---
URL: https://bitwarden.com/ja-jp/resources/10-tips-to-choosing-a-password-manager-for-your-team-webcast/
---
# オンデマンドウェビナー:チーム向けパスワードマネージャーを選ぶための10のヒント
個人でパスワードマネージャーを使用することは、デジタルライフにおけるセキュリティと生産性の向上につながります。職場で共同利用できるパスワードマネージャーを使用すれば、そのメリットを組織全体に広げることができます。
会社にパスワードマネージャーを導入するには、賛同、導入定着、そしてソリューションへの継続的な関心を促すことが重要です。
チーム向けのパスワードマネージャーを選ぶ際に重要だと考えるヒントをまとめたウェビナーをご用意しました。
[](https://vimeo.com/432688741)
*[Watch on Vimeo](https://vimeo.com/432688741)*
ウェブキャストを見る時間がない場合は、こちらの[プレゼンテーション](https://docs.google.com/presentation/d/e/2PACX-1vRLzuyOVaIto4eORdMKCTCtJIWIIyQELOs4K75S5srDgA7W5Ia1t36pXcLxfjJkALngy0ma2m4jwGi5/pub?start=false&loop=false&delayms=3000)をご覧ください。
また、これらのヒントを文書のチェックリストとしてまとめたものを[こちら](https://docs.google.com/document/d/1AQBeexuqlpKfbx_LV78-5-qwk_U2Zu_KJcIdOiPvvFU/edit)からご覧いただけます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/2021-password-decisions-survey/
---
# 2021年パスワード意思決定調査
IT意思決定者が企業のパスワード管理の実態を明らかに
---
## 調査にご関心をお寄せいただきありがとうございます。
米国を拠点とするIT意思決定者400人を対象とした新たな調査では、回答者の80%が、雇用主に全社規模のパスワードマネージャーの使用を義務付けてほしいと考えていることがわかりました。2021年パスワード意思決定調査の全結果は、認証情報管理に関する会社基準がもたらす実務面および運用面のメリットを明らかにしています。
BitwardenはPropeller Insightsと提携し、幅広い業界で企業の購買意思決定において重要な役割を担う、米国を拠点とする独立したIT意思決定者405人を対象に調査を実施しました。調査結果から、次の3つの大きなテーマが浮かび上がりました。
- 従業員は、雇用主に全社規模のパスワードマネージャーの使用を義務付けてほしいと考えている
- IT意思決定者が職場でセキュリティのベストプラクティスに必ずしも従っているとは限らない
- 2要素認証は、その有効性と汎用性から高く支持されている
## 調査レポート全文をダウンロード
[こちら](https://start.bitwarden.com/hubfs/PDF/2021-password-decisions-survey.pdf)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/2022-password-decisions-survey-newsletter-december-2021/
---
# 2021年12月の注目記事:パスワードに関する意思決定調査
Bitwardenの12月ニュースレターへようこそ。製品および会社に関するお知らせ、今後のイベント、ソーシャルで人気のファン投稿をご紹介します。
---
## 注目記事

まずは、2022年パスワードに関する意思決定調査の結果をご紹介します。この調査では、パスワード管理に関する企業標準がもたらす実務面および運用面のメリットを明らかにしています。**詳しくは**[**調査概要**](https://bitwarden.com/ja-jp/blog/2022-password-decisions-survey/)**をご覧ください**。
## この更新情報を気に入りましたか?今すぐ登録しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の小ネタ

パスワードレス技術を採用する企業向けの戦略について詳しくは、[Bitwardenとパスワードレス革命](https://bitwarden.com/ja-jp/blog/bitwarden-and-the-passwordless-revolution/)をご覧ください。

Bitwardenアカウントを安全に保つための実践的なアドバイスとして、[Bitwardenアカウントを保護する7つのヒント](https://bitwarden.com/ja-jp/blog/7-tips-to-protect-your-bitwarden-account/)をご紹介します。

フル機能を備えたクライアントを使えば、どこからでも、どのブラウザーやデバイスからでも保管庫にアクセスできます。[ 詳しくは記事をご覧ください](https://bitwarden.com/ja-jp/blog/why-the-bitwarden-web-vault-is-a-powerful-password-management-client/)。
## 業界ニュース

**CISAによるセキュリティ対策に関するアドバイス**
Cybersecurity & Infrastructure Security Agency(CISA)は、[ホリデーシーズン中に注意すべき活動に関する知見](https://www.cisa.gov/uscert/ncas/current-activity/2021/11/22/reminder-critical-infrastructure-stay-vigilant-against-threats)を提供しています。脅威を軽減するため、CISAは強力なパスワードを使用し、複数のアカウントで使い回さないようにすることを推奨しています。これは、[Bitwarden保管庫健全性レポート](https://bitwarden.com/ja-jp/help/reports/)機能を活用して、パスワードが強力で一意であることを確認するよい機会です。
## 今後のイベント

[**Open Source Security Summit**](https://hopin.com/events/open-source-security-summit-2021/registration)
**12月9日 — 午前9時(PT)/正午(ET)**
2021年Open Source Security Summitの登録受付が開始されましたして、特別ゲストスピーカーに**Steve Wozniak、Nicole Perlroth、Bruce Schneier**を迎える無料のバーチャルイベントにご参加ください。
## ソーシャルで人気のファン投稿
知識と経験を共有することで、侵害やハッキングのない世界の実現に大きく貢献できます。最近ファンから特に好評だった投稿をいくつかご紹介します。
[Bitwardenへの移行を楽しむ](https://twitter.com/ChildishhAlbino/status/1465859632643985408)

[ネタバレ:2FAは非常に重要です](https://www.reddit.com/r/Bitwarden/comments/qxe8lo/why_2fa_is_very_important/)

今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればお知らせください。
**それでは、また次回。**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/2022-password-decisions-survey/
---
# 2022年パスワード意思決定調査
IT意思決定者が企業のパスワード管理の実態を明らかに
---
## 2022年パスワード意思決定調査から何がわかるのか?
2022年パスワード意思決定調査では、IT意思決定者に対し、パスワード共有の慣行、利用中のテクノロジー、セキュリティリスク、そして大量離職について質問しました。明るい兆しはあるものの、パスワードとセキュリティの慣行は依然として多くの企業が取り組むべき課題です。
## 調査レポート全文をダウンロード
[こちら](https://start.bitwarden.com/hubfs/PDF/2022-password-decisions-survey.pdf)

2021年11月、BitwardenはPropeller Insightsと協力し、幅広い業界で企業の購買決定において重要な役割を担う400人以上の独立したIT意思決定者を対象に調査を実施しました。調査結果では、パスワードマネージャーの利用が増加しており、その魅力がますます主流になっていることが示されています。同時に、IT意思決定者はセキュリティのベストプラクティスを遵守するうえで引き続き課題を抱えており、リモートワークに関するセキュリティ上の不安を表明しています。
IT意思決定者の間でパスワードのベストプラクティスは改善しつつあるものの、まだ道のりは長い状況です。
- 2FA(二要素認証)は現在主流となっており、回答者の88%が職場で使用しています
- パスワードマネージャーと2FAの利用が増えているにもかかわらず、IT意思決定者の半数以上(53%)が依然として同僚とメールでパスワードを共有しており、リモートワークへの急激な移行も一因となって、昨年から14%増加しています
- 約半数(41%)がチャットでパスワードを共有し、31%が会話の中でパスワードを共有しています

ランサムウェア、フィッシング、サイバー攻撃は続いているにもかかわらず、多くの組織には依然として軽減戦略がありません。
- IT意思決定者の半数以上(54%)が、自組織がサイバー攻撃を受けたことを認めています
- 3分の2の組織がランサムウェア軽減戦略を導入している一方で、25%は導入していない、または不明と回答しています
- フィッシング攻撃は依然として深刻な問題です。最も多いのは、金融機関(35%)または政府機関(22%)を装ったメールです

リモートワークと大量離職はサイバーセキュリティに影響を与えています。
- 回答者の約3分の2(61%)が、今年はサイバーセキュリティについて「より懸念している」と答えており、その理由として、リモートワーク中の従業員が全般的なセキュリティ対策で気を緩める可能性への不安を挙げています
- 約半数(48%)が昨年より長時間働いており、58%が主な原因として人材の離職(29%)と採用難(29%)を挙げています

## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/2022-report-sheds-light-on-evolving-enterprise-password-management/
---
# 進化する企業向けパスワード管理とセキュリティ戦略
本レポートでは、企業のセキュリティ意思決定者が見たパスワード管理の最新トレンドを詳しく解説します。
---
S&P Global Market Intelligence傘下の451 Researchは、米国、英国、日本、オーストラリアの企業セキュリティ意思決定者400人を対象に調査を実施し、企業における導入トレンドとパスワード管理の嗜好を把握しました。質問では、支出傾向、ユースケース、パスワードマネージャーに対する意識、導入状況、標準について調べています。
今日の相互接続された世界で、専門家がサイバー攻撃のリスクをさらに軽減しようと積極的に取り組む中、本調査の結果は現在のトレンドを理解し、指針を得るうえで役立ちます。
[レポート全文をダウンロード](https://start.bitwarden.com/hubfs/PDF/security-intentions-and-the-persistence-of-passwords.pdf)
[ブログを読む](https://bitwarden.com/ja-jp/blog/451-research-password-management-report-a-new-asset-for-security-champions/)
## 調査から得られた7つの重要なポイント
#### **セキュリティ上の懸念**
**1.**パスワード導入においては、利便性やユーザー体験よりもセキュリティ上の懸念が導入を後押ししています。
**2.**セキュリティ脅威を防ぐうえでパスワードポリシーへの信頼はあるものの、パスワード監査の実施はまだ一般的ではありません。
> 「回答者の約5人に2人(41%)が、パスワード強度や再利用に関する監査を行っていないと回答しました。」
> *- 6ページ「Security Intentions and the Persistence of Passwords」*

#### **リモートワーク**
**3.**リスクは利用状況と釣り合っていません。サードパーティとリモートワーカーは最もリスクの高いユーザーグループと見なされている一方で、逆説的にパスワード管理ツールが展開される可能性は最も低くなっています。
**4.**リモートワークにより、パスワード管理はメールセキュリティやリモートアクセスソリューションを上回り、最も利用されているセキュリティ技術となりました。
> 「回答者全体の半数以上(57%)がパスワード管理を利用しています。さらに15%が、パスワード管理を導入予定だと回答しました。」
> *- 1ページ「Security Intentions and the Persistence of Passwords」*

#### **SSO**
**5.** 現代のアプリケーションは数が非常に多く、その性質も多様であるため、パスワードは今後も根強く使われ続けます。セキュリティ技術もこの現実を反映する必要があります。
> 「回答者の過半数(55%)が、パスワードの普遍性が企業でパスワードの利用を続ける理由だと回答しました。一方、米国の回答者の56%は、シングルサインオンを使用しているアプリは全体の34%〜66%にとどまると回答しています。SSOを使用していないアプリが多いほど、ユーザー名とパスワードの組み合わせが増えることになります。」
> *- 2ページ「Security Intentions and the Persistence of Passwords」*

#### **パスワードレス**
**6.** パスワードレス認証は、ユーザー体験とセキュリティの両方の要件を満たします。
> 「SSOに準拠していないアプリケーションの追加数がかつてないほど急速に増えていることを考えると、まだ万能薬とは言えません。」
> *- 7ページ「Security Intentions and the Persistence of Passwords」*
**7.**IT意思決定者にとって、パスワードレスはいまだに幅広い包括的な定義を持っています
調査結果の詳細については、[「Security Intentions and the Persistence of Passwords」レポートをダウンロード](https://start.bitwarden.com/hubfs/PDF/security-intentions-and-the-persistence-of-passwords.pdf)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/2023-password-decisions-survey-results/
---
# 2023年パスワード意思決定調査結果
IT意思決定者が企業のパスワード管理について明らかにします。
---
## 2023年パスワード意思決定調査で何がわかるのか?
Bitwardenは、さまざまな業界で企業の購買意思決定において重要な役割を担う独立系IT意思決定者を対象に調査を行いました。今年の調査結果から、パスワードレス技術がビジネスワークフローに浸透し始めていること、IT意思決定者がパスワード管理技術の導入を推進するうえで引き続き経営幹部に期待していること、そしてセキュリティ上の懸念がビジネス上の意思決定に影響していることがわかりました。
[**レポート全文をダウンロード**](https://start.bitwarden.com/hubfs/PDF/2023-password-decisions-survey.pdf)
## パスワードレス技術はすでに実用段階へ
回答者の大半(49%)がパスワードレス技術を導入中、または導入を計画しています。
- そのうち3分の2(66%)は、1〜2つのユーザーグループまたは複数のチームでパスワードレス化を進めています
- 約半数(51%)が、「本人であること」(生体認証、顔認証、指紋、音声)を用いたパスワードレス認証に頼っています
- 全体では、41%がパスワードレス技術を導入する主な理由として「セキュリティの向上」を挙げています

## 従業員は経営幹部からの方針を求めています
- IT意思決定者の大多数(79%)は、雇用主が組織全体で同じパスワードマネージャーの使用を従業員に義務付けることを望んでいます
- 優れたパスワードマネージャーに必要な要素を尋ねたところ、60%がセキュリティ、56%が二要素認証(2FA)の利用可否、40%が使いやすさを挙げました

ほとんどのIT意思決定者は、雇用主が組織全体ですべての従業員に同じパスワードマネージャーの使用を義務付けることを望んでいます。
雇用主へのメモ:無料のファミリーアカウントが提供される場合、71%が自宅でもパスワードマネージャーを利用する可能性が非常に高いと回答しました。
## サイバー攻撃とランサムウェアの増加がセキュリティ支出と戦略に影響
- 大多数(60%)が、過去1年以内に自社の組織がサイバー攻撃を受けたとレポートしており、49%はIT部門の承認なしに未承認のデバイスやソフトウェアを使用する従業員への対応に苦慮しているとレポートしています。
- 大多数(80%、昨年の75%から増加)が、ランサムウェア緩和戦略を持っているとレポートしています
- 4分の3が、自社の組織でサイバー保険に加入しているとレポートしています

## ご存じですか?
回答者の65%が、サイバー保険を申請する際に従業員向けのサイバー意識向上トレーニングを提供していることを証明する必要があったとレポートし、61%がパスワードマネージャーの使用を証明する必要がありました。
## 追加リソース
より詳細な分析については、ブログで[2023年パスワード意思決定調査](https://bitwarden.com/ja-jp/blog/password-decisions-survey-2023/)の結果をご覧ください
レポート全文を表示:[2022年パスワード意思決定調査](https://start.bitwarden.com/hubfs/PDF/2022-password-decisions-survey.pdf)
レポート全文を表示:[2021年パスワード意思決定調査](https://start.bitwarden.com/hubfs/PDF/2021-password-decisions-survey.pdf)
その他のサイバーセキュリティ研究については、[The Survey Room](https://bitwarden.com/ja-jp/resources/the-survey-room/)をご覧ください
## エンドツーエンドの暗号化でビジネスデータを保護
お客様のビジネスに最適なBitwardenプランをお選びいただき、今すぐ14日間の無料トライアルを開始してください。
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
### 事業計画
**Starting at $4** *ユーザー/月*
*無制限のユーザー*
ビジネス機能を楽しむ
- 無制限のコレクションと保管アイテム
- ディレクトリ同期ツール
- エンタープライズプランには、セルフホスティング、SSO統合、ポリシーなどが含まれます。
[無料14日間のトライアルを開始する](https://bitwarden.com/go/start-secrets-teams-trial/)
---
表示されている価格はUSDで、年間契約に基づいています
---
URL: https://bitwarden.com/ja-jp/resources/2024-cybersecurity-pulse-survey/
---
# Bitwarden 2024年サイバーセキュリティ意識調査
IT・サイバーセキュリティ専門家が夜も眠れないほど懸念していることを明らかにします。
---
## 2024年サイバーセキュリティ意識調査で何が分かるのか?
BitwardenはResearchscape Internationalと提携し、さまざまな業界のITおよびサイバーセキュリティリーダー1,100人以上を対象に調査を実施し、最新のサイバーセキュリティ動向と脅威を明らかにしました。今年の調査結果では、生成AIのリスク、サードパーティーのサプライチェーンの脆弱性、高度なソーシャルエンジニアリング手法への懸念が高まっていることが浮き彫りになっています。
脅威がますます高度化する中でも、認識は明確です。強固なパスワード習慣から始まるサイバーセキュリティの基本を徹底することが最善の防御策です。IT意思決定者は、職場でも家庭でも、パスワードマネージャーがセキュリティ戦略の重要な一部であり続けていることに同意しています。
こちらから[**全編のプレゼンテーション**](https://docs.google.com/presentation/d/1liu7z5Fqh-Rd3rdm9cy845J0mELMBMnC7nDcE-qnBZQ/edit#slide=id.g30e0c636176_0_59)をご覧ください。
## パスワードマネージャーはセキュリティにおいて重要な役割を果たす
- 回答者の圧倒的多数(92%)が、パスワードマネージャーは自社組織のサイバーセキュリティ戦略に不可欠であることに、ある程度または強く同意しています。
- 回答者の63%が、パスワードマネージャーがなければ、ITチームが組織全体でベストプラクティスを教育し徹底するのに苦労すると同意しています。
- 回答者の79%が家族にパスワードマネージャーの利用を勧めたことがあり、このツールの普遍的なメリットを裏付けています。

職場ではパスワードレス認証も普及しています。会社で何らかのパスワードレス認証をまったく使用していないと回答した人はわずか3%でした。
## 生成AIは重大な脅威をもたらす
- 回答者の89%が、従業員が日常業務に生成AIを取り入れることに伴うセキュリティリスクに懸念を示しました。
- 従業員による生成AIツールの利用が増える中、強固なセキュリティ態勢を維持することは、ある程度または非常に困難だと63%が感じています。

AI時代に組織がイノベーションとデータセキュリティのバランスを取る方法については、この[無料eBook](https://bitwarden.com/ja-jp/data-security-in-age-of-ai/)で詳しくご覧ください。
## サイバーセキュリティの脅威は、IT意思決定者と経営陣の双方にとって懸念事項
- ビジネスリーダーの96%が少なくとも毎月サイバーセキュリティについて話し合っており、半数近くは毎日または1日に複数回話題にしています。
- 回答者の55%が、ベンダー、パートナー、または顧客に起因するサードパーティーのサプライチェーン攻撃に強い懸念を示しました。

## 続きを読む:
[職場にサイバーセキュリティ文化を築く](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)
## ソーシャルエンジニアリングの手口は巧妙化している
- なりすまし型のフィッシング攻撃にはさまざまな形態があります。回答者の46%が銀行、41%が金融機関、36%が政府機関になりすましたフィッシング詐欺を受け取ったと回答しました。
- 企業の92%が、ソーシャルエンジニアリング詐欺を見分け、防御するためのベストプラクティスについて、従業員向けのサイバーセキュリティ研修に投資しています。

## 続きを読む:
[自分のオンラインアカウントのいずれかがハッキングされたと思った場合の対処法](https://bitwarden.com/ja-jp/blog/what-to-do-if-you-get-hacked/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/451-research-newsletter-june-2022/
---
# 2022年6月スポットライト:451 Research パスワード管理レポート
パスワードがサイバー犯罪者の主な標的であるなら、組織は従業員とビジネスデータを保護するために何をしているのでしょうか。451 Researchによる最新の企業向けパスワード管理調査が、まさにこの疑問に光を当てています。
---
## 注目記事

企業向けパスワード管理の選好や導入傾向を把握するため、調査・アドバイザリー企業である451 Research(S&P Global Market Intelligenceの一部)は先日、米国、英国、日本、オーストラリアの企業セキュリティ部門のシニアリーダーを対象にグローバル調査を実施しました。米国の調査回答者の51%によると、**認証情報の窃取とアカウント乗っ取り攻撃の防止が、パスワードマネージャーを導入する最大の理由です。**これらの調査結果は、職場での課題への対応とオンラインセキュリティの強化に役立つ指針となります。ブログで[完全版レポートをご覧ください](https://bitwarden.com/ja-jp/blog/451-research-password-management-report-a-new-asset-for-security-champions/)。

Bitwardenが、SoftwareReviews(Info-Tech Research Groupの一部門)による2022年Password Management Emotional Footprintレポートでチャンピオンに認定されたことを大変嬉しく思います。このレポートは実際のユーザーレビューのみに基づいており、市場での存在感やアナリストの意見といった従来のランキング要素は含まれていません。Bitwardenは、カスタマーエクスペリエンス、信頼性、製品の有効性で高い評価を獲得しました。[完全版レポートを開いて](https://start.bitwarden.com/hubfs/PDF/2022-pm-emotional-footprint-report.pdf)詳細をご確認ください。
## この更新情報を楽しんでいますか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## その他のBits and Bites
1. [**保管庫アイテムのURLをリンクして、すばやく検索・共有** ](https://bitwarden.com/ja-jp/blog/link-vault-item-urls-for-quick-lookup-and-sharing/)
Bitwardenユーザーは、URLを使ってWeb保管庫内のアイテムに直接リンクできるようになりました。この便利な新機能は、チームメンバー、管理者、個人ユーザーのいずれにも役立ちます。仕組みは次のとおりです。保管庫で共有アイテムを開き、ブラウザーでそのアイテム固有のURLをコピーするだけです。これで完了です!そのアイテムにアクセスできる他の従業員にURLを貼り付けて共有でき、コラボレーションがより速く簡単になります。[記事を読んで](https://bitwarden.com/ja-jp/blog/link-vault-item-urls-for-quick-lookup-and-sharing/)詳細をご確認ください。
2. [**メールエイリアスでプライバシーとセキュリティを強化** ](https://bitwarden.com/ja-jp/blog/add-privacy-and-security-using-email-aliases-with-bitwarden/)
Bitwardenは、3つの人気メール転送サービスとの新しい連携オプションを導入します:**SimpleLogin**、**AnonAddy**、および**Firefox Relay**。マスクメールとも呼ばれるメールエイリアスは、受信したメッセージを個人用メールに転送するためのアドレスです。メールエイリアスをパスワードマネージャーと併用することで、オンラインでの保護を何層にも強化できます。これらの新しいサービスを保管庫と連携できるようになり、アカウントのプライバシーとセキュリティのレベルを高められます。[記事を読んで](https://bitwarden.com/ja-jp/blog/add-privacy-and-security-using-email-aliases-with-bitwarden/)これらの新しい連携オプションの詳細をご確認ください。
3. [**オフラインアクセス用にBitwardenクライアントを構成する** ](https://bitwarden.com/ja-jp/blog/configuring-bitwarden-clients-for-offline-access/)
ログインしたままであれば、Bitwardenは暗号化された保管庫のコピーをデバイスにキャッシュします。つまり、接続が失われても、保管庫アイテムを復号してアクセスできます。Bitwardenのオフラインアクセスは読み取り専用で、書き込みアクセスはオンライン時に利用できます。[詳しくは](https://bitwarden.com/ja-jp/blog/configuring-bitwarden-clients-for-offline-access/)、Bitwardenアプリケーションをオフラインアクセス用に構成する方法についてブログをご覧ください。
4. [**Bitwarden Shopをチェックする** ](https://shop.bitwarden.com/)
Bitwardenストアがオープンしました。クールなグッズをぜひ手に入れてください!ストアは次のURLからご覧いただけます:[shop.bitwarden.com](https://shop.bitwarden.com/)。
## ソーシャルで注目の話題

この豆知識をご存じでしたか?[u/Korat24](https://www.reddit.com/r/Bitwarden/comments/usgbl2/fun_fact_you_can_drag_and_drop_the_details_into/) さん、「ドラッグ&ドロップ」の知識を [r/Bitwarden](https://www.reddit.com/r/Bitwarden/comments/usgbl2/fun_fact_you_can_drag_and_drop_the_details_into/) の Reddit コミュニティで広めてくれてありがとうございます。保存しておきたいヒントです!

[@TwistWork](https://twitter.com/twistwork) と [@Doist](https://twitter.com/doist) のチームは最近、非同期コラボレーションとセキュリティに最適なツールを紹介する Async Toolkit を公開しました。Bitwarden も含まれていますをウェブサイトでチェックして、詳細をご確認ください。
## コミュニティ最新情報

6月23日午後12時(米国東部時間)に開催される [Bitwarden コミュニティフォーラム](https://www.crowdcast.io/e/bitwarden-community)に今すぐご登録ください。フィードバックや質問、成功事例の共有に開かれたバーチャルな場です!このイベントに参加できませんか?ご心配なく。今すぐ登録すれば、後日オンデマンドで視聴できる録画をお送りします。
Bitwarden コミュニティに参加する方法はほかにもいくつかあります:
- **翻訳に協力:**[Crowdin](https://bitwarden.com/ja-jp/translate/)コミュニティに参加しましょう。Bitwarden を世界中の50以上の言語に翻訳する取り組みを支えてきたコミュニティです。
- **ベータ版へのフィードバック**:アプリストアで公開される前に、Bitwarden モバイルアプリをテストしてフィードバックを共有してください。
- **パワーユーザーになる**:[Bitwarden Courses](https://bitwarden.com/ja-jp/help/courses/)のオンデマンドトレーニングセッションをご覧ください。パワーユーザーになることで、コミュニティの他の人がオンラインセキュリティ体制を強化する手助けができます。
- **ライブに参加:**Twitch で [BitwardenLive](https://www.twitch.tv/bitwardenlive)をフォローしてライブイベントの通知を受け取るか、[イベント](https://bitwarden.com/ja-jp/events/)ページで今後のトークや製品デモに登録してください。
今回は以上です。このニュースレターについてのご感想や、今後取り上げてほしいトピックをぜひお知らせください。
**それではまた、**
Bitwarden チーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/8-needle-movers-to-accelerate-bitwarden-adoption-in-your-organization/
---
# 組織でのBitwarden導入を加速する8つの推進施策
ITチームがBitwardenの導入率を2.4倍高めるのに役立つ、実証済みの8つの戦略をご紹介します。ユーザーエンゲージメントを高め、組織全体でのパスワードマネージャーの展開を加速する、エビデンスに基づく戦術です。
---
## 概要
パスワード管理ソリューションを導入するIT管理者にとって、ユーザーの賛同を得ることは依然として最優先事項です。[Bitwardenセキュリティ影響レポート](https://bitwarden.com/ja-jp/resources/bitwarden-security-impact-report/)によると、組織の35%が従業員の反発を最大の障壁として挙げています。
しかし同じ調査では、体系的な導入戦略が測定可能な成果を生むことも明らかになっています。たとえば、経営層による義務化だけで利用率は2.4倍に高まり、実証済みの8つの推進施策のうち少なくとも6つを実施した組織では、全体の導入率が22%向上しています。
導入を成功させる鍵は、ユーザーエンゲージメントを大きく動かす実証済みの戦術にあります。高い成果を上げているBitwardenエンタープライズ顧客の追加分析に基づくと、8つの具体的な戦略が、パスワードマネージャーの導入を一貫して加速し、測定可能な成果をもたらしています。
## パスワードマネージャー導入のための8つの推進施策フレームワーク
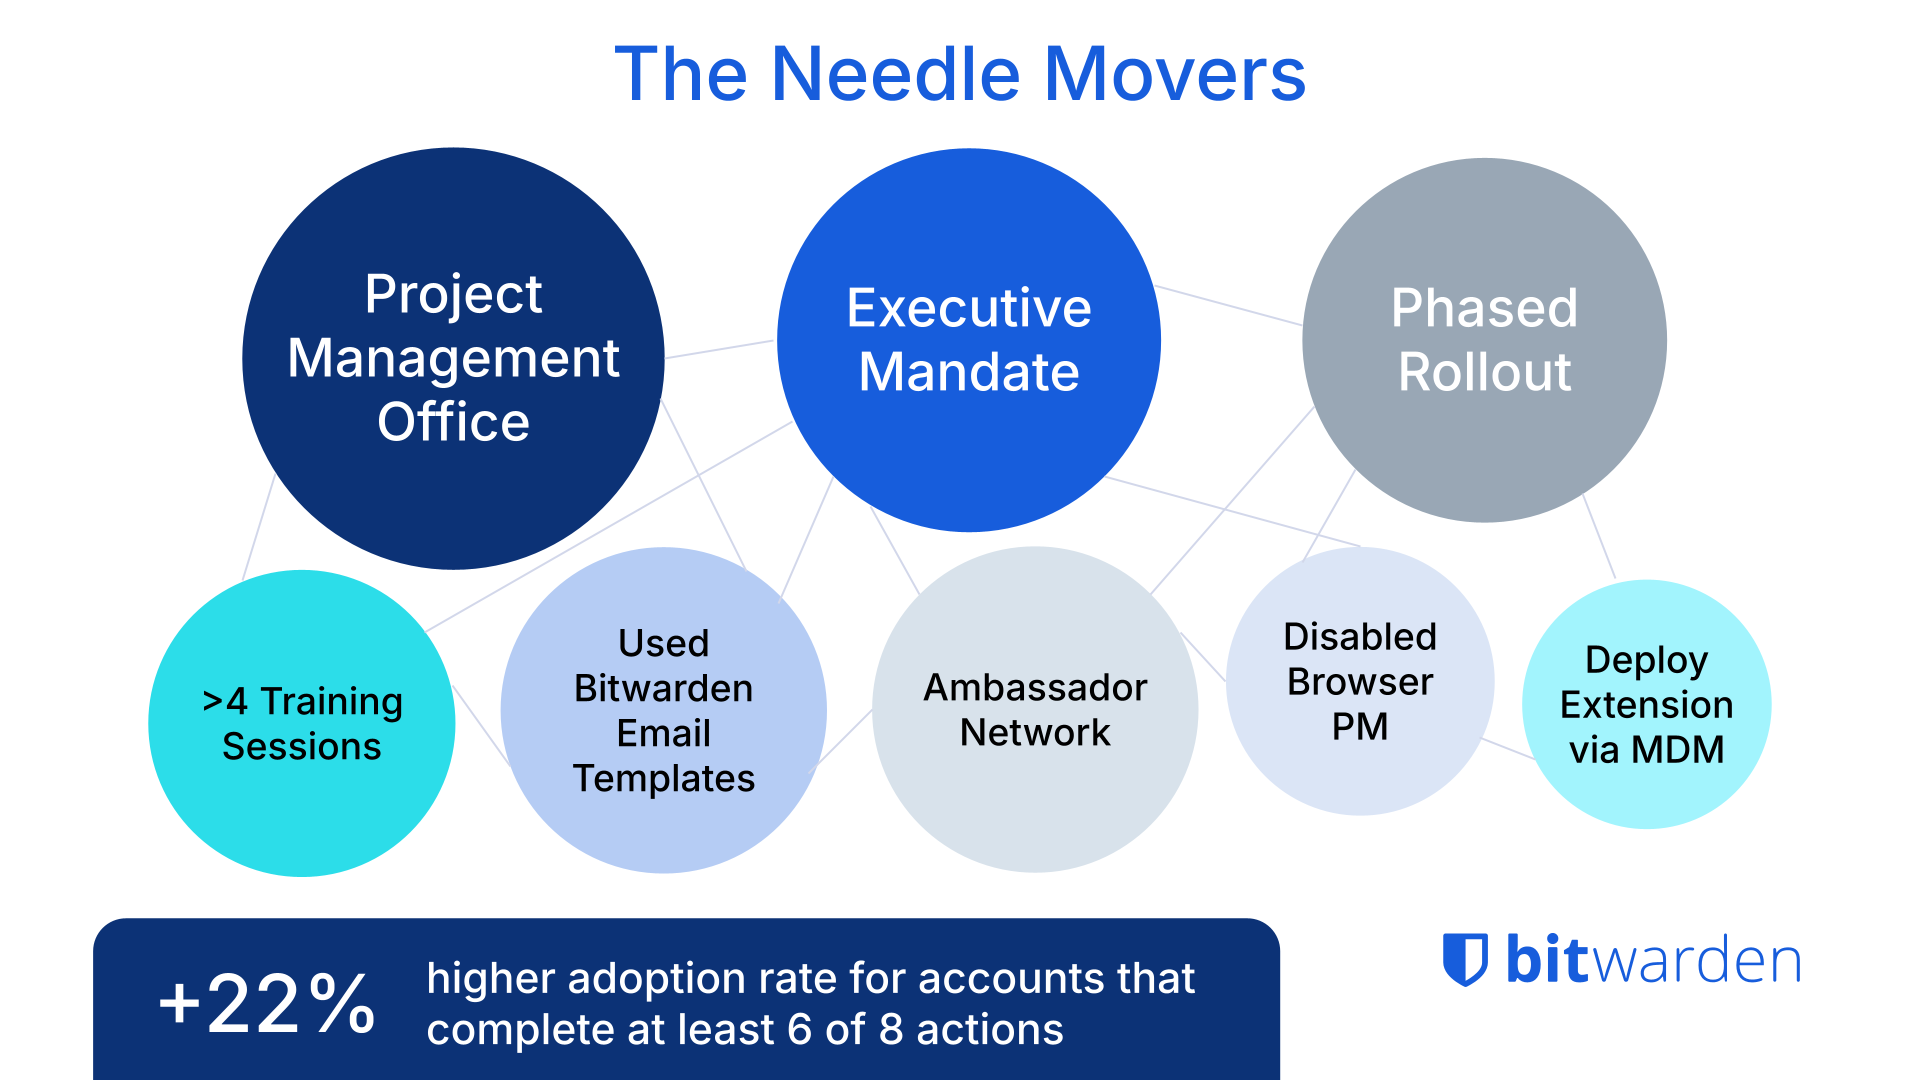
これらのエビデンスに基づく戦術は、[最も一般的な戦略](https://bitwarden.com/ja-jp/blog/deployment-strategies-for-password-managers/)に対応し、パスワード管理の導入を促進して、組織全体で継続的な利用の勢いを生み出します。上記のフレームワークは、各要素が連携して、定着する組織変革を生み出す仕組みを示しています。
### 1. 導入成功のためのプロジェクトマネジメントオフィス
専任のプロジェクト管理を設けることで、導入はIT部門の取り組みから組織変革プログラムへと変わります。
プロジェクト管理アプローチでは、専任のプロジェクトマネージャーを配置し、部門横断での調整、スケジュール管理、導入目標に向けた進捗の可視化を行います。この担当者が、導入成功に対する単一の責任者となります。
成功した導入事例が示すように、パスワードマネージャーの導入を単なる技術的な展開ではなくビジネス上の取り組みとして扱う場合、部門横断のコラボレーションが不可欠になります。
> **実装:**100人以上のユーザーへの展開では、プロジェクトマネージャーを任命します。小規模な組織では、プロジェクト管理の責任を担うIT管理者を指定できます。成功指標とステークホルダーの役割を定義した正式なプロジェクト憲章を作成します。
### 2. 経営層によるコミュニケーションと義務化が利用を促進
全社的な義務化は、任意参加のプログラムよりも導入率を大幅に高めます。調査によると、パスワード管理が標準的な業務要件となっている環境では、ユーザーの79%がBitwardenを積極的に利用しており、経営層による義務化がない場合の33%と比べて2.4倍の改善となっています。
経営層のコミュニケーション戦略は、義務化そのものと同じくらい重要です。組織の報告によると、上級リーダーからのメール告知(有効性評価38%)と全社会議でのプレゼンテーションを組み合わせることで、最も強固な導入基盤が生まれます。
上記に示すように、リーダーシップの関与は、組織全体の[セキュリティ文化](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)変革の方向性を定めます。経営層がパスワードセキュリティの取り組みを後押しすると、従業員は適切な認証情報管理がビジネス上極めて重要であることを理解します。
> **実装:**開始前に経営層のスポンサーシップを確保します。ビジネス上の根拠、セキュリティ上のメリット、必須スケジュールを説明するリーダー向けコミュニケーションを作成します。導入初週に、全社または部門レベルの会議で経営層によるプレゼンテーションを予定します。
### 3. 部門ごとの段階的展開戦略
段階的な展開は、組織全体へ一斉に開始する方法よりも一貫して高い成果を上げます。管理者の35%が、部門ごとの導入を「非常に効果的」と評価しています。
段階的なアプローチでは、部門間で学びと改善を重ねることができます。初期の成功により、[社内推進者](https://bitwarden.com/ja-jp/resources/security-champion-spotlight-how-this-events-pro-revamped-security/)が生まれ、その後の展開で懸念の解消を支援します。また、ユーザー数を制御できるため、ITチームはサポート依頼をより効果的に管理できます。
> **実装:**テクノロジーへの関心が高い部門、または既にセキュリティ意識のあるチームから開始します。追加部門へ拡大する前にフィードバックを収集し、プロセスを改善します。部門ごとの開始間隔は2〜4週間で計画します。
### 4. 包括的なトレーニングプログラムが成功率を高める
複数形式のトレーニングを提供している組織では、アクティブ利用率が 25% 高くなっています。効果的なトレーニングでは、技術的な機能とセキュリティ意識の両方を扱い、ユーザーが Bitwarden の使い方だけでなく、[自分たちのセキュリティにとってなぜ重要なのか](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)。
トレーニングは、ライブデモ、録画動画、文書ガイド、実践セッションなど、複数の形式で提供すると効果が高まります。最も成功しているプログラムには、日々のワークフローとの直接的な関連性を示す、職務別のユースケースが含まれています。
> **実装:** 基本機能、高度な機能、セキュリティ上のメリットを網羅したトレーニング資料を作成します。自分のペースで学べる形式と講師主導の形式の両方を提供します。さまざまなユーザータイプにとっての価値を示す、役割別のシナリオを含めます。
IT 管理者の Kyle Morrison 氏は次のように説明しています。「トレーニングは、パスワードの保存方法を示すだけのものではありませんでした。Bitwarden によって日々の業務がどのように簡単かつ安全になるのかを示しました。そこから導入が本格的に進み始めたのです。」
### 5. 複数のチャネルで Bitwarden のメールテンプレートを活用する
単一チャネルでのコミュニケーションでは、必ずしもすべてのユーザーに効果的に届くとは限りません。成功している展開では、メール(組織の 75% が使用)、メッセージングアプリケーション、ナレッジベース記事、トレーニングセッション、マネージャー主導の話し合いなど、複数の接点を組み合わせています。
Confluence は、組織の 40% が選ぶナレッジ管理プラットフォームとして最も多く、次いで SharePoint と社内 Wiki が続きます。重要なのは、ユーザーがすでに情報を得ている場所で情報を届けることです。Bitwarden のヘルプ記事には、企業 Wiki にすばやくコピー&ペーストできる「Markdown で開く」オプションが含まれています。
> **実装:** メール、メッセージングシステム、ナレッジベース、トレーニングセッション、マネージャー向け説明を含むコミュニケーション計画を作成します。主要なナレッジ管理システム内に、検索可能なドキュメントを作成します。1 週間後、1 か月後、3 か月後のフォローアップコミュニケーションを予定します。
### 6. ユーザーアンバサダーネットワークが勢いを生む
社内アンバサダーを見つけて活用することで、ピアツーピアでの導入が加速します。[推進者](https://bitwarden.com/ja-jp/resources/security-champion-spotlight-bounds-law/)は現場レベルのサポートを提供し、同僚の質問に答え、より広範な導入を促す肯定的な社会的証明を生み出します。
効果的な推進者プログラムでは、正式な評価と実用的なサポートツールを組み合わせます。推進者は高度なトレーニングを受け、IT 管理者と直接連絡できるチャネルを利用できます。
> **実装:** 各部門から意欲的な早期導入者を特定します。推進者に高度なトレーニングとトラブルシューティング用リソースを提供します。推進者がヒントや成功事例を共有できる社内コミュニケーションチャネルを作成します。
### 7. ブラウザーベースのパスワードマネージャーを無効にする
Bitwarden の導入を最も効果的に加速する方法は、ポリシーと技術的な制御を組み合わせることです。たとえば、[ブラウザー内蔵のパスワードマネージャーを無効にすること](https://bitwarden.com/ja-jp/blog/make-way-for-your-password-manager/)です。IT 管理者の 43% が、一貫した利用を促すうえで最も成功した戦略として技術的な強制を挙げています。
技術的な強制により、安全性の低い代替手段を使う選択肢をなくし、ユーザーを Bitwarden へ誘導できます。これには、ブラウザーのパスワード保存を無効にすること、認証情報共有の唯一の方法として Bitwarden を導入すること、既存の認証システムと統合することが含まれます。
Bitwarden 管理者コンソールは、強制ポリシーの技術的基盤を提供し、IT チームがユーザーを安全な実践へ自動的に導く組織設定を構成できるようにします。
> 実装:グループポリシーを構成して、ブラウザーのパスワードマネージャーを無効にします。チームメンバー間で認証情報を共有するための必須の方法として Bitwarden を確立します。
### 8. モバイルデバイス管理システムで Bitwarden を展開する
モバイルデバイス管理(MDM)システムを通じて、Bitwarden ブラウザー拡張機能をすべての従業員デバイスに自動的に展開します。これにより、「まだインストールしていない」という障壁を取り除けます。拡張機能がすでにインストールされていれば、従業員は利用開始に一歩近づきます。
> **実装:** Microsoft Intune、Jamf、またはご利用の MDM ソリューションを使用して、該当する場合は Bitwarden ブラウザー拡張機能を Chrome、Edge、Firefox、Safari にプッシュします。SSO ログイン URL やその他の設定を含む事前構成済みのエンタープライズポリシーとともに、デスクトップアプリを Windows および Mac デバイスに展開します。
### 実証済みの導入戦略でセキュリティ体制を変革する
上記の測定フレームワークは、実証済みのベンチマークに照らして組織が進捗を追跡するのに役立ちます。上記 8 つの戦略のうち少なくとも 6 つを実施している組織では、エンドユーザーの導入率が 22% 高くなっています。複数の実証済みの施策を通じてユーザーエンゲージメントを加速することで、IT 管理者は有意義なセキュリティ改善に必要な Bitwarden の高い導入率を達成できます。
組織がこれらの戦略をうまく実施すると、パスワードセキュリティにとどまらない即時のメリットが得られます。チームからは、安全な認証情報共有によるコラボレーションの向上、IT サポート負荷の軽減、組織全体のセキュリティ意識の強化が報告されています。
組織での Bitwarden 導入を加速する準備はできていますか?[無料ビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始し、これらの実証済みの戦略を実施して、チーム全体で迅速かつ継続的な利用を促進しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/90-adoption-across-220-employees-in-4-months-one-agencys-success-story/
---
# 4か月で220名の従業員の90%が定着:ある代理店の成功事例
急速な事業成長に直面したこのマーケティング代理店は、既存のパスワード文書が深刻なリスクを生み出していることを認識し、エンタープライズレベルのソリューションを早急に必要としていました。
---
## Bitwardenの選定
複数の選択肢を評価した結果、この代理店は主に4つの要因に基づいてBitwarden Password Managerを選定しました。
- **セキュリティ**:安全でないパスワード文書から移行する必要性
- **効率性**:文書を更新して全員が再度ログインするという煩雑なプロセスではなく、共有パスワードを一元化された保管庫で更新できること
- **財務上のメリット**:セキュリティ対策の強化により、保険料を引き下げられる可能性
- **競争優位性**:LastPassなどの代替製品と比べて、設定の柔軟性が高く、ユーザー体験への干渉が少ないこと
この決定には、[セキュリティ分野のコミュニティにおけるBitwardenの高い評価](https://bitwarden.com/ja-jp/blog/bitwarden-is-the-password-manager-for-global-enterprises/)(フォーラムやRedditを含む)、パスワード管理と暗号化のための堅牢な管理者機能、そしてKeePassのようなローカルソリューションよりもクラウドベースのシステムを好む方針が大きく影響しました。
## 導入環境
この代理店のテクノロジーエコシステムでは、主要な生産性スイートとしてGoogle Workspaceを利用しています。導入アプローチには以下が含まれます。
- Bitwardenのセットアップと紹介のため、Google Meetを使った少人数チームでの実践的なミーティング
- トレーニングプロセスを支援するカスタム動画チュートリアル
- ドキュメント用の社内Wiki(Bitwardenリソース専用Wikiを含む)
## パスワードセキュリティの変更管理
この代理店は導入を急ぐのではなく、セキュリティ文化の変革を軸にロールアウトを設計しました。このアプローチは以下から始まりました。
- **危機感の醸成** - 組織はセキュリティの重要性を強調し、以下への影響を示しました。
- 取締役会へのセキュリティレポート要件
- セキュリティ対策の改善による保険料の削減
- 誰か1人でも侵害された場合の全社的な脆弱性
- **推進体制の構築**
- シニアITリーダーが主要な推進役として取り組みを主導
- シニア技術スタッフを含む少人数チームからの支援
- 経営陣からの後押し
- **明確なビジョンの策定**
- 全社会議とフォローアップメールで周知
- 目標:パスワード文書と平文でのパスワード共有をなくす
- 共有保管庫、自動更新、自動入力機能といったメリットを強調
- **導入アプローチ**
- 4か月かけてチームごとにロールアウト
- 技術チームから開始し、その後、技術系ではない部門へ展開
- パスワードのニーズが差し迫っているチームを優先
- 2025年第1四半期に最終導入を完了
- **トレーニングと定着化戦略**
- 少人数グループでのトレーニングセッション(1回あたり約10名)
- 画面共有を使った30分間のハンズオントレーニング
- 全従業員が合計で約25回のセッションに参加しました
- 重要性を強調するため、主要な推進者がすべてのトレーニングセッションを自ら主導しました
- **導入定着の維持**
- パスワード共有をスキャンするため、Google Workspace でのポリシーを計画
- 一般的なユースケース向けの社内 Wiki 記事を作成
- 大きな変革ビジョンに向けた進捗を示す短期的な成果を称賛
- 後戻りを防ぐため、従来のパスワード文書を削除
## 続きを読む:
[新しい会社用パスワードマネージャーのユーザー導入を促進する方法](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)
## 明確なコミュニケーションチャネル
ロールアウトは、Bitwarden を紹介する全社向けのオンラインミーティングで開始され、その後、計画と目的を詳述したメールでのコミュニケーションが行われました。社内 Wiki はすべてのオンボーディングリソースの中心的なハブとして機能し、Wiki コメントやダイレクトメッセージを通じてフィードバックが積極的に収集されました。
実装は4か月にわたりチームごとに進められ、まず技術チームから開始し、その後、組織全体へ拡大しました。
## 実践的な実装の詳細
この組織は、実装において多面的なアプローチを採用しました:
- **ブラウザー拡張機能のサポート**:単にインストールを義務付けるだけでなく、チームはブラウザー別のビジュアルガイドを提供し、従業員が一緒に設定を行い、管理者が適切な構成を確認する1対1のライブトレーニングセッションを開催しました。
- **一般的な問題のトラブルシューティング**:チームは、Bitwarden とブラウザー標準のパスワードマネージャー間で自動入力プロンプトが競合するなどの摩擦要因に先回りして対処しました。専用の Google Chat チャネルでパスワード関連の課題に迅速に対応し、技術的な問題によって導入が妨げられないようにしました。
- **セキュリティポリシーの整合:**セキュリティ基準を維持しながら Bitwarden を活用できるよう、パスワードポリシーが更新されました。複雑さ、有効期限、再利用に関する要件は Bitwarden の管理者コンソールで直接構成され、パスワードジェネレーターによってコンプライアンスがどのように簡素化されるかが明確に伝えられました。
実装の早い段階で、会社のニーズに合わせて Bitwarden のポリシー設定を確認し、アカウント復旧プロセスを確立しました。
## ヒント:
エンタープライズ組織内で [アカウント復旧](https://bitwarden.com/ja-jp/help/account-recovery/#what-is-account-recovery/) を有効化する方法について詳しくご覧ください。
## 導入状況と成功の追跡
実装チームは、Bitwarden の組み込みログを使用して、ログインアクティビティと利用率を監視しました。Domo などのプラットフォームを通じて導入データを可視化し、進捗を評価しました。社内 Wiki や直接のコミュニケーションを通じてフィードバックを積極的に収集し、ユーザー体験上の問題や運用上の課題に迅速に対処できるようにしました。
## 得られた主な教訓
この組織の経験から、いくつかの貴重な学びが得られました:
- **明確なロールアウト計画を作成する**:プロセスの早い段階で目的とポリシーを伝える
- **変更管理を優先する**:緊急性の創出、連携体制の形成、ビジョンの共有に注力する
- **少人数グループのトレーニングを活用する**:インタラクティブなセッションにより、より高いエンゲージメントを促進する
- **社内ナレッジベースを活用する**:会社のニーズに合わせてドキュメントを整理・調整する
- **導入状況を積極的に追跡する**:利用状況を監視し、従業員からのフィードバックを促す
## 今後に向けて
この組織の実装成功は、パスワードマネージャーの効果的な導入には、技術的な優秀さと慎重な変更管理の両方が必要であることを示しています。計画を立て、より優れたセキュリティ慣行へ向けた全社的な文化的変化に注力することで、管理者とエンドユーザーの双方が Bitwarden の価値を理解し、導入を成功させるための明確な道筋を持てるようにしました。
このアプローチは、最新のパスワード管理ソリューションを通じてセキュリティ体制を強化したい他の[中小規模の組織](https://bitwarden.com/ja-jp/blog/security-advice-for-small-and-midsize-businesses/)にとって、ひな形となります。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/accessibility-on-bitwarden/
---
# Bitwardenのアクセシビリティ
Bitwardenはアクセシビリティに取り組んでおり、WCAG AAガイドラインに準拠して、すべてのユーザーに安全で包括的、かつ使いやすい体験を提供します。
---
Bitwardenは、アクセシブルな製品を構築し、すべての人にセキュリティを提供することの重要性を認識しています。これには、さまざまな能力を持つ方や、Bitwardenの使用に支援が必要な方も含まれます。
Bitwardenは、すべての人にとってより公平でアクセシブルな体験の実現に取り組んでおり、今後のソリューション開発の指針として、Web Content Accessibility Guidelines(WCAG)レベルAA要件を活用しています。Bitwardenのアクセシビリティ目標には、以下のようなアクセシブルなコンテンツの開発が含まれます。
- ユーザーが持つ能力や感覚にかかわらず、すべてのユーザーが知覚できること
- ユーザーが使用する入力デバイスや支援技術にかかわらず、すべてのユーザーが操作できること
- 認知機能にかかわらず、すべてのユーザーが理解できること
- 支援技術を含む現在および将来のユーザーエージェントとコンテンツの互換性を確保し、堅牢であること
### Bitwardenにおける製品のアクセシビリティ
Bitwardenは、可能な限りモバイル、デスクトップ、ブラウザー全体でネイティブのアクセシビリティ機能に対応しています。
Bitwardenのフォント、テキスト、アイコンのサイズは、WCAGの最小要件を満たすか、それを上回っています。
キャプションや文字画像を除き、支援技術を使わずにテキストを200%まで拡大しても、コンテンツや機能が損なわれることはありません。
主なアクセシビリティオプションには、以下が含まれます。
- [PINによる保管庫アクセス](https://bitwarden.com/ja-jp/help/unlock-with-pin/)により、ユーザーはマスターパスワードを頻繁に再入力する必要がありません
- 認証に[ハードウェアセキュリティキー](https://bitwarden.com/ja-jp/help/setup-two-step-login-yubikey/)を使用して、保管庫へ簡単にアクセスできます
- [キーボードショートカット](https://bitwarden.com/ja-jp/help/keyboard-shortcuts/)(ホットキー)で、事前定義されたタスクをよりすばやく実行できます
- [生体認証](https://bitwarden.com/ja-jp/help/biometrics/)に対応(モバイル、デスクトップ、ブラウザーでのTouchID、Windows Hello、Face IDなど)
- [自動入力機能](https://bitwarden.com/ja-jp/help/auto-fill-browser/)により、ユーザー名とパスワードの入力がより効率的になります
- 視覚的アクセシビリティのためのAndroidプラットフォーム内のクイック設定ボタン
- [音声コマンド](https://bitwarden.com/ja-jp/blog/bitwarden-ios-app-intents-integration/)で、iOS上のBitwardenアカウント操作をすばやく実行できます
### Bitwardenのアクセシビリティを評価する
ユーザーは、一部またはすべてのBitwardenクライアントアプリケーションでアクセシビリティ機能を評価できます。個人向け無料版を使用するか、ビジネス向けの無料トライアル期間中にグループ機能や共有を管理することで評価できます。
### GitHubまたはBitwardenコミュニティを通じてフィードバックをお寄せください
Bitwardenのアクセシビリティとユーザビリティを向上させる最善の方法は、お客様やコミュニティからのフィードバックです。そのため、Bitwardenは修正対応のためにGitHubのIssueにアクセシビリティラベルを作成しました。アクセシビリティの問題をレポートするには、[Bitwarden GitHub](https://github.com/bitwarden)ページにアクセスし、レポートにアクセシビリティラベルを追加してください。フィードバックは[Bitwarden Communityでも共有できます。](https://community.bitwarden.com/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/account-switching-on-bitwarden-newsletter-april-2022/
---
# 2022年4月の注目情報:Bitwardenのアカウント切り替え
アカウント切り替え機能のロールアウトが続き、Bitwardenのモバイルアプリとデスクトップアプリで新たに利用可能になりました。ユーザーはコマンドラインインターフェイス(CLI)からRESTful APIを提供でき、エンドツーエンド暗号化環境を維持できます。
---
## 注目記事

開発者への継続的なサポートの一環として、Bitwardenコマンドラインインターフェイス(CLI)の新しい「serve」コマンドにより、ワークフローの統合が容易になります。このコマンドはローカルWebサーバーを起動し、CLIにRESTful APIを提供することで、暗号化された保管庫内のデータを操作できるようにします。この注目の新機能について詳しくは、最新の[リリースブログ](https://bitwarden.com/ja-jp/blog/bringing-restful-api-to-the-bitwarden-cli/)をご覧ください。

Bitwardenのデスクトップアプリとモバイルアプリで、複数のアカウントに同時にログインしたまま、Bitwardenアカウントをすばやく切り替えられるようになりました。アカウント切り替え機能に関するブログで、[よくある質問](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/#frequently-asked-questions/)への回答や、アプリケーションごとの段階的なロールアウトの最新情報をご確認ください。
## この更新を気に入りましたか?今すぐ購読しましょう。
*最新の製品更新、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites

毎年、世界バックアップデーはデータをバックアップすることの重要性を思い出させてくれます。デバイスやオンラインアカウントにある大切なデータを守るには、ログイン認証情報のバックアップから始めましょう。詳しくは、[2022年世界バックアップデーのブログ](https://bitwarden.com/ja-jp/blog/world-backup-day/)で、パスワードマネージャーのメインログインや、保管庫内に保存された機密情報を保護する方法をご確認ください。

セキュリティを最優先したパスワードポリシーの提供という点で、特定の企業がどのような状況にあるのか気になりませんか?私たちも同じでした。エンドユーザーの視点から、主要なソーシャルメディアプラットフォームや銀行機関で使用されているパスワードシステムのセキュリティ面での使いやすさを評価しました。業界リーダーのセキュリティランキングの取り組みで得られた驚きの結果をご覧ください。現在、[ソーシャルメディア](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-social-media-edition/)版と[銀行](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-banking-edition/)版を公開中です。

2022年1月、ニューヨーク州司法長官レティシア・ジェームズ氏は、クレデンシャルスタッフィングに関する調査結果を発表しました。最新のBitwarden[ブログ](https://bitwarden.com/ja-jp/blog/new-york-takes-on-credential-stuffing-and-passwords/)で報告されているように、この調査では、有名企業17社へのサイバー攻撃により100万件を超えるアカウントが侵害されたことが明らかになり、今後数週間でクレデンシャルスタッフィングが増加すると報告されています。

税務シーズンには、サイバー犯罪者がフィッシング、ビッシング、スミッシングなどさまざまな攻撃を使い、脆弱な文書セキュリティを狙うことがよくあります。[税務シーズンのブログ](https://bitwarden.com/ja-jp/blog/tax-season-stay-secure-with-bitwarden-send/)を読んで、Bitwarden Sendが税務書類やその他の機密情報を安全に保つためにどのように役立つかをご確認ください。
## ソーシャルで人気の投稿
ソーシャルメディアコミュニティは、役立つセキュリティのヒントや経験を共有することで、侵害やハッキングのない世界の実現に重要な役割を果たしています。最近のソーシャルコミュニティでのハイライトをご紹介します。

[MakeUseOf](https://twitter.com/MUO_official)(MUO)チームが、一般的なLinuxソフトウェアに代わるプライバシー重視の7つの選択肢のリストを作成し、パスワード管理ツールとしてBitwardenも紹介されています!詳しくは、[記事](https://www.makeuseof.com/best-privacy-focused-alternatives-linux-apps/)をご覧ください。
今回は以上です。このニュースレターについてのご感想や、今後取り上げてほしいトピックがあればお知らせください。
**それではまた次回、**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/account-switching-on-bitwarden-phase-1-newsletter-march-2022/
---
# 2022年3月のスポットライト:Bitwardenでのアカウント切り替え フェーズ1
Bitwardenデスクトップアプリのエキサイティングな新機能により、複数のアカウントに同時にログインしたまま、Bitwardenアカウントをすばやく切り替えられるようになります。この機能はまもなく他のクライアントアプリケーションでも利用可能になります。
---
## 特集記事

個人用と仕事用など複数のBitwardenアカウントをお使いのデスクトップユーザーは、ログアウトして再度ログインしなくても、どちらの保管庫アイテムにも便利にアクセスできるようになりました。詳しくは、[こちらのブログ](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/)で、エキサイティングな新機能「アカウント切り替え」の詳細をご覧ください。

最近のレポート「*パスワードセキュリティの現状*」では、現在連邦機関が提供しているオンラインセキュリティに関する助言を評価し、ベストプラクティス基準の活用状況に基づいて採点しました。各機関が上位から下位までどのように順位付けされたかを確認するには、[レポートの要約](https://bitwarden.com/ja-jp/blog/the-state-of-password-security/)をご覧ください。
Bitwardenの「パスワードセキュリティの現状 2022」の調査結果について詳しくは、[PDF版の完全なレポート](https://start.bitwarden.com/hubfs/PDF/the-state-of-password-security.pdf)をダウンロードするか、[プレゼンテーション資料](https://docs.google.com/presentation/d/e/2PACX-1vRMIEhHFxEBUsWf5-f8Qexv-6uWaDlt-VvItjouCHu0ogO1WDbkjuWY-nFYn3BvvRRwWYl6oAFNA0fq/embed?start=false&loop=false&delayms=3000)をご覧ください。

Bitwardenを最大限に活用することが、かつてないほど簡単になりましたは、パスワード管理をさらに使いこなしたい、あらゆる知識レベルのユーザーにご利用いただけるようになりました。[こちらのブログ](https://bitwarden.com/ja-jp/blog/how-to-navigate-the-bitwarden-learning-center/)で詳細をご覧ください。

Bitwardenのデザイン哲学はシンプルで、楽しく使いやすい体験を提供したいという思いに基づいています。ユーザーの価値観と会社のミッションから導き出された4つの主要領域、すなわちシンプル、柔軟、情報に基づく、インクルーシブに重点を置いています。詳細は、[こちらのブログ](https://bitwarden.com/ja-jp/blog/defining-the-bitwarden-design-philosophy/)をご覧ください。
## この更新をお楽しみいただけましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## イベントハイライト

2022年3月25日午後12時(米国東部時間)にライブ配信する最新の[Bitwarden保管庫アワー](https://www.crowdcast.io/e/bitwarden-vault-hours-22)オンラインイベントにぜひご参加ください。Bitwardenとセキュリティ技術の世界に関する最新ニュースについて語り、皆さまからのあらゆる質問にお答えします。
## SNSで人気のハイライト
知識や経験を共有することで、侵害やハッキングのない世界づくりに重要な役割を果たしていただいています。最近のソーシャルコミュニティからのハイライトをご紹介します。
**セキュリティのヒント**

友人である[It's FOSS](https://twitter.com/itsfoss2)は、まさに的確にこう述べています。「ユーザー体験を損なうことなく、プライバシーを強化できるシンプルなツールがいくつかあります。」そのとおりです!しかも、パスワード管理のためのBitwardenを含め、おすすめをカテゴリ別に整理して、さらに分かりやすくしてくれています。詳しくは、[*プライバシーを守る12のシンプルなツール*](https://itsfoss.com/privacy-tools/)をご覧ください。
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればお知らせください。
**それでは、また次回**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/accuranker-secures-its-future-with-bitwarden-secrets-manager/
---
# AccuRanker、使いやすい Bitwarden シークレットマネージャーで将来の安全を確保
SEOソフトウェアサービス企業のAccuRankerが、Bitwardenで安全なシークレット管理戦略を構築した方法をご紹介します。
---
## AccuRanker
設立:2013年
業界:コンピューターソフトウェア
従業員数:22名
所在地:デンマーク、オーフス
[AccuRanker](https://www.accuranker.com/)は、企業のSEO担当者やマーケティング担当者が利用する検索エンジン最適化(SEO)ツールを開発するソフトウェアサービス企業です。同社の主力ツールもAccuRankerと呼ばれ、業界をリードする企業に深いデータインサイトを提供する大規模な順位追跡プラットフォームです。32,000社を超える顧客がAccuRankerを利用し、無数のキーワードや市場にわたってSEOパフォーマンスをシームレスに監視しています。デンマークに本社を置き、米国と英国にもオフィスを構えるAccuRankerは、将来の成長に向けてセキュリティの基盤を築いている急成長中のスタートアップです。
## 目次
[状況](https://bitwarden.com/ja-jp/resources/accuranker-secures-its-future-with-bitwarden-secrets-manager/#situation/)
[ソリューション:導入しやすい Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/resources/accuranker-secures-its-future-with-bitwarden-secrets-manager/#solution-easy-to-implement-bitwarden-secrets-manager/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/accuranker-secures-its-future-with-bitwarden-secrets-manager/#get-started-with-bitwarden/)
## 状況
他のソフトウェア企業と同様に、AccuRankerは自社製品の開発を進めるために[開発者シークレット](https://bitwarden.com/ja-jp/blog/why-does-my-development-team-need-a-secrets-manager/)を管理しています。「シークレット」とは、ITおよび開発者エコシステムの機密性の高い部分に対するデジタル認証情報を指します。シークレットの例には、データベースのパスワード、SSL/TLS証明書、APIキー、秘密暗号化キーなどがあります。
急速に成長するスタートアップであるAccuRankerは、複数のクラウド環境にシークレットを保存するなど、最適とは言えないセキュリティ運用に次第に頼るようになっていることに気づきました。同社がシークレットを管理するもう1つの方法は、.envファイルに保存することでした。開発者の間では一般的な手法ですが、.envファイルはシークレット管理の方法として安全とは言えません。このアプローチでは、開発チームが組織全体でシークレットを管理し、最新の状態に保つこともより難しくなります。
最高技術責任者のHenrik Refslund氏は次のように述べています。「当初、シークレット管理をどのように扱うべきかについての戦略はありませんでした。新しいシークレットができたら、それをどうするのか。私たちは、最も安全な方法ではなく、最も便利な方法を選んでいるだけだと気づきました。漏えいが起きないことを願うしかない状況に陥っていたのです。」
ある時点で、AccuRankerはセキュリティ強化のためにシークレット管理ソリューションのHashiCorp導入を検討しました。チームは製品の機能に感銘を受けましたが、一部の機能は自社のニーズには過剰であり、全体的な価格も高すぎると判断しました。
## ソリューション:導入しやすい Bitwarden シークレットマネージャー
「私たちは長年Bitwarden パスワードマネージャーを使用しており、この製品をとても気に入っています」とRefslund氏は述べています。「Bitwardenへの理解が深まるにつれ、同社がシークレット管理ソリューションも提供していることを知りました。」
代替案を検討した結果、AccuRankerは[Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/help/secrets-manager-overview/)を選択しました。チームが惹かれたのは、この製品が軽量に導入でき、使いやすく、さらにBitwarden パスワードマネージャーにすでに慣れ親しみ満足していたことでした。Refslund氏は「Bitwardenは私たちにとって最良の選択でした」と述べています。
「私たちは今、適切なシークレット管理戦略を組織全体に展開している段階にあります」とRefslund氏は付け加えます。「すべてのシステムを安全にし、シークレットを誤ってコードにコミットしてしまうようなミスをなくす方向へ進んでいます。要するに、スタートアップとして成長を続ける中で、将来の安全を確保しているのです。」
### カスタム運用の促進
Bitwarden シークレットマネージャーのお客様は、製品の[コマンドラインインターフェイス(CLI)](https://bitwarden.com/ja-jp/blog/how-to-securely-store-your-secrets-manager-access-tokens-with-bash-scripting/)を利用できます。これは、シークレットの取得と注入を行う強力なツールです。シークレットマネージャーCLIは、顧客のシークレットやプロジェクトに対して作成、削除、編集、一覧表示コマンドを使い、顧客の保管庫を整理するために使用できます。AccuRankerチームはこの機能を活用し、バックエンドシステムと連携する独自のCLIラッパーを作成しました。バックエンドエンジニアのPhillip Kampmann氏によると、「現在では、独自の内部APIを通じて暗号化キーなどのシークレットにアクセスできるようになっています。将来的には、このCLIラッパーによってキーの自動ローテーションも可能になります。」
### ユーザーの増加、より高度な機能
AccuRankerは、Refslund氏の言葉を借りれば、「すべての開発者が従える、非常に、非常にシンプルな[シークレット管理]の設計図」を手に入れ、将来を見据えています。AccuRankerは、顧客向けに構築したCLIラッパーを通じたシークレットローテーションなど、より高度な機能の実装を計画しています。また、より多くのユーザーをオンボーディングし、もちろん、より多くのシークレットを保護する予定です。
## Bitwardenを始める
Bitwardenがビジネスにどのように役立つかを詳しく確認し、無料の[14日間トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
## あなたのニーズに合ったプランを選択してください
### 無料
**$0** *永久に無料*
始めるために必要なすべて。
- 無制限のシークレット
- 最大2ユーザー
- 最大3つのプロジェクト
- 最大3つのサービスアカウント
[今すぐ登録](https://bitwarden.com/go/start-secrets-free/)
---
### チーム
**$6** *月額 / ユーザーごと*
追加のビジネス機能を備えたフル開発チームをサポートします。
- 無制限のシークレット、ユーザー、プロジェクト
- 最大20のサービス・アカウント
- 追加のサービスアカウントごとに$1
[無料14日間のトライアルを開始する](https://bitwarden.com/go/start-secrets-teams-trial/)
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales-secrets-manager/)
---
### ユーザー数無制限
**$12** *月額 / ユーザーごと*
自動プロビジョニングやその他の管理機能を備えたエンタープライズのニーズをサポートします。
- 無制限のシークレット、ユーザー、プロジェクト
- 最大50のサービスアカウント
- 追加のサービスアカウントごとに$1
[無料トライアルを開始](https://bitwarden.com/go/start-secrets-enterprise-trial/)
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales-secrets-manager/)
---
表示される価格はUSDで、年間サブスクリプションに基づいています。税金は含まれていません。
---
URL: https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/
---
# BitwardenでSOC 2のパスワード要件に準拠
他の組織にサービスを提供し、情報セキュリティ体制の強化を目指す企業は、多くの場合、Service Organization Control 2(SOC 2)監査を受けています。近年は、SOC 2の[パスワード要件](https://bitwarden.com/ja-jp/resources/the-state-of-password-security/)を満たすことへの注目が高まっています。SOC 2認証プロセスでは、機密データが常に保護され、安全に保たれるよう、適切なシステムアクセス制御を実証することが求められます。SOC 2レポートは、アウトソーシングされたソリューションプロバイダーの顧客やビジネスパートナーから求められることが多く、SOC 2準拠の重要性を示しています。SOC 2準拠を目指す多くの企業は、SOC 2に準拠した[パスワードマネージャー](https://bitwarden.com/ja-jp/blog/picking-the-right-password-for-your-password-manager/)などのソリューションを活用して、要件への対応に役立てています。
> 他のセキュリティ標準への準拠を達成する方法についてのガイドは、[リソースセンター](https://bitwarden.com/ja-jp/resources/)をご覧ください。
## SOC 2のトラストサービス基準の概要
SOC 2レポートはサービス組織に関連し、セキュリティやプライバシーなどの側面に関する統制を対象としています。[米国公認会計士協会](https://www.aicpa-cima.com/feed)(AICPA)は、[Service Organization Control(SOC 2)レポート](https://www.aicpa-cima.com/topic/audit-assurance/audit-and-assurance-greater-than-soc-2)を導入しました。これは、金融機関、医療提供者、クラウドサービスプロバイダー、SaaSプロバイダーなどのサービス企業と、それらが「ユーザーのデータを処理するシステムのセキュリティ、可用性、処理のインテグリティ、およびこれらのシステムによって処理される情報の機密性とプライバシーに関連する」強固な統制を維持する能力を評価するためのものです。
SOC 2には2種類のレポートがあります。
- タイプ1:企業のシステム記述書と、その統制設計の適合性に関するレポート。
- タイプ2:企業のシステム記述書と、その統制設計の適合性*および*運用上の有効性に関するレポート。
SOC 2監査では、セキュリティフレームワークへの準拠を確認するため、サービス組織の統制が評価されます。どちらのSOC 2レポートタイプも企業がデータを処理する方法を詳述しますが、SOC 2タイプ2では、[認証情報管理](https://bitwarden.com/ja-jp/blog/credential-management-in-the-enterprise/)を含む、導入済みのデータセキュリティ統制についてより詳しく説明します。どちらのレポートタイプも、特定の主体(顧客や監査人など)に限定して提供されます。ただし、企業はSOC 2レポートに含まれるデータセキュリティ基準の一部を要約した、一般公開可能なSOC 3レポートを作成することもできます。
[Bitwarden SOC 3レポートをご覧ください](https://bitwarden.com/assets/34OTRi66eNWAqiuM5xKXeN/f42d204c04bb43361a67f4ae7edaffef/bitwarden-2021-soc-3-report.pdf)。
## SOC 2認証プロセスの概要
SOC 2認証を取得しようとする企業は、認定されたAICPA代表者による監査に合格する必要があります。5つのトラストサービス基準は、SOC 2コンプライアンスフレームワークの基本要素を構成するもので、セキュリティ、可用性、処理のインテグリティ、機密性、プライバシーが含まれます。2017年に初めて策定され、2022年末に「絶えず変化するテクノロジー、脅威、脆弱性の環境、プライバシーに関する法的・規制要件の変化とそれに関連する文化的期待」を反映し、「特に機密性に関連する場合のデータ管理に対処する」ために最終更新された基準は、次のとおりです。
- **セキュリティ** - 情報およびシステムは、不正アクセス、情報の不正開示、およびシステムへの損害から保護されます。これらは、情報またはシステムの可用性、データインテグリティ、機密性、プライバシーを損ない、事業体が目的を達成する能力に影響を与える可能性があります。
- **可用性** - 情報およびシステムは、事業体の目的を達成するために運用可能であり、使用されます。
- **処理のインテグリティ** - システム処理は、事業体の目的を達成するために、完全、有効、正確、適時であり、承認されています。
- **機密性** - 機密として指定された情報は、事業体の目的を達成するために保護されます。
- **プライバシー** - 個人情報は、事業体の目的を達成するために収集、使用、保持、開示、廃棄されます。
内部統制は、監査中にトラストサービス基準への準拠を確保するうえで重要な役割を果たします。
企業は、自社に適用される原則にのみ準拠する必要があります。たとえば、可用性の原則は通常、コロケーション、データセンター、SaaSベースのサービス、またはホスティングサービスを顧客に提供する企業に適用されます。
## こちらもおすすめ:
[金融会社におけるパスワードマネージャーのメリット](https://bitwarden.com/ja-jp/blog/the-benefits-of-password-managers-for-finance-companies/)
## セキュリティの原則:SOC 2のセキュリティ統制とパスワード要件
セキュリティの原則は、SOC 2準拠を目指すほとんどの企業に適用され、顧客データの保護に重点を置いています。セキュリティの原則の要件の大半は、[トラストサービス基準のCC6](https://www.aicpa-cima.com/topic/audit-assurance/audit-and-assurance-greater-than-soc-2)に記載されており、SOC 2のパスワード要件についても詳述されています。以下のセクションでは、パスワードマネージャーが多くの主要要件をどのようにサポートできるかを示します。
SOC 2の統制は、データ侵害の軽減と機密情報の保護において重要です。
#### 顧客データを保護するためのインフラストラクチャ認証情報管理
> 「事業体は、事業体の目的を達成するため、保護対象の情報資産をセキュリティイベントから保護する論理アクセスセキュリティソフトウェア、インフラストラクチャ、およびアーキテクチャを実装する。」- CC6.1(34~35ページ)
企業は、不要または不要になったアクセス権の削除を含め、インフラストラクチャおよびソフトウェアの認証情報をどのように管理しているかを示す必要があります。パスワードマネージャーを使用すれば、管理者はアクセスを簡単に自動化し、役割を割り当て、ユーザーのシステム認証情報へのアクセスを読み取り専用に制限できます。[きめ細かなアクセス制御](https://bitwarden.com/ja-jp/help/user-types-access-control/#granular-access-control/)により、管理者は認証情報を非表示にして、パスワード、[TOTP](https://bitwarden.com/ja-jp/help/authenticator-keys/)シード、または[カスタムフィールド](https://bitwarden.com/ja-jp/learning/using-custom-fields/)のコピーを防ぐことができます。
SOC 2監査では、認定CPAが組織の統制の設計と運用の有効性を評価し、機密データ保護に必要な基準に適合していることを確認します。
企業はデータを暗号化し、常に[暗号化](https://bitwarden.com/ja-jp/help/what-encryption-is-used/)キーを保護する必要があります。100% [エンドツーエンドのゼロ知識暗号化パスワードマネージャー](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)をAES 256ビット暗号化で使用することで、企業は認証情報や、財務文書など従業員間で共有される可能性のある機密情報を保護できます。さらに、PBKDF2 SHA-256は、キーの取得を[マスターパスワード](https://bitwarden.com/ja-jp/help/master-password/)でログインするユーザーのみに制限することで、暗号化キーの保護を強化します。
#### オンボーディングと引き継ぎ
> 「事業体は、システム認証情報の発行およびシステムアクセスの付与に先立ち、アクセスが事業体によって管理される新規の内部および外部ユーザーを登録し、承認する。アクセスが事業体によって管理されるユーザーについては、ユーザーアクセスが承認されなくなった時点でユーザーのシステム認証情報を削除する。」- CC6.2(36ページ)
企業は、アクセスレベルを含め、新規ユーザーをどのように登録し認証するかを示す必要があります。パスワードマネージャーを使用すれば、管理者はディレクトリサービス([LDAP](https://bitwarden.com/ja-jp/help/ldap-directory/))と連携して、[ユーザーのオンボーディングと引き継ぎ](https://bitwarden.com/ja-jp/blog/password-management-directory-connector/)を効率化できます。社内LDAPのユーザーとグループはパスワードマネージャーの組織と同期され、同じ構造が複製されます。さらに、LDAPに新しいユーザーが追加されると、そのユーザーはパスワードマネージャーにも作成されます。逆に、LDAPからプロビジョニング解除されると削除されます。
企業は保護対象資産へのアクセスを承認する必要があります。[シングルサインオン](https://bitwarden.com/ja-jp/blog/configure-bitwarden-sso/)に対応したパスワードマネージャーを使用すれば、既存の[ID](https://bitwarden.com/ja-jp/resources/charting-the-identity-and-access-management-landscape/)プロバイダーでパスワードマネージャーユーザーの認証を提供できます。管理者は、認証情報にアクセスする際にシングルサインオン方式でのログインをユーザーに求めるパスワードポリシーを設定できます。
#### きめ細かなアクセス制御
> 「事業体は、事業体の目的を達成するため、最小権限および職務分掌の概念を考慮し、役割、責任、またはシステム設計と変更に基づいて、データ、ソフトウェア、機能、およびその他の保護対象の情報資産へのアクセスを承認、変更、または削除する。」- CC6.3(36ページ)
企業は、役割ベースのアクセス制御(RBAC)を示す必要があります。パスワードマネージャーを使用すれば、管理者は[ユーザータイプ](https://bitwarden.com/ja-jp/help/user-types-access-control/)を設定し、カスタムの役割を作成して、パスワードマネージャーの各コンポーネントに対するきめ細かな制御とユーザー権限を割り当てることができます。役割ベースのアクセス制御は、ユーザーを管理できる人、イベントログにアクセスできる人、データをインポート/エクスポートできる人などの機能に対して設定できます。
会社のセキュリティをさらに強化する方法をお探しですか?[Bitwardenシークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)を活用して、開発者シークレットを保護しましょう。
## SOC 2コンプライアンスとパスワード要件をサポートするBitwardenを探る
Bitwardenのようなパスワードマネージャーを導入することで、サービスプロバイダーが顧客データの保護とSOC 2監査に取り組んでいることを示せます。Bitwardenはエンタープライズグレードのセキュリティを提供し、定期的なサードパーティーセキュリティ監査を実施し、SOC 2を含む主要なプライバシーおよびセキュリティ基準に[準拠](https://bitwarden.com/ja-jp/compliance/)しています。
Bitwardenは、データ保護のための効果的な統制が整備されていることを確保することで、サービス組織がSOC 2コンプライアンス要件を満たすことを支援します。
[すべての機能を利用できるEnterprise無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)をぜひ活用して、BitwardenがサービスプロバイダーのSOC 2セキュリティ監査への準備とSOC 2パスワード要件への対応にどのように役立つかをご確認ください。
## 続きを読む:
[ビジネスに最適なエンタープライズパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/agricultural-use-cases/
---
# Agricultural Use Cases
Modern agriculture runs on software — from precision farming platforms and irrigation controls to grain trading portals and payroll systems.
---
## Introduction
Modern agriculture runs on software — from precision farming platforms and irrigation controls to grain trading portals and payroll systems. However the agriculture industry has historically lagged in cybersecurity practices, leaving farms and agribusinesses exposed to ransomware, data breaches, and unauthorized access. As digital tools become central to how food is grown, tracked, and sold, it’s imperative to protect the credentials securing them.
These agricultural password management use cases serve farm managers, agronomists, operations leads, and IT staff at agricultural businesses from a single site to global facilities. It walks through the key areas where credential security matters most, from equipment and SCADA systems to regulatory reporting portals, supply chain platforms, and seasonal workforce management , showcasing how password managers reduce risk and improve day-to-day operations.
## Operational technology and equipment access
- Managing login credentials for precision agriculture platforms (John Deere Operations Center, Climate FieldView, etc.)
- Securing access to irrigation control systems and SCADA systems
- Storing credentials for GPS/telematics portals used in fleet and equipment tracking
## Farm management software
- Centralized storage of logins for ERP and farm management platforms (AgriWebb, Granular, FarmLogs)
- Managing accounts for commodity trading and grain marketing platforms
- Securing access to livestock management systems
## Regulatory and compliance
- Storing credentials for government reporting portals (USDA, EPA, state ag departments)
- Managing logins for food safety and traceability platforms (GlobalG.A.P., SafeQuality Food)
- Securing access to pesticide application record systems
## Supply chain and vendor management
- Shared team access to supplier and procurement portals
- Managing credentials for logistics and freight platforms
- Securing e-commerce or direct-to-consumer sales portals
## Financial and banking
- Secure storage of ag lender and FSA loan portal credentials
- Managing crop insurance platform logins
- Storing credentials for payroll systems covering seasonal workers
## Team and workforce management
- Securely sharing credentials among farm managers, agronomists, and contractors without exposing plain-text passwords
- Onboarding/offboarding seasonal workers by granting and revoking access instantly
- Role-based access so operators only see what they need
## Cybersecurity risk reduction
- Eliminating the common practice of writing passwords on whiteboards or shared spreadsheets in farm offices
- Enforcing strong, unique passwords across all systems to reduce ransomware risk (agribusinesses are increasingly targeted)
- Audit logs to track who accessed which systems and when
## Multi-location and remote operations
- Consistent credential access across multiple farm sites, grain elevators, or processing facilities
- Secure mobile access for field staff who need credentials on the go
The agriculture industry has historically lagged in cybersecurity practices, making a password manager one of the highest-ROI, low-friction tools for improving security posture across an operation of any size.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/ai-agent-identity-management/
---
# AI agent identity management: Why governance beats direct access
Without a structured identity model, AI access expands beyond intended boundaries, making it difficult to enforce least privilege access or trace actions back to a defined owner.
---
## Key takeaways
- AI agents require unique identities, scoped permissions, and defined ownership rather than inherited credentials or shared access.
- Direct access models create invisible privilege sprawl that weakens auditability and conflicts with NIST, SOC 2, and HIPAA requirements.
- Governed access relies on ephemeral credentials, policy-based authorization, and lifecycle controls to enforce least privilege access without slowing automation.
- Model Context Protocol (MCP) standardizes how agents connect to tools and services; identity governance still determines what agents can access and do.
- Bitwarden provides the operational layer for managing secrets, rotating credentials, and enforcing access boundaries for non-human identities.
## What is AI agent identity management?
As organizations deploy AI agents to automate workflows and interact with enterprise systems, [identity and access management](https://bitwarden.com/ja-jp/products/business/) grow more complex. Unlike standard applications or bots, AI agents function as autonomous digital actors that access data, trigger actions, and make decisions without constant human direction or control.
Without a structured identity model, access expands beyond intended boundaries, making it difficult to enforce least privilege access or trace actions back to a defined owner. This is the core governance challenge AI agent identity management addresses.
AI agent identity management, also known as agentic AI identity management, is the practice of defining and governing how AI-driven systems access data, applications, and infrastructure. In enterprise environments, this means applying non-human identity management principles to agents that request and use access more dynamically than traditional service online accounts. Central to that model is delegated authorization: agents receive permissions for specific tasks rather than holding broad, persistent privileges.
## Why direct access fails for AI agent identity management
Granting AI agents broad permissions, or allowing them to inherit access from human users or service online accounts, lets those agents operate across multiple systems without clear boundaries. The approach reduces initial setup friction, but it introduces two compounding problems: privilege sprawl and broken accountability.
### **Permission inheritance creates invisible privilege sprawl**
When an agent operates using credentials tied to a human user or shared account, its actions become difficult to distinguish from legitimate user activity, and permissions grow well beyond what any specific task requires.
As agents interact with more systems, inherited permissions accumulate. Consider an agent handling internal ticketing workflows: if it operates under a shared service account with standing access to human resources records, financial data, and information technology systems, every interaction carries that full footprint. Without explicit scoping, the agent accesses additional data or services simply because the underlying credential grants it access. Least privilege access breaks down, and the risk of unintended actions increases.
Inherited permissions are not scoped permissions. For enterprise security teams, the difference determines whether AI agent access is auditable or invisible.
### **Shared credentials break AI agent access accountability**
Shared credentials weaken accountability across the board. When multiple agents or users rely on the same access method, no clear audit trail points to a specific identity. This creates gaps in auditability and [compliance reporting](https://bitwarden.com/ja-jp/compliance/) that directly conflict with the National Institute of Standards and Technology (NIST) System and Organization Controls 2 (SOC 2) and the Health Insurance Portability and Accountability Act (HIPAA) requirements for access controls, traceability, and separation of duties.
For regulated enterprises, that gap is a compliance risk, not an abstract concern. Direct access models reduce initial setup complexity, but they do not scale securely. As AI adoption grows, organizations need identity models that enforce boundaries, maintain accountability, and support auditability across all non-human actors.
## What does governed access look like for AI agents?
A governed approach to AI agent identity management replaces broad, persistent access with controlled, auditable interactions. Rather than treating agents as shared online accounts or static service identities, organizations define precisely how access is granted, scoped, and revoked for specific tasks and contexts.
A practical AI agent governance framework includes six core elements:
- Unique identities with defined ownership
- Delegated authority scoped to specific tasks
- Short-lived, ephemeral credentials
- Policy-based authorization tied to task and context
- Lifecycle controls for provisioning and decommissioning
- Full auditability of agent actions
Each element addresses a specific gap left open by direct access models. Together, they allow AI agents to operate efficiently without expanding organizational risk. Centralized systems that manage organizational secrets and permissions and support automated, non-human identity provisioning via the System for Cross-domain Identity Management (SCIM) provide organizations with the infrastructure to enforce these controls consistently across environments.
### **Unique identities with human ownership**
Every AI agent needs a distinct identity tied to a responsible owner or team. This ownership model is the foundation of AI agent lifecycle management: it creates accountability for how the agent operates, what access it requires, and when it should be updated or decommissioned. Agents without clear ownership persist beyond their intended use and accumulate unnecessary access.
### **Ephemeral credentials instead of persistent secrets**
Long-lived credentials create unnecessary exposure. Short-lived, task-scoped credentials reduce the risk of reuse and limit how long access can be exploited if a credential is compromised. Ephemeral credentials enforce least privilege access while enabling dynamic, automated workflows; agents get what they need, when they need it, and nothing more.
### **Policy decisions based on task and context**
Access decisions should be task-driven, not identity-driven alone. Policy-based authorization dynamically enforces boundaries, granting permissions only when needed and adjusting them as tasks or conditions change, without requiring manual intervention at every step.
When all six elements are in place, AI agent governance shifts from a reactive compliance exercise to a proactive operational standard that scales as AI adoption does.
## How MCP fits into AI agent identity management
Model Context Protocol (MCP) is an open source standard that enables developers to build secure, two-way connections between AI-powered tools and data sources. As MCP adoption grows, it reshapes how AI agents connect to services and systems and expands the surface area that identity and access controls must cover.
MCP defines how an agent communicates with a system. It does not determine what the agent is allowed to access or what actions it can perform. Those boundaries are the responsibility of identity and access management for AI agents.
### **Standardized connections require separate MCP security controls**
As MCP becomes more widely adopted, the number of systems an agent can reach expands. Without strong identity controls in place, standardized connectivity can lead to broader access than intended, making it harder to enforce least privilege and maintain auditability.
Organizations should treat MCP as a transport and interaction layer, not a security model. The protocol standardizes how agents communicate; it does not govern what they are permitted to do. Security teams still need to apply authentication, authorization, and policy enforcement at the identity level. MCP security addresses secure connections; identity governance determines the scope and limits of what each agent can access and act on.
## Where Bitwarden fits in a governed AI agent model
Understanding the framework is one part of the equation; implementing it at scale is another. Bitwarden provides the operational layer for putting governance into practice: managing secrets, rotating credentials, and enforcing access boundaries for non-human identities across environments. As machine identity for AI agents becomes a core security concern, [centralizing secret storage](https://bitwarden.com/ja-jp/products/secrets-manager/) removes reliance on static credentials and shared access models, keeping permissions tightly aligned with task requirements and nothing broader or more persistent than the task requires.
Bitwarden supports automation through [application programming interfaces (APIs)](https://bitwarden.com/ja-jp/help/api/) and integrations, embedding credential management directly into development workflows. The Secrets Manager software development kit (SDK) enables secure retrieval and use of secrets within applications and pipelines. As an [open source platform](https://bitwarden.com/ja-jp/open-source/), Bitwarden gives security teams full visibility into how the system works, with centralized controls for managing secrets, enforcing governance policies, and monitoring how AI agents interact with systems.
> Treating AI agents as governed identities gives security teams the visibility, control, and auditability needed to scale automation without scaling risk.
Get started with Bitwarden to build a governed identity model for AI agents across your organization.
## Frequently asked questions
### **What is AI agent identity management?**
AI agent identity management is the practice of assigning, governing, and auditing how AI-driven systems authenticate and access enterprise data, applications, and infrastructure. It applies non-human identity management principles to autonomous agents, ensuring every agent has a defined identity, scoped permissions, and a responsible owner.
### **Why can't AI agents use shared service online accounts?**
Shared service online accounts obscure which agent performed which action, break the audit trail required for compliance frameworks like NIST and SOC 2, and allow permissions to accumulate beyond what any individual task requires. Each AI agent needs a unique identity to maintain least privilege access and clear accountability.
### **What are ephemeral credentials, and why do they matter for AI agents?**
Ephemeral credentials are short-lived access tokens or secrets scoped to a specific task or session. For AI agents, they reduce exposure by limiting the time a compromised credential can be exploited and enforcing least privilege access by ensuring agents retain access only for the duration they need it.
### **How does Model Context Protocol security relate to identity governance?**
MCP standardizes how AI agents communicate with external tools and data sources, governing the connection layer rather than the permissions layer. Organizations still need to apply authentication, authorization, and policy enforcement at the identity level to control what each agent is permitted to access and do.
### **What is delegated authorization in the context of AI agents?**
Delegated authorization means an AI agent receives permissions for a specific task rather than inheriting broad, persistent access from a human user or service account. The agent acts only within the scope defined for that task, limiting privilege sprawl and keeping actions traceable.
### **How does Bitwarden support non-human identity management?**
Bitwarden provides centralized secrets management, credential rotation, and access boundary enforcement for non-human identities, including AI agents. The Secrets Manager SDK enables secure retrieval and use of secrets within applications and pipelines, with full visibility into how secrets are stored, accessed, and governed at scale.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/alpha-video-and-audio-inc/
---
# Alpha Video & Audio, Inc.
Alpha Videoは、オープンソースソフトウェアのアプローチと、非常に迅速に対応してくれるサポートスタッフを理由にBitwardenを選びました。
---
Alpha Video & Audio, Inc.は、米国を拠点とする視聴覚、放送、IPTV技術のインテグレーターです。Alpha Videoで20年以上IT管理者を務めるJohn Parker(JP)氏は、オープンソースソフトウェアのアプローチ、シンプルで実用的なインターフェース、そして非常に迅速に対応してくれるサポートスタッフにより、Bitwardenは同社にとって理想的なソリューションだったと語ります。
Alpha Videoは以前、より大規模で複雑なパスワード管理ソリューションを使用していましたが、全従業員に展開するために、よりすっきりしたインターフェースを求めていました。「以前のソリューションを見直した結果、その仕組みは不要だと判断しました……これを批判と受け取る人もいるかもしれませんが、私はBitwardenのシンプルで実用的なインターフェースが気に入っています。本当に操作しやすいのです。」
イベントのためにスタジアムのセットアップを行う際、Alpha Videoの現場チームが、メディア機器やスイッチのログイン情報に加えて、何百ものIPアドレスを管理することは珍しくありません。この規模になると、運用に必要なすべてのテクノロジーデバイスのパスワードやログイン情報を手動で管理することは不可能です。
同じく重要だったのは、卓越したカスタマーサポートが付属するソリューションであることでした。以前のソリューションでは、サポートからの返信に数日かかることに気づいていたからです。
## Bitwardenソリューション一式の導入
Alpha Videoは旧ソリューションを廃止し、移行とデータ整理を行ったうえで、組織全体にBitwardenを展開するための新しいベストプラクティスを導入しました。
### Bitwardenへの移行:
JP氏によると、以前のソリューションからBitwardenへの移行は簡単でした。大変だったのは、以前のソリューションではデータが適切なフィールドに正しく保存されていなかったことに気づいた点です。「確かに安全ではありましたが、従業員が情報を正しい場所に入力していなかったのです」と彼は言います。Bitwardenへの移行を通じて、彼は教育の機会があると考えました。
### 全社向けトレーニング:
データ整理後、従業員にはBitwardenの利用について追加のサポートが必要であることが明確になりました。JP氏と彼のチームは、オンライン授業とドキュメントによる必須トレーニングを導入しました。これにより、全員が個人向け機能と共同作業向け機能の両方を活用し、Bitwardenの能力を最大限に引き出せるようになりました。
### Bitwarden Directory Connector:
JP氏によると、Alpha Videoは「グループを多用する」組織であり、ディレクトリサービス内でチームを整理することに依存しています。そのため、選定するソリューションが既存のLDAPグループを活用してBitwardenインスタンスを整理できることが重要でした。Directory Connectorにより、ユーザーのオンボーディングが容易になり、適切なグループ関連付けを確実に行えるようになりました。

## 機密情報を扱うための一元的で安全な場所
Alpha Videoならではのユースケースは、重要な顧客データを保管する安全な場所としてBitwardenを利用できることです。
システムインテグレーターである同社は、数十社のクライアントの重要な認証情報を多数保存する必要があります。Bitwardenはエンドツーエンド暗号化を採用しており、Alpha Videoはクライアントの認証情報をテンプレートに保存し、コレクションに入れて、アクセスが必要な社内メンバーと簡単に共有できます。
クライアントデータベースに加えて、Alpha Videoは特定のチーム向けのベンダー情報や財務情報を安全に保存・共有する一元的な場所としてもBitwardenを利用しています。
Bitwardenの検索機能を使うと、探しているものを簡単に見つけられます。実際、これはJP氏がBitwardenで特に気に入っている点の一つです。「Bitwardenの検索では、語句を入力すると、本当に探しているものが表示されます。」
JP氏は、[パスワードジェネレーター](https://bitwarden.com/ja-jp/password-generator/)機能について、楽しい見方を紹介しています。[パスフレーズ](https://bitwarden.com/ja-jp/passphrase-generator/)オプションを使うと、組み合わせからかなり良いバンド名が生まれると言います。「信じられないかもしれませんが、この4、5年で集めてきた架空のバンド名リストがあるんです。」

## セキュリティと利便性のバランス
ほとんどのITプロフェッショナルが同意するように、JP氏は、経営陣は一般的に利便性を好む一方で、セキュリティ担当者は最高レベルのセキュリティを求めると言います。しかし、Bitwardenのように、その両方のバランスを取れるソリューションを見つけることが重要です。
新しいセキュリティツールの展開にはある程度時間がかかることがありますが、最終的にはJP氏の仕事をずっと楽にします。「Bitwardenのおかげで、私の仕事は本当に楽になりました。もう手に負えない状況ではありません。」
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/application-and-employee-centric-credential-management/
---
# アプリケーションおよび従業員中心の認証情報管理
知っておくべきこと
---
### アプリケーションおよび従業員中心の認証情報管理とは具体的に何ですか?
アプリケーションおよび従業員中心の認証情報管理は、パスワードと認証情報を安全に管理するための統合的な戦略です。ITチームは、従業員に直感的なセルフサービスツールを提供しながら、認証情報を効率的にプロビジョニング、管理、更新できます。その目的は、セキュリティの強化、生産性の向上、認証情報に関連するリスクの低減です。

### ここでパスワード管理はどのように関わるのでしょうか?
パスワード管理ソリューションは、アプリケーション中心および従業員中心の認証情報管理を実現するうえで重要な役割を果たします。これにより、セキュリティ、効率性、コンプライアンスの確保に役立ちます。注目すべき具体的な機能は次のとおりです。
- **認証情報の一元保管**:共有アプリケーションのログイン情報と従業員個人の認証情報の両方に対応する、安全で暗号化された保管庫を提供します。
- **きめ細かな役割ベースのアクセス制御(RBAC)**:明確に定義された役割に基づいて認証情報へのアクセスを制限し、不正利用を最小限に抑えます。
- **アプリケーション別の認証情報の整理**:コレクションやフォルダーを使用して、アプリケーション、部門、プロジェクトごとに認証情報を分類します。
- **安全な認証情報の共有**:誰にでも認証情報を共有できる機能も含め、特定のグループまたは個人に安全なアクセスを許可します。
- **従業員別の認証情報管理**:従業員個人の業務関連のプライベートな認証情報を保管する、安全な保管庫を提供します。
- **自動化されたオンボーディングと引き継ぎ**:SCIMやActive Directoryなどのディレクトリサービスと連携し、従業員体験全体を通じて認証情報管理を効率化します。
- **DevOpsパイプライン向けの認証情報管理**:APIキーやデータベースパスワードなどの機密性の高い認証情報を、CI/CDパイプライン内で安全に管理します。
- **多要素認証(MFA)**:アプリケーションと従業員アカウントの両方のアクセスにMFAを統合し、セキュリティを強化します。
- **詳細な監査ログ**:コンプライアンスと調査を支援するため、認証情報へのアクセス、変更、共有を包括的に追跡します。
- **安全なパスワード生成**:強力で一意のパスワードを自動生成し、パスワードの再利用や脆弱なパスワードを防ぐ会社のポリシーに準拠します。
- **従業員教育**:パスワードマネージャーに統合されたセキュリティ意識向上トレーニングを通じて、適切な認証情報の習慣を促進します。
このアプローチは柔軟性を念頭に置いて設計されており、従業員個人と特定の業務アプリケーションの両方のニーズに合わせて簡単に調整できます。最新のパスワード管理プラットフォームは、こうした取り組みをサポートし、強化できる必要があります。
### アプリケーションおよび従業員中心の認証情報管理が、今日のビジネスをより安全に保つ仕組み
現代の[企業](https://bitwarden.com/ja-jp/products/business/)や[大企業](https://bitwarden.com/ja-jp/products/enterprise/)は、業務を円滑に管理するため、ますます多くのアプリケーション、プラットフォーム、ユーザーアカウントに依存しています。その一方で、チーム、部門、従業員個人にまたがる認証情報の保護には新たな課題が生じます。適切な認証情報管理がビジネスに不可欠なのは、次の理由からです。
- **セキュリティを強化**:一元的な制御と安全な認証情報の取り扱いにより、フィッシング、クレデンシャルスタッフィング、不正アクセスから保護します。
- **重要な業務アプリケーションを保護**:機密性の高いアプリケーションのログイン情報を保護することで、手動または安全でない認証情報の取り扱いに伴うリスクを低減します。
- **運用効率を向上**:自動化されたオンボーディング/引き継ぎと簡素化された認証情報管理により、管理負荷を軽減します。
- **規制コンプライアンスを支援**:包括的な監査ログとセキュリティの適用により、ISO 27001、GDPR、HIPAA、SOC 2などのコンプライアンスおよび保護規制への準拠を確保します。
- **ITサポートコストを削減**:セルフサービスによる復旧と自動生成されたパスワードにより、パスワード忘れなどの一般的な認証情報の問題を最小限に抑えます。
- **従業員の生産性を向上**:複数のアプリケーション/プラットフォームにまたがる自動入力と安全なアクセスにより、ワークフローを効率化します。
- **安全なコラボレーションを促進**:セキュリティを損なうことなく、共有リソースの認証情報をチームが安全に共有・管理できるようにします。
- **内部脅威を最小化**:従業員が退職したり役割を変更したりした際に、認証情報へのアクセスを即座に取り消すことで、潜在的な内部リスクを軽減します。
- **リモートワーク環境のセキュリティを支援**:リモートおよびハイブリッドワーク環境全体で、認証情報へのアクセスを保護します。
堅牢なパスワードマネージャーを導入することで、企業は機密性の高い認証情報を保護し、セキュリティリスクを低減し、アプリケーションと従業員の両面で生産性を向上できます。これは、デジタルエコシステムを安全で整理された、拡張性のある状態に保つ効果的な方法です。
### Bitwardenが認証情報管理をサポートする仕組み
Bitwardenは、一元保管、きめ細かなアクセス制御、自動化された管理機能を組み合わせることで、社内チームと外部アプリケーションの両方にわたる認証情報のセキュリティを効率化します。このプラットフォームは、次の機能を提供することで、アプリケーションおよび従業員中心の認証情報を効果的に管理します。
- **統合された中央保管庫**:従業員全体の重要な認証情報を簡単に管理・運用できます。
- **共有パスワード**:継続的または一度限りのアクセスに対応するシンプルな仕組みで、安全に共有できます。
- **従業員個人用保管庫のオプション**:必要に応じて、従業員に各自の特定のログイン情報用の個人保管庫を提供します。
- **役割ベースおよびコレクションベースのアクセス制御**:特定の役割や部門に合わせて、認証情報へのアクセスを細かく調整できます。
- **ライフサイクル管理の自動化**:効率的なオンボーディングから、従業員の異動・退職時の認証情報の即時取り消しまで、あらゆる段階を支援します。
- **安全な DevOps シークレット管理**:機密性の高いインフラストラクチャや API の認証情報を安全に取り扱い、自動ローテーションできるようにします。
- **高度なセキュリティ機能**:包括的な MFA 統合、安全な認証情報共有、多要素暗号化、フィッシングに強いドメイン照合など、最高水準のセキュリティを提供します。
- **包括的な監査とコンプライアンス支援**:詳細なアクティビティログが規制コンプライアンスを支援します。
- **デバイスをまたいだアクセス**:さまざまなプラットフォームやデバイスで、事業継続性と安全な認証情報アクセスの確保を支援します。
### 要点
組織がクラウドベースのツール、SaaS プラットフォーム、リモートワーク環境を導入し続けるにつれ、ユーザー認証情報を安全に管理することはますます複雑になります。同時に、その重要性はかつてないほど高まっています。
Bitwarden は、あらゆる組織が重要な認証情報エコシステムを保護できるよう支援します。強力な保護、生産性の向上、規制コンプライアンスをすばやく実現する優れた方法です。Bitwarden がパスワード管理で最も信頼される名前と見なされる理由が、ここにもあります。
### Bitwarden が他と一線を画す理由とは?
Bitwarden は、企業とその従業員の双方に価値を提供します。管理の観点では、Bitwarden を利用する IT チームやセキュリティチームは、従業員が使用している最も重要なアプリケーションをさらに深く把握する選択肢を得られます。これにより、使用されている認証情報の強度をよりよく理解し、ユーザーが最も安全な行動を維持できるよう促す仕組みを導入できます。Bitwarden では、このアプローチを「[Access Intelligence and Risk Insights](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)」と呼んでいます。Bitwarden が提供するもの:
- 従業員に個人用の保管庫を提供し、併せて組織の保管庫へのアクセスも付与できるオプション。
- 50 を超える言語に翻訳されたクライアントアプリケーションにより、すべての従業員、特にグローバル組織の従業員にスムーズなユーザー体験を提供します。
- 世界中の企業で利用する数百万人のユーザーに、親しみやすい専門サポートを提供します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/april-2024-spotlight-bitwarden-passkeys-for-mobile-apps-are-now-in-beta/
---
# 2024年4月の注目情報:今すぐ参加!モバイルアプリ向けBitwardenパスキーがベータ版で利用可能に
Bitwardenコミュニティから多く寄せられた要望に応える機能をご紹介します
---
## 注目のハイライト
[](https://bitwarden.com/blog/how-to-export-your-bitwarden-vault/)
*Bitwarden保管庫をエクスポートする方法*
暗号化された保管庫のローカルバックアップを用意して、安心感を保ちましょう!いかに簡単に[Bitwarden保管庫をエクスポートできるか](https://bitwarden.com/ja-jp/blog/how-to-export-your-bitwarden-vault/)を学び、デジタルセキュリティを自分で管理しましょう。
[](https://bitwarden.com/blog/bitwarden-passkeys-mobile/)
*Social Media Cards Q2 2024.png*
iOSおよびAndroid向けベータプログラムに参加して、デバイス間で同期されるパスキーの利便性と安全性を体験し、機能のテストとフィードバック提供にご協力ください。このオープンベータプログラムの[詳細](https://bitwarden.com/ja-jp/blog/bitwarden-passkeys-mobile/)と、ご自身で体験する方法をご確認ください。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBitwarden Bites
[**パスワードマネージャーが組織のペネトレーションテスト合格に役立つ仕組み**](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)
ペネトレーションテスト(ペンテスト)は、安全で管理され、十分に文書化された環境でサイバー攻撃をシミュレーションし、企業のシステムの脆弱性を特定します。企業全体にパスワードマネージャーを導入すると、セキュリティ監査におけるペンテスト部分に合格する可能性が高まります。詳しくは、こちらの[記事](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)をご覧ください。
[**世界バックアップデー:パスワードを保護するためのヒント**](https://bitwarden.com/ja-jp/blog/world-backup-day/)
世界バックアップデーには、データをバックアップする重要性を改めて思い出します。この[投稿](https://bitwarden.com/ja-jp/blog/world-backup-day/)では、パスワードマネージャーの主要ログインと、保管庫内の情報を保護する方法について説明しています。
## サイバーセキュリティニュース
[**世界パスワードデー調査 2024**](https://bitwarden.com/ja-jp/resources/world-password-day/)
2024年春に実施されたBitwardenの世界パスワードデー調査では、2,400人からインサイトを収集しました。[調査結果](https://bitwarden.com/ja-jp/resources/world-password-day/)では、家庭や職場でのパスワードセキュリティ習慣を詳しく示し、フィッシングやAIがオンラインセキュリティに与えると認識されている影響を評価し、新たな認証方法としてのパスキー採用に対するユーザーの意識をまとめています。
[**米西海岸のメディア機関が、導入のしやすさとActive Directory連携を評価してBitwardenを選定**](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/)
このメディア組織は、従来のパスワード管理ソリューションで侵害が発生したことを受け、機密情報を保護し、独自の高品質な番組を視聴者に届けるという使命を継続するためにBitwardenを選択しました。Bitwardenの導入事例について詳しくは、こちらの[資料](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/)をご覧ください。
## 開発のヒントと最新情報
[**BitwardenがマジックリンクAPIをリリース**](https://bitwarden.com/ja-jp/blog/bitwarden-magic-links-api/)
こちらの[記事](https://bitwarden.com/ja-jp/blog/bitwarden-magic-links-api/)では、開発者がBitwarden Passwordless.devのプラグアンドプレイSDKを使用して、ユーザー認証用のワンタイムリンクであるマジックリンクを構築する方法を紹介しています。認証ワークフローにマジックリンクを組み込むことで、ユーザー体験が向上し、セキュリティが強化され、パスワードに関連するサポート負担が軽減されます。
[**PasskeyIndex.ioを発見:パスキーのためのコミュニティハブ**](https://bitwarden.com/ja-jp/blog/discover-passkeyindex-io-your-community-hub-for-passkeys/)
パスキーに対応しているサイトやプラットフォームの一覧をお探しですか?PasskeyIndex.ioに関するこちらの[ブログ](https://bitwarden.com/ja-jp/blog/discover-passkeyindex-io-your-community-hub-for-passkeys/)をご覧ください。PasskeyIndex.ioは、パスキー対応サービスの一覧を収集・整理することに特化した、コミュニティ主導のプラットフォームです。
[**Bitwardenがパスキー開発向けAndroid SDKをリリース**](https://bitwarden.com/ja-jp/blog/bitwarden-android-sdk-for-passkey-development/)
Androidアプリケーションをパスキー対応にしたい開発者のニーズによりよく応えるため、BitwardenはFIDO2パスキー開発ツールを開発者に直接提供する新しいAndroid SDKをリリースしました。こちらの[ガイド](https://bitwarden.com/ja-jp/blog/bitwarden-android-sdk-for-passkey-development/)をご覧になり、Bitwarden Passwordless.dev Android SDKを使い始めましょう。
## コミュニティスポットライト
今月のニュースレターでは、u/Legal_Ad_5437さんにスポットライトを当てます。マスターパスワードや二次認証用アカウントなどを覚えていられないほど年を重ねたらどうなるのか、という重要な対話を始めてくれました。コミュニティメンバーからの役立つアドバイスは、こちらの[Reddit投稿](https://www.reddit.com/r/Bitwarden/comments/1bxfqkb/digital_preparation_for_old_age/)でご覧ください。

*2024-04-29 午後10時51分15秒のスクリーンショット*
## Bitwardenラーニングセンター
管理者またはエンドユーザーとしてBitwarden パスワードマネージャーを使い始める方法を紹介する短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)をご覧ください。
今回は以上です。製品の最新情報やオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それではまた次回、**
Bitwardenチーム
## 読者の皆さん、こんにちは!
こちらの[2分で終わる](https://forms.bitwarden.com/newsletter)アンケートにご協力ください。月刊Bitwardenニュースレターを改善し、皆さまが最も関心のある情報をお届けするためです。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/april-2025-spotlight-just-released-world-password-day/
---
# 2025年4月スポットライト:公開されたばかり:世界パスワードデー
Bitwarden 4月ニュースレターへようこそ
---
### 注目のハイライト
**若い世代はMFAの達人!** Bitwardenの調査結果によると、若い世代は必須でない場合でもMFAを有効にする傾向があります。Bitwardenなら、iOSとAndroidで利用できるスタンドアロン認証アプリで、誰でも簡単にセキュリティを強化できます。このガイドを使って、MFAでパスワードをより[安全に保護しましょう](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)。
**フィッシングにだまされないで** フィッシング攻撃は、ますます巧妙かつ一般的になっています。[このブログでは基本事項を解説しています](https://bitwarden.com/ja-jp/blog/what-is-a-common-indicator-of-phishing/)。フィッシングの仕組みから、身を守るために実践できる手順まで紹介します。知識が増えるほど、より安全に過ごせます。
**生成AIによる新たなフィッシング詐欺の波** AIは今や、不審な点が少ない、説得力のあるパーソナライズされたメールやメッセージを作成できます。信頼している知人の声をまねることさえ可能です。この短い[動画では、AIを悪用した最新の詐欺について解説し](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=1868s)、認証情報を安全に保つためのヒントを紹介しています。
### 読者からのリクエスト
**ニュースレターの翻訳** 多くのメールクライアントでは、このニュースレターのようなメールを希望する言語に簡単に翻訳できます。以下に、[主要なメールクライアントで利用できる翻訳オプション](https://bitwarden.com/ja-jp/translations/)をご紹介します。
**Gmailで翻訳を有効にする方法は次のとおりです:**
- 翻訳したいメールを開きます。
- 右上にある縦三点アイコンをクリックします。
- メニューから「メッセージを翻訳」を選択します。
- メールの翻訳先にする言語を選択します。
### 便利なヒント
**質問がありますか?お任せください!** ご紹介するのは、[スマート検索](https://bitwarden.com/ja-jp/ask-ai/)です。bitwarden.comの信頼できる情報のみを使用して質問に回答するよう設計された、AI搭載の実験的な検索ツールです。「すべてのパスワードをファイルにコピーするには?」のように質問すると、数秒でわかりやすい手順付きの回答が得られます。この短い1分間の動画では、[新しいBitwardenスマート検索機能の使い方](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)を紹介しています。
**世代によるパスワード変更への対応の違い—実際に更新しているのは誰?** パスワードの変更を求められたとき、まったく新しいものを作成していますか?それとも数文字を少し変えるだけですか?Bitwardenの調査によると、全世代の62%がパスワードを完全には更新していないことを認めています。なぜでしょうか?パスワード疲れです。数え切れないほどのログイン情報をリセットしなければならないことに疲れ切っているのです。以下のガイドラインに従って、[複雑で安全なパスワードを作成](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)しましょう。
**パスフレーズはもう試しましたか?** 強力で一意のパスワードを作成するもう一つの優れた方法は、なじみのある、しかし互いに関連のない単語を組み合わせてパスフレーズにすることです。また、[Bitwardenアプリ](https://bitwarden.com/ja-jp/help/generator/)を使えば、複雑なパスワード、パスフレーズ、ユーザー名を簡単に生成できます。また、まだパスワードマネージャーを使っていない友人や家族が始められるよう、Bitwardenでは、[パスワード・パスフレーズ生成ツール](https://bitwarden.com/ja-jp/password-generator/)、[ユーザー名生成ツール](https://bitwarden.com/ja-jp/username-generator/)、[パスワード強度テスト](https://bitwarden.com/ja-jp/password-strength/)などの無料ツールを提供しています。
### 各メディアの声
**2025年のAndroid向けベストパスワードマネージャー** StatCounterによると、2025年4月時点でAndroidは世界のモバイルOSの72%を占めています。Android 16が6月3日にリリースされた今、[TechRepublic](https://www.techrepublic.com/article/best-android-password-manager/)、[ZDNET](https://www.zdnet.com/article/best-password-manager-for-android/)、[Android Police](https://www.androidpolice.com/dont-use-1password-lastpass-use-open-source-app/)はいずれも、Androidデバイスに欠かせない、専門家がテストしたパスワードマネージャーを紹介しています。
### 見逃した方へ
**添付ファイル付きエクスポートオプションが利用可能に** Bitwardenのプレミアムユーザーは、新しい「.zip(添付ファイル付き)」オプションを使って、[添付ファイルと一緒に保管庫データをエクスポート](https://bitwarden.com/ja-jp/blog/upload-store-and-now-export-attached-files-in-your-secure-bitwarden-vault/)できるようになりました。この更新により、必要なときにデータを整理したり移動したりしやすくなります。何を添付ファイルとして含めればよいかわからない場合は、旅行用にスキャンしたパスポートをIDアイテムに追加したり、健康保険証を医療関連のログイン情報と一緒に保存したり、保険書類や緊急時の指示をセキュアメモにアップロードして、必要に応じて緊急連絡先がアクセスできるようにしてみてください。
**セキュリティ準備キット** 緊急時への備えと言えば、ログイン情報を紛失して締め出されることのないようにしましょう。[Bitwardenセキュリティ準備キット](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)は、最も重要な情報を安全に保ち、アクセスできるようにするのに役立ちます。テンプレートをダウンロードして記入し、暗号化ファイル、安全な場所に保管するUSBメモリ、銀行の貸金庫、信頼できる親戚の家などに安全に保管してください。今日のちょっとした一手間が、明日の大きなトラブルを防いでくれます。
## この更新を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けするBitwardenニュースレターにご登録ください。*
[Contact form]
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/april-2026-spotlight-world-password-day/
---
# 2026年4月の注目情報:世界パスワードデー
**Bitwardenの実際の使い方を見る**
Bitwardenを使い始める方法をライブの専門家に案内してもらい、質問にも答えてほしいですか?今週のライブデモでは、ブラウザー拡張機能の設定から保管庫の操作まで、最後のライブQ&Aを含めて幅広く取り上げます。経験は不要です。[5月6日のウォークスルーに登録する。](https://bitwarden.com/ja-jp/events/user-demo/?utm_source=hs_email&utm_medium=email&utm_campaign=%5BOps%5D+Newsletter/)
**Bitwarden Sendの徹底解説を見逃しましたか?**
パスワードや機密情報をテキストメッセージやメールで送るのはやめましょう。Bitwarden Sendは安全な代替手段です。先月、メール制限付きアクセスによってさらに強化され、承認された受信者だけがリンクを開けるようになりました。この特別トレーニングセッションでは、この機能全体を紹介し、使い始めるべき理由を解説します。[リプレイを見る](https://www.youtube.com/watch?v=4Oc9CgjvvNE)。
**パスワードレス化とは、実際にはどのようなもの?**
BitwardenチームはFIDO AllianceのMegan Shamas氏を招き、パスキーの未来と、パスワード不要のBitwardenアカウントを実際に設定する方法について話し合いました。[リプレイを見る](https://www.youtube.com/watch?v=PgiKKzkUCbg)。
**気になるパスワードマネージャーの疑問に回答**
TechloreはBitwardenのRyanと対談し、オープンソースの信頼性やゼロ知識暗号化から、パスキー、セルフホスティング、そして「卵を1つのかごに入れる」議論まで幅広く取り上げました。充実したトピック一覧から選べるよう、タイムスタンプもぜひご確認ください。[今すぐ聴く。](https://www.youtube.com/watch?v=OSXB5oT-1sM)
**あなたのデジタルパーソナリティは?**
Digital Glow Up Quizに答えて、自分がデジタルミニマリスト、マキシマリスト、家族の門番、それともまったく別のタイプなのかを確認し、それに合ったパーソナライズされたヒントを受け取りましょう。[あなたのタイプを確認する。](https://forms.bitwarden.com/to/SLHVMzPs)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/are-passkeys-becoming-the-default/
---
# パスキーは標準になりつつあるのか?
パスキーは標準になりつつあるのでしょうか?新しいパスキー要件がビジネスにとって実際に何を意味するのか、そして Bitwarden がどのように支援できるのかをご覧ください。
---
## パスキーは標準になりつつあるのか?新しいパスキー要件が実際に意味すること
ユーザーに提示されるログインオプションの微妙な変化が、明確なトレンドになりつつあります。オペレーティングシステム、ブラウザー、主要なウェブプラットフォームでは、パスキーを優先的なサインイン方法として扱い始めています。環境によっては、パスキーの作成または使用のオプションが、ユーザー名やパスワードの入力欄より先に表示されるようになっています。
パスキーの普及は、セキュリティにとって好ましいことです。FIDO Alliance の WebAuthn 標準に基づく公開鍵暗号方式の一種であるパスキーは、特定のウェブサイトドメインに暗号学的に結び付けられることで、フィッシングや認証情報の盗難リスクを低減します。パスキーは、パスワードに代わる、最新のフィッシング耐性を備えたユーザーフレンドリーな選択肢です。
同時に、この変化は IT チームやセキュリティチームに対し、デバイス管理、復旧プロセス、個人環境と企業環境が混在する中での認証情報の分散防止に関する新たな運用上の課題をもたらします。
この記事では、「パスキーを標準にする」とは実際に何を意味するのか、主要プラットフォームがなぜこの方向に進んでいるのか、そして組織が準備のために何をすべきかを解説します。また、Bitwarden が既存の認証方法と並行して、セキュアで一貫性があり、クロスプラットフォームに対応した方法でチームのパスキー管理をどのように支援できるかも紹介します。
パスワードレス戦略へのより広範な移行を理解するには、こちらをご覧ください:[パスワードレス認証の採用](https://bitwarden.com/ja-jp/blog/what-passwordless-adoption-means-to-enterprises/):採用が[ビジネス](https://bitwarden.com/ja-jp/products/business/)と[企業](https://bitwarden.com/ja-jp/products/enterprise/)にもたらす意味。
## 変化を理解する:「パスキーを標準にする」とは実際に何を意味するのか
プラットフォームが「パスキーを標準にする」と言う場合、パスワードを一夜にして廃止するわけではありません。そうではなく、ユーザーに提示する選択肢の順序を変え、パスキーがパスワードレス認証の主要な方法となるよう促しているのです。
この変化は、主に次の 3 つの層で起きています。
**1. プラットフォームレベルのパスキーによるサインイン**
オペレーティングシステムやブラウザーでは、サインイン時にパスキーを最初の選択肢として提示し始めています。ユーザーには、パスワード欄が表示される前に、パスキーの作成または使用を促すメッセージが表示されます。Apple と Google はすでに、それぞれのエコシステム内でパスキーを同期しており、この移行はユーザーにとってシームレスに感じられます。この動作が標準になるにつれて、あらゆるデバイスやサービスで認証がこのように機能することを期待する人が増えていくでしょう。
**2. アプリとウェブサイトの標準設定**
ウェブサイトやモバイルアプリは、パスキーを優先するようログインフローを再設計しています。アカウント作成画面では、多くの場合、ユーザーにすぐにパスキーを設定するよう促します。再訪問したユーザーには、他の方法より先に、保存済みのパスキーを提示するシステムダイアログが表示されます。これは、パスキーを新たな標準、パスワードをフォールバックとして扱う、より大きな変化の初期段階です。
**3. 企業向け認証**
ID プロバイダー(IdP)やシングルサインオンシステムでは、多要素認証や条件付きアクセスのポリシーを適用する際に、パスキーのような強力でフィッシング耐性のある要素を優先できます。組織はパスワードを無効にする必要はありませんが、多くの組織が可能な限り、従業員をこうしたより最新の認証方法へ誘導することを選んでいます。
Bitwarden は、ユーザーと管理者がデバイスやプラットフォームをまたいでパスキーを保存、使用、管理するための一貫した方法を提供することで、重要な役割を果たします。これにより、パスキーが単一のエコシステムに縛られることを防ぎ、[ビジネス](https://bitwarden.com/ja-jp/products/business/)や[企業組織](https://bitwarden.com/ja-jp/products/enterprise/)が認証の進化に合わせて管理を維持できるよう支援します。
## パスワードレス認証:誰が先行し、どのように進めているのか
テクノロジーエコシステムは、業界全体の幅広い合意を待っていません。すでに、パスキーをパスワードよりも簡単に作成、保存、使用できるようにすることで、ユーザーをパスキーへと移行させています。各プラットフォームの取り組み方は異なりますが、方向性は同じです。パスキーは、消費者向け環境と企業環境の両方で、優先されるサインイン方法になりつつあります。
### **Apple でのサインイン**
Apple は、iOS、iPadOS、macOS にパスキーを深く統合しています。Safari はユーザーにパスキーの作成または保存を自動的に促し、iCloud キーチェーンはそれらを Apple デバイス間で同期します。多くのユーザーにとって、これにより認証は迅速で一貫性があり、オペレーティングシステムによって処理されるべきものだという期待が生まれます。
しかし組織にとっては、個人用デバイス、Apple ID の復旧、消費者向けアカウントと企業アカウントの混在に関する課題が生じます。この点で Bitwarden は、Apple 環境と Apple 以外の環境の両方で使用できるパスキーを保存するための単一の安全な場所をチームに提供することで支援します。
### **GoogleとAndroidデバイス**
GoogleもChromeとAndroidで同様のアプローチを取っています。サインイン時にパスキーのプロンプトが表示され、認証情報はユーザーのGoogleアカウントを通じて同期できます。Androidユーザーは、追加設定なしでWebサイトやアプリがパスキーに対応することをますます期待するようになっています。
Appleユーザーと同様に、従業員は職場に持ち込む同じデバイス上で個人用プロファイルと業務用プロファイルの両方を使用する場合があります。Bitwardenは、複数のGoogleアカウントやデバイスに分散しがちなパスキーを統合することで、断片化を抑えます。
### **Microsoftのパスワードレス認証要素**
Microsoftは、新規アカウントをWindows Hello、Microsoft Authenticator、パスキーなどのパスワードレス方式へ誘導しています。Windowsでは、対応するアプリやブラウザーでパスキーのオプションが目立つ形で表示されるようになっています。多くの組織はIDおよびアクセス管理にMicrosoft Entra IDを利用しており、これは強力でフィッシング耐性のある認証へ向かう業界の流れと一致しています。
多様なユーザーベースを持つ組織では、こうしたベンダー標準のエコシステムだけに依存すると、パスキーの乱立やデバイスへのロックインが発生します。そこでBitwardenのようなサードパーティーの認証情報マネージャーが、統一されたクロスプラットフォームアクセスを提供することで役立ちます。BitwardenはこれらのIDプロバイダーと統合されるため、チームは既存の認証インフラストラクチャを使い続けながら、パスキーやその他の認証情報を統一された保管庫で管理できます。
### **ブラウザーと主要Webプラットフォーム**
Chrome、Safari、Firefox、Edgeなどの最新ブラウザーは、パスキーを主要なログイン方法としてサポートしています。Googleサービス、Meta製品、複数の金融・小売サイトなどの大規模な消費者向けプラットフォームでは、パスワード入力欄より前にパスキーのオプションを提示し始めています。これによりユーザーの理解が進み、パスキー対応はどこにでもあるべきだという期待が高まっています。
Bitwardenはまた、さまざまなブラウザーやWebサービスでパスキーにアクセスするための一貫した方法をユーザーに提供し、組織が増え続ける認証方法の多様性を管理できるよう支援します。
## パスキー優先がITおよびセキュリティチームにもたらす意味
### **ユーザーエクスペリエンス**
パスキーはサインインを簡素化し、よくある摩擦を減らします。ユーザーは生体認証やPINなどのデバイス内蔵の方法で認証するため、パスワードを覚えたり入力したりする必要がなくなります。この体験の向上により、日常的なパスワードリセット依頼が減り、ヘルプデスクの問い合わせ件数も削減できます。ただし、特にデバイスベースの認証や正規のシステムプロンプトの見分け方をユーザーが理解できるようにするため、トレーニングは引き続き重要です。
### **セキュリティ態勢**
パスキーは強力なフィッシング耐性を提供し、クレデンシャルスタッフィングやブルートフォース攻撃など、パスワードを起点とする攻撃を排除します。パスキーは公開鍵暗号に基づく高保証の要素として機能します。これによりセキュリティは向上しますが、組織には引き続きデバイス制御、セッション管理の実践、そして個人環境と企業環境のどこにパスキーが保存されているかを明確に把握することが必要です。
### **コンプライアンスとガバナンス**
認証の変更には、文書化されたポリシーやプロセスの更新が必要になることがよくあります。チームは、パスキーを考慮してオンボーディング手順、MFAガイドライン、インシデント対応プレイブックを見直す必要があるかもしれません。デバイスを失うことは主要な認証方法を失うことも意味する場合があるため、復旧手順は特に重要です。監査チームやコンプライアンスチームも、パスキーがいつ作成、使用、または取り消されたかを把握できる可視性を求めるでしょう。
認証の強化とアカウントレベルの制御に関する詳しいガイダンスについては、Bitwardenブログの「[ユーザーアカウントのセキュリティ強化](https://bitwarden.com/ja-jp/blog/adding-more-security-to-bitwarden-user-accounts/)」をご覧ください。
### **認証情報の管理と分散**
OSやブラウザーが独自のパスキーマネージャーを推進するにつれ、[ビジネス](https://bitwarden.com/ja-jp/products/business/)および[エンタープライズ組織](https://bitwarden.com/ja-jp/products/enterprise/)では、認証情報が複数のエコシステムに散在するリスクがあります。これにより可視性にギャップが生じ、アカウント復旧が複雑になります。統一された認証情報マネージャーは、パスワードとパスキーの両方を単一の安全な保管庫に保管し、特定ベンダーへのロックインを防ぐのに役立ちます。
認証情報のアクティビティと認証パターンの可視性について詳しくは、[Bitwarden Access Intelligenceの概要をご覧ください。](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)
### **デバイス戦略**
パスキーはデバイスと、それを管理するアカウントに紐づいています。BYOD環境では、個人のApple IDやGoogleアカウントに業務関連のパスキーが保存されることで複雑さが生じる可能性があります。企業管理のデバイスはより多くの制御を提供しますが、プロビジョニングとオフボーディングの調整が必要です。高保証または特権アクセスの一部のシナリオでは、フォールバックオプションとしてハードウェアセキュリティキーが引き続き必要になる場合があります。
## パスキー要件を実装するための実践的な計画
パスキーへの移行は、段階的に展開すると最も効果的です。組織は現在の認証環境を評価し、IDシステムを準備し、ユーザーの登録をガイドし、明確な復旧手段を確立する必要があります。この体系的なアプローチにより摩擦を減らし、展開全体を通じてチームが可視性と制御を維持しやすくなります。
### **1. 現在の認証構成を評価する**
まず、組織が利用しているアプリケーションとシステムを、内部サービスや外部SaaSツールも含めて棚卸しします。すでにパスキーに対応しているものと、従来型の認証に依存しているものを特定します。
財務システム、人事ポータル、フィッシングの標的になりやすいアプリケーションなど、パスキーが即時のセキュリティ上のメリットをもたらす領域で早期導入を進めます。まだ対応していない内部アプリケーションについては、IDプロバイダーの更新や、次のような開発者ツールを通じた統合を含む移行パスを検討してください。[ Bitwarden](https://docs.passwordless.dev/guide/frontend)[ Passwordless.dev](https://passwordless.dev)[ SDK。](https://docs.passwordless.dev/guide/frontend)
### **2. ID プロバイダーと認証スタックを準備する**
現在、ほとんどの ID プロバイダーが最新のパスキー標準をサポートしています。プロバイダーと連携してこれらの機能を有効にし、対応プラットフォームを確認し、実用的な範囲でフィッシング耐性のある要素を優先するよう条件付きアクセスルールを更新してください。これにより組織がパスワードを廃止する必要はありませんが、より強力な方法を利用・推奨できるようになります。
Bitwarden は ID プロバイダーと連携するため、チームは既存の SSO ワークフローを維持しながら、パスキー、パスワード、その他の資格情報を統合された保管庫で保存・管理できます。
### **3. 登録キャンペーンを開始する**
パスキーは、管理された段階を踏んで導入します。まず IT チームから始め、次に早期導入者へ広げ、その後、組織全体へ展開します。ジャストインタイムのプロンプトにより、ユーザーがログインしようとするタイミングでパスキーを作成できます。パスキーの仕組み、保存方法、複数のデバイスで使用する際に想定されることについて、簡潔なガイダンスを提供してください。
Bitwarden ユーザー向けに、管理者は次の[パスキーの自動入力](https://bitwarden.com/ja-jp/help/storing-passkeys/)に関するドキュメントを共有し、Bitwarden アプリケーション全体でパスキー対応ログインがどのように機能するかをユーザーが理解できるようにできます。
### **4. フォールバックとリカバリーの手順を定義する**
パスキー優先の環境では、リカバリー手順が不可欠です。文書化されたヘルプデスクの確認手順により、ユーザーがメインデバイスを紛失した場合でも、迅速かつ安全にアクセスを回復できます。重要なシステムでは、高い保証レベルや緊急時のシナリオで有用なハードウェアセキュリティキーなど、緊急用アクセス手段を維持してください。
明確なリカバリー戦略により混乱を減らし、ユーザーが Apple、Google、Microsoft が提供するコンシューマー向けリカバリーオプションだけに依存することを防げます。
デバイスを切り替える、または交換する際にユーザーが実行できる実践的な手順については、[別のデバイスでログインする方法](https://bitwarden.com/ja-jp/blog/how-to-log-in-with-another-device/)を参照してください。
## パスワードレス認証要素のテストと継続的な監視
組織全体にパスキーを展開する前に、管理されたパイロットから始めます。技術的な知識を持つ少人数のグループは、初期計画では見えにくい摩擦点や依存関係を明らかにするのに役立ちます。早期のフィードバックは、ユーザーの期待、デバイスの挙動、アプリケーションの互換性について貴重な知見をもたらします。
パイロット期間中は、資格情報管理環境で詳細なイベントログ記録を有効にし、導入率、フォールバックの使用状況、サポートリクエストを監視します。これらのログを分析基盤または SIEM プラットフォームにエクスポートし、認証行動の監査、コンプライアンス、長期的な監視に役立てます。これらの指標により、追加のガイダンスやポリシー調整が必要な箇所が明らかになります。認証イベントを追跡して、ユーザーがどの程度パスキーに依存しているか、どのアプリケーションで失敗が最も多いか、従来の方法がどこで依然としてよく使われているかを把握します。
この可視性は、トレーニングの改善、ポリシーの更新、コンプライアンスの維持に不可欠です。パスキーによってセキュリティとユーザー体験の両方を向上させることが目標である点を忘れないでください。定期的な監視は、認証方法が進化し、新しいデバイスが環境に加わる中でも、組織が管理を維持するうえで役立ちます。
## Bitwarden でパスキーをより安全に導入する
主要プラットフォームがパスキー優先認証へ移行する中、組織には新たな運用上のギャップを生み出さずにセキュリティを向上させる戦略が必要です。パスキーはフィッシングへの露出を減らし、パスワードに起因する攻撃を排除し、より一貫したログイン体験につながります。課題は、多様なデバイスと OS をまたいで、それらのパスキーをアクセス可能、ポータブル、管理可能な状態に保つことです。
Bitwarden は、パスキーをパスワード、メモ、その他の機密情報と一緒に保存・使用できる統合保管庫を提供することで、組織がこの課題に対応できるよう支援します。チームはログインに既存の ID プロバイダーを維持しながら、Bitwarden が資格情報の保存とユーザーレベルのアクセスを処理します。これによりパスキーの乱立を抑え、クロスプラットフォームアクセスをサポートし、最新と従来の認証方法の両方を一貫した暗号化環境で管理できます。
コレクション、プロビジョニング、組織ポリシーなどのエンタープライズ向け管理機能により、Bitwarden は資格情報の作成、使用、共有状況を管理者がより把握しやすくします。また、[Passwordless.dev](https://passwordless.dev) のような開発者ツールや、[PRF ベースの保管庫ロック解除](https://bitwarden.com/ja-jp/blog/prf-webauthn-and-its-role-in-passkeys/) などの高度な機能を対応ブラウザーでサポートすることで、組織は自社の環境に合ったペースで認証をモダナイズできます。
パスキーの導入にあたって、現在のワークフローを手放す必要はありません。Bitwarden は、アカウント、ユーザー、認証プロセスを一元管理下に置いたまま、パスワードレスの未来へ進むための安全で柔軟な道筋を提供します。
## 価格とプランのオプションを確認して Bitwarden を始めるか、無料のエンタープライズトライアルを開始して、組織全体でパスキーと資格情報管理がどのように機能するかを評価してください。
**今すぐ始める**:Bitwarden の[価格とプランのオプション](https://bitwarden.com/ja-jp/pricing/business/)を確認するか、[無料のエンタープライズトライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始して、組織全体でパスキーと資格情報管理がどのように機能するかを評価してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/are-passkeys-safer-than-passwords/
---
# パスキーはパスワードより安全ですか?
パスキーは比較的新しい認証方式で、従来のパスワードよりも大幅に安全です。今すぐ詳しくご覧ください!
---
パスキーは比較的新しい認証方式で、従来のパスワードよりも大幅に安全です。パスキーを使用すると、ユーザーはアプリやウェブサイトにログインするためにパスワードを入力する必要がありません。パスキーは、公開鍵暗号とユーザー検証方法(生体認証や PIN など)を活用してユーザーを認証することで、これを実現します。この方法では、フィッシングやハッキングの試みがあっても、個人情報は安全に保たれます。
どのユーザーに聞いても、複雑なパスワードに対処しなければならないことがどれほど面倒かを認めるでしょう。そして、IT スタッフのメンバーに聞けば、パスワードを忘れて変更が必要になるエンドユーザーへの対応がどれほど大変かが分かります。さらに、パスワードの変更と管理には IT スタッフの多くの時間が費やされ、その時間はもっと重要なタスクに充てられるはずです。
そこで登場するのがパスキーであり、Bitwarden にはパスキーのサポートが組み込まれています。
しかし、パスキーは本当にパスワードより安全なのでしょうか?
## パスキーはパスワードより安全ですか?パスキーの普及を探る
パスキーの最初の種は 2018 年頃にまかれました。当時、Google、Microsoft、Apple は、本人確認を目的とした鍵交換プロトコルに重点を置いた、パスキー以前のシステムに取り組み始めました。こうした初期の試みは、フィッシング攻撃やその他のサイバーセキュリティ脅威に対抗する、より優れた方法が必要とされたことから生まれました。Apple がサポートを導入した後、iCloud キーチェーンにより、ユーザーは Apple デバイス間でパスキーを同期・保存できるようになりました。
その後 2019 年に、World Wide Web Consortium(W3C)、Apple、Google、Microsoft、Samsung などの協力により、パスキーの開発が本格的に始まりました。次のステップは、生体認証(顔認識や指紋など)を認証に活用し、盗まれやすい機密情報(パスワード)をユーザーが使用しなくて済むようにすることでした。これには、顔認識などの要素に基づく一意の鍵の作成が含まれます。パスキーは Android デバイスやコンピューターを含むさまざまなデバイスで設定でき、プラットフォーム間の互換性を確保できます。長期的には、パスキーはパスワードに代わるものとして設計されており、より安全で便利な認証方法を提供します。
パスキーが標準化され始めると、企業はそれを採用し始めました。Bitwarden などのパスワードマネージャーにも、パスキーを簡単に管理できるようにするため、パスキーを生成・保存する[機能](https://bitwarden.com/ja-jp/blog/bitwarden-launches-passkey-management/)が搭載されています。ユーザーはパスワードマネージャー内にパスキーを安全に保存できます。パスキーを安全に保存することは、シームレスなアクセスに不可欠です。パスキーの作成と利用は、Bitwarden の [ウェブ拡張機能とモバイルアプリ](https://bitwarden.com/ja-jp/download/)で行えます。
## パスキーとは何か、どのように機能するのか?
パスキーは公開鍵暗号に依存しており、秘密鍵はデバイス上に安全に保存され、公開鍵のみがウェブサイトと共有されます。思っているほど複雑ではありません。パスキーの仕組みは次のとおりです。パスキーに対応したウェブサイトやアプリに登録する際は、次の手順に従います。
1. **デバイスのセットアップ** - これはスマートフォンで行います。パスキーに対応したサイトやアプリに登録する際、モバイルデバイス(Android や iOS など)でセットアップするよう求められます。これには、顔認識などの要素に基づく一意の鍵の作成が含まれます。
2. **鍵を確認する** - 次に、セットアッププロセスを完了するために、顔認識または指紋認証で鍵を確認するよう求められます。このプロセスでは、生体認証を使用してデバイスをロック解除する場合があります。
3. **パスキーを使用する** - パスキーを設定すると、ログインを試みる際に、その鍵に関連付けられたウェブサイトやアプリが対応するパスキーを要求します。パスキーでログインするには通常、ユーザー名と生体認証のみが必要です。スマートフォンは生体認証データ(Face ID/Touch ID)に基づいて選択肢を提示します。生体認証がパスキー内に保存されている情報と一致すると、アクセスが許可されます。
パスキーの管理に役立つモバイルアプリやWeb拡張機能が利用できます。Webブラウザーでは、シームレスなログイン体験を実現するパスキー認証への対応が進んでいます。新しいデバイスを設定する際には、アカウントへのアクセスを継続できるようにパスキーを同期できます。
> 詳しくは[パスキーの仕組み](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)をご覧ください。
## パスワードレス認証:新しい時代
私たちは、オンラインアカウントへのアクセスがこれまで以上に安全で便利になる、パスワードレス認証の新時代に入りつつあります。従来のパスワードでは、複雑な組み合わせを覚えたり、強力なパスワードを生成するためにパスワードマネージャーに頼ったりする必要がありました。一方、パスキー技術では、タッチや視線だけで認証できます。指紋認証や顔認証などの生体認証を活用することで、ユーザーはパスワードを入力することなく安全にログインできます。
この変化を後押ししているのは、従来のパスワードに関連するデータ侵害やセキュリティ上の脆弱性が増えていることです。ハッカーは脆弱なパスワードや使い回されたパスワードを悪用することに長けており、どれほど注意深いユーザーでもフィッシング攻撃や総当たり攻撃の被害に遭う可能性があります。パスキーでは、指紋や顔など「本人であること」による認証が必要になるため、攻撃者が不正アクセスすることははるかに困難になります。
パスワードマネージャーもこの新しい技術に対応するよう進化しており、ユーザーが残っているパスワードとともにパスキーを保存・管理できるよう支援しています。生体認証の利便性とパスキー技術の強固なセキュリティを組み合わせることで、ユーザーは複雑なパスワードを覚えたり保護したりする不安を常に抱えることなく、すべてのオンラインアカウントでシームレスかつ安全な体験を得られます。
## パスキーはパスワードより安全ですか?
これは大きな疑問であり、もっともな問いです。サイバーセキュリティの脅威が増え続ける中、アカウントを可能な限り厳重に保護することは絶対に欠かせません。しかし、パスワードだけに頼ると、アカウントは総当たり攻撃やソーシャルエンジニアリングの手口に対して脆弱になります。
一般的に、パスキーはパスワードより安全であり、その理由はいくつか明確にあります。最大の理由は、ユーザーが簡単に破られる非常に脆弱なパスワードを使いがちであることです。これは、従来のパスワードシステムとパスキーの重要な違いのひとつです。多くのユーザーは最も手間の少ない方法を選びたがるため、7rfw#ZVnPa4^pPよりもpassword123と入力するほうがはるかに簡単だからです。ハッカーが狙いやすい標的を好むことを考えれば、従来のパスワードを使うユーザーを狙うのは当然です。
さらに、ユーザーは複数のアカウントやアプリで同じパスワードを使い回しがちです。つまり、ハッカーは一度成功するだけで、その使い回されたログイン情報に関連する複数のWebサイトやアプリにアクセスできてしまいます。このような使い方はデータ侵害のリスクを高めます。1つのパスワードが漏えいするだけで、複数のアカウント侵害につながる可能性があるためです。
パスキーは、各ログイン認証情報を強力かつ一意にする責任をユーザーに委ねないため、一般的に認証のためのより安全な選択肢とされています。各パスキーは作成者固有のものであり、秘密鍵はデバイス上で生成・保存されるため、パスキーで保護されたアカウントにアクセスする唯一の方法はそのデバイスを使うことです。
パスキーがパスワードより安全であるもう一つの理由は、キーボードやスマートフォンでパスワードを入力する必要がないことです。パスワードとは異なり、パスキーはフィッシングや総当たり攻撃によって盗まれる心配がありません。パスワードを入力しているときに、誰かが肩越しに見ている状況を想像してみてください。その人はそのパスワードを記憶し、悪用する可能性があります。パスキーでは、それは不可能です。悪意のある人物があなたのスマートフォンを盗んだとしても、生体認証を突破しなければパスキーを使用できません。一致する指紋や顔スキャンがなければ、アカウントやアプリには入れません。パスキーは一般的な脅威からユーザーを保護し、二要素認証の必要性を減らすため、パスワードよりも安全です。
パスキーは、時間をかけて従来のパスワードに置き換わるよう設計されており、人為的ミスの影響を受けにくく、そのためサイバー攻撃にも強い安全な選択肢を提供します。
## パスワードレスの未来におけるパスワードマネージャーの役割
パスワードマネージャーは、集中型ストレージによってパスキーでより大きな役割を担うようになり、一部のマネージャーでは生体認証連携やユーザー確認などの機能も追加されています。そして、パスキーを一元的に保存できることで、さらに使いやすくなります。
すべてのアカウントをパスキー認証に設定していて、スマートフォンを紛失したとしたらどうしますか?パスワードマネージャーはそれらのパスキーを保存し、あるスマートフォンから次のスマートフォンへシームレスに同期できます。その際、パスワードマネージャーからスマートフォンへキーを安全に引き渡すには、生体認証が必要です。場合によっては、転送中のセキュリティを高めるため、Bluetoothの使用など、デバイス同士が物理的に近くにあることがパスキー転送に必要になることがあります。
パスキーの普及が進むにつれて、パスワードマネージャーはこの改良された認証機能との連携を進めていくでしょう。そうなれば、認証プロセスはより簡単で、より安全になります。
## オンライン認証の未来
今後、オンライン認証の未来は真のパスワードレスへと向かい、オンラインアカウントを保護する標準として、パスキーが従来のパスワードに取って代わることが見込まれています。Google、Microsoft、Appleなどのテック大手が参加する業界団体であるFIDO Allianceは、パスキーの導入を主導し、より多くの企業やプラットフォームが複数のデバイスやオペレーティングシステムでパスキーをサポートできるようにしています。
パスキー技術は公開鍵暗号に基づいています。つまり、秘密鍵はデバイス上に安全に保存されたままで、Webサイトやアプリケーションには公開鍵のみが共有されます。この方法により、パスワードを送信または保存する必要がなくなり、データ侵害やセキュリティ上の脆弱性のリスクが大幅に低減されます。パスキーに対応する企業が増えるにつれて、ユーザーは複数の複雑なパスワードを管理したり、パスワードの使い回しを心配したりすることなく、すべてのデバイスでシームレスに認証できるようになります。
パスワードマネージャーはこの移行において引き続き重要な役割を果たし、かつてパスワードを管理していたのと同じくらい簡単に、ユーザーがパスキーを保存・管理できるよう支援します。パスキーが広く導入されることで、認証プロセスはより安全で使いやすくなり、フィッシング攻撃のような一般的な脅威にも強くなります。技術が進歩し、より多くの企業がパスキーの実装を取り入れるにつれて、デジタルプライバシーとセキュリティがこれまで以上に強化されるパスワードレスの未来というビジョンは、まもなく現実のものとなるでしょう。
> パスキーを効果的に生成・管理するには[Bitwarden](https://bitwarden.com/ja-jp/pricing/)を使用しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/are-passkeys-shareable-a-guide-to-passkey-sharing-and-secure-collaboration/
---
# パスキーは共有できる?パスキー共有と安全なコラボレーションのガイド
パスキーは、パスワードに代わる最新の、より便利な手段として広がりつつあります。シンプルで安全、フィッシングにも強い一方で、パスキーを共有する機能はもともと設計に組み込まれていません。そのため、アプリケーションやツールへの共有アクセスに依存する企業や、同じサービスにログインする必要がある家族にとっては課題となる場合があります。
では、パスキーは共有できるのでしょうか?簡単に言えば、適切に管理すれば可能です。続きを読んで、[パスキーについて詳しく学び](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/)、パスワードとの違いや、チームや家族がセキュリティを損なわずにパスキーを共有する方法を確認しましょう。
## パスキーとは何か、パスワードとどう違うのか?
パスキーは、暗号鍵のペアに基づくログイン認証情報の一種です。使用するウェブサイトやアプリに保存される公開鍵と、エンドユーザーのデバイスに保存される秘密鍵で構成されます。Bitwardenのお客様の場合、その秘密鍵はエンドツーエンドで暗号化された[Bitwarden保管庫](https://bitwarden.com/ja-jp/help/storing-passkeys/)に保存されます。これにより、保存されたパスキーは安全な1か所で保護されます。
ログインするには、ユーザーはデバイスの生体認証またはPINで認証するだけです。これにより、パスワードを作成したり覚えたりする必要がなくなり、偽のログインページや悪意のあるリンクを使って認証情報を盗み取るフィッシングやその他のソーシャルエンジニアリングのリスクを軽減できます。
秘密鍵はデバイスに紐づいているため、コピーしたパスワードと同じようにパスキーを共有することはできません。この暗号鍵ペアこそがパスキーをより安全にする一方で、複数の人がアクセスを必要とする場合の柔軟性を制限します。
詳しい概要については、[パスキーFAQ](https://bitwarden.com/ja-jp/resources/passkeys-faq/)をご覧ください。
## そもそもパスキーの共有は可能?
はい、パスキーは共有できます。ただし、適切なプラットフォームが必要です。ネイティブのオペレーティングシステムやブラウザでは、デバイス間で同期されるパスキーへの対応が始まっていますが、信頼できる他の連絡先とパスキーを安全かつ簡単に共有する方法は提供されていません。これは、これらのシステムが個人利用を前提に設計されているためです。
たとえば、同じGoogleアカウントで同期されたパスキーは、個人ユーザーのAndroidデバイス、iPad、Windows PC間をシームレスに移動できますが、そのアカウント所有者のデバイスの範囲を超えることはありません。デバイス全体のログイン情報を渡したり、リスクのある回避策に頼ったりせずに、家族や同僚へパスキーを安全に送る方法はありません。個人にとっては便利ですが、制御可能で監査可能な共有を必要とする家族や組織には実用的ではありません。
### **パスキーを単純にコピーして共有できない理由**
パスキーは、生成されたデバイスまたはプラットフォームにロックされた状態を保つよう設計されています。このハードウェアレベルの保護こそが、盗難やフィッシングに対する高い耐性を実現しています。テキストファイルに貼り付けたりメールで送信したりできるパスワードとは異なり、パスキーの秘密鍵は安全なエンクレーブの外へ出ることはありません。
そのため、Bitwardenのようなソリューションが必要です。Bitwardenは、基盤となるセキュリティモデルを損なうことなく、パスキー共有を実用的にします。
## Bitwardenを使ってパスキーを管理・共有する方法
### **ステップ1:新しいパスキーを保管庫に追加する**
新しいパスキーを作成または保存すると、Bitwarden保管庫に直接保存できます。保管庫に入ると、そのパスキーはブラウザ、デスクトップアプリケーション、モバイルアプリなど、承認済みのすべてのデバイスで利用できます。このようにパスキーを一元化すると、アクセスが効率化されるだけでなく、デバイスの紛失や盗難時にも安全性と復旧性を確保できます。
[パスキー管理の詳細](https://bitwarden.com/ja-jp/passwordless-passkeys/)(Bitwarden)をご覧ください。
### **ステップ2:パスキーを整理・管理する**
パスキーは、パスワードやその他の認証情報と同じように保管庫内で整理できます。ユーザーはエントリを更新し、メモを添付し、各アプリやサービスの関連するログイン情報と各パスキーをグループ化できます。
企業はBitwardenでアクセスポリシーを適用してパスキーを管理し、チーム全体で一貫した認証情報の利用を徹底することもできます。たとえば、管理者はすべてのメンバーに二段階ログインを必須にしたり、パスキーをエクスポートできるかどうかを制御したり、認証情報の保存方法と保存場所に関する基準を設定したりできます。こうした動作を標準化することで、企業は偶発的なデータ漏えいのリスクを軽減し、全員が同じセキュリティプラクティスに従うようにできます。
### **ステップ3:他のメンバーとパスキーを安全に共有する**
Bitwardenの大きな利点の1つは、セキュリティを弱めることなくパスキーを共有できる点です。家族は、ストリーミングプラットフォーム、オンラインサービス、学校ポータルへの共有アクセスを求めることがよくあります。チームは、SaaSプラットフォーム、部門ツール、クライアントアカウントの共有ログインに依存しています。
パスキーをBitwarden保管庫に保存し、[保管庫アイテムを管理する](https://bitwarden.com/ja-jp/help/managing-items/)ことで、ユーザーは認証情報を安全に共有できます。エンドツーエンド暗号化により、秘密鍵が流出済みになることはありません。
エンドユーザーや家族にとっては、全員が簡単にログインできるようになります。企業にとっては、どのパスキーに誰がアクセスできるかを定義し、必要に応じて権限を調整し、アクセスを取り消すための管理者コントロールが得られます。
### **ステップ4:Bitwarden組織を使用してグループメンバー間でアクセスを共有する**
共有を安全に拡張するために、パスキーは[Bitwarden 組織](https://bitwarden.com/ja-jp/help/about-organizations/)内で管理できます。Bitwarden 組織は、管理者が構造を設定し、権限を割り当て、共有ルールを定義するためのハブとして機能します。
コレクションを作成して、家族での利用目的、プロジェクト、または部門ごとにパスキーをグループ化できます。メンバーには必要なコレクションへのアクセスのみを付与し、不要な露出を制限します。権限はいつでも更新でき、グループメンバーが離脱したり役割を変更したりした場合は即座に取り消せます。
企業向けには、このフレームワークはチーム全体で一貫性を徹底するセキュリティポリシーにも対応します。家族も同じモデルを小規模に活用でき、強力な暗号化と一元管理を維持しながら、ツールポータルやその他のアプリ・サービスのログインを共有できます。
詳しくは、[Bitwarden でアイテムを共有する方法のガイド](https://bitwarden.com/ja-jp/help/sharing/)で実際の使い方をご確認ください。
## パスキーの共有と共有パスキー保護のベストプラクティス
パスキーの共有には、家族と組織の双方に新たな責任が伴います。アカウントを安全に保つには、体系的なセキュリティ対策を適用することが不可欠です。
- **最小権限のアクセスを付与する -** 本当に必要な人にのみアクセスを提供し、権限は必要最小限に制限します。
- **アクティビティを監視する -** 保管庫のログを使って、共有パスキーがいつ誰によってアクセスされたかを確認します。定期的なレビューにより、不審な動作を早期に発見できます。
- **アクセスを速やかにロテートまたは取り消す -** 役割が変更された場合、デバイスを紛失した場合、またはチームメンバーが離脱した場合は、アクセスを直ちに更新または取り消します。
これらのベストプラクティスに従うことで、パスキー共有の利便性と安全性を両立できます。こうした取り組みは日常的なセキュリティを強化しますが、監査とコンプライアンスチェックは、組織がそれらの管理策を正式に証明するのに役立ちます。
## 共有パスキーの監査とコンプライアンスチェック
企業にとって、適切な管理策を実証できることは、セキュリティそのものと同じくらい重要な場合がよくあります。SOC 2、HIPAA、ISO 27001 などの規制フレームワークでは、機密データが責任を持って取り扱われている証拠が求められます。これには、共有認証情報に誰がアクセスできるか、そのアクセスがどのように管理されているかを示すことも含まれます。
Bitwarden は、管理者に保管庫のアクティビティとメンバーのアクセス状況を可視化することで、これを簡素化します。レポートはオンデマンドで生成できるため、四半期または年次の監査時にコンプライアンスを文書化しやすくなります。
これにより、内部セキュリティが強化されるだけでなく、組織が監査人や規制当局の求める証拠を提供できるようになります。
## まとめ:Bitwarden によるパスキー共有のメリット
パスキーは、より強固なセキュリティとスムーズなログイン体験によって認証を変革しています。ただし、個々のデバイスに紐づいているため、本来は共有に適していません。Bitwarden は、家族やチーム全体でパスキーを安全に保存、管理、共有できるようにすることで、そのギャップを埋めます。
Bitwarden により、組織も家庭も次のメリットを得られます。
- **一元化されたアクセス -** すべての共有パスキーは、安全で検索可能な 1 つの保管庫に保存され、家庭や組織がリスクなくアクセスを共有できるようにします。
- **きめ細かな制御 -** 管理者や家族は、誰がアクセスできるかを定義し、権限を即座に調整し、必要に応じて取り消すことができます。
- **クロスプラットフォーム対応 -** 共有パスキーは、複数のプラットフォーム、オペレーティングシステム、デバイスで一貫して機能します。
- **継続性と復旧 -** デバイスの紛失やチームメンバーの離脱がアクセスを妨げることがなくなり、継続的な生産性と安心を確保できます。
これらの利点は、利便性をはるかに超えるものです。家族にとって、Bitwarden はデジタルライフをより簡単にします。企業にとっては、パスワードレスの未来への移行に対応しながら、コンプライアンスとセキュリティ基準を支援します。
## Bitwarden パスキーを始める
Bitwarden は現在、パスキーでのログインと、暗号化された保管庫へのパスキーの保存に対応しています。これにより、安全に共有できる柔軟性を維持しながら、アカウント全体でパスキーを導入しやすくなります。
[パスキーでログインする方法を見る](https://bitwarden.com/ja-jp/help/login-with-passkeys/)。
[Bitwarden を無料で試す](https://bitwarden.com/ja-jp/products/personal/)ことで、組織がどのように共有を簡素化できるかをご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/assessing-password-solutions-for-least-privilege-access-a-9-point-framework/
---
# 最小権限アクセスのためのパスワードソリューション評価:9項目のフレームワーク
この9項目の最小権限アクセス評価フレームワークを使用して、パスワードマネージャーの機能を評価しましょう。適切な判断を下し、的確な質問をするために、付属の「最小権限アクセス ベンダー評価ワークシート」をダウンロードしてください。
---
パスワードマネージャーを[最小権限アクセス](https://bitwarden.com/ja-jp/resources/integrating-least-privilege-access/)(LPA)の観点で評価することは、コンプライアンス監査の準備に似ています。書面上では、ポリシーや権限は完全に見えることがあります。しかしテストしてみると、ギャップが表面化し、強固に見える制御も実際には機能しないことが少なくありません。
ほとんどのパスワードマネージャーは、最小権限に似た表面的な制御を提供しますが、その強制までは至りません。真の強制機能は、アーキテクチャと、アクセスが時間の経過とともにどのように管理、自動化、検証されるかに左右されます。
このフレームワークは、ベンダー監査のチェックリストとして役立ちます。パスワードソリューションが組織全体で最小権限アクセスを強制できるのか、それとも約束どおりには機能しないのかを見極めるための、9つのアーキテクチャ上の機能を定義しています。
[付属のベンダー分析ワークシートをダウンロードしてください。](https://docs.google.com/spreadsheets/d/1DPWfjLA6WfBZSLSrEwVn9l5AiYQTnVG56K2P0kGYtgc/edit?gid=881622431#gid=881622431)
## 9項目の最小権限フレームワーク
### 1. アクセス制御アーキテクチャ
あらゆる監査は制御から始まります。認証情報、管理者、従業員を管理する主体によって、最小権限が強制可能なものになるか、任意のものになるかが決まります。消費者向けのツールでは、従業員自身に権限の管理を委ねることが多く、ポリシーの逸脱や監視の不統一につながります。エンタープライズ対応のアーキテクチャでは制御を一元化し、ITチームとセキュリティチームがアクセスを精密に割り当て、制限し、監査できるようにします。
### 2. 認証情報ライフサイクル管理
パスワードや[パスキー](https://bitwarden.com/ja-jp/products/passwordless/)を含む認証情報が、作成から変更、廃止までのライフサイクル全体を通じて管理されていないと、最小権限は損なわれます。一元的な管理と制御を提供するエンタープライズアーキテクチャでは、信頼できる唯一の情報源を維持できるため、更新や取り消しが、その認証情報が保存されているすべての場所に適用されます。共有がユーザー間で行われ、所有権も分散しがちな非中央集権型の構造では、古いアクセスや孤立したアクセスが残されることがあり、監査で必ず明らかになるギャップとなります。
### 3. 監視と監査機能
監視とは、単にイベントを記録することではありません。制御を証明することです。基本的なログはインシデント後に役立ちますが、真の監査機能とは、誰がアクセス権を持ち、なぜ持っているのか、そしてそのアクセスが時間とともにどのように変化するのかを把握できることを意味します。エンタープライズ向けパスワードマネージャーのアーキテクチャは、[詳細なレポート機能](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)を提供し、リスクパターンを能動的に可視化することで、監査で求められる前にセキュリティチームが必要な証拠を得られるようにします。
### 4. 連携とプロビジョニング
アクセスは個人ではなく、役割に合わせる必要があります。[ディレクトリ連携](https://bitwarden.com/ja-jp/integrations/#directory-integrations/)と自動プロビジョニングにより、担当者が役割間を移動する際に権限が調整され、権限の肥大化や古いアカウントアクセスを防止できます。手動更新は数日から数週間遅れることも多く、不正利用の余地を残します。
効果的なアーキテクチャは、SAMLまたはOIDC SSO、SCIMプロビジョニング、グループと役割のマッピング、ジャストインタイムのアカウント作成を通じて、IDプロバイダーとの緊密な整合性を維持します。この役割ベースのアクセス制御(RBAC)は、権利とアクセスを必要とする人だけがそれらを受け取れるようにするうえで不可欠です。IDと保管庫の状態が同期されていれば、最小権限は常に最新かつ強制可能な状態に保たれます。
### 5. エンタープライズポリシーと制御
回避できるポリシーは制御ではなく、単なる提案です。真のエンタープライズアーキテクチャは標準を自動的に強制し、個人の遵守に依存することなく、一貫したセキュリティ態勢を維持します。
[管理ポリシー](https://bitwarden.com/ja-jp/help/policies/)は、認証方法、デバイスの信頼性、復旧オプション、パスキー登録を対象にする必要があります。強制は監査可能で、ユーザー、役割、事業部門全体で一貫しているべきであり、ポリシーの整合性を推測ではなく検証できるようにします。
### 6. セキュリティとコンプライアンス標準
検証は、前提とするのではなく透明であるべきです。信頼できるオープンソースアーキテクチャなら、セキュリティチーム、個々の専門家、そしてコミュニティ全体による独立したレビューが可能になります。さらに、サードパーティー監査と公開された認証により、暗号化、データ処理、運用が規制要件および社内基準を満たしていることを確認できます。
エンタープライズ対応のパスワードマネージャーは、[コンプライアンスを実証](https://bitwarden.com/ja-jp/compliance/)する必要があります。マーケティング上の主張ではなく、検証可能なレポートを通じて、該当する場合は SOC 2、ISO 27001、GDPR、HIPAA などのフレームワークとの整合性を示すものです。
### 7. 拡張性と総所有コスト
最小権限は、拡張できてこそ機能します。エンタープライズアーキテクチャは、ポリシーの分離や管理上の制御を損なうことなく、数千人のユーザーと複数の事業部門をサポートする必要があります。
価格設定とライセンスモデルは、全面導入を妨げるのではなく、可能にするものであるべきです。コストのために共有アカウントや部分的な導入を余儀なくされると、最小権限は即座に破綻し、どれほどポリシーを整えても回復できません。
### 8. ユーザー体験と導入促進の仕組み
どれほど強力な制御でも、従業員がツールを使わなければ機能しません。導入の定着度によって、最小権限が実際に存在するのか、紙の上だけなのかが決まります。パスワードマネージャーは日常のワークフローにシームレスに統合され、ユーザーが認証情報やパスキーを簡単に保存、取得、共有できる必要があります。
導入後は、アクティベーション率、日次または週次のアクティブユーザー数、保管庫で管理されている組織の認証情報の割合など、測定可能な指標を用いて定着度を評価します。定着度が低い場合、管理外の保存、一貫性のない適用、追跡されないアクセスがあることを示しており、これらはいずれも最小権限の原則と相容れません。
### 9. シークレット管理
マシンの認証情報にも、人間の認証情報と同じ規律が必要です。成熟したアーキテクチャでは、API キー、サービスアカウント、自動化用認証情報などのシークレットを従業員のパスワードから分離しつつ、統合された監視を維持します。
専用の[シークレット管理](https://bitwarden.com/ja-jp/products/secrets-manager/)は、環境に基づく権限とアクセスログ記録を適用することで、露出を減らし、マシンアクセスが最小権限の原則に沿うようにします。
## 評価を実行可能な結果につなげる
これら9つのポイントでベンダーを比較する際は、完璧さではなく傾向に注目してください。各ポイントについて、次の評価尺度を使い、ソリューションが最小権限をどれだけ効果的に適用できるかを評価します。
- **(3)強い:**エンタープライズアーキテクチャと自動化により、最小権限を完全に適用できる。
- **(2)中程度:**一部に手動手順または限定的な自動化を伴いながら、最小権限を適用できる。
- **(1)弱い:**最小権限を一貫して、またはチーム全体で適用できない。
このフレームワークと採点基準を使用することで、各ベンダーが最小権限の原則をどの程度サポートしているか、具体的にはアクセス制御がアーキテクチャに組み込まれているのか、それとも脆弱性が存在するのかについて、根本的な傾向が見えてきます。
分析に役立てるため、付属の*最小権限アクセスのベンダー評価*を使用してください。これにより、このフレームワークを測定可能な採点モデルへと落とし込めます。9つのカテゴリそれぞれを評価し、重み付けすることで、最小権限の適用に関する総合スコアを算出でき、監査や経営層のレビューにも耐えうる、根拠に基づいた結果を得られます。
そのスコアは、単にベンダーを比較するだけではありません。最も重要な場面でどのアーキテクチャが制御を適用できるかを証明します。これは、ビジネスケース、監査での説明、そして最小権限が紙の上のポリシーにとどまらず実現可能な原則であるという確信の土台になります。
[最小権限アクセスのベンダー評価ワークシートをダウンロード](https://docs.google.com/spreadsheets/d/1DPWfjLA6WfBZSLSrEwVn9l5AiYQTnVG56K2P0kGYtgc/edit?gid=881622431#gid=881622431)。
[](https://docs.google.com/spreadsheets/d/1DPWfjLA6WfBZSLSrEwVn9l5AiYQTnVG56K2P0kGYtgc/edit?gid=881622431#gid=881622431)
*[Example] Least privilege access vendor assessment*
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/atea-onboarding-playbook/
---
# ATEAオンボーディング・プレイブック
88拠点の4,000人以上の従業員がBitwardenを導入
---
## 概要
設立:1968年
業種:ITインフラ
所在地:北欧
規模:従業員8,500人
国別に段階的に展開し、ブラウザー拡張機能でのパスワード保存を禁止。ATEAが実証した、エンタープライズのオンボーディング成功モデルの詳細をご紹介します。
ATEAは、北欧およびバルト諸国のITインフラ企業で、7か国(スウェーデン、ノルウェー、デンマーク、フィンランド、リトアニア、ラトビア、エストニア)に88拠点を構え、8,500人の従業員を擁しています。ATEAは、組織がIT運用を管理できるようにするさまざまなハードウェア、ソフトウェア、サービスを提供しています。同社は、情報技術のライフサイクル全体を専門にしていることに誇りを持っています。
## 目次
[状況:自己ホスト機能と強力なセキュリティ機能を備えたパスワード管理ソリューションの必要性](https://bitwarden.com/ja-jp/resources/atea-onboarding-playbook/#situation-need-for-password-management-solution-with-self-hosting-capabilities-and-strong-security-features/)
[ソリューション:Bitwarden Password Managerを導入し、国別に段階的に展開](https://bitwarden.com/ja-jp/resources/atea-onboarding-playbook/#solution-implemented-bitwarden-password-manager-with-phased-country-by-country-rollout/)
[結果:測定可能なセキュリティの改善](https://bitwarden.com/ja-jp/resources/atea-onboarding-playbook/#result-measurable-security-improvements/)
## 状況:自己ホスト機能と強力なセキュリティ機能を備えたパスワード管理ソリューションの必要性
ATEAは、その規模、業務の性質、北欧全域に及ぶ事業展開から、全社的なパスワードマネージャーの利用が不可欠であると認識していました。そこで同社のセキュリティチームは、最適なソリューションを特定するため、慎重かつ詳細な評価プロセスを策定し、実施しました。
#### パスワード管理のリスク分析
選択肢を絞り込むため、ATEAは全社的なパスワード管理の導入において潜在的に存在し得る10種類のリスクを分析する包括的なリスク分析を作成しました。チームは、ある国でサーバーがダウンした場合の潜在的な影響、他国のユーザーへの影響、従業員がパスワード管理ソリューションを使用しないことを選択した場合に起こり得ることなどを検討しました。その他の検討事項として、カスタマーサポートが迅速または十分でなかった場合に何が起こるかも評価しました。
#### 主要機能の絞り込み
同時にATEAは、全社的なパスワードマネージャーに求めるべき最も重要なセキュリティ機能を特定し、次の必須要件を定めました。
- 自己ホスト型ソリューション
- 認証およびグループアクセス管理のためのActive Directory連携
- 多要素認証
- 個人用認証情報と業務用認証情報の分離
- 暗号化とパスワードポリシーの適用
- 認証情報の使用ログ記録
- オフラインアクセス
- ブラウザー拡張機能、デスクトップアプリ、モバイルアプリとの互換性
- ダークウェブ監視
- シングルサインオン(SSO)連携
- パスワードレス認証機能
## ソリューション:Bitwardenパスワードマネージャーを導入し、国ごとに段階的に展開
最終的にATEAは候補を3つのソリューションに絞り込み、その中でもBitwardenはパスワードレス認証アーキテクチャで際立っていました。ATEAの選定プロセスを特徴づけた思慮深く綿密なアプローチは、導入戦略にも反映されました。
#### 予備的なパイロットプログラム
ATEAは、関心が高く積極的な従業員が製品を試用できるパイロットプログラムを開始することで導入に着手しました。小規模なユーザーグループから始めることで、ATEAは大規模展開の前に問題に対処でき、ユーザーからのフィードバックに基づいて継続的な更新と改善を行いました。また、Bitwardenのカスタマーサポートチームとのトレーニング通話も組み合わせ、従業員にとってよりスムーズでシームレスな大規模展開プロセスを実現することを目指しました。
#### 国ごとの展開
次に、ATEAは導入戦略の最も重要な部分である、国ごとのBitwarden展開へと移行しました。パスワードマネージャーの導入後、ユーザーが製品をどのように利用しているかを観察し、従業員にBitwardenの活用について質問するよう促しました。最初の1週間は非常に好調で、主な混乱は従業員がマスターパスワードを忘れ、アカウントをリセットする必要があったことでした。ATEAは、大規模な国にソリューションを提供する前に、技術面や運用面の問題を解消することに重点を置き、まず小規模な国へのBitwarden展開を優先しました。

[Embedded content sectionCta]#### 社内Q&Aとサービスデスク向けマニュアル
同時に、ATEAはBitwardenに関するQ&Aを実施しました。さらに、従業員からのBitwarden関連の質問にITチームが必要な情報をすべて備えて回答できるよう、サービスデスク向けにナレッジベースのマニュアルを作成しました。これらの資料の内容は、BitwardenのWebサイトから取得し、Bitwardenサポートチームから確認したものです。
「アカウントの設定方法について詳しい情報が必要な従業員や、導入に関して他の質問がある従業員のために、信頼できる唯一の情報源を用意することは、私たちにとって非常に重要でした」と、ATEAのサイバーセキュリティ責任者兼プロダクト所有者であるIeva Pudure氏は述べています。
#### ブラウザベースのパスワード保存を無効化し、Bitwardenの導入を加速
組織全体での導入を促進するため、ATEAはブラウザでパスワードを保存するオプションを恒久的に無効化し、従業員がブラウザベースのパスワードマネージャーに頼れないようにしました。
「従業員がブラウザにパスワードを保存することは許可していません」と、ATEAのサイバーセキュリティ責任者であるMats Sundberg氏は述べています。「このオプションを削除する前から、従業員はBitwardenの利用を選んでいました。全体として、従業員は無料のファミリープランなどの付加機能を含むメリットを理解しています。また、口コミで好意的なフィードバックを耳にし、製品に関する有益な情報も得ています。皆、Bitwardenを気に入っています。」
## 結果:測定可能なセキュリティ向上
初期展開の完了以降、ATEAは次のような大きなメリットを実感しています。
- 認証情報に関連するセキュリティインシデントの減少
- サービスデスクのチケット数の大幅な減少
- チームメンバー間の共有機能の強化
- Bitwardenを利用する従業員からの圧倒的に好意的な反応
- 技術に詳しくないユーザーにもスムーズな移行と導入
「Bitwardenを導入して以来、従業員から否定的なフィードバックは受けていません」とMats Sundberg氏は述べています。「従業員は満足していると考えています。」
「Bitwardenを1年間使用した後、私はこの製品を強くお勧めします」とIeva Pudure氏は述べています。「使いやすく、更新も簡単で、非常に安全です。」
#### 複数国にわたる企業向けパスワード管理を成功させるための推奨事項
「組織全体で効果的なパスワードマネージャーの導入に関心がある組織には、選択肢を調査し、リスクに備えるために徹底したリスク分析を行い、製品を試用するためのパイロットプログラムを実施し、質問に回答するための包括的なQ&Aを作成することをお勧めします」とIeva Pudure氏は述べています。「従業員に複数の情報源や記事を見に行くことを期待するのではなく、情報にアクセスできる信頼できる唯一の情報源を組織が作成するのが賢明です。情報が散在し整理されていないと、人々は諦めてしまうことになります。」
Ieva Pudure氏はまた、段階的な展開アプローチを強く推奨しています。これは信頼感を醸成し、安心感をもたらし、ITサポートチームやサービスデスクに過度な負担をかけないためです。
#### Bitwardenを始める
Bitwardenがビジネスにもたらす価値について詳しく知り、[14日間の無料トライアルに登録してください。](https://bitwarden.com/ja-jp/trial/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/august-2023-spotlight-bitwarden-secrets-manager-is-here/
---
# 2023年8月スポットライト:Bitwarden シークレットマネージャーが登場!
シークレットを保護・管理する、よりシンプルで迅速な方法
---
## 注目のハイライト
[](https://bitwarden.com/blog/enable-passkeys-with-bitwarden-passwordless-dev/)
*Bitwarden Passwordless.dev で .NET のパスキーを有効化*
Bitwarden Passwordless.dev .NET SDK の最近のリリースを受けて、ASP.NET アプリケーション内でこれを使用して[パスキーを有効化する方法](https://bitwarden.com/ja-jp/blog/enable-passkeys-with-bitwarden-passwordless-dev/)をごく簡単に紹介します。パスキーは新しい W3C 標準(WebAuthn)で、パスワードを不要にし、ユーザーがデバイス上の生体認証で安全に認証できるようにします。
[](https://bitwarden.com/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)
*エンタープライズ向けパスワードレス SSO で信頼済みデバイスを使用する*
信頼済みデバイスで SSO を使用すると、Bitwarden ユーザーはパスワード不要で保管庫にすばやくアクセスできます。このクイックガイドで、信頼済みデバイスで[SSO を有効化する方法](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)を確認して始めましょう。
## この更新情報を気に入りましたか?今すぐご購読ください。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の Bits and Bites
[Bitwarden を使った X の2段階ログイン](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)
著名な X アカウントへのフィッシング攻撃が続く中、二要素認証、つまり2段階ログインの設定が最善の防御策です。この記事では、Bitwarden と組み込みの Bitwarden Authenticator を使用して、[X アカウントの2段階ログイン](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)を設定する手順を紹介します。
[開発者向けシークレット管理に関する投票調査](https://bitwarden.com/ja-jp/resources/developers-secrets-management-poll/)
Bitwarden は 100 名以上の開発者を対象に、シークレット管理に関する実践、課題、懸念、およびマシン間認証情報を大規模に保護する方法について調査しました。この[投票調査](https://bitwarden.com/ja-jp/resources/developers-secrets-management-poll/)の結果が、開発者のシークレット管理ニーズが急速に高まっていることをどのように示しているかをご覧ください。
[ビジネスに最適なエンタープライズ向けパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
選択肢が多いため、ビジネスに最適なパスワードマネージャーを見極めるのは大変な作業に思えるかもしれません。しかし、そうである必要はありません。この資料では、IT 意思決定者(ITDM)が選択肢を絞り込み、ビジネスニーズを満たすパスワードマネージャーを見つけるうえで考慮すべき[重要な要素](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)について詳しく解説しています。
[強固なセキュリティスタックの構築](https://bitwarden.com/ja-jp/blog/building-a-strong-security-stack/)
サイバーセキュリティ意識向上月間を記念して、Bitwarden コミュニティで実施された[調査](https://bitwarden.com/ja-jp/blog/building-a-strong-security-stack/)から、ユーザーに好まれているサイバーセキュリティアプリケーションが明らかになりました。
[パスワードレスの未来:パスキーに関する総合FAQ](https://bitwarden.com/ja-jp/resources/passkeys-faq/)
パスキーは、アカウントへアクセスするためのより便利で堅牢な方法を提供し、従来の認証や二要素認証に伴うリスクを軽減します。パスキーを初めて使う方も、知識をさらに深めたい方も、この[FAQガイド](https://bitwarden.com/ja-jp/resources/passkeys-faq/)で必要な情報を確認できます。
[InMotion Hosting、セキュリティ重視の文化の一環としてBitwardenを導入](https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/)
InMotion Hostingはバージニア州を拠点とする、ビジネス向けのウェブホスティングサービスです。以前、同社はパスワード管理にKeePassを利用していました。InMotionが[Bitwardenに移行した](https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/)理由をご覧ください。
## メディア注目記事
今月のニュースレターでは、受賞歴のある著者Jack Wallen氏をご紹介します。氏は、[カスタムフィールドの作成方法に関するハウツーガイド](https://www.zdnet.com/article/how-to-create-custom-fields-in-bitwarden-password-manager-and-why-you-should/)を包括的に解説し、それによって保管庫内の情報をより整理し、詳細に管理できる方法を詳しく説明しています。
## Bitwarden 101
管理者またはエンドユーザーとしてBitwardenパスワードマネージャーを始める方法を紹介する短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/#tag:bitwarden-101/)をご覧ください。
## 今後のイベントに参加
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2023*
第4回Open Source Security Summitは、ビジネスリーダー、業界のビジョナリー、テクノロジーユーザーが集い、オープンソースセキュリティソリューションの今後の道筋を描き、その未来に光を当てる無料のバーチャルイベントです。[**今すぐ登録**](https://bitwarden.com/ja-jp/open-source-security-summit/)して、オープンソースセキュリティの進歩や、オープンソースツールの活用によって顧客や消費者との信頼を築く方法をご確認ください。
- [**毎週のライブデモ:**](https://bitwarden.com/ja-jp/bitwarden-demo/)**毎週水曜日 午後12時(EDT)** Bitwardenパスワードマネージャーのビジネス向け機能と性能をライブでご紹介します。ライブQ&Aで質問もできます。
- [**Vault Hours:**](https://www.crowdcast.io/c/bitwarden-vault-hours-35)**9月29日 午後12時(EDT)** Bitwarden版の「オフィスアワー」として、共同での対話に参加し、Bitwardenチームに質問したり、ライブでフィードバックを共有したりできます。
今回は以上です。その他の製品アップデートやオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それでは、また次回。**
Bitwardenチーム
## Bitwardenが2023年の「働きがいのある会社」に認定されました!
Bitwardenチームへの参加に興味がありますか?[採用情報ページ](https://bitwarden.com/ja-jp/careers/)で募集中のポジションをご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/august-2024-spotlight-new-autofill-options-try-them-when-you-sign-up-for-the/
---
# 2024年8月の注目情報:新しい自動入力オプション!Open Source Security Summitへの参加登録時にぜひお試しください。
ご要望にお応えして、自動入力がさらにスピーディーになりました!
---
バーチャル開催の第5回 [Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/) に今すぐ登録して、業界リーダーから最新のトレンドを学び、オープンソースセキュリティの仲間と交流し、セキュリティ分野のトップ人材が集う場に参加しましょう。
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2024*
## 注目のハイライト
[](https://bitwarden.com/blog/inline-autofill-for-cards-and-identities/)
*bitwarden-inline-autofill-for-cards-identities-passkeys*
今では、ユーザー名やパスワード以外もインライン自動入力できます。多くのご要望をいただいていた[カードとID情報](https://bitwarden.com/ja-jp/blog/inline-autofill-for-cards-and-identities/)がインライン自動入力メニューに追加され、Bitwardenブラウザー拡張機能で利用できるようになりました。オンライン決済やフォーム入力がさらに簡単に!
*Bitwardenのリリースノートの受け取りをご希望ですか?*[*購読して、*](https://bitwarden.com/ja-jp/help/releasenotes/#release-announcements/)*更新情報を受信トレイで受け取りましょう。*
## この更新を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## Bitwarden Bites:サイバーセキュリティガイド編
[**ブラウザー内蔵のパスワードマネージャーを無効にする方法**](https://bitwarden.com/ja-jp/blog/make-way-for-your-password-manager/)
ブラウザー内蔵のパスワードマネージャーは最初は便利に思えるかもしれませんが、時間が経つにつれて制限や制約が見えてきます。たとえば、安全なパスワード共有やクロスプラットフォーム対応に関する制約です。Bitwardenでは、ブラウザーのパスワードマネージャーを無効にし、主要なブラウザーすべてに対応するBitwardenブラウザー拡張機能をインストールすることをおすすめしています。
[**2段階ログイン方法を設定する方法**](https://bitwarden.com/ja-jp/help/setup-two-step-login/)
情報を本当に保護するには、2要素認証(2FA)が不可欠です。ログインを確認するためにスマートフォンなどの2台目のデバイスが必要となり、マスターパスワードに加えて保護レイヤーを追加できます。今すぐ2FAで保護を強化しましょう!
[**強力で安全なパスワードを作成する方法**](https://bitwarden.com/ja-jp/password-generator/)
最近の調査では、回答者の85%が複数のサイトでパスワードを使い回していると答えました。鉄壁のパスワードを持つ精鋭チームの一員になりましょう。[Bitwardenパスワード生成ツールを無料でお試しください。](https://bitwarden.com/ja-jp/password-generator/)
[**Bitwarden保管庫をバックアップする方法**](https://bitwarden.com/ja-jp/blog/how-to-export-your-bitwarden-vault/)
保管庫はクラウドまたはオンプレミスで安全に保護されていますが、履歴として最新のバックアップを保管しておくことも賢明です。バックアップ作成の手順ガイドをご覧ください。
## 開発者向けアップデート
[**ソフトウェアサプライチェーンセキュリティのベストプラクティス上位5選**](https://bitwarden.com/ja-jp/blog/software-supply-chain-security-best-practices/)
開発者200人に対してDevSecOpsエンジニアが1人という状況では、堅牢なサプライチェーンセキュリティの実装は困難です。継続的な戦略を構築するためのベストプラクティス上位5つをご紹介します。
[**シークレットとパスワードの違いとは?**](https://bitwarden.com/ja-jp/blog/whats-the-difference-between-secrets-and-passwords/)
シークレットとパスワードは似ているように見えるかもしれませんが、目的は異なります。それぞれの特徴と、両方を安全に管理するためのヒントをご覧ください。
## Bitwardenラーニングセンター
[](https://www.youtube.com/watch?v=pe2k1-WP2tc)
Bitwarden Vault Hours 2024年7月版では、多要素暗号化の威力、柔軟な共有を可能にする新しいコレクション設定、今後の機能強化を含む自動入力方法、リカバリーコード管理のベストプラクティスを取り上げています。
今回は以上です。製品アップデートやオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**また次回お会いしましょう。**
Bitwardenチーム
## 読者の皆さま、こんにちは!
こちらの[2分](https://forms.bitwarden.com/newsletter)のアンケートにご協力いただき、月刊Bitwardenニュースレターの改善と、皆さまが最も関心のある情報のお届けにご協力ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/august-2025-spotlight-in-app-guidance/
---
# 2025年8月の注目機能:アプリ内ガイダンス
## 注目ハイライト
#### **アプリ内ガイダンス**
Chrome、Firefox、Edge、Opera向けのアプリ内ガイダンス。ブラウザ拡張機能内の新しいヒントが、Bitwarden の機能を最大限に活用するのに役立ちます。この[Bitwarden Vault Hours](https://www.youtube.com/watch?v=4RSdxVaN-Hc&t=620s)で、以下の方法を学べます:
- パスワードをインポートして整理する。
- 自動入力を使いこなし、ブラウザベースの自動入力を無効にする。
- 安全に保存されたカード情報を使って、オンライン決済をすばやく完了する。
#### **セキュリティツールキットを強化**
「[Bitwarden セキュリティ準備キット](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)」は、重要な情報の保護に役立ちます。テンプレートをダウンロードして記入し、最も必要なときにすぐアクセスできるよう安全に保管しましょう。
#### **生体認証ログインの設定はお済みですか?**
指紋や顔認証はあなた固有のものであり、簡単に侵害されたり共有されたりすることはありません。[生体認証ログインを有効にする](https://bitwarden.com/ja-jp/blog/how-to-go-passwordless-with-bitwarden/)と、Bitwarden の保管庫をすばやく安全にロック解除できます。
## プロのヒント
#### **ご両親はまだブラウザベースのパスワードマネージャーを使っていますか?**
専門家や研究者は、[Bitwarden のような専用パスワードマネージャーはより強力なセキュリティを提供する](https://bitwarden.com/ja-jp/blog/beyond-your-browser/)うえ、Google パスワード マネージャーのようなブラウザベースのツールより優れた保護を実現することに、広く同意しています。
#### **Chrome と Edge のパスワード保存を無効にする方法**
ブラウザ内蔵のパスワードマネージャーは安全ではありません。こちらの1分間の短い動画で、[Chrome](https://www.youtube.com/watch?v=Ac3xl1A_5fs)と[Edge](https://www.youtube.com/watch?v=tf4MLWSnWVA)でのパスワード保存をオフにする方法をご覧ください。
#### **テキストメッセージやメールでパスワードを共有している人をご存じですか?**
データとセキュリティを危険にさらす可能性がある、[よくある7つのパスワード共有ミス](https://bitwarden.com/ja-jp/blog/stay-secure-by-avoiding-7-common-password-sharing-mistakes/)を避けましょう。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/august-2026-spotlight-bitwarden-is-getting-a-new-look/
---
# 2026年4月の注目情報:世界パスワードデー (3)
A new Bitwarden UI is coming to the browser extension and desktop app.
---
## Featured highlights
**Selecting a dozen vault items just got a lot faster**
A new action bar now appears at the bottom of the screen whenever multiple items are selected in the Bitwarden web or desktop app. Select what you need, and the bar surfaces only the relevant actions: assign to a collection, archive, delete, and more. [Read the full blog.](https://bitwarden.com/ja-jp/blog/manage-multiple-items-easily-with-the-new-action-bar/)
**The recent Bitwarden release is jam packed. Here's the full August product update**
A new UI is coming to the browser extension and desktop app in beta this September, plus event logs for Bitwarden Send, a vault banner policy for admins, policies that now apply immediately on invite acceptance, and more. A full update worth reading. [Check out everything that's new.](https://bitwarden.com/ja-jp/blog/august-2026-product-update-for-bitwarden-business-plans/)
**Bitwarden makes it easier than ever to save new logins**
A recent update to the browser extension inline autofill menu adds a **Save to Bitwarden** prompt the moment you type credentials that aren't already in your vault. For brand new accounts, a **New item** option lets you generate a strong and unique password on the spot and save everything in one click. [See how it works.](https://bitwarden.com/ja-jp/blog/easily-add-a-new-account-to-bitwarden-using-inline-autofill/)
**Attending the MSP Summit in Orlando? Stop by the Bitwarden booth**The MSP Summit by Informa runs September 28-30 in Orlando, FL, bringing together IT service leaders, MSPs, and industry experts for three days of sessions and networking. Find the Bitwarden team at booth #901, and use code BITWARDEN when registering for a discount on your ticket. [Learn more about the event.](https://bitwarden.com/ja-jp/events/msp-summit-informa-september-28-30/)
## Pro tips
**When did you last back up your vault?**
Bitwarden keeps everything encrypted and synced to the cloud, but a local backup is still worth having. Encrypted JSON exports let you store a password-protected copy on a USB drive, external hard drive, or offline machine that only you can access. [Here's how to run a vault export and store it safely.](https://bitwarden.com/ja-jp/blog/how-to-export-your-bitwarden-vault/)
**Working in government or public sector IT? Here's how Bitwarden fits your compliance requirements.**Bitwarden can be self-hosted within infrastructure designed to meet FedRAMP or GovRAMP requirements, giving agencies and other public-sector organizations direct control over where vault data lives, whether on-premises, in a private cloud, or in an air-gapped environment. Organizations across all three branches of the federal government already use Bitwarden. [See how it works.](https://bitwarden.com/ja-jp/blog/self-host-bitwarden-on-your-fedramp-compliant-infrastructure/)
**Your organization's next pen test will likely target passwords. Here's how to be ready.**
Weak and reused credentials are one of the most common findings in penetration test audits. A password manager addresses this directly by generating strong, unique credentials for every account, refusing to autofill on phishing sites, and supporting MFA across the board. [Read how a password manager helps organizations pass pen tests.](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)
## Bitwarden in the news
**Digital IT News - Back-to-school cybersecurity advice from the experts [article]**
Bitwarden Chief Customer Officer Gary Orenstein is among the security leaders quoted in this back-to-school roundup, weighing in on how GenAI has raised the stakes for schools by enabling faster, more personalized phishing attacks and making it easier for attackers to treat AI classroom tools, compromised EdTech vendors, and exposed student data as connected risks rather than isolated incidents. [Read the full roundup.](https://digitalitnews.com/back-to-school-cybersecurity-advice/)
**MSSP Alert - Four ways MSSPs can build stronger vendor partnerships**
Channel Sales Director Jon Maurer is quoted throughout this piece on what separates a transactional vendor relationship from a genuinely productive one, covering how to share field feedback effectively, why operational efficiency matters as much as features, and what MSSPs need from vendors as AI automation takes on a larger role in managed security. [Read the full piece.](https://www.msspalert.com/news/4-ways-mssps-can-build-stronger-vendor-partnerships)
**ConsumerAffairs - What to do if you have a Chick-fil-A account**
Cybercriminals used a technique called credential stuffing to access some Chick-fil-A customer accounts, exploiting passwords already exposed in previous breaches elsewhere. Chief Customer Officer Gary Orenstein is quoted extensively on why this type of attack works, what to do if you were affected, and how a password manager and passkeys can stop it from happening again. [Read the full article.](https://www.consumeraffairs.com/news/chick-fil-a-data-breach-what-customers-should-do-now-080426.html)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/
---
# Automated Logic、Bitwardenでアクセス管理の課題を解決
Automated Logicは、強力な暗号化とゼロ知識モデルを評価し、Bitwarden Password Managerを選定しました。
---
## 概要
[Automated Logic](https://www.automatedlogic.com/en/)は、[Carrier](https://www.carrier.com/carrier/en/worldwide/)(持続可能でインテリジェントなビルおよびコールドチェーンソリューションを提供するグローバル企業)の事業部門であり、ビルオートメーションシステム(BASとも呼ばれます)の設計、設置、保守を担っています。
強固なBASの基盤は、現代のビルを快適かつ効率的にし、所有者の運用コストを削減する運用技術(OT)にあります。これは、システムや利用者の現在の状態をセンサーで把握し、制御対象のシステムに作用するよう電気機械設備へ信号を送ることで実現されます。
Automated LogicのBASは、顧客ネットワークにアクセスしてビルオートメーションサービスを実行できる中央サーバー、Web Controlを中心に設計されています。しかし、そのアクセスにはセキュリティリスクも伴います。
## 目次
[概要](https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/#overview/)
[プレゼンテーションを見る](https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/#watch-the-presentation/)
[アクセス管理の課題](https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/#challenges-of-access-management/)
[ソリューション要件](https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/#solution-requirements/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/#get-started-with-bitwarden/)
## プレゼンテーションを見る
[](https://www.youtube.com/watch?v=jtBGfUBSyGw)
*[Watch on YouTube](https://www.youtube.com/watch?v=jtBGfUBSyGw)*
*ビジネス管理を拡張するための認証情報管理の構築*
> この年次カンファレンスの詳細については、[opensourcesecuritysummit.com](https://bitwarden.com/ja-jp/open-source-security-summit/)をご覧ください。
## アクセス管理の課題
顧客ネットワークと顧客インフラ上で運用する必要性は譲れないものでしたが、Automated Logicは、顧客ネットワークへのアクセス方法が一貫していないことに直面していました。同社は、共有、個人、サービスアカウントの認証情報を追跡する必要があり、そのすべてがパスワードローテーションにより定期的な変更を求められていました。また、同社はアプリケーションサーバーと使用するデータベースに関連付けられた個人の認証情報も追跡していました。
Automated Logicは現地オフィスを通じて市場展開しており、各オフィスはそれぞれ異なる[従業員](https://bitwarden.com/ja-jp/blog/employee-password-management-onboarding-and-beyond/)。従業員は、認証情報の複雑さを管理するためにできる限りのことをしていました。しかし残念ながら、問題の性質上、会社は依然として最適とは言えない状態に置かれていました。
「これらの認証情報の追跡方法に一貫性がありませんでした」と、Automated Logicのソフトウェアプロダクトマネージャー、Ed Horn氏は述べています。「生成された認証情報は、推測可能だったり、完全に使い回されていたりしました。こうした状況には、非常に具体的で懸念すべきリスクが伴うことは、多くの人が理解できるでしょう。」
Horn氏はさらに次のように述べています。「サービス業として、お客様のシステムにアクセスし、修正や更新を実施できることは、事業の成功に不可欠です。認証情報が個人の手元にあり、その人しかアクセスできない、あるいは認証情報の管理が不十分でアクセスできない――そうした状況は、私たちを眠れなくさせるほどの懸念材料でした。そこで、アクセスの信頼性を確保するために、認証情報は推測しやすい形で作成されることが少なくありませんでした。これらの認証情報を業務上正当に知る立場にあった人々は、正当な業務上の必要性がなくなったかどうかにかかわらず、新しい顧客サイトや新規導入環境の認証情報も把握できる状態でした。これは決して望ましい状況ではありません。」
## ソリューションの要件
Automated Logicの経営陣は、アクセス管理の課題に対するソリューションが必要だと認識しました。最終的に選んだのは、パスワード保管庫ソリューション、具体的にはBitwardenでした。
Bitwardenを選定する前に、同チームは理想的なパスワード管理保管庫に求める要件のリストを作成しました。その要件には次のものが含まれていました。
- 複数デバイスからのアクセス
- [強力な暗号化](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)
- [ゼロ知識モデル](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)
- シングルサインオン連携
- 認証情報とメモを安全に共有する方法
- 一元管理
- [認証情報の自動入力](https://bitwarden.com/ja-jp/blog/what-is-bitwarden-autofill-and-how-do-you-use-it/)(ChromeおよびEdgeブラウザーで)
Automated Logicは、自社のニーズを満たすのに最適なパスワード管理保管庫ソリューションを特定するため、広範な調査を実施しました。同チームはサポートフォーラム(Redditを含む)を確認し、ソーシャルメディア上のフィードバックを精査したうえで、候補を2社に絞り込みました。その後、Automated Logicは最終決定を行うため、両ソリューションについて包括的かつ徹底したパイロットを実施しました。ソリューションのパイロット実施には多くの利点があり、その中でも特に、Automated Logicの従業員が両方の選択肢を試せることが重要でした。最終的に同社は、次の4つの説得力ある要因から、パスワード管理ソリューションとしてBitwardenを選定しました。
- ユーザーの好み
- 管理者の好み
- 技術/信頼性
- ソリューションプロバイダーとのパートナーシップ
> 「まとめると、最終的にはいくつかの点に集約されました」とHorn氏は述べています。「ユーザーの好み――これは明らかです。管理者や管理面での好み、つまり自社のビジネスにどれだけ合っているか。そしてもちろん、誰もが考えるのは技術面です。適切な技術なのか、フィットするのか。しかし本当に、最終的な選定の決め手となったのはパートナーシップでした。より強固なセキュリティを追求する私たちを前に進めてくれるビジネスパートナーを選ぶことが重要だったのです。」
## Bitwardenを始める
Bitwardenを始める準備はできましたか?[無料のBitwardenアカウント](https://bitwarden.com/ja-jp/pricing/)に登録するか、[ビジネスプランの14日間無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)にお申し込みいただき、ビジネスとチームをオンラインで安全に保ちましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/automatic-login-workflow-through-sso-dashboards/
---
# SSOダッシュボード経由の自動ログインワークフロー
エンタープライズポリシー「SSOによる自動ログイン」を設定し、SSOに対応していないアプリやサイトに対して、ワンクリックで安全にログインできる方法をユーザーに提供します。
---
## SSOのセキュリティと利便性を非SSOアプリにも拡張
[](https://vimeo.com/1164510061)
*[Watch on Vimeo](https://vimeo.com/1164510061)*
エンタープライズポリシー「**SSOによる自動ログイン**」では、管理者がIDプロバイダー(IdP)サービスを通じて、特定のウェブサイト向けに自動ログインワークフローを設定できます。設定後、ユーザーはOktaやRipplingなどのIdPダッシュボードからウェブサイトを起動でき、Bitwardenが保管庫に保存された認証情報をフォーム項目に自動入力して送信し、追加の操作なしでユーザーをログインさせます。これにより、ダッシュボードからウェブサイトまで、ワンクリックで利用できるユニバーサルなSSOの安全なフローが実現します。
**メリット:**
- SSOに対応していないアプリやサイトにもSSO体験を提供
- ユーザーのミスを削減
- 対応するURLを安全に制御
- Bitwardenパスワードマネージャーの利用を促進

## エンタープライズポリシー
Enterpriseプランで利用可能な[エンタープライズポリシー](https://bitwarden.com/ja-jp/help/policies/)を使用すると、Bitwarden組織の動作を変更し、エンドユーザーに特定のセキュリティ最小要件を適用できます。
## 自動ログイン用サイトの設定
管理者は、**SSOによる自動ログイン**をBitwardenウェブアプリ内の管理者コンソールでエンタープライズポリシーとして設定できます。操作は、**設定** > **ポリシー**の順に移動します。
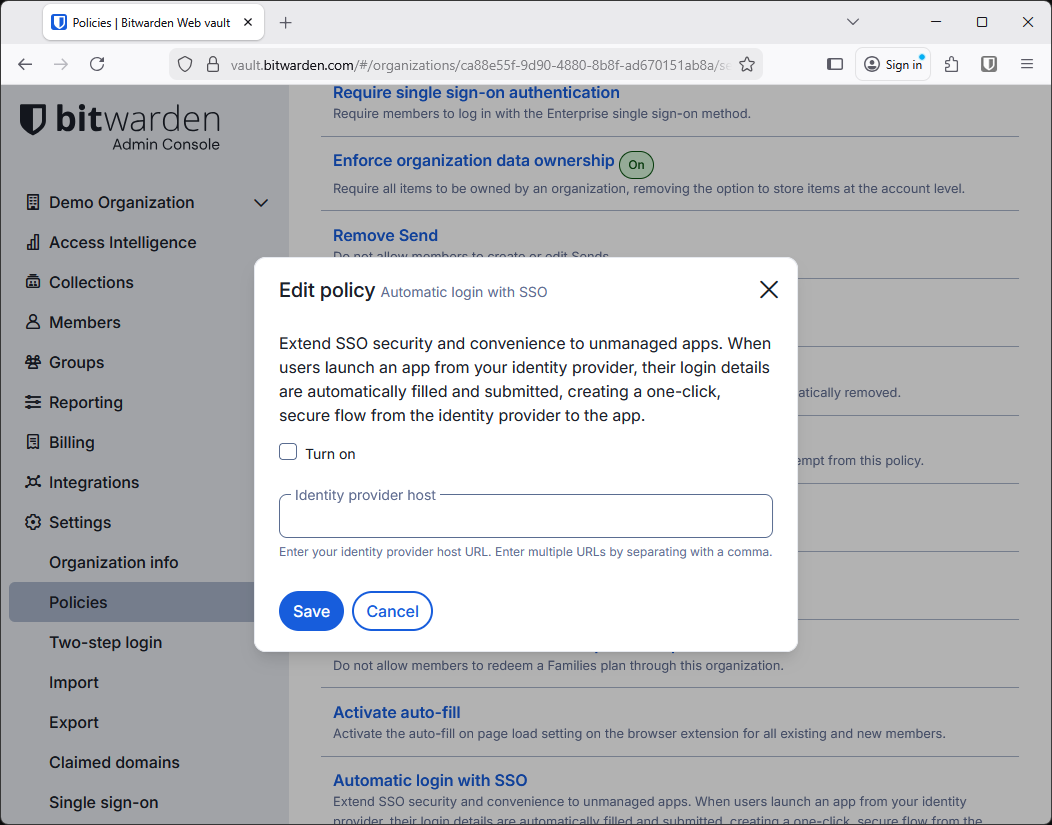
ポリシー設定画面で、ポリシーをオンにし、IdPのホストURLを入力します。
IDプロバイダーのダッシュボード設定で、ユーザーのダッシュボード用ブックマーク/ショートカットを作成し、エンドユーザーが利用できるようにします。

ブックマークURLでは、URLにパラメーター`/#autosubmit=1`を追加します。
上の画像の例では、URLは次のようになります: `https://thisistheURLyouwanttolinkto.com/#autosubmit=1`
これで、ユーザーがこのブックマークをクリックすると、ブラウザーがページを開き、Bitwardenが認証情報を自動入力してフォームを送信し、ユーザーをログインさせます。
## すべてのウェブサイトにSSOのセキュリティと利便性を追加
このポリシー、IdPの設定、Bitwardenのシングルサインオン(SSO)統合により、ビジネスに不可欠なすべてのウェブサイトやアプリケーションにSSOのセキュリティと利便性を拡張できます。
**Bitwardenは保管庫内のあらゆるものにSSOのセキュリティを拡張します** Bitwarden自体が[SSOプロバイダーと幅広く統合できる](https://bitwarden.com/ja-jp/help/about-sso/)ため、安全な保管庫への認証は、IDプロバイダーで選択した設定によって制御されます。[SCIMによるディレクトリ統合](https://bitwarden.com/ja-jp/help/about-scim/)により、Bitwarden保管庫へのアクセスが自動的にプロビジョニングおよび取り消しされ、ディレクトリでの変更がBitwarden組織に自動的に反映されます。この2つの統合により、いつ誰が安全な保管庫とそこに保存された認証情報へアクセスできるかを決定する、強力なセキュリティ制御が実現します。これらを組み合わせることで、Bitwardenは安全かつ便利なユニバーサルSSOの形を提供します。
**自動ログインは、ユニバーサルSSOの利便性をユーザーにもたらします** SSOに慣れたユーザーは、安全な自動ログインによるワンクリックのユニバーサルSSOのシンプルさを評価するでしょう。管理者は設定対象の特定サイトを制御できるため、セキュリティを維持しながらミスの可能性を減らし、従業員が重要なアプリケーションへすばやくアクセスできるようにします。
**SSOによる自動ログイン**を使用すると、自動入力の利便性や安全なパスワードが保存されていることの便利さをユーザーが直接実感できるため、日常業務でBitwardenを使いやすいことも強化されます。
## Bitwardenシングルサインオン統合
シングルサインオン統合には複数の選択肢があります。組織に適した[SSOログイン戦略の選び方](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)をご確認ください。
## セキュリティと利便性を今すぐ始める
エンタープライズポリシーは、Bitwarden Enterpriseプランの主要機能です。[14日間の無料トライアルを開始](https://bitwarden.com/ja-jp/pricing/business/)して、Bitwardenが従業員の安全を守り、SSOを強化し、技術スタックと統合し、最終的にビジネスの安全を維持するのにどう役立つかを評価してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/baiting-attacks-explained/
---
# ベイティング攻撃とは:見分け方と防止策
フィッシングは聞いたことがあるでしょう。しかし、ソーシャルエンジニアリング攻撃には、被害者をより特定の方法で欺くサブカテゴリがあります。その一つがベイティングです。
---
フィッシングは聞いたことがあるでしょう。しかし、ソーシャルエンジニアリング攻撃には、被害者をより特定の方法で欺くサブカテゴリがあります。その一つがベイティングです。
ベイティング攻撃とは、攻撃者が価値のあるもの、または正規のものに見える何かを提示し、被害者に機密情報を開示させたり、悪意のあるソフトウェアをインストールさせたりする攻撃です。「餌」には、信頼できるサービス(銀行、ソーシャルメディアプラットフォーム、オンライン小売業者など)を模倣した偽サイトや、知っている送信元から届いたように見えるメールなどがあります。
ベイティングメッセージは、無料送金、懸賞の当選、「重要な」ダウンロードなど、魅力的な報酬や緊急の機会をうたうことがよくあります。最近の攻撃者は、人工知能を使ってこうした誘いをより説得力のあるものにし、洗練された高度にターゲット化されたメッセージを数秒で複数の言語で生成するため、検出がさらに難しくなっています。
## ベイティング攻撃の見分け方と防止策
ベイティングは、人間の心理、特に好奇心、欲、恐怖につけ込むソーシャルエンジニアリングの一種です。攻撃者は価値があると思わせるものを提示し、被害者を操作して、セキュリティを損なう行動を取らせます。
たとえば、銀行口座のパスワードを変更する必要があると主張し、一見正規に見えるリンクを含むメールが届くことがあります。クリックすると、ログイン認証情報を盗み取ったり、マルウェアのダウンロードを実行させたりするよう設計された悪意のあるWebサイトに誘導されます。ほかにも、「あなたのアカウントがハッキングされました。復旧するにはここをクリックしてください」といった緊急性を悪用し、被害者に考える前に行動させる誘いもあります。
こうした攻撃が成功すると、個人情報や金融情報の窃取、アカウント乗っ取り、さらなる侵害を可能にするマルウェア感染につながる可能性があります。
## ベイティング攻撃のタイプ
ベイティング攻撃にはいくつかの形態があり、それぞれ異なる脆弱性や配布経路を悪用します。
1. 物理的ベイティング – 最も古い手法の一つで、感染したUSBドライブや外付けハードドライブなどの物理的なアイテムを、意図的に公共の場所に置いておくものです。そのデバイスを接続すると、気づかないうちにマルウェアがインストールされ、攻撃者が機密システムやファイルにアクセスできるようになります。
2. デジタルベイティング – オンラインで行われ、偽のプレゼント企画、無料ソフトウェアの提供、悪意のあるリンクなどを使うことが多い手法です。ユーザーにマルウェアをダウンロードさせたり、個人情報を入力させたりするよう仕組まれています。デジタルベイティングは大規模な対象に届きやすく、正規のオファーを装うことがよくあります。
3. スピアベイティング – 攻撃者が特定の個人や組織に合わせて誘いをカスタマイズする、高度に標的化されたベイティングです。被害者の役割、関心、既知の課題に合わせて餌を調整することで、攻撃の成功率を高めます。
こうしたバリエーションと、それらが悪用する心理的トリガーを理解することは、ベイティングの試みを成功させないための防御を構築するうえで重要です。
## ベイティング攻撃の手口
ベイティング攻撃の手口は心理的操作に依存しており、人間の好奇心、緊急性への反応、一見無害なオファーを信じやすい傾向を悪用します。一般的な例としては、ソフトウェア、音楽、映画などの無料ダウンロードがあり、被害者を悪意のあるWebサイトへ誘導したり、マルウェアをインストールさせたりします。こうしたサイトは本物らしく見えることが多い一方で、個人情報、ログイン認証情報、さらには企業の機密情報を盗むよう設計されています。
よく使われる別の手口は、架空の脅威や緊急メッセージを作り出し、標的に悪意のあるリンクをクリックさせたり、感染した添付ファイルを開かせたりするなど、素早い行動を迫ることです。ベイティングはフィッシングやその他のソーシャルエンジニアリング手法と重なることが多く、説得力のある文言、偽装されたブランド表示、標的に合わせたパーソナライズなどを使って、アカウントへのアクセス、マルウェアの拡散、価値あるデータの持ち出しを狙います。
根底にある戦略は一貫しています。信頼と好奇心を悪用して技術的な防御を迂回し、ユーザー自身にセキュリティを損なわせるのです。こうした手口を見抜き、魅力的または不安をあおるメッセージに反射的に行動したい衝動を抑えることは、ID窃取、データ損失、金融詐欺を防ぐために不可欠です。
## ベイティング攻撃の実例
ベイティングの有効性を示す注目すべき事例がいくつかあります。
- **オーストラリア国税庁のなりすまし(2017年):**詐欺師は、公式の税務書類が入っていると称して、中小企業にUSBドライブを郵送しました。受取人がデバイスを接続するとマルウェアがインストールされ、攻撃者は財務データを盗み、業務システムを侵害できるようになりました。
- **Google Docs「招待」攻撃(2017年):**攻撃者は、正規のGoogle Docs共有招待に見えるものを数百万人のユーザーに送信しました。リンクをクリックすると悪意のあるアプリの承認リクエストに誘導され、承認すると、攻撃者は被害者のGoogleアカウントと連絡先リストにアクセスできるようになりました。餌となったのは身近で信頼できるサービスであり、デジタルベイティングの明確な事例です。
- **Stuxnet USBインシデント(2010年):**感染したUSBドライブが、イランの核施設の近くに意図的に置かれました。それを拾って接続した従業員は、知らないうちに重要システムにマルウェアをインストールしてしまい、大規模な運用障害を引き起こし、機密データも侵害されました。これは今でも、物理的ベイティングの最も有名な例の一つです。
これらの事例は、物理的およびデジタルのベイティングの危険性に加え、同様の侵害を防ぐための意識向上トレーニング、厳格なデバイス取り扱いポリシー、プロアクティブなセキュリティ対策の重要性を浮き彫りにしています。
[このインタビューを見る](https://bitwarden.com/ja-jp/blog/open-source-security-summit-2021-recap/#nicole-perlroth/)と、元NYTサイバーセキュリティ記者のNicole PerlrothからStuxnetについて詳しく学べます。
## ベイティング攻撃を検出し回避する方法
ベイティング攻撃は、標的を欺いて有害な行動を取らせ、認証情報を盗み取ったりマルウェアをインストールさせたりすることを目的としています。フィッシングやその他のソーシャルエンジニアリング手法と多くの特徴を共有しており、本物らしく見えるメール、Webサイト、ダウンロードを使って被害者を操作します。AIの進歩により、こうした誘いは今や、より説得力があり、多言語対応で、検出が難しいものになっています。
ベイティングの手口は進化し続けていますが、次の対策はリスクの軽減に役立ちます。
### 予期しないメッセージやリンクを疑う
信頼できるブランドや同僚から届いたように見えても、一方的に送られてきたメール、テキストメッセージ、ダイレクトメッセージには注意してください。攻撃者は、認証情報を収集しデバイスを感染させるために、偽サイトを作成したり、悪意のあるダウンロードを埋め込んだりすることがよくあります。予期しない「無料オファー」、緊急アラート、賞品通知には、常に疑いの目を向けましょう。
### 送信者とリンクの真正性を確認する
クリックする前に、リンクにカーソルを合わせ、表示されているURLと一致していることを確認してください。メールクライアントで完全なリンクが表示されない場合は、テキストエディタにコピーして確認します。HTTPSではなくHTTPを使うリンクには注意し、短縮URLは実際の遷移先を隠せることを覚えておきましょう。攻撃者は、メール、印刷物、さらには公共の場に悪意のあるQRコードを使い、被害者を危険なサイトにリダイレクトすることもあります(クイッシングとして知られる、増加中の手口です)。
### 強力なパスワードと二要素認証(2FA)を使用する
弱いパスワードや使い回しのパスワードは、攻撃者がベイティング詐欺で盗んだ認証情報を悪用しやすくします。すべてのアカウントで、16文字以上で、大文字・小文字・数値・記号を組み合わせた強力で一意のパスワードを使用してください。可能な限り2FAを有効にし、認証アプリ、ハードウェアのセキュリティキー、またはSMS(SMSは比較的安全性が低い)を通じて、アカウントアクセス前に追加の確認レイヤーを追加しましょう。
「礼儀正しく疑い深く」あることについて詳しくは、こちらの[ハッカーRachel Tobacによる電子書籍](https://bitwarden.com/ja-jp/rachel-tobac-ebook/#how-ai-has-changed-the-game/)。
## 人的要因に対処する
ベイティングは、好奇心、緊急性、セキュリティ意識の隙を悪用します。従業員が不明なUSBドライブを差し込んだり、不正なQRコードをスキャンしたり、悪意のあるリンクをクリックしたりすれば、どれほど優れた技術的防御も回避される可能性があります。
組織は、ベイティングの仕組みを説明し、外部デバイスの安全な取り扱いを徹底し、ソーシャルエンジニアリングの手口を見分ける方法を従業員に教える、定期的なサイバーセキュリティ意識向上トレーニングを提供する必要があります。私物デバイスの持ち込み(BYOD)プログラムを導入している企業では、暗号化、セキュリティパッチ、エンドポイント保護など、個人デバイスが会社支給のハードウェアと同じセキュリティ要件を満たし、侵害された個人デバイスがベイティング攻撃の侵入口にならないようにすることも同様に重要です。従業員が行動する前に立ち止まって確認する文化を育むことで、ベイティング攻撃の成功率を大幅に下げることができます。
## ベイティング攻撃に対抗する多層的なセキュリティ対策
多層的なセキュリティ戦略は、物理的およびデジタルのベイティング攻撃から防御する最も効果的な方法の1つです。複数の保護策を組み合わせることで、攻撃者の成功をはるかに困難にできます。
### 技術的対策:
- **多要素認証(MFA)**:ログインに追加の確認ステップを加え、盗まれた認証情報を攻撃者が悪用しにくくします。
- **メールセキュリティフィルタリング**:疑わしい送信者をブロックし、フィッシングコンテンツが受信トレイに届く前にフィルタリングします。
- **フィッシング対策およびマルウェア対策ツール**:メール、添付ファイル、ダウンロードをスキャンして悪意のあるコンテンツを検出します。リンク保護や添付ファイルのサンドボックス化などの機能により、脅威が実行される前に無力化できます。
- **信頼できるウェブブラウザー**:組み込みのセキュリティ機能とフィッシング保護を備えたブラウザー(Brave、Firefox、DuckDuckGoなど)を使用します。
- **ウイルス対策とエンドポイント検知**:マルウェアを検知して削除し、接続されたデバイスをスキャンして、悪意のあるコードの実行を防ぎます。
- **ネットワークセキュリティ**:強力なファイアウォールや侵入検知/防止システムを導入し、脆弱性を解消するためにソフトウェアとOSを定期的に更新します。
### ポリシーとトレーニング:
- **セキュリティ意識向上トレーニング**:ベイティングの模擬演習を含め、ベイティングの手口に関する教育を定期的に実施し、従業員が脅威を認識してレポートできるようにします。
- **明確なポリシー**:デバイスの取り扱い、外部メディア、BYODの利用に関するルールを定め、物理的およびデジタルの攻撃対象領域を減らします。
- **積極的なコミュニケーション**:新たな脅威について従業員に最新情報を共有し、定期的なリマインダーを通じて安全な実践を徹底します。
## インシデント対応計画
どれほど優れた防御でも回避される可能性があるため、被害を最小限に抑えるにはインシデント対応計画が不可欠です。
1. **封じ込め**:影響を受けたシステムを隔離し、攻撃の拡大を止めます。
2. **緩和:**インストールされたマルウェアをすべて削除し、悪用された脆弱性を解消します。
3. **復旧:**安全なバックアップからシステムを復元し、ネットワークに再接続する前にクリーンであることを確認します。
4. **調査**:攻撃がどのように発生したかを特定し、防御上のギャップを明らかにします。
ベイティング攻撃から効果的に保護するには、堅牢な技術的対策と人の意識、組織としての備えを組み合わせた多層的なアプローチが必要です。定期的なセキュリティトレーニングによって従業員はソーシャルエンジニアリングの手口に警戒を保ち、強力なアクセス制御とデータ暗号化によって攻撃が成功した場合の潜在的な被害を抑えられます。最も重要なのは、組織がインシデント対応手順の訓練を定期的に実施し、新たな脅威やセキュリティインシデントから得た教訓に基づいてセキュリティ対策を継続的に更新することです。この包括的な戦略により、サイバーセキュリティは事後対応型の姿勢から、時間とともに適応し強化できる予防的な防御へと変わります。
## Bitwardenとセキュリティ意識向上トレーニングで継続的な警戒を確保する
最後に、Bitwardenのような強力で使いやすいパスワードマネージャーを活用することが重要です。パスワードマネージャーを使えば、企業はスタッフが強力で一意のパスワードを使用していることを確実にでき、これはベイティング攻撃への非常に有効な第一歩となります。以下についても必ず確認してください:[デジタルフットプリントを保護する方法](https://bitwarden.com/ja-jp/blog/how-to-protect-your-digital-footprint/)、[2段階ログインを設定する方法](https://bitwarden.com/ja-jp/help/setup-two-step-login-authenticator/)、および[パスワードの強度をテストする方法](https://bitwarden.com/ja-jp/password-strength/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/become-a-cybersecurity-mvp-nfl-and-cisa/
---
# サイバーセキュリティのMVPになる:NFLとCISAが語るサイバーセキュリティ課題への挑戦
ナショナル・フットボール・リーグ(NFL)のCISOであるトマス・マルドナド氏と、サイバーセキュリティ・インフラセキュリティ庁(CISA)サイバーセキュリティ部門のエグゼクティブ・アシスタント・ディレクターであるジェフ・グリーン氏は、Bitwarden CEOのマイケル・クランデル氏とともに、[オープンソース・セキュリティ・サミット](https://bitwarden.com/ja-jp/open-source-security-summit/)での炉辺談話に参加し、セキュリティのベストプラクティス、よくある間違い、組織が利用できる幅広いリソースについて掘り下げました。また、頻繁なソフトウェアパッチの適用、ソーシャルエンジニアリングの手口への意識、多要素認証やパスワードマネージャーなどのセキュリティツールの活用を通じて、個人や組織がサイバー犯罪者の先を行く方法についても話し合いました。
マルドナド氏は、著名な金融機関でセキュリティ専門家として長年勤務した後、化学品製造会社でCISOを務め、厳格な規制下にある企業での勤務経験もあります。マルドナド氏は「NFLは私にサイバーセキュリティのコンバインを受けさせたようなものです」と冗談を述べました。
CISAでグリーン氏とそのチームは、連邦政府、民間部門、行政機関の各レベルにおけるサイバーセキュリティ、サイバー脅威の低減、そして最終的にはサイバー攻撃の抑止を担当しています。各機関にはそれぞれCISOがいますが、CISAは方針を定め、指令を出す権限を持っています。15年のサイバーセキュリティ経験を持つグリーン氏は、以前は弁護士でした。現在の役割に移る前は、民間部門や米国国立標準技術研究所(NIST)で役職を務めていました。
## サイバー脅威を理解する
進化し続けるサイバーセキュリティの状況において、サイバー脅威の性質と範囲を理解することは極めて重要です。サイバー犯罪者は常に手口を洗練させており、セキュリティチームは一歩先を行く必要があります。新しいテクノロジーが登場する中で、新たな脆弱性に加え、フィッシングやランサムウェアのような長年の課題も依然として大きな脅威です。
サイバー脅威にはさまざまな形態があり、それぞれ固有のリスクをもたらします。たとえばマルウェアは手ごわい敵であり、攻撃はますます高度化し、検知されにくくなっています。このカテゴリには、ウイルス、ワーム、ランサムウェア、クリプトジャッキングが含まれ、いずれもシステムやデータに大きな被害をもたらす可能性があります。
フィッシング攻撃も、あらゆる規模の組織を標的にし続ける脅威です。こうした攻撃では、多くの場合、受信者をだまして機密情報を開示させる不正なメールやメッセージが使われます。フィッシングに対抗するには、教育、意識向上、そしてこうした試みを検知してブロックする堅牢なセキュリティ対策が重要です。
データを暗号化し、その解除と引き換えに支払いを要求するマルウェアの一種であるランサムウェアは、大きな懸念事項です。組織は警戒を怠らず、こうした攻撃を防ぎ、その影響を軽減するために包括的なセキュリティプロトコルを導入する必要があります。
こうしたさまざまな種類のサイバー脅威に備えることは、潜在的な攻撃経路を特定し、効果的な軽減戦略を整えるうえで不可欠です。これらの脅威を理解し、先を見越したセキュリティ対策を実施することで、組織はネットワーク、システム、機密データをサイバー攻撃からより適切に保護できます。
## 続きを読む:
[サイバー攻撃とは何か、そして安全を保つ方法](https://bitwarden.com/ja-jp/blog/what-is-a-cyberattack/)
## NFLとCISAがサイバー脅威を特定し、サイバーセキュリティ課題に協力して取り組む方法
NFLとCISAは長年にわたり、スーパーボウルの12〜18か月前から会合を重ねてきました。2025年のスーパーボウルはニューオーリンズで開催される予定であり、NFLは、スーパーボウル期間中にサービスを提供する企業が、机上演習、トレーニング、啓発キャンペーン、脆弱性スキャン、ペネトレーションテストといったCISAのサービスを理解できるようにしています。
NFLとCISAはまた、機密情報の窃取や業務妨害を狙う高度で持続的な脅威や、巧妙かつ長期にわたるサイバー攻撃を特定し、軽減するためにも協力しています。クラウドコンピューティングは特有のサイバーセキュリティ課題をもたらすため、設定ミスや不十分なアクセス制御からクラウドインフラを保護することが重要です。
たとえば、スーパーボウル会場近くのドーナツ店であれば、店舗の公開ウェブサイトを対象とした公開スキャンなどのツールを活用して、悪用可能な脆弱性がないことを確認できます。CISAは、組織がセキュリティ改善のヒントを得られるよう、ベースラインとなるセキュリティ目標も提供できます。
CISAには各州にサイバーセキュリティアドバイザーがおり、潜在的な脅威に直面している企業と連携できます。エネルギー企業が直面する脅威の種類は、ドーナツ店のものより深刻である可能性が高い一方で、ドーナツ店であっても大量の個人情報を扱う可能性があり、脆弱性スキャンの恩恵を受けられます。CISAはまた、企業がランサムウェア攻撃を防止し、トリアージできるよう支援することにも重点を置いています。グリーン氏は次のように述べています。「企業が現在攻撃を受けている、または標的にされていると判断した場合、私たちは直接連絡し、重点的に取り組むべきサイバー攻撃対策を推奨します。」
[パスワードマネージャーはランサムウェア対策に役立ちます](https://bitwarden.com/ja-jp/blog/how-password-security-best-practices-safeguard-against-ransomware/)ユーザーが訪問する各サイトごとに強力で一意のパスワードを生成できるようにすることで、これを実現します。これにより、パスワードの使い回しのリスクが低減され、覚えやすいという理由だけで弱いパスワードを選んでしまうことを防ぎ、認証情報の窃取の可能性を下げます。
#### 機密データを管理する際のサイバーセキュリティ課題
「組織の集合体」として運営される企業は、特有のサイバーセキュリティ課題を数多く抱えています。NFLは32のクラブを統括しており、各クラブはそれぞれ独自の事業も運営しています。
「私たちが設計したセキュリティの実践、プロトコル、プログラムは、NISTのサイバーセキュリティ推奨事項に沿ったものです。もちろん、CISAが提供するサービスも活用できるようにしています。各クラブは、リーグがどのように支援できるか、また政府のサイバーセキュリティサービスから地域でどのような恩恵を受けられるかを理解しています。」 - Tomás Maldonado
各クラブは地域の企業やサービスと密接に連携することが多く、そこで確認したセキュリティのベストプラクティスをサプライチェーンのプロバイダーにも共有しています。
## 続きを読む:
[企業にパスワードマネージャーが必要な理由](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/)
## 継続的な協力でサイバー攻撃を防ぐ
サイバー攻撃を防ぐには、リスクを軽減し機密データを保護するための包括的なアプローチが必要です。企業は、内部と外部の両方の脅威からシステムを守るソリューションに投資しなければなりません。
パスワードマネージャーは、ユーザーが複雑なパスワードを安全に生成し保存するのに役立ちます。強力で一意のパスワードを奨励し、サイバーセキュリティの文化を育むことで、サイバー犯罪者によるシステムへのアクセスを防ぎ、従業員が潜在的な脅威を特定してエスカレーションするためのツールとリソースを備えられます。多要素認証(2FA)を導入すると、システムにアクセスする前にユーザーへ2種類の本人確認を求めることでセキュリティ層が追加され、パスワードが侵害された場合でも不正アクセスのリスクを軽減できます。機密データを暗号化することで、たとえ傍受されても復号キーがなければ読み取れないようにできます。不審または悪意のある活動に対するアラートを設定すれば、セキュリティチームは潜在的な脅威に迅速に対応できます。これらのソリューションに投資し、ベストプラクティスを採用することで、企業はサイバー攻撃に効果的に対応し、機密データの侵害を防ぐことができます。
「[SolarWinds]以降の数年間で、60以上の連邦政府機関にエンドポイント検知・対応を展開するという大きな進歩を遂げました。今では、サイバー脅威を分析し、機関をまたいでいわゆる点と点をつなげることができます。エンドポイント検知技術を回避した悪意のある活動も、私たちのリソースを使って検出できました。すべてを組み合わせることで、何かがおかしいと気づけたからです。私たちは、次世代型攻撃と考えられるものの一部を阻止することができました。」 - Jeff Greene
## ヒューマンエラーと内部のサイバー脅威を軽減する
Crandell氏は、企業セキュリティとそこにある機会や課題の話題から転じて、高度なセキュリティ技術があるにもかかわらず、ヒューマンエラーが依然として侵害の主な原因の一つであると指摘しました。そしてMaldonado氏とGreene氏に、より良い行動を促すために採用できる戦略や実践について尋ねました。
「私たちが組織として直面している脅威のタイプについて、チームの意識向上と教育を進めるよう努めています」とMaldonado氏は述べました。「また、人々が私生活で直面する可能性のあるセキュリティ脅威にも重点を置いています。スタッフを最も弱い部分と見なしたがる人もいるかもしれませんが、私はスタッフこそが最大の資産であるという視点で捉えています。組織に15,000人がいるなら、潜在的に15,000人のセキュリティエバンジェリストがいることになります。」
「彼らに働きかけ、サイバーセキュリティについてより多くを学んでもらえれば、特定のセキュリティ統制にとって優れたカナリアやエバンジェリストになってくれるかもしれません。結局のところ、人は善意を持っていて、正しいことをしたいと考えているのです。」 - Tomás Maldonado
Maldonado氏はまた、今でも人々が[ユーザー名](https://bitwarden.com/ja-jp/username-generator/)とパスワードに大きく依存していると指摘しました。NFLでは、パスワードからパスフレーズへの移行を試みていると彼は述べています。これは、攻撃者にとって解読をより難しくすると同時に、個人にとっては覚えやすくなると考えているためです。
Bitwardenユーザーが、[パスワード](https://bitwarden.com/ja-jp/password-generator/)(ランダムに生成された文字で作成されたもの)の代替を探している場合、パスフレーズも役立つことがあります。パスフレーズは、[Bitwardenパスフレーズジェネレーター](https://bitwarden.com/ja-jp/passphrase-generator/)または保管庫内のアイテム作成ポップアップを使用して作成できます。
## セキュリティ・バイ・デザインを優先する
「クレジットカード情報であれ銀行口座データであれ、個人情報を保護する方法を人々に教えれば、そのスキルはほぼ自動的に仕事にも応用されます」とGreene氏は述べました。「しかし、これはすべて短期的な問題に焦点を当てたものであり、より長期的で根本的な問題があります。私たちは、一瞬のミスによってサイバー犯罪者が銀行口座を空にしたり、国家安全保障上の機密を盗んだり、重要インフラを停止させたりできるような環境で暮らすべきではありません。そうしたことが起きているのは、私たちが依存しているソフトウェアや技術が、安全性を欠いた形で構築されているからです。」
「短期的には、これまで議論してきたことをすべて行う必要があります。そして長期的には、この技術の構築方法を変える必要があります。最初から堅牢でなければなりません。セキュリティ・バイ・デザインが必要なのです。」 - Jeff Greene
セキュリティ・バイ・デザインの例には、次のようなものがあります。
- 多要素認証を使用する。
- 既知の脆弱性を報告する。
- 脆弱性を検出するシステムを備える。
- デバイスやシステムにデフォルトのユーザー名とパスワードが設定されていないようにする。
組織は、デフォルトのユーザー名とパスワードを、強力で一意のパスワードまたはパスフレーズに直ちに変更する必要があります。これらは、Bitwardenのようなエンドツーエンドで暗号化されたパスワードマネージャーで管理・保護することが望ましいでしょう。
Greene氏はまた、公式の[Secure by Design](https://www.cisa.gov/securebydesign)宣誓について詳しく知るため、CISAのウェブサイトも確認するよう皆に勧めています。
## 進化するセキュリティ脅威の状況、ランサムウェア攻撃、成功事例
サイバー脅威が進化し続け、より巧妙になる中、サイバーセキュリティにおけるAIと機械学習の役割はますます重要になっています。企業にとって、サイバー脅威をリアルタイムで検出し対応できるテクノロジーを導入し、データ侵害やその他のサイバー攻撃のリスクを大幅に低減することが不可欠です。リアルタイムの脅威検出により、AIと機械学習のアルゴリズムは膨大なデータを迅速に分析し、サイバー脅威を示す可能性のあるパターンや異常を特定できます。過去のデータを分析することで、AIは将来のサイバー脅威を予測し、組織が潜在的な攻撃に備えるのを支援できます。
「AIがより一般的になるにつれ、セキュリティ担当者は、生成AIがもたらす潜在的なセキュリティリスクと、データセキュリティの強固な基盤を築くためにセキュア・バイ・デザインの原則をどう実装できるかを、より深く理解する必要があります」とMaldonado氏は述べています。同氏は、将来の開発者がコードの書き方を学ぶ早い段階で、セキュリティ・バイ・デザインの原則を組み込む必要があると考えています。「開発者には、できるだけ早く製品を市場に投入できるよう、非常に短期間でコーディングを学ぼうとする動機があります」とMaldonado氏は述べています。
「製品を素早くリリースする企業を評価する考え方から、最初からセキュリティを慎重に優先し、組み込む企業を評価する考え方へと移行する必要があります。企業は、ユーザーのデータを侵害から守りながら、市場での目標を達成することが可能です」 - Tomás Maldonado
このプロアクティブなアプローチにより、セキュリティチームはサイバー犯罪者の先を行き、リスクが顕在化する前に軽減できます。AI駆動のシステムは、検出された脅威に自動で対応し、大きな被害をもたらす前に無力化できます。これにより、セキュリティチームの負担が軽減され、サイバー攻撃に対して迅速かつ効果的に対応できます。AIと機械学習を活用することで、組織はサイバーセキュリティ態勢を強化し、新たな脅威からデータをより適切に保護できます。
「私たちは皆、自分たちのデジタルライフや会社のセキュリティを向上させる力を持っています。怖く感じられるかもしれませんが、ほとんどのサイバー攻撃は高度なものではなく、攻撃者の多くは怠惰です。個人や小規模企業として、アップデートのパッチ適用、パスワードマネージャーなどのセキュリティツールのインストール、多要素認証の利用といった簡単なことを実行すれば、大半のサイバー犯罪者より一歩先に進めます」 - Jeff Greene
生成AIがデータにもたらす脅威や、ITチームが備えられているかについて知るには、無料eBook『[AI時代におけるセキュリティとイノベーションの両立](https://bitwarden.com/ja-jp/data-security-in-age-of-ai/)』をご覧ください。
## Bitwardenを始める
パスワード管理でサイバーセキュリティのMVPになる準備はできましたか?14日間の[無料ビジネストライアル](https://bitwarden.com/ja-jp/pricing/business/)を開始するか、[無料個人アカウント](https://bitwarden.com/ja-jp/pricing/)に登録しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/best-for-businesses-centralized-ownership-in-bitwarden/
---
# ビジネスに最適:Bitwardenの一元的な所有権
Bitwardenは、大規模な安全なコラボレーションを実現する最適な方法を提供します
---
> *一元的な所有権は、完全な*[*認証情報ライフサイクル管理*](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)*を実現するBitwardenアーキテクチャの一方の柱です。もう一方の補完的な要素が、Bitwardenの*[*スケーラブルな共有モデル*](https://bitwarden.com/ja-jp/resources/best-for-businesses-the-bitwarden-scalable-sharing-model/)*です。*
エンタープライズ向けパスワード管理ソリューションは、認証情報やその他の機密データを安全な暗号化された保管庫に保存するのが一般的です。
Bitwardenの特徴は、アイテムの「所有者」が個々の従業員ではなく、組織、つまりビジネスアカウントそのものである点です。これにより、作成から引き継ぎまで認証情報のライフサイクル全体を管理でき、共有された認証情報を企業が制御し続けられるため、他の保管庫構造に比べていくつものメリットがあります。
[](https://bitwarden.com/resources/the-bitwarden-difference-what-makes-bitwarden-best-for-businesses/#how-the-bitwarden-architecture-is-better)
*解説動画を見る*
## クイックビュー:
### 1. 企業は保存された認証情報を管理できる必要があります
認証情報を誰が作成または共有したかにかかわらず、企業はレポート作成、アクセス管理、データ損失防止のために、その認証情報を制御する必要があります。
**なぜでしょうか?**
- 規制機関は、コンプライアンスのために認証情報の監査を求めます
- 侵害に関与した保存済み認証情報に関するレポートとアラートを更新する必要があります
- ユーザーが組織を離れる際、共有された認証情報が失われたり、そのユーザーに持ち出されたりしてはなりません
> 企業がすべての認証情報を管理する方法がなければ、認証情報の健全性の確保や保管庫アイテムの引き継ぎ計画の管理をエンドユーザーに頼ることになります。
### 2. データ所有権の一元化により、組織が制御を維持できます
Bitwardenのアイテムは、個々の従業員ではなく組織に属します。これにより、レポートでの完全な可視性、アクセスの容易な管理、従業員の円滑な移行、データ損失ゼロを実現できます。
**どのように?**
- すべての共有アイテムは組織の保管庫に保存されます
- これは、共有されていないアイテムにも[エンタープライズポリシー](https://bitwarden.com/ja-jp/help/policies/#centralize-organization-ownership/)
- レポートとアクセスは保管庫で一元管理されます
- ユーザーの移行やコレクションの削除があっても、保存済みアイテムに影響はありません
**Bitwardenモデルは一元的なデータ所有権を提供し、認証情報ライフサイクル全体の管理を可能にします:**
✅ レポートと侵害監視が、保存されたすべてのアイテムに適用されます
✅ すべての共有アイテムを管理者が監督できます
✅ 従業員の移行時もデータ損失はゼロ
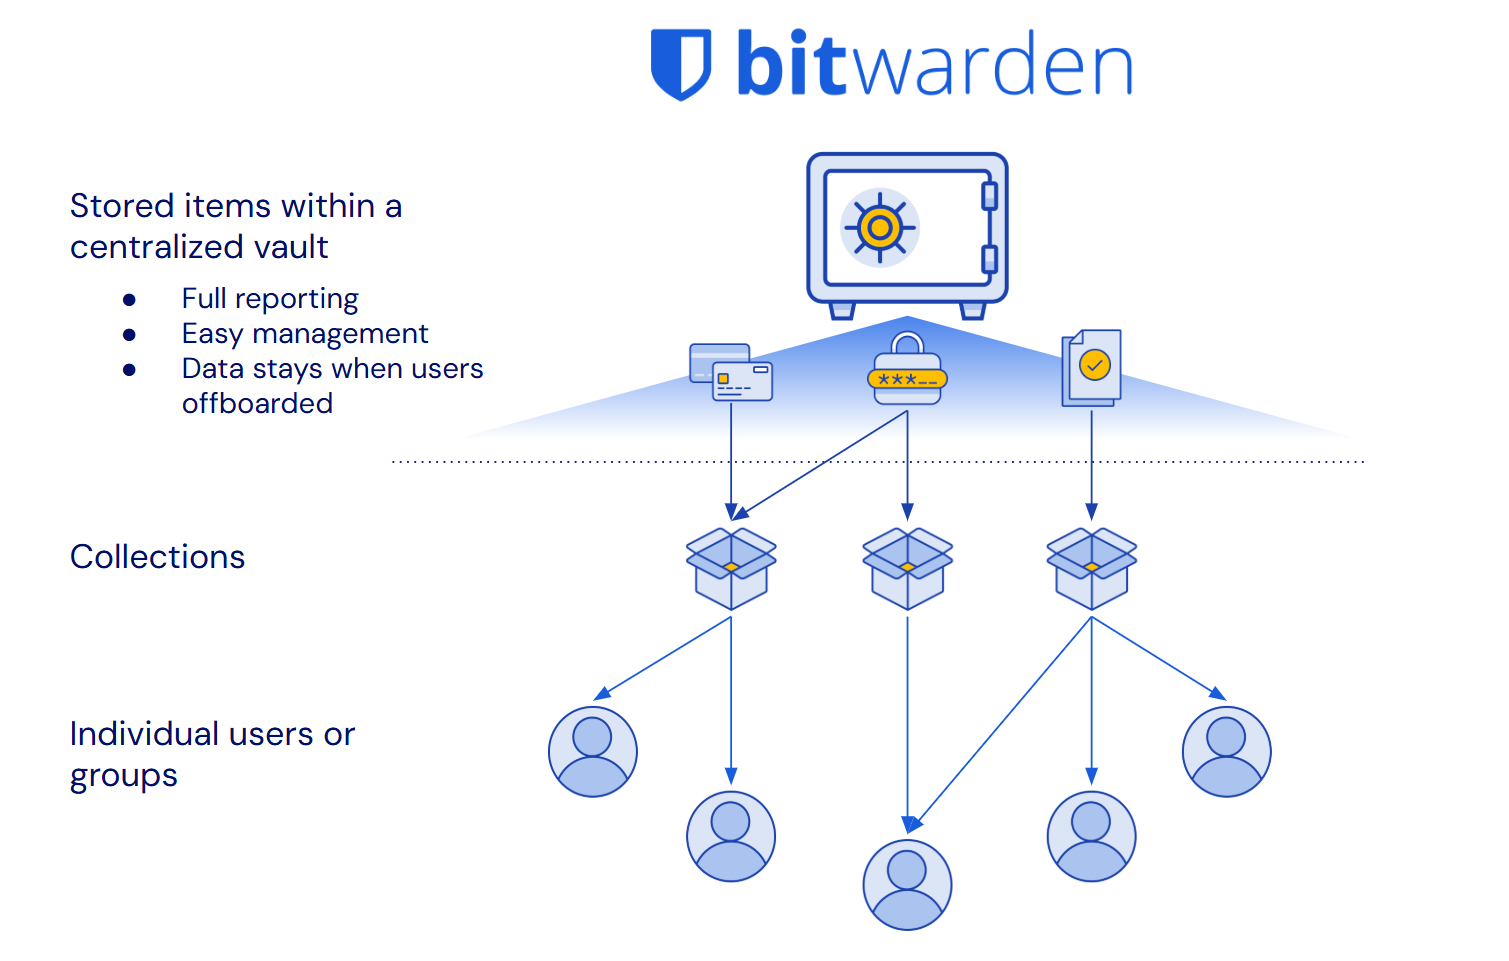
> Bitwardenの保管庫とその中のすべてのアイテムは、組織が所有します。**保管庫アイテムは、ユーザーのステータスや割り当てられたコレクションに依存しません**。一元化され、安全で、ビジネス管理のために構築されています。
### 3. 他のパスワードマネージャーでは所有権のギャップが生じます
すべてのパスワードマネージャーが、企業のレポート作成や管理のニーズを前提に構築されているわけではありません。そのため、認証情報のセキュリティ管理をユーザーに全面的に委ねる必要があります。
ユーザーに認証情報の管理を任せると、次のような問題が生じます:
👎 保存済み認証情報に関するレポートが不完全になる
👎 従業員の退職時に業務が中断する
👎 アイテムが企業の管理外に保存される
**組織による一元的な所有権がない場合、何が起こるのでしょうか?**
❌ 侵害されたパスワードや脆弱なパスワードが見過ごされる
❌ 従業員の移行時にビジネスが中断する
❌ データ損失/必要な復旧手順の発生
その結果、セキュリティギャップ、データ損失、管理上の負担が生じます。
> こうした所有権のギャップは、データ損失防止と事業継続の原則を直接損ない、不要なリスクと運用上の混乱を生み出します。
### Bitwardenなら、ライフサイクル全体を通じて認証情報を簡単に管理できます:
✅ 組織による完全な制御
✅ 包括的なレポートとリスクインサイト
✅ 従業員の退職時もデータ損失はゼロ
## Bitwarden Security Perspectivesを読む
スケーラブルなパスワード共有などについて、Bitwarden Security Perspectivesホワイトペーパーシリーズで詳しくご覧ください。
**Bitwarden Security Perspectives:**
[スケーラブルなパスワード共有](https://bitwarden.com/ja-jp/resources/scalable-password-sharing/)
[データ損失防止](https://bitwarden.com/ja-jp/resources/data-loss-prevention/)
[認証情報ライフサイクル管理](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management-security-perspective/)
[最小権限アクセス](https://bitwarden.com/ja-jp/resources/least-privilege-access/)
[アプリケーションと従業員中心の認証情報管理](https://bitwarden.com/ja-jp/resources/application-and-employee-centric-credential-management/)
[グローバル組織向けのパスワード管理](https://bitwarden.com/ja-jp/resources/password-management-for-global-organizations/)
## 詳しく見る:
### **所有権と管理の一元化**
Bitwardenは、大規模なビジネスニーズの管理を支援し、完全な[認証情報ライフサイクル管理](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/)を提供できるように設計されています。これは、すべての共有アイテムを格納する一元化された保管庫と、詳細な共有を可能にするアクセス制御を提供するコレクションによって実現されます。組織の保管庫にあるすべての認証情報は、個々の従業員ではなく、組織が直接所有します。これにより、認証情報アクセスに関する明確なレポート、削除されたアイテムの容易な復元、スムーズな従業員の引き継ぎ、コンプライアンスのための包括的な監査証跡など、多くのメリットが得られます。
> ヒント:Enterpriseプランでは、**すべての**保管庫アイテム(未共有アイテムを含む)を組織所有の保管庫に保存することを必須にするポリシーを適用できます。詳細:[組織所有権の一元化](https://bitwarden.com/ja-jp/help/policies/#centralize-organization-ownership/)
他のパスワード管理ソリューションは、コンシューマー向けを第一に想定した製品として考案され、一元的な監視なしにユーザー間で直接共有することに重点を置いていました。このアーキテクチャ上の違いにより、現在では大規模なビジネス管理ニーズに対応する際に課題が生じ、データ損失リスクを生み、従業員の引き継ぎを複雑にし、ビジネスに不可欠な認証情報に対する組織的な管理を維持できないプロセスにつながっています。
### **Bitwardenは完全な認証情報ライフサイクル管理を提供します**
すべての認証情報を組織所有の一元化された保管庫に保存することで、所有権の空白をなくす直感的な管理が可能になります。Bitwardenでは:
1. すべての共有アイテムは、個々の従業員ではなく組織に属します
2. 保管庫アイテムは、ユーザーや共有方法とは独立して存在します
つまり、従業員が役割を変更したり退職したりしても、**その従業員が共有した認証情報は組織の保管庫に安全に残り**、チームメイトが引き続き利用できます。複雑な保管庫の移管、アカウント復旧、データ損失の懸念は不要です。
また、組織は**作成から廃止まで、認証情報のライフサイクル全体を監視・管理できます**。これにより、弱点や脆弱性を含むアイテムの完全で監査可能なレポートを、組織の管理者が利用できるようになります。
組織はビジネス認証情報の真の所有権を維持します。すべての共有アイテム、アクセス制御、監査証跡は組織の管理下に残ります。
### **他のパスワードマネージャーが試みていること**
他のパスワードマネージャーは一元的な所有権への障害を生み出しており、そのギャップを解消しようとしていますが、直感的ではなく不完全です。
| **他のパスワードマネージャーの回避策** | **説明** | **問題点** |
|------|------|------|
| フォルダーに管理者アクセスを追加するポリシー | 新しい共有フォルダーに管理者がデフォルトでアクセスできるポリシーにより、一元的な所有権を再現しようとするもの | ⚠️ アイテムの所有者は、承認なしに共有アイテムやフォルダーを削除できてしまう ⚠️ 個人用保管庫は依然として管理者の表示範囲外に存在する ⚠️ 設定に複雑な構成が必要 |
| オフボーディング/引き継ぎのためのアカウント復旧 | 従業員が退職する際、その従業員の保管庫全体を別のユーザーに移管する必要がある | ⚠️ 別のユーザーに本来アクセスすべきでないアイテムへのアクセス権を与えるため、最小権限に反する ⚠️ 時間がかかり、ミスが起きやすいプロセス ⚠️ 従業員が移管に同意しない場合、実行できない可能性がある |
| レポートの「スコア」 | 管理者レビューの対象として示すため、ユーザーに健全性の「スコア」が割り当てられる | ⚠️ スコアは意味がなく役に立たない ⚠️ 保管庫の健全性を完全には把握できない |
これらの方法はいずれも、**不十分な代替手段**にすぎず、真の組織所有権を実現するよう設計されたアーキテクチャの代わりにはなりません。
### **Bitwardenを利用しない場合のコスト**
Bitwardenのような組織所有権がない場合、保存された認証情報の健全性について全体像を把握できるレポートを得ることは困難です。さらに、従業員の退職時にはビジネスがデータ損失のリスクにさらされ、ITチームの作業負荷も大幅に増加します。これらは事業運営とコストに実際の影響を及ぼします。
**他のソリューションがリスクを高める仕組み**
- 悪意ある行為により業務が妨げられ、容易に元に戻せない
- 認証情報の健全性レポートが不完全なため、弱点が露呈したままになる
- 人員変更時にデータ損失が発生する可能性がある
**他のソリューションではより多くのITリソースが必要になる**
- 詳細なレポートには管理者の手作業と時間が必要
- 追加のオーバーヘッドにより、他のプロジェクトからリソースが奪われる
- 管理者やヘルプデスクサポートを増やすため、追加の人員配置が必要になる場合がある
## ぜひお試しください!
パスワードマネージャーを評価する際は、次の重要な要素を確認してください:
1. 共有アイテムは会社が所有していますか、それとも個々の従業員が所有していますか?
2. 従業員が退職した場合、共有された認証情報はどうなりますか?
3. 管理者はすべての共有アイテムを制御・管理できますか?
4. 管理者は削除されたアイテムをどのように復元できますか?
5. 管理者は、ユーザーが保存したすべての認証情報についてセキュリティレポートを生成できますか?
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/best-for-businesses-the-bitwarden-scalable-sharing-model/
---
# ビジネスに最適:Bitwardenのスケーラブルな共有モデル
Bitwardenは、大規模な安全なコラボレーションを実現する最適な方法を提供します
---
> *スケーラブルな共有モデルは、完全な*[*認証情報ライフサイクル管理*](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)*を実現するBitwardenアーキテクチャの一翼を担っています。もう一つの補完的な要素は*[*一元化された所有権*](https://bitwarden.com/ja-jp/resources/best-for-businesses-centralized-ownership-in-bitwarden/)*です。*
市場にあるすべてのパスワードマネージャーは、強力で安全なパスワードを生成、保存、自動入力するという基本的な約束を果たしています。違いが出るのは、チームメイトや同僚とパスワードを共有する方法へのアプローチです。
Bitwardenは、共有アイテムに対して信頼できる唯一の情報源と組織による完全な所有権を提供する、スケーラブルな共有アーキテクチャで際立っています。
[](https://bitwarden.com/resources/the-bitwarden-difference-what-makes-bitwarden-best-for-businesses/#how-the-bitwarden-architecture-is-better)
*解説動画を見る*
## クイックビュー:
### 1. 従業員はパスワードを共有する必要がある
プロジェクトでも継続的な運用でも、チームメイトは認証情報やその他の機密情報を共有する必要があります。
**なぜでしょうか?**
- ソーシャルメディアなど、一部のアプリケーションやWebアプリは1つのシートしかサポートしていません
- シングルサインオンですべてのオンラインツールをカバーできるわけではありません
- パスワードだけではありません。会社のクレジットカード、セキュアメモ、SSHキーも共有が必要です
> 安全に共有する方法がなければ、従業員はチャット、SMS、メール、付箋、さらには口頭で認証情報を送り合うことになります。
### 2. 一元化されたBitwarden保管庫で大規模に共有
Bitwardenの組織には単一の保管庫があり、組織はその中のすべてのアイテムを「所有」します。すべての共有は、組織保管庫内のアイテム内容とは独立して、コレクションを通じて管理されます。このアクセスレイヤーにより、簡単でスケーラブルな共有が可能になります。
**どのように?**
1. すべての保管庫アイテムは、少なくとも1つのコレクション(共有フォルダー)に含める必要があります
2. 管理者は、コレクションの管理方法とアクセスできるユーザーを選択します
3. アイテム割り当ての論理的な流れ:組織保管庫 → コレクション → ユーザーグループ
**Bitwardenのスケーリングモデルと一元化アーキテクチャにより、保管庫アイテムは信頼できる唯一の情報源になります:**
✅ アイテムを一度更新すれば、すべての場所で更新されます
✅ アイテムを削除すると、すぐになくなります
✅ 共有はシンプルでスケーラブルです

> Bitwarden保管庫は、論理的で明確な方法で整理されています。一元化され、管理しやすくなっています。
### 3. 他のパスワードマネージャーでは、より難しく安全性も低くなります
すべてのパスワードマネージャーがスケールを想定して作られているわけではありません。もともとは1対1の共有向けに設計されており、成長中の企業にはあまり役立ちません。
スケールするには回避策が必要です:
👎 アイテムの重複
👎 複数の共有保管庫/フォルダーの作成
👎 同期が限定的なショートカット
**他のパスワードマネージャーがスケールしようとすると、何が起こるでしょうか?**
❌ 重複した認証情報の同期がずれる
❌ 管理者は共有内容を把握できなくなる
❌ 孤立したアイテムが残り続ける
これらすべてが管理者の頭痛の種となり、**リスクが高まります。**
> これらの欠点は、**直接損ないます**最小権限アクセスやデータ損失防止などの中核的なセキュリティ原則を損ない、不要な露出やデータ漏えいのリスクを高めます。
### Bitwardenなら、チーム間の共有がより簡単で安全になります
✅ 管理の負担を軽減
✅ 意図しない過剰権限を防止
✅ 組織の認証情報に対する管理者の監督を確保
## Bitwarden Security Perspectivesを読む
スケーラブルなパスワード共有などについて、Bitwarden Security Perspectivesホワイトペーパーシリーズで詳しくご覧ください。
**Bitwarden Security Perspectives:**
[スケーラブルなパスワード共有](https://bitwarden.com/ja-jp/resources/scalable-password-sharing/)
[データ損失防止](https://bitwarden.com/ja-jp/resources/data-loss-prevention/)
[認証情報ライフサイクル管理](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management-security-perspective/)
[最小権限アクセス](https://bitwarden.com/ja-jp/resources/least-privilege-access/)
[アプリケーションと従業員中心の認証情報管理](https://bitwarden.com/ja-jp/resources/application-and-employee-centric-credential-management/)
[グローバル組織向けのパスワード管理](https://bitwarden.com/ja-jp/resources/password-management-for-global-organizations/)
## 詳しく見る:
### 集中型アーキテクチャ
Bitwarden はビジネス向けに設計されており、[認証情報のライフサイクル管理](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)を包括的に実現します。共有は集中型保管庫から管理され、同じ組織の他のメンバーのみがアクセスできます。共有アイテムはすべて組織が直接所有し、共有はコレクションを通じてプログラムで有効化されます。これにより、特定の個人やグループとの正確な共有、保管庫のセキュリティ状態に関する明確なレポート、削除済みアイテムの簡単な復元、よりスムーズなオフボーディング、バックアップやデータポータビリティのための保管庫エクスポートなど、多くのメリットが得られます。
> ヒント: Enterprise プランでは、共有されていないアイテムを含むすべての保管庫アイテムを集中型保管庫に保存することを義務付けるポリシーを適用できます。詳細: [組織の所有権を一元化](https://bitwarden.com/ja-jp/help/policies/#centralize-organization-ownership/)
他のパスワード管理ソリューションは異なり、もともとはコンシューマー向け製品として考案されました。開発の初期段階で、必ずしもチームメイトや同僚である必要のない他のユーザーとの 1 対 1 の共有を優先することにしました。その結果、現在では大規模なビジネスの共有ニーズを支えることが難しくなり、管理が複雑で、リスクを招き、理解しにくいプロセスになっています。そのアーキテクチャは、特定のアイテムへのアクセスを取り消す必要がある管理者に課題をもたらし、重複したアイテム間で同期されていることを確認するための負担を増やし、オフボーディングを複雑にします。また、そのソリューションが自社に合わないと分かった場合でも、別のサービスへ移行することを不可能にします。
### Bitwarden は、大規模な共有のための唯一の信頼できる情報源を提供します
アイテムを集中型保管庫に保存し、コレクションを通じて共有することで、共有をすっきり簡単にする直感的な管理が可能になります。Bitwarden では:
1. 組織の保管庫内のすべてのアイテムは、共有のために 1 つ以上のコレクションに割り当てられます。
2. コレクションへのアクセス権は、個々のユーザーとユーザーグループに割り当てられます。
**重要なのは**、アイテムは**複数のコレクション**に所属でき、ユーザーは**複数のグループに所属できる点です。**
したがって、2 つのチームが 1 つのアイテムへのアクセスを必要とする一般的な状況では、その 1 つのアイテムを、それぞれのチームがすでにアクセスできるコレクションに割り当てることができます。**重複アイテムを作成する必要はありません**し、共同作業するチームを他方のチームのプライベート領域に追加する必要もありません。
アイテムは一元的に保存されるため、パスワードローテーションなどでそのアイテムが更新されると、両方のチームがすぐに新しい認証情報を利用できます。削除や取り消しについても同様です。アイテムに移動してコレクションから削除するか、完全に削除するだけで、全員のアクセスが更新されます。このプロセスはすっきりしており、管理すべき孤立アイテムやショートカットを残しません。
このように、**保管庫アイテムは唯一の信頼できる情報源です**。すべての共有、アクセス、アイテム内容は、アイテムそのものという 1 か所に集約されています。

### 他のパスワードマネージャーが試みていること
拡張可能な共有を不可能にしているアーキテクチャ上の欠点を補うため、他のパスワードマネージャーは回避策を作り出していますが、結局は頭痛の種となり、リスクを高めることになります。
| **他のパスワードマネージャーの回避策** | **説明** | **問題点** |
|------|------|------|
| 重複に頼る | 1 つのアイテムを複数のチームで共有するには、そのアイテムを複製し、必要な各場所に配置する必要があります。 | ⚠️ 更新が必要になるたびに、重複アイテムを手動で変更する必要があります ⚠️ アイテムのアクセスを制限したり削除したりする必要がある場合、各重複アイテムを個別に処理する必要があります。 |
| 別個の「共同保管庫」を作成する | 1 つのアイテムを複数のチームで共有する別の方法は、チーム間で共有する必要があるアイテムごとに新しい保管庫/フォルダーを作成し、その共有場所にアイテムを入れて、それを必要とする各チームに割り当てることです。 | ⚠️ これにより保管庫/フォルダーが大量に増え、管理が混乱しやすく、エラーや意図しないアクセスを簡単に招く可能性があります。 |
| 「ショートカット」を使用する | 一部のソリューションでは、別の場所で限定的に同期されるアイテムへのショートカットをユーザーが作成できます。 | ⚠️ これらのショートカットは管理者の監視から隠れる可能性があり、元のアイテムが削除されても削除されないため、認証情報の不正利用や過剰な権限が生じる機会を広げます。 |
これらの方法はいずれも、**不十分な代替手段**にすぎず、一元的な所有権と拡張可能な共有のために設計されたアーキテクチャには及びません。
### Bitwarden を使わない場合のコスト
Bitwarden のような拡張可能な共有ソリューションがない場合、成長に伴ってビジネスを追加のリスクにさらすだけでなく、IT チームの作業負荷も増加します。これはビジネス運用とコストに実際の影響を及ぼします。
#### 他のソリューションがリスクを高める仕組み
- 共有解除後に管理されないまま残る未処理項目が、認証情報漏えいや高額な修復対応の可能性を高める
- 意図しない過剰な権限が、認証情報の不正利用につながる可能性がある
- 監視の及ばなくなった認証情報は、気づかないうちに侵害される可能性がある
#### 他のソリューションでは、より多くの IT リソースが必要になります
- 共有の回避策を実装すると、管理者の負担が増える
- 追加作業により、IT の対応余力が他のプロジェクトから奪われる
- 管理者やヘルプデスクサポートを増やすために、追加の人員配置が必要になる場合がある
## ぜひお試しください!
概念実証(PoC)を評価する際は、次の重要な点を確認してください:
1. 共有アイテムは、ユーザーではなく会社が所有する保管庫にありますか?
2. 1 つのアイテムを複数の場所に配置できますか?
3. そのアイテムが更新されるとどうなりますか?
4. 管理者はアイテムを共有から削除できますか?
5. 管理者は削除されたアイテムをどのように復元できますか?
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/best-iam-tools/
---
# Best IAM tools for 2026: Compare 12 platforms and use cases
Compare IAM tools across SSO, MFA, PAM, IGA, and secrets management. Use this 2026 guide to match the right platform to your environment.
---
Choosing the right identity and access management (IAM) tools comes down to matching a platform to a specific environment and identity type, rather than picking the most recognizable name. This guide compares the best IAM tools for 2026 by category and use case, covering workforce single sign-on (SSO), privileged access management (PAM), and developer secrets management. It helps identity and security teams evaluate identity and access management solutions and narrow the field faster.
## How to evaluate IAM tools
Buying decisions for identity and access management tools rarely hinge on a single feature checklist. The right IAM security tools depend on the environment, identities, and compliance requirements they need to support.
### **Buying criteria that actually matter for IAM tools**
Five criteria separate a good IAM fit from a costly mismatch:
- **Deployment fit:** Cloud, on-premises, or hybrid support, and whether that support matches existing infrastructure
- **Integration depth:** How well the tool connects with existing identity providers, directories, and applications
- **Admin effort:** The ongoing configuration, maintenance, and lifecycle management the tool requires, including how much IAM automation it offers for provisioning and deprovisioning
- **Compliance support:** Certifications and controls that map to relevant regulatory or audit requirements
- **Identity coverage:** Whether the tool protects human users, privileged accounts, nonhuman identities like service accounts and API keys, or some combination
Weighing these five factors against the tools below narrows the field faster than a feature-by-feature review.
## How the comparison was built
The 12 tools below represent the major categories buyers evaluate: workforce SSO and multifactor authentication (MFA), PAM, cloud-native IAM, and credential and secrets management.
| **Vendor** | **Focus** | **Strengths** | **Cloud or on-prem** |
|------|------|------|------|
| Bitwarden | Credential and secrets management | Centralized management with scalable least-privilege sharing | Cloud or self-hosted |
| Okta | Workforce SSO and MFA | Broad integration directory at enterprise scale | Cloud |
| Microsoft Entra ID | Workforce SSO and MFA | Microsoft 365 and Azure environments | Cloud |
| CyberArk | Privileged access management | Complex privileged account requirements | On-premises or cloud |
| 1Password | Credential management | Consumer-focused design | Cloud |
| Ping Identity | Workforce and customer IAM | Federation depth and deployment flexibility | On-premises or cloud |
| HashiCorp Vault | Secrets management | Dynamic secrets for DevOps teams | Self-hosted or HashiCorp Cloud Platform (HCP) Vault |
| Duo Security | MFA and zero trust access | Low-friction MFA, Cisco ecosystems | Cloud |
| BeyondTrust | Privileged access management | Vendor and third-party remote access | On-premises or cloud |
| AWS IAM Identity Center | Cloud-native IAM | Workforce SSO into AWS and connected software-as-a-service (SaaS) apps | Cloud |
| Google Cloud Identity | Cloud-native IAM | Google Workspace environments | Cloud |
| Keeper Security | Credential and secrets management | FedRAMP and SOC 2 alignment | Cloud |
## The 12 best identity and access management tools by use case
The comparison table above offers a quick overview; the profiles below go deeper into how each tool fits, starting with Bitwarden as the open source credential and secrets management entry point.
### **Bitwarden**
Bitwarden is an open source credential and secrets management platform built on end-to-end and zero-knowledge encryption. It consolidates password management and developer secrets management into a single platform with a centralized-ownership architecture that enables secure credential lifecycle management and comprehensive reporting.
**Best for:** Businesses at any scale that prioritize oversight and simple management of stored credentials.
- Open source, independently audited codebase
- Centralized ownership architecture
- End-to-end encryption across all vault data
- Consolidated secrets management alongside password management
- Passkey support for passwordless login
- Transparent, predictable pricing
Pricing: Tiered.
### **Okta**
Okta provides workforce SSO and identity lifecycle management at enterprise scale, backed by one of the largest integration directories on the market.
**Best for:** Large organizations standardizing SSO across hundreds of applications
- Extensive pre-built application integrations
- Automated user lifecycle management
- Adaptive MFA policies
- Strong ecosystem of partner integrations
Pricing: Per-user, tiered.
### **Microsoft Entra ID**
Microsoft Entra ID integrates tightly with Microsoft 365 and Azure, making it a natural fit for organizations already standardized on Microsoft infrastructure.
**Best for:** Microsoft-centric organizations needing Conditional Access and integrated identity governance
- Native Microsoft 365 and Azure integration
- Conditional Access policies
- Identity governance capabilities that overlap with dedicated identity governance tools
- Hybrid identity support for on-premises Active Directory
Pricing: Included at a basic tier with some Microsoft licenses; P1 and P2 add-ons unlock Conditional Access and advanced governance features.
### **CyberArk**
CyberArk anchors enterprise PAM programs, with credential vaulting and session recording built specifically for privileged accounts.
**Best for:** Enterprises with complex privileged access requirements across on-premises and cloud environments
- Credential vaulting for privileged accounts
- Session recording and monitoring
- Just-in-time privileged access
- Deep coverage for legacy and hybrid environments
Pricing: Custom, enterprise-tier.
### **1Password**
1Password built its reputation on consumer-friendly password management and has extended that experience into team and business credential management.
**Best for:** Teams with non-complex needs wanting an intuitive interface for shared credential management
- Simple, consumer-grade user experience
- Family and team plan flexibility
- Secure item sharing
- Travel mode for sensitive data protection
Pricing: Per-user, tiered.
### **Ping Identity**
Ping Identity supports both workforce and customer IAM use cases, with strong federation capabilities and flexible deployment options.
**Best for:** Enterprises needing federation depth across on-premises and cloud environments
- Workforce and customer IAM in one platform
- Strong federation and single sign-on protocols
- On-premises, cloud, or hybrid deployment
- Expanded capabilities following the ForgeRock acquisition
Pricing: Custom, enterprise-tier.
### **HashiCorp Vault**
HashiCorp Vault provides secrets management purpose-built for DevOps and platform engineering teams, with support for dynamic, short-lived secrets.
**Best for:** Platform teams managing secrets across dynamic infrastructure
- Dynamic secrets generation
- Fine-grained access policies
- Broad integration with infrastructure-as-code tooling
- Self-hosted or HCP Vault deployment options
Pricing: Usage-based for HCP Vault, or self-hosted licensing.
### **Duo Security**
Duo Security focuses on MFA and zero-trust access, with an end-user experience designed to minimize login friction.
**Best for:** Organizations, particularly those in the Cisco ecosystem, prioritizing low-friction MFA adoption
- Low-friction, push-based MFA
- Device health and trust verification
- Zero-trust access policies
- Strong fit within Cisco-integrated environments
Pricing: Per-user, tiered.
### **BeyondTrust**
BeyondTrust covers PAM and secure remote access, with particular strength in endpoint privilege management and third-party access control.
**Best for:** Organizations managing vendor or contractor access to sensitive systems
- Endpoint privilege management
- Secure remote access for third parties
- Session monitoring and recording
- Granular privilege elevation controls
Pricing: Custom, enterprise-tier.
### **AWS IAM Identity Center**
AWS IAM Identity Center provides workforce SSO into AWS accounts and connected SaaS applications.
**Best for:** AWS-centric organizations needing SSO across AWS accounts and connected apps
- Included with AWS accounts at no added cost
- Centralized access across multiple AWS accounts
- Integration with connected SaaS applications
- Native AWS permission set management
Pricing: Included with AWS accounts.
### **Google Cloud Identity**
Google Cloud Identity delivers workforce IAM for organizations built around Google Workspace, including built-in mobile device management.
**Best for:** Google Workspace-centric organizations needing basic device and identity management
- Native Google Workspace integration
- Built-in mobile device management
- Centralized user and group management
- Straightforward setup for Google-centric environments
Pricing: Included with Workspace; standalone tiers available.
### **Keeper Security**
Keeper Security combines enterprise password management with built-in secrets management, backed by compliance certifications relevant to regulated industries.
**Best for:** Regulated organizations needing compliance-aligned credential and secrets management
- Enterprise password management
- Built-in secrets management
- FedRAMP authorization
- SOC 2 compliance
Pricing: Per-user, tiered, with several paid add-on options.
## Which IAM tools fit each identity category?
Grouping these 12 tools by identity category shows where a single, consolidated platform can replace several point tools at once. See[ PAM vs password management](https://bitwarden.com/ja-jp/resources/password-managers-vs-privileged-access-management/) for a deeper comparison of two categories that are often confused.
### **Workforce SSO and MFA**
Okta, Microsoft Entra ID, Duo Security, and Ping Identity anchor this workforce IAM category of SSO and MFA tools. Organizations typically move toward this category first when application sprawl makes individual login management unsustainable, or when compliance requirements call for centralized MFA enforcement across the workforce.
### **Privileged access management**
CyberArk and BeyondTrust represent the privileged access management category. These privileged access management tools become a separate purchase when an organization has a meaningful volume of privileged or administrative accounts that require session recording, technical entitlement vaulting, or just-in-time access controls beyond what a general IAM platform provides.
### **Cloud-native IAM**
AWS IAM Identity Center and Google Cloud Identity round out the cloud-native IAM category. These cloud IAM tools work well when an organization operates primarily within a single cloud ecosystem. Coverage gaps arise for organizations with multi-cloud environments or significant on-premises infrastructure, where a dedicated identity provider fills the gaps these tools leave.
### **Credential and secrets management**
This credential and secrets management category brings together Bitwarden, 1Password, HashiCorp Vault, and Keeper Security, covering secrets management tools and password management for business teams. Pairing a consolidated credential and secrets manager with a workforce identity provider (IDP) closes a gap that SSO alone does not address: the passwords, API keys, and developer secrets that live outside a federated login flow.
## When does Bitwarden fit best in an IAM stack?
Bitwarden sits in the credential and secrets management category, sometimes known as workforce password management, alongside 1Password, HashiCorp Vault, and Keeper Security, but its fit within a broader IAM stack depends on where an organization's credential sprawl currently lives.
Bitwarden fits IAM stacks where credential management, secure sharing, and developer secrets have outgrown ad hoc solutions like spreadsheets, browser-saved passwords, or disconnected tools. Its open source and independently audited architecture provides transparency that closed-source alternatives do not.
Its consolidated approach to password management, secrets management, and passkeys reduces the point-tool sprawl that complicates many IAM stacks. Review the[ Identity and Access Management Strategy Guide](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/) for a broader framework on where credential management fits alongside consolidated access management.
### **Buyer scenarios where Bitwarden is the right starting point**
- **An SMB consolidating credentials:** Moving off scattered browser-saved passwords and spreadsheets onto a single, centrally managed platform
- **A developer team adopting secrets management:** Extending credential management into API keys, tokens, and other secrets without introducing a separate platform
- **An engineering organization adding passkeys:** Strengthening login security with passwordless authentication without disrupting existing workflows
## Build a simpler IAM stack with Bitwarden
Consolidating credentials and secrets management into a single platform reduces the number of tools an IAM stack depends on. The open source architecture and transparent pricing make Bitwarden a practical starting point for teams ready to make that shift. Start consolidating credentials and secrets with the[ enterprise IAM solution](https://bitwarden.com/ja-jp/products/business/), or use the[ IAM best practices guide](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/) to plan the move away from point-tool sprawl.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/
---
# サイバーセキュリティ企業Bitdefenderがオープンソースモデルを理由にBitwardenを選択
BitdefenderはBitwardenパスワードマネージャーの採用を決定し、その主な理由の一つとしてBitwardenのオープンソースモデルを挙げました。
---
## 概要
[Bitdefender](https://www.bitdefender.com/)は、ルーマニアのブカレストに拠点を置くサイバーセキュリティ企業で、世界中の100社を超えるクライアントにサービスを提供しています。同社は、サイバーセキュリティが[あらゆる規模のビジネス](https://bitwarden.com/ja-jp/blog/security-advice-for-small-and-midsize-businesses/)にとってミッションクリティカルであると考えており、セキュリティを維持するための多くのソリューションを提供しています。あらゆる業界の顧客と長年にわたり協力する中で、同社はITセキュリティの習慣や認識についても多くの知見を得てきました。その結果、Bitdefenderはサイバー犯罪者から自社を守るための最適な戦略を把握できるようになりました。
Bitdefenderは、すべてのデータを確実に暗号化し、最新のオペレーティングシステムを稼働させ、セキュリティ更新を常に把握しておくことの重要性を理解しています。利用可能なすべてのツールを最適に把握するため、チームはサイバーセキュリティのリスク登録簿を作成しました。この登録簿には、使用中のすべての社内テクノロジーとその強み・弱みが記録されており、Bitdefenderはセキュリティ予算の配分について賢明な財務判断を下せるようになりました。社内で使用されていたツールの一つがパスワードマネージャーでしたが、その責任は従業員に委ねられていました。慎重に評価した結果、変更が必要であり、そのニーズに最も適したソリューションはBitwardenであることが明らかになりました。
> 年次開催の[Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)の詳細をご覧ください。
## 目次
[概要](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/#overview/)
[プレゼンテーションを見る](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/#watch-the-presentation/)
[認証が果たす重要な役割](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/#the-critical-role-of-authentication/)
[競合の中で際立つBitwarden](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/#bitwarden-stands-out-among-the-competition/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/#get-started-with-bitwarden/)
## プレゼンテーションを見る
[](https://vimeo.com/830271867)
*[Watch on Vimeo](https://vimeo.com/830271867)*
*Bitdefenderがパスワード管理にBitwardenを選んだ理由*
> 詳細は[opensourcesecuritysummit.com](https://bitwarden.com/ja-jp/open-source-security-summit/)をご覧ください。このカンファレンスは年次開催です。
## 認証が果たす重要な役割
ITセキュリティの世界では、組織がデータ侵害を経験するのは「起こるかどうかではなく、いつ起こるか」の問題だとよく言われます。そのため組織には、侵害された特定のユーザー、デバイス、アカウントがビジネスに与え得る被害を抑える責任があります。被害を最小限に抑えるには、従業員の役割と「知る必要性」に基づいて特権アクセスを付与する、堅牢で一元化された認証システムを優先する必要があります。最近の認証システムのほとんどは、[シングルサインオン](https://bitwarden.com/ja-jp/blog/bitwarden-password-manager-login-with-sso/)や[多要素認証](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)のツールも提供しており、効率性とセキュリティをさらに高めます。
認証に関する自社のニーズを検討する中で、また従業員によるパスワードマネージャーの利用の重要性を強調する社内のサイバーセキュリティトレーニングも一因となり、Bitdefenderは言葉だけでなく行動に移すことを決め、全従業員と組織全体を保護するためにエンタープライズグレードのソリューションを導入しました。
## 競合の中で際立つBitwarden
要件に基づいて候補を絞り込んだ後、BitdefenderはBitwardenを選択しました。その主な決め手の1つとして、[Bitwardenのオープンソースモデル](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)を挙げています。その他の決め手となったメリットには、SSOとAPIの統合、強力なカスタマーサポート、[サードパーティー監査](https://bitwarden.com/ja-jp/blog/third-party-security-audit/)がありました。
Bitdefenderはまた、セルフホストは望まず、本格導入前にソリューションをテストできる選択肢を求めていました。同社は当初、少数のシートを購入しましたが、Bitwardenが段階的なシート追加リクエストに柔軟に対応したことを非常に喜びました。Bitwardenは自動化されたオンボーディングプロセスを整備し、Bitdefenderの従業員はBitwardenを導入したい旨を示すボタンをクリックするだけで済むようにしました。このモデルにより、Bitdefenderチームは[予算](https://bitwarden.com/ja-jp/blog/why-your-it-budget-should-be-used-on-a-company-password-manager/)を抑えつつ、従業員がBitwardenを生産的に活用するよう徹底できています。
> Bitdefenderの情報セキュリティエンジニアであるMihai Talmacel氏は、「認証情報保管庫は極めて機密性の高いセキュリティ課題です。だからこそ、最高のものを選ぶ必要がありました」と述べています。
## Bitwardenを始める
Bitwardenを始める準備はできましたか?[無料のBitwardenアカウント](https://bitwarden.com/ja-jp/pricing/)にサインアップするか、[ビジネスプランの14日間無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)に登録して、ビジネスとチームのオンラインでの安全を守りましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-2022-data-privacy-day-newsletter-february-2022/
---
# 2022年2月スポットライト:Bitwardenデータプライバシーデー調査
Bitwarden 2月ニュースレターへようこそ。製品や会社からのお知らせ、今後のイベント、SNSで人気の投稿をご紹介します。
---
## 注目記事
最近、Bitwarden 2022年データプライバシーデー調査の結果を公開しました。データプライバシーに関してBitwardenコミュニティが支持するアプリを確認する、または調査に参加するには、[ブログ記事全文をお読みください](https://bitwarden.com/ja-jp/blog/data-privacy-day/)。

## このアップデートを楽しんでいただけましたか?今すぐ登録しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## イベントまとめ

2022年のBitwardenロードマップのレビューを見逃しましたか?Bitwarden製品チームが2022年のロードマップの内容を紹介し、コミュニティからの質問に答える様子を[まとめ動画でご覧ください](https://www.crowdcast.io/e/2022-bitwarden-roadmap)。
## その他のBits and Bites

web3テクノロジーが進化するにつれ、より多くのコントロールがユーザーの手に委ねられます。しかし、大きな力には大きな責任が伴います。ユーザーは機密性の高い認証情報を管理するための、安全で便利な方法を見つける必要があります。次の[web3でパスワードマネージャーを使うための5つのヒント](https://bitwarden.com/ja-jp/blog/what-the-future-of-web3-means-for-credentials/)。

新しいセキュリティツールに関しては、安全性を維持しながら効率的に運用できるものが最適です。Bitwardenがビジネスの安全を保ちながら、生産性を高め、コラボレーションを促進し、時間を節約する方法については、[こちらの記事をお読みください](https://bitwarden.com/ja-jp/blog/how-bitwarden-brings-value-to-your-business/)。
## 業界ニュース

Bitwardenの創業者兼最高技術責任者(CTO)のKyle Spearrinが最近、Cybernewsでサイバーセキュリティとパスワード管理について語りました。Kyleは、万能なセキュリティ対応はなく、組織の規模、戦略、構造、既存ツール、利用可能なスキルに合わせてアプローチをカスタマイズする必要があると説明しています。詳しくは、[記事をお読みください](https://cybernews.com/security/kyle-spearrin-bitwarden-complex-security-systems-alone-cannot-safeguard-businesses/)(Cybernews)。
## SNSで人気の投稿
皆さんは知識や経験を共有することで、侵害やハッキングのない世界の実現に重要な役割を果たしています。最近、私たちのお気に入りとなった投稿をご紹介します。

## Bitwarden Learning

新しいトレーニングプレゼンテーションやリソースは、[Bitwarden Learningセンター](https://bitwarden.com/ja-jp/learning/)に随時追加されています。初心者、パワーユーザー、管理者、マネージドサービスプロバイダーのいずれであっても、ニーズに合ったものが見つかります。
カスタムトレーニングに関心のあるEnterpriseまたはTeamsのお客様ですか?[bitwarden.com/contact](https://bitwarden.com/ja-jp/contact/)フォームにご記入いただければ、トレーニングスペシャリストからご連絡します。
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックをぜひお聞かせください。
**それではまた次回、**
Team Bitwarden
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-across-industries/
---
# 業界をまたいだ Bitwarden
Bitwarden が、今日の各業界やビジネス分野が直面する課題の解決にどのように役立つかをご覧ください。
---
## 業界別データ侵害:認証情報の侵害が企業に最も大きな打撃を与える場所
認証情報に基づく侵害では、攻撃者は盗まれたユーザー名、パスワード、API キー、アクセストークンを使ってシステムに侵入します。これらは、企業侵害における[主要な攻撃ベクトル](https://www.verizon.com/business/resources/reports/dbir/)となっています。ソフトウェアの脆弱性や設定ミスを悪用する侵害とは異なり、認証情報の侵害は、サービス間でのパスワードの使い回し、脆弱な認証手法、アクセスガバナンスの不備といった、セキュリティにおける人的側面を悪用します。こうした侵害の影響は、規制環境、運用モデル、リスクにさらされるデータの性質によって、業界ごとに大きく異なります。
この資料では、侵害された認証情報という観点から、業界別のデータ侵害を検証します。IT 意思決定者は、次の内容を確認できます。
- 業界固有の侵害シナリオ
- 各セクター特有の財務的・業務的影響
- 認証情報関連のリスクを低減するための実践的な管理策
以下のフレームワークは、セキュリティリーダーが業界固有の脅威に対する自社のエクスポージャーをベンチマークし、侵害の影響を直接低減する ID 管理の取り組みに優先順位を付けるのに役立ちます。
## 業界別の内訳:認証情報の侵害が最も大きな被害をもたらす場所
業界によって、業務モデル、[規制環境](https://bitwarden.com/ja-jp/compliance/)、データ資産の価値に応じて、直面する認証情報リスクは異なります。以下のセクションでは、業界別にデータ侵害を検証し、各セクターの具体的な侵害シナリオ、影響分析、軽減策を示します。
## 情報技術
**侵害シナリオ**
- マネージドサービスプロバイダー(MSP)の管理者認証情報が侵害され、攻撃者がリモート管理ツールを通じて複数のクライアント環境へ同時にアクセスできるようになった。
- API キーやサービスアカウントの認証情報が公開コードリポジトリで流出済みとなり、顧客データやクラウドインフラへの不正アクセスが可能になった。
- 退職した従業員が、[特権システム](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/)へのアクセス権を、オフボーディングと引き継ぎの不備により保持しており、知的財産の窃取や妨害行為が可能になった。
**影響**
IT 組織で認証情報の侵害が発生すると、その影響は最初の侵害ポイントをはるかに超えて広がります。1 つの MSP 管理者アカウントが侵害されただけで、複数のクライアント環境に同時に連鎖し、数十の組織の機密データが露出する可能性があります。独自アルゴリズムやソースコードの窃取は、長年の開発投資が一夜にして競合他社へ流出することを意味します。SOC 2 や ISO 27001 の監査中に認証情報管理の不備が見つかると、エンタープライズ向け販売機会から即座に除外され、既存契約も危うくなります。
**Bitwarden が情報技術組織を支援する方法**
Bitwarden は、複雑なマルチテナント環境向けに設計された認証情報管理機能を IT 組織に提供します。
- 詳細なアクセス制御を備えた一元的な認証情報管理により、IT チームは管理者パスワードを安全に共有しながら、誰が何にいつアクセスしたかについて包括的な監査証跡を維持できます。
- [Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/go/secrets-manager/)は、開発者や DevOps チームに、API キー、データベース認証情報、インフラストラクチャシークレットの安全な保管とプログラムによるアクセスを提供し、公開リポジトリに頻繁に現れる、アプリケーション内にハードコードされた認証情報を防ぎます。
- [ディレクトリ連携](https://bitwarden.com/ja-jp/help/directory-sync/)により、Active Directory、Entra ID、その他の ID プロバイダーと連携して、認証情報の保管庫が HR システムと自動的に同期されます。これにより、従業員の退職時に迅速なプロビジョニング解除が可能になり、継続的なアクセスレビューをサポートします。
- [Bitwarden のイベントログ](https://bitwarden.com/ja-jp/help/event-logs/)は、保管庫へのすべてのアクセス、パスワードのローテーション、共有アクティビティを記録し、SOC 2 および ISO 27001 のコンプライアンス評価に必要な詳細な監査証拠を提供します。
## IT 分野で Bitwarden が信頼されている企業...
IT プロフェッショナル向けエンタープライズオープンソースソリューションの世界的リーダー
大手データストレージおよび災害復旧ソリューションプロバイダー
多国籍のIDおよびアクセス管理ソフトウェア企業
## 広告・マーケティング
**侵害シナリオ**
- チームメンバー間で共有されているソーシャルメディアアカウントの認証情報が侵害され、クライアントのブランドを損なったり、数百万人のフォロワーに誤情報を拡散したりする不正投稿につながる。
- フリーランスの請負業者や代理店パートナーがプロジェクト完了後もキャンペーン管理ツールやクライアントデータへのアクセスを保持し、長期的な流出リスクを生む。
- マーケティングチームを狙ったフィッシング攻撃により広告プラットフォームの認証情報が窃取され、不正な広告費の振り替えによる予算の盗難が可能になる。
**影響**
広告・マーケティング環境における認証情報の侵害は、リアルタイムかつ公の場で進行します。侵害されたソーシャルメディアアカウントは、チームが制御を取り戻す前に、数分で数百万人のフォロワーにブランドを損なうコンテンツを発信し、拡散が一気に広がる可能性があります。直接的なブランド被害に加え、侵害により、クライアントの多額の投資に相当する独自のキャンペーン戦略、未公開のクリエイティブ素材、競合情報が露出するおそれがあります。セキュリティ侵害後、クライアントとの関係は即座に終了することが多く、否定的な事例として業界全体で代理店の評判を何年にもわたり損ないます。
**Bitwardenが広告・マーケティング組織を支援する方法**
Bitwardenは、コラボレーションを可能にしながら、マーケティングチームが認証情報のセキュリティを維持できるよう支援します。
- 共有コレクションにより、生のパスワードを露出させることなくクライアントアカウントに関するチーム連携が可能になり、特定のキャンペーンや成果物の認証情報に誰がアクセスしたかが自動的に記録されます。
- [Bitwarden Send](https://bitwarden.com/ja-jp/products/send/)は、キャンペーン素材、クリエイティブブリーフ、クライアントの認証情報を安全に送信でき、期限付きアクセスと自動期限切れポリシーにより、プロジェクト完了後の長期的な流出リスクを防ぎます。
- ブラウザの自動入力は、マーケティングチームを狙った偽のログインページに手動でパスワードを入力することを防ぎ、フィッシング攻撃による認証情報の流出リスクを低減します。
- 管理者コントロールにより、請負業者の離任時や、共有ソーシャルメディアまたは広告プラットフォームアカウントで疑わしいアクティビティが検出された際に、認証情報を迅速にロテートできます。
## 広告・マーケティング分野でBitwardenを信頼している企業...
1日あたり1,200万人以上の顧客を持つ欧州の小売・観光組織
世界中の消費者とつながるブランド開発・管理会社
コンテキスト型オンライン広告ネットワーク上位5社の1つ
## 金融
**侵害シナリオ**
- ビジネスメール詐欺により電信送金の承認認証情報が漏えいし、検知されて復旧手順が開始されるまでに数百万ドルの不正送金が行われた。
- パスワードの再利用に起因するクレデンシャルスタッフィング攻撃により顧客の銀行認証情報が窃取され、不正なアカウントアクセスと資金窃取につながった。
- 盗まれた従業員の認証情報により、取引プラットフォームまたは投資管理システムへのアクセスが取得され、市場操作や独自の取引戦略の窃取が可能になった。
**影響**
金融サービス組織は、認証情報の侵害が即時の金銭的損失と連鎖的な規制上の影響の両方を引き起こす、特に厳しい侵害環境に直面しています。不正な電信送金は検知システムが作動する前に数百万ドルを流出させる可能性があり、規制の枠組みでは侵害の発生経緯にかかわらず顧客への補償が求められます。侵害は、金融機関が何十年もかけて築いてきた受託者としての関係を損ない、多くの場合、大量のアカウント解約を引き起こします。連邦銀行規制当局、SEC、FINRA、州当局は検査を開始し、執行措置につながります。また、SOXコンプライアンス不備により、経営陣の認証撤回や監査意見の修正を余儀なくされる場合があります。
**Bitwardenが金融組織を支援する方法**
Bitwardenは、規制当局の期待と運用要件に沿ったコントロールを通じて、金融サービスにおける認証情報リスクに対処します。
- エンタープライズポリシーは、連邦銀行規制当局、SEC、FINRAの規制要件を満たすため、組織全体で最低限のパスワード複雑性、MFA登録の義務化、定期的なパスワードローテーションを適用します。
- 包括的なイベントログにより、パスワードへのアクセス、共有、変更に関する改ざん不能な監査証跡を提供し、検査時のアクセス制御監視についてSOX、GLBA、銀行規制当局の期待に応えます。
- Bitwarden Sendは、財務文書や一時的な認証情報を監査人、検査官、サードパーティーサービスプロバイダーへ安全に送信でき、自動期限切れとアクセス追跡により、メール経由の流出リスクを低減します。
- [SOC 2 Type II](https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/)およびその他のコンプライアンス認証は、Bitwardenのセキュリティコントロールをサードパーティーが検証した証明となり、重要なテクノロジー関係におけるベンダーリスク評価プロセスを支援します。
## 金融分野でBitwardenを信頼している組織...
米国南東部にサービスを提供する最大級の銀行機関の1つで、資産約80億ドル、100以上の支店を有する
運用資産2,000億ドル超の独立系ウェルスマネジメント・プランニング会社
カナダの金融グループおよび信託会社
数十億ドルの資産と数千人の顧客を持つ、信頼される地域信用組合
## 政府
**侵害シナリオ**
- 国家支援型攻撃者が、セキュリティクリアランスを持つ従業員を狙った標的型フィッシングキャンペーンを通じて機密システムの認証情報を侵害し、長期的な情報収集を可能にする。
- 機関や部門間で共有された認証情報により横方向の移動機会が生まれ、1つの組織の侵害から相互接続されたシステムやパートナーネットワークへのアクセスが可能になる。
- デフォルトまたは脆弱な認証情報を持つレガシーシステムがインターネットに公開されたインターフェイス経由でアクセス可能なままになっており、攻撃者に持続的なバックドアアクセスを提供します。
**影響**
政府機関における認証情報の侵害は、一般的なデータ流出シナリオをはるかに超える国家安全保障上の影響をもたらします。機密システムへのアクセスが侵害されると、外国の敵対者による長期的な情報収集が可能になり、軍事作戦や情報源が脅かされます。市民の個人識別情報(税務記録、給付データ、法執行記録など)の流出は数百万人に影響し、国民の信頼を損ないます。議会の監視は強まり、機関の予算は精査の対象となり、FISMA コンプライアンス違反により運用許可が取り消され、即時のシステム停止や任務の中断を余儀なくされる可能性があります。
**Bitwarden が政府機関を支援する方法**
Bitwarden は、機密性の高い環境向けに、政府機関へ柔軟な展開オプションとコンプライアンスへの適合性を提供します。
- 自己ホスト型の展開オプションにより、機関は認可された施設やネットワーク内で認証情報の保存を完全に管理でき、データ主権要件やエアギャップ型セキュリティの義務を満たせます。
- 政府管理環境向けの自己ホスト型展開と NIST SP 800-63 標準への適合により、事前検証済みのセキュリティ統制が提供され、運用許可プロセスの迅速化と評価期間の短縮に役立ちます。
- ディレクトリ連携は、CAC/PIV システムや政府機関固有の ID プロバイダーを含む既存の政府認証インフラストラクチャをサポートし、確立済みのアクセス制御システムを置き換える必要がありません。
- きめ細かなアクセス制御とコレクション構造により、国家安全保障環境で求められる機密区分レベルや知る必要性の原則に沿った認証情報の区分管理を実現します。
## 政府分野で Bitwarden を信頼している組織...
米国連邦政府の一部門に属する著名な機関
米国の州政府および各部門
米国東海岸の複数の郡政府
音楽で知られる自治体の市政府
## 医療
**侵害シナリオ**
- 電子健康記録(EHR)システムの認証情報が侵害され、攻撃者が数千人の患者の保護対象保健情報にアクセスできるようになり、医療 ID 盗難や身代金要求が可能になりました。
- 処方システムの認証情報が悪用され、規制薬物の不正な処方箋が作成され、患者の安全リスクと DEA 規制違反が生じました。
- 医療機器や設備のデフォルト認証情報が変更されないまま放置され、ネットワーク経由の攻撃によりデバイス機能の操作や接続システムからの患者データ抽出が可能になりました。
**影響**
医療機関における認証情報の侵害は、患者安全リスク、規制上の責任、倫理的義務が危険な形で重なる状況を生み出します。ランサムウェア攻撃が侵害された EHR 認証情報を利用すると、救急部門は救急車の受け入れ先を変更せざるを得なくなり、重要な治療が遅れて直接的な身体的危害につながる可能性があります。HIPAA の侵害通知要件や民事制裁金は数百万ドルに達する場合があり、HHS 公民権局の調査では、高額なセキュリティプログラムの全面改修や、最初の侵害から何年にもわたる継続的な監視を義務付ける是正措置計画が求められることが少なくありません。
**Bitwarden が医療機関を支援する方法**
Bitwarden は、臨床ワークフローのニーズを支えながら、医療機関が HIPAA 要件を満たすのを支援します。
- 暗号化された認証情報の保存、包括的なアクセスログ、管理制御により、電子的な保護対象保健情報を保護するための業務提携契約の要件を満たします。
- 安全な共有機能により、ケアチーム、オンコールローテーション、救急対応者が認証情報にアクセスでき、パスワードの流出や、監査証跡を複雑にする共有の汎用アカウントの作成を防げます。
- イベントログは、HHS 公民権局の調査やセキュリティインシデント後のサイバーセキュリティ成熟度評価において、アクセス制御の有効性を示すために必要な詳細な文書を提供します。
- クロスプラットフォーム対応により、臨床ワークステーション、病棟回診用のモバイルデバイス、遠隔医療相談用の自宅コンピューターから認証情報へアクセスでき、セキュリティを損なったり、デバイスタイプをまたいだパスワードの使い回しを強いたりしません。
## 医療分野で Bitwarden を信頼している組織...
太平洋岸北西部で最大級の医療システムの一つ
フランスの教育病院システム
北東部の州にある最大級の非営利医療ネットワークの一つ
## 保険
**侵害シナリオ**
- 損害査定担当者の認証情報が侵害され、検知されるまでに数十万ドル相当の不正な保険金請求の承認と支払い先の変更が行われました。
- 引受システムへのアクセスが悪用され、競合他社に競争上の情報をもたらす独自のリスクモデルや価格設定アルゴリズムが盗まれました。
- 代理店ポータルの認証情報が複数人で共有され、不正調査時の行為者特定が困難になり、雇用変更時のアクセス取り消しも複雑化しました。
**影響**
保険組織は、即時の不正損失と競争上の地位の漸進的な低下という、認証情報侵害の影響に直面します。損害査定担当者の認証情報が侵害されると、検知前に数十万ドル相当の不正承認が可能になり、引受担当者の認証情報が盗まれると、何年もかけて開発した独自のリスクモデルや価格設定アルゴリズムが流出する可能性があります。認証情報インシデント後に州の保険監督当局が行う規制検査では、市場行為に関する指摘や義務的な是正措置につながることが多く、不正損失は保険契約の更新サイクル全体にわたり、損害率と価格設定モデルに直接影響します。
**Bitwarden が保険組織を支援する方法**
Bitwarden は、保険業務で一般的な複雑な組織構造に対応します。
- コレクションとグループは、部門、代理店ネットワーク、アクセス階層ごとに認証情報を整理できるようにし、地理的に分散した現場代理店と集中管理された本社スタッフを抱える複雑な組織構造に対応します。
- [パスワード健全性レポート](https://bitwarden.com/ja-jp/help/reports/) 組織全体で脆弱または再利用された認証情報を特定し、リスク管理チームが是正作業に優先順位を付け、露出リスク低減の進捗を定量化できるようにします。
- エンタープライズポリシーにより、大きな裁量を持って運用されることの多い分散チームや独立代理店ネットワーク全体で、認証情報の基準を一貫して適用できます。
- イベントログにより、不正の疑いの調査、保険金請求監査の支援、アクセス制御慣行に関する州保険局の規制審査要求への対応に必要な詳細なアクセス履歴を提供します。
## 保険業界では、Bitwarden は以下に信頼されています...
パスワードの混乱を防ぐために Bitwarden を活用する、Fortune 500 の保険プロバイダー
全米50州でプランを販売する医療保険マーケットプレイス
自動車、住宅、ボートなどの補償を提供するニュージーランドの大手保険会社
## 製造業
**侵害シナリオ**
- オペレーショナルテクノロジー(OT)の産業用制御システム(ICS)の認証情報が侵害され、攻撃者が生産ラインを妨害したり、安全システムを操作したり、設備に損害を与えたりできる状態になりました。
- サプライチェーンパートナーのアクセス認証情報が悪用され、顧客に配布されるソフトウェアコンポーネントやファームウェア更新に悪意あるコードが注入されました。
- 侵害された CAD システムの認証情報を通じてエンジニアリング設計ファイルへのアクセスが取得され、研究開発投資で数百万ドルの価値を持つ製品設計などの知的財産の窃取を助長しました。
**影響**
製造環境は、デジタル侵害が物理的な結果を引き起こし得るという特有の脅威プロファイルに直面しています。攻撃者が盗まれた認証情報を使ってオペレーショナルテクノロジーにアクセスすると、1時間あたり数十万ドルの損失を生む生産ラインの停止、作業員を危険にさらす安全システムの操作、高額な設備の損傷が可能になります。CAD システムの認証情報が侵害されると、製品設計や独自の製造プロセスが盗まれ、競争優位の中核が失われる恐れがあります。防衛請負業者の場合、不十分な認証情報管理による CMMC コンプライアンス違反は契約の喪失につながり、事業ライン全体を失う結果になりかねません。
**Bitwarden が製造業の組織をどのように支援するか**
Bitwarden は、製造業の組織に IT 環境と OT 環境の両方に適したデプロイオプションを提供します。
- 自己ホスト型デプロイにより、セキュリティ上の理由で外部サービスに接続できない隔離されたオペレーショナルテクノロジーネットワーク向けに、エアギャップ化された認証情報管理をサポートし、インターネットに依存せずにパスワード管理のメリットを得られます。
- ディレクトリ連携は、既存の産業用制御システムの認証インフラストラクチャと連携しながら、レガシー OT 環境には存在しないことの多い一元的なパスワード管理機能を追加します。
- [安全な共有](https://bitwarden.com/ja-jp/blog/how-to-share-files-and-sensitive-information-securely/) により、ベンダーのアクセス認証情報を契約保守業者へ安全に引き渡し、サービス完了後に自動的に失効させることで、長期的な露出リスクを生むサードパーティーの持続的なアクセスを防止できます。
- コレクション構造により、本番システム、エンジニアリング設計環境、ビジネスアプリケーションを分離でき、異なるリスクプロファイルやコンプライアンス要件に合わせたきめ細かなアクセス制御を実現できます。
## 製造業では、Bitwarden は以下に信頼されています...
NASA の公式ミッションを支援する民間組織
U.S. News & World Report で第1位にランクされた HVAC 企業
先端材料、化学品、繊維の大手メーカー
100年の伝統を持つ国際的な高級自動車メーカー
## メディア・インターネット
**侵害シナリオ**
- コンテンツ管理システム(CMS)の認証情報が侵害され、Webサイトの改ざん、悪意あるコンテンツの挿入、閲覧者へのマルウェア配布が可能になりました。
- 公開ワークフローの認証情報が悪用され、解禁前のコンテンツが早期に公開されたり、株式市場の操作や偽情報キャンペーンを目的としてニュース記事が改ざんされたりしました。
- 広告プラットフォームのアカウント認証情報が盗まれ、広告予算の乗っ取りや、正規のオーディエンスセグメントを狙った悪意ある広告の挿入が可能になりました。
**影響**
メディア組織は、インターネットの速度で、かつ世間の目にさらされた状態で進行する認証情報侵害の影響に直面します。攻撃者がコンテンツ管理や公開用の認証情報を侵害すると、偽情報キャンペーンのためにニュースコンテンツを操作したり、解禁前の資料を早期に公開したりして、ジャーナリズムの信頼性に恒久的な損害を与える可能性があります。評判への被害は、組織が対応する前にウイルスのように拡散します。オーディエンスデータの流出は GDPR や CCPA 違反を引き起こし、規制上の罰則につながる一方、プラットフォーム利用規約の違反は重要なソーシャルメディア提携や広告関係の終了を招く可能性があります。
**Bitwarden がメディアおよびインターネット関連組織をどのように支援するか**
Bitwarden は、分散したメディアチームや編集ワークフローに特有のアクセスパターンに対応します。
- 無制限のデバイス対応により、ニュースルーム、リモート拠点、現地取材の場面からでも、セキュリティを損なったり、ジャーナリストやコンテンツ制作者にデバイス間でのパスワード使い回しを強いたりすることなく、認証情報にアクセスできます。
- Bitwarden Send は、取材資料、ソース文書、公開前コンテンツを外部協力者へ安全に送信できるようにし、自動有効期限によって制御不能な配布を防ぎます。
- [ブラウザーの自動入力](https://bitwarden.com/ja-jp/help/auto-fill-browser/) により、メディア組織を標的にした偽の CMS や公開プラットフォームのログインページへの手動入力を防ぎ、フィッシング攻撃による認証情報流出のリスクを低減します。
- コレクション構造により、出版物、プラットフォーム、コンテンツ分野ごとに整理でき、複数の媒体と多様なコンテンツ管理システムを持つ複雑なメディア組織にも対応できます。
## メディア・インターネット分野では、Bitwarden は以下に信頼されています...
高性能スピーカーシステムとカスタム A/V インストールを専門とするホームエンターテインメント企業
業界をリードするウェブホスティングプロバイダー
大規模な同族経営の国際メディアグループのニュース部門
## ソフトウェア
**侵害シナリオ**
- ソースコードリポジトリの認証情報が侵害され、知的財産の窃取や、数千の顧客に配布される製品への悪意あるコードの注入(サプライチェーン攻撃)が可能になりました。
- 本番環境へのデプロイ用認証情報が悪用され、顧客向けアプリケーションに対して、不正なコード変更、バックドア、データ流出ツールが直接デプロイされました。
- 顧客テナント分離用の認証情報が取得され、マルチテナントSaaSプラットフォームの顧客環境間でのラテラルムーブメントが可能になりました。
**影響**
ソフトウェア組織は、認証情報の侵害がサプライチェーンの影響を通じて顧客基盤全体に連鎖する、より深刻な脅威環境に直面しています。開発用認証情報が侵害されると、攻撃者は数千の下流ユーザーに配布される悪意あるコードを注入でき、エコシステム全体に責任リスクが生じます。マルチテナントSaaS環境では、盗まれたテナント分離用認証情報によって顧客環境間のラテラルムーブメントが可能になり、複数の組織に対して同時に侵害通知義務が発生します。不十分な認証情報管理によってSOC 2監査に不合格となると、セキュリティガバナンスを証明できないプロバイダーとの関係をエンタープライズ顧客が直ちに停止するため、契約終了につながります。
**Bitwardenがソフトウェア組織を支援する方法**
Bitwardenは、ソフトウェアチームに開発者向けの認証情報管理とコンプライアンス支援を提供します。
- Bitwarden シークレットマネージャーは、従来のシークレット保存ソリューションでは不足しがちな、人が読める監査証跡とアクセス制御を維持しながら、アプリケーションや自動化ワークフローからプログラムによるシークレットへのアクセスを可能にします。
- [APIアクセス](https://bitwarden.com/ja-jp/help/public-api/)により、バージョン管理に漏えいしやすい設定ファイルや環境変数にシークレットをハードコードすることなく、自動化された認証情報注入のためにCI/CDパイプラインへ統合できます。
- コレクション構造は、SaaSプラットフォームにおける顧客分離要件に沿ったマルチテナントの認証情報整理をサポートし、セキュリティレビュー時の顧客別アクセス監査を容易にします。
- イベントログは、SOC 2 Type II証明や、認証情報管理の実践およびアクセスログ機能について頻繁に尋ねる顧客のセキュリティ質問票への回答に必要な詳細な監査証跡を提供します。
## ソフトウェア分野でBitwardenを信頼している組織...
プレイヤーに屋外へ出かけて興味のあるスポットに立ち寄らせることで知られる拡張現実ゲーム企業
オムニチャネルのクーポンおよびロイヤルティプログラム技術を提供するリーディングカンパニー
世界中で機密データを保護する、上位10社に入るアンチマルウェアおよびサイバーセキュリティ企業
## 通信
**侵害シナリオ**
- ネットワーク管理用認証情報が侵害され、数百万の加入者に影響するサービス停止や、スパイ目的でのトラフィックの迂回が可能になりました。
- 顧客アカウントの認証情報が悪用され、二要素認証を回避するSIMスワッピング攻撃が行われ、暗号資産の窃取やID詐欺が可能になりました。
- 請求システムへのアクセスが取得され、通話ルーティングやプレミアムサービスのサブスクリプションを操作することで、国際的なレベニューシェア不正が助長されました。
**影響**
通信分野の認証情報侵害には、他のほとんどの業界のインシデントとは異なる公共安全上の側面があります。侵害されたネットワーク管理用認証情報により、地域全体の緊急サービスを支える重要通信インフラが停止し、911システムがダウンした場合には生命に関わる結果を招く可能性があります。盗まれた顧客アカウントの認証情報は、通信サービスを超えて暗号資産の窃取やID詐欺を助長するSIMスワッピング攻撃を可能にします。ネットワークセキュリティ侵害の後にはFCCによる執行措置や国際的な規制当局間の連携要件が発生し、公共安全への影響によって責任リスクと政治的な監視が生じます。
**Bitwardenが通信組織を支援する方法**
Bitwardenは、通信事業者の運用上の複雑さを支援できるよう拡張できます。
- Bitwarden Enterpriseは、地域オペレーション、事業部門、国際子会社にまたがる、一貫した認証情報管理により、地理的に分散した大規模な従業員をサポートします。これらの組織では、異なるITシステムで運用されていることがよくあります。
- ディレクトリ連携は一元化された認証基盤をサポートしつつ、接続障害時にも継続的なアクセスを必要とするネットワーク運用チームのためにローカルでの認証情報保存を維持します。
- イベントログは、FCCの規制審査や、アクセスパターンと認証情報の使用状況を調査するセキュリティインシデント調査に必要な監査証跡を提供します。
- コレクション構造は、ネットワーク要素タイプ、顧客層、運用機能別の認証情報の整理をサポートし、通信環境で一般的な複雑な技術的・ビジネス上のセグメンテーションを反映できます。
## 通信分野でBitwardenを信頼している組織...
Fortune 100に選ばれているネットワーキングおよび通信企業
重要な公共安全インフラを提供する多国籍無線通信企業
クラウドインフラおよびデータセンターサービスのプロバイダー
## Bitwardenが業界横断で認証情報侵害リスクを低減する方法
Bitwardenは、上記の侵害シナリオとリスクに直接対処するエンタープライズ向け認証情報管理機能を提供します。このプラットフォームは、データ侵害による財務的影響を軽減し、データ侵害によるビジネスへの影響を最小限に抑えることで、強力な暗号化、管理者コントロール、コンプライアンス支援を組み合わせ、多様な業界環境における認証情報関連リスクを低減します。
### **中核となるセキュリティ機能**
- **ゼロ知識暗号化**:すべての保管庫データはデバイスレベルで暗号化・復号され、[Bitwardenサーバーは](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/)暗号化されていないパスワードや組織の資格情報にアクセスすることはありません
- **企業向けパスワードポリシー**:管理者は、パスワードの最小文字数、複雑性要件、ジェネレーター設定を適用できます。
- **多要素認証**:[複数のMFA方式](https://bitwarden.com/ja-jp/help/setup-two-step-login/)に対応しています。認証アプリ、ハードウェアセキュリティキー(FIDO2/WebAuthn)、パスキー、Duo Security、メールなどに加え、必須登録ポリシーもサポートします。
- **イベントログ、監査証跡**:すべての保管庫アクセス、パスワード変更、共有アクティビティ、管理操作を包括的に記録し、コンプライアンスやフォレンジック調査に利用できるエクスポート可能なレポートを提供します。
### **アクセス管理とガバナンス**
- **ディレクトリ連携**:Active Directory、Entra ID、Okta、その他のIDプロバイダーとの同期により、資格情報を人事システムと整合させ、自動プロビジョニング/プロビジョニング解除にも対応します。
- **シングルサインオン連携**:SAML 2.0、OpenID Connect(OIDC)への対応により、[認証の一元化](https://bitwarden.com/ja-jp/help/using-sso/)が可能になり、Trusted Device Encryptionと組み合わせることで、パスワードレスの保管庫アクセスにも対応します。
- **コレクション、グループ**:資格情報をきめ細かく整理することで最小権限アクセスを実現し、ユーザーは自分の役割に必要な資格情報だけを表示できます。職務分掌に関するコンプライアンス要件にも対応します。
- **管理者コントロール**:階層化された管理権限により、組織全体へのアクセスを付与せずに、ユーザー管理、ポリシー適用、資格情報の監督を委任できます。
### **安全なコラボレーション機能**
- **安全な資格情報共有**:チームメンバーは、暗号化されたコレクションを通じて、生の資格情報を流出させることなくパスワードを共有できます。アクセスログにより個人ごとの説明責任も維持されます。
- **Bitwarden Send**:テキストやファイルを一時的に共有し、自動有効期限、アクセス制限、パスワード保護によって、社内外の関係者への機密データの安全な送信を支援します。
- **緊急アクセス**:指定された信頼できるユーザーは、設定可能な待機期間後に保管庫アクセスをリクエストできます。主要なアカウント保有者が不在の場合の事業継続を支援します。
### **開発者向けおよびシークレット管理**
- **Bitwardenシークレットマネージャー**:APIキー、データベース資格情報、証明書、インフラストラクチャのシークレットを管理する専用ソリューションです。自動化やCI/CD連携のためのプログラムによるアクセスを提供します
- **CLI、APIアクセス**:コマンドラインインターフェイスとRESTful APIにより、セキュリティ制御を維持しながら、スクリプト、デプロイメントパイプライン、カスタムワークフローへの連携をサポートします
- **自己ホスト型デプロイメント**:データレジデンシー要件、エアギャップネットワーク、規制上の制約がある組織は、自社インフラストラクチャ上にBitwardenをデプロイできます。
### **コンプライアンスと認証のサポート**
- **SOC 2 Type II**:年次のサードパーティー監査により、機密性、完全性、可用性に関するBitwardenのセキュリティ制御が検証されます。
- **GDPR、データプライバシ**ー:EU向けのホスティングオプション、データ処理契約、データ主体の権利管理を備えた、プライバシー・バイ・デザインのアーキテクチャ
- **業界別フレームワーク**:HIPAA、SOX、GLBA、FISMA、その他さまざまな業界の規制要件に対応するための文書化と統制
## Bitwardenでデータ侵害の影響を軽減する
認証情報を悪用した侵害は、攻撃者にとって実行しやすく、被害を受ける組織に壊滅的な影響を与えるため、業界を問わず主要な脅威ベクトルとなっています。業界ごとに、運用モデルやデータ資産の価値に応じて異なる認証情報リスクが存在するため、各セクター固有の攻撃シナリオに対応した軽減策が必要です。
組織は、エンタープライズ向けパスワードマネージャーの導入、多要素認証の適用、自動プロビジョニング解除プロセスを優先すべきです。これらは即時のリスク低減につながる基礎的な統制だからです。業界固有の推奨事項は、実装方法に影響する特有のコンプライアンス要件や運用上の制約に対応します。企業におけるデータ侵害の影響に対処するには、予防策とインシデント対応の備えの両方が必要です。
認証情報の管理慣行は、組織が実施できる最も費用対効果の高いセキュリティ投資の一つです。多くのサイバーセキュリティ統制が大規模な資本支出や複雑な技術実装を必要とする一方で、パスワードマネージャーやアクセスガバナンスプログラムは、プロセスの規律とユーザー行動の変化を通じて大きなリスク低減をもたらします。パスワードの使い回しをなくし、認証情報の迅速なロテートを可能にし、包括的な監査証跡を維持することで、あらゆるセクターにおいて侵害による財務面・運用面の影響を直接軽減できます。
### **Bitwardenで認証情報侵害のリスクを軽減**
Bitwardenは、業界を問わず認証情報セキュリティに対応するエンタープライズレベルのパスワード管理とシークレット保護を提供します。このリソースで概説した軽減策を実装するために、[Bitwarden TeamsまたはEnterpriseの無料トライアル](https://bitwarden.com/ja-jp/pricing/)を開始してください。
## 業界別データ侵害に関するよくある質問
### **認証情報を悪用したデータ侵害とは何ですか?**
認証情報を悪用したデータ侵害は、ユーザー名、パスワード、APIキー、アクセストークン、セッションクッキーなど、盗まれた、推測された、または何らかの形で侵害された認証情報を使って、攻撃者がシステムに不正アクセスすることで発生します。
ソフトウェアの脆弱性や設定ミスを悪用する侵害とは異なり、認証情報侵害は、組織が認証とアクセスを管理する方法の弱点を悪用します。攻撃者は、フィッシングキャンペーン、パスワードスプレー、他の侵害で漏えいしたパスワードを使ったクレデンシャルスタッフィング、ソーシャルエンジニアリング、内部脅威など、さまざまな方法で認証情報を入手します。攻撃者が有効な認証情報を入手すると、システムは攻撃者を正規ユーザーとして扱うため、多くの従来型セキュリティ統制を回避できます。
### **認証情報侵害の影響が最も深刻な業界はどれですか?**
医療、金融サービス、政府機関は、規制要件、取り扱うデータの機密性、公共の安全への直接的な影響により、認証情報侵害による最も深刻な結果に直面します。
- 医療組織では、HIPAA違反、ランサムウェア攻撃によって電子健康記録が侵害された場合の患者安全リスク、広範な侵害通知要件が発生します。
- 金融サービスでは、不正取引による直接的な金銭損失、複数の機関による規制執行措置、訴訟につながり得る受託者責任違反が発生します。
- 政府機関では、国家安全保障への影響、数百万人に影響する市民の個人識別情報の流出、機関の業務やリーダーシップに影響し得る議会の監督が発生します。
認証情報侵害によってすべての業界が評判と財務面の損害を受けますが、これら3つのセクターでは、総合的な影響を増幅させる特有の規制上、法的、運用上の結果に直面します。
### **認証情報侵害は他の種類のデータ侵害とどう違いますか?**
認証情報侵害は、攻撃手法と組織に求められる対応の両面で、他の侵害タイプと異なります。従来の境界侵害はソフトウェア、ネットワーク設定、インフラコンポーネントの技術的脆弱性を悪用するのに対し、認証情報侵害は人間の行動やアクセス管理プロセスを悪用します。
認証情報侵害では、技術的欠陥を悪用してセキュリティアラートを引き起こすのではなく、正規の認証メカニズムを使用するため、攻撃者がより長期間検知されずに活動できることがよくあります。修復方法も大きく異なります。ソフトウェアの脆弱性への対処にはパッチ適用やシステム更新が必要ですが、認証情報侵害への対応には、複数システムでのパスワードリセット、アクセスレビュー、権限変更、多くの場合は認証ポリシーやユーザー行動の変更が必要です。さらに、認証情報侵害では、攻撃者が侵害されたアカウントを利用して追加のシステムにアクセスし、権限昇格を行うため、ネットワーク内での横展開が可能になることがよくあります。
### **業界を問わず最も一般的な認証情報侵害のシナリオは何ですか?**
最も一般的な認証情報侵害のシナリオには、偽のログインページに認証情報を入力させるフィッシング攻撃、他の侵害で漏えいしたパスワードをエンタープライズシステムに対して試すクレデンシャルスタッフィング攻撃、パートナー組織への侵入口となるサードパーティーベンダーのアクセス侵害などがあります。金融取引権限を持つ従業員を狙ったビジネスメール詐欺も、特に金融やプロフェッショナルサービスでよく見られるシナリオです。
個人用アカウントと業務用アカウントでパスワードを使い回すと、消費者向けサービスを侵害した攻撃者が同じ認証情報を使ってエンタープライズシステムにアクセスできるようになります。技術系の業界では、公開コードリポジトリや設定ファイル内の流出済みAPIキーやサービスアカウントの認証情報が、クラウドインフラや顧客データへの直接アクセスを可能にします。退職した従業員や契約終了後の請負業者がアクセス権を保持していると、継続的な露出が生じ、攻撃者がソーシャルエンジニアリングや直接アクセスを通じて悪用するケースが増えています。
### **組織は認証情報を悪用した侵害をどのように防止できますか?**
組織は、技術的要因と人的要因の両方に対応する多層的な統制によって、認証情報侵害を防止できます。
- エンタープライズ向けパスワードマネージャーを導入することで、パスワードの使い回しをなくし、従業員が暗記の負担なしに各システムで強力かつ一意のパスワードを使用できるようになります。
- 多要素認証、特にハードウェアセキュリティキーやパスキーなどフィッシング耐性のある方法を適用することで、パスワードが盗まれても攻撃者がシステムにアクセスするのを防げます。
- 一元的なセッション管理と監視を備えたシングルサインオンを実装することで、不審な認証パターンを迅速に検出できます。
- 定期的なアクセスレビューと自動プロビジョニング解除により、退職した従業員や業務を完了した請負業者が認証情報を無期限に保持するのではなく、即座にアクセス権を失うようにできます。
- パスワードの複雑性要件、従業員のパスワードが公開侵害データベースに出現した際にアラートを出す侵害済み認証情報監視サービス、従業員がフィッシングの試みを認識できるよう支援するセキュリティ意識向上トレーニングは、いずれも包括的な認証情報保護に貢献します。
### **業界別に、認証情報管理に関連するコンプライアンス要件は何ですか?**
コンプライアンス要件は業界によって大きく異なります。
- 医療組織は、アクセス制御、監査ログ、従業員の認証情報管理に関するHIPAA要件を満たす必要があり、認証に関する具体的な技術的保護措置要件も含まれます。
- 金融サービスは、銀行規制当局、SEC、FINRA、および財務報告システムのアクセス制御に関するSOX条項からの要件に直面します。
- 政府機関は、FISMA、NIST標準、機密指定システムに関する具体的要件に準拠する必要があり、多要素認証の義務化も含まれます。
- 防衛請負業者は、管理対象非機密情報を保護するための具体的な認証情報管理統制を含むCMMC要件に直面します。
SOC 2コンプライアンスは法的に義務付けられているわけではありませんが、エンタープライズ顧客にサービスを提供するテクノロジーベンダーにとって事実上の要件となっています。ほとんどの業界は、GDPRやCCPAのようなデータプライバシー規制にも直面しており、これらにはアクセス制御規定が含まれます。ただし、具体的な認証情報管理慣行よりもデータの取り扱いに重点が置かれています。
### **侵害が疑われる場合、認証情報はどのくらい早く変更すべきですか?**
組織は、認証情報侵害を検知または疑った時点で直ちに認証情報のロテートを開始し、システムの重要度と露出範囲に基づいて優先順位を付けるべきです。
特権管理者アカウント、金融取引システム、顧客データリポジトリなどの高価値ターゲットは、侵害検知から数時間以内にロテートする必要があります。影響を受けたユーザーの認証情報は24時間以内にリセットし、継続的な不正アクセスを防ぐため、次回ログイン時にパスワード変更を強制する必要があります。APIキー、サービスアカウントの認証情報、マシン間認証トークンは、多くの場合追加の認証要素を欠いているため、直ちにロテートする必要があります。
組織は、インシデント発生時に迅速に実行できるよう、優先順位、コミュニケーションプロトコル、技術的手順を明記した認証情報ロテートのプレイブックを文書化して維持すべきです。ロテートプロセスには、攻撃者が認証情報の変更後も存続する追加のバックドアアクセスや永続化メカニズムを作成していないことの確認を含める必要があります。緊急ロテートの完了後、組織は包括的なアクセスレビューを実施し、侵害期間中の追加の露出や横展開を特定する必要があります。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/
---
# Bitwarden とクロスドメインID管理システム(SCIM)
Bitwarden における SCIM の実装方法とよくある質問
---
## SCIM とは?
クロスドメインID管理システム(SCIM)は、IT システムやドメインをまたいだユーザーID情報の管理と交換を自動化できる、業界標準のオープンなプロトコルです。SCIM は、同じく標準である RESTful API を利用して、データベース上で操作やコマンドを実行します。
これにより、IT 管理者は SaaS 製品、社内ツールなどを含む IT システム向けにユーザーを簡単にプロビジョニングおよび管理できます。会社で利用しているさまざまなサービスすべてに対して新入社員のアカウントを手動で作成する代わりに、IT 管理者は新しいユーザーを ID 管理システムに追加します。すると、そのシステムが SCIM を使用してアカウントを自動的に作成します。
重要なのは、ユーザーが退職した場合には逆方向にも機能し、その従業員のアカウントを閉鎖して、退職に伴うセキュリティリスクを低減できる点です。
最後に、SCIM はユーザーを特定のグループに割り当て、特定のツール向けにプロビジョニングするためにも使用できます。たとえば、人事チームに加わった人に対して、従業員の詳細を管理するために必要な権限を付与した状態で、SaaS の人事ポータル(人事ツールなど)にアカウントを自動作成できます。
## 目次
- [SCIM とは?](https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/#what-is-scim/)
- [Bitwarden における SCIM の実装方法](https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/#how-bitwarden-implements-scim/)
- [SCIM とシングルサインオン](https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/#scim-and-single-sign-on/)
- [SCIM と Bitwarden Directory Connector](https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/#scim-and-the-bitwarden-directory-connector/)
- [よくある質問](https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/#faq/)
## Bitwarden における SCIM の実装方法
Bitwarden サーバーは SCIM エンドポイントを提供しており、有効な SCIM API キーがあれば、ユーザーとグループのプロビジョニングおよびディレクトリ同期のためのリクエストを ID プロバイダー(IdP)から受け付けます。ID プロバイダー → Bitwarden の通信を有効にするには、Bitwarden クライアントから提供される API キーと SCIM URL を IdP の設定に入力します。サポートされている各サービスのドキュメントは、ヘルプセンターで確認できます:[Azure Active Directory](https://bitwarden.com/ja-jp/help/azure-ad-scim-integration/);[Okta](https://bitwarden.com/ja-jp/help/okta-scim-integration/);[OneLogin](https://bitwarden.com/ja-jp/help/onelogin-scim-integration/);[JumpCloud](https://bitwarden.com/ja-jp/help/jumpcloud-scim-integration/)

## SCIM とシングルサインオン
企業で SCIM と SSO の両方を併用すると、認証情報の管理と自動化が大幅に簡単になり、オーバーヘッドも削減されます。この 2 つは非常によく補完し合います。SSO を使用すると、Bitwarden を含む社内ツールへのアクセスを自動化できます。一方 Bitwarden は、SSO の対象外のツールにも簡単にアクセスできるようにします。SCIM プロビジョニングを使用すると、管理者は 1 回の操作で、SSO または SCIM のいずれにも対応していないツールを含むすべてのツールへのアクセスを付与または取り消せます。Bitwarden はそれらの機能を拡張するものとして機能し、これらの Web サイトやツールへのアクセスを制御します。
## SCIM と Bitwarden Directory Connector
SCIM と Bitwarden Directory Connector はどちらも、Bitwarden 組織向けのユーザーのプロビジョニングを自動化する方法を提供します。どちらのソリューションでも、ディレクトリに基づいてユーザーアカウントと権限を適切に作成できます。
Bitwarden Directory Connector は、既存のディレクトリサービスから Bitwarden 組織へユーザーとグループを 1 回の操作で能動的に同期するために使用されるスタンドアロンアプリケーションです。ソースディレクトリを照会し、ユーザー、グループ、グループ関連付けを自動的にプロビジョニングし、削除されたユーザーのアカウントを閉鎖します。以降の更新には、同期操作を再度実行する必要があります。オンプレミスの ID プロバイダーソリューションにも対応しています。
SCIM により、Bitwarden は新しいユーザーやグループの変更などの更新を、ディレクトリまたは ID プロバイダーからいつでも受信できます。ディレクトリまたは ID プロバイダーが変更をプッシュすると、ユーザーを自動的にプロビジョニングまたは変更します。
| ソリューション | 実行方法 | 同期タイプ | 同期スケジュール | パートナーと互換性 |
|------|------|------|------|------|
| **SCIM** | Bitwardenに統合 | 変更をBitwardenにプッシュ | 常時稼働 | Azure AD、Okta、OneLogin、JumpCloud、Ping Identity |
| **Bitwarden Directory Connector** | ローカルマシン上でスタンドアロン | ディレクトリに照会して変更を取得 | 同期間隔はカスタマイズ可能 | Active Directory、Azure AS、Okta、OneLogin、Google Workspace、LDAPベースのディレクトリ、自己ホスト型IdP |
SCIMサポートはEnterpriseプランで利用できます。Bitwarden Directory Connectorは、TeamsプランとEnterpriseプランの両方で利用できます。
## FAQ:
#### **Q: SCIMはSSOと同じですか?**
A: いいえ。SSOはIDプロバイダーの情報を使用してログインを認証しますが、SCIMは特にユーザーのプロビジョニングと管理を可能にします。
#### **Q: Bitwarden Directory Connectorの使用からSCIMに切り替えることはできますか?**
A: はい。次の項目にご注意ください。
- Directory Connectorが使用していたものと同じディレクトリでSCIM連携を使用してください
- ディレクトリ内に存在するもののBitwardenでプロビジョニングされていないユーザーまたはグループは、プロビジョニングされます
- Bitwardenに既に存在していて、ディレクトリ内に存在しないユーザーまたはグループは、そのまま残ります。
- 現時点では、SCIMで実行できるのはユーザーアクセスの取り消しのみです。組織からユーザーを完全に削除する機能は、今後のリリースで追加される予定です。
- Directory Connectorの実行を自動化するために作成したスクリプトがある場合は、必ず無効にしてください。
移行を支援する追加ツールを開発中です。詳細なドキュメントは、[こちらのヘルプセンター記事](https://bitwarden.com/ja-jp/help/about-scim/#migrating-to-scim/)をご覧ください。
#### **Q: これはクラウド版と自己ホスト型インストールの両方で機能しますか?**
A: はい。SCIMは両方のタイプのEnterpriseインストールで利用できます。
#### **Q: SCIMを始めるにはどうすればよいですか?**
A: ステップごとのドキュメントは、こちらの[ヘルプセンター記事](https://bitwarden.com/ja-jp/help/about-scim/)をご覧ください。
#### **Q: BitwardenはSCIMでどのIDプロバイダーをサポートしていますか?**
A: Azure AD、Okta、OneLogin、JumpCloud、Ping Identityを完全にサポートしています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-broadcast-package/
---
# Bitwarden配信用パッケージ
ホリデーシーズンを安全に
---
## このホリデーシーズンはパスワードマネージャーで安全にお買い物を
ホリデーシーズンが近づき、多くの人が家族や友人、近所の人への買い物を始めています。残念ながら、この時期は詐欺や脅威も増加します。
[](https://vimeo.com/1029746771)
*[Watch on Vimeo](https://vimeo.com/1029746771)*
[Vimeoからダウンロード](https://vimeo.com/1029746771) | [Google Driveからダウンロード](https://drive.google.com/drive/folders/1nZiUlOA5b5ljjnG29R_mqhKVn8uTIEts)
全米小売業協会によると、消費者の57%がこのホリデーシーズンにオンラインで買い物をする予定です。1年の中でも忙しいこの時期、サイバー犯罪者は個人を特定できる情報を狙っています。よくある手口には、メールアドレス、パスワード、金融情報を盗むことを目的としたフィッシング風のテキストメッセージや不正なウェブサイトなどがあります。
[](https://vimeo.com/1029820659)
*[Watch on Vimeo](https://vimeo.com/1029820659)*
[Vimeoからダウンロード](https://vimeo.com/1029820659) | [Google Driveからダウンロード](https://drive.google.com/drive/folders/1nZiUlOA5b5ljjnG29R_mqhKVn8uTIEts)
オンライン購入時の安全を確保するには、パスワードマネージャーを活用してデータを安全に保ちましょう。パスワードマネージャーには、一意のログイン情報、支払い方法、配送先住所、その他の機密情報を保存できます。
[](https://vimeo.com/1029819699)
*[Watch on Vimeo](https://vimeo.com/1029819699)*
[Vimeoからダウンロード](https://vimeo.com/1029819699) | [Google Driveからダウンロード](https://drive.google.com/drive/folders/1nZiUlOA5b5ljjnG29R_mqhKVn8uTIEts)
大切な人にセキュリティという贈り物を届けるために、Bitwardenは最大6名のメンバーがログイン情報を安全に共有し、つながりを保てるファミリープランを提供しています。
[](https://vimeo.com/1029835941)
*[Watch on Vimeo](https://vimeo.com/1029835941)*
[Vimeoからダウンロード](https://vimeo.com/1029835941) | [Google Driveからダウンロード](https://drive.google.com/drive/folders/1nZiUlOA5b5ljjnG29R_mqhKVn8uTIEts)
追加のメディア素材や最新のBitwardenニュース、事例、独自調査については、[プレスルーム](https://bitwarden.com/ja-jp/press-room/)をご覧ください。
コメントの依頼やBitwardenのレビューについては、press@bitwarden.com までメールでお問い合わせください。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-business-insights-report/
---
# 一刻を争う:リスクのある認証情報の修正に9日もかかるのは長すぎる
IT管理者の3分の2が、認証情報管理は不可欠だと回答しています。では、なぜ多くの組織でそれを行うツールが不足しているのでしょうか。最新のBitwarden Business Insightsレポートでご確認ください。
---
## エグゼクティブサマリー
脆弱なパスワードや侵害されたパスワードは、簡単に解読されたり、ダークウェブのマーケットプレイスで購入されたりします。こうした脆弱な認証情報は、鍵を挿したままの玄関ドアのデジタル版とも言えます。攻撃者がこれを使って組織に不正侵入するのは、たやすいことです。
しかし、こうしたパスワードの更新は常に課題です。IT管理者は、どのパスワードが脆弱で、使い回されており、侵害されているのかを把握できないことがよくあります。リスクのあるパスワードを特定できても、ユーザーに認証情報を更新させたり、より強力なものに置き換えさせたりするのは容易ではありません。パスワード監視の不備は、機密性が高く高権限のシステムへのアクセスが制御不能になる原因にもなり、組織をさらに多くのセキュリティリスクにさらします。
この状況を把握するため、BitwardenはIT管理者を対象に、パスワード健全性の可視化と是正に関する課題を理解するための調査を実施しました。その結果を以下のBitwarden Business Insights 2025レポートにまとめています。
### 主な調査結果

## 詳しく見る:認証情報の監視は必要だが、現在のツールセットでは存在しない、または不十分なことが多い
回答者の3分の2(67%)が、認証情報アクセス管理は組織にとって非常に重要だと答えています。しかし、約半数(48%)が、パスワード健全性とアクセスを監視する現在のシステムは効果的ではないと報告しています。

効果的なパスワード健全性の監視と可視性が不足していることは、セキュリティ目標の未達や解決の遅れに直接つながっています。
たとえば、IT管理者の53%は認証情報関連のセキュリティに先回りして取り組みたいと考えていますが、実際にそうしていると答えたのは33%にとどまります。IT管理者の約60%は、リスクのある認証情報をタイムリーに更新するための現在の戦略について、やや効果的、またはまったく効果的ではないと回答しています。
通常(90%のケースで)、回答者は従業員に自分の認証情報を更新するよう依頼しており、その方法として最も多いのはメール(42%)や1対1の会話(36%)です。
残念ながら、IT管理者の半数以上(51%)が、従業員はサイバーセキュリティ対策をまったく、またはあまり真剣に受け止めていないと報告しています。

その結果、検出後に従業員がリスクのある認証情報を更新するまで平均9日かかり、その間、これらの認証情報は悪意のある攻撃者に悪用される脆弱性として放置されます。ある組織では、従業員がリスクのある認証情報を更新するまで丸1年かかると報告しています。

## 動機付けと優先順位付け:改善の鍵
この広範な認証情報管理の問題を変え、パスワードのベストプラクティスを導入するうえで最大の課題は、従業員の習慣を変える動機付けの方法を見つけることだと、回答者の68%が報告しています。
従業員自身に必要なツールや情報が不足している可能性もあります。IT管理者の44%は、パスワード変更の方法について従業員が混乱していることが課題だと回答し、36%は、より安全な実践に向けた従業員の進捗を追跡するのが難しいと訴えています。
より効果的なサイバーセキュリティに向けた最上位の戦略は、重要なセキュリティ対策の優先順位をより明確にすることで、IT管理者の半数(51%)が挙げています。さらに、約半数が非技術者向けのより直感的なワークフロー(46%)と、より定期的なセキュリティトレーニング(45%)を望んでいます。40%は、重要なセキュリティタスクを完了していない人を可視化したいと考えています。

効果的な優先順位付け、ワークフロー、トレーニングを組み合わせることで、これらの管理者は安全な認証情報を持つ価値を従業員により明確に示せるようになり、最もリスクの高い認証情報や特権ユーザーに注力できるようになります。その結果、従業員の動機付けにつながり、脆弱または侵害されたパスワードの更新にかかる時間を短縮できます。これらの戦略を導入することで、組織はビジネスアプリケーション、インフラストラクチャ、アカウントを悪意のある攻撃者からより適切に保護できます。
## Bitwardenで組織全体のパスワード健全性を監視し、アクセスを管理
Bitwardenは、最小権限アクセス、パスワード、シークレット、パスキー管理のためのセキュリティソリューションにより、組織の認証情報を安全に管理するために必要なツールをITチームに提供します。世界中の何万もの企業と何百万ものユーザーに信頼されているBitwardenは、従業員が強力なパスワードのベストプラクティスを取り入れやすくし、管理者が組織の保管庫を管理しやすくします。
パスワード健全性の特定に課題を抱える組織向けに、Bitwardenは保管庫健全性レポートを提供しています。これによりIT管理者は、組織に関連付けられたリスクのある認証情報(流出済み、使い回し、脆弱なパスワードを含む)を検出できます。これは、認証情報関連のセキュリティ態勢を強化するための第一歩です。
リスクのある認証情報が特定され、従業員に通知されると、組み込みのBitwardenパスワードジェネレーターにより、エンドユーザーは問題のある認証情報を強力で一意のパスワードにすばやく置き換え、会社の保管庫に安全に保存できます。
これらのセキュリティ機能を無料の[7日間Bitwardenビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)でお試しください!
## 調査方法
Bitwardenの調査は、売上高100万ドル超の企業に所属するIT管理者と所有者を対象に実施しました。回答は2024年後半から2025年初頭にかけて収集され、合計108件の回答が寄せられました。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-channel-partner-ascend-technology-group/
---
# Bitwarden 四半期最優秀チャネルパートナー: Ascend Technology Group
ITサービスプロバイダーが、顧客維持率97%とパスワード管理の全面導入を実現。
---
## 概要
設立: 2005年
企業規模: 従業員20名
業種: ITサービスおよびサポート
所在地: ネブラスカ州オマハ
Bitwardenの利用期間: 2年
ネブラスカ州オマハを拠点とするAscend Technology Groupは、オマハ地域および全米のクライアントにITサービスとサポートを提供するマネージドサービスプロバイダー(MSP)です。Ascendは、スモールビジネス向けテクノロジー、テクニカルサポート、ネットワークサポート、データセキュリティおよび保護を専門分野とし、コンシェルジュレベルのITマネージドサービスを提供しています。20年にわたり事業を展開してきた同社は、97%の顧客維持率を誇り、最高の仕事に集中する企業の負担を軽くすることに尽力しています。
[](https://www.youtube.com/watch?v=Tt6qQeQfkj8)
*[Watch on YouTube](https://www.youtube.com/watch?v=Tt6qQeQfkj8)*
## 状況: 現状への不安から、信頼性が高く非常に安全なパスワードマネージャーを模索
Ascendはセキュリティスタックの一部としてパスワード管理ツールを提供していたものの、クライアントの多くはどのタイプのパスワードマネージャーも使用していませんでした。Ascend Technology Groupの社長であるJohn Gerdes氏は、「当初は、パスワードマネージャーを使うことで摩擦や複雑さが生じるだろうと考えられていました」と述べています。
当初、AscendはLastPassを推奨するパスワードマネージャーとして案内していましたが、最終的にはセキュリティ慣行への懸念から他のソリューションを調査し、切り替えることを決定しました。
## 続きを読む:
[ビジネスに最適なセキュリティスタックを構築する方法](https://bitwarden.com/ja-jp/blog/best-cybersecurity-for-business/)
## ソリューション: Bitwardenのセキュリティアーキテクチャとインフラストラクチャが競合を上回る価値を提供
Ascendは、定評あるセキュリティアーキテクチャとゼロ知識インフラストラクチャを知った後、社内でBitwardenを導入することを選びました。ゼロ知識とは、Bitwarden保管庫に保存されるすべてのデータがエンドツーエンドのAES-256暗号化で保護され、Bitwardenチームがユーザーの保管庫内に保存された内容を一切見ることができないことを意味します。
Gerdes氏は、「Bitwardenを自社の従業員全体に展開し、その使い勝手の良さが分かった後、セキュリティスタックの一部として推進し、クライアントにも推奨し始めました。全体として、反応は非常に好意的です。Bitwardenの利用を通じて、クライアントはパスワード管理のベストプラクティスも学んでいます」と述べています。
Gerdes氏はまた、クライアントが、ユーザーのログイン時に二次デバイスでの認証を求める2段階ログインとのBitwarden連携を特に高く評価しており、Bitwardenのモバイルアプリケーションも直感的でよく設計されていると感じていると述べています。
## Bitwarden MSPプログラムが強力なサポートと効率的なサービスを提供
Ascendは、[Bitwarden for MSPプログラム](https://bitwarden.com/ja-jp/msp/)に参加しており、Bitwardenチームとの連携を通じて、深く継続的なメリットを得ています。「私たちは以前から優れたサポートを受けていると感じていましたが、新しく改善されたBitwarden MSPプログラムは、当社のクライアントにとって非常に有益です。請求は簡素化され、オンボーディングもAscendという企業にとってもクライアントにとっても非常にスムーズでした。」
## 高い導入率は経営陣の賛同から始まる
Ascendチームは、Bitwardenを推進する前にクライアントから経営陣の賛同を得ることを重視しています。それがセキュリティ文化を醸成する鍵だと考えているためです。まずAscendは、顧客企業の経営陣にセキュリティ侵害のシナリオを説明し、弱いパスワードや再利用されたパスワードが企業にどれほど大きな影響を及ぼし得るかを十分に理解してもらいます。
Gerdes氏は、「たとえば、経営者が使っている重要度の低いアプリで侵害が発生したとします。その侵害はビジネス上重要ではないように見えるかもしれませんが、私たちは、より機密性の高いものを含め、人は複数のアカウントでパスワードを再利用しがちであることを経営陣に伝えています。サイバー犯罪者は再利用されたパスワードを見つけ出し、最終的には価値のある標的に到達します。幸い、パスワードマネージャーはパスワードを再利用する必要性を軽減します。侵害が発生しても、そのパスワードは一意であるため、影響を受けるのは1つの個別アカウントだけです。こうした潜在的なシナリオをクライアントと話し合うことで、経理部門や調達部門など、より大きなビジネスへのリスクを理解してもらえます」と述べています。
「全体として、Bitwardenは期待を上回っています。クライアントは、デスクトップに『パスワード』という名前のExcelファイルを置いておくことが安全ではないと学んでいます。パスワードのベストプラクティスを理解し、導入しつつあり、Bitwardenのおかげで、あらゆる場所で一意のパスワードを使うという考え方を受け入れています。」
## 続きを読む:
[ビジネスに最適な企業向けパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
## Bitwardenを始める
Bitwardenパートナープログラムのメンバーになることにご関心がありますか? 詳細は[こちら](https://bitwarden.com/ja-jp/partners/)をご覧ください。また、Bitwardenが貴社のビジネスにどのように役立つかを詳しく知り、[無料14日間トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みいただくこともできます!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-channel-partner-atb-technologies/
---
# Bitwarden四半期チャネルパートナー:セントルイスを拠点とする業界有数のMSSP、ATB Technologies
Bitwardenは、受賞歴のあるITサービス企業が提供するお客様向けセキュリティスタック全体の中で戦略的な役割を担っています。
---
## 概要
設立:2002年
会社規模:32名
業種:ITサービスおよびサポート
所在地:セントルイス
Bitwarden利用期間:3年
クライアント数:35
管理しているBitwardenシート数:約500
ミズーリ州セントルイスを拠点とするATB Technologiesは、セントルイス地域の30社以上のクライアントにITサービスとサポートを提供するマネージドサービスプロバイダー(MSP)です。同社は顧客のタイプを慎重かつ明確に選定し、さまざまなニーズに応えるITセキュリティサービススタックの提供に注力しています。製造業、非営利団体、金融サービス分野で事業を展開するそれらの顧客は、全体的なセキュリティスタックの一部として、包括的で使いやすいパスワード管理ソリューションを求めていました。
## 状況:バランスが良く、直感的で、機能豊富なパスワードマネージャーへのニーズ
以前、ATB Technologiesはセキュリティスタックの一部としてパスワード管理ツールを正式には提供していませんでしたが、必要としている顧客には提案を行っていました。「当初はLastPassやDashlaneを少し試していました」と、ATB Technologiesの営業・マーケティング担当VPであるChris Miller氏は述べています。「本格的に販売していたというより、推奨していたに近いものでした」。時間の経過とともに、同社は両方のソリューションに本質的な不足があることに気づきました。特に使いやすいとは言えず、一部の機能も欠けていたのです。
Miller氏は次のように述べています。「一般的に、私たちは全体で使えるツールを標準化しようとしています。場合によっては、特にコストが関係する場合、お客様に『より良い』ものと『最良』のものを選択肢として提示します。しかしパスワード管理については、すべてのクライアントに1つのソリューションを提供することが十分に重要だと確信していました」。
## ソリューション:Bitwardenが多様な顧客基盤のニーズに応える
ATB Technologiesが唯一のパスワード管理ツールとしてBitwardenを選んだのは、Bitwardenが提供する充実した機能群に魅力を感じたからです。チームは特に、技術力にばらつきのあるユーザーにとっての全体的な使いやすさを高く評価しました。「テクノロジーに非常に精通したクライアントもいれば、これからスキルを伸ばしていくクライアントもいます」とMiller氏は述べています。
Miller氏はまた、Bitwardenと[二要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)(2FA)技術との連携や、クロスプラットフォーム対応にも触れ、Chrome拡張機能が特に便利だと述べました。「Chrome拡張機能のおかげで楽になりました」とMiller氏は言います。「一度ログインすれば、すぐ使えます。パスワードを自動入力してくれます。Bitwardenの[Family for Enterprise](https://bitwarden.com/ja-jp/blog/how-to-protect-your-family-with-bitwarden-password-manager/)も嬉しい特典です。職場以外の個人的な理由で、家族メンバーと認証情報を共有できるのは便利です」。
## 相互尊重に基づく双方向の関係
ATB TechnologiesとBitwardenのパートナー関係について、Miller氏は当初からBitwardenが同社のフィードバックに耳を傾けてくれたことを評価しています。Miller氏によれば、大きなセールスポイントとなったのは、ATB Technologiesのビジネス要件に合わせて請求ポリシーの一部を調整しようとするBitwardenチームの姿勢でした。「課題に直面したとき、Bitwardenは私たちがそれを乗り越えられるよう支援してくれました」とMiller氏は述べています。
Miller氏は、Bitwardenが全体的なオンボーディングと展開プロセスを円滑にしている点にも満足しています。「クライアントのオンボーディングプロセスを開始する際、私たちは特に、経営陣にパスワード管理の重要性を理解し賛同してもらうことに注力しています」とMiller氏は述べています。「認証情報のセキュリティと重要データの保護にとって、どれほど重要かを強調しています。ユーザー基盤の大きいクライアント向けには、Bitwardenの展開を支援するための仕組みを考案し、うまく機能しているようです。全体として、Bitwardenの一元管理という特性により、オンボーディングとオフボーディングがより効率的になりました」。
## 「Bitwardenは当社のビジネスにとって戦略的です」
「Bitwardenは、私たちが提供するパッケージの戦略的かつ中核的な一部です」とMiller氏は述べています。「大きな要素であり、すべての要素が合わさって全体を形作っています。Bitwardenを提供できること、クライアントのニーズに合わせてサポートできることは、当社のビジネス全体にとって大きな利点です。社内の観点からもそれを実感しています。お客様をサポートするうえで、ATB Technologiesが強力で一意のパスワードを使用することは極めて重要です」。
Miller氏は、パスワード管理ソリューションを検討している他のMSPにBitwardenを強く推奨しています。「競合ベンダーとは対照的に、Bitwardenは私たちとパートナーとして協力し、こちらの意見に耳を傾ける姿勢を示してくれました。小規模な組織として、意見を伝えられ、そのフィードバックが考慮されていると分かることは非常に大きな意味があります。Bitwardenは当社にとって素晴らしい製品です。私たちのチームが求めていた柔軟性とセキュリティを備えています」。
## Bitwardenを始める
Bitwardenパートナープログラムのメンバーになることにご関心がありますか?詳しくは[こちら](https://bitwarden.com/ja-jp/partners/)をご覧ください。また、Bitwardenがお客様のビジネスにどのように役立つかをご確認いただき、[14日間無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みいただけます!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-channel-partner-convergence-networks/
---
# Bitwarden四半期最優秀チャネルパートナー:Convergence Networks
## 概要
**設立**:2000年
**業種**:ITサービス
**所在地**:米国北部およびカナダ
米国北部およびカナダに拠点を置く[Convergence Networks](https://hubs.li/Q03rf2p90)は、金融サービス、医療、製造、エンジニアリングなど、多様な業界の中小企業クライアントを支援するマネージドサービスプロバイダー(MSP)です。同社のサービスには、ITセキュリティ対策状況の把握、ネットワーク侵入テスト、ダークウェブ監視、データセキュリティ脅威に対抗するための包括的な戦略を可能にするサイバーセキュリティソリューションスイートが含まれます。
## 状況:以前のパスワードマネージャープロバイダーへの不満が、Convergenceの新ソリューション導入を後押し
Convergence Networksの顧客向けサイバーセキュリティポートフォリオには、機密データを保護できるパスワードマネージャーの提供も含まれています。同社は、長年提供してきたパスワード管理ソリューションについて、短期間に複数の侵害が発生したことから懸念を抱くようになりました。「セキュリティ責任者として、パスワードセキュリティの現状にますます不安を感じ、代替策を探したいと考えていました」と、Convergence Networksの最高情報セキュリティ責任者(CISO)であるJohn Stephens氏は述べています。チームは代替策を調査しましたが、多様なエンドポイントやより複雑なユースケースに対応する能力が不足しているパスワード管理ソリューションが多いことが分かりました。
## ソリューション:Bitwardenへの移行は「迷う余地のない選択」
以前の役割でBitwardenの良い利用経験があったConvergence NetworksのITマネージャー、Josh Plumlee氏は、ITセキュリティチームに現在の提供サービスの置き換えを検討するよう提案しました。そのメリットはすぐに明らかになりました。「本格的に検討し始めると、Bitwardenは他のソリューションができることをすべて実現しながら、より簡単で、より安全で、より経済的でした」とStephens氏は述べています。「率直に言って、Bitwardenへの移行は迷う余地のない選択でした。社内では組織全体に導入でき、クライアントに提供するセキュリティスイートの改善にもつながりました。」
Stephens氏は、パスワードを共有できることをBitwardenの大きなセールスポイントとして挙げました。他のパスワードマネージャーには欠けていると感じていた機能です。また、社内およびクライアント全体にソリューションを容易かつ迅速に導入できる点にも言及しました。Plumlee氏もこれに同意し、これまでパスワードマネージャーを使ったことがないユーザーや、Excelスプレッドシートにパスワードを保存していたユーザーでさえ、BitwardenとSSOソリューションの連携により、プロセスは分かりやすいと感じていたと述べています。Plumlee氏はBitwardenのカスタマーサポートチームも高く評価し、Convergence Networksのチームは「非常に手厚くサポートされている」と感じ、タイムリーに成果を得ることができたと述べています。
## Bitwardenのイベントログとレポートで安心を実現
「Bitwardenのイベントログは、私たちにとって非常に重要でした」とPlumlee氏は述べています。「たとえば、当社ではさまざまな部門でMicrosoft Azure ADを使用しています。これらの部門内では、従業員がパスワードを共有しています。以前のパスワード管理データベースで従業員がパスワードを更新したにもかかわらず、実際にはプラットフォーム上で更新していなかったケースがいくつかありました。Bitwardenであれば、誰がレコードを変更したかを特定し、プラットフォームの復旧手順を経ずにアカウントを復旧できました。」
「[Bitwardenイベント](https://bitwarden.com/ja-jp/help/event-logs/)ログ」は、Bitwarden TeamsまたはEnterpriseの組織内で発生するイベントをタイムスタンプ付きで記録したものです。イベントログは、パスワード変更、ログイン試行、管理者操作など、60種類以上のイベントを取得します。イベントはBitwardenクライアントとサーバーの両方で取得されますが、ほとんどのイベントはクライアントで発生します。全体として、Plumlee氏はイベントログを、説明責任を確保し、特権アクセスを明確にするための重要な手段として高く評価しました。
## 全体的な結果から、従業員とクライアントの効率性と安全性が向上
「以前のパスワードマネージャーとMicrosoftの連携は、かなり物足りないものでした」とPlumlee氏は述べています。「Bitwardenの展開後は、Microsoftテナントを通じてすべてを実行できるため、非常に大幅な時間削減につながっています。Bitwarden連携を通じて構築・展開するためのツールが提供されているので、何かを変更するためにBitwardenプラットフォームに入る必要はほとんどありません。」
社内では、Convergence NetworksのチームにおいてBitwardenを利用する従業員数が238%増加し、組織全体でほぼ100%の導入率に達しています。社外では、クライアントへのBitwarden導入にかかる時間は約4時間と同社は見積もっており、以前のパスワードマネージャーで見られた平均導入時間から劇的に改善しました。
「Bitwardenは、セキュリティ脆弱性の履歴がない、信頼性と定評のあるソリューションです。管理と導入が容易で、経済的にも魅力的であることから、クライアントに提供する理想的なパスワードマネージャーです」とStephens氏は述べています。
「自社での利用経験を通じてプラットフォームに誇りを持てることは非常に有用です。だからこそ、お客様に胸を張っておすすめできます」とPlumlee氏は述べています。
## Bitwardenを始める
Bitwardenパートナープログラムのメンバーになることにご関心がありますか?詳しくは[こちら](https://bitwarden.com/ja-jp/partners/become-a-partner/)をご覧ください。Bitwardenがビジネスにもたらす価値を詳しく知り、[14日間無料トライアル](https://bitwarden.com/ja-jp/trial/)に登録することもできます!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-channel-partner-cybernet-evolution/
---
# 四半期チャネルパートナー:MSP リーダーの Cybernet Evolution、クライアントのパスワード管理導入率がほぼ 100% に
## 概要
**設立:** 1996年 **所在地:** オーストラリア、ゴールドコースト、サウスポート **業種:** マネージド IT サービス **クライアント数:** 60 **管理している Bitwarden シート数:** 650
オーストラリアを拠点とするマネージドサービスプロバイダー(MSP)の IT リーダー、Cybernet Evolution は、自動車関連やスポーツクラブなど、さまざまな分野のクライアントに幅広いセキュリティソリューションを提供しています。Bitwarden とのパートナーシップにより、Cybernet Evolution はクライアントの導入率ほぼ 100% を達成しました。これは、デジタルセキュリティに関する習熟度がさまざまな組織に対して、Bitwarden がもたらす使いやすさと信頼性を示しています。
## 状況:信頼性が高く、拡張性のあるパスワード管理の必要性
Cybernet Evolution は以前、LastPass や Myki などのパスワード管理ソリューションを提供していましたが、Myki が買収され、LastPass には MSP 向けの機能が不足していたため、課題が生じていました。
「私たちは LastPass と Myki の両方を使用していました。LastPass では MSP ライセンスの取得が難しかったのです」と、Cybernet Evolution の CEO、Warrick Allwood 氏は述べています。「Myki は最終的に買収されました。より拡張性があり、信頼できるソリューションが必要であることは明らかでした。」
同チームが求めていたのは、[エンドツーエンドのゼロ知識暗号化](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)に対応し、複数のデバイスとプラットフォームに容易に導入でき、クライアントの進化するセキュリティ要件を満たすパスワード管理ソリューションでした。
自動車関連やスポーツクラブなど、幅広い業界のクライアントを抱える Cybernet Evolution には、容易に拡張でき、同社のマネージドサービスモデルに適合し、追加の請求処理の複雑さを生むことなくシームレスに統合できるソリューションも必要でした。
「パスワード管理はオンボーディングが最も難しい領域のひとつであるため、使いやすいものが必要でした」と、Cybernet Evolution の技術ディレクターである Edwin Luck 氏は述べています。「私たちが対応しているのは、パスワード管理の経験がないユーザー層です。パスワード管理は単なるソリューションではなく、クライアントと共に策定しようとしているセキュリティポリシーの一部です。Bitwarden は、このポリシーの徹底に役立つシームレスなソリューションです。」
## ソリューション:Bitwarden が多用途で使いやすいパスワード管理を提供
Cybernet Evolution は、使いやすさ、デバイスの柔軟性、ゼロ知識アーキテクチャへの対応などを主な特長として挙げ、MSP 向けパスワード管理ツールとして Bitwarden を選択しました。Cybernet Evolution が特に高く評価している Bitwarden の特長は次のとおりです。
- **ゼロ知識セキュリティモデル**:Bitwarden の[ゼロ知識暗号化](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/)へのアプローチでは、暗号化キーがユーザーだけの手元に保持されるため、安心感とより高いセキュリティが得られます。「ソリューションを探すうえで、ゼロ知識であることは当然ながら最初に確認したポイントでした」と Luck 氏は述べています。「クライアントは、自分たちが自身の暗号化キーを保持している、つまり Bitwarden でさえデータにアクセスできないと知ることで安心しています。」
- **オープンソースコミュニティ**:オープンソースコミュニティに支えられたソリューションとして、Bitwarden は、Cybernet Evolution が求める厳格な[透明性と信頼性](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)の基準を満たしていました。
- **クロスプラットフォーム対応**:Bitwarden はデスクトップ、ブラウザー、モバイル、タブレットの各デバイスをサポートしており、Cybernet Evolution はクライアントの多様な技術ニーズに対応できます。
- **あらゆる規模の組織に適した機能**:中規模から大規模の組織まで、Bitwarden は規模を問わず、Cybernet Evolution のすべてのクライアントに合わせたパスワード管理ソリューションを提供します。
導入とオンボーディングは効率化されており、Cybernet Evolution のクライアントの大半は Bitwarden ブラウザー拡張機能を使用しています。Cybernet Evolution は、高い導入率とベストプラクティスの定着を促すため、対面での 1 対 1 トレーニングも提供しています。
## 成果:クライアント満足度と業務効率の向上
Bitwarden はすぐに Cybernet Evolution のマネージドサービス群の中核となり、クライアントの生産性とユーザー満足度を高めました。主なメリットは次のとおりです。
- **高い導入率と使いやすさ**:Cybernet Evolution は、必須トレーニング(その大半は対面での 1 対 1 形式)により、クライアントの導入率ほぼ 100% を達成しています。
- **セキュリティプラクティスの改善**:クライアントは、強力なパスワードポリシーをシームレスに徹底し、組み込みの時間ベースのワンタイムパスコード(TOTP)と多要素認証(MFA)機能を活用できるため、セキュリティリスクを軽減し、アクセス管理を簡素化できます。
- **認証情報の一元管理**:Bitwarden のコレクション機能により、Cybernet Evolution のクライアントは共有パスワードをより細かく管理でき、重要なビジネス情報を保護しながらコラボレーションを強化できます。
Cybernet Evolution が Bitwarden で収めた成功は、クライアントとの関係を強化しただけでなく、実用的で効果的なセキュリティソリューションを提供するという同社のコミットメントを改めて裏付けるものとなりました。
**「Bitwarden はすべての条件を満たしています。使いやすく、安全です」と、**述べたのはCybernet Evolution のセールスディレクター、Warrick Allwood 氏です。
Allwood 氏は続けてこう述べています。「Bitwarden は、当社のマネージドサービス製品スイートの優れた一部となっています。クライアントからは非常に好意的なフィードバックを得ており、優れた価値を得られていると感じていただいています。また、当社のマネージドサービス提供内容にも非常に前向きな反応を示しています。」
Cybernet Evolution は積極的に事業を拡大しており、成長と新たな市場への進出に取り組む姿勢を示しています。同社が拡大を続ける中、Cybernet Evolution は、クライアントに革新的なセキュリティソリューションを届ける歩みにおいて、Bitwarden を重要なパートナーと位置づけています。パスキーなどの高度な認証テクノロジーの検討も計画しており、Cybernet Evolution は、シームレスで将来を見据えたセキュリティ体験の提供をリードする立場にあります。
## Bitwarden を始めましょう
Bitwarden パートナープログラムのメンバーになることにご興味がありますか?詳しくは[こちら](https://bitwarden.com/ja-jp/partners/)をご覧ください。また、Bitwarden が貴社のビジネスにどのように役立つかを確認し、[14日間無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みいただけます!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-channel-partner-solveit/
---
# Bitwarden チャネルパートナーの Solve iT、Bitwarden によりサービスリクエストの受信件数を70%削減
## 概要
設立:2016年
業種:ITサービス
所在地:ノースカロライナ州
ノースカロライナ州シャーロットに拠点を置く Solve iT は、ノースカロライナ州、サウスカロライナ州、ペンシルベニア州、ニュージャージー州のクライアントを支援するマネージドサービスプロバイダー(MSP)です。医療、金融サービス、製造、非営利セクターの企業向けサービス提供に注力しており、カスタマイズされた多様なソリューションを通じて、コンプライアンス関連のセキュリティニーズを管理することに特に長けています。
[](https://vimeo.com/1073385918)
*[Watch on Vimeo](https://vimeo.com/1073385918)*
## 状況:従来のソリューションへの不満から、Solve iT は新しいパスワード管理ツールを調査
Solve iT のクライアントは、直感的で設計がよく、使いやすいパスワードマネージャーを求めていました。Solve iT は当初、サービスバンドルの一部として Keeper を提供していましたが、時間の経過とともに、Solve iT とそのクライアントの双方が、そのパスワードソリューションを扱いにくく、少し煩雑すぎると感じるようになりました。「そのソリューションは介入が多く、操作しにくいというフィードバックが続いていました」と、Solve iT 社長の Eddie Clark 氏は述べています。「変更が必要だと分かっていました。」
Clark 氏はいくつものソリューションを調査し、いくつかテストも行いましたが、全体的なアプローチ、セキュリティ、使いやすさに納得できませんでした。また、一部の製品で侵害が発生していたことも懸念していました。
## ソリューション:Bitwarden は「クライアントと私たちにとって重要な条件の多くを満たしている」
Solve iT は、完全なマネージド IT サービスパッケージの提供に加え、既存の社内 IT チームを補完・強化する共同管理型 IT サービスも提供しています。「こうしたアカウントに携わるのは本当に好きです。チームに一方的に指示するだけでなく、何が好まれ、何が好まれないのかについてフィードバックを得られるからです。あるケースでは、一緒に作業していた技術者が、ユーザーに Keeper を受け入れてもらえないと言い、Solve iT チームが Bitwarden への切り替えを検討してくれるか尋ねてきました。私たちはもちろんと答えました。そしてその後、Bitwarden にすっかり惚れ込みました。」
Clark 氏によると、Bitwarden は幅広いメリットを提供します。たとえば、保管庫をある人から別の人へ移行できること、チームメンバー間で認証情報を安全に共有できること、使いやすさ、別の製品からの移行のしやすさ、そしてはるかに分かりやすい導入プロセスなどです。
「クライアントの方から私たちに利用したいと言ってくるという事実が、多くを物語っています。Bitwarden は、クライアントと私たちにとって重要な条件の多くを満たしています。」
## Bitwarden の自動入力機能と導入プロセスが、競合製品を上回る評価に
「以前のソリューションでは、自動入力に関してかなり苦労していました」と Clark 氏は述べています。「Bitwarden の自動入力の仕組みはしっかりしています。非常に満足しています。」
Bitwarden には現在、Web ブラウザー拡張機能とモバイルアプリの両方に自動入力機能が含まれています。自動入力により、ユーザーはパスワードマネージャーを利用する際に通常行う手順を自動化できます。保管庫へのログイン、Webサイト、アプリ、サービスに必要な項目の検索、パスワードのコピー、パスワードフィールドへの貼り付けといった手順です。
Clark 氏は Bitwarden の導入プロセスについても高く評価しています。「Bitwarden に関するサポートの電話はまったく来ません。これは重要です。私たちはクライアント基盤を拡大しながら、スタッフは少数精鋭で維持したいと考えているからです。サポートコールに対するスタッフの稼働率は約70%減少しました。Bitwarden のような直感的な製品に移行したおかげで、チームは多くの時間を得ることができました。その結果、間接コストを増やすことなく、より多くのクライアントを追加できています。」
## 社内での導入は、堅牢でありながら使いやすいセキュリティを重視する Solve iT の姿勢を反映
「自社内での導入は重要でした」と Clark 氏は述べています。「私の母は Keeper に苦労していました。Bitwarden に切り替えたところ、何の問題もありませんでした。74歳の女性が使いこなせるなら、私たちのクライアントや営業チームにも使えます。」
さらに同氏は次のように述べています。「Solve iT の全員が Bitwarden を使っています。任意ではありません。社内での導入率は100%です。」
「私たちは間違いなく Bitwarden を他の人にも勧めます。私は全国規模の同業者グループのメンバーですが、最近集まった際、Bitwarden は私の製品推薦リストに入っていました。価格は適正で、セキュリティは強固、製品をサポートするために必要なオーバーヘッドは最小限です。私たちの製品スタックの中で、これほどメンテナンスの手間が少ない製品は他に思い当たりません。」
## 関連記事:
[新しい企業向けパスワードマネージャーのユーザー導入を促進する方法](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)
## Bitwarden を始める
Bitwarden パートナープログラムのメンバーになることに興味がありますか?詳しくは[こちら](https://bitwarden.com/ja-jp/partners/become-a-partner/)をご覧ください。また、Bitwarden がビジネスにどのように役立つかを確認し、[14日間の無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みいただけます!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-directory-connector-blog-newsletter-august-2021/
---
# 2021年8月スポットライト:Bitwarden Directory Connectorブログ
Bitwarden 8月号ニュースレターへようこそ。製品や会社に関するお知らせ、今後のイベント、SNSで人気の投稿をご紹介します。
---
## 注目記事
Bitwardenコミュニティから最近寄せられた質問の中には、オンボーディングやユーザーの引き継ぎなどでディレクトリサービスを最大限に活用する方法に関するものがあります。最近、[Bitwarden Directory Connectorブログ](https://bitwarden.com/ja-jp/blog/password-management-directory-connector/)を更新し、以下を含む複数のディレクトリサービスへの対応について紹介しました。
- Active Directory
- Azure Active Directory
- Google Workspace / G-Suite
- Okta
- OneLogin
## この更新情報を楽しんでいますか?今すぐ登録しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のニュース
安全なパスワードマネージャーは、IDおよびアクセス管理や安全なログオン手順などのISO管理策を満たすことで、企業のISO 27001認証取得を支援できます。詳しくは、[この記事をお読みください](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)。
数か月前にホワイトハウスが発表した米国の新しい大統領令を受け、多くの組織がソフトウェアサプライチェーンの可視性向上とセキュリティ要件への対応準備を進めています。[この記事をお読みください](https://bitwarden.com/ja-jp/blog/preparing-for-the-executive-order-on-improving-the-nations-cybersecurity/)。
おそらく、4つ以上のストリーミングサービスに登録し、さまざまなデバイスで利用していることでしょう。幸い、パスワードは簡単かつ安全に持ち運べます。[詳しくはこのブログをご覧ください](https://bitwarden.com/ja-jp/blog/how-to-manage-all-your-streaming-apps-with-a-password-manager/)。
## 業界ニュース

**Twitterの2FAよりも吸血鬼を信じる人のほうが多い**
[Twitterの透明性レポート](https://transparency.twitter.com/en/reports/account-security.html#2020-jul-dec)によると、二要素認証を導入しているユーザーはわずか2.3%にとどまっています。これは、[吸血鬼を信じている](https://www.8newsnow.com/news/local-news/45-of-americans-believe-in-ghosts-and-demons/)成人の13%よりもはるかに少ない割合です(別の調査による)。いずれにしても、セキュリティを強化するには、[BitwardenでTwitterの2FAを有効にしてください](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)。
## 今後のイベント

[**今後のトレーニング:**](https://vimeo.com/579562355)**パワーユーザー向けBitwarden Essentials**
8月12日(木)午前9時 PST/正午12時 EST
このセッションでは、自動入力のヒントからBitwarden Sendの使用まで、パワーユーザーがBitwardenを活用する方法を紹介します。
## SNSで人気の投稿
知識や経験を共有することで、侵害やハッキングのない世界の実現に重要な役割を果たしています。最近人気を集めた投稿をいくつかご紹介します。
[**BitwardenでAWSを保護するLinkedIn投稿**](https://www.linkedin.com/feed/update/urn%3Ali%3Aactivity%3A6820938735899738112/?actorCompanyId=24776937)

[**パスワード更新を強く訴えるツイート**](https://twitter.com/TolkiCasts/status/1416397955053936641)

今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればお知らせください。
**それではまた次回、**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-enables-bjg-consulting-to-foster-a-security-culture/
---
# BitwardenがBJG Consultingのセキュリティ文化醸成を支援
BJG Consultingは、Bitwarden パスワードマネージャーが摩擦のない環境づくりに必要な「すべての条件を満たしている」と評価しました。
---
## 概要
設立:2008年
業種:マーケティング
拠点:ワシントン州、フロリダ州
BJG Consultingは、Brianna J. Grantham氏が設立したコミュニケーションおよびマーケティングのコンサルティング会社です。シアトルとフロリダ州フォートマイヤーズに本社を置く同組織は、クライアントに対して、包括的なマーケティング戦略コンサルティングと計画策定、提案書およびRFPへの回答支援、マーケティングコンテンツ制作を提供しています。組織全体の360°セキュリティを確保し、データへの脅威に対する強固な防御を実現するため、BJGは強力なセキュリティ文化の基盤となるパスワードマネージャーの導入を選びました。
[](https://vimeo.com/1015900919)
*[Watch on Vimeo](https://vimeo.com/1015900919)*
## 状況:セキュリティ意識とパスワード管理のベストプラクティスの基盤づくり
強固なセキュリティ文化の構築には課題が伴います。セキュリティ文化にとって最も大きな障壁のひとつが、従業員の賛同を得ることです。従業員は、セキュリティ意識を自分の業務に不可欠なものではなく、負担や後回しにしてよいものと捉える場合があります。これを克服するには、組織がサイバーセキュリティの重要性を伝え、定期的なセキュリティ意識向上トレーニングや取り組みを提供する必要があります。適切なセキュリティツールを導入すれば、従業員の負担を大きく軽減でき、ひいてはデータの保護にもつながります。
BJGチームは、個人の行動が職場に持ち込まれ、またその逆も起こるため、家庭での習慣が組織での習慣になると考えています。従業員が自宅で付箋にパスワードを書き留めているなら、その行動をオフィスにも持ち込んでいる可能性は十分にあります。
> 「サイバーセキュリティのポリシーを確立することは非常に重要です。これは、誰がポリシー設定を担当し、何を優先するかを決めることから始まります。たとえば、ベンダーのサイバーセキュリティレビューはどの頻度で行う必要があるのか。ベンダーをオンボーディングする前に、どのような受け入れレビューが必要なのか。リスク評価を実施し、リスクがどこにあるのか、そしてこれらの意思決定に誰が関与すべきかを判断する必要があります」- Brianna J. Grantham
## ソリューション:セキュリティチームにとって組織のサイバーセキュリティのMVPであるBitwarden
BJGは、セキュリティツールキットを全面的かつ継続的に導入してもらうため、摩擦のない環境づくりに特に注力しています。Grantham氏は「人々が疲れて使うのをやめてしまうようなことは避けたいのです」と述べています。「Bitwardenの多くのメリットのひとつは、ユーザーが覚えておく必要があるのは[1つの強力なパスワード](https://bitwarden.com/ja-jp/blog/how-to-change-your-main-bitwarden-password/)だけだということです」。さらに、[包括的なセキュリティ対策](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)がBitwarden パスワードマネージャーに組み込まれており、データを保護するための多層的な防御が確保されています。
> 「**Bitwardenはすべての条件を満たしています**」とGrantham氏は述べています。「Bitwardenは安全で、驚くほど使いやすいアプリを備え、業務をはるかにスムーズにするプラグインを提供しているので、とても気に入っています」
Bitwardenを使用する前、Grantham氏は個人的に別のパスワードマネージャーを利用していましたが、大きく物足りないと感じていました。維持管理が面倒で、デバイス間で同期されず、使いやすくもありませんでした。
## 強固なセキュリティ文化はリーダーシップから始まる
Grantham氏によると、Bitwardenはアクセス管理の文書化を軸に強固なセキュリティ文化を築くうえで重要な役割を果たし、従業員やクライアントが、本当にアクセスを必要とする人だけがアクセスできることを理解できるようにしています。Grantham氏は「アクセス権を持つ人が増えるほど、問題も増える可能性があります」と述べています。
Grantham氏はまた、継続的で持続可能なセキュリティ文化の醸成はトップから始まると考えています。「[サイバーセキュリティ文化](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)は家庭から、トップダウンで始まり、上級社員が最初から率先して取り組む必要があります」とGrantham氏は述べています。「個人こそがサイバーセキュリティです。組織の安全性は、そのメンバーの安全性に左右されます。そして、改善の余地は常にあります。サイバーセキュリティは、複雑さも必要性も高まる一方です。だからこそ、スタッフが最新のセキュリティプラクティスを把握し、組織のセキュリティ文化に効果的に貢献できるよう、継続的な従業員教育が不可欠なのです。そこにこそ、私たち全員が自分の役割を果たし、改善を続ける機会があります」
ITプロフェッショナルが職場で見ているサイバーセキュリティのトレンドや脅威について、詳しくは[2024年サイバーセキュリティパルス調査](https://bitwarden.com/ja-jp/resources/2024-cybersecurity-pulse-survey/)をご覧ください。
## BJGはセキュリティファーストの考え方の必要性を理解している
セキュリティ意識はもはや贅沢ではなく、必要不可欠なものです。テクノロジーが進化し、サイバー脅威が変化する中、組織は自らの資産、評判、顧客を守るためにセキュリティ意識を優先しなければなりません。強固なセキュリティ文化を築くには、従業員がセキュリティの重要性を理解し、セキュリティリスクを防ぐために主体的に行動する、セキュリティファーストの考え方が不可欠です。
セキュリティ意識とは、単なるコンプライアンスの問題ではありません。組織のあらゆる側面に浸透するセキュリティ文化の枠組みをつくることです。従業員が十分な情報に基づいてセキュリティ上の判断を行い、自らの行動に責任を持てるようにすることでもあります。セキュリティファーストの考え方を育むことで、組織はセキュリティ侵害や外部脅威のリスクを低減し、機密情報を保護し、顧客の信頼を維持できます。
## Bitwardenでセキュリティ文化の構築を始めましょう
強固なセキュリティ文化の構築を始める準備はできていますか?無料の[エンタープライズまたはチームのトライアル](https://bitwarden.com/ja-jp/pricing/business/)に今すぐお申し込みください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-enterprise-password-manager-implementation-guide/
---
# Bitwarden Enterpriseパスワードマネージャー実装ガイド
4つのフェーズでチーム全体にBitwardenパスワードマネージャーを円滑に導入するためのリソース
---
## エンタープライズ実装ガイド
#### この記事の主なポイント:
- **4フェーズのデプロイ:**Bitwardenのエンタープライズ実装は、トレーニングから継続的なサポートまで、体系化されたフェーズに沿って進みます。
- **トレーニングの基盤:**Bitwardenの導入を成功させるには、管理者向けトレーニングとチームメンバーの教育から始めます。
- **柔軟なデプロイオプション:**技術リソースとデータ要件に基づき、Bitwardenクラウドまたは自己ホスト型ソリューションを選択します。
- **エンタープライズポリシーの設定:**適切なセキュリティ統制を実現するため、ユーザーオンボーディングの前にBitwardenのポリシー、コレクション、グループを設定します。
- **統合機能:**Bitwardenは、既存のIDプロバイダーやSCIMプロビジョニングシステムと統合できます。
- **拡張性の高い実装:**Bitwarden Enterpriseは、段階的なロールアウトにより、小規模チームから大規模組織まで拡張できます。
### フェーズ1:トレーニング
| **ステップとアクション** | **主要担当者** | **ヘルプ記事とリンク** |
|------|------|------|
| **ステップ1:管理者トレーニング** 特別トピックの例には、以下が含まれますが、これらに限定されません。 設定済みのSSOログインフローのデモ カスタムフィールド カスタム役割 Bitwardenの2段階ログインの設定(SSO IdPで設定されていない場合) | 社内トレーニング担当者/マネージャー | [Bitwardenコース](https://bitwarden.com/ja-jp/help/courses/) ご要望に応じて、個別トレーニングセッションもご利用いただけます |
| **ステップ2:チームメンバー向けトレーニング** エンドユーザー向けの一般的なトレーニングセッションでは、以下を扱います。 現在のパスワードをBitwardenにインポートする方法 すべてのデバイスでのBitwarden Bitwardenブラウザー拡張機能の設定 アカウントの作成 Bitwarden保管庫を理解する Bitwardenパスワードマネージャーの使い方 Bitwarden Send | 全レベル | [Bitwardenコース](https://bitwarden.com/ja-jp/help/courses/) ご要望に応じて、個別トレーニングセッションもご利用いただけます |
| **ステップ3:サービスデスクトレーニング** サービスデスクチームの成功を支援する、任意の専用トレーニングセッション | サービスデスク、カスタマーサクセス責任者 |
| **継続的な教育** すべてのユーザーは、Bitwardenラーニングセンターで毎月追加・更新される学習コンテンツを活用できます 初回オンボーディング後に参加した新規ユーザーは、ライブのBitwarden週次デモとQ&Aを活用するか、録画版を視聴できます | 全レベル | [Bitwardenコース](https://bitwarden.com/ja-jp/help/courses/) [Bitwardenライブ週次デモ](https://bitwarden.com/ja-jp/bitwarden-demo/) [チームおよびエンタープライズ向けBitwardenデモ](https://bitwarden.com/ja-jp/resources/videos/enterprise-demo/) |
### フェーズ2:デプロイ - 自己ホスト(上級者向け、IT投資が必要)
| **ステップとアクション** | **主要担当者** | **ヘルプ記事とリンク** |
|------|------|------|
| **ステップ1:自己ホストできるか確認する** **オプション1:クラウド(推奨):**ほとんどの企業とユーザーのニーズは、Bitwardenクラウドのデプロイで十分に満たされます。 Bitwardenクラウドは、次のような場合に適しています。 - すぐに使えて、設定後は手間のかからないソリューションを求めている - 自己ホストに必要な技術リソースや経験がない - セットアップ時間をかけず、すぐにデプロイしたい Bitwardenクラウドを使用する場合は、次のセクション「フェーズ2:デプロイ - Bitwardenクラウド」に進んでください **オプション2:自己ホスト(上級企業向け):**特定のデータ主権要件がある企業、またはプライベートファイアウォールやリバースプロキシの背後にBitwardenを構成したい企業は、Bitwardenをオンプレミスで自己ホストすることを選択できます。サーバーのインストール、保守、更新、バックアップ、および全般的なセキュリティはお客様の責任となります。 **MSP向けの注意:**Bitwardenプロバイダーポータルは、自己ホスト型インストールをサポートしていません。クライアントの自己ホスト型サーバーを管理するには、それらの組織に管理ユーザーを手動で追加する必要があります。 **自己ホストとは?** Bitwardenを自社のサーバーで実行するには、高度な技術知識とITインフラが必要です。また、サーバーのメンテナンス、セキュリティ、稼働時間、更新についても責任を負うことになります。自己ホストが適しているかどうかを判断する前に、次の質問に答えてください。 - すでに他のものを自己ホストしていますか? - サーバーを稼働させる専用ハードウェアがありますか? - サーバーの責任を担うITまたはDevOpsチームがありますか? - Docker、またはKubernetesとHelmチャートに精通していますか? - LinuxターミナルまたはPowerShellを使用してソフトウェアをインストールすることに抵抗はありませんか? いずれかの回答が「いいえ」の場合は、代わりにすぐに利用できるBitwardenクラウドサービスの使用を再検討してください。 Bitwardenの自己ホストが適しているのは、次の場合です。 - 特定のデータ管理要件の対象である - サーバーを維持するための技術リソースと知識がある - チームがサーバーデータを保護し、バックアップできると確信している - 組織の目標復旧時間(RTO)と、自社インフラで必要なサービス可用性を実現する方法を理解している Bitwardenを自己ホストすることに決めた場合は、以下の手順に従ってください。Bitwardenクラウドサービスを使用することに決めた場合は、**フェーズ2: デプロイ(クラウド**)に進んでください。 | ITディレクター | [Linux標準デプロイ(自己ホスト)](https://bitwarden.com/ja-jp/help/install-on-premise-linux/) [Windows標準デプロイ(自己ホスト)](https://bitwarden.com/ja-jp/help/install-on-premise-windows/) |
| **ステップ2: インストールの準備** **1. ドメインを設定する** - 専用マシン(仮想または物理)を指すドメイン名のDNSレコードを設定し、そのマシンのポート80と443を開放します。 **2. DockerとDocker Compose(Linux)またはDocker Desktop(Windows)をインストールする** - Dockerは、Bitwardenの各種プロセスをコンテナ化するために使用されます。サーバー用マシンには、少なくとも4GBのRAM、25GBのストレージ、デュアルコア以上の2GHzプロセッサがあることを確認してください。 **3.****インストールIDとキーを取得する** - [bitwarden.com/host/](https://bitwarden.com/ja-jp/host/) にアクセスし、Bitwarden自己ホスト型サーバーの所有者の連絡先メールアドレスを入力して、この情報を取得します。 | ITスペシャリスト 組織の所有者 | [Linux標準デプロイ(自己ホスト)](https://bitwarden.com/ja-jp/help/install-on-premise-linux/) [Windows標準デプロイ(自己ホスト)](https://bitwarden.com/ja-jp/help/install-on-premise-windows/) |
| **ステップ3: Bitwardenサーバーをデプロイする** **1. Bitwardenのローカルユーザーとディレクトリを作成する -** ターミナル(Linux)またはPowerShell(Windows)を開き、Bitwardenヘルプセンターの該当するインストールガイドに記載されている一連のコマンド(Bash)を入力して実行します。 **2. マシンにBitwardenをインストールする -**事前に構築されたスクリプトをダウンロードして実行し、Bitwardenをインストールします。この手順には、インストールID、インストールキー、SSL証明書が必要です。詳細については、該当するガイドを確認してください。 **3. 環境を設定する -**環境ファイル内でサーバー設定を調整します。これには、Bitwardenインストール環境が招待などのメールをユーザーに送信できるように、SMTPメールサーバーへの接続を設定することも含まれます。 **4. Bitwardenサーバーを起動する -**Bitwardenを起動するコマンドを入力します。Bitwardenは、必要なイメージをDocker Hubから自動的にダウンロードします。Dockerコンテナを確認し、正しく実行されていることを確認してください。ドメイン上のWebアプリにアクセスし、利用できることを確認してください。 | ITスペシャリスト 組織の所有者 | [Linux標準デプロイ(自己ホスト)](https://bitwarden.com/ja-jp/help/install-on-premise-linux/) [Windows標準デプロイ(自己ホスト)](https://bitwarden.com/ja-jp/help/install-on-premise-windows/) |
| **ステップ4: 自己ホスト型組織を作成する** 組織を作成するには、以下のサブタスクに従ってください。 1. 請求目的で使用するクラウド組織を開始する(以下のステップ3) 2. BitwardenクラウドWebアプリからライセンスファイルを取得する 3. 自己ホスト型サーバー上のWebアプリで組織を作成する 4. 請求とライセンス同期を設定する(任意) これらの手順を完了すると、Bitwarden組織が機能するようになります。SCIMやSSOなどの統合機能を含む各機能を十分にテストし、セットアップが成功していることを確認してください。 | 組織の所有者 | [ライセンスの設定と取得 ](https://bitwarden.com/ja-jp/help/licensing-on-premise/#organization-license/) |
| **ステップ5: メンテナンスとバックアップの計画を作成する** サーバーの更新とバックアップ作成システムの設定について、計画を策定し、継続的なタスクを割り当てます。サーバーデータのオフサイトバックアップを準備し、災害復旧プロトコルをテストします。 | ITスペシャリスト | [インスタンスを更新する](https://bitwarden.com/ja-jp/help/updating-on-premise/) [ホストされているデータをバックアップする](https://bitwarden.com/ja-jp/help/backup-on-premise/) |
| これらの手順が完了したら、下記セクションの**ステップ3: エンタープライズポリシーを設定する**に進みます。 |
### フェーズ2: デプロイ - Bitwardenクラウド(お客様希望)
| **手順とアクション** | **担当者** | **ヘルプ記事とリンク** |
|------|------|------|
| **ステップ1:組織の所有者を特定する** 次のサイトで無料ユーザーアカウントを作成します:[https://vault.bitwarden.com](https://vault.bitwarden.com/)組織の所有と管理に使用する予定のメールアドレスを使ってください。所有者は、組織のあらゆる側面を管理できるスーパー ユーザーです。そのメールアドレスを特定のユーザーに関連付けるか、チームの受信用メールボックスに関連付けるかを決定してください。 **注:**Bitwarden担当者のサポートを受けている場合は、この手順をスキップしてください | 組織の所有者 |
| **ステップ2:組織を作成する** Bitwarden Cloudで**無料**組織を作成します:[https://vault.bitwarden.com](https://vault.bitwarden.com/)。自己ホスト型の場合でも、請求目的で使用されます。 **注:**Bitwarden担当者のサポートを受けている場合は、この手順をスキップしてください | 組織の所有者 | [組織](https://bitwarden.com/ja-jp/help/what-is-an-organization/) |
| **ステップ3:エンタープライズポリシーを設定する** ユーザーのオンボーディングを開始する前に、すべてのポリシーを有効化して設定しておくことをおすすめします。 注:すべてのポリシーが遡及的に適用されるわけではないため、ポリシーはユーザーを招待する前に有効化しておく必要があります。 | 組織の所有者と管理者 | [エンタープライズポリシー](https://bitwarden.com/ja-jp/help/policies/) |
| **ステップ4:コレクション管理設定を選択する** 組織内でコレクションをどのように運用するかを選択します。これらの設定により、管理者による完全管理から、ユーザーが自分でコレクションを作成できる完全セルフサービスまで、幅広い運用が可能になります。また、最小権限のポリシーを確立するためにも使用できます。 | 所有者 | [コレクション管理](https://bitwarden.com/ja-jp/help/collection-management/) [リソース:コレクション管理設定](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/) |
| **ステップ5:連携を確認して設定する** 管理者コンソールの連携ページにアクセスし、SSOでログインなど、必要な連携を設定します。 | 組織の所有者と管理者 | [リソース:適切なSSOログイン戦略の選び方](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/) |
| **ステップ6:追加の管理者を追加する** 必要に応じて、組織に管理者を追加します。冗長性を確保するため、2人目の所有者を設定することもおすすめします。 | 組織の所有者と管理者 | [ユーザー管理](https://bitwarden.com/ja-jp/help/managing-users/) |
| **ステップ7:管理者とユーザーが共有するコレクションを作成する** コレクションは、ユーザーのグループと共有される安全なアイテムを格納する場所です。 | 組織の所有者と管理者 | [コレクション](https://bitwarden.com/ja-jp/help/collections/) |
| **ステップ8:ユーザーを管理するためのグループを作成する** グループを作成すると、コレクションを簡単に割り当てられます。注意:IDプロバイダーまたはディレクトリサービスからグループとユーザーを同期する場合、後でユーザーとグループの割り当てを再設定する必要が生じることがあります。 | 組織の所有者と管理者 | [グループ](https://bitwarden.com/ja-jp/help/groups/) |
| **ステップ9:コレクションをグループに割り当て、パスワード共有を開始する** グループをコレクションに割り当て、「読み取り専用」と「パスワードを非表示」オプションを必ずテストし、利用方法を示してください。 | 組織の所有者と管理者 | [メンバーの役割と権限](https://bitwarden.com/ja-jp/help/user-types-access-control/) |
| **ステップ10:テスト用コレクションにアイテムを追加する** アイテムを手動で追加するか、別のパスワード管理アプリケーションからCSVまたはJSON経由でインポートします。 | 組織の所有者と管理者 | [保管庫へのデータのインポート](https://bitwarden.com/ja-jp/help/import-data/) |
| **連携エンジニア(任意)** 組織のポリシー、コレクション、グループをさらに構成するための支援。 | 組織の所有者と管理者 | [コレクション](https://bitwarden.com/ja-jp/help/about-collections/) [グループ](https://bitwarden.com/ja-jp/help/about-groups/) |
### フェーズ3:オンボーディング
| **手順とアクション** | **担当者** | **ヘルプ記事とリンク** |
|------|------|------|
| **ステップ1:初回展開のスケジュールを決定する** | 上級リーダーシップ/セキュリティチーム | [オンボーディングワークフロー](https://bitwarden.com/ja-jp/help/onboarding-workflows/) |
| **ステップ2:Bitwarden展開に関する社内向けメッセージ/メモを作成する** YouTubeのBitwardenチュートリアル動画と、ラーニングセンターのBitwarden 101動画シリーズをご覧ください。 | 社内トレーニング/マネージャー | [YouTubeのBitwarden](https://www.youtube.com/bitwarden) |
| **ステップ3:Customer Activation Kitを活用する** Customer Activation Kitを活用して、ブランドアセット、1枚資料、解説動画など、すぐに使えるマーケティング資料にアクセスできます。これらのリソースは、社内コミュニケーションの強化とエンドユーザーの利用促進に役立ちます。 | 社内トレーニング/マネージャー | [Customer Activation Kit](https://bitwarden.com/ja-jp/help/customer-activation-kit/) |
| **ステップ4:パスワード管理ポリシーについて社内リーダーに周知する** | 社内リーダー/セキュリティチーム |
| **ステップ5:Bitwardenクライアントアプリケーションをダウンロードしてログインする** 安全なデータ共有のために適切に設定されていること、意図したエンタープライズポリシーが機能していること、オンボーディング機能が正常に動作していることを確認するため、Bitwardenクライアントアプリケーションをダウンロードして導入します。 メモ:一部の組織では、デバイス管理ソフトウェアを通じてクライアントを設定するポリシーがすでに整備されています。 メモ:自己ホスト型ユーザーは、クライアントの環境を設定する必要があります:[https://bitwarden.com/help/article/change-client-environment/](https://bitwarden.com/ja-jp/help/change-client-environment/) | すべてのユーザー | [すべてのデバイスにインストールして同期する](https://bitwarden.com/ja-jp/download/) |
| **ステップ6:ユーザーを招待するためにDirectory ConnectorまたはSCIMを設定する** Directory ConnectorまたはSCIM統合のプロビジョニングを開始し、組織へのユーザー招待を始めます。 CLI内で入力できる、ユーザーの承諾ステップを省略するためのスクリプトを提供します(任意)。 安全なオフボーディング手順を確認する | 組織の所有者+管理者 | [SCIMについて](https://bitwarden.com/ja-jp/help/about-scim/) [Directory Connectorについて](https://bitwarden.com/ja-jp/help/directory-sync/) |
| **ステップ7:ユーザーアカウントの移行** 現在利用しているパスワードマネージャーからBitwardenへ移行する方法をユーザーに案内します。 | すべてのユーザー | [保管庫にデータをインポートする](https://bitwarden.com/ja-jp/help/import-data/) |
| **ステップ8:ブラウザー内蔵のパスワードマネージャーを無効にするようユーザーに依頼する** ブラウザー内蔵のパスワードマネージャーはセキュリティ脅威に対して脆弱性が高く、Bitwardenの利用体験に干渉する可能性があります。 | すべてのユーザー | [ブラウザー内蔵のパスワードマネージャーを無効にする](https://bitwarden.com/ja-jp/help/disable-browser-autofill/) |
| **大規模なお客様向けに、BitwardenはカスタマーサクセスエンゲージメントマネージャーおよびBitwarden経営陣との継続的なミーティングを提供しています。** 追加の導入作業に関する支援 Q&Aセッション チェックインミーティング | 組織の所有者+管理者+社内リーダー/セキュリティチーム | [コレクション](https://bitwarden.com/ja-jp/help/about-collections/) [グループ](https://bitwarden.com/ja-jp/help/about-groups/) |
### フェーズ4:継続的なサポート
| **ステップとアクション** | **主要担当者** | **ヘルプ記事とリンク** |
|------|------|------|
| **継続:請求サポートのリクエスト** 迅速な請求サポート支援については、サポートにお問い合わせください。 | 組織の所有者 | [Bitwardenヘルプセンター](https://bitwarden.com/ja-jp/help/) |
| **継続:テクニカルサポートのリクエスト** 迅速なテクニカルサポート支援については、サポートにお問い合わせください。 | すべてのユーザー | [Bitwardenヘルプセンター](https://bitwarden.com/ja-jp/help/) |
| **大規模なお客様向けに、BitwardenはカスタマーサクセスエンゲージメントマネージャーおよびBitwarden経営陣との継続的なミーティングを提供しています。** カスタマーサクセスエンゲージメントマネージャーとの定例ミーティング Bitwarden経営陣および製品チームとの定期ミーティング 導入開始から最初の2か月間に寄せられたフィードバックと機能リクエストを確認する | 大規模エンタープライズ顧客の組織の所有者、管理者、プロジェクトマネージャー、サービスデスクチーム、エンドユーザー |

### 追加のテストおよび実装リソース
#### [エンタープライズ向けパスワード管理に不可欠な機能](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/)
このガイドを取り入れて、エンタープライズ向けパスワード管理の評価を成功に導きましょう。
#### [エンタープライズ機能一覧](https://bitwarden.com/ja-jp/help/enterprise-feature-list/)
Bitwardenエンタープライズ組織で利用できる機能を、複数のカテゴリに分けて紹介します。
#### [概念実証チェックリスト](https://bitwarden.com/ja-jp/help/proof-of-concept/)
Bitwarden製品、実装、営業の各スペシャリストが、Bitwardenの概念実証トライアルの実施を支援するために設計しました。
#### [トライアル組織を本番環境に向けて準備する](https://bitwarden.com/ja-jp/help/prepare-your-org-for-prod/)
このガイドを活用して、本番導入に向けた準備を進めましょう。
#### [無料エンタープライズトライアルのテスト基準](https://bitwarden.com/ja-jp/resources/test-criteria-for-your-bitwarden-free-enterprise-trial/)
チームがエンタープライズ無料トライアルを最大限に活用できるようにするための、Bitwardenのテスト基準です。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-initial-setup-tutorial-edge-browser-and-sso/
---
# Bitwarden 初期設定チュートリアル - Edge ブラウザーと SSO
Bitwarden パスワードマネージャーの Edge 拡張機能を簡単に使い始める
---
## #1 Bitwarden Edge ブラウザー拡張機能をダウンロードします。
Edge でパスワードを安全に管理するには、次のページから拡張機能をインストールしてください:[https://bitwarden.com/download/](https://bitwarden.com/ja-jp/download/) | 視聴:[短い動画](https://vimeo.com/1062571480#t=0m07s&end=0m38s&share=copy)

## #2 すぐにアクセスできるよう、Bitwarden ブラウザー拡張機能をタスクバーにピン留めします。
Bitwarden をブラウザーのツールバーにピン留めして、すぐに使えるようにしておきます。 | [短い動画を見る](https://vimeo.com/1062571480#t=0m41s&end=1m01s&share=copy)

## #3 ブラウザー内蔵のパスワードマネージャーをオフにします
ブラウザーのパスワードマネージャーを無効にして、競合を防ぎ、スムーズに利用できるようにします。 | 視聴[短い動画](https://vimeo.com/1062571480#t=1m08s&end=1m56s&share=copy)

## #4 エンタープライズ SSO でサインインします(組織で SSO を使用している場合)
会社のシングルサインオンを使用して Bitwarden にすばやくアクセスします。 | 視聴:[短い動画](https://vimeo.com/1065602373#t=4m29s&end=5m21s&share=copy)

## #5 Bitwarden 拡張機能で最初のアイテムを保存します
最初のログイン情報を追加して、認証情報の保護を始めましょう。 | 視聴:[短い動画](https://vimeo.com/1062571480#t=2m53s&end=3m51s&share=copy)

## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-machado-msp/
---
# 今四半期のチャネルパートナー:退役軍人が経営するITコンサルティング企業、Machado
強固なパートナーシップと顧客満足により、Bitwardenは「自信を持って支持できるソリューション」に
---
## 退役軍人が経営するITコンサルティング企業、Machado
#### 概要
設立:2001年
会社規模:従業員30名以上
業種:ITコンサルティングおよびサービス
所在地:マサチューセッツ州
Bitwardenの利用期間:2年
クライアント数:105
管理しているBitwardenシート数:400
マサチューセッツ州を拠点とし、退役軍人が経営するITコンサルティング企業であるMachadoは、さまざまな業種の法人顧客にITおよびサイバーセキュリティサービスを組み合わせて提供しています。同社は幅広いITセキュリティサービスを販売している一方で、パスワード管理の提供範囲は限られていました。顧客はデータ侵害につながりかねない不適切なパスワード管理を行っていたため、Machadoチームは、より強固なパスワードセキュリティソリューションを提供すべき時期だと考えました。
#### 状況:安全でないパスワード保存への懸念から、エンタープライズ向けパスワードマネージャーの検索を開始
長年にわたり、Machadoは顧客がパスワードを安全でない方法で保存していることに気づいていました。注目度の高いデータ侵害が相次ぐ中、自社の法的、財務的、評判上のリスクを懸念する顧客にとって、パスワードセキュリティはますます重要な関心事となりました。
「ランサムウェア攻撃やビジネスメール詐欺がある中で、認証情報の保護は極めて重要です」と、MachadoのエンジニアリングディレクターであるMax Kaplan氏は述べています。「認証情報を保護していないなら、いったい何をしているのでしょうか?」
内在するリスクがあるにもかかわらず、Machadoチームは、いまだに多くの顧客がExcelスプレッドシートにパスワードを保存していることを確認しました。「顧客はこの方法のリスクを認識し、理解していましたが、修正するにあたって何から始めればよいのか分かっていませんでした」とKaplan氏は述べています。「一部の顧客は、ブラウザベースのパスワードマネージャー内にパスワードを保存することに頼っていました。しかし、これはWebサイトではないアプリケーションには対応できないだけでなく、組織としての監督や管理範囲の確保もできません。それらのパスワードは、ただブラウザの中にあるだけなのです。」
Machadoは、顧客にとって最適なパスワード管理ソリューションを評価する中で、いくつかの選択肢を検討しました。「技術への慣れやスキルにはばらつきがあるため、使いやすいソリューションが必要だと考えていました。また、それぞれ別の認証情報が必要な100個もの個別アカウントを扱いたくなかったため、プロバイダー側である程度管理できることも重要でした」とKaplan氏は述べています。
Machadoチームはまた、製品ロードマップや技術アーキテクチャについて透明性があり、もちろんMachadoのようなマネージドサービスプロバイダー(MSP)にとって使いやすいパスワード管理プロバイダーを求めていました。「エンタープライズ向けのパスワード管理企業の多くは、非常に閉鎖的に見えます。やや柔軟性に欠け、製品の方向性もコードも公開されていません」とKaplan氏は述べています。
#### ソリューション:顧客にとって使いやすく導入しやすいBitwarden
Machadoは顧客に販売する他のパスワードマネージャーソリューションも短期間検討しましたが、Kaplan氏自身がBitwardenで得た良い経験と、ソフトウェア全体の評判が後押しとなり、Bitwardenが最有力候補となりました。
「私はすでにBitwardenの利用経験があり、その総合的な機能に本当に感銘を受けていました」とKaplan氏は述べています。「一部の従業員はLastPassに慣れていましたが、両社を機能ごとに比較したところ、Bitwardenこそが協業したい会社だとすぐに分かりました。LastPassはMSPへの注力がそこまで高くありません。」
Kaplan氏はこう述べています。「顧客も証言しているように、Bitwardenは使いやすく、導入も簡単です。」
Kaplan氏は、「デスクトップ、モバイルアプリケーション、Web拡張機能など、Bitwardenにはさまざまな利用方法がある」ことを大きなセールスポイントとして挙げています。また、製品が一元化されていること、パスワード共有機能、安全なパスワード生成が、顧客が強固なパスワードセキュリティ文化を根付かせるうえで重要な要素になっていると高く評価しています。
#### Bitwardenとの協力的なパートナーシップとシームレスな顧客導入
Kaplan氏は、Bitwardenチームがパートナーが顧客に最高のサービスを提供するために必要なものを確実に得られるよう、徹底して注力している点を特に高く評価しています。「私たちが最初に参加した頃、Bitwardenパートナープログラムはまだ初期段階でした」とKaplan氏は述べています。「それでもすぐに、Bitwardenがパートナーの成功にどれほどの労力、献身、リソースを注いでいるかが分かりました。」
Machadoはまた、Kaplan氏の言葉を借りれば、Bitwardenの導入プロセスが「非常に簡単」だと感じています。
Kaplan氏はこう述べています。「非常に迅速に立ち上げることができます。セットアップするすべての顧客に対して、SSO(シングルサインオン)とクロスドメインID管理システム(SCIM)プロビジョニングを提供しています。それに加えて、環境内でユーザーのプロビジョニングを行い、デスクトップクライアントとWeb拡張機能を展開する時間を含めても、わずか数時間の話です。本当に素晴らしいです。」
#### Bitwarden:「自信を持って支持できるソリューション」
「以前は、心から自信を持って支持できるソリューションがありませんでした」とKaplan氏は述べています。「たいていは、その時々で主流のソリューションへ顧客を案内することになっていました。しかし、私たちはそれをサポートしていたわけではありません。単なる推奨に過ぎなかったのです。今では、自信を持って支持し、心からサポートし、信頼できるソリューションがあります。Bitwardenは、クライアントに簡単に推奨し、再販し、提供できるものです。」
「製品そのものが素晴らしいのです。これ以上何を望めるでしょうか?」
#### Bitwardenを始める
Bitwardenパートナープログラムのメンバーになることに興味がありますか?詳しくは[こちら](https://bitwarden.com/ja-jp/msp/)をご覧ください。また、Bitwardenが貴社のビジネスにどのように役立つかを詳しく知り、[14日間の無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)にお申し込みいただくこともできます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-okta-enhance-security-with-plug-and-play-integration/
---
# BitwardenとOkta:プラグアンドプレイ統合でセキュリティを強化
BitwardenとOktaを組み合わせることで、一元化されたSaaSアプリケーションと従業員一人ひとりの活用促進に対応する、包括的なIDアクセス管理(IAM)とシングルサインオン(SSO)ソリューションを提供します。
---
## 概要
企業で導入されるSaaS(Software-as-a-Service)アプリケーションの増加やサイバー犯罪の急増を背景に、多くの企業はサイバーセキュリティ態勢を向上させるため、**Okta**のようなIDアクセス管理(IAM)およびシングルサインオン(SSO)ソリューションを利用しています。従業員のログインIDやパスワードの数を減らせるだけでなく、SSOでアクセスを統合することで、ユーザーエクスペリエンスの向上と生産性の強化にもつながります。OktaとBitwardenを統合することで、企業はSSOシステムに組み込まれていないアプリを含む、すべてのパスワード管理データを安全にプロビジョニングできます。
しかし、SSOでのログインに対応していないアプリケーションやサービスが原因で、組織には運用面やセキュリティ面のギャップが残る場合があります。パスワードマネージャーの**Bitwarden**を使用すれば、従業員は業務アカウントを強力で一意のパスワードで保護し、機密情報を安全に共有し、統合されたパスワード暗号化でSSOの導入範囲を拡張できます。さらに、BitwardenとOktaを統合することで、IT管理者は社内のさまざまなチームが利用する各種ツールやアプリケーションを包括的に把握し、制御できます。
BitwardenとOktaを統合することで、一元化されたSaaSアプリケーションから従業員一人ひとりの活用促進までをカバーする、包括的なIDおよびアクセス管理戦略を実現できます。この統合はシンプルかつ安全で、管理者による設定にも最小限の時間しかかかりません。
## SSOとユーザープロビジョニングにおけるBitwardenとOktaのメリット
- 従業員が必要とするパスワードと認証情報の数を減らし、サイバー攻撃を受ける可能性のある領域を縮小します。
- 従業員のプラットフォームアクセスを簡素化し、ユーザーのオンボーディングや引き継ぎを効率化します。
- ブラウザー、モバイル、デスクトップ、コマンドラインインターフェイス全体で認証を標準化します。
- セキュリティを維持しながら、既存のワークフローに支障なく統合できます。
- SCIMまたはBitwarden Directory Connectorを通じて、Bitwarden内のユーザーを自動的にプロビジョニングおよびプロビジョニング解除し、ITシステム、SaaS製品、社内ツールなどのユーザーアクセス管理を容易にします。
- 脆弱なパスワードや使い回されたパスワードを特定して排除することで、企業全体のセキュリティを強化します。
## 統合の詳細:Bitwardenへの認証
Oktaを使用してBitwardenに認証することで、ユーザーはSSOでは利用できない幅広いアプリケーションやサービスにアクセスできます。Oktaを利用している企業向けに、Bitwardenは業界標準のインターフェイスを通じて統合されます。これにより、お客様はOktaをIDプロバイダーとして使用しながら、パスワード管理の利便性とセキュリティを実現できます。
Bitwardenでは、Okta向けに次の実装オプションを提供しています。
- Okta SSO SAML実装
- Okta SSO OIDC実装
- Bitwarden Directory ConnectorによるOktaディレクトリ統合とユーザープロビジョニング
- SCIMによるOktaディレクトリ統合とユーザープロビジョニング
SSOや暗号化されていないアプリケーションでは、ユーザーはOktaの認証情報で認証し、複数のアプリケーションにアクセスします。機密性の高いパスワードに対するゼロ知識暗号化を維持するため、Bitwardenは認証と復号を2つの明確なステップに分離しています。Oktaによる認証の後、Bitwardenのマスターパスワードで復号し、保管庫にアクセスします。その結果、復号キーがBitwardenのサーバーを通過することはありません。

## BitwardenはSSOの範囲を超えて拡張します
Bitwardenは、SSOの機能を超える包括的なアクセスとセキュリティを提供します。主な内容は次のとおりです。
- 生成:**強力で一意のパスワード**(すべての企業アカウント向け)
- **安全に共有**:チームや部門をまたいだ認証情報
- パスワードとデータを保存し、保護:**エンドツーエンド暗号化**
- 包括的なエンタープライズ**コンプライアンスを維持**

## リソース
[Okta SAML実装](https://bitwarden.com/ja-jp/help/saml-okta/)
[Okta SCIM統合](https://bitwarden.com/ja-jp/help/okta-scim-integration/)
[「SSOでログイン」を使用した組織の構成](https://bitwarden.com/ja-jp/blog/configure-bitwarden-sso/)
[「SSOでログイン」の設定](https://bitwarden.com/ja-jp/help/using-sso/)
[「SSOでログイン」と顧客管理の暗号化](https://bitwarden.com/ja-jp/help/about-key-connector/)
[BitwardenとSystem for Cross-domain Identity Management(SCIM)](https://bitwarden.com/ja-jp/resources/bitwarden-and-the-system-for-cross-domain-identity-management-scim/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-overview/
---
# Bitwarden 概要 - 最も信頼されているパスワードマネージャーでリスクを軽減
Bitwarden は、企業や個人があらゆるデバイスから機密データを保存・共有するための、最も簡単で安全な方法を提供します。
---
## 企業と個人に最も信頼されているパスワードマネージャー
✓ **使いやすい** すべてのアカウントで強力なパスワードを簡単に生成、保存、自動入力し、SSO連携でスムーズにログインできます。
✓ **管理しやすい** 堅牢な管理ツールを備えた一元管理型のビジネス保管庫で認証情報を整理できます。
✓ **信頼できるセキュリティ** ゼロ知識暗号化とオープンソースの透明性を備え、第三者機関とコミュニティによる監査を受けています。
## 従業員とビジネスを保護
- **従業員のセキュリティを強化** 従業員があらゆる場所で、特にSSOの対象外のツールで、強力かつ一意のパスワードを使用できるようにします。
- **高額なデータ侵害の防止を支援** Webアプリの侵害の88%は脆弱または使い回された認証情報が原因で、解決には平均930万ドルのコストがかかります。
- **簡単で安全なコラボレーションを促進** チームは、会社のソーシャルメディアアカウントのログイン情報、TOTPコード、法人カードなどを共有できます。
## チームの力を引き出し、脆弱性を排除
- **セキュリティをカスタマイズ**し、組織全体で統一されたセキュリティ基準を設定する管理ポリシーを適用できます。
- **監視して是正**保管庫健全性レポートを使用して、流出済み、使い回し、脆弱、または漏えいの可能性があるパスワードに関するインサイトを得て、セキュリティ脆弱性に対処できます。
- **安全で拡張性の高い共有**により、一元管理された保管庫内の保管庫アイテムを組織が監督・所有でき、アイテムを信頼できる唯一の情報源にできます。
## Bitwarden は、誰もハッキングされない世界を目指しています
セキュリティ、プライバシー、コンプライアンスに関する最高水準の国際基準への取り組み。

## Bitwarden の主な機能と連携
| **SSOでログイン** SAML 2.0 または OpenID Connect(OIDC)を通じて、Bitwarden 組織のユーザーを認証します。例:auth0、Entra ID、Google、Okta など | **一元管理** 既存のIDプロバイダーを活用して、SAML 2.0 または OpenID Connect(OIDC)経由で Bitwarden 組織のユーザーを認証します。 | **ディレクトリ同期** SCIMサポートまたはLDAP Directory Connectorを使用して、プロビジョニングを効率化します。例:Entra ID(Azure AD)、Okta、OneLogin、JumpCloud など |
|------|------|------|
| **クロスプラットフォーム** スマートフォン、ノートPC、Webアプリなど、あらゆるデバイス、あらゆるプラットフォームに対応し、50以上の言語で利用できます。 | **開発者に優しい** 利用可能なAPIとCLIでプログラムによるアクセスを設定し、任意のツールと連携して、ニーズに合った独自の自動化を作成できます。 | **イベントログとSIEM** 監査可能なイベント記録を取得し、手動で確認したり、SIEMツールに取り込んだりできます。例:Splunk、Sentinel、Elastic、Panther、Rapid7 など |
| **SSHキーエージェント** SSHキーを安全に暗号化して保存し、Gitコミットの署名やサーバー認証に使用できます。キーを保管庫の外に公開する必要はありません。 | **保管庫健全性レポート** 保存されているパスワードが脆弱、使い回し、流出済みかどうかや、その他の有用なセキュリティ情報を確認できます。 | **24時間365日のグローバルサポート** Bitwarden の専門カスタマーサクセスチームが、導入支援からエンドユーザートレーニングまでサポートします。 |
| **セルフホストオプション** 完全なデータ主権を実現するため、オンプレミスまたはプライベートクラウドで Bitwarden をホストできます。 | **ユーザーデバイスへの展開** エンドポイント管理プラットフォームを使用して、Bitwarden ブラウザー拡張機能の展開を自動化します。 | **Bitwarden のその他のサービス** Bitwarden シークレットマネージャーで開発用シークレットを管理し、Passwordless.dev を活用してパスキーを展開できます。 |
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-pam-report/
---
# The problem with PAM: Why organizations are skipping this essential solution
84% of IT and security professionals agree: Securing privileged access management is important, but most report having no PAM solution in place
---
## Bitwarden Privileged Access Management (PAM) report
### **Executive summary**
Privileged accounts grant elevated access to IT and business environments, which makes them a primary target for threat actors. If compromised, these accounts can give attackers broad control over critical systems, enabling them to bypass the usual security protocols, move laterally throughout an organization, and grant themselves elevated access and privileges.
Privileged access management (PAM) solutions help organizations secure the accounts with elevated privileges that attackers most often target and are most catastrophic if breached. These include the accounts of human users, like IT admins, as well as accounts used by network, database, and other IT components.
PAM solutions are increasingly critical for organization security. Palo Alto Networks Unit 42 found that preventable security gaps, including excessive privileges and inconsistently applied controls contributed to more than 90% of breaches. IBM reports the average cost of a data breach in the United States reached a record of $11.5 million in 2026. Yet most IT, security, and DevOps professionals surveyed by Bitwarden report that their organizations lack a PAM solution. For many of them, cost is a major barrier to PAM adoption.
Among respondents with PAM in place, most have implemented it because it was bundled with an existing package or software license — Microsoft more often than any other vendor. And even among respondents who have a PAM solution, cost remains a top concern.
Compliance is a major driver for PAM adoption, and 71% of respondents are hoping for a PAM solution with compliance-ready audit logs. Many also seek credential rotation support and the ability to restrict access based on IP address or time of day.
The survey’s findings point to demand for PAM that is cost-effective, compliance-ready, and easy to implement.
### **Key findings**
- 84% of respondents agree that securing privileged account access is extremely or very important, but 55% of respondents have no PAM solution in place today.
- 64% of respondents say that meeting compliance requirements is extremely important or very important, and the top factor impacting the decision to adopt PAM was compliance, cited by 65% of respondents.
- 40% of respondents without PAM cite cost as a leading adoption barrier, 30% say management doesn’t see a need, and 20% cite the required IT resources.
- The chief problem for those with a PAM solution is that it's too expensive.
- 20% of respondents have experienced a security incident due to overprivileged access, while 11% are unsure whether one has occurred.
### **The PAM implementation gap**
The biggest surprise of the survey is that the vast majority of respondents (84%) consider securing privileged access to be important, but more than half (55%) still have no PAM solution in place.
What accounts for this gap between stated importance and implementation?
Cost looms large as the biggest barrier, with complexity and speed of deployment also registering as issues for survey respondents. Among those who don’t have a PAM solution, 40% say that it’s because it would be too expensive. Another 30% say that management doesn’t see a need, and 20% say it would require too many IT resources.
One respondent noted that their reluctance was due to “a combination of things, [including] integration compatibility and complexity.”
Another respondent said: "Keeping the trust perimeter in-house was critical. None of the services we tested met our requirements, like full auditing abilities, auto credential rotation, easy workflow requests in Slack, etc.”
Even among those who do have PAM in place, cost remains the top concern. One-fourth of respondents said that cost was the biggest problem with their PAM solution, while 16% responded that the solution was too complex, and another 16% said it was too slow to deploy across the organization.
The adoption gap can carry real consequences. The survey also found that 20% of respondents reported experiencing a security incident tied to overprivileged access, while another 11% are unsure whether one had occurred. That means almost a third of respondents have either had a privileged access-related incident or don’t know if they have had one — a large percentage that speaks to the need for better management of privileged access across many organizations.
### **Compliance needs drive PAM adoption**
Compliance with national, international, and industry standards is the biggest reason for having implemented PAM, or for wanting to have it in place.
Respondents cited GDPR, HIPAA, CMMC, ISO 27001, SOX, and other regulatory requirements as key standards their organization is held to, depending on which industries and regions they operate in. Each of these standards comes with a dizzying array of security requirements that the companies subject to them must implement, and compliance can make the difference between being able to operate in a market or being locked out entirely.
So it’s no surprise that 64% of respondents say that meeting compliance requirements is extremely important or very important to their organizations.
In a separate question, we asked respondents about the leading factor influencing their PAM adoption decisions. For this question, 65% cited compliance requirements, followed by cybersecurity insurance (44%) and company growth needs (41%).
At the same time, the last thing IT and security admins want is another headache to manage on top of the compliance challenges they already have, as we’ll see in the section on what companies are looking for. It’s important that adding PAM into the mix doesn’t increase the complexity of the IT landscape for an organization.
### **Many organizations go with a bundled solution**
Most respondents (55%) reported that their organizations did not have a PAM solution in place. For those already using one, most selected it because it was already included or bundled with another solution, or because it was offered by a trusted security vendor.
No single product captures a majority of the market among our respondents, but Microsoft was the most popular PAM vendor reported by those who do have one, with respondents citing Entra ID, Azure, Microsoft 365, or Microsoft Privileged Identity Management.
“It's already part of our key environment,” one respondent noted. Respondents recognized that going with an already-trusted vendor lowers the barriers to adoption by eliminating the need for a separate vendor qualification process.
### **What companies really want in PAM**
The survey reveals that many organizations would be ready to jump on the PAM bandwagon — if the right solution existed. However, given the fact that managing compliance is already a complex undertaking, respondents made it clear that they want a simpler solution.
The top features requested by respondents were support for privileged remote access and secrets management, with 61% and 57% (respectively) ranking these in their top three. That was followed by credential rotation (38%), access restrictions based on IP address or time of day (35%), and compliance-ready audit trails (33%).
Regardless of which features are at the top of an organization's PAM list, the majority of respondents (71%) said compliance-ready audit logs were very or extremely valuable, reflecting the high importance of meeting compliance standards noted earlier in this report. In addition, large majorities also found credential access rules (67%) and credential rotation (65%) extremely or very valuable.
Enterprises have the largest number of privileged accounts to secure: 51% of enterprise respondents have 21 or more such accounts to worry about, and a few (15%) report over 100 privileged accounts. Meanwhile, 67% of respondents in midmarket organizations have 20 or fewer privileged accounts to secure.
### **Advice from the pros**
When asked about advice they would give other companies who are considering purchasing and implementing a PAM solution, IT and security professionals agreed on some common themes: Prioritize ease of use and integrations in vendor selection, explore all available options, build support across departments, and take a phased approach to deployment across your organization.
“Pick a PAM platform that fits your existing identity workflows, and roll it out in small, low‑risk phases instead of trying to onboard everything at once,” one respondent noted, adding: “Make sure admins actually like using it, because usability, automation, and clean processes matter more to long‑term success than any single feature.”
Another survey respondent emphasized ease of use: “Keep the solution simple and user-friendly. A PAM solution delivers the most value when it improves security without creating friction for users or administrators.” This sentiment was echoed by others, like this respondent: “Simplicity is the key — making an interface that’s intuitive but comprehensive.”
Keep the solution simple and user-friendly. A PAM solution delivers the most value when it improves security without creating friction for users or administrators.
### **Conclusion**
This survey reveals a gap between IT and security teams’ stated beliefs and their actions. 84% of respondents agree that securing privileged access is important, yet 55% have no PAM solution in place — and the reason isn't indifference. Cost is the dominant barrier (cited by 40% of non-adopters), followed by unclear ROI at the management level (30%), and IT resource constraints (20%).
Even organizations that have adopted PAM still report challenges with their current solutions. A quarter report cost as the biggest problem with their solution, and another third mention complexity or slow deployment. Procurement considerations also shape adoption: Most respondents with a solution selected one because it was included in a bundle or licensed it from an already-trusted vendor. These paths can minimize procurement friction by building on existing purchasing arrangements and vendor relationships, but they also mean the solution was chosen for convenience, not fit.
Compliance looms as the largest driver of PAM adoption. Almost two-thirds (65%) cite compliance as their leading adoption driver, and 71% say compliance-ready audit logs would be extremely or very valuable — the single highest-rated feature in the survey. Credential rotation and access controls based on IP address or time of day are also strong drivers of adoption.
Taken together, the data points to a looming market need for a cost-effective PAM solution that is simultaneously compliance-ready, satisfies core PAM functionality, and is simple to deploy.
### **Bitwarden **
Bitwarden is a trusted security leader for millions of users worldwide, empowering enterprises, developers, and individuals to securely manage and share sensitive information anywhere. Bitwarden makes it easy for all users to extend robust security across their devices with password management, secrets management, and passwordless and passkey innovations.
### **Methodology**
Bitwarden surveyed 95 small, mid-market, and enterprise customers, including 77 in IT, 25 in security, 16 in engineering, 11 in DevOps, and 3 others. Respondents included managers, department heads, executives, and engineers. Their responses were received from July 28 to August 13, 2026.
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-posters/
---
# Bitwardenのポスター
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-reviewers-guide/
---
# Bitwardenレビュアー向けガイド
## Bitwardenのご紹介
このガイドは、製品レビュー、比較記事、または認証情報管理とセキュリティに関する幅広い記事のためにBitwardenを評価するコンシューマーテック系ジャーナリストやレビュアーを対象としています。素早い印象把握から詳細な評価までを支援するため、主要なユーザーワークフローと差別化要素を概説します。
Bitwardenパスワードマネージャーのレビュー所要時間の目安:
- クイックウォークスルー(15~30分):
- Bitwardenの中核体験を実際に試す入門: [アカウント作成](https://bitwarden.com/ja-jp/help/create-bitwarden-account/)、[認証情報のインポート](https://bitwarden.com/ja-jp/help/import-data/)、[自動入力テスト](https://bitwarden.com/ja-jp/help/auto-fill-browser/)、[モバイルとデスクトップ間の同期](https://bitwarden.com/ja-jp/help/vault-sync/)。
- 使いやすさや機能概要を扱う記事に最適です。
- 詳細評価(45~90分):
- 個人、チーム、家族向けの主な付加価値をより包括的に確認: [Bitwarden Send](https://bitwarden.com/ja-jp/help/create-send/)による安全な共有のテスト、[パスキーの作成と保存](https://bitwarden.com/ja-jp/help/storing-passkeys/)、[パスワード生成ツール](https://bitwarden.com/ja-jp/help/generator/)の確認、モバイル/デスクトップ間の同等性のレビュー。
- 日常的なセキュリティ機能を取り上げたいレビュアーや、主要なパスワードマネージャーを比較したいレビュアーに適しています。
## 製品の強みと信頼性を示す差別化要素
Bitwardenは、個人、チーム、企業がデバイスをまたいで認証情報や機密情報をシンプルかつ安全に管理できるよう支援します。世界中で1,000万人以上のユーザーに信頼されているBitwardenは、強力な暗号化、シームレスなUX、信頼できるオープンソースの透明性を兼ね備えています。
#### 信頼と透明性を基盤に構築
- Bitwardenは、コアプラットフォーム、モバイル/デスクトップアプリ、ブラウザー拡張機能、コマンドラインインターフェイス(CLI)に至るまで完全にオープンソースである、広く採用されている唯一のパスワードマネージャーです。誰でもコードを確認し、貢献できます。
#### エンドツーエンド暗号化
- すべてのデータは、デバイスから離れる前にローカルで暗号化されます。Bitwardenは**256ビットAES**とゼロ知識暗号化を使用しています。Bitwardenはお客様のデータを見ることができず、他の誰にも見ることはできません。
- 暗号化されたデータにアクセスするためのマスターキーはユーザーが管理します。マスターパスワードは**PBKDF2**または**Argon2**を使用して保護され、ブルートフォース攻撃に耐性を持ちます。
#### サードパーティー監査
- Cure53などの独立企業による複数の**年次セキュリティ監査**により、Bitwardenがあらゆるレイヤーで安全であることを確認しています。
#### 公開セキュリティドキュメント
- Bitwardenは詳細な[セキュリティホワイトペーパー](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)、[公開ロードマップ](https://community.bitwarden.com/t/bitwarden-roadmap/69396)、製品の仕組みに関するドキュメントを共有しています。
- コードは[GitHub](https://github.com/bitwarden/)で公開されており、誰でも確認できます。
#### セキュリティアーキテクチャの概要
- 暗号化:ゼロ知識、エンドツーエンド暗号化(AES-256、Argon2またはPBKDF2による保護)
- [コンプライアンス](https://bitwarden.com/ja-jp/compliance/):SOC 2 Type II、ISO/IEC 27001認証済み、GDPR、HIPAA、CCPAに準拠
- ホスティングの柔軟性:Bitwardenはクラウドホスト型と[自己ホスト型デプロイメントの両方に対応しています](https://bitwarden.com/ja-jp/help/self-host-bitwarden/)
## パスワードを必要な場所で、どこでも
Bitwardenはすべての主要プラットフォームで利用できます:
- [**デスクトップ**](https://bitwarden.com/ja-jp/download/#downloads-desktop-applications/):Windows、macOS、Linux
- [**モバイル**](https://bitwarden.com/ja-jp/download/#mobile-applications/):iOS、Android
- [**ブラウザー拡張機能**](https://bitwarden.com/ja-jp/download/#downloads-web-browser-extensions/):Chrome、Firefox、Safari、Edge、Brave、Vivaldi など
- [**CLI**](https://bitwarden.com/ja-jp/download/#command-line-interface/):DevOps、IT管理者、パワーユーザー向けの安全なアクセス
- **自己ホスト**:Bitwardenサーバーは、さまざまなプラットフォームで独自のアーキテクチャ上に自己ホストでき、他のBitwardenクライアントからアクセスできます。
#### どこでも自動入力
- Webサイトに[ワンタップ](https://bitwarden.com/ja-jp/help/auto-fill-browser/#inline-autofill-menu/)、またはすばやい[キーボードショートカット](https://bitwarden.com/ja-jp/help/keyboard-shortcuts/)でログインできます。Bitwardenはエンドツーエンド暗号化で保護しながら認証情報を自動入力します。
#### デバイス間で同期
- 保管庫はログイン済みのすべてのデバイス間で自動的に同期されるため、ユーザーは必要なときにいつでもアクセスできます。
#### 生体認証ログイン
- Face ID、Touch ID、Windows Hello、Androidの生体認証に対応しています。
## パスワードだけではありません
Bitwardenは、幅広い機密情報を安全に保存します:
- ログイン情報
- クレジットカード
- セキュアメモ
- ID
#### パスワードジェネレーター
カスタマイズ可能な条件を使用して、安全なパスワード、パスフレーズ、ユーザー名を作成できます。
#### Bitwarden Sendによる安全な共有
[暗号化されたテキストやファイルを送信](https://bitwarden.com/ja-jp/blog/how-to-share-files-and-sensitive-information-securely/)し、有効期限付きリンクとアクセス制御を使って誰とでも共有できます。
## Bitwardenが選ばれる理由
| **機能** | **Bitwarden** |
|------|------|
| 信頼できるオープンソース | ✅ はい |
| エンドツーエンドのゼロ知識暗号化 | ✅ はい |
| 無制限のアイテムを無制限のデバイス間で同期 | ✅ はい |
| 透明性の高いセキュリティ監査 | ✅ はい |
| シークレット管理 | ✅ Bitwarden シークレットマネージャー |
| パスキー開発者SDK | ✅ Passwordless.dev |
開発者チームとDevOpsチームのセキュリティ確保に役立つ[Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)をご覧ください。
## ユーザープロファイル:Bitwardenは誰向け?
Bitwardenは、個人から企業まで、デジタルライフを安全にし効率化したいすべての人のために設計されています。利用例:
- **セキュリティ意識の高いユーザー**:組み込みツールに代わる、信頼できるオープンソースの選択肢を求める方
- **家族**:学校やストリーミングなどの共有ログイン情報を管理する方
- **旅行者**:複数の場所やデバイスから安全にアクセスする必要がある方
- **フリーランサー**:複数のクライアント認証情報を管理する方
- **ITチーム**:ポリシーに基づく認証情報管理を徹底するチーム
## 始め方
1. **登録**:
- 無料の個人アカウントを[bitwarden.com](https://bitwarden.com/ja-jp/)で作成します。Bitwardenでは、無料、プレミアム(個人向け)、ファミリー、チーム、エンタープライズの各プランを提供しています。[こちらでプランを比較](https://bitwarden.com/ja-jp/pricing/)最適なものを見つけるために。
- このソリューションは、新規ユーザーをシンプルで直感的なオンボーディングプロセスで案内し、保管庫の作成や基本的なセキュリティ対策などの重要なステップを示します。
2. **アプリをダウンロード**:
- モバイル:iOS / Android
- デスクトップ:macOS / Windows / Linux
- ブラウザー拡張機能:Chrome、Safari、Firefox、Edgeなど
- [コマンドラインインターフェイス](https://bitwarden.com/ja-jp/help/cli/)(CLI):上級ユーザーおよび開発者向け
1. **注目ポイント:**Bitwardenアプリはプラットフォームをまたいでシームレスに動作します。Apple KeychainやGoogle Password Managerとは異なり、Bitwardenはプラットフォームに依存せず、完全にオープンソースで、移植性と信頼できる透明性を重視して構築されています。
3. **保管庫を確認**:
- ブラウザーや他のパスワードマネージャー(例:Chrome、LastPass、Dashlane、1Password)から認証情報をインポートするか、Bitwardenの[パスワードジェネレーター](https://bitwarden.com/ja-jp/password-generator/)を使用して新しく生成できます。
- ウェブ保管庫とデスクトップアプリには、フィールドマッピングに対応した強力なインポートツールが含まれています。
4. **ブラウザー拡張機能のテスト:**
- ほとんどのユーザーはBitwardenを[ブラウザー拡張機能](https://bitwarden.com/ja-jp/download/)を通じて利用します。利便性と強力なセキュリティを兼ね備え、ブラウザーでの作業フロー内で認証情報を管理できます。
- レビュー担当者は次の機能をテストしてください。
1. 自動入力の精度とフォーム認識
2. クイック検索と保管庫へのアクセス
3. エントリ、TOTP、フォルダー、カスタムフィールドの編集
4. セキュリティ制御:保管庫のタイムアウト、アプリのロック、生体認証によるロック解除
5. **高度な機能を試す**:
- 有効化:[二要素認証](https://bitwarden.com/ja-jp/help/setup-two-step-login/)(2FA)(TOTPまたはハードウェアキー)
- テスト:[生体認証によるロック解除](https://bitwarden.com/ja-jp/help/biometrics/)または[PINによるロック解除](https://bitwarden.com/ja-jp/help/unlock-with-pin/)(対応デバイス)
- パスキーを保存して同期し、デバイス間の同期を体験する
6. **同期とエクスポートのオプション:**
- Bitwardenは[暗号化された保管庫のエクスポート](https://bitwarden.com/ja-jp/help/encrypted-export/)をサポートしており、データをさらに細かく管理したいユーザーに適しています
- 保管庫はローカルにキャッシュされたデータを通じてオフラインでもアクセスでき、インターネット接続がなくても利用できます
- クロスプラットフォーム同期により、モバイル、デスクトップ、ブラウザー環境全体で認証情報を常に利用できます
7. **共有のユースケースをテストする**:
- チームまたはファミリープランのレビュー担当者は、共有コレクションを確認し、共有保管庫環境でのアクセス制御と権限管理をシミュレートしてください。
- 使用:[Bitwarden Send](https://bitwarden.com/ja-jp/products/send/)でメモやパスワードを安全に共有します。
## コミュニティ主導のイノベーション
Bitwardenのミッションは、信頼、包括性、責任あるコミュニティ主導のイノベーションに根ざしています。セキュリティとプライバシーを最優先しながら、ユーザーに力を与えます。
- 180か国以上で1,500万人以上のユーザー
- 80,000社以上のビジネス顧客
- リーダー(G2 [Enterprise Gridレポート)](https://bitwarden.com/ja-jp/blog/bitwarden-g2-enterprise-grid/)
- リーダー([Software Reviews](https://www.softwarereviews.com/categories/password-management) Data QuadrantおよびEmotional Footprintレポート)
#### Bitwardenについて
Bitwardenは、信頼できるオープンソースのセキュリティソリューションにより、企業と個人がオンラインで情報を安全に管理・共有できるよう支援します。誰もが使えるパスワードマネージャーにより、ユーザーはどこからでもオンラインID全体を簡単に管理できます。BitwardenシークレットマネージャーとPasswordless.devは、開発者のシークレットセキュリティを強化し、エンドユーザーおよび従業員認証向けのパスキー開発を効率化します。2016年に設立されたBitwardenは、180か国、50以上の言語で、世界中の50,000社以上の企業と1,000万人を超えるユーザーにサービスを提供しています。本社はカリフォルニア州サンタバーバラにあります。詳しくは[bitwarden.com](https://bitwarden.com/ja-jp/)**をご覧ください。**
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-available-in-beta-march-2023/
---
# 2023年3月スポットライト:Bitwarden シークレットマネージャー - ベータ版が利用可能に
Bitwarden シークレットマネージャーが、開発ライフサイクル全体を通じて開発者、DevOps、ITチームをどのように支援するかをご覧ください。
---
## 注目のハイライト

Bitwarden シークレットマネージャーは、シークレットを大規模に保存、管理、自動化、共有するための、安全なエンドツーエンド暗号化ソリューションを提供し、現在オープンベータ版として利用可能です。安全なシークレット保存のための一元的な場所を提供することで、Bitwardenはシークレットのハードコーディングを最小限に抑え、特権システムへの不正アクセスを防ぎ、開発者の生産性向上を支援します。詳しくは、[Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/blog/bitwarden-brings-open-source-security-to-secrets-management/)が開発ライフサイクル全体を通じてチームをどのように支援するかをご覧ください。

重要なインフラストラクチャおよびセキュリティソリューションとして、Bitwardenはユーザーがオンラインでデータを安全に管理するために必要なツールとリソースを提供します。これを実現するため、Bitwardenのアーキテクチャは最高水準のセキュリティ基準を満たしており、外部のセキュリティ専門家による年次サードパーティー監査を通じて維持されています。Bitwardenのセキュリティ監査は、IP、サーバー、Webアプリケーション、ソースコードなど、製品とサービスのあらゆる側面を対象としています。詳しくは、[2022年セキュリティ評価レポート](https://bitwarden.com/ja-jp/blog/third-party-security-audit/)の概要をご覧ください。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites
[**VIPセキュリティのためのハッカーガイド**](https://bitwarden.com/ja-jp/blog/hackers-guide-to-vip-security/)
ハッカーは攻撃の前に下調べをします。ホワイトハットハッカーでSocialProof SecurityのCEOであるRachel Tobac氏によると、組織のVIPをハッキングして銀行情報などの機密性の高いビジネスデータにアクセスするには、メール1通、30秒の電話、**または**SNSのダイレクトメッセージ1通だけで十分です。サイバー犯罪者が探す情報、標的を選ぶ際に用いる主な原則、そして[チームのセキュリティを維持する方法](https://bitwarden.com/ja-jp/blog/hackers-guide-to-vip-security/)について詳しくご覧ください。
[**チーム向けパスワード共有のベストプラクティス**](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)
パスワードは、現代において企業や個人が活動するうえで不可欠です。部門やチーム間でパスワードを共有する必要がある場合、関係するすべてのユーザーがベストプラクティスに従い、その認証情報が悪意のある第三者の手に渡らないようにする必要があります。重要なパスワード共有の[ベストプラクティス](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)と、Bitwardenがこのプロセスをチームや組織全体に簡単に拡張できるようにする方法をご覧ください。
[**Bitwardenがグローバル企業向けのパスワードマネージャーである理由**](https://bitwarden.com/ja-jp/blog/bitwarden-is-the-password-manager-for-global-enterprises/)
国際的に分散した従業員を抱えるグローバル企業には、パスワード管理において独自のニーズがあります。50以上の対応言語、セルフホスティング機能、柔軟な統合オプション、オープンソースの透明性を備えたBitwardenは、グローバル規模のパスワード管理に最適な選択肢です。Bitwardenが世界中のユーザーをどのように支援して[ビジネスアカウントを保護し](https://bitwarden.com/ja-jp/blog/bitwarden-is-the-password-manager-for-global-enterprises/)、機密情報を安全に守るかをご覧ください。
[**パスワード管理ソリューションへの投資を会社に納得させる方法**](https://bitwarden.com/ja-jp/blog/convince-your-business-to-invest-in-a-password-management-solution/)
チームや会社にパスワード管理ソリューションの導入を納得させる必要が生じたら、どうすればよいでしょうか。難しい課題に直面するかもしれませんが、最初の会議に重要なポイントをいくつか用意して臨めば、はるかに説得しやすくなります。ビジネス向けパスワードマネージャーについて、[説得力のある主張をする方法](https://bitwarden.com/ja-jp/blog/convince-your-business-to-invest-in-a-password-management-solution/)をご覧ください。
[**パスワードマネージャーがオフィスの生産性向上に役立つ仕組み**](https://bitwarden.com/ja-jp/blog/how-a-password-manager-adds-to-productivity-at-the-office/)
現代のテクノロジー時代において、パスワードマネージャーは、セキュリティを損なうことなく効率的かつ協力して働く必要のあるチームの生産性を大きく高めます。従業員のアカウントセキュリティを強化し、アクセス制御を効率化するだけでなく、Bitwardenのような高度なソリューションでは、企業のクレジットカードなどの保管庫エントリを安全に共有することもできます。パスワード管理がどのように[生産性を向上させるか](https://bitwarden.com/ja-jp/blog/how-a-password-manager-adds-to-productivity-at-the-office/)を、チームや組織全体の観点から詳しくご覧ください。
[**BitwardenによるTwitterの2段階ログイン**](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)
パンデミックの間、フィッシング攻撃は過去最高に達し、2020年7月には著名なTwitterアカウントを狙った大規模攻撃も発生しました。これらの攻撃はエンドユーザーのセキュリティに直接関わるものではありませんでしたが、アカウントの安全性と保護を高めるための注意喚起は常に役立ちます。この記事を読んで、[2段階ログインを設定する方法](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)を、Bitwardenと内蔵のBitwarden Authenticatorを使ってご自身のTwitterアカウントに設定する手順としてご確認ください。
## コミュニティスポットライト
オープンソースプロジェクトとして、世界中のコミュニティは侵害やハッキングのない世界の実現に貢献する重要な役割を担っています。今月号では、コミュニティリーダーの**dh024**さんが作成した、[保管庫のバックアップ](https://community.bitwarden.com/t/how-to-a-users-guide-to-backing-up-your-bitwarden-vault/44083)に関する充実したガイドに特別な感謝を表します。フォーラムの[コミュニティのヒント](https://community.bitwarden.com/docs)セクションでは、Bitwardenコミュニティのメンバーからの役立つアドバイスをさらにご覧いただけます。

## 今後のイベント
- [週次ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/):毎週水曜日 12:00(EDT) Bitwardenのビジネス向け機能と特長をライブでご紹介します。
- [Bitwarden Vault Hours](https://www.crowdcast.io/e/vault-hours-33):3月31日 12:00(EDT) Bitwarden版のオフィスアワーとして、セキュリティに関心のある方々が集まり、ライブディスカッションを行います。
- [Bitwarden Brilliance](https://www.twitch.tv/BitwardenLive):4月6日 15:00(EDT) Bitwardenインテグレーションチームが主催する、ライブQ&A付きの技術セッションです。
- [マネージドサービスプロバイダー向けデモ](https://us02web.zoom.us/webinar/register/WN_O8g5q0NJQrKQwAGTTCUPVg):4月13日 12:00(EDT)(または[4月27日 14:00(EDT)](https://us02web.zoom.us/webinar/register/WN_QysBFnv1TpS9XyfA_ENFaQ)) マネージドサービスプロバイダー向けに設計されたBitwardenの機能と特長をライブでご紹介します。
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればお知らせください。
**それでは、また次回。**
Team Bitwarden
## Bitwardenが2023年の「働きがいのある会社」に認定されました!
Bitwardenチームへの参加にご興味がありますか?[採用情報ページ](https://bitwarden.com/ja-jp/careers/)で募集中の役割をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-product-demo-replay/
---
# Bitwarden シークレットマネージャー製品デモの録画
エンドツーエンド暗号化と Bitwarden シークレットマネージャーで、インフラストラクチャとマシンのシークレットを保護する方法をご紹介します。
---
## あなたのニーズに合ったプランを選択してください
### 無料
**$0** *永久に無料*
始めるために必要なすべて。
- 無制限のシークレット
- 最大2ユーザー
- 最大3つのプロジェクト
- 最大3つのサービスアカウント
[今すぐ登録](https://bitwarden.com/go/start-secrets-free/)
---
### チーム
**$6** *月額 / ユーザーごと*
追加のビジネス機能を備えたフル開発チームをサポートします。
- 無制限のシークレット、ユーザー、プロジェクト
- 最大20のサービス・アカウント
- 追加のサービスアカウントごとに$1
[無料14日間のトライアルを開始する](https://bitwarden.com/go/start-secrets-teams-trial/)
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales-secrets-manager/)
---
### ユーザー数無制限
**$12** *月額 / ユーザーごと*
自動プロビジョニングやその他の管理機能を備えたエンタープライズのニーズをサポートします。
- 無制限のシークレット、ユーザー、プロジェクト
- 最大50のサービスアカウント
- 追加のサービスアカウントごとに$1
[無料トライアルを開始](https://bitwarden.com/go/start-secrets-enterprise-trial/)
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales-secrets-manager/)
---
表示される価格はUSDで、年間サブスクリプションに基づいています。税金は含まれていません。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-right-choice-for-secure-secrets-management/
---
# セキュアなシークレット管理に Bitwarden シークレットマネージャーが最適な理由
## ソリューション概要:Bitwarden シークレットマネージャー
企業がこれまで以上に不正アクセスやデータ侵害の影響を受けやすくなっていることは周知の事実です。GitGuardian によると、GitHub では毎年 500 万件の認証情報やその他の重要なシークレットが漏洩しており、Forbes はこうしたシークレット漏洩のコストが 2025 年に世界全体で 10.5 兆ドルに達すると予測しています。
[Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/) は、IT、DevOps、開発チームがインフラストラクチャのシークレットを大規模に簡単に保存、共有、管理、自動化できる、エンドツーエンド暗号化されたシークレット管理ソリューションです。Bitwarden シークレットマネージャーは、開発パイプラインに必要なプログラムによるマシン間のやり取りを安全に実現します。
## Bitwarden シークレットマネージャーを選ぶ理由
Bitwarden シークレットマネージャーは、次の理由からシークレット管理のニーズに最適です。
- **強固なセキュリティ** - 他社製品では脆弱な暗号化方式が使用されています。Bitwarden は、ゼロ知識、[エンドツーエンド暗号化](https://bitwarden.com/ja-jp/blog/why-end-to-end-encryption-is-crucial-for-developer-secrets-management/)、オープンソースのセキュリティにより、強固なセキュリティ体制を備えています。
- **予測可能な料金体系** - Bitwarden は、計画しやすい予測可能なユーザー単位の料金体系を提供しています。すべてのシークレットマネージャープランで、無制限のシークレットを保存して保護できます。
- **一元化されたセキュリティベンダー** - Bitwarden シークレットマネージャーは Bitwarden パスワードマネージャーとシームレスに連携し、チームは会社の重要な認証情報をすべて 1 か所で管理できます。
- **柔軟な導入** - Bitwarden シークレットマネージャーは、任意の環境でのシークレット管理に対応し、すぐに使える連携機能でお客様の技術スタックに適合する柔軟なソリューションです。
- **信頼性** - Bitwarden は、特権認証情報を保護するために世界中の何百万人もの個人や企業から信頼されており、サードパーティーのセキュリティ専門家によるレビューを定期的に受けています。
## 他のソリューションとの比較
#### クラウドプロバイダー
AWS シークレットマネージャー、Azure Key Vault、Google シークレットマネージャーなどのクラウドプロバイダーは、スタートアップ、中小企業(SMB)、エンタープライズのシークレット管理ニーズに十分対応しきれません。
一般的に、クラウドプロバイダーには次の特徴があります。
- **制約が多い** - シークレット管理を提供するクラウドプロバイダーは、そのクラウドエコシステム内のコードとインフラストラクチャのシークレットの保存に限定されます。チームが開発環境全体で他の開発者プラットフォームを利用している場合、このソリューションはニーズに合いません。
- **高価で予測しにくい** - Bitwarden は、計画しやすい透明で予測可能なユーザー単位の料金体系を提供しています。AWS、Google、Azure が提供する従量課金制は複雑で予測が難しく、中小企業にとっては高額になりすぎます。
- **拡張性が低い** - ビジネスが成長するにつれて、開発エコシステムとシークレット管理の使用量も増加します。クラウドプロバイダーが提供する従量課金制では、ビジネスの成長に合わせてシークレット管理を拡張する際のコストが高くなります。
- **セキュリティが弱い** - クラウドプロバイダーは通常、保存時および転送中の顧客データを暗号化しますが、Bitwarden はゼロ知識、エンドツーエンド暗号化、オープンソースのセキュリティ、年次のサードパーティーによるセキュリティ監査により強固なセキュリティ体制を備え、保管庫内のすべてのシークレットを保護します。
#### HashiCorp Vault
Bitwarden シークレットマネージャーと HashiCorp の製品は相互に補完でき、Bitwarden の多くの成功企業はその両方を利用しています。IT リソースが限られており、同一のソフトウェアベンダーで組織全体を保護したい企業には、Bitwarden がより適した選択肢となる場合があります。
一般的に、HashiCorp には次の特徴があります。
- **セキュリティへの注力は二次的** - HashiCorp は主にクラウドインフラストラクチャソリューションに注力しており、セキュリティ製品への注力は二次的です。Bitwarden は、企業と個人向けのセキュリティソリューションに 100% 注力しています。
- **高い IT オーバーヘッド** - HashiCorp の製品で可用性と災害復旧を維持するには、高い IT オーバーヘッドが必要です。Bitwarden では、運用のための追加の IT サポートは不要です。
- **もはやオープンソースではない** - 2023年、HashiCorpは自社製品のライセンスをオープンソース(OSS)ライセンスから「ソース利用可能」なビジネスライセンスへ移行しました。その結果、長年のユーザーや支持者の多くを遠ざけることになりました。Bitwarden シークレットマネージャーはオープンソースであり、OSSコミュニティで活発に活動しています。
- **複雑** - HashiCorpは、分散型の保管庫/クラスターアーキテクチャを備えた複雑なソリューションです。一方、Bitwardenは直感的で一元化された合理的なインターフェースを提供し、エンドユーザーや管理者がより簡単に操作できます。
- **今後の製品イノベーションへの疑問**- 2024年にIBMがHashiCorpを買収したことで、HashiCorpが今後どのように運営されるのか、また大企業の中でイノベーションが鈍化するのではないかという懸念を顧客が示しています。Bitwardenは、迅速なイノベーションを重視する実績あるスタートアップです。
- **導入が遅い** - HashiCorpは利用開始に必要なドキュメントが少なく、導入には平均で約3か月を要します。一方、Bitwardenは包括的かつ最新のドキュメントで新規ユーザーをサポートし、迅速な導入を可能にします。
- **予測しにくい料金体系** - HashiCorpは「クライアント」数に基づく高額な段階制料金です。Bitwardenは、計画を立てやすい、透明で予測可能なユーザー単位の料金体系を提供しています。
## Bitwardenの会社概要
Bitwardenは、企業、ビジネス、開発者、個人が機密情報を安全に保存・共有できるよう支援します。2016年に設立されたBitwardenは、パスワード管理、シークレット管理、パスワードレスのイノベーションに対する透明性の高いオープンソースのアプローチにより、認証情報管理のリーダーとなりました。ゼロ知識のエンドツーエンド暗号化は、Bitwardenのあらゆる取り組みの中核であり、誰もがどこにいても機密情報を保護し、安全に共同作業を行い、生産的に働けるようにします。
### 主な顧客
高い評価を受けている組織は、[それぞれの業界](https://bitwarden.com/ja-jp/resources/bitwarden-across-industries/)で先駆者として、Bitwarden シークレットマネージャーを信頼しています。
#### AccuRanker
- コンピューターソフトウェア企業
- 世界で32,000社の顧客
- デジタル認証情報を保護するためにBitwardenを採用
- 全文を読む:[導入事例](https://bitwarden.com/ja-jp/resources/accuranker-secures-its-future-with-bitwarden-secrets-manager/)
#### Titanom Technologies
- ITサービスおよびITコンサルティング
- 管理対象のシークレットは100件超
- マシンシークレットの信頼できる唯一の情報源を確立するためにBitwardenを採用
- 全文を読む:[導入事例](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/)
### Bitwardenの製品ポートフォリオ
ビジネス全体のセキュリティを実現する準備はできていますか?インフラストラクチャのシークレット、パスワード、パスワードレス体験に対応するBitwardenの認証情報管理ソリューションで、組織全体のあらゆるものを保護しましょう。
[**Bitwarden パスワードマネージャー**](https://bitwarden.com/ja-jp/products/business/)- チーム、企業、そしてすべての人のために機密情報を安全に保護・共有
[**Bitwarden Passwordless.dev**](https://bitwarden.com/ja-jp/products/passwordless/)- 外部および内部アプリ全体で、エンドユーザーと従業員の認証に対応するパスキーを構築
[**Bitwarden シークレットマネージャー**](https://bitwarden.com/ja-jp/products/secrets-manager/) - DevOps、IT、開発チーム向けに重要なマシン認証情報を保護
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-security-impact-report/
---
# Bitwarden セキュリティ影響レポート
義務化、コミュニケーション、リーダーシップが相まって、パスワード管理の定着を促進
---
## 2025年レポート:義務化、コミュニケーション、リーダーシップが相まって、パスワード管理の定着を促進
### エグゼクティブサマリー
最も信頼されているパスワードマネージャーである Bitwarden は、何百万人もの個人や組織に利用され、機密情報の安全な保管とセキュリティ体制の強化を支えています。IT リーダーは、Bitwarden の組織への導入が「スムーズ」で「簡単」だと高く評価しています。
では、従業員にパスワード管理を実際に使ってもらい、そのメリットを実感してもらうにはどうすればよいのでしょうか。Bitwarden は2025年、IT マネージャーと企業ユーザーを対象に調査を実施しました。
> 結論は?導入成功にはリーダーシップが不可欠です。全社的にパスワード管理を義務化すると、定期的な利用率は2倍以上になります。
しかし、単にルールを押し付けるだけでは不十分です。導入の「理由」を伝えること、トレーニング資料を提供すること、ユーザーがブラウザーにパスワードを保存できないようにするなどの技術的な強制措置を用いること、そしてリーダー層の賛同を得ることが、定期的な利用を確実にするうえでいずれも重要です。
#### 数値で見る
- Bitwarden の企業顧客の99%が、Bitwarden によって自社のセキュリティ体制が向上したと回答
- 35%が、パスワード管理における最大の課題はユーザーの抵抗感だったと回答
- 全社的に義務化されている場合、義務化していない組織と比べて、Bitwarden を定期的に利用する従業員は2.4倍多い
- 43%が、技術的な強制措置は利用を促す最も効果的な手法の1つだと回答
- 38%が、経営層からの発表(メールまたは全社会議)が最も効果的なコミュニケーション戦略だったと回答

### Bitwarden はセキュリティ体制を向上させます
昨年の[セキュリティ影響レポート](https://bitwarden.com/ja-jp/resources/bitwarden-security-impact-report/#2024-report-enterprise-password-management-leads-to-better-security/)と同様に、導入が完了し、効果を判断できるだけの期間運用された後には、ほぼすべての回答者が Bitwarden によって自社のセキュリティ体制が向上したと述べています。
- Bitwarden を完全に展開した顧客の99%が、自社のセキュリティ体制が向上したと回答しました。
- 68%が、リスクのあるパスワード、脆弱なパスワード、使い回されたパスワードを排除したことが、セキュリティ体制の向上につながったと回答しました。
- 55%が、アカウントごとに強力で一意のパスワードを使用することの重要性について、従業員の意識が高まったと回答しました。
「Bitwarden を初めて採用したとき、200件以上のパスワードを使い回しているユーザーが何人かいました。今ではかなり改善されています」と、ある回答者は述べています。
別の調査回答者は次のように述べています。「迷う必要はありません。導入すべきです。セキュリティ体制にとって、これほど簡単に成果が出る取り組みはありません。簡単で効果的です。完全に展開すれば、全体的なセキュリティ体制は大幅に向上します。」

### 全社的な義務化が導入定着を後押し
新しいパスワードマネージャーを展開する際の最大の課題は、ユーザーにパスワードの管理方法や日々利用するサービスへのログイン方法を新しいやり方に移行してもらうことです。
> **重要なインサイト:**最大のセキュリティ脅威は、自社の従業員かもしれません。3社に1社が、直面した最大の課題は従業員にパスワードマネージャーを使ってもらうことだったと回答しています。
> 全社的な義務化を行っている企業では、79%のユーザーが Bitwarden を積極的に利用していました。これは、部門レベルで義務化している企業の導入率の2倍を超えています。
「Bitwarden 導入前は、従業員がさまざまなウェブサイトのログイン情報をブラウザーに保存していました。私たちはそれをやめさせました」と、MDI Hospital の IT マネージャーである Tony Manzo 氏は述べています。「ブラウザーへのパスワード保存を禁止しました。パスワードを保存したいなら、パスワードマネージャーを使うよう義務付けたのです。現在では従業員の75〜80%がその機能を活用しています。」
義務化だけでは十分ではありません。Bitwarden へ移行する「理由」を伝え、トレーニングセッションやドキュメントを提供することが、抵抗感を克服する助けになります。
「賛同を得るためにポリシーの目的を明確に伝えること、Bitwarden のような使いやすいツールを選んで導入を容易にすること、そしてユーザビリティ上の課題に対応できるよう十分なトレーニングを提供することをお勧めします」と、ある調査回答者は述べています。「セットアップ時の問題に備えて IT サポート体制を整え、遵守を促すためにセキュリティ上のメリットを強調してください。」

### パスワードへの抵抗感を今すぐ解消する方法
技術的な強制措置や部門ごとの展開も、導入定着を促進する効果的な手段です。
#### ブラウザベースのパスワードマネージャーに「No」を
[ブラウザベースのパスワード保存機能へのアクセスを削除し、](https://bitwarden.com/ja-jp/blog/why-companies-are-looking-beyond-browser-based-password-managers/)他のパスワードマネージャーへのアクセスも削除しましょう。ユーザーがパスワードを保存したい場合は、Bitwardenを使用する必要があります。このアプローチは、回答者の43%から導入促進に「非常に効果的」と評価されました。
#### パスワードの「手渡し」をやめる
従業員がパスワードや認証情報を求めた場合は、代わりにBitwardenを使ってもらうようにしましょう。
「誰かがパスワードの共有を求めるたびに、IT部門がBitwarden経由で送信していました。最初は導入していなかった多くのユーザーを、この方法で支援できました」と、SecurlyのITスペシャリストであるKyle Morrison氏は述べています。「Bitwardenは、他のチームメイト全員と一緒にコレクション内で共有パスワードを持てる唯一の方法でした。すべてがそこに保存され、今後もすべてそこに保存されていきます。」
#### 部門ごとに定着させる
お客様は、まず1つの部門で成功させてから拡大することを推奨しています。部門ごとの段階的なロールアウトアプローチは、回答者の35%から「非常に効果的」と評価されました。
「パスワードマネージャーの使用に対する従業員の抵抗に対処するうえで最も効果的だった方法の1つは、部門ごとの段階的なロールアウトでした」と、Point North Insurance GroupのITサポートスペシャリストであるMichael Young氏は述べています。「まず経理チームから始め、基本的にそのチームをパイロットグループにしました。その後、全員にロールアウトしました。」
#### ロールアウトを支援するため、利用可能なあらゆるコミュニケーションツールを活用する
成功しているチームは、メールを1通送っただけではありません。Bitwardenのロールアウトに関する理由、方法、時期を伝えるために、利用可能なあらゆるコミュニケーションツールを活用しました。あらゆるチャネルから従業員をサポートしましょう。

> **豆知識!**最も人気のあるナレッジ管理ツールはConfluenceで、アンケート回答者の40%が挙げました。Bitwardenのロールアウトを伝える最も一般的な方法はメールで、回答者の75%が挙げました。
#### 複数の戦略を推奨
パスワード管理戦略にトップダウンの義務付けを検討している他社にどのようなアドバイスをするか尋ねたところ、Bitwardenのお客様からはさまざまな推奨事項が寄せられ、回答者の大多数は義務付けと専用トレーニングを提案しました。
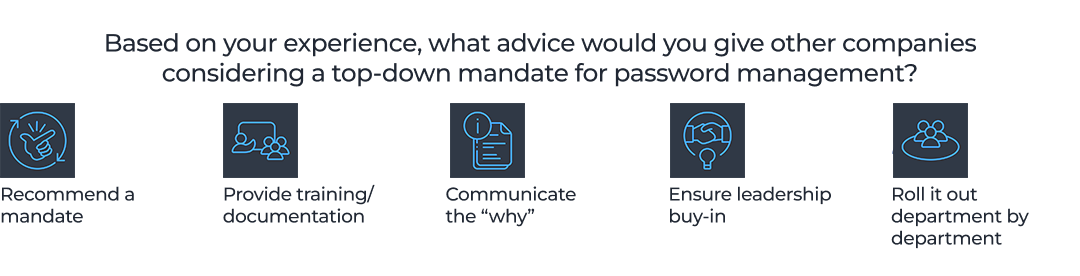
#### IT部門がBitwardenを推進し、経営陣がリーダーシップを発揮する
今回の調査で報告されたケースの81%では、IT部門またはセキュリティチームがBitwarden導入の推進役でしたが、経営陣の賛同を得ることも必要です。
> **重要なインサイト:**お客様の38%は、全員の認識をそろえるうえで最も効果的なコミュニケーション戦略は、社内会議またはメールでの経営陣からの発表だったと回答しています。
「経営幹部は最初から賛同していました。Bitwardenは任意でしたが、CEO、CFO、CTOが『Bitwardenを使う必要がある』と言ったのです。従業員の立場から見ると、それが後押しになりました」と、SecurlyのITスペシャリストであるKyle Morrison氏は述べています。
しかし、経営陣が伝えるだけでは十分ではありません。経営陣は、[単なる管理ではなく、リーダーシップ](https://www.youtube.com/watch?v=SEfgCqnMl5E)を発揮する必要もあります。つまり、変革を自ら実践し、組織を促す必要があるのです。
「認証情報を自動入力するのがどれほど簡単かを経営層に示したところ、その時点で全員が全面的に乗り気になりました。Bitwardenを売り込むのはまったく難しくありませんでした」と、ある回答者は述べています。
### 調査方法
Bitwardenは、2025年5月12日から6月10日まで、エンドユーザーおよびIT管理者を含むエンタープライズのお客様を対象に調査を実施し、111件の回答を得ました。その内訳は、IT管理者81名、部門長14名、経営幹部4名、エンドユーザー7名です。選定したIT管理者には追加質問を送り、Bitwardenの利用方法についてより具体的な質問を行いました。
Bitwardenが組織のセキュリティ体制とパスワード管理の導入をどのように改善できるかについて詳しくは、[14日間の無料ビジネストライアルを開始](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)してください。
## ———————————————————
## 2024年レポート:エンタープライズのパスワード管理がより優れたセキュリティを実現
> 要約プレゼンテーションをダウンロードするには[こちら](https://docs.google.com/presentation/d/e/2PACX-1vSJdBpfuGho-pBNk-RuICPmM-fNb_mJ2JoevlXtNk2JDg7WSTz89KrcPclCq_4O_NlkYo32OXajoxeI/embed?start=false&loop=false&delayms=3000)。
### エグゼクティブサマリー
Bitwardenは、エンタープライズ、チーム、個人が、あらゆるデバイスからログイン認証情報や機密情報を保存・共有するための、最も簡単で安全な方法を提供します。数百万人のユーザーに信頼されているBitwardenは、エンドツーエンド暗号化と信頼性の高いオープンソースアーキテクチャによりオンライン情報を保護します。また、Bitwardenは50以上の言語に対応し、グローバルなアクセシビリティもサポートしています。
Bitwarden Password Managerは、管理者が従業員全体に認証情報へのアクセス権と共有を安全に付与し、Bitwardenの保管庫健全性レポートを通じて認証情報の使用状況と脆弱性を監視・管理し、すべてのログイン認証情報を安全に保存・同期できるようにします。これには、[パスワード](https://bitwarden.com/ja-jp/password-generator/)、パスキー、または[パスフレーズ](https://bitwarden.com/ja-jp/passphrase-generator/)をクラウドで。
> 2024年、Bitwardenは企業のエンドユーザーとIT管理者を対象に、Bitwardenパスワードマネージャーが生活や組織にもたらした影響について調査しました。
> **主な調査結果:**
> 回答者全体の96%が、Bitwardenによって**セキュリティ体制が向上したと回答**
> Bitwardenを利用している管理者の88%が、**定期的なパスワードセキュリティトレーニングを実施**
> 全顧客の81%が、**Bitwardenの利用開始以降、使い回しパスワードを削減**
> 45%が、**15個を超える使い回しパスワードを解消したと回答**
全体として、回答者はBitwardenが次の点で役立っていると述べています。
- セキュリティリスクを軽減する
- 全体的なセキュリティ文化を向上させる
- 流出済みおよび使い回しのパスワードを特定して修正する

### Bitwardenはセキュリティリスクを軽減します
**主な調査結果:回答者全体の96%が、Bitwardenによってセキュリティ体制が向上したと回答**
IT管理者にとってもエンドユーザーにとっても、パスワードは依然として最大のセキュリティリスクの1つです。攻撃者がユーザーのパスワードを突き止めると、そのユーザーがコンピューター上で実行できるすべての操作、さらには会社のネットワークへのアクセス権を得る可能性があります。その結果、データ窃取からランサムウェアに至るまで、さまざまな脅威につながりかねません。
攻撃者はいくつもの攻撃経路を利用できます。弱いパスワード(短すぎる、または推測されやすいパスワード)はブルートフォース攻撃の対象となります。これは、ハッカーが一般的なパスワードを短時間で次々に試し、成功するものを探す手法です。
使い回しパスワードは、さらに別の弱点を生みます。ユーザーが複数のサービスで同じパスワードを使っている場合(多くの異なるパスワードを覚えるのは難しいため、これはよくあることです)、攻撃者は1つのパスワードを入手するだけで、突然多くのリソースにアクセスできるようになります。
最後に、パスワードが解読されたり盗まれたりすると、他のハッカーと共有される既知のパスワードリストに載ってしまう可能性があります。ユーザーがそのパスワードを変更しない限り、こうした侵害されたパスワードによって、多数のハッカーがユーザーのアカウントにアクセスできてしまいます。
Bitwardenでは、リスクのあるパスワードをなくすための複数の選択肢を利用できます。たとえば、すべてのWebサイトで強力かつ一意のパスワードを作成できるBitwardenのパスワードおよびパスフレーズジェネレーターや、対応しているサイトでのパスキー作成などがあります。
幸いなことに、エンドユーザーとIT管理者を含む回答者全体の大多数(96%)が、Bitwardenによってセキュリティ体制が向上し、弱いパスワード、使い回しパスワード、侵害されたパスワードの数を減らせたと回答しています。
IT管理者の5分の3以上が、自社の組織でセキュリティリスクを軽減し、Bitwardenを使用して侵害を防止できたと報告しています。さらに、多くの管理者が既知のセキュリティ脅威を減らすことができています。
> 「Bitwardenは、当社の企業セキュリティ基盤に欠かせないツールになりました。直感的で、使いやすく、導入や管理も簡単です。」— CoreTec ProのIT管理者

### Bitwardenはセキュリティ文化を向上させます
**主な調査結果:Bitwardenを利用している管理者の88%が、定期的なパスワードセキュリティトレーニングを実施**
強固なセキュリティ体制を維持するには、パスワードセキュリティトレーニングが不可欠です。トレーニングがなければ、従業員は単純な数値の並び、「password」という単語、自分の生年月日など、推測されやすいパスワードを選んでしまいます。
[米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が述べているように](https://www.cisa.gov/secure-our-world/use-strong-passwords)、攻撃者が推測しやすい単純なパスワードを選ぶことは、「ドアに鍵をかけながら、鍵穴に鍵を挿したままにするようなもの」です。
パスワードには次の条件が必要です。
- 解読が困難な十分な長さであること(16文字なら十分です)
- ランダムな数値の文字列、またはランダムな単語で構成されたパスフレーズであること
- 一意(複数のアカウントで使い回していない)
定期的な従業員トレーニングは、従業員が適切なパスワードの重要性と、パスワードを選ぶ際に用いるべき基準を理解するうえで鍵となります。
今日、多くの人が膨大な数のアカウントを持つなかで、適切なパスワードを考えて覚えておくのは難しいため、Bitwardenのようなパスワードマネージャーは不可欠です。
多くのIT管理者は、Bitwardenの導入が適切なパスワードポリシーのトレーニングと定着を促進することに気づいています。Bitwardenの展開後、調査対象のIT管理者の88%が、すでに組織で定期的なパスワードセキュリティトレーニングを取り入れている、または近く取り入れる予定だと回答しています。
> 「Bitwardenを使って認証情報を保存できるようになったことは、本当に助かっています。必要な情報を非常に簡単に見つけられるようになり、パスワード変更も容易になって、セキュリティ体制を強化できました。認証情報を保存することで、社内全体で認証情報を全面的に更新でき、複数の使い回しパスワードを排除できました。」— thechange.co.ukのIT管理者
### Bitwardenは流出済みパスワードと使い回しパスワードを削減
**主な調査結果:回答者の81%が、組織内の使い回しパスワードの数を削減**
侵害されたパスワードは、あらゆる組織が直面する最大級のセキュリティ脅威です。これらは、ブルートフォース攻撃、推測、ハッキング、その他の手段によって攻撃者に取得されたパスワードです。
「[2024年Verizonデータ侵害調査レポート](https://www.verizon.com/business/resources/reports/dbir/#resources)」によると、2023年のWebアプリケーション攻撃の98%は、脆弱なパスワードまたは盗まれたパスワードが原因で発生しました(77%は盗まれた認証情報によるもの、21%は通常、推測されやすいパスワードを利用するブルートフォース攻撃によるもの)。
パスワードは一度盗まれると、オンラインマーケットプレイスに出回ることがよくあります。Verizonレポートの執筆者は、1日に数千人分のユーザーパスワードが1件あたり約10米ドルで販売されており、多くの場合、盗まれてから1日以内に出品されていることを確認しました。
パスワードを使い回す人は、問題をさらに深刻化させます。パスワードが一度盗まれると、そのパスワードを使用しているすべてのアカウントが脆弱になります。
GoogleやAppleなど一部の大手テクノロジー企業は、こうしたマーケットプレイスに出回ったパスワードを検出すると警告を表示するようになっていますが、組織にはより包括的なソリューションが必要です。そこで役立つのがBitwardenです。包括的なパスワード管理により、IT管理者とエンドユーザーは、自分たちのパスワードのうちどれがデータ侵害で流出済みになった可能性があるか、またどれが使い回されているかを把握できます。
その結果、Bitwardenのお客様の5分の4以上(81%)が、使い回しパスワードの数を削減できています。ほぼ半数(45%)は15件を超える使い回しパスワードを排除したと回答し、16.5%は45件を超える使い回しパスワードを排除できたと回答しています。さらに、IT管理者の11%は、12件を超える侵害されたパスワードを特定して排除できたと回答しています。大きな効果です!
> 「ユーザーにとって、同じパスワードを何度も使っていることが可視化されたのは衝撃的であり、不安を感じさせるものでした。Bitwardenの導入後、ドメインアカウントの更新頻度と複雑さを見直しました。また、より強力で一意のパスワードの使用を必須にし、パスワードローテーションの頻度も高めました。」— RiverStreet NetworksのITチーム

### セキュリティを自らコントロール
Bitwardenは、エンドユーザーとそれを利用する組織の双方に大きなプラスの効果をもたらします。調査の回答者は、Bitwardenがセキュリティリスクの軽減、全体的なセキュリティ文化の向上、侵害されたパスワードや使い回されているパスワードの特定と修正に役立つと述べています。
IT管理者は、Bitwardenが組織のセキュリティ体制を向上させ、ユーザー教育を促進し、より多くのコントロールを提供する点を評価しています。
IT管理者が挙げた主なメリットは次のとおりです。
- 認証情報とログインをより自分で管理できるようにし、セキュリティ上の脅威を軽減する
- すべてのアカウントで強力かつ一意のパスワードを使えるようにする
エンドユーザーも、Bitwardenが提供するセキュリティとコントロールを評価しています。エンドユーザーが挙げた主なメリットは、順序は異なるものの同じです。
- すべてのアカウントで強力かつ一意のパスワードを使えるようにする
- 認証情報とログインをより自分で管理できるようにし、セキュリティ上の脅威を軽減する
要するに、Bitwardenは企業のセキュリティ体制とセキュリティ文化の向上に、実証可能なプラスの効果をもたらします。そして、エンドユーザーとIT管理者の双方が、より大きなコントロールを得てセキュリティ脅威を軽減できる点に高い期待を寄せています。
パスワードレス認証を検討している企業向けに、Bitwardenはすべてのユーザー向けのパスキー管理に加え、開発者がパスキー認証を簡単に導入できるパスキーAPIと開発者ツールキットも提供しています。
パスワードの使い回しを削減することで、Bitwardenが組織のセキュリティ体制と文化をどのように改善できるかについて詳しく知るには、[今すぐ14日間の無料ビジネストライアルを開始](https://bitwarden.com/ja-jp/pricing/business/)してください。

### Bitwarden保管庫健全性レポートについて
Bitwarden保管庫健全性レポートは、ダークウェブ監視、データ侵害監視、その他のサービスを活用して、個人と組織の安全を守ります。これらのレポートは、流出済み、侵害済み、使い回し、または脆弱なパスワードにフラグを立て、こうしたセキュリティ上の脆弱性を修正する必要があることをエンドユーザーと管理者に通知します。また、セキュリティ保護されていないWebサイト、多要素認証を利用できるにもかかわらず使用されていないサイト、保管庫内のWebサイトに関連するデータ侵害の特定にも役立ちます。
### 調査方法
Bitwardenは、2024年6月から9月にかけて、エンドユーザーとIT管理者を含むエンタープライズ顧客を対象に調査を実施し、IT管理者87名とエンドユーザー29名を含む116件の回答を得ました。一部のIT管理者には、Bitwardenの利用方法についてより具体的な質問をするため、フォローアップの質問を送付しました。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/
---
# Bitwarden セキュリティ準備キット
このフォームを使って、Bitwardenのログイン情報を安全な場所に保管しましょう
---
## Bitwarden セキュリティ準備キット
パスワードマネージャーはすべてのログイン情報を記憶しておくのに便利ですが、そのパスワードマネージャーにログインするための詳細は自分で管理しておく必要があります。控えておくべき項目には、アカウントのメールアドレス、マスターパスワード、二段階ログイン(2FA)の詳細、リカバリーコードなどがあります。
これらの詳細の記録には、**Bitwarden セキュリティ準備キット**をご利用ください。これは、緊急時に必要なログイン情報を1か所にまとめておけるよう、Bitwardenコミュニティのユーザーの協力と意見をもとに作成されました。ドキュメントを[入力可能なPDF形式](https://start.bitwarden.com/hubfs/PDF/bitwarden-security-readiness-kit.pdf)または[ODTファイル](https://start.bitwarden.com/hubfs/PDF/Bitwarden%20security%20readiness%20kit%20upload.odt)でコピーまたはダウンロードし、記入して安全な場所に保管してください。保管場所の例としては、暗号化されたファイル内、金庫に入れるUSBメモリ、印刷して信頼できる親戚の家に置く、銀行の貸金庫に入れるなどがあります。
記入済みのセキュリティ準備キットの例を以下に示します。

Bitwardenのログイン情報を変更した場合は、必ずBitwarden セキュリティ準備キットを更新してください。このフォームは、今後のコミュニティからの新たな貢献やその他の更新に対応するため、将来変更される場合があります。
このドキュメント形式の作成支援と推進に尽力した功績は、[Bitwarden subreddit](https://www.reddit.com/r/Bitwarden/)の u/djasonpenney、ならびに[Bitwardenコミュニティフォーラム](https://community.bitwarden.com)の @shainave と @shub に帰属します。
## クイックリンク
- Bitwarden セキュリティ準備キットをダウンロード
- [入力可能なPDF](https://start.bitwarden.com/hubfs/PDF/bitwarden-security-readiness-kit.pdf)
- [ODTファイル](https://start.bitwarden.com/hubfs/PDF/Bitwarden%20security%20readiness%20kit%20upload.odt)
- [Bitwarden パスワードジェネレーター](https://bitwarden.com/ja-jp/password-generator/)
- [ブログ:パスワードマネージャーに適したパスワードの選び方](https://bitwarden.com/ja-jp/blog/picking-the-right-password-for-your-password-manager/)
- [ヘルプ:二段階ログイン](https://bitwarden.com/ja-jp/help/bitwarden-field-guide-two-step-login/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/
---
# Bitwarden エンタープライズベンダーレポート
Bitwarden がセキュリティニーズに応える有力なパートナーである理由をご紹介します。
---
Bitwarden は、世界中の数万社の企業にセキュリティをもたらし、世界トップクラスの製品、エンタープライズレベルのサービス、信頼できるパートナーシップを提供しています。Bitwarden の導入を検討している企業は、自部門での利用や調達要件に関して、Bitwarden の運用方法について疑問を持つことがあります。このベンダーレポートは、Bitwarden の価値あるパスワードセキュリティを自社に導入しようとしている方の評価ツールとして役立ちます。
[](https://bitwarden.com/blog/how-bitwarden-brings-value-to-your-business/)
## 目次
[製品戦略](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#product-strategy/)
[会社のビジネスモデル](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#company-business-model/)
[市場と顧客ニーズの理解](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#understanding-of-the-market-and-customer-needs/)
[パスワードマネージャーのセキュリティ](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#password-manager-security/)
[ユーザーインターフェイス](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#user-interface/)
[可用性](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#availability/)
[概念実証(POC)と機能テスト](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#proof-of-concept-poc-and-functional-testing/)
[Bitwarden を始める](https://bitwarden.com/ja-jp/resources/bitwarden-vendor-report/#get-started-with-bitwarden/)
## 製品戦略
#### 全体的な品質、対応、プロ意識
Bitwarden は、サードパーティーの [Software Reviews Data Quadrant Report](https://start.bitwarden.com/hubfs/PDF/2021-pm-data-quadrant.pdf) において、「ベンダー機能満足度」と「製品機能満足度」で競合他社を上回りました。Bitwarden は高い評価を受けており、[G2 のレビュー](https://www.g2.com/products/bitwarden/reviews)も多数寄せられています。
#### 継続的な製品開発とロードマップ
Bitwarden は 2016 年以来、商業的成功の実績、強力なコミュニティの支持、そしてパスワード管理とその先の領域で成果を提供してきた歴史があります。
同社の [公開ロードマップ](https://bitwarden.com/ja-jp/roadmap/)は四半期ごとに更新され、Bitwarden パスワードマネージャー製品の更新内容が詳しく示されています。2023 年に登場予定の新製品には、開発者シークレット向けの Bitwarden シークレットマネージャーと、開発者がアプリケーションにパスワードレス認証を簡単に追加できる Passwordless.dev が含まれます。
#### 製品リリースプロセス
Bitwarden は 5 週間の製品開発・リリースサイクルに従っており、リリース時期は [事前に公開](https://status.bitwarden.com)されています。リリースチームはプロセスを厳格に管理し、事前に広範な QA と回帰テストを実施します。コードへのすべての更新は [GitHub](https://github.com/bitwarden) で確認でき、主要な更新は [ヘルプセンターのリリースノート](https://bitwarden.com/ja-jp/help/releasenotes/)に記載されています。
## 会社のビジネスモデル
#### 組織構造
Bitwarden の組織は CEO の Michael Crandell が率いており、創業者兼 CTO の Kyle Spearrin、CFO の Stephen Morrison、CCO の Gary Orenstein が支えています。Spearrin 氏は QA と DevOps を含むエンジニアリング組織および製品チームを統括しています。Orenstein 氏は営業、マーケティング、カスタマーサクセスを統括しています。Bitwarden は成長中の組織であり、[優秀な人材を積極的に採用して](https://bitwarden.com/ja-jp/careers/#open-positions/)います。
#### 財務的な健全性
Bitwarden は数百万人のユーザーと数万社の法人顧客を擁し、最近、[1 億ドルの成長投資](https://bitwarden.com/ja-jp/blog/accelerating-value-for-bitwarden-users-bitwarden-raises-usd100-million/)を受け、堅調に成長する事業をさらに発展させています。
#### 多様な業種の企業との経験
Bitwarden は、世界最大級の企業や組織を含むあらゆる規模のお客様と、[多くの業界にわたって](https://bitwarden.com/ja-jp/resources/bitwarden-across-industries/)取引しています。公開されているお客様向け資料は、[レビューと成功事例のページ](https://bitwarden.com/ja-jp/case-studies/)に掲載されています。
#### パートナーシップの経験
Bitwarden は、[パートナーシップと連携](https://bitwarden.com/ja-jp/partners/)をチャネルおよびテクノロジーソリューションでサポートしています。直近では Bitwarden は [DuckDuckGo と提携しました](https://bitwarden.com/ja-jp/blog/the-first-external-password-manager-built-into-duckduckgo-for-mac/)新しいブラウザ向けにパスワード管理ソリューションを提供するためです。
## 続きを読む
Bitwarden のエグゼクティブ兼サイバーセキュリティ専門家である[Michael Crandell と Gary Orenstein](https://bitwarden.com/ja-jp/resources/speakers/)。
## 市場と顧客ニーズの理解
#### Bitwarden の目標とビジョン
Bitwarden が[思い描くのは](https://bitwarden.com/ja-jp/about/)、誰もハッキングされず、誰もがオンラインで安全に過ごすために必要な基本ツールを利用できる世界です。これには企業と個人の両方が含まれます。Bitwarden のビジネス向け製品は、すべての従業員を対象とし、容易に拡張でき、安全なコラボレーションを促進し、クロスプラットフォームで利用できます。エンタープライズユーザーには、家族や大切な人を保護するための Bitwarden Families アカウントが無料で提供されます。
#### 企業ニーズの調査
Bitwarden チームはお客様と面談し、サポートチームやインテグレーションエンジニアとの協議を含め、お客様のニーズと運用モデルを深く理解します。さらなるエスカレーションや個別対応のソリューションも利用できます。
## パスワードマネージャーのセキュリティ
#### ゼロ知識アーキテクチャ
Bitwarden はエンドツーエンドの[ゼロ知識暗号化アーキテクチャを提供しています。](https://bitwarden.com/ja-jp/help/is-bitwarden-audited/#zero-knowledge-encryption/)つまり、Bitwarden の誰も、また他の誰も、保管庫内の機密データを表示できず、[保管庫データはすべて暗号化されています](https://bitwarden.com/ja-jp/help/vault-data/)。
#### 保存時の暗号化
[さらに 2 段階の暗号化](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)が保存データに対して実行され、Microsoft Azure サーバー上で安全にホストされます。
#### 信頼性の高い暗号化標準
[Bitwarden は AES-256 CBC を採用しています](https://bitwarden.com/ja-jp/help/what-encryption-is-used/#aes-cbc/)(保管庫データと暗号化キー用)。
#### 暗号化のための高いエントロピー
ユーザーが入力したマスターパスワードはハッシュ化され、暗号学的にストレッチングされて[256 ビットのマスターキーになります。](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/#hashing-key-derivation-and-encryption/)
#### 高い KDF 反復回数
デフォルトでは、Bitwarden は鍵導出に PBKDF2 を使用し、[600,000 回の反復](https://bitwarden.com/ja-jp/help/kdf-algorithms/#pbkdf2/)を行います。これはエンドユーザーがより高く設定できます。
#### コード監査と侵入テスト
Bitwarden のコードはオープンソースで、サードパーティーによる監査を受けており、レポート結果は[オンラインで公開されています](https://bitwarden.com/ja-jp/compliance/)。
#### コンプライアンス
Bitwarden のセキュリティおよびコンプライアンスプログラムは、ISO 27001 情報セキュリティマネジメントシステム(ISMS)に基づいています。[Bitwarden セキュリティホワイトペーパー](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)では、Bitwarden のコンプライアンスとセキュリティについて詳しく説明しています。
Bitwarden はまた、幅広い[コンプライアンス認証](https://bitwarden.com/ja-jp/compliance/)(SOC 2、GDPR、CCPA、HIPAA を含む)に加え、侵入テスト、コードテスト、その他のサードパーティー監査も完了しています。
#### 管理機能
管理者の役割を持つユーザーは、幅広い管理ツールを利用できます。これらは[概念実証チェックリスト](https://bitwarden.com/ja-jp/help/proof-of-concept/)で紹介されており、アカウント作成、システム全体のポリシー作成、SSO でログイン、[管理者によるパスワードリセット](https://bitwarden.com/ja-jp/help/admin-reset/)、グループとユーザーの同期、イベントログ、保管庫の健全性レポートが含まれます。
#### SIEM 機能向けのログエクスポート
Bitwarden では、監査ログのエクスポートや複数の API の使用により、[SIEM ツールにデータを取り込むこと](https://bitwarden.com/ja-jp/help/event-logs/#siem-and-external-systems-integrations/)ができます。たとえば Splunk を用いた自動監視に活用できます。
#### データセキュリティに関する詳細情報
[Bitwarden セキュリティホワイトペーパー](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)では、暗号化、データフロー、クラウドセキュリティなど、Bitwarden のセキュリティについて詳しく説明しています。
#### バックアップの保持期間
Bitwarden は、災害復旧のためにポイントインタイムリストア(PITR)ポリシーを維持しています。[Bitwarden サーバーでのデータ保存](https://bitwarden.com/ja-jp/help/data-storage/#on-bitwarden-servers/)は、PITR について長期保持なしの厳格な 7 日間保持ポリシーに設定されています。
#### 保存される PII データとメンテナンス
[管理データ](https://bitwarden.com/ja-jp/help/administrative-data/)により、アカウントのメンテナンスとサービス提供が可能になります。
## Bitwarden のコンプライアンス
Bitwarden は、GDPR、Data Privacy Framework(DPF)、CCPA、HIPAA、TAA に準拠しています。SOC 2、SOC 3、およびサードパーティー監査の結果は[オンラインで公開されています](https://bitwarden.com/ja-jp/compliance/)。
## ユーザーインターフェイス
#### 使いやすさと自動入力
[自動入力](https://bitwarden.com/ja-jp/help/auto-fill-browser/)は[ブラウザー拡張機能](https://bitwarden.com/ja-jp/help/getting-started-browserext/)と[モバイルアプリ](https://bitwarden.com/ja-jp/help/getting-started-mobile/)で機能します。ブラウザー拡張機能では、ホットキー、コンテキストウィンドウ、または拡張機能の操作によって自動入力がトリガーされます。これらの方法は、表示中のウェブページのコードに干渉しません。
モバイルでは、Bitwarden が自動入力サービスプロバイダーとして機能し、モバイルデバイスのオペレーティングシステムに統合されます。
[カスタムフィールド](https://bitwarden.com/ja-jp/help/auto-fill-custom-fields/)も、保管庫アイテムの一部として作成して自動入力に使用できます。
#### 管理者ポリシー
[Enterprise ポリシー](https://bitwarden.com/ja-jp/help/policies/)により、Enterprise 組織はすべてのユーザーにセキュリティルールを適用できます。追加のポリシーは、[SSO でログイン](https://bitwarden.com/ja-jp/help/about-sso/)を通じて利用でき、既存の IdP 認証機能を活用できます。
#### データ共有の制御と監査
組織内で[グループ](https://bitwarden.com/ja-jp/help/about-groups/)と[コレクション](https://bitwarden.com/ja-jp/help/about-collections/)を介して共有します。[Bitwarden Send](https://bitwarden.com/ja-jp/help/about-send/)は、ゼロ知識暗号化を維持しながら、誰にでも安全にデータを送信する方法を提供します。必要に応じて、Send は[組織全体の Enterprise ポリシー](https://bitwarden.com/ja-jp/help/policies/#remove-send/)で無効にできます。
権限は、特定のコレクション内のアイテムに対してユーザーが実行できる操作を決定します。[ユーザーの役割](https://bitwarden.com/ja-jp/help/user-types-access-control/#member-role/)は個々のメンバーレベルで設定され、[権限](https://bitwarden.com/ja-jp/help/user-types-access-control/#permissions/)は個々のメンバーまたはグループ全体に対して設定できます。
[イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)には 50 種類を超えるイベントが記録されます。イベントログ画面では、イベントのタイムスタンプ、アプリケーションタイプや IP を含むクライアントアプリ情報、イベントに関連付けられたユーザー、イベントの説明が取得されます。
#### ダークウェブと侵害レポート
[レポート](https://bitwarden.com/ja-jp/help/reports/)では、個々のユーザー保管庫について、また組織保管庫については管理者向けに、データ侵害などの詳細を確認できます。
#### 複数の URL に 1 つの資格情報を使用する機能
資格情報には[複数の URI を設定でき](https://bitwarden.com/ja-jp/help/uri-match-detection/)、複数のサイトで使用できます。
#### 1 つの URL に複数の資格情報を使用する機能
Bitwarden クライアントのユーザーインターフェイスには、ウェブサイトで利用可能なログインが一覧表示されます。その[自動入力ホットキー](https://bitwarden.com/ja-jp/help/auto-fill-browser/#using-keyboard-shortcuts/)を使用して、認証情報をすばやく切り替えることもできます。
#### 再認証タイマー
保管庫タイムアウトポリシーをオンにすると、[保管庫タイムアウト](https://bitwarden.com/ja-jp/help/vault-timeout/#vault-timeout-time-constraint/)の最長期間とタイムアウト時のアクションが適用されます。
#### ランダムパスワード生成
Bitwarden クライアントには組み込みの[パスワードジェネレーター](https://bitwarden.com/ja-jp/help/generator/)が含まれており、強力で一意のパスワードを簡単に作成して保管庫に保存できます。[Web ベースの Bitwarden ジェネレーター](https://bitwarden.com/ja-jp/help/generator/)は、同じ生成ロジックを無料ツールとして誰でも利用できるよう提供しています。
#### 期限付き共有機能
[Bitwarden Send](https://bitwarden.com/ja-jp/help/about-send/)を使用して、一回限りかつ期限付きのファイルや添付ファイルを配布できます。[Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)により、認証情報の高度なライフサイクル管理が可能になります。

## 可用性
#### アプリケーションとサービスの信頼性
リアルタイムのシステム更新情報と過去の稼働状況は、[Bitwarden ステータス](https://status.bitwarden.com/)ページに掲載されています。Bitwarden は主要なアプリストアで承認および推奨されており、各マーケットプレイスのパフォーマンスと信頼性の要件を満たしています。
#### 互換性
Bitwarden は、[利用できます](https://bitwarden.com/ja-jp/download/)。対応する最新のデバイスとプラットフォームには、デスクトップ(Windows、macOS、Linux)、ブラウザー拡張機能(Google Chrome、Mozilla Firefox、Safari、Microsoft Edge、Brave、Safari、Vivaldi、Tor Browser、Opera)、モバイル(iOS、Android)、コマンドラインインターフェイス(CLI)、[Web 保管庫](https://vault.bitwarden.com/)があります。
#### 多言語対応
Bitwarden は世界中で[50 以上の言語](https://bitwarden.com/ja-jp/help/localization/#currently-supported-languages/)に翻訳されています。
#### デプロイの柔軟性
Bitwarden は、サービスを提供する大多数の企業に適したクラウドホスティングを提供しています。[セルフホスティング](https://bitwarden.com/ja-jp/help/self-host-an-organization/)は、サーバーを維持し、定期的なバックアップと復旧を管理する IT リソースを持つ組織で利用できます。
## 概念実証(POC)と機能テスト
Bitwarden は、評価チームが開始しやすいように、[概念実証チェックリスト](https://bitwarden.com/ja-jp/help/proof-of-concept/)を作成しました。以下に関するリソースが含まれています:
- ポリシー
- SSO
- 移行
- 管理対象デバイス

## Bitwarden を始める
Bitwarden がビジネスのセキュリティ強化にどのように役立つかを評価するために、今すぐ Bitwarden の 7 日間トライアルを開始しましょう。追加の質問については、担当者が[お問い合わせフォーム](https://bitwarden.com/ja-jp/contact-sales/)からサポートします。また、その他の製品ドキュメントは[ヘルプセンター](https://bitwarden.com/ja-jp/help/)でご利用いただけます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/bridge-the-single-sign-on-security-gap-with-bitwarden-access-intelligence/
---
# Bitwarden Access Intelligenceでシングルサインオンのセキュリティギャップを解消
多くの企業にとって、シングルサインオン(SSO)は、従業員が日々必要とするアプリケーションやシステムへのアクセスを管理する究極のソリューションのように思えるかもしれません。しかし、アプリケーションやシステムがSSOに対応していない場合はどうなるのでしょうか。これは、SSOがもたらす利点と、日々のエンタープライズアプリケーション利用の現実に取り組む企業にとって、ますます大きな課題となっています。BitwardenとSSOソリューションが連携し、企業全体で包括的なIDセキュリティを実現する方法をご覧ください。
## SSOと管理対象外アプリケーションの現実
SSOは、1組の認証情報でアプリケーション、ソリューション、サービスへの従業員認証を安全に管理し、ログインプロセスを効率化するために、世界中の企業で活用されています。SSOは従業員認証において最も便利で安全なソリューションのように思えますが、451 Researchによると、重要な業務アプリケーションの最大3分の2はSSOに対応していません。つまり、組織がIDプロバイダーとSSOプロセスを導入していても、それをサポートするアプリケーションには大きなギャップが存在します。こうしたセキュリティギャップにより、ユーザーが独自に認証情報を作成する管理対象外のアプリケーションが生まれ、危険なパスワード運用や悪用可能な脆弱性がもたらされます。
さらに詳しく:[SSOだけでは不十分な理由](https://bitwarden.com/ja-jp/blog/why-sso-isnt-enough/)
## シャドーITの台頭
新しいアプリケーションが次々と導入され、分散型の働き方が広がる中、従業員が利用し始めてもITチームには把握されていないエンタープライズアプリケーションが増えています。シャドーITと呼ばれるこの種の管理対象外アプリケーションも、アクセスを効果的に管理・統制できないため、企業のセキュリティリスクとなります。シャドーITは、従業員が退職した後も過剰なアクセス権限が残る原因になることがよくあります。
## パスワード管理とSSOは連携して機能します
企業全体で包括的なIDおよび認証情報のセキュリティを実現するため、企業はSSOとパスワードマネージャーの両方で従業員認証を保護しています。パスワードマネージャーにより、組織はSSO管理の対象外となるアプリケーションやシステムの認証情報を効果的に管理できます。役割ベースのアクセス制御、組織全体のポリシー、[認証情報のライフサイクル管理](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)、会社所有の保管庫により、従業員は必要な認証情報だけにアクセスできます。さらに、[Bitwarden](https://bitwarden.com/ja-jp/products/business/)のような最新のパスワードマネージャーの多くは、ログインをさらに効率化するSSO連携に対応しています。
## Bitwarden Access IntelligenceでリスクとシャドーITを特定
SSOで管理されるものとそうでないものの間にあるセキュリティギャップを埋めるため、Bitwarden パスワードマネージャーは、[Access Intelligence](https://bitwarden.com/ja-jp/products/access-intelligence/)を提供しています。これは、リアルタイムの認証情報リスクの特定、シャドーITの発見、従業員による対処の促進を可能にするエンタープライズ機能です。
**シャドーITを明らかにする:**Bitwarden内にユーザーがログイン認証情報を保存しているものの、IT部門には把握されていなかったアプリケーションを発見できます。リスクの即時修復が必要なビジネスクリティカルなアプリケーションを簡単に優先順位付けできます。
**危険なパスワード運用を削減:**アクセスの管理場所にかかわらず、すべてのアプリケーションで強化されたセキュリティを確保します。使い回し、流出済み、脆弱なパスワードなどの脆弱性を減らします。
**従業員を支援:**安全なソリューションの一翼を担うために必要なツールをユーザーに提供します。Bitwardenでは、パスワードにリスクがある場合にIT部門がエンドユーザーへ直接通知を送信でき、修正方法をステップごとに案内できます。
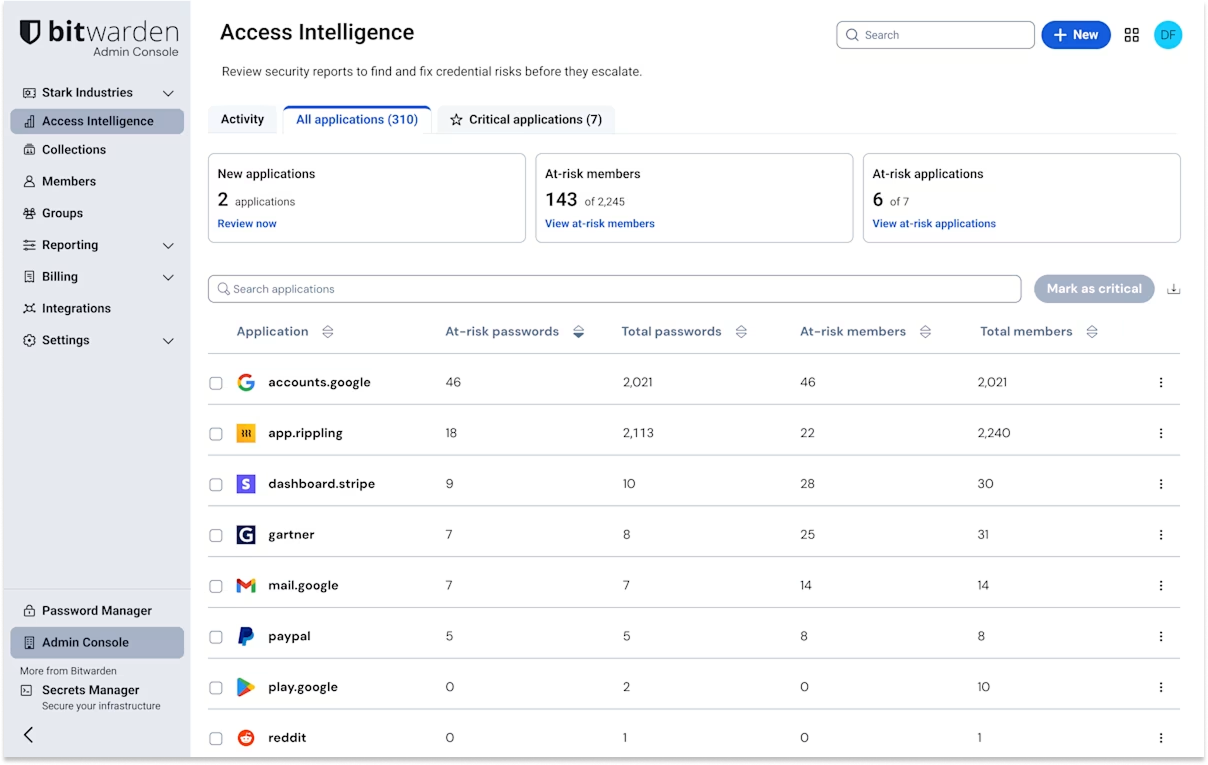
Access Intelligenceは、すべてのBitwarden Enterpriseサブスクリプションで追加費用なしに利用できます。Bitwardenにより、ITチームは既存のIDプロバイダーと効率的に連携し、企業全体でアプリケーションアクセスを安全に管理できます。
## 安全な認証は難しくあるべきではありません
Access IntelligenceはBitwarden パスワードマネージャーへのタイムリーな追加機能です。IT管理者の3分の2(67%)が、認証情報アクセス管理は自組織にとって非常に重要だと答えている一方で、ほぼ半数(48%)が、現在のパスワードの健全性とアクセスを監視するシステムは効果的ではないと報告しています。

Bitwardenは、組織が安全な認証を簡単に実現できるよう支援し、SSOの外部でアクセスされるアカウントにも同等のセキュリティと注意が向けられるようにします。
Bitwardenをぜひお試しください!無料の[14日間ビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始するか、[営業担当に相談](https://bitwarden.com/ja-jp/contact-sales/)してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/browser-webmcp-security/
---
# Browser WebMCP and credential security for AI agents
Browser WebMCP is a browser-native mechanism that enables websites to expose structured tools to AI agents running in a live browser tab, learn more today!
---
As AI agents gain the ability to operate within live browser sessions, governing their access to credentials has become one of the most pressing challenges in enterprise security. Browser WebMCP (Web Model Context Protocol) is accelerating that challenge. Rather than relying on brittle document object model (DOM) automation, agents can now access structured, browser-native interfaces designed specifically for machine interaction. For security and identity teams, understanding how browser WebMCP works and where it creates new credential risk is the starting point for building effective access governance controls.
## What is browser WebMCP?
Browser WebMCP is a browser-native mechanism that enables websites to expose structured tools to AI agents running in a live browser tab. Rather than relying on screen scraping or DOM interpretation, an AI agent interacts directly with the actions and data a site exposes through defined interfaces, without mimicking user behavior.
Browser WebMCP is tied to a user's active browser session and exists only within the context of a live tab. It should not be confused with Model Context Protocol (MCP) running inside JavaScript, and it is not a replacement for server-side MCP deployments. The two approaches serve different purposes and operate in different trust domains.
## WebMCP vs. MCP
WebMCP operates at the browser layer; MCP operates at the service layer. WebMCP gives agents structured access to websites through browser-native interfaces. MCP connects agents to tools, services, and resources outside the browser.
Both require strong governance. Browser-native interactions introduce unique challenges around sessions, consent, and credential exposure that start with how agents inherit access, and those challenges have direct consequences for credential security.
## Why browser WebMCP changes the credential threat model
Browser WebMCP introduces a new trust relationship between the user, the website, and the AI agent acting on the user's behalf. Browser-native agents can operate within authenticated sessions using the user's existing access, without requiring a new login.
> The concern for security teams is not whether agents possess credentials. It is whether agents can act with permissions that exceed their intended scope.
Without explicit authorization boundaries, agents inherit broader access than intended through existing session cookies and authentication state.
### **How session inheritance expands agent access**
**A concrete example:** If you have the Bitwarden browser extension running in an authenticated session alongside an AI agent, the AI agent assisting with account administration should not automatically gain access to stored credentials or vault data simply because those functions are available in the same browser context. As browser AI agents become more capable, organizations need stronger controls around consent, credential delegation, and task-scoped permissions to keep access aligned with intent.
## Which WebMCP security gaps matter most for identity and access management teams?
That access inheritance problem points to broader gaps in current WebMCP implementations. Structured tool access improves on DOM scraping, but it does not solve issues with identity, authorization, or consent. Current implementations often lack the controls to address the most significant gaps: how agents interpret instructions, represent intent, and operate within authenticated browser contexts.
Many WebMCP implementations rely on descriptive metadata to help models understand available tools. Those descriptions are not enforceable permissions, and security decisions built on them are only as reliable as the model's interpretation.
| Prompt injection | Malicious content influences agent behavior | Explicit authorization policies |
|------|------|------|
| Misrepresentation of intent | Agent performs actions beyond user expectations | User consent and approval workflows |
| Over-parameterization | Tools expose more inputs than necessary | Task-scoped permissions |
| Excessive browser access | Agent interacts with sensitive workflows unnecessarily | Least-privilege access controls |
> Tool descriptions are not enforceable permissions. Security decisions built on them are only as reliable as the model's interpretation.
**Tool descriptions are not security controls.** A model can misunderstand instructions, misinterpret context, or follow manipulated guidance from a malicious page. Descriptive metadata can assist decision-making, but it cannot replace policy enforcement. Access controls must exist independently of whatever information the model receives.
Audit visibility is the other gap that current implementations consistently underserve. Many browser workflows provide limited visibility into why an agent performed a particular action or what permissions were used. Identity and access management (IAM) teams need to know which identity initiated an action, what permissions were exercised, and whether the action aligned with approved policy. Only knowing that an action occurred is not enough.
## Three principles for secure credential exchange in an agentic browser
Keeping credentials out of agents' hands requires architecture built for that purpose. A secure enterprise credential management model relies on delegated authorization with access decisions enforced independently of the model. Three principles define what that looks like in practice:
**Delegated authorization over credential sharing.** Agents should authenticate through a controlled authorization layer rather than receiving raw credentials directly. Access stays scoped, time-limited, and revocable without changing the underlying secret.
**Ephemeral access tokens over persistent permissions.** Short-lived tokens tied to a specific task or session are far safer than persistent, broad access. If an agent behaves unexpectedly or a session is compromised, the blast radius stays small.
**Explicit consent at the point of action.** Users and administrators should define in advance what an agent is permitted to do. Ambiguous or high-risk actions should surface for human review rather than executing autonomously. The agent should ask, not assume.
## Keep credentials out of the model context entirely
Those three principles depend on a single foundational requirement: credentials must never be passed directly into the model context. Even benign agents can surface sensitive values in unexpected ways, such as through tool call outputs, error messages, or cached context that persists beyond a session.
A stronger approach uses controlled retrieval mechanisms backed by a [secrets manager](https://bitwarden.com/ja-jp/products/secrets-manager/). In secrets manager terminology, this pattern is called delegated credential access.
> The agent receives a specific capability and never the underlying secret. This separation is foundational to the security of AI agents in agentic browser environments.
This separation aligns with a zero-trust credentials model in which no agent is implicitly trusted with access beyond its defined scope.
### **Enforce least privilege by tool and task**
Least privilege should apply to both identities and tools. An agent that can read data should not automatically have permission to write it. An agent scoped to one application should not inherit access to adjacent systems simply because they share a browser session.
## Why open source and zero-knowledge architecture are non-negotiable for AI agent security
Enforcing these controls effectively depends on being able to trust the tools that enforce them. For security teams evaluating AI-driven access models, [open source software](https://bitwarden.com/ja-jp/open-source/) offers something proprietary tools cannot: direct visibility into how credential exchange and access controls actually work.
When AI agents interact with sensitive systems, that transparency lets teams evaluate trust assumptions, validate security controls, and understand precisely how credentials are handled.
[Zero-knowledge encryption](https://bitwarden.com/ja-jp/compliance/) adds another layer of assurance. Vault data remains encrypted and inaccessible to the service provider, keeping AI workflows separate from the secrets they access. Auditable security software lets teams verify how permissions are enforced, how secrets are protected, and how access decisions are recorded.
## How Bitwarden operationalizes governed AI agent access
Open source transparency, zero-knowledge encryption, and delegated access are not just architectural ideals. They are built into the Bitwarden approach to secrets management for AI-driven environments.
Bitwarden supports these controls through centralized secrets management, API-driven workflows, and enterprise credential management. The developer security API lets teams integrate credential governance into development and operational processes while maintaining visibility into access decisions.
The Bitwarden MCP server provides a practical model for delegated access, enabling AI-driven workflows without exposing raw credentials to agents.
Browser AI agents are now being deployed. The organizations that adopt them safely will be those that already have scoped permissions, attributable actions, and credentials kept entirely out of the model context. Bitwarden provides a secrets management platform to make that infrastructure real. Get started today.
## WebMCP FAQs
**Is browser WebMCP more secure than DOM automation?**
WebMCP improves reliability by providing structured interactions rather than relying on page scraping and user interface (UI) interpretation. Structure alone, however, does not resolve identity, authorization, or consent challenges. Security depends on how permissions are defined and enforced.
**Can WebMCP tools access authenticated sessions?**
Yes. Browser-based agents can operate within authenticated browser sessions and inherit the user's active session's access. Session boundaries, delegated authorization, and auditability are critical considerations for this reason.
**Should AI agents ever see raw credentials?**
In most cases, no. Delegating access and controlling credential exchange allows agents to complete tasks without directly handling passwords, secrets, or authentication tokens.
**What should IAM teams evaluate before enabling browser agents?**
Identity and access management teams should evaluate identity ownership, permission scope, auditability, consent workflows, credential handling practices, and trust boundaries between users, agents, and applications. These controls help ensure browser AI agents operate within clearly defined security constraints.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/
---
# Info-Tech Research Groupによる2024年ビジネス向けパスワードマネージャー比較レポート
この包括的なサードパーティー分析は、主要なビジネス向けプロバイダーであるBitwarden、Dashlane、1Password、Keeperを比較し、企業が最も効果的なパスワード管理ソリューションを選定できるよう支援することを目的としています。
---
## エグゼクティブサマリー
**2024年パスワードマネージャー比較レポートは、20年以上の経験を持つ独立系テクノロジー調査・アドバイザリー企業であるInfo-Tech Research GroupのSoftwareReviews部門によって作成されました。**

この包括的なサードパーティー分析は、企業がパスワード管理ソリューションを選定する際に、十分な情報に基づいて意思決定できるよう支援することを目的としています。主要なビジネス向けプロバイダーであるBitwarden、Dashlane、1Password、Keeperを詳細に評価しています。
このレポートでは、Bitwardenがパスワード管理市場における主要ソリューションとして取り上げられており、競合のDashlane、1Password、Keeperを大きく上回っています。Bitwardenは総合スコア9.1、顧客体験スコア9.4という優れた評価でトップに立っています。特筆すべきことに、Bitwardenユーザーの99%が更新を予定しており、このプラットフォームの卓越した信頼性とユーザー満足度を示しています。以下のレポートのハイライトと主なポイントは、Bitwardenがエンタープライズ企業にとって最適な選択肢である理由を裏付けています。
## 目次
[エグゼクティブサマリー](https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/#executive-summary/)
[レポートのハイライト](https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/#report-highlights/)
[レポートについて](https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/#about-the-report/)
[SoftwareReviewsについて](https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/#about-softwarereviews/)

## レポートのハイライト
#### ユーザー満足度と高度な機能
Bitwardenパスワードマネージャーは、使いやすさと堅牢なセキュリティ機能で高く評価されています。多要素認証(MFA)、シングルサインオン、データ追跡と監査証跡(セキュリティ[イベントログ](https://bitwarden.com/ja-jp/help/event-logs/))などの主要機能がプラットフォームに組み込まれており、既存のテクノロジー環境とシームレスに統合できるため、Bitwardenは個人と組織の双方にとって包括的で使いやすいソリューションとなっています。
Bitwardenの高い満足度スコアは、このパスワードマネージャーがユーザーの期待に応え、それを上回る能力を備えていることを示しており、セキュリティと使いやすさを重視する企業にとって最有力の選択肢となっています。

#### ビジネス価値とシームレスな導入
Bitwardenは、ビジネス価値を提供し、組織の目標や目的を効果的に支援する点で、Dashlane、Keeper、1Passwordと比べて優れています。そのため、従業員の生産性を高め、組織全体で機密情報を保護したい企業にとって、Bitwardenは戦略的な資産となります。
Bitwardenは、導入のしやすさ、データ連携、IT管理においてトップクラスのスコアを獲得しており、スムーズな展開プロセスを実現して、すぐに価値を提供し、ビジネスの中断を最小限に抑えます。[SSOでログイン](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)たとえば、Bitwardenの管理者は既存のIDプロバイダーを活用し、SAML 2.0またはOpenID Connect(OIDC)プロトコルを使用してユーザーを認証できます。これにより、スムーズな導入プロセスが促進され、エンドユーザーの負担が軽減されます。

#### ベンダーサポートと包括的なトレーニング
Bitwardenは、信頼性の高い24時間365日のサポートを提供し、ソフトウェアが最適に動作するよう支援することで、ベンダーサポートの基準を確立しています。これは、効率的な問題解決と継続的なサポートが不可欠な企業にとって極めて重要です。
適切なトレーニングにより、ユーザーはシステムの機能を最大限に活用でき、効率性、生産性、満足度の向上につながります。導入当初からベストプラクティスを取り入れられるよう顧客を支援することで、ユーザーエラーの可能性を最小限に抑え、投資対効果を実感するまでの時間を大幅に短縮できます。Bitwardenは、[顧客トレーニングサポート](https://bitwarden.com/ja-jp/products/business-support/)においてDashlane、Keeper、1Passwordを上回りました。ユーザーがプラットフォームの可能性を最大限に引き出せるよう支援し、効率性と生産性の向上につなげています。

#### 長期的な満足度とイノベーションへの取り組み
レポートの結果は、継続的な改善とイノベーションに対するBitwardenの取り組みを示しており、これらは高いユーザー満足度評価の重要な要因です。定期的な更新と機能強化により、ソフトウェアは変化するビジネスニーズに合わせて進化し、企業にとって将来性のあるソリューションとなります。
Bitwardenが独自性を備えているのは、すべてのBitwardenアプリケーションとコンポーネントが[オープンソース](https://bitwarden.com/ja-jp/open-source/)であるためです。オープンソースであるということは、誰でもいつでもコードにアクセスして確認でき、そのコードが[GitHub](https://github.com/bitwarden/)で公開されていることを意味します。これにより、コードの改善に向けて確認する人の数が最大化されます。より多くの目でコードを確認することで、脆弱性をすばやく特定して対処でき、「隠すことによるセキュリティ」に依存するクローズドソース製品よりも強固なセキュリティにつながります。
Bitwardenはオープンソースであるため、サイバーセキュリティの専門家やソフトウェア愛好家からなるグローバルコミュニティを形成しており、彼らが定期的にコードベースに貢献することで、イノベーションのスピードが大幅に加速しています。信頼の最大化とイノベーションの促進に注力する姿勢により、Bitwardenは将来の課題を予測し、適応できます。そのため、堅牢で将来性のあるパスワード管理ソリューションを必要とする企業にとって最有力の選択肢となっています。

## レポートについて
「[2024年版パスワードマネージャー比較レポート](https://drive.google.com/file/d/1FgOk38VtT1Vl8i10JeMd658A9jEoNIRE/view?usp=sharing)」は、著名なテクノロジー調査・アドバイザリー企業であるInfo-Tech Research GroupのSoftwareReviews部門によって作成されました。
このレポートでは、顧客満足度、ユーザー体験、ビジネス価値、ベンダーサポートなど、100を超えるデータポイントに基づいて各パスワード管理ソリューションを評価しています。この広範なデータ収集により、各プラットフォームの強みと弱みについて、徹底的かつ客観的な分析が可能になります。
データは、調達や導入から日常的な利用まで、評価対象の各ソリューションを実際に使用した経験を持つ実ユーザーから直接収集されています。この現場に基づくフィードバックにより、各プラットフォームの実際のパフォーマンスとユーザー満足度について貴重なインサイトが得られます。
## SoftwareReviewsについて
[SoftwareReviews](https://www.softwarereviews.com/)は、20年以上の経験を持つ著名なテクノロジー調査・アドバイザリー企業であるInfo-Tech Research Groupの一部門です。SoftwareReviewsはこの専門知識を活用し、ソフトウェアの購入者と提供者に実践的なアドバイザリーサービスとデータに基づくインサイトを提供しています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/charting-the-identity-and-access-management-landscape/
---
# IDおよびアクセス管理の全体像
IDおよびアクセス管理の6つの主要要素と、それらを組織に適用する方法をご紹介します。
---

成長するためには、企業、事業体、組織のいずれであっても、従業員やメンバーを整理するための体系的な方法が必要です。今日、その方法は多くの場合、Identity and Access Management(IAM)、または Identity Credential Access Management(ICAM)と呼ばれる枠組みに含まれます。どちらの場合も、全体的なフレームワークでは、新しい従業員を組織に迎え入れる方法や、必要に応じてアカウントの引き継ぎやプロビジョニング解除を管理する方法が示されます。
IDおよびアクセス管理の要素は、規模を問わずあらゆる企業に関係します。組織が従業員やメンバーをどのように管理・維持すべきかを考え始めるのに、早すぎることはありません。
本稿では、IDおよびアクセス管理の6つの主要要素と、それらを組織に適用する方法を見ていきます。
## IDおよびアクセス管理の6つの要素

各種の業界レポートやアナリストレポートによると、IDおよびアクセス管理の主な領域は次のとおりです。
- パスワード管理
- 高度な認証
- プロビジョニング
- ディレクトリサービス
- シングルサインオン
- 監査、コンプライアンス、ガバナンス
## パスワード管理から始める
どの組織も1人または複数の個人から始まります。そのため、まずパスワード管理から始め、最初から従業員を支援できるようにするのは理にかなっています。
たとえば、個人が新しいアカウントの設定を開始する**前**であっても、必要な各ウェブサイトやサービスごとに[長く一意なパスワードを生成する](https://bitwarden.com/ja-jp/password-generator/)機能が必要です。パスワード生成機能を内蔵したパスワードマネージャーなら、これを簡単に実現できます。こうして従業員は初日から、長く一意なパスワードでアカウントを分離し、安全に保つことで、成功に向けた最適な状態を整えられます。
### チームコラボレーションのために、パスワード管理に共有を追加する
個人がパスワードマネージャーを使って[長く一意なパスワードを生成し](https://bitwarden.com/ja-jp/password-generator/)、簡単にアクセスできるよう保存できるようになったら、次の段階としてチーム内で認証情報を安全に共有できます。
ビジネス向けのパスワードマネージャーでは、組織の管理や、ユーザーグループ間での安全で構造化された共有が可能です。これらのグループには、会社のログイン、共有クレジットカード、オフィスのWi-Fiパスワードなど、機密性の高いアイテムのさまざまなコレクションを割り当てることができます。
安全な共有のためのエンドツーエンド暗号化プラットフォームを確立することで、すべての組織は従業員と会社のセキュリティに適した基盤を整えられます。
## 高度な認証を取り入れる
アカウントごとに長く、複雑で、ランダムかつ一意なパスワードを使うことで、ユーザーは強固な保護状態を築けます。さらに強力な対策として、パスワードマネージャーへのログインだけでなく、他のウェブサイトやサービスにも2ステップログイン、つまり二要素認証を追加することが挙げられます。
パスワードマネージャーでは、認証アプリ、セキュリティキー、メール、SMSを使って2ステップログインを設定できます。なお、近年では、侵入手段としてSIMジャッキングが広まっているため、SMSはハッキングされやすい方法の一つと考えられています。
ユーザーがどの方法を選ぶ場合でも、2ステップログインの影響を全員が理解し、提供される場合はウェブサイトの2ステップログイン用リカバリーコードのコピーを保管し、2ステップログインの登録プロセス中に提供される認証キーをバックアップする方法を用意しておくことが重要です。
### 2ステップログイン内蔵のパスワードマネージャーを使用する
一部のパスワードマネージャーには、認証機能が組み込まれています。これはユーザーに大きな利便性をもたらし、特に共有環境で役立ちます。ユーザーは2ステップログインの手順を含むログイン情報を共有できるため、シークレットコードを確認するために電話やテキストで連絡し合う必要がなくなります。
もちろん、パスワードマネージャーに認証ステップを組み込む意味や、それによって認証の価値が損なわれるのではないかと疑問に思う人もいるかもしれません。最終的にはユーザーに選択肢があり、雇用主は推奨される実践方法について教育できます。統合型のアプローチを採用する理由は次のとおりです。
1. パスワードマネージャーの保管庫自体にも、別の方法を使った2ステップログインを設定する必要があります。(重要:パスワードマネージャーアカウントを保護するために、そのパスワードマネージャー内蔵の認証機能を使用してはいけません。)したがって、保管庫とアカウントは現在、高いレベルのセキュリティ、実際には2ステップログインによって保護されています。
2. ウェブサイトやアプリケーションで2ステップログインを有効にすることは、有効にしない場合よりも高いセキュリティを提供します。2ステップログインをより密接に組み込むことで、より頻繁に使いやすくなり、より良いセキュリティ習慣が促進されます。
3. アイテムを共有する必要がある場合、2ステップログインを有効にしたまま共有できるため、これもまたセキュリティ向上につながります。これはコラボレーションと2ステップログインを両立する強力な方法です。
4. 内蔵されたままなので、どの認証アプリを使ったかを覚えておく必要はありません。
5. パスワードマネージャーの認証機能内で内部的に認証するログインと、別の認証アプリを使って外部で認証するログインを、いつでも個別に選択できます。
## 続きを読む
[Bitwardenにおける二要素認証の基本](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)
### パスワードレスへの進化
世界がパスワードレスへ移行する中で、パスワードマネージャーと全体的な ID・アクセス管理戦略に、パスワードレスの選択肢を必ず組み込んでください。たとえば、
- 生体認証でデバイスにログインできるようにし、認証情報の自動入力も生体認証で有効にできるようにする
- 後述するシングルサインオンについても、パスワードレス体験を提供する選択肢を検討する
- 組織全体でセキュリティキーの使用を検討する
- セキュリティキーを導入する際は、キーの紛失時や、キーが会社にとって重要なユーザーアカウントに関連付けられている場合に備え、冗長化の選択肢やバックアップ・復旧手順も考慮する
- たとえば、従業員がバックアップ用セキュリティキーの保管場所をパスワード管理保管庫に記載し、アカウントの引き継ぎや緊急アクセス時にのみ表示できるようにするのが適切な場合があります
## 続きを読む
[パスワードなしで Bitwarden 保管庫にアクセスする](https://bitwarden.com/ja-jp/blog/access-your-bitwarden-vault-without-a-password/)
[Bitwarden でパスワードレスを実現する方法](https://bitwarden.com/ja-jp/blog/how-to-go-passwordless-with-bitwarden/)
## 成功に向けたプロビジョニング
従業員が新しい会社で早く立ち上がるほど、生産性を発揮して成功に貢献できるようになります。当然ながら、プロビジョニングは ID・アクセス管理の予算の大きな割合を占めますが、依然として多数のシステムやツールに分散しています。
企業は多くの場合、メール、メッセージング、ディレクトリサービス、そして後ほど詳しく説明するシングルサインオンなど、導入済みの主要システムに基づいてオンボーディングプロセスをカスタマイズしています。
従業員に最適なオンボーディング体験を提供し、パスワードマネージャーを全体的なフレームワークに組み込めるようにするには、次の機能を備えたパスワードマネージャーを選びましょう。
- 既存システムと連携するための堅牢なアプリケーションプログラミングインターフェイス(API)
- カスタムプロセスのスクリプト化を可能にする、機能が充実したコマンドラインインターフェイス
- 次のような既存の ID・アクセス管理システムと連携できること
- ディレクトリサービス
- シングルサインオン
- 監査とログイン
## グループ編成のためのディレクトリサービス
大規模な企業では、従業員を部門ごとに整理するためにディレクトリサービスを導入していることがよくあります。たとえば、営業、マーケティング、エンジニアリング、IT、財務に基づくグループが存在する場合があります。こうした既存のディレクトリサービスは、従業員を職能別に整理し、新入社員を適切なグループにすばやく追加し、必要に応じてアカウントをプロビジョニング解除する手段を提供します。
エンタープライズレベルのパスワードマネージャーはディレクトリサービスと連携し、パスワード管理組織の保管庫内でユーザーのグループを整理します。財務部門の従業員グループが特定の税務サービスの認証情報セットにアクセスできる場合、そのグループの新しいメンバーは自動的にそれらの認証情報へアクセスできるようになります。
一部の企業では、臨時チームを支援するためにもディレクトリグループを使用しています。たとえば、新しい事業施策をめぐって部門横断の特別チームが結成されることがあります。そのチームは、専用のパスワード管理グループをリクエストする場合があります。ディレクトリ連携により、この新しい特別チームをパスワード管理アプリケーションに同期し、安全な認証情報のセットをすばやく有効化できます。
## 統合アクセスのための SSO ログイン
SaaS(Software-as-a-Service)アプリケーションの急増に伴い、多くの企業がシングルサインオンを活用して Web サイトアカウントへの統合アクセスを実現しました。もちろん、シングルサインオンを利用するには、その Web サイトやサービスがその機能に対応している必要があります。ビジネス向けの多くの Web サイトはシングルサインオンを提供していますが、対応していない Web サイトやサービスもまだ数多く存在します。パスワードマネージャーはそのギャップを埋め、さらに多くのことを可能にします。
一部のパスワードマネージャーはシングルサインオンとも連携でき、企業がユーザーを組織に自動プロビジョニングできるようにします。
もちろん、[エンドツーエンドで暗号化された](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)パスワードマネージャーのようなアプリケーションは、一般的な SaaS サービスとは少し異なります。ゼロ知識暗号化を採用したパスワードマネージャーのセキュリティモデルでは、プロバイダーが保管庫内の何も見ることができないことが保証されるため、シングルサインオンの文脈も少し異なったものになります。
パスワードマネージャーの根本的な前提は、エンドユーザーが自分のデータを暗号化および復号するためのキーを保持することです。パスワードマネージャーはそのキーを知らず、紛失した場合にユーザーへ提供することもできません。同様に、パスワードマネージャーがエンドユーザーの復号キーを別のサードパーティサービス(ID プロバイダーなど)に安易に渡し、そのプロバイダーにキーの安全な保管を任せることもできません。
この点を踏まえると、既存の ID プロバイダーと連携する安全なモデルでは、認証は ID プロバイダーを通じて行いながら、暗号化と復号は、ユーザーが保持しパスワードマネージャー専用のマスターパスワードで行います。これにより、エンドユーザーの保管庫を復号するアクセス権をサードパーティが持たないことが保証されます。また、暗号化と復号に使用するマスターパスワードは、パスワードマネージャー専用の一意のものであるべきだということも意味します。
このアプローチにより、ユーザーはブラウザー、モバイル OS、デスクトップ OS、Web アクセス、コマンドラインインターフェイスにわたって、パスワードマネージャーが提供するすべてのクライアントアプリケーションのメリットを享受できます。
## 続きを読む
[ディレクトリサービスとシングルサインオンによるオンボーディングと引き継ぎ](https://bitwarden.com/ja-jp/help/onboarding-and-succession/)
## コンプライアンスとガバナンスのための監査
規模が大きくなると、企業は従業員によるアクセスや利用を含め、自社システムを監視する必要があります。企業は多くの場合、さまざまなソースからの情報を受け取る先として、ログ記録および監査ソリューションを導入します。一般的なエンタープライズ向けのログ記録・分析システムには、Splunk や Elastic の Kibana などがあります。
堅牢なパスワード管理システムは、既存のログ記録システムに取り込めるログ情報をアプリケーションプログラミングインターフェイス(API)経由で提供します。これにより、次のことが実現します。
- IT チームとセキュリティチームが情報を収集するための単一の場所
- パスワードマネージャーと、全体的な ID・アクセス管理アプローチの他の要素との間でイベントを相関付ける機能
- 既存のアラートに取り込む選択肢
## 統合された ID・アクセス管理ソリューションの提供
企業は、適切な ID・アクセス管理ツールの組み合わせを導入する際に選択肢を持ち、成長に合わせて拡張できます。どの段階にあっても、すべての企業は、従業員が認証情報を安全に管理し、必要に応じて長くランダムなパスワードを生成し、機密情報をエンドツーエンドで暗号化して共有できるようにすべきです。
これらの機能を自社に導入するには、[Bitwarden Business の無料トライアルを今すぐ開始してください](https://bitwarden.com/ja-jp/pricing/business/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/
---
# 適切なSSOログイン戦略の選び方
Bitwarden が SSO 連携を設計するうえで、ゼロ知識暗号化が基本となる理由。
---
サイバーセキュリティを最優先事項とする多くの[企業](https://bitwarden.com/ja-jp/products/business/)や[大企業](https://bitwarden.com/ja-jp/products/enterprise/)では、従業員のログインIDとパスワードの数を減らすために、シングルサインオン(SSO)を導入しています。SSO によるワンクリックアクセスは、セキュリティの向上に加え、ユーザー体験の改善と生産性の向上にも役立ちます。
Bitwarden は、企業が SSO の導入を選択する理由を理解し、各社のニーズに合った構成を実現するために複数の認証オプションを提供しています。
*これらの実装オプションは、Bitwarden の基本的な設計目標と、ゼロ知識暗号化の概念を起点とする当社のエンジニアリングアプローチに沿ったものです。 *
## その他のリソース
ガイド: [Bitwarden 認証のエンタープライズリファレンスガイド](https://bitwarden.com/ja-jp/resources/reference-guide-bitwarden-authentication/)
ヘルプ記事: [SSO でのログインとキーコネクターによる顧客管理暗号化の導入方法](https://bitwarden.com/ja-jp/help/about-key-connector/)
ブログ: [ゼロ知識がエンドツーエンド暗号化への道を開く仕組み](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)
Bitwarden の SSO でのログインと顧客管理暗号化を[14日間の無料ビジネストライアルでお試しください。](https://bitwarden.com/ja-jp/pricing/business/)
## ゼロ知識暗号化:決定的なセキュリティアプローチ
Bitwarden はゼロ知識暗号化の原則に基づいて構築されています。つまり、Bitwarden の保管庫に保存するすべてのものは暗号化され、自分自身または社内の承認済みユーザー以外は表示できません。ほとんどのパスワードマネージャーは、程度の差こそあれゼロ知識暗号化のアプローチを実装しています。Bitwarden はエンドツーエンド暗号化と完全なゼロ知識暗号化を組み合わせているため、Bitwarden を含め、誰もアクセスできません。
> ***クイックリファレンス***
> *「****エンドツーエンド暗号化****、暗号化と復号はデバイスレベルで行われます。保管庫データは、スマートフォンやコンピューターから送信される前に暗号化され、宛先で復号されます。* *Bitwarden は、AES-CBC 256ビット暗号化、ソルト付きハッシュ、PBKDF2 SHA-256 を使用して、すべての保管庫データを保護します。 *
***ゼロ知識暗号化により、****Bitwarden のチームメンバーがお客様の情報にアクセスすることはできません。代わりに、お客様のデータはメールアドレスとマスターパスワードによってエンドツーエンドで暗号化されたまま保たれます。 *もちろん、すべての商用アプリケーションやサービスがこのフレームワークで構築されているわけではなく、またそうする必要があるわけでもありません。暗号化されていないアプリケーションでは、ユーザー名とパスワードによってアクセスが提供されます。暗号化プロトコルがない場合、ソフトウェアプロバイダーはアプリケーション内に保存されたあらゆるユーザーデータにアクセスできます。
暗号化されたアプリケーションである Bitwarden にユーザーがログインすると、認証と復号という 2 つの処理が行われます。ユーザーはまず、暗号化された保管庫データにアクセスするために本人認証を行う必要があり、その後、マスターパスワードから生成されたユーザーのキーを使ってデータがローカルで復号されます。大多数の Bitwarden ユーザーにとって、マスターパスワードはこの 2 つの手順の両方を実現します。つまり、認証手段であると同時に復号キーとしても機能します。
Bitwarden で SSO を活用したい企業は、Bitwarden が提供する柔軟なオプションを検討する必要があります。
## 暗号化されたアプリケーションで SSO を独自に扱う方法
SSO と暗号化されていないアプリケーションでは、ユーザーは 1 組の認証情報で認証し、複数のアプリケーションにアクセスします。多くの場合、企業のエンドユーザーに必要なのはそれだけです。暗号化された情報がないため、このようなケースでは SSO は認証のみを担います。
ゼロ知識暗号化を維持するため、Bitwarden は SSO において認証と復号を 2 つの別個の手順に分離しています。まず SSO プロバイダーによる認証を行い、その後、マスターパスワードによって復号と保管庫へのアクセスを行います。その結果、復号キーが Bitwarden サーバーを通過することはなく、ユーザーは SSO 用の認証情報と、Bitwarden 用の自分自身の復号キーを保持できます。
## SSO でゼロ知識暗号化を維持する
IT リソースやエコシステムが異なるさまざまな企業に最適な形で対応するため、Bitwarden は自社ソリューションを SSO と統合するための 2 つの導入オプションを提供しています。
### 信頼できるデバイスによる SSO
このオプションは、信頼できるデバイスモデルを通じて従業員に企業向けのパスワードレス体験を提供し、ログインプロセス全体の利便性、速度、拡張性を高めます。ユーザーが新しいデバイス(Bitwarden クライアント/アプリ)でのログインを承認し、それが確認されると、暗号化された保管庫データにアクセスするには SSO で認証されるだけで済みます。復号プロセスの一部として使用される暗号化キーは、デバイス上のアプリファイルの一部として安全に保存されるため、SSO サービスがユーザーを認証すると、追加のユーザー入力なしでデバイスがデータを復号できます。
信頼できるデバイスによる SSO の詳細は [こちら](https://bitwarden.com/ja-jp/help/about-trusted-devices/)
### SSO でログイン
SSO でログインでは、SSO プロバイダーを認証に使用し、その後ユーザーの Bitwarden マスターパスワードでデータを復号します。これは、IT チームが SSO 認証プロセスを維持しつつ、ゼロ知識暗号化モデルにおける復号用の固有のパスワードも維持するための、最もシンプルな導入オプションです。
SSO でログインの詳細は [こちら](https://bitwarden.com/ja-jp/help/about-sso/)
### SSO でログインと顧客管理型暗号化
このオプションでは、ユーザーデータを復号する手順を統合します。IT 管理者がキーコネクターアプリケーション(または鍵管理サーバー)を導入・管理し、Bitwarden 保管庫のユーザーの暗号化キーを保持します。
自己ホスト型のキーサーバーを通じて、企業はユーザーが SSO で Bitwarden にサインインする際に、ユーザーのデータを復号するためのキーを保存、管理し、自動的に提供します。このプロセスでは Bitwarden 側のゼロ知識暗号化が維持され、ユーザーにとってはシームレスです。SSO 経由でログインすると、復号された Bitwarden 保管庫にすぐにアクセスでき、すべてが 1 つの手順で完了します。
キーサーバーは機密性の高いユーザーデータを保持するため、企業がサーバーの導入、バックアップ、保守方法を理解し、厳格なセキュリティポリシーを実装することが重要です。暗号鍵の管理は非常に機密性が高く、すでにキーサーバーを安全に導入・管理した実績のあるチームとインフラを持つ企業にのみ推奨されます。
### 利用可能な最も包括的な SSO 統合オプション
Bitwarden は、企業を保護し、エンドユーザーにとってパスワードセキュリティを簡単にすることに取り組んでいます。Bitwarden の SSO オプションは、ゼロ知識暗号化のアプローチに忠実でありながら、ユーザーの導入を促進し、ユーザー体験を簡素化します。
Bitwarden を選ぶと、SAML または OpenID 標準をサポートする任意の ID プロバイダーを使用できる柔軟性が得られます。独自の ID プロバイダーを選択できることと、Bitwarden が提供する SSO オプションの組み合わせにより、企業は信頼できるオープンソースのアプローチで、最適な認証および復号モデルを導入できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/ciso-metrics-that-matter/
---
# 重要なCISO指標:セキュリティへのIDファーストアプローチ
セキュリティ活動を測定することと成果を示すことのギャップは、CISOやITリーダーにとって引き続き課題となっています。統制の導入率や監査項目のチェックはコンプライアンス要件を満たしますが、取締役会や経営陣はリスク低減の証拠を求めています。
サイバーセキュリティ指標を通じてビジネス価値を示すことで、経営陣の支持を得て、ビジネス目標との整合性を確保できます。ビジネスリーダーには、戦略的意思決定に役立ち、サイバーセキュリティが組織の優先事項に与える直接的な影響を示す、明確で成果重視の指標が必要です。このページでは、IDとアクセス管理、特にパスワードとパスキーの成果を中心に、技術的な進捗をビジネスへの影響に変換する、CISOレポート向けの実践的なサイバーセキュリティ指標を紹介します。
## まず読むべきこと:取締役会が実際に重視するもの
効果的なCISO指標は、複雑さを経営層に響く4つの要素に凝縮します。競争優位性をもたらし、ビジネスリーダーの十分な情報に基づく意思決定を支える主要指標に注力することが不可欠です。
### リスク低減指標
リスク低減では、エクスポージャーが時間とともに減少傾向にあるかに注目します。導入したセキュリティ統制の数を報告するのではなく、認証情報ベースの攻撃経路をいくつ排除したかを示します。脆弱な認証方式、流出済み認証情報、フィッシングに対して脆弱なアカウントの減少率を追跡します。これらのリスク管理指標は、組織のエクスポージャーを減らし、サイバーセキュリティリスクに対処するうえでの具体的な進捗を示します。これらの指標をサイバーリスクおよび組織のリスク許容度と整合させることで、取締役会レベルのレポートが意味のあるものとなり、戦略的な監督を支援できます。
### 軽減までの時間
軽減までの時間は、組織の対応力を測定します。取締役会は、チームが検知から封じ込め、完全復旧までどれだけ迅速に進めるかを知りたいと考えています。軽減までの時間が長いほど、あらゆるインシデントによる被害が拡大するため、速度を追跡することで運用成熟度を示せます。
### ビジネス影響の定量化
ビジネス影響は、セキュリティ業務を具体的な成果に変換します。プロアクティブな対策によって回避したインシデントを定量化し、より迅速な対応で防いだダウンタイムを算出し、ID統制の強化によって排除した財務上のエクスポージャーを推定します。これらのサイバーセキュリティ指標は、セキュリティ投資を事業継続性に結びつけ、セキュリティリーダーがリソース配分の妥当性を説明するのに役立ちます。主要指標は、デジタル資産の保護とビジネスリスクの低減におけるセキュリティ投資の価値を示すこともできます。
### シンプルさとベンチマーキング
明確さにはシンプルさが求められます。定義が安定した1ページのダッシュボードがあれば、取締役会メンバーは測定の枠組みを学び直すことなく、四半期ごとの進捗を追跡できます。傾向を見えにくくする、変動する指標や複雑な計算式は避けてください。効果的なCISOダッシュボード指標は、直感的で実行可能であるべきです。
明確な指標は、セキュリティチームへのリソース配分の正当化に役立ちます。KPI指標のベンチマーキングも、業界の同業他社と比較した組織のサイバーセキュリティ態勢を評価するうえで重要です。
## IDプログラムのKPI:パスワードとパスキーに注目
最新のIDプログラムには、フィッシング耐性のある認証への移行を反映する指標が必要です。以下のKPIは、IDセキュリティの明確な測定ポイントとなり、不可欠なサイバーセキュリティパフォーマンス指標として機能します。
### MFAカバレッジ率
フィッシング耐性のあるMFAカバレッジは、SMSコードやプッシュ通知のようなフィッシング可能な方式ではなく、パスキーまたはハードウェアセキュリティキーで保護されているアクティブユーザーの割合を測定します。これは enabled_users ÷ active_users として算出します。この指標は、データ侵害における初期アクセスの主因である認証情報フィッシングに対する組織の耐性と直接相関します。
### パスキー採用率
パスキー採用率は、少なくとも1つのパスキーを登録しているアクティブユーザーの割合を追跡します。週次の差分を監視して、採用の速度や潜在的な摩擦点を特定します。この将来志向の指標は、パスワードベース認証を完全に廃止し、従来のパスワードに伴うサイバーセキュリティリスクを低減するための進捗を示します。
### レガシーフォールバック率
レガシーフォールバック率は、SMS、時間ベースのワンタイムパスワード(TOTP)、またはプッシュ通知に依存し続けている認証イベントの割合を明らかにします。フォールバック率が高い場合、技術的な障壁またはユーザーの抵抗があり、是正が必要であることを示します。この指標は、移行作業の優先順位付けに役立ちます。
### 侵害された認証情報のエクスポージャー
侵害された認証情報のエクスポージャーは、侵害データセットに組織のパスワードが時間の経過とともにいくつ出現するかを数えます。侵害インテリジェンスフィードを監視に統合し、従業員の認証情報がダークウェブ市場や公開されたデータ侵害に現れた際に検知できるようにします。流出済みの認証情報はそれぞれ、活動中の攻撃経路を意味します。この指標を追跡することで、セキュリティチームはセキュリティ脆弱性を特定し、組織の攻撃対象領域を減らし、最終的にデータ侵害のリスクを低減できます。
### パスワード再利用率
パスワード再利用率は、複数のアカウントで同一のパスワードが使われている割合を測定します。プログラムの有効性を示すために、パスワード管理統制の導入前後で算出します。再利用されたパスワードは、単一の侵害の影響を組織のインフラ全体に拡大させます。パスワードの再利用を減らすことで、侵害の可能性と組織全体におけるデータ侵害のリスクを低減できます。
### 特権アカウントの強化
特権アカウントの強化は、管理者役割がフィッシング耐性のあるMFAに制限されている割合を追跡します。特権アカウントは価値の高い標的であるため、これらの役割の保護カバレッジを測定することで、IDセキュリティ態勢をリスク加重で把握できます。
### プロビジョニング解除時間
プロビジョニング解除時間は、従業員の退職から全システムにおけるアクセスの完全な取り消しまでに経過した時間の中央値を算出します。これは日単位ではなく時間単位で測定します。プロビジョニング解除までの時間が長いと、元従業員が機密性の高いシステムやデータにアクセスできる可能性が残ります。
## 検知、対応、運用
IDに焦点を当てた検知および対応指標は、脅威を迅速に特定し無力化する組織の能力を示します。これらのセキュリティ運用指標は、運用上の卓越性を示すうえで重要であり、セキュリティリーダーがセキュリティ統制の有効性を評価するのに役立ちます。
### 平均検知時間および平均対応時間(MTTD/MTTR)
ID関連インシデントのMTTDとMTTRは、一般的なセキュリティインシデントとは分けて追跡する必要があります。認証情報の侵害は大規模な攻撃に先行することが多いため、認証の異常に対する検知および対応の速度を測定することで、早期警告能力を得られます。これらのインシデント対応指標は、組織のレジリエンス、ならびにインシデント対応とセキュリティ脅威管理の有効性を示す重要な指標です。
### 重大度の高いインシデント件数
重大度の高いインシデント件数は、明確なトレンド指標とともに四半期ごとに報告する必要があります。重大度は技術的な分類ではなく、ビジネスへの影響に基づいて定義します。増加が見られる場合は、検知能力の向上によるものか、実際の脅威の高まりによるものかを区別できるよう、簡潔な背景情報を含めます。
### パッチ適用の遅延
パッチ適用の遅延は、特に認証サーバー、ディレクトリサービス、特権アクセス管理システムなどのIDインフラに影響する重大な脆弱性を修復するために必要な日数の中央値を測定します。この運用指標は、既知の攻撃経路が悪用される前に組織がそれを塞ぐ能力を示し、重要な脆弱性管理指標となります。
### フィッシングシミュレーション失敗率
フィッシングシミュレーション失敗率は、管理されたテストで悪意のあるリンクをクリックしたり、認証情報を入力したりした従業員の割合を追跡します。さらに重要なのは、対象を絞ったコーチング後の傾向を測定することです。失敗率の低下はセキュリティ意識の向上を示し、横ばいまたは増加はさらなる教育の必要性を示します。加えて、誤検知が検知精度と運用効率に与える影響も監視します。誤検知が多いと、本物の脅威への注意がそがれ、効果的なインシデント対応の妨げになる可能性があります。
### ログカバレッジ
ログカバレッジは、認証イベントとセキュリティイベントを組織の集中監視インフラに送信している重要アプリケーションの割合を定量化します。ログカバレッジの欠落は、攻撃者が検知されずに活動できる死角を生み出します。機密データや特権アクセスを扱うすべてのシステムで、100%のカバレッジを目指します。
## 先行指標:問題を先回りして防ぐ
先行指標に重点を置くことで、サイバーセキュリティ脅威にプロアクティブに対応し、組織のサイバーセキュリティ成熟度を高めることができます。先行指標は、問題がセキュリティインシデントとして顕在化する前に組織が特定するのに役立ちます。これらのサイバーセキュリティ指標は、プロアクティブなセキュリティ管理を示すことで、全体的なサイバーセキュリティ成熟度指標に貢献します。
### 登録時の摩擦
登録時の摩擦は、パスキー設定中の離脱ポイントを特定します。登録中の離脱率が高い場合、ユーザー体験の問題により導入が妨げられていることを示します。登録ファネルを可視化し、ユーザーがつまずく場所や諦める場所を特定します。
### 認証失敗の分類
認証失敗の分類では、ログイン試行失敗の根本原因を、ユーザーエラー、デバイスの非互換性、ポリシー制限、潜在的な攻撃活動に分類します。失敗パターンを理解することで、正当な使いやすさの問題と、調査が必要なセキュリティイベントを区別しやすくなります。
### 異常なセッションパターン
異常なセッションパターンは、ログイン時と認証後のアクティビティの両方で、通常とは異なる場所、デバイス、アクセス時間を検知します。各ユーザーの通常の行動をベースライン化し、認証情報の侵害や内部脅威を示す可能性のある逸脱を特定します。
## コンプライアンスと規制要件
CISOには、セキュリティ指標をビジネス目標やリスク許容度に直接結び付け、コンプライアンスにおける測定可能な進捗を示すことが求められます。
主要なコンプライアンス指標は、セキュリティ専門家や意思決定者に、組織のリスク態勢に関する実用的なインサイトを提供します。これには、実施された監査や評価の数、業界標準への準拠率、発生した規制上の罰金や制裁の数などが含まれます。これらの指標を追跡することで、セキュリティリーダーはセキュリティ制御のギャップを特定し、サイバーセキュリティ投資に優先順位を付け、規制要件とビジネス目標の両方に沿った情報に基づく意思決定を行えます。
効果的なコンプライアンス管理には、取締役会メンバーやその他の関係者との明確なコミュニケーションが必要です。コンプライアンス指標を簡潔でビジネス重視の形式で提示することで、セキュリティリーダーは戦略的意思決定を支え、サイバーセキュリティプログラムの価値を示すために必要な実用的なインサイトを提供できます。この透明性により、サイバーセキュリティ戦略を組織のリスク許容度やビジネス目標と整合させ、セキュリティをコストセンターではなくビジネスの推進力として位置付けることができます。
## BitwardenでIDプログラムのKPIを最適化
Bitwardenのエンタープライズ向けパスキーとフィッシング耐性のあるMFAオプション(FIDO2およびWebAuthnのサポートを含む)は、組織全体で安全な認証の導入を加速します。標準のパスキー管理により展開の複雑さを解消しながら、上記のKPIに必要な測定データを提供します。Bitwardenのレポートおよび監視機能は、セキュリティチームによる継続的なリスク評価とID管理を支援します。
組み込みのセキュリティレポートにより、認証情報の健全性を継続的に可視化し、弱いパスワード、再利用された認証情報、侵害に対して脆弱なアカウントを特定できます。イベントログは、導入率、フォールバック利用状況、プロビジョニング解除までの期間を算出するために必要な詳細な認証データを提供します。
「[システム管理者ポータルの概要](https://bitwarden.com/ja-jp/help/system-administrator-portal/)」ではIDプログラム指標を一元化し、[エンタープライズ指標向けBitwarden Access Intelligence](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-enterprise-security-protection/)ではセキュリティギャップをプロアクティブに監視できます。また、[エンタープライズにおけるパスワードレス認証](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-enterprise-security-protection/)環境を導入する組織は、セキュリティ態勢とユーザー体験の両方で測定可能な改善を得られます。
最近の[アカウントセキュリティの強化](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-enterprise-security-protection/)は、プラットフォームが継続的に進化していることを示しており、[スタンドアロンのパスワードマネージャーソリューション](https://bitwarden.com/ja-jp/blog/beyond-your-browser/)であるBitwardenは、IDを中心としたセキュリティプログラムの基盤を提供します。
**IDセキュリティ指標を改善する準備はできていますか?**測定可能なセキュリティ成果の実現について、営業チームにご相談ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/city-of-north-port-florida-strengthens-public-records-compliance-and-credential-security-with-bitwarden/
---
# 世界最大の害虫駆除会社がBitwardenでグローバル従業員を保護した方法 (1)
コールセンターのスタッフから経営幹部まで、BitwardenはRentokil Initial全社のパスワード管理標準となりました。
---
## Overview
**Size:** 850 city employees
**Industry:** Local government and municipality
**Location:** North Port, Florida
The City of North Port needed to secure a rapidly expanding set of credentials while meeting strict transparency requirements under Florida's public records law. North Port officially crossed the 100,000-resident threshold, expanding significantly from around 74,793 residents during the 2020 census. As one of the fastest-growing cities in the U.S., located in Sarasota County, North Port is slated to continue growing, and its government IT team is expanding just as quickly.
That growth brought a rising number of credentials to secure, along with the full weight of the law's requirements. Known as the Sunshine Law, Florida's public records law guarantees the public's right to access government records and treats nearly any communication about official business, including emails and texts, as a public record subject to disclosure, with no exemption for drafts or informal notes. The IT team needed a way to share credentials that wouldn't create that kind of discoverable record.
## Situation: Single points of failure created compliance and disclosure risks
Riley Jones, City of North Port technical support manager, manages the service desk team and supports desktop and systems administration. In his seven years with the city, he found that only one or two people held credentials for critical systems, creating single points of failure as the team grew.
The IT team also lacked a secure, centralized way to document or share passwords. That gap mattered even more under the transparency law, since even routine emails and chat messages about official business can be subject to disclosure. Sharing passwords over email or chat would have created exactly the kind of discoverable record the city needed to avoid. Jones knew the existing system was unsustainable and set out to find a cost-effective, highly secure, and comprehensive solution that was easy to use and would meet local government procurement and compliance requirements.
## Solution: Simplified government procurement helps Bitwarden deliver access control and accessibility
Jones championed Bitwarden internally based on his own positive experience as a personal user. The team also evaluated a few competitors but had trust and reliability concerns with them. Once the city decided to move forward with Bitwarden, prior approvals from other Florida municipalities and counties helped accelerate procurement. Because other government bodies had already vetted Bitwarden, the city pointed to existing contracts rather than starting its own review from scratch, a significant time-saver in a process that otherwise stretches on for local government IT purchases.
"We can piggyback off of other contracts," said Jones. "If another city, county, or state government has a contract that already aligns with our needs, we can say somebody else has already done the vetting."
The Bitwarden architecture gave the City of North Port a modern, least-privilege sharing model through Bitwarden Collections. With Collections, the team standardized and rotated default admin credentials while keeping them easily accessible to the right people. Collections in Bitwarden work like shared folders, grouping related logins, notes, and other items for secure sharing with access limited to specific users. Jones repeatedly cited the granular access control Collections offers as a standout Bitwarden capability.
"I really like how Bitwarden is set up with Collections and being able to create one for different groups, whether it's networking, security, or the development team," said Jones. "They can have their own groups, and you can put granular controls on who can see what."
Jones and his team also point to two other standout capabilities:
- **Password generator**: The city has a 21 to 26 character password policy, and the password generator is used for nearly all credentials, giving every account a strong, unique password without relying on staff to create one manually
- **Bitwarden Send**: Given the city's records-disclosure constraints, secure, encrypted credential sharing outside of Bitwarden is an especially urgent priority
## Bitwarden Send helps City of North Port meet Florida's Sunshine Law
That urgency comes down to one law in particular. As a government entity, the City of North Port must abide by Florida's public records law, which requires retaining records for seven years and complying with public record requests. The city clerk determines some exceptions for sensitive material.
The city uses Bitwarden Send for two purposes. The IT service desk relies on it to transmit temporary and reset passwords to end users and to share highly sensitive items like client secrets with app developers. This helps the city comply, since that law discourages sharing sensitive information over email or through group chats. Using Bitwarden Send instead of email or chat for sensitive information means the city isn't inadvertently creating a document that becomes subject to disclosure requirements.
"A way to not accidentally share a credential in a way that might be subject to public record is a big thing for governments," said Jones.
## Bitwarden flexibility allows a customized security configuration
Compliance is only part of the equation; the city also needed a setup that matched its own security model. The City of North Port has deployed Bitwarden as a browser extension across IT-managed browsers, with the city deliberately opting out of single sign-on (SSO) integration with Okta. While Bitwarden offers direct SSO integration, Jones and his team prefer a separated environment.
"I feel like our single sign-on should be different from our password vault," said Jones. "I wanted to intentionally sign in to a vault, not just SSO in and have access to everything."
Jones values the flexibility to configure Bitwarden around what makes sense for the city, a factor that also influenced the original decision to adopt it. The team uses a main password plus Okta Verify for two-factor authentication (2FA) instead, requiring intentional, separate authentication into the vault.
Cross-device access has also made Bitwarden practical for a distributed IT team. Staff securely access credentials whether they're at a desktop or in the field, without sacrificing the deliberate separation from SSO. The city has deployed Bitwarden in the cloud, though Jones believes the self-hosted Bitwarden deployment is a great option for other government bodies with more restrictive security or data residency requirements.
## Why Bitwarden fits the needs of public sector security teams
That combination of compliance support and configuration flexibility reflects a broader pattern for teams like North Port's. Compared to the private sector, government IT teams face unique challenges. Security decision makers must stave off cyberattacks while also complying with audits, records requests, and procurement scrutiny. For the City of North Port, Bitwarden proved to be a strong choice, with a respected security architecture that stands up to independent audits and a sharing model that keeps sensitive information secure without creating new compliance liabilities.
"Trust is the big one," said Jones. "I know you do a lot of independent testing. How you conduct audits is nice."
## Get started with Bitwarden
See what Bitwarden offers government and public sector organizations. [Start a free trial](https://bitwarden.com/ja-jp/go/start-enterprise-trial/) today.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/cloud-based-password-manager-or-self-hosted/
---
# クラウドベースのパスワードマネージャーか自己ホスト型か:組織にはどちらが適しているか?
ゼロ知識暗号化、自動セキュリティ更新、高可用性アーキテクチャ、包括的なコンプライアンス認証の組み合わせにより、最大限のセキュリティを求めるチームにとって、クラウド導入は現実的な選択肢となります。
---
[適切なパスワードマネージャー](https://bitwarden.com/ja-jp/blog/picking-the-right-password-manager/)ソリューションを選ぶことは、機能や価格帯を選定するだけにとどまりません。組織が直面する最も重要な決定のひとつは、パスワードマネージャーをどこでどのように運用するか、つまりクラウド上か、組織独自のインフラ上かを判断することです。この導入モデルの選択は、セキュリティ体制、コンプライアンス対応力、運用負荷、長期的な持続可能性に直接影響します。それぞれのアプローチがもたらす影響を理解することで、組織は自社の技術力、規制要件、戦略的優先事項に合ったパスワードマネージャー環境を構築できます。
### 安全なパスワードにおいて導入モデルが重要な理由
組織がパスワード管理のために選ぶ導入モデルは、データが物理的にどこに存在するか以上の多くの要素を左右します。インフラを誰が保守するのか、セキュリティ更新をどれだけ迅速に適用できるのか、どの程度のカスタマイズが可能なのか、システムを安全かつ稼働可能な状態に保つためにどれだけの社内専門知識が必要なのかを決定します。クラウドベースのパスワードマネージャーソリューションは、インフラ管理の負担をベンダーに移し、チームがポリシーの適用とユーザー定着に集中できるようにします。[自己ホスト型パスワードマネージャー](https://bitwarden.com/ja-jp/self-hosted-password-manager-on-premises/)の導入では、環境のあらゆる側面を最大限に制御できますが、保守、監視、セキュリティ強化を行うための専用リソースが必要です。どちらのアプローチでも強固なセキュリティ成果を実現できますが、求められる組織能力は異なり、利便性と制御の間でトレードオフが生じます。
## クラウドベースのパスワードマネージャーの概要
クラウドホスト型パスワードマネージャーは、ベンダーが完全に管理するインフラ上で稼働し、認証情報管理をフルマネージドサービスとして提供します。このパスワードマネージャー導入モデルにより、サーバー保守の複雑さが解消され、チームはインフラ運用ではなくユーザー管理とセキュリティポリシーに集中できます。
主な特徴は次のとおりです。
- **フルマネージドのホスティングとアップグレード:**ベンダーがすべてのサーバーのプロビジョニング、構成、バージョン更新を処理するため、社内での介入や予定されたメンテナンス時間は不要です。
- **ローカル保守なしでの高可用性と信頼性:**冗長化されたインフラと自動フェイルオーバーシステムにより、エンタープライズグレードの稼働率がサービスに組み込まれており、社内で管理することなく運用されます。
- **運用負荷の軽減:**チームは、パッチ適用、サーバーの健全性監視、バックアップ管理、インフラ問題のトラブルシューティングといった継続的な作業を回避できます。
- **組み込みのセキュリティ強化:**ホスティング環境には、専門のセキュリティチームが維持する、専門的に管理されたセキュリティ制御、侵入検知、インフラレベルの保護が含まれます。
- **分散チーム向けの拡張性:**クラウドパスワードマネージャーの導入では、キャパシティ計画やハードウェア調達を行うことなく、ユーザー数の増加や利用量の拡大に自動的に対応できます。
## 自己ホスト型パスワードマネージャーの概要
自己ホスト型パスワードマネージャーは、オンプレミスサーバー、プライベートクラウド環境、専用ホスティング契約など、組織がプロビジョニングして保守するインフラ上で稼働します。このパスワードマネージャー導入モデルでは、環境のあらゆる側面が組織の管理と責任の下に置かれます。
主な特徴は次のとおりです。
- **インフラとデータ所在地の完全な制御:**組織は、サーバーをどこに配置するか、どのように構成するか、インフラレベルでどのようなセキュリティ制御を適用するかを正確に決定します。
- **カスタム構成オプション:**自己ホスティングにより、サーバー動作の変更、独自システムとの統合、固有の社内要件に沿った導入パターンが可能になります。
- **更新とパッチ適用に対する社内責任:**セキュリティと機能を維持するために、チームは新しいリリースを監視し、互換性をテストし、メンテナンス時間を設定し、更新を適用する必要があります。
- **より高い運用負荷:**自己ホスト型パスワードマネージャー環境の運用には、サーバー管理、監視、バックアップ管理、運用上の問題のトラブルシューティングのための専用リソースが必要です。
- **社内の稼働率と監視への依存:**サービスの可用性は、インフラの信頼性、災害復旧能力、インシデント対応プロセスに完全に左右されます。
## クラウドか自己ホスト型か:メリットとデメリット
パスワードマネージャーの導入モデル間のトレードオフを理解することで、IT 部門の意思決定者は組織の優先事項や能力に合った選択ができます。それぞれのアプローチには明確な利点がありますが、具体的な制約を理解することも重要です。
| 項目 | クラウドの利点 | クラウドの制約 | 自己ホスト型の利点 | 自己ホスト型の制約 |
|------|------|------|------|------|
| セキュリティ責任 | ベンダーが専門のセキュリティチームによりインフラのセキュリティを管理 | 組織はベンダーのセキュリティ対策に依存する | セキュリティの実装と監査を完全に制御可能 | 社内のセキュリティ専門知識と継続的な対応が必要 |
| インシデント対応速度 | ベンダーが全顧客に重要なパッチを即時適用 | 更新タイミングのカスタマイズに制限がある | 社内スケジュールに沿って更新を展開 | 社内リソースが限られる場合、パッチ適用の遅れにより脆弱な期間が生じる |
| カスタマイズの必要性 | 標準化された構成でほとんどのエンタープライズシナリオに対応 | 基盤インフラを変更できる範囲に制限がある | サーバー動作や連携を高度にカスタマイズ可能 | カスタム構成によりメンテナンスの複雑さが増す |
| 運用の複雑さ | ユーザー管理以外に必要な社内管理は最小限 | インフラを直接制御できる範囲が少ない | 運用のあらゆる側面を完全に制御可能 | メンテナンスと監視に継続的な大きな負担がかかる |
| コストの予測可能性 | インフラ面で予期せぬ費用のない明確なサブスクリプション料金 | ユーザー単位のコストは成長に応じて増加 | 既存インフラを活用することで、規模に応じたコスト削減の可能性 | アップグレード、インシデント、スタッフの作業時間に関するコストが予測しにくい |
これらの違いは、パスワードマネージャーのデプロイモデルを選択する際に、組織の技術的成熟度、利用可能なリソース、管理と利便性のどちらを重視するかという戦略的優先事項を慎重に評価する必要があることを示しています。
## セキュリティ上の考慮事項:クラウドか自己ホスト型か
クラウドベースと自己ホスト型のパスワードマネージャーはいずれも [エンタープライズレベルのセキュリティ](https://bitwarden.com/ja-jp/products/enterprise/)を提供できますが、セキュリティ責任の分担やセキュリティ管理策の実際の実装は、デプロイモデルによって大きく異なります。
### 暗号化、ゼロ知識設計、マスターパスワードのセキュリティ
基本的なセキュリティアーキテクチャは、どちらのパスワードマネージャーデプロイモデルでも同じです。エンドツーエンド暗号化により、保存されたすべての認証情報が保護されます。暗号化と復号は、各ユーザーのマスターパスワード、またはゼロ知識セキュリティモデルの基盤となる単一のマスターパスワードから派生したキーを使用して、ユーザーのデバイス上でのみ行われます。ゼロ知識設計により、ホスティングインフラストラクチャも、サーバーにアクセスできる誰も、暗号化されていない認証情報データを表示できません。このアーキテクチャにより、組織の実際のパスワードや機密データのセキュリティは、パスワードマネージャーのデプロイモデルに依存しません。暗号化レイヤーは、サーバーの所在地とは独立して機能するためです。
### インフラストラクチャのセキュリティ
クラウド型パスワードマネージャーのデプロイでは、ホスティング環境の堅牢化を専門とする専任チームが維持する、専門的に管理されたインフラストラクチャセキュリティの恩恵を受けられます。これには、ネットワークセグメンテーション、侵入検知システム、DDoS対策、物理的セキュリティ管理、継続的なセキュリティ監視が含まれます。自己ホスト型パスワードマネージャー環境では、組織が内部リソースと専門知識を使って、これらと同じ管理策を実装し維持する必要があります。セキュリティ上の成果は、チームの能力と、他の責任と比較してインフラストラクチャの堅牢化にどれだけ優先的に取り組めるかに完全に左右されます。
### 更新とパッチ適用の頻度
クラウド型パスワードマネージャーでは、セキュリティパッチのリリースから本番環境へのデプロイまでの遅延がなくなります。脆弱性が発見された場合やセキュリティ改善が開発された場合、内部テスト、承認プロセス、予定されたメンテナンスを必要とせず、サービス全体に直ちに更新が適用されます。自己ホスト型パスワードマネージャーのデプロイは内部の更新プロセスに依存するため、チームの対応余力が不足している場合、更新に他システムとの互換性テストが必要な場合、または変更管理手順によってデプロイが遅れる場合、パッチ適用が遅延するリスクが生じます。こうした遅延により、既知の脆弱性が未修正のまま残る露出期間が発生する可能性があります。
### アクセス制御と多要素認証
エンタープライズ向けの認証およびアクセス制御機能は、クラウド型と自己ホスト型のパスワードマネージャーデプロイのどちらでも一貫しています。シングルサインオン連携、二要素認証および多要素認証の強制、条件付きアクセスポリシー、細かな権限モデルは、パスワードマネージャーのインフラストラクチャがどこで稼働しているかに関係なく同じように機能します。違いは、利用できる管理策の種類ではなく、それらを正しく設定し、長期にわたって適切に適用され続けるようにする責任を誰が負うかにあります。組織はマスターパスワードの強度要件を適用し、ブルートフォース攻撃に耐えられる十分に複雑な認証情報をユーザーが作成するようにできます。
## コンプライアンス、ガバナンス、データレジデンシーの要因
規制要件やガバナンスフレームワークは、技術的な考慮事項と同じくらい、パスワードマネージャーのデプロイモデル選択に影響することがよくあります。クラウド型と自己ホスト型のデプロイがコンプライアンス義務にどのように適合するかを理解することで、組織はセキュリティチームと監査担当者の双方を満足させる意思決定を行えます。
### コンプライアンス認証と監査
クラウド型パスワード環境では通常、ホスティングプロバイダーのコンプライアンス認証を活用し、インフラストラクチャ管理、セキュリティ慣行、運用手順を対象とする定期的なサードパーティー監査を受けます。これらの認証は、組織が監査プロセスを管理しなくても、ほとんどの規制フレームワークを満たすセキュリティ管理策の文書化された証拠となります。自己ホスト型パスワードマネージャーのデプロイでは、組織が独自にコンプライアンスを確立、維持、実証する必要があります。つまり、ベンダーの認証に依存せずに、自社で監査を実施し、管理策を文書化し、実装が規制要件を満たしていることを示す証拠を提供しなければなりません。
### コンプライアンス要件に対する管理
自己ホスト型は、インフラストラクチャ構成とポリシー実装に対する最大限の管理を提供するため、標準的なクラウド型パスワードマネージャー製品では対応できない、厳格または高度にカスタマイズされたコンプライアンスニーズを持つ組織にとって好ましい選択肢です。このレベルの管理により、組織はデプロイのあらゆる側面を、その組織固有の規制解釈や業界フレームワークに合わせることができます。クラウド型パスワードマネージャーのデプロイは、複数のフレームワークにまたがる一般的なコンプライアンス要件を満たすよう設計された標準化された管理策を提供します。これらの管理策は、エンタープライズの大多数のシナリオをカバーしますが、特殊または例外的に厳格なコンプライアンス要件を持つ組織にとっては柔軟性が低くなります。
### データレジデンシーの考慮事項
クラウド型パスワードマネージャーのデプロイでは、リージョン別のホスティングオプションを利用できます。Bitwarden Cloudは米国と欧州連合の両方のサーバーロケーションを提供しており、組織は多くのデータレジデンシー要件を満たすために、データが物理的に保存される場所を選択できます。一方、ソブリンクラウドの義務、オンプレミス保存を求めるデータローカライゼーション法、または場所にかかわらず外部ホスティングを禁止する内部ポリシーの下で運用する組織にとっては、自己ホスト型が絶対的な管理を提供します。データレジデンシー要件が厳格で交渉の余地がない場合、自己ホスト型にすることで、データの所在とストレージインフラストラクチャへの物理的アクセス権を持つ人物に関する曖昧さを排除できます。
### ポリシー適用の一貫性
クラウドベースのパスワードマネージャーでは、管理者が設定するとすぐに、ポリシー変更と適用更新が環境全体に自動的に適用されます。これにより、内部の更新プロセスや手動の設定変更に依存せず、セキュリティポリシーを一貫して適用し続けられます。自己ホスト型パスワードマネージャー環境では、ポリシー更新のデプロイ、本番デプロイ前の設定変更のテスト、システム更新中の運用一貫性の維持を内部チームに依存します。内部プロセスが厳格に維持されていない場合、これにより設定ドリフトや適用の不一致が発生する可能性があります。
### 監査可能性とレポート作成
クラウド型パスワードマネージャーのデプロイでは、マネージドサービスの一部として維持される組み込みのログ記録、監視ダッシュボード、監査レポートにより、コンプライアンスレポート作成が簡素化されます。これらのツールにより、チームがカスタムのレポートインフラストラクチャを構築しなくても、コンプライアンス監査に必要な証拠へすぐにアクセスできます。自己ホスト型パスワードマネージャー環境では、組織がログ管理システムを実装・維持し、監査証跡を設定し、レポートツールを構築し、ログ記録インフラストラクチャが運用可能かつ安全な状態を保つ必要があります。監査機能の品質と完全性は、内部実装に完全に依存します。
## 運用要件と総所有コスト
パスワード管理インフラストラクチャの継続的な運用負荷は、ライセンス費用を超えて総所有コストに大きく影響します。これらの要件を理解することで、各デプロイモデルに伴う長期的なリソースコミットメントを正確に評価できます。
- **内部チームの作業負荷:** クラウド型パスワードマネージャーのデプロイでは、ユーザープロビジョニング、ポリシー設定、サポートリクエスト以外の内部作業は最小限で済みます。自己ホスト型パスワードマネージャー環境では、定期メンテナンス、トラブルシューティング、パフォーマンス最適化のために、システム管理者、セキュリティチーム、DevOps担当者が継続的に対応する必要があります。
- **インフラストラクチャのメンテナンス:** クラウドではインフラストラクチャ管理が完全に不要になり、サーバープロビジョニング、キャパシティプランニング、ハードウェア更新サイクル、インフラストラクチャのアップグレードはベンダーが対応します。自己ホスト型では、組織がサーバーを調達し、ハードウェアを維持し、容量増加に備えて計画し、老朽化したインフラストラクチャを定期的なサイクルで交換する必要があります。
- **監視とバックアップ:** クラウド型パスワードマネージャーサービスには、マネージドサービスの一部としてベンダーが維持する組み込みの監視、アラート、自動バックアップシステムが含まれます。自己ホスト型パスワードマネージャーのデプロイでは、チームが監視ソリューションを実装し、アラートルールを設定し、バックアップシステムを管理し、復旧手順をテストし、バックアップの整合性を確保する必要があります。
- **リソースの可用性:** クラウド運用は、社内スタッフの対応可否、休暇予定、離職に左右されず、安定して継続できます。自己ホスト型パスワードマネージャー環境は特定のチームメンバーに依存しやすく、主要担当者が不在の場合や、組織変更によって運用知識が途切れた場合に脆弱になる可能性があります。
- **クラウドの運用負荷の低さ:** インフラ管理の不要化、自動メンテナンス、ベンダー管理の監視が積み重なることで、クラウドでのパスワードマネージャー導入における継続的な運用コストは大幅に低くなります。自己ホスティングはライセンス費用だけを見ると安価に見える場合がありますが、スタッフの作業時間、インフラ費用、機会コストを含めた総所有コストでは、多くの組織にとってクラウド導入が有利になることがよくあります。
## クラウドと自己ホスティングを選ぶ基準
適切なパスワードマネージャーの導入モデルを選ぶには、組織固有の要件、技術力、戦略的優先事項を、それぞれのアプローチの強みに照らして判断する必要があります。どちらのモデルでも安全なパスワード管理を実現できますが、特定のシナリオでは一方が明らかに適している場合があります。
### クラウドが適している場合:
- **チームの DevOps またはセキュリティリソースが限られている:**専任のインフラチームを持たない組織は、自己ホスト型パスワードマネージャー環境を安全に維持するために必要な運用負荷や専門知識を不要にできるメリットがあります。
- **組織が迅速な導入と最小限のメンテナンスを必要としている:**クラウドのパスワードマネージャー導入では、数週間ではなく数時間で本番利用を開始でき、継続的なメンテナンス時間や社内でのパッチ適用プロセスは不要です。
- **インフラを管理せずに高可用性が必要:**エンタープライズグレードの稼働率を必要としながら、冗長インフラ、フェイルオーバーシステム、24時間365日の監視を実装するリソースがないチームは、管理されたクラウドのパスワードマネージャーサービスによって、より高い信頼性を実現できます。
- **予測可能なコストモデルを重視する:**サブスクリプションベースのクラウド料金により、インフラコスト、緊急のハードウェア交換、自己ホスト型システムの維持に必要な社内作業量の変動といった不確実性を排除できます。
- **自動更新と迅速なセキュリティパッチ適用が重要:**マスターパスワードの導出アルゴリズムの改善を含むセキュリティ更新を、社内のテストサイクルや変更管理による遅延なしに即時展開することを重視する組織は、クラウドの自動更新プロセスからメリットを得られます。
## 自己ホスティングが適している場合:
- **厳格なデータレジデンシーまたは主権ホスティング要件がある:**データローカライゼーション法、ソブリンクラウドの義務付け、またはオンプレミス保管を求めるポリシーの対象となる組織には、物理的なデータの場所を完全に制御できる自己ホスティングが必要です。
- **インフラまたは導入のニーズが高度にカスタマイズされている:**標準化されたクラウドのパスワードマネージャー環境では対応できない独自の統合要件、カスタム認証ワークフロー、導入パターンを持つチームは、自己ホスティングの柔軟性からメリットを得られます。
- **組織に継続的なメンテナンスを担える成熟した DevOps チームがある:**他の優先事項に影響を与えることなく、インフラ管理、セキュリティ強化、監視、トラブルシューティングを担える専任の社内リソースがある場合、自己ホスティングは現実的な選択肢になります。
- **環境をオフラインで運用する必要がある、または分離されたネットワーク要件がある:**自己ホスト型パスワードマネージャーの導入は、エアギャップネットワーク、切断された施設、またはセキュリティ上の理由でインターネット接続が制限または禁止されている環境に対応できます。完全なローカルのオフラインパスワードマネージャーを求めるチームには、自己ホスティングが必要な柔軟性を提供します。
## Bitwarden で適切な安全なパスワード管理環境を構築
ほとんどの組織にとって、Bitwarden Cloud はパスワード管理の導入における最適な選択肢です。専門的に管理されたインフラを通じてエンタープライズグレードのセキュリティを提供し、社内リソースを戦略的施策からそらす運用負荷をなくし、組織の認証情報を保護する強力なセキュリティ制御を犠牲にすることなく予測可能なコストを実現します。ゼロ知識暗号化、自動セキュリティ更新、高可用性アーキテクチャ、包括的なコンプライアンス認証の組み合わせにより、社内負担を最小限に抑えながら最大限のセキュリティを求めるチームにとって、クラウド導入は実用的な選択肢となります。
組織は、[パスワードマネージャーのプラン](https://bitwarden.com/ja-jp/help/password-manager-plans/)を確認して、自社のニーズに合ったものを見つけることができます。これには、[自己ホスト型の Families for Enterprise](https://bitwarden.com/ja-jp/help/families-for-enterprise-self-hosted/#step-1-enable-cloud-communication/)オプションも含まれます。ただし、Bitwarden は堅牢な[自己ホスト型パスワードマネージャー](https://bitwarden.com/ja-jp/blog/host-your-own-open-source-password-manager/)オプションも、オンプレミス導入を真に必要とする特殊な要件を持つ組織向けに提供しています。組織がデータレジデンシーを完全に制御する必要がある場合でも、高度にカスタマイズされた社内システムと統合する必要がある場合でも、独自のネットワーク制約がある環境で運用する場合でも、Bitwarden の自己ホスト型パスワードマネージャー導入は、組織固有のニーズを満たす柔軟性と同じ強力なセキュリティアーキテクチャを提供します。チームは、Bitwarden を自己ホストするためのガイドに従って開始するか、小規模な実装向けの軽量で柔軟な Bitwarden Lite の自己ホスト型導入を検討できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/comparing-open-source-and-proprietary-enterprise-password-managers/
---
# オープンソースとプロプライエタリのエンタープライズ向けパスワードマネージャーの比較:リスクとガバナンス
## 認証情報管理の意思決定に自信を持つために
オープンソースソフトウェアは、ソースコードを公開し、検査、変更、再配布できるようにします。プロプライエタリソフトウェアでは、そのコードは非公開で、ベンダーが管理します。エンタープライズ向けパスワード管理において、この違いは、組織がセキュリティに関する主張を検証し、コンプライアンス要件を満たし、長期的な運用リスクに備える方法に直接影響します。
エンタープライズにおける認証情報管理の意思決定は、機能だけで決まることはほとんどありません。調達チームやセキュリティチームがパスワードマネージャーを評価する際には、多様な環境で数千人のユーザーを日々サポートする現実と、リスク、ガバナンス、コンプライアンス、長期的な保守性とのバランスを取ります。オープンソースとプロプライエタリのアプローチがこれらの課題にどう対応するかを理解することで、組織は根拠に基づいた意思決定を行えます。
## クイック比較:オープンソースソフトウェアとプロプライエタリソフトウェア
エンタープライズでの考慮事項に入る前に、オープンソースソフトウェアとプロプライエタリソフトウェアの主な違いを見てみましょう。
| **観点** | **オープンソース** | **プロプライエタリ** |
|------|------|------|
| 定義 | ソースコードが公開され、検査、変更、再配布できる形で配布されるソフトウェア。コミュニティによって協力して開発されます。例:Firefox、Android、Linux。 | ソースコードが一般に公開されないソフトウェア。非公開のチームが所有・管理します。例:Microsoft Office、Adobe Creative Cloud、MacOS。 |
| 透明性 | ソースコードをすべて確認できるため、購入者は暗号実装、アクセス制御、データの取り扱いを直接検査できます。 | ドキュメントとサードパーティー監査レポートに限られ、実装の詳細は多くの場合非公開です。 |
| ライセンス | コピーレフト(例:GPL)またはパーミッシブ(例:MIT)ライセンスにより管理され、特定の要件のもとで使用、変更、再配布が認められます。 | コードに対するベンダーの管理を維持する制限的なプロプライエタリライセンスにより管理されます。配布が制限されるため、ライセンス体系はより単純です。 |
| 監査可能性 | 社内チームやサードパーティー監査人がいつでもコードをレビューできます。コミュニティの監視により継続的なレビューが行われます。 | ベンダーが提供する成果物に依存します。購入者は、定期的なサードパーティー監査とベンダーの証明に頼ることになります。 |
| パッチの可視性 | 公開された課題トラッカーとコミット履歴により、何が、なぜ、いつ変更されたかが分かります。セキュリティ修正はオープンに文書化されます。 | 変更履歴は概要レベルにとどまる場合があります。具体的な脆弱性の詳細は、パッチリリース後にのみ開示されることが多くあります。 |
| ベンダーロックインと移行オプション | リスクは低めです。ソースコードにアクセスできるため、必要に応じて移行ルート、カスタムビルド、さらには自己ホスト型運用も可能になります。 | リスクは高めです。プロプライエタリ形式やAPIにより移行が複雑で高コストになる可能性があり、離脱計画には交渉が必要です。 |
| 拡張性 | コミュニティからの貢献、フォーク、インテグレーションにより、例外的なケースや特殊なニーズに対応できます。 | ベンダーのロードマップとパートナーエコシステムに限定されます。カスタマイズには多くの場合、ベンダーのプロフェッショナルサービスが必要です。 |
| セキュリティのアプローチ | 公開コードレビューにより、透明性が高まります。大規模なコントリビューター基盤によって脆弱性を迅速に特定できますが、その一方で潜在的な攻撃者もコードを調査できることを意味します。 | 秘匿によるセキュリティです。脆弱性は発見されるまで隠れたままで、適切に開示される保証はありません。まったく開示されない可能性もあります。 |
| 保証の根拠 | 透明性により独立した検証が可能になりますが、購入者にはSOC 2や侵入テストなどの正式なコンプライアンス成果物も必要です。 | ベンダーは通常、包括的なコンプライアンスパッケージを提供しますが、購入者は監査の範囲を超えて主張を独自に検証することはできません。 |
## 重要なポイント:オープンソースとプロプライエタリソフトウェアの違いは、セキュリティの問題ではありません
**重要なポイント:** オープンソースかプロプライエタリかは、セキュリティの問題ではなく、ガバナンスとリスク管理の問題です。どちらのアプローチも、正しく実装されていれば安全になり得ます。選択は、組織がコードの透明性と離脱時の柔軟性(オープンソース)を重視するか、すぐに使えるベンダー責任と統合されたエコシステム(プロプライエタリ)を重視するかによって決まります。
## エンタープライズにおけるリスクとガバナンスの意味と、それが認証情報管理で重要な理由
エンタープライズソフトウェアにおけるガバナンスは、機能セットをはるかに超えるものです。セキュリティチームやITチームにとって、ガバナンス要件には、社内の関係者、外部監査人、規制機関を満足させるために必要なポリシー、統制、証拠が含まれます。認証情報管理ツールを評価する際、これらの要件には通常、次のものが含まれます。
**監査可能性:**組織は、誰が何に、いつ、どのような条件下でアクセスしたかを示せる必要があります。監査ログは包括的で、改ざんの痕跡を確認でき、セキュリティ情報イベント管理(SIEM)連携やコンプライアンスレポート用にエクスポートできる必要があります。
**コンプライアンス証跡:**ベンダーは、SOC 2 Type IIレポート、ISO 27001認証、ペネトレーションテストの要約、暗号化の実践など、組織のコンプライアンスフレームワークを支援する資料を提供すべきです。
**ベンダー保証:**ベンダーは、ソフトウェア部品表(SBOM)を提供し、新たなセキュリティ問題が発見された際に、自社製品に脆弱なコンポーネントが含まれているかを特定できるようにすべきです。また、セキュアソフトウェア開発ライフサイクル(SDLC)の証明は、開発全体を通じてセキュリティのベストプラクティスを用いてソフトウェアが構築されたことを示します。透明性の高い脆弱性開示プロセス(セキュリティ問題をどのように報告、追跡、伝達するかについて明確なプロセスを整備すること)により、ベンダーはデータを保護し、コンプライアンスガイドラインを遵守するために必要な可視性を得られます。
## オープンソースソフトウェアがエンタープライズセキュリティで重要な理由
オープンソースソフトウェアは、評価と保証のプロセスに投資できる企業に、明確なガバナンス上の利点をもたらします。オープンソースソフトウェアは通常、非商用のコミュニティベースのプロジェクトとして始まり、OSSスタートアップは成長に伴い、オープンソースから商用ビジネスモデルへと転換することがよくあります。
### **コードの透明性**
オープンソースソフトウェアとプロプライエタリソフトウェアを比較する組織にとって、コードの透明性とは、誰でも(社内のセキュリティチーム、サードパーティー監査人、独立研究者などが)暗号アルゴリズム、アクセス制御、データ処理ロジックの実際の実装を検証できることを意味します。エンタープライズの購入者にとって、この可視性は次のような重要なガバナンスニーズを支えます。
**内部レビュー:**セキュリティ意識の高い組織は、鍵導出、セッション管理、APIセキュリティなどの懸念領域に重点を置いて、独自のコード監査を実施できます。この独立した検証は、ベンダー提供の監査レポートを補完します。
**サードパーティー保証:**組織が外部監査人やペネトレーションテスターを利用する場合、ブラックボックステストにとどまらず、ロジック上の欠陥、バックドア、実装上の弱点を見つけるためにソースコードをレビューできます。このようなより深い保証は、プロプライエタリソリューションでは多くの場合不可能です。
**インシデント対応:**脆弱性が開示された場合、社内チームは影響を受けるコードをレビューし、影響範囲を把握し、提案された修正を展開前に検証できます。これにより、社内のリスク評価と変更承認が迅速化されます。
**主張の検証:**オープンソースにより、組織は暗号化やゼロ知識アーキテクチャに関するベンダーの主張を検証できます。ドキュメントだけに頼るのではなく、チームはコードベースを通じてデータフローを追跡できます。
オープンソースのパスワードマネージャーを評価する際、組織は整理が明確でアクセスしやすいリポジトリを確認すべきです。一例として、Bitwardenのコードベースは完全に文書化され、公開されている[GitHub](https://github.com/bitwarden)で閲覧できます。これには、積極的なメンテナンスと迅速なセキュリティ対応を示すリリースサイクルと変更履歴、脆弱性を透明性高く開示してタイムリーな修正を提供するセキュリティアドバイザリ、該当する場合にはビルドが改ざんされていないことを保証する署名付きリリースと来歴情報が含まれます。
## 外部監査とコミュニティレビュー
オープンソースとプロプライエタリの議論において、コミュニティレビューと正式な保証は補完関係にあり、同等ではありません。オープンソースコードは独立研究者やセキュリティ愛好家から広く精査されますが、エンタープライズガバナンスでは通常、正式なサードパーティー監査と認証が求められます。
コミュニティレビューは、継続的かつ分散的なコード検証をもたらします。セキュリティ研究者、ホワイトハットハッカー、バグバウンティ参加者が、定期監査では見逃される可能性のある脆弱性を特定します。この継続的な精査は、特定時点での評価を補完します。
正式な保証は、組織が必要とするコンプライアンス資料と契約上のコミットメントを提供します。SOC 2 Type IIレポート、ISO 27001認証、独立したペネトレーションテストは、監査人、規制当局、社内リスク委員会に対する証跡となります。
Bitwardenのようなオープンソースのパスワードマネージャーは、両方のアプローチを組み合わせています。コードベースはコミュニティによる継続的な精査に公開されている一方で、定期的な正式監査も受けています。購入者は、[Cure53](https://cure53.de/)のような信頼できるセキュリティ企業が実施するサードパーティーのペネトレーションテスト、セキュリティ、可用性、機密性に関する管理策を示すSOC 2 Type IIレポート、[HackerOne上のBitwardenプログラム](https://hackerone.com/bitwarden/)のように責任ある開示と迅速な修正を促すバグバウンティプログラム、公開されたセキュリティドキュメントからメリットを得られます。
## サプライチェーンセキュリティとコンプライアンス
エンタープライズの購入者は、米国の大統領令14028のような規制要件と社内リスクフレームワークの両方により、サプライチェーンセキュリティ要件にますます直面しています。パスワードマネージャーを評価する際、組織は安全な開発手法の証跡を求めるべきです。前述のとおり、その一例が、ソフトウェア製品内のすべてのコンポーネント、ライブラリ、依存関係を一覧化するSBOMです。オープンソースのパスワードマネージャーでは、購入者が公開リポジトリからSBOMを自ら生成し、依存関係が最新で既知の脆弱性がないことを確認できる場合が多くあります。
また前述のとおり、SDLC証明は、コードが安全に開発、テスト、展開されていることを保証します。その証跡には、コードレビュープロセス、SASTやDASTなどの自動セキュリティテスト、依存関係スキャン、安全なビルドパイプラインが含まれるべきです。オープンソースプロジェクトでは、開発ワークフローが公開されていることが多く、独立した検証が可能です。
さらに、エンタープライズの購入者は、展開されるソフトウェアがレビュー対象のソースコードと一致していることを確認すべきです。署名付きリリース、再現可能なビルド、ビルド来歴記録は、サプライチェーン改ざんのリスクを低減し、企業が必要とする証跡と保証を提供します。
## エンタープライズ向けの選択肢としてのBitwarden:透明性と管理策
エンタープライズ展開向けのパスワードマネージャーを評価する際、調達チームとセキュリティチームに必要なのは機能一覧だけではありません。プラットフォームのセキュリティアーキテクチャが精査に耐えられること、管理制御によって組織のポリシーを大規模に適用できること、コンプライアンス証跡を容易に入手できることへの確信が必要です。Bitwardenのオープンソース基盤は、セキュリティモデルを透明かつ独立して検証可能にすることで、これらの要件それぞれに対応しながら、エンタープライズ環境が求めるガバナンス機能を提供します。
### **検証可能なセキュリティアーキテクチャ**
Bitwardenはゼロ知識暗号化モデルに基づいて構築されています。ユーザーが保管庫エントリを作成または更新するとき、暗号化と復号はすべてユーザーのデバイス上で行われます。メインパスワードがそのデバイスの外に出ることはなく、Bitwardenサーバーに保存されるのは暗号化された保管庫データだけです。実際の意味は明確です。侵害が発生した場合でも、攻撃者が取得する暗号化データは、個々のユーザーの認証情報なしには読み取れません。
コードベース全体が公開されている[GitHub](https://github.com/bitwarden/)ため、これはユーザーが信じるしかない主張ではありません。セキュリティチームは、暗号化の実装を直接レビューし、鍵がどのように導出・管理されているかを監査し、コードベースが時間とともにどのように進化しているかを追跡できます。このアーキテクチャの詳細は、[Bitwardenセキュリティホワイトペーパー](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)に記載されています。
### **管理者向け制御と監査の可視性**
エンタープライズのパスワード管理には、多要素認証の適用、認証情報の共有方法の制限、従業員の入退社時のアクセス管理、コンプライアンス要件を満たす監査証跡の維持といった、実際のガバナンス上の課題があります。Bitwardenは、管理者が組織全体で詳細な権限を定義できる役割ベースのアクセス制御と、必須MFAやパスワード共有の制限などの動作を適用できる組織全体のポリシーによって、これらに対応します。
監査の面では、Bitwarden はユーザーおよび管理者による 60 種類以上のアクションを詳細なイベントログとして記録します。これらのログはエクスポート可能なため、集中監視のために SIEM プラットフォームへ取り込んだり、監査レビュー時に提出したりすることが容易です。インシデント発生時やコンプライアンス評価者から「誰が何に、いつアクセスしたのか」と問われたとき、そのデータが用意されています。
### **SSO とディレクトリ連携**
Bitwarden は、回避策を必要とするのではなく、既存の ID インフラストラクチャに組み込めます。Azure AD、Okta、Google Workspace などの主要な ID プロバイダーによる SAML 2.0 ベースのシングルサインオンに対応しているため、ユーザーは他のサービスと同じ SSO 体験で認証できます。ユーザーライフサイクル管理では、SCIM ベースのディレクトリ同期によりプロビジョニングとプロビジョニング解除を自動化し、誰かが組織に参加したときには適切な共有認証情報へのアクセスが付与され、離れたときにはそのアクセスが自動的に取り消されます。これにより、大規模なパスワード管理プログラムを脆弱にしがちな手動作業の負担を軽減できます。
### **柔軟な導入**
すべての組織が保管庫データをサードパーティーのクラウドに送信することに安心できるわけではなく、規制やデータ所在地の要件によって現実的でない場合もあります。Bitwarden は、クラウドホスト型と自己ホスト型の両方の導入モデルを提供しています。クラウドオプションは運用負荷を最小限に抑えた管理インフラストラクチャを提供し、自己ホスト型オプションはデータの所在と環境の構成方法を組織が完全に管理できるようにします。どちらのオプションも同じ機能セットを提供するため、選択の基準は機能面の妥協ではなく、運用上の好みとコンプライアンス要件になります。
### **コンプライアンスと独立した保証**
Bitwarden は SOC 2 Type II 準拠と ISO 27001 認証を維持し、定期的なサードパーティーのペネトレーションテストを受け、公開バグバウンティプログラムを[HackerOne](https://hackerone.com/bitwarden/)を通じて運営しています。オープンソースのコードベースと合わせて、これらは独立した保証を多層的に提供します。購入者はベンダー提供の資料を信頼するだけに限られません。契約に署名する前に、ソースコードで主張を検証し、サードパーティー監査の結果を確認し、セキュリティ研究コミュニティの調査結果を把握できます。
## Bitwarden がガバナンスとセキュリティ要件にどう対応しているかに関心のある組織は、無料のエンタープライズトライアルの開始、ライブデモの表示、または営業チームへの問い合わせを通じて、具体的なニーズについてご相談いただけます。
Bitwarden がガバナンスとセキュリティ要件にどう対応しているかに関心のある組織は、[無料のエンタープライズトライアルを開始](https://bitwarden.com/ja-jp/help/enterprise-free-trial/)、[ライブデモを表示](https://bitwarden.com/ja-jp/resources/videos/enterprise-demo/)、または[営業チームに問い合わせ](https://bitwarden.com/ja-jp/contact-sales/)して、具体的なニーズについてご相談いただけます。
## 調達チェックリスト:パスワードマネージャーベンダーに確認すべき質問
オープンソースによるセキュリティの透明性を重視する場合でも、プロプライエタリベンダーの説明責任を重視する場合でも、これらの質問は組織が証拠に基づいた意思決定を行うのに役立ちます。
### **セキュリティアーキテクチャ**
- 使用されている暗号化標準とプロトコルは何ですか:AES-256、RSA、PBKDF2、Argon2、またはその他ですか?
- アーキテクチャはゼロ知識型ですか?ベンダーは暗号化されていない保管庫データにアクセスできますか?
- 暗号化キーはどのように導出、保存、管理されていますか?
- 暗号実装に関するサードパーティー監査はありますか?
### **ガバナンスと管理者コントロール**
- どのような役割ベースのアクセス制御機能を利用できますか?
- 組織は、パスワードの複雑さ、多要素認証の要件、IP 制限など、組織全体のポリシーを適用できますか?
- 監査ログは包括的で、改ざんの痕跡が分かり、エクスポート可能ですか?
### **連携**
- そのソリューションは、Azure AD、Okta、Google Workspace などの既存の SSO プロバイダーと連携できますか?
- 自動化されたユーザーライフサイクル管理のために、SCIM ベースのディレクトリ同期はサポートされていますか?
- カスタム連携や自動化のために API は利用できますか?
### **コンプライアンス証拠**
- ベンダーは最新の SOC 2 Type II レポートを提供できますか?
- ベンダーは ISO 27001、ISO 27018、またはその他の関連認証を取得していますか?
- サードパーティーのペネトレーションテスト概要は入手できますか?
- 公開された脆弱性開示ポリシーまたはバグバウンティプログラムはありますか?
- ベンダーはソフトウェア部品表またはセキュア SDLC の証明を提供できますか?
### **ベンダーの継続性と出口戦略**
- 稼働率、サポート対応、インシデントのエスカレーションに関するサービスレベル契約はどのようなものですか?
- どのようなデータエクスポート形式を利用でき、別のソリューションへの移行はどの程度容易ですか?
- オープンソースソリューションの場合:ソフトウェアに適用されるライセンスは何で、組織にはフォークまたは自己ホストする権利がありますか?
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/corporate-password-policy-enforcement/
---
# Bitwardenによる企業のパスワードポリシー適用
Bitwardenが、要件を組織全体の制御に変えることで、企業のパスワードポリシー強化をどのように支援するかをご覧ください。
---
企業のパスワードポリシーとは、組織全体でパスワードをどのように作成、管理、保存、保護すべきかを定義した、文書化された一連のルールです。認証情報管理の基準となるセキュリティ標準を定め、パスワードの最小文字数から、チーム間で認証情報を共有する方法までを網羅します。
多くのセキュリティチームがトレーニングや意識向上に時間を投資していますが、ポリシー文書だけでは一貫した行動は保証されません。効果的なセキュリティプログラムには、個人の遵守に依存せず、ユーザー、チーム、システム全体に拡張できる、強制可能な標準が必要です。
Bitwardenは、要件を組織全体の制御に変えることで、企業のパスワードポリシーの強化を支援します。一元管理、ガイド付きパスワード生成、アクセス制御、レポート作成を通じて、Bitwardenはセキュリティチームがポリシーの意図から、共有保管庫やコレクション全体で測定可能な適用へ移行できるようにします。
## 企業のパスワードポリシー適用が重要な理由
パスワードは、企業システム、アプリケーション、サービスにおける重要なアクセス制御であり続けています。組織がクラウドプラットフォーム、SaaSツール、共有認証情報の利用を拡大するにつれ、パスワードの乱立は教育だけでは管理が難しくなります。セキュリティチームが[従業員に強力なパスワードの使用を促す](https://bitwarden.com/ja-jp/blog/how-to-motivate-employees-to-use-strong-passwords/)方法を模索しても、最終的には他者の選択をコントロールすることはできません。
適用されなければ、ポリシーは一貫性を欠いて運用される可能性があります。だからこそ、パスワード管理ツールによる自動適用は、コンプライアンスを理想から測定可能な実践へと変えます。従業員はパスワードを使い回したり、認証情報を安全でない方法で保存したり、承認済みのワークフロー外でアクセスを共有したりする可能性があります。こうした行動はリスクを高め、セキュリティチームがコンプライアンスを証明したり、潜在的な流出に迅速に対応したりすることを難しくします。
企業のパスワードポリシーを適用することには十分な価値があります。組織が不確実性を減らし、認証情報の衛生管理を標準化し、ビジネス全体で再現可能なセキュリティ慣行を確立するのに役立ちます。適用を支援するツールは、時間の経過とともに拡張が難しくなりがちな手動プロセスやリマインダーへの依存も軽減します。組織がこれらの標準の適用に取り組むと、そのメリットはさまざまな面に広がります。
## 強力な企業パスワードポリシーを適用するメリット
適切に適用された企業のパスワードポリシーは、個々の認証情報を超えたメリットをもたらします。パスワード標準が一貫して適用されると、組織はアクセスとセキュリティ成果をより明確に制御できます。これにより、次のことが可能になります。
- 脆弱、使い回し、または侵害されたパスワードを制限し、認証情報に関連するリスクを軽減します。
- チーム、役割、部門全体で一貫した認証情報の運用を確保します。
- 標準化され、監査可能なパスワード要件を通じて、コンプライアンスへの取り組みを支援します。
- パスワード関連のサポート依頼や修復サイクルを減らし、IT効率を向上させます。
- 予測可能で組織全体にわたるアクセス標準により、ガバナンスを強化します。
Bitwardenを利用している組織では、[測定可能な改善が報告されています](https://bitwarden.com/ja-jp/resources/bitwarden-security-impact-report/#2024-report-enterprise-password-management-leads-to-better-security/)。81%がパスワードの使い回しを減らし、96%が導入後に全体的なセキュリティ体制が向上したと回答しています。
ビジネスのニーズやユースケースに対応した[ビジネス向けパスワードマネージャー](https://bitwarden.com/ja-jp/resources/the-bitwarden-difference-what-makes-bitwarden-best-for-businesses/#how-the-bitwarden-architecture-is-better/)は、こうしたメリットを大規模に実現するうえで重要な役割を果たします。
## 企業のパスワードポリシーには何を含めるべきですか?
明確な期待事項を定め、一貫した適用に向けてチームを準備するために、[強力なパスワードポリシーを作成する](https://bitwarden.com/ja-jp/resources/creating-a-strong-password-policy/)ことが重要です。ポリシーは組織によって異なりますが、ほとんどの[エンタープライズパスワード管理のベストプラクティス](https://bitwarden.com/ja-jp/resources/creating-a-strong-password-policy/)には、以下のような共通の基本要素が含まれます。
**パスワードの長さと複雑さの要件**
ポリシーでは通常、推測されやすいパスワードや自動攻撃の可能性を減らすために、パスワードの最小文字数と許容される複雑さを定義します。たとえば、すべてのパスワードを少なくとも14文字とし、複数の文字種を組み合わせることを求めたり、管理者アカウントにはより高い最小要件(16〜20文字以上)を設定したりします。より長く一意のパスワードを重視することで、頻繁なリセットだけに頼らずに組織のセキュリティを向上できます。Bitwardenパスワードジェネレーターのようなツールは、こうした具体的な要件を満たす強力なパスワードの作成に役立ちます。
**パスワード構成のルール**
構成ルールでは、パスワードで許可される、または避けるべき文字やパターンを指定します。これには、一般的な単語、予測しやすい並び(「Password123」など)、辞書に載っている語句、ソーシャルエンジニアリングや自動攻撃によってパスワードが侵害されやすくなる個人情報を避けるための指針が含まれます。
**ローテーションと更新頻度**
パスワードポリシーでは多くの場合、認証情報を更新すべきタイミングが定められています。たとえば、流出が疑われる場合、データ侵害通知を受けた後、従業員の役割が変わった場合、または従業員が組織を離れた場合などです。明確なローテーション指針により、組織は日常業務に不要な混乱を生じさせることなく、パスワードのライフサイクルを管理できます。
**再利用とパスワード履歴の制限**
パスワードの再利用を制限することで、従業員が複数のシステムで同じ認証情報を使い回したり、過去に使用したパスワードに戻したりすることを防げます。たとえば、複数のシステムで同じパスワードを使用することを禁止したり、直近12個のパスワードの再利用をブロックしたりできます。こうした制御により、1つのパスワードが侵害された場合の影響を、より広範な環境に広げにくくできます。
**アクセス制御の要件**
企業のパスワードポリシーでは、特定の認証情報に誰がどの条件でアクセスできるかを定義する必要があります。これにより、役割ベースのアクセスを支援し、パスワードを認可されたユーザーのみが利用できるようにできます。たとえば、本番データベースの認証情報を上級エンジニアに限定したり、財務システムへのアクセスを経理チームのメンバーに制限したりできます。
**保管と共有のガイドライン**
ポリシーでは、パスワードは暗号化されたパスワードマネージャーにのみ保管し、スプレッドシートやドキュメントには決して保存しないこと、また組織内で共有する場合は、メールやチャットではなく、承認済みの安全な共有機能などを使用することを明確に定める必要があります。承認済みのツールと安全な共有方法により、保護されていないメモ、ドキュメント、非公式なコミュニケーションチャネルに伴うリスクを低減できます。
上記のすべての要素を定義することは、重要な第一歩です。これらを一貫して適用するには、日々のパスワード作成と管理にポリシーを直接組み込むツールが必要です。
## Bitwardenが企業のパスワードポリシーを適用する仕組み
Bitwardenを使用すると、組織は企業のパスワードポリシー要件を一元的に適用でき、手動による監視への依存を減らせます。管理者は、パスワード作成をガイドし、リスク指標を監視し、すべてのユーザーに標準を適用するルールを設定できます。
### パスワードの長さと複雑さを適用する
Bitwardenでは、管理者が組織レベルで必要なパスワードの長さと複雑さの設定を定義できます。これらの要件は社内のセキュリティ標準に合わせ、保管庫やコレクション全体に一貫して適用できます。
組み込みのパスワード生成機能により、従業員は準拠したパスワードを自動的に作成でき、ポリシー遵守を支援しながら負担を軽減できます。
### 脆弱、再利用済み、または侵害されたパスワードを特定する
Bitwardenは、保管庫の監視と侵害検知機能を通じて、パスワードの健全性を可視化します。こうしたインサイトにより、セキュリティチームは脆弱な認証情報、再利用された認証情報、または侵害された可能性のある認証情報を、大きな問題になる前に特定できます。
Bitwardenは、リスク指標をプラットフォーム内で直接提示することで、事後対応のクリーンアップではなく、予防的な是正を支援します。
### すべてのユーザーに対するポリシー適用の一元化
Bitwardenでのポリシー適用は組織レベルで行われるため、チーム、役割、所在地に関係なく、すべてのユーザーが同じ標準に従います。一元化された適用により、ツールや部門ごとにポリシーが一貫せず適用される場合に生じがちなギャップを減らせます。
## 侵害された認証情報の特定と対処について詳しくは、Bitwardenデータ侵害レポートをダウンロードしてください。
侵害された認証情報の特定と対処について詳しくは、[Bitwardenデータ侵害レポート](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/)をダウンロードしてください。
## 企業のパスワードポリシー適用を支援するアクセス制御
パスワードポリシーの適用は、アクセス管理と密接に関連しています。Bitwardenは、組織が露出を抑え、最小権限の原則を適用できるようにするきめ細かなアクセス制御で、パスワード標準を補完します。
### **柔軟に割り当てられるコレクションベースの権限**
Bitwardenでは、認証情報をコレクション、つまりチーム、プロジェクト、機密度レベルごとに分割された論理グループに整理します。管理者は、これらのコレクションに対してきめ細かな権限(表示、編集、管理)を割り当て、その権限をグループまたは特定の個人に付与することでアクセスを制御します。
つまり、管理者は次のことができます。
- ユーザーが自分の役割に必要な認証情報のみを表示できるようにアクセスを制限する。
- 高リスクまたは特権付きの認証情報を特定のグループまたは個人に限定し、より厳格な制御を適用する。
- 例外が必要な場合に、グループ権限を個人レベルのルールで上書きする。
その結果、ガバナンスが強化され、不要な露出が減り、最も機密性の高い認証情報に誰がアクセスできるかを正確に制御できます。
## 大規模なアクセス構造の設計方法について詳しくは、最小権限アクセスに関するエンタープライズガイドをダウンロードするか、Bitwardenのコレクション管理設定ガイドをご覧ください。
大規模環境でアクセスを構成する方法について詳しくは、[最小権限アクセスのエンタープライズガイド](https://bitwarden.com/ja-jp/blog/beyond-password-storage-the-enterprise-guide-to-least-privilege-access/)をダウンロードするか、Bitwardenの[コレクション管理設定ガイド](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/)を参照してください。
## Bitwardenでパスワードポリシーへの準拠を検証する
可視性は、企業のパスワードポリシーの適用を長期的に維持するうえで重要な役割を果たします。認証情報がどのように作成、保存、使用されているかを把握できなければ、セキュリティチームがポリシーの一貫した遵守を確認することは難しくなります。Bitwardenは、組織が準拠状況を検証し、潜在的なリスクを早期に可視化するのに役立つレポート機能と監視機能を提供します。
### **保管庫健全性レポート: 組織全体の認証情報リスクを診断**
保管庫健全性レポートは、組織全体のパスワード品質を一元的に表示し、対応が必要な脆弱、再利用、侵害済み、または古い認証情報を明らかにします。セキュリティチームは、以下をすばやく評価できます。
- **パスワード強度の傾向** – ユーザー、チーム、コレクション全体で、認証情報がポリシー要件を満たしていない箇所を特定します。
- **侵害済みの認証情報** – 既知のデータ侵害で流出済みのパスワードを、悪用される前に検出します。
- **リスクの集中** – 観測された脆弱性パターンに基づいて、修復作業の優先順位を決定します。
これらのレポートにより、準拠状況に関する推測を根拠に基づく実行計画へと変換できます。また、監査ログにより、内部レビューや外部監査に利用できる追跡可能な履歴が提供されます。
### **Access Intelligence: インサイトを測定可能なセキュリティ成果へ**
認証情報リスクの特定は、最初の一歩にすぎません。Bitwarden Access Intelligence(Enterpriseプランで利用可能)は、検出に加えて、ガイド付きの修復とビジネスコンテキストに基づく優先順位付けを組み合わせることで、プロアクティブなリスク管理を実現します。
- **シャドーITを明らかにする** – 組織全体で使用されている、IT部門が把握していないアプリケーションを発見し、セキュリティ体制の死角をなくします。
- **ビジネスへの影響で優先順位を付ける** – ビジネス上重要なアプリケーションにタグを付けて重点的に監視することでノイズを絞り込み、価値の高い対象を優先的に保護します。
- **修復ワークフローを自動化する** – リスクのある認証情報を持つユーザーに対象を絞ったアラートを送信し、管理者の介入なしに段階的なパスワード改善を案内します。
- **セキュリティROIを追跡する** – 一元化されたダッシュボードで脆弱性の削減状況を経時的に測定し、経営層に具体的な進捗を示します。
Access Intelligenceは、認証情報のセキュリティを定期的な監査から継続的な改善へと移行させ、管理者の負担と組織のリスクの両方を低減します。
## Bitwardenで企業のパスワードポリシーを改善する
企業のパスワードポリシーは、日常のワークフローに適用が組み込まれているときに最も効果を発揮します。組織は、[適切なパスワードマネージャーを選択する](https://bitwarden.com/ja-jp/blog/choosing-the-right-password-manager-for-your-business/)必要があります。つまり、今日のセキュリティ重視の企業が必要とする機能と能力を備えたソリューションです。
Bitwardenは、一元管理、安全な認証情報管理、実用的な可視性を通じて、組織がポリシー要件を一貫して反復可能なコントロールへと落とし込めるよう支援します。パスワード基準をアクセス制御やレポートと組み合わせることで、Bitwardenは不要な複雑さを増やすことなく、セキュリティチームが組織全体のパスワード運用を強化できるようにします。
## Bitwardenがビジネスやエンタープライズのニーズをどのようにサポートするかを確認して、今すぐ始めましょう。または無料トライアルを開始し、組織全体で企業のパスワードポリシー適用を強化する方法をご確認ください。
*Bitwardenがビジネスやエンタープライズのニーズをどのようにサポートするかを確認して、今すぐ始めましょう。または無料トライアルを開始し、組織全体で企業のパスワードポリシー適用を強化する方法をご確認ください。*
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/creating-a-strong-password-policy/
---
# 強力なパスワードポリシーの作成:組織向け実践ガイド
#### この記事の主なポイント:
- **ポリシーの基本:** 強力なパスワードポリシーは、セキュリティと使いやすさのバランスを取り、チームが実際に守れるようにします。
- **最新の要件:** 長さと一意性を重視し、使い回しを避け、予測しやすいパターンを使わないようユーザーを促します。
- **運用の一貫性:** チームやツール全体で、パスワードの作成、保存、ロテート(必要な場合)、監査の方法を標準化します。
- **大規模なリスク低減:** 明確なポリシーと適用により、認証情報に関連するインシデントを減らし、リセットやロックアウトによるサポート負荷を軽減できます。
- **パスワードマネージャーとの連携:** ポリシーとパスワードマネージャーを組み合わせることで、組織全体で安全な生成、保存、自動入力、ガバナンスを実現できます。
組織は、強力なパスワードポリシーを導入することで、データ侵害を効果的に防止できます。これらのパスワードセキュリティポリシーは、保護要件と使いやすいソリューションのバランスを取り、従業員の抵抗を最小限に抑えます。本ガイドでは、包括的なパスワードルールを策定し、プロセスを効率化して組織のセキュリティに対する信頼性を高めるための、業界標準に沿ったパスワードポリシーのベストプラクティスをわかりやすく紹介します。
## パスワードセキュリティポリシーの基本
パスワードセキュリティは、ユーザーアカウントと機密データを不正アクセスから保護します。組織は、弱いパスワードに関連するブルートフォース攻撃やセキュリティ侵害を防ぐため、堅牢なパスワードセキュリティポリシーを導入する必要があります。米国国立標準技術研究所(NIST)は、パスワードの長さ、複雑さ、管理方法に関する推奨事項を定めたパスワードポリシーガイドラインを提供しています。これらのパスワードポリシーのベストプラクティスに従うことで、組織は効果的なセキュリティプロトコルを維持しながら、デジタル資産を保護できます。
## 続きを読む:
[パスワードセキュリティに関するNISTの推奨事項を確認する](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/)
## 強力なパスワードポリシーの主要要件
組織は、NISTなどの認知されたフレームワークに基づく基本ルールを定めたパスワードポリシーテンプレートを作成する必要があります。強力なパスワードポリシーには、パスワードの最小長に関する具体的なガイドラインを含めるべきです — [NISTは推奨しています](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/) 15文字以上のパスワードを推奨しており、これによりブルートフォース攻撃への耐性が大幅に高まります。パスワードマネージャーのような自動化ツールがない場合、このような長いパスワードを作成して覚えることは従業員にとって大きな負担となり、結果としてセキュリティを損なう運用につながりがちです。
企業のパスワードポリシーでは通常、さまざまな文字タイプを組み合わせた強力で複雑なパスワードが求められます。 [無料の評価ツール](https://bitwarden.com/ja-jp/password-strength/)は、従業員が[パスワード強度を評価し](https://bitwarden.com/ja-jp/password-generator/) パスワードセキュリティポリシーの複雑さ要件を満たすのに役立ちますが、これらのツールにはエンタープライズ向けソリューションが提供する統合管理機能はありません。パスワードポリシーのベストプラクティスには、ソーシャルエンジニアリングの試みに耐えられる、推測されにくいパスワードの組み合わせを従業員に使用させることが含まれます。この取り組みは、スタッフの認知的負担を取り除く組織的なシステムに支えられて初めて持続可能になります。
NISTのパスワードポリシーのベストプラクティスでは、定期的なパスワード変更の義務付けを推奨していません。企業のパスワードポリシーで頻繁なパスワード更新が求められると、従業員は覚えやすさを優先して推測されやすいパスワードを作成したり、古いパスワードを再利用したりしがちです。組織は、最新のパスワードセキュリティポリシーフレームワークで推奨されているように、強力で一意のパスワードを使用し、侵害が発生した場合にのみ変更を求めることに注力すべきです。
二要素認証(2FA)は、強力なパスワードポリシーに不可欠な追加のセキュリティレイヤーを提供します。この手法では、ユーザー名とパスワードに加えて、通常は別のデバイスから取得する二次的なトークンでIDを確認する必要があります。この二次デバイスに物理的にアクセスできなければ、認証情報が侵害されても、攻撃者はシステムにアクセスできません。
## 全社的なパスワード保管ポリシーの実装
組織がパスワードセキュリティポリシーの要件を最も効果的に満たすには、[全社的なパスワードマネージャーを導入すること](https://bitwarden.com/ja-jp/resources/five-best-practices-for-password-management-white-paper/)が有効です。これらのツールにより、ユーザーはアカウント全体で強力かつ一意のパスワードを作成、保存、自動入力でき、パスワード保管ポリシーに関する主要な懸念に対応できます。パスワードマネージャーは、組織システム間での認証情報の使い回しを防ぎ、攻撃者が単一の侵害点から広範なアクセスを得るために悪用する最も一般的な脆弱性の1つに対処できます。また、パスワード管理を記憶に頼る必要をなくし、従業員がパスワードをメモに書き留めたり、単純なバリエーションを使ったりするような安全でない行為に走りがちな認知的負荷を軽減します。
エンタープライズ向けパスワードマネージャーは、一元管理ダッシュボードを通じて一貫したパスワードポリシーの適用を可能にし、セキュリティチームがコンプライアンス状況や潜在的な脆弱性を可視化できるようにします。また、どの従業員が機密性の高いシステムにアクセスできるかを制御し、規制フレームワークでますます求められる正確なアクセスパターンを記録することで、特権アクセス管理を支援します。
ほとんどのエンタープライズグレードのパスワードマネージャーは、2FAテクノロジーと連携し、複数のプラットフォームで動作し、コンプライアンス要件を満たし、定期的なサードパーティーのセキュリティ監査を受けています。これらのソリューションは、チームメンバー間での安全なパスワード共有も促進し、パスワードをスプレッドシートに記録したり、パスワード保管のベストプラクティスに反するメッセージングプラットフォームで共有したりするような危険な行為を排除します。
強力なパスワードポリシーとエンタープライズ向けパスワードマネージャーを組み合わせることで、機密データを保護し、従業員の運用を標準化できます。このアプローチは、[HIPAA](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)、GDPR、[SOX](https://bitwarden.com/ja-jp/resources/simplify-sox-compliance-with-bitwarden/)などのフレームワークに基づく規制要件を組織が満たすのに役立ち、包括的なパスワードセキュリティポリシーを実装することで、コンプライアンス関連の負担を軽減します。
> [パスワード共有の安全な方法を学ぶ](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)には、このブログをご覧ください。
パスワードマネージャーは、[HIPAA](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)、GDPR、[SOX](https://bitwarden.com/ja-jp/resources/simplify-sox-compliance-with-bitwarden/)などのフレームワークに基づく規制要件を組織が満たすのに役立ちます。
## パスワードポリシーのユーザー導入を促進する
パスワードポリシーの策定は最初の一歩にすぎません。組織は、パスワードセキュリティのベストプラクティスの導入と認知向上も積極的に促す必要があります。「従業員にパスワードポリシーを確実に守ってもらうにはどうすればよいか」と考えるリーダーは、従業員がテクノロジーの実装について気軽に質問できる環境づくりを検討すべきです。一見シンプルに見えるセキュリティツールでも、予期しない課題が生じることが多いと認識することも重要です。
組織は、二要素認証(2FA)やパスワードマネージャーを含むテクノロジー実装のために、明確なパスワードポリシーのテンプレートと手順を提供し、従業員が日々の業務フローで直面する一般的な状況に対応したドキュメントも用意する必要があります。
パスワードポリシーがどのように、そしてなぜ存在するのかを説明する段階的で実践的なトレーニングを実施すると、予期しない状況で崩れやすい機械的な遵守ではなく、従業員の理解を深めることができます。経営層がパスワードポリシーのトレーニングセッションに参加してリーダーシップのコミットメントを示すことで、組織がセキュリティを重視していることが伝わり、パスワード管理はIT部門だけの課題ではなく、リソースと注意を払うべきビジネス上重要な機能であることが明確になります。
> [チームのための実践的なサイバーセキュリティのアドバイスを得る](https://bitwarden.com/ja-jp/blog/cybersecurity-tips-for-employees/)には、このブログをご覧ください。
## 実践的なパスワードポリシートレーニング戦略
組織は、定期的なリマインダーを伴うインタラクティブなトレーニングセッションを通じて、前向きなセキュリティ文化を醸成し、パスワードセキュリティを制約的な命令ではなく協働の取り組みとして位置づけることで、強力なパスワードポリシーの導入を促進できます。多要素認証の実装を含む包括的な認証教育は、階層型のセキュリティアプローチが組織の資産と従業員の成果物の両方をどのように保護するかを、従業員が理解するのに役立ちます。
不適切なパスワード運用に伴うセキュリティリスクをライブで実演すると、認証情報が侵害された際に何が起こるかを視覚的に強く示すことができ、抽象的なリスクを具体的かつ差し迫ったものとして捉えられます。無料のパスワード評価ツールを紹介することで基本的なセキュリティ概念を伝えられますが、こうしたポイントソリューションには、統合型のパスワード管理プラットフォームが提供する包括的な保護はありません。
パスワードマネージャーのような技術的ソリューションを補完する全体的なセキュリティ意識を育むには、基本的なパスワードポリシーの原則を一貫して徹底しつつ、公衆Wi-Fiの使用や不審なリンクのクリックといったリスクの高い行動を控えるよう促すことが重要です。
## 詳細はこちら:
[より広範なデジタル防御戦略を理解する](https://bitwarden.com/ja-jp/blog/how-to-protect-your-digital-footprint/)
## 強力なパスワードポリシーのビジネス上のメリット
強力なパスワードポリシーは、財務、法務、評判に損害をもたらし得るデータの流出から貴重なデータを保護することで、ビジネスを支える基盤となります。堅牢なパスワードセキュリティポリシーを導入している組織は、侵害されたパスワードの使用を防ぎ、高額なデータ侵害や業務中断につながる、最も頻繁に悪用される攻撃経路の一つを封じることができます。
業務[効率の向上は、従業員が](https://bitwarden.com/ja-jp/blog/cybersecurity-tips-for-employees/)パスワードの作成、記憶、復旧プロセスに生産的な時間を費やす必要がなくなることで実現します。企業向けパスワード管理は、これらのプロセスを完全に自動化します。組織ではパスワードリセットに関するITサポートの必要性が低減します。これは多くのヘルプデスクにとって大きなコスト要因であり、本来は戦略的施策に充てるべき技術リソースを消費しています。
安全なパスワード保存ポリシーという代替手段を用意し、ユーザー体験を損なうのではなく向上させることで、従業員のリスクの高い行動は減少し、セキュリティ目標と従業員の生産性ニーズが一致します。組織は、パスワードリセットの頻度などの指標を追跡し、パスワードポリシーの有効性を測定する必要があります。リセットが頻繁に発生する場合、従業員がパスワードマネージャーではなく記憶に頼っていることを示している場合が多くあります。リーダーは、フィッシングの成功率などのセキュリティインシデントを把握し、新たなパスワードポリシーのベストプラクティスや規制変更に関する最新情報を把握しておく必要があります。
強固な基盤が整った後は、従業員は一般的に頻繁な変更に抵抗を示すため、パスワードポリシーの更新は最小限に抑えるべきです。更新が必要になった場合、組織は変更内容を明確に伝え、関与を維持し、企業のセキュリティリスクを低減する必要があります。
## 詳細はこちら:
[パスワードのレジリエンスを測定する方法を確認する](https://bitwarden.com/ja-jp/blog/how-strong-is-my-password/)
[パスワード管理のベストプラクティスに関するホワイトペーパーをダウンロードする](https://bitwarden.com/ja-jp/resources/five-best-practices-for-password-management-white-paper/)
## Bitwarden を始める
効果的なパスワードポリシーを導入し維持するには、次の3つの重要なステップが必要です。
- 明確なパスワードポリシー要件を確立する
- 企業のパスワードポリシー例を用いて実践的なトレーニングを提供する
- 行動指標を通じて有効性を測定する
強力なパスワードポリシーは、最終的により広範な企業セキュリティと業務上の目標を支えます。組織は、新しいパスワードポリシーの一部を導入することから始め、包括的なパスワードセキュリティフレームワークの構築を継続するために、追加のパスワードセキュリティリソースを活用すべきです。
Bitwarden は、包括的なセキュリティフレームワークを通じて、組織が堅牢なパスワードポリシーを導入できるよう支援します。このプラットフォームは、暗号化された保管庫で安全なパスワード生成と管理を提供すると同時に、管理者がパスワードの複雑性要件や保管庫のタイムアウト制限など、全社的なセキュリティポリシーを適用できるようにします。Bitwarden は必須の二要素認証によって認証を強化し、企業向けレポート機能を備えた一元管理ツールを提供することで、セキュリティガバナンスを効率化します。このソリューションは、SSO と SCIM ディレクトリサービスを通じて既存のインフラストラクチャとシームレスに統合し、自動ユーザープロビジョニングを実現します。また、定期的なセキュリティ監査を通じて、SOC 2、GDPR、HIPAA などの業界標準への準拠を維持します。
これらの機能により、企業はサイバーセキュリティ体制を大幅に強化する強力なパスワードポリシーを確立、維持、適用できます。今すぐ[無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)で始めましょう。
[安全なパスワード作成テクニックを確認する](https://bitwarden.com/ja-jp/password-generator/)には Bitwarden パスワードジェネレーターを使用するか、[パスワードの有効性を評価する](https://bitwarden.com/ja-jp/password-strength/)には Bitwarden パスワード強度テストツールをご利用ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/credential-exposure-remediation-playbook/
---
# Credential exposure remediation: a step-by-step playbook for IT teams
Uncoordinated remediation can break applications, pipelines, or integrations that depend on it. This playbook introduces a structured approach to credential remediation.
---
Credential exposure remediation involves identifying exposed credentials, containing the risk, rotating affected secrets, and preventing recurrence. The challenge for IT teams is to close the exposure in a controlled way that minimizes operational disruption.
When a credential is exposed, whether a password, API key, or token, speed matters. A valid leaked credential can enable unauthorized access or account takeover while it remains active. Uncoordinated remediation, however, can break applications, pipelines, or integrations that depend on it.
This playbook introduces a structured approach to remediation of credential exposure. Each step, from detection and triage to long-term prevention, helps organizations close exposures quickly while maintaining system stability.
## Step 1: Detect credential exposure and validate credential data
By confirming what was exposed and whether it is still active, you ensure your response targets only at-risk credentials, preventing unnecessary disruption and enabling a focused, effective remediation process.
Begin by identifying the type of credential involved. Exposures may include:
- User passwords
- API keys or service credentials
- Access tokens or session tokens
- Passkeys or authentication artifacts
Next, determine where the exposure occurred. Common sources include public code repositories, build logs, support tickets, configuration files, and collaboration tools where credentials were accidentally pasted or stored.
Validating status and scope allows you to clearly determine whether the incident is low- or high-risk, so you can escalate and respond appropriately without overlooking important exposures.
## Step 2: Triage compromised credentials and prioritize account takeover risk
By prioritizing credentials based on impact, you ensure resources are dedicated where the risk is greatest, minimizing the chance of significant breaches or disruptions.
Credentials tied to production systems, administrative access, financial systems, or sensitive customer data require immediate attention. Development credentials may pose a lower immediate risk, but should still be tracked and rotated.
Many organizations maintain a list of high-priority systems that would face the most severe consequences in the event of a compromise. Mapping exposed credentials to those systems accelerates triage and ensures the highest-impact risks are addressed first, before escalating to security teams, engineering leadership, or compliance stakeholders as needed.
## Step 3: Contain credential exposure and reduce attack surface
Containing the exposure ensures that unauthorized access is blocked, protecting critical systems until rotation is complete and reducing potential damage.
This typically means disabling the credential or revoking active sessions and tokens associated with it. Removing the credential from code or configuration alone does not eliminate risk if the secret is still valid.
If immediate rotation will take time, temporary mitigation steps can reduce exposure in the interim. These may include restricting network access, limiting permissions, or narrowing which systems can authenticate with the credential.
> "Containment buys time to rotate safely without leaving the exposure open."
## Step 4: Rotate credentials using secure credential management and automation
Rotation resolves the exposure. Once contained, generate a new credential and replace the exposed one across all dependent systems.
Follow a consistent sequence: generate the new credential, deploy it to dependent systems, verify successful authentication, then revoke the old credential. This order minimizes the risk of service disruption during remediation.
Keep the dual-live window as brief as possible. The longer both credentials remain valid, the greater the risk that they could be exploited during remediation.
Coordination between application owners, DevOps teams, and security teams is essential to keeping this window tight.
## Step 5: Verify all dependencies before revoking the old credential
By confirming that all dependencies are up to date, you prevent outages and ensure all systems function reliably after credential rotation is complete.
Before revoking, verify all dependencies have been switched to the new credential. Missing even one can cause outages the moment the old credential is revoked. Run smoke tests or basic validation checks to confirm services authenticate correctly, and have a rollback plan ready in case something surfaces during deployment.
## Step 6: Eliminate credential theft sources and prevent future exposure
Eliminating sources of credential theft prevents the same exposure from recurring, reducing future incident risk and improving the security posture.
Delete the secret from all locations where it was accidentally stored or shared. If it appears in source control, update the code, and if necessary, clean the repository history to eliminate exposure.
In the long term, moving credentials to secure storage, enforcing code reviews, and deploying automated scanning tools reduce the likelihood that secrets will end up in insecure locations.
## Step 7: Confirm the exposure is fully closed with credential monitoring
Credential monitoring ensures there are no signs of ongoing malicious activity, confirming that the exposure has been fully remediated and the incident can be safely closed.
Before closing the incident, run a final check: confirm the credential has been revoked everywhere it was used and that no copies remain in scripts, integrations, or automation workflows. A short monitoring window after remediation is the last line of verification before the incident can be fully closed.
## Step 8: Document the incident and improve the process
Documenting the incident ensures lessons are identified and applied, so response processes become faster and more effective with each future incident.
Document how the exposure occurred, how long remediation took, and which steps required the most coordination. Over time, these details reduce resolution time and help teams respond more quickly to future incidents.
Use this moment to identify automation opportunities as well. Adding secret scanning to repositories, shortening credential lifetimes, and implementing stronger storage controls make each future remediation faster and less disruptive.
## Best credential exposure remediation solutions and tools
A structured response process reduces the damage when exposure occurs. The tools and practices below help IT teams go further, reducing the frequency of exposure in the first place.
Organizations typically rely on a mix of credential monitoring, dark web scanning, and [secret management tools](https://bitwarden.com/ja-jp/products/secrets-manager/) to detect and respond to credential exposure. Selecting the best credential exposure remediation solutions depends on the organization's size, infrastructure complexity, and how credentials are currently managed.
These tools help identify leaked credential data, automate rotation workflows, and reduce manual remediation effort. Common categories include:
- **Secret scanning tools** that detect credentials committed to code repositories
- **Credential monitoring platforms** that track exposed credentials across external sources
- **Dark web scanning services** that surface leaked credentials from breach data
- **Secrets management systems** that centralize storage and automate credential rotation
Long-term risk reduction relies on improving how credentials are managed across the organization.
Standardizing how credentials are created, stored, and accessed makes remediation faster and more consistent, and it reduces the frequency of exposure incidents over time.
Bitwarden helps IT teams reduce credential risk by improving credential habits and strengthening authentication across users and systems. Teams can [generate strong and unique passwords](https://bitwarden.com/ja-jp/password-generator/) that reduce reuse, limiting the spread of a single exposure.
[Vault health reporting](https://bitwarden.com/ja-jp/help/reports/) surfaces weak, reused, or compromised credentials, enabling faster remediation. Support for multifactor authentication (MFA) and [passkeys](https://bitwarden.com/ja-jp/passwordless-passkeys/) reduces the effectiveness of stolen credentials, adding a layer of protection that persists even after credentials are exposed.
## Strengthen credential practices with Bitwarden
Credential exposure is manageable when responses are structured and repeatable. Standardizing credential practices, strengthening authentication, and reducing password reuse limit the number of working credentials available to exploit and make each remediation faster than the last.
[Get started with Bitwarden](https://bitwarden.com/ja-jp/products/business/) to strengthen credential practices, accelerate remediation, and reduce exposure risk across your organization.
## Credential exposure remediation FAQ
### **What is credential exposure remediation?**
Credential exposure remediation is the process of identifying leaked or exposed credentials, mitigating the risk, rotating the affected secrets, and implementing controls to prevent recurrence. For IT teams, effective remediation balances speed with coordination to avoid operational disruptions during the response.
### **What are the most common causes of credential exposure?**
Credentials are most commonly exposed through public code repositories, misconfigured cloud storage, build logs, support tickets, and collaboration tools, where secrets were accidentally pasted or committed. Weak or reused passwords also increase exposure risk when third-party services experience breaches.
### **What is the difference between credential exposure and a data breach?**
Credential exposure refers specifically to credentials, passwords, API keys, tokens, or passkeys becoming accessible to unauthorized parties. A data breach is broader and may include any sensitive data, including credentials. Exposed credentials are a common precursor to a broader incident if not remediated quickly.
### **How does Bitwarden help with credential exposure remediation?**
Bitwarden addresses credential exposure at the source: how credentials are created, stored, and managed day-to-day. Generating unique, high-strength passwords for every account reduces reuse, which turns a single exposure into a broader problem.
Vault health reporting gives IT teams visibility into weak or compromised credentials before they become incidents. Support for MFA and phishing-resistant passkeys adds a layer of protection that persists even when a password is exposed, meaning stolen credentials are less likely to result in unauthorized access.
### **How quickly should credential exposure be remediated?**
High-privilege credentials tied to production systems, administrative access, or sensitive customer data should be contained and rotated as quickly as possible, ideally within hours of detection. Lower-risk credentials may allow for a longer remediation window, but all exposed credentials should be rotated and the exposure source removed as part of a complete response.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/credential-lifecycle-management-security-perspective/
---
# 認証情報ライフサイクル管理
知っておくべきこと
---
### **認証情報ライフサイクル管理とは具体的に何ですか?**
認証情報ライフサイクル管理とは、認証情報をその存続期間を通じて作成、展開、管理、廃止するプロセスを指します。その目的は、不正アクセスや悪用のリスクを最小限に抑えながら、機密データの機密性、完全性、可用性を最大限に確保することです。

### **パスワード管理はここでどのように関係しますか?**
強力なパスワード管理プラットフォームを認証情報ライフサイクルに統合することで、企業は時間とともに進化し続ける構造化された自動ソリューションを利用できます。パスワード管理は、ライフサイクルの各段階でセキュリティリスクを大幅に低減できます。注目すべき具体的な機能は次のとおりです。
- **認証情報の作成**:自動化ツールを使用して、強力で一意のパスワードを生成し、使い回しや脆弱な認証情報による侵害の防止に役立ちます。
- **安全な保管**:エンドツーエンドのAES-256暗号化とゼロ知識暗号化を活用して、認証情報を安全に保管します。
- **認証情報の安全な使用**:自動入力保護とドメイン検証を実装することで、フィッシング攻撃から保護します。
- **認証情報の簡単なロテート**:必要に応じて認証情報を更新すると、ユーザーやデバイス間で自動的に同期され、全員が正しいパスワードを利用できるようになります。
- **認証情報の廃止**:不要になった認証情報を安全に取り消してアーカイブします(従業員の交代や役割の変更時には特に重要です)。
- **多要素認証(MFA)**:追加の検証レイヤーを導入することで、アクセス制御を強化します。
- **オンボーディングと引き継ぎの自動化**:Active Directory(AD)やSCIMなどのディレクトリサービスとの連携により、ユーザー認証情報の管理を効率化します。
- **監査ログ**:説明責任とコンプライアンスのために、詳細なアクティビティログを維持します。
- **パスワード健全性レポート**:脆弱、使い回し、または漏えいしたパスワードを特定し、事前の是正を可能にします。
- **シークレット管理**:APIキーやクラウドトークンなどのインフラ認証情報を安全に管理します。これはDevOpsワークフローに不可欠です。
理想的なパスワード管理ソリューションは、認証情報の作成、展開、管理から最終的な廃止までを包括的に管理できます。
### **認証情報ライフサイクル管理が今日の企業をより安全に保つ仕組み**
すべての組織が、認証情報を安全に発行、保管、使用するためのポリシーと手順を確立することは非常に重要です。同じ指針は、機密情報へのアクセスの監視と制御にも適用されます。これにより、次のことが可能になります。
- **セキュリティの強化**:脆弱、使い回し、または漏えいした認証情報による露出を減らすことで、認証情報に関連するサイバー脅威から保護します。
- **内部脅威の防止**:従業員の退職時や役割変更時にアクセスを即座に取り消すことで、多くの内部セキュリティリスクを軽減できます。
- **規制コンプライアンスの支援**:包括的な追跡とレポートにより、ISO 27001、GDPR、HIPAA、SOC 2などの業界標準へのコンプライアンスを促進します。
- **運用効率の向上**:オンボーディングと引き継ぎを自動化することで、管理負荷とエラーを大幅に削減します。
- **認証情報のスプロールとシャドーITリスクの最小化**:認証情報管理を一元化することで、未承認または管理されていないゾンビアカウントの排除に役立ちます。
- **共有認証情報管理の効率化**:共有リソースへの安全で制御されたアクセスを提供します。
- **DevOps環境の保護**:機密性の高い開発用認証情報を安全に管理しながら、ワークフローへの注入を自動化します。
- **人的ミスの削減**:安全な運用を自動化することで、認証情報管理でよくあるミスを防ぎます。
- **ITサポートコストの削減**:セルフサービスと自動化されたパスワード管理を導入することで、パスワード関連のサポートチケットの数を減らします。
- **事業継続性の確保**:緊急アクセスプロトコルを確立することで、予期せぬ不在時にも重要な業務が影響を受けないようにします。
- **スケーラビリティの促進**:増大する認証情報を効率的に管理することで、組織の成長に対応しやすくなります。
組織がクラウドサービスの採用を増やし、人員を拡大し、ハイブリッドまたはリモートの勤務環境を取り入れるにつれて、認証情報ライフサイクルを効果的に管理することの重要性はますます高まっています。
### **Bitwardenが認証情報ライフサイクル管理を支援する方法**
Bitwardenは、作成から引き継ぎに至るまで認証情報ライフサイクルの各段階に対応することで、企業が従業員、アプリケーション、インフラの認証情報を安全かつ効率的に、スケーラブルに管理できるようにします。主なメリットは次のとおりです。
- **強力なパスワードの作成**:組織のセキュリティ基準に準拠した、非常に安全で一意のパスワードを自動生成します。
- **安全で一元化された保管**:ITチームとセキュリティチームが一元管理できる保管庫で、AES-256のエンドツーエンド暗号化とゼロ知識の原則を活用し、認証情報を包括的に保護します。
- **安全な使用を支援する機能**:自動入力保護、MFA連携、フィッシングに強いドメイン識別が含まれます。
- **効率的な認証情報の引き継ぎ**:従業員の退職時にアクセス権を自動的に取り消します。
- **きめ細かなアクセス制御**:ロールベースアクセス制御(RBAC)とコレクションを使用して、認証情報の可視性と権限を厳密に管理します。
- **包括的な監査・コンプライアンスツール**:詳細なログとレポート機能により、コンプライアンス監査とフォレンジック分析を支援します。
- **デバイスをまたいだアクセス**:複数のプラットフォームで認証情報に確実にアクセスできるようにし、事業継続性の確保に役立ちます。
- **緊急アクセス機能**:セキュリティ侵害のリスクを高めることなく、緊急時に認証情報へアクセスできるようにします。
- **高度なシークレット管理**:機密性の高いDevOps認証情報を安全に保存して自動化し、CI/CDのセキュリティを強化します。
### **結論**
健全で安全な認証情報ライフサイクルの確立は、今やあらゆる企業や組織にとって不可欠です。これは、全体的なサイバーセキュリティ態勢と運用レジリエンスの強化に極めて重要な役割を果たします。
Bitwardenを使えば、現代の標準を満たし、現代の脅威から保護する認証情報ライフサイクルをこれまで以上に簡単に導入できます。Bitwardenがパスワード管理分野で最も信頼される名前と見なされる理由が、ここにもあります。
### **Bitwardenが他と一線を画す理由とは?**
Bitwardenは、保管庫の一元管理を提供し、認証情報を動的なデータとして扱うことで、他のパスワードマネージャーの弱点を補います。これにより柔軟な認証情報ライフサイクル管理が可能になり、セキュリティを強化し、最小権限の原則を徹底できます。主な機能は次のとおりです。
- 組織の認証情報を複数の場所に同時に存在させることができ、適切な個人と正確かつ安全に共有できます。
- 認証情報を完全に統合・管理し、効率的で安全な運用管理を実現します。
- 認証情報が管理者の監督外に置かれ、孤立したレコードによってセキュリティ脆弱性が生じる分散型モデルとは異なり、Bitwardenはセキュリティを強化する一元型アプローチを採用しています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/
---
# 認証情報のライフサイクル:先手を打ってセキュリティとアクセス管理を強化
## 認証情報のライフサイクル管理は、一元的な所有から始まります
#### この記事の主なポイント:
- **ライフサイクルの所有:**認証情報のセキュリティには、作成からローテーション、共有、プロビジョニング解除まで、明確な所有責任が必要です。
- **作成・削除だけでは不十分:**効果的なプログラムには、孤立したアクセス権や管理されていないシークレットを防ぐガバナンス、可視性、制御が含まれます。
- **IAMとの整合:**認証情報のライフサイクル管理は、認証情報の発行と維持の方法を改善することで、IDおよびアクセス管理を補完します。
- **エンタープライズ対応:**一元化されたツールと反復可能なプロセスにより、場当たり的な人手によるワークフローに頼らず、認証情報管理を拡張できます。
- **セキュリティと柔軟性:**最新の認証情報ツールを統合することで、オンボーディング、役割の変更、オフボーディング時のコンプライアンス体制を改善し、リスクを低減できます。
認証情報の管理は、ビジネスのセキュリティとデータを維持・保護するうえで最も重要な要素の一つです。しかし、多くの組織はいまだに、認証情報を初回作成後にどのように扱うべきかに苦慮しています。
すべての従業員に採用とオンボーディングから始まるユーザーの「ライフサイクル」があるように、認証情報にも作成から削除までのライフサイクルがあります。これは、IDライフサイクル管理として知られる包括的なプロセスの一部であり、セキュリティとアクセス制御を維持するための重要な要素でもあります。成功と安全を確保するため、認可されたユーザーがデジタル資産、システム、ツール、アプリケーション、リソースへ適切にアクセスできるようにします。
効果的な認証情報管理を確立するための第一歩は、認証情報の所有を一元化することです。明確な所有構造がないと、従業員が役割を変更したり退職したりした際に、認証情報が分散し、追跡できなくなり、失われることさえあります。
**所有を一元化することで、組織は次を実現できます:**
- すべてのユーザー認証情報が把握され、セキュリティポリシーに準拠していることを確認できる完全な可視性
- 監査とコンプライアンスのために、すべての認証情報に関するインサイトを利用できる包括的なレポート
- 認証情報の使用に関するすべてのアクションを追跡できる完全なイベントログ
- 従業員の退職時に認証情報を別のユーザーへ容易に移管でき、孤立した認証情報やアクセス不能な認証情報を防ぐ、スムーズなオフボーディング
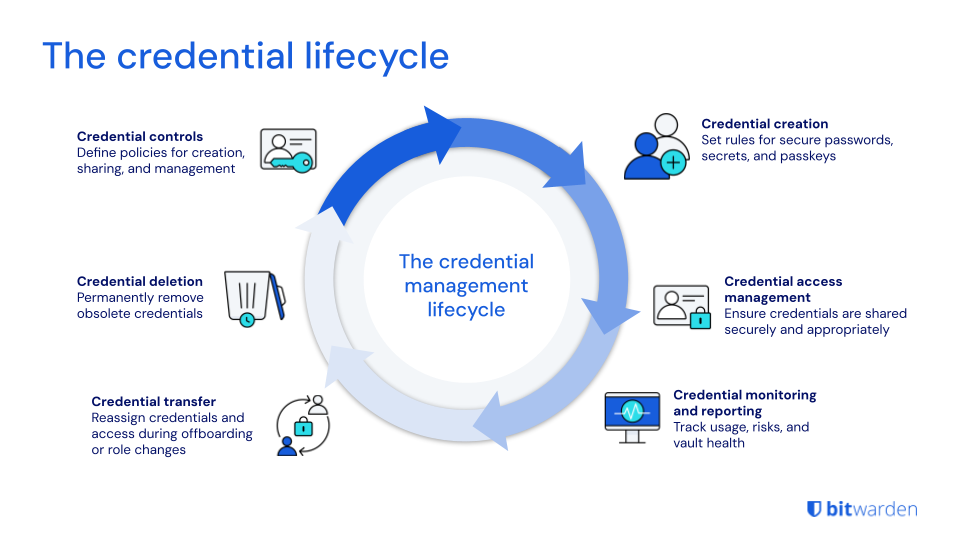
## 認証情報のライフサイクルとは?
すべての従業員が組織内で歩む道のりを持つのと同じように、デジタル認証情報にも、作成から始まり、いくつかの段階を経て削除で終わる道のりがあります。
**認証情報ライフサイクルの主なフェーズは次のとおりです:**
認証情報の制御
- 認証情報管理への一元的なアプローチを構築します。認証情報の作成、共有、管理方法に関する主要なポリシーを定義します。これにはコレクション管理や個人用保管庫ポリシーに関するポリシーが含まれ、認証情報を最初から整理され、準拠した状態に保てます。
認証情報の作成
- パスワード、シークレット、SSHキー、APIキー、パスキー、その他の機密情報など、あらゆる認証情報を作成します。たとえば、パスワードの長さに関するポリシーを設定することで、認証情報が標準的で安全な作成プロセスに従うようになります。
認証情報の管理
- ユーザーとチームが、安全なガイドラインとポリシーに従って認証情報を共有していることを確認します。つまり、適切な人が、適切なタイミングで、適切な認証情報を持つということです。
認証情報の監視とレポート
- 認証情報がどのように使用・アクセスされているか、またセキュリティリスクを示す可能性のあるその他のパターンを追跡して、リスクを監視します。Bitwardenの保管庫健全性レポートとメンバーアクセスレポートは、認証情報の健全性を常に把握するのに役立ちます。
認証情報の移管
- 退職したユーザーや部署を異動するユーザーについては、その認証情報を新しい所有者に移管する必要がある場合があります。これは、アクセスを迅速に再割り当てできるようにするための、オフボーディング、プロビジョニング解除、または部署変更プロセスの重要な部分です。
認証情報の削除
- 認証情報が不要になった場合は、管理者の監督がないままシステム内に残らないよう、適切かつ完全に削除する必要があります。
## 一元管理の仕組みがない企業の課題
一元的な認証情報管理から始まる、明確に定義された認証情報管理戦略がなければ、多くの組織はデータ侵害、認証情報の悪用、不正アクセスに対して脆弱な状態になります。例をいくつか挙げます。
#### 可視性と監督の欠如
Forrester によると、データ侵害の 80% は特権アカウントの悪用によって引き起こされています。組織でデータ侵害が発生したばかりだと想像してみてください。組織内外のユーザーのアクセス権についてセキュリティ監査を行う必要がある場合、何が起こるでしょうか。デジタル認証情報の管理を誤ると重大なセキュリティリスクにつながる可能性があるため、これらの認証情報を効果的に保護・管理する堅牢なポリシーとツールを整備することが重要です。
#### SSO のセキュリティギャップ
認証情報のライフサイクルでは、すべてのアプリケーションが SSO に対応しているわけではないことを考慮します。多くのレガシーシステム、サードパーティサービス、クラウドアプリケーションは、SSO プロバイダーと連携していません。また従業員は、組織の SSO システムに接続されていない外部ベンダーのポータル、パートナーサイト、その他の SaaS ツールにアクセスする必要があることもよくあります。さらに、未承認のアプリケーションもあります。従業員は管理者の承認なしに、独自に SaaS ツールへサインアップすることが少なくありません。そのため、これらのアプリケーションは SSO システムと連携していないことになります。ここで認証情報管理が冗長性と事業継続性を提供し、すべてのアプリケーションとユースケースにわたって完全なカバレッジと管理者による監督を確保します。
#### オフボーディングのリスク
Wing Security の最近の調査によると、企業の 63% では元従業員が組織データにアクセスできる可能性があります。従業員のオフボーディングは、一見すると単純な管理者タスクのように思えるかもしれません。しかし、データだけでなく認証情報へのアクセスも考慮した適切なプロセスがなければ、組織は次のようなリスクにさらされます。
- データ侵害
- 知的財産の窃取
- オフボーディング後も認証情報にアクセスできるユーザー
- オフボーディングされたユーザーが残した、失われた、または忘れられた認証情報
- 現在のユーザーがアクセスできなくなった共有認証情報
最初から所有権を管理することで、組織はセキュリティリスクを事前に管理し、アクセスを効率化し、認証情報のライフサイクル全体を通じて完全な監督を維持できます。
## Bitwarden による認証情報ライフサイクル管理
#### セキュアな共有への現代的なアプローチ
競合するパスワードマネージャーは、認証情報を動的なデータとして扱えていません。たとえば、一部のベンダーはユーザーに硬直的な共有モデルを強制し、個々の保管庫の認証情報を複数の保管庫に割り当てられないようにしています。製品チームの認証情報を 1 つだけ必要とするマーケティングチームでも、製品チームの保管庫全体に割り当てられる必要があります。
また、一元的な保管庫の制御と管理機能が完全に欠けているものもあります。すべての認証情報を個々のユーザーが所有するこの分散型モデルでは、管理者から見えない個人用の認証情報をユーザーが持つ可能性があり、孤立した記録が生まれて重大なセキュリティリスクをもたらします。小規模企業では問題なくても、これらすべてを管理することはエンタープライズレベルではほぼスケールできません。
Bitwarden は、エンタープライズの認証情報が重要かつ動的なデータソースであり、企業には認証情報管理におけるセキュリティと柔軟性の両方が必要であるという事実を踏まえた、より優れた方法を提供します。Bitwarden は、セキュアな共有の実践におけるデジタル認証情報の重要性を強調することで、堅牢なポリシーとツールを通じて機密情報をサイバー脅威から保護します。
硬直的な共有モデルや完全に分散化された保管庫を持つ競合他社とは異なり、Bitwarden ではセキュリティを損なうことなく、認証情報を複数の保管庫に同時に安全に存在させることができます。つまり、チームは保管庫全体を不要に公開することなく、必要な認証情報にアクセスできます。さらに Bitwarden は包括的な管理者向け制御を提供するため、組織は必要に応じてユーザー中心の利用を許可しながら、認証情報を一元管理できます。このバランスにより、Bitwarden はエンタープライズにより適し、スケーラブルで適応性の高いものになっています。
## Bitwarden による完全な制御
#### ライフサイクルの開始
**初日から完全に制御**
Bitwarden のエンタープライズおよびコレクション管理ポリシーにより、初期設定の時点で、誰が何にアクセスできるかをすぐに決定できます。これらのポリシーを最初から確立しておくことで、その後の一貫性を高めることができます。たとえば、**組織の所有権を一元化するポリシー**を有効にすると、従業員が保管庫アイテムを個人用保管庫に保存できなくなり、管理者は認証情報を完全に監督できます。
Bitwarden の **パスワード生成ツール**を使うと、管理者は強力なパスワードポリシーを適用し、エンドユーザーがそれらのポリシーに沿ったパスワードを簡単かつ安全に作成できるようにできます。同様に、パスワード生成ツールはブラウザー拡張機能の自動入力機能とシームレスに連携するため、ユーザーはアカウント設定時に強力で一意のパスワードを作成し、自分の保管庫に直接保存できます。ユーザーがログインページにアクセスすると、Bitwarden は保存済みの認証情報を即座に認識します。これにより、パスワードを手動で入力する代わりに、自動入力機能が認証情報を安全に挿入します。
#### ライフサイクルの中間全体
**セキュアな共有**
Bitwarden は、最も包括的で堅牢な**コレクション管理設定**を市場で提供しています。これらのコレクション設定は、コレクションや保管庫アイテムに対して幅広い管理戦略を提供します。組織のすべての認証情報を完全に制御し、管理者として全面的に監督したいですか?それとも、最小権限をサポートする柔軟なユーザーセルフサービス体験を重視する戦略ですか?これらの設定により、会社のポリシーに合わせて調整できます。
**監視とレポート**
Bitwardenの保管庫健全性レポート、メンバーアクセスレポート、イベントログにより、管理者は使用中のすべての認証情報を完全に可視化できます。共有されているもの、アクセスしているユーザー、リスクがあるかどうか(弱い、使い回されている、漏えいに関連するパスワード、MFAの未設定など)といった詳細も含まれます
#### ライフサイクルの終了
**オフボーディング時の認証情報の復旧と移管**
ユーザーがオフボーディングされると、不正アクセスを防ぐためにそのアカウントは取り消されます。従業員が退職したり部署を異動したりする際に、認証情報を再割り当てまたは移管する方法について、管理者が完全に可視化し制御できるようにするBitwardenの機能は次のとおりです。
- メンバーアクセスレポートでは、ユーザーがアクセス権を持っていたすべてのアイテムの詳細を確認できます
- イベントログとSIEMにより、ユーザーが最近アクセスした認証情報を確認できます
- 未管理のコレクションが表示されるため、管理者は再割り当てが必要なものを把握でき、所有者不在の認証情報を最小限に抑えられます
- 組織の所有権を一元化するポリシー - すべてのコレクションとアイテムが管理者の監督下にあることを確実にします
**認証情報の削除**
認証情報が不要になった場合、最小権限アクセス、堅牢な認証情報管理、管理者による制御に関するBitwardenの機能により、システムから認証情報を安全に削除しやすくなります。これにより、未使用の認証情報が残ってセキュリティを損なうことを防げます。Bitwardenのイベントログ機能を使用して、認証情報が正常かつ完全に削除されたことを追跡・確認できます。

## 認証情報ライフサイクルの計画は今日から始めましょう
認証情報ライフサイクル管理の計画を後回しにしてはいけません。多くの組織は、従業員が退職する、またはデータ侵害が発生するまで対応できていません。先を見据えて、先手を打ちましょう。チームが始めるためのヒントをご紹介します。
#### 質問する
- 従業員が退職したり新しい役割に移ったりする際、現在どのように認証情報を管理していますか?
- チーム間で共有されている認証情報をどのように追跡していますか?
- IDプロバイダーの外部でどのアプリケーションにアクセスされているかを、どのように把握していますか?不正アクセスを防止できますか?
- 認証情報が不適切に扱われたり、誤った相手と共有されたりした場合、どうなりますか?
#### 長期的なメリットを検討する
- 認証情報ライフサイクル計画を確立することで、特にオフボーディングのようなリスクの高いイベント時に、時間を節約しセキュリティリスクを軽減できます。
- 認証情報管理はゼロトラストの徹底に役立ちます。ゼロトラストは誰も信頼せず、侵害が常に差し迫っている、またはすでに発生していると想定し、すべてのユーザーにアクセス付与前の検証プロセス通過を求めます。
- 従業員の離職率が高まっている時代(Fast Companyの最近の記事では「従業員の大規模離職」と呼ばれています)に、チームは従業員の管理、そのセキュリティ、そして何よりも重要な認証情報をどのように管理するかを検討する必要があります。これは単なる人事上の変化ではなく、組織のセキュリティに関わる問題です。
## Bitwardenは今日、明日、そしてその先に備えます

*Bitwardenは認証情報ライフサイクル管理で際立ちます*
認証情報ライフサイクルは見過ごされがちで、組織の認証情報の所有者についての議論は始まるのが遅すぎることがよくあります。実際には、これらはIDおよびアクセス管理に不可欠な要素です。Bitwardenは、企業向けパスワード管理のための組み込み機能を提供し、組織が単なる認証情報の作成や削除を超えて備えられるよう支援します。また、Bitwardenは最新の認証情報管理ツールを統合し、セキュリティと柔軟性を強化します。これらの企業向け機能は、レポート、共有、移管に関するベストプラクティスの確立を支援し、組織がデータを最初から最後まで保護できるようにします。詳しくは、[無料14日間のビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始してご確認ください。
## 定義
#### 特権アクセス管理(PAM)
特権アクセス管理(PAM)は、機密性の高いシステムやデータへのアクセスの制御と監視に重点を置く、認証情報管理の重要な要素です。PAMソリューションはきめ細かなアクセス制御を提供し、許可されたユーザーだけがシステム内で特定の操作を実行できるようにします。また、すべてのアクティビティを追跡して記録し、セキュリティとコンプライアンスのための監査証跡を作成します。PAMを導入することで、組織はセキュリティリスクを軽減し、機密データを保護し、ユーザーアクセスを職務遂行に必要な権限のみに制限できます。このアプローチはセキュリティを強化するだけでなく、組織が規制要件に準拠し、堅牢なセキュリティ体制を維持するのにも役立ちます。
#### アクセス管理と認証情報管理
アクセス管理と認証情報管理は、安全なシステムおよびデータへのアクセスを確保するために連携する、密接に関連した概念です。アクセス管理では、どのユーザーがどのデジタル資産にアクセスできるか、また認証後にシステム内で何ができるかを制御します。一方、認証情報管理では、パスワード、証明書、トークン、キーなど、ユーザーの認証情報を安全に取り扱います。認証情報管理システムとアクセス管理ポリシーを導入することで、組織はユーザーのIDを検証し、アクセス権限を制限し、機密データを不正アクセスから保護できます。この統合的なアプローチは、安全で効率的な環境の維持、データ侵害リスクの低減、許可されたユーザーだけが重要なシステムや情報にアクセスできることの確保に役立ちます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/credential-replay-attacks/
---
# 認証情報リプレイ攻撃:知っておくべきことと防止策
認証情報リプレイ攻撃はサイバーセキュリティにおいて最も根強い脅威の一つです。盗まれてもまだ有効な認証情報は非常に価値が高いため、攻撃が成功してしまいます。
---
## 認証情報リプレイ攻撃とは?
認証情報リプレイ攻撃は、**攻撃者が以前に取得したユーザー認証情報や傍受したデータ**(認証トークンなど)を再利用して正規ユーザーになりすますことで発生します。パスワードを解読したり、ユーザーをだましてログイン情報を開示させたりするのではなく、攻撃者は以前のセッションで盗まれた、または傍受された有効な認証データをそのまま提示します。
このような攻撃は、有効なデータ送信を悪意を持って繰り返したり遅延させたりするセキュリティ侵害です。多くの場合、メッセージを傍受して再送信し、不正なデータを受信者に受け入れさせようとします。認証情報やトークンが本物であるため、システムはそのリプレイを有効なリクエストとして処理し、攻撃者は正規ユーザーであるかのようにシステムへアクセスできてしまいます。
## 認証情報リプレイ攻撃の仕組み
認証情報リプレイ攻撃は、攻撃者がネットワークトラフィックから認証データを取得するところから始まる、予測可能な流れに沿って行われます。データの傍受はこの最初の段階でよく使われる手法で、パケットスニッファーなどのツールを使って機密情報を収集します。リプレイ攻撃の第一段階はデータの傍受であり、攻撃者はこれらのツールを使って機密データを含むネットワークトラフィックを取得します。取得されたデータは保存され、後で再送されることで正規ユーザーになりすまし、不正アクセスに利用されます。
### ステップ1:取得
攻撃は、ユーザー名、パスワード、認証トークンなどのログイン認証情報や静的な認証情報が悪意ある者の手に渡ることから始まります。
取得の方法はさまざまです。ユーザー名とパスワードの組み合わせが流出するデータ侵害、通信中の認証トークンや平文パスワードを盗み取るネットワーク傍受、ユーザーデバイスにインストールされ入力時に認証情報を収集するマルウェアなどがあります。
共通しているのは、**攻撃者が暗号を破ったりパスワードを推測したりすることなく認証データを入手する**という点です。攻撃者は容易に入手できるツールを使ってデータを傍受できるため、リプレイ攻撃は高度なハッキングスキルがなくても実行できます。
### ステップ2:標的の選定
認証情報を手に入れると、攻撃者は重要または機密性の高いサービスへのアクセスを狙い、価値の高い標的を特定します。これには、管理パネル、金融プラットフォーム、顧客データベース、侵害されたアカウントが高い権限を持つアプリケーションなどが含まれます。攻撃者は正規ユーザーになりすますことでこれらのシステムへのアクセスを試み、不正侵入が金銭的利益、データ窃取、さらなるネットワーク侵入に直結する標的を優先します。
### ステップ3:リプレイ
リプレイ自体は単純です。攻撃者は、取得した認証情報やトークンといったリプレイデータを、正規ユーザーが行うのとまったく同じように送信します。攻撃者がデータを取得した後の次のステップはそれを再送信することであり、これによりシステムをだましてアクセスを許可させたり、攻撃者の代わりに操作を実行させたりできます。
この段階では、攻撃者は認証データが有効であることを悪用し、データをシステムへ再送信します。リプレイされたデータは本物で改ざんされていないため、標的のシステムがそれを受け入れ、不審な点を検知しないままアクセスを許可してしまうことがあります。これを防ぐために、システムでは認証情報の有効期限、使い捨てコード、認証を特定のデバイスに結び付けるなどの追加対策が用いられます。
### ステップ4:なりすましとアカウント乗っ取り
アクセスが許可されると、攻撃者は盗まれた認証情報やセッショントークンをリプレイまたは再利用して、正規ユーザーになりすますことができます。これにより、データの不正持ち出し、権限昇格、不正取引、接続されたシステム間での横方向の移動といった行為が可能になります。
こうした行為はシステムの整合性を損なう可能性があり、不正アクセスによってデータ改ざん、信頼性の低下、その他のセキュリティ問題が発生するおそれがあります。リプレイ攻撃はデータの完全性も侵害し、誤った情報や潜在的な金銭上の不一致を引き起こす可能性があります。**認証が完全に通常どおりに見えるため、攻撃は検知されないことが少なくありません。**
## 認証情報リプレイとその他の認証情報ベースの攻撃の違い
認証情報リプレイが関連する攻撃タイプとどう異なるのかを理解すると、防御戦略が複数の脅威ベクトルに対応しなければならない理由が明確になります。従来のサイバーセキュリティ対策はブルートフォース攻撃やクレデンシャルスタッフィングの検知・防止に重点を置くことが多い一方、認証情報リプレイのような最新の手法はこれらの対策を回避できる場合があります。たとえば「パス・ザ・ハッシュ」はリプレイ攻撃の一種で、攻撃者が取得したハッシュ化済みの認証情報を使用し、それを解読することなく認証して不正アクセスを可能にします。リプレイ攻撃には、セッションリプレイ攻撃、認証情報リプレイ攻撃、トランザクションリプレイ攻撃、コマンドリプレイ攻撃など、さまざまな形態があります。
### 認証情報リプレイとクレデンシャルスタッフィングの違い
クレデンシャルスタッフィングは、侵害された認証情報リストを多数のWebサイトで自動的に試す攻撃であり、**ユーザーが複数のサービスでパスワードを使い回す傾向を悪用します**。攻撃者はどの認証情報がどこで有効かを知っているわけではなく、大規模に試行しているのです。これに対して認証情報リプレイは、有効であることがわかっている認証情報を特定の標的に対して使用します。攻撃者は特定のシステムで機能する認証データをすでに持っており、何千もの組み合わせを試して成功を狙うのではなく、それを直接使用します。
認証情報リプレイ攻撃を検知するために、組織は繰り返されるデータパケットや通常と異なる認証試行など、不審なパターンがないかネットワークトラフィックを分析できます。ネットワークトラフィックを監視し、データパケットの異常を調べることで、通常のアクティビティと悪意ある認証情報リプレイの試行を区別しやすくなります。一見似ているように聞こえますが、[クレデンシャルスタッフィングとリプレイ攻撃の違い](https://bitwarden.com/ja-jp/blog/new-york-takes-on-credential-stuffing-and-passwords/)を理解することは、組織が適切なデータ保護戦略を特定するうえで重要です。
### 認証情報リプレイとパスワードスプレーの違い
パスワードスプレーでは、**よく使われるパスワード**を多数のアカウントに対して試し、少なくとも一部のユーザーが弱く予測しやすいパスワードを選んでいることに賭けます。この攻撃では、アカウントのロックアウトを引き起こさないよう、多数のアカウントに対して少数のパスワードを試します。対照的に、認証情報リプレイは何も推測しません。すでに盗まれた、または傍受された認証情報を使用するため、試行錯誤の要素が完全になくなります。
> 詳細を知りたい組織は、[パスワードスプレー攻撃から保護する方法をご確認ください](https://bitwarden.com/ja-jp/blog/how-to-protect-against-password-spraying-attacks/)。
### 認証情報リプレイとフィッシングの違い
フィッシング攻撃は、通常、偽のログインページやソーシャルエンジニアリングを通じて、ユーザーをだまして自発的に認証情報を提供させます。**フィッシングが認証情報を盗む行為だとすれば、認証情報リプレイはその後に起こることです**。つまり、攻撃者は盗んだ認証情報を使用し、多くの場合アクセス トークンも使ってシステムにアクセスします。攻撃者はトークン窃取を行うことがあります。これは、セッション トークンやアクセス トークンを盗むことで従来のセキュリティ対策を回避できる手法であり、認証情報リプレイ攻撃の検出をより困難にします。フィッシングは取得手段であり、リプレイは悪用手法です。成功した侵害の多くにはフィッシングが関わっています
## 認証情報リプレイ攻撃の影響
認証情報リプレイが成功した場合の影響は、最初の不正アクセスにとどまりません。このような侵害は、特にIoT環境において、安全上の危険、プライバシー侵害、ネットワークシステムへの重大な混乱を引き起こす可能性があります。実際、侵害の40%以上には盗まれた認証情報が関与しており、それらは認証情報リプレイ攻撃を通じて悪用される可能性があります。1回のリプレイ攻撃でも、不正アクセスから始まるため連鎖反応を引き起こす可能性があります。その結果、システムの機能不全、データ整合性の喪失、そして最終的にはユーザーの信頼低下につながります。
### 不正アクセスとデータ窃取の可能性
侵害されたアカウントは、攻撃者に保護されたシステムへの正規の侵入経路を与えます。いったん内部に入ると、機密データ、知的財産、顧客情報、社内コミュニケーションなどの機密情報にアクセスできます。流出範囲は侵害されたアカウントの権限によって異なりますが、低レベルのアクセスであっても、より深い攻撃に向けた偵察を可能にする場合があります。
### 財務面および運用面の損害
財務面の影響は、不正取引、不正送金、または支払い情報の窃取として現れます。攻撃者は、ユーザーと銀行システムの間のリクエストを傍受して取引データを取得し、そのリクエストをリプレイして脆弱性を悪用し、金融詐欺を行います。
実例として、攻撃者がオンラインバンキングプラットフォームの取引リクエストを取得してリプレイし、被害者のアカウントから不正送金が行われるケースがあります。運用面の損害には、インシデント対応中のシステム停止、生産性の低下、調査、修復、通知にかかる多大なコストが含まれます。認証管理が不十分なために侵害が発生した場合、多くの組織は規制当局からの罰金にも直面します。
### 信頼と評判への損害
定量化するのが最も難しい一方で同じくらい大きな損害となるのが、成功した攻撃による顧客の信頼とブランド評価の低下です。正規ユーザーが、自分のアカウントが侵害された、またはデータが権限のない第三者にアクセスされたことを知ると、その組織のセキュリティ対策への信頼は低下します。多くの場合、システムレポートによってこうした侵害が明らかになり、組織は対応し、影響を受けたユーザーに通知することになります。信頼の回復には多くの時間と労力が必要であり、一部の顧客は二度と戻らない可能性もあります。
## 認証情報リプレイ攻撃が非常に効果的な理由
認証情報リプレイ攻撃が特に成功しやすいのは、いくつかの要因が重なっているためです。
複数のサービスで認証情報を使い回すと、盗まれた認証情報の価値が高まります。メール、銀行、業務システムで同じパスワードを使っているユーザーは、1回の侵害で複数の領域への鍵を攻撃者に渡してしまうことになります。流出済みの認証情報は膨大で、大規模な侵害で漏えいした数十億件の認証情報が犯罪マーケットプレイスに出回っており、攻撃者が材料に困ることはありません。
認証情報リプレイ攻撃は、見慣れた認証情報やデバイスの挙動に対する信頼を悪用するため、検出が困難です。その結果、これらの攻撃は、データ整合性、プライバシー、ネットワークの安定性を損なうサイバー脅威の代表例となっています。
検出にも別の課題があります。攻撃者が有効な認証情報を使用すると、そのログイン試行は正規の認証と同じように見えます。位置情報分析、デバイスフィンガープリンティング、行動分析のような追加のコンテキストがなければ、本物のユーザーと偽装者を区別することはほぼ不可能です。多くのシステムには、こうした高度な検出機能がありません。
> 組織は、[Bitwarden データ侵害レポート](https://bitwarden.com/ja-jp/blog/how-to-use-the-data-breach-report-in-bitwarden/)を使って自社の流出状況を分析できます。
## 認証情報リプレイ攻撃の例とその影響
実際のシナリオは、認証情報リプレイ攻撃がさまざまな環境でどのように発生するかを示しています。たとえば、リモートキーレスエントリーシステムを搭載した古い車両は、リプレイ攻撃に対して脆弱な場合があります。攻撃者はキーフォブからの信号を傍受し、それを再利用して物理的なキーなしで車のロックを解除し、始動できます。同様に、消費者向けIoTデバイスのかなりの部分はリプレイ攻撃を受けやすく、攻撃者が正規のコマンドを模倣して不正アクセスや制御を行える可能性があります。強固な[IoTセキュリティ習慣](https://bitwarden.com/ja-jp/blog/strategies-for-keeping-smart-devices-secure/)を実践することは、こうした接続されたエコシステムを保護するための重要な第一歩です。
Webアプリケーションセキュリティでは、**セッションハイジャック**が一般的な脅威であり、ハッカーがセッションCookieを悪用してユーザーになりすまします。これにより、Eコマースや銀行プラットフォームで不正操作やデータ窃取が発生する可能性があります。Bitwardenは、パスワードマネージャーが、ユーザーが検証済みの正規ドメインとのみやり取りするようにすることで、フィッシングや同様のセッションベースの攻撃を防ぐのにどのように役立つかを説明しています。
### 金融システムのリプレイ攻撃
企業の給与計算システムや支払いシステムは、攻撃者にとって魅力的な標的です。財務部門の認証情報を入手した攻撃者は、不正送金を開始したり、支払い経路を変更したりできます。認証情報リプレイ攻撃を防ぐには、1回限りの取引コードとリクエストへのタイムスタンプ付与が不可欠です。これらの手法は、多くの場合、[Bitwarden の統合認証アプリ(TOTP)](https://bitwarden.com/ja-jp/help/integrated-authenticator/)を通じて管理され、リプレイされたデータの検出と拒否に役立ち、取引の整合性とセッションのセキュリティを確保します。
さらに、イベントログは、予期しない場所やデバイスからのログインなど、リプレイ攻撃を示す可能性のある異常の監視にも使用できます。使用された認証情報は技術的には正当なものであるため、取引は承認済みのように見え、照合で不一致が判明するまで検出が遅れる可能性があります。その時点では、資金が複数のアカウントを経由して移動している可能性があり、回収が複雑になります。
### SaaS管理者パネルのリプレイ攻撃
クラウドベースの管理コンソールは、攻撃者に強力な機能をもたらします。侵害された管理者認証情報により、システムの設定、新規アカウントの作成、権限の変更、データの抽出が可能になります。SaaS環境では、1つの管理者アカウントで、そのプラットフォームの組織全体での利用状況を可視化・制御できるため、これらの認証情報は特に価値が高くなります。
認証情報リプレイ攻撃を防ぐには、[IDおよびアクセス管理(IAM)のベストプラクティス](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/)に従うことが重要です。たとえば、有効期間の短いセッショントークンを実装し、機密性の高い操作では再認証(マスターパスワードの再入力要求)を必須にするなどです。
### セッショントークンのリプレイ攻撃
安全でないネットワーク上で取得されたセッショントークンにより、攻撃者は基盤となるパスワードを入手しなくても、アクティブなセッションを乗っ取ることができます。ユーザーが暗号化されていない接続や侵害されたWi-Fiネットワーク経由でシステムにアクセスすると、認証トークンや暗号化データが傍受される可能性があります。
セッションキーが脆弱、再利用されている、または適切に管理されていない場合、攻撃者はそれを悪用して暗号化データを取得・リプレイし、セッションの完全性と機密性を損なう可能性があります。高セキュリティ環境では、FIDO2/WebAuthnセキュリティキーを使用することで、認証が特定のハードウェアとドメインに紐づくため、トークンのリプレイやフィッシングに事実上耐性のある暗号学的防御を実現できます。従来型トークンの限界をさらに理解するために、Bitwardenは、フィッシング耐性のある方法が現代のセッションセキュリティに不可欠である理由についての知見を提供しています。
## 認証情報リプレイ攻撃を防ぐ方法
リプレイ攻撃を防ぐには、認証情報が侵害される可能性と、取得された認証情報が悪用される可能性の両方に対処する包括的なセキュリティ対策を実装する必要があります。主なセキュリティ対策には、**nonce(ナンス)値**(各認証要求が新しいものであり、攻撃者に再利用されないようにする、一意の使い捨て数値)の使用が含まれます。この概念の現代的な実装例として、短時間で期限切れになる一意のコードを生成する時刻ベースのワンタイムパスワード(TOTP)があります。
CHAPのような認証プロトコルでは、チャレンジレスポンス方式でクライアントのパスワードなどの共有シークレットを利用します。同様に、BitwardenはSecure Remote Password(SRP)プロトコルを使用して、実際のマスターパスワードをネットワーク上に送信することなく認証を行い、一般的な傍受やリプレイの脅威の多くを効果的に無力化します。
**強力な暗号化**は送信中のデータを保護するうえで不可欠ですが、ネットワークトラフィックを監視・フィルタリングして、繰り返し行われる送信や疑わしい送信をブロックするファイアウォールやプロキシサーバーなどの追加対策と組み合わせる必要があります。Bitwardenの[ゼロ知識セキュリティモデル](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/)により、暗号化データが傍受された場合でも、ユーザー固有の暗号化キーがなければ読み取れない状態が保たれます。これらの技術的保護策に加え、アドホックネットワークでの安全なルーティングプロトコルによってセキュリティを強化することで、ネットワーク性能を維持しながらリプレイ攻撃を防ぐことができます。
### 強力で一意のパスワードを適用する
**一意のパスワードは侵害による被害を抑えます**。複数のシステムで同じパスワードを使うなど、静的な認証情報を使用すると、認証情報リプレイ攻撃に対する脆弱性が高まります。平文パスワード、つまり暗号化されずに送信または保存される認証情報を使用すると、攻撃者による傍受や悪用のリスクがさらに高まります。
あるシステムの認証情報が流出済みになっても、別のパスワードを使用している他のシステムに対しては役に立ちません。Bitwarden Generatorなどのパスワード生成ツールは、推測やクラッキングの試みに耐える強力で一意の認証情報の作成を支援し、ポリシーの適用によって組織全体で基準が維持されます。
> 組織が[企業内で認証情報を効果的に管理する](https://bitwarden.com/ja-jp/blog/credential-management-in-the-enterprise/)ことを目指すなら、パスワード生成ツールを活用すべきです。
### 再利用された認証情報と侵害された認証情報を監視する
アクティブな監視により、認証情報が侵害データベースに出現した場合や、ユーザーが複数のシステムで同じパスワードを使用している場合を検出できます。環境内におとりの認証情報を配置することも、認証情報リプレイ攻撃を検出・妨害するためのもう一つの先制的な戦略です。これらのおとりの使用が試みられると、リアルタイムのアラートをトリガーし、SOCの対応を強化できます。保管庫の健全性レポートで[パスワードの健全性](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)を測定することで、認証情報の強度や再利用パターンを可視化し、攻撃者が弱点を悪用する前に先回りして修正できます。侵害された認証情報を早期に検出することで、**組織はリプレイ攻撃が発生する前にリセットを強制できます**。
### 侵害後は認証情報を迅速にロテートする
侵害が検出された場合、認証情報を迅速にロテートすることで、攻撃者が盗まれたデータを悪用できる時間を短縮できます。自動ロテーション機能と明確なインシデント対応手順により、影響を受けたすべてのシステムで認証情報を迅速に更新できます。ロテーションが速いほど、取得された認証情報の有用性は低くなります。
### 認証プロセスでMFAとフィッシング耐性のある認証を使用する
多要素認証は、リプレイ攻撃が容易に回避できない層を追加します。認証プロセスを保護することは極めて重要であり、全体的な通信プロセスにセキュリティ対策を組み込むことで、リスクをさらに低減できます。時刻ベースのワンタイムパスワード(TOTP)、ハードウェアトークン、特にパスキーやWebAuthnのようなフィッシング耐性のある方法は、攻撃者にとってのハードルを大幅に引き上げます。
有効な認証情報を持っていても、システムが攻撃者の所有していない認証要素を要求する場合、攻撃者は対応に苦労します。公開鍵暗号に基づくパスキーは、本質的に[フィッシング攻撃とリプレイ攻撃の両方に耐性があります](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)。秘密鍵がユーザーのデバイスから外に出ないためです。
### 企業のパスワードとアクセスに関するポリシーを適用する
組織のポリシーは、個々のユーザーが自力では維持できない可能性のある基本的なセキュリティ基準を徹底します。多要素認証の必須化、パスワードの最小複雑性、パスワードマネージャーの使用義務、定期的なセキュリティトレーニングはいずれも、認証情報のセキュリティ強化に貢献します。一元的なポリシー管理により、部門やシステムを問わず一貫した適用が可能になります。
### アプリケーション層とネットワーク層の保護を強化する
プロトコルレベルの技術的制御により、防御の厚みを増すことができます。短命の認証トークンはすぐに期限切れとなり、リプレイ可能な時間枠を制限します。暗号学的ノンスは各認証を一意にすることで、トークンの再利用を防ぎます。データ送信の保護は極めて重要です。Transport Layer Security(TLS)とIPsecは、認証情報やその他の送信データを転送中に暗号化し、傍受やリプレイ攻撃から保護します。トークンバインディングは、トークンを特定のデバイスに暗号学的に結び付け、他の場所での使用を防ぎます。
## 認証情報リプレイ攻撃に対する多層防御戦略を構築する
すべての認証情報リプレイ攻撃を防げる単一の制御策はありません。効果的な防御には、各層が他の層の潜在的な弱点を補う多層的な保護が必要です。SOCチームとSOCアナリストは、これらの層を協調した全社的防御として運用に落とし込むことで、認証情報リプレイ攻撃への防御において重要な役割を果たします。
SOCチームは、IAM、UEBA、ブラウザレベルのツールからアラートを取り込み、認証制御が協調した防御の一部として機能するようにして、防御を運用化します。検知だけでは認証情報リプレイは止められません。SOCチームは、精度の高いシグナルを運用ワークフローへ変換する必要があります。SOCチームが可視性を運用化し、認証情報リプレイ攻撃に効果的に対応するには、ツールの統合が必要です。ブラウザレベルのテレメトリとおとりの認証情報を活用することで、SOCアナリストは異常を相関分析し、リプレイの試みに対する対応を自動化できます。これにより滞留時間を短縮し、アラートを認証情報リプレイ攻撃に対する拡張性のある全社的防御へと変換できます。
> 認証情報に関する実践は土台となり、盗まれた認証情報が複数のシステムで機能する可能性を下げます。
監視により、認証情報の侵害や再利用パターンを可視化でき、先手を打った対応が可能になります。多要素認証は、リプレイされた認証情報だけではアクセスできないようにする障壁を追加します。定期的なロテートにより、侵害された認証情報の有効期間を制限します。パスキーのようなリプレイ耐性のある認証プロトコルは、トークンの再利用を技術的に不可能にします。
各層は、攻撃の異なる段階や障害モードに対処します。認証情報の扱いが甘くなり、パスワードが盗まれた場合でも、監視によって侵害を検知できます。監視が何かを見逃した場合でも、多要素認証が不正アクセスをブロックします。人的要因によってこれらの制御が損なわれても、プロトコルレベルの保護が攻撃者には回避できない技術的制約を適用します。この冗長性により、単一障害点が防御全体を損なうことを防ぎます。
## Bitwardenで組織をリプレイ攻撃から保護する
認証情報リプレイ攻撃が成功するのは、認証情報管理と認証の実践における根本的な弱点を突くためです。攻撃自体は高度ではありませんが、強固な認証情報の習慣、包括的な監視、最新の認証フレームワークを備えていない組織には効果的です。
防止には体系的なアプローチが必要です。すべてのシステムで一意のパスワードを使用すること、侵害された認証情報を能動的に監視すること、侵害後に迅速にロテートすること、すべてのアクセスポイントで多要素認証を導入すること、そしてリプレイ耐性のある認証方式を採用することです。
これらの実践を導入する組織は、認証情報リプレイ攻撃へのエクスポージャーを大幅に低減できます。
Bitwardenは、これらの防御を大規模に実装するために必要なプラットフォームを提供します。パスワード生成、侵害監視、保管庫の健全性レポート、ポリシー適用機能を備え、認証情報管理を脆弱性から防御上の強みに変えます。強固な認証情報の実践は、それを優先事項にする準備がある組織にとって実現可能です。詳しくは、[Bitwardenの料金ページ](https://bitwarden.com/ja-jp/pricing/)を確認して、ニーズに合ったプランを見つけることができます。
## 認証情報リプレイ攻撃に関するよくある質問
### 認証情報リプレイ攻撃とは何で、どのように機能しますか?
認証情報リプレイ攻撃は、攻撃者が以前に取得したログイン認証情報や認証トークンを再利用して、システムへの不正アクセスを得るときに発生します。攻撃者は、データ侵害、ネットワーク傍受、マルウェアを通じて有効な認証情報を取得し、それを「リプレイ」して正規ユーザーになりすまします。認証情報は本物であるため、システムはそれを有効なものとして受け入れ、攻撃者はパスワードを解読したり暗号化を回避したりせずに、アカウントやデータにアクセスできます。
### 認証情報リプレイ攻撃はクレデンシャルスタッフィングとどう違いますか?
認証情報リプレイ攻撃は、特定の標的に対して有効であることが分かっている認証情報を使用します。一方、クレデンシャルスタッフィングは、侵害された認証情報リストを多数のWebサイトで自動的に試す手法です。リプレイ攻撃では、攻撃者はどの認証情報がどのシステムで機能するかをすでに把握しています。**クレデンシャルスタッフィングは量に基づくアプローチです**。攻撃者は、パスワードの使い回しによって一部が成功することを期待して、数千ものユーザー名とパスワードの組み合わせを試します。
### 多要素認証は認証情報リプレイ攻撃を防げますか?
多要素認証(MFA)は、取得された認証情報に加えて追加の認証要素を要求することで、認証情報リプレイ攻撃の成功を大幅に減らします。時間ベースのワンタイムパスワード(TOTP)、ハードウェアトークン、パスキーのようなフィッシング耐性のある方式は、攻撃者が第2要素をリプレイできないため、強力な保護を提供します。ただし、MFAの有効性は実装に依存します。セッショントークンは、有効期限を短くし、デバイスにバインドすることで適切に保護されていない場合、依然として脆弱になる可能性があります。
### 攻撃者がリプレイ攻撃用の認証情報を取得する最も一般的な方法は何ですか?
攻撃者は、ユーザー名とパスワードの組み合わせを流出させるデータ侵害、パケットスニファーを使用して転送中の認証トークンを取得するネットワーク傍受、入力時に認証情報を収集するユーザーデバイス上のマルウェア、保護されていないWi-Fiネットワークでのセッションハイジャックを通じて認証情報を取得します。攻撃者は、暗号化されていない接続で送信される平文のパスワードや、適切なTLS保護なしで送信される認証トークンを狙うことがよくあります。
### 認証情報が侵害された場合、組織はどれくらい迅速に対応すべきですか?
**組織は侵害された認証情報を直ちにロテートすべきです**。数日後ではなく、検知から数時間以内に行うべきです。迅速な認証情報のロテートにより、攻撃者が盗まれたデータを悪用できる時間枠を縮小できます。スピードを確保するには、自動ロテート機能と明確なインシデント対応手順が不可欠です。影響を受けるすべてのシステムで認証情報を早く更新するほど、攻撃者がリプレイ攻撃を成功させる機会は少なくなります。
### リプレイ攻撃の防止において、パスワードマネージャーはどのような役割を果たしますか?
**Bitwardenのようなパスワードマネージャーは、認証情報リプレイ攻撃を防ぎます**。すべてのシステムで一意のパスワードを徹底し、侵害の影響を限定するためです。あるシステムの認証情報が侵害されても、他のシステムに対してリプレイすることはできません。パスワードマネージャーは、攻撃者が悪用する前に侵害された認証情報を特定する侵害監視も提供し、保管庫の健全性レポートによって、リプレイ攻撃のリスクを高める認証情報の使い回しパターンを明らかにします。
### 進行中の認証情報リプレイ攻撃を組織はどのように検知できますか?
組織は、通常とは異なるパターンを特定する行動分析を通じて、認証情報リプレイ攻撃を検知します。たとえば、予期しない地域からのログイン、インポッシブルトラベルのシナリオ(短時間のうちに遠く離れた場所からシステムにアクセスすること)、通常の業務時間外の異常なアクセス時間、確立されたユーザー行動からの逸脱などです。セキュリティ運用チームは、User and Entity Behavior Analytics(UEBA)ツールを使用し、異なるデバイスや場所からの同時セッションなど、認証情報のリプレイを示唆する異常がないか認証ログを監視します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/
---
# エンタープライズパスワード管理の重要機能
## 目次
- [既存環境との統合](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#integrate-with-your-existing-environment-s/)
- [デプロイオプション](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#deployment-options/)
- [企業のパスワードポリシー](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#corporate-password-policies/)
- [クライアントの互換性](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#client-compatibility/)
- [セキュリティと暗号化](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#security-and-encryption/)
- [監査とログ記録](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#auditing-and-logging/)
- [統合](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#integration/)
- [認証](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#authentication/)
- [インポートとエクスポート](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#import-and-export/)
- [安全な共有](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#secure-sharing/)
- [使いやすさ、自動入力と生体認証、オフラインアクセス、検索](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#useability-autofill-and-biometrics-offline-access-search/)
- [シークレット管理](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#secrets-management/)
- [開発者向けパスワードレス](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#passwordless-for-developers/)
- [コンプライアンス](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#compliance/)
- [購入](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#purchasing/)
- [実装](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/#implementation/)
## エンタープライズパスワード管理の重要機能
エンタープライズパスワード管理を評価する際は、以下のすべてを含めることで成功に備えましょう。
### 既存環境との統合
| **機能** | **詳細** | **効果** |
|------|------|------|
| 幅広いSSO互換性 | SAML | 既存の幅広いIDプロバイダーをサポート |
| OIDC | 最新のIDシステムをサポート |
| SSOでログイン(パスワードマネージャーのパスワードで復号) | SSOで認証し、メインパスワードで復号することによる追加セキュリティ |
| 信頼できるデバイスによるSSO | 信頼できるデバイスを使用してユーザーのパスワードマネージャーのパスワードを保存し、簡単に保持 |
| 顧客管理の暗号化 | キーコネクターにより完全に制御し、自己ホスト型デプロイでユーザー保管庫の暗号化をローカルに保持 |
| ユーザーの明確な役割マッピング | 最高レベルのセキュリティを確保するため、オンボーディング時の役割割り当てを厳格に管理 |
| SCIMプロビジョニング | オンボーディング用SCIMエンドポイント | ユーザー展開を自動化し、セキュリティ体制を迅速に強化します。ブリッジ不要でネイティブに動作します |
| ユーザープリンシパル名 | メールアドレスのないアカウントをサポート | 必要に応じて、ユーザーのメールIDを必須とせず、ユーザープリンシパル名(UPN)でアカウントを作成 |
### デプロイオプション
| 機能 | 詳細 | 効果 |
|------|------|------|
| クラウドデプロイ | シンプルなSaaSサービス | あらゆる規模の組織でパスワード管理を簡単に開始 |
| 自己ホスト型デプロイ | オンプレミスオプション | プライベート環境でパスワード管理を完全に制御 |
| 一元化されたクライアント設定オプション | デスクトップおよびモバイルのデプロイと設定オプション、デバイス管理およびモビリティ管理システムとの互換性 | Macアプリと拡張機能、Windowsアプリ、Linuxアプリ、管理対象のChrome/Edge/Firefoxブラウザー拡張機能、モバイルアプリ(任意の自己ホスト型サーバーURLで事前設定可能)を一元設定して展開でき、企業が期待するエンタープライズ管理を実現します 全クライアント一覧は [bitwarden.com/download](https://bitwarden.com/ja-jp/download/) |
### 企業のパスワードポリシー
| 機能 | 詳細 | 効果 |
|------|------|------|
| パスワードの生成 | 会社のポリシーに準拠 | 従業員が生成するパスワードが会社のポリシーを満たすようにする |
| ポリシーオプション | 長さ、最小数字数、最小特殊文字数、大文字、小文字、[パスフレーズ](https://bitwarden.com/ja-jp/passphrase-generator/)のオプション | 既存の会社ポリシーへの準拠を維持 |
| メインのパスワードマネージャーパスワードポリシー | マスターパスワードのポリシー | 従業員のパスワードマネージャー用パスワードを強力にする |
| アカウント復旧の管理 | 自動登録 | 必要に応じて管理者がアカウント復旧で従業員を支援できるようにし、すべての個人認証情報へのアクセスを確保します |
### クライアントの互換性
| 機能 | 詳細 | 影響 |
|------|------|------|
| 包括的なブラウザー拡張機能サポート | 主要なすべてのブラウザーをサポート | 会社管理のブラウザーに一元的に展開するオプションを含め、あらゆる組織で広く導入できる最大限の柔軟性を提供します |
| Chrome |
| Firefox |
| Safari |
| Edge |
| Brave |
| Opera |
| Vivaldi |
| DuckDuckGo for Mac |
| Tor |
| 包括的なモバイルアプリサポート | 主要なすべてのプラットフォームとアプリのダウンロード経路をサポート | 最高の導入率を実現する最大限の柔軟性を提供します |
| iOS Apple App Store |
| Android Google Play ストア |
| F-Droid |
| GitHub から直接 |
| 包括的なデスクトップアプリサポート | 主要なすべてのデスクトップオペレーティングシステムをサポート | 最高の導入率を実現する最大限の柔軟性を提供します |
| Windows |
| MacOS |
| Linux |
| Web アプリサポート | スタンドアロンの Web アプリで利用可能な機能 | あらゆる環境で認証情報へのアクセスを安全に確保します |
| コマンドラインインターフェイス(CLI) | フル機能の CLI | 既存のエンタープライズワークフローに合わせて、プログラムによる操作と統合を容易に実現します |
### セキュリティと暗号化
| 機能 | 詳細 | 影響 |
|------|------|------|
| 信頼できるオープンソースアーキテクチャ | コードベースを閲覧・確認可能 | ミッションクリティカルなソフトウェアソリューションに最高水準の信頼性と透明性を提供します |
| 保管庫の最小暗号化 256 ビット(AES-CBC または同等) | PBKDF2 SHA-256 または Argon2 を含む | 強力な暗号化により、データが悪意のある第三者の手に渡った場合でも保護されます。Argon2 などの高度なアルゴリズムにより、高度な暗号化方式を提供します |
| ゼロ知識暗号化 | 保管庫全体を暗号化 |
| 侵害レポート | HIBP などのサービスと連携 | 侵害レポートは、侵害されたサイトや再利用されたパスワードをユーザーに警告し、潜在的なリスク領域の特定に役立ちます |
| 流出済みパスワードレポート | 公に公開された、またはハッカーによってダークウェブで販売された既知のデータ侵害で露出したパスワードを特定します |
| 再利用されたパスワードレポート | 保管庫内の一意でないパスワードを特定します |
| 弱いパスワードレポート | ハッカーやパスワード解読に使用される自動ツールによって容易に推測される可能性のある弱いパスワードを特定します |
| 安全でない Web サイトレポート | URI/URL で安全でない(http://)スキームを使用しているログインアイテムを特定します |
| 無効な 2FA レポート | サービスで TOTP による二要素認証(2FA)が利用可能で、TOTP 認証キーを保存していないログインアイテムを特定します |
### 監査とログ記録
| 機能 | 詳細 | 影響 |
|------|------|------|
| 完全な監査証跡 | 関連イベントのログを表示およびエクスポート可能 | 包括的なイベントカバレッジにより、監査可能な手順を特定するための詳細情報を確保します |
| SIEM 連携 | 簡単な API アクセス | 既存のシステムと連携し、迅速な分析のためにイベントログ情報を収集します |
### 連携
| 機能 | 詳細 | 影響 |
|------|------|------|
| フル機能の CLI | コマンドラインインターフェイス | 暗号化されたアイテムの処理を含め、既存の会社ワークフローとのプログラムによる連携を実現します。一括操作も簡単に処理できます |
| 堅牢な API | アプリケーションプログラミングインターフェイス | メンバー、コレクション、グループ、イベントログ、ポリシーを管理するためのプログラムによる連携を実現します |
### 認証
| 機能 | 詳細 | 影響 |
|------|------|------|
| パスワードマネージャーの多要素認証 | 認証アプリ、WebAuthn、Yubico、メール、Duo など | 多要素認証を追加することで、セキュリティをさらに強化できます |
| MFAトークンを保存する機能 | パスワードマネージャー内にTOTPコードを保存 | MFAを維持したまま、多要素認証ログインを簡単に共有可能 |
| Duoとの連携 | すぐに使える機能 | 既存の多要素認証ソリューションによる追加のセキュリティ |
### インポートとエクスポート
| 機能 | 詳細 | 影響 |
|------|------|------|
| パスワードのインポート | .csvおよび.json形式で、主要なパスワードマネージャーからインポート | 分散したソリューションを統合されたエンタープライズ向けパスワードマネージャーへ迅速に集約 |
| 暗号化エクスポート | アカウント暗号化、個別暗号化、非暗号化の形式でエクスポート | 堅牢なエクスポート機能により、バックアップとして利用でき、必要に応じて移行する自由も確保できます |
### 安全な共有
| 機能 | 詳細 | 影響 |
|------|------|------|
| ユーザーまたはユーザーのグループとアイテムを共有 | 共有フォルダー内で複数のアイテムを整理可能 | 安全な共有により、アクセスを制御しながら機密情報を保護できます |
| 有効期限付きで、暗号化されたパスワードを外部と送受信 | 暗号化された機密情報を自動削除で取り扱い | メールやメッセージングチャネルで共有される機密情報は暗号化されておらず、流出する可能性があります。暗号化され、有効期限のある方法を使用することでリスクを軽減できます |
| 必要に応じてアクセスをすばやく取り消し | ユーザーを会社の認証情報から切り離す | 従業員の引き継ぎ時にアクセスを迅速に削除することで、よりスムーズな移行を実現できます |
### ユーザビリティ、自動入力と生体認証、オフラインアクセス、検索
| 機能 | 詳細 | 影響 |
|------|------|------|
| クライアントアプリのローカライズ | 言語サポート |
| ブラウザー拡張機能とモバイルアプリで自動入力可能[ユーザー名](https://bitwarden.com/ja-jp/username-generator/) と [パスワード](https://bitwarden.com/ja-jp/password-generator/) | Uniform Resource Identifier(URI)を管理するオプションを含む | 自動入力はユーザーの利便性を高め、フィッシングを認識して防止する手段にもなります |
| ブラウザー拡張機能とモバイルアプリでMFAトークンを自動入力可能 | 多要素認証が統合されたアカウント向け | 高速で安全なログインを実現 |
| モバイル、ブラウザー拡張機能、デスクトップアプリ全体での生体認証アクセス | 指紋または顔認証 | 生体認証の利便性とセキュリティにより、導入と利用がさらに広がります |
| アカウントの切り替え | アプリ内アカウントセレクター | 複数のBitwardenアカウント間を簡単に切り替え可能 |
| オフラインでの保管庫アクセス | ブラウザー拡張機能、モバイル、デスクトップアプリで、オフラインでも保管庫にアクセス可能 | サーバーへの接続が中断された場合でも、保管庫への読み取りアクセスによりビジネス継続性を確保 |
| インテリジェント検索 | 高度な検索オプションを含む | ワイルドカードを含む詳細検索により、大規模な保管庫内のログインをすばやく取得できます |
| 個人用保管庫 | ユーザー固有の認証情報 | 他者がアクセスできない個人用保管庫を利用可能にします |
### シークレット管理
| 機能 | 詳細 | 影響 |
|------|------|------|
| シークレット管理オプション | 証明書やAPIキーの取り扱いなど、人を介さないやり取り | 一般的なパスワード管理を超えるユースケースに対応するシークレット管理プラットフォームを利用可能 |
### 開発者向けパスワードレス
| 機能 | 詳細 | 影響 |
|------|------|------|
| パスワードレスおよびパスキー基盤 | ウェブサイトやエンタープライズアプリで利用できるパスキーソフトウェア開発キット | 会社をパスワードレスな組織へ迅速に変革し、従業員とIT部門の時間を本来の目的に集中できるようにします |
### コンプライアンス
| 機能 | 詳細 | 影響 |
|------|------|------|
| SOC 2およびSOC 3レポート | 第三者監査 | ビジネス慣行の監査済み検証 |
| HIPAA | ビジネスアソシエイト契約に署名するオプションを含む | 医療関連企業向けのコンプライアンス |
| GDPR | データプライバシー | データプライバシーを確保 |
| 年次セキュリティ評価 | ネットワークおよびセキュリティスキャン | 監査済みセキュリティレポートにより、セキュリティへの細やかな取り組みを示します |
| 独立系セキュリティ研究者プログラム | HackerOneなど | 潜在的な問題をプロアクティブに特定 |
### 購入
| 機能 | 詳細 | 影響 |
|------|------|------|
| シンプルな購入プロセス | 直接またはチャネル経由 | 調達が簡単 |
| 請求書による請求 | 30日払い条件 | 請求書モデルの柔軟性 |
| Enterpriseユーザー向けの無料ファミリープラン | 従業員特典 | 職場と家庭でのセキュリティが、全体的により良い習慣につながります |
### 実装
| 機能 | 詳細 | 影響 |
|------|------|------|
| 包括的なドキュメント | Web上で一般公開 | 製品の運用を簡単に理解し、製品知識をセルフサービスで習得できます |
| オンライントレーニング | 録画およびライブ | 管理者とエンドユーザーの迅速な立ち上げを支援 |
| オンボーディングテンプレート | 管理者の活用支援 | 事前作成済みのメールテンプレートにより、従業員のオンボーディングを促進 |
| 24時間365日のサポート | ビジネスおよびエンドユーザー向け | 管理者とユーザーを24時間体制でサポート |
| 連携サポート | 導入の成功 | 詳細な技術的専門知識により、スムーズな導入を実現 |
このリストについてご質問やコメントがある場合は、こちらからお問い合わせください:[bitwarden.com/help.](https://bitwarden.com/ja-jp/help/)
Bitwardenの実際の動作をご覧になりたいですか?ライブデモにご参加ください:[bitwarden.com/weekly](https://bitwarden.com/ja-jp/bitwarden-demo/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/cyber-resilience-strategy/
---
# Cyber resilience strategy: Identity as the core control layer
Cyber resilience covers what happens when those controls prove insufficient, and how quickly the organization recovers when they do. Learn more today!
---
## Key takeaways
- Organizations that govern identity as a control layer recover from breaches with less operational impact and faster service resumption.
- Cyber resilience is an organization's capacity to sustain critical operations during an active compromise, distinct from the goal of preventing one.
- Privilege abuse and credential compromise are the most common paths from initial breach to board-level business disruption.
- Zero trust, privileged access management, and identity threat detection and response work together to limit attacker movement after initial access.
- Resilience reduces the operational and financial cost of incidents. It does not eliminate risk or replace foundational security controls.
## What is a cyber resilience strategy?
Cyber resilience is an organization's capacity to keep critical operations running while actively responding to a security incident, spanning the full timeline before, during, and after a compromise occurs. It acknowledges that breaches will happen and prioritizes limiting their impact.
The term is frequently conflated with cybersecurity. Cybersecurity focuses on prevention and detection. Cyber resilience covers what happens when those controls prove insufficient, and how quickly the organization recovers when they do. An effective cyber resilience strategy addresses both dimensions, because prevention alone is not a recovery plan.
A mature cyber resilience strategy is built around five capabilities:
- **Identify**: Understanding the organization's assets, systems, and the risks they face.
- **Protect**: Implementing safeguards (e.g., access control, encryption, training) to limit or contain the impact of a cybersecurity event.
- **Detect**: Continuously monitoring systems and networks to identify cybersecurity events or anomalies in a timely manner.
- **Respond**: Taking defined actions when a cyber event is detected to contain the incident and mitigate damage.
- **Recover**: Restoring normal operations and services post-incident to ensure business resilience.
These five capabilities map directly to the NIST cybersecurity framework, which structures resilience across people, process, and technology and is widely adopted as a reference for program design.
## Why cyber resilience matters for business continuity and risk management
A strong cyber resilience strategy reduces the business consequences of security incidents, measured in downtime, lost revenue, regulatory exposure, and reputational damage. Even organizations with sophisticated prevention tools face prolonged operational disruption when a breach cascades without a resilience layer in place.
One of the most common failure modes is treating compliance as a proxy for resilience. A documented control framework passes an audit. Continuously effective controls limit real-world damage. Organizations that invest heavily in checkbox compliance often discover during an incident that their controls were untested, unmonitored, or unenforced when they were needed most.
Consider a ransomware attack that begins with a compromised service account. The attacker uses that account's privileges to move laterally across systems, escalating access until reaching backup infrastructure. Recovery options are disabled before the ransomware demands arrive.
The organizations that recover fastest treat resilience as an operational state, not a compliance deliverable. That principle defines effective ransomware mitigation and cyber resilience programs across every industry.
> The measure of a resilience strategy is whether the organization maintains operational continuity while responding to an incident. Not whether incidents occur.
## The six components of a cyber resilience strategy
A functional cyber resilience strategy requires six interconnected components. Understanding them helps security and governance leaders identify gaps before an incident forces the issue:
- **Governance and accountability:** Defined ownership for resilience outcomes, including executive sponsorship, clear roles during incidents, and integration with broader business continuity and cyber resilience planning.
- **Visibility and asset inventory:** Continuous awareness of users, devices, services, online accounts, and data flows, because protecting or recovering unknown assets is not possible.
- **Access control and least privilege:** Limiting what each identity, human or machine, can reach and do, so that a single compromised account cannot become a full-environment breach. The [Bitwarden identity and access management strategy guide](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/) covers this in more depth.
- **Threat detection and alerting:** The capability to identify anomalous behavior, unusual privilege use, abnormal authentication patterns, and lateral movement in time to contain damage.
- **Incident response:** Documented, practiced playbooks for isolating affected systems, revoking compromised credentials, communicating with stakeholders, and managing recovery sequencing.
- **Recovery and continuity:** Tested backup and restoration procedures that bring services back online in a controlled order with verified integrity.
Identity governance runs through nearly all of these components. Privileged access management limits what compromised accounts can do. Zero trust principles enforce continuous verification of every access request, removing implicit trust based on network location. These controls determine how far into the environment an attacker can reach when prevention fails, and how quickly responders can contain the damage. Learn how centralized credential security supports [consolidated enterprise access management](https://bitwarden.com/ja-jp/products/enterprise/).
Of all these components, identity deserves particular attention, because it is both the most targeted entry point and the most powerful containment lever.
## Where identity fits in a cyber resilience strategy
Every component in a resilience program depends on knowing who and what has access, and identity is where that assurance either holds or breaks down.
Users, service accounts, and privileged access paths are the most direct routes to the assets attackers want. Credentials are phished, stolen through password reuse, or exfiltrated from compromised endpoints. Once an attacker holds a valid identity, operating undetected for weeks becomes straightforward, as legitimate access patterns avoid triggering alerts. Credentials are more reliable than exploiting software vulnerabilities, and far harder to detect once access is established.
The relationship between cyber resilience and identity security is direct: the strength of identity controls determines how much damage a compromised credential can do. Three capability categories are particularly relevant to CISOs and security architects building or maturing a resilience program:
- **Identity threat detection and response (ITDR)** extends detection specifically to identity infrastructure, flagging anomalous authentication, privilege escalation, and directory manipulation in real time.
- **Privileged access management (PAM)** enforces boundaries around high-value accounts and creates audit trails that accelerate forensic investigation after an incident. Privileged access and cyber resilience are tightly linked — limiting what high-value accounts can reach is one of the highest-leverage controls available.
- **Zero-trust architecture** verifies identity, device health, and context before granting access to any resource. Zero-trust cyber resilience programs treat every access request as unverified until proven otherwise, removing the implicit trust that attackers rely on after gaining initial access.
When identity governance is strong, a compromised endpoint or stolen credential does not automatically translate into broad environment access. Detection tools flag the anomaly, access boundaries stop lateral movement, and responders work a contained problem rather than an expanding one.
> Strong identity governance turns a potential cascade into a bounded, recoverable event.
The gap between an initial credential compromise and a business-disrupting incident continues to narrow. Threat actors with access to a single privileged account can disable monitoring, encrypt backups, and lock out administrators within hours. Organizations that constrain what any single identity can reach recover with significantly less operational and financial impact. CISOs building toward those outcomes should review[ identity-first security metrics](https://bitwarden.com/ja-jp/resources/ciso-metrics-that-matter/) as a baseline for program maturity.
## What a mature cyber resilience strategy actually delivers
A well-implemented cyber resilience strategy produces measurable operational benefits. Organizations with mature programs recover from incidents faster, experience less downtime, and communicate more confidently with boards, regulators, and customers during and after an event. Effective controls also strengthen relationships with cyber insurers and partners.
> Resilience is what separates organizations that absorb an incident from those defined by it.
Resilience does not eliminate cyber risk, and it does not replace foundational security controls. Patching, secure configuration, security awareness, and endpoint protection remain essential alongside any resilience program. A mature cyber resilience framework contains damage, limits operational impact, and enables recovery with credibility intact — building on prevention rather than replacing it.
## How Bitwarden supports cyber resilience
Credential compromise is the most common and most preventable starting point for the breaches that resilience programs are designed to contain.
Bitwarden Password Manager brings credential management under governance, ensuring employees, service accounts, and privileged users operate with strong, unique credentials stored securely, auditable, and recoverable across the organization. In a resilience context, that translates to fewer initial footholds, faster credential rotation during an incident, and organization-wide visibility into access exposure.
See how Bitwarden Password Manager helps [enterprise teams manage credential risk at scale](https://bitwarden.com/ja-jp/products/business/).
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/cybersecurity-awareness-month-2025-poll/
---
# サイバーセキュリティ意識向上月間 2025年調査:午後10時。お子さんがオンラインで何をしているか知っていますか?
3〜5歳の子どもの42%がオンラインで意図せず個人データを共有しており、最年少のインターネットユーザーが直面するリスクが浮き彫りになっています。
---
サイバーセキュリティ意識向上月間 2025にあたり、BitwardenはResearchScapeと提携し、2〜20歳の子どもを持つ米国の保護者1,000人以上を対象に、家庭がオンラインの安全にどう向き合っているかを調査しました。調査結果からは、AIで高度化した脅威や子どものデジタル上の露出について保護者の懸念は高い一方で、保護者自身のセキュリティ対策や見守りの習慣は、家族を守るには不十分なことが多いという、広がるギャップが明らかになりました。
今日の子どもたちは、これまでになく早い時期からオンラインに触れ、タブレット、スマートフォン、ゲームデバイス、スマートウォッチを利用しています。フィッシング、マルウェア、データ侵害といったリスクへの認識は広がっているものの、継続的な対策は依然として限定的です。本調査は、パスワードセキュリティ、保護者による見守り、AIを悪用した新たな詐欺に関する教育における重大なギャップを浮き彫りにしています。
こちらから[完全版のプレゼンテーション](https://docs.google.com/presentation/d/1ue69cSB3urdePiDAd5e_-lvsvITPVxQPdmKGAp1xCLU/edit?slide=id.g38abd4b2585_0_140#slide=id.g38abd4b2585_0_140)をご覧ください。
## 幼い子どもたちはすでにオンラインにいて、リスクにさらされている
3〜5歳という幼い子どもたちが、すでに自分のデバイスでオンラインに接続し、インターネットを利用する中で、意図せず自らをリスクにさらしています。
- 3〜12歳の子どもの約80%が自分専用のインターネット接続タブレットを持っており、小学校低学年になる頃にはデバイスへのアクセスがほぼ当たり前になっています。
- 3〜5歳の子どもを持つ保護者の42%が、子どもがオンラインで意図せず個人情報を共有したことがあると回答しており、最年少のユーザーが重大なプライバシーおよびセキュリティリスクにさらされています。
- 3〜5歳の子どもの4分の1超(28%)が、保護者による見守りがほとんどない、またはまったくない状態でオンラインを閲覧しています。
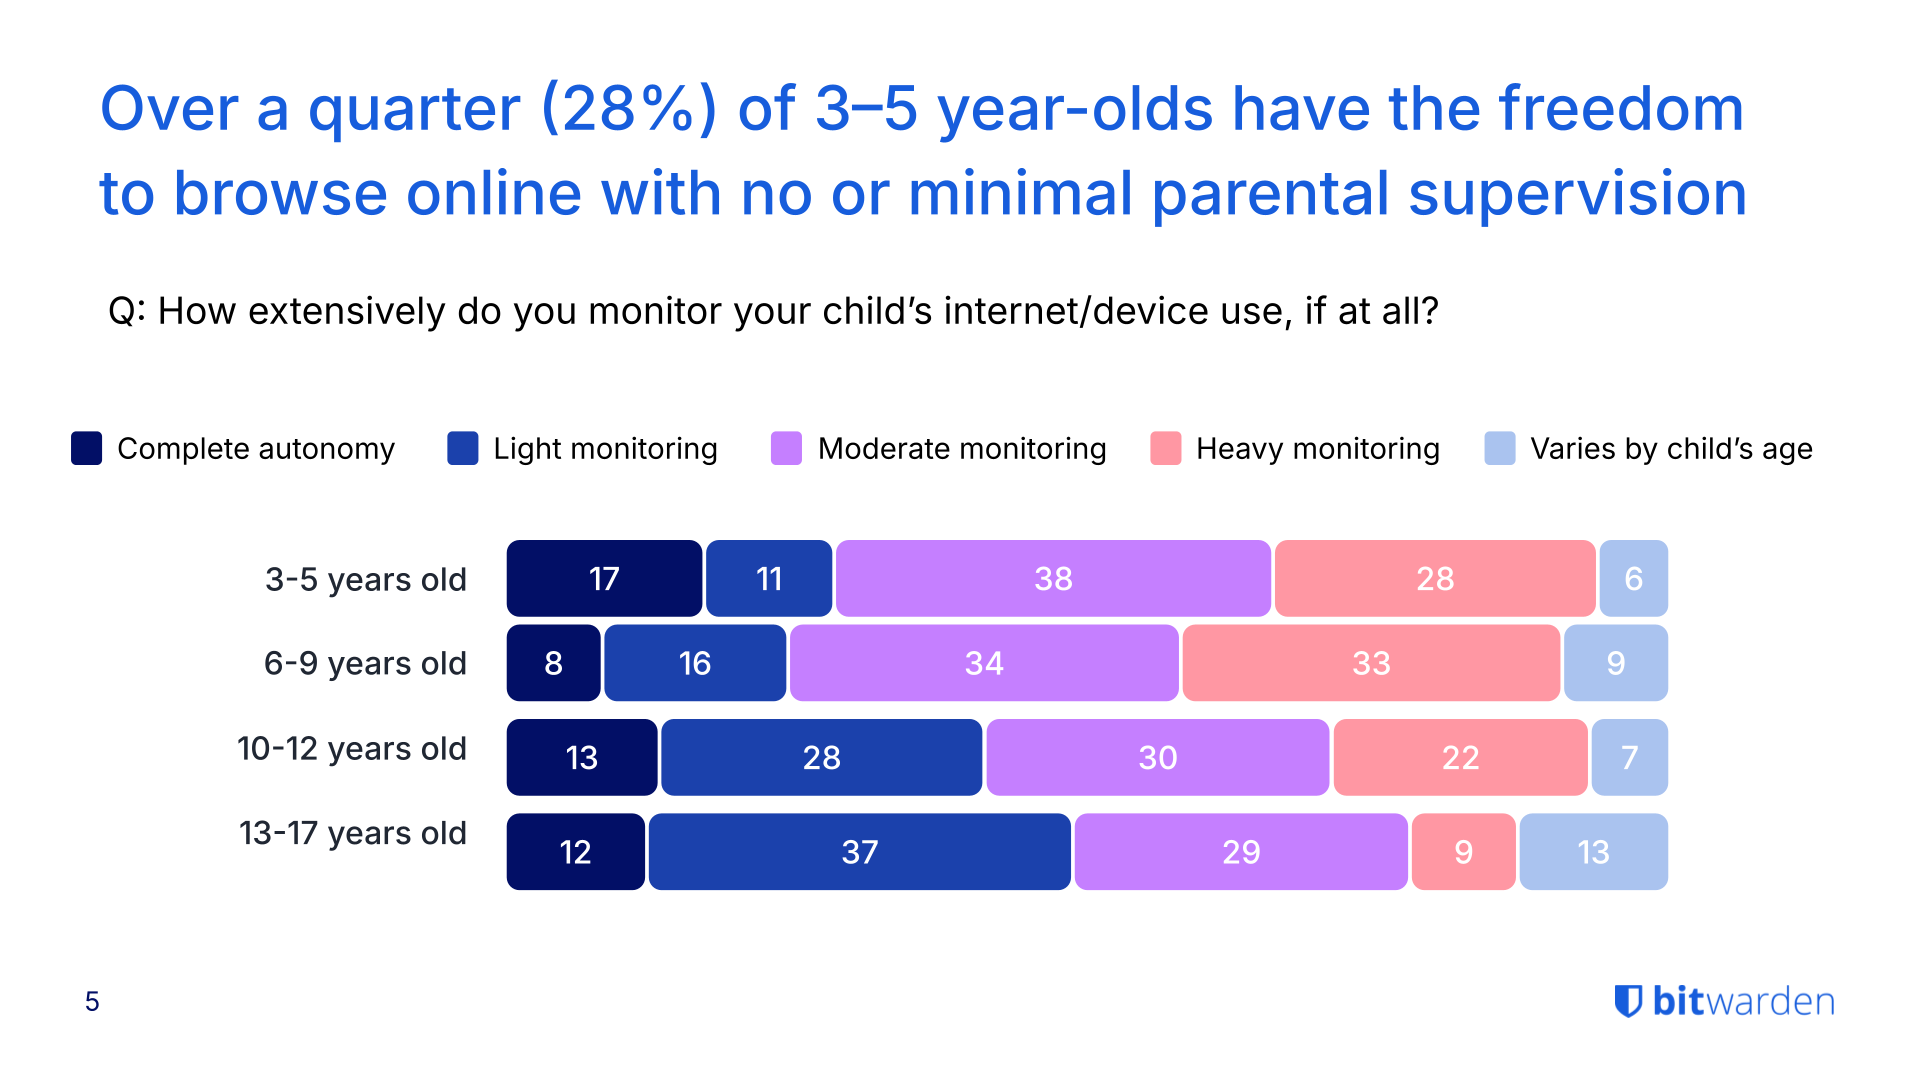
## Z世代のパラドックス:懸念は最も高いのに、見守りは最も少ない
Z世代の保護者は子どものオンライン安全について最も強い懸念を示す一方で、子どもを守るための行動は最も少ない傾向にあります。
- Z世代の保護者の80%が、子どもがAIで高度化したオンライン脅威の被害に遭うことを恐れており、調査対象の全世代で最も高い割合でした。
- こうした懸念があるにもかかわらず、Z世代の保護者の37%は、子どもに完全な自主性を与えるか、オンライン活動を軽く見守るだけにとどまっています。
- この見守り不足は、最も高いインシデント発生率と相関しています。Z世代の家庭では、マルウェア感染(44%)、無断のアプリ内購入(41%)、フィッシングの試み(40%)、意図しないデータ共有(36%)が最も多く報告されました。
- Z世代の保護者の98%が、子どもとオンライン安全について話し合ったことがあると答えていますが、見守りやルールの徹底には一貫性がありません。
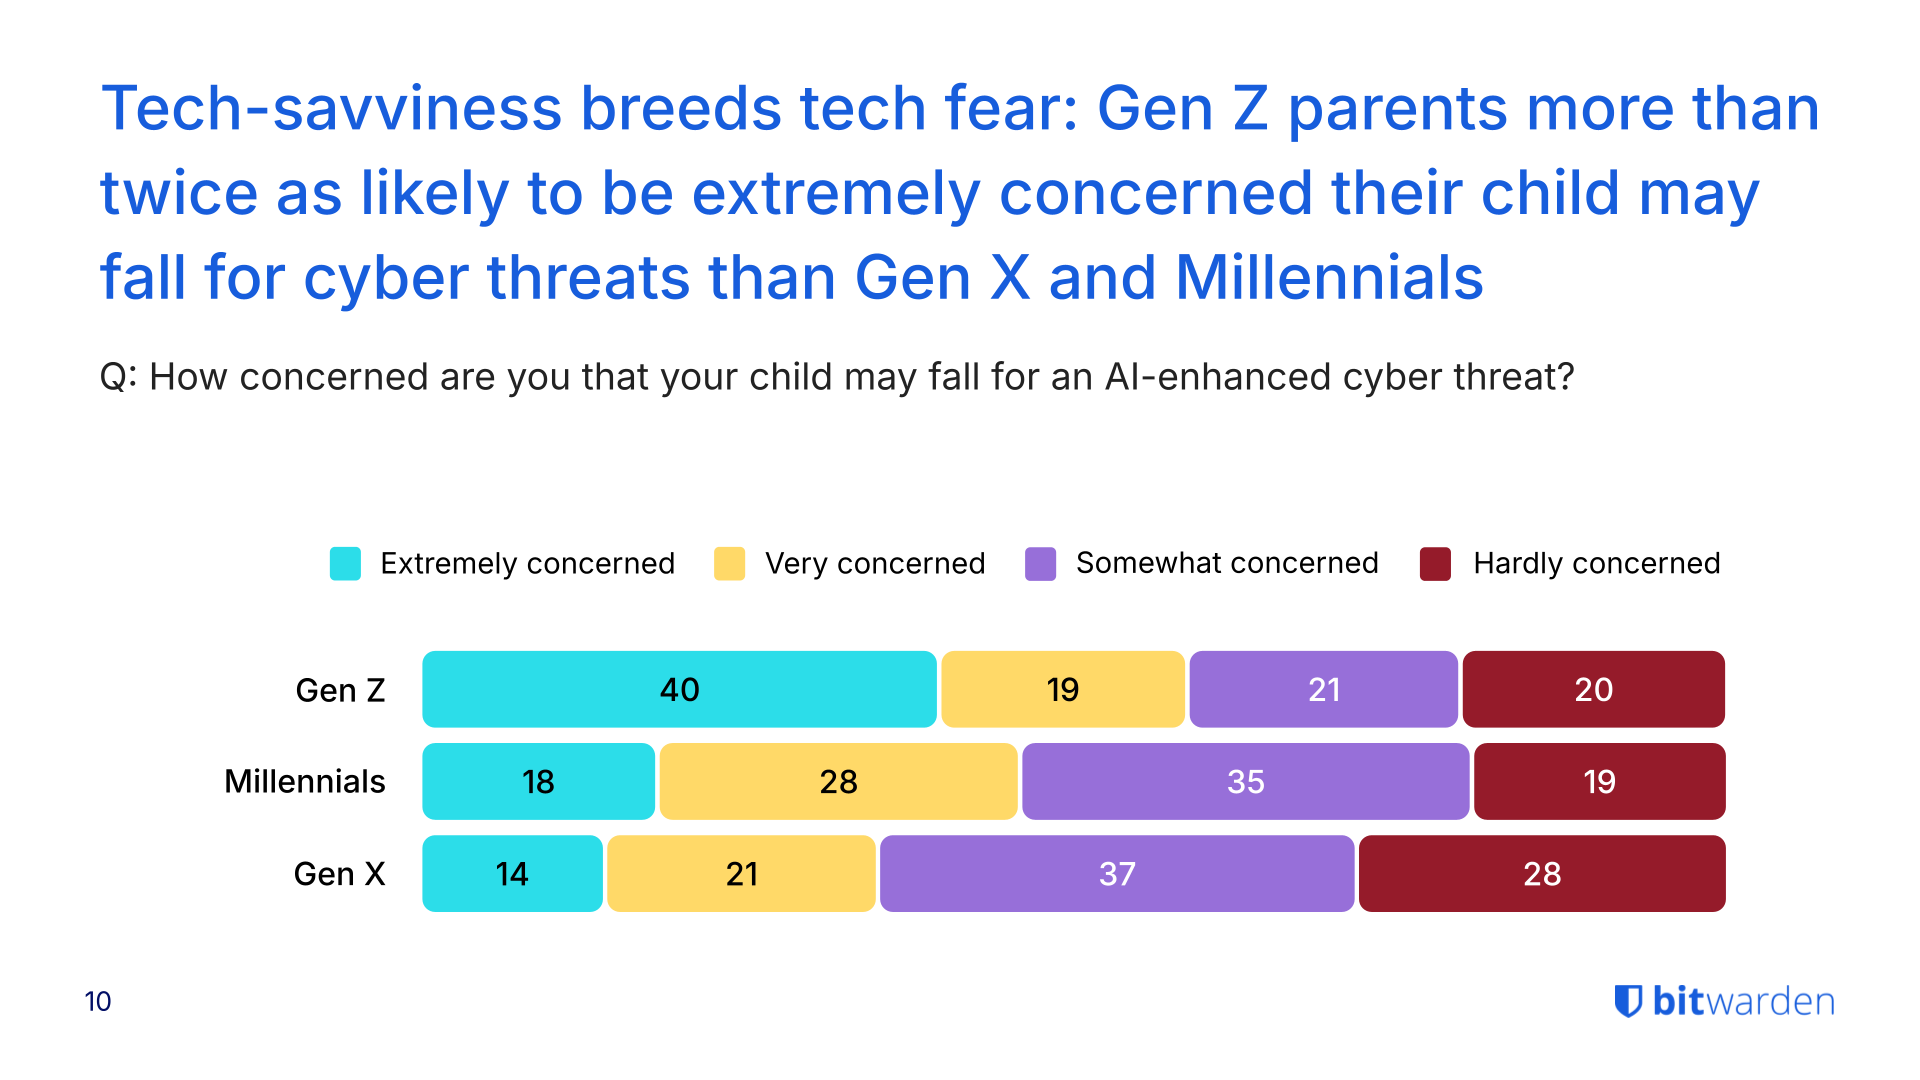
世代別のセキュリティ習慣に関するその他の調査結果は、[2025年世界パスワードデー調査](https://bitwarden.com/ja-jp/resources/world-password-day/)をご覧ください。
## 保護者自身のセキュリティ習慣が家庭の脆弱性を生む
保護者は子どもの安全を心配する一方で、多くの場合、自ら安全な行動を示せておらず、家庭全体に広がるリスクを生み出しています。[過去の調査](https://bitwarden.com/ja-jp/resources/world-password-day/)では、Z世代の成人の72%がリスクを認識しているにもかかわらず、79%がパスワードを使い回していることが示されており、この習慣が家族全体のセキュリティ上の弱点をさらに悪化させています。
- Z世代の保護者の28%は、口頭、テキストメッセージ、メールでパスワードを共有していることを認めており、こうした方法では認証情報が傍受に対して流出済みの状態になりやすくなります。
- Z世代の保護者の半数以上(56%)はパスワードマネージャーを使用しておらず、約3分の2(64%)は保護を強化するためのVPNも使用していません。
- 全体で見ると、家庭内で認証情報を安全に管理するために共有保管庫付きのパスワードマネージャーを使用している家族はわずか16%です。Z世代の保護者では25%へとわずかに上昇しますが、それでも4家庭中3家庭は安全な認証情報共有を行っていません。
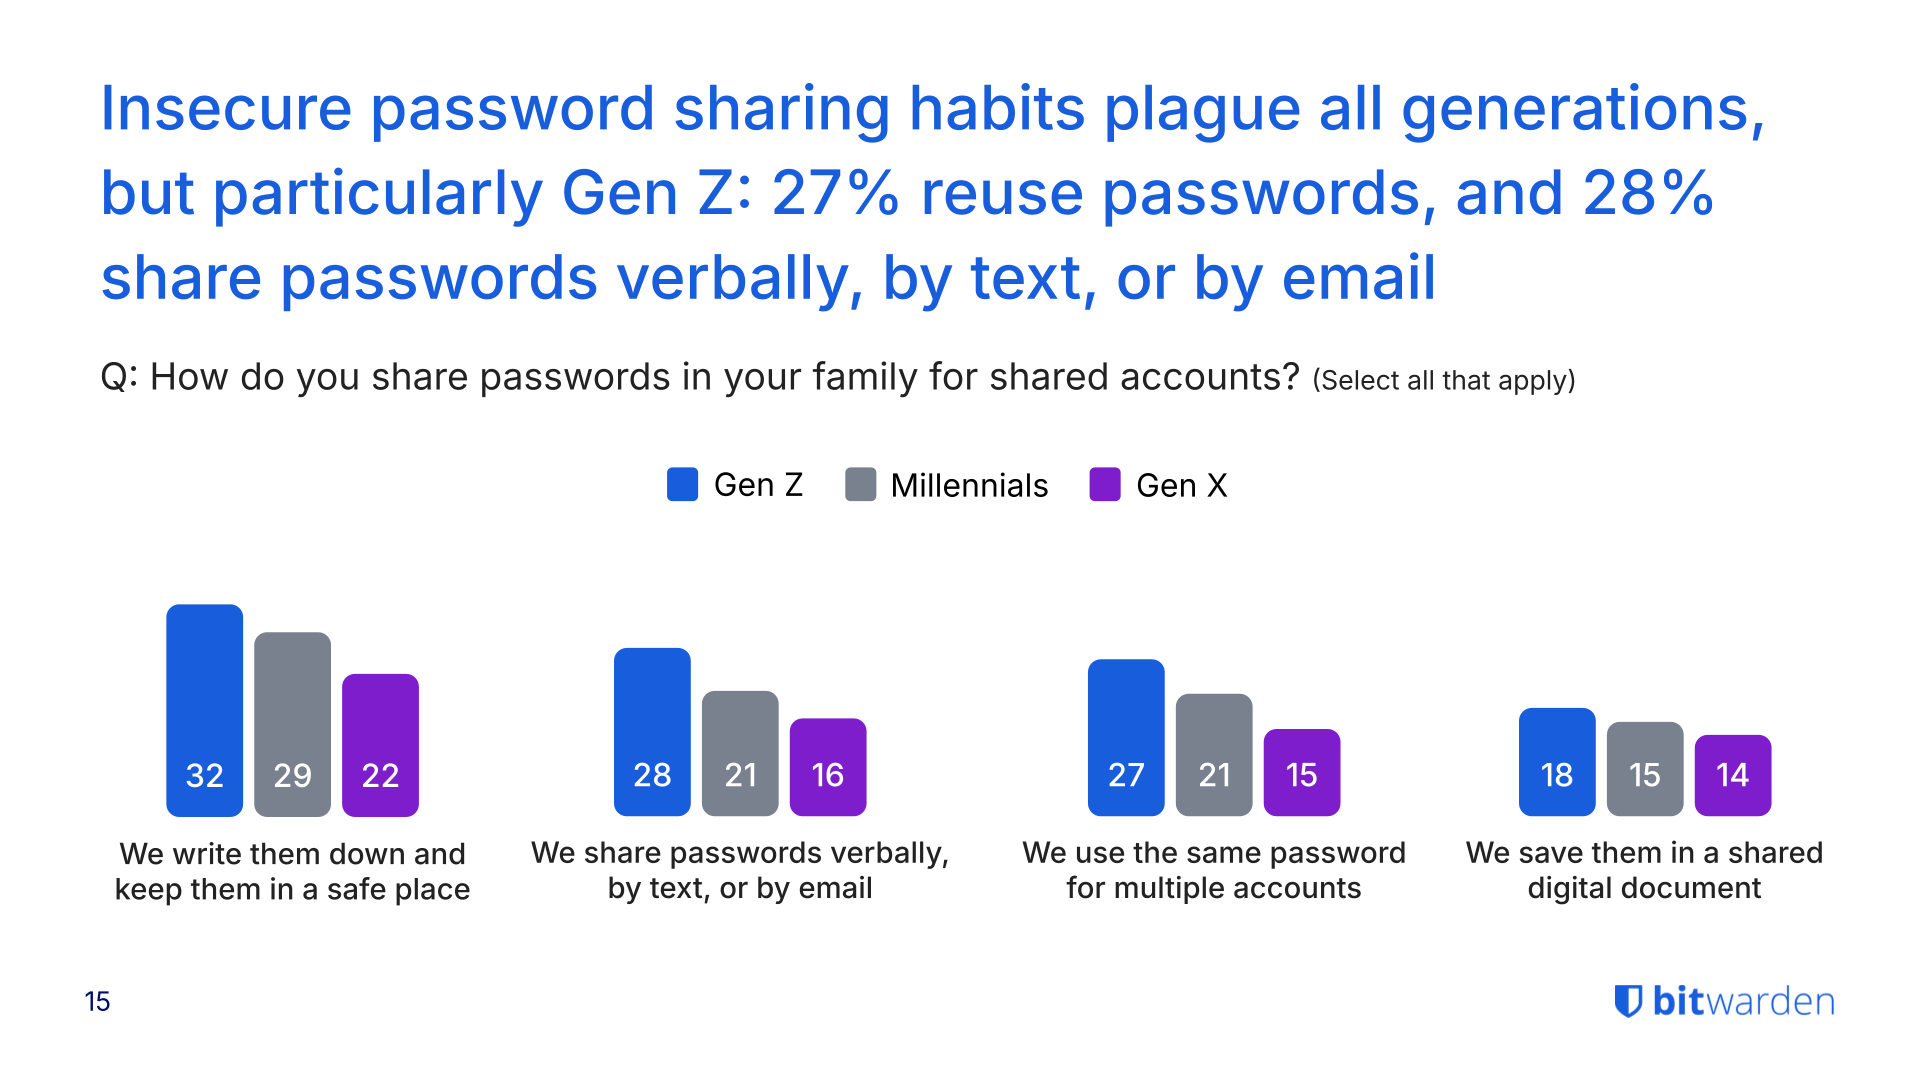
## AI詐欺でリスクは高まる一方、教育は追いついていない
生成AIの台頭によりオンライン脅威は見分けにくくなっていますが、多くの家庭では、こうした巧妙な詐欺を見抜く方法について話し合っていません。
- 全家庭の保護者の78%が、音声を模倣したり、個人に合わせたメッセージを作成したり、説得力のあるフィッシングコンテンツを生成したりする、AIで高度化した詐欺の被害に子どもが遭うことを懸念しています。
- こうした懸念にもかかわらず、保護者の約半数(43%)は、AIを利用した脅威を見分ける方法について子どもと話し合っていません。
- Z世代の保護者の44%が、子どもまたは家族がダウンロードをきっかけにマルウェアやウイルスを経験したと回答しています。
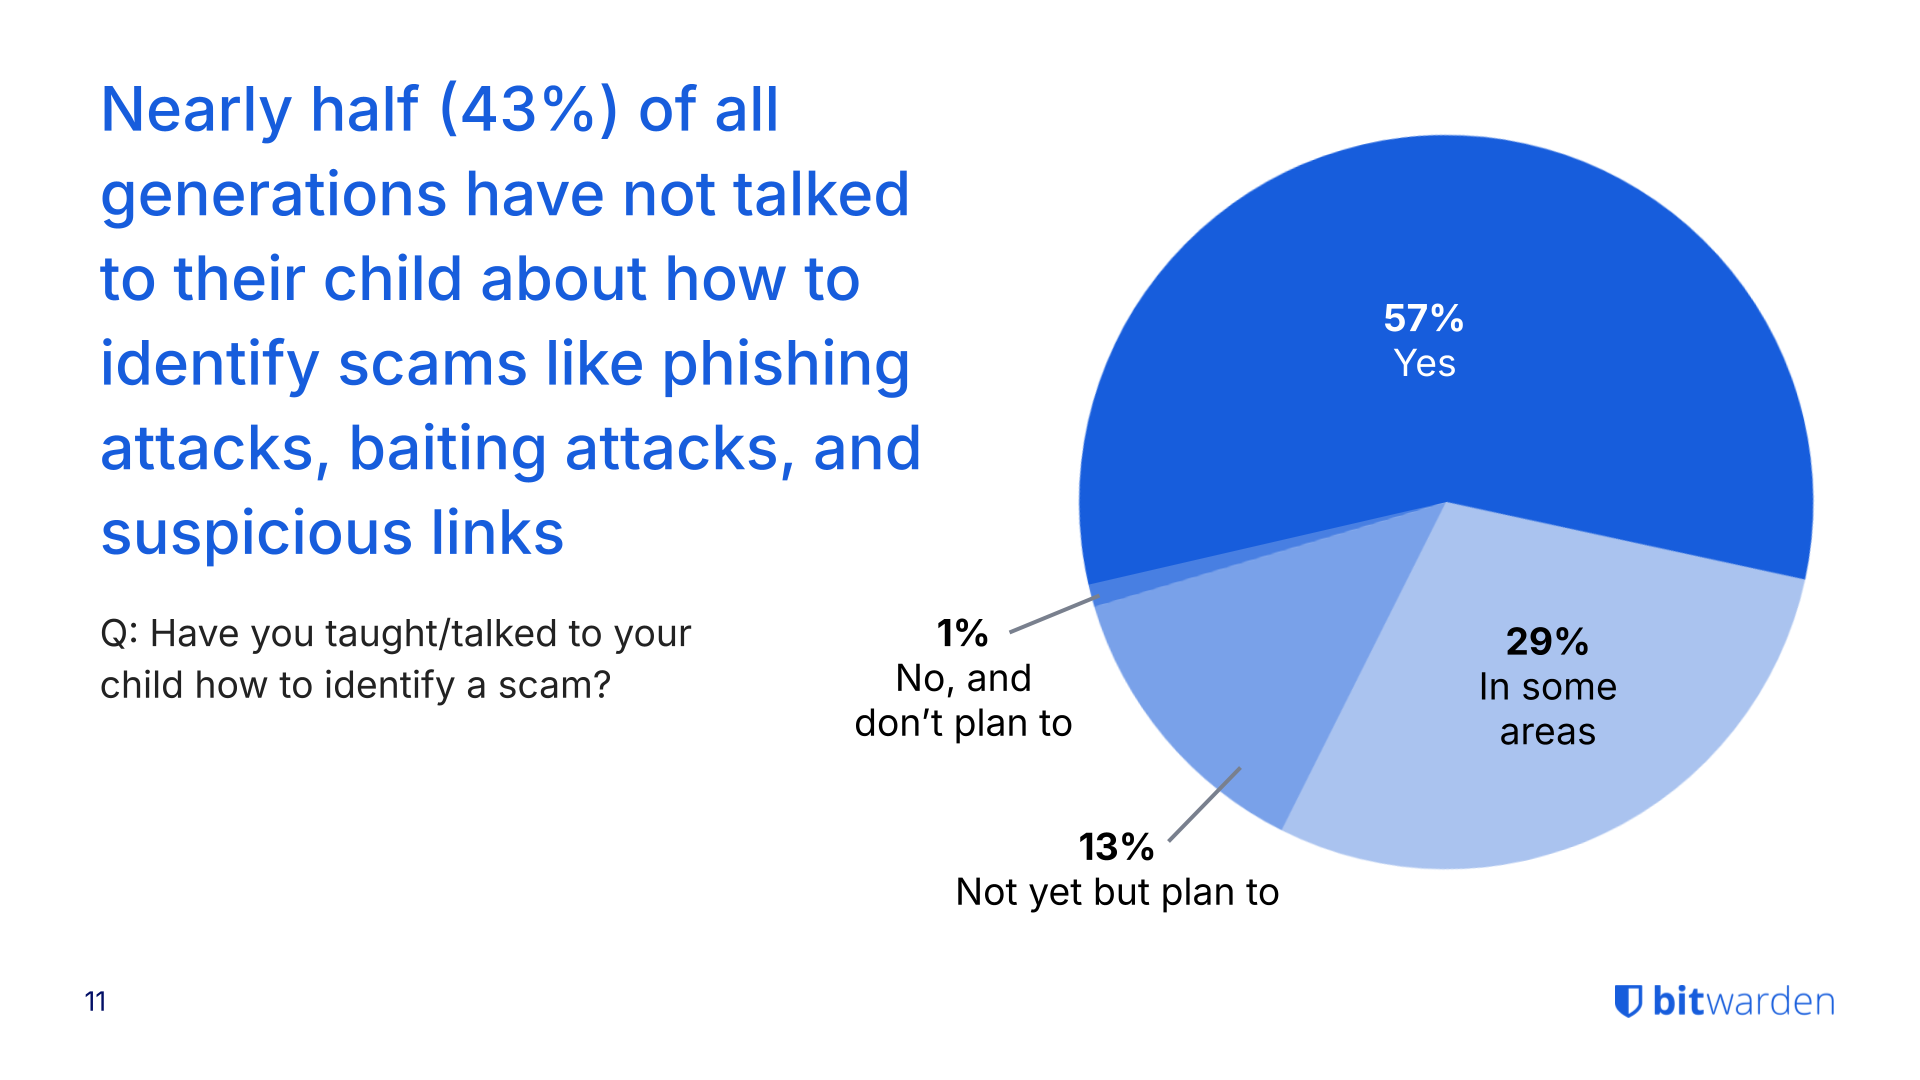
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/cybersecurity-awareness-month-newsletter-october-2021/
---
# 2021年10月スポットライト:サイバーセキュリティ意識向上月間
Bitwardenの10月ニュースレターへようこそ。製品や企業に関するお知らせ、今後のイベント、SNSで人気の投稿をご紹介します。
---
## 注目記事

今月は[サイバーセキュリティ意識向上月間](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-month-resource-hub/)です。オンラインで安全に過ごすためのリソースをいくつか共有し、これをお祝いします。暗号化データを安全に送信する方法、アカウント全体で2要素認証を有効にする方法など、#BeCyberSmartのためのヒントを毎日投稿します。サイバーセキュリティ意識向上月間**の**[リソースハブ](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-month-resource-hub/)**をご覧ください。**
## この更新情報を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のトピック

Service Organization Control 2(SOC 2)監査は、機密データを常に保護・安全に保つための適切なシステムアクセス制御が利用されていることを示すものです。評価基準にはパスワードセキュリティも含まれます。詳しくは、[こちらの記事をご覧ください](https://bitwarden.com/ja-jp/blog/comply-with-soc-2-password-requirements/)。

複数の成功したスタートアップを手がけた起業家Craig Pearceが、パスワードマネージャーの興味深いユースケースを紹介します。会社を売却する際は、鍵(またはマスターパスワード)をスムーズに引き渡すことが重要だとCraigは語ります。[ Q&Aを読む ](https://bitwarden.com/ja-jp/blog/q-and-a-with-craig-pearce-entrepreneur/)と、詳細をご確認いただけます。

最近のBitwardenリリースでは、2段階ログインにおいてモバイルでFIDO2ハードウェアセキュリティキーを使用できるようになりました。また、FIDO2 WebAuthnプロトコルでIDが確認されると、Bitwardenがデバイスを30日間記憶するよう設定することもできます。詳しくは、[ブログをお読みください](https://bitwarden.com/ja-jp/blog/fido2-security-key-support-enabled-for-mobile-clients/)。
## 業界ニュース

**ランサムウェアの「Fowl」な一件**
農業サービスプロバイダーへのランサムウェア攻撃後の調査で、侵害された認証情報が数百件明らかになりました。「chicken1」のようなパスワードが何度も使い回されており、ハッカーが簡単にアクセスできる状態でした。[保管庫健全性レポート](https://bitwarden.com/ja-jp/help/reports/#exposed-passwords-report/)で流出済みまたは使い回しのパスワードを特定できるパスワードマネージャーの利用を、怖がって尻込みすべきではないという強い戒めです。[この記事を読む](https://www.zdnet.com/article/after-ransomware-attack-company-finds-650-breached-credentials-from-new-cooperative-ceo-employees/)と、Fowlランサムウェア攻撃の詳細をご覧いただけます。
## 今後のイベント

[**毎週開催のライブデモ**](https://bitwarden.com/ja-jp/bitwarden-demo/)
毎週水曜日、太平洋時間午前9時/東部時間正午
Bitwardenのチームおよびエンタープライズプランの製品ツアーとオープンQ&Aにご参加ください。また、[オンデマンドデモ](https://bitwarden.com/ja-jp/enterprise-demo/)も24時間いつでもご利用いただけます。
## SNSで人気のファン投稿
知識と経験を共有することで、侵害やハッキングのない世界の実現に重要な役割を果たせます。最近ファンに人気だった投稿をいくつかご紹介します。
[**乗り換えに関するTwitterスレッド**](https://twitter.com/Sethran/status/1443376042899607558)

[**見覚えのある顔が登場するLinkedIn投稿**](https://www.linkedin.com/feed/update/urn%3Ali%3Aactivity%3A6843612030151233536/?actorCompanyId=24776937)

今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいテーマをお聞かせください。
**それでは、また次回。**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/cybersecurity-awareness-month/
---
# サイバーセキュリティ意識向上月間
## シンプルなサイバーセキュリティ:オンラインで安全を守る4つのステップ
> 「毎年10月のサイバーセキュリティ意識向上月間は、デジタルセキュリティへの意識を高め、誰もがデジタル犯罪から個人データを守れるようにするための、政府と民間業界による取り組みです。」
- [National Cybersecurity Alliance](https://staysafeonline.org/programs/cybersecurity-awareness-month/)
#### Byte KnightやMFA Mavenのようにサイバー犯罪と戦おう!
[](https://www.youtube.com/watch?v=AimDcu3xz0g)
*[Watch on YouTube](https://www.youtube.com/watch?v=AimDcu3xz0g)*
## ステップ1:強力で使い回さないパスワードがサイバーセキュリティの基盤を築く
多くの人は日常的に、InstagramやTikTok、[銀行アプリ](https://bitwarden.com/ja-jp/resources/the-survey-room/#industry-leaders-security-rankings/)、仕事用アカウント、個人メール、ECサイト、ライドシェアのアカウントなどにログインしています。私たちがオンラインの世界で暮らしていると言っても過言ではありません。
ユーザーがこれほど多くの情報を共有する中で、どうすれば安全を保てるのでしょうか?実は簡単です。強力で使い回さないパスワードを使用すると、データの保護に役立ちます。自分のパスワードが十分に強力かどうかわかりませんか?[強度をテスト](https://bitwarden.com/ja-jp/password-strength/)して、[パスワード管理](https://bitwarden.com/ja-jp/blog/world-password-day-strong-passwords-heroes-internet-security/)について詳しく学びましょう。また、[今すぐ始める](https://bitwarden.com/ja-jp/products/personal/)ことで、無制限のログインと無制限のデバイスに対応した、機能満載の無料アカウントを利用できます。
[](https://vimeo.com/752654111)
*[Watch on Vimeo](https://vimeo.com/752654111)*
## ステップ2:多要素認証を使用する
二要素認証(2FA)、2段階ログイン、または多要素認証(MFA)とは、アカウントにアクセスするために本人のIDを確認する個別の方法を指します。これには、パスワードでアカウントにログインした後、認証コードで再確認することなどが含まれます。詳しい説明については、こちらの記事「[2FAに関するよくある10の疑問](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)」をご覧ください。また、2FA/MFAのさまざまな方法について詳しくは、こちらの[2段階ログインのヘルプ記事](https://bitwarden.com/ja-jp/help/setup-two-step-login/)をご覧ください。簡単に言えば、2段階ログインは誰もが必要とする追加の保護層を提供します。
[](https://vimeo.com/752706739)
*[Watch on Vimeo](https://vimeo.com/752706739)*
> ぜひ「[The Survey Room](https://bitwarden.com/ja-jp/resources/the-survey-room/)」をご覧ください。これは、企業と個人を対象とした、パスワード管理とセキュリティ関連の調査およびレポートを集めたコレクションです。
## ご存じですか?
パスキーによる2要素認証は、無料プランを含むすべてのBitwardenプランに含まれています。すべてのユーザーは、ハードウェアセキュリティキーまたはその他の[FIDO2 WebAuthn](https://bitwarden.com/ja-jp/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)認証情報ジェネレーターを使って、Bitwardenアカウントを保護できます。
## ステップ3. ソフトウェアを常に最新の状態に保つ
Cybersecurity Awareness Monthは、ソフトウェア更新を怠らないことの大切さを改めて気づかせてくれます。通常、更新にはセキュリティ上の欠陥の修正、バグの除去、情報保護を強化する機能の追加が含まれます。更新を先送りしたくなることもありますが、数分の更新で、IDの盗難による何時間もの面倒を防げる可能性があります。
ソフトウェア更新は、[ランサムウェア攻撃](https://bitwarden.com/ja-jp/blog/accelerate-ransomware-mitigation-with-password-management/)の防止にも役立ちます。通常、身代金目的のサイバー犯罪者は、古いソフトウェアなどの脆弱性を悪用しようとしています。
[](https://vimeo.com/752707997)
*[Watch on Vimeo](https://vimeo.com/752707997)*
> 詳しくは、[#StopRansomwareガイド](https://bitwarden.com/ja-jp/blog/how-password-security-best-practices-safeguard-against-ransomware/)(CISA、FBI、国家安全保障局(NSA)作成)をご覧ください。
## ステップ4. フィッシング詐欺の見分け方を知る
フィッシング攻撃に警戒する方法を学びましょう。フィッシングとは、価値あるデータを共有させたり、マルウェアに感染したWebサイトにアクセスさせたりするために人をだまそうとする行為です。ユーザーは、メールが正しい送信者から届いているか確認し、リンクにカーソルを合わせて正しいWebサイトに移動するか確かめ、知らない人からの添付ファイルは開かないようにする必要があります。特にモバイルデバイスでは、正確なメールアドレスやリンク先を確認するためのホバー操作ができない場合があるため注意が必要です。
生成AIの普及に伴い、フィッシング詐欺はさらに巧妙化しています。幸い、パスワードマネージャーなどのツールが役立ちます。詳しくは、[パスワードマネージャーがフィッシング防止に役立つ仕組み](https://bitwarden.com/ja-jp/blog/how-password-managers-help-prevent-phishing/)をご覧ください。
[](https://vimeo.com/752708367)
*[Watch on Vimeo](https://vimeo.com/752708367)*
## その他のリソース
- [安全でプライバシーに配慮したオンラインプロフィールを作成するための7つのステップ](https://bitwarden.com/ja-jp/blog/7-steps-to-create-a-secure-and-private-profile-online/)
- [The Survey Room](https://bitwarden.com/ja-jp/resources/the-survey-room/)
- [組織を保護するためのハッカー流ガイド](https://bitwarden.com/ja-jp/go/rachel-tobac-ebook/morningbrew/)
- [AI時代にデータを安全に保つ方法](https://bitwarden.com/ja-jp/data-security-in-age-of-ai/)
- [企業にパスワードマネージャーが必要な理由](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/)
- [パスワードレス導入が企業にもたらす意味](https://bitwarden.com/ja-jp/blog/what-passwordless-adoption-means-to-enterprises/)
- [安全なパスワード管理でサイバー保険の加入要件を満たす](https://bitwarden.com/ja-jp/resources/qualifying-for-cyber-insurance-with-secure-password-management/)
- [パスワード管理をサービスとして提供するメリット](https://bitwarden.com/ja-jp/blog/the-benefits-of-offering-password-management-as-a-service/)
- [専門家がBitwardenについて語っていることを知る](https://bitwarden.com/ja-jp/media-spotlight/)
Bitwardenを[X/Twitter](https://x.com/bitwarden)でフォローして、Cybersecurity Awareness Monthの楽しい情報をお見逃しなく!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/data-loss-prevention/
---
# データ損失防止
知っておくべきこと
---
### データ損失防止とは具体的に何ですか?
データ損失防止(DLP)とは、不正な開示、偶発的な漏えい、盗難などの脅威から機密データを特定、監視、保護するための戦略やツールを指します。最も重要な側面の1つは、安全な環境の外部へ機密情報が不正に転送されるのを防ぐことです。これは一般にデータの不正持ち出しと呼ばれます。DLPは、ポリシーとデータ損失防止ソフトウェアを組み合わせて、データの不正持ち出しを防ぎます。
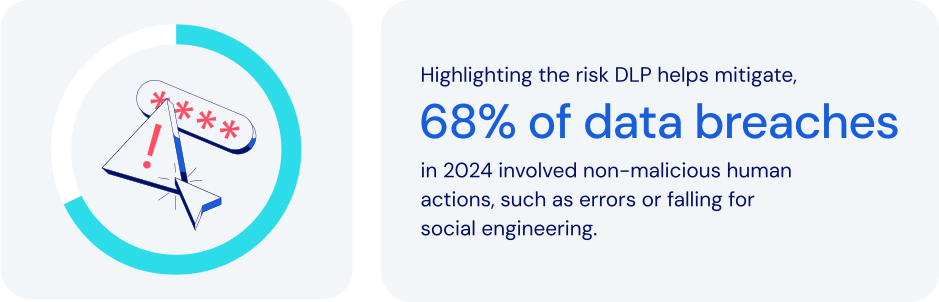
*出典:Verizon 2024 DBIR*
### パスワード管理はここでどのように役立ちますか?
より広範なデータ損失防止プログラムにおいて、パスワード管理は機密データへのアクセスを制御するIDを保護します。これにより、組織は[従業員の認証情報を保護し](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)、機密情報へのアクセスを管理し、ヒューマンエラーを軽減できます。確認すべき主な機能は次のとおりです。
- **一元化された認証情報管理:**暗号化された一元的な保管庫に認証情報を安全に保存します。これにより、不正アクセスを防ぎ、管理されていないアカウントによるリスクを最小限に抑えます。
- **役割ベースのアクセス制御(RBAC):**認証情報を[個人またはグループの役割](https://bitwarden.com/ja-jp/blog/easy-secure-sharing-how-to-set-up-user-groups-and-collections/)に基づいて割り当てることで、従業員が業務に必要な特定の情報にのみアクセスできるようにし、内部脅威を軽減します。
- **安全なシークレット管理:**重要なインフラストラクチャの認証情報を一元化することで、機密性の高いAPIキーやクラウドトークンの露出を最小限に抑えます。
- **暗号化されたパスワード共有:**安全な[パスワード共有](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)方法は、メールやメッセージアプリなどの安全でないチャネルによる流出リスクを防ぐのに役立ちます。
- **多要素認証(MFA):**ユーザーに[追加の確認](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)を求めることで、重要なセキュリティ層が追加されます。これにより、認証情報の盗難リスクを大幅に低減できます。
- **自動オフボーディング:**従業員の退職時にアクセス権を即座に取り消すことで、データ窃盗からの保護に役立ちます。
- **監査とアクティビティ監視:**詳細なログ記録は、インシデント対応とデータ損失防止のベストプラクティスを支援します。これにより、インシデント対応とコンプライアンス対応の両方を改善できます。
これらの機能を組み合わせることで、データ損失防止の効果を最大化できます。これらのシステムは、重要データを分類し、その利用を監視し、[ポリシーを適用](https://bitwarden.com/ja-jp/help/policies/#what-are-enterprise-policies/)して不適切な共有を防ぐことで、重要な役割を果たします。また、データ保護規制へのコンプライアンス確保にも役立ち、機密性を維持し、貴重な知的財産を保護します。
### データ損失防止が現代のビジネスをより安全に保つ方法
パスワード管理を用いてデータ損失防止を実装することは、サイバー脅威、内部不正、規制コンプライアンスの圧力が高まる中で、そのリスクから保護する強力な方法です。データ損失防止の主要なベストプラクティスにより、次のことが可能になります:
- **機密情報の保護:**多くの企業は、[財務記録](https://bitwarden.com/ja-jp/blog/how-to-better-manage-your-financial-information-in-bitwarden/)、顧客情報、知的財産などの機密データを日常的に扱っています。不正なデータ漏えいや盗難を防ぐことが不可欠です。
- **内部脅威の軽減:**役割ベースの権限でデータアクセスを制御することで、従業員が偶発的または意図的にデータを漏えいさせるリスクを低減できます。
- **サイバー攻撃の防止:**効果的なセキュリティ戦略に不可欠な要素は、[フィッシング](https://bitwarden.com/ja-jp/blog/top-types-of-phishing-attacks-to-watch-out-for/)、マルウェア、クレデンシャルスタッフィングなどの一般的な侵害脅威から保護することです。
- **規制コンプライアンスの確保:**GDPR、[HIPAA](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)、PCI DSSなどの厳格な規制に緊密に準拠することで、企業は高額な法的罰則を回避できます。
- **評判の維持:**今日の世界では、顧客の信頼とブランドの健全性を維持することが、事業継続性を確保するうえで重要な要素です。
- **コストの削減:**データ侵害への対応、規制違反の罰金、生産性の低下は、いずれもあらゆる企業が避けたいコストです。
### Bitwardenがデータ損失防止を支援する方法
Bitwardenは、認証情報とシークレットを保護することで、既存のデータ損失防止ソリューションを強化し、データ損失防止ソフトウェアと連携します。Bitwardenは、包括的なパスワード管理およびセキュリティソリューションのセットを通じて、データ損失防止の実現を支援します。これには以下が含まれます:
- [**ゼロ知識暗号化**](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)**:**機密性の高いワークフローに紐づく認証情報を復号できるのは許可されたユーザーのみであることを保証し、DLPソフトウェアを補完します。
- **一元化された認証情報保管庫:**認証情報が安全でない場所に分散して流出するのを防ぎます。
- **高度なアクセス制御:**従業員の役割と責任に基づいて認証情報を制限し、過剰な権限付与を最小限に抑えます。
- **安全な認証情報共有:**暗号化され、時間制限のある認証情報共有を可能にし、多くの危険な共有慣行をなくします。
- **プロアクティブなセキュリティ監視:**迅速に[侵害された認証情報についてユーザーに警告](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)し、不正なデータアクセスを防ぐために適時のパスワードローテーションを促します。
- **包括的な監査証跡:**認証情報へのアクセス試行、パスワード変更、異常なアクティビティを記録することで、コンプライアンス監査とフォレンジック調査を直接支援します。
- **堅牢なMFA連携:**ログインプロセスを強化し、検証済みのユーザーだけが重要なデータにアクセスできるようにします。
- **認証情報管理の自動化:**従業員のオンボーディング、引き継ぎ、移行を自動化し、DLP のベストプラクティスに合わせます。
### 要点
今まで以上に、組織には機密データの保護にプロアクティブに取り組むことが求められています。外部からのサイバー脅威、内部関係者による侵害、規制コンプライアンス上の圧力によるリスクを最小限に抑えることが重要です。
Bitwarden は、堅牢な機能セットを備えた強力で使いやすいプラットフォームを提供します。これらのツールを組み合わせることで、データの外部流出を防ぎながら、データ損失防止の取り組みを大幅に強化できます。Bitwarden がパスワード管理において最も信頼されるブランドと見なされる理由が、また一つ増えるのです。
### Bitwarden が他と一線を画す理由とは?
Bitwarden は、以下をインテリジェントに組み合わせることで、お客様が効果的なデータ損失防止戦略を実践できるよう独自に支援します:
- 使いやすいアプローチとすべてのデバイスへの対応により、従業員全体への導入を促進し、最大限の保護を実現します。
- 企業は、機密情報を保護するために設計された多種多様なポリシーと展開構成から選択できます。選択肢は、高度に一元化されたものから[より柔軟なアプローチ](https://bitwarden.com/ja-jp/blog/new-deployment-option-for-self-hosting-bitwarden/)まで幅広く用意されています。
- 一元化されたデータ所有権のオプションにより、大規模な組織に最高レベルの保護と継続性を提供します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/december-2023-spotlight-happy-new-year-from-bitwarden/
---
# 2023年12月スポットライト:Bitwardenより新年のご挨拶!
12月のニュースレターで、Bitwardenの最新情報をご覧ください
---
## 注目のハイライト
**2023年を振り返る:セキュリティの節目となった一年**
Bitwardenコミュニティのサポートにより、多くの新機能と節目が実現しました。主なハイライトをご紹介します。
Bitwarden パスワードマネージャー
- [Apple WatchでBitwardenを利用](https://bitwarden.com/ja-jp/help/apple-watch-totp/)
。Apple Watchを使用してTOTPログインコードにアクセス
- [信頼済みデバイスによるSSO](https://bitwarden.com/ja-jp/help/about-trusted-devices/)
。SSOで認証し、マスターパスワードを入力せずに保管庫を復号化
- [パスキーを保管庫に保存](https://bitwarden.com/ja-jp/help/storing-passkeys/)
。Bitwardenブラウザー拡張機能を使って、パスキーを保存しログイン
- [FIDO2 WebAuthnが無料の2段階ログインオプションに](https://bitwarden.com/ja-jp/help/setup-two-step-login-fido/)
。すべてのBitwardenユーザーが、パスキーとハードウェアキーを2FAとして使用できるようになりました
Bitwarden シークレットマネージャー
- [セルフホスティングに対応](https://bitwarden.com/ja-jp/help/manage-your-secrets-org/#self-hosting/)
。エンタープライズ組織がシークレットマネージャーをセルフホストできるようになりました
- [新しいイベントログ表示](https://bitwarden.com/ja-jp/help/service-accounts/#service-account-events/)
。サービスアカウント表示からイベントログに直接アクセス
- [追加のSDK](https://github.com/bitwarden/sdk-sm/tree/main/languages)
。お好みの開発言語でカスタム操作を実行
**新年、新機能:1月に予定されていること **
1月に向けて、次の内容が予定されています。
Bitwarden パスワードマネージャー
- インライン自動入力
- パスキーでログイン
- ブラウザーでのアカウント切り替え
Bitwarden シークレットマネージャー
- Ansible連携
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の小ネタ
デジタルセキュリティの向上は、新年の抱負に含まれていますか?良い年始を切るための記事をいくつかご紹介します。
[従業員向けサイバーセキュリティのヒント](https://bitwarden.com/ja-jp/blog/cybersecurity-tips-for-employees/)
平均的な従業員は、1日の中で大量のデータを保存、管理、送信している可能性があります。これはメールを通じて行われる場合もあれば、全社的なアプリケーションにログインする際に行われる場合もあります。そのため、従業員はサイバー犯罪者の主な標的になりがちです。この記事では、従業員がオンラインで安全を保つための、シンプルでわかりやすい[サイバーセキュリティのヒント](https://bitwarden.com/ja-jp/blog/cybersecurity-tips-for-employees/)をいくつか紹介します。
[機密情報を安全に共有する方法](https://bitwarden.com/ja-jp/blog/how-to-share-sensitive-information-securely/)
パスワード、個人情報、クレジットカードなど、パスワードマネージャーは強力で一意のパスワードの作成と保存をしっかりサポートします。しかし、多くのパスワードマネージャーにはそれ以上の機能があります。こうした機密情報を保存できるだけでなく、同僚、家族、友人、そしてそれを必要とするほぼ誰とでも共有できます。Bitwarden Send の活用方法については、こちらの[簡単なガイド](https://bitwarden.com/ja-jp/blog/how-to-share-sensitive-information-securely/)をご覧ください。
[パスワード強度を高めるための最も効果的な戦略](https://bitwarden.com/ja-jp/blog/the-most-effective-strategy-for-achieving-password-strength/)
強力で一意のパスワードを考えることは一見簡単そうですが、数十、場合によっては数百ものアカウントやアプリケーションのパスワードを作成するとなると、難しい課題になり得ます。このブログ記事では、[セキュリティ意識の高い方が利用できるソリューション](https://bitwarden.com/ja-jp/blog/the-most-effective-strategy-for-achieving-password-strength/)を使ってパスワードの強度を測定する方法を紹介します
[Kubernetes で Bitwarden をセルフホストする](https://bitwarden.com/ja-jp/blog/self-host-bitwarden-in-kubernetes/)
Kubernetes は、複雑なコンテナアーキテクチャを効率的にオーケストレーションできる、現代のクラウドコンピューティングの基盤となっています。お客様が Kubernetes デプロイメントに Bitwarden を追加する方法については、こちらの[記事](https://bitwarden.com/ja-jp/blog/self-host-bitwarden-in-kubernetes/)をご覧ください。
## コミュニティスポットライト
**2023年 Bitwarden コミュニティのベスト**
Bitwarden はコミュニティの貢献を大切にしています。ここでは、昨年特に印象に残った投稿をいくつか紹介します。
コミュニティメンバーの [u/Altruistic_Garlic_51](https://www.reddit.com/user/Altruistic_Garlic_51/) さんは、Bitwarden のパスワード履歴機能に救われた体験を紹介しています。
[](https://www.reddit.com/r/Bitwarden/comments/14jiaga/today_bw_saved_my_life/)
*今日、BW に命を救われた*
Bitwarden の認証機能か、それとも別のアプリか?この Reddit ユーザーはこの2つの選択肢について議論し、誰にとっても賢明な結論に至っています――すべてのアカウントで2FAを有効にしましょう!
[](https://www.reddit.com/r/Bitwarden/comments/10qfts6/on_using_bitwarden_for_totp/)
*TOTP に BW を使う*
ハッキングされたら、次に何をすべきでしょうか?こちらの[投稿](https://www.reddit.com/r/Bitwarden/comments/14b6wlw/so_you_think_you_have_been_hacked/)で、Reddit ユーザーの [djasonpenney](https://www.reddit.com/user/djasonpenney/) さんが、ハッキングの可能性があるインシデントへの対処方法について説明しています。
[](https://www.reddit.com/r/Bitwarden/comments/14b6wlw/so_you_think_you_have_been_hacked/)
*ハッキングされたと思ったら*
## Bitwarden 入門
管理者またはエンドユーザーとして Bitwarden パスワードマネージャーを使い始める方法を紹介する短い動画シリーズ、[Bitwarden 入門](https://bitwarden.com/ja-jp/learning/#tag:bitwarden-101/)をご覧ください。
2023年夏および秋の Enterprise Grid Report で1位にランクインできたことについて、Bitwarden コミュニティの皆さまのご協力に感謝します。率直なレビューを投稿していただける場合(お礼として25米ドル分の Amazon ギフトカードをお受け取りいただけます)は、[こちら](https://www.g2.com/contributor/bitwarden-vendor?secure%5Bpage_id%5D=bitwarden-vendor&secure%5Brewards%5D=true&secure%5Btoken%5D=31838aa378af8204ed6f2811cb4f5dbce9e9ac3231c4065a2693ae8a6d8a68c1)から行えます。
## 今後のイベントに参加
- [**Vault Hours**](https://www.crowdcast.io/c/vault-hours-37)
**1月26日 午前8時(PST)**
Bitwarden チームとのライブ対話、フィードバック、質問。
今回は以上です。その他の製品更新情報やオンラインセキュリティのヒントは、Bitwarden の[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それでは、また次回**
Bitwarden チーム
## 読者の皆さん、こんにちは!
月刊 Bitwarden ニュースレターの改善と、皆さまが最も知りたい情報のお届けに役立てるため、[2分](https://forms.bitwarden.com/newsletter)のアンケートにご協力ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/december-2025-spotlight-weak-passwords/
---
# 2025年12月のスポットライト:脆弱なパスワード?
## 注目ハイライト
#### **Bitwardenなら、修正すべきパスワードとその方法がひと目でわかります**
脆弱なパスワード、使い回されたパスワード、流出済みのパスワードは、ハッキングされる最も簡単な入口になります。Bitwardenは、リスクのあるログインを保管庫内(ウェブアプリ、ブラウザー拡張機能、デスクトップ)で直接フラグ表示し、ステップバイステップで置き換えを案内します。Bitwardenはリスクのあるアカウントのパスワード変更ページへ自動的に移動し、現在のパスワードを自動入力し、安全な代替パスワードを生成します。ブルートフォース攻撃やクレデンシャルスタッフィングに対して、すばやく案内付きで保護できます。プレミアムとファミリーで今すぐ利用可能です。すでに含まれており、設定は不要です。[続きを読む](https://bitwarden.com/ja-jp/blog/bitwarden-shows-which-passwords-to-fix-and-how/)。
#### **ホームラボ愛好家の皆さんに朗報:Bitwardenを数分でセルフホスト**
新しいBitwarden Liteデプロイメントは、すべてを単一のDockerコンテナで実行し、SQLite、PostgreSQL、MySQL、SQL Serverに対応します。データを完全にコントロールしたい自作派の方も、自分専用のパスワードマネージャーを数分で立ち上げたい方も、この軽量な選択肢はあなたのために作られています。セルフホストを始める準備はできましたか?[続きを読む](https://bitwarden.com/ja-jp/blog/lightweight-and-flexible-bitwarden-lite-self-host-deployment/)。
## プロのヒント
#### **ブラウザーから数秒でパスワードをインポート**
専用のパスワードマネージャーへの移行がさらに簡単になりました。Bitwardenでは、Chrome、Edge、Brave、Opera、Vivaldiからパスワードを直接インポートできるようになりました。暗号化されていないファイルをエクスポートして、後で削除するのを覚えておく必要はありません。Bitwardenデスクトップアプリをダウンロードし、ブラウザーを選択するだけで、パスワードが暗号化された保管庫に直接コピーされます。高速、安全、そして失敗知らずです。[続きを読む](https://bitwarden.com/ja-jp/blog/import-directly-into-bitwarden-from-browsers/)。
#### **新しいデバイス?初日から安全にセットアップ**
このホリデーシーズンに新しいテック製品を手に入れましたか?それとも家族のセットアップを手伝っていますか?最初からBitwardenを使いましょう。強力なパスワードを自動入力し、認証コードを同期し、デバイス間でログインをすぐに転送できます。パスワードのリセットも、2FAコード探しも不要です。3つの簡単な手順でセキュリティを強化しましょう:生体認証(顔認証または指紋でのロック解除)を有効にし、強力なデバイス用パスワードを設定し、二要素認証をオンにします。数分で設定でき、ずっと保護します。[続きを読む](https://bitwarden.com/ja-jp/blog/new-device-make-setup-secure-fast-and-easy/)。
#### **まだ使っていないかもしれないBitwardenの3つの機能**
ほとんどのユーザーは、Bitwardenの力のほんの一部しか活用できていません。短い動画チュートリアルを通じて、Bitwardenの真価を発揮する機能を発見できます:お使いの[ブラウザー](https://bitwarden.com/ja-jp/help/courses/password-manager-personal/)または[スマートフォン](https://bitwarden.com/ja-jp/help/courses/password-manager-personal/)での自動入力(パスワードの手動入力をやめましょう)、[コレクション](https://bitwarden.com/ja-jp/help/courses/password-manager-family-admin/)(ログインをタイプや家族のメンバー別に整理)、そして[カスタムフィールド](https://bitwarden.com/ja-jp/help/courses/password-manager-personal/)(セキュリティ質問、PINなど何でも保存)。新年のスタートに、まずは1つ選んで試してみましょう。[詳しく見る](https://bitwarden.com/ja-jp/help/courses/)。
## 見逃した方へ
#### **25日間のセキュリティヒント:Bitwardenアドベントカレンダー**
Bitwardenの12月のアドベントカレンダーでは、パスワードジェネレーターや保管庫ヘルスレポートから、パスキー、生体認証、緊急アクセスまで、25のセキュリティ基礎を取り上げました。毎日、いつでも確認できる実践的な手順やユースケースを紹介しています。[25のトピックをすべて確認](https://bitwarden.com/ja-jp/advent/)して、2026年に向けてセキュリティ設定を強化しましょう。
#### **ライブデモに参加**
- [**個人ユーザー向け製品徹底解説**](https://bitwarden.com/ja-jp/events/user-demo/):毎週水曜日の午前11時(米国東部時間)に、Bitwardenパスワードマネージャーの基本を学べます。
- [**管理者向け製品徹底解説**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日の正午12時(米国東部時間)に開催。
#### **質問がありますか?Smart Searchをお試しください!**
ご紹介します:[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)。Bitwarden.comで利用できる、Bitwardenの信頼できる情報だけを使って質問に回答するよう設計されたAI搭載の検索ツールです。この1分の動画では、[新しいSmart Searchツールの使い方をご紹介します。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やお困りごとはありますか?** お問い合わせは[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)まで。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/delivery-startup-glovo-on-password-management-newsletter-january-2022/
---
# 2022年1月スポットライト:配送スタートアップ Glovo のパスワード管理
Bitwarden 1月ニュースレターへようこそ。製品および会社に関するお知らせ、今後のイベント、SNSで人気の投稿をお届けします。
---
## 注目記事

配送スタートアップの Glovo は、組織全体で弱いパスワードが使われているという問題に気づきました。パスワードの複雑性要件を導入した結果、パスワードを書き留めるという安全ではない慣行につながりました。[記事を読む](https://bitwarden.com/ja-jp/blog/high-growth-delivery-startup-glovo-boosts-password-security-compliance/)ことで、Glovo がこれらのセキュリティ課題をどのように克服し、Bitwarden を導入してパスワード管理をより安全にしたのかをご確認いただけます。
## この更新情報を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティの注目トピックなどをお届けします。*
[Contact form]
## イベント振り返り

第2回 Open Source Security Summit にご参加いただいた皆さま、ありがとうございました!参加者の皆さまには、業界リーダーである Tutanota と Mattermost からの素晴らしい知見、著名ゲストの Steve Wozniak、Nicole Perlroth、Bruce Schneier との魅力的な対談、そしてオープンソースソフトウェアとセキュリティの接点について専門家による熱意あふれる有益な対話をお楽しみいただきました。サミットを見逃した方は、[まとめをご覧いただき](https://bitwarden.com/ja-jp/blog/open-source-security-summit-2021-recap/)一部の録画をご視聴ください。
## その他の Bits and Bites

Bitwarden は現在、エンタープライズプランの従業員にファミリープランを無償で提供し、愛する家族にもパスワードセキュリティを届けられるようにしています。[詳しくはこちら](https://bitwarden.com/ja-jp/blog/how-to-protect-your-family-with-bitwarden-password-manager/)。

オンライン上の機密データを保護するための対策はいつでも取れますが、これらの記念日は年間を通じてサイバーセキュリティへの意識を保つのに役立ちます。[2022年のサイバーセキュリティ啓発デーをチェックして](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)カレンダーに登録しましょう!

二要素認証(2FA)は、2段階ログイン、2段階認証、多要素認証と呼ばれることもあります。名称にかかわらず、このプロセスではアカウントをロック解除するために複数の方法を使用します。アカウントの追加セキュリティ手順として 2FA を追加する準備ができているなら、[よくある10の疑問への回答をご覧ください。](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)
## 業界ニュース

**IT 意思決定者の90%以上がパスワードを使い回し**
IT プロフェッショナルの大多数が複数のサイトで同じパスワードを使用しており、半数以上が同僚とメールでパスワードを共有しています。400人以上の IT 意思決定者を対象とした調査から、パスワード管理の実態とパスワードセキュリティに対する認識が明らかになりました。[記事を読む](https://www.techcentral.ie/more-than-90-of-it-decision-makers-reuse-passwords/)と、さらに詳しく確認できます。
## SNSで人気のファンお気に入り投稿
知識や経験を共有することで、侵害やハッキングのない世界の実現に貢献する重要な役割を担っています。最近人気を集めた投稿をいくつかご紹介します。
[**2FA が重要な理由**](https://www.reddit.com/r/Bitwarden/comments/ryywcm/when_does_2fa_matter_if_you_have_secure_passwords/)

今回は以上です。このニュースレターについてのご感想や、取り上げてほしいトピックの候補などをぜひお聞かせください。
**それではまた次回、**
Bitwarden チーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/developers-secrets-management-poll/
---
# 開発者のシークレット管理に関するアンケート調査
開発者およびDevOpsチームは、シークレットの拡散をセキュリティ上の脅威と捉えています。
---
## 調査について
Bitwardenは、シークレット管理、およびマシン間認証情報を大規模に保護することに関する実践、課題、懸念について知見を得るため、100名以上の開発者を対象に調査を実施しました。この調査結果は、特権認証情報を保護し、データ侵害を防ぐためにシークレット管理を求める開発者のニーズが急速に高まっていることを示しています。

マイクロサービスや技術スタックの拡大に伴って発生するシークレットの拡散を抑えることも、開発者やDevOpsチームがシークレット管理ソリューションを採用する一般的な理由です。シークレットマネージャーを使用することで、組織はシークレットやその他の開発者認証情報を一元的に保護、管理、アクセスできるようになり、開発エコシステム全体でのシークレットの拡散を抑えられます。

[**スライド資料をダウンロード**](https://docs.google.com/presentation/d/1CXvKo0XAYD5LiFGzMz_KDrfQT9kRptzpMawd9wpl0Us/edit#slide=id.g25ee0b25c36_0_110)して、全結果をご覧ください。
専用ソリューションでシークレットを管理することで、さまざまな開発プロセスにおいて時間を節約し、リスクを軽減できます。シークレット管理を取り入れることで、組織はより高いセキュリティレベルを確保しながら、業務をさらに効率化し、貴重な時間を取り戻すことができます。
**詳しくは**[**bitwarden.com/secrets**](https://bitwarden.com/ja-jp/secrets/)**をご覧ください。**
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/device-posture-in-access-control/
---
# デバイスポスチャ:アクセス制御に欠けているレイヤー
デバイスポスチャは、信頼できコンプライアンスに準拠したデバイスのみが組織のネットワークやアプリケーションにアクセスできるようにするうえで重要な役割を果たします。今すぐ詳しくご覧ください。
---
デバイスポスチャとは、ノートパソコン、スマートフォン、ワークステーションなどのエンドポイントデバイスにおけるリアルタイムのセキュリティおよびコンプライアンス状態です。これは、信頼できコンプライアンスに準拠したデバイスのみが、[ビジネス](https://bitwarden.com/ja-jp/products/business/)または[エンタープライズ組織の](https://bitwarden.com/ja-jp/products/enterprise/)ネットワークとアプリケーションにアクセスできるようにするうえで重要な役割を果たします。
デバイスポスチャは、デバイスが企業の定めるすべてのセキュリティポリシーに準拠しているかを評価するのに役立ちます。つまり、次のような項目を確認します。
- オペレーティングシステム:OSは最新の状態で安全ですか?
- ファイアウォール設定:ファイアウォールは稼働しており、適切に構成されていますか?
- ウイルス対策ソフトウェア:特定のOS(Windowsなど)で必要な場合、インストールされ、稼働し、更新されていますか?
- ディスク暗号化:機密データはフルディスク暗号化で保護されていますか?
リソースへのアクセスを要求するデバイスのセキュリティ状態を評価することで、組織はそれらのデバイスが自社の特定のセキュリティ基準を満たしているという信頼を確立できます。これは、ビジネスデータを保護し、セキュリティリスクを低減するために不可欠です。
デバイスポスチャを適切に適用するには、リアルタイム監視とアクセス制御の両方が役立ちます。リアルタイム監視では、デバイス属性を継続的に監視してコンプライアンスを維持し、デバイスのセキュリティ状態に変化があった場合に迅速に対応できます。また、組織はデバイスポスチャに基づいてアクセス制御を適用し、準拠したデバイスだけが機密リソースに接続できるようにすることもできます。
## 「デバイスポスチャ」の意味(そして今それが重要な理由)
常時接続が当たり前のこの世界では、組織のデバイスポスチャを長期的に成功させるうえで、セキュリティが極めて重要になっています。エンドポイントの健全性をリアルタイムで監視することで、ネットワークに接続されたあらゆるデバイスをすばやく評価し、アクセスを許可するかどうかを判断できます。
Okta(IDセキュリティ)、Omnissa(ワークスペース管理)、Zscaler、Palo Alto Networks、Cisco、CrowdStrike、Citrix、NordLayerといった企業はいずれも、デバイスポスチャに注力しています。一方、デバイスポスチャに主に依存している2つの主要分野は、サイバーセキュリティとヘルスケアです。
[Varonisによると](https://www.varonis.com/blog/data-breach-statistics)、「医療データ侵害は依然として最も高額で、平均コストは742万ドルです。前年の977万ドルからは減少しています。」また、[Retail Technology Reviewは](https://www.retailtechnologyreview.com/articles/2019/09/17/72-of-business-data-breaches-came-via-unsecured-wireless-devices)侵害の72%が保護されていないワイヤレスデバイスによって引き起こされたと報告しています。
デバイスポスチャを活用していれば、こうした安全でないワイヤレスデバイスが組織のリソースへのアクセスを許可されることはなく、侵害件数を削減できたはずです。
つまり、デバイスポスチャとは、望ましくないデバイスが組織のリソースにアクセスするのを防ぐことです。適切なシステム(たとえば[Cloudflare Zero Trustポスチャチェック](https://developers.cloudflare.com/cloudflare-one/reusable-components/posture-checks)や[Microsoft Intune](https://www.microsoft.com/en-us/security/business/microsoft-intune))を使用すれば、このプロセスは簡素化されるだけでなく自動化も可能になり、エンドポイントデバイスのチェックに人の介入が不要になります。
## ポスチャチェックで使用される主なシグナル
デバイスポスチャで最も一般的(かつ重要)なポスチャチェックには、次のものがあります。
- パッチと更新:アクセスを要求しているデバイスには最新のセキュリティパッチが適用されていますか?
- マルウェア対策:それらのデバイスにはウイルス対策ツールやマルウェア対策ツールが含まれていますか?
- ディスク暗号化:機密情報を保存またはアクセスするデバイスでフルディスク暗号化が使用されていますか?
- USBポートの空き状態:USBポートに外部デバイスが接続されていませんか?
- ユーザー認証:対象のデバイスにアクセスする前に、ユーザーは適切に認証されていますか?
- 脆弱なアプリケーション:デバイスに脆弱なアプリケーションがインストールされていませんか?
- フィッシング対策:デバイスにはフィッシング対策ツールが含まれていますか?
- メモリ使用率:マシンのメモリ使用率はどの程度ですか?使用率が高い場合、不審なアクティビティを示している可能性があります。
- 管理対象か非管理対象か: デバイスは管理対象ですか、それともBYOD(個人所有デバイスの業務利用)ですか?
- 生体認証の状態: 生体認証を使用するデバイスで、最新かつ安全な状態になっていますか?
- EDR/AVの状態: 承認済みのエンドポイントセキュリティエージェントがデバイス上で実行されており、最新の状態ですか?
- MDM登録/管理状態: デバイスは登録されており、現在のポリシーに準拠していますか?
SIEM監視とデバイスポスチャの監視について詳しくは、Bitwardenの[イベントログの監視](https://bitwarden.com/ja-jp/help/monitoring-event-logs/)をご覧ください。
## 実際の適用の仕組み
デバイスのセキュリティを継続的に評価・監視することで、[ビジネス](https://bitwarden.com/ja-jp/products/business/)および[エンタープライズ組織](https://bitwarden.com/ja-jp/products/enterprise/)は、全体的なセキュリティポスチャを大幅に強化できます。デバイスがネットワークに接続しようとすると、そのセキュリティ状態を評価するためのアセスメントが行われます。このチェックには、ポスチャチェックで使用される主要シグナルに記載されているすべての属性が含まれます。
デバイスは、組織が作成した特定のデバイスポスチャプロファイルと照合されます。これらのプロファイルには、セキュリティソフトウェアの有無、組織のポリシーへの準拠、構成設定、リアルタイム監視を含めることができます。
デバイスが組織のポリシーに準拠している場合、アクセスが許可されます。デバイスが定められたセキュリティ基準を満たさない場合は、修復アクションがトリガーされます。これには、ユーザーへの通知、アクセスの制限、デバイスを準拠状態にするための変更方法の案内などが含まれます。
その後、デバイスポスチャの準拠状況に関するレポートが生成され、組織は全体的なセキュリティ状況をより適切に把握できます。
## ポリシーエンジンとコネクタ
ポリシーエンジンはセキュリティポリシーを定義して適用し、コネクタはそれらのポリシーがすべてのシステムとアプリケーションに適用されるようにします。
例としては、次のようなものがあります。
- **ルール管理**では、リソースへのアクセス方法と使用方法を定めるポリシーを作成・管理できます。
- この**ポリシーエンジン**により、すべてのポリシーが組織全体で一貫して適用されます。
- **監査**では、ポリシー準拠の監視と監査に必要なツールが提供されます。
- 一部のポリシーエンジンでは、**リスクベースのアクセスポリシー**を作成でき、特定の機密性の高い操作に追加の検証を要求できます。
### IdP/トンネル連携
IDプロバイダー/トンネル連携(IdP/トンネル連携)は、リソースへの安全なアクセスを確保しながら、認証プロセスを効率化します。
IDプロバイダーは、ユーザーIDを管理し、認証サービスを提供する特定のサービスです。IDプロバイダーの主な機能には、ユーザー認証、シングルサインオン、ユーザー管理が含まれます。
トンネル連携とは、インターネット上に確立される安全な接続を指し、多くの場合、VPN(仮想プライベートネットワーク)による追加のセキュリティが提供されます。
### 例外パターン(BYOD/非管理対象)
一部の組織ではBYODを許可しています。BYODはBring Your Own Deviceの略であり、限定されたスコープ、仮想デスクトップインフラストラクチャ(VDI)、読み取り専用アクセスなどの追加の補完的統制が必要です。これは、完全なポスチャを利用できない場合に特に必要です。ユーザーのデバイスがデバイスポスチャポリシーを満たしていることを確認するための特定のプラットフォームがあります。これらのプラットフォームは、企業データを個人デバイスに残さず、スケーラブルなエージェントレスソリューションを使用して複雑なモバイルデバイス管理(MDM)を不要にし、データ漏えいを防ぎます。
デバイスポスチャはセキュリティチェックポイントのようなものと考えてください。デバイスが会社のリソースにアクセスする前に、エンドポイント保護によって要件への準拠が確認されます。非準拠のデバイスは、重要なアプリケーションやリソースから自動的にブロックされます。
## 実装チェックリスト
デバイスポスチャを実用的な手順で展開するには、次のチェックリストを検討してください。
- **インベントリとギャップ分析:**現在のデバイスと必須チェック項目を照合する
- **「健全な」デバイスを定義する:**最小OSバージョン、暗号化、EDR、MDM登録済み
- **シグナルをポリシーに連携:**ポスチャ情報のソースをIdP/プロキシに接続し、許可/ステップアップ/拒否ルールを作成
- **パイロット運用と監視:**1つのアプリグループから開始し、拒否/許可を測定して、偽陰性があれば修正
- **拡大と調整:**より厳格なルールを段階的に追加(例: 脱獄/root化されたデバイスをブロック)
Infotechは、ダウンロード可能な[デバイスポスチャチェックリスト](https://www.infotech.com/research/endpoint-security-policy-template)を提供しており、このプロセスを少し簡単にできます。
## Bitwardenの位置づけ
Bitwarden Password Managerは、パスワードレス認証のサポートを含め、IDと認証情報を保護します。これらはすべてゼロトラストデバイス戦略に適合しています。Bitwardenでは、[ビジネス](https://bitwarden.com/ja-jp/products/business/)および[エンタープライズ組織](https://bitwarden.com/ja-jp/products/enterprise/)は、次の機能を利用できます:
- [デバイスでログイン](https://bitwarden.com/ja-jp/help/log-in-with-device/)により、パスワードレスアクセスが可能になり、パスワードの露出を減らし、既存の信頼済みデバイスから承認を得られます。詳しくは、[別のデバイスでログインする方法](https://bitwarden.com/ja-jp/blog/how-to-log-in-with-another-device/)をご覧ください。
- 新しいデバイスの検証は、認識されていないデバイスに対してのみ追加の手間を発生させます。これは、[新しいデバイスのログイン保護](https://bitwarden.com/ja-jp/help/new-device-verification/)で実現する方法を確認できます。
- 運用状況の可視化は、[イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)および[SIEM連携](https://bitwarden.com/ja-jp/integrations/)を使用して[アクセスとポリシーの結果を監視することで実現できます](https://bitwarden.com/ja-jp/help/monitoring-event-logs/)。
- [Access Intelligence](https://bitwarden.com/ja-jp/blog/take-insights-to-action-bitwarden-access-intelligence/)は、管理者がリスクのある認証情報を特定して修復し、脆弱なデバイスをすり抜けるフィッシング攻撃の成功を減らすのに役立ちます。詳しくは、こちらの[Access Intelligence プレゼンテーション](https://bitwarden.com/ja-jp/resources/presentations/an-inside-look-into-bitwarden-access-intelligence/)をご覧ください。
## 今すぐBitwardenを利用する
デバイスポスチャに注力する一方で、認証が重要な役割を果たすことも忘れてはなりません。ネットワーク上のすべてのデバイスをコンプライアンスに準拠させるには、それらのデバイスを使用するユーザーにパスワードマネージャーの利用を推奨(または義務付け)する必要があります。脆弱なパスワードや使い回しのパスワードの使用を避けることで、デバイスポスチャが強化されます。
デバイスポスチャを改善する手段としてBitwardenを導入する方法について詳しく知るには、まずこちらのブログ「[スマートデバイスを安全に保つための戦略](https://bitwarden.com/ja-jp/blog/strategies-for-keeping-smart-devices-secure/)」をご覧ください。その後、[すべてのプランと料金](https://bitwarden.com/ja-jp/pricing/)を確認し、デバイスポスチャ改善への取り組みを始めましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/docker-container-security/
---
# Docker container security: A layered approach from build to runtime
Docker container security works best as a layered workflow rather than a single control. This guide breaks down what to control at each layer.
---
Docker container security works best as a layered workflow rather than a single control. Effective protection spans the entire container lifecycle, from image creation and least-privilege controls to secrets management, network segmentation, and continuous verification. Strengthening one layer while leaving others unaddressed still leaves gaps.
This guide breaks down what to control at each layer, with the exact commands and flags to apply.
## Docker container security best practices: Workflow overview
| Image | Digest-pinned minimal base | FROM debian:12-slim@sha256: | Eliminate unreviewed upstream changes |
|------|------|------|------|
| User | Non-root USER directive | USER 1000:1000 | Remove default root access |
| Runtime | Drop capabilities; no-new-privileges | --cap-drop=ALL --security-opt no-new-privileges:true | Block privilege escalation |
| Secrets | BuildKit secret mounts | RUN --mount=type=secret,id=token | Keep credentials out of image layers |
| Network | Internal user-defined networks | internal: true | Prevent unintended service exposure |
| Scanning | Continuous integration (CI) image scanning | trivy image --exit-code 1 myimage | Catch common vulnerabilities and exposures (CVEs) early |
| Verification | Image signing and software bill of materials (SBOM) | cosign sign / syft scan | Confirm provenance and dependencies |
## How to secure the Docker image and build process
The image build process is the foundation of Docker container security. Image creation decisions directly shape runtime risk, patching complexity, and supply chain security.
**Use minimal trusted base images and pin by digest.** Start with the smallest trusted base image that meets application requirements. Slim distributions and distroless images reduce the attack surface by eliminating unnecessary packages and utilities. Pin images by digest rather than tag so future tag changes cannot silently introduce unreviewed code:
> FROM debian:12-slim@sha256:7d3f4f...
Multi-stage builds add another layer of protection by excluding build tools and temporary artifacts from the final production image.
**Scan images before they reach production.** Docker container scanning should run automatically in continuous integration and delivery (CI/CD) pipelines, catching vulnerable packages early and keeping remediation costs low. This Trivy configuration fails the build on high or critical severity findings:
> trivy image --exit-code 1 --severity HIGH,CRITICAL myimage:latest
**Sign images and generate an SBOM.** Image signing establishes provenance, and an SBOM adds visibility into dependencies. Sign an image with Cosign:
> cosign sign myregistry/myimage:latest
Generate an SBOM with Syft:
> syft scan myregistry/myimage:latest
Together, image signing and SBOM generation validate software provenance, support audits, and strengthen supply chain security before images reach production.
Image signing and SBOM generation validate software provenance and strengthen supply chain security before images ever reach production.
## How to enforce least privilege in Docker containers
A hardened image is a strong starting point, and runtime privileges determine how contained a workload stays if something goes wrong. Container hardening through least privilege keeps that scope as narrow as possible.
**Remove default root access with non-root users and rootless mode.** Non-root containers should be the default whenever possible. The USER directive keeps applications off default root permissions inside the container:
> USER 1000:1000
Reserve --privileged for cases that truly require it, since it grants broad access to host resources. Teams with compatible workloads should also evaluate rootless Docker, which reduces the need for host-level privileges.
**Drop Linux capabilities and set no-new-privileges.** Most containers don't need the full set of Linux capabilities available by default. Start by dropping all capabilities and adding back only what the application needs:
> docker run \
> --cap-drop=ALL \
> --security-opt no-new-privileges:true \
> myimage
This prevents processes from gaining additional privileges during execution and more tightly contains workloads.
**Restrict syscalls with seccomp and apply AppArmor or SELinux.** The default Docker seccomp profile blocks many high-risk system calls and should remain enabled unless a workload has a documented requirement to the contrary. In higher-risk environments, AppArmor or SELinux policies provide enforcement for filesystem access, process behavior, and resource usage. Test these controls carefully, since some applications depend on operations they restrict.
**Use read-only filesystems with explicit writable paths.** Many applications only need write access to a small number of directories. Running containers with a read-only root filesystem restricts what can change at runtime:
> docker run \
> --read-only \
> --tmpfs /tmp \
> myimage
Test framework-specific behaviors, such as temporary file creation, caching, or logging, before rollout to confirm that required writable paths remain available.
## How to handle secrets in Docker without leaking credentials
Least privilege narrows what a container can do once it's running. Docker secrets handling determines what it can expose before that even matters.
Secrets should never live in images, Dockerfiles, build arguments, or long-lived environment variables. Once credentials are entered into image layers, they're difficult to remove and can persist in registries, caches, and build artifacts.
**Keep credentials out of Dockerfiles and image history.** Build-time secrets should use BuildKit secret mounts rather than ARG or ENV directives, both of which expose credentials through image history.
### Less secure:
> ARG API_TOKEN
> ENV API_TOKEN=$API_TOKEN
### Preferred:
> RUN --mount=type=secret,id=token \
> export TOKEN=$(cat /run/secrets/token)
Production environments benefit from [programmatic access to secrets](https://bitwarden.com/ja-jp/products/secrets-manager/) rather than embedding credentials in build workflows.
**Inject, rotate, and scope secrets at runtime.** Keeping secrets out of images handles the build side; runtime injection covers the rest. External secret stores simplify credential rotation and scope access by workload. An application service should receive only the database credentials it needs, while an internal API service receives a separate, scoped credential set. Runtime injection with secure terminal access and a developer security API narrows credential exposure without slowing down delivery.
## How to lock down internal services and container networking
Well-scoped credentials keep an affected secret from reaching far. Network configuration determines what is even in reach to begin with, and internal service exposure remains one of the more common gaps in Docker container security.
Containers should communicate over user-defined networks with only the necessary services reachable from each layer.
**Segment frontend and backend traffic paths.** Use separate networks for public-facing and internal services. In Compose, the database should be reachable only from the application tier, with no unnecessary published ports:
> services:
> web:
> image: web:latest
> ports:
> - "443:443"
> networks:
> - frontend
> - backend
> db:
> image: postgres:16
> networks:
> - backend
> networks:
> frontend:
> backend:
> internal: true
**Restrict port exposure for admin and data services.** Avoid relying on the default bridge network in production. Bind administrative ports to localhost when host access is required, and skip publishing ports that only internal services need.
**Authenticate service-to-service traffic, not just network access.** Network segmentation limits reachability but doesn't authenticate traffic. Mutual Transport Layer Security (mTLS) or signed service tokens add a layer that prevents one affected container from freely calling neighboring services.
## How to verify Docker container security continuously
Segmentation, least privilege, and secrets hygiene reduce the attack surface, but the environment keeps changing. New CVEs surface, configurations drift, and images age. Verification works best as an ongoing practice rather than a one-time deployment check.
**Schedule recurring scans as new CVEs emerge.** Run Docker container scanning on a recurring cadence, not only during the initial build. Registry scans should run daily or weekly, and teams should rebuild images as soon as upstream base-image vulnerabilities surface:
> trivy image --exit-code 1 --severity HIGH,CRITICAL myregistry/myimage:latest
Teams can also benchmark their practices against established standards such as the Center for Internet Security (CIS) Docker Benchmark.
**Review daemon and host risk regularly.** Container risk also depends on the host and Docker daemon configuration. Run docker-bench-security or CIS Docker Benchmark checks on a schedule, then review those findings alongside image CVEs and runtime alerts:
> docker run --net host --pid host --userns host --cap-add audit_control \
> -v /etc:/etc:ro \
> -v /usr/bin/containerd:/usr/bin/containerd:ro \
> docker/docker-bench-security
Recurring scans, benchmark checks, and runtime alerts together provide teams with a complete, up-to-date view of Docker container security posture. For [self-hosted deployments](https://bitwarden.com/ja-jp/self-hosted-password-manager-on-premises/), a Docker deployment guide can help align operational setup with these practices.
> Recurring scans, benchmark checks, and runtime alerts together provide teams with a complete, up-to-date view of Docker container security posture.
## How Bitwarden Secrets Manager supports Docker container security
Verification catches issues across the stack, but the secrets layer covered earlier still needs a dedicated system. Bitwarden Secrets Manager strengthens the secrets management layer of Docker container security, reducing credential exposure across builds and runtime environments. Teams can centralize sensitive values, scope access by workload, and retrieve secrets programmatically through SDKs, command-line interface (CLI) workflows, or API-driven automation.
For DevOps teams, that means fewer hardcoded secrets, less credential reuse across services, and a cleaner rotation process as applications evolve. [Developers](https://bitwarden.com/ja-jp/developers/) never need to manually pass credentials via Dockerfiles, build arguments, or long-lived environment variables.
> Fewer hardcoded secrets, less credential reuse, and a cleaner rotation process as applications evolve — without developers passing credentials manually through Dockerfiles or environment variables.
Start using Bitwarden Secrets Manager to remove credentials from Dockerfiles, build arguments, and environment variables for good.
## Frequently asked questions
**What is Docker container security?**
Docker container security covers the practices, tools, and configurations that protect containerized applications across the build, deployment, and runtime stages. That includes image integrity, least privilege, secrets handling, network segmentation, and ongoing verification.
**What are the most important Docker container security best practices?**
Pin base images by digest, run containers as non-root users, drop unnecessary Linux capabilities, keep secrets out of image layers using BuildKit secret mounts, segment container networks, and scan images continuously for common vulnerabilities and exposures (CVEs).
**How does Docker container scanning work?**
Scanning tools like Trivy inspect image layers for known vulnerabilities. They can automatically fail a build when high- or critical-severity issues are detected, catching risk before it reaches production.
**What is rootless Docker?**
Rootless Docker runs the Docker daemon and containers without root privileges on the host, reducing the potential impact if a container is affected and limiting host-level privilege requirements.
**How should secrets be managed in Docker?**
Keep credentials out of build-time artifacts and image history by using BuildKit secret mounts instead of ARG or ENV directives. External secret managers, such as Bitwarden Secrets Manager, then handle scoped, rotatable access at runtime.
**What is an SBOM, and why does it matter for container security?**
A software bill of materials (SBOM) lists the dependencies and components inside a container image. It gives teams visibility for audits, vulnerability tracking, and supply chain verification, and tools like Syft can generate one automatically as part of the build pipeline.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/easy-export-access-import-encrypted-backups-newsletter-october-2022/
---
# 2022年10月のスポットライト:Bitwarden保管庫の新しいバックアップオプション
今月号では、Bitwarden保管庫のバックアップに使える追加オプションの活用方法と、米国の主要ECサイト上位5社におけるパスワードセキュリティランキングの結果をご紹介します。
---
## 注目ハイライト

Bitwardenは2年連続で、IT調査・アドバイザリー企業Info-Tech Research Groupの一部門であるSoftwareReviewsによる[Password Management Data Quadrantレポート](https://bitwarden.com/ja-jp/blog/bitwarden-earns-gold-medal-in-2022-password-management-data-quadrant-report/)で、金メダリストおよびリーダーとして認定されました。この賞は実際のユーザーの集合知に基づくもので、順位は製品機能、ベンダー体験、能力、感情的評価に対するユーザー満足度に基づいています。

BitwardenはPropeller Insightsと提携し、企業の購買意思決定で重要な役割を担う、さまざまな業界の独立したIT意思決定者800人を対象に調査を行いました。今年の調査結果からは、サイバーセキュリティへの懸念がビジネス上の意思決定にどのような影響を与えているかなど、いくつかのテーマが明らかになりました。さらに、パスワードレス技術がビジネスワークフローに導入され始めており、49%がすでに導入している、または導入を予定していることも分かりました。[概要を読む](https://bitwarden.com/ja-jp/blog/password-decisions-survey-2023/)と、2023年パスワード意思決定調査についてさらに詳しくご覧いただけます。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites
[**業界リーダーのセキュリティランキング:個人用メールサービス編**](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-personal-email-services-edition/)
ほぼすべての人が個人用メールサービスを利用しているため、メールサービスが強力で一意のパスワードの使用をサポートすることは特に重要です。Bitwardenは最近、ユーザー総数で上位5つの個人用メールサービス(Gmail、Yahoo! Mail、Microsoft Outlook、iCloud、AOL)を調査しました。お使いの個人用メールサービスがパスワードに適しているかどうかを知るには、[結果](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-personal-email-services-edition/)をご覧ください。
[**業界リーダーのセキュリティランキング:ヘルス&フィットネスアプリ編**](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-health-and-fitness-apps/)
Research and Marketsは最近、フィットネスアプリ市場が2026年までに239.8億ドルに成長すると予測しました。そのため、フィットネスアプリが消費者データを保護するために今すぐ必要な対策を講じることが極めて重要です。Bitwardenは最近、アプリ利用状況に基づく上位5つのヘルス&フィットネスアプリ(Nike Run Club、Planet Fitness、Calm、Fitbit、My Fitness Pal)のパスワードセキュリティ手法を調査しました。お使いのフィットネスアプリの順位を確認するには、[結果](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-health-and-fitness-apps/)をご覧ください。
[**開発者が語るパスワードのベストプラクティス**](https://bitwarden.com/ja-jp/blog/developers-password-best-practices/)
開発者は、探究心あふれる問題解決者という特別な存在です。システムに関する深い知識により、私たちを取り巻くサイバー脅威や、データ侵害やID窃盗から身を守る方法を鋭く認識しています。では、パスワードセキュリティのアドバイスを共有するのに、これ以上ふさわしい人たちがいるでしょうか?開発者コミュニティが、[この質問にどう答えたか](https://bitwarden.com/ja-jp/blog/developers-password-best-practices/)をご覧ください。「パスワードセキュリティについて、他の人にも知ってほしいことは何ですか?」
[**ビジネスにおけるパスワード管理の5つのベストプラクティス** ](https://bitwarden.com/ja-jp/blog/five-best-practices-for-password-management/)
多くの組織がサイバーセキュリティを最優先事項にしようと取り組む中、その重要な一環として、一般ユーザーにパスワードセキュリティのベストプラクティスを教育し、実践できるよう支援することがあります。適切なパスワード衛生を実現する最も簡単な方法の1つは、組織全体に強力なパスワード管理ソリューションを導入することです。職場でのパスワード[セキュリティのベストプラクティス](https://bitwarden.com/ja-jp/blog/five-best-practices-for-password-management/)について詳しく見てみましょう。
[**Bitwardenのデータ侵害レポートの使い方**](https://bitwarden.com/ja-jp/blog/how-to-use-the-data-breach-report-in-bitwarden/)
ハッカーは常にアカウントに侵入する新しい方法を見つけており、データ侵害は当たり前になりつつあります。Firewall Timesによると、2022年8月だけで130社以上が侵害を受けました。幸い、Bitwardenには、オンラインデータを危険にさらす可能性のあるデータ侵害について最新情報を把握するのに役立つ便利なレポートがあります。[データ侵害レポート](https://bitwarden.com/ja-jp/blog/how-to-use-the-data-breach-report-in-bitwarden/)の仕組みをご覧ください。
[**残ったIT予算を企業向けパスワードマネージャーに使うべき理由**](https://bitwarden.com/ja-jp/blog/why-your-it-budget-should-be-used-on-a-company-password-manager/)
会社にパスワードセキュリティを導入することは、機密性の高い認証情報を守り、ITチーム、経営幹部、全従業員を保護するための重要な投資です。[記事](https://bitwarden.com/ja-jp/blog/why-your-it-budget-should-be-used-on-a-company-password-manager/)で、企業向けパスワードマネージャーの価値と、残った予算を今どう活用し、来年に向けてどう計画できるかをご確認ください。
## コミュニティスポットライト
Bitwarden コミュニティのメンバーが、他のユーザーの質問に答えたり、ベストプラクティスのヒントを提供したりして支援してくださることほど、私たちにとってうれしいことはありません。Reddit の Bitwarden コミュニティメンバーによる最近のやり取りをご紹介します。
**u/sanjosanjo**さんが Reddit で質問しました:
「最大6ユーザーまでのファミリープランとは、6つの別々の保管庫があるという意味ですか?」
**u/djasonpenney**さんは次のように回答しました:
「ファミリーは基本的に、6人のメンバーを持つ[組織](https://bitwarden.com/ja-jp/help/getting-started-organizations/)です。無料プランまたはプレミアムプランでは、もう1人と共有できる非常に限定的な組織を作成できます。
共有の基本単位はコレクションです。保管庫の項目をコレクションに移動すると、そのコレクションを共有した相手がその項目を表示できます。」
Bitwarden を最大限に活用できるよう他の人を支援してくれた**u/djasonpenney**さんに心から感謝します!
詳しくは [bitwarden.com/getinvolved](https://bitwarden.com/ja-jp/getinvolved/) をご覧ください。Bitwarden コミュニティに参加するその他の方法を確認できます。また、ぜひ[登録](https://bitwarden.com/ja-jp/help/releasenotes/#release-announcements/)して、製品アップデートを受信トレイに直接お届けできるようにしてください。
## 今後のイベント

オープンソースセキュリティの進歩と、そうしたツールの活用が顧客や消費者との信頼構築にどのように役立つかを探るため、ぜひご参加ください。第3回となる Open Source Security Summit では、ユーザー、ビジネスリーダー、業界の先見者が集まり、今後の道筋を描き、オープンソースセキュリティソリューションの未来に光を当てます。[今すぐ登録](https://hopin.com/events/open-source-security-summit-2022/registration)して、この無料バーチャルイベントにご参加ください!
**その他の今後のイベント**
- [Bitwarden Brilliance:CLI のインストールと暗号化バックアップ](https://www.twitch.tv/BitwardenLive):12月1日 12:00 PM EDT
- [月例保管庫アワー](https://www.crowdcast.io/e/bitwarden-vault-hours-30):12月2日 12:00 PM EDT
- [週次ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/):毎週水曜日 12:00 PM EDT
- [2022 Bitwarden Developer Forum](https://www.crowdcast.io/e/2022bitwardendevforum/register):12月15日 12:00 PM ET
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればぜひお知らせください。
**それでは、また次回。**
Bitwarden チーム
## Bitwarden が 2022 年の「Best Place to Work」に認定されました!
Bitwarden チームへの参加にご興味がありますか?募集中の役割については、[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/email-for-admin-to-users/
---
# エンタープライズユーザー向け無料Bitwarden Familiesプランに関するメール例
エンタープライズ従業員に、ユーザー向けの無料ファミリープランを紹介するメール例
---
*宛先:従業員*
*件名:全ユーザー向け無料Bitwarden Familiesプラン*
[company] 従業員の皆さま、
当社では、チーム間および組織全体で安全なパスワード管理と安全な情報共有を行うためにBitwardenを使用しています。適切なパスワード管理は当社のセキュリティ戦略の重要な一部であり、皆さんと一緒に安全なパスワード習慣を実践できることを嬉しく思います。
このたび、皆さんとご家族にもパスワード管理を提供できるようになりました。当社のBitwardenエンタープライズサブスクリプションを通じて、当社のBitwardenインスタンスに接続しているすべての従業員は、個人のメールアドレスを使って無料のBitwarden Familiesプランを利用開始し、さらに5人の家族メンバーを招待できます。ファミリープランのすべてのユーザーは、安全なパスワード共有や、高度な2段階ログイン、緊急アクセス、暗号化された添付ファイルなどのプレミアム機能を利用できます。
すべての従業員がこの機会を活用し、ご自身とご家族を守っていただければ幸いです。インターネットとパスワードのセキュリティは、オフィスでも自宅でも重要です。個人生活と仕事の両方で安全を保つことは、私たち全員の責任です。
無料のファミリープランを利用開始するには、Bitwardenウェブ保管庫にログインし、画面の指示に従ってください。Bitwardenによる手順ガイドは[こちら](https://bitwarden.com/ja-jp/help/families-for-enterprise/)でご覧いただけます。
1年後に、Bitwardenサブスクリプションの更新が近づいていることを知らせるメールが届く場合があります。これは標準的なリマインダーにすぎず、請求は発生しません。当社のBitwardenエンタープライズ組織に所属している限り、サブスクリプションは引き続き無料で更新されます。
よろしくお願いいたします。
[IT管理者名、役職]
## よくある質問
**Q: Bitwarden Familiesプランとは何ですか?** A: ファミリープランは、会社の組織と同じように機能しますが、6人まで利用できます。つまり、ログイン情報を保存して他の人と共有する方法や、含まれているプレミアム機能については、すでにご存じのはずです。これで、同じメリットをご家族にも広げることができます。詳細は[こちら](https://bitwarden.com/ja-jp/pricing/)をご覧ください。
**Q: Bitwardenがこれを提供する理由は何ですか?** A: 自宅で適切なパスワードセキュリティ習慣を実践することは、職場のセキュリティポリシーを強化し、皆さんとご家族にもメリットをもたらしながら、職場全体の安全性向上につながります。Bitwardenは、エンタープライズ向けサービスの価値を高めると同時に、すべての人のセキュリティを強化するために、これらの無料プランを提供しています。
**Q: ユーザーに更新リマインダーメールが届くのはなぜですか?** A: これらは標準的なリマインダーです。スポンサー中のBitwarden組織に引き続き所属しているユーザーには、請求は発生しません。
**Q: 個人のメールアドレスで利用開始すべきですか?** A: はい。現在の仕事用アカウントには、別のファミリーアカウントには適用されないエンタープライズポリシーが設定されている場合があります。ベストプラクティスとして、このプランは個人利用向けとし、個人用と仕事用を分けて管理することをおすすめします。
**Q: 同じコンピューターで仕事用アカウントと個人用アカウントを使いたい場合はどうすればよいですか?** A: 一般的には、仕事用デバイスと個人用デバイスを分けることをおすすめします。ただし、どのデバイスからでも任意のBitwardenアカウントにログインできます。また、Bitwardenでは複数のアカウントに簡単にログインできるため、同じデバイスで両方のアカウントを使用できます。
**Q: すでにBitwardenアカウントとプランを持っている場合はどうなりますか?** A: ご利用中のBitwardenプランはファミリープランにアップグレードされます。すでにファミリープランに加入している場合は、将来の利用に充当できる日割りのクレジットが付与されます。
**Q: 無料のBitwarden Familiesプランの対象外になった場合はどうなりますか?** A: アクティブなエンタープライズユーザーではなくなった後もファミリープランを継続したい場合、プランは更新日までそのまま維持されます。それまでに、更新が近づいていることを知らせるメールが届き、登録済みのお支払い方法にその日に自動的に請求されます。
**Q: 当社でこれを提供したくない場合、オフにできますか?** A: 無料ファミリープランのスポンサー提供は、エンタープライズポリシー「[無料Bitwarden Familiesスポンサーシップを削除](https://bitwarden.com/ja-jp/help/policies/#remove-free-bitwarden-families-sponsorship/)」でオフにできます。
**Q: Bitwardenやその使い方について、どこで詳しく学べますか?** A: [Bitwardenウェブサイト](https://bitwarden.com/ja-jp/)と、非常に充実した[ヘルプセンター](https://bitwarden.com/ja-jp/help/)には、どちらも豊富な学習リソースがあります。Bitwardenサポートには[お問い合わせフォーム](https://bitwarden.com/ja-jp/contact/)からもお問い合わせいただけます。
[Bitwardenウェブサイト](https://bitwarden.com/ja-jp/)と、非常に充実した[ヘルプセンター](https://bitwarden.com/ja-jp/help/)には、どちらも豊富な学習リソースがあります。Bitwardenサポートには[お問い合わせフォーム](https://bitwarden.com/ja-jp/contact/)からもお問い合わせいただけます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/end-of-life-software-risks-what-enterprises-need-to-know/
---
# End-of-life software risks: what enterprises need to know about credential exposure
Many enterprise systems become risky at the end of their supported life, not because they stop working, but because they keep working long after they can be properly secured.
---
Many enterprise systems become risky at the end of their supported life — not because they stop working, but because they keep working long after they can be properly secured.
Unsupported applications often remain embedded in business-critical workflows, connected to identity systems, privileged accounts, and sensitive data. Over time, these systems become harder to patch, monitor, and integrate with modern security controls, creating security, compliance, and operational risks that extend well beyond the software itself.
The exposure builds quietly, long before anyone notices it.
End-of-life (EOL) software is an issue that every organization will need to navigate.. Once vendor support ends, organizations lose access to security updates while still carrying full responsibility for protecting dependent systems. Legacy applications often compound the problem by relying on outdated authentication methods, shared credentials, or exception-based access processes, thereby increasing credential risk across the enterprise.
Understanding these risks is a foundational part of software end-of-life management. Identifying where unsupported software intersects with credential workflows helps reduce exposure while longer-term modernization efforts are underway.
## What is end-of-life software?
End-of-life software has reached the end of its vendor-supported lifecycle and no longer receives updates or fixes. Even when the application continues to function, the organization assumes full responsibility for managing the security and operational risks that accumulate over time.
Several related lifecycle terms are often used interchangeably:
- **Deprecated software** – still supported but scheduled for retirement
- **End-of-support software** – no longer receives routine maintenance or technical assistance
- **End-of-life software** – no longer receives updates, fixes, or vendor support
The challenge for enterprises is that unsupported software rarely exists in isolation. Legacy applications often remain connected to identity systems, databases, and business-critical workflows, which increases the impact of any security or operational failure.
## How software reaches the end of life
Most software moves through a predictable lifecycle: release, active support, maintenance, deprecation, and end of life. Vendors typically communicate these milestones in advance, but upgrading is rarely straightforward. Dependencies on operating systems, databases, custom integrations, and business processes can significantly delay modernization.
Organizations often continue running unsupported software because replacement projects are costly, disruptive, or difficult to prioritize. Common obstacles include legacy integrations, limited resources, testing requirements, concerns about downtime, and even necessary hardware upgrades. As a result, software can remain in production long after support ends, increasing both operational and security risk.
## Key end-of-life software risks
The risks of end-of-life software extend well beyond the lack of security updates. As unsupported applications age, they become harder to secure, maintain, and integrate with modern security controls.
**Security vulnerabilities**
One of the most immediate end-of-life software risks is the growing list of unpatched vulnerabilities. Once vendor support ends, newly discovered flaws often go unfixed indefinitely, leaving organizations exposed to known exploits.
This risk increases when unsupported systems are internet-facing, connected to critical business applications, or integrated with other enterprise services. Organizations often fall back on compensating controls, such as network segmentation, restricted access, and monitoring, rather than addressing the underlying vulnerability directly.
**Compliance violations**
End-of-life software creates [compliance challenges](https://bitwarden.com/ja-jp/compliance/) across many security frameworks and regulatory requirements. Most frameworks expect organizations to maintain supported systems, apply security updates, and demonstrate effective risk management, so proving appropriate controls are in place becomes harder as software ages.
Gaps in patching, logging, encryption, and access management also contribute to audit findings and increased scrutiny during assessments.
**Operational disruptions**
Even when unsupported applications continue functioning, they often become less reliable over time. Surrounding systems evolve, integrations break, and institutional knowledge disappears as staff and vendors move on.
When failures occur, recovery takes longer because replacement parts, documentation, and expert support are harder to find, increasing the likelihood of extended outages and business disruption.
**Financial and brand impact**
Security incidents, audit findings, emergency modernization projects, and operational downtime all carry direct costs. Indirect costs follow through lost productivity, reputational damage, and reduced customer trust.
> The longer end-of-life software remains in production, the more likely these risks are to compound. A deferred upgrade can gradually become a significant security, operational, and financial burden.
## End-of-life software and identity security
> Of all the risks end-of-life software introduces, identity and access management is often the hardest to see and to fix.
**Broken authentication paths**
Legacy applications frequently cannot support modern authentication methods, like single sign-on (SSO) or [multifactor authentication (MFA)](https://bitwarden.com/ja-jp/products/business/). To keep systems operational, teams often create exceptions using local administrator accounts, shared credentials, or manually managed access. These workarounds increase risk and create opportunities for lateral movement if a legacy system is compromised.
**Credential sprawl**
End-of-life software frequently relies on [service accounts, embedded credentials](https://bitwarden.com/ja-jp/products/secrets-manager/), and shared access models that are difficult to rotate or monitor. During migrations, orphaned accounts, reused credentials, and temporary exceptions often accumulate and remain active longer than intended.
As unsupported systems persist, reduced visibility into credential ownership and usage increases both security risk and the potential impact of unauthorized access.
## Reducing risk with password management
These identity risks rarely disappear overnight; modernization takes time, and unsupported systems often remain in place while longer-term plans are finalized. Password management does not eliminate the risks of unsupported software, but it does reduce credential exposure in the interim.
- **Centralized credential storage.** An [enterprise password manager](https://bitwarden.com/ja-jp/products/enterprise/) provides a more secure alternative to spreadsheets, shared documents, and browser-based storage. Centralized vaulting improves visibility and supports role-based access to legacy systems.
- **Strong authentication enforcement.** Layering MFA, password policies, approvals, and enterprise policies around unsupported systems strengthens protection, even when those applications lack modern security features natively.
- **Audit and compliance support.** Audit logs track credential access, support compliance requirements, and document access controls during migration and remediation efforts.
## End-of-life software best practices
[Password management](https://bitwarden.com/ja-jp/products/business/) addresses the credential-specific piece of the problem, but reducing end-of-life software risk more broadly takes a wider set of practices across the organization. These practices guide security and IT teams in identifying at-risk systems, prioritizing remediation, and reducing exposure while migration or replacement plans are underway.
1. **Track software assets.** Maintain an inventory of software assets, versions, system owners, and dependencies, including identity touchpoints like authentication methods, service accounts, and privileged access requirements. Reviewing vendor lifecycle announcements and EOL status regularly surfaces emerging risks before software becomes unsupported.
2. **Prioritize high-risk systems.** Not every unsupported application presents the same level of risk. Prioritization should account for internet exposure, data sensitivity, business criticality, and the level of privileged access associated with the system. Communicating these risks in business terms balances immediate mitigation against longer-term migration planning.
3. **Secure access during transitions.** Many organizations must operate unsupported software temporarily while replacement projects are underway. During this period, reducing credential exposure is most important. Remove unused accounts, eliminate shared credentials where possible, and enforce least-privilege access for legacy systems.
[Centralizing and monitoring access](https://bitwarden.com/ja-jp/products/enterprise/) through identity lifecycle controls, such as System for Cross-domain Identity Management (SCIM) provisioning, supports consistent access management as systems are retired, migrated, or consolidated.
## Reduce end-of-life software risk with stronger credential controls
Unsupported systems introduce authentication gaps, credential sprawl, and operational challenges that compound over time. Modernization is the long-term solution, but it takes time, and exposure doesn't wait. Strengthening credential controls, improving visibility, and enforcing access governance for legacy systems reduce risk in the interim while unsupported software is phased out.
[Bitwarden can help reduce credential risk](https://bitwarden.com/ja-jp/products/enterprise/) around unsupported systems through centralized vaulting, [MFA enforcement](https://bitwarden.com/ja-jp/products/enterprise/), and audit logging built for enterprise environments. Explore [Bitwarden Enterprise](https://bitwarden.com/ja-jp/products/enterprise/) to see these controls in action.
## End-of-life software FAQ
**What is end-of-life software?**
End-of-life software is software that no longer receives updates, fixes, or vendor support. It can still function, but the organization running it assumes full responsibility for managing the security and operational risks that accumulate afterward.
**What is the difference between end-of-life and end-of-support software?**
End-of-support software no longer receives routine maintenance or technical assistance, though some vendors continue to issue limited updates during this phase. End-of-life software has reached the final stage of its lifecycle and receives no further updates, fixes, or vendor support.
**Why is end-of-life software a security risk?**
End-of-life software stops receiving security patches, so newly discovered vulnerabilities often go unfixed indefinitely. Many legacy systems also lack support for modern authentication methods, such as single sign-on (SSO) or multifactor authentication (MFA), which pushes organizations toward riskier workarounds, such as shared credentials and local admin accounts.
**How does end-of-life software affect compliance?**
Most security frameworks expect organizations to maintain supported systems, apply security updates, and demonstrate active risk management. Gaps in patching, logging, and access management on end-of-life systems make it harder to pass audits and demonstrate compliance.
**Can password management fix end-of-life software risks?**
Password management cannot replace modernization, but it can reduce credential exposure while unsupported systems remain in use. Centralized vaulting, strong authentication enforcement, and audit logging provide organizations with greater visibility and control over legacy system access during the transition period.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/endpoint-protection-with-a-strong-password-manager/
---
# エンドポイント保護は強力なパスワードマネージャーから始まる
エンドポイントデバイスが侵害されると、組織は数多くのサイバーセキュリティ脅威にさらされる可能性があります。パスワード管理がどのように保護に役立つかをご紹介します。
---
ネットワークに接続されたすべてのノートパソコン、スマートフォン、タブレットは、生産性をもたらす一方で潜在的なリスクにもなります。エンドポイントデバイスが侵害されると、組織は数多くのサイバーセキュリティ脅威にさらされる可能性があります。攻撃者は多くの場合、1台のデバイスを足がかりにしてシステム内を横移動し、より機密性や価値の高いデータやインフラにアクセスします。従来のネットワーク境界が変化した今、エンドポイントはサイバー犯罪者との戦いの最前線となっています。そのため、エンドポイント保護は包括的なセキュリティ戦略に不可欠な要素です。
しかし、効果的な保護にはウイルス対策ツールやソフトウェアパッチだけでは不十分です。ユーザーがどのようにシステムへアクセスし、各デバイスでIDがどのように管理されているかを完全に把握することも必要です。
強力なパスワード管理は、エンドポイント保護において最も見落とされがちな要素の1つです。適切に実施すれば、複雑さを軽減し、一貫性を徹底し、管理者がユーザーのための安全な基盤を構築するのに役立ちます。堅牢なパスワード管理などのエンドポイント保護ソリューション、展開のベストプラクティス、人々の働き方に合った拡張性のあるセキュリティ習慣を活用して、エンドポイント環境を強化するための実践的な戦略をご紹介します。
## エンドポイントセキュリティ入門
サイバーセキュリティ脅威が進化する中、エンドポイントの保護はこれまで以上に重要になっています。従業員がオンサイト、自宅、移動中など、幅広いエンドポイントデバイスから企業ネットワークにアクセスするため、組織は拡大する攻撃対象領域と高度化するセキュリティ脅威に直面しています。エンドポイント保護ソリューションは、ネットワークに接続するすべてのデバイスを保護する包括的なアプローチを提供することで、こうした課題に対応するよう設計されています。
堅牢なエンドポイントセキュリティソリューションは、基本的な保護にとどまりません。組織全体で変化するセキュリティインシデントを監視、検出、対応するために必要な可視性と制御をセキュリティチームに提供する、一元管理コンソールを実現します。この一元管理は、一貫したセキュリティポリシーの維持、データアクセスの管理、機密データがどこでどのようにアクセスされても保護され続けることを確保するうえで不可欠です。
効果的なエンドポイントセキュリティは、予防、検出、対応の機能を組み合わせ、脅威がビジネスに影響を及ぼす前に軽減します。高度なエンドポイント保護ソリューションを統合することで、組織は絶えず進化する脅威環境の中でエンドポイントを保護し、リモートワークを支援し、企業ネットワークの完全性を維持できます。
## 現在のエンドポイントセキュリティ脆弱性を評価するためのエンドポイント検出
エンドポイントの保護は、それらを理解することから始まります。つまり、ネットワークに接続されているデバイスについて、タイプ、オペレーティングシステム、接続方法、潜在的な露出ポイントを含め、完全な可視性を得るということです。ハイブリッドワーク環境では、多くの組織がリモートアクセス、個人デバイス、混在したオペレーティングシステムをサポートしているため、従来の資産管理ツールだけでリスクを検出することはより困難になっています。
まず、エンドポイントのエコシステムをマッピングします。チーム全体で使用されているデバイス(デスクトップ、ノートパソコン、スマートフォン、タブレット)を文書化し、それぞれがどのくらいの頻度で更新されているかを記録します。認証情報がどのように保存、共有されているかに注意してください。ユーザーは個人用のパスワードマネージャー、スプレッドシート、記憶に頼っていませんか?同じパスワードが複数のアプリケーションで使い回されていませんか?
組織は、見えていないものを保護することはできません。そして多くの場合、その可視性が得られるのは手遅れになってからです。先を見越した監査によりリスクを明確化し、攻撃者に悪用される前にチームが対処できるようになります。
デバイス環境をマッピングしたら、次は導入済みの保護策を確認します。これには、暗号化が正しく有効化されているか、セキュリティ更新が一貫して展開されているか、多要素認証などの認証プラクティスがすべてのエンドポイントで実装されているかの確認が含まれます。これらの各レイヤーは、アクセスの保護と侵害リスクの低減に役割を果たします。以下のセクションでは、包括的なエンドポイント保護戦略の一環として、これらの制御を評価し強化する方法を説明します。
### エンドポイント保護機能:暗号化とアクセス制御
フルディスク暗号化と強力なアクセスポリシーは、エンドポイントデバイス上のデータを保護する最も効果的な方法の2つです。しかし、特にユーザーが個人所有のハードウェアを利用し、職場、自宅、公共の場所を行き来するハイブリッド環境では、これらの対策が一貫して適用されていないことがよくあります。
環境全体でデバイスレベルの暗号化設定を監査します。暗号化がデフォルトで有効になっており、ユーザー認証と統合されていることを確認し、承認されたユーザーだけがデバイスデータをロック解除できるようにします。ユーザーがデバイスにどのようにアクセスしているかを評価してください。パスコードや生体認証でログインすることが求められていますか?完全な管理者権限を持っていますか、それともリスクを低減するために権限が制限されていますか?
これらの基本的な制御は、紛失、盗難、または廃棄されたデバイスからのデータ流出リスクを大幅に低減できる重要な保護レイヤーを提供します。
> こちらの記事で、[データを保護する暗号化方式について理解を深めましょう](https://bitwarden.com/ja-jp/blog/how-password-security-best-practices-safeguard-against-ransomware/)。
### ポリシーのギャップと迅速な更新プロセスを特定する
パッチが適用されていないシステムは、今でも攻撃者にとって最も一般的な侵入口の1つです。それでも多くのチームは、特にソフトウェア更新が個々のユーザー任せになっている場合、多様なエンドポイント全体で一貫したパッチ適用を維持することに苦労しています。
更新ポリシーとパッチ適用の頻度を見直しましょう。特に最も重要なデバイスが対象です。こうした取り組みは、リスクが深刻化する前に先回りして明らかにするエンドポイント検出と密接に関連しています。OSとブラウザーの更新は自動化されていますか?重要なアプリとブラウザー拡張機能は一元的に展開、監視されていますか?Bitwardenを利用しているチームは、[デスクトップアプリ](https://bitwarden.com/ja-jp/help/deploy-desktop-apps-with-intune/)と[ブラウザー拡張機能](https://bitwarden.com/ja-jp/help/deploy-browser-extensions-with-intune/)をMicrosoft Intuneで展開することで、このプロセスを簡素化し、デバイス全体でシームレスなロールアウトを実現できます。
明日のパッチで今日の脆弱性悪用を止めることはできません。しかし、更新ワークフローを強化することで、組織はより回復力のある基盤を確立し、ギャップをより迅速かつ少ない手動作業で解消できます。
## パスワード管理戦略でエンドポイント保護を強化
パスワード管理の課題のひとつは規模への対応です。手動での徹底に依存するパスワードポリシーは、組織が成長するにつれて機能しにくくなります。リモートチーム、サードパーティーベンダー、クラウドアプリは急速に増え、適切なシステムがなければ、誰が何にアクセスできるのかを管理することが難しくなります。
Bitwarden のような専用のパスワードマネージャーを使えば、そのアクセスを管理下に置くことができます。チームは認証情報を共有コレクションに整理し、役割や部門に基づいてアクセスを割り当て、組織全体で強固なパスワード運用を促すポリシーを適用できます。管理者はパスワードの健全性を可視化でき、ユーザーは付箋、メール、スプレッドシートといったリスクの高い回避策に頼らず、安全かつ便利にログインできます。
このレベルの一貫性により、弱いパスワードや侵害されたパスワードが見過ごされにくくなり、フィッシングや認証情報の詰め込み攻撃など、一般的な攻撃手法の防止に重要な役割を果たします。
こうしたパスワード運用は、エンドポイント保護ソフトウェアを補完する重要な要素であり、より広範な[ランサムウェア対策](https://bitwarden.com/ja-jp/blog/how-password-security-best-practices-safeguard-against-ransomware/)プログラムの基盤として、認証情報の使い回しや不正アクセスによるリスクの軽減に役立ちます。
### 企業ネットワークを保護するために、ビジネス向けの専用パスワードマネージャーを導入する
一元管理されたパスワードマネージャーがない場合、チームはパスワードの使い回し、スプレッドシートでの保存、IT 部門の可視性が及ばない個人用ツールの利用など、リスクの高い習慣に陥りがちです。これにより認証情報が侵害される可能性が高まり、企業ネットワーク全体でのオンボーディング、オフボーディング、アクセス監査が複雑になります。
Bitwarden は、大規模な認証情報管理を効率化し、管理負荷を軽減するために設計された、ビジネスレベルの機能を複数提供しています。たとえば、次のような機能があります。
- **ディレクトリ連携**(SCIM または Directory Connector 経由)により、ユーザープロビジョニングを組織の ID プロバイダーと同期し、メンバーが組織に参加または退職した際に、そのアクセスが自動的に更新されます。
- **保管庫健全性レポート**は、組織全体の弱いパスワード、使い回されたパスワード、流出済みパスワードに関するインサイトを提供し、管理者がセキュリティ態勢を改善するための実用的なデータを得られるようにします。
- **共有コレクション**を使うと、認証情報を部門、チーム、職務別に簡単に整理しながら、表示や編集ができるユーザーを制御できます。
- **カスタマイズ可能なポリシー**により、管理者は 2FA、パスワードの長さ、保管庫のエクスポートなどに関するルールを適用でき、手動での遵守に頼らず安全な基準を確立できます。
数百から数千の認証情報を管理する組織にとって、これらの機能は複雑さを軽減し、効率を高め、一貫性のあるスケーラブルなアクセス制御の維持に役立ちます。
> パスワードマネージャーが現代の[セキュリティスタック](https://bitwarden.com/ja-jp/blog/building-a-strong-security-stack/)にどのように組み込まれ、組織のニーズに合わせて拡張できるかをご覧ください。
### 強力なマスターパスワードを設定し、二要素認証を適用する
パスワードマネージャーの安全性は、それにアクセスするために使用する認証情報の安全性に左右されます。そのため、堅牢で覚えやすいマスターパスワードを設定し、多要素認証で補完することが重要です。
Bitwarden は、安全なマスターパスワードを作成するための組み込みガイダンスに加え、組織のセキュリティを損なわずにユーザーがアクセスを回復できるよう支援するツールを提供しています。IT チームは、これらの保護を部門全体に簡単に拡張できます。
管理者は、TOTP、Duo、FIDO2 セキュリティキーなどの方法を使用して、すべてのユーザーに二要素認証(2FA)を必須にできます。これらの設定は管理者ポリシーを通じて適用でき、イベントログで監視できます。これらの保護策を組み合わせて導入することで、エンドポイントデバイスが紛失、共有、または侵害された場合でもリスクを抑える、安全な入口を構築できます。
> 実践的なガイダンスとして、[堅牢なマスターパスワードの作成方法と二要素認証の実装方法をご覧ください](https://bitwarden.com/ja-jp/help/setup-two-step-login-authenticator/)。
## 継続的なツールとベストプラクティスでエンドポイント保護を維持する
エンドポイント保護は、一度設定すれば終わりではありません。アクセスを管理し、新たなリスクに適応し、チーム間の整合性を維持し続ける継続的なプロセスです。組織が成長するにつれて、課題はエンドポイントを保護することだけでなく、ユーザーに負担をかけずにそれを実現することになります。
最も成功しているセキュリティプログラムは、シンプルさ、シームレスな連携、そしてチーム全体での継続的な意識向上とトレーニングに重点を置いています。Bitwarden は、シングルサインオン(SSO)、安全なシークレット管理、健全なセキュリティ習慣を大規模に定着させる機能などの高度な機能を通じて、この取り組みを支援します。
### SSO とシークレット管理を連携する
シングルサインオン(SSO)は、チームメンバーが一度ログインするだけで複数のシステムにアクセスできるようにし、ユーザーアクセスを簡素化します。これにより、複数のパスワードが不要になり、認証情報の使い回しが減り、全体的なユーザー体験が向上します。Bitwarden は、主要な ID プロバイダーとの SAML および OIDC ベースの SSO 連携をサポートしており、組織はユーザーが作成したパスワードだけに頼らず、強力な認証を維持できます。
DevOps チームやエンジニアリングチームには、[Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-right-choice-for-secure-secrets-management/)が、CI/CD パイプラインやコンテナ化環境で使用される API キー、データベース認証情報、その他の機密性の高い設定データを管理するための安全な方法を提供します。シークレットはエンドツーエンドで暗号化され、一元化された保管庫に保存されるため、環境ファイルやハードコードされたスクリプトからの漏えいリスクを低減できます。
> 従来のパスワード運用にとどまらずエンドポイント保護を強化するために、[SSO 連携のメリット](https://bitwarden.com/ja-jp/help/sso-faqs/)と[安全なシークレット管理ソリューション](https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-right-choice-for-secure-secrets-management/)をご覧ください。
### 継続的なチームトレーニングを促進する
どれほど優れたツールでも、人為的ミスを防いだり、巧妙に作られたフィッシングメールを止めたりすることはできません。そのため、エンドポイント保護は人にも依存します。具体的には、脅威を認識し、安全な運用をリアルタイムで実践できるかどうかです。継続的なトレーニングはこうした習慣を定着させ、偶発的な侵害の可能性を減らすのに役立ちます。
オンボーディングプロセス、四半期ごとの会議、チームのスタンドアップに、短時間で学べるセキュリティの復習を取り入れることを検討してください。トレーニングのテーマには、フィッシングの試みを見分ける方法、認証情報の共有を防ぐ方法、業務関連のパスワードを安全に保存する方法などが含まれます。フィッシングシミュレーション、短い動画モジュール、ポリシー確認はいずれも、望ましい行動の定着に役立ちます。
Bitwarden は、チーム全体のパスワード衛生を可視化することで、この取り組みを支援できます。弱いパスワードの警告や侵害監視を含む保管庫健全性レポートなどの機能により、管理者はパターンを特定し、必要な場所で安全な行動を強化できます。これらのツールは、一般的なコンプライアンスフレームワークとの整合にも役立ちます。たとえば、[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)では、継続的なトレーニングとアクセス管理が、レジリエントなセキュリティプログラムの重要な要素として重視されています。
請負業者、フリーランサー、自宅で予備デバイスを使用する個人など、IT が管理する中核環境の外にいるユーザーには、[個人向けパスワード管理ツール](https://bitwarden.com/ja-jp/products/personal/)が、認証情報とエンドポイントの保護に役立ちます。
## Bitwarden でパスワードを簡単に管理
エンドポイント保護は、可視性、制御、使いやすさがシームレスに統合されているときに最も効果を発揮します。強力なパスワード管理の実践が、その基盤となります。適切なツールがあれば、その基盤を拡張し、ポリシー主導のアクセス、チーム間の連携、長期的なレジリエンスを支えることができます。
より強力なエンドポイントセキュリティ戦略を構築するには:
- **特定する**:エンドポイント全体の脆弱性を把握し、リスクに優先順位を付ける
- **導入する**:安全なパスワードと認証の保護策を大規模に展開する
- **維持する**:連携、ユーザートレーニング、シークレット管理によって保護を継続する
Bitwarden なら、どのような規模のチームでもこのアプローチを実現できます。[ビジネス向けセキュリティソリューションを見る](https://bitwarden.com/ja-jp/products/business/)、または[安全なシークレット管理ツールを確認する](https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-right-choice-for-secure-secrets-management/)ことで、どの組織もエンドポイントを起点に自信を持って成長できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/enhancing-power-grid-security-meeting-nerc-cip-requirements-with-bitwarden/
---
# 電力網セキュリティの強化:BitwardenでNERC CIP要件に対応
## 概要
[北米電力信頼度協議会](https://www.nerc.com/Pages/default.aspx)(NERC)は、米国、カナダ、メキシコの一部で数億人に電力を供給する電力網と電力システムのリスク低減に役立つコンプライアンス標準の策定に取り組む、非営利の国際規制機関です。
NERCの[重要インフラ保護](https://www.nerc.com/pa/Stand/Pages/Cyber-Security-Permanent.aspx)(CIP)要件は、北米の大規模電力システム(BES)全体で、信頼性が高く効率的に電力を供給するために、重要資産を保護・安全確保するサイバーセキュリティフレームワークが不可欠である理由を示しています。これらの標準は規制として施行されるため、法的要件となっています。
連邦エネルギー規制委員会(FERC)は、電力網のセキュリティと信頼性を高めるため、特に過去の大規模停電を受けて、これらのNERC CIP標準の施行において重要な役割を担っています。
NERCは、[サイバー脅威の増加](https://www.reuters.com/technology/cybersecurity/us-electric-grid-growing-more-vulnerable-cyberattacks-regulator-says-2024-04-04/)が北米の電力網に対して起きていることを指摘し、ウェブキャストで「送電網の仮想的および物理的な弱点、つまりサイバー犯罪者に狙われやすいソフトウェアまたはハードウェア上の箇所が、23,000~24,000の範囲に増加した」と述べています。
本記事では、電力網への脅威が増大している実態について詳しく説明します。また、エンタープライズグレードのパスワード管理がエネルギー分野のセキュリティレジリエンスを高め、[パスワードセキュリティ](https://bitwarden.com/ja-jp/how-secure-is-my-password/)を強化し、NERC CIP標準への準拠において内部および外部の脅威を制限するアクセス制御を確保する方法についても解説します。
## 攻撃ベクトルとしての電力網
電力網は経済成長を支える重要な要素であり、インフラと国家安全保障の両方に影響します。端的に言えば、大規模電力システムが機能しなければ、社会は停止してしまいます。そのため、サイバー犯罪者にとって非常に魅力的な標的にもなっています。
最近の[米国政府説明責任局(GAO)](https://www.gao.gov/blog/securing-u.s.-electricity-grid-cyberattacks)の調査結果は、エネルギー業界の運用技術を保護するうえで課題が増大していることを明らかにしており、次のように述べています:
> 「米国の電力網システムには、脆弱性が存在する箇所が複数あります。たとえば、送電システムから消費者へ電力を届ける配電システムは、運用技術がリモートアクセスや業務ネットワークへの接続を可能にする傾向が強まっていることもあり、脆弱性が高まっています。これにより、脅威アクターがこれらのシステムにアクセスし、運用を妨害する可能性があります。
> 国家や犯罪グループは、国家情報長官の2022年年次脅威評価によると、米国の重要インフラに対して最も重大なサイバー脅威をもたらしています。これらの脅威アクターは、電力網を攻撃する能力をますます高めています。」
電力網に対する最近の攻撃は、物理的な脆弱性とサイバーセキュリティ上の脆弱性を悪用しています。NERCは、[サイバー脅威について言及し](https://www.eenews.net/articles/tensions-at-home-and-abroad-pose-growing-threat-to-us-grid/)、「直接定量化するのはより困難」としています。前述のとおり、電力システムのセキュリティ上の弱点は増加しており、1日あたり平均60件のサイバー攻撃が追加で発生する結果となっています。
## 重要インフラ保護のためのNERC CIP標準の内訳
電力網企業に関連するNERC CIP要件は13項目あります:
- [BESサイバーシステムの分類](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-002-5.1a.pdf):サイバー攻撃が発生した場合に、より広範なBESを危険にさらす可能性のある資産を組織が特定し、それに応じて分類・保護することを求めています。これには、BESの信頼性の高い運用を確保するために、「BESサイバー資産」と「重要サイバー資産」を特定し保護することが含まれます。
- [セキュリティ管理統制](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-003-8.pdf):組織は、人員のトレーニングやセキュリティインシデントの報告など、BESサイバーシステムを侵害から保護するセキュリティ管理統制を実装する必要があります。
- [要員とトレーニング](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-004-6.pdf):BESサイバーシステムにアクセスする個人には、リスク評価を実施し、セキュリティ意識向上のトレーニングを行う必要があります。
- [電子的セキュリティ境界](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-005-6.pdf):組織は、BES資産を保護する電子的セキュリティ境界(ESP)を定義し、そのうえで保護する必要があります。
- [BESサイバーシステムの物理的セキュリティ](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-006-6.pdf):チームは、BESサイバーシステムを侵害から保護するための物理的セキュリティ計画を策定する必要があります。
- [システムセキュリティ管理](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-007-6.pdf):この標準は、悪意のあるコードの監視と削除、既知のデフォルトパスワードの変更など、BESサイバーインフラを保護するために必要な技術的、運用上、手続き上の要件を定めています。
- [インシデントの報告と対応計画](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-008-6.pdf):インシデントの証拠をどのくらいの頻度で文書化し、どのくらいの期間保持するかなど、インシデント対応要件を説明します。
- [BESサイバーシステムの復旧計画](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-009-6.pdf):インシデント発生時にBESの継続的な安定性を支えるための復旧計画要件を扱います。
- [構成変更管理と脆弱性](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-010-3.pdf):BESサイバーシステムへの不正な変更を防止・検出するため、組織は構成を設定する時期と方法に関する仕様に従う必要があります。
- [情報保護](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-011-2.pdf):企業は、保管時、使用時、転送時を問わず、BESの運用に不可欠な情報を保護しなければなりません。
- [制御センター間の通信](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-012-1.pdf):制御センター間で送信されるデータは、常に保護されなければなりません。
- [サプライチェーンリスク管理](https://www.nerc.com/pa/Stand/Reliability%20Standards/CIP-013-1.pdf):組織は、サプライチェーンリスクを軽減するためのセキュリティ管理策を実装しなければなりません。
- [物理的セキュリティ](https://www.ferc.gov/media/reliability-standard-cip-014-3):組織は、物理的な攻撃から拠点や変電所を保護するための計画を整備しなければなりません。
NERC CIPコンプライアンスチェックリストは非常に広範です。ここではパスワードセキュリティに関する推奨事項に焦点を当てると、ガイドラインでは組織に次の対応を推奨しています。
- 人員の入れ替わりにより変電所や発電デバイスのパスワードが頻繁に変更される状況を防ぐため、共有アカウントへのアクセスを取り消す。
- パスワードマネージャーを使用して、アカウントに強力で[一意のパスワード](https://bitwarden.com/ja-jp/password-generator/)を確実に設定し、パスワードスプレー攻撃やクレデンシャルスタッフィング攻撃が成功するリスクを軽減するとともに、権限のない個人との安全でない、または意図しない[パスワード共有](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)を最小限に抑える。
- セキュリティをさらに強化するため、多要素認証を実装する。
- 攻撃者が試行できる推測回数を制限し、オンラインのパスワード攻撃を防ぐ。
## 大規模電力系統に最適なパスワードソリューションとしてBitwardenが選ばれる理由
成功した[サイバー攻撃](https://bitwarden.com/ja-jp/blog/what-is-a-cyberattack/)が電力網システムに対して行われると、運用や重要な電力供給が停止に追い込まれる可能性があります。幸い、BitwardenのようなNERC CIPコンプライアンスソフトウェアは、サイバー犯罪者に対する第一の防御線となります。Bitwardenは、エネルギー事業者が強力で一意のパスワードを生成・管理できるようにすることで、パスワード関連の侵害に対する脆弱性を低減します。その他の主なメリットは次のとおりです。
- **役割ベースのアクセス制御**により、管理者は詳細な権限をカスタマイズして付与でき、さらに[特定の機能にアクセスできるユーザーを制御](https://bitwarden.com/ja-jp/help/user-types-access-control/)できます。必要性に基づいてユーザーアクセスを制限することで、電力網の組織は機密性の高いシステムを制御下に維持できます。
- **エンドツーエンドで暗号化された保管庫**は、パスワードだけでなく、会社カードやその他の個人識別情報(PII)も保護します。
- **多要素認証機能**により、組織は第2の認証レイヤーを導入して、ブルートフォース攻撃や内部脅威を抑止できます。
- **パスワード共有機能**により、チームや部門は、場所やデバイスを問わず、複雑なパスワードやその他の機密データを安全に生成、管理、共有できます。
- **シームレスで柔軟な統合オプション**には、IDプロバイダーやディレクトリサービス([SCIM](https://bitwarden.com/ja-jp/help/about-scim/)を含む)とのシングルサインオン(SSO)が含まれます。
- **簡単なオンボーディング**により、集中管理された管理者コンソールでエンタープライズポリシーを有効化し、ユーザーを自動的にプロビジョニングできます。
- **クロスプラットフォームアクセス**により、デバイス数の制限なく利用できます。
- **脆弱性レポート**により、脆弱なパスワードや再利用されたパスワードを明らかにし、詳細なイベントログと監査証跡で機密データへのユーザーおよびグループのアクセスを監視できます。
- **定期的な**[**サードパーティーセキュリティ監査**](https://bitwarden.com/ja-jp/blog/third-party-security-audit/)、暗号分析、Bitwardenのペネトレーションテストにより、パスワードマネージャーが最高水準のセキュリティ基準を維持していることを確認します。
大規模電力系統は経済を支え、国家安全保障に影響を与え、日常生活を動かしているため、エネルギー事業者が使用する認証情報を、強力で一意のパスワードによって高度に保護し続けることが極めて重要です。全社的なパスワードマネージャーを導入することは、厳格で法的拘束力のあるNERC CIP要件を満たす必要がある組織にも大きなメリットをもたらします。
## Bitwardenを始める
Bitwardenのビジネス向け機能を詳しく確認するには、[今すぐ無料トライアルを開始してください](https://bitwarden.com/ja-jp/pricing/business/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/enterprise-password-management-best-practices-for-a-secure-organization/
---
# エンタープライズパスワード管理:安全な組織のためのベストプラクティス
## 概要
#### この記事の主なポイント:
- **ベストプラクティスの基準:**パスワード管理を「ユーザーの利便性」機能ではなく、中核的なセキュリティ制御として扱います。
- **SSOだけでは不十分:**SSOを導入していても、多くのアプリやワークフローでは依然として認証情報が必要です。パスワードマネージャーは、そうしたカバー範囲のギャップを埋めます。
- **自動化でリスクを低減:**自動化されたプロビジョニング/プロビジョニング解除により、不要なアクセスの残存を防ぎ、大規模なオンボーディングの速度を向上させます。
- **安全な共有とガバナンス:**暗号化されたストレージと制御された共有により、フィッシングへの露出を減らし、認証情報の危険な受け渡しをなくします。
- **包括的なアプローチ:**パスワード管理をMFA、監査/ログ、ポリシー適用と組み合わせることで、組織全体でより強力な成果を実現します。
大規模な組織では、アプリ、システム、データにアクセスするために数百、場合によっては数千ものログインに依存しています。これらのパスワードを安全に管理することは、データ侵害のリスクを軽減するうえで最も重要な方法の一つです。そこで役立つのがエンタープライズパスワード管理です。
エンタープライズパスワード管理ソフトウェアは、企業がチーム全体でパスワードを保存、管理、保護するのに役立ちます。脆弱なパスワードや使い回しのパスワードが使われる可能性を減らし、従業員がセキュリティを犠牲にすることなく必要なツールへアクセスしやすくします。
このガイドでは、エンタープライズパスワード管理の仕組みと、適切なツールの選定からポリシー設定、アクセスの自動化、継続的なセキュリティ監視まで、導入を成功させるために必要なことを解説します。
## パスワード管理が重要な理由
従業員がパスワードを使い回したり、安全でない方法で共有したりすると、リスクが生じます。パスワードは盗まれたり、推測されたり、データ侵害で流出したりする可能性があります。脆弱なパスワードや使い回しのパスワードが1つでも侵害されると、機密情報への入口になりかねません。
エンタープライズパスワードマネージャーは、特権認証情報を1つの安全な保管庫に保存することで、この課題の解決に役立ちます。強力なパスワードを自動生成し、チーム内での共有を簡素化し、適切なユーザーにのみアクセスを許可できます。パスワードマネージャーを使用することで、企業は安全なアクセス制御と明確な監査証跡を求めるHIPAAやSOC 2などのコンプライアンス基準にも対応できます。
詳しくは、[エンタープライズレベルのビジネス向けパスワードソリューション](https://bitwarden.com/ja-jp/blog/how-enterprise-password-vaults-strengthen-security-for-organizations/)で組織を保護する方法をご覧ください。
## エンタープライズパスワードマネージャーを選ぶ際のポイント
信頼できるエンタープライズパスワード管理ソフトウェアは、単にパスワードを保存するだけではありません。チームが大規模でも安全かつ整理された状態を維持できるよう支援します。適切なソリューションには、認証情報を保護し、アクセスを簡素化し、長期的な成長を支える機能が必要です。
次の機能を備えたパスワードマネージャーを選びましょう:
- **パスワード生成と強度チェック**により、強力で一意のパスワードを作成・維持できます。
- **シングルサインオン(SSO)**対応により、アプリケーション全体でシンプルかつ安全なログインを実現できます。
- **多要素認証(MFA)**により、追加のセキュリティ層でアカウントを保護できます。
- **安全なパスワード共有とアクセス制御**により、チームの認証情報を安全に管理できます。
- **IDプラットフォームとの連携**(Azure Active Directory、Okta、OneLoginなど)。
- **レポート機能**により、脆弱なパスワード、使い回しのパスワード、侵害されたパスワードを可視化できます。
- **拡張性とコンプライアンスツール**により、組織の成長を支え、SOC 2やISO 27001などの基準を満たせます。
- **使いやすい設計と信頼できるサポート**容易な導入と継続的な成功を確実にするため。
これらの機能を備えたソリューションを選ぶことで、組織は全員にとってシンプルで効率的なアクセスを維持しながら、安全性を保つことができます。
LastPass のような既存のパスワード管理ソリューションをご利用の場合、このヘルプセンター記事で[LastPass からの移行](https://bitwarden.com/ja-jp/help/import-from-lastpass/)が簡単になります。また、こちらの[他のシステムから認証情報をインポートするためのヒント](https://bitwarden.com/ja-jp/learning/importing-passwords-from-other-password-managers/)もご覧ください。
## 強固な基盤を築く
企業向けパスワード管理システムの設定は、組織のパスワードセキュリティポリシーを定義することから始まります。これには、すべてのアカウントに強力で一意のパスワードを必須にすること、共有認証情報にアクセスできる人を制限すること、ログインを保護するために MFA を使用することなどが含まれます。
パスワードを安全な保管庫に一元化すると、散在するドキュメント、付箋、リスクの高いスプレッドシートでの保管をなくすことができます。統合された保管庫により、セキュリティチームはアクセスを管理し、利用状況を追跡しやすくなります。
シングルサインオンを使うと、ユーザーは 1 つの安全なログインで複数のアプリケーションにアクセスできるため、さらに簡単になります。これにより、パスワード疲れを増やすことなくアクセスが効率化され、脆弱な認証情報や使い回しの認証情報を防ぐのに役立ちます。シングルサインオンを導入していても、[企業にはやはりパスワードマネージャーが必要です](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/)。シングルサインオンではすべてのアプリケーションをカバーできないためです。パスワードマネージャーは、認証情報の暗号化された保管、強力なパスワードの生成支援、チーム間での安全な共有、追加のフィッシング対策を提供します。両方を組み合わせることで、どちらか一方だけよりも包括的なセキュリティアプローチを実現できます。
## 詳細はこちら:
[OneLogin との SSO 連携](https://bitwarden.com/ja-jp/help/saml-onelogin/)
[SSO に関するよくある質問](https://bitwarden.com/ja-jp/help/sso-faqs/)
## アクセスとプロビジョニングの自動化
アカウントを手動で作成し、パスワードを割り当てる作業は、特に大規模な組織では時間がかかり、ミスも起こりがちです。ユーザープロビジョニングを自動化することで、これを解決できます。企業向けパスワードマネージャーを Azure AD や人事プラットフォームなどのシステムに接続することで、組織は従業員の入退社に合わせてアクセスを自動的に作成または削除できます。これによりオンボーディングが迅速化され、人的ミスが減り、忘れられた認証情報や残存する認証情報のリスクを抑えられます。
チームは、部門や役割ごとにユーザーをグループ化し、共有パスワードコレクションを適用して、MFA を一貫して強制することもできます。こうしたプロセスは時間を節約し、日々の業務をよりスムーズにします。
## 詳細はこちら:
[SCIM プロビジョニングを理解する](https://bitwarden.com/ja-jp/help/about-scim/)
## アプリケーションパスワードの管理
すべての認証情報が人に属するわけではありません。アプリケーション、サーバー、サービスは、相互に通信するために独自のパスワードを必要とすることがよくあります。こうしたアプリケーションパスワードを安全に管理することは、ユーザーのログインを保護することと同じくらい重要です。信頼できる企業向けパスワードマネージャーは、これらのタイプの認証情報を安全に保管します。ID プロバイダーとの連携により、これらのシステムをより広範なアクセス制御に組み込むことができます。
ユーザーとアプリケーションの両方の認証情報を保護することで、組織は最も機密性の高いシステムへの不正アクセスのリスクを低減できます。
## 継続的な監督と監視
強力なパスワードポリシーは一度設定して終わりではありません。安全なパスワード管理ソリューションには、継続的な注意が必要です。パスワードマネージャーには、保管庫のアクティビティを監視し、パスワードの健全性を評価し、パスワードの使い回しや不審なログイン試行などのセキュリティ問題を検出するツールが含まれているべきです。定期的な監査は、不要なアクセスや権限の肥大化を特定するのに役立ちます。リアルタイムアラートは、認証情報の流出を早期に検知できます。侵害監視は、サードパーティーのデータ漏洩でパスワードが侵害されていないかを検出するのに役立ちます。
一部の組織では、この監督をさらに拡張し、[安全なシークレット管理を検討しています](https://bitwarden.com/ja-jp/products/secrets-manager/)。これは、基本的なパスワードにとどまらず、API キーやシステムトークンなどの機密性の高い認証情報を保護するために使用されます。
## はじめに
企業向けパスワード管理ソフトウェアは、単にログイン情報を管理するだけのものではありません。スマートなセキュリティポリシー、自動化、監督を組み合わせることで、チームの生産性を保ちながら、企業の安全性を維持するのに役立ちます。
これから始める組織には、パイロットプログラムの開始が有効な第一歩です。現在のパスワード利用状況を評価し、既存の認証情報をインポートして、チーム全体に共有保管庫と MFA の展開を開始しましょう。
最適な企業向けパスワードマネージャーは、成長を支え、セキュリティ態勢を改善し、ユーザーが重要なリソースにアクセスする方法を簡素化します。
## Bitwarden の無料トライアルを開始
Bitwarden で企業のセキュリティを強化しましょう。[無料アカウント](https://bitwarden.com/ja-jp/pricing/)を作成するか、[ビジネスプランの 7 日間トライアル](https://bitwarden.com/ja-jp/pricing/business/)を開始して、チームを保護しましょう。詳しく知りたい場合は、[毎週開催のライブデモ](https://bitwarden.com/ja-jp/weekly/)に参加して、Bitwarden チームと直接つながりましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/enterprise-trial-guide/
---
# Bitwarden Enterpriseトライアルガイド
無料のEnterpriseトライアルを最大限に活用するためのステップバイステップガイド。
---
## Enterpriseトライアルの概要
14日間のEnterpriseトライアルへようこそ!パスワード管理の導入は大きな変革をもたらします。組織内の一人ひとりに、重要なデジタルセキュリティの基盤を確立します。
このガイドは、Enterpriseプランを試用するBitwarden管理者向けです。Bitwardenの利用体験を最大限に高め、組織のパスワード管理を成功に導くことを目的としています。
## 管理者としての基盤を構築する
### 1日目
#### 主要なチームメンバーを招待する
Bitwardenは、技術スキルのレベルを問わず、誰にとっても簡単で使いやすいツールです。ビジネス全体でBitwardenの利用を促進することで、組織全体の安全性を高められます。Bitwardenの導入を促進し、強力な概念実証を行うため、Bitwardenではトライアルに少なくとも3人のチームメンバーを含めることをおすすめしています。
**新しいメンバーを組織に招待する方法は次のとおりです:**
- Bitwardenウェブアプリにログインします。
- 製品切り替えメニューを使用して管理者コンソールを開きます:

- 管理者コンソールで、ナビゲーションからメンバーを選択し、**メンバーを招待**ボタンを使用します:

- 「**役割**」タブで、2人目のメンバーの**メールアドレス**を入力します。すでにアカウントを作成済みの場合は、そのメンバーがBitwardenに[登録した](https://bitwarden.com/ja-jp/help/getting-started-organizations/#sign-up-for-bitwarden-again/)メールアドレスと一致している必要があります。次に、必要な権限レベルに応じて[メンバーの役割](https://bitwarden.com/ja-jp/help/user-types-access-control/#user-types/)を選択します。

- 「**保存**」を選択して、指定したメールアドレスに招待を送信します。
招待を送信したら、新しいメンバーに知らせ、[招待の承諾](https://bitwarden.com/ja-jp/help/getting-started-organizations/#accept/)をサポートしてください。
> Bitwardenは、Learning Centerでお客様とチームメンバー向けのオンデマンドサポートを提供しています。[このガイドを共有](https://bitwarden.com/ja-jp/learning/getting-started-as-a-team-member/)し、新しいメンバーをBitwardenの組織に招待する際に活用してください。
### 2日目
#### Enterpriseポリシーを設定する
Bitwardenでは、管理者が組織に適したEnterpriseポリシーをすばやく簡単に適用できます。
**ビジネス向けのポリシーを有効にする:**
- 製品切り替えメニューを使用して管理者コンソールを開きます。
- 管理者コンソールでポリシーを表示するには、「**設定**」→「**ポリシー**」に移動します:

- 確認し、ビジネスに適した[ポリシー](https://bitwarden.com/ja-jp/help/policies/#session-timeout/)を判断します。
- 選択したポリシーをクリックし、保存する前に**オンにする**にチェックを入れます。
これで、組織全体にカスタムセキュリティポリシーを追加できました。
> より大規模なチームに展開しますか?当社の[POCチェックリスト](https://bitwarden.com/ja-jp/help/proof-of-concept/)は、技術評価担当者が適合性、セキュリティポリシー、連携を評価するのに役立ちます。[営業担当に相談](https://bitwarden.com/ja-jp/contact-sales/)して、ロールアウト計画をカスタマイズしましょう。
### 3日目
#### セキュリティ監視を設定する(保管庫健全性レポート)
Bitwardenのシステム管理者は、組織全体を俯瞰できるだけでなく、既製のレポートと50種類以上のログ記録イベントを通じて、個々のメンバーのセキュリティに関連するイベントを確認できます。
**セキュリティ監査を実施する:**
- 製品スイッチャーを使って管理者コンソールを開きます。
- 縦型ナビゲーションバーの[レポート]ドロップダウンをクリックします。
- [レポート]と[イベントログ]を切り替えます
- [レポート]タブで、「流出済みパスワード」や「非アクティブな2段階ログイン」などの特定のレポートを表示します。

- [イベントログ]タブで、監査対象の日付範囲を更新し、イベントを表示またはエクスポートします。
> ヒント:特定のアイテムやユーザーのアクティビティを確認したい場合は、アイテムまたはメンバー名の横にある三点リーダーをクリックし、[イベントログ]を選択すると、絞り込んだ表示ができます。
これで完了です!数回クリックするだけで、会社全体と個々のユーザーのセキュリティ健全性を改善するための具体的な対策を実行できます。
### 4日目
#### 安全なパスワード共有を整理する(コレクションを作成)
コレクションは、企業が安全な共有のために保管庫アイテム(ログイン、メモ、カード、ID)を保存する共有スペースです。管理者は、個人またはグループ単位でコレクションへのアクセス権を割り当てます。これにより、従業員は必要なときに必要なパスワードへすばやくアクセスできます。
#### 4.1. メンバーを招待する
メンバーをコレクションに追加するには、まずそのメンバーをBitwarden組織に招待する必要があります。
- Bitwardenウェブアプリにログインし、管理者コンソールを開きます。
- [**メンバー**]に移動し、[**メンバーを招待**]を選択します。
- 招待する相手のメールアドレスを入力し、適切な役割を割り当てます。
- [**保存**]を選択して招待を送信します。承諾されると、そのメンバーはコレクションへのアクセス権を受け取れるようになります。
#### 4.2. 最初のコレクションを作成する:
- Bitwardenウェブアプリにログインし、[**新規**]を選択して、ドロップダウンから[**コレクション**]を選びます:

- [**コレクション情報**]タブでコレクションに**名前**を付け、所属先の[**組織**]を選択します。
#### 4.3. アクセスを管理する:
- [**アクセス**]タブで、既存のメンバーまたは[グループ](https://bitwarden.com/ja-jp/help/about-groups/)にアクセス権を割り当てます。選択ごとに、適切なレベルの[権限](https://bitwarden.com/ja-jp/help/user-types-access-control/#permissions/)を割り当てます。コレクションの作成者には、「コレクションを管理」権限が付与されます。
- [**保存**]を選択して、コレクションの作成を完了します。
#### 4.4. アイテムを追加する:
認証情報の安全な共有を開始するには、コレクションにアイテムを追加します。これには、ログイン、セキュアメモ、クレジットカード、IDを含めることができます。アイテムを追加するには:
- Bitwardenウェブアプリにログインし、保管庫ビューから組織を選択します。
- [**+ アイテムを追加**]をクリックし、適切なアイテムタイプを選択します。
- 詳細を入力し、**コレクション**フィールドまで下にスクロールします。
- このアイテムを保存するコレクションを選択します。
- アクセス権限を選択し、**保存**を選択します。
これでアイテムは安全に保存され、コレクションへのアクセス権を持つチームメンバーが利用できるようになります。
#### 4.5. アイテムを複数のコレクションに割り当てる:
一部のアイテムは、複数のチームや部門で共有する必要がある場合があります。Bitwarden では、柔軟性を高めるために 1 つのアイテムを複数のコレクションに割り当てることができます。アイテムを複数のコレクションに割り当てるには:
- 組織の保管庫内で既存のアイテムを編集するか、新しいアイテムを作成します。
- **コレクション**フィールドで、アイテムを表示したい各コレクションのチェックボックスをオンにします。
- 変更を保存して、選択したすべてのコレクションのアクセス権を更新します。
これで、選択したコレクションの少なくとも 1 つに対する権限を持つチームメンバーなら誰でも、アイテムを表示してアクセスできます。
> [Bitwarden のエキスパートに相談する。](https://bitwarden.com/ja-jp/contact-sales/)
これで、Bitwarden で迅速かつ安全にパスワードを共有するための基盤が整いました。コレクションの作成、認証情報の追加、メンバーの招待を進めるほど、コレクションによる時間短縮の効果はさらに大きくなります。
### 5 日目
#### すべてのデバイスに Bitwarden をダウンロードする
Bitwarden はあらゆる場所で利用できます。パスワードマネージャーを最大限に活用するために、仕事で使用する可能性のあるすべてのデバイスにインストールしておきましょう。
[すべてのデバイスに Bitwarden をダウンロードして](https://bitwarden.com/ja-jp/download/)、オープンソースのパスワード管理の力を最大限に引き出しましょう
> ヒント: ブラウザー拡張機能を使用すると、[新しいログイン情報を検出して保存](https://bitwarden.com/ja-jp/learning/browser-extension/#select-folder-from-save-bar/)、[ユーザー名とパスワードを自動入力](https://bitwarden.com/ja-jp/help/auto-fill-browser/)、さらに[2FA コードをすばやく挿入](https://bitwarden.com/ja-jp/help/integrated-authenticator/#use-generated-codes/)できます。
## エンドユーザーの成功を確実にする
今後の定着は、日々の使いやすさにかかっています。エンドユーザーが毎日利用する一般的なワークフローをテストすることで、主要な機能を確認し、Bitwarden がチームメンバーの日常業務を改善することを確かめられます。推奨されるテストチェックリストは次のとおりです:
### ステップ 1
#### 複数のデバイス(デスクトップ、モバイル、ブラウザー)で Bitwarden をテストする
Bitwarden は、チームのあらゆる作業環境をシームレスにサポートできるときに最も効果を発揮します。複数のデバイスでテストすることで、スムーズな同期を確認し、日常的な使いやすさを把握できます。
**テストする内容:**
- デスクトップ、モバイル、ブラウザー拡張機能からログインする
- アイテムを追加または編集し、デバイス間で即時に同期されることを確認する
- ブラウザーでの自動入力やモバイルでのアプリのロック解除など、プラットフォーム固有の操作を試す
リソース: [https://bitwarden.com/download/ ](https://bitwarden.com/ja-jp/download/)
### ステップ 2
#### エンドユーザー向けの主要機能をテストする
#### 2.1. パスワードの生成と保存
強力で一意のパスワードは、組織のセキュリティに不可欠です。Bitwarden は、ユーザーが安全な認証情報を生成・保存できる組み込みツールにより、この作業を簡単にします。付箋や使い回しのパスワードは不要です。
**テストする内容:**
- [アプリ内の生成ツールで強力なパスワードを生成する](https://bitwarden.com/ja-jp/help/generator/#generate-a-password/)
- [新しいログインアイテム内で直接強力なパスワードを生成する(シームレスに保存できるため推奨)](https://bitwarden.com/ja-jp/help/managing-items/)
- [プライバシー強化のためにユーザー名を生成する](https://bitwarden.com/ja-jp/help/generator/#generate-a-username/)
#### 2.2. 自動入力
自動入力は、Bitwarden で最も人気のある機能の 1 つです。ワンクリックや Ctrl/CMD + Shift + L などのホットキーでユーザーを Web サイトにログインさせ、アクセスを効率化します。自動入力はクレジットカード、ID、カスタムフィールドにも対応しており、あらゆる場面で手間を減らし、時間を節約します。
**テストする内容:**
- ブラウザー拡張機能を使用してログイン情報を自動入力する
- Android で自動入力する
- iOS で自動入力する
- 保存済みのクレジットカードと ID を自動入力する
- カスタムフィールドを自動入力する
リソース:[https://bitwarden.com/help/auto-fill-ios/#setup-auto-fill](https://bitwarden.com/ja-jp/help/auto-fill-ios/#setup-auto-fill/)
#### 2.3. 安全な共有
Bitwarden なら、チーム内での内部共有でも、信頼できるベンダーとの外部共有でも、安全な共有を簡単に行えます。メールやスプレッドシートのようなリスクの高い手段を、暗号化され監査可能な共有ツールに置き換えましょう。
**テストする内容:**
- [コレクションを通じて内部共有する](https://bitwarden.com/ja-jp/help/sharing/)
- [Bitwarden Send で外部共有する](https://bitwarden.com/ja-jp/help/about-send/)
#### 2.4. 二要素認証(2FA)
Bitwarden へのログイン時に 2FA を必須にすることで、組織のセキュリティ体制を強化できます。Bitwarden はユーザー保管庫へのログインに複数の 2FA オプションをサポートしており、さらにチームが保管しているログイン情報を保護するための組み込み認証アプリも提供しています。
**テストする内容:**
- [2FA を使用して Bitwarden にログインする](https://bitwarden.com/ja-jp/help/setup-two-step-login/)
- [無料の Bitwarden Authenticator アプリをダウンロードして使用する](https://bitwarden.com/ja-jp/products/authenticator/)
- [保管庫に保存されているログイン情報に組み込み認証アプリを使用する](https://bitwarden.com/ja-jp/help/bitwarden-field-guide-two-step-login/#securing-important-websites/)
### ステップ 3
#### 時間短縮を強調してエンゲージメントと導入を促進する
組織全体に Bitwarden を展開する際は、すぐに時間短縮効果をもたらす、影響の大きい次の 3 つの領域に重点を置いてください。これらの機能に注力することで、エンドユーザーにとって説得力のあるユースケースを構築し、全社的な導入をより成功に導くことができます。
#### 3.1. すべてのサイトで自動入力する
自動入力はログイン時の手間を減らし、パスワードリセット依頼を削減し、ユーザーが初日から Bitwarden の価値を実感できるようにします。
> ヒント: よくアクセスする社内外のウェブサイトに自動入力を導入し、その後、手動ログインと Bitwarden の自動入力でログインにかかる時間を比較します。リソース: [https://bitwarden.com/help/auto-fill-browser/](https://bitwarden.com/ja-jp/help/auto-fill-browser/)
#### 3.2. パスワードリセットをなくす
平均的な従業員は、パスワードを思い出したりリセットしたりするだけで年間 11 時間を費やしています。規模が大きくなるほど、これは IT リソースを圧迫し、生産性を妨げます。Bitwarden により、ユーザーは認証情報を安全に保存して取得できるため、パスワード忘れやヘルプデスクへの問い合わせを減らせます。
> ヒント:** **重要な業務用ログイン情報を保管庫に保存し、それを取り出す練習をユーザーに行ってもらいます。「パスワードを忘れた場合」のシナリオをテストします。Bitwarden を使用している場合でも、どの程度必要になるでしょうか?
#### 3.3. 認証情報の安全な共有
チームがまだ付箋やスプレッドシートを使用している場合は、個々の同僚やチーム全体とログイン認証情報を保存・共有するための、より優れた方法を提供しましょう。
> ヒント: エンドユーザーに、認証情報を組織のコレクションへ移動したり、コレクション間で移動したりする練習をしてもらいます。
リソース:
- [アイテムを組織へ移動する](https://bitwarden.com/ja-jp/help/sharing/)
- [アイテムをコレクション間で移動する](https://bitwarden.com/ja-jp/help/about-collections/#move-an-item-between-collections/)
### ステップ 4
#### セキュリティ向上を紹介する
#### 4.1. 脆弱なパスワードや使い回しのパスワードを削除する
Bitwarden は、安全な行動を最も簡単な選択肢にすることで、ユーザーがより強固なパスワード習慣を身につけられるよう支援します。認証情報を生成・更新する組み込みツールにより、パスワードの使い回しを減らし、組織全体で長期的なセキュリティ向上を促進します。
リソース:
- [保管庫ヘルスレポート](https://bitwarden.com/ja-jp/help/reports/)を使用して、脆弱な認証情報を特定して修正します。
- [流出済みパスワードレポートを実行する](https://bitwarden.com/ja-jp/help/reports/#exposed-passwords-report/)
- [使い回しパスワードレポートを実行する](https://bitwarden.com/ja-jp/help/reports/#reused-passwords-report/)
- [非アクティブな 2FA レポートを実行する](https://bitwarden.com/ja-jp/help/reports/#inactive-2fa-report/)
#### 4.2. フィッシング攻撃から保護する
Bitwarden は、ブラウザー拡張機能でログイン URI を照合することでフィッシングを防ぎます。サイトのドメインが保存済みの認証情報と一致しない場合、Bitwarden は自動入力を行わず、機密情報を入力する前にユーザーに再確認を促します。管理者は、組織のリスク許容度に合わせて URI 一致検出レベルを設定できます。
リソース: [URI 一致検出について理解する](https://bitwarden.com/ja-jp/help/uri-match-detection/)
## トレーニングと展開
### 展開を成功させるための準備を整える
1. **ライブトレーニングに参加する、またはオンデマンドで視聴する** 毎週開催している [ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/) と [オンデマンドトレーニング](https://bitwarden.com/ja-jp/resources/training-table-of-contents/) は、お客様と従業員の専門知識を高めるのに最適です。
2. **ユーザーを教育し、明確な期待値を設定する** 安全なパスワード習慣を取り入れることの重要性(自宅と職場の両方)についてエンドユーザーを教育し、展開プロセスの手順を伝えることで、変化に備えやすくします。
3. **ヘルプセンターを活用する** [ヘルプセンター](https://bitwarden.com/ja-jp/help/) は、Bitwarden に関する疑問への回答を見つけるための頼れる場所です。Bitwarden コミュニティの [フォーラム](https://community.bitwarden.com/) に参加すると、セキュリティ意識の高い他のユーザーと知識やヒントを共有し、さらに多くのサポートを得られます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/evolving-beyond-browser-based-password-management/
---
# ブラウザベースのパスワード管理からの進化
知っておくべきこと
---
### ブラウザベースのパスワード管理から脱却すべき理由
ブラウザベースのパスワードマネージャーは、長年にわたり基本的な利便性を提供してきました。しかし現代の基準では、今日のビジネスが求める堅牢なセキュリティ、機能性、拡張性が不足しています。制限には、ブラウザの脆弱性を悪用されるリスク、不十分な暗号化、クロスプラットフォーム互換性の低さ、一元管理機能の欠如などがあります。幸いなことに、認証情報管理は大きく進化しています。
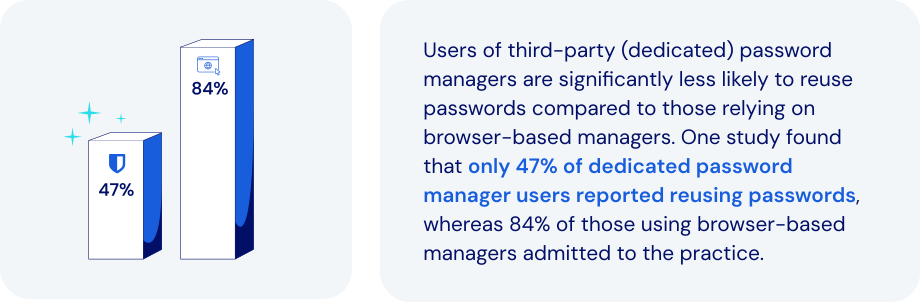
*出典:USENIX Association*
### 専用パスワードマネージャーがより優れた選択肢である理由
専用のパスワード管理プラットフォームは、[ブラウザベースのソリューション](https://bitwarden.com/ja-jp/blog/make-way-for-your-password-manager/)の欠点を克服します。さらに、重要な新機能、強化されたセキュリティ、ポータビリティも提供します。注目すべき具体的な機能は次のとおりです:
- **高度な暗号化**:エンドツーエンドのAES-256暗号化と[ゼロ知識](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)の原則により、認証情報をはるかに効果的に保護できます。
- **クロスプラットフォーム対応**:主要なブラウザ、モバイルデバイス、オペレーティングシステム全体にシームレスに連携できます。
- **一元化された認証情報の保管庫**:パスワード、[クレジットカード、セキュアメモ](https://bitwarden.com/ja-jp/help/managing-items/)、APIキーなどのインフラストラクチャシークレットを安全に保存・管理できます。
- **認証情報の安全な共有**:暗号化され、管理された共有オプションには、誰にでも安全に送信できる機能が含まれます。
- **強化されたセキュリティ機能**:堅牢な[MFA連携](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)、フィッシング耐性のある自動入力保護、侵害レポートにより、セキュリティリスクをプロアクティブに管理できます。
- **役割ベースのアクセス制御(RBAC)**:特定のユーザーの役割と責任に基づいて、認証情報へのアクセスをきめ細かく制御できます。
- **包括的な監査とレポート**:詳細なアクティビティログとコンプライアンスレポートにより、可視性と規制遵守が向上します。
- **シークレット管理**:[DevOpsの認証情報、APIキー、その他のインフラストラクチャシークレット](https://bitwarden.com/ja-jp/blog/flexible-bitwarden-secrets-manager/)を安全に扱うことは、開発パイプラインにおいて不可欠です。
### 専用パスワードマネージャーが今日のビジネスをより安全に保つ仕組み
Chrome、Firefox、Safariなどのブラウザに組み込まれたパスワードマネージャーは、基本的なパスワード保存機能を提供する場合があります。しかし専用パスワードマネージャーは、認証情報を管理するための、はるかに包括的で安全かつ効率的なソリューションを提供します。現在の主要なソリューションでは、次のことが可能です:
- **サイバーセキュリティを強化**:ブラウザの脆弱性、マルウェア、フィッシング、認証情報の盗難から保護します。
- **認証情報の運用習慣を改善**:[より強固なパスワード運用](https://bitwarden.com/ja-jp/blog/five-best-practices-for-password-management/)と、脆弱または漏えいしたパスワードのプロアクティブな管理を促進します。
- **認証情報の制御を強化**:ITチームに一元管理、可視性、適用機能を提供します。
- **安全なコラボレーションを促進**:[チーム内での認証情報の安全な共有](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)を可能にします。非表示パスワードを共有するオプションも含まれます。
- **規制コンプライアンスを確保**:[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)、SOC 2、HIPAA、GDPRなどの基準への準拠を、監査対応可能なセキュリティプラクティスにより簡素化します。
- **業務継続性をサポート**:重要な認証情報への継続的なアクセスを確保し、業務の中断を最小限に抑えます。
- **ITの負担を軽減**:自動化とセルフサービス機能を追加することで、パスワード関連のサポート依頼を最小限に抑えます。
- **インフラストラクチャの認証情報を保護**:DevOpsシークレットの安全な管理と自動注入に特化したソリューションを活用します。
パスワードと認証情報管理のベストプラクティスを採用することで、企業はセキュリティギャップに対処し、アクセス制御を改善し、従業員の生産性を高めることができます。
### Bitwardenがモダナイゼーションを支援する方法
Bitwardenは、包括的で安全かつスケーラブルなソリューションを提供します。また、認証情報のセキュリティに対して、より堅牢なエンタープライズグレードのアプローチを取り入れるための明確な道筋を企業に提供します。Bitwardenは、次の方法でシームレスで安全かつ成功につながる移行を支援します:
- **一元化された安全な保管庫の提供**:AES-256暗号化により、認証情報、インフラストラクチャシークレット、機密情報を安全に保存・管理します。
- **クロスブラウザとデバイス互換性の確保**:さまざまなデバイスとプラットフォーム全体で、ユーザーが一貫して安全にアクセスできるようにします。
- **認証情報の安全な共有の実現**:誰とでも暗号化された認証情報を共有できる [Bitwarden Send](https://bitwarden.com/ja-jp/blog/bitwarden-send-how-it-works/) などの堅牢なツールを提供します。
- **強力なセキュリティ対策の実装**:MFA、ドメイン照合、漏えい監視を活用して、認証情報の盗難やフィッシングから保護します。
- **認証情報管理の自動化**:AD や SCIM などのディレクトリサービスと統合し、従業員のオンボーディング、オフボーディング、自動認証情報プロビジョニングを効率化します。
- **詳細な監査・コンプライアンスツールの提供**:包括的なログ記録とレポート作成により、セキュリティ監視と規制遵守を強化します。
- **DevOps と IT の認証情報の保護**:DevOps シークレットを専門的に管理し、自動ローテーションや安全なインジェクションを [開発パイプライン](https://bitwarden.com/ja-jp/blog/why-does-my-development-team-need-a-secrets-manager/) で行います。
### 結論
Bitwarden のエンタープライズグレードの保護に移行することで、企業はごく短期間でセキュリティ態勢を大幅に改善できます。これは、セキュリティ上のギャップに対処し、アクセス制御を改善し、従業員の生産性を高める機会となります。
認証情報管理プロセスのあらゆる側面も効率化できます。Bitwarden がパスワード管理で最も信頼されるブランドと見なされる理由が、ここにもあります。
### Bitwarden が他社と一線を画す理由は?
Bitwarden は管理者に、従業員をブラウザベースのパスワードマネージャーから中央管理型のエンタープライズ向けパスワードマネージャーへ、スムーズかつ安全に移行させる方法を提供します。他のパスワード管理製品とは異なり、
- Bitwarden のブラウザプラグインは、Chrome、Edge、Firefox、Safari、Opera、Brave、Vivaldi、Tor、DuckDuckGo の 9 つのブラウザに対応しています。これは、パスワードマネージャーのブラウザベースのプラグインとして最多の対応ブラウザ数です。
- 管理者は、Microsoft Intune を使用して、Bitwarden ブラウザ拡張機能のエンドユーザーへの展開を自動化できます。このオプションの詳細は、詳細解説記事「[Intune でブラウザ拡張機能を展開する](https://bitwarden.com/ja-jp/help/deploy-browser-extensions-with-intune/)」をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/example-email-to-users-regarding-item-ownership-transfer/
---
# 組織による所有を強制するポリシーをユーザーに通知するメール例
このメールテンプレートは、組織による所有を強制するポリシーを従業員に伝える際の出発点としてご利用ください。アイテムの所有権の移管を承諾する手順と、想定される内容が含まれています。
---
## 重要な注意事項:
ユーザーが、信頼できるデバイスでのSSOや自己ホスト型キーコネクターの使用時など、アカウントに紐づくマスターパスワードを持っていない場合、**拒否して退出**を選択すると個人の保管庫にアクセスできなくなります。ポリシーを有効にする前に、個人用アイテムが削除されるようユーザーと調整してください。
Bitwardenユーザーの皆様、
Bitwardenで個人ユーザー保管庫のアイテムがどのように管理されるかに影響する新しいポリシーを導入します。
**変更内容:**
現在 **保管庫** に保存されているすべてのアイテムは、会社所有の新しい **マイアイテム** スペースに移動されます。これらのアイテムにアクセスできるのは在職中はご本人のみですが、組織を離れた場合はIT管理者がアクセスできるようになります。これにより、従業員の異動や退職時に、業務上重要な認証情報を適切に管理、再割り当て、または安全にロテート/廃止できます。
注:管理者はセキュリティレポートを通じて、**マイアイテム** スペースに保存されている内容の一部詳細を確認できますが、在職中はパスワードやその他の詳細を表示することはできません。
**必要な対応:**
**1. 個人用アイテムをすべて保管庫から直ちに削除してください。** これには、業務に関係のない個人用のパスワード、ログイン、メモが含まれます。
**2. プロンプトが表示されたら、ポリシーの変更を承諾してください。** まもなく、以下のスクリーンショットのような通知がBitwardenに表示されます。この変更を承諾しないと、会社の組織保管庫および共有されているアイテムにアクセスできなくなります。
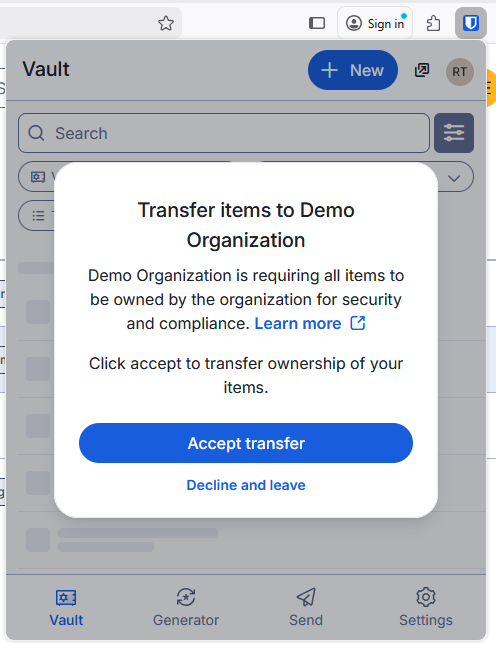
**3. 個人用アイテムは別の場所に保存してください。** エンタープライズサブスクリプションの特典として、個人利用向けに無料の [Bitwarden Families](https://bitwarden.com/ja-jp/help/families-for-enterprise/#redeem-a-sponsorship/) アカウントをご利用いただけます。
**期限を過ぎた場合:**
プロンプトが表示された際に移管を拒否し、個人用アイテムを削除したうえで、組織へのアクセスを再取得するためにIT部門に連絡してください。
**ご不明な点がありますか?**
この変更について懸念がある場合は、IT管理者にお問い合わせください。
認証情報を安全かつアクセス可能な状態に保つためのご協力に感謝いたします。
---
URL: https://bitwarden.com/ja-jp/resources/example-email-to-users-regarding-kdf-iterations-setting/
---
# KDF 反復回数設定に関するユーザー向けメール例
KDF 反復回数設定の更新手順を従業員に送信するための管理者向けメールテンプレート
---
*宛先:従業員*
*件名:対応が必要です - Bitwarden の新しい暗号化標準*
*[Company]* Bitwarden ユーザーの皆様、
当社では、セキュリティプロトコルの一環として、安全なパスワード管理に Bitwarden を使用しています。Bitwarden は、組織のセキュリティを確保し、適切な認証情報管理を維持するために不可欠なツールとなっています。
今年初め、ハッキングの脅威の増加を受けて、業界団体から新しいセキュリティ推奨事項が発表されました。暗号解読デバイスの性能が向上するにつれて、暗号化設定もより強固にする必要があります。これは、セキュリティ専門家とハッカーの間で続く絶え間ない競争の一環です。
Bitwarden はこれらの新しい推奨事項に準拠しています。Bitwarden Web アプリにログインすると、KDF 反復回数設定が低すぎるというメッセージが表示される場合があります。この設定は暗号化プロセスの一部であり、Bitwarden を使用するすべてのユーザーが更新する必要があります。
保管庫のセキュリティを確保するため、次の手順に従ってください。
1. バックアップを作成するため、保管庫をエクスポートします。[こちらの手順](https://bitwarden.com/ja-jp/help/encrypted-export/#create-an-encrypted-export/)の「**暗号化されたエクスポートを作成**」(Web 保管庫向け)の項目に従ってください。**パスワード保護**オプションを使用し、現在のマスターパスワードなど、覚えているパスワードを選択してください。
2. KDF 反復回数設定を更新します
1. 次の URL で Bitwarden Web アプリにログインします:*[vault.bitwarden.com または会社の自己ホスト型 URL]*
2. アカウント設定に移動します(右上の丸いアイコンをクリック)
3. [セキュリティ]>[キー]タブに移動します
4. KDF 反復回数のボックスで、数値を 600000 に変更します
5. [KDF を変更]ボタンをクリックし、マスターパスワードで確認します
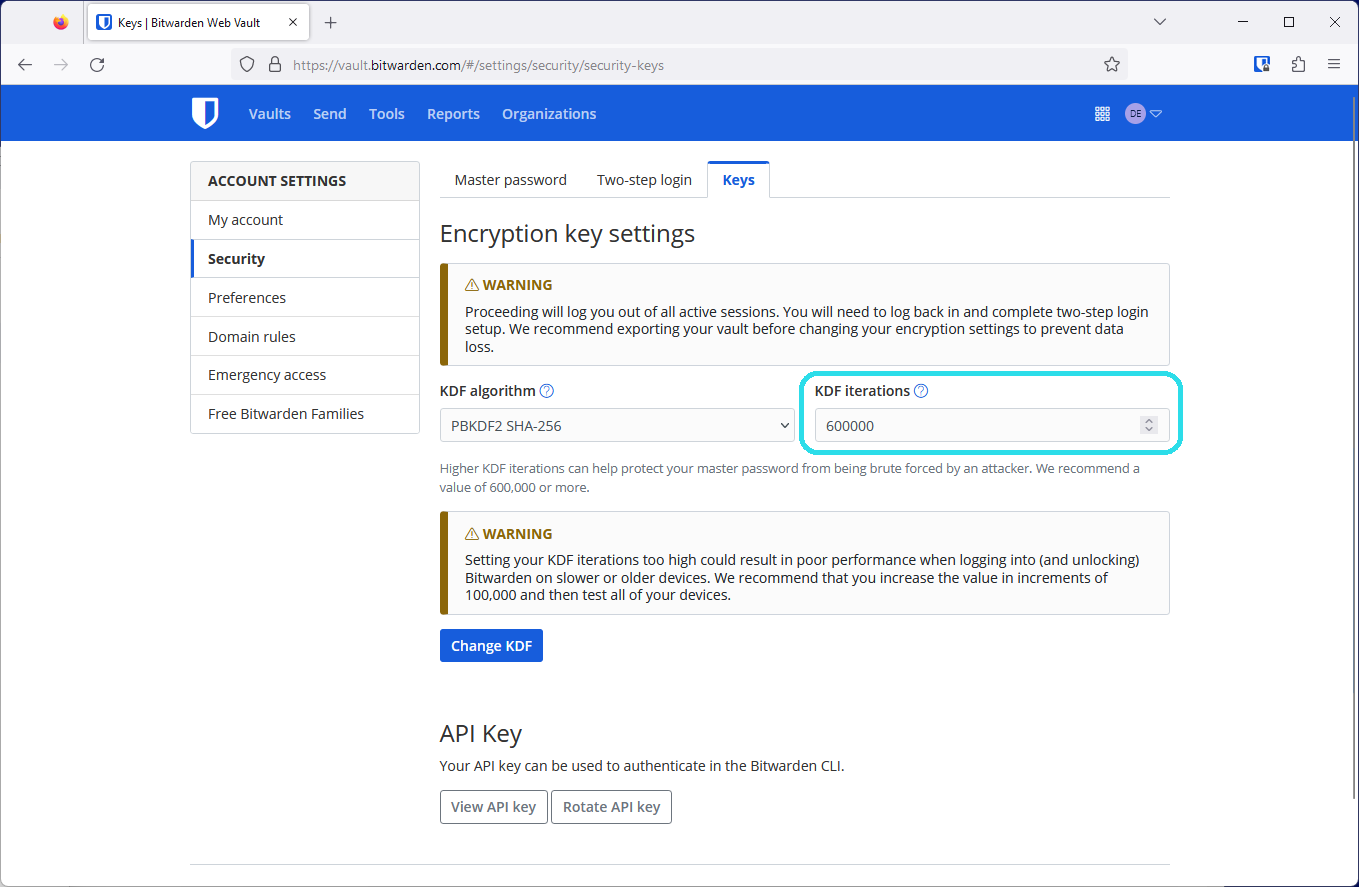
3. すべてのデバイスでもう一度ログインします
この設定は、エンドツーエンドで暗号化された Bitwarden アカウント内でマスターパスワードによって保護されているため、管理者が変更することはできません。ご対応いただき、これらの設定を更新し、*[Company] *のセキュリティ向上にご協力いただきありがとうございます!
*[IT 管理者の名前、役職]*
## よくある質問
**Q:****KDF 反復回数とは何で、どのような役割がありますか?** **A:** KDF 反復回数は暗号化プロセスの一部であり、保管庫にアクセスできるようになる前に鍵導出関数アルゴリズムを実行する回数を指します。強力なマスターパスワードと組み合わせることで、反復回数を増やすと、保管庫のハッカーへの耐性が高まります。暗号化セキュリティの詳細については、次のブログをご覧ください:[Bitwarden のセキュリティ基礎と多要素暗号化](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)
**Q: どの推奨事項が変更され、その理由は何ですか?** **A:**[OWASP Foundation](https://owasp.org/) は、セキュリティ専門家と暗号化のエキスパートからなるチームで構成される、オープンセキュリティ標準の分野で高く評価されているリーダーです。現在ハッカーが利用できるハードウェアの進化を受け、OWASP は総当たり攻撃への耐性を高めるため、[PBKDF2 アルゴリズム](https://bitwarden.com/ja-jp/help/kdf-algorithms/#pbkdf2/)の反復回数設定に関する推奨事項を引き上げました。
**Q: 何をする必要がありますか?** **A:**KDF 反復回数設定を最低 600,000 に更新してください。必ず[保管庫をバックアップ](https://bitwarden.com/ja-jp/help/encrypted-export/)してから、Web アプリの[アカウント設定]>[セキュリティ]>[キー]画面で変更してください。この設定の更新は、全体で 5 分もかからないはずです。
**Q: これは管理者に代行してもらえますか?** **A:**KDF 反復回数の変更プロセスではマスターパスワードを使用するため、これらの設定を変更できるのはログインしているユーザー本人だけです。
**Q: 組織のセキュリティを維持するには、組織の全メンバーが KDF 反復回数を更新する必要がありますか?** **A:**組織と各自の保管庫に最高のセキュリティを提供するため、組織のすべてのメンバーが KDF 反復回数を更新することをお勧めします。
**Q: なぜ保管庫をバックアップする必要があるのですか?** **A:**KDF 反復回数を変更すると、すべてのデバイスで Bitwarden からログアウトされます。そのため、再ログインできない場合に備えて保管庫のバックアップがあると役立ちます。マスターパスワードと 2 段階ログインのリカバリーコードは、安全な場所に保管しておくことをお勧めします。詳細については、次をご覧ください:[ガイド:Bitwarden 保管庫のバックアップを作成して保存する方法。](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/)
**Q: アカウントのセキュリティを向上させるために、他にできることは何ですか?** **A:**セキュリティを向上させる最善の方法は、[長く強力なマスターパスワード](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)を使用していることを確認することです。その後、[2 段階ログインを有効にし](https://bitwarden.com/ja-jp/help/setup-two-step-login/)、2 つ目の保護要素を追加してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/feb-2025-spotlight-just-released-bitwarden-security-readiness-kit/
---
# 2025年2月スポットライト:公開されたばかり!Bitwardenセキュリティ準備キット
Bitwarden 2月号ニュースレターへようこそ
---
### 注目のハイライト
**セキュリティ準備キット** ログイン情報を失って締め出されないようにしましょう。[Bitwardenセキュリティ準備キット](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)は、最も重要な情報を安全に保ち、必要なときにアクセスできるようにします。テンプレートをダウンロードして記入し、暗号化ファイル、金庫に保管するUSBメモリ、銀行の貸金庫、信頼できる親戚の家などに安全に保存しましょう。今日のシンプルな一歩が、明日の大きな悩みを防ぎます。
**ランサムウェアから身を守る方法** 優れたセキュリティを維持するには、パスワードマネージャーを使い、防御に隙がないようにすることも大切です。強力なパスワードは素晴らしいですが、多要素認証も設定していますか?パスワードは強力かつ一意で、15文字以上であることを確認してください。ご自宅やオフィスを安全に保つためのアイデアについては、こちらの[ランサムウェア対策クイックヒント](https://bitwarden.com/ja-jp/blog/how-password-security-best-practices-safeguard-against-ransomware/)をご覧ください。
**Bitwardenを職場にも** 自宅でBitwardenを使うのが気に入っていますか?ログイン情報、法人カードなどに1か所から簡単にアクセスできる同じセキュリティと利便性をオフィスにも導入しましょう。パスワードの混乱を解消して、仕事をもっと楽にする準備はできましたか?[Bitwardenがお手伝いします](https://bitwarden.com/ja-jp/go/bring-bitwarden-to-work/)!
### 読者からのリクエスト
**PRF WebAuthnとパスキーにおける役割** Bitwardenは、最新のWebAuthn PRF拡張機能を使用してパスキー機能を強化しています。この新しい標準により、ユーザーはセキュリティを損なうことなく、保管庫に簡単にアクセスできます。詳しくは、[PRFがパスワードレス認証に革新をもたらす仕組み](https://bitwarden.com/ja-jp/blog/prf-webauthn-and-its-role-in-passkeys/)をご覧ください。
**iPhone向けパスワードマネージャーのヒント** まずは、[iOSでBitwardenを設定する方法](https://bitwarden.com/ja-jp/help/getting-started-mobile/)を解説した入門ガイドから始めましょう。次に、Bitwardenを[デフォルトのパスワードマネージャー](https://bitwarden.com/ja-jp/help/integrated-authenticator/)に設定すると、Appleがすべてのパスワードを自動的に保存しようとするのを防げます。その後、[パスワードを自動入力する方法](https://bitwarden.com/ja-jp/help/auto-fill-ios/)を学ぶか、[パスキー](https://bitwarden.com/ja-jp/help/storing-passkeys/)の使用を始めましょう。
**Android向けパスワードマネージャーのヒント** これから[AndroidデバイスでBitwardenを使い始める方](https://bitwarden.com/ja-jp/help/getting-started-mobile/)にも、追加のヒントが必要な方にも、ガイドを用意しています。以下で、[Androidで自動入力する方法](https://bitwarden.com/ja-jp/help/auto-fill-android/)を確認したり、[スマートフォンでパスキーの使用を始める方法](https://bitwarden.com/ja-jp/help/storing-passkeys/)をご覧いただけます。
### Bitwarden Bites
**Bitwardenで賢く旅行** 免税ショッピングの際にすぐ使えるよう、パスポート番号を保管庫に追加しましたか?あるいは、ホテルやロッカーの暗証番号を旅行の同行者と安全に共有したいかもしれません。[この1分間の日本旅行動画](https://www.youtube.com/watch?v=5yns3v-StOI)では、Bitwardenパスワードマネージャーが旅行をより安全で簡単にする素晴らしい方法を紹介しています。
**デジタル遺産計画を始めましょう** 難しいけれど必要な話です。もし今日、家族のメンバーが亡くなったら、重要なアカウントにアクセスできますか?[この短いデジタル遺産計画セグメント](https://www.youtube.com/watch?v=98SYR5iDvKw&t=1592s)では、保管庫に保存すべき情報、誰かがアクセスできるようにする方法などを案内します。
**知っておきたい最近の製品アップデート** パスワードマネージャーに関するすべての[最近の製品アップデート](https://www.youtube.com/watch?v=98SYR5iDvKw&t=1002s)を把握しましょう。この短いセグメントでは、Webアプリのデバイス承認とインライン自動入力のTOTPコードについて更新情報をお届けします。さらに、従来のUIのワークフローを試せる新しいブラウザーUIカスタマイズが5つ利用可能になりました。
### 他の人の声
**Bitwardenファンによる重要なヒント** セキュリティとプライバシーの研究者であるSooraj Sathyanarayanan氏が、この素晴らしい[Bitwardenセキュリティガイド](https://gist.github.com/iAnonymous3000/27c5c7f30b0a8b82ca492f1664e41567)を作成しました。彼はこれを「アカウントを要塞にするための必須事項とプロレベルのコツ」と説明しています。
### 見逃した方へ
**ソーシャルメディアで人気:パスワードはどのくらいの長さにすべき?** 長さ、文字タイプ、ランダム性などを網羅した[パスワード究極ガイド](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)。このガイドのカラフルなインフォグラフィックでは、弱いパスワードがどれほど早く解読されるか、そして一生(またはそれ以上!)使えるよう作られたパスワードとの違いが明らかにされています。ぜひご覧ください。あなたのパスワードは、何世紀も耐えられるほど強力ですか?
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/february-2023-spotlight-bitwarden-adds-multifactor-encryption/
---
# 2023年2月スポットライト:Bitwardenが多要素暗号化を追加
セキュリティ強化に加えて、Bitwardenは近くSecrets Managerベータ版をリリースします。チームがシークレットを大規模に管理するための、より簡単な方法です。
---
## 注目のハイライト

2023年春に登場予定の新しいBitwarden Secrets Managerは、開発者、DevOps、サイバーセキュリティチームがシークレットを大規模に保護・管理するための、よりシンプルで簡単な方法を提供します。ベータ版には、簡単なオンボーディングとデプロイ、開発者およびインフラストラクチャのシークレットの一元管理、エンドツーエンド暗号化による強力なオープンソースセキュリティが含まれます。[ベータテスターに登録](https://btwrdn.com/secrets-beta-signup)して、Bitwarden Secrets Managerの詳細情報をお受け取りください!

強力なマスターパスワードは、保管庫データを守るための最初かつ最も重要な保護レベルです。さらにBitwardenは、保管庫がBitwardenクラウドと同期される際に、多要素暗号化と呼ばれる追加の暗号化と保護レイヤーを加えます。[多要素暗号化](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)がどのようにセキュリティを強化し、保管庫情報を保護するのかをご覧ください。
## この更新を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品更新、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites
[**パスワードなしでBitwarden保管庫にアクセス**](https://bitwarden.com/ja-jp/blog/access-your-bitwarden-vault-without-a-password/)
最新リリースでは、Bitwardenは**デバイスでログイン**機能を拡張し、ブラウザー拡張機能やデスクトップアプリなどでマスターパスワードを使わずにログインできるようにしました。[この強化された機能](https://bitwarden.com/ja-jp/blog/access-your-bitwarden-vault-without-a-password/)の仕組み、セキュリティを維持する方法、そして世界中のBitwardenユーザーにとってパスワードレスの未来がどのようなものかをご覧ください。
[**Bitwarden保管庫のエントリにカスタムフィールドを作成する方法**](https://bitwarden.com/ja-jp/blog/how-to-create-custom-fields-for-bitwarden-vault-entries/)
Bitwardenアカウントには、名前、ユーザー名、パスワード、認証キー、URLなど、標準でさまざまな保管庫エントリのオプションが用意されています。しかし、SSHキーのような固有のエントリや、Webフォームに自動入力するためのカスタムフィールドを追加したい場合もあるでしょう。Bitwardenでは、カスタムフィールドを作成できるため、これを簡単に行えます。簡単な[手順ガイド](https://bitwarden.com/ja-jp/blog/how-to-create-custom-fields-for-bitwarden-vault-entries/)に従って始めましょう。
[**Bitwardenデザイン:Web保管庫の管理者ビューを更新**](https://bitwarden.com/ja-jp/blog/bitwarden-design-admin-views-in-the-web-vault/)
2月の最新リリースでは、Bitwardenは組織の管理者と所有者の使いやすさを向上させる一連の更新を実施しました。保管庫ページ、メンバーページ、グループページに改善を加え、Bitwarden組織内の移動と管理をよりすばやく簡単にしました。また、それぞれに新しい列を追加し、一覧表示されたアイテムの属性をひと目で確認できるようにしました。記事でBitwardenデザインの[最新の更新](https://bitwarden.com/ja-jp/blog/bitwarden-design-admin-views-in-the-web-vault/)について詳しくご覧ください。
[**パスワードにペッパーを加える**](https://bitwarden.com/ja-jp/blog/pepper-for-your-password/)
特に慎重な扱いが必要な保管庫アイテムについては、セキュリティをさらに強化するためにペッパリングを選ぶユーザーもいます。ペッパリングとは、パスワードの一部ではなく自分だけが知っている文字列を、パスワードエントリに追加または削除することです。ペッパリングは実装が非常にシンプルな考え方ですが、考慮すべき影響もいくつかあります。[2種類のペッパリング](https://bitwarden.com/ja-jp/blog/pepper-for-your-password/)と注意すべき点について詳しくご覧ください。
[**桁指定のパスワードを入力する**](https://bitwarden.com/ja-jp/blog/filling-in-digit-specific-passwords/)
サイバー犯罪が増加する中、各機関はアカウント認証を強化するための新しく独創的な方法を考案しています。たとえば、ユーザーに*特定のパスワード文字*の入力をログイン時に求める場合があります。この例では、パスワードが b!tw@ard3nr0k$ の場合、銀行からパスワードの 2、8、10、13 文字目の入力を求められることがあります。該当する文字は !、t、r、$ です。これにより解読は難しくなるかもしれませんが、ユーザーのログイン体験に手間が増えることは間違いありません。幸いなことに、Bitwarden では、ユーザーが[桁指定のパスワード](https://bitwarden.com/ja-jp/blog/filling-in-digit-specific-passwords/)文字をブラウザー拡張機能アプリで簡単に確認できるようになりました。
## コミュニティスポットライト
オープンソースプロジェクトとして、世界中の[Bitwarden コミュニティ](https://community.bitwarden.com/)は、情報漏えいやハッキングのない世界の実現に向けて重要な役割を果たしています。Bitwarden を最大限に活用するための便利なヒントを共有してくださった以下のコミュニティメンバーの皆さんに、特別な感謝を申し上げます。
コミュニティメンバーの[Bernd Schoolmann](https://community.bitwarden.com/u/quexten/summary)さんには、Bitwarden と協力し、追加の暗号化オプションである Argon2 と、Argon2 KDF の設定オプションを実装していただきました。大変ありがとうございます。以下のリンクから、更新内容をぜひご確認ください。

[https://github.com/bitwarden/clients/pull/4468](https://github.com/bitwarden/clients/pull/4468)

[https://github.com/bitwarden/mobile/pull/2293](https://github.com/bitwarden/mobile/pull/2293)
1. **@frikeer**さん、TOTP コードの自動貼り付け方法を[共有](https://www.reddit.com/r/Bitwarden/comments/11d4ph4/comment/ja7fnc2/?utm_source=share&utm_medium=web2x&context=3)してくださりありがとうございます。
2. **@jvh@twit.social**さん、Bitwarden で二要素認証を簡素化する方法について[コメント](https://twit.social/@jvh/109864428975216867)してくださりありがとうございます。
## 今後のイベント
- [週次ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/):毎週水曜日 12:00(EDT)
- [VIP セキュリティのためのハッカーガイド](https://hopin.com/events/hackers-guide-to-vip-security/registration):3月9日 12:00(EDT)
- [マネージドサービスプロバイダー(MSP)デモ](https://us02web.zoom.us/webinar/register/WN_brb8B0x9TGqE5DA-FS6iDA):3月16日 12:00(EDT)
- [マネージドサービスプロバイダー(MSP)デモ](https://us02web.zoom.us/webinar/register/WN_Bvqb2kORTR22I-giFiVOhw):3月23日 12:00(EDT)
- [月例 Vault Hours](https://www.crowdcast.io/e/vault-hours-33):3月31日 12:00(EDT)
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればぜひお知らせください。
**それではまた、**
Bitwarden チーム
## Bitwarden は 2023 年の「働きがいのある会社」に認定されました!
Bitwarden チームへの参加にご興味がありますか?[採用情報ページ](https://bitwarden.com/ja-jp/careers/)で募集中の職種をご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/february-2024-spotlight-inline-auto-fill-menu-is-now-live/
---
# 2024年2月の注目情報:インライン自動入力メニューが公開されました!
Bitwardenコミュニティから多くの要望が寄せられていた機能をご紹介します
---
## 注目のハイライト
[](https://bitwarden.com/blog/how-to-export-your-bitwarden-vault/)
*Bitwarden保管庫をエクスポートする方法*
暗号化された保管庫のローカルバックアップを用意して、安心感を保ちましょう!いかに簡単に[Bitwarden保管庫をエクスポートできるか](https://bitwarden.com/ja-jp/blog/how-to-export-your-bitwarden-vault/)を学び、デジタルセキュリティを自分で管理しましょう。
[](https://bitwarden.com/blog/bitwarden-passkeys-mobile/)
*Social Media Cards Q2 2024.png*
iOSおよびAndroid向けベータプログラムに参加して、デバイス間で同期されるパスキーの利便性と安全性を体験し、機能のテストとフィードバック提供にご協力ください。このオープンベータプログラムの[詳細](https://bitwarden.com/ja-jp/blog/bitwarden-passkeys-mobile/)と、ご自身で体験する方法をご確認ください。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBitwarden Bites
[**パスワードマネージャーが組織のペネトレーションテスト合格に役立つ仕組み**](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)
ペネトレーションテスト(ペンテスト)は、安全で管理され、十分に文書化された環境でサイバー攻撃をシミュレーションし、企業のシステムの脆弱性を特定します。企業全体にパスワードマネージャーを導入すると、セキュリティ監査におけるペンテスト部分に合格する可能性が高まります。詳しくは、こちらの[記事](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)をご覧ください。
[**世界バックアップデー:パスワードを保護するためのヒント**](https://bitwarden.com/ja-jp/blog/world-backup-day/)
世界バックアップデーには、データをバックアップする重要性を改めて思い出します。この[投稿](https://bitwarden.com/ja-jp/blog/world-backup-day/)では、パスワードマネージャーの主要ログインと、保管庫内の情報を保護する方法について説明しています。
## サイバーセキュリティニュース
[**世界パスワードデー調査 2024**](https://bitwarden.com/ja-jp/resources/world-password-day/)
2024年春に実施されたBitwardenの世界パスワードデー調査では、2,400人からインサイトを収集しました。[調査結果](https://bitwarden.com/ja-jp/resources/world-password-day/)では、家庭や職場でのパスワードセキュリティ習慣を詳しく示し、フィッシングやAIがオンラインセキュリティに与えると認識されている影響を評価し、新たな認証方法としてのパスキー採用に対するユーザーの意識をまとめています。
[**米西海岸のメディア機関が、導入のしやすさとActive Directory連携を評価してBitwardenを選定**](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/)
このメディア組織は、従来のパスワード管理ソリューションで侵害が発生したことを受け、機密情報を保護し、独自の高品質な番組を視聴者に届けるという使命を継続するためにBitwardenを選択しました。Bitwardenの導入事例について詳しくは、こちらの[資料](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/)をご覧ください。
## 開発のヒントと最新情報
[**BitwardenがマジックリンクAPIをリリース**](https://bitwarden.com/ja-jp/blog/bitwarden-magic-links-api/)
こちらの[記事](https://bitwarden.com/ja-jp/blog/bitwarden-magic-links-api/)では、開発者がBitwarden Passwordless.devのプラグアンドプレイSDKを使用して、ユーザー認証用のワンタイムリンクであるマジックリンクを構築する方法を紹介しています。認証ワークフローにマジックリンクを組み込むことで、ユーザー体験が向上し、セキュリティが強化され、パスワードに関連するサポート負担が軽減されます。
[**PasskeyIndex.ioを発見:パスキーのためのコミュニティハブ**](https://bitwarden.com/ja-jp/blog/discover-passkeyindex-io-your-community-hub-for-passkeys/)
パスキーに対応しているサイトやプラットフォームの一覧をお探しですか?PasskeyIndex.ioに関するこちらの[ブログ](https://bitwarden.com/ja-jp/blog/discover-passkeyindex-io-your-community-hub-for-passkeys/)をご覧ください。PasskeyIndex.ioは、パスキー対応サービスの一覧を収集・整理することに特化した、コミュニティ主導のプラットフォームです。
[**Bitwardenがパスキー開発向けAndroid SDKをリリース**](https://bitwarden.com/ja-jp/blog/bitwarden-android-sdk-for-passkey-development/)
Androidアプリケーションをパスキー対応にしたい開発者のニーズによりよく応えるため、BitwardenはFIDO2パスキー開発ツールを開発者に直接提供する新しいAndroid SDKをリリースしました。こちらの[ガイド](https://bitwarden.com/ja-jp/blog/bitwarden-android-sdk-for-passkey-development/)をご覧になり、Bitwarden Passwordless.dev Android SDKを使い始めましょう。
## コミュニティスポットライト
今月のニュースレターでは、u/Legal_Ad_5437さんにスポットライトを当てます。マスターパスワードや二次認証用アカウントなどを覚えていられないほど年を重ねたらどうなるのか、という重要な対話を始めてくれました。コミュニティメンバーからの役立つアドバイスは、こちらの[Reddit投稿](https://www.reddit.com/r/Bitwarden/comments/1bxfqkb/digital_preparation_for_old_age/)でご覧ください。

*2024-04-29 午後10時51分15秒のスクリーンショット*
## Bitwardenラーニングセンター
管理者またはエンドユーザーとしてBitwarden パスワードマネージャーを使い始める方法を紹介する短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)をご覧ください。
今回は以上です。製品の最新情報やオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それではまた次回、**
Bitwardenチーム
## 読者の皆さん、こんにちは!
こちらの[2分で終わる](https://forms.bitwarden.com/newsletter)アンケートにご協力ください。月刊Bitwardenニュースレターを改善し、皆さまが最も関心のある情報をお届けするためです。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/february-2026-spotlight-privacy-apps/
---
# 2026年2月のスポットライト:プライバシーアプリ
## 注目のハイライト
**多くの人が太鼓判を押す人気プライバシーアプリ**
6年連続で、Bitwardenコミュニティが気に入っているプライバシーツールに投票し、その結果は納得のリストになりました。BraveやProton Mailも選ばれましたが、本当に面白いのは隠れた名品です。(こっそりお伝えすると、ブックマークしておきたいオープンソースのNotion代替ツールもあります。)[コミュニティの選出結果を見る。](https://bitwarden.com/ja-jp/blog/data-privacy-day/) よりセキュリティ重視のアプリに今すぐ乗り換え始めたい方は、[スライド資料](https://docs.google.com/presentation/d/1qf2ZEgeyhsc8h_JW6FO6t5YLLztQRiA3bwmQZVtK7Bo)で、さらに詳しい結果をご覧ください。
## プロ向けヒント
#### **自動入力の方法をすべて紹介。お好みの方法を選べます:**
**方法1:拡張機能ウィンドウ内**
クリックして入力、これで完了。しかも方法は一つではありません。この短いチュートリアルでは、[Bitwardenブラウザー拡張機能内で使える自動入力の裏技をすべて](https://www.youtube.com/watch?v=o2soy1bvh6g)紹介します。おそらく知らなかったドラッグ&ドロップ操作も含まれています。90秒見る価値があります。
**方法2:ページ上でのインライン入力**
ログインフィールドをクリックし、アカウントを選べばログイン完了です。 [インライン自動入力なら、Webページから直接ログインできます](https://www.youtube.com/watch?v=o2soy1bvh6g)。実際の拡張機能ウィンドウを開く必要はありません。有効にしたいですか?この90秒の動画で手順を紹介します。
**方法3:右クリックのコンテキストメニュー**
拡張機能やインラインメニューは使わず、[任意のログインフィールドを右クリックすれば、あとはBitwardenにおまかせ。](https://www.youtube.com/watch?v=dnOuh-trzms) コンテキストメニューでは、ページを離れることなく、認証情報のコピー、カードやID情報の自動入力、パスワード生成もできます。覚えるのにかかる時間はわずか30秒です。
**方法4:キーボードショートカット**
キーボード操作だけが好みですか?Ctrl/Cmd + Shift + Lを押すだけでログインできます。コミュニティで人気の[キーボードショートカットによる自動入力方法](https://bitwarden.com/ja-jp/help/auto-fill-browser/)は、この中で最速です。単一ページにも分割ログインページにも対応し、複数のアカウントを順に切り替えられ、TOTPを自動でクリップボードにコピーすることもできます。キーボード派の皆さんにぴったりです。
**ボーナスチュートリアル:**
**家族やチームメイトと保管庫アイテムを共有する方法**
家族全員が必要なログイン情報がありますか?この90秒の短い動画では、[個人用保管庫から共有コレクションへアイテムを移動する方法](https://www.youtube.com/watch?v=Z78X3Zzh91g)を紹介します。必要な人全員が使えるようになります。Web保管庫、ブラウザー拡張機能、モバイルアプリ、デスクトップアプリで利用できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/five-best-practices-for-password-management-white-paper/
---
# 企業向けパスワード管理の5つのベストプラクティス
このホワイトペーパーで、企業向けパスワード管理のベストプラクティスをご確認ください。
---
組織が引き続きセキュリティを優先課題とする中で、その取り組みの重要な一部は、ベストプラクティスについて一般ユーザーを教育し、力を与えることです。Yubicoの2019年版「パスワードとセキュリティ認証に関するセキュリティ行動」[レポート:](https://www.yubico.com/blog/yubico-releases-the-2019-state-of-password-and-authentication-security-behaviors-report/)
- 回答者の3人に2人が同僚とパスワードを共有している
- 参加者の51%が、個人用アカウントと業務用アカウントでパスワードを使い回していると回答
- 57%が、フィッシング攻撃を受けた後もパスワードを変更しなかったと回答
企業に変化をもたらすには、セキュリティチームとITチームが従業員にベストプラクティスを周知する必要があります。パスワード管理に関して、適切なパスワード衛生を促す最も簡単な方法の一つは、職場全体にパスワード管理ソリューションを導入することです。以下に、取り入れるべきベストプラクティスを紹介します。
### 1. パスワード管理ソリューションを活用する
多くの人は一日の中で、パスワードが必要なさまざまなサイトを利用します。固有で十分に強力な多数の[パスワード](https://bitwarden.com/ja-jp/password-generator/)(または[パスフレーズ](https://bitwarden.com/ja-jp/passphrase-generator/))を覚えるのは、事実上不可能です。パスワードマネージャーは、さまざまなサイトでのパスワード利用を簡素化し、ユーザーの安全性を高めます。優れたパスワードマネージャーは数多くあります。クロスプラットフォームで動作し、個人向けに無料または非常に低価格でサービスを提供しているものを優先しましょう。多くのパスワードマネージャーの機能も、ここ数年で拡充されています。
### 2. 組織全体に簡単に展開できるツールを選ぶ
パスワードマネージャーは、初心者から上級者まで、あらゆるレベルのユーザーにとって使いやすい必要があります。大規模または分散した従業員ベースを想定する場合、アプリケーションは直感的に使え、展開しやすいものであるべきです。たとえば、Bitwarden Cloudを選ぶ場合でも、独自の自己ホスト型インスタンスを展開する場合でも、Bitwardenの導入と稼働は簡単です。また、Bitwarden Directory Connectorは、Azure、Active Directory、Google、Oktaなど、現在最も広く使われているディレクトリサービスと連携し、Bitwardenユーザーをチームや従業員と同期した状態に保ちます。
### 3. 侵害された可能性がある場合にのみパスワードを変更する
3か月ごとにパスワードを変更する時代は終わりました。今は、侵害されたと思われる場合にのみ変更すべきです。米国国立標準技術研究所[(NIST)](https://pages.nist.gov/800-63-3/sp800-63b.html)は、ユーザーにパスワードを頻繁に変更することを推奨していません。実際には、そのような行為が長期的に弱いパスワードにつながる可能性があります。クレジットカードの不正利用などの具体的な証拠を参照したり、パスワードマネージャーのように、侵害でパスワードが流出済みかどうかを判定できるツールを使用したりすることで、パスワードが侵害されたかどうかを判断できます。
### 4. 強力で固有のパスワードを使用する
オンラインで利用するすべてのサービスに強力で固有のパスワードを使用することで、データ侵害の影響を最小限に抑えられます。強力なパスワードとは、よくある単語や名前に特殊文字や数値を追加するだけではありません。パスワードのエントロピー、つまりランダム性を高めることを意味します。強力なパスワードを作成する簡単な方法の一つは、パスフレーズを使うことです。パスフレーズは、一見関連のない単語やフレーズを組み合わせたもので、ユーザーには覚えやすい一方、攻撃者には推測しにくいものです。パスフレーズは高いエントロピーを持ちながら、覚えやすいという利点があります。
### 5. 可能な限り二要素認証を有効にする
二要素認証(2FA)が消費者向けおよびビジネス向けのWebサイトで一般的になるにつれ、優れたパスワードマネージャーにはこの機能を拡張する手段が含まれています。2FAを使用すると、マスターパスワードの入力に加えて別のトークンの入力が求められるため、アカウントのセキュリティが高まります。たとえ誰かがあなたのマスターパスワードを発見したとしても、追加のトークンにアクセスできなければ、パスワードマネージャーにログインすることはできません。パスワードマネージャーを使い始めたい場合は、無料のBitwardenアカウントに登録できます。[こちら。](https://bitwarden.com/ja-jp/go/start-free/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/from-alert-to-action-fixing-exposed-credentials-at-the-source/
---
# From alert to action: Fixing exposed credentials at the source
Exposed credentials don't get fixed because of operational friction. Learn the 10 blockers slowing remediation and how to close the gap with Bitwarden.
---
Every security team knows the feeling. A leaked credential alert fires, the finding gets logged, and then it sits. Not because anyone ignores it. Not because the team lacks urgency. Because fixing an exposed credential, truly fixing it, is harder than it looks.
Exposed credentials are login details like usernames, passwords, or tokens that have been leaked through a [data breach](https://bitwarden.com/ja-jp/blog/have-you-been-pwned/), phishing attack, or misconfiguration, leaving them accessible to unauthorized users.
The gap between detecting a compromised credential and remediating it is where most organizations stall. This post breaks down the real blockers behind that gap and offers a practical path forward.
## 流出済み認証情報が有効なまま残る本当の理由
多くの事後分析では率直な答えが抜け落ちています。問題は認識不足ではなく、運用上の摩擦です。
検出ツールは高速化しています。スキャナーは漏えいした認証情報を数分で検知し、データ侵害データベースは一晩でインデックス化されます。一方で修復は今なお、どの認証情報が流出済みなのか、誰が所有者なのか、どのシステムがそれに依存しているのか、本番環境で何かを壊さずにどうロテートするのかを、人が把握していることに依存しています。この一連の判断の中で、物事は破綻します。
パスワードマネージャーを導入している組織でさえ、この壁にぶつかります。パスワードマネージャーは保管庫であり、ワークフローエンジンではありません。認証情報を保存しますが、それを参照するすべてのサービス、スクリプト、連携先で自動的にロテートしてくれるわけではありません。パスワードマネージャーがあるからといって、チームがすばやく修正できるとは限りません。基盤はあるということであって、修復プロセスそのものは別途定義する必要があります。
では、「修正済み」とは実際には何を意味するのでしょうか。認証情報がロテートされ、新しい認証情報がパスワードマネージャーで更新され、古い認証情報を使用していたすべてのワークフローやシステムが検証済みであることです。それ未満では部分的な修正にすぎず、部分的な修正は誤った安心感を生みます。
## 流出済み認証情報が放置される10の理由
修復が簡単なら、漏えいした認証情報が長く残ることはありません。ここでは、チームの対応を遅らせる具体的な失敗ポイントを紹介します。
### **1)パスワードマネージャーが全社的に導入されていない**
チームの一部だけがパスワードマネージャーを使用している場合、認証情報の扱いは必然的に一貫性を失います。ブラウザーの自動入力、付箋、スプレッドシート、個人の保管庫に保存されたシャドー認証情報は、修復プロセスからは見えません。チームが認証情報を把握できなければ、侵害された認証情報をロテートすることはできません。
### **2)共有ログインが当たり前で、更新の「所有者」がいない**
5人が1つのログインを共有していると、誰もそれをロテートする責任を自分のものとして感じません。共有認証情報は責任の分散を生み、誰もが誰かが対応するだろうと考えます。その結果、チームが誰かの行動を待っている間、認証情報は流出済みのまま放置されます。
### **3)保管庫の構造と権限が実際の働き方に合っていない**
パスワードマネージャーの有用性は、その整理方法に左右されます。保管庫のフォルダー、コレクション、アクセス権限が実際のチーム構成やワークフローを反映していないと、必要な認証情報を見つけられなかったり、エスカレーションなしでは更新できなかったりします。その摩擦によって、修復は極端に遅くなります。
### **4)弱い、または適用されていないパスワードポリシーが、漏えいした認証情報を流通させ続ける**
最小文字数、複雑さの要件、再利用防止に関するポリシーが強制されていないと、弱い認証情報や再利用された認証情報が時間とともに蓄積します。それらを事前に検知する仕組みがなければ、データ侵害で表面化するまで保管庫内で気づかれないまま残ります。
### **5)認証情報を使用するアプリと切り離されているため、ロテーションが面倒になる**
保管庫内のパスワードを変更すること自体は簡単です。難しいのは、それ以外のあらゆる場所で更新することです。SaaSのログインページ、CI/CDパイプライン、共有連携トークン、2年前に誰かが設定したサーバー上の設定ファイル。ロテーションが認証情報を利用するシステムとつながっていないと、手動の宝探しになってしまいます。
### **6)「今回だけ」と言って、マネージャーから認証情報をコピー&ペーストする**
それはいつも近道として始まります。誰かがパスワードをSlackメッセージ、設定ファイル、またはターミナルコマンドに貼り付けます。その時点で、漏えいした認証情報は保管庫の外、監査証跡の外、ロテーションプロセスの外に存在することになります。こうした一回限りのコピーは、追跡が最も難しい流出の一つです。
### **7)緊急アクセスとアカウント復旧の手順が不明確**
データ侵害後に重要な認証情報を緊急にロテートする必要がある場合、チームは誰が緊急アクセス権を持っているのか、復旧がどのように機能するのか、エスカレーション経路がどうなっているのかを把握している必要があります。これらのプロセスが文書化され、テストされていなければ、チームが次の手順を探っている間、漏えいした認証情報は有効なまま残ります。
### **8)多要素認証とログイン強化が、パスワードマネージャー自体に一貫して有効化されていない**
パスワードマネージャーが組織内のすべての認証情報へのアクセスを保持しているなら、それに見合った保護が必要です。もし[多要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)が保管庫へのアクセスに対して強制されていない場合や、ログイン強化対策がチーム全体で一貫していない場合、マネージャー自体が単一障害点となり、価値の高い標的になり得ます。
### **9) オンボーディングとプロビジョニング解除の不備により、元ユーザーのアクセスやエクスポート済み保管庫データが残る**
誰かが組織を離れたら、保管庫へのアクセスは直ちに取り消し、その人がアクセスできた認証情報はすべてロテートする必要があります。実際には、アカウントのプロビジョニング解除が見落とされることが多く、元従業員が認証情報を把握したまま、場合によってはコピーを保持したままになります。
### **10) 「完了」が、ロテート済み、マネージャーで更新済み、ワークフローで検証済みとして定義されていない**
これは最も根本的な障害です。ほとんどのチームでは、認証情報の修復における「完了」の明確な定義がありません。基準が単に「パスワードを変更する」だけだと、侵害された認証情報が保管庫で更新されないままになったり、保管庫では更新されても、それを使用するシステムで検証されないままになったりします。ロテート、更新、検証という3つの基準がなければ、修復は最初から不完全です。
## Bitwardenが流出済み認証情報の検出と迅速な修復を支援する方法
こうした障害に対処するために、セキュリティスタックを全面的に刷新する必要はありません。まずは基本を簡単にすることから始まります。認証情報の再利用を減らし、ロテートを迅速化し、脆弱な箇所の可視性を高めることです。
そこでBitwardenが役立ちます。
**一意のパスワードを生成し、再利用によるリスクの増大を防ぐ。**すべてのアカウントで、Bitwardenが生成した強力で一意の認証情報を使用すれば、1つの認証情報が漏えいしても連鎖的な被害にはつながりません。侵害されたパスワード1つで、他の10個のサービスがロック解除されることはありません。これだけでも、流出時の影響範囲を大幅に抑えられます。
**弱い認証情報、再利用された認証情報、漏えいした認証情報を特定し、最初に修正すべきものを優先する。**Bitwardenの保管庫健全性レポートは、再利用されたパスワード、弱いパスワード、既知の侵害で確認された認証情報など、最も緊急に対応が必要な認証情報を明らかにします。すべての認証情報を同じように扱うのではなく、チームはトリアージを行い、重要な箇所に修復作業を集中できます。
**ロテートの負担を軽減し、「今すぐ修正」を現実的にする。**認証情報の変更が、新しいパスワードの生成、プラットフォームでの更新、保管庫への保存だけで済むようになると、修復の遅れにつながる摩擦は大幅に減ります。Bitwardenのブラウザー拡張機能と自動入力により、更新ワークフローを短く保てるため、「これはロテートが必要」から「完了」までの差を縮められます。
## 流出済み認証情報に関する要点
データ侵害で何が流出したのかが見えず、誰が対応すべきかの所有者が明確でなく、何かを壊さずに安全にロテートする手順がない場合、侵害された認証情報は修正されません。答えは、摩擦を減らし、プロセスを改善し、適切なツールを使うことです。
つまり、修復が最も抵抗の少ない選択肢になるようなワークフローを構築することです。「完了」の状態を定義し、所有者を割り当てます。そして、「今すぐ修正」が現実的な依頼になるほど、認証情報の生成、保存、更新をすばやく行えるパスワードマネージャーをチームに提供します。
摩擦が大きく所有者が不明確だと、漏えいした認証情報は残り続けます。その両方を減らせば、修復は例外ではなく標準になります。
Bitwardenの[ビジネス向け](https://bitwarden.com/ja-jp/products/business/)および[エンタープライズ向けパスワードマネージャー](https://bitwarden.com/ja-jp/products/enterprise/)を確認し、チーム全体で認証情報の再利用を減らし、認証情報の更新を迅速化しましょう。
## 流出済み認証情報に関するFAQ
### **流出済み認証情報とは何ですか?**
流出済み認証情報とは、通常、データ侵害、フィッシング攻撃、システムの設定ミスなどによって、権限のない第三者がアクセスできるようになったユーザー名、パスワード、認証トークンのことです。攻撃で積極的に使用される盗難認証情報とは異なり、流出済み認証情報は、誰かが行動を起こすまで数日から数か月にわたって漏えいデータベース内に残ることがあります。
### **流出済み認証情報の検出はどのように機能しますか?**
流出済み認証情報の検出では、外部の侵害データベースや監視サービスを監視し、組織全体で使用されているアカウントと一致する認証情報を探します。保管庫健全性レポートのようなツールはこうした一致を可視化し、セキュリティチームが最初にロテートすべき認証情報を優先順位付けできるようにします。
### **流出済み認証情報の脆弱性の修正が難しいのはなぜですか?**
課題になることは、検出ではなく修復である場合がほとんどです。チームが認証情報の流出を把握していても、それを修正するには、その認証情報を使用しているすべてのシステムを特定し、依存するワークフローを壊さずにロテートし、すべての連携先で更新を確認する必要があります。明確な所有者と定義されたプロセスがなければ、この一連の手順は停滞します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/global-language-platform-strengthens-password-sharing-and-management-with-bitwarden/
---
# グローバルな言語プラットフォームがBitwardenでパスワード共有と管理を強化
Brent Long氏は、世界最大級のオンライン英会話サービスであるDMM英会話のIT管理者です。同氏は最近、分散型の組織全体でチームがBitwardenを活用し、パスワードを管理・保護している方法について自身の経験を共有しました。
---
## Q:DMM英会話とはどのようなサービスですか。また、あなたの役割について教えてください。
DMM英会話は世界120か国以上で事業を展開し、1万人の講師を擁する、日本で第1位のオンライン英会話サービスです。日本国外では、EngooおよびBiboというブランド名で展開しています。
IT管理者として、私は日本、台湾、韓国、タイ、フィリピン、ヨーロッパ各国など、世界各地で働くリモート従業員全員が当社のセキュリティポリシーに準拠し、Bitwardenなどのソフトウェアセキュリティソリューションを適切にインストールして使用できるようにする責任を担っています。
当社は多くの個人のお客様や講師の個人情報を扱っているため、パスワード管理を含む厳格なセキュリティ基準を設けています。
DMM英会話は単なるスクールではなく、プラットフォームです。当社の製品は法人顧客や他の英会話スクールにも利用されているため、主要なお客様に厳格なセキュリティ対策を提供しており、Bitwardenによる安全なパスワード管理もその一つです。
## Q:Bitwardenを選んだ理由は何ですか?
事業が成長し、会員数が増えるにつれて、セキュリティリスクにさらされる機会も増えます。そのため、この1年はパスワード管理を含むセキュリティ強化に注力してきました。
Bitwardenを導入する前は別のパスワードマネージャーを使用していましたが、そのサービスのプラン変更をきっかけに、価格と機能の両面で優れた新しいパスワードマネージャーを探す時期だと判断しました。
当時、IT部門が把握していないところで従業員同士が許可なくパスワードを共有しているという問題がありました。そのため、新しいパスワードマネージャーの目標の一つは、こうしたリスク要因を減らすことでした。
Bitwardenにより、当社のIT部門とセキュリティ部門は従業員向けにパスワードを共有し、アクセスを管理できます。これが、1年前にBitwardenへ切り替えた主な理由です。
現在、250名を超えるフルタイムおよびパートタイム従業員全員がBitwardenを使用しています。顧客情報にアクセスできる従業員は、Bitwardenでパスワードを管理することが義務付けられています。
## Q:Bitwardenの利用によって何が変わりましたか?
以前は、従業員がパスワードを書いた付箋を提出することがありました。全従業員を対象にセキュリティ研修を実施した後、その慣習はなくなりました。以前はすべてのパスワードをExcelに書き込んだり、10個、20個のパスワードを暗記したりしていた人もいましたが、今ではBitwardenにより、社内の全員がパスワードを簡単かつ安全に管理できるようになっています。また、二要素認証を必須とするBitwardenのポリシーも全世界で適用され、セキュリティの層がさらに追加されています。
従業員がパスワードを共有する必要がある場合、現在はBitwardenを通じて行っています。これにより安全性が高まり、IT部門は共有状況を追跡できます。もちろん、弱いパスワードや使い回しのパスワードもなくなりました。
パスワード管理ソフトウェアに慣れていない人は、最初は抵抗を示すことがあります。しかし、5分かけて使い方に慣れるだけで、その後の人生で多くの時間と労力を節約できると分かると、皆が積極的に使うようになります。だからこそ、従業員へのトレーニングとパスワードマネージャーのメリットを伝えることが非常に重要なのです。
## Q:Bitwardenでどのようなメリットを実感していますか?
当社のIT部門は抜き打ちのセキュリティチェックを行っています。従業員が使用しているパスワードを直接見ることはありませんが、Bitwardenのパスワード強度レポートを見せてもらい、使用しているパスワードが十分に強力で、使い回されていないことを確認しています。
IT管理者にとってBitwardenが優れている点は、社内ユーザーの追加や削除が非常に簡単なことです。当社では、従業員がIDとパスワードを使って最大200種類ものサービスにアクセスしています。従業員が退職する際、その従業員がアクセスできたすべてのIDとパスワードをIT部門が即座に把握できます。そのうえで、認証情報を簡単に削除またはリセットできます。
Bitwardenにより、パスワードを覚える必要がなくなり、ソフトウェアやサービスのアカウントごとに固有の強力なパスワードを使用できるようになったため、セキュリティが飛躍的に向上しました。オフィスでも自宅でも、どのデバイスやブラウザからでも、いつでもすべてのパスワードにアクセスできます。
私自身も自宅で家族とBitwardenを使用しています。ファミリーコレクションを作成し、すべてが安全であると分かったうえで、必要なパスワードを家族メンバーと共有しています。
## Bitwardenを始める
**DMM英会話について**
DMM英会話は、パソコン、タブレット、スマートフォンから、24時間365日どこでもマンツーマンレッスンを受けられるオンライン英会話サービスです。英語ネイティブ国、アジア、ヨーロッパ、ラテンアメリカなど、世界120か国以上の1万人を超える英語講師が在籍しており、言語だけでなく、世界各地の文化、習慣、多様な価値観も学ぶことができます。キッズ、ビジネス、旅行など、英語レベルや目的に応じて選べる1万点以上の無料レッスン教材を用意しています。さらに、独自のレッスンシステムにより、ビデオ通話、教材の表示、チャット、メモの作成など、レッスンに必要なことをWebブラウザ上の1つの画面で完結できます。複数の画面を行き来する必要がなく、快適にレッスンを受けられます。
DMM英会話のようなグローバル企業は、クロスプラットフォーム互換性、包括的なIT管理者向けコントロール、エンタープライズ規模の拡張性を実現するBitwardenを信頼しています。今すぐ[Bitwardenトライアル](https://bitwarden.com/ja-jp/pricing/business/)を開始しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/global-survey-on-password-management-newsletter-may-2021/
---
# 2021年5月スポットライト:パスワード管理に関するグローバル調査
Bitwarden の5月ニュースレターへようこそ。製品や会社に関するお知らせ、今後のイベント、ソーシャルで人気のファン投稿をご紹介します。
---
## 注目記事

世界パスワードデーを記念して、[2021年パスワード管理に関するグローバル調査](https://bitwarden.com/ja-jp/blog/world-password-day-survey-2021/)を公開しました。パスワードマネージャーを選ぶ際の上位3つの要素は、1. セキュリティ、2. 使いやすさ、3. 価格であることが明らかになりました。あなたも同意しますか?あなたにとって最も重要なことを、ハッシュタグ #WorldPasswordDay を付けて [Twitter](https://ctt.ac/bVA6b)で共有してください。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
[Contact form]
*最新の製品更新、厳選記事、コミュニティのハイライトなどをお届けします。*
## その他の Bits and Bites

新しいガイドでは、パスワード管理が従業員ライフサイクルにどのように関わるかを、[オンボーディングからその先まで](https://bitwarden.com/ja-jp/blog/employee-password-management-onboarding-and-beyond/)にわたって紹介しています。Bitwarden ユーザー向けには、新しい技術[ホワイトペーパー](https://start.bitwarden.com/hubfs/PDF/employee-onboarding-and-succession.pdf)で、製品オンボーディングに役立つヒントを紹介しています。

Bitwarden は簡単に始められます!ぜひ[オンデマンド録画](https://www.crowdcast.io/e/bitwarden-for-beginners/register)をご覧ください。パスワードのセキュリティ、パスワードマネージャーの始め方などを取り上げています。

3月、Bitwarden は[Send](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-send-for-secure-sharing/)をリリースしました。エンドツーエンド暗号化を維持しながら、1対1で安全に情報を共有できる革新的な機能です。
## 今後のイベント

**保管庫アワー**
ぜひ[5月28日](https://www.crowdcast.io/e/bitwarden-vault-hours-12/register)の次回保管庫アワーにご参加ください。皆さまからの質問にお答えし、Bitwarden を使うためのベストプラクティスをご紹介します。
## ソーシャルで人気のファン投稿
知識や経験を共有することで、情報漏えいやハッキングのない世界の実現に重要な役割を果たしています。最近ファンに人気だった投稿をいくつかご紹介します。
[**Twitter のプロ向けヒント**](https://twitter.com/nickdevore/status/1379801640677466115)

[**Reddit の Bitwarden GIF**](https://www.reddit.com/r/Bitwarden/comments/mfldly/i_found_this_gif_on_bitwardens_website_and_this/)

今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればお知らせください。
**それではまた、**
Bitwarden チーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/
---
# 従業員ライフサイクル全体にわたるエンタープライズ向けパスワード管理ガイド
## パスワード管理における従業員ライフサイクルの定義
新たなタイプのセキュリティ課題や、軽減すべき悪用手法は日々生まれており、情報技術(IT)スタックは常に進化しています。幸い、一部のセキュリティツールは、従業員の生産性とセキュリティを向上させながら、既存の企業スタックに簡単に統合できます。
新しいツールを導入する際は、従業員ライフサイクル全体を通じてアクセスをどのように管理するかを検討してください。たとえば、新入社員は初日から特定のシステムにアクセスできる必要があり、その他のシステムは後から導入される場合があります。一方で、退職した従業員のアクセスは直ちに取り消す必要があります。
包括的なパスワード管理は、会社と個人のセキュリティを強化し、コラボレーションと生産性の向上を促進します。このガイドでは、パスワード管理が従業員ライフサイクルの各段階にどのように関わるかを解説します。
### 従業員ライフサイクルの段階
パスワード管理はビジネスのほぼすべての部分に関わっており、従業員ライフサイクルの主な3つの段階で特に重要になります。
- オンボーディング
- 引き継ぎと昇進
- オフボーディング
#### 新入社員のオンボーディング
企業や部門のシステムへのアクセス権付与、新入社員のマイルストーン設定、研修のスケジュール調整など、効果的なオンボーディングには時間と注意が必要です。新入社員のオンボーディングを効率的に行うことで、早期の定着が進み、ビジネスがより迅速に成果を出せるようになります。
大企業では、人事部門やITチームが、特定のサービスに対する[シングルサインオン(SSO)](https://bitwarden.com/ja-jp/blog/configure-bitwarden-sso/)などの選択肢を含め、全社規模のシステムへのアクセス権を付与する場合があります。しかし、従業員の認証情報の範囲は、そうしたシステム内のものをはるかに超えることが少なくありません。また、中堅企業ではSSOシステムを導入していない場合もあり、従業員が適切なデジタルセキュリティの実践を身につけて業務を開始する必要性がさらに高まります。
新入社員の視点では、適切なツールがないまま必要なソフトウェアやアプリケーションにアクセスして設定することは、摩擦や混乱を生み、不適切な運用につながる可能性があります。パスワードマネージャーのような安全なプロセスがない場合、新入社員とのログイン認証情報の共有は、メールやメッセージアプリなど、リスクの高い方法で行われることがよくあります。
個人にとってもチームにとっても仕事で成果を出さなければならないというプレッシャーから、同僚同士で必要なログイン情報を共有することは少なくありません。問題は、それを安全に行える環境が整っているかどうかです。
IT意思決定者を対象とした最近の調査では、チームのほぼ[60%が](https://bitwarden.com/ja-jp/blog/password-decisions-survey-2021/)リスクがあるにもかかわらず、安全でない方法で会社のパスワードを同僚と共有すると回答しました。また、IT意思決定者の80%は、全社規模でのパスワードマネージャーの利用を義務化したいと考えており、その大きな理由は実用性です。もう一つの重要な要因は、パスワードマネージャーがデータセキュリティを重視しており、より良いパスワード運用によってリスクの高い行動を減らせることです。
オンボーディングプロセスの早い段階でパスワードマネージャーを導入することで、利用定着が進み、新しいシステムへのアクセス時の摩擦を最小限に抑えられます。
#### 引き継ぎと昇進
ビジネスの拡大には、成長に対応できる柔軟なテクノロジーも必要です。パスワード管理もその一つです。拡大には、チーム規模の拡大、新しい役割や部門の創設、買収などが含まれる場合があります。
既存の従業員が新しい役割に移ることもあり、その際にはソフトウェアの所有者の移行やユーザーアクセスレベルの更新が必要になる場合があります。パスワード管理システムが整っていれば、移行する従業員を新しい共有フォルダーを持つ新しいグループへ移動したり、役割のアクセス権を更新したりする作業は、数回のクリックで完了できます。
法律事務所のRMWBH, Attorneys and Counselors at Lawでは、弁護士やパラリーガルが多数の案件を管理する中で、こうしたことが頻繁に発生します。
あるパラリーガルが大きな審理期日を控えた案件を担当している場合でも、元のユーザーに手間をかけることなく、次のパラリーガルに引き継ぐことができます。10,000件を超えるパスワードの管理は、自動配布を可能にする一連の共有フォルダーを通じて自動化され、プロセスにかかる時間は数日からわずか数時間に短縮されます
## 目次
[パスワード管理における従業員ライフサイクルの定義](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/#defining-the-employee-lifecycle-for-password-management/)
- [従業員ライフサイクルの段階](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/#stages-of-the-employee-lifecycle/)
- 新入社員のオンボーディング
- 引き継ぎと昇進
- 従業員のオフボーディング
[パスワードマネージャーのさまざまなタイプ](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/#different-types-of-password-managers/)
- [パスワードマネージャー、IDおよびアクセス管理、IDプロバイダーの連携](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/#integration-between-password-managers,-identity-and-access-management,-and-identity-providers/)
[パスワード管理におけるエンドユーザータイプの理解](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/#understanding-password-management-end-user-types/)
[パスワード管理機能の評価](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/#evaluation-of-password-management-functionality/)
#### 従業員のオフボーディング
従業員が自己都合または解雇によって会社を離れる場合、オフボーディングプロセスには、プロジェクトの完了または引き継ぎ、システムアクセスの無効化が含まれます。パスワード管理システムを持たない企業では、従業員の最終出社日に、誰かが共有ログインのパスワードをすべて変更することがあります。ログイン認証情報のスプレッドシートを更新し、アクセスを必要とする他のチームメンバーと共有する場合もあるでしょう。しかし、暗号化されていないスプレッドシートや共有ドキュメントには、パスワードを管理するためのセキュリティやきめ細かなアクセス制御が備わっていないため、リスクがあります。企業は従業員の異動や退職があっても、組織内の知識を維持したいと考えています。イタリアのデジタルトランスフォーメーション企業であるIntesysは、一元化されたソリューションを探していました。同社のシニアシステムスペシャリストであるMirko Spezie氏は、「認証情報へのユーザーアクセスのプロビジョニングとデプロビジョニングを管理するための一元化されたソリューションが必要でした」と述べています。Intesysチームは、パスワード管理システム内の「コレクション」と呼ばれる共有フォルダーを活用することで、適切なチームメンバーへアクセスを簡単かつ安全に再割り当てできるようになりました。
従業員ライフサイクルの各段階におけるこれらのパスワード管理の例に加えて、すべてのパスワード管理システムが同じではない点にも留意することが重要です。
## 導入事例
Intesysの導入事例を読む [こちら](https://bitwarden.com/ja-jp/blog/case-study-intesys/)
## パスワードマネージャーのさまざまなタイプ
パスワードマネージャーにはさまざまな形態があり、テクノロジーエコシステム内のさまざまな企業から提供されています。幅広い選択肢の中で、違いを理解し、自社の組織に最適なものを把握することが重要です。[適切なパスワードマネージャーを選ぶ際には](https://bitwarden.com/ja-jp/blog/picking-the-right-password-manager/)。
| 職場向けパスワードマネージャー | 仕組み | **欠点** |
|------|------|------|
| 主要OSベンダー提供 | Microsoft、Apple、Googleは、自社のプラットフォームやデバイスを利用する際の利便性を提供します。 | 真にクロスプラットフォームのニーズに対しては、これらのソリューションは包括的な対応が不十分です。また、個人の認証情報管理に重点を置いており、チーム間での共有には向いていません。 |
| ブラウザ提供元提供 | ブラウザには、組み込み機能としてユーザーにパスワードの保存を促すものがよくあります。 | 多くの従業員は、複数のプロジェクトで異なるブラウザを同時に使用しています。しかし、パスワードはブラウザ間で同期できません。 |
| プロプライエタリ | 独立したプロプライエタリシステムが、サービスとしてパスワード管理を提供します。 | プロプライエタリのパスワードマネージャーは高価で柔軟性に欠ける場合があり、連携やデプロイオプションをカスタマイズする余地がほとんどありません。 |
| オープンソース | 独立したオープンソースシステムは柔軟性があり、クラウドまたは自己ホスト型で実装でき、コードが公開されているためセキュリティ面で100%透明性があります。 | インフラストラクチャソリューションにおいて、セキュリティとオープンソースを組み合わせるメリットについて、まだ理解を深めている段階の企業もあります。 |
### パスワードマネージャー、IDおよびアクセス管理、IDプロバイダーの連携
最も有用なパスワードマネージャーは、企業の既存のIDおよびアクセス管理戦略や既存のIDプロバイダーとシームレスに適合します。
#### IDおよびアクセス管理(IAM)
[CSOonline.com](https://www.csoonline.com/article/2120384/what-is-iam-identity-and-access-management-explained.html)によると、IAMは「組織内の重要な情報へのユーザーアクセスを制御するためのツールとテクノロジーをIT管理者に提供」します。一般的にIAMは、企業全体のツールやシステムへのアクセス経路のレベルを示します。パスワード管理ソフトウェアは、IAM全体のアプローチにおける基盤となる要素であり、チームメンバーがログイン認証情報を保存して共有できるようにします。
パスワード管理には、特にログイン認証情報や機密情報に関する、セキュリティとコラボレーションのためのセルフサービス機能が組み込まれています。たとえば、ユーザーは特定のウェブサイトのサブスクリプションを保持したり、クレジットカード情報や、特定の認証情報に関する手順を記載したセキュアメモを保管したりできます。従業員が自分自身のセキュリティを主体的に管理できるようにすることで、会社全体のセキュリティ体制が強化されます。
#### IDプロバイダー(IdP)
IDプロバイダー(IdP)は、パスワードマネージャーをさらに補完します。IDプロバイダーは従業員の認証情報を一元管理し、多くの場合、二要素認証と組み合わせられます。最も一般的なのはシングルサインオン(SSO)です。このアプローチを使用すると、企業全体のツールやシステムへのログインプロセスを、IdPを通じて従業員向けに簡素化できます。
既存のソリューションとの統合を目指す場合、企業の既存のIDプロバイダーを利用するパスワードマネージャーは、成功への近道となります。パスワードマネージャーにより、従業員は認証情報を安全に管理・共有できます。これには、個々の従業員やチームに固有の認証情報も含まれます。
## 技術ホワイトペーパー
Bitwardenによる従業員オンボーディングと引き継ぎ
[ホワイトペーパーを入手](https://bitwarden.com/assets/2jJs117dLdXW8vnuGydfbs/7f16af88c949d73e404a79d367d8f79c/WHITE-PAPER-employee-onboarding-and-succession.pdf)
## パスワード管理におけるエンドユーザータイプの理解
新しいパスワード管理システムを組織に導入するには、従業員のこれまでの経験の幅を理解する必要があります。これには、過去にパスワードマネージャーを使っていたユーザーから、紙とペンで管理していたユーザーまで含まれます。特に従業員のオンボーディング時にエンドユーザータイプを理解することで、展開方法をカスタマイズしやすくなります。
**初心者**
パスワードをメモ帳、付箋、スプレッドシートに保存しています。パスワード衛生は改善の余地があり、多くのパスワードが使い回され、チャットメッセージやメールなど安全でない方法で共有されています。パスワードマネージャーの使い方や、サイバーセキュリティのベストプラクティス全般について、最初はある程度の手厚いサポートが必要になるかもしれません。早い段階で参加を促し、トレーニングを提供することが、意図どおりにパスワードマネージャーを継続利用してもらうための鍵となります。
**パスワード管理の愛好家**
何年も同じ[無料のパスワードマネージャー](https://bitwarden.com/ja-jp/pricing/)を使い続けており、その概念に非常に詳しいユーザーです。以前にITチームへ一度や二度話したことがあるかもしれず、自分の業務用パスワードの保存にも使っている可能性があります。エンタープライズ向けパスワードマネージャーを使ってもらうのは簡単で、他のチームメンバーに使い方を教えてくれることさえあるでしょう。トレーニングプログラムに加える優れた推進役になるかもしれません。
**チームリーダー**
現在、自分のチームがどのようにパスワードを共有しているかをほとんど、またはまったく把握できていません。チームにシステムや機密情報へのアクセスをすばやく提供し、更新を管理したいと考えています。一部のチームリーダーは以前にパスワードマネージャーを使ったことがあり、その概念と利点を全体的によく理解しているかもしれません。パスワード管理システム内でチームやパスワードを整理する際に支援が必要になる場合があります。
**経営幹部ユーザー**
以前にパスワードマネージャーを使ったことがある場合もない場合もありますが、最大の障壁は時間です。予定が詰まっており、新しいツールを学ぶ時間はほとんどありません。早い段階でパスワードマネージャーの価値を本人が実感できなければ、全社的な継続利用の承認にためらいを感じるかもしれません。一方で、セキュリティ第一のアプローチに引き込まれた経営幹部は、パワーユーザーとなり、安全な認証情報管理によって従業員を支援する推進役になる可能性があります。適切な安全な共有モデルにより、役員アシスタントが1人または複数の上級経営幹部の認証情報管理を簡単に支援できます。以前にパスワードマネージャーを使ったことがある場合もない場合もありますが、最大の障壁は時間です。予定が詰まっており、新しいツールを学ぶ時間はほとんどありません。早い段階でパスワードマネージャーの価値を本人が実感できなければ、全社的な継続利用の承認にためらいを感じるかもしれません。一方で、セキュリティ第一のアプローチに引き込まれた経営幹部は、パワーユーザーとなり、安全な認証情報管理によって従業員を支援する推進役になる可能性があります。適切な安全な共有モデルにより、役員アシスタントが1人または複数の上級経営幹部の認証情報管理を簡単に支援できます。
## パスワード管理機能の評価
すべてのエンタープライズ向けパスワード管理システムが同じというわけではありません。注目すべき必須機能には、次のようなものがあります。
**エンドツーエンド暗号化**データはデバイスから離れる前に完全に暗号化されている必要があります。
**エンタープライズグレードのセキュリティ**定期的なサードパーティーのセキュリティ監査が行われているか、またパスワードマネージャーがGDPR、CCPA、HIPAA、SOC 2などの主要なプライバシーおよびセキュリティ基準に準拠しているかを確認しましょう。
**柔軟な導入オプション**すばやく運用を開始できるクラウドベースのシステムを利用できることに加え、ニーズに合う場合は自己ホスト型を選べるオプションがあるかを確認しましょう。
**カスタマイズ可能なアプローチ**従業員が適切なパスワード衛生を実践できるよう、パスワード要件や管理ポリシーを設定できる必要があります。
**簡単な同期と統合**既存のディレクトリサービスとIDプロバイダーから、ユーザーのオンボーディングとアクセス管理を効率化します。
**企業全体での拡張性**重要なデータへのアクセスは、拠点、ブラウザー、デバイスをまたいで利用でき、グローバルな利用者向けに幅広い翻訳に対応している必要があります。
Bitwardenはこれらの機能の多くを備えており、オープンソースプラットフォームであるという利点もあります。定期的な監査がこの透明性の高い基盤を支え、セキュリティ強化のための継続的な改善を可能にしています。
会社の規模に関係なく、誰もがパスワードマネージャーの利用からメリットを得られます。特に、従業員ライフサイクルのあらゆる段階に対応できるものならなおさらです。今すぐ[ビジネス向け無料トライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を始めましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/
---
# ガイド:Bitwarden保管庫のバックアップを作成して保存する方法
Bitwarden保管庫の暗号化バックアップを作成するためのステップバイステップガイド
---
## 保管庫をバックアップする
Bitwarden保管庫のバックアップを維持することは、シークレットやパスワードの安全性を確保するうえで重要な役割を果たしますが、非常に機密性の高い情報が含まれるファイルを管理する責任も伴います。このガイドでは、USBメモリ上に保管庫の暗号化バックアップを作成する方法の一例を手順ごとに説明します。Bitwardenアカウントにログインできなくなった場合や、その他の予期しない事態が発生した場合に、バックアップは非常に役立ちます。
### 概要
Bitwardenユーザーは、バックアップとして使用したり、別の保管庫にパスワードをインポートしたりするために、自分の保管庫をダウンロードできます。ダウンロードした保管庫のコピーには、すべてのユーザー名、パスワード、URI、その他の詳細が人間が読める形式で含まれています。
ダウンロードした保管庫のバックアップは、保存、移動、コピー、削除できます。ただし、このファイルには保管庫内のすべてのユーザー名とパスワードの平文コピーが含まれているため、必ず保護する必要があります。このガイドでは、緊急時にはアクセスでき、万一悪意のある人の手に渡っても安全性を保てるように、このデータを安全に管理するためのシンプルで効果的な方法を紹介します。
**必要なもの**
始める前に、必要なものを確認しておきましょう。
- バックアップを保存する場所。このガイドで扱うUSBメモリが最も便利な方法かもしれませんが、どのようなストレージメディアでも同様に使用できます
- エクスポートするBitwarden保管庫
- パスワードを保存する場所
- 暗号化・復号ツール
## 目次
- [概要](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#overview/)
- [Bitwarden保管庫をエクスポートする](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#exporting-your-bitwarden-vault/)
- [暗号化メディアを準備する](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#preparing-your-encrypted-media/)
- [暗号化ボリュームと暗号化デバイス](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#encrypted-volumes-vs-encrypted-devices/)
- [USBメモリをフォーマットする](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#formatting-the-usb-thumb-drive/)
- [サードパーティーの暗号化ツールを使用する](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#using-a-third-party-encryption-tool/)
- [VeraCryptでUSBメモリ上に暗号化ボリュームを作成する](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#creating-an-encrypted-volume-on-your-usb-stick-with-veracrypt/)
- [PeaZipで保管庫を暗号化する](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#encrypting-your-vault-with-peazip/)
- [暗号化されていないボリュームに有用な情報(メタデータ)を追加する](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#adding-useful-information-metadata-to-the-non-encrypted-volume/)
- [暗号化メディアを保護するパスワードを管理する](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#managing-the-password-that-is-protecting-your-encrypted-media/)
- [次のステップ](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#next-steps/)
- [バックアップをテストする](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#testing-your-backup/)
- [追加のバックアップコピー](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#additional-backup-copies/)
- [クリーンアップ](https://bitwarden.com/ja-jp/resources/guide-how-to-create-and-store-a-backup-of-your-bitwarden-vault/#cleaning-up/)
## Bitwarden保管庫をエクスポートする
まず、保管庫をダウンロードする必要があります。こちらのガイドを参照してください:[ヘルプ:データをエクスポートする](https://bitwarden.com/ja-jp/help/export-your-data/#export-a-personal-vault/)
この保管庫のコピーは、ロックアウトされた場合にBitwarden保管庫を復元するためのバックアップとして使用することを目的としているため、.jsonエクスポート形式を選択するのが最適です。Bitwardenの.json保管庫ファイルをインポートすると、エクスポート時点の元の保管庫と同一の保管庫が作成されます。
エクスポートが完了すると、.jsonファイルがコンピューターにダウンロードされます。その後、このファイルの存在を忘れないことが非常に重要です。コンピューターにアクセスできる人であれば誰でもファイルを開き、含まれているすべての認証情報やシークレットを含む保管庫の内容全体を読むことができます。

## ヒント:
保管庫のエクスポートには、添付ファイル、ゴミ箱内のアイテム、Sendは含まれません。これらは手動でエクスポートする必要があります。
#### .json(暗号化)オプションについてはどうですか?
暗号化された .json オプションは、バックアップ作成に非常に便利なツールです。ただし、ファイルは人間が読める形式ではなく、暗号化されていないファイルをエクスポートして操作する場合に比べて柔軟性は低くなります(その分セキュリティは高くなります)。
暗号化エクスポートからエクスポートされたファイルは、特定のBitwardenアカウントにのみインポートできるもの(アカウントバックアップ)と、他の任意のBitwardenアカウントにインポートできるもの(パスワード保護)があります。正しいパスワードを提供した場合でも、サードパーティーの暗号化ツールでは使用できません。
## ヒント:
暗号化エクスポートの詳細については、[ヘルプセンターをご覧ください!](https://bitwarden.com/ja-jp/help/encrypted-export/)
## 暗号化メディアの準備
### **暗号化ボリュームと暗号化デバイス**
バックアップを保存する最も安全な方法は、USBメモリなど、何らかの暗号化メディアに機密ファイルを保存することです。
メディアを準備する際の主な選択肢は2つあります。
- メディア全体を暗号化する: 正しい認証情報がない限り、メディア上の内容は何も表示されません
- メディアの一部のみを暗号化する: 正しい認証情報を持たない人にもメディアの暗号化されていない部分は表示されますが、暗号化ボリュームはパスワードを持つ人専用になります
保管庫バックアップを保存する目的では、ドライブ全体を暗号化するのではなく、暗号化されていないUSBドライブ上に暗号化ボリュームを作成する方法が有効です。これにより、USBメモリはコンピューターに通常どおり認識され、暗号化されたファイルと並べて、暗号化されていないファイルやフォルダーも保存できます。
暗号化されていない領域には、復号用パスワードの保管場所などの手順や、macOSおよびWindows用の復号ツールのコピーを保存できます。これにより、5年後にそのバックアップの目的をすっかり忘れてしまったユーザーがドライブを自分のマシンに接続しても、内容と使い方をすぐに理解できます。一方、権限のないユーザーも内容は理解できますが、必要な認証情報を持っていないためアクセスすることはできません。
### USBメモリのフォーマット
ほとんどのUSBメモリは事前にフォーマットされており、コンピューターですぐに使用できます。フォーマットされていない場合や詳細なファイル設定を変更したい場合は、次のセクションでその方法の説明と手順を示します。
コンピューターで読み取ることを目的としたすべてのストレージは、多数あるファイルシステムのいずれかを使用する必要があります。一般的なファイルシステムには、FAT、exFAT、APFS、ext4、NTFSなどがあります。デバイス上のファイルシステムは、そのデバイスに含まれるファイルに何を、どこで、どのようにアクセスするかをコンピューターに指示します。オペレーティングシステムによって好まれるファイルシステムは異なります。たとえば、Windows PCではおそらくNTFSが使用され、AppleデバイスではおそらくAPFSが使用されます。デバイスによっては、使用を想定していないファイルシステムを簡単には読み取れない場合があります。


USBドライブを準備する際、ファイルシステムを選択するよう求められます。上記の理由から、macOS、Windows(またはLinux)のどれを使用している場合でも、USBメモリはexFATファイルシステムとGUIDパーティションテーブルを使用してフォーマットするのが最適でしょう。exFATは、最新機能と互換性のバランスが取れています。これらのオプションにより、USBドライブは接続するほぼすべてのマシンで動作するようになります。
きれいにフォーマットされたUSBドライブを使用することがベストプラクティスです。macOSとWindowsのどちらについても、ガイドはオンラインで簡単に見つかります。
## 重要!
USBドライブをフォーマットすると、保存されているすべてのデータが削除されます!
## サードパーティーの暗号化ツールの使用
新しくフォーマットしたメディアを用意できたら、暗号化ツールを使用してUSBドライブ全体を暗号化するか、ドライブ上に暗号化ボリュームを作成します。
現在のコンピューティングでは暗号化ツールは一般的で、多くの有用な機能を果たしています。ウェブ経由で送信する通信は、アクセスされても誰にも読まれないよう日常的に暗号化されており、多くのコンピューターやスマートフォンでは、デバイスの紛失や盗難時にもデータの安全性を保つため、ハードドライブ全体が暗号化されています。
Bitwardenでは、少数のファイルだけでなく、デバイス全体(USBドライブ、内蔵ドライブなど)も暗号化および復号できるツールの使用を推奨しています。暗号化後、このデバイスはBitwarden保管庫のエクスポートを保存するために使用します。
インターネット上には多くの暗号化ツールがあります。ファイル保存用の一般的な選択肢にはVeraCrypt、PeaZip、7-Zipなどがありますが、他にも多数存在します。このガイドでは、VeraCryptとPeaZipの両方を使用してBitwarden保管庫をバックアップする方法を詳しく説明します。
### **VeraCryptでUSBメモリに暗号化ボリュームを作成する**
VeraCryptには、初めての方向けの優れたチュートリアルがあり、同社のウェブサイトで確認できます。
USBドライブを準備するには、VeraCryptのチュートリアルに従う必要がありますが、次の推奨事項に注意してください。
- USBドライブ全体を暗号化するのではなく、暗号化されたBitwarden保管庫と並べて暗号化されていないファイルを配置できるようにするには、ステップ3で「暗号化されたファイルコンテナを作成」オプションを選択してください。
- パスワードの作成を求められたら、Bitwarden保管庫のマスターパスワードとは別のパスワードにしてください。このパスワードを安全に保存する場所については、この記事の後半で説明します。
VeraCryptチュートリアルの最終ステップを完了すると、新しく暗号化したメディアにファイルをバックアップする準備が整います!
#### **保管庫をVeraCryptで暗号化したメディアに転送する**
これで、ファイルエクスプローラー/Finderで、暗号化されていないコンテンツ用の領域があり、同時に暗号化ボリュームも含むUSBドライブが利用できるはずです。暗号化ボリュームは、実際にはUSBドライブ上にある「フォルダー」ですが、別のドライブとして表示される点に注意してください。

コンピューターから新しい暗号化ボリュームへファイルをコピーします。注: 保管庫は暗号化ボリューム(NO NAME)内に保存することが重要です。暗号化されていないボリューム(以下の例ではPhotoFinish)には保存しないでください。


###
PeaZipも、暗号化されたZIPファイルを作成するための選択肢の1つです。その中に保管庫のエクスポートや、安全に保管したいその他のファイルを入れることができます。
まず、https://peazip.github.io/ に記載されている手順に従ってPeaZipをダウンロードし、インストールします。
プログラムを開いたら、[Add]メニューボタンを選択し、表示されるドロップダウンから[Protect with password, 7Z format]を選択します。

暗号化されたZIPファイル用のパスワードを作成するよう求められます。Bitwardenの保管庫を保護しているパスワードとは必ず別のパスワードを使用してください。
これが完了したら、Bitwardenの保管庫エクスポートファイルと、安全に保管したいその他のファイルをPeaZipの保存領域にドラッグ&ドロップできます。

[OK]ボタンをクリックすると、USBドライブにコピーできる、パスワードで保護された.7zファイルが作成されます。

安全なファイルの場合は常に、パスワード機能が正しく動作していることをテストしてください。つまり、安全なアーカイブをロック解除できること、またファイルを表示する際に実際にパスワードの入力を求められることを確認します。

PeaZipには便利なSecure Delete機能もあり、削除後に保管庫のエクスポートを復元できないようにするために使用できます。下のスクリーンショットでは、ファイルをUSBドライブにコピーした後、Macのデスクトップ上にある暗号化されていない保管庫のエクスポートと暗号化済みコピーの両方を削除するために使用しています。

### **暗号化されていないボリュームに有用な情報(メタデータ)を追加する**
上記の例では、パスワードなしでドライブをコンピューターに接続した誰でも利用できるよう、暗号化されていないストレージにREADMEファイルを配置しています。さらに、利便性のため、WindowsおよびmacOS用の暗号化ツールのダウンロード済みコピーをUSBメモリに配置しています。

## 暗号化メディアを保護するパスワードの管理
暗号化された保管庫バックアップのパスワードをどこに保管するかについては、多くの良い選択肢(そして多くの活発な議論!)があります。コミュニティからの一般的な提案をいくつか紹介します。
- 信頼できる家族または友人のBitwarden保管庫内
- 物理的に印刷し、金庫や銀行の貸金庫のような場所に保管する
- READMEに含まれる質問への回答を連結した形
最後の選択肢は興味深いものです。USBメモリのパスワードをどこにも保管する必要がなくなる可能性があるからです。たとえば、READMEに次のような記述を含めることができます。
> 復号キーは、次の質問への回答を「-」文字で区切ったものです。回答の間にスペースはなく、回答はすべて小文字です。
*Q1、最良のパスワードマネージャーは何ですか?* *Q2、2008年12月にどこに住んでいましたか?(国)* *Q3、好きな色は何ですか?* *Q4、好きなスポーツの、より冒険的な形は何ですか?* *Q5、好きな動物は何ですか?*
上記に基づくパスワードの例は次のとおりです。 *bitwarden-china-orange-splitboarding-horse*
## 次のステップ
### バックアップをテストする
新しく作成したバックアップは、必要になる前にテストしておくことが重要です。適切な認証情報を持つ人が復号できること、そして持たない人には読めないことの両方を確認してください。
USBメモリを別のコンピューターに接続して、保管庫のバックアップが誤って暗号化されていない形式のまま残っていないことを確認してみてください。保管庫のバックアップにアクセスできることだけでなく、表示するためにパスワードが必要であることもテストする必要があります。
### 追加のバックアップコピー
これで、暗号化されたBitwarden保管庫と、それを復号するためのパスワードが入ったUSBドライブができました。保管庫とキーを安全に保管することで、オンライン上のIDへの継続的なアクセスを確保するのに役立つ優れた保護を得られます。
ただし、このバックアップも何らかの形で役に立たなくなる可能性があります。信頼できる家族や友人が自分の保管庫のマスターパスワードを忘れた場合や、USBドライブを紛失または破損した場合、保管しているパスワードにアクセスできなくなるかもしれません。
これに対する簡単な解決策は、別のパスワード保管方法を使って2つ目の保管庫バックアップを作成することです。今回は、別の友人の保管庫にパスワードを保管するか、印刷して別の場所に保管できます。
### クリーンアップ
ダウンロードした保管庫の元のコピーを覚えていますか?

これは慎重に削除する必要があります。コンピューターにアクセスできる人が簡単に復元して読めないよう、デスクトップから削除するだけでなく、ごみ箱からも消去してください。

これで完了です!保管庫はバックアップされ、そのバックアップも安全です。オンラインアカウントが安全に保護され、何が起きても備えができていると安心してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/have-concerns-about-multifactor-authentication-and-two-factor-authentication/
---
# 多要素認証や2要素認証に不安がありますか?知っておきたい主な質問とメリット
認証は、たとえ誰かがパスワードを入手しても、2つ目の確認手順なしには情報にアクセスできないようにしてアカウントを保護します。今すぐ詳しくご覧ください。
---
## 2FAとは何か、アカウントをどのように保護するのか?
[2要素認証(2FA)](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)では、アカウント、アプリケーション、または機密データへのアクセスを許可する前に、2種類の異なる識別情報が必要です。これによりログインプロセスが単一の手順にとどまらず、ユーザー名とパスワードだけに依存するよりも安全になります。たとえ誰かがパスワードを入手しても、2つ目の確認手順なしには情報にアクセスできないようにすることで、アカウントを保護します。
認証要素のタイプには次のようなものがあります。
- ユーザーが知っているもの(パスワード、PIN)
- ユーザーが持っているもの(電話、セキュリティキー)
- ユーザーに固有のもの(指紋、顔スキャン)
- ユーザーがいる場所(位置情報)
この2つの要素の分離こそがユーザーのアカウントを保護します。攻撃者がアクセスを得るには、パスワードだけでなく両方を侵害する必要があるためです。
## 認証プロセスで2FAを使用する主なメリットは何ですか?
2FAはアカウントに重要なセキュリティ層を追加します。主なメリットは次のとおりです。
- **盗まれたパスワードに対する保護を強化**:データ侵害やフィッシング攻撃によって誰かがパスワードを入手しても、2つ目の要素なしにはアカウントにアクセスできません。
- **一般的な攻撃手法への防御**:2FAは、認証情報の詰め込み攻撃からブルートフォース攻撃まで、攻撃者が使う多くの手口をブロックします。
- **攻撃者による突破をより困難にする**:複数の確認手順が必要になることで、アカウントへの不正侵入は大幅に難しくなります。
- **アカウント乗っ取りリスクの低減**:個人用、金融用、業務用のアカウントをより安全に保ち、データとIDを保護します。
- **コンプライアンスとセキュリティのベストプラクティスをサポート**:多くの組織では、規制基準を満たし、強固なセキュリティ態勢を維持するために2FAを求めています。
- **安心感を提供**:アカウントには有利に働く追加の保護策があります。
## 認証プロセス:2FA、多要素認証(MFA)、2段階認証(2SV)の違いは何ですか?
2要素認証(2FA)、2段階認証(2SV)、多要素認証(MFA)はいずれも一般的に、アカウントにログインするために1つ以上の手順を必要とする同じプロセスを指します。これらの用語はしばしば同じ意味で使われますが、理解しておくべき技術的な違いがあります。
**多要素認証****(MFA)**は最も広いカテゴリです。アカウントにアクセスするために、2つ以上の異なるタイプの確認要素を必要とするセキュリティプロセスを指します。MFAでは、ユーザーが知っているもの、ユーザーが持っているもの、ユーザー自身であるものなど、要素を任意に組み合わせることができます。
**2要素認証(2FA)**は、異なるカテゴリから正確に2つの要素を使用するMFAの一形態です。たとえば、パスワード(ユーザーが知っているもの)と、電話から取得するコード(ユーザーが持っているもの)の組み合わせです。
**2段階認証(2SV)**ではサインインに2つの手順が必要ですが、その手順で同じタイプの要素が使われる場合があります。たとえば、パスワードを入力してから登録済みのメールアドレスでコードを受け取る場合、どちらもユーザーが知っているもの、またはアクセスできるものに依存しており、明確に異なる2種類の要素タイプではありません。
実際には、ほとんどのサービスでこれらの用語は厳密には使われていません。最も重要なのは、ユーザーがパスワードだけでなく追加の確認レイヤーを加えていることです。
## ハッカーによるアクセスを防ぐには、どの2FA方式が最も安全ですか?
[2要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)の安全性は、使用する方式によって異なります。一般的には、セキュリティキーが最も強力な保護を提供し、次に認証アプリ、その後にメールが続き、SMSは最も安全性の低い選択肢です。以下では、最も一般的な2FA方式と、その長所と短所を見ていきます。
一般的に最も安全とされるものから安全性が低いものの順に、よく使われる2FA方式を長所と短所とともに整理すると、次のようになります。
[セキュリティキー](https://bitwarden.com/ja-jp/blog/how-to-use-security-keys-with-bitwarden/)
長所:単体のハードウェアデバイスとして非常に安全 短所:追加の2要素方式がない場合、セキュリティキーを紛失すると、意図せずユーザーがアカウントから締め出される可能性があります
[認証アプリ](https://bitwarden.com/ja-jp/products/authenticator/)
長所:シンプルで設定が簡単。一部はプラットフォームをまたいで使用可能 短所:認証アプリが複数のデバイスで利用できない場合、ユーザーが認証キーのコピーを作成する前にデバイスを紛失、盗難、または初期化すると、アカウントから締め出される可能性があります
メール
長所:シンプルで設定が簡単 短所:メールも侵害されている場合、保護にはなりません
音声ベースの認証
長所:シンプルでハンズフリー、アクセシビリティの面でも便利 短所:音声録音やディープフェイク攻撃に対して脆弱
SMS
長所:シンプルで、多くのウェブサイトで標準的に使用されています 短所:この方式はSIMジャック攻撃に対して脆弱です
どの方式であっても、2要素認証を使用することは、まったく使用しないよりも安全です。
## パスキーとは何ですか?生体データは関係しますか?また、パスキーを使用する場合でも2FAは必要ですか?
パスキーは、デバイスに保存された暗号鍵を使用してIDを確認する新しい認証方式です。ユーザーがデバイスに差し込んだりタップしたりする物理的なセキュリティキーとは異なり、パスキーは電話、コンピューター、パスワードマネージャーに保存されるデジタル資格情報です。ユーザーは、指紋や顔などの生体データ、またはデバイスのPINを使ってパスキーをロック解除します。
パスキーは、パスワードと従来の2FAの両方を一度に置き換えるように設計されています。パスキーでサインインする際、ユーザーは承認済みデバイスを持っていること(所有しているもの)と、それをロック解除できること(知っていること、または本人であること)の両方を示します。これにより、複数の要素が1つのスムーズな操作に統合されます。
ほとんどの場合、パスキーの使用時に2FAは不要です。パスキーは設計上、多要素のセキュリティを備えているためです。ただし、一部のサービスでは、高リスクな操作に対して2台目のデバイスやバックアップ認証方法を求めるなど、追加のセキュリティオプションを提供しています。
パスキーの仕組みや使用場所について詳しくは、こちらの記事「[パスキーとは](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/)」をご覧ください。
## ハッカーによるアクセスを防ぐため、どのアカウントで2FAまたはパスキーの有効化を優先すべきですか?
すべてのアカウントが同じリスクを持つわけではありません。まずは次の保護を優先してください。
**メールアカウント**:メールは他のすべてへの入口です。攻撃者はメールを使って他のアカウントのパスワードをリセットできるため、保護が最も重要なものの1つです。
**金融アカウント**:銀行、クレジットカード、投資プラットフォーム、PayPalやVenmoなどの決済サービスでは、常に2FAまたはパスキーを有効にしておくべきです。ここで侵害が発生すると、直接的な金銭的損失につながる可能性があります。
**パスワードマネージャー**:パスワードマネージャーにすべてのアカウントの認証情報を保存している場合、2FAまたはパスキーで保護することが不可欠です。この1つのアカウントが侵害されると、他のすべてが漏えいする可能性があります。
**仕事用アカウントとクラウドストレージアカウント**:仕事に関連するアカウントや、機密文書、写真、バックアップを保存するアカウントには、追加の保護が必要です。
**ソーシャルメディアとコミュニケーションプラットフォーム**:それほど重要ではないように見えても、これらのアカウントはID窃盗、詐欺、なりすましに使われる可能性があります。
**機密性の高い個人データを含むアカウント**:医療ポータル、行政サービス、個人情報を含むアカウントは、ID窃盗や不正行為を防ぐために安全に保つ必要があります。
これらのアカウントが特に重要な理由は単純です。それ自体の価値が高いか、他のアカウントの侵害に悪用される可能性があるためです。これらを保護することで、全体的なリスクを大幅に減らせます。
これらすべての認証情報を安全に管理する方法をお探しですか?Bitwardenの[無料個人向けパスワードマネージャー](https://bitwarden.com/ja-jp/products/personal/)をご覧ください。
## 要求していない2FAコードを受け取った場合はどうすべきですか?
要求していない2FAコードが届いた場合、通常は誰かがそのアカウントにログインしようとしていることを意味します。その人物はパスワードを持っており、サインイン手続きを完了しようとしています。
行うべきことは次のとおりです。
- **コードを共有しない**:サポート担当者を名乗っていても、絶対に誰にも教えないでください。
- **ログインの承認プロンプトを承認しない**:ログインの承認を求めるプッシュ通知を受け取った場合は、拒否してください。
- **すぐにパスワードを変更する**:他で使用していない、強力で一意のパスワードを使用してください。
- **アカウントのアクティビティを確認する**:不正アクセスや変更がないか確認してください。
- **追加のセキュリティ対策を有効にする**:SMSを使用している場合は、より安全な2FA方法への切り替えを検討してください。
## 攻撃者はアクセスを得るために、時間ベースのワンタイムパスワード(TOTP)コードをフィッシングしたり回避したりできますか?
認証アプリで生成されるTOTPコードはSMSコードより安全ですが、完全ではありません。攻撃者はソーシャルエンジニアリング攻撃でだまし取ったり、リアルタイム攻撃で傍受したりする可能性があります。
一般的な手口には次のものがあります。
- **偽のログインページ**:攻撃者は正規サイトそっくりのページを作成します。ユーザーがパスワードとTOTPコードを入力すると、その両方を取得し、すぐにログインに使用します。
- **リレー攻撃**:攻撃者が仲介者となり、コードの有効期限が切れる前に、認証情報とTOTPコードをリアルタイムで本物のサイトに転送します。
- **ソーシャルエンジニアリング**:詐欺師は、電話やメッセージでTOTPコードを読み上げるようユーザーをだますことがあります。ソーシャルエンジニアリング攻撃について詳しくは、こちらの[ソーシャルエンジニアリング攻撃に関するブログ](https://bitwarden.com/ja-jp/blog/ai-phishing-evolution-staying-ahead-of-sophisticated-scams/)をご覧ください。
リスクを減らすには:
- 認証情報を入力する前に、必ずURLを確認する
- 可能な場合は、パスキーまたはハードウェアセキュリティキーを使用する
- ログインやアカウント確認を急かす要求には疑ってかかる
- ログインアラートなどの追加保護を有効にする
## 「MFA疲労」攻撃とは何ですか?また、どのように保護を維持できますか?
MFA疲労攻撃はプロンプト爆撃とも呼ばれ、攻撃者がログイン承認要求をデバイスに繰り返し送信することで発生します。場合によっては数十回、数百回に及ぶこともあります。目的は、通知を止めたい一心でユーザーが誤って、または意図的に1回承認してしまうまで、ユーザーを圧倒し苛立たせることです。
この種の攻撃が成立するのは、攻撃者がすでにパスワードを持っているためです。攻撃者はアクセスの承認を待っているだけです。
保護を維持する方法:
- **自分で開始していないログイン要求は絶対に承認しない**:プロンプトが表示され続ける場合は拒否し、すぐに調査してください。
- **すぐにパスワードを変更する**:第三者がそれを入手し、侵入を試みています。
- **数値照合や状況に応じたプロンプトを使用する**:一部のサービスでは、ログイン画面に表示された数値をアプリに入力する必要があり、攻撃者がユーザーをだますのが難しくなります。
- **ハードウェアセキュリティキーまたはパスキーに切り替える**:これらの方法は承認プロンプトに依存せず、疲労を利用して回避されることもありません。
**ログインアラートを有効にする**:不審なアクティビティの通知を受け取り、迅速に対応できます。
## アカウントがハッキングされた場合、ハッカーはパスワードと同じように2FA情報を共有できますか?
攻撃者は、データ侵害で盗まれたパスワードを共有するように、2FAコードを直接「共有」することはできません。ただし、関連するアカウントやサービスにアクセスできるようになると、2FAの設定を悪用する可能性があります。
例:
- 攻撃者が**メールアカウント**にアクセスすると、メールで送信される2FAコードを受け取ったり、それを使って他のアカウントのパスワードをリセットし、2FAを無効にしたりできます。
- 攻撃者が**電話番号**を制御している場合(SIMスワップなど)、SMSベースのコードを傍受できます。
- 攻撃者が**認証アプリのバックアップ**(クラウドサービスに保存されているもの)を侵害すると、自分のデバイスにTOTPコードを復元できる可能性があります。
重要なポイントは、2FAの設定に結び付いているアカウントとデバイスを保護することが、2FA自体と同じくらい重要だということです。各アカウントに固有のパスワードを使用し、メール、携帯電話会社のアカウント、クラウドバックアップサービスでは強力な2FAを有効にしてください。
ハッキングされた場合は、すばやく対応して制御を取り戻し、アカウントを保護してください。詳しくは、[ハッキングされた場合の対処方法](https://bitwarden.com/ja-jp/blog/what-to-do-if-you-get-hacked/)をご覧ください。
## パスワードマネージャーは、アカウントと2FAコードの保護にどう役立ちますか?
パスワードマネージャーは、セキュリティ管理の手間を引き受けることで2FAを効率化します。すべてのアカウントで複雑なパスワードを生成・保存でき、何十もの固有の認証情報を覚える負担を軽減します。多くのパスワードマネージャーは、2FAリカバリーコードも1つの保護された場所に安全に保存できるため、受信トレイや文書を散らかすことなく、必要なときにバックアップコードを整理して利用できます。
その結果、認証設定とリカバリー手段を一元化して暗号化しながら、手間なく多層的なセキュリティを実現できます。
## アカウントとコードを保護するために、他に何をすべきですか?
すべてのアカウントに強力で固有のパスワードを使用し、サイト間でパスワードを使い回さないでください。セキュリティの脆弱性から保護するため、ソフトウェア、オペレーティングシステム、アプリは最新の状態に保ちましょう。2FAを設定する際は、常に利用可能な最も強力な方法を選択してください。最適なのはハードウェアセキュリティキーまたはパスキーで、次に認証アプリ、SMSは最後の手段です。
リカバリーコードは安全な場所に安全に保存し、可能であれば日常的に使うデバイスとは分けてください。暗号化ファイル、パスワードマネージャーのセキュアメモ、紙に書いて物理的な場所に保管するなど、どの方法でも、必要なときにアクセスできるようにしておきましょう。適切なアカウント復旧の衛生管理とは、バックアップコードを定期的に確認し、引き続きアクセスできることを確かめることです。
## 2FAを安全に使用するためのベストプラクティスは何ですか?
2FAで最大限の保護を得るには、次の重要な実践事項に従ってください。
- **利用可能な最も強力な2FA方法を選択する**:可能な場合はパスキーまたはハードウェアセキュリティキーを使用し、次に認証アプリを使用します。より良い選択肢がある場合はSMSを避けてください。
- **最も重要なアカウントから先に2FAを有効にする**:メール、金融アカウント、パスワードマネージャー、仕事用アカウントを優先してください。
- **すべてのアカウントに強力で固有のパスワードを使用する**:2FAは、使い回されておらず推測されにくい認証情報と組み合わせたときに最も効果を発揮します。
- **リカバリーコードを安全に保存する**:バックアップコードは日常的に使うデバイスとは別の安全な場所に保管し、アクセスできることを確認してください。
- **2FAコードを共有したり、予期しないログイン要求を承認したりしない**:正規のサービスがコードを求めることはありません。
- **ソフトウェアとデバイスを最新の状態に保つ**:定期的な更新により、2FA設定を侵害する可能性のある脆弱性から保護できます。
- **アカウント復旧プロセスをテストする**:問題が発生した場合でもアカウントにアクセスできるよう、定期的に新しいデバイスからログインを試してください。
- **2FAに接続されているアカウントを保護する**:メール、携帯電話会社のアカウント、認証アプリのバックアップを、強力なパスワードと2FAで保護してください。
## Bitwardenは2FAとパスキーにどう役立ちますか?
Bitwardenなら、パスワードと追加のセキュリティレイヤーを1か所で簡単に管理できます。
> **Bitwardenの2FAサポート:**
> Bitwardenは、時間ベースのワンタイムパスワード(TOTP)をアプリ内で直接生成できるため、別の認証アプリは不要です。サイトにログインする際、Bitwardenはパスワードと2FAコードの両方を自動入力でき、セキュリティを犠牲にすることなく手順を効率化します。2FAリカバリーコードもログイン認証情報と一緒に安全に保存でき、必要なときに整理された状態でアクセスできます。
> **Bitwardenのパスキーサポート:**
> Bitwardenはパスキーに対応しており、ユーザーはデバイス間でパスキーを作成、保存、使用できます。ウェブサイトやアプリがパスキーログインを提供している場合、Bitwardenはパスキーを保存し、再訪時に自動入力できるため、パスワードレス認証を簡単かつ安全に行えます。パスキーはBitwardenがインストールされているすべてのデバイス間で同期されるため、スマートフォン、タブレット、コンピューターのいずれでもシームレスにサインインできます。
## Bitwardenを始める
オンラインセキュリティを強化する準備はできていますか?Bitwardenなら、強力なパスワード、2FAコード、リカバリーコード、パスキーをすべて1つの安全な保管庫で管理できます。セキュリティを便利にするソリューションで、今すぐ[アカウントを保護し始めましょう](https://bitwarden.com/ja-jp/pricing/business/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/high-growth-delivery-startup-glovo-boosts-password-security-and-compliance-with-bitwarden/
---
# 急成長中のデリバリースタートアップGlovo、Bitwardenでパスワードセキュリティとコンプライアンスを強化
Glovoが安全なパスワード管理にBitwardenを選んだ理由は、オープンソースの透明性、エンドツーエンド暗号化、クロスプラットフォームでの利用しやすさでした。
---
## 会社概要
**顧客プロフィール**
- 設立:2015年
- 業種:コンシューマーサービス、プロダクト
- 従業員数:3,000人以上
- 所在地:スペイン、バルセロナ
25か国で事業を展開し、現在の評価額が約10億ドル超に達するGlovoは、ヨーロッパで最も急成長しているスタートアップの1つです。スペインを拠点とするGlovoは、レストランのテイクアウト注文、食料品、医薬品、その他の商品を430万人の都市部ユーザーに届けています。同社は、便利な注文アプリと1時間未満の超高速配送により、ヨーロッパの「クイックコマース」市場で上位に名を連ねることを目指しています。過去1年で、Glovoの従業員数は2倍以上に増え、3,000人を超えました。
## 状況
Alexander Antukh氏が2020年8月にセキュリティ責任者としてGlovoに入社した当時、一部の従業員は個人用のパスワードマネージャーを使っていましたが、大半は何も使っていませんでした。脆弱なパスワードが多く、チーム内で共有されることもあり、その多くは会社のメッセージングプラットフォーム経由でした。
「パスワードはほとんど役に立っていませんでした」とAntukh氏は述べています。「確かにパスワードはありますが、全員が知っていたり、総当たり攻撃でパスワードリストから簡単に見つけられたりするなら、十分な保護とは言えません。」
セキュリティチームはより複雑なパスワードを求めるようになりましたが、新たな課題が生じました。複雑なパスワードは覚えにくいため、従業員はそれを書き留めたり、自分のコンピューターに保存したりするようになり、強力なパスワードを作成するという本来の目的が損なわれてしまいました。
## ソリューション:Bitwardenでパスワード管理をシンプルかつ一貫性のあるものに
Antukh氏はGlovoに入社する前からBitwardenユーザーでした。オープンソースソリューションならではの透明性とサードパーティーによるセキュリティ監査に、特に魅力を感じていました。
「Bitwardenは『私たちを信頼する必要すらありません。これが私たちの仕組みで、自分でホストすることもできます』とはっきり言っています。そこは間違いなく魅力的です」とAntukh氏は述べています。「それで試してみることにしたのですが、それ以来ずっと使い続けています。」
GlovoでAntukh氏はBitwardenを提案しました。ユーザーがどのデバイスからでもBitwardenにアクセスできる、エンドツーエンド暗号化とクロスプラットフォームでの利用しやすさをアピールしました。また、二要素認証やシングルサインオン(SSO)などのツールを簡単に追加できる柔軟な連携機能について説明しました。さらに、詳細なイベントログによってBitwardenがセキュリティ監査とコンプライアンスを簡素化し、従業員の生産性も高めることを示しました。
Antukh氏のBitwarden導入の提案は、経営陣を納得させました。Glovoは将来に向けて拡張可能な柔軟なサブスクリプションを購入しました。
## GlovoがBitwardenを選んだ理由
- オープンソースの透明性
- クロスプラットフォームとデバイス対応
- 充実したカスタマーサポート
- サードパーティーによるセキュリティ監査
Antukh氏はBitwardenのオープンソースという性質を高く評価しています。それは「セキュリティの検証に役立つ仕組みに透明性をもたらし、『これが私たちの運用方法であり、私たちの価値観です』とかなりオープンに示せる」ものです。
透明性に加えて、パフォーマンスも重要です。Glovoが急速に拡大する中で、Antukh氏にはその成長に対応できるエンタープライズグレードのパスワードマネージャーが必要でした。
「私たちは、Bitwardenが非常に扱いやすいことに気づきました」と同氏は述べています。「最初のコレクションを作成したとき、アクセスログを監査できたとき、細かな権限を設定できたとき、そしてBitwarden Sendのような新機能への取り組みを見たとき、それらはすべて非常に役立ちました。ユーザーエクスペリエンスもかなり優れています。」
## セキュリティを損なわずにSSOと簡単に連携
GlovoはBitwardenをSSOと併用しており、従業員は1組の認証情報で複数のクラウドアプリケーションにアクセスできます。BitwardenはSSOと連携し、パスワードセキュリティにおけるゼロ知識暗号化のアプローチを維持しながら、アプリケーションへのアクセスに関するユーザーエクスペリエンスを向上させます。
## コンプライアンスを簡素化する便利な機能
Bitwardenは監査証跡を提供し、Glovoのセキュリティチームが機密データへのユーザーおよびグループのアクセスを追跡できるようにします。Antukh氏は「監査ログを調査でき、それをコンプライアンス目的に活用できる点」を評価しました。「簡単ですし、望む形で権限を設定できるのも良いところです。」
## 安心をもたらす手間のかからないパスワード保護
GlovoがBitwardenを導入した際、従業員はその利用の重要性について初期説明を受けました。従業員がパスワードのセキュリティをより重視し、不要または安全でない共有を減らすにつれて、導入率は着実に高まっています。現在、パスワードを共有する場合はBitwardenを通じて行っています。
「当社の中で本当にセキュリティ意識が高く、セキュリティチームには所属していないセキュリティ推進者たちも、Bitwardenを促進し始めたことがますます見られるようになりました」とAntukh氏は述べています。「Bitwardenなら使いやすさとセキュリティを両立できると実感し始めると、導入は自然に進みました。」
## より安全な未来を築く
Bitwardenは、Glovoのセキュリティエコシステムにおいて不可欠なソリューションです。Antukh氏は、同社のデータ保護をさらに強化することを見据えています。チームは最近セキュリティ成熟度監査を完了し、その中でAntukh氏は改善すべき主要分野を特定しました。
「その戦略を策定したら、来年はそれを推進していきます」と同氏は述べています。「主に、プロセスをどう改善するか、アクセス管理とユーザー管理をどう改善するかに関わるものになるでしょう。そして間違いなく、Bitwardenはその重要な一部になります。」
Bitwardenが貴社のビジネスに何をもたらすかを確認するには、[今すぐ無料トライアルを開始してください](https://bitwarden.com/ja-jp/pricing/business/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/hillbrook-security-peace-of-mind/
---
# 認証情報の混乱から安心へ:BitwardenがHillbrook Anglican Schoolのセキュリティを盤石にした方法
部門ごとの管理とシンプルな移行手順が、オーストラリアの教育機関が抱える重要課題を解決。
---
## 概要
**設立**:1986年 **規模**:従業員250名 **業種**:教育 **所在地**:オーストラリア、エノゲラ **以前のソリューション**:LastPass
Hillbrook Anglican Schoolは、オーストラリア・ブリスベン郊外のキャンパスで7〜12年生の900名の生徒に教育を提供しています。生徒と教員に加え、同校にはIT、財務、入学手続き、マーケティングなどの部門もあります。Hillbrook Anglican Schoolは、高い学力水準と包括的なカリキュラムで高く評価されています。優れた評判を維持するための総合的な取り組みの一環として、Hillbrookは機密性の高い生徒情報や管理情報を安全に保護する、堅牢なパスワード管理ソリューションを求めていました。
## 状況:以前のパスワードマネージャーはHillbrookの基準を満たせず
以前のソリューションに影響を及ぼした大規模なデータ侵害を受け、Hillbrook Anglican SchoolのITディレクターであるLee Pickering氏は、そのツールへの依存にますます懸念を抱くようになりました。Pickering氏は、以前のスタッフが保存した認証情報を管理する際にも重大な欠点があることに気づきました。これらのパスワードの所有権を引き継ぐことは、非常に難しく時間のかかる作業だったのです。Pickering氏とITチームは代替案を調査し、学校にとって時間、コスト、労力を費やす価値のある、信頼性と安全性に優れたパスワードマネージャーへと検索対象を絞り込みました。
## ソリューション:Bitwardenの評判、機能、使いやすさが競合との差別化に
Pickering氏は以前の勤務先でBitwardenを使用していたため、その価値を理解していました。Bitwardenが特定のプラットフォームに依存しない、非常に柔軟性の高いソリューションであることを知っていた同氏は、最終的にHillbrookの管理部門全体に導入することを決めました。特に注目したメリットには、個人用および組織用の保管庫機能とその間でデータを移行できる点、部門ごとの分離を可能にするBitwardenのコレクション、そして部門マネージャーに自分のコレクションとサブコレクションの所有権を付与できる点がありました。Hillbrookでは現在、IT、財務、マーケティングなどの部門ごとにBitwardenのコレクションを分けています。「ITは全体を統括していますが、部門マネージャーが自分たちのパスワードを管理できるようにしており、それによって大きな自律性が生まれています」とPickering氏は述べています。「Bitwardenは私たちのニーズに非常によく合っています。」
## 長年の課題を克服し、より効率的なワークフローを実現
Bitwardenの導入により、Pickering氏は全般的に新たな安心感を得られるようになりました。「今では、スタッフの入退職時にパスワードの所有権が障壁になることはありません」と同氏は語ります。「スタッフが退職しても、パスワードを保持するのがはるかに簡単になりました。」Bitwardenがオーストラリアの「Essential Eight」サイバーセキュリティフレームワークを満たしていること、そしてNISTの国際標準に準拠できることも重要でした。
Bitwardenを導入して以来、Hillbrookでは部門間でのパスワード共有がより簡単かつ安全になり、パスワードを書き留めたりメールで送ったりする必要がなくなりました。同時に、スタッフはパスワード管理において一般的でありながらリスクの高い、ブラウザベースのパスワードマネージャーへの依存から離れ、Bitwardenのブラウザ拡張機能を利用するようになりました。「ブラウザにパスワードを保存する習慣があったため、導入当初は多少のためらいがありましたが、Bitwardenのブラウザ拡張機能がその抵抗感を大きく和らげてくれました」とPickering氏は述べています。ブラウザのパスワードマネージャーからの移行に加え、HillbrookはMicrosoft Entra IDとBitwardenを連携してシームレスなSSOを実現し、ほとんどのユーザーにMFAを導入しました。スタッフはまた、組織で利用するメモやクレジットカード情報の保管にもBitwardenを活用するようになっています。
## スムーズな導入とオンボーディングが今後の拡大への道を開く
HillbrookのITチームは、透明性が高くコミュニケーションを重視したアプローチでオンボーディングに取り組みました。「まずIT部門が導入し、非常にうまく機能することを実証しました」とPickering氏は述べています。「その後、財務チームへ展開し、まもなく他の部門も導入しました。全体としてオンボーディングはスムーズで、スタッフも非常に協力的でした。」Pickering氏は、最初の接点でBitwardenのメリットをユーザーに伝えることに注力し、マスターパスワードをできるだけ強力にする重要性を強調しています。『ロード・オブ・ザ・リング』になぞらえて、Pickering氏はマスターパスワードを「すべてを統べる一つのパスワード」と表現することが多いといいます。
HillbrookはBitwardenのシート数を10倍に拡大し、今後は教員にも展開する計画です。これには包括的なトレーニングとオンボーディングが含まれ、特にパスワードマネージャーを使ったことのない教師を対象とします。「今後予定していることに関する情報や製品紹介動画を共有し、全教員向けセッションでデモを行い、製品の機能について1対1のセッションも実施します。私たちの目標は、導入初期の過程を支援し、負担を少なくすることです。」
Pickering氏は、教育機関を含む他の組織にもBitwardenを強く推奨しています。「システムの柔軟性、スタッフ交代時の所有権移行の容易さ、そしてBitwardenがもたらす大幅なセキュリティ向上によって、私たちの業務ははるかに楽になり、ストレスもなくなりました。」
## Bitwardenを始める
Bitwardenが学校やビジネスにどのように役立つかを詳しく確認し、こちらからお申し込みください:[14日間無料トライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-a-password-manager-enables-nis2-compliance/
---
# パスワードマネージャーがNIS2準拠を実現する仕組み
NIS2は、2016年にEU全域のネットワークおよび情報システムを保護するための要件として採択された、従来のEUサイバーセキュリティ指令であるNISを拡張したものです。NIS2は2020年に導入され、2023年1月16日に発効しました。
この指令は、必須サービスの運営者と特定された企業に対し、サイバーセキュリティを強化し、法的義務を遵守するための適切な対策を講じることを義務付けています。NIS2では、当初の指令には含まれていなかった複数の組織が対象となり、影響を受ける分野は7分野から15分野へ拡大され、より多くの重要領域を保護するようになりました。NIS2の対象となる事業体の一覧には、現在、以下が含まれます。
- エネルギー
- 医療
- 運輸
- 金融
- 水道
- デジタルインフラ
- 行政
- デジタルプロバイダー
- 郵便サービス
- 廃棄物管理
- 宇宙
- 食品
- 製造
- 化学
- 研究
さらに、NIS2はサイバーセキュリティの徹底に関する要件を強化し、インシデント報告についてより厳格なルールを設け、違反に対する罰則もより重くしています。所管当局は、経済および社会の重要分野全体において、準拠状況の監督とインシデント報告の円滑化に重要な役割を果たします。公式サイトによると、一般的なNIS2準拠プロセスには、セキュリティ評価、監査、コンサルティング、ツール導入が含まれ、約12か月を要します。
EU全域で執行が加速する中、組織は自らのサイバーセキュリティ体制を示すことを強く求められています。認証情報の安全な管理に関わる点で、第21条は最も大きな影響を及ぼしており、監査人がこの規定を重点的に確認しています。
## NIS2第21条は実際に何を求めているのか?
NIS2指令の全45条のうち、ほとんどの組織が最も多くの時間を費やすことになるのが第21条です。これは、すべての必須および重要事業体が実施し、実務上示せるようにしておくべき、サイバーセキュリティリスク管理対策の最低要件を定めています。
この指令では意図的に、「適切かつ相応」の対策であることが求められます。これは、事業体の規模、リスクへのさらされ方、インシデントの発生可能性と深刻度に基づくものです。つまり、詳細規定型ではなく、成果ベースの考え方です。
第21条第2項では、対象となるすべての組織が実施すべき10項目の最低対策を列挙しています。
- **(a)**リスク分析および情報システムのセキュリティポリシー
- **(b)**インシデント対応
- **(c)**事業継続性 — バックアップ管理および災害復旧
- **(d)**サプライチェーンセキュリティ
- **(e)**ネットワークおよび情報システムの取得、開発、保守におけるセキュリティ
- **(f)**サイバーセキュリティ対策の有効性を評価するためのポリシー
- **(g)**基本的なサイバー衛生対策とサイバーセキュリティトレーニング
- **(h)**暗号技術および暗号化ポリシー
- **(i)**人事セキュリティ、アクセス制御ポリシー、および資産管理
- **(j)**多要素認証または継続的認証ソリューション
## 第21条の監査人が実務で確認していること
第21条は成果ベースであるため、監査人はポリシー文書を確認するだけでなく、制御策が運用され、証跡によって裏付けられているかを検証します。特に一貫して指摘されているギャップは次の3つです。
- **MFAが未導入、または一貫して強制されていない**
多要素認証(MFA)のポリシーがあることと、MFAが強制されていることは同じではありません。監査人は、個々のユーザーによる導入状況ではなく、組織レベルでの強制を確認します。
- **過剰な権限を持つアカウント**
第21条第2項(i)に基づくアクセス制御では、最小権限の原則が適用され、文書化されていることが求められます。
- **管理されていないサービス認証情報**
管理されたシステムの外に存在するAPIキー、サービスアカウントのパスワード、共有認証情報は、監査で繰り返し指摘される事項です。
共通するのは、セキュリティが反復可能で実証可能なプロセスとして管理されているかを監査人が確認している、という点です。
## 当初のNIS法制には何が欠けていたのか?
当初のNISにおける最大の問題は、範囲が広すぎ、内容が曖昧すぎ、実効性のある執行能力を欠いていたことでした。
現在、違反に対する罰則は重大です。必須事業体には最大1,000万ユーロまたは全世界年間売上高の2%、重要事業体には最大700万ユーロまたは1.4%の罰金が科されます。
COVID-19初期、EU全域の多くの企業がリモートワークへ移行し、当初のNISが掲げた目標に対して効果的でないことがすぐに明らかになりました。
## BitwardenがNIS2第21条への準拠に対応する方法
第21条への準拠を確認する監査人は、ポリシー文書だけを単独で読むわけではありません。組織全体で管理策が適用され、一貫しており、文書化されている証拠を探します。最も頻繁に指摘される3つのギャップは、MFA適用の不一致、過剰な権限を持つアカウント、管理されていない認証情報であり、これらはパスワードマネージャーが最も効果的に解消できる領域でもあります。
### 組織レベルでのMFAの適用
Bitwardenでは、エンタープライズポリシー制御を通じて、組織全体で2段階ログインを必須にできます。また、Duoと連携してMFAの一元的な適用と監視も可能です。さらに、保管庫健全性レポートには、[2FA未設定レポート](https://bitwarden.com/ja-jp/help/reports/#inactive-2fa-report/)が含まれており、TOTPシードが含まれていない状態で保存されている認証情報を強調表示します。
### アクセス制御と特権認証情報の管理
役割ベースのアクセス制御、コレクションレベルの権限、ユーザーグループポリシーにより、管理者は組織内のすべての認証情報に最小権限の原則を適用できます。組織の所有者は、[コレクション設定](https://bitwarden.com/ja-jp/help/collection-management/#collection-management-settings/)を変更して、共有認証情報への管理者アクセスを制限することもでき、昇格された役割であっても機密性の高い認証情報を一律に表示できないようにします。
### 管理されていない認証情報とサプライチェーンアクセス
サービスアカウントのパスワードや、スプレッドシート、メールスレッド、個人の保管庫にある共有認証情報は、監査人が特に注目する盲点です。Bitwardenはこれらを、アクセスが制御され、ログに記録され、取り消し可能な、ガバナンスと監査に対応した環境へ取り込みます。[Bitwardenシークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)は、APIキーにも一元的なセキュリティ制御をもたらします。
### 文書化されたリスク管理のための監査証跡
Bitwarden管理者コンソールのイベントログには、誰が、どの認証情報に、いつ、どこからアクセスしたかが記録されます。SIEMツールとの連携やAPIキーの使用により、これらのイベントを取り込み、企業インフラ内の他のイベント監視とともに処理できます。
### 暗号技術とエンドツーエンド暗号化
Bitwardenは、データがユーザーのデバイスを離れる前にクライアント側で暗号化します。ゼロ知識アーキテクチャとオープンソースのコードベースにより、暗号化の実装を独立して検証できます。暗号化については、[Bitwardenセキュリティホワイトペーパー](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)に明確に文書化されています。
厳格なデータレジデンシー要件を持つ組織向けに、Bitwardenは専用のEUクラウドサービスと、[自己ホスト型導入オプション](https://bitwarden.com/ja-jp/help/self-host-bitwarden/)を提供しており、データを完全に自社インフラ内に保持できます。
### サプライチェーンの認証情報セキュリティ
組織は、Bitwardenのセキュアな共有機能である[Bitwarden Send](https://bitwarden.com/ja-jp/help/about-send/)を通じて、またはRBACを使用して請負業者を一時的にオンボーディングすることで、ベンダーと認証情報を共有できます。ベンダーとの関係が終了した場合、プラットフォームを通じてアクセスを取り消します。
### 認証情報セキュリティのトレーニングと文化
パスワードマネージャーは、すべてのユーザーが強力で一意のパスワードを最も簡単に使えるようにすることで、セキュリティ文化を直接支援します。さらに、Bitwardenエンタープライズユーザーには、[無料のファミリーアカウント](https://bitwarden.com/ja-jp/help/families-for-enterprise/)も提供されるため、自宅でも適切なセキュリティ習慣を実践できます。
## 今すぐBitwardenでNIS2要件を満たしましょう
EU全域でNIS2の施行が加速しており、第21条は明確な基準を示しています。管理策は実装され、適用され、証拠として示されなければなりません。監査の精査に耐えられるのは、認証情報ごとに、文書化され運用されているセキュリティ体制を規制当局に示せる組織です。
Bitwardenは、その要件の両面を組織に提供します。エンタープライズポリシー制御により、すべてのユーザーに対してMFA、アクセス権限、最小権限の原則を適用できます。管理者コンソールのイベントログとSIEM連携により、それらの管理策が機能していることを証明する監査証跡を作成できます。また、EUクラウドと自己ホスト型導入オプションを備えたオープンソースプラットフォームとして、BitwardenはEU組織のデータ主権要件を支援します。
コンプライアンスは、長期で高額なインフラプロジェクトである必要はありません。パスワードマネージャーは、監査人が確認する認証情報のギャップを解消し、提示を求められる証拠記録を構築するための最速の方法の1つです。
今すぐ[Bitwardenビジネスの無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)を始めましょう。
## よくある質問
#### NIS2とは何ですか?
NIS2はサイバーセキュリティリスク管理プロセスを重視しており、企業にサイバーセキュリティ脅威を防止または軽減するための措置の採用を求めることを目的としています。AIに関連するリスクと対策も対象としており、サイバーセキュリティテスト、文書化、軽減戦略が含まれます。
#### NISTとNIS2の違いは何ですか?
NIS2とは異なり、[NISTサイバーセキュリティフレームワーク](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/)には実行可能なリストは含まれていません。NIST固有のサイバーセキュリティレジリエンスフレームワークを使用することで、組織は情報セキュリティ指令に効果的に準拠する準備を進めることができます。
#### NIS2実施法とは何ですか?
NIS2指令は現在、サイバーレジリエンスにとってより多くの重要セクターにおける中規模および大規模の公的・民間主体を対象に含んでいます。
#### NIS2のネットワークおよび情報システムとは何ですか?
EU全域の法令であるNIS2は、進化するサイバーセキュリティ脅威の状況に対応するために設計されたサイバーセキュリティリスク管理プロセスを重視しています。この設計では、企業にサイバーセキュリティ脅威を防止または軽減するための措置の採用を求めます。AIに関連するリスクと対策も対象としており、サイバーセキュリティテスト、文書化、軽減戦略が含まれます。
NIS2は、元のNIS指令の対象ではなかった、はるかに多くの組織を対象に含んでいます。これには、医療、エネルギー、運輸などの重要セクターにおける必須サービスの運営者が含まれます。欧州連合は、加盟国全体でサイバーセキュリティ対策と実務を調和させることを目指しています。
また、要件を定める際には、必須事業体と重要事業体を区別しています。
詳しくは、[Bitwardenのセキュリティとコンプライアンス](https://bitwarden.com/ja-jp/compliance/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-bitwarden-access-intelligence-brings-value-to-your-business/
---
# Bitwarden Access Intelligenceがビジネスにもたらす価値
Access Intelligenceにより、組織は認証情報セキュリティの重要なギャップに先回りして対処し、ROI、収益、セキュリティ文化といった実際のビジネス価値を生み出せます。
---
[Access Intelligence](https://bitwarden.com/ja-jp/products/access-intelligence/)は、現在Bitwardenのエンタープライズプランで利用可能で、主要なビジネスアプリケーションに関する強化されたセキュリティインサイトを提供し、組織全体の認証情報セキュリティ向上を支援します。
Access Intelligenceにより、標準的なパスワード管理の枠を超えて、組織は認証情報セキュリティの重要なギャップに先回りして対処し、ROI、収益、セキュリティ文化といった実際のビジネス価値を生み出せます。
## 課題:従業員への定着不足とITのアラート疲れが危険を蓄積させる
最近の調査によると、組織全体で認証情報セキュリティのベストプラクティスを導入する際の最大の課題は、IT管理者の68%が挙げた従業員のモチベーションです。これは驚くことではなく、ITチームが何十年も認識してきたことを裏付けています。従業員は通常、段階的な手順、直接的なサポート、明確なメリットがなければ習慣を変えません。
従業員がセキュリティのベストプラクティスに従うことに消極的であることに加え、ITチームやセキュリティチームは、毎日受け取る膨大な数のアラートに圧倒されています。IDCによると、セキュリティチームはアラート疲れにより、セキュリティアラートの約30%を未調査のままにしています。リスクのあるパスワードは特に対応が遅れやすく、発見後の[更新まで平均9日](https://bitwarden.com/ja-jp/resources/bitwarden-business-insights-report/)かかっています。
Verizon Data Breach Investigations Reportによると、Webアプリケーション侵害の88%は、弱い、使い回された、または流出済みのパスワードに起因しています。このことを考えると、対応の遅さと、従業員がリスク修正に消極的であることは特に危険です。
## Access Intelligenceが認証情報セキュリティリスクを低減する方法
Bitwarden Access Intelligenceは、ITの作業負荷を軽減し、エンドユーザーが会社のセキュリティで積極的な役割を担えるようにしながら、組織全体の認証情報リスクの低減を支援します。
Access Intelligenceにより、ITチームは組織内のビジネス上重要な脆弱性を特定して優先順位を付け、最も重要なことに集中することでアラート疲れに対処できます。こうしたビジネス上重要な脆弱性は、アプリ中心の独自のリスク表示によって明らかになります。そこでは、弱い、使い回された、または流出済みのパスワードが、関連するアプリケーションと並べて一覧表示されます。IT管理者は、会社のセキュリティにとって重要なアプリケーション、そのアプリケーションに含まれる情報、付与されるアクセス権を選択できます。重要なアプリケーションには、多くの場合、会計ソフトウェア、CRM、コラボレーションツール、メール、給与計算、ERPシステムなどが含まれます。重要なアプリケーションとそれに関連するリスクのあるパスワードが特定されると、BitwardenはIT部門が従業員へ自動アラートを送信できるようにし、安全なパスワード変更へと導くことで、従業員への定着を高めます。
Access Intelligenceのプロセスの流れは以下のとおりです。
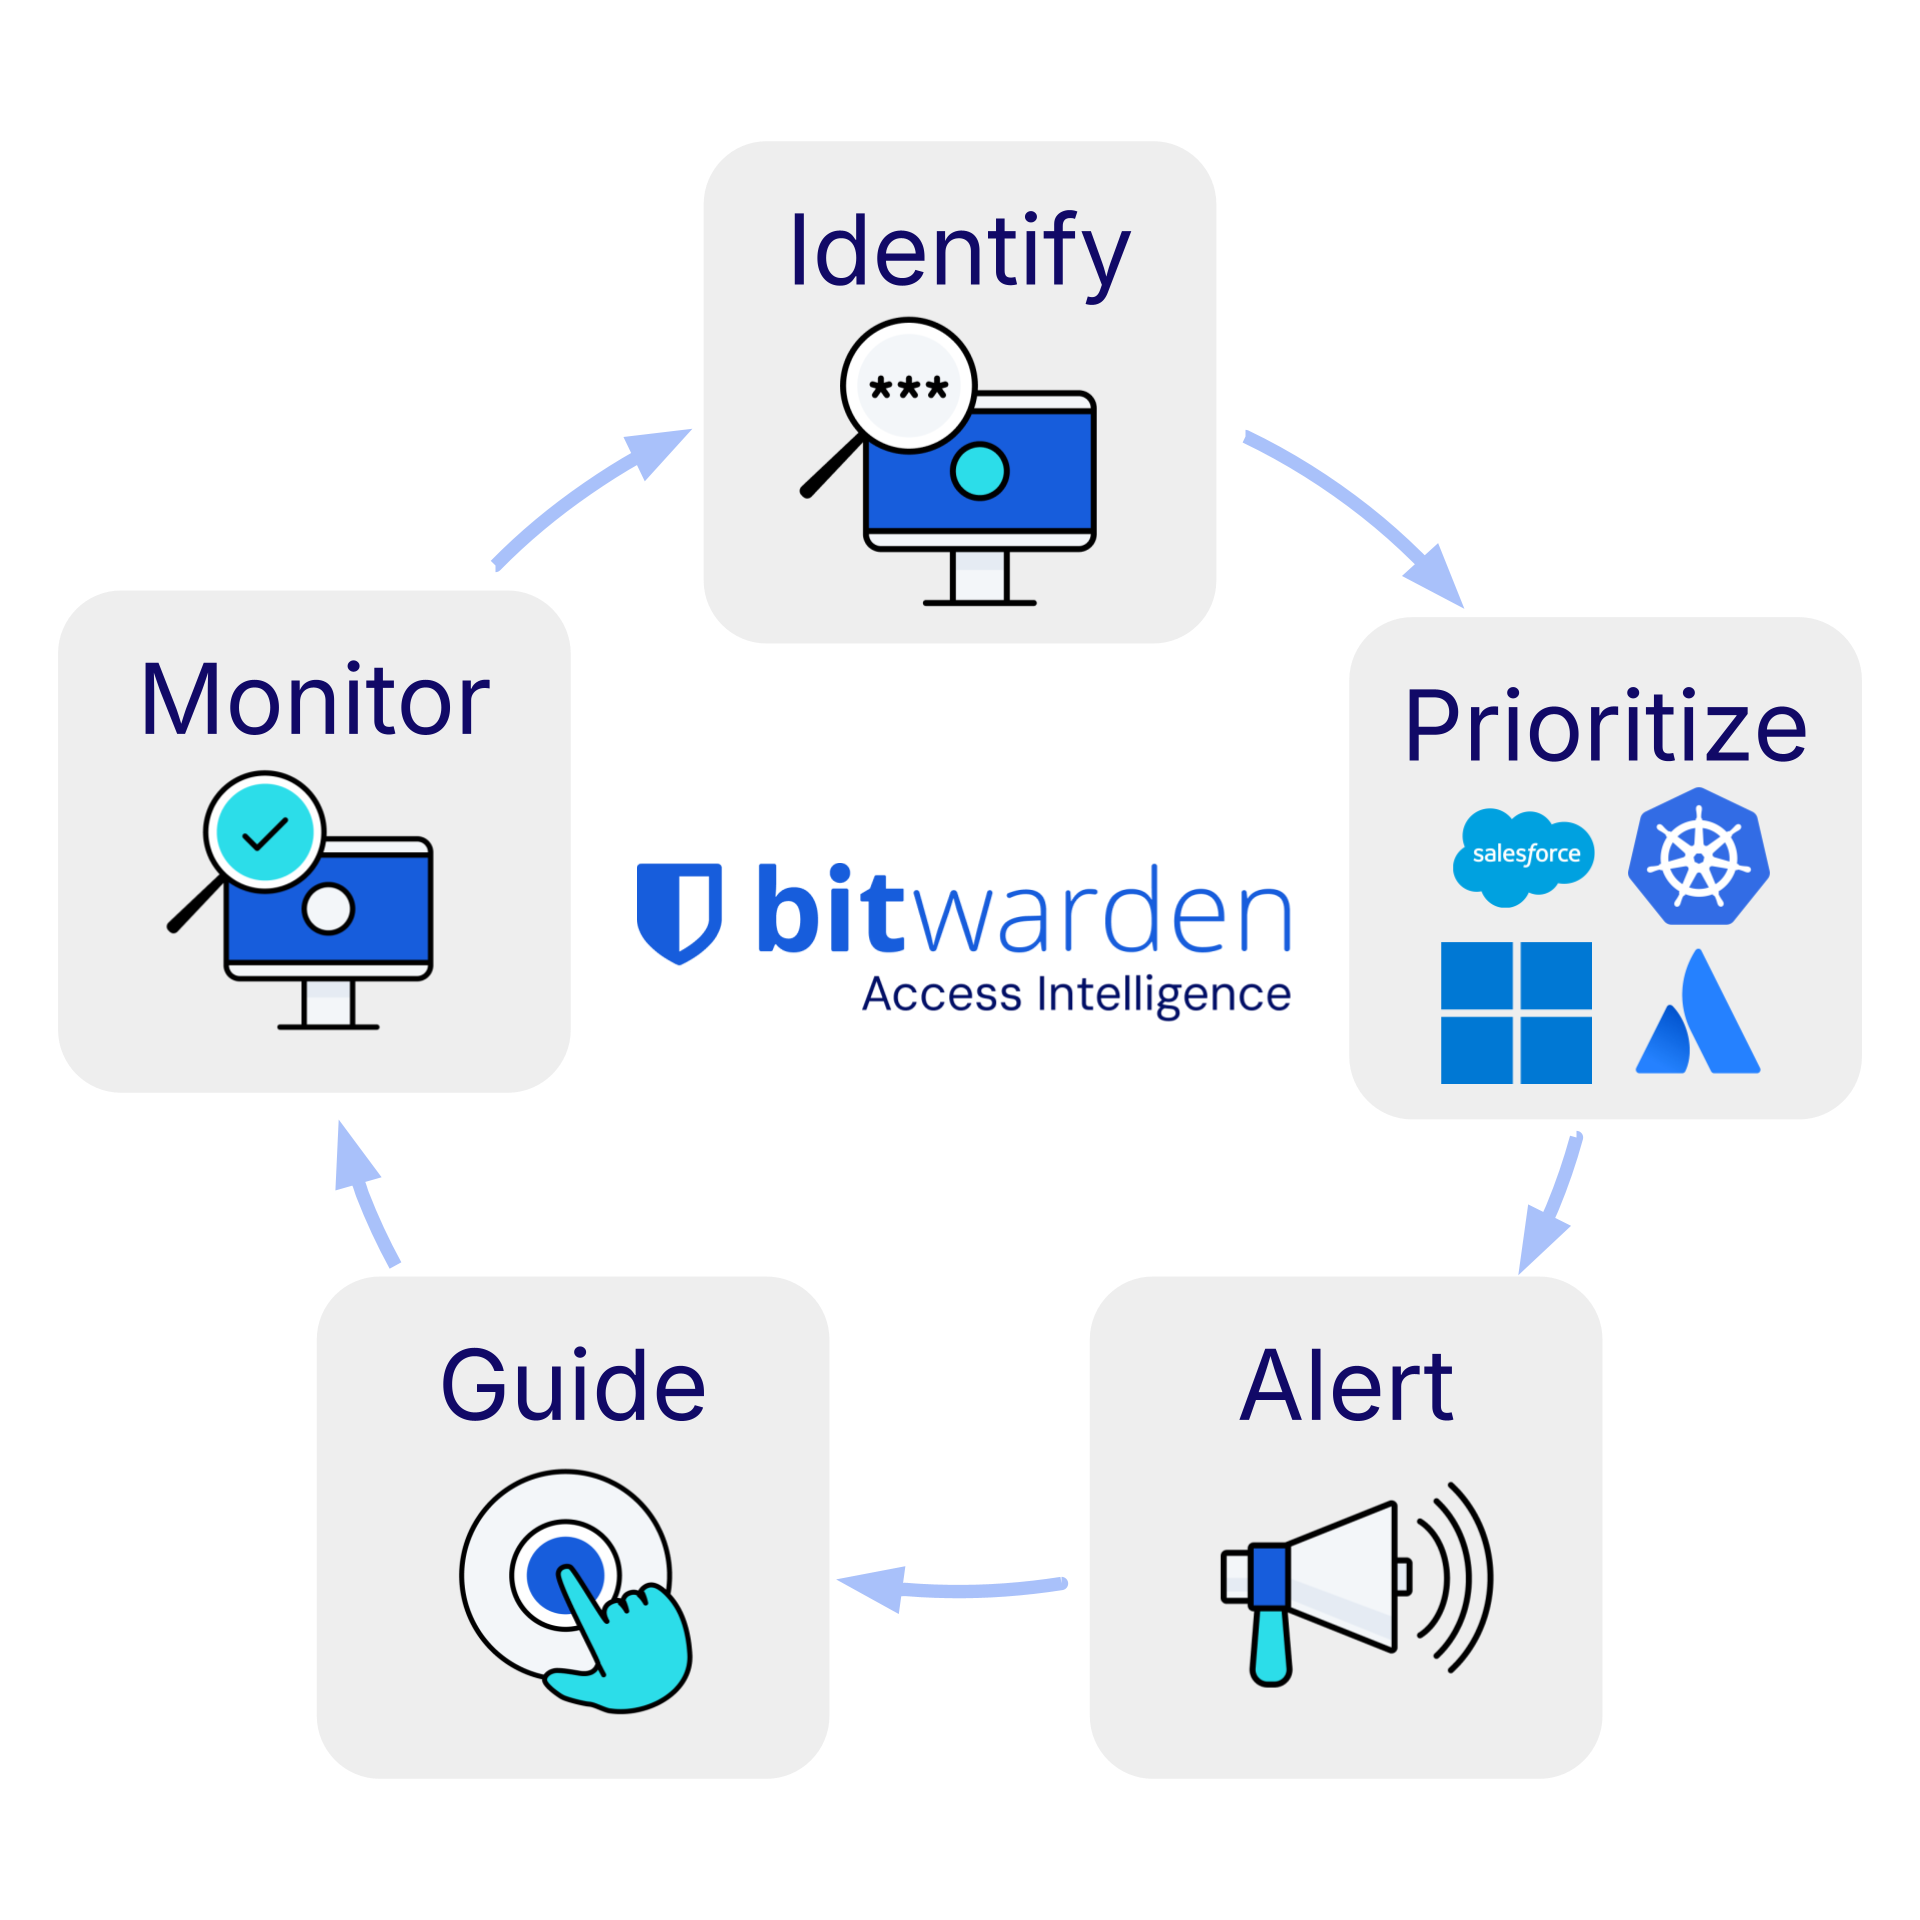
ステップ1:シャドーITを特定し、認証情報リスクを確認する
ステップ2:重要なアプリケーションごとにリスクの優先順位を付ける
ステップ3:エンドユーザーに自動リスクアラートを送信する
ステップ4:従業員にリスクのあるパスワードの更新を案内する
ステップ5:認証情報セキュリティの進捗を追跡する
## Access Intelligenceが実際のビジネスインパクトを生み出す
Bitwarden Access Intelligenceは、認証情報リスクと脆弱性を低減するという直接的な成果に加え、組織の成長と戦略目標の達成を支援し、実際のビジネスインパクトを生み出します。
### コストのかかるデータ侵害から保護する
IBMのレポートによると、米国企業の平均的なデータ侵害コストは、システム停止、身代金、弁護士費用、ブランド評価のコストを含め、936万ドルに達しています。弱い認証情報セキュリティに伴いがちなコストの高いデータ侵害を積極的に回避することで、コストを削減できます。
### ROIを示す
認証情報セキュリティの測定可能な改善と脆弱性の低減を示すレポートにより、パスワード管理への投資対効果を経営層に提示できます。Bitwarden Access Intelligenceは、完了したセキュリティタスクの割合と件数により、従業員がリスクのあるパスワードに対して進めた対応状況を詳細に表示します。IBMによると、漏えいしたレコード1件あたりのコストは平均169ドルであるため、簡単な計算で自社のROIを算出できます。
### より強固なセキュリティ文化
従業員が会社のセキュリティで積極的な役割を担えるようにし、再現性のあるベストプラクティスを促進します。Bitwardenは、メール、製品内通知、影響を受けるサイトへのアクセス時に、最も重要なリスクのあるログインだけをエンドユーザーに通知します。その後、BitwardenはこれらのユーザーをそのWebサイトで必要な正確なパスワード変更フォームへ案内し、会社のガイドラインに沿って生成された新しいパスワードをインラインで提案します。このアプローチにより、IT部門は修復プロセス中に「手を出さずに」対応でき、技術に詳しくない従業員にも必要な変更方法を教えることができます。
### 社内での信頼性を強化する
セキュリティの改善とビジネス価値を、経営層や関連チームに示せます。Access Intelligenceは、ITとセキュリティがビジネスに与える影響を数値化するのに役立ち、昇進や昇給の検討時にも有用です。
## インパクトを生み出す準備はできていますか?
Bitwarden Access Intelligenceで認証情報セキュリティの取り組みを始めましょう。今すぐ[無料ビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始するか、[営業に問い合わせて](https://bitwarden.com/ja-jp/contact-sales/)始めましょう。
---
URL: https://bitwarden.com/ja-jp/resources/how-credential-risk-management-prevents-account-takeover-attacks/
---
# 認証情報リスク管理がアカウント乗っ取り(ATO)攻撃を防ぐ仕組み
攻撃者はアクセスへの最短経路として有効な認証情報を優先するため、アカウント乗っ取り対策は本質的に認証情報の問題です。今すぐ詳しくご覧ください。
---
アカウント乗っ取り(ATO)は、高度なエクスプロイトから始まることはまれです。ほとんどの場合、有効なログインから始まります。攻撃者が、流出済み、使い回し、または脆弱でありながら有効な認証情報を入手すると、多くの従来型セキュリティ対策をすり抜け、正規ユーザーのIDを直ちに乗っ取ります。
攻撃者はアクセスへの最短経路として有効な認証情報を優先するため、アカウント乗っ取り対策は本質的に認証情報の問題です。脆弱、使い回し、侵害済みの認証情報を減らす組織は、アカウント乗っ取り成功の可能性を大幅に下げられます。認証情報リスク管理は、攻撃者に悪用される前にリスクのある認証情報を定期的に特定し修復することで、まさにそれを実現する体系的な方法を提供します。
## アカウント乗っ取りが通常、認証情報の問題である理由
アカウント乗っ取りはハッキング事案と説明されることが多いものの、実際には認証の失敗である場合がほとんどです。攻撃者が有効な認証情報でログインすると、多くのシステムは他のシグナルが疑いを示すまで、その活動を正当なものと解釈します。
つまり、認証情報ベースの防御は、アカウント乗っ取り防止において投資対効果が特に高い対策の一つです。パスワードの使い回しを減らし、脆弱な認証情報を排除し、認証要件を強化することで、組織はアカウント乗っ取りを可能にする条件を取り除けます。下流での検知だけに注力するのではなく、認証情報リスク管理は、攻撃者が悪用できる再利用可能で有効なアクセスが存在するという根本原因に対処します。
## 「認証情報リスク管理」とは
認証情報リスク管理とは、認証情報に関連するリスクがアカウント乗っ取りにつながる前に、継続的に特定、軽減、監視するプロセスです。インシデント発生後に対応するのではなく、攻撃者が悪用できる認証情報のプールを縮小することに重点を置きます。
認証情報リスクを見る際の対象は明確です。
- **脆弱なパスワード**:推測やブルートフォース攻撃で破られやすいもの
- **使い回されたパスワード**:1件の侵害が複数のアカウントに波及するもの
- **侵害済みの認証情報**:フィッシングキャンペーンや侵害データで流出済みのもの
一度きりのセキュリティ整理とは異なり、認証情報リスク管理は継続的なものです。新しい認証情報は毎日作成され、ユーザーはサービス間でパスワードを使い回し、流出済みのログインデータは常に出回っています。定期的な確認と修復がなければ、認証情報リスクは時間の経過とともに自然に蓄積します。
## アカウント乗っ取り詐欺を引き起こす認証情報リスク
手口はさまざまですが、認証情報を悪用したATOの多くは、まだ有効な認証情報を見つけるために、繰り返し使える少数の方法に依存しています。
**クレデンシャルスタッフィング**は、流出済みのログインデータとパスワードの使い回しを組み合わせる手口です。攻撃者は侵害データからユーザー名とパスワードの組み合わせを取り出し、他のサービスに対して大規模に試します。ユーザーが同じパスワードを使い回していれば、攻撃者は何かを解読したり推測したりすることなくアクセスできます。
**フィッシング攻撃**は、ユーザーから直接認証情報を取得します。場合によっては、攻撃者がユーザーをだまして多要素認証のプロンプトを承認させることもあります。フィッシングは人間の行動を狙うため、認証情報リスクを減らすには、より強力な認証を教育や監視と組み合わせる必要があります。
**マルウェアとセッション窃取**は、保存されたパスワードを取得したり、侵害されたデバイスからアクティブなセッションを乗っ取ったりします。この方法は、認証情報の有効性と認証強度が重要である理由を浮き彫りにします。盗まれた認証情報が脆弱、使い回し、または十分に保護されていない場合、アカウント乗っ取りは格段に容易になります。
3つの方法すべてに共通するパターンは一貫しています。攻撃者は、再利用可能または十分に保護されていないアクセスに依存します。認証情報リスク管理は、悪用可能な認証情報の数を減らし、価値の高いアカウントを守る制御を強化することで、このパターンを断ち切ります。
## 認証情報リスク管理がアカウント乗っ取り防止を支える仕組み
攻撃者は、流出済みの認証情報がまだ使えること、そして侵害されたアカウントが悪用に十分な時間検知されないこと、という2つの前提に依存しています。認証情報リスク管理は、その両方を崩します。
脆弱、使い回し、または侵害済みの認証情報を早期に特定できれば、より迅速な封じ込めが可能になります。リスクのある認証情報がすばやくフラグ付けされると、組織はパスワードリセットを強制し、認証のアップグレードを求め、最近のアクセスを確認して、アカウント乗っ取りがより広範な侵害へ拡大するのを防げます。このように、効果的なアカウント乗っ取り検知は、不審なログインを見つけるだけでなく、それを可能にする認証情報の条件を特定することでもあります。
強制的な修復は中心的な役割を果たします。パスワードのリセット、使い回しの排除、多要素認証(MFA)やパスキーなどのより強力な認証の必須化により、攻撃者が頼る再利用可能なアクセスを取り除きます。修復された認証情報が1つ増えるたびに、クレデンシャルスタッフィング、フィッシング後の悪用、セッション不正利用に使えるログインのプールが減ります。
優先順位付けも重要です。管理者、財務チーム、機密性の高い顧客データにアクセスできるユーザーなど、価値の高いアカウントを最初に対処すべきです。こうしたアカウントの認証情報リスクを減らすことは、他の防御が失敗した場合でも潜在的な影響範囲を縮小できるため、アカウント乗っ取り防止に非常に大きな効果があります。
## 最もシンプルな認証情報リスク管理プログラム
認証情報リスク管理に複雑な変革プログラムは必要ありません。軽量で反復可能なアプローチでも、一貫して適用すればアカウント乗っ取りリスクを大幅に減らせます。
1. **脆弱、使い回し、または侵害済みの認証情報を特定する** 組織全体で認証情報の健全性を評価します。使い回されたパスワード、脆弱なパスワードのパターン、侵害データで流出済みと判明している認証情報を探します。
2. **価値の高いアカウントと特権アクセスを優先する** まず、昇格された権限を持つアカウントや、機密性の高いシステムおよび財務データにアクセスできるアカウントに重点を置きます。
3. **リスクのある認証情報をロテートまたは修復し、使い回しを排除する** 侵害済みまたは脆弱なアカウントにはパスワード変更を必須にし、今後は一意のパスワードを適用します。
4. **今後はより強力な認証を必須にする** 導入する:[MFA](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)または[パスキー](https://bitwarden.com/ja-jp/resources/passkeys-vs-2fa/)ことで、盗まれた認証情報だけでアカウント乗っ取りにつながる可能性を低減します。
5. **定期的なレビュー頻度を設定する** 新たに発生した脆弱な認証情報、使い回された認証情報、流出済みの認証情報を特定し、迅速に是正するために、週次または月次のレビュー手順を確立します。
## Bitwardenがアカウント乗っ取り対策を支援する方法
防止と是正を大規模に実装しやすくするツールの支援があれば、認証情報のリスク管理ははるかに持続可能になります。
Bitwardenを使うと、ユーザーはすべてのアカウントに対して一意で強力なパスワードを生成できるため、アカウント乗っ取りの主な要因であるパスワードの使い回しを直接削減できます。[保管庫健全性レポート](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)は、脆弱な認証情報、使い回された認証情報、流出済みの認証情報を明らかにして迅速な是正を可能にし、悪用される前にリスクのある認証情報を特定することで、アカウント乗っ取りの検知体制を強化します。
Bitwardenは、多要素認証(MFA)やパスキーなど、より強力なサインイン方法にも対応しており、アカウント乗っ取りに対する保護レイヤーを追加します。組織全体で認証を強化すれば、盗まれたパスワードだけでは不正侵害に十分ではなくなります。
[Bitwardenの無料トライアルを開始](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)して、認証情報の使い回しを減らし、[リスクのある認証情報を特定](https://bitwarden.com/ja-jp/products/access-intelligence/)し、[認証プラクティスを強化](https://bitwarden.com/ja-jp/products/access-intelligence/)しましょう。どの組織でも利用できます。
## アカウント乗っ取りに関するFAQ
### **アカウント乗っ取りとは何ですか?**
アカウント乗っ取りは、権限のない第三者がアカウント所有者の認識や同意なしにアカウントの認証に成功し、データ、財務リソース、または管理者権限にアクセスできるようになったときに発生します。この用語は、1つのユーザーアカウントが侵害されるケースから、組織全体の複数のアカウントを標的にした組織的な攻撃まで、さまざまなシナリオを含みます。
アカウント乗っ取りが特に大きな被害につながるのは、攻撃者が従来の意味でシステムに侵入する必要がないためです。有効なユーザー名とパスワードの組み合わせを持っていれば、多くの認証システムは攻撃者を正規ユーザーとして扱います。つまり、ファイアウォール、境界防御、エンドポイント監視など、多くの標準的なセキュリティ制御では、侵入口で攻撃を止められません。被害は内部から蓄積していきます。
アカウント乗っ取りは、直接的な金融詐欺、不正なデータアクセス、権限昇格、ランサムウェアの展開、さらに広範なシステム侵害につながる可能性があります。組織にとっては、規制上のリスク、顧客信頼の毀損、インシデント対応コストなど、初期の侵害をはるかに超える後続コストが発生します。
### **アカウント乗っ取り対策とは何ですか?**
アカウント乗っ取り対策とは、アカウントへの不正アクセスを防ぐために組織が導入する制御、プロセス、ツールの組み合わせを指します。単一の制御ですべてのリスクを排除することはできないため、複数のレイヤーで機能します。
効果的なアカウント乗っ取り対策には、一般的に次のものが含まれます。
- **認証情報のリスク管理**:攻撃者が使用する前に、脆弱なパスワード、使い回されたパスワード、または侵害されたパスワードを定期的に特定し、是正する
- **強力な認証**:盗まれたパスワードだけではアカウントにアクセスできないよう、MFAまたはパスキーを必須にする
- **監視と検知**:想定外の場所や通常と異なる時間からのアクセスなど、異常なログイン行動にフラグを立て、乗っ取りの試みを早期に発見する
- **ユーザーの意識向上**:認証情報を直接取得することを目的としたフィッシング攻撃やソーシャルエンジニアリングの手口を従業員が認識できるようトレーニングする
アカウント乗っ取り対策は、これらのレイヤーが相互に補強し合うときに最も効果的です。認証情報のリスク管理は有効なログイン情報の数を減らし、強力な認証は侵害された認証情報の悪用に対するハードルを上げ、監視は最初の2つのレイヤーが回避された場合のセーフティネットになります。
### **アカウント乗っ取りの防止はどのように機能しますか?**
アカウント乗っ取りの防止は、アカウント乗っ取りを可能にする条件を取り除くことで機能します。攻撃が始まってから検知することだけに頼るのではなく、防止は利用可能な攻撃対象領域を減らすことに重点を置きます。
基本的な考え方は、攻撃者が使用できる有効な認証情報を見つけられない、またはその認証情報がパスワードだけでは満たせない認証制御で保護されている場合、攻撃は始まる前に行き詰まるというものです。
実際には、すべてのアカウントで一意のパスワードを適用し、流出を特定するために定期的な認証情報監査を実施し、価値の高いアカウントにはMFAまたはパスキーを必須にし、リスクのある認証情報を放置せず迅速に対処できる明確な是正プロセスを確立することを意味します。
防止には継続的な取り組みも必要です。新しい認証情報は常に作成され、ユーザーの役割やアクセスレベルは変化し、侵害されたデータは継続的に流通します。一度きりのクリーンアップは特定時点のリスクに対処するものですが、防止プログラムは蓄積していく認証情報リスクに対処します。
### **アカウント乗っ取りの検知と防止の違いは何ですか?**
防止と検知は、同じ脅威の異なるフェーズに対処します。
**アカウント乗っ取りの防止**は、そもそも攻撃が成功する可能性を減らすことに重点を置きます。これには、認証情報のリスク管理、強力な認証要件、パスワードの使い回しを制限するポリシーが含まれます。目的は、攻撃者が依存する条件を排除または低減することです。
**アカウント乗っ取りの検知**は、攻撃が進行中である、またはすでに発生したことを特定することに重点を置きます。これには、不審なログイン行動、異常なアクセスパターン、認証情報関連のアラートの監視が含まれます。目的は、侵害から対応までの時間を最小限に抑えることです。
どちらも必要です。防止はインシデントの頻度と深刻度を下げ、検知は防止が十分に機能しなかった場合の被害を抑えます。検知だけに投資する組織は、攻撃を可能にする条件を減らすのではなく攻撃が起こるのを待つことで、より高いベースラインリスクを受け入れていることになります。成熟したアカウント乗っ取り防御プログラムは、両方に並行して取り組みます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-do-passkeys-work/
---
# パスキーはどのように機能しますか?
パスキーはパスワードに代わるもので、指紋スキャンや顔認証などの生体認証を使用します。
---
サイバー犯罪者の手口は日々高度化しています。その一方で、いまだに多くの人が「Password123」のようなパスワードでアカウントを保護しています。
サイバー犯罪者の主な標的のひとつがユーザーアカウントのセキュリティです。多くの場合、ユーザー名とパスワードの組み合わせで管理されています。そこに知識不足のユーザーが加わると、悪意のある攻撃者にとっては格好の標的になります。
- 推測されやすいパスワード。
- 使い回されたパスワード。
- 多要素認証がないこと。
これらはいずれも問題の一因となります。
幸い、人気が高まっている新しいセキュリティツールがあります。それがパスキーです。パスキーはパスワードに代わるもので、指紋スキャンや顔認証などの生体認証を使用し、より安全なユーザー確認プロセスで機密データを保護するのに役立ちます。
## パスキーとは?
パスキーは、パスワードを使わずにユーザーを認証する安全な暗号化方式で、オンラインでのセキュリティ、安全性、使いやすさを向上させます。一度設定すれば、パスキーはパスワードより使いやすく、その強度がユーザーに依存しないため、はるかに安全です。
Google、Amazon、Apple、Microsoftなどの大手テクノロジー企業を含め、ますます多くのWebサイトがこのパスワードレス技術を採用しています。
パスキーは、従来のパスワードに代わるパスワードレス認証の一種です。ほとんどのオペレーティングシステムでパスワードマネージャー内から使用でき、10年以上にわたって開発されてきた公開鍵暗号を活用しています。FIDO Allianceは、この技術を導き推進し、普遍的でオープンな標準を確保するために2013年に設立されました。Bitwardenを含む多数のメンバーやスポンサーが支援しています。パスキーは、同アライアンスが開発したWebAuthn暗号プロトコルを活用しており、安全な認証のゴールドスタンダードとして高く評価されています。
## パスキーはどのように機能しますか?
パスキーは本質的にパスワードを置き換えるよう設計されており、[公開鍵暗号のおかげで非常にシンプルです。](https://bitwarden.com/ja-jp/resources/passwordless-authentication/)
ユーザーがパスキーに対応したWebサイトやアプリで新しいアカウントを登録する際、パスキーの作成を求められます。表示されたら、提供されたQRコードをスマートフォンでスキャンするだけで、パスキーが自動的に作成されます。
そのパスキーは、公開鍵と秘密鍵の2つの鍵で構成されます。公開鍵はサーバーに保存され、秘密鍵はユーザーのデバイスに保存されます。ユーザーがパスキーを作成すると、そのサイトにアクセスする際にパスキーの使用を求められます。あとは、スマートフォンで[指紋認証または顔認証](https://bitwarden.com/ja-jp/help/biometrics/)を使ってログインするだけです。
パスキー対応のWebサイトにログインする際、サイトはログインチャレンジ(非常に大きなランダムな数値)を送信し、ユーザーの秘密鍵は暗号技術を使ってそのチャレンジに対する応答を「署名」します。Webサイトはその署名を公開鍵と照合し、真正性を確認します。確認されると、Webサイトはアカウントへのアクセスを許可できます。
各パスキーは、非常に長いランダムな文字列である、関連する2つの非対称暗号鍵のペアで構成されているため、[認証プロセス](https://bitwarden.com/ja-jp/resources/are-passkeys-safer-than-passwords/)は大幅に安全になります。この2つの鍵は互いに異なりますが、特別な関係があります。一方の鍵(サーバー上の公開鍵)で暗号化されたメッセージを、もう一方の鍵(ユーザーのデバイス上の秘密鍵。ほとんどのオペレーティングシステムでサポートされています)で復号できます。この鍵ペアは、ユーザーの確認と認証に使用されます。
パスワードとは異なり、この鍵ペアは、デバイス上またはパスキーに対応したパスワードマネージャー(パスキープロバイダーとも呼ばれます)内に安全に保持される秘密鍵と、ユーザーがログインするWebサイトに保存される公開鍵で構成されます。これらの鍵ペアで最も重要な点のひとつは、秘密鍵が安全であり、保存されているオペレーティングシステムの外に出ることがないことです。また、パスワードマネージャーは、生体認証、PIN、またはパスワードによって秘密鍵をロックします。一方、公開鍵は、たとえばWebサイトのデータ侵害時などに世界中に共有されたとしても、秘密鍵が安全に保たれている限り、セキュリティが損なわれることはありません。
非対称鍵ペアを理解するのに役立つ[よく使われるたとえ](https://blog.vrypan.net/2013/08/28/public-key-cryptography-for-non-geeks/)を紹介します。下のインフォグラフィックでは、パスキーとその鍵ペアを使用して、Webサイトへのログイン時にユーザーの真正性を確認する手順を説明しています。
公開鍵と秘密鍵のペアにより、パスキーはフィッシング攻撃を防ぐ能力に優れ、ユーザーのプライバシーをより確実に保護できます。
## Bitwardenのパスキー
[Bitwarden パスワードマネージャー](https://bitwarden.com/ja-jp/products/personal/)はパスキーの作成と保存に対応しており、簡単に管理できます。
今すぐ無料の[アカウント](https://bitwarden.com/ja-jp/pricing/business/)で始めるか、チームで共有する場合は[無料のビジネストライアルを開始](https://bitwarden.com/ja-jp/pricing/business/)してください。
開発者向けには、Bitwardenの[Passwordless.dev](https://passwordless.dev)が、パスキーなどの検出可能なFIDO認証情報を構築するためのAPIフレームワークを提供しています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-federated-identity-management-works/
---
# フェデレーションID管理:仕組みと重要な理由
フェデレーションID管理では、ユーザーIDを検証する単一のIDプロバイダーを指定することで、組織は複数のアプリケーションにまたがる認証を一元化できます。
---
フェデレーションID管理では、ユーザーIDを検証する単一のIDプロバイダーを指定することで、組織は複数のアプリケーションにまたがる認証を一元化できます。このモデルでは、ユーザーはIDプロバイダーで一度認証を行い、その認証が接続されたすべてのアプリケーションで信頼されるため、各システムで個別のログイン認証情報を用意する必要がなくなります。現在、一般的な企業は平均130個のSaaSアプリケーションを管理しており、ユーザーに認証の負担をかけずにセキュリティ基準を維持するには、認証の一元化が不可欠です。
フェデレーションID管理の仕組み、現代のIDエコシステムにおける位置づけ、そしてより強力な認証プラクティスをどのように支援するかを理解することで、リーダーはよりレジリエントで拡張性の高いIDアーキテクチャを計画できます。
## フェデレーションID管理(FIM)とは?
フェデレーションID管理は、複数のアプリケーションが単一のIDプロバイダーに依存してユーザーIDを検証できるようにする認証アプローチです。ユーザーはIDプロバイダーで一度認証を行い、その認証が接続されたすべてのアプリケーションで信頼されるため、個別の認証情報は不要です。この統合IDモデルにより、重複する認証プロセスが排除され、組織はアプリケーションポートフォリオ全体で一貫したアクセスポリシーを適用できます。
フェデレーションアーキテクチャでは、IDプロバイダーが認証を処理し、標準化されたセキュリティアサーションをサービスプロバイダーに発行します。サービスプロバイダーは、パスワードや認証フローを直接管理するのではなく、これらのアサーションを検証します。この責任分担により、組織はIDプロバイダーレベルでアカウントのライフサイクル管理、ポリシー適用、セキュリティ制御を一元化しながら、多様なアプリケーション全体に認証を拡張できます。
フェデレーション認証がどこで価値を発揮するかを理解するには、フェデレーションによってすべてのアプリケーションにおける安全な認証情報管理の必要性がなくなるわけではない点に注意してください。多くの環境では、フェデレーションに参加できないシステムや管理ポータルに依然として依存しています。こうしたシナリオは、[SSOだけでは不十分な理由](https://bitwarden.com/ja-jp/blog/why-sso-isnt-enough/)を浮き彫りにします。
## フェデレーションID管理の仕組み
フェデレーションID管理は、IDプロバイダーとサービスプロバイダーの間で認証情報を連携して交換することで機能します。アプリケーションは認証情報をローカルで管理するのではなく、認証責任をIDプロバイダーに委任し、サービスプロバイダーがIDプロバイダーによるユーザーIDの検証を受け入れる信頼関係を構築します。一般的なフェデレーション認証フローは、次の順序で進みます。
1. **アクセスの試行。**ユーザーがサービスプロバイダーによって管理されるアプリケーションにアクセスしようとします。
2. **IDプロバイダーへのリダイレクト。**サービスプロバイダーは、認証のためにユーザーを信頼済みのIDプロバイダーへリダイレクトします。
3. **ユーザー認証。**IDプロバイダーは、組織で定められた認証方法を使用してユーザーのIDを検証します。
4. **トークンの生成。**認証に成功すると、IDプロバイダーはユーザーのIDと関連属性を確認する署名付きトークンを発行します。
5. **トークンの配信。**IDプロバイダーは、検証のためにトークンをサービスプロバイダーへ返します。
6. **アクセスの許可。**サービスプロバイダーはトークンを検証し、追加の認証情報を要求せずにユーザーがアプリケーションにアクセスできるようにします。
このプロセスは、分散環境全体で一貫した認証モデルを支え、個々のアプリケーション内に個別の認証情報ストアを用意する必要性を減らします。フェデレーション認証は対応システム全体でのサインインを簡素化しますが、多くのアプリケーションは依然として従来のパスワードに依存しています。これらのシステムの認証情報を管理することは引き続き必要であり、そのため[ Bitwarden SSOによる統合型パスワードセキュリティ](https://bitwarden.com/ja-jp/blog/bitwarden-password-manager-login-with-sso/)は、現代のIDアーキテクチャにおいて重要な役割を果たし続けています。
## フェデレーションID管理の主要コンポーネント
フェデレーションID管理は、信頼関係の確立、認証の効率化、アプリケーション全体での一貫したアクセス維持のために連携する、複数の相互接続された要素に依存しています。これらのコンポーネントは、IDがどのように認証され、サービスプロバイダーがユーザー情報をどのように検証するかを定義します。
### **IDプロバイダー(IdP)**
IDプロバイダーは、ユーザーを認証する信頼できるシステムとして機能します。ユーザーIDを管理し、必要な認証方法を適用し、サービスプロバイダーがIDを確認するために使用するトークンを発行します。認証を一元化することで、IDプロバイダーはアプリケーション固有のパスワードの必要性を減らし、サインインプロセスを組織のポリシーに沿ったものにします。
### **サービスプロバイダー(SP)**
フェデレーションID管理の文脈では、サービスプロバイダーとは、ユーザー認証をIDプロバイダーに依存するアプリケーションやシステムを指します。サービスプロバイダーは、認証情報を保存したり独自の認証メカニズムを構築したりする代わりに、IDプロバイダーが発行したIDトークンを検証します。この構造により、認証情報の重複が減り、環境全体で一貫した認証体験が実現します。
### **フェデレーションプロトコル(SAMLとOIDC)**
フェデレーションには、IDプロバイダーとサービスプロバイダーが認証情報を安全に交換できる標準化されたプロトコルが必要です。一般的な選択肢として、Security Assertion Markup Language(SAML)とOpenID Connect(OIDC)があります。これらのプロトコルは、IDデータのパッケージ化、送信、検証の方法を定義し、多様なアプリケーションが共通の信頼フレームワークに参加できるようにします。
> 認証アーキテクチャを設計する組織は、[シングルサインオンのセキュリティ](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)を柔軟なIDソリューションと統合することでメリットを得られます。
## フェデレーションID管理のメリット
フェデレーションID管理は、認証を一元化し、アプリケーション固有の認証情報への依存を減らすことで、運用、セキュリティ、ガバナンス上のメリットをもたらします。これらのメリットにより、IDワークフローが強化され、分散環境全体で一貫したアクセスが支えられます。
- **一元化された認証によるセキュリティ強化。**フェデレーションID管理は、認証をIDプロバイダー側に集約することでセキュリティリスクを低減します。これにより組織は、多要素認証、[パスキー](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)などのパスワードレスの選択肢、条件付きアクセスポリシーを一律に適用できます。この一元化されたアプローチにより、個々のアプリケーションが異なるセキュリティ基準で認証を個別に管理する際に生じるセキュリティ上のギャップを解消できます。組織は、複数のシステムに分散した認証情報ストアに関連する攻撃対象領域を減らしながら、認証方法をより強力に制御できます。
- **アプリケーション全体での認証情報の増加を抑制。**フェデレーションにより、ユーザーは日々のワークフローでアプリケーションごとに個別のパスワードを管理する必要がなくなります。ユーザーはIDプロバイダーで一度認証すれば、その認証により追加のログインプロンプトなしで、接続されたすべてのアプリケーションにアクセスできます。この集約により、パスワードの使い回しが減り、個々のアプリケーションでの脆弱な認証情報が排除され、組織のテクノロジースタック全体で認証情報に基づく攻撃のリスクが低下します。[エンタープライズ向けパスワード管理のベストプラクティス](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/)は、フェデレーションされていないシステムの認証情報を保護することで、フェデレーションを補完します。
- **従業員の生産性向上と認証時の負担軽減。**フェデレーション認証により、ユーザーが勤務中にアプリケーション間を移動する際、ワークフローを妨げる繰り返しのログインプロンプトがなくなります。従業員は、何十もの個別のパスワードを管理したり、パスワードリセットのプロセスを待ったりすることなく、必要なツールにアクセスできます。認証と認証情報管理にかかる時間を節約できるため、生産性の向上に直結します。
- **IT運用コストと管理負荷の削減。**フェデレーションによる一元化された認証により、複数のシステムにわたってユーザーアカウントを管理するために必要な手動作業が削減されます。従業員のオンボーディング、役割変更、アカウントのプロビジョニング解除などのIDライフサイクルプロセスは、IDプロバイダー側で処理され、接続されたすべてのアプリケーションに自動的に反映されます。この自動化により、重複するアカウント作成作業が不要になり、従業員の退職後に孤立アカウントが残るリスクが低減し、パスワードリセットやアクセスの問題に関するヘルプデスクへの問い合わせ量も減少します。
- **コンプライアンスとガバナンス機能の向上。**フェデレーション認証により、組織は中央のポリシーエンジンから、アプリケーションポートフォリオ全体に統一されたアクセス標準を適用できます。IDプロバイダーは、すべてのフェデレーション対応アプリケーションにわたる認証イベント、アクセスパターン、ポリシー適用アクションの包括的な監査証跡を維持します。この一元化されたログ記録とポリシー適用は、規制業界におけるコンプライアンス要件を支援し、セキュリティレビューやアクセス認証プロセスに明確な可視性を提供します。
- **従業員のオンボーディングと役割変更の効率化。**各アプリケーションで個別にアカウントを作成するのではなく、中央のIDプロバイダーで認証を管理すると、アクセスのプロビジョニングはより予測しやすく、迅速になります。新入社員はIDプロバイダーのアカウントを通じて必要なアプリケーションにアクセスでき、権限は個別システムでの手動設定ではなく、役割ベースのポリシーによって決定されます。従業員が役割を変更したり組織を離れたりした場合、アクセスの変更または取り消しは中央で行われ、接続されたすべてのアプリケーションに自動的に反映されます。
- **認証パターンとアクセス行動の可視性向上。**IDプロバイダーは、ログイン頻度、アクセスパターン、認証失敗の試行、地理的な異常など、組織のアプリケーションポートフォリオ全体でユーザーがどのように認証しているかを一元的に把握できます。この統合された表示により、認証データが個々のアプリケーションログに分散している場合よりも、セキュリティチームは異常な行動を検出し、アクセスリスクを特定し、潜在的なセキュリティインシデントにより効果的に対応できます。
## フェデレーションID管理と従来の認証モデルの比較
これらの利点は、従来の認証アプローチと比較するとより明確になります。従来の認証モデルでは、各アプリケーションが独自のユーザー認証情報を保持し、パスワードを個別に検証する必要があります。ユーザーはアクセスするすべてのシステムで個別のログイン認証情報を作成・管理するため、数十から数百のアプリケーションにパスワードが増殖します。この分散型の認証情報モデルは、複数のアカウントリポジトリを管理するITチームの運用負荷を増やし、システム全体での従業員ライフサイクル管理を複雑にし、パスワードの使い回し、脆弱な認証情報、アプリケーション間で一貫しないパスワードポリシーによるセキュリティリスクを生み出します。
フェデレーションID管理では、認証の責任を中央のIDプロバイダーに移します。サービスプロバイダーはローカルでパスワードを検証する代わりに、IDプロバイダーが発行するIDアサーションを信頼します。これにより、個別の認証情報の数が減り、より予測しやすい認証体験が実現し、アプリケーション全体でセキュリティ要件を一貫して適用できます。
フェデレーションとシングルサインオンは一緒に語られることが多いものの、目的は異なります。シングルサインオンは、ユーザーが一度認証すれば繰り返しサインインせずに複数のシステムへアクセスできるようにする一方、フェデレーションはサービスプロバイダーが外部のIDソースを信頼できるようにする信頼の枠組みを定義します。これらのモデルがどのように関係するかを明確にするには、[シングルサインオン(SSO)が提供するもの](https://bitwarden.com/ja-jp/resources/what-is-single-sign-on-authentication/)を理解することが役立ちます。つまり、フェデレーションが信頼の枠組みを作り、SSOがユーザー体験を提供します。
## フェデレーションID管理で組織が直面する課題
フェデレーションID管理は分散環境全体の認証を強化しますが、導入と長期的な保守には、いくつかの技術的・運用上の課題があります。こうした課題は、組織がIDシステムを拡張したり、新しいアプリケーションを統合したり、既存環境をフェデレーション標準に適応させたりする際によく発生します。
- **複雑なプロトコル設定と証明書管理。**SAMLやOIDCなどのフェデレーションプロトコルでは、証明書管理、メタデータ交換、正確な属性マッピングなど、IDプロバイダーとサービスプロバイダーの両方で詳細な設定が必要です。IDプロバイダーと個々のアプリケーションの間に小さな設定の不一致があるだけで、認証フロー全体が機能しなくなる可能性があります。組織がアプリケーションポートフォリオ全体にフェデレーションを実装するには通常数か月を要し、証明書の更新、プロトコルの更新、新しいアプリケーション統合のために継続的な保守が必要です。
- **フェデレーション対応システムと非対応システム間のIDライフサイクル同期。**一部のアプリケーションがフェデレーションに参加し、他のアプリケーションがローカル認証を維持している場合、プロビジョニングとプロビジョニング解除のプロセスはより複雑になります。組織は、IDプロバイダーから更新を受け取るフェデレーション対応アプリケーションと、手動のアカウント管理が必要な非フェデレーションシステムの両方にわたって、オンボーディング、役割変更、アカウント無効化などのユーザーライフサイクルイベントを調整する必要があります。一貫性のないライフサイクルプロセスは、孤立アカウントやアクセスプロビジョニングの遅延を通じてセキュリティリスクを生み出し、従業員の生産性にも影響します。
- **多様なアプリケーション解釈にわたるポリシーの一貫性維持。**同じIDプロバイダーを通じて認証している場合でも、個々のアプリケーションはID属性、セッション要件、認可ルールを異なる方法で解釈します。ユーザーの役割、グループメンバーシップ、アクセスレベルはアプリケーション間で一貫性なく表現される場合があり、IDプロバイダーまたはサービスプロバイダーのいずれかのレベルで追加の属性マッピングと変換が必要になります。このばらつきにより、IDプロバイダーとサービスプロバイダーの間に位置する中央集権型のポリシーエンジンなしに、真に統一されたアクセスポリシーを適用することは困難になります。
- **レガシーアプリケーションや専門特化型アプリケーションにおけるフェデレーション対応の制限。**多くのエンタープライズアプリケーション、特にレガシーシステム、業界特化型ソフトウェア、インフラ管理ツールは、最新のフェデレーションプロトコルに対応していません。フェデレーションを導入する組織は、非フェデレーションアプリケーション向けに、安全な認証情報の保管、個別のライフサイクルプロセス、代替のアクセスガバナンス手法を含む並行した認証システムを維持する必要があります。すべてのアプリケーションがフェデレーションに参加できるようになるまでは、このハイブリッド環境は複雑さを減らすのではなく、むしろ増大させます。
## 組織がフェデレーションID管理を使用すべきタイミング
フェデレーションID管理は、中央集権型の認証によって一貫性が向上し、ガバナンスが強化され、多数のシステムにわたる個別の認証情報管理の運用負荷が軽減される環境で最も効果を発揮します。
- **複数アプリケーション環境。**多様なSaaSプラットフォーム、社内ツール、クラウドサービスに依存している組織は、アプリケーション固有の認証情報を不要にする統合認証の恩恵を受けます。一般的な企業は100を超えるアプリケーションを使用しており、システム全体での手動の認証情報管理は非効率であるだけでなくリスクも伴います。フェデレーションはIDプロバイダーのレベルで認証を統合し、アプリケーションポートフォリオが拡大するにつれて管理の複雑さを軽減します。組織がアプリケーションを追加するほど、この中央集権型モデルの価値は高まります。新しいシステムごとに個別のアカウント作成や認証情報管理プロセスを必要とせず、既存のIDプロバイダーと統合できるためです。
- **リモートおよびハイブリッド勤務の従業員。** 分散したチームには、セキュリティを損なうことなく、さまざまな場所、ネットワーク、デバイスから組織のアプリケーションへ確実にアクセスできることが求められます。フェデレーションにより、従業員が企業オフィス、自宅のネットワーク、サードパーティーの拠点のいずれで働いていても、一貫した認証体験が確保されます。IDプロバイダーは、場所を考慮した条件付きアクセス ポリシーやデバイス信頼要件を、すべてのフェデレーション対応アプリケーションに一律に適用でき、分散アクセスのパターンに対してもセキュリティ基準を維持できます。この一貫性は、BYODポリシーや請負業者のアクセスをサポートする組織にとって特に重要です。従来の境界型セキュリティモデルが、もはや効果的に機能しないためです。
- **セキュリティ重視および規制対象の業界。** 医療、金融サービス、政府機関、その他の規制対象分野の組織は、アクセス制御、監査証跡、認証標準に関する厳格な要件に直面しています。フェデレーションID管理は、コンプライアンスフレームワークが求める一元的なガバナンスと包括的なログ記録を提供します。IDプロバイダーは、すべてのフェデレーション対応アプリケーションにわたる認証イベント、アクセスパターン、ポリシー適用の詳細な監査記録を単一のソースで保持します。この一元的な可視性により、HIPAA、SOC 2、PCI DSS、GDPRなどの標準に関するコンプライアンスレポートを支援し、認証データが独立したアプリケーションログに分散することで生じる監査の複雑さを軽減します。
- **ID統合の取り組み。** 分離されたアカウントリポジトリ、レガシーなディレクトリシステム、分散型の認証アプローチから移行する組織は、多くの場合、最新の統合されたIDソースを確立するためにフェデレーションを採用します。フェデレーションは、断片化されたIDシステムから一元化されたIDプロバイダーへ移行するためのアーキテクチャ基盤を提供し、すべてのアプリケーションを同時に置き換える必要はありません。組織はアプリケーションを段階的にフェデレーション化し、個々のシステムの更新または置き換えに合わせて認証をIDプロバイダーへ移行できます。この段階的なアプローチにより、アプリケーションポートフォリオ全体でIDシステムを一斉に置き換えようとする場合に比べて、移行リスクを低減できます。
これらのシナリオは、フェデレーションID管理が最も価値を発揮する場面を示しています。ただし、堅牢なフェデレーション戦略を持つ組織であっても、最新のIDプロトコルに参加できないシステムでは認証のギャップに直面します。
## BitwardenがフェデレーションID管理をサポートする方法
パスワードマネージャーは、フェデレーションプロトコルに参加できないシステムにもフェデレーション認証を拡張します。Bitwardenは、SAMLとOIDCのサポート、IDプロバイダーからのポリシー継承、非フェデレーションアプリケーション向けの暗号化された認証情報ストレージを通じて、この統合を実現します。
### **SAMLまたはOIDCによるSSO**
Bitwardenは、Security Assertion Markup Language(SAML)またはOpenID Connect(OIDC)を使用したエンタープライズIDプロバイダー経由の認証をサポートしています。これにより、組織は保管庫へのアクセスを、他のフェデレーション対応アプリケーションを管理する同じID基盤に合わせることができます。認証要件は一貫して維持され、ユーザーはBitwardenにアクセスする際に、確立されたIDプロバイダーのワークフローを利用できます。
### **IdPによるポリシー適用**
フェデレーション認証により、組織レベルのアクセスルールをIDプロバイダーで適用できます。Bitwardenは、保管庫へのアクセスを許可する前にIDプロバイダー経由での認証を必須にすることで、これらの制御を継承します。これにより一元的なガバナンスが強化され、IDプロバイダー内で設定された認証標準が、保管庫へのアクセスと認証情報管理にも拡張されます。
### **安全な保管庫で認証情報の分散を削減**
フェデレーションが他の場所で利用できる場合でも、多くのアプリケーションは引き続きローカル認証情報に依存しています。Bitwardenは、これらのパスワードやシークレットを安全で暗号化された保管庫に統合し、管理されていない認証情報ストアを減らすことで、組織が非フェデレーションシステムのアクセス制御を強化できるよう支援します。
### **分散したチームのシームレスなアクセス**
フェデレーション認証は、さまざまな環境にわたって一貫したサインイン体験をサポートします。Bitwardenは、承認された任意のデバイスから認証情報へ安全にアクセスできるようにすることでこれを補完し、分散したチームがフェデレーション対応アプリケーションと非フェデレーションアプリケーションの両方で同じレベルの認証一貫性を得られるようにします。
> [Bitwarden SSOでパスワードセキュリティを統合](https://bitwarden.com/ja-jp/blog/bitwarden-password-manager-login-with-sso/)し、フェデレーションシステムと非フェデレーションシステム全体で認証情報ワークフローを強化します。
## Bitwardenで認証とIDワークフローを効率化
フェデレーションID管理は、対応アプリケーション全体の認証を簡素化します。しかし、多くの環境では、いまだにフェデレーションの外で動作するシステムに依存しています。Bitwardenは、非フェデレーションアプリケーションの認証情報を保護し、IDプロバイダーと統合して統一された認証をサポートすることで、IDワークフローを強化します。この組み合わせにより、組織は一貫したアクセス標準を維持し、認証情報の断片化を減らし、分散したチーム全体の監視を改善できます。
一元化された認証情報ストレージ、SSO統合、ポリシーベースの制御により、Bitwardenは既存のIDプロバイダー戦略を置き換えるのではなく補完します。この連携により、IDチームはフェデレーションの拡大を継続しながら、最新の認証フレームワークへまだ移行していないアプリケーションにも安全なアクセスを維持できます。
フェデレーションID管理を導入する組織は、非フェデレーションアプリケーションにもセキュリティ標準を拡張する、統合された認証情報管理のメリットを得られます。Bitwardenのビジネスプランおよびエンタープライズプランは、IDプロバイダー統合、一元的なポリシー適用、安全な認証情報ストレージを提供し、最新のフェデレーションプロトコルに参加できないシステムの認証ギャップに対応することで、フェデレーションアーキテクチャを補完します。
ご覧ください[ Bitwardenのビジネスプランとエンタープライズプラン](https://bitwarden.com/ja-jp/pricing/business/)を。フェデレーションID管理でシステムを効率化できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-granular-access-controls-strengthen-password-vault-security/
---
# Bitwardenのきめ細かなアクセス制御がパスワード保管庫のセキュリティを強化する仕組み
パスワード保管庫のアクセス制御、つまり特定の認証情報を誰が表示、使用、変更できるかを定義する機能は、現代のIDアクセス管理の基盤となっています。
---
組織が拡大するにつれ、認証情報の管理は飛躍的に複雑になります。ユーザー、アカウント、共有シークレットが増えるほど、アクセス経路は網の目のように広がり、精密な制御が求められます。パスワード保管庫のアクセス制御、つまり特定の認証情報を誰が表示、使用、変更できるかを定義する機能は、現代の[IDアクセス管理(IAM)戦略](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/)の基盤となっています。しかし、すべてのアクセス制御システムが同じように作られているわけではありません。基本的なパスワードマネージャーが保管庫全体の権限を提供するのに対し、Bitwardenは、組織の役割、コレクションレベルの権限、アイテムからコレクションへの戦略的な割り当てを通じて、きめ細かなアクセス制御を可能にする柔軟な権限モデルを提供します。このアーキテクチャ上の違いにより、パスワード保管庫のセキュリティは大まかな手段から精密なツールへと変わり、成長するチーム全体にシームレスに拡張しながら最小権限アクセスを徹底できます。
Bitwardenは、アクセスをきめ細かく制御できる多層的な権限モデルにより、このニーズに対応します。こうしたきめ細かな権限により、組織は[最小権限アクセス](https://bitwarden.com/ja-jp/resources/least-privilege-access/)の原則に沿って、すべてのユーザーにとってより安全で透明性の高い体験を実現できます。Bitwardenは、アクセス判断を非公式なプロセスに委ねるのではなく、わかりやすく保守しやすい形で、アクセス制御をパスワード保管庫に直接組み込みます。
チームが共有認証情報を保護し、不要な露出を減らすより良い方法を模索するうえで、アクセス制御の本当の意味と、それが安全な保管庫環境をどのように形作るのかを理解することが役立ちます。その基礎が、Bitwardenが提供するきめ細かな制御の土台となります。
## パスワード保管庫のアクセス制御とは何か、なぜ重要なのか?
## クイック回答:パスワード保管庫のアクセス制御とは?
クイック回答:パスワード保管庫のアクセス制御とは?
パスワード保管庫のアクセス制御は、パスワードマネージャーに保存された認証情報を誰が表示、使用、変更できるかを定義します。これは、組織レベル(役割とポリシー)およびコレクションレベル(表示、編集、管理の権限)で適用される権限ルールによって機能します。個々のアイテムに対するきめ細かな制御は、適切なアクセス制限を持つコレクションに割り当てることで実現します。効果的なアクセス制御は、認証情報の過剰共有を防ぎ、コンプライアンス要件を支援し、最小権限のセキュリティ原則を徹底します。
重要性は明らかです。不十分なアクセス制御は、新しいユーザーが増えるたびに拡大する脆弱性の領域を生み出します。認証情報が広く共有されすぎると、信頼できるチーム内であっても、組織は3つの重大なリスクに直面します。過剰共有による偶発的な露出、不要なアクセス権を持つユーザーによる認証情報の不正使用、そして誰が何にアクセスしたかを監査証跡で証明できない場合のコンプライアンス違反です。効果的なパスワード保管庫のアクセス制御は、機密情報を中心に構造化され監査可能な枠組みを作ることで、これら3つすべてを軽減します。
適切なアクセス制御により、適切な人だけが機密情報にアクセスできます。また、認証情報が広く共有されすぎることで起こり得る不要な露出も防げます。企業が成長するにつれ、詳細なレベルでアクセスを制御できることは、内部リスクを低減し、組織全体のセキュリティポリシーを支援するうえで役立ちます。
パスワード保管庫のアクセス制御は、アプリケーション、クラウドプラットフォーム、社内ツール、ベンダーアカウントのログインを共有するチームにとって特に重要です。明確な権限を設定することで、組織は誰が何にアクセスできるかを可視化し続けながら、ユーザーがスプレッドシートや場当たり的な共有に頼ることで起こりがちな拡散を回避できます。
パスワード保管庫のアクセス制御ソリューションは、提供される詳細度が異なります。保管庫全体にわたる大まかなルールしか許可しないものもあれば、はるかに細かな制御を提供するものもあります。一般に、アクセスをより正確に定義できるほど、パスワード全体のセキュリティは強化されます。
## パスワード保管庫のアクセス制御における「きめ細かさ」とは?
きめ細かなアクセス制御とは精密さを意味します。つまり、保管庫全体にわたる大まかな役割を既定とするのではなく、複数のレベルで特定の権限を割り当てられることです。従来のパスワードマネージャーが「この人に保管庫へのアクセスを許可するかどうか」を問うのに対し、きめ細かな保管庫アクセス制御は「この人がアクセスすべき具体的なコレクションとアイテムはどれか」を問います。この二択から階層化された権限への移行により、真の最小権限アクセスが可能になります。各ユーザーは、自分の役割に必要なものだけを受け取り、それ以上でもそれ以下でもありません。
この詳細度により、最小権限アクセスを支援しやすくなります。チームメンバーに保管庫全体や大量のアイテムへのアクセス権を与えるのではなく、その責任範囲に合う正確なコレクションや個別アイテムに権限を絞り込めます。
きめ細かな権限は、変化への対応も容易にします。組織が新しい部門を追加したり、責任範囲を変更したり、新しいチームメンバーを迎えたりする際にも、誰の作業も妨げることなく、アクセスを正確に調整できます。
## Bitwardenがきめ細かなアクセス制御を実現する仕組み
Bitwardenは、多層的な権限モデルを通じて、きめ細かな保管庫アクセス制御をサポートします。このモデルにより、管理者は組織の保管庫レベル、コレクションレベル、個別アイテムレベルでアクセスを制御できます。各レイヤーが、組織による共有シークレットの管理方法をより明確にします。
| **権限レイヤー** | **制御する内容** | **使用する場面** |
|------|------|------|
| 組織レベル | メンバーの役割、ポリシー、セキュリティ設定、カスタム役割 | 管理上の監督とガバナンス |
| コレクションレベル | チーム、プロジェクト、機能別にグループ化された認証情報と、コレクション内のすべてのアイテムに対する表示、編集、管理の権限 | 日常的なチームアクセスとコラボレーション |
| アイテムからコレクションへの割り当て | アイテムが属するコレクション(アイテムは複数のコレクションに存在できます) | 追加の制御が必要な高機密シークレット |
### 組織レベルの権限
組織レベルの権限は、Bitwarden組織全体でアクセスがどのように管理されるかを統制します。これらの権限は、所有者、管理者、ユーザー、カスタム定義の役割といったメンバーの役割、および組織全体のポリシーに基づきます。誰がコレクションを作成し、ユーザーを管理し、セキュリティ設定を構成し、管理機能を監督できるかを決定し、最上位の制御レイヤーを確立します。
[カスタム役割](https://bitwarden.com/ja-jp/help/user-types-access-control/)([Enterprise](https://bitwarden.com/ja-jp/help/enterprise-feature-list/)のお客様が利用可能)は、完全な管理者アクセス権を付与することなく、組織が特定の管理責任を委任できるようにします。このレベルで権限を設定することで、組織は役割の割り当てと管理責任について明確な枠組みを作成し、一貫したガバナンスを支援し、セキュリティポリシーが環境全体に均一に適用されるようにできます。
### コレクションレベルの権限
コレクションは、アイテムを論理的にグループ化します。多くの組織は、[コレクション](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/)を特定のチーム、プロジェクト、機能領域、またはオフィス所在地に対応付けています。[コレクションレベルの権限](https://bitwarden.com/ja-jp/help/collection-permissions/)により、管理者は特定のグループに必要な情報だけへのアクセスを付与でき、不要な露出の削減に役立ちます。
たとえば、決済システムを管理する財務チームには、銀行の認証情報、ベンダーポータル、会計ソフトウェアへのアクセスが必要ですが、エンジニアリングインフラのキーや人事システムのパスワードを必要とする正当な理由はありません。コレクションレベルのパスワードアクセス制御を使用すると、その財務チームには指定されたコレクションだけが表示されます。エンジニアリングにはエンジニアリングのものが、人事には人事のものが表示されます。この分離は単一の保管庫環境内で自動的に行われるため、複数の切り離されたパスワードツールやスプレッドシートを管理することで生じるセキュリティリスクや運用上の摩擦を排除できます。
コレクションレベルのアクセス制御は、[ロールベースのアクセス制御(RBAC)](https://bitwarden.com/ja-jp/blog/beyond-password-storage-the-enterprise-guide-to-least-privilege-access/)の原則を導入する成長中のチームに特に役立ちます。新しい部門の追加や責任範囲の変更に合わせて、スケールしやすくなります。Bitwardenは、どの認証情報を誰が所有しているかについて混乱を生むことなく、チームが簡単に共同作業できるようにもします。
## コレクションを大規模に構成する方法について詳しくは、Bitwardenのコレクション管理設定ガイドをご覧ください。
*コレクションを大規模に構成する方法について詳しくは、Bitwardenの*[*コレクション管理設定ガイド*](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/)*をご覧ください。*
### **コレクション割り当てによるきめ細かな制御 **
Bitwardenの柔軟なコレクションアーキテクチャにより、戦略的なアイテム割り当てを通じたきめ細かな制御が可能になります。任意のアイテムを複数のコレクションに所属させることができるため、ユーザーは同じ認証情報を、重複や複雑さなしに、異なる権限レベルで別々のチームと共有できます。たとえば、共有サービスアカウントのログインを、変更が必要なエンジニア向けの「DevOps - フルアクセス」コレクションと、使用するだけでよいチームメンバー向けの「DevOps - 読み取り専用」コレクションの両方に含めることができます。自動入力は許可しながらパスワードを非表示にする機能など、コレクションレベルの権限タイプと組み合わせることで、この柔軟性は表示権限と編集権限を区別する必要があるワークフローを支援します。このアーキテクチャ上のアプローチにより、エンタープライズグレードのパスワードマネージャーは、コンシューマー向けソリューションと一線を画します。
このアプローチは、組織が特定の認証情報を維持する責任を割り当てる一方で、他のユーザーにはより広い読み取りアクセスを付与する必要がある場合に有用です。適切な権限でアイテムをコレクションに慎重に整理することで、組織は各ユーザーのコレクション割り当てを実際のニーズに合わせ、最小権限アクセスを徹底できます。
## きめ細かなアクセス制御がエンタープライズパスワードマネージャーの保管庫セキュリティを強化する理由
きめ細かな権限は、エンタープライズパスワードマネージャーで強固なセキュリティ体制を構築するうえで重要な役割を果たします。適切なレベルで適切な制御を適用することで、チームはリスクを低減し、組織全体の可視性、明確性、制御を高めることができます。主な利点は次のとおりです。
### **最小権限アクセスの徹底 **
きめ細かなアクセス制御により、各ユーザーに必要なアクセスだけを付与しやすくなります。これにより、意図しない露出の可能性が低減され、チーム全体で最小権限ポリシーを支援できます。要点:保管庫アイテムの10%にしかアクセスできないユーザーは、保管庫全体にアクセスできるユーザーと比べてリスクが90%低くなります。
### **ゼロトラストとの整合 **
きめ細かな権限により、「一度信頼したらすべてにアクセス」ではなく、「すべての層で検証」が可能になります。[ゼロトラストの原則](https://bitwarden.com/ja-jp/resources/how-to-implement-zero-trust-architecture/)は、アクセスは獲得され、継続的に評価されるべきだという考え方に基づいています。きめ細かな権限により、限定的なアクセスを付与し、役割や責任の変化に応じて調整できる柔軟性が得られます。
### **内部脅威への露出の低減 **
機密性の高い認証情報へのアクセスを制限することで、露出範囲が狭まり、内部のセキュリティインシデントの影響を最小限に抑えられます。アクセス範囲を小さくすることで、企業は悪用の可能性を下げることができます。侵害されたアカウントの権限が最小限であれば、影響範囲は限定されたままになります。
### **コンプライアンスフレームワークへの対応 **
[コンプライアンスフレームワーク](https://bitwarden.com/ja-jp/compliance/)(SOC 2、ISO 27001、HIPAAなど)では、データアクセスに対する明確な制御が求められます。きめ細かな保管庫アクセス制御は、組織が誰が何にアクセスできるかを文書化し、社内のアクセスポリシーや業界・政府規制との整合性を示すのに役立ちます。監査人は、SOC 2 Type IIおよびISO 27001への準拠を評価する際、きめ細かなアクセス制御の証拠を特に確認します。
## Bitwardenによるきめ細かなパスワード保管庫アクセス制御のメリット
きめ細かなアクセス管理は、セキュリティを超えた価値を生み出します。所有者の明確化、より予測しやすいワークフロー、日々の業務の円滑化にも貢献します。Bitwardenは、組織がパスワード保管庫のセキュリティと日常のワークフローを複数の方法で改善できるよう支援します。
- **より強固なセキュリティ成果** – アクセス範囲が適切に設定されていると、認証情報の露出リスクが低減され、重要なシステムがより適切に保護されます。
- **効率化された運用ワークフロー** – チームは、必要なアクセスだけを付与されることで、より効率的に作業できます。明確な権限により、ボトルネックが解消され、認証情報の所在をめぐる混乱が減ります。
- **監査性とレポートの向上** – きめ細かな権限により、企業はアクセス権の完全な記録を維持できます。この可視性は、監査や内部レビューを支援します。
- **チームコラボレーションの向上** – チームは、認証情報を共有するために非公式な方法に頼る必要がなくなります。代わりに、構造化された安全な保管庫から必要なものすべてにアクセスできます。
- **認証情報の偶発的な露出の減少** – ユーザーが自分に関係するアイテムだけを表示できるようにすることで、意図せず情報を共有したり変更したりするリスクが低減します。
## Bitwardenと他のパスワードマネージャーの比較:3階層アクセスが重要な理由
多くのエンタープライズ向けパスワードマネージャーでは、広範な保管庫アクセスと業務上のボトルネックのどちらかを選ばざるを得ません。硬直的な権限構造では、ユーザーにすべてへのアクセスを付与するか、作業を遅らせる複雑な回避策を作る必要があります。
Bitwardenの柔軟なアーキテクチャは、3つの統合機能によってこのトレードオフを解消します。第一に、アイテムは複数のコレクションに属することができ、1つの認証情報を重複させることなく、異なるチームに異なる権限レベルで共有できます。第二に、各コレクションは、表示専用、編集アクセス、コレクション管理、さらには自動入力を有効にしながらパスワードを非表示にする機能など、きめ細かな権限タイプをサポートします。第三に、Enterpriseのお客様は、完全な管理者アクセスを付与せずに特定の責任を委任するカスタム管理者役割を作成できます。
この柔軟性により、多くのパスワードマネージャーにはないことが可能になります。つまり、すべてに「はい」と言うことなく、アクセスリクエストに「はい」と言えることです。マーケティングマネージャーは、インフラストラクチャのコレクションにあるAPIキーを表示することなく、自分のコレクション内のソーシャルメディアアカウントにアクセスできます。契約者は、誤った変更を引き起こす可能性のある編集権限なしで、プロジェクトに必要な認証情報を表示できます。
その違いは、規模が大きくなるほど特に明らかになります。500人規模の組織では、保管庫全体の権限は、ユーザーがすべてを表示できる(大きなリスク)か、何も表示できない(業務の停滞)かという、全か無かの状況を生み出します。Bitwardenの3階層モデルは、その500人のユーザーそれぞれが必要なものだけを正確に表示できる中間の道を作ります。
SOC 2、HIPAA、ISO 27001などのフレームワークへの準拠を証明する必要がある組織では、多くの場合、このきめ細かさが求められます。監査人は、アクセスが最小権限の原則に従っている証拠を確認することを期待しており、きめ細かな権限はその証拠を明確で監査可能な形式で提供します。
## きめ細かなパスワード保管庫アクセス制御を実装するためのベストプラクティス
セキュリティを強化するには、きめ細かなアクセス制御を[IAMのベストプラクティス](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/)に沿わせることが重要です。組織がきめ細かな権限を備えたシステムを導入したら、基本的なパスワードセキュリティ対策に従うことで、保管庫を整理し、安全に保つことができます。
- **役割と責任をマッピングする** – 誰が何にアクセスする必要があるかを特定することから始めます。この認証情報ガバナンスのマッピングにより、保管庫、コレクション、アイテムの権限をどのように構成すべきかが明確になります。
- **コレクションを論理的に整理する**– 関連するアイテムを、各チームや機能にとって分かりやすい形でグループ化します。論理的なコレクションは日常的な利用を容易にし、アクセスを整理された状態に保ちます。
- **デフォルトで最小権限を適用する** – 限定的なアクセスから始め、必要な場合にのみ権限を広げます。この方法は、長期的に維持しやすくなります。
- **アクセスを定期的にレビューして更新する** – チーム構成の変化に合わせて、アクセス権限も変化させる必要があります。定期的なレビューにより、不要な権限を特定して削除できます。
**監視に監査ログを活用する** – 監査ログは変更の追跡や潜在的な問題の特定に役立ちます。また、コンプライアンスやガバナンスの要件にも対応できます。
*IAMのベストプラクティスについて詳しくは、Bitwardenの*[*IAM戦略ガイド*](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/)*をダウンロードしてください。 *
## 役割の設定と権限を制限した管理者アカウントについて詳しくは、Bitwardenの管理者アカウント設定ガイドをダウンロードしてください。
*役割の設定と権限を制限した管理者アカウントについて詳しくは、Bitwardenの*[*管理者アカウント設定ガイド*](https://bitwarden.com/ja-jp/resources/setting-up-administrative-accounts-with-lesser-privileges/)*をダウンロードしてください。*
## Bitwardenで組織全体のアクセス制御を強化する
強固なアクセス制御は、組織とそのユーザーを保護するのに役立ちます。Bitwardenは、保管庫レベル、コレクションレベル、アイテムレベルの権限を含む柔軟なモデルを提供します。これらのツールにより、組織は[最小権限アクセスのためのエンタープライズオプション](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/)を選択・適用し、認証情報の管理を簡素化して、チーム全体の可視性を向上できます。
これらの機能は、組織全体でより強固なセキュリティ態勢を支えます。適切な構造が整っていれば、セキュリティチームは不要な露出を減らし、より安全な共有習慣を確立し、機密情報が常に責任を持って扱われているという確信を維持できます。その結果、ユーザーと管理者の双方にとって、より大きな安心感とより強靭な環境が実現します。
きめ細かなアクセス制御を実装した組織は、認証情報の無秩序な拡散の減少、より明確な監査証跡、過剰に共有されたパスワードに関連するセキュリティインシデントの減少といった成果をすばやく確認できます。構造化された権限への投資は、セキュリティ態勢と業務効率の両面で大きな効果をもたらします。アクセスが正確であれば、セキュリティはよりシンプルになります。
*ビジネスプランの無料Bitwardenトライアルに登録するか、無料の個人アカウントを作成して、今すぐ始めましょう。Bitwardenは、幅広い組織ニーズに適応する、安全で柔軟なアクセス制御を提供します。*
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-intesys-uses-bitwarden-for-business-collaboration/
---
# IntesysがビジネスコラボレーションにBitwardenを活用する方法
IntesysがBitwardenを選んだ主な理由は、ソフトウェアがオープンソースであることと、オンプレミスで利用できることでした。
---
Intesysは25年以上にわたり、中堅・大企業がオープンアーキテクチャのエンタープライズアプリケーションを使って、設計、開発、実装を通じてプロセスをデジタル変革できるよう支援してきました。イタリアを拠点とするデジタルトランスフォーメーションパートナーであるIntesysは、さまざまな業界の個性豊かなクライアントに特化したソリューションを提供しています。
Intesysの80名の従業員は、クライアントのプロジェクトごとに編成されたチームで緊密に連携しています。期間が異なるプロジェクト(一部は数か月で終わる一方、数年に及ぶものもあります)において、パスワードを安全に共有できるパスワード管理ソリューションが不可欠です。IntesysがBitwardenを選んだ主な理由は、ソフトウェアがオープンソースであることと、オンプレミスで利用できることでした。
IntesysのCEOであるAlberto Gaiga氏はインタビューで、「私たちはエンタープライズクラスのオープンソースソフトウェアをとても気に入っています。クローズドで硬直的、変更できないプレミアムブランドのITソリューションに、逃れられない形で縛られるのは望まないからです」と述べています。

## チームコラボレーションのためのパスワードマネージャー
Bitwardenを導入する前、Intesysは別のオープンソースのパスワードソリューションを使用していましたが、それは共有やチーム利用を前提に設計されたものではありませんでした。Alberto氏によると、社内のファイルシステムにはメモが散在し、個人のワークステーションには多数のパスワードマネージャーアプリケーションがインストールされており、IT管理者が整理・管理するには決して簡単な状況ではありませんでした。

同社のITチームは、ユーザーのプロビジョニングとプロビジョニング解除におけるセキュリティや、ユーザーが退職した際にデータ(認証情報、より一般的にはすべてのデジタル資産)がどうなるのかについても懸念していました。同社のシニアシステムスペシャリストであるMirko Spezie氏は、「認証情報へのユーザーアクセスのプロビジョニングとプロビジョニング解除を管理するための、一元化されたソリューションが必要でした」と述べています。
Bitwardenは、ユーザーのオンボーディングとオフボーディングを安全かつシームレスに行う方法をIntesysに提供しています。Bitwarden Directory Connectorを使うと、チームおよびEnterpriseユーザーは、既存のディレクトリサービスをBitwardenのユーザーシートと同期できます。
さらにBitwardenにより、Intesysでは従業員が組織を離れた際に、個人用およびプロジェクト固有の認証情報がどうなるのかを心配する必要がなくなりました。Bitwardenコレクションを使うことで、チームは顧客固有のデータをIntesys組織が所有する組織保管庫に保存できます。
Intesysのプロジェクトはクライアントごとに整理されており、Bitwardenコレクションも同様です。クライアントのアカウントに関わる必要がある特定のチームメンバーにコレクション権限を付与でき、その結果、従業員はクライアントのパスワードに安全にアクセスできます。
## 日々の仕事に欠かせない「スイスアーミーナイフ」
Alberto氏は、「Bitwardenは、エンタープライズクラスの悩みを解決するソリューションです。パスワード管理をめぐる不確実性や曖昧なプロセスはもうありません。安全でない共有もなくなります。オープンソースプラットフォームに期待するすべての機能を備えています」と述べています。
Mirko氏はBitwardenを、開発現場の日々に役立つ「スイスアーミーナイフ」と表現しました。オープンソースのアプローチから、クラウドとオンプレミスでの利用、APIアクセス、効率化されたプロビジョニング、共同共有まで、Bitwardenはユーザー、管理者、CEOの誰にとっても価値を提供します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-open-source-bug-bounty-programs-improve-security/
---
# How open source bug bounty programs improve software security
Open source software invites continuous scrutiny from developers, researchers, customers, and independent security experts worldwide. Learn more about the security of open source.
---
Open source software invites continuous scrutiny from developers, researchers, customers, and independent security experts worldwide. Pairing that visibility with a structured vulnerability disclosure process and bug bounty program gives organizations public transparency plus an ongoing system for identifying, validating, and remediating security issues.
## What is an open source bug bounty
An open source bug bounty, that is, a bug bounty program for open source code, combines broad code visibility with coordinated reporting, responsible disclosure, and continuous review. These practices strengthen software security, build trust, and provide independent validation that extends beyond vendor claims. For organizations evaluating software that protects passwords, secrets, or other sensitive data, these trust signals matter as much as the features themselves.
## How open source strengthens bug bounty programs
An open source bug bounty combines two complementary practices. First, the source code is publicly available for anyone with the expertise to inspect, test, and review it. Second, maintainers provide a formal process for privately reporting vulnerabilities, triaging findings, coordinating fixes, and rewarding researchers through bug bounty rewards for responsible disclosure.
The table below compares this to a closed-source approach.
| **Model** | **Who can inspect** | **How issues are reported** | **Trust signal** |
|------|------|------|------|
| Closed-source bug bounty | Approved researchers or bounty participants | Private vulnerability disclosure program | Vendor-sponsored security testing |
| Open source bug bounty | Developers, researchers, customers, and the broader security community | Public disclosure policy with coordinated private reporting and remediation | Independent code review combined with transparent vulnerability management |
Transparency alone doesn't guarantee secure software. The greatest value comes when open code is supported by clear reporting channels, timely remediation, and a mature disclosure process that turns community review into measurable security improvements.
## Public code review widens who can spot bugs
Open source expands the pool of reviewers beyond internal engineering teams or invited researchers, increasing the odds that vulnerabilities surface earlier and from different angles. Internal teams understand the product's design, while external researchers bring fresh techniques and experience reviewing a wide range of projects.
Widely used open source projects like Kubernetes, OpenSSL, and the Linux kernel regularly receive externally reported security findings that improve software relied on by millions of users. Open code doesn't guarantee every vulnerability will be found, but it removes barriers to participation in the review process.
Transparency creates the opportunity for review. Bug bounty programs turn that opportunity into action by encouraging researchers to actively look for vulnerabilities. Financial rewards, public recognition, coordinated vulnerability disclosure, and CVE (Common Vulnerabilities and Exposures) attribution all motivate continuous testing rather than occasional inspection. Paired with clear reporting processes, these incentives create a feedback loop that catches vulnerabilities before they grow into larger issues, which is why bug bounty programs remain a core part of many broader security strategies.
## What turns visibility into real security outcomes
An effective open source bug bounty program depends on well-defined processes for reporting, validating, and remediating vulnerabilities beyond the code being publicly available.
- **Coordinated disclosure and private reporting**: A strong vulnerability disclosure policy provides researchers with a clear, private way to report issues, such as a dedicated security email or a disclosure form. It also defines expected acknowledgment timelines and includes a safe harbor statement that encourages responsible disclosure.
- **Severity triage and remediation timelines**: Published severity criteria help maintainers and researchers understand how findings get prioritized. Target response and remediation windows create predictable expectations and help teams focus on the most critical issues first.
- **Audits as a complementary layer**: Third-party security audits and bug bounty programs serve different purposes. Audits provide a structured, in-depth review at a specific point in time, while bug bounty programs offer continuous testing from a broader community. Together, they provide stronger coverage than either approach alone.
- **Advisories and CVEs extend protection downstream**: Publishing security advisories and reserving CVE entries gives downstream users, package maintainers, and vulnerability scanners a way to identify affected software and apply fixes faster. One fix can protect thousands of downstream systems, extending the benefit of coordinated vulnerability disclosure across the broader ecosystem.
These processes only work as well as the team running them.
## Strengthening an open source bug bounty program
Code visibility is the foundation, but the strongest programs pair it with operational discipline. Only a portion of the community will actively audit any given codebase, and not every submitted report will be a genuine security issue, so a mature program invests in the process, not just the invitation to look.
The most effective programs are backed by maintainers who consistently review reports, prioritize fixes, and communicate with researchers. Projects with dedicated security teams, published disclosure processes, and ongoing maintenance investment are best positioned to turn public code review into measurable improvements. That operational layer, more than open source status alone, is what determines how well a program performs.
That distinction matters even more when the software in question protects sensitive credentials.
## Why this model matters most for passwords and secrets
These strengths carry extra weight for one category: software that stores sensitive credentials, such as [passwords, secrets, or privileged entitlements](https://bitwarden.com/ja-jp/products/secrets-manager/). A single vulnerability in this kind of tool can expose sensitive access paths, so independent validation matters more here than in most applications.
Rather than relying solely on vendor claims, organizations evaluating [credential management software](https://bitwarden.com/ja-jp/products/business/) should look for overlapping trust signals: publicly accessible source code, independent security audits, an active bug bounty program, and a documented vulnerability disclosure policy. These signals show that security practices are independently verifiable and consistently maintained, not just asserted in marketing copy.
## How Bitwarden puts open source trust into practice
A mature open source security program typically includes an accessible code repository, published [third-party security audits](https://bitwarden.com/ja-jp/compliance/), an active disclosure channel, and a documented history of patched CVEs supported by public security advisories. These indicators show that security is an ongoing process, not a one-time assessment.
As an [open source password manager](https://bitwarden.com/ja-jp/open-source/), Bitwarden meets that standard. Bitwarden combines publicly available source code with third-party security audits and a coordinated vulnerability disclosure process, giving customers a way to evaluate how the platform is built and maintained. Bitwarden maintains its open source codebase publicly, commissions regular independent security assessments, and provides established channels for researchers to report vulnerabilities responsibly. Together, these practices support continuous peer review while encouraging responsible disclosure and timely remediation. Security researchers, developers, and practitioners share this work directly through[ open source transparency and security](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/) initiatives at the [Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/).
## Bug Bounty FAQs
**What is the difference between an open source bug bounty and a closed-source bug bounty?** An open source bug bounty adds continuous public code review on top of private reporting, so anyone with the expertise can inspect the code directly. A closed-source bug bounty relies on approved researchers testing application behavior without source access.
**Do open source bug bounty programs guarantee secure software?** No. They improve the odds of finding and fixing vulnerabilities quickly, but results depend on maintainer capacity and report quality. Code visibility is one trust signal among several, not a guarantee on its own.
**Why do bug bounty programs matter more for password managers?** Software that stores [passwords, secrets, or privileged credentials](https://bitwarden.com/ja-jp/products/business/) carries higher stakes if a vulnerability goes unnoticed. Independent validation gives buyers evidence beyond vendor claims that issues are discoverable and addressed responsibly.
**What should organizations look for in an open source security program?** Look past the marketing page for evidence: a repository anyone can inspect, audit reports from a third party, a working channel for reporting issues, and a track record of published fixes tied to real CVEs.
Organizations comparing [password managers](https://bitwarden.com/ja-jp/products/personal/) can review how the[ open source password manager](https://bitwarden.com/ja-jp/open-source/) approach applies these principles, from public code review to independent audits and coordinated vulnerability disclosure.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/
---
# パスワード管理が企業のISO 27001認証取得を支援する仕組み
## ISO 27001とは?
更新:2025年3月時点で、Bitwardenはデータセキュリティに関するISO 27001管理策に準拠し、ISO 27001認証を取得しています。
国際規格であるISO 27001は、データ管理を含む情報セキュリティマネジメントシステム(ISMS)の構築、維持、発展の基盤を定めています。ISO 27001への準拠または認証取得を目指す企業は、[ISO 27001のパスワード管理](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)をツールセットに追加することを検討すべきです。
[国際標準化機構(ISO)](https://www.iso.org/home.html)は、世界的な技術、産業、商業規格を策定・発行する国際団体です。2022年10月に最終更新された[ISO 27001](https://www.iso.org/isoiec-27001-information-security.html)のISMS規格は、93の管理策からなるデータセキュリティのフレームワークを提供します。ISO 27001認証を取得するには、企業はそれらすべてへの準拠を示す必要があります。
> ISO 27001認証企業となるには、93の管理策に準拠する必要があります。
ISO 27001の認証プロセスでは、[独立した認証機関](https://www.iaf.nu/articles/IAF_MEMBERS_SIGNATORIES/4)が企業のデータセキュリティポリシーや手順、およびその適用状況を審査する監査を行います。このプロセスは長期に及ぶ場合がありますが、ISO 27001認証監査に合格することは、企業が潜在的な脅威を特定するためのセキュリティリスク評価を実施し、データ侵害から保護するためのセキュリティ管理策を導入していることを示します。
## ISO 27001認証と準拠のメリット
ISO 27001認証は、堅牢な情報セキュリティ管理策を証明するため、顧客の獲得と維持において組織に競争優位性をもたらします。また、自社の情報がどのように管理・保護されるかを重視するサプライヤーやその他のステークホルダーの獲得・維持にもつながります。
監査プロセスへの準備だけでも、既存のISO 27001ポリシーを強化し、社内システム、組織体制、日々の業務プロセスを改善できます。リスク管理プロセスは、組織がCCPAやGDPRなどのデータ保護法により適切に準拠し、コンプライアンス違反による罰金や、回避可能なデータ侵害による評判の失墜を避けるうえでも役立ちます。
ビジネスが[セキュリティ監査](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)に合格できるよう、サイバーセキュリティ対策を強化する方法について詳しくご覧ください。
## ISO 27001の管理策
93の管理策は附属書Aに含まれ、4つの大きなテーマに分類されます。ISO 27001認証を取得するには、企業はこれらの管理策への準拠を示す必要があります。カテゴリは次のとおりです。
- 組織的管理策(37項目)
- 人的管理策(8項目)
- 物理的管理策(14項目)
- 技術的管理策(34項目)
ISOの前バージョンには、14カテゴリに分かれた114の管理策が含まれていました。そのバージョンには、安全なログオンとパスワード管理システムを規定する文言も含まれていました。
安全なログオンの管理策では、「アクセス制御ポリシーで必要とされる場合、システムおよびアプリケーションへのアクセスは安全なログオン手順によって制御されるべきである」と規定されていました。パスワードマネージャーを使用すると、ユーザーはログインにもう一層のセキュリティを追加でき、対応しているすべてのWebサイトで[二要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)を管理・統合するための場所を1つにまとめられます。
パスワード管理システムの管理策では、「パスワード管理システムは、パスワードの品質を確保するために協調的でなければならない」と述べられていました。ISOは、[パスワードマネージャー](https://bitwarden.com/ja-jp/products/business/)を使用することを推奨しています。これにより、ユーザーは強力で一意のパスワードを作成でき、共同作業のための安全な共有機能も利用できます。
> パスワードマネージャーは、パスワード強度の確保、2FAの適用、イベントログによるユーザーアクティビティの監視を実現します。これらはすべて、ISOのアクセス制御、PIIの保護、エンドポイント保護要件を満たすために企業が備えるべき機能です。
ISO 27001の最新版では、附属書A 5.17でパスワード管理に言及しています。パスワードマネージャーを導入することで満たす、または支援できる附属書Aの要件はほかにも多数あります。網羅的ではありませんが、例として次のようなものがあります。
- **附属書A 5.3、職務の分離**:相反する職務および相反する責任範囲は分離しなければならない。
- **附属書A 5.14、情報転送**:組織内、および組織と他者との間におけるあらゆる種類の転送設備について、情報転送の規則、手順、または合意を整備しなければならない。
- **附属書A 5.15、アクセス制御**:情報およびその他の関連資産への物理的・論理的アクセスを制御する規則を、ビジネス要件および情報セキュリティ要件に基づいて確立し、実施しなければならない。
- **附属書A 5.16、ID管理**:IDのライフサイクル全体を管理しなければならない。
- **附属書A 5.17、認証情報**:認証情報の割り当てと管理は、認証情報の取り扱いに関するベストプラクティスを要員に助言することを含め、管理プロセスによって制御しなければならない。
- [この基準に関する詳しい入門記事](https://www.isms.online/iso-27001/annex-a/5-17-authentication-information-2022/#:~:text=Annex%20A%205.17%20Guidance%20on%20Password%20Management%20Systems&text=Organisations%20should%20abide%20by%20industry,to%20change%20passwords%20when%20appropriate)では、セキュアなパスワードを作成する機能など、パスワードの管理に関する助言とともに、パスワードに関する推奨事項を説明しています。また、この目的では、組織に対して、弱い、広く使われている、または侵害された認証情報を避けることを推奨しています。
> この基準を踏まえると、組織は、流出済み、再利用、弱い、または侵害の可能性があるパスワードについてレポートし、実行可能なインサイトを得られるパスワード管理システムを導入することが理想的です。
- **附属書A 5.34、プライバシーおよび個人識別情報(PII)の保護**:組織は、適用される法規制および契約上の要件に従い、プライバシーの保持とPIIの保護に関する要件を特定し、満たさなければなりません。
- **附属書A 8.1、ユーザーエンドポイントデバイス**:ユーザーエンドポイントデバイスに保存される、処理される、またはそれらを介してアクセス可能な情報は保護されなければなりません。
- **附属書A 8.4、ソースコードへのアクセス**:ソースコード、開発ツール、ソフトウェアライブラリへの読み取りおよび書き込みアクセスは、適切に管理されなければなりません。
- **附属書A 8.5、安全な認証**:安全な認証技術および手順は、情報アクセス制限とアクセス制御に関するトピック別ポリシーに基づいて実装されなければなりません。
- この目的は、[多要素認証を使用して](https://www.isms.online/iso-27001/annex-a/8-5-secure-authentication-2022/#:~:text=Purpose%20of%20ISO%2027001%3A2022%20Annex%20A%208.5&text=Annex%20A%208.5%20provides%20organisations,via%20a%20secure%20login%20gateway)システムへ安全にログインすることに重点を置いています。パスワードマネージャーを使うことで、ユーザーはログインにもう一層のセキュリティを追加できるだけでなく、対応するすべてのウェブサイトで二要素認証(2FA)を管理・統合するための一元的な場所も得られます。この目的では、パスワードを常に機密として保つべきであることも強調しており、完全に暗号化されたパスワード保管庫の必要性を強く示しています。
> パスワード管理システムにより、組織は保管庫内で2FAが無効なアイテムを特定できます。
- **附属書A 8.11、データマスキング**:データマスキングは、適用される法令を考慮したうえで、アクセス制御に関する組織のトピック別ポリシー、その他の関連するトピック別ポリシー、およびビジネス要件に従って使用されなければなりません。
- **附属書A 8.12、データ漏えい**:機密情報を処理、保存、または送信するシステム、ネットワーク、その他すべてのデバイスには、データ漏えい防止対策を適用しなければなりません。
## ご存じですか?
Bitwardenは、[保管庫健全性レポート](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)を提供しており、強力なサイバーセキュリティ実践の促進や、保護が弱いアカウントを従業員が特定するのに役立ちます。
## パスワードマネージャーを活用してISO 27001認証を取得する
パスワード管理システムは、上記の附属書Aに記載された多数の要件に加え、全体的な管理策群に含まれる多くの要件を支援します。
ユーザーは認証情報を秘密に保ち、[パスワードのベストプラクティス](https://bitwarden.com/ja-jp/blog/developers-password-best-practices/)(例:[強力で一意のパスワードの生成](https://bitwarden.com/ja-jp/password-generator/)など)を適用し、さらに[パスワードを安全に共有](https://bitwarden.com/ja-jp/blog/whats-the-right-way-to-share-passwords/)できます。これは、機密情報をエンドツーエンド暗号化で保護するパスワードマネージャーによって実現されます。特定の機密情報や重要情報を閲覧できる人を制限することで、パスワードマネージャーは職務の分離や内部脅威の抑制にも役立ちます。
パスワードマネージャーを使用する組織は、パスワードの強度要件を定め、[二要素認証(2FA)](https://bitwarden.com/ja-jp/products/authenticator/)を適用し、イベントログを使ってユーザーアクティビティを監視します。これらはいずれも、ISOのアクセス制御、PIIの保護、エンドポイント保護の要件を満たすために企業が備えるべき機能です。信頼性の高いパスワードマネージャーの多くは、[SSO連携](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)も容易にし、管理者にアクセスと認証プロセスの管理に必要なツールを提供します。この機能は、ISOの安全な認証要件を満たすのに役立ちます。
ISO 27001認証の支援にパスワードマネージャーを評価する際、組織はそのソフトウェアがエンタープライズグレードの[セキュリティおよびコンプライアンス標準](https://bitwarden.com/ja-jp/compliance/)(SOC2タイプ2準拠、GDPR準拠、Data Privacy Framework、HIPAAなど)に従っているかを評価する必要があります。企業は、[エンドツーエンドのゼロ知識暗号化](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)を提供するソリューションを選択するべきです。
## ケーススタディ:
英国の大手物件検査およびバーチャルツアーソフトウェアプラットフォームであるInventory Hiveは、[ISO 27001認証を取得しました](https://bitwarden.com/ja-jp/resources/inventory-hive-enhances-password-security/#achieving-iso-27001-certification-with-bitwarden/)(Bitwardenを活用)。
BitwardenシークレットマネージャーとBitwardenパスワードマネージャーはいずれも、[Titanom Technologies](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/)がサイバーセキュリティのレジリエンスを実証し、ISO 27001認証の候補となることを可能にします。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-password-managers-fits-into-effective-security-incident-response/
---
# How a password manager fits into an effective security incident response playbook
A well-structured security incident response playbook defines the answer before the pressure is on.
---
For organizations that store, share, and rotate credentials across teams and systems, a [password manager](https://bitwarden.com/ja-jp/products/business/) is one of the most practical tools to build into that playbook, supporting every phase from preparation through post-incident review.
## What is a security incident response playbook?
A security incident response playbook is a structured, repeatable set of procedures that guides a security team through detecting, containing, and recovering from specific types of incidents. More actionable than a policy and more standardized than an improvised response, it occupies the space between high-level governance documents and granular run-books.
Unlike a broad incident response plan, which defines roles, escalation paths, and communication protocols, a playbook is scenario-specific. A credential compromise response playbook outlines the steps a team takes when account access is suspected or confirmed to have been compromised.
Playbooks typically align to the incident response lifecycle: preparation, detection and analysis, containment, eradication, recovery, and post-incident activity, as defined in NIST Special Publication (SP) 800-61. Each phase involves tactical decisions: who acts, what they do, and in what order.
For credential incidents, those decisions move fast. The table below maps each phase to the credential actions a team must take and where a password manager fits.
| Preparation | Audit access, assign ownership | Centralize credentials, configure permissions | Vault access records |
|------|------|------|------|
| Detection and analysis | Identify affected credentials | Search vault for impacted entries | Event logs, access history |
| Containment | Revoke sessions, lock accounts | Remove access, update shared credentials | Timestamped revocation logs |
| Eradication | Rotate secrets and passwords | Generate and distribute new credentials | Rotation audit trail |
| Recovery | Restore least-privilege access | Reassign credentials with correct permissions | Permission change log |
| Post-incident review | Assess exposure, update policies | Review event logs, update credential practices | Full activity trail for reporting |
## Why credentials belong at the center of an incident response playbook
Compromised credentials are rarely a single-point problem. When a single account is compromised, attackers use it to escalate privileges, move laterally across adjacent systems, and establish persistence. Once inside, threat actors can remain undetected for weeks. For security teams, the first question in any incident response is not just "what systems were affected"; it is "which credentials are now exposed."
> "The first question in any incident response is not just 'what systems were affected'; it is 'which credentials are now exposed."
A password manager addresses that question at every phase of the response.
**Containment depends on revocation speed**
The longer a compromised credential remains active, the more access an attacker retains. Teams that [centralize credentials in a password manager](https://bitwarden.com/ja-jp/products/business/) can revoke access, [remove users from shared vaults, and invalidate active sessions](https://bitwarden.com/ja-jp/help/revoke-users/) without hunting through disconnected systems or waiting on manual ticket queues.
**Secrets rotation determines recovery quality**
[Password rotation after an incident](https://bitwarden.com/ja-jp/help/change-at-risk-passwords/) is a standard step in any security incident response policy, but execution varies widely. Teams without centralized credential management rotate some passwords and miss others, leaving residual exposure. A password manager paired with a secrets management platform ensures rotation happens across every affected entry.
> "Teams without centralized credential management rotate some passwords and miss others, leaving residual exposure."
**Clean audit trails accelerate investigation**
Post-incident investigations depend on clean timelines: who accessed what, when, and from where. A password manager with [event logging](https://bitwarden.com/ja-jp/help/event-logs/) automatically captures that activity, reducing reconstruction time and producing documentation that supports compliance requirements and internal review.
## Where a password manager fits across the incident response lifecycle
The strategic case for credential-centered incident response is clear. The practical question is where a password manager fits in each phase and what it enables when it does. Teams that integrate it into their security incident response policy before an incident occurs are better positioned to act when one does.
**Preparation: build the credential inventory before it is needed**
Preparation is where most teams underinvest. A password manager centralizes access, enforces [strong and unique passwords](https://bitwarden.com/ja-jp/help/generator/) across online accounts, and gives administrators clear visibility into who holds access to what, before an incident makes that inventory urgent.
**Containment: lock down access without breaking operations**
During containment, speed and precision matter. Security teams use a password manager to [disable individual user access](https://bitwarden.com/ja-jp/help/revoke-users/), update shared credentials, and push changes to all relevant team members without disrupting active workflows. [Event logs capture each action with timestamps](https://bitwarden.com/ja-jp/help/event-logs/), creating a reliable record from the moment the response begins.
**Recovery: restore least-privilege access cleanly**
Recovery requires restoring precise access: the right permissions for the right online accounts. A password manager supports least-privilege reassignment and documents every change made during the recovery phase. Those records feed directly into post-incident reviews and help teams identify which access controls to tighten before the next incident.
## How shared account multifactor authentication can complicate incident management
Even teams that follow the lifecycle phases above can hit a specific friction point: shared account access. When a team shares a login (a social media admin account, a service inbox, or a platform with a single license), one person typically controls the multifactor authentication (MFA) device or recovery path. During a credential incident, that person becomes a bottleneck.
The problem is common: a shared admin account where only one person has the authenticator app installed, a service login where MFA recovery codes live in someone's personal email, or a tool license tied to a former employee's phone number. These setups feel manageable until containment requires immediate action, and that person is unavailable.
**Distribute MFA access before an incident forces the issue**
Centralizing shared credentials and [time-based one-time password (TOTP) access](https://bitwarden.com/ja-jp/help/integrated-authenticator/) in a password manager with role-based permissions solves this. Team members access the credentials they need and the MFA codes that go with them, without anyone holding exclusive control over a shared account. The Bitwarden MFA configuration guide explains how to set it up for teams managing shared access at scale.
## Security incident response playbook module: credential incident checklist
## Security incident response playbook module: credential incident checklist
Across all the phases and edge cases above, two things determine response quality: speed and documentation. The checklist below can be used as a reusable module; incorporate it into tabletop exercises, incident documentation, or team onboarding. Each item addresses a common gap in the compromised account response process.
> "Across all phases of the incident response lifecycle, two things determine response quality: speed and documentation."
- Identify all credentials potentially exposed in the incident scope.
- Revoke active sessions for affected online accounts immediately.
- Remove or suspend user access in the password manager vault.
- Rotate all affected passwords and shared secrets.
- Review the secrets management platform for any impacted machine or service credentials.
- Rotate secrets for impacted machine and service credentials in the secrets management platform.
- Reset MFA for compromised online accounts and confirm recovery paths are secured.
- Audit privileged account access and confirm no unauthorized elevation occurred.
- Preserve event logs before any system changes that could overwrite them.
- Document all credential actions taken, with timestamps, for post-incident review.
## How Bitwarden supports faster containment and recovery
The teams best positioned for credential incidents are those that build the right infrastructure before they need it. Bitwarden gives security teams the tools to act quickly and document clearly when it matters most.
Bitwarden Password Manager centralizes credentials and provides shared access with [role-based controls](https://bitwarden.com/ja-jp/help/user-types-access-control/), so teams can revoke, rotate, and reassign credentials without coordination delays. Event logs capture activity continuously, cutting the reconstruction work that slows post-incident reviews and producing the documentation that compliance and internal audits require.
For organizations managing machine credentials and API keys, [Bitwarden Secrets Manager](https://bitwarden.com/ja-jp/products/secrets-manager/) extends that coverage to non-human identities, ensuring secrets rotation runs in the same workflow, not a separate manual process. The result is a single, auditable system for credential security from the first alert through the final post-incident report.
[Start an enterprise trial](https://bitwarden.com/ja-jp/go/start-enterprise-trial/) and see how Bitwarden fits into an incident response playbook from day one.
## Frequently asked questions
**What is a security incident response playbook?** A security incident response playbook is a scenario-specific set of procedures that guides a security team through a specific incident type. Unlike a broad incident response plan, a playbook focuses on exact actions: who takes them, in what order, and how outcomes are documented. A credential compromise response playbook, for example, covers everything from identifying exposed online accounts to rotating secrets and completing a post-incident review.
**What is the incident response lifecycle?** The incident response lifecycle is a framework for managing security events from start to finish. As defined by NIST SP 800-61, the phases are preparation, detection and analysis, containment, eradication, recovery, and post-incident activity. Each phase involves distinct actions; for credential incidents, those include session revocation, secrets rotation, and privileged account audit.
**How does a password manager support incident response?** A password manager centralizes credential storage, access control, and event logging in one place. During an incident, security teams use it to revoke access quickly, rotate affected passwords and secrets, and generate a clean audit trail. That documentation supports both internal review and compliance reporting.
**What is secrets rotation and why does it matter?** [Secrets rotation is the process of replacing](https://bitwarden.com/ja-jp/help/change-at-risk-passwords/) exposed or compromised credentials (API keys, service account passwords, and machine credentials) with new ones. Thorough secrets rotation closes residual access that password rotation alone may miss. A secrets management platform automates this process across non-human identities.
**What is shared account MFA, and why is it a risk during incidents?** Shared account MFA refers to multifactor authentication on online accounts accessed by more than one person, where control over the MFA device or recovery path typically sits with one individual. During an incident that creates a bottleneck, if that person is unavailable, containment slows. [Centralizing TOTP access in a password manager with role-based permissions](https://bitwarden.com/ja-jp/help/integrated-authenticator/) distributes MFA access without compromising security.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-secure-is-my-password-manager/
---
# パスワードマネージャーの安全性はどの程度ですか?
パスワードマネージャーは、重要なアカウントや機密情報へのアクセスを安全に保管することで、デジタルIDを直接保護します。選択するツールには、強力な暗号化、信頼できるオープンな開発、最新のセキュリティ対策という基盤が必要です。
## パスワードセキュリティが重要な理由
すべてのオンラインアカウントは、悪意のある攻撃者にとって潜在的な侵入口です。認証を必要とするサービスの数が増える中、適切なツールがなければ、[強力で一意のパスワード](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)を作成して覚えておくことはますます難しくなっています。パスワードマネージャーは、各アカウントの安全な認証情報を生成・管理することで、この課題を解決します。
強力で一意のパスワードは、不正アクセスに対する重要な防御策であり続けます。パスワードマネージャーを使用することで、各オンラインアカウントに対して、長く複雑でランダムに生成された一意のパスワードを確実に使用できます。
## パスワードマネージャーの安全性を高める要素とは?
最新のパスワードマネージャーは、[AES-256暗号化](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)を採用しています。これは銀行や政府機関でも使用されている、世界的に認められた標準です。このレベルの暗号化により、適切な認証情報がなければ保存データを読み取ることはできません。
信頼できるソリューションは、[SOC 2](https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/)や[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)などの独立したコンプライアンス標準にも準拠しています。これらの標準では、定期的な監査、セキュリティ管理、継続的な評価が求められます。こうした保護策は、「パスワードマネージャーの安全性はどの程度か」という問いに対し、明確で測定可能な答えを提供します。
一部のプラットフォームでは、脆弱なパスワードや漏えいしたパスワードをスキャンする内部ツールも使用されており、ユーザーがよくあるセキュリティ上の落とし穴を避けるのに役立ちます。
## パスワード強度を理解する
パスワードの強度は複雑さだけではなく、ランダム性にも関わります。強力で一意のパスワードには通常、次の要素が含まれます。
- 12~14文字以上。
- 大文字と小文字、数字、特殊文字の組み合わせ。
- 辞書に載っている単語、名前、識別可能なパターンを含まないこと。つまりランダムであること。
- 特定のウェブサイトやアプリケーション専用であり、一度しか使用されないこと。
パスワードの使い回しや、なじみのある組み合わせに頼ることは避けてください。[パスワード強度チェッカー](https://bitwarden.com/ja-jp/password-strength/)を使用して既存の認証情報を評価し、改善すべき点についてのガイダンスを得ましょう。
## オープンソースが信頼性を高める理由
[オープンソースのパスワードマネージャー](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)では、独立した研究者やセキュリティ専門家がコードベースを継続的にレビューできます。この透明性により信頼性が高まり、潜在的な脆弱性を迅速に特定して対処できます。
多くのオープンソースツールでは、データをローカルで処理するオプションが提供されており、セルフホスティングによってセキュリティと保護をさらに高めることができます。「パスワードマネージャーの安全性はどの程度か」または「自分のパスワードはどの程度ハッキングされやすいか」と考えるユーザーにとって、オープンソースプラットフォームはデータの取り扱いと保護方法について、より高い可視性と選択肢を提供します。
## パスワードセキュリティを強化する戦略
セキュリティは多層化することで向上します。次の手順により、攻撃にさらされるリスクを大幅に減らせます。
- **有効にする:**[**2要素認証**](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)**(2FA)**アプリのコードやハードウェアのセキュリティキーなど、2つ目の確認手順を追加します。
- **パスワード強度チェックを実行する:**アカウント全体で、使い回し、脆弱、または古くなったパスワードを特定します。
- **組み込みのセキュリティレポートを使用する:**リスクレベルに基づいて、パスワードの更新に優先順位を付けます。
- **アカウント復旧に備える:**復旧方法を保護し、最新の状態であることを確認します。
各レイヤーが防御を強化し、「自分のパスワードはどのくらい安全か?」という問いへの答えを見つける助けになります。
## 個人情報の保護
パスワードマネージャーは、ログイン認証情報を保護し、個人情報を安全に保つことでプライバシーを支えます。リスクをさらに減らすには:
- 公共のWi-Fiでアカウントにログインしないようにします。
- VPNを使用してインターネット通信を暗号化します。
- 共有デバイスや不明なデバイスで機密データを入力する際は注意します。
- 可能な限り、アカウントで2FAを有効にします。
- アカウントや信用情報レポートのアクティビティを監視し、不審な動きがないか確認します。
小さな習慣の積み重ねが、不正アクセスやID盗難の防止に大きく役立ちます。
## オンラインの脅威に先手を打つ
データ侵害、フィッシング攻撃、ブルートフォースなどのパスワード解析手法は、攻撃者がよく使う手口です。安全なパスワードと最新のパスワードマネージャーは、こうした脅威からの防御に役立ちます。
追加の対策は次のとおりです:
- ソフトウェアとデバイスを最新の状態に保ちます。
- 主要なすべてのアカウントで2FAを使用します。
- パスワードの使い回しを避けます。
- セキュリティ設定を定期的に確認します。
これらの対策を組み合わせることで、進化し続けるデジタル脅威への耐性が高まります。
## セキュリティを向上させるクイックアクション
まずは、いくつかの実践的な手順から始めましょう:
- 保管庫全体のパスワード強度を確認します。
- 使い回しや脆弱な認証情報を置き換えます。
- アカウント復旧オプションを設定し、保護します。
- 二要素認証を有効にします。
それぞれの対策が、防御のレイヤーをさらに強化します。
## あなたのパスワードマネージャーはどのくらい安全ですか?
パスワードマネージャーの強度は、暗号化、透明性、レイヤー化されたセキュリティ対策によって決まります。信頼できるオープン標準と透明性の高い開発は、安心感を高め、攻撃リスクを減らします。
パスワードマネージャーは、共有認証情報を保護し、機密性の高いビジネスデータを安全に保つことで、チームや組織にも役立ちます。
## Bitwardenを始める
Bitwardenでデジタルセキュリティを強化しましょう。[無料アカウント](https://bitwarden.com/ja-jp/pricing/)を作成するか、[ビジネスプランの14日間トライアル](https://bitwarden.com/ja-jp/pricing/business/)を開始してチームを保護しましょう。詳しく知りたい場合は、毎週開催されるライブデモに参加して、Bitwardenチームに直接ご相談ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-secure-is-my-password-safe-or-vault/
---
# パスワードセーフや保管庫はどれほど安全ですか?
パスワードマネージャーと安全な共有を支える強固な保護についてご紹介します。
---
## パスワードセーフやパスワードマネージャーの安全性を見極める
ユーザーが「自分のパスワードセーフはどれほど安全なのか?」と疑問を持ち、パスワードマネージャーにパスワードを保存しても安全なのかと考える背景には、機密性の高い認証情報をデジタルのパスワードマネージャーに保存することへのためらいや、すべてを潜在的に脆弱な1か所に集約することへの不安があります。Bitwarden のようなパスワードマネージャーは、認証情報を効率的に管理し、保護するために設計されたセキュリティツールです。最新のパスワードマネージャーは、複数のデバイスやブラウザーからアクセスして同期できるため、どこにいてもログイン情報を便利かつ安全に管理できます。
すべてのログイン情報を単一のアプリケーションに委ねることを考えると、「自分のパスワードはどれほど安全なのか?」という疑問はいっそう切実になります。本ガイドでは、Bitwarden のような信頼性の高いオープンソースのパスワードマネージャーが、高度な暗号化方式、強固な多要素認証、そしてオープンソース開発ならではの透明性によって、個人データをどのように保護し、潜在的な侵害への不安を軽減するのかを説明します。
オンラインストレージのセキュリティに関する懸念は正当なものであり、十分に検討する価値があります。デジタルで保存した場合に「自分のパスワードはどれほどハッキングされやすいのか」と思い悩むのではなく、本ガイドでは、信頼できるパスワードマネージャーが個人的な保存方法よりもはるかに安全である理由となるセキュリティ対策を、順を追って明確に説明し、十分な情報に基づいて判断するための安心感を提供します。
認証情報を保護するセキュリティ重視の手順について、見ていきましょう。
## 中核となる暗号化とセキュリティプロトコルを理解する
#### この記事の主なポイント:
- **保管庫のセキュリティモデル:**安全な保管庫は、強力な暗号化と、ユーザーが管理するキーを使ってローカルで復号する設計に支えられています。
- **マスターパスワードの重要性:**マスターパスワードは保管庫保護の基盤です。強力な作成方法と適切な保護が不可欠です。
- **ゼロ知識の効果:**ゼロ知識アーキテクチャは、プロバイダーによる保管庫内コンテンツへのアクセスを制限し、不利な状況でも流出リスクを軽減します。
- **評価チェックリスト:**すべての保管庫が同じように作られているわけではありません。ソリューションを選ぶ前に、暗号化の方式、キーの取り扱い、セキュリティ対策を評価しましょう。
- **多層防御の考え方:**実運用で最善の保護を得るには、保管庫のセキュリティに加えて、MFA、デバイスの衛生管理、強力な認証情報の運用を組み合わせましょう。
暗号化は、[パスワードマネージャーのセキュリティの要](https://bitwarden.com/ja-jp/help/what-encryption-is-used/)として機能し、256ビット AES(Advanced Encryption Standard)などの最高水準の暗号が、機密データの周囲に事実上突破不可能な障壁を作ります。この軍用レベルの暗号化は、読み取り可能な情報を、文字、数字、記号を含む一見ランダムな文字列へと変換します。現在の技術で解読するには数十億年かかるとされ、デジタル資産を保護するためのゴールドスタンダードとなっています。多くのパスワードマネージャーでは、流出済みまたは一般的によく使われるパスワードのデータベースも活用し、ユーザーが侵害された選択肢を避け、パスワードが簡単に解読されないよう支援しています。
パスワード管理のセキュリティに関するオンライン上の議論の多くは、具体的で現実的な例に欠けていますが、暗号化が実際の悪意ある試みにどう耐えるのかを理解することは、一般の利用者にとって役立ちます。サイバー犯罪者がパスワードマネージャーを狙っても、適切な復号キーがなければ盗んだデータを無価値にする多層的な暗号保護に直面します。
### Bitwarden におけるマスターパスワード保護の仕組み
一般的なユーザーシナリオを考えてみましょう。誰かがパスワード保管庫にログインするとき、デバイスの外に出ることも、パスワードマネージャーのサーバーに送信されることもないマスターパスワードを入力します。最大限のセキュリティを確保するため、ユーザーは大文字と小文字、数値、記号を含む複雑なパスワードを作成する必要があります。このマスターパスワードは、保管庫をローカルでロック解除する一意の暗号化キーを生成します。つまり、サービスプロバイダーは望んでもユーザーデータにアクセスできません。これは、[ゼロ知識アーキテクチャとして知られるプロセスです](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/)。
マスターパスワードは複数回の暗号学的ハッシュ処理を経て、元のパスワードでしか解けない複雑な数学的パズルを作り出します。たとえ誰かが暗号化された保管庫ファイルにアクセスできたとしても、世界中の軍事通信や銀行システムを保護しているものと同じ、計算上ほぼ不可能な壁に直面します。ただし、すべてのパスワードマネージャーがこのように動作するわけではないため、候補となる各ソリューションがセキュリティ要件を満たしているかを十分に評価することが重要です。
### 単一障害点が当てはまらない理由
多くの人は、1つのパスワードが破られるとすべてが流出済みになるのではないかと不安に思います。しかしこれは、現代の暗号化の仕組みに対する誤解から生じる懸念です。暗号化標準が堅牢である限り、データ侵害やサーバー侵害といった最悪のシナリオでも、ユーザーデータは保護されます。
256ビット暗号化の数学的な複雑さを破るには、地球上に存在する以上の計算能力が必要となるため、適切な暗号化の実践に従っていれば、「単一障害点」という主張は意味をなしません。このレベルの保護により、外部の脅威や内部の脆弱性にかかわらず、暗号化されたパスワード保管庫は安全に保たれます。さらに、パスワードに大文字と小文字、数字、特殊文字を組み合わせて使用することでセキュリティがさらに強化され、総当たり攻撃に対してより耐性が高まります。
### ローカル保存とクラウド保存のセキュリティ比較
機密データをクラウドに保存することを不安に感じ、ローカル保存より本質的に安全性が低いと考える人もいるかもしれません。しかし、この懸念は、データがどこに存在するかに関係なくエンドツーエンド暗号化が提供する根本的な保護を見落としています。
パスワードマネージャーが適切なエンドツーエンド暗号化を実装している場合、ユーザーのデバイスからクラウドサーバーへ、そして戻ってくるまで、データは全行程で保護されます。暗号化はデータ送信前にユーザーのデバイス上でローカルに行われるため、クラウドサーバーに保存されるのは暗号化された情報のみであり、復号キーを持たない人には意味不明な文字列にしか見えません。
堅牢な暗号化標準が導入されていれば、クラウドの脆弱性に関する懸念が現実化する可能性は低くなります。軍事レベルの暗号でデータが保護されている場合、ローカルかクラウドかという物理的な場所は、暗号化そのものの強度に比べてはるかに小さな弱点です。
パスワード保管庫を支える暗号化を理解すると、保存場所よりも暗号化による保護のほうが重要である理由が分かります。現代のパスワードマネージャーは、世界中の政府機関の通信や金融取引を保護しているものと同じ暗号化標準を使用しています。
### 現在のパスワードセキュリティを確認する
読者は、保存済みの[パスワードをセキュリティチェッカーで確認し](https://bitwarden.com/ja-jp/password-security-checker/)、既存のパスワードの強度を評価して、現在の設定に潜む脆弱性を特定できます。強度チェッカーは、複雑さ、長さ、流出の有無に基づいて、パスワードの解読にどれくらい時間がかかる可能性があるかを評価します。こうしたツールは、パスワードの解読に必要な時間を推定できるため、強力で予測しにくいパスワードを選ぶ重要性をユーザーが理解するのに役立ちます。また、パスワードが現代のセキュリティ標準を満たしているかを判定し、改善が必要な箇所を特定します。
暗号化の品質を確認し、パスワード強度をテストすることで、セキュリティ上の判断に自信を持てるようになり、ユーザーはデジタル保護戦略について十分な情報に基づいて選択できます。
## 多要素認証と保護機能
暗号化はパスワードマネージャーのセキュリティの基盤ですが、包括的な保護戦略における防御層の1つにすぎません。最も安全なパスワードマネージャーは複数のセキュリティ障壁を実装しており、1つの保護が破られても他の保護が維持され、ユーザーデータを守ります。
### 多要素認証のメリット
多要素認証(MFA)と2段階ログインのプロセスには大きな利点があります。複数の検証チェックポイントを作ることで、不正アクセスをほぼ不可能にするためです。MFAでは、ユーザーが知っているもの(パスワードなど)、持っているもの(電話やハードウェアキーなど)、本人であることを示すもの(生体認証データなど)のうち、2つ以上の認証要素を提供する必要があります。この方法では、誰かがマスターパスワードを知ったとしても、追加の認証要素がなければ保管庫にアクセスできません。
### MFAをすばやく設定する手順
多要素認証の設定は簡単で、ユーザーは数回のクリックで完了できます。
- **2段階ログインを有効にして不正な試行をブロックする** - Bitwardenを含むほとんどのパスワードマネージャーでは、このオプションがセキュリティ設定に用意されており、数回クリックするだけで有効化できます。
- **認証方法を選択する** - YubiKeyなどのハードウェアキーは最高レベルのセキュリティを提供し、Bitwarden Authenticatorのような認証アプリは、より高い利便性と優れた保護を両立します。
- **認証方法を定期的に更新して侵入者を寄せ付けない** - 接続済みデバイスを確認し、継続的なセキュリティを確保します。
**ロックアウトを防ぐため、リカバリーコードを安全な場所に保管する** - [バックアップコードを保管](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)する際は、デバイスの故障時にもアクセスを維持できるよう、パスワードマネージャーとは別に保管してください。
### セキュリティと利便性のバランス
多くのユーザーは、セキュリティと利便性はトレードオフだと感じ、追加の保護手順によって日々の作業の流れが遅くなるのではないかと心配します。しかし、MFAは通常、ログインプロセスに数秒を追加するだけで、不正アクセスに対する保護を飛躍的に高めます。
現代の認証方法では、生体認証リーダー、プッシュ通知、ハードウェアキーにより、タップやタッチだけでセキュリティプロセスを効率化できます。これらの技術により、従来のパスワードのみの方法に比べて、セキュリティと利便性のバランスがはるかに取りやすくなります。
### 今すぐ行動に移す
少し時間を取って、[二段階認証でアカウントのセキュリティを強化](https://bitwarden.com/ja-jp/help/setup-two-step-login-fido/)。このシンプルな手順により、パスワードマネージャーの日常利用における使いやすさを保ちながら、サイバー脅威に対する脆弱性を大幅に低減できます。
MFAの導入は重要な信頼要素となり、ユーザーは機密データをデジタルで保存することに、いっそう安心感を持てます。価値ある情報が複数のセキュリティ層で保護されていれば、潜在的な脅威や脆弱性にかかわらず、デジタル保管庫は従来のパスワード保存方法よりもはるかに安全になります。
## セキュリティにおいてオープンソースが重要な理由
多要素認証に加え、透明性もパスワードマネージャーのセキュリティに対する信頼を支えるもう一つの基本的な柱です。暗号化とMFAが技術的な保護を提供する一方で、オープンソース開発はクローズドソースのソリューションでは実現できない説明責任を生み出します。
### コミュニティ主導のセキュリティ検証
[Bitwardenのオープンソースモデル](https://bitwarden.com/ja-jp/open-source/)により、世界中のコミュニティの専門家が継続的にセキュリティチェックを行えます。社内のセキュリティチームだけに依存するプロプライエタリソフトウェアとは異なり、オープンソースのパスワードマネージャーは、コードベースを調査、テスト、改善できる数千人の独立した開発者の恩恵を受けられます。
この透明性モデルは、従来のソフトウェア開発とは明確な対照を成します。多くの企業は社内監査に合格し、堅牢なセキュリティをうたいます。しかしオープンソースでは、問題や脆弱性を隠す金銭的動機を持たない世界中の開発者コミュニティによるリアルタイムの監視が行われます。
### 集団によるセキュリティレビューの力
世界中のセキュリティ研究者、倫理的ハッカー、開発者がコードの一行一行を確認できる場合、検出されない脆弱性が残る可能性は劇的に低下します。このコミュニティ主導のアプローチは、従来のクローズドソース開発サイクルよりも迅速にセキュリティ問題を特定し、解決してきた実績があります。
### オープンソースのベストプラクティス
オープンソースの利点を活用する方法を理解することで、ユーザーはセキュリティについて十分な情報に基づいた判断ができます。
- **推奨:**公開されているセキュリティ監査を確認または参照して安心材料にしましょう。これらの文書は、セキュリティに関する主張を独立した立場で検証したものです。
- **推奨:**頻繁な更新は、熱心な開発者コミュニティがセキュリティと機能の向上に積極的に取り組んでいる証拠だと認識しましょう。
- **非推奨:**信頼性を高める貢献者主導の改善を見落とさないでください。コミュニティからの貢献は、社内チームも抱えている可能性のある現実のセキュリティ上の懸念に対応することがよくあります。
### 透明性を通じて信頼を築く
ソフトウェアを信頼してよいか迷っている読者は、未知または隠れた脆弱性への懸念に応えるオープンソースコードの透明性に安心感を見いだせます。ソースコードが公開されていれば、ユーザーはマーケティング上の約束をただ信じるのではなく、セキュリティに関する主張を検証できます。この協力的なアプローチにより、セキュリティ改善は多様な専門知識と視点から恩恵を受けられます。
### 信頼感を高める要素
オープンソース開発は、継続的なコードの透明性と定期的なセキュリティ監査を通じてユーザーの信頼を育み、セキュリティ対策の検証可能な証拠を提供します。このアプローチにより、ユーザーは、悪意ある攻撃者に悪用されるまで脆弱性が隠れたままになる可能性のある閉鎖的なシステムを信頼するのではなく、コミュニティによって検証されたセキュリティに頼ることができます。
オープンソース開発に本来備わる透明性は、同等の説明責任と監視を欠くプロプライエタリな代替手段ではなく、コミュニティが監査したソリューションを選ぶ強力な理由になります。[強力なパスワードマネージャーの条件](https://bitwarden.com/ja-jp/blog/how-strong-is-my-password/)と、コミュニティからの貢献がその効果を高める仕組みについて詳しくご覧ください。
## Bitwardenでパスワードを安全に保存
「自分のパスワード保管庫はどのくらい安全なのか?」という疑問への答えは、重要な3つのセキュリティの柱にあります。ゼロ知識、不正な第三者にはデータを読めなくする軍用レベルの暗号化、複数の検証障壁を作る多要素認証、そしてコミュニティによる継続的な監視を可能にするオープンソースの透明性です。これらの相互に結びついた保護策により、パスワードマネージャーは堅牢なデジタル要塞として機能し、従来のパスワード保存方法をはるかに上回る安全性を実現します。Bitwardenのような信頼できるプロバイダーによって適切に実装されている場合、これらのセキュリティ対策は、初期保存から日々のアクセスまで、パスワードの安全性に関するあらゆる側面に総合的に対応します。
[ベストプラクティスを学ぶ](https://bitwarden.com/ja-jp/learning/managing-your-vault/)ことで、保管庫を安全に管理できます。
## Bitwardenを始める
パスワードセキュリティの次の一歩を踏み出す準備はできましたか?無料トライアルを開始して、堅牢なオープンソース保護がもたらす安心感を体験してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-the-worlds-largest-pest-control-company-secured-a-global-workforce-with-bitwarden/
---
# 世界最大の害虫駆除会社がBitwardenでグローバル従業員を保護した方法
コールセンターのスタッフから経営幹部まで、BitwardenはRentokil Initial全社のパスワード管理標準となりました。
---
## 概要
**設立:** 1925年 **規模:** 従業員63,400人 **業界:** 害虫駆除、衛生・ウェルビーイングサービス **所在地:** 90か国でグローバルに展開
Rentokil Initialは、90か国で事業を展開するグローバルな害虫駆除サービス企業です。現在、世界最大の害虫駆除会社として、中小企業から多国籍企業まで500万を超える顧客を支援しています。フィールド技術者、コールセンタースタッフ、コーポレートチームにわたる世界中に分散した従業員を抱える同社にとって、機密性の高い社内情報と顧客情報の保護は常に最優先事項です。パスワードはその取り組みの中心であり、重要なビジネスデータと顧客データへの主要な入口となっています。
## 状況:セキュリティレビューをきっかけに新しいパスワードマネージャーを検索
Rentokil InitialのグローバルエンドユーザーコンピューティングマネージャーであるBrad Grimstead氏によると、同社は競合のパスワードマネージャーを使用していました。セキュリティレビューをきっかけに、Grimstead氏の前任者は代替製品の評価を始めました。個人的に10年近くBitwardenを使用していたGrimstead氏は、自然な置き換え先としてBitwardenを提案しました。
「前任者が新しいパスワードマネージャーを探していたので、『Bitwardenを使うことは考えましたか?』と言いました」とGrimstead氏は振り返ります。「数日後に戻ってきて、『そうだねBrad、Bitwardenを使うことにしたよ』と言われました」
Rentokil Initialは2021年からパスワード管理にBitwardenを利用しています。
## ソリューション:IT部門向けのグローバル推奨標準、Bitwarden
「どんなことにも苦情は出ます」とGrimstead氏は言います。「ブックマークの動作が変わったChromeの更新、ごみ箱アイコンが変わったWindowsの更新など、あらゆることに苦情が集まります。Bitwardenは、問題を耳にすることがほとんどない唯一のものです。Windows、Mac、Linux、Chrome OS、Android、iPhone、iPadで一貫して動作します」
Bitwardenのユーザーは組織のあらゆる階層にわたります。60,000人を超える従業員と約1,500のライセンスがある中で、利用は従業員からのリクエスト制です。ほとんどのユーザーは、必要性やIT部門の推奨に基づいて自ら利用を選択しています。世界中どこにいる従業員でも、パスワード管理や二要素認証(2FA)についてIT部門に問い合わせれば、答えは同じです。Bitwardenを使うことです。
Bitwardenを初めて導入した際、Grimstead氏は移行を容易にするためにGoogleスライドのガイドを作成しました。このガイドでは、Bitwarden保管庫へのアクセス、シングルサインオン(SSO)でのログイン、ブラウザー拡張機能のインストール、推奨設定の構成までを説明しています。
## BitwardenがRentokil Initialの共有アクセス、セキュアメモ、2FAを支援
Grimstead氏とチームは、パスワードやAPIキーを共有する必要があるグループ向けに、Bitwardenの共有コレクションを構成しています。Rentokil Initialでは、従業員の退職や役割変更時にアクセス権を取り消すため、共有保管庫の監査も行っています。社内異動が一般的だからです。Bitwardenのセキュアメモはツール群を補完し、チームが機密情報をパスワード項目と同じ場所に直接保存できるようにしています。
Rentokil Initialは以前、推奨する2FAソリューションとしてAuthy for Desktopを利用していました。特に、勤務中にスマートフォンをしまっておく従業員や、業務の認証に個人デバイスを使いたくない従業員にとって重要でした。Authyがデスクトップアプリの提供終了を発表したことで、Rentokil Initialは信頼できるデスクトップ向け2FAオプションを失いました。そのギャップを、Bitwardenの時間ベースのワンタイムパスワード(TOTP)生成が直接埋めています。
「Bitwardenは非常に役立ちました」とGrimstead氏は言います。「Bitwardenは単なるパスワードマネージャーをはるかに超える存在です。TOTPコードを生成する機能もあり、私たちにとって大きな救いでした」Grimstead氏は、現在Rentokil InitialのBitwardenユーザーの約半数が2FAにBitwardenを利用していると見積もっています。
## セキュリティ意識と信頼性の実績がBitwardenの導入を加速
組織全体でセキュリティ意識が高まる中、Grimstead氏はBitwardenの導入が加速すると見込んでいます。Rentokil Initialのチームではすでに増加傾向が見られ、一晩で30〜40件もの新規ユーザーリクエストが届くこともあります。
AIを利用したセキュリティ脅威が組織全体で認識されるようになるにつれ、Grimstead氏はBitwardenの導入が加速すると見込んでいます。すでに一晩で30〜40件もの新規Bitwardenアカウントリクエストが届いています。
Grimstead氏にとって、シンプルさはセキュリティと同じくらい魅力的です。
「私たちの時代の問題の1つは、『パスワードは記号と数字を含む200文字でなければならない』という問題にどう対処するかです」とGrimstead氏は言います。「これは本当に難しく、人々は大きなストレスを感じます。一方、Bitwardenはそれを簡単にしてくれます。Bitwardenが安全にパスワードを生成してくれるおかげで、私が覚えておく必要がある唯一のパスワードはBitwardenのマスターパスワードだけです」
Grimstead氏は職場以外でもBitwardenを支持しており、家族、友人、祖父母を含むITに関する助言を求めるすべての人に勧めています。「個人利用でも、エンタープライズでも、小規模企業でも、大企業でも、私は誰に対してもBitwardenを100%おすすめします」
## Bitwardenを始めましょう
Bitwardenで組織に何ができるかを確認し、[無料トライアルを開始](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-to-choose-a-password-manager/
---
# How to choose a password manager: a practical five-factor framework
Choosing a password manager is one of the most practical steps anyone can take to protect online accounts, learn more about how to select the best password manager for your needs.
---
Choosing a password manager is one of the most practical steps anyone can take to protect online accounts. Knowing how to choose a reliable password manager, rather than simply picking the most familiar name, comes down to five factors that actually predict long-term trustworthiness. The table below turns those factors into a practical framework for evaluating any option before committing.
| | 5 Points | 3 Points | 1 Point |
|------|------|------|------|
| Security model | Determines whether data stays protected even if the vendor is breached | Zero-knowledge encryption, where the vendor cannot read the vault | Closed-source code with no explanation of how encryption works |
| Audit history | Confirms security claims have been independently verified | Recent audits by named third-party firms, with linked public reports | No audits, or audits referenced but never linked |
| Recovery design | Protects account access without compromising security | Multifactor authentication (MFA) support, emergency access options, and clear recovery steps | No recovery path, or recovery that bypasses encryption entirely |
| Device support | Ensures the tool works across every device and browser | Native apps for Windows, macOS, iOS, Android, Linux, and all major browsers | Missing support for a platform the user relies on |
| Pricing | Reflects the real long-term cost of using the tool | Transparent free and paid tiers with features clearly mapped to each | Free plan limits that surface only after setup, or unclear renewal pricing |
## Common mistakes when choosing a password manager
Most people choose a password manager based on name recognition or a free plan, and neither maps to any of the five factors above. Common traps include discovering free-plan restrictions only after migrating all credentials and treating marketing copy as a substitute for third-party audit reports. Independent audits are the evidence that matters; a vendor without them has not earned the trust they are asking for.
> A vendor without independent audits has not earned the trust they are asking for.
## How to evaluate a password manager on security and trust
Of the five factors in the framework, security is the one to spend the most time on. A flawed security architecture cannot be corrected after the fact. Features get added in updates. Trust in a vendor's encryption model has to be established before committing. Three areas warrant close examination: encryption, audit history, and account recovery.
### **How encryption determines whether a vendor can access the vault**
A [zero-knowledge password manager](https://bitwarden.com/ja-jp/compliance/) encrypts vault data on the user's device before it reaches the vendor's servers, so even if the vendor is breached, attackers cannot read stored credentials. To verify a vendor actually implements this, look for open source code, publicly documented architecture, and linked audit reports. Marketing language alone is not sufficient evidence.
**Zero-knowledge encryption means even the vendor cannot read what is stored in the vault. Open source code is the only way to verify that claim.**
### **How to verify password manager security audits and why it matters**
Password manager security audits conducted by named third-party firms, with reports anyone can review, are the baseline for a trustworthy vendor. A public security page that documents incident response history and vulnerability disclosures indicates a vendor operating with transparency. Audits described but not linked, or that reference unnamed firms, should be met with skepticism.
### **What good account recovery looks like without compromising encryption**
A well-designed recovery system balances user access with the zero-knowledge promise. Look for:
- MFA support across multiple methods, including two-factor authentication (2FA) via authenticator app or hardware key
- Emergency access options that allow a trusted contact to request vault access under defined conditions
- A clear account lockout and recovery process that does not silently bypass encryption
Vendor documentation should explain exactly what happens if the main password is lost.
## How to find the best password manager for any device and daily routine
Security determines whether a tool can be trusted. Usability determines whether it will actually get used. A password manager that does not work across every device a person relies on is unlikely to stick, which makes compatibility the second most important factor in the decision.
### **Why does missing a single platform disqualify an otherwise strong option**
A [cross-platform password manager](https://bitwarden.com/ja-jp/download/) should cover every device a daily user actually touches: Windows, macOS, iOS, Android, Linux, and the major browsers. A tool that covers most platforms but misses one is not the right fit, regardless of its other credentials. This matters especially for anyone splitting time between a work laptop and an iPhone, or between Chrome on desktop and Safari on mobile.
### **How to test the browser extension and mobile app before committing**
The browser extension and mobile app are where a password manager earns its place in daily life. Before committing to any tool, install the extension and the mobile app, then try saving and autofilling a login on each. A reliable password manager for Chrome or for an iPhone handles saving and filling smoothly across every site.
### **Why autofill reliability matters more than the feature list**
Autofill is the feature people use most. Reliability across different websites and form types matters far more than secondary features listed on a marketing page. A password manager with excellent autofill and a modest feature set serves most users better than a feature-rich tool with unreliable fill behavior.
> **A password manager with excellent autofill and a modest feature set serves most users better than a feature-rich tool with unreliable fill behav**
### **Cloud sync versus local control: choosing the right default**
Cloud sync keeps the vault consistent across devices without manual effort, making it the right default for most users. Self-hosted and local-only options exist for those with specific compliance requirements or stricter threat models. For most personal and household users, cloud sync from a reputable vendor with zero-knowledge encryption is both convenient and secure.
## How to assess pricing and plan for migration
With security and usability evaluated, pricing and migration are the final practical checks. Neither is as complicated as it looks, but both reward a few minutes of research before committing.
### **Free, family, and small-team plans**
[Free plans](https://bitwarden.com/ja-jp/go/start-free-plan/) vary widely in what they include. Some restrict sync to a single device; others limit stored credentials or exclude MFA support. Mapping plan features to actual use cases before signing up avoids surprises.
- Individual users will find that a free password manager tier from a reputable vendor covers all practical needs.
- Households benefit from family plans that offer shared vault access and individual accounts under one subscription.
- Small teams and businesses should look for a password manager for business with administrative controls and user provisioning built in.
### **How to switch password managers without losing credentials**
Many people assume switching password managers is painful, but it rarely is. Most reputable tools accept exports from common file formats and from major browsers, and the steps are clearly documented. A difficult or unsupported migration path is a legitimate reason to delay, but for most users, it will not be the obstacle they expect.
## Why Bitwarden fits this decision framework
Running any password manager through the five-factor framework above consistently points to the same place. [Bitwarden Password Manager](https://bitwarden.com/ja-jp/products/personal/) holds up on every count: the security architecture, the pricing model, and the day-to-day experience on any device.
- **Security model:** The Bitwarden architecture is built on zero-knowledge encryption; Bitwarden cannot read vault contents. The source code is [fully open source](https://bitwarden.com/ja-jp/open-source/) and publicly available for review, making it one of the most verifiable options for anyone evaluating the best password manager open source has to offer.
- **Audit history:** Independent security audits are conducted regularly by named third-party firms, with reports published and linked from the Bitwarden security page. They are not referenced and buried.
- **Recovery design:** Bitwarden supports MFA across multiple methods and a clearly documented account recovery process that does not bypass encryption. Premium plans also include emergency access for trusted contracts.
- **Device support:** Native apps cover Windows, macOS, iOS, Android, and Linux, with extensions for all major browsers, including a highly rated experience on Chrome and seamless autofill on iPhone.
- **Pricing:** Bitwarden offers a free tier for individuals, a Premium plan for advanced security, a Families plan, and business options including Teams and Enterprise. The free plan includes unlimited passwords and syncs across all devices.
Get started with Bitwarden Password Manager for free: no credit card required, no device limits, and full access to core features from day one.
## Frequently asked questions
**Which is the best password manager for most people?**
For most individuals and households, the best password manager is one that combines zero-knowledge encryption, published third-party audits, cross-platform support, and a free tier with no device restrictions. Bitwarden Password Manager meets all four criteria and is consistently rated among the top options across independent review platforms.
**What should someone look for in a password manager?**
The five factors covered in this guide (security model, audit history, recovery design, device support, and pricing) are the most reliable predictors of long-term trustworthiness. The framework table at the top of this page maps each one to specific signals and red flags worth checking before committing.
**Is a free password manager good enough?**
For most individuals, yes. A free tier from a reputable vendor with zero-knowledge encryption and cross-device sync covers everyday needs. The key is confirming that the free plan does not restrict sync to a single device or limit the number of passwords; both limitations significantly reduce the tool's value.
**What is zero-knowledge encryption in a password manager?**
Zero-knowledge encryption means vault data is encrypted on the user's device before it reaches the vendor's servers, so the vendor cannot read stored credentials, even in the event of a breach. Open source code and published third-party audits are the strongest evidence that a vendor actually delivers on this.
**How hard is it to switch password managers?**
For most users, switching takes under an hour. Reputable tools accept imports from common file formats and major browsers, and the steps are clearly documented in each vendor's help center. Bitwarden is also a leader and participant in the Credential Exchange Protocol (CXP) that is establishing industry standards and making it easier for users to transfer the data wherever and whenever they choose. The process is straightforward; the bigger decision is choosing which tool to switch to.
**What is the best password manager for iPhone?**
The best password manager for iPhone supports native autofill through iOS settings, works reliably across apps and browsers, and syncs with other devices without friction. Bitwarden Password Manager meets all three criteria and is available as a free download on the App Store.
**What is the best password manager for Chrome?**
A strong password manager for Chrome saves and autofills credentials reliably across sites, offers a clean browser extension experience, and does not require switching to a different browser. The Bitwarden Password Manager Chrome extension is free, open source, and consistently rated among the top options in the Chrome Web Store.
**Does open source make a password manager more trustworthy?**
Open source code allows anyone, including security researchers, independent developers, and the broader community, to inspect how the software works. For a password manager, this means the zero-knowledge architecture can be verified independently rather than taken on trust. It is one of the strongest signals of transparency a vendor can offer.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-to-create-strong-password-ideas-for-better-security/
---
# セキュリティを高める強力なパスワードの作り方
#### **この記事の主なポイント:**
- **強力なパスワードの要件:**効果的なパスワードは、アカウントごとに長く(14文字以上)、多様で、ランダムかつ一意である必要があります。
- **長さを優先:**パスワードの長さは最も重要なセキュリティ要素です。16文字のパスワードを解読するには数十億年かかります。
- **生成方法:**覚えやすいパスフレーズや、Bitwardenパスワードジェネレーターのような自動ツールを使って、強力なパスワードを作成できます。
- **よくあるミスの防止:**Bitwardenは、パスワードの使い回し、個人情報、予測しやすいパターンの使用を避けるのに役立ちます。
- **パスワードマネージャーのメリット:**Bitwardenは、パスワードを記憶する負担をなくし、自動入力の保護とセキュリティ監査を提供します。
- **2要素認証:**強力なパスワードは2FAと併用すると最も効果的です。Bitwardenは、セキュリティをさらに高める認証アプリをサポートしています。
- **シンプルなセキュリティ:**Bitwardenは、パスワードセキュリティを複雑な課題からシンプルな自動プロセスへと変えます。
強力なパスワードは、アカウントと個人データを保護するために不可欠です。このガイドでは、強力なパスワードを作成し、全体的なデジタルセキュリティを強化するために、オンラインアカウントのセキュリティに関する実用的で効果的な戦略を紹介します。
## 強力なパスワードの作り方が重要な理由
平均的なユーザーが数百ものアカウントを管理している中で、それぞれに一意で強力なパスワードを使用することは非常に重要です。1つのアカウントが侵害された場合、脆弱なパスワードや使い回しのパスワードによって複数のアカウントが危険にさらされる可能性があるため、ブルートフォース攻撃からアカウントを守るには強力なパスワードの使用が不可欠です。
ブルートフォース攻撃とは、悪意のある攻撃者がソフトウェアを使って、正しいパスワードが見つかるまで考えられるすべての組み合わせを体系的に試す手法です。このような攻撃では単純なパスワードが数分で解読されることもあり、セキュリティを強化するには強力で一意のパスワードを作成することが重要です。
安全なパスワードを使用すると、銀行アカウント、メール、社会保障番号など、機密性の高いログイン情報とそれによって保護されるデータを守ることができます。
[脆弱な認証情報は、クラウド環境への不正アクセスの46%](https://services.google.com/fh/files/misc/threat_horizons_report_h1_2025.pdf)を占めています。
## 強力なパスワードの条件とは?
強力なパスワードは次の条件を満たす必要があります。
- **長い** – 14文字以上。
- **多様** – 文字、数値、記号を組み合わせている。
- **ランダム** – 辞書に載っている単語、パターン、個人情報を含まない。
- **一意** – 他のアカウントで使い回していない。
## 強力なパスワードを作るための主な要素
#### 1. 長さ
パスワードは長いほど安全です。8文字のパスワードは数分で解読される可能性があります。16文字のパスワードなら、解読に数十億年かかる可能性があります。
#### 2. 文字の種類
次の要素を組み合わせます。
- 大文字と小文字
- 数値
- 記号
この多様性により、パスワードはより複雑になり、推測されにくくなります。
#### 3. ランダム性
予測しやすいパターン、よく使われるパスワード、名前や生年月日などの個人情報は避けてください。機械でランダムに生成されたパスワードは、はるかに安全です。
#### 4. 一意性
各パスワードは一意である必要があります。つまり、他のアカウントで使用してはいけません。また、日付、名前、ユーザーの好きな車などの個人情報を含めないでください。一意のパスワードはユーザーと関連付けられないものであるべきです。
**試してみましょう:**現在のパスワードを評価するには、[Bitwarden Password Strength Checker](https://bitwarden.com/ja-jp/password-strength/)を使用してください。
## 強力なパスワードを生成する方法
安全なパスワードを記憶するのは難しい場合があります。[グローバル調査](https://bitwarden.com/ja-jp/resources/world-password-day/)によると:
- 25%の人が、11~20個以上のアカウントでパスワードを使い回しています。
- 36%の人が、ソーシャルメディアや公開フォーラムで見つけられる個人情報をパスワードに使用しています。
進化し続けるサイバー脅威に対するセキュリティを強化するには、作成したパスワードを定期的に更新することが不可欠です。強力なパスワードを生成するための簡単な方法を2つ紹介します。
#### オプション1:パスフレーズを使用する
パスフレーズは、関連のない単語を組み合わせて、覚えやすい1つの文字列にしたものです。
- **例**:Anew-Slather-Unseated-Uncle-Sandy
- さらに強度を高めるには、文字変換を追加します:ShyL!0nS33S@w-p00l
覚えやすいフレーズをアレンジすることもできます:
- “I love eating pizza on Fridays!”(金曜日にピザを食べるのが大好き!)→ ILoEaPiOnFr!
#### オプション 2:パスワードジェネレーターを使用する
パスワードマネージャーには、パスワードやパスフレーズを生成する機能が組み込まれていることがよくあります。これらのツールは、安全でランダムな認証情報を即座に作成します。
**試してみましょう:** 強力で安全な候補を得るには、[Bitwarden パスワードジェネレーター](https://bitwarden.com/ja-jp/password-generator/)を使用してください。
## 避けるべき一般的なパスワードのミス
強力なパスワードを考える際には、避けるべき一般的なミスがいくつかあります。
| ミス | リスクが高い理由 | 代わりにすべきこと |
|------|------|------|
| パスワードの使い回し | 1つのアカウントが侵害されると、使い回しているすべてのアカウントが危険にさらされます。 | アカウントごとに固有のパスワードを使用します。 |
| 個人情報の使用 | 名前、誕生日、住所はハッカーに見つけられやすく、推測されやすい情報です。 | パスワードはランダムにし、私生活と関係のないものにします。 |
| 一般的な単語やパターンの使用 | 123456 や qwerty のようなパスワードは、ハッカーが最初に試すものの一つです。 | パスワードジェネレーターを使用し、予測しやすいパターンは避けます。 |
弱いパスワードを見分けることは重要です。弱いパスワードは短い、予測しやすい、または個人情報に基づいていることが多く、悪意のある攻撃者の格好の標的になります。
**ヒント:**[弱いパスワードや使い回しているパスワード](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)を定期的に確認し、更新してください。
## セキュリティ向上のためにパスワードマネージャーを使用する
パスワードマネージャーを使えば、すべてのパスワードを安全に生成、保存、管理しやすくなり、各アカウントで強力かつ固有のパスワードを使用できます。
#### 主なメリット
- **ログイン情報の自動入力**:時間を節約し、入力ミスを減らします。
- **フィッシング対策**:疑わしい、または偽のWebサイトでは認証情報を自動入力しません。
- **組み込みのパスワードジェネレーター**:安全なパスワードやパスフレーズを即座に作成します。
- **カスタマイズ可能なオプション**:アカウントの要件に合わせて、長さや文字タイプを調整できます。
- **エンドツーエンド暗号化**:データはデバイスから送信される前に暗号化されます。
- **パスワード監査**:弱い、使い回し、または侵害されたパスワードを特定します。
- **安全な共有**:家族や同僚と認証情報を安全に共有できます。
- **2要素認証(2FA)のサポート**:セキュリティ層をさらに追加します。
[Bitwarden がデータを安全に保つ仕組み](https://bitwarden.com/ja-jp/help/security/)について詳しくご覧ください。
## 2要素認証(2FA)を有効にする
[アカウントに2FAを追加すること](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)は、強力なパスワードを設定したうえでセキュリティを大幅に強化できる簡単な方法です。オンラインバンキングなど機密情報を扱うものを含め、多くのオンラインアカウントでは通常、不正アクセスからユーザーを保護するために、この追加のセキュリティ層が提供されています。パスワードに加えて、アプリからのコードなど、2つ目の確認方法が必要になります。
多くのパスワードマネージャーは、利便性のために2FAを直接サポートするか、認証アプリと連携します。
## セキュリティをもっと簡単に
強力なパスワードを考えることは、難しくある必要はありません。信頼できるパスワードマネージャーを使えば、覚える負担を減らし、作業の流れを簡素化し、全体的なデジタル衛生を向上できます。
- 暗号化された1つの保管庫にすべてを安全に保存します。
- ワンクリックで強力なパスワードを作成します。
- 弱い、または侵害された認証情報について通知を受け取れます。
- デバイス間でデータを同期します。
今すぐ始めましょう! [Bitwarden でパスワードを簡単に管理](https://bitwarden.com/ja-jp/)できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-to-implement-zero-trust-architecture/
---
# ゼロトラストとは?ゼロトラストアーキテクチャの実装方法
## 概要
#### この記事の主なポイント:
- **ゼロトラストの考え方:**すべてのユーザー、デバイス、リクエストをデフォルトで信頼せず、境界に依存するのではなく継続的に検証します。
- **中核となる構成要素:**監視とインシデント対応、MFA、最小権限アクセス、強力な暗号化を組み合わせて、ラテラルムーブメントを減らします。
- **「ツールのインストール」よりロードマップを重視:**ゼロトラストの導入は、明確な優先順位、マイルストーン、測定可能な統制を備えた段階的なプログラムとして進めるのが最も効果的です。
- **データ中心の保護:**機密性の高いリソースとID、特にあらゆる場所へのアクセスを可能にする認証情報の保護を中心にセキュリティを構築します。
- **すぐに得られる成果:**まず認証、認証情報の衛生管理、アクセスガバナンスを強化し、モデルを成熟させながらセキュリティ体制を高めます。
境界ベースの防御に依存する従来のセキュリティモデルでは、組織が内部および外部の脅威にさらされやすいままになることが少なくありません。ゼロトラストアーキテクチャは、厳格なセキュリティ要件と運用効率のバランスを取るという、テクノロジーリーダーの根本的な課題に対応する最新のアプローチです。このガイドでは、ゼロトラストの意味を説明し、その中核コンポーネントを解説し、ゼロトラストセキュリティモデルを導入するためのロードマップを示します。
## ゼロトラストとは?
ゼロトラストは、すべてのユーザー、デバイス、データを、そうでないと証明されるまで潜在的な脅威と見なすアーキテクチャ上のアプローチです。この概念は進化してきましたが、中核となる考え方は変わりません。機密性の高いリソースへのアクセスを許可する前に、すべてのユーザー、デバイス、プロセスのIDを検証することです。
ゼロトラストの考え方は、組織の内外を問わず、すべてのユーザーがアプリケーションやデータへのアクセスを許可される前(または保持する前)に、認証、認可、継続的な検証を受ける必要があるというものです。
ゼロトラスト導入のメリットには、次のようなものがあります。
- セキュリティの大幅な向上:ゼロトラストは、機密性の高いリソースへのアクセスを制限することで、組織の攻撃対象領域を縮小します。
- リスクの低減:ゼロトラストは、内部脅威、ラテラルムーブメント、外部攻撃によるリスクを最小限に抑えます。
- コンプライアンスと規制要件:ゼロトラストは、データ保護と機密保持に関する規制要件に適合します。
ゼロトラストの一般的なユースケースには、次のようなものがあります。
- クラウドサービス:クラウドベースのアプリケーションとデータの保護に使用されます。
- IoTデバイス:IoTデバイスとネットワークを不正アクセスから保護します。
- リモートワーク環境:従業員がリモートで作業したり公共Wi-Fiを使用したりする場合に、組織のセキュリティを確保します。
- データセンター:機密性の高いリソースに対するネットワークのセグメンテーションと分離を強化します。
もちろん、ゼロトラストにも相応の課題があります。まず、ゼロトラストではID検証、アクセス制御、監視を管理するために、複雑なインフラストラクチャ、ポリシー、手順が必要です。また、ゼロトラストはリソースを多く必要とし、高度なセキュリティツールと専門知識が求められる場合があります。最後にユーザー導入の課題があり、組織のユーザーは認証のために異なるプロセスを採用しなければならない場合があります。
ゼロトラストでは、次の概念も用いられます。
- **マイクロセグメンテーション**とは、機密性の高いリソースをより小さなゾーン(またはセグメント)に分割し、LANから分離するために使用されるネットワークセグメンテーション手法です。これにより、攻撃対象領域を縮小し、ラテラルムーブメントを制限します。
- **最小権限アクセス**とは、ユーザーとアプリケーションに、タスクの実行に必要な権限のみを付与するアプローチです。この原則は、不正アクセス、データ侵害、その他のセキュリティインシデントのリスクを最小限に抑えることを目的としています。
ゼロトラストの仕組みは次のとおりです。
- ステップ1 - 認証:ユーザーまたはデバイスが、安全なチャネル(VPNなど)を通じて自身を認証しようとします。
- ステップ2 - 認可:システムが、既知の認証情報に照らしてユーザーまたはデバイスのIDを検証します。
- ステップ3 - アクセス制御:認証が成功すると、事前定義されたポリシーと最小権限の原則に基づいてアクセスが許可されます。
- ステップ4 - 監視と適用:ネットワークアクティビティを継続的に監視し、不正アクセスを防ぐためにセキュリティルールを適用します。
エンドツーエンド暗号化がゼロ知識への道をどのように切り開くかについては、[こちらのホワイトペーパー](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption-white-paper/)をご覧ください。
## ゼロトラストの例
- 例 1:リモートで勤務する従業員が、機密性の高い顧客データへのアクセスを必要としている場合。ゼロトラストモデルでは、MFA によってその従業員の ID が検証され、デバイスのセキュリティ態勢が確認されます。また、物理的な場所に関係なく、アクセスは必要なデータのみに制限されます。
- 例 2:AWS、Azure、Google Cloud などのクラウドプロバイダーは、セキュリティモデルにゼロトラストの原則を採用しています。
- 例 3:企業は、ユーザーの場所やアクセス権に基づいて、ネットワークをより小さなゾーンに分割します。
- 例 4:機密性の高いリソースへのアクセスを許可する前にユーザーの ID を検証する、ID 主導型セキュリティソリューションを導入します。
- 例 5:ノート PC、デスクトップ、モバイルデバイスなどのエンドポイントデバイスにゼロトラストの原則を適用します。
## ゼロトラストアーキテクチャの主要コンポーネント
ゼロトラストアーキテクチャには、5 つの主要コンポーネントがあります。
#### ID 管理
このコンポーネントは、ユーザー ID を検証し、機密性の高いリソースにアクセスする前にすべてのユーザーが認証および承認されていることを確認します。
#### アクセス制御ポリシー
アクセス制御ポリシーは、信頼されたユーザーのみが特定のリソースにアクセスできるよう、ルールベースのアクセス制御を確立します。
#### 暗号化と鍵管理
これにより、安全な鍵管理の手法を用いて、転送中および保存中のデータの暗号化を確保します。
#### ネットワークセグメンテーション(マイクロセグメンテーション)
ネットワークセグメンテーションは、ユーザーの役割や機密データのタイプに基づいて、ネットワークをより小さな分離されたセグメントに分割します。
#### エンドポイントセキュリティ
このコンポーネントは、ラテラルムーブメント攻撃を防ぐための堅牢なセキュリティ対策により、ノート PC、デスクトップ、モバイルデバイスなどのエンドポイントデバイスを保護します。
#### 監視とインシデント対応
ゼロトラストを実現するには、チームは不審な動作がないかシステムアクティビティを継続的に監視するとともに、侵害を封じ込めて修復するためのインシデント対応計画を用意しておく必要があります。
#### 多要素認証(MFA)
MFA を追加すると、複数の検証方法を要求することで組織に追加のセキュリティレイヤーがもたらされ、不正アクセスのリスクがさらに低減されます。これはゼロトラストの中核的なコンポーネントです。
#### ゼロ知識暗号化
[ゼロ知識暗号化](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption-white-paper/)により、ユーザーだけが自分のデータにアクセスできるようになります。
提案:ゼロ知識暗号化は、データ自体をいかなる時点でも露出させることなく、意図されたユーザーやシステムだけがデータを表示または使用できるようにし、データのプライバシーを保護します。これはゼロトラストシステムの重要なコンポーネントとなり得ます。
#### 最小権限アクセス
最小権限アクセスでは、ユーザーにタスクの実行に必要な最小限のアクセスのみを付与し、侵害されたアカウントによる潜在的な被害を制限します。
## 詳細はこちら:
[最小権限アクセス制御のための追加のエンタープライズオプション](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/#flexible-collections-options-for-your-organization/)
## ゼロトラストセキュリティモデルの導入:段階的なロードマップ
ゼロトラストの導入は、単純なソフトウェアのインストールや設定ではなく、戦略的な取り組みです。このセクションでは、テクノロジーリーダーが段階的なアプローチを計画できるようガイドします。ゼロトラストセキュリティの採用を決定する前であっても、成功に向けたロードマップを用意しておくことが重要です。そのロードマップには、少なくとも以下の 5 つのステップを含める必要があります。
#### ステップ 1:評価と計画
このフェーズでは、新しいモデルへの賛同とサポートを確保するために、IT チーム、管理職、ユーザーなどの関係者を特定することが重要です。
#### ステップ 2:ID およびアクセス管理の導入
Okta Identity Cloud、CyberArk Idaptive、ForgeRock Identity Platform、SailPoint IdentityIQ、IBM Identity and Access Management など、リアルタイムのユーザープロファイリングと脅威インテリジェンスを提供する ID 管理プラットフォームを導入します。
#### ステップ 3:ネットワークのマイクロセグメンテーション
VLAN、サブネット、その他の手法を使用してネットワークセグメンテーションを実装し、機密データやリソースを分離します。
#### ステップ 4:継続的な監視と脅威対応
セキュリティ関連イベントを監視し、リアルタイムの脅威分析とインテリジェンスを提供するために、セキュリティ情報イベント管理(SIEM)システムを導入します。
#### ステップ 5:反復と最適化
ゼロトラスト展開の各反復は、常に変化する環境に対応するために継続的に進化していくことを理解することが重要です。新たな反復のたびに、分析と監視を通じてプラットフォームをさらに最適化する必要があります。
これらのステップが完了したら、チームがトレーニングとテスト、メンテナンス、エンドポイントセキュリティにどのように対応するかを決定します。
#### ゼロトラストで行うべきこと
- **多要素認証(MFA)を実装する**:パスワード、2FAコード、トークン、生体認証データなど、複数の認証要素をユーザーに常に要求します。
- **暗号化を使用する**:不正アクセスを防ぐため、機密データは転送中も保存中も暗号化することが必須と考えるべきです。
- **ネットワークトラフィックをセグメント化する**:ユーザーの役割や機密性のレベルに基づいてネットワークを小さなセグメントに分割し、組織の攻撃対象領域を減らします。
- **アクセス制御を実装する**:ルールベースのアクセス制御を確立し、承認されたユーザーのみが組織内の特定のリソースにアクセスできるようにします。
- **システムアクティビティを監視する**:不審な行動がないかシステムアクティビティを継続的に監視し、必要なチームがあらゆる潜在的なセキュリティインシデントに迅速に対応できるようにします。
- **人工知能(AI)と機械学習(ML)を使用する**:AI/MLを活用したセキュリティツールを利用してシステムアクティビティの異常を検知し、潜在的な侵害を防ぎます。こうしたシステムは、人間よりも迅速に問題を検出できます。
- **定期的なセキュリティ監査を実施する**:定期的なセキュリティ監査を実施して脆弱性を特定し、組織のポリシーへの準拠を確保します。これらは反復と最適化にも不可欠です。
#### ゼロトラストで避けるべきこと
- **アクセスを過度に制限しない**:メールやファイル共有など、正当なユーザー活動を妨げる過度に厳しいアクセス制御は避けましょう。多くの問題を引き起こす可能性があります。
- **エンドポイントセキュリティを軽視しない**:エンドポイントセキュリティの不備は、LAN全体でのラテラルムーブメント攻撃やデータ侵害につながる可能性があります。すべてのエンドポイントに堅牢なセキュリティ対策を導入してください。
- **ID管理を軽視しない**:ID管理はゼロトラストの鍵であり、IDを適切に管理できないと、機密リソースへの不正アクセスにつながる可能性があります。
- **ファイアウォールだけに依存しない**:ファイアウォールは*基本的な*デバイスおよびネットワークセキュリティの有効な手段ですが、単独では高度な脅威を防ぐには不十分な場合があります。
- **組織のセキュリティ態勢を継続的に監視することを怠らない**:ゼロトラストは常に進化する概念です。セキュリティ態勢を継続的に監視し、組織が進化し続ける脅威に先んじられるようにします。
- **インシデント対応計画を軽視しない**:インシデント発生時に備えた計画を用意しておくことが重要です。インシデント対応計画が整備されていないと、組織の事象への対応が遅れる可能性があります。
- **ユーザー教育を軽視しない**:ゼロトラストはユーザーにとってまったく新しい概念かもしれないため、この新しいポリシーについて教育し、ユーザーによる導入を促進し、円滑にすることが重要です。
## 続きを読む:
[認証情報のライフサイクル:先手を打ってセキュリティとアクセス管理を強化する](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)
## Bitwardenはゼロトラストへの変革を支援します
ゼロトラストアーキテクチャは、組織のサイバーセキュリティへの取り組み方を、境界中心の考え方からデータ中心の考え方へと根本的に転換します。テクノロジーリーダーは、その中核原則を理解し、多要素認証やゼロ知識暗号化などの機能を実装することで、セキュリティ態勢を大幅に強化できます。
ゼロトラストセキュリティモデルは、セキュリティの強化、インシデント対応の向上、コンプライアンスの強化、外部脅威によるリスクの低減、セキュリティ運用コストの削減、ユーザーエクスペリエンスの向上、高度な脅威からの保護強化、データ損失防止、将来に備えたセキュリティの実現に役立ちます。
現在のセキュリティインフラを見直し、Bitwardenがすぐにセキュリティ態勢を強化できる領域を特定することで、今すぐゼロトラストへの取り組みを始めましょう。
まずは、以下のリソースをご確認ください。
- [最小権限アクセス制御のための追加のエンタープライズオプション](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/#flexible-collections-options-for-your-organization/)
- [メンバーアクセスレポートで監査を加速](https://bitwarden.com/ja-jp/blog/accelerate-audits-with-the-member-access-report/)
- [認証情報のライフサイクル:先手を打ってセキュリティとアクセス管理を強化する](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)
- [一秒一秒が重要:リスクのある認証情報の修正に9日かかるのは長すぎます](https://bitwarden.com/ja-jp/resources/bitwarden-business-insights-report/)
- [エンドツーエンド暗号化がゼロ知識への道を切り開く仕組み - ホワイトペーパー](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption-white-paper/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-to-securely-manage-ssh-keys/
---
# SSH key management: How to secure keys across teams and infrastructure
This SSH key management guide covers key inventory, rotation, permissions, automation, and when to replace static keys with SSH certificates.
---
Secure Shell (SSH) keys quietly unlock a huge share of modern infrastructure, providing passwordless authentication for users, applications, and machine identities. As organizations grow, keeping those keys organized becomes a bigger job. Keys accumulate across servers, cloud infrastructure, developer workstations, and continuous integration and continuous delivery (CI/CD) pipelines, which makes it harder to track ownership, remove outdated access, and apply consistent security policies.
Strong SSH key management treats SSH keys as privileged credentials, not just files sitting on individual systems. The same principles apply whether an organization manages a handful of developers or thousands of systems and machine identities. This guide covers how to generate, store, distribute, inventory, rotate, and revoke SSH keys, and how to prepare for more scalable approaches, such as SSH certificates.
## How to manage SSH keys securely
SSH key management software and best practices go well beyond creating a key pair. Every key should follow a defined lifecycle: secure generation, protected storage, controlled distribution, inventory tracking, rotation, revocation, and ongoing monitoring.
The process looks different for a solo administrator, a platform team, and a large enterprise managing machine identities, but the lifecycle stays the same. A strong SSH key management strategy typically includes:
- Generating modern SSH key pairs
- Storing private keys securely
- Distributing public keys through approved workflows
- Maintaining an accurate key inventory
- Rotating and revoking keys when appropriate
- Monitoring access and auditing key usage regularly
Organizations should treat SSH keys as sensitive credentials rather than configuration files. Learn more about[ understanding SSH keys as secrets](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/).
## Common gaps in SSH key management
A few patterns show up again and again, and they're easy to spot once someone knows where to look:
- Developers generate keys locally with no record of where the public key ended up.
- Former employees' keys remain active in authorized_keys files months after departure.
- Service accounts share a single long-lived key across multiple automated workloads.
- No one owns the SSH key inventory, so audits rely on manual server-by-server checks.
Each of these gaps closes with the same fix: treating SSH keys as governed credentials with a defined lifecycle, rather than files that live wherever a user or process happened to put them.
## How to generate and store SSH keys securely
Strong SSH security starts with modern key generation and secure storage. For most environments, Ed25519 SSH keys offer the best balance of security and performance. RSA remains a compatibility option for legacy systems that cannot yet support Ed25519.
### **SSH key pair selection and passphrase policy**
Generate new SSH keys with Ed25519 whenever possible, and reserve RSA for cases where legacy compatibility requires it. Human-held private keys should always carry a strong, unique passphrase. Service accounts and automation often require different controls; document and review those exceptions regularly.
### **SSH private key storage and local permissions**
Private keys should never be stored in source code repositories or sent via email or chat. An encrypted credential management solution that supports controlled access and auditing offers stronger protection.
As a baseline, these file hygiene practices help reduce exposure:
- Restrict the .ssh directory to the account owner.
- Limit private key file permissions to the owner.
- Store public keys only where they are required.
- Review authorized_keys management regularly and remove outdated entries.
- Keep private keys inside approved storage locations.
Organizations using Bitwarden can securely manage SSH authentication with the[ Bitwarden SSH Agent documentation](https://bitwarden.com/ja-jp/help/ssh-agent/). Development teams can also learn how to secure access and Git workflows with SSH Agent.
## How to control SSH key distribution, access, and inventory
Copying public keys into individual authorized_keys files works for a handful of servers, but tracking ownership, approvals, and unused keys gets difficult fast across larger environments. Standardized deployment workflows and a centralized SSH key inventory provide much stronger governance.
| **Lifecycle task** | **Manual approach** | **Scalable approach** | **Security benefit** |
|------|------|------|------|
| Key distribution | Copy into authorized_keys | GitOps or configuration management | Consistent deployments |
| Ownership | Individual records | Central inventory | Clear accountability |
| Access approval | Informal requests | Documented workflows | Stronger governance |
| Inventory | Spreadsheets | Centralized inventory | Better visibility |
| Key updates | Server-by-server changes | Automated deployment | Fewer errors |
| Auditing | Manual reviews | Automated auditing | Better compliance |
### **SSH key sprawl and unmanaged keys**
Unused keys are patient. Without regular reviews, they often stick around long after employees leave, contractors finish projects, or systems retire. Removing outdated keys reduces SSH key sprawl and strengthens the overall security posture.
### **Centralized SSH key inventory for users, hosts, and automation**
A centralized source of truth for users, hosts, and machine identities gives teams a clear SSH key inventory. Configuration management, GitOps repositories, and centralized directories all support this approach. A current inventory helps organizations verify ownership, remove outdated access, and support security audits.
## SSH key rotation and revocation best practices
A strong inventory makes the next lifecycle stage possible: knowing which keys exist means an organization can rotate and revoke them on schedule. SSH key rotation should follow defined organizational policies and happen immediately after any suspected compromise. SSH key revocation should occur promptly when employees leave, systems are retired, or access is no longer needed.
### **Rotation triggers and safe cutover patterns**
Routine security policies, suspected compromise, and infrastructure changes all call for SSH key rotation. Every rotation plan should update both the client-side private key and the server-side trust configuration. This coordinated step avoids authentication failures and service disruptions.
### **Revocation workflows for compromised or unused keys**
Compromised or outdated keys should come out of trusted systems and inventories right away as part of onboarding and succession or system decommissioning. A[ developer security API](https://bitwarden.com/ja-jp/help/public-api/) automates more of these lifecycle operations.
### **Setting a practical rotation cadence**
Many organizations rotate SSH keys on a fixed schedule, such as every 90 to 180 days for human-held keys, with shorter cycles for high-privilege service accounts.
The right cadence depends on the sensitivity of the systems a key can reach and how many people or processes hold a copy. A key that unlocks a single low-risk development server does not need the same rotation frequency as a key with access to production infrastructure or customer data.
Automated reminders and deployment tooling make frequent rotation realistic. Without automation, most teams rotate keys rarely, if at all, because manually rotating keys across dozens or hundreds of systems requires real coordination.
## When to replace static SSH keys with short-lived SSH certificates
Static SSH keys work well in smaller environments, but they get harder to manage as organizations add users, hosts, and automated workloads. Every new system means another trusted public key to distribute and maintain, and that math catches up fast: more keys, more places for something to go wrong.
SSH certificates simplify this model. With certificate-based authentication, servers trust a central SSH certificate authority (CA) instead of individual public keys.
The CA issues short-lived SSH certificates just in time after successful authentication. This approach reduces standing access, removes the need to manage a separate trusted key on every target system, and improves auditability.
### **Static keys and short-lived certificates**
Short-lived SSH certificates reduce standing access because they expire automatically. Compared with long-lived static keys, they simplify trust distribution, reduce revocation effort, and provide teams with better visibility into SSH privileged access management.
### **SSH certificate authority design and trust distribution**
Instead of maintaining trusted public keys on every server, administrators establish trust in the SSH certificate authority, which validates identities centrally and issues certificates.
### **Just-in-time SSH access for users and machines**
Many organizations pair short-lived certificates with just-in-time SSH access, issuing credentials only when approved users or automated workloads need them. Instead of holding standing access to a server around the clock, a user requests access, an approval workflow validates the request, and the certificate authority issues a certificate scoped to that session.
This model narrows the window during which a credential could be misused, and it gives security teams a clear, timestamped record of who accessed which system and when. For machine identities, just-in-time access works the same way: an automated workload requests a certificate immediately before it needs one, rather than holding a long-lived key indefinitely.
## What SSH key management software should automate
As environments expand, SSH key management software helps automate repetitive lifecycle tasks and improves visibility and governance. Core capabilities should include key discovery, inventory management, secure vaulting, rotation workflows, policy enforcement, certificate support, audit logging, and reporting.
Many organizations combine privileged access management and machine identity platforms to reduce manual administration, improve compliance, and strengthen operational security. Solutions that integrate with enterprise credential management workflows simplify credential governance further across distributed teams.
## How Bitwarden helps secure SSH-related secrets and workflows
Automation covers half the picture. Managing SSH keys securely also takes centralized credential storage, controlled sharing, administrative visibility, and secure authentication workflows that support developers without exposing private keys.
Bitwarden helps organizations manage SSH-related secrets through encrypted vault storage,[ enterprise administration](https://bitwarden.com/ja-jp/products/business/), role-based access controls, secure sharing, and API-driven automation. The Bitwarden SSH Agent lets developers authenticate with SSH keys stored securely in their Bitwarden vault, rather than leaving private keys scattered across local systems. The SSH Agent secures private keys for individual developers, while Secrets Manager centralizes machine and service-account credentials used by automated workloads.
[Open-source transparency](https://bitwarden.com/ja-jp/open-source/), enterprise integrations, and flexible deployment options enable organizations to integrate Bitwarden into existing developer and infrastructure workflows. This approach maintains strong credential governance throughout. Teams managing additional sensitive credentials can also extend these practices with the Bitwarden secrets management platform.
## Build a more scalable SSH access model with Bitwarden
The lifecycle stages above work best as a connected system rather than isolated tasks handled ad hoc. Bitwarden brings key storage, access controls, and automation together in one place, so teams spend less time chasing down keys and more time securing them.
Get started with[ Bitwarden Secrets Manager](https://bitwarden.com/ja-jp/products/secrets-manager/) to centralize SSH key storage, automate rotation, and give teams a single source of truth for credential governance.
## Frequently asked questions
### **What is SSH key management?**
SSH key management is the process of securely generating, storing, distributing, inventorying, rotating, and revoking SSH keys throughout their lifecycle. Strong SSH key management helps organizations reduce security risk, improve governance, and maintain secure access across users, systems, and automated workloads.
### **Why does SSH key management matter?**
As organizations grow, SSH keys accumulate across servers, cloud infrastructure, developer workstations, and CI/CD pipelines. A centralized inventory and defined lifecycle controls keep unused or unmanaged keys from adding administrative overhead and expanding the attack surface.
### **When should SSH keys be rotated or revoked?**
SSH keys should rotate according to organizational policy and immediately after any suspected compromise. Keys should also be revoked as part of onboarding and succession or system decommissioning, or whenever access is no longer needed.
### **What are the benefits of SSH certificates over static SSH keys?**
SSH certificates simplify trust management because servers trust a central SSH certificate authority instead of maintaining individual public keys for every user. Short-lived SSH certificates also reduce standing access and support just-in-time authentication.
### **How can Bitwarden help manage SSH keys?**
Bitwarden helps organizations securely store SSH-related secrets, control access via encrypted vaults, support developer authentication with the Bitwarden SSH Agent, and automate credential management via Secrets Manager and developer security APIs.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-to-set-up-break-glass-accounts/
---
# How to set up a break glass account for secure emergency access
IT due diligence scrutinizes credential governance and access controls. See how password management helps organizations reduce deal friction and pass review faster.
---
Modern identity platforms rely on strong authentication, conditional access, and least privilege to protect privileged accounts. These controls strengthen security. But they can also block legitimate administrators from reaching critical systems during an identity provider outage, an authentication failure, or a policy misconfiguration.
A break glass account provides a secure recovery path when standard administrative access is unavailable. To work when it matters most, the account needs careful provisioning, protection, monitoring, and testing. Creating an emergency access account alone is not enough.
This guide covers how to set up a break glass account for identity platforms such as Microsoft Entra ID, when to use one, and the governance practices that keep emergency access ready without weakening day-to-day security.
> **Setting up break glass access in Bitwarden works differently.** Create a service account with Owner permissions, then store its credentials and multifactor authentication outside Bitwarden in a secure location accessible to authorized members. Login with passkey, using a hardware key like a YubiKey, removes the need to enter a username, password, or two-factor code. Storing the YubiKey and its PIN in a safe gives authorized members a straightforward way to regain access.
## Five steps to set up a break glass account
Setting up a break glass account involves more than creating a privileged user account. Organizations typically follow five steps:
- Create at least two independently managed emergency access accounts with shared organizational ownership.
- Provision the accounts outside the primary identity dependency chain.
- Secure credentials with controlled storage and documented retrieval procedures.
- Configure only the policy exclusions necessary for emergency access.
- Monitor, audit, and regularly test the accounts to keep them usable.
The sections below walk through provisioning, credential security, governance, monitoring, and testing in detail, starting with when a break glass account should and shouldn't be used. For platform-specific configuration guidance, see the administrative break glass account configuration.
## What should a break glass account be used for?
A break glass account is a highly privileged emergency access account reserved for situations where standard administrative accounts cannot be used. Common triggers include identity provider outages, multifactor authentication (MFA) failures, conditional access lockouts, or incident response scenarios that require immediate administrative recovery.
Unlike a standard privileged administrator account, a break glass account is not intended for routine operational work. It should stay inactive unless an authorized emergency requires its use. Frequent or unnecessary use weakens confidence in the control, complicates auditing, and raises the risk of unauthorized access.
Treating a break glass account as a governed recovery mechanism, rather than a convenience account, preserves both security and operational resilience.
## How do you provision a break glass account securely?
Provisioning a break glass account starts by removing unnecessary dependencies that could block access during an emergency. Organizations typically address this by:
- Creating cloud-only accounts in Microsoft Entra ID environments that stay available even if federated identity services go down
- Establishing accounts within an enterprise identity and access management (IAM) solution that supports centralized administration, role-based access, and auditing
- Assigning only the privileged roles required for recovery
- Documenting ownership and reviewing configurations after significant identity or policy changes
**A single break glass account is a single point of failure.** Most organizations maintain at least two, independently managed, to guarantee emergency access survives a credential issue or personnel change.
### **Break glass procedure: Emergency account configuration checklist**
| Emergency accounts | Maintain at least two independently managed accounts | Single point of failure |
|------|------|------|
| Identity source | Use cloud-only accounts where appropriate | Federated identity outage |
| Role assignment | Assign only required emergency administrative roles | Excess standing privilege |
| Account ownership | Organizational ownership with documented custodians | Personnel changes or orphaned accounts |
| Configuration reviews | Review accounts after major identity or policy changes | Configuration drift |
## How should you secure break glass credentials?
Securing break glass credentials matters as much as provisioning accounts. Strong credential generation, secure storage, and dual-control retrieval procedures help authorized administrators recover access without introducing new risk.
### **Vaulting and physical backup procedures**
Store break glass credentials in a secure enterprise password manager or a privileged access management (PAM) solution that supports encryption, access controls, and audit logging. Depending on organizational requirements, an encrypted offline copy or sealed physical backup supports the disaster recovery plan. Document retrieval procedures require dual-control approval where appropriate and restrict access to authorized personnel.
### **Passkeys, passwords, and authentication fallback**
Modern break glass accounts use phishing-resistant multifactor authentication, such as FIDO2 security keys or [passkeys](https://bitwarden.com/ja-jp/passwordless-passkeys/), whenever organizational requirements permit. Earlier break glass strategies often relied on password-only accounts to guarantee access during authentication outages. Organizations now strengthen security while maintaining documented recovery procedures if hardware authenticators or supporting identity services become unavailable.
Bitwarden guidance on two-step login for high-risk accounts and break glass account passkey requirements outlines how to align emergency access with current authentication practices. Review authentication methods periodically to confirm they continue supporting secure emergency access.
## Which conditional access policies should a break glass account bypass?
A break glass account should bypass only policies that could prevent administrators from restoring access during an emergency, such as conditional access exclusions for device compliance or trusted location requirements. Review these policies regularly to ensure designated break glass accounts remain usable during a lockout. Every exclusion should be documented, narrowly scoped, and tested as part of ongoing governance.
For example, requiring all administrator accounts to authenticate from compliant devices could unintentionally block emergency access if device compliance services go down. A limited exclusion for designated break glass accounts preserves recovery access without weakening security elsewhere.
Administrators should validate that policy changes have not inadvertently removed or expanded emergency access.
## How do you monitor and audit emergency accounts and break glass procedures?
The final step is confirming that emergency accounts stay ready when needed. Because break glass accounts are rarely used, any activity warrants immediate attention.
Ongoing monitoring should include:
- Sign-in attempts on break glass accounts
- Credential changes
- Privilege modifications
- Prompt investigation of unexpected activity
When emergency credentials must be shared, [controlled access and auditability](https://bitwarden.com/ja-jp/products/access-intelligence/), rather than email or chat, keep the process secure.
After every emergency use, complete these follow-up steps:
- Document the incident and capture supporting evidence
- Confirm retrieval procedures were followed
- Rotate credentials
- Verify that permissions and recovery procedures remain current
## How often should you test a break glass account?
Regular testing should include controlled dry runs, without normalizing routine use of the account. These dry runs validate sign-in, the availability of privileged roles, monitoring and alerting, and credential retrieval procedures. Emergency access vault management workflows should be included in recovery exercises to confirm designated contacts and to verify that approval processes function as expected. Documenting the testing cadence, approvers, and results helps identify configuration drift before an actual emergency.
## How Bitwarden supports break glass account governance
Effective emergency access depends on secure credential storage, controlled access, centralized identity management, and ongoing visibility into privileged account activity. Encrypted credential vaults, [SSO integration](https://bitwarden.com/ja-jp/integrations/), enterprise policies, role-based permissions, auditable event logs, and secure sharing reinforce documented recovery procedures and operational readiness.
A well-designed break glass account strengthens organizational resilience by enabling administrators to recover access without weakening everyday security controls. [Learn how enterprise security consolidation and access management](https://bitwarden.com/ja-jp/products/enterprise/) simplifies privileged credential management and strengthens an emergency access strategy today.
## Frequently asked questions
**What is a break glass account?**
A break glass account is a highly privileged emergency access account used to restore administrative access when standard authentication methods or identity services are unavailable. It should stay inactive except during approved emergency situations.
**How many break glass accounts should an organization have?**
Most organizations maintain at least two independently managed break glass accounts. This reduces the risk of losing emergency access because of a single account failure, credential issue, or personnel change.
**Should a break glass account use multifactor authentication?**
Yes, when possible. Many organizations protect break glass accounts with phishing-resistant multifactor authentication methods, such as FIDO2 security keys or passkeys. Documented fallback authentication procedures confirm emergency access remains available if primary authentication methods are unavailable.
**How often should a break glass account be tested?**
Organizations should test break glass accounts regularly as part of disaster recovery or identity resilience exercises. Testing should verify authentication, privileged role assignments, monitoring, credential retrieval procedures, and documented recovery workflows without normalizing routine use of the account.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/how-to-strengthen-multi-cloud-security/
---
# パスワードのベストプラクティスでマルチクラウドセキュリティを強化する方法
マルチクラウドアーキテクチャのセキュリティ管理には、戦略的なマルチクラウドアプローチが必要です。組織は複数のクラウドプラットフォームを同時に統合し、保護する複雑さに対処しなければならないためです。
---
## マルチクラウドセキュリティ入門
複数のクラウドを利用する企業では、それぞれに独自のインフラストラクチャと管理ツール(AWS、Azure、GCP、さらにはオンプレミスソリューション)が存在します。この構成は、サイバーセキュリティの領域でいくつもの固有の課題をもたらします。なぜでしょうか。各プラットフォームでは、ユーザー認証やセキュリティ適用などのタスクに異なるツールが使われるためです。マルチクラウドアーキテクチャのセキュリティ管理には、戦略的なマルチクラウドアプローチが必要です。組織は複数のクラウドプラットフォームを同時に統合し、保護する複雑さに対処しなければならないためです。
すべての環境で強力かつ一貫した[パスワードポリシー](https://bitwarden.com/ja-jp/resources/creating-a-strong-password-policy/)がなければ、脆弱性が生まれます。これにより、シャドーIT、コンプライアンス上の懸念、セキュリティギャップの問題も生じる可能性があります。すべてのクラウドでセキュリティプラクティスを統一することで、企業は複雑さを軽減できるだけでなく、時間も節約できます。包括的なセキュリティフレームワークを採用し、すべてのクラウドプラットフォームでセキュリティポリシーを一貫して適用することは、効果的なリスク管理に不可欠です。
## クラウドセキュリティとは?
クラウドセキュリティとは、インフラストラクチャ、アプリケーション、データを含むクラウドコンピューティング環境を、幅広いセキュリティリスクや脅威から保護するための一連のプラクティス、テクノロジー、ポリシーを指します。組織が機密データの保存や重要なアプリケーションの実行にクラウドサービスをますます利用するようになる中、これらのリソースの機密性、完全性、可用性を確保することが最優先事項となっています。Bitwardenの[クラウドセキュリティ](https://bitwarden.com/ja-jp/blog/how-bitwarden-protects-cloud-users/)への取り組みについても読むことをおすすめします。
企業が複数のクラウドサービスプロバイダーやプラットフォームを活用するマルチクラウド環境では、クラウドセキュリティの複雑さが大幅に増します。各クラウドプロバイダーは独自のセキュリティプロトコル、管理ツール、コンプライアンス要件を持っている場合があり、すべてのクラウド環境にまたがってセキュリティを管理する包括的なアプローチの採用が不可欠です。つまり、組織はクラウドリソースにアクセスできるユーザーを制御するため、堅牢な[IDおよびアクセス管理](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/)システムを実装するとともに、一貫したセキュリティポリシーと[セキュリティコントロール](https://bitwarden.com/ja-jp/blog/bitwarden-security-and-compliance-program/)をさまざまなクラウドプロバイダー全体に適用する必要があります。
効果的なクラウドセキュリティの重要な要素のひとつが、クラウドセキュリティポスチャ管理(CSPM)です。これは、組織がクラウドインフラストラクチャ内のセキュリティギャップ、設定ミス、脆弱性を特定し、修正するのに役立ちます。CSPMツールは一元的な可視性とセキュリティ管理を提供し、セキュリティチームが[セキュリティイベントを監視](https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-microsoft-sentinel/)し、複数のクラウド環境にわたって強固なセキュリティポスチャを維持できるようにします。
機密データやアプリケーションをさらに保護するため、組織は[多要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)、Webアプリケーションファイアウォール、[暗号化](https://bitwarden.com/ja-jp/blog/why-end-to-end-encryption-is-crucial-for-developer-secrets-management/)などの高度なセキュリティ対策を導入する必要があります。これらのコントロールは、マルチクラウドの世界で発生し得るデータ侵害、不正アクセス、その他のセキュリティ脅威から守るのに役立ちます。リアルタイム監視と脅威インテリジェンスも重要であり、セキュリティチームが新たな脅威を迅速かつ効果的に検知し、対応できるようにします。
マルチクラウドまたはハイブリッドクラウド環境でセキュリティを管理するには、セキュリティチームがアクセス管理システム、ネットワークセキュリティプロトコル、一貫したセキュリティポリシーを活用してセキュリティ脆弱性を最小限に抑える、協調的な取り組みが必要です。包括的なクラウドセキュリティソリューションを優先し、セキュリティ管理のベストプラクティスを採用することで、組織は進化するサイバー脅威からクラウドインフラストラクチャと機密データを保護しながら、自信を持ってマルチクラウド戦略を取り入れることができます。
最終的に、クラウドセキュリティは単なる技術要件ではなく、複数のクラウドプラットフォームで運用するあらゆる組織にとっての戦略的必須事項です。堅牢なセキュリティ対策を実装し、一元的な管理と可視性を維持することで、企業はクラウドアーキテクチャがどれほど複雑になっても、クラウドサービスを安全かつコンプライアンスに準拠して利用できます。
## すべてのクラウドで一貫したパスワードポリシーを確立する
すべてのクラウド環境に適用される統一されたパスワードポリシーは、マルチクラウドセキュリティの基盤となるべきものです。それに加えて、一貫したパスワード運用が鍵となります。また、パスワードだけでなくセキュリティのあらゆる側面について、すべてのクラウド環境でセキュリティポリシーを一貫して適用することも不可欠です。一貫したパスワード運用を確立するには、次の点を検討してください。
- すべてのクラウドで強力なパスワードを必須にする。これを適用する最適な方法は、信頼できるパスワードマネージャーを使用することです。
- すべてのクラウド環境で、パスワードの複雑さ、長さ、ランダム性の一貫性を確保するポリシーを実装する。
- 多要素認証を採用する。
- すべてのクラウドに包括的なログ記録および監視システムを構築し、異常なアクティビティや不審な挙動を特定する。
留意すべき点のひとつは、マルチクラウド環境における一貫したパスワード運用のメリットです。これには、セキュリティポスチャの強化、コンプライアンスの向上、侵害コストの削減、管理の簡素化が含まれます。
## パスワード強度の評価
企業は、使用されているパスワードの強度を定期的に評価することを習慣化すべきです。脆弱なパスワードや使い回されたパスワードが見つかった場合は、新しいパスワードポリシーを満たすように変更することが不可欠です。
同時に、パスワードポリシー適用の基盤を一元化しましょう。そのためには、監督を簡素化できる一元的なパスワード管理プラットフォームの利用を検討してください。パスワードポリシー適用の基盤を一元化するメリットには、次のようなものがあります。
- **一元的な制御と一貫性** - 信頼できる唯一の情報源として機能します。
- **導入と管理の効率化** - 実装と拡張が容易になります。
- **ユーザーエクスペリエンスの向上** - パスワード管理を簡素化します。
- **可視性とレポート機能の向上** - リアルタイムのインサイトとセキュリティギャップの特定が可能になります。
- **コストと時間の削減** - 生産性が向上します。
## 二要素認証の追加
2FAを追加することは、ギャップを埋め、マルチクラウド環境全体のセキュリティを強化するうえで不可欠です。2FAを組み合わせることで、企業は第2の保護レイヤーを追加し、ユーザーがアカウント乗っ取りの被害に遭いにくくすることで、認証情報の窃取やブルートフォース攻撃を回避しやすくなります。
2FAは、管理外アカウント(シャドーIT)からの保護、セキュリティワークフローの効率化、プラットフォーム全体での一貫したセキュリティ確保により、特定のギャップを埋めます。2FAを組み合わせることで、アカウントの侵害がより困難になり、マルチクラウド環境に伴うリスクの軽減に役立ちます。
## マルチクラウドセキュリティのためのアクセス管理とID管理の効率化
効率化されたマルチクラウドセキュリティを実現したい企業は、次の点を検討してください。
### シングルサインオン(SSO)とフェデレーションID
ユニバーサルログインにより、従業員はすべてのクラウド環境で単一の認証情報セットを使用できるため、個別のアカウントが不要になり、オンボーディング時の手間が軽減されます。Bitwardenは最近、[SSOによる統合パスワードセキュリティ](https://bitwarden.com/ja-jp/blog/bitwarden-password-manager-login-with-sso/)を組み込むことで、OktaやAzure ADなどの既存のIDプロバイダーを使用したアクセスを可能にし、これを強化しました。
### サービスとしてのID管理
これにより、役割ベースのアクセス制御や自動プロビジョニングを含む、ID管理の一元的な制御が可能になります。BitwardenはIAMプラットフォームとシームレスに連携し、**フェデレーションID**とSSOの統合を実現します。これらのツールは、クラウド環境全体でアクセスを保護し、ユーザーエクスペリエンスを向上させるのに役立ちます。
### クラウドネイティブのIDプロバイダー
クラウドネイティブのIDプロバイダーはセルフサービスアクセスを提供し、ユーザーが自身のIDを管理できるようにします。たとえば、Bitwardenを**Azure Active Directory**と組み合わせることで、自動プロビジョニングとプロビジョニング解除が可能になり、サービス全体でのオンボーディングと無効化が簡素化されます。
### ゼロトラストセキュリティモデル
ゼロトラストセキュリティモデルへ移行することで、クラウドプラットフォーム全体でIDを一貫して検証できるようになります。Bitwardenの[ゼロトラストアーキテクチャの実装](https://bitwarden.com/ja-jp/resources/how-to-implement-zero-trust-architecture/#bitwarden-supports-zero-trust-transformations/)に関するガイドでは、マイクロセグメンテーション、継続的なID検証、最小権限アクセスといった中核原則を解説しています。
## Bitwardenで一貫したパスワードポリシーを維持
Bitwardenを使用することで、企業は一貫したパスワードポリシー、二要素認証、統合ID管理をより確実に導入できます。また、一元管理、マスターパスワードによる保護、パスワード強度ルール、アカウント共有管理、統合オプション(シングルサインオンプロバイダーとの統合など)、チームとデバイス全体での一貫したパスワード管理、セキュリティ上の負担軽減も実現できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/iam-strategy-guide/
---
# IDおよびアクセス管理戦略ガイド
IDおよびアクセス管理(IAM)戦略は、アクセスを保護し、デジタルトランスフォーメーションの目標と整合させるための体系的なアプローチを構築します。
---
ビジネスの成長に伴い、複数のプラットフォームにまたがるID管理の複雑さが増します。IDおよびアクセス管理(IAM)戦略は、アクセスを保護し、デジタルトランスフォーメーションの目標と整合させ、実装に向けた明確な目的を定義するための体系的なアプローチを構築します。明確に定義された戦略は、ガバナンスを強化し、プロセスを効率化し、セキュリティとコンプライアンスのリスクを軽減します。アクセス管理ソリューションは、効果的なIAM戦略に不可欠であり、セキュリティを高め、コンプライアンスを実現します。
## IDおよびアクセス管理戦略とは?
IDおよびアクセス管理(IAM)とは、システム、アプリケーション、ネットワーク、データへのアクセスを制御するために使用されるプロセス、テクノロジー、ポリシーの集合です。
IAM戦略により、承認されたユーザーのみが認証され、重要なシステムや情報にアクセスできるようになります。これはITセキュリティの要であり、デジタル資産の機密性、完全性、可用性を保護します。
強固なIAMフレームワークは、セキュリティ目標をビジネス上の優先事項と整合させ、リスクを低減し、規制コンプライアンスを支援し、最小権限アクセスを徹底します。最新のIAMプラットフォームはさらに、ワークフローを自動化し、ユーザーライフサイクル管理を効率化し、アクセス制御を強化することで、運用効率を高めながら組織の安全性を維持します。
## 効果的なIAM戦略の主要コンポーネント
効果的なIAM戦略は、ポリシー、テクノロジー、ガバナンスの実践を組み合わせ、連携してデジタルリソースを保護します。最も重要なコンポーネントは次のとおりです。
- **ユーザー識別**:従業員、請負業者、パートナーに一意のアカウントを作成し、不正アクセスを防ぎます。
- **認証**:パスワード、生体認証、ワンタイムコードなどの方法でユーザーのIDを検証します。強固な戦略では、複数の認証要素を組み合わせて認証情報の窃取に対抗します。
- **認可**:役割、権限、組織構造に基づいてアクセス権を定義し、最小権限アクセスを徹底します。
- **説明責任**:ユーザーアクティビティを監視し、アクセスイベントを記録し、コンプライアンス要件を適用して、透明性と追跡可能性を確保します。
- **役割ベースのアクセス制御(RBAC)**:ユーザーの役割や職務に応じて権限を割り当て、管理を簡素化し、手動での監督を減らします。ユーザーの役割は、IAMフレームワーク内で権限とアクセスポリシーを定義するために使用されます。
- **特権アクセス管理(PAM)**:重要度の高いユーザーアカウントや機密性の高いシステムにより厳格な制御を適用し、特権認証情報の悪用、権限昇格、横方向の移動のリスクを抑えます。
- **多要素認証(MFA):** ユーザー認証時のセキュリティを強化し、単一の認証情報への依存を減らすために、2つ以上の検証方法(例:パスワード、生体認証、トークン)を要求します。
- **シングルサインオン(SSO)**:このテクノロジーにより、ユーザーは1組の認証情報で複数のアプリケーションやシステムへのアクセスを保護でき、単一のログインで複数のアプリケーションにアクセスできるため、セキュリティと使いやすさが向上します。
- **アクセスシステムとIAMプラットフォーム**:認証方法の統合、プロビジョニングの管理、組織全体でのポリシー適用に必要なインフラストラクチャを提供します。IAMツールは、デジタルIDとアクセス制御の管理に不可欠です。
これらの要素が連携することで、デジタルIDを安全に管理し、機密データを保護し、コンプライアンス要件を一貫して適用できます。
## IAMの目的
明確な目的は、効果的なIDおよびアクセス管理戦略の基盤です。これらの目的は、組織のセキュリティ体制およびより広範なビジネス目標と整合している必要があります。IAMシステムは、必要に応じて権限を付与、変更、または取り消すことで、ユーザーが組織のリソースに適切にアクセスできるようにします。主な狙いは、承認されたユーザーのみが重要なシステムやデータにアクセスできるようにし、侵害のリスクを低減することです。
IAMの主な目的は次のとおりです。
- **効率的なID管理**:RBAC、属性ベースのアクセス制御(ABAC)、最小権限モデルを用いて、アカウントと権限を統制します。
- **強固な認証プラクティス**:多要素認証やパスワードレス認証など、最新の認証方法を企業全体で採用し、認証情報窃取のリスクを低減し、コンプライアンス要件を満たし、全体的なセキュリティ体制を強化します。
- **アクセスポリシーの策定**:IDと機密リソースを保護するため、ユーザーアクセスに関する一貫したルールを定義します。
- **定期的な監査とレビュー**:ユーザーが組織のリソースに対して適切なアクセス権を保持していることを検証し、組織のセキュリティ体制が維持されていることを確認し、異常を検出し、コンプライアンスを支援します。
これらの目的を定義することで、組織はレジリエンスを高め、不正アクセスを最小限に抑え、規制との整合性を維持できます。
## IAM戦略の実装方法
IAMの実装を成功させるには、計画、ステークホルダー間の合意形成、継続的な監督が必要です。推奨される手順は次のとおりです。
- **組織のニーズを評価する**:役割、アクセス要件、規制上の義務を特定し、既存のIAMプロセスとツールを評価します。
- **明確な戦略を定義する**:目標、ポリシー、ユーザーカテゴリ(従業員、請負業者、パートナー)、アクセスレベル、セキュリティ要件を定めます。
- **適切なソリューションを選択する**:拡張性があり、既存システムと連携し、コンプライアンスをサポートし、優れたユーザーエクスペリエンスを提供するIAMソリューションを評価・選択します。
- **コアコンポーネントを実装する**:認証を設定し、役割ベースのアクセスを確立し、最小権限の原則を適用し、ユーザーライフサイクル全体を通じてIDを効果的に管理します。
- **アクセス制御を設定する**:ビジネスプロセスに沿った権限管理を構築し、IAMを使用して機密リソースへのアクセスを制限し、不正アクセスを最小限に抑えます。
- **システム全体で連携する**:IAMシステムとID管理システムをアプリケーション、データベース、ネットワーク、クラウドサービスに接続し、可視性と制御を一元化します。
- **段階的に展開する**:段階的に導入し、十分にテストし、導入状況とセキュリティパフォーマンスを監視します。
- **監査と改善を行う**:アクセス権を継続的に見直し、リスク評価を実施し、変化するコンプライアンスやビジネスニーズに合わせて調整します。
効果的なIAMの実装により、組織全体で一貫したアクセス制御を確保しながら、セキュリティを向上し、IT運用を効率化し、手動作業を削減できます。
## デジタルIDとアクセス管理
組織内のすべてのユーザー、デバイス、システムには、リソースとのやり取りの方法を定義するデジタルIDがあります。作成、変更から停止、削除まで、ライフサイクル全体でこれらのIDを管理することは、強固なIAM戦略の中核です。
アクセス管理は、この基盤の上に成り立ち、IDがどのように認証、認可、プロビジョニングされるかを管理します。最新のプラットフォームは、自動プロビジョニング、一元化されたポリシー適用、役割変更時やユーザー退職時の迅速なプロビジョニング解除によって、これらのプロセスを効率化します。これにより管理負荷を軽減し、一貫性を確保し、認証情報の悪用機会を抑えます。
効果的なデジタルIDとアクセス管理は、監査証跡を生成し、標準化されたポリシーを適用し、アクセス要求やインシデントへの迅速な対応を可能にします。適切に連携されていれば、ビジネスの俊敏性を支えながらセキュリティと運用の継続性を維持し、機密情報へのアクセスの制御と監視に役立ちます。
## IAM戦略を最適化・維持するためのベストプラクティス
IAMの実装は最初の一歩にすぎません。効果を維持するには、変化する脅威やテクノロジーに合わせて継続的に評価、適応、整合させる必要があります。持続可能なIDおよびアクセス管理戦略は、初期導入にとどまらず、リスクを監視し、管理を効率化し、組織のセキュリティを長期的に強化する取り組みを組み込みます。IAMは、堅牢なアクセス制御を提供し、ID保護を支援することでセキュリティを強化します。これは、IDを悪用した侵害を防ぎ、組織のリソースを保護するうえで不可欠です。
### **新たなトレンドを常に把握する**
業界調査、出版物、アナリストレポート、イベントを通じて、新しいIAMのアプローチやテクノロジーを定期的に追跡します。カンファレンスやワークショップで同業者と交流することで、進化する脅威や新たなベストプラクティスを把握しやすくなります。
### **継続的な監視フレームワークを実装する**
アカウントのプロビジョニングと解除を自動化し、侵入検知システム(IDS)で不審なアクティビティを監視し、監査証跡を支えるアクセスログを生成します。定期的な見直しにより、脆弱性を特定し、ユーザーが役割に必要な権限のみを保持していることを確認できます。
### **ユーザーの意識を高める**
安全な認証の実践、フィッシング対策、不審なアクティビティの報告について定期的なトレーニングを提供します。明確で利用しやすいリソースにより、ユーザーはリスクを認識し、迅速に対応できるようになります。
**IAMポリシーを見直し、改善する**
既存のポリシーを組織のニーズや規制の変化に照らして継続的に評価します。新しい要件やリスクに対応できるよう、ポリシーを更新・改善します。
### **インシデント対応計画を維持する**
侵害や不正アクセスの試みに対処するための文書化された手順を確立します。演習を通じて対応計画を定期的にテストし、インシデント発生時にチームが的確に行動できるようにします。
### **ゼロトラストアーキテクチャを採用する**
ユーザーライフサイクルの各段階でIDの継続的な検証を行い、アクセス制御を適用します。ゼロトラストは境界防御への依存を減らし、認証および認可されたユーザーだけが機密情報にアクセスできるようにします。
## BitwardenとIAM
パスワードマネージャーは、IDおよびアクセス管理戦略の重要な構成要素であり、組織が認証を強化し、機密性の高い認証情報を保護するのに役立ちます。Bitwardenを使用すると、チームは次のことができます。
- 暗号化された保管庫で、パスワード、APIキー、その他のシークレットを安全に管理します。
- アカウント全体で強力かつ一意の認証情報を適用し、侵害リスクを軽減します。
- 規制要件をサポートするために、パスワード使用状況の監査可能な記録を維持します。
- IAMプラットフォームと連携し、アクセス制御を拡張してMFAをサポートします。
IAM戦略の一部としてパスワードマネージャーを組み込むことで、脆弱な認証情報や使い回しへの依存を減らし、認証を簡素化し、アクセスガバナンス全体を強化できます。さらに、シングルサインオンでBitwardenへのアクセスを制御することで、シングルサインオンに接続されていないWebサイトやアプリにも自動的に保護範囲を広げられます。BitwardenがIAMプログラムをどのように支援できるかについて詳しくは、以下の[IAMのベストプラクティス](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/)をご覧いただくか、Bitwardenチームに直接お問い合わせください。
## まとめ
IDおよびアクセス管理は、現代のセキュリティフレームワークの基盤となる要素になっています。明確に定義されたIAM戦略は、重要なシステムを保護し、レジリエンスを高め、ビジネス運用を妨げることなく進化するリスクに組織が適応できるようにします。
最も効果的なプログラムは、IAMを一度限りの実装ではなく、継続的な取り組みとして扱います。アクセス制御をビジネス上の優先事項に合わせ、継続的な監視を組み込み、認証モデルを進化させることで、組織は運用にセキュリティと俊敏性の両方を組み込むことができます。
デジタルIDは急速に増加しており、IAMは長期的な成長を可能にしながら機密リソースを保護するための枠組みを提供します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/
---
# IDおよびアクセス管理(IAM)のベストプラクティス
IDおよびアクセス管理(IAM)は、デジタルシステムや情報にアクセスできるユーザーを組織が制御するための仕組みです。大学、企業、個人情報や機密情報を管理するあらゆる組織にとって、データを安全に保つための重要な要素です。
IAMはユーザーIDを保護し、権限を管理し、適切なユーザーだけが適切なシステムにアクセスできるようにします。このガイドでは、強固なIAMシステムを構築し、他のツールと統合し、セキュリティ向上に活用するためのベストプラクティスを紹介します。
## IAMとは?
IAMは、組織全体でユーザーアカウント、パスワード、アクセス権限を管理する方法です。許可されたユーザーだけが機密性の高いシステム、アプリ、データにアクセスできるようにします。IAMツールを使うと、セキュリティを損なうことなく、学生、教職員、従業員などの大規模なユーザーグループの管理も容易になります。
安全なIAM設定は、不正アクセスの防止、デジタル資産の保護、データ保護法への準拠に役立ちます。
### 1. 強固な基盤から始める
効果的なIAMシステムは、明確な構造から始まります。つまり、ユーザーアカウントを整理し、基本的なセキュリティルールを設定し、多要素認証(MFA)などのツールを使って保護を強化することです。
**基盤づくりの手順:**
- **ディレクトリを一元化する:**ユーザーアカウントを1か所にまとめ、管理を簡素化します。
- **アクセスルールを設定する:**学生、教師、管理者などの役割に基づいて権限を割り当てます。
- **セキュリティフレームワークに従う:**GDPRやHIPAAなどの基準に準拠し、ユーザーデータを保護して法的要件を満たします。
シングルサインオン(SSO)などのツールを使うと、ユーザーは一度ログインするだけで必要なすべてにアクセスでき、複数のパスワードは不要になります。
### 2. IAMの主要コンポーネントを理解する
完全なIAMシステムには、連携して機能する複数のツールが含まれます。
- **ID管理:**ユーザーアカウントの追加、削除、更新を行います。
- **アクセス制御:**各ユーザーが表示できるもの、実行できることを決定します。
- **認証:**パスワード、多要素認証(MFA)、生体認証でユーザーのIDを確認します。
- **プロビジョニングとデプロビジョニング:**オンボーディングや引き継ぎに伴うアカウント設定を自動化します。
- **シングルサインオン(SSO):**ユーザーが一度ログインするだけで、複数のシステムに安全にアクセスできるようにします。
これらの機能を組み合わせることで、アクセスを扱うための安全で管理しやすいシステムを構築できます。
### 3. 可能なところは自動化する
自動化はミスを減らし、時間を節約します。IAMシステムを人事プラットフォームや学生記録システムなどのツールと接続すると、アカウントの作成や削除を自動化できます。
**統合のヒント:**
- IAMを**Active Directory**や類似システムと連携し、アカウントを一元的に管理します。
- 同期先として**人事または学生情報システム**を使用し、アカウントの設定と削除を自動化します。
- IAMがすべての**エンタープライズツールやアプリ**(AWSやGoogle Cloudなどのクラウドサービスを含む)と連携できるようにします。
- 有効化する:**多要素認証(MFA)**。これにより、Googleなどのプロバイダーによる新しい要件を満たします。
ユーザーの追加、更新、削除の方法を標準化することで、セキュリティと効率の両方が向上します。
### 4. 高度なIAM手法を活用する
脅威が高度化するにつれて、IAMも基本を超える必要があります。高度な戦略は、リスクのある行動をリアルタイムで検出し、対応するのに役立ちます。
**ベストプラクティス:**
- **アクセスを定期的に確認:** アクセス権を持つユーザーを確認し、古くなったものを削除します。
- **権限を監査:** レポートツールを使って、過剰または通常と異なるアクセスを見つけます。
- **適応型認証を使用:** 行動(例:場所やデバイス)に基づいてログイン要件を調整します。
- **生体認証オプションを検討:** 顔認識などの機能は、使いやすさを保ちながらセキュリティを高められます。
これらの手順により、パスワードを持っていたとしても、権限のないユーザーがアクセスすることを困難にします。
### 5. セキュリティとコンプライアンスを確保する
IAMは、侵害からデータを保護し、GDPRやHIPAAなどの法律へのコンプライアンスを支援します。また、レポートの生成、監査の実施、システムが安全であることの証明も容易になります。
**主なメリット:**
- 不正アクセスのリスクを軽減します。
- システム全体のアクティビティを監視し、ログに記録します。
- ステークホルダーや規制当局にコンプライアンスを示します。
強固なIAMシステムを維持することは、組織がデータプライバシーを重視していることを示します。
### 6. フェデレーションとシングルサインオンを使用する
**IDフェデレーション**により、ユーザーは共有IDを使用して、異なるシステム間(他の組織のシステムを含む)でログインできます。これは、高等教育機関やビジネスパートナーシップで一般的です。
**シングルサインオン**は、ユーザーが一度ログインするだけで必要なすべてにアクセスできるようにし、パスワード疲れを軽減します。
これらのツールは、パスワード関連の脅威リスクを減らしながら、ユーザー体験をよりスムーズにします。
### 7. 監視と改善
IAMシステムは、リスクを見つけ、継続的に改善するために定期的に監視する必要があります。多くのプラットフォームには、次のような組み込みツールが含まれています。
- **アクティビティログ**でユーザーの行動を追跡します。
- **自動アラート**で通常と異なるアクティビティを通知します。
- **分析**でパターンや傾向を特定します。
継続的な監視は、弱点の特定、変化への適応、信頼の維持に役立ちます。
## 続きを読む:
[柔軟なソリューションでシングルサインオンのセキュリティを簡単に統合](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)
## IAMを始める
安全なIAMプログラムは、強固な基盤の上に構築され、適切なツールと連携し、定期的な監視によって支えられます。ITチームとセキュリティチームは、これらのシステムの設定と維持において重要な役割を果たしますが、学生や従業員から管理者、顧客に至るまで、すべての人にメリットがあります。
強固なID管理の実践は、リスクを軽減し、ユーザー体験を向上させ、組織が安全に拡張するのに役立ちます。
Bitwardenは、[シングルサインオン](https://bitwarden.com/ja-jp/blog/bitwarden-password-manager-login-with-sso/)(SSO)対応ソリューションを通じて、IDアクセス管理システムと連携します。また、[Oktaなどのシステムと連携することで](https://bitwarden.com/ja-jp/resources/bitwarden-okta-enhance-security-with-plug-and-play-integration/)、BitwardenはSaaSアプリケーションへのアクセスを一元化し、個々の従業員を支援する包括的なIAMおよびSSOソリューションを提供します。この連携により、従業員が必要とするログイン認証情報の数が減り、サイバー攻撃の潜在的な攻撃対象領域が縮小され、ユーザー体験と生産性が向上します。
[信頼できるデバイスでログイン](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)(SSO)では、ユーザーは既存のIDプロバイダーを通じて認証でき、SAML 2.0やOpenID Connectなどのプロトコルを活用できます。この連携により、ID管理の柔軟性が高まり、組織は既存のSSOセキュリティ制御をBitwarden保管庫内のパスワードベースのアプリケーションへのアクセスに適用できるため、セキュリティが強化されます。さらに、BitwardenはSCIMによるディレクトリ連携をサポートしており、Bitwarden保管庫へのアクセスを自動的にプロビジョニングおよび取り消し、ディレクトリ内の変更がBitwarden組織に反映されるようにします。
## 続きを読む:
[BitwardenとOkta:プラグアンドプレイ連携でセキュリティを強化](https://bitwarden.com/ja-jp/resources/bitwarden-okta-enhance-security-with-plug-and-play-integration/)
## Bitwardenの無料トライアルを開始
Bitwardenでデジタルセキュリティを強化しましょう。無料アカウントを作成するか、ビジネスプランの14日間トライアルを開始してチームを保護できます。詳細を知りたいですか?毎週開催されるライブデモに参加し、Bitwardenチームと直接つながりましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/infostealer-malware-response/
---
# Infostealer malware response: a step-by-step checklist for enterprise security teams
Infostealer malware is one of the hardest threats for enterprise security teams to catch in time, this checklist covers what security teams need to know.
---
Infostealer malware is one of the hardest threats for enterprise security teams to catch in time. It does not announce itself. It silently collects credentials, session cookies, authentication tokens, and other sensitive data; by the time teams detect the infection, stolen access may already be circulating through criminal marketplaces.
This checklist covers what security teams need to know about infostealer malware response: how these infections affect incident response, what a practical remediation plan looks like, and how to reduce exposure before the next incident.
## What is infostealer malware?
Infostealer malware extracts sensitive information from devices and transmits it to attackers. Targets include browser-stored credentials, autofill data, authentication tokens, session cookies, VPN configurations, cryptocurrency wallets, and business documents. The objective is the silent collection and reuse of access, not disruption.
Infostealers increasingly focus on browser credential theft because browsers store both passwords and active authenticated sessions. This allows attackers to bypass normal login flows and gain immediate access to enterprise systems, cloud applications, and financial platforms.
Infostealer campaigns also fuel the growth of stealer logs, which are collections of stolen credentials and session data sold through criminal marketplaces. These logs can expose both personal and enterprise accounts long after the initial infection.
Understanding what infostealers target helps clarify the scope of risk:
- **Credentials:** Enable direct account access and credential stuffing attacks
- **Session cookies:** Allow session hijacking without re-entering passwords
- **Authentication tokens:** Maintain authenticated access to cloud services and applications
- **Vault or secrets-related data:** Expose sensitive business credentials, keys, or automation secrets
For organizations, the business impact can include unauthorized access, financial fraud, privilege escalation, regulatory exposure, and long-term persistence inside enterprise systems.
## Why does infostealer malware change incident response
Infostealer malware changes incident response because attackers are stealing active access, not just passwords. Traditional recovery steps like password resets remain important, but they are no longer sufficient when session cookies and authentication tokens have also been compromised.
Session cookies are small pieces of data stored in a browser after a user logs in. They allow applications to remember authenticated sessions without requiring repeated sign-ins. When infostealers capture these cookies, attackers can resume active sessions and bypass authentication controls entirely.
> A stolen session or authentication token may remain active even after a password is changed, until it is explicitly revoked or expires.
This is why token theft and session hijacking have become central concerns in infostealer incident response.
### **Why rotating credentials alone is not enough**
Credential rotation limits future access but does not immediately invalidate active sessions tied to stolen cookies or tokens. Incident response plans must include session invalidation alongside credential rotation and stronger authentication measures, such as securing vaults with multifactor authentication (MFA).
### **How session hijacking bypasses MFA**
Session hijacking works because MFA typically occurs during initial authentication. Once a session is established, stolen cookies or tokens can allow attackers to resume that session without repeating the MFA challenge. Phishing-resistant MFA and shorter session lifetimes are increasingly important in environments exposed to infostealer malware.
### **Why speed is critical: stealer logs move fast**
Stealer logs spread quickly through criminal marketplaces, where stolen credentials and sessions can be sold within hours of compromise. The longer exposed sessions remain active, the greater the risk of unauthorized access, privilege escalation, or persistence across enterprise systems.
## Infostealer malware response: a step-by-step checklist
Effective infostealer remediation must address both exposed credentials and any active sessions or tokens attackers may still control. A practical response plan covers four phases.
### **Containment: isolate infected devices and compromised systems**
The first priority is to isolate affected devices and determine which sensitive data may have been exposed. Security teams should identify whether the malware had access to browser-stored credentials, VPN sessions, authentication tokens, business applications, or administrative systems.
Teams should also assess whether high-risk accounts or privileged access were present on the infected device. Systems containing financial data, customer information, or infrastructure administration require immediate escalation.
### **Credential rotation and session invalidation: revoke stolen access**
Once the scope is understood, organizations should revoke active sessions and rotate credentials based on business impact and privilege level, prioritizing high-value accounts and administrative access first.
Credential rotation should follow a controlled sequence: generate new credentials, deploy and validate them across dependent systems, then revoke the old credentials.
Session invalidation and credential rotation are both required. Resetting a password does not revoke an active session already in an attacker's hands.
Session invalidation is equally important. Active sessions and authentication tokens must be revoked so attackers cannot continue using stolen access after passwords change. This step is especially critical in environments vulnerable to session cookie theft and session hijacking, where active authenticated sessions can survive traditional password resets.
### **Recovery: monitor for ongoing unauthorized access**
Recovery requires monitoring for continued misuse after remediation begins. Security teams should review authentication logs, suspicious access attempts, and signs of repeated login activity tied to exposed accounts.
Many organizations also monitor dark web marketplaces and stealer logs to determine whether stolen credentials or sessions continue to circulate. Ongoing visibility confirms whether remediation successfully removed attacker access.
### **Post-incident hardening: reduce future risk**
After immediate recovery is complete, organizations should strengthen controls to reduce future exposure. Common improvements include:
- Phishing-resistant MFA
- Shorter session lifetimes
- Stricter software download controls
- Endpoint protection updates
- Reduced browser credential storage
The incident review should also identify opportunities to improve credential rotation procedures, access reviews, and monitoring workflows so future infostealer malware response efforts become faster and more consistent.
## How to reduce infostealer malware risk
The four-phase checklist above addresses an active incident. The controls below reduce the likelihood of the next one. Modern infostealers increasingly target browsers, active sessions, and stored authentication data, underscoring the need for preventive measures to ensure long-term resilience.
### **Phishing-resistant MFA and session controls**
Phishing-resistant MFA reduces the value of stolen credentials, but session cookie theft from an already-infected endpoint requires complementary controls (shorter session lifetimes, token binding, endpoint EDR). Shorter session lifetimes and stricter reauthentication policies also limit how long stolen sessions remain valid after exposure.
Organizations evaluating stronger authentication strategies often adopt [passwordless authentication](https://bitwarden.com/ja-jp/products/passwordless/) to reduce reliance on reusable credentials and improve resistance to phishing and session hijacking.
### **Unmanaged devices and browser credential storage**
Bring-your-own-device (BYOD) environments create additional exposure because personal devices often mix corporate and non-corporate activity. Browser-stored credentials, autofill data, and persistent sessions on unmanaged devices can expose enterprise accounts even when central security controls appear strong.
Reducing browser credential storage, enforcing managed device policies, and limiting administrative access from unmanaged systems all reduce the impact of browser credential theft.
### **Dark web monitoring**
Many infostealer campaigns monetize stolen credentials through dark web marketplaces and stealer logs before direct exploitation occurs. Dark web monitoring for exposed credentials and suspicious authentication activity positions organizations to respond earlier and reduces the likelihood of account takeover or lateral movement.
These controls also support broader [cybersecurity compliance requirements](https://bitwarden.com/ja-jp/compliance/) by strengthening credential governance and improving visibility into authentication security across the organization.
## How Bitwarden supports infostealer malware response
Credential rotation, session invalidation, MFA, and dark web monitoring all depend on one thing: a reliable, centralized system for managing credentials and authentication. Bitwarden provides that foundation.
With an [enterprise password manager](https://bitwarden.com/ja-jp/products/enterprise/), organizations can standardize password generation and credential rotation while reducing reliance on browser-stored credentials, which are commonly targeted by infostealers. Centralized vault management gives teams faster visibility into weak, reused, or compromised credentials — exactly the kind of triage speed that matters during active remediation.
Bitwarden supports stronger authentication through MFA and passkeys, reducing the risk of credential replay and session hijacking after exposure. For organizations managing sensitive application credentials or automation secrets, [a centralized secrets vault](https://bitwarden.com/ja-jp/products/secrets-manager/) limits credential sprawl and reduces reliance on static secrets stored in scripts or configuration files.
Get started with Bitwarden to simplify credential rotation, strengthen authentication, and build a more resilient response to infostealer malware.
## Infostealer malware frequently asked questions
**What is infostealer malware?**
Infostealer malware is a category of malicious software designed to silently extract sensitive data from infected devices, including browser-stored credentials, session cookies, authentication tokens, and business documents. Unlike ransomware, infostealers prioritize stealth over disruption. Stolen data is typically sold through criminal marketplaces via stealer logs.
**How does infostealer malware spread?**
Infostealers commonly spread through phishing emails, malicious downloads, fake software installers, and compromised websites. BYOD environments and unmanaged personal devices are particularly vulnerable because they often lack the endpoint controls applied to corporate-managed systems.
**Why is session cookie theft so dangerous?**
Session cookies store authenticated session data in the browser. When stolen, they allow attackers to resume an active session without entering a password or completing an MFA challenge. This means a stolen session cookie can provide access to enterprise systems even after a password has been reset.
**What is the difference between credential rotation and session invalidation?**
Credential rotation involves generating and replacing passwords or secrets to prevent future unauthorized access. Session invalidation revokes active authenticated sessions, preventing stolen cookies or tokens from being used. Both steps are required for effective infostealer remediation; credential rotation alone does not close the window on an active session.
**What are stealer logs?**
Stealer logs are collections of credentials, session data, and other sensitive information harvested by infostealer malware and sold through dark web marketplaces. They can expose enterprise accounts long after the initial infection and are a primary reason dark web monitoring is recommended for organizations with infostealer exposure.
**How does phishing-resistant MFA help? **
Phishing-resistant MFA, such as passkeys or hardware security keys, is designed to prevent credential interception during authentication. Unlike standard MFA methods that can be bypassed through session hijacking or real-time phishing, phishing-resistant MFA ties authentication to the originating device and session, making stolen credentials significantly less useful to attackers.
**How does Bitwarden support infostealer response? **
Bitwarden centralizes credential management, supports bulk credential rotation, reduces reliance on browser-stored passwords, and provides vault health reporting to identify weak or reused credentials. Bitwarden also supports MFA and passkeys to strengthen authentication and reduce the risk of credential replay after infostealer exposure.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/
---
# InMotion Hosting、セキュリティ重視の文化の一環としてBitwardenを採用
InMotionは、Bitwardenパスワードマネージャーが、極めて安全なまま利便性を提供することで、ユーザーにさりげなくセキュリティをもたらすことに気づきました。Bitwardenは安全な道をより簡単な道にし、ユーザーの導入を促進します。
---
InMotion Hostingは、[バージニア州を拠点とする企業向けウェブホスティングサービス](https://www.inmotionhosting.com/)です。同社は、InMotion HostingのSysOpsシニアプラットフォームセキュリティエンジニアであるNoah Ablaseau氏によると、以前から社内でパスワード管理の使用を義務付けていました。以前、InMotionはパスワード管理にKeePassを利用していました。時間が経つにつれ、いくつかの障害が生じ、同社は変更に踏み切ることになりました。
「長年にわたり、KeePassのバックアップが組織外に持ち出されるなど、この種の個人向けパスワード管理にはいくつもの問題があることがわかりました」とAblaseau氏は述べています。「非技術系のユーザーには少し専門的すぎました。また、ユーザーに任せておくと、利便性を優先してセキュリティを犠牲にしがちだということもわかりました。すべての認証情報に対して[一意のパスワード](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)が必要だという点で言えば、それを簡単に実現できる選択肢が提示されていないと、つい手を抜いてしまうのは本当に簡単です。」
パスワード管理を諦めるのではなく、InMotionは組織全体に導入する新しいソリューションを探すことにしました。選択肢を調査する中で、InMotionはいくつかの基準を定めました。具体的には、次の機能を求めていました。
- 一元的な管理と保管
- [管理者による監督](https://bitwarden.com/ja-jp/help/policies/#what-are-enterprise-policies/)
- パスワード使用状況を[イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)で追跡
- マスターパスワード作成時に[厳格な要件を適用](https://bitwarden.com/ja-jp/help/policies/#master-password-requirements/)できること
InMotionはそのすべてをBitwardenに見いだしました。Ablaseau氏が説明するように、Bitwardenは、極めて安全でありながら利便性を提供することで、ユーザーにさりげなくセキュリティを届けます。Bitwardenは安全な道をより簡単な道にするため、ユーザーの導入を促進します。
エンドユーザーによるBitwardenの導入を促すにあたり、InMotionは、ユーザーこそが組織のセキュリティにおける最も弱い部分であるという現実を認識していました。Ablaseau氏はこう述べています。「問題は、その課題にどう向き合うかです。私の考えでは、ユーザーとそのニーズを理解することが、導入を始めるうえで最も重要な要素の一つです。セキュリティオプションをスタッフにただ提示して、受け入れてくれることを期待するだけではうまくいきません。」受け入れをさらに進めるには、企業はフィードバックを集め、ユーザーの作業に同行して観察し、一般的に自社チーム特有のニーズに対してオープンな姿勢を保つべきです。
InMotionは、[セキュリティ重視の文化](https://bitwarden.com/ja-jp/blog/build-an-online-security-culture-by-adopting-a-health-security-routine/)の推進に取り組んでいます。Ablaseau氏は、疑わしいリンクをクリックしてしまった場合など、ユーザーが前に出てミスを認められるよう、対話を開かれた状態に保ち、そうした風土を育むことが最善の方法だと考えています。幸い、包括的なパスワード管理ツール(この場合はBitwarden)を使用することで、ミスの影響を軽減できます。
## 目次
[インタビューを見る](https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/#watch-the-full-interview/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/#get-started-with-bitwarden/)
## インタビュー全編を見る!
[](https://www.youtube.com/watch?v=cGyKYiVI0FM)
*[Watch on YouTube](https://www.youtube.com/watch?v=cGyKYiVI0FM)*
> 年次開催の[Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)について詳しく見る。
## Bitwardenを始める
Bitwardenでビジネスのセキュリティを強化する準備はできていますか?チームにセキュリティ*と*利便性をもたらすには、今すぐ[14日間のビジネストライアル](https://bitwarden.com/ja-jp/pricing/business/)を開始しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/inside-open-source-releases-at-bitwarden-with-trey-greer-newsletter-june-2021/
---
# 2021年6月スポットライト:Trey Greerが語るBitwardenのオープンソースリリースの舞台裏
Bitwarden 6月ニュースレターへようこそ。製品や会社からのお知らせ、今後のイベント、SNSで人気の投稿をご紹介します。
---
## 注目記事
今月は、BitwardenコミュニティエバンジェリストのTrey Greerをご紹介します。Treyは、[コミュニティフォーラム](https://community.bitwarden.com/)や毎週開催の[ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/)でご存じの方もいるかもしれません。Treyは最近、Bitwardenにおける[**オープンソース製品リリース**](https://bitwarden.com/ja-jp/blog/open-source-password-manager-releases-bitwarden/)の舞台裏について、皆さまのご意見がBitwardenの進化をどのように後押ししているかも含めて執筆しました。
いつも貴重なフィードバックをありがとうございます!
## この更新情報を楽しんでいますか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## Bits and Bites のその他の話題
職場でBitwardenを活用する方法をお探しですか?[最新動画](https://bitwarden.com/ja-jp/resources/videos/bitwarden-for-business/)では、Bitwardenがチームや企業全体でパスワードを安全に保存・共有できるよう支援する仕組みを詳しく紹介しています。

5月、BitwardenはFIDO2 WebAuthn対応、Safari向け生体認証、Bitwarden Send使用時にメールアドレスを非表示にするオプションなどの新機能をリリースしました。[こちらの記事を読む](https://bitwarden.com/ja-jp/blog/new-product-release-fido2-safari-biometrics-and-more/)と、詳しくご覧いただけます。
## 業界ニュース

**米国サイバーセキュリティ大統領令**
米国の新たな法令により、政府機関は多要素認証やデータ暗号化などの実践を通じてサイバーセキュリティ対策を強化することが求められています。パスワードマネージャーはその助けになること間違いなしです。
## 今後のイベント

**Vault Hours**
[6月25日](https://www.crowdcast.io/bitwarden)に次回のBitwarden Vault Hoursを開催します。皆さまの質問に、Bitwardenの専門家がお答えします。
## SNSで人気の投稿
知識や経験を共有することで、侵害やハッキングのない世界の実現に貢献する重要な役割を担っていただいています。最近人気を集めた投稿をいくつかご紹介します。
[**理想的なプライバシーツールキットに関するLinkedIn投稿**](https://www.linkedin.com/posts/activity-6802624522307592192-7m9O)

[**保管庫に保存すべきものに関するReddit投稿**](https://www.reddit.com/r/Bitwarden/comments/nd21sm/new_thread_what_do_you_store_in_your_vault/)

今回は以上です。このニュースレターについてのご意見や、取り上げてほしいトピックがあればお聞かせください。
**それでは、また次回。**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/integrating-bitwarden-with-single-sign-on/
---
# Bitwardenとシングルサインオンの統合
BitwardenをIDプロバイダーと統合して、シングルサインオン(SSO)のセキュリティをすべてのアプリケーションに拡張します。ゼロ知識暗号化を維持し、SCIMでユーザープロビジョニングを自動化し、すべての認証情報を保護します。
---
## SSOとパスワード管理による包括的なカバレッジ
シングルサインオンは、対応するアプリケーションに強力な認証を提供しますが、業務アプリケーションの最大3分の2はSSOの対象外です。レガシーシステム、ベンダーポータル、個人向けSaaSツール、新興アプリケーションでは従来型の認証が必要です。その結果、従業員が脆弱なパスワードや使い回しのパスワードに頼るセキュリティ上の死角が生まれます。
Bitwardenは、既存のSSO展開を置き換えるのではなく補完します。Bitwardenの[ビジネス](https://bitwarden.com/ja-jp/products/business/)または[エンタープライズ](https://bitwarden.com/ja-jp/products/enterprise/)をIDプロバイダーと統合することで、組織はSSO対応アプリケーションと従来の認証情報を必要とするツールの両方にセキュリティポリシーを拡張できます。その結果、アプリの認証方式に関係なく、隙のない包括的な認証情報セキュリティを実現できます。
### **BitwardenとSSOプロバイダーの統合方法**
Bitwardenは、SSOでのログインにおいてSAML 2.0またはOpenID Connect(OIDC)をサポートする任意のIDプロバイダーと連携します。これには、Microsoft Entra ID、Okta、Ping Identity、Google Workspace、およびその他の標準準拠プロバイダーが含まれます。企業の既存のSSOを使ってBitwardenにログインすることで、組織は設定を再構成したり別のソリューションに切り替えたりすることなく、認証情報の完全なカバレッジを追加できます。
#### **ゼロ知識アーキテクチャ**
この統合では、アーキテクチャ上の分離によりゼロ知識暗号化を維持します。IDプロバイダーが認証を処理し、Bitwardenが認証情報の保存と保管庫の復号を管理します。この分離により、暗号化キーがIDプロバイダーに公開されることはなく、IDプロバイダーが保管庫データにアクセスすることもできません。暗号化キーは常に組織またはユーザーの管理下にのみ置かれ、外部サーバーを経由することはありません。
認証をIdPで管理するこの設計により、SSO認証でBitwarden保管庫自体へのアクセスを制御でき、**SSOに対応していないアプリケーションであっても、保管庫内に保存されたすべての認証情報にSSOの保護を拡張できます**。
#### **柔軟な復号方式**
ゼロ知識のエンドツーエンド暗号化設計により、ユーザーおよび組織の保管庫の暗号化に使用されるキーは、3つの方法のいずれかで組織側に保持されます。組織は、セキュリティ要件とユーザー体験の目標に合った復号方法を選択できます。
**マスターパスワードによる復号**:SSO認証後、ユーザーはBitwardenのマスターパスワードを入力して保管庫の内容を復号します。これにより、SSOを認証に活用しながら、ユーザーが管理する暗号化を維持できます。
**信頼できるデバイスを使用したSSO**:登録済みのデバイスに暗号化キーを保存するため、SSO認証後にマスターパスワードを入力する必要がなくなります。これにより、ゼロ知識暗号化を維持しながら、パスワードレスの体験を実現できます。
> エンドユーザー向けガイドをご覧ください:[信頼できるデバイスを使用したSSOの始め方](https://bitwarden.com/ja-jp/resources/user-guide-starting-bitwarden-with-sso-with-trusted-devices/)
**キーコネクター**:自己ホスト型組織はキーコネクターを導入し、自社で管理するインフラストラクチャ上で復号キーを管理できます。これにより、キー管理を一元化しながらゼロ知識の原則を維持できるため、ユーザーがマスターパスワードを入力する必要がありません。これは高度なオプションであり、安全に実装するには相当なITリソースと知識が必要です。
> 詳細:[適切なSSO戦略の選び方](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)
### **ユーザープロビジョニングの自動化**
エンタープライズ規模では、手動のアカウント管理は現実的ではなくなります。Bitwardenは、既存のディレクトリサービスと同期する2つの自動プロビジョニングオプションを提供します。
#### **SCIMプロビジョニング**
System for Cross-domain Identity Management(SCIM)は、リアルタイムのディレクトリ同期を可能にします。IT部門が従業員をディレクトリに追加すると、[SCIMはBitwardenアカウントを自動的に作成し](https://bitwarden.com/ja-jp/blog/streamline-employee-onboarding-to-bitwarden-with-scim-support/)、適切なグループメンバーシップを付与します。従業員が退職すると、SCIMはただちにアクセスを取り消します。この自動化により、従業員の異動時に手動プロセスが生むセキュリティ上の隙間を解消できます。
SCIM連携は、Microsoft Entra ID、Okta、OneLogin、JumpCloud、Ping Identityで利用できます。
#### **Directory Connector**
SCIMに対応していないディレクトリサービスを使用している組織は、Directory Connectorを導入できます。Directory Connectorは、LDAP、Active Directory、その他のディレクトリシステムからユーザーとグループをスケジュールに従って同期するスタンドアロンアプリケーションです。これにより、SCIMを利用できない環境でも自動プロビジョニングを実現できます。
### **BitwardenがSSOのカバー範囲のギャップを解消**
SSOとBitwardenを併用することで、さまざまな認証情報タイプを包括的に保護できます。
**非SSOアプリケーション**:Bitwardenは強力で一意のパスワードを生成し、SSOと同じ組織レベルの監督のもとで認証情報を安全に保存します。また、IdPおよびSCIMシステムを通じてアクセスを取り消せます。
**ベンダーおよび請負業者との共有**:IdPに含まれないユーザーを一時的に招待することで、きめ細かなアクセス制御と監査証跡を備えた暗号化コレクションを通じて、外部関係者と認証情報を安全に共有できます。
**エンタープライズポリシーの適用**:管理者以外のユーザーにSSO認証を必須化し、アカウント復旧への登録を強制し、ユーザーを単一の組織メンバーシップに制限し、2段階ログインを義務付けます。
**きめ細かなアクセス制御**:役割ベースのアクセス制御、カスタム役割、コレクションベースの権限により、共有認証情報全体で最小権限の原則を支援します。
**包括的な監査証跡**:イベントログにより、すべてのユーザーとアプリケーションにわたる認証情報へのアクセス、共有、変更、ポリシー変更を記録します。
**パスワードポリシーの適用**:組織の基準を満たす複雑なパスワードを生成し、すべてのシステムにわたって弱い、再利用された、または侵害された認証情報を特定します。
### **BitwardenがSSOを補完する理由**
SSOとBitwardenを併用する組織は、アプリケーション環境全体で完全な認証情報セキュリティを実現できます。セキュリティの死角を受け入れたり、ツールの選択肢を制限したりするのではなく、この組み合わせによって、SSOの適用範囲外にあるアプリケーションにも認証ポリシーを拡張し、SSOへの投資を保護できます。この包括的なアプローチにより、組織全体で認証情報の健全性を可視化しながら、すべてのシステムで弱いパスワードや再利用されたパスワードを排除し、認証情報に関連するインシデントを大幅に削減します。
この連携により、オンボーディングと後任計画の両方を効率化できます。自動プロビジョニングにより、従業員が入社した際にすばやくアクセス権を付与でき、同期されたプロビジョニング解除により、退職時にはただちに認証情報の取り消しが実行されます。外部パートナーと協業する組織では、きめ細かな権限と包括的な監査証跡を提供する暗号化チャネルを通じて、チームがベンダーや請負業者と認証情報を共有できるため、安全なコラボレーションが可能になります。
コンプライアンスの観点では、詳細なログ記録とレポートにより、SSO対応アプリケーションだけでなく、すべてのシステムにわたる包括的な認証情報管理を示すことができます。これにより、組織はコンプライアンス要件を維持しやすくなります。同時に、このソリューションはデバイスをまたいだシームレスな認証情報アクセスを可能にして従業員体験を向上させる一方で、IT部門は一元管理を維持し、組織全体で一貫したセキュリティ基準を適用できます。
すでにSSOを使用している組織は、既存の認証システムを中断することなくBitwardenを追加できます。この連携は現在のインフラストラクチャ内で機能し、すべてのアプリケーションをカバーする統合アクセス管理を提供します。
SSOのギャップを解消する準備はできていますか?[14日間のEnterprise無料トライアルを開始](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)してSSO連携をお試しいただくか、[営業チームにお問い合わせ](https://bitwarden.com/ja-jp/contact-sales/)いただき、アプリケーション環境全体にセキュリティを拡張する方法についてご相談ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/inventory-hive-enhances-password-security/
---
# 不動産管理プラットフォームのInventory HiveがBitwardenでパスワードセキュリティを強化
Inventory Hiveは、英国を代表する物件インスペクションおよびバーチャルツアーソフトウェアプラットフォームの1つです。Bitwardenの支援により、Inventory Hiveはパスワードセキュリティを強化しました。
---
## Inventory Hive
**設立:** 2015年
**業種:** 不動産管理ソフトウェア
**所在地:** 英国リッチフィールド
Inventory Hiveは、英国を代表する物件インスペクションおよびバーチャルツアーソフトウェアプラットフォームの1つです。同社の物件インベントリソフトウェアにより、あらゆるデバイスで物件インベントリや入居者レポートを簡単に作成、管理、保存できます。
### 状況
急成長中のスタートアップとして、[Inventory Hive](https://www.inventoryhive.co.uk/)では、創業当初はパスワード管理システムを導入していませんでした。スタッフも技術スタックも小規模で、使用していたプラットフォームやログインの数も限られていました。
しかし会社は急速に成長し、安全で使いやすいパスワードセキュリティの運用を整備する必要があることにすぐ気づきました。クラウドベースの企業として、大規模で成熟した企業との長期的なパートナーシップを見据える中で、早い段階から先手を打って強固なパスワードセキュリティを構築する必要がありました。
「会社の成長に合わせて、パスワードをより効果的に管理できるようにしたいと考えていました」とマーケティングマネージャーのMitch Handley氏は説明します。「早い段階で適切な運用を始めることで、潜在的な問題を未然に防ぎ、会社の安全を維持するためでした。」
### Inventory Hiveのパスワードポリシー
「Bitwardenを使用する必要があります。」
Inventory Hiveは、使いやすいインターフェイス、拡張性のある料金体系、そして何より世界最高水準のセキュリティ機能を評価し、すぐにBitwardenを選びました。
Inventory Hiveは早い段階でBitwardenをインフラの一部にしたため、そのソリューションを中心にセキュリティ運用を構築することができました。
「当社のパスワード管理に関するポリシーは、Bitwardenソフトウェアを中心に構築されています」とMitch氏は説明します。「当社のパスワードポリシーの最初の一文には、『Bitwardenを使用する必要があります』と書かれています。これは、会社のその他のセキュリティポリシーを築く土台になっています。」
### Inventory HiveがBitwardenを選んだ理由
- 使いやすいインターフェイス
- クロスプラットフォームアクセス
- [強力なパスワードジェネレーター ](https://bitwarden.com/ja-jp/password-generator/)
- ISO 27001認証
- [安全なパスワード共有](https://bitwarden.com/ja-jp/blog/whats-the-right-way-to-share-passwords/)(コレクションを使用)
- 柔軟な料金モデル
こうした特徴が、Inventory Hiveがパスワード管理にBitwardenを選んだ理由の一部でした。
### BitwardenでISO 27001認証を取得
クライアントとパートナーのデータを保護する継続的な取り組みの一環として、Inventory Hiveは2021年にISO 27001認証を取得しました。
Bitwardenのパスワードマネージャーは、Inventory Hiveが安全なパスワードポリシーを設定するのを支援しました。これは認証取得に不可欠な要件でした。
「情報セキュリティ管理プロセスについて、ポリシー、実践、手順の監査を含む厳格な評価を受けました」とミッチ氏は言います。「Bitwardenは、必要な手順をすべて遵守し、認証を取得できるようにするうえで大きな役割を果たしました。」
### 機密情報を安全に送信
ミッチ氏にとって、このプラットフォームで最も価値のあるツールの一つが[Bitwarden Send](https://bitwarden.com/ja-jp/products/send/)です。これによりInventory Hiveは、侵害や人的ミスを心配することなく、機密性の高いマーケティングデータやスプレッドシートを同僚と安全に共有しやすくなります。Bitwarden Sendを使えば、ユーザーは完全に暗号化されたファイルやテキストを、どのデバイスとの間でも簡単に送受信でき、受信者は別の安全なパスワードで開けます。
「安全なスプレッドシートやデータをメールで送ってしまう悪い習慣は身につきやすいものです。メールだとハッキングされるかもしれませんし、間違ったメールアドレスにファイルを送ってしまうことさえあります」とミッチ氏は言います。「Bitwarden Sendのエンドツーエンド暗号化があることで、保護がさらに一層強化されます。たとえ誰かが誤ってファイルを送信してしまっても、パスワードで保護されたままです。」
### チーム横断のコラボレーション
Bitwardenのアクセス管理により、ユーザーはセキュリティを損なうことなくパスワードを簡単に共有できます。これは、緊急の用件が発生し、従業員が病欠中または休暇中の場合に特に役立っています。
「サポートチームが病欠で不在だったとき、入ってきたサポートチケットをすべて管理するために、私がプラットフォームにログインする必要がありました」とミッチ氏は言います。「当然、私は彼らのログイン情報を持っていません。でも、安全なBitwardenのInventory Hiveチームで共有してくれていたので、彼らのログイン情報を見つけて、そのチケットを管理できました。」
### 会社のすべてのパスワードを保護
現在、Inventory HiveはBitwardenを使って会社のすべてのパスワードを保護しています。「当社の規模にしてはかなりの数です」とミッチ氏は言います。「1日のうちにどれほど多くの異なるプラットフォームにログインしているか、あまり意識されていないと思います。それを全スタッフの人数分で掛け合わせると、パスワード保護において私たちがBitwardenにどれほど依存しているかが分かります。」
### 顧客からの信頼を強化
BitwardenのパスワードマネージャーとISO認証を導入したことで、Inventory Hiveは強固なセキュリティ基盤を構築し、顧客からの信頼を高め、セキュリティを真剣に捉えていることを潜在的なパートナーに示しました。パートナーがGDPR準拠について追加の懸念を抱くことが多い英国企業として、これは特に価値があることが証明されています。
「今では、お客様から最初に聞かれる質問の一つが、当社のセキュリティポリシーについてです」とミッチ氏は言います。「ISO認証を取得していることで、お客様に安心感を持っていただけます。自分たちのデータは当社で安全に保護されると分かっているのです。」
そして何より、この強化されたセキュリティを整えたことで、Inventory Hiveは目指していた大規模で成熟した企業とのパートナーシップを獲得できるようになりました。
「現在オンボーディング中、またはまもなくオンボーディングを開始する大手優良企業がかなりあります。それはすべて、当社のセキュリティポリシーと認証のおかげです。Bitwardenがなければ、こうしたお客様を迎え入れることは決してできなかったでしょう。」
### Bitwardenを始める
Bitwardenがビジネスにもたらす価値について詳しく知るには、14日間の[無料ビジネストライアル](https://bitwarden.com/ja-jp/trial/)を始めてください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/is-autofill-safe/
---
# Is autofill safe? How password managers reduce the risk and protect sensitive data
Password manager autofill addresses autofill gaps through exact site matching, locked vault access, and user-initiated filling, making it a more dependable option for everyday use.
---
Autofill is safe — with the right tool and settings. Browser-based autofill introduces security gaps, making it a riskier option for storing and entering credentials. Password manager autofill addresses those gaps through exact site matching, locked vault access, and user-initiated filling, making it a more dependable option for everyday use.
## Browser autofill and password manager autofill: what's the difference?
Where credentials live and how they're filled in determine how safe autofill is. Browser autofill security has a fundamental gap: passwords are stored in the browser itself, accessible to anyone with access to that browser profile or operating system account, often without any additional authentication prompt. There is no vault to lock and no main password required.
User intent, not convenience alone, determines whether autofill is safe.
Password manager autofill works differently on both of those points:
- Credentials stay in an encrypted vault, locked until the user authenticates
- Filling requires a deliberate user action; nothing fills silently in the background
Each of those differences maps to a specific control, and each one addresses a gap that browser autofill leaves open.
## Two controls that make password manager autofill safer
### **User-initiated filling keeps credentials in the right hands**
Some autofill configurations fill in credentials the moment a page loads, before any user action. Password managers like Bitwarden keep autofill on page load disabled by default. Credentials are filled only when a user selects a field or triggers the action directly, keeping the user in control of when and where filling occurs.
### **Untrusted iframes and hidden fields stay out of the fill loop**
An iframe is a window inside a webpage that loads content from a separate source. Some sites use iframes legitimately, for example, embedding a payment form from a payment provider. When an iframe loads from an unverified source, it could pass autofilled credentials to that source without the user realizing it.
Invisible form fields, also called hidden form fields, raise similar considerations. Fields that don't appear on screen can still receive autofilled data. Bitwarden displays a warning when autofill is triggered within an untrusted iframe, and user-initiated filling reduces the risk of credentials being sent to unintended destinations.
## How to use password autofill safely
A few configuration changes make autofill significantly more secure. The table below compares three common setups.
| Browser autofill | No vault lock | Disable and switch to a password manager |
|------|------|------|
| Password manager — page load fill | Fills without user action | Leave page load fill off |
| Password manager — manual fill | Low risk when configured correctly | Use click or keyboard shortcut to trigger fill |
Four steps to safer autofill:
1. **Disable browser-native autofill.** Most browsers store this setting under passwords or autofill in the settings menu. Turning it off removes the less secure option and prevents credential conflicts between the browser and the password manager.
2. **Install a password manager browser extension.** The extension connects the vault to the browser and enables site-matched, user-initiated filling. Learn how to use Bitwarden autofill.
3. **Require vault unlock with a main password or biometrics.**[Biometric vault unlock](https://bitwarden.com/ja-jp/products/passwordless/) using a fingerprint or facial recognition keeps credentials protected without requiring a typed password each time.
4. **Fill with a click or keyboard shortcut, not page load.** Manual triggering keeps the user in the decision loop and avoids silent fills on pages that haven't been verified.
## How to configure Bitwarden password autofill for safer everyday use
Those steps apply to any password manager. For Bitwarden users specifically, here is how each one maps to a setting — along with a few protective defaults worth reviewing.
**Disable browser autofill first.** Before relying on Bitwarden to fill credentials, turn off the browser's built-in autofill. Running both at once can create conflicts and leave credentials exposed through the less secure browser mechanism.
**Review exact URI matching settings.** Each login stored in Bitwarden has a URI, the web address it's associated with. The default match setting checks the full domain. Users who want stricter control can set entries to require an exact match, limiting autofill to a single page rather than an entire domain.
**Leave autofill on page load off.** This setting is disabled in Bitwarden by default. Page load autofill fills credentials before any user interaction, which means an unverified site could receive them without a chance to review.
**Inline autofill only fills when a field is selected.** When a user selects a login field, Bitwarden offers to fill in the relevant credentials. The fill doesn't happen until that selection is made; there is no silent background filling.
Setup instructions are also available for [Android and iOS](https://bitwarden.com/ja-jp/download/).
## Use the Bitwarden browser extension to manage saved passwords
Credentials stored in the Bitwarden browser extension are protected with zero-knowledge end-to-end encryption, meaning Bitwarden never has access to vault contents. The vault syncs across devices, so credentials are available whether you're logging in from a laptop, phone, or tablet.
[Install the Bitwarden browser extension](https://bitwarden.com/ja-jp/download/#downloads-web-browser-extensions/) to get vault-backed, site-verified autofill across every device and browser. Setup takes minutes; the Bitwarden autofill FAQs cover common questions to get started.
## Is autofill safe? FAQs
**Is it safe to autofill passwords?**
Yes, with the right setup. Password manager autofill is safer than browser autofill because it adds vault authentication and user-initiated filling. Browser autofill stores credentials with fewer controls.
**What is the safest way to use autofill?**
The safest configuration combines three things: user-initiated filling rather than automatic page-load filling, exact-domain checks that prevent credentials from being sent to the wrong site, and vault unlock requirements that keep credentials protected until the user actively authenticates. Disabling browser autofill and using a password manager extension covers all three.
**Why do hidden fields and invisible forms matter?**
A form field doesn't need to be visible to receive autofilled data. Some pages include fields present in the page code but hidden from view. Autofill tools that fill without user input can send credentials into those fields without any visible indication. User-initiated filling reduces this risk because the fill only occurs when a user interacts with a field directly.
**Should autofill be turned off on page load?**
For most users, yes. Autofill on page load fills credentials as soon as a page loads, before any user action. An unverified site could receive credentials before the user has a chance to review the page. Bitwarden leaves this setting off by default, and that default reflects the safer behavior for everyday use. Those who prefer page load filling should limit it to trusted, verified sites where they've confirmed the URI matches exactly.
**Is Bitwarden autofill safe?**
Bitwarden autofill includes several safeguards that address the most common autofill risks. An encrypted vault stores credentials and requires a main password or biometrics to unlock. Autofill uses URI matching to verify the site before filling. Page load autofill is off by default. Bitwarden also displays a warning when autofill is triggered inside an untrusted iframe. Together, these controls make Bitwarden autofill a more secure option than browser-native autofill for managing credentials.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/it-due-diligence-checklist-how-password-management-closes-the-gap/
---
# IT due diligence checklist: How password management closes the credential gap
Learn how oganizations that can demonstrate clear access controls, enforced policies, and auditable credential management move through audits faster and with less friction.
---
IT due diligence is the structured evaluation of a company's technology, infrastructure, and security controls. Of those controls, credential governance is one of the areas that receives the most scrutiny. Organizations that can demonstrate clear access controls, enforced policies, and auditable credential management move through the process faster and with less friction. [A password manager](https://bitwarden.com/ja-jp/products/business/) is one of the most practical tools for building that evidence base before a review begins.
## What is due diligence in IT?
Due diligence in IT provides acquiring companies with a comprehensive evaluation of a target company's technology, infrastructure, and processes. The goal is to identify potential risks, assess the target company's value, and understand vulnerabilities and opportunities within its IT environment.
A thorough IT due diligence process gives both parties a clearer picture of how the target operates, where gaps may exist, and what is required for future growth.
## Where IT due diligence typically stalls
Diligence teams usually begin with systems and data. Within the first few rounds of questions, the focus shifts to access: Who can log in? Which credentials are shared? How are permissions managed when someone leaves?
These are straightforward questions. The difficulty is answering them with confidence. Organizations that rely on tribal knowledge, undocumented service accounts, and shared logins often cannot quickly produce clean answers. Saying "The team knows who has access" does not satisfy a buyer or an auditor seeking verifiable evidence.
The result is predictable: more scrutiny, more documentation requests, and longer timelines. What should have been a routine access review can become a multi-week exercise in reconstructing credential inventories from memory and spreadsheets.
## What IT due diligence teams actually assess
Knowing where reviews stall is only half the picture. The other half is knowing exactly what assessors need to see.
Assessors look for clarity of risk and evidence of consistent controls, not perfection. An organization with documented processes and measurable controls moves through diligence more smoothly than one with stronger informal practices that it can’t prove on paper.
Most IT due diligence checklists include technology infrastructure, cybersecurity controls, and access governance. When it comes to credentials specifically, diligence teams look for three things:
- **Visibility** into who has access to what
- **Controls** that enforce security policies rather than relying on individual behavior
- **Repeatability** across onboarding and succession, access reviews, and incident response
The standard is verifiable answers and a consistent process. Assessors evaluate whether departing employees are deprovisioned promptly, whether a defined process exists for rotating credentials after a security incident, and whether shared accounts are limited and auditable.
These questions require evidence that controls function in practice, not just in policy documents.
## How password management supports IT due diligence
Each of those three requirements: visibility, controls, and repeatability, maps directly to what a password manager provides: a system of record that replaces interviews and spreadsheets with enforceable policies and auditable data.
Organizations with mature credential governance can answer access questions with system-generated data, not reconstructed from memory.
That responsiveness signals operational maturity and builds credibility with buyers and assessors across every workstream.
### Immediate visibility into access
[A centralized vault](https://bitwarden.com/ja-jp/products/) serves as an inventory of access for shared credentials and critical systems. Organizations can produce concrete diligence outputs: lists of shared credentials, assigned owners, and access permissions. This addresses one of the most common sources of diligence friction.
### Verifiable security controls
Policy enforcement replaces aspirational documentation. Diligence teams place high value on controls that are active and measurable, such as [multifactor authentication (MFA)](https://bitwarden.com/ja-jp/products/authenticator/) requirements, password strength rules, sharing restrictions, and access limitations. When these controls are enforced through a password manager, the evidence speaks for itself.
### Faster security sign-off
Standardized controls shorten review cycles. Clear reporting reduces the back-and-forth that extends diligence timelines. When an organization can answer access questions using system-generated evidence instead of manual reconstruction, the path to sign-off is significantly shorter.
## Bitwarden as an IT due diligence asset
Bitwarden provides the evidence layer organizations need during a transaction or review: clear visibility into credential management practices, enforceable controls, and auditable logs that answer assessor questions directly.
### No vendor access to vault contents
Bitwarden is a [zero-knowledge encryption solution](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/), which means the provider has no access to vault contents. This architecture limits exposure risk during audits and reviews and supports the security narratives that buyers and regulators look for when evaluating an acquisition target or vendor.
For diligence purposes, zero-knowledge architecture removes a category of third-party risk entirely. Buyers do not need to evaluate vendors’ access to credential data; this results in fewer questions, fewer exception discussions, and a cleaner security narrative for the target organization.
### Configurable policies that satisfy governance requirements
[Bitwarden Enterprise](https://bitwarden.com/ja-jp/products/enterprise/) enforces credential governance through configurable policies, including MFA requirements, single sign-on (SSO), minimum password strength, sharing controls, and access restrictions. These policies function as governance signals that reduce the exception-based risk buyers evaluate during diligence.
### Evidence that answers diligence requests without manual work
Diligence teams typically request access to evidence, control evidence, and change history. Bitwarden reporting, including event logs, supports these requests directly, providing the documentation that buyers, auditors, and regulators need without requiring manual compilation.
This is especially valuable for sell-side due diligence, where demonstrating preparedness and transparency to potential buyers is a material advantage.
## IT due diligence in Mergers & Acquisitions: Where credential risk gets the most attention
The value of strong credential governance increases in proportion to the pressure for diligence and timeline constraints. Two scenarios consistently generate the most intense scrutiny of access controls.
### Mergers, acquisitions, and private equity reviews
In M&A IT due diligence, credentials are a core component of technical risk assessment. They touch integration planning, privileged access, and access cleanup. Password management positions organizations to respond quickly and confidently to buyer questions, reducing friction during the most time-sensitive phase of a deal.
### Vendor and partner assessments
Strong credential practices affect trust and contracting decisions. When a vendor or partner can demonstrate centralized credential management and enforced policies, security questionnaires and audits become faster and more straightforward.
Security questionnaires increasingly ask for evidence of specific controls rather than general affirmations of good practice. Enforced MFA, role-based access restrictions, and auditable credential logs create a fundamentally stronger position than policy documents and attestations alone.
## Manage credentials with Bitwarden for IT due diligence
Password management is a core IT due diligence signal. It improves access visibility, strengthens controls, and reduces deal friction, especially when time is limited and the stakes are high.
[Explore Bitwarden Enterprise](https://bitwarden.com/ja-jp/products/enterprise/) to build a diligence-ready credential program before the review begins.
## IT due diligence FAQ
**What is IT due diligence in M&A?**
IT due diligence in M&A is the structured process of evaluating a target company's technology systems, security controls, infrastructure, and operational practices before a deal closes. The goal is to identify risk, assess integration complexity, and verify that the target's IT environment supports the acquiring company's strategic objectives. Credential governance, including how access is managed, documented, and enforced, is typically one of the first areas assessed.
**What does an IT due diligence checklist include?**
An IT due diligence checklist typically covers technology infrastructure, cybersecurity controls, software licensing, data protection practices, and access governance. On the credential side, assessors look for centralized access management, MFA enforcement, documented offboarding procedures, and auditable logs showing who has access to critical systems.
**How does a password manager support IT due diligence?**
A password manager creates a centralized, auditable record of credential access, replacing scattered, undocumented practices with verifiable controls. Organizations using [enterprise password management](https://bitwarden.com/ja-jp/products/business/) can produce access inventories, demonstrate policy enforcement, and respond to diligence requests with system-generated evidence rather than manual reconstruction.
**What credential evidence do diligence teams typically request?**
Diligence teams commonly request evidence of who has access to critical systems, how shared credentials are managed, what policies govern password strength and MFA, and how access is revoked when employees leave. Organizations that can provide system-generated answers to these questions move through reviews faster and receive fewer follow-up requests.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/it-due-diligence-password-checklist/
---
# IT due diligence checklist: How password management closes the credential gap
IT due diligence scrutinizes credential governance and access controls. See how password management helps organizations reduce deal friction and pass review faster.
---
IT due diligence is the structured evaluation of a company's technology, infrastructure, and security controls. Of those controls, credential governance is one of the areas that receives the most scrutiny. Organizations that can demonstrate clear access controls, enforced policies, and auditable credential management move through the process faster and with less friction. A password manager is one of the most practical tools for building that evidence base before a review begins.
## What is due diligence in IT?
Due diligence in IT provides acquiring companies with a comprehensive evaluation of a target company's technology, infrastructure, and processes. The goal is to identify potential risks, assess the target company's value, and understand vulnerabilities and opportunities within its IT environment.
A thorough IT due diligence process gives both parties a clearer picture of how the target operates, where gaps may exist, and what is required for future growth.
## Where IT due diligence typically stalls
Diligence teams usually begin with systems and data. Within the first few rounds of questions, the focus shifts to access: Who can log in? Which credentials are shared? How are permissions managed when someone leaves?
These are straightforward questions. The difficulty is answering them with confidence. Organizations that rely on tribal knowledge, undocumented service accounts, and shared logins often cannot quickly produce clean answers. Saying "The team knows who has access" does not satisfy a buyer or an auditor seeking verifiable evidence.
The result is predictable: more scrutiny, more documentation requests, and longer timelines. What should have been a routine access review can become a multi-week exercise in reconstructing credential inventories from memory and spreadsheets.
## What IT due diligence teams actually assess
Knowing where reviews stall is only half the picture. The other half is knowing exactly what assessors need to see.
Assessors look for clarity of risk and evidence of consistent controls, not perfection. An organization with documented processes and measurable controls moves through diligence more smoothly than one with stronger informal practices that it can’t prove on paper.
Most IT due diligence checklists include technology infrastructure, cybersecurity controls, and access governance. When it comes to credentials specifically, diligence teams look for three things:
- **Visibility** into who has access to what
- **Controls** that enforce security policies rather than relying on individual behavior
- **Repeatability** across onboarding and succession, access reviews, and incident response
The standard is verifiable answers and a consistent process. Assessors evaluate whether departing employees are deprovisioned promptly, whether a defined process exists for rotating credentials after a security incident, and whether shared accounts are limited and auditable.
These questions require evidence that controls function in practice, not just in policy documents.
## How password management supports IT due diligence
Each of those three requirements: visibility, controls, and repeatability, maps directly to what a password manager provides: a system of record that replaces interviews and spreadsheets with enforceable policies and auditable data.
Organizations with mature credential governance can answer access questions with system-generated data, not reconstructed from memory.
That responsiveness signals operational maturity and builds credibility with buyers and assessors across every workstream.
### Immediate visibility into access
A [centralized vault](https://bitwarden.com/ja-jp/products/enterprise/) serves as an inventory of access for shared credentials and critical systems. Organizations can produce concrete diligence outputs: lists of shared credentials, assigned owners, and access permissions. This addresses one of the most common sources of diligence friction.
### Verifiable security controls
Policy enforcement replaces aspirational documentation. Diligence teams place high value on controls that are active and measurable, such as multifactor authentication (MFA) requirements, password strength rules, sharing restrictions, and access limitations. When these controls are enforced through a password manager, the evidence speaks for itself.
### Faster security sign-off
Standardized controls shorten review cycles. Clear reporting reduces the back-and-forth that extends diligence timelines. When an organization can answer access questions using system-generated evidence instead of manual reconstruction, the path to sign-off is significantly shorter.
## Bitwarden as an IT due diligence asset
Bitwarden provides the evidence layer organizations need during a transaction or review: clear visibility into credential management practices, enforceable controls, and auditable logs that answer assessor questions directly.
### No vendor access to vault contents
Bitwarden is a [zero-knowledge encryption](https://bitwarden.com/ja-jp/compliance/) solution, which means the provider has no access to vault contents. This architecture limits exposure risk during audits and reviews and supports the security narratives that buyers and regulators look for when evaluating an acquisition target or vendor.
For diligence purposes, zero-knowledge architecture removes a category of third-party risk entirely. Buyers do not need to evaluate vendors’ access to credential data; this results in fewer questions, fewer exception discussions, and a cleaner security narrative for the target organization.
### Configurable policies that satisfy governance requirements
Bitwarden Enterprise enforces credential governance through configurable policies, including MFA requirements, [single sign-on (SSO)](https://bitwarden.com/ja-jp/integrations/), minimum password strength, sharing controls, and access restrictions. These policies function as governance signals that reduce the exception-based risk buyers evaluate during diligence.
### Evidence that answers diligence requests without manual work
Diligence teams typically request access to evidence, control evidence, and change history. [Bitwarden reporting](https://bitwarden.com/ja-jp/products/access-intelligence/), including event logs, supports these requests directly, providing the documentation that buyers, auditors, and regulators need without requiring manual compilation.
This is especially valuable for sell-side due diligence, where demonstrating preparedness and transparency to potential buyers is a material advantage.
## IT due diligence in Mergers & Acquisitions: Where credential risk gets the most attention
The value of strong credential governance increases in proportion to the pressure for diligence and timeline constraints. Two scenarios consistently generate the most intense scrutiny of access controls.
### Mergers, acquisitions, and private equity reviews
In M&A IT due diligence, credentials are a core component of technical risk assessment. They touch integration planning, privileged access, and access cleanup. Password management positions organizations to respond quickly and confidently to buyer questions, reducing friction during the most time-sensitive phase of a deal.
### Vendor and partner assessments
Strong credential practices affect trust and contracting decisions. When a vendor or partner can demonstrate centralized credential management and enforced policies, security questionnaires and audits become faster and more straightforward.
Security questionnaires increasingly ask for evidence of specific controls rather than general affirmations of good practice. Enforced MFA, role-based access restrictions, and auditable credential logs create a fundamentally stronger position than policy documents and attestations alone.
## Manage credentials with Bitwarden for IT due diligence
Password management is a core IT due diligence signal. It improves access visibility, strengthens controls, and reduces deal friction, especially when time is limited and the stakes are high.
[Explore Bitwarden Enterprise](https://bitwarden.com/ja-jp/products/enterprise/) to build a diligence-ready credential program before the review begins.
## Frequently asked questions
**What is IT due diligence in M&A?**
IT due diligence in M&A is the structured process of evaluating a target company's technology systems, security controls, infrastructure, and operational practices before a deal closes. The goal is to identify risk, assess integration complexity, and verify that the target's IT environment supports the acquiring company's strategic objectives. Credential governance, including how access is managed, documented, and enforced, is typically one of the first areas assessed.
**What does an IT due diligence checklist include?**
An IT due diligence checklist typically covers technology infrastructure, cybersecurity controls, software licensing, data protection practices, and access governance. On the credential side, assessors look for centralized access management, MFA enforcement, documented offboarding procedures, and auditable logs showing who has access to critical systems.
**How does a password manager support IT due diligence?**
A password manager creates a centralized, auditable record of credential access, replacing scattered, undocumented practices with verifiable controls. Organizations using enterprise password management can produce access inventories, demonstrate policy enforcement, and respond to diligence requests with system-generated evidence rather than manual reconstruction.
**What credential evidence do diligence teams typically request?**
Diligence teams commonly request evidence of who has access to critical systems, how shared credentials are managed, what policies govern password strength and MFA, and how access is revoked when employees leave. Organizations that can provide system-generated answers to these questions move through reviews faster and receive fewer follow-up requests.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/it-offboarding-checklist/
---
# IT offboarding checklist for secure credential and access removal
This IT offboarding checklist shows what IT, HR, and security must cover to deprovision credentials, SaaS accounts, SSO, MFA, and devices.
---
An IT offboarding checklist is a documented sequence of steps that removes a departing employee's access to every system, credential, and device connected to their role, with a named owner and deadline for each task.
Every departure leaves a trail of accounts, tokens, and shared logins that stay active until someone closes them. A role-based checklist makes closure predictable across credentials, software-as-a-service (SaaS) access, single sign-on (SSO), multifactor authentication (MFA), and devices.
## What is an IT offboarding checklist?
The checklist gives IT, HR, and security a shared record of what needs to happen, in what order, and by when. Its scope ranges from account closure to asset reclamation and business continuity.
An employee offboarding checklist covers the full transition, from payroll to knowledge transfer. The IT portion narrows to one question: which accounts, credentials, and systems did this person hold, and how are each closed or reassigned? Directory accounts, application logins, shared vault entries, application programming interface (API) keys, certificates, and active browser sessions all fall inside that scope. The rigor applied when granting access belongs at the point of removal, which is why many teams document access deprovisioning and account creation in a single[ onboarding and succession planning guide](https://bitwarden.com/ja-jp/help/onboarding-and-succession/).
## Why an IT offboarding checklist reduces security risk
Access that outlives the role it was granted is one of the most tractable security problems an IT team owns, and offboarding credentials on schedule directly closes it. The IBM Cost of a Data Breach Report 2025 puts the global average breach cost at $4.44 million, with malicious insider activity as the costliest initial vector at $4.92 million, because trusted access looks like normal behavior right up until it isn't. The same report puts the average time for breach identification and containment at 241 days, a window during which access left open after a departure continues to generate activity attributed to a name no longer on the payroll. Closing it on schedule is one of the higher-leverage controls available.
The CISA Insider Threat Mitigation Guide recommends a program spanning security, HR, and legal for insider risk, including former employees. A role-based checklist puts that split into practice on every exit.
## Where account disablement leaves gaps
Disabling one user record closes one path. Several others survive the directory change:
- **Shared credentials.** A vendor portal login that circulates across a team stays valid until the password rotates.
- **Active sessions and tokens.** Refresh tokens and long-lived sessions persist until someone revokes them.
- **Local and cached access.** Credentials cached in browsers or on personal devices remain readable.
- **Direct application accounts.** A tool bought on a team credit card sits outside the central directory, and it becomes an orphaned account the moment its creator leaves.
Mapping those gaps to specific systems is what makes a checklist auditable rather than a matter of memory. Building an application inventory into the checklist keeps these tools visible, and[ IT user management and access controls](https://bitwarden.com/ja-jp/help/managing-users/) keep that record current between departures.
## Which systems should the checklist cover?
Coverage determines whether the rest of the process holds. The table below maps the categories worth confirming on every departure.
| **System category** | **What to revoke** | **Who owns it** |
|------|------|------|
| Identity provider and SSO | Directory account, SSO assignments, active sessions | IT |
| Multifactor authentication | Registered devices, backup codes, hardware keys | IT |
| Email and collaboration | Mailbox, delegated access, shared drives, chat | IT |
| Shared credential vault | Collection membership, shared logins, secure notes | Security |
| Cloud consoles | Console roles, access keys, service account ownership | IT and engineering |
| Unmanaged SaaS applications | Direct application logins and admin roles | IT and department leads |
| Devices and network | Laptops, phones, virtual private network (VPN) certificates | IT |
Three of these categories carry most of the risk, and each calls for a different technique to close.
## Start with SSO deprovisioning and MFA revocation
The identity provider is the fastest lever available. Removing SSO assignments closes all connected applications at once, and MFA revocation occurs in the same pass, so a recovery flow cannot restore access later. It is good practice to configure the session timeout duration between SSO reauthentication ahead of time.
Shared password rotation matters most for logins that keep working regardless of whose account is disabled. SaaS offboarding requires the same tool-by-tool treatment for orphaned accounts; the rotation itself is the step that turns a closed account into a closed access account.
Devices, sessions, and data handoff belong in the same window, before the account closes: collect hardware, revoke certificates, terminate active sessions, and transfer file ownership. Ownership transfer is the step most often deferred, turning a routine departure into a data recovery project.
## IT offboarding checklist template
Knowing which systems to cover answers half the question. The other half is who acts on each one, which makes the checklist role-based as much as task-based. HR triggers the process and owns the dates, IT executes every revocation and reassignment, and security validates the result and retains the record. High-risk departures, such as a systems administrator's, warrant coordinating to the hour instead of the day.
**Before departure**
Automation pays off most in this phase, synchronizing the account inventory before anyone opens the list.
- HR: Confirm the separation date and effective time.
- IT: Inventory every account, shared credential, and application the person holds.
- IT: Identify shared logins the person can view and schedule their rotation.
- IT: Assign a recipient for each file and application the person owns.
- Security: Flag privileged access, including cloud console roles and production systems.
- IT: Confirm the device return method.
**Day of departure**
These steps run in sequence on the separation date, permanently removing access rather than just disabling it.
- IT: Disable the directory account and revoke SSO assignments.
- IT: Terminate active sessions and revoke refresh tokens.
- IT: Remove MFA registrations, backup codes, and hardware keys.
- IT: Rotate every shared password the person had access to.
- IT: Revoke API keys, personal access tokens, deploy keys, and certificates.
- IT: Remove the person from shared vault collections and groups.
- IT: Transfer ownership of files and any service accounts they controlled.
- IT: Collect devices and revoke VPN and device certificates.
- HR: Suspend the mailbox per the retention policy.
**Post-departure validation**
Validation is what turns a completed checklist into evidence, and it belongs in the week after the departure, not the same afternoon.
- Security: Review audit logs for authentication attempts on the closed accounts.
- Security: Confirm the directory reports no active sessions for the user.
- Security: Verify that shared credential rotation has been completed across every collection.
- IT: Reconcile the application inventory against remaining licenses.
- Security: File the completed checklist with the separation record.
- IT: Schedule a 30-day review to catch anything the first pass missed.
## When employee offboarding software improves the process
A manual template holds up for a handful of departures per quarter, but strains when a single HR event has to traverse dozens of connected systems. Directory synchronization solves that by automatically propagating status changes to every connected application, and audit logs turn validation into a query rather than a screenshot exercise. Identity governance closes the remaining gap, extending the offboarding workflow to shared credentials that an automated inventory does not reach, and the[ IT due diligence and security checklist](https://bitwarden.com/ja-jp/resources/it-due-diligence-checklist-how-password-management-closes-the-gap/) covers how to keep that inventory current.
## How Bitwarden supports cleaner access removal
Identity providers govern accounts, but they do not hold the shared passwords, keys, and secrets alongside those accounts. Bitwarden Password Manager stores those credentials with end-to-end encryption, and collection-based sharing answers the ownership question directly, showing exactly who could see each login, with audit logs that turn post-departure validation into a review rather than a reconstruction.
The **Centralize organization ownership** [policy](https://bitwarden.com/ja-jp/help/policies/#centralize-organization-ownership/) reinforces this by preventing members from storing items in a private individual vault in the first place: items are saved to an organization-owned **My Items** location instead, so departing employees never accumulate credentials that only they can see. After a member is removed, the data in that member's **My Items** stays with the organization, closing off the scenario where offboarding leaves shared logins stranded in a personal vault no one else can reach.
System for Cross-domain Identity Management (SCIM) provisioning and SSO compatibility connect the platform to existing identity infrastructure, so a directory status change propagates without a second manual step. Bitwarden Directory Connector keeps that synchronization running as part of employee lifecycle management. Bitwarden is a zero-knowledge encryption solution, and the[ business identity and access management](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/) strategy covers how these capabilities fit into a broader access strategy.
## Build a repeatable access removal process with Bitwarden
Credential visibility and repeatable deprovisioning make employee transitions predictable. An access removal checklist that names owners, rotates shared credentials, and validates its own results holds up on every departure, independent of institutional memory. The next departure is already on someone's calendar; see how[ Bitwarden Password Manager powers identity and access management](https://bitwarden.com/ja-jp/products/business/), and put the process in place before that date arrives.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/it-services-provider-iolap-achieves-safer-password-security-practices-and/
---
# ITサービスプロバイダーのiOLAP、Bitwardenでより安全なパスワードセキュリティ運用と効率的な管理者制御を実現
Bitwardenにより、iOLAPは安全でないパスワード運用を軽減し、Microsoft Entra IDとの一元的な統合を実現
---
#### 概要
設立:2000年
業種:ITサービス
従業員数:300名
ITチームの規模:5名
拠点:テキサス州、クロアチア
Bitwardenシート数:約300
iOLAPは、スタートアップからFortune 500、Fortune 100企業まで、世界中のお客様にソリューションを提供するエンドツーエンドのITサービスプロバイダーです。テキサス州に本社を、クロアチアに欧州本社を置くiOLAPは、データセキュリティリスクを低減するために、一元化されたパスワード管理ソリューションを必要としていました。同社は、安全性への評価、ビジネス向けの機能、管理者制御を備えた全社的なパスワードマネージャーを導入することが最善策であると判断しました。
#### 状況:安全で一元化されたソリューションの必要性
iOLAPの日々のIT運用を支援・監督する一方で、システム管理者は組織全体のパスワード関連の課題にも取り組んでいました。従業員はブラウザベースのパスワードマネージャーにパスワードを保存していましたが、ITチームはブラウザベースのパスワードマネージャーが、一元化された全社的なパスワードマネージャーほど安全ではないと考え、これを控えさせたいと考えていました。また、従業員はさまざまなパスワードマネージャーを使用していたため、チーム間でパスワードやシークレットを安全に共有することが不可能でした。
システム管理者は、より安全なパスワード習慣を促進し、パスワード管理全体を一元化する、より優れたソリューションを見つける必要があると認識しました。そこで、機能が豊富で、Active Directory統合を備え、直感的なユーザー体験を実現できるパスワードマネージャーを念頭に、製品の調査を始めました。
#### ソリューション:評価、機能、シームレスな統合を備えたBitwarden
「全社的に一元化されたパスワードマネージャーを検討する中で、最初に思い浮かんだプロバイダーがBitwardenでした」と、iOLAPのシステム管理者チームは述べています。「Bitwardenの競合製品の1つも検討しましたが、最終的には料金体系と、全体的な信頼性に疑問を抱かせる侵害インシデントを経験していたことから、候補から外しました。Bitwardenの機能、そしてもちろん製品のパスワード共有機能にも大変満足していました。」
システム管理者チームによると、他のプロバイダーも検討したものの、Bitwardenが最良の選択肢であるという意見で圧倒的に一致していました。
「パスワード共有を必要とするプロジェクトが数多くあるため、Bitwardenコレクションを利用できることは重要でした」と、システム管理者チームは述べています。
Bitwardenコレクションは、基本的には共有フォルダーであり、組織が機密データを簡単かつ安全に、拡張性のある方法で共有できるようにします。これは、機密データをコレクションに分割することで実現されます。コレクションは、業務機能やアプリケーションのアクセスレベルなど、さまざまな方法で整理できます。
システム管理者チームは次のように述べています。「重要なデータを安全に送信できるBitwarden Sendにも非常に満足していました。プレーンテキストなどを使うよりもはるかに安全です。当社はITサービス企業であるため、Bitwarden Sendを大いに活用しています。たとえば、新規クライアントと契約する際に認証情報を共有するために使用することがあります。」
さらに、iOLAPチームはBitwardenのブラウザ拡張機能を導入して、ユーザーが好みのブラウザからBitwardenの自動入力にアクセスできるようにし、Bitwarden保管庫健全性レポートを活用して侵害されたパスワードを監視し、導入当初から[Bitwardenパスワード生成ツールで強力なパスワードを作成](https://bitwarden.com/ja-jp/password-generator/)しています。
システム管理者チームはさらに、「もう1つ、非常に重要で譲れない機能が、BitwardenとMicrosoft Entra IDのシームレスな統合でした」と付け加えました。
#### BitwardenとEntra IDの統合により、ユーザー管理を効率化
Entra ID(旧Azure Active Directory)は、ビジネス要件に基づいてIT管理者がアプリケーション、リソース、ツールへのアクセスを制御できるようにする、クラウドベースのIDおよびアクセス管理サービスです。Bitwardenは、Bitwarden Directory Connectorアプリケーションを通じてEntra IDへの接続を可能にし、選択したディレクトリサービスから取り込むことで、企業のBitwarden組織内のユーザー、グループ、グループの関連付けを自動的にプロビジョニングします。
すべてを網羅するものではありませんが、BitwardenとEntra IDを組み合わせるメリットには、ユーザーの自動プロビジョニング、IT管理者によるユーザーのオンボーディングと管理プロセスの簡素化、セキュリティリスクとなり得る退職者からのアクセス権の自動取り消しなどがあります。
iOLAPがパスワード管理プロバイダーを検討していた当時、Bitwardenの競合他社はEntra IDとのこのレベルの統合を提供していませんでした。
「Microsoft Entra IDをBitwardenに接続できることは非常に重要でした」と、システム管理者チームは述べています。「グループの作成、ユーザーアクセス、ユーザー作成は、すべてEntra IDで行われ、その後Bitwardenに同期されます。Entra IDから関連情報がすべて同期されると、iOLAPのITチームはユーザーを当社のコレクションに接続します。そこには全社共通の認証情報がすべて含まれています。これはかなり優れた機能で、ユーザーを手動でプロビジョニングするために何時間も費やす代わりに、時間を節約し、重要なビジネス上の優先事項に集中できるようになりました。」
#### 簡単なオンボーディングがBitwardenの全体的な導入を加速
システム管理者チームは次のように述べています。「当社の事業はITサービスであるため、従業員は一般の人よりも高度な技術スキルを持っています。その多くがさまざまなパスワードマネージャーの個人的な使用経験を持っていたため、オンボーディングは非常にスムーズでした。Bitwardenを使い始めると、その使いやすさを実感し、それ以来プライベートでも取り入れるようになりました。」
システム管理者の1人はさらに次のように述べています。「私もその1人です。Chromeブラウザベースのパスワードマネージャーを使っていましたが、Bitwardenの方が明らかに優れているため切り替えました。携帯電話、仕事用アカウント、個人用アカウントで使っています。全体として、同僚、友人、家族にBitwardenを強くおすすめしています。」
#### Bitwardenを始める
Bitwardenが貴社のビジネスにどのように役立つかを詳しく知り、[14日間の無料トライアルにお申し込みください。](https://bitwarden.com/ja-jp/pricing/business/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/january-2023-spotlight-bitwarden-acquires-passwordless-dev/
---
# 2023年1月スポットライト:Bitwardenがpasswordless.devを買収
この買収は、すべてのユーザーにオープンソースでスケーラブルかつ安全なパスワードレスソリューションを提供するというBitwardenの取り組みをさらに充実させる、重要な節目となります。
---
## 注目ハイライト

2023年1月18日、[Bitwardenは](https://bitwarden.com/ja-jp/blog/bitwarden-extends-passwordless-leadership-with-acquisition/)、欧州を拠点とするスタートアップPasswordless.devを買収したことを発表しました。これは、あらゆる企業とエンドユーザーにオープンソースでスケーラブルかつ安全なパスワードレスソリューションを提供するというBitwardenの取り組みをさらに充実させる、重要な節目です。Passwordless.devの包括的なAPIフレームワークにより、暗号化処理や技術的なフローなどに関する開発作業が大幅に削減され、これまで数週間かかっていた作業を数分で完了できるようになります。

最新リリースでは、Bitwarden AuthenticatorのTOTPジェネレーターがApple Watchデバイスで利用可能になりました。これにより、二要素認証に対応したアカウントへログインする際に、生成された認証コードへすばやくアクセスできます。まずはApple App StoreからBitwarden iOSアプリの最新版をインストールしてください。この新機能の活用方法について、詳しい[手順](https://bitwarden.com/ja-jp/help/apple-watch-totp/)はヘルプセンターでご覧いただけます。
## この更新が気に入りましたか?今すぐ登録しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の話題
[**データプライバシーデー**](https://bitwarden.com/ja-jp/blog/data-privacy-day/)
今年、National Cybersecurity Allianceは、データプライバシー週間を通じて、個人の個人情報を安全に保つ責任を組織が負うべきだと提唱しています。また、オンラインで自分のデータを保護する方法を学び、「自分のプライバシーを自分で守る」ことを個人にも促しています。[詳しく見る](https://bitwarden.com/ja-jp/blog/data-privacy-day/)ことで、2023年以降にプライバシーを守るためにできることを確認しましょう。
[**Bitwardenの技術スタック:セキュリティとスケーラビリティを重視して構築**](https://bitwarden.com/ja-jp/blog/the-bitwarden-tech-stack-built-for-security-and-scalability/)
Bitwardenは、オープンソースと商用技術の両面で、セキュリティを最優先する視点からツールとプラットフォームを選定しています。サーバー、ブラウザー、モバイル、デスクトップの各アプリケーションにわたり、Bitwardenの技術スタックは、皆さまに親しまれている安全なパスワード管理の開発と維持の中核を担っています。[この記事では](https://bitwarden.com/ja-jp/blog/the-bitwarden-tech-stack-built-for-security-and-scalability/)、Bitwardenが現在使用している技術をどのように、そしてなぜ選定したのか、また採用したアプリケーションが高いパフォーマンス、セキュリティ、スケーラビリティをどのように支えているのかを紹介します。
[**Bitwardenのオープンソースセキュリティを解説**](https://bitwarden.com/ja-jp/blog/bitwarden-open-source-security-explained/)
HackerOneのCEOであるMårten Mickos氏はかつてこう述べました。「ソフトウェアでは、ソースコードを公開すると、他の方法では不可能なコラボレーションとイノベーションが生まれる。セキュリティでは、脆弱性とその修正を公開すると、他の方法では不可能なコラボレーションとリスク低減が生まれる。」Bitwardenのようなオープンソースのコードベースは、世界中の開発者、ユーザー、セキュリティ研究者によって継続的に検査され、強化されています。オープンソースであることがBitwardenのセキュリティ、透明性、プライバシーをどのように強化するのかについて、よくある[質問](https://bitwarden.com/ja-jp/blog/bitwarden-open-source-security-explained/)への回答をご覧ください。
[**数クリックでBitwardenのカスタムフィールドを作成する方法**](https://bitwarden.com/ja-jp/blog/easier-than-ever-create-custom-fields-in-a-few-clicks/)
Bitwardenユーザーはカスタムフィールドを作成し、ブラウザーのコンテキスト(または右クリック)メニューで「カスタムフィールド名をコピー」を選択できます。この機能により、パスワードマネージャーのカスタムフィールド作成が大幅に簡素化され、Bitwardenユーザーは保管庫アイテムにこれまで以上に簡単にデータフィールドを追加できます。[カスタムフィールドを作成する](https://bitwarden.com/ja-jp/blog/easier-than-ever-create-custom-fields-in-a-few-clicks/)手順を確認して、この新機能をぜひご活用ください。
[**企業幹部がオンラインで安全を保つための上位5つの方法**](https://bitwarden.com/ja-jp/blog/top-5-ways-business-executives-can-stay-safe-online/)
ハッカーでありSocialProof SecurityのCEOでもあるRachel Tobac氏によると、「VIPをハッキングしてその資金、データ、システムにアクセスするには、1通のメール、30秒の通話、**または**1件のソーシャルメディアのDMだけで十分です。」ビジネスリーダーが自らのオンラインセキュリティを管理するうえで、今ほど適した時期はありません。そこで、上級管理職が自分自身をより適切に守るための[上位5つの方法](https://bitwarden.com/ja-jp/blog/top-5-ways-business-executives-can-stay-safe-online/)をご紹介します。
[**カレンダーに入れておきたいサイバーセキュリティ啓発デー** ](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)一年のどの時期であっても、データのバックアップやパスワードの保護などを通じて、自分自身や周囲の人々をオンラインで安全に保つための行動を取ることが重要です。安全を保つための大切な方法に光を当てる[これらのサイバーセキュリティ関連の日](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)を確認し、忘れずにカレンダーに登録しておきましょう!
## コミュニティに参加する
オープンソースプロジェクトであるBitwardenは、グローバルコミュニティの支援なしには現在の姿にはなり得ませんでした。[コミュニティフォーラム](https://community.bitwarden.com/)では、一般的なコミュニティの議論や製品ロードマップについて扱っています。参加方法をいくつかご紹介します。
- **新機能をリクエストする:**コミュニティフォーラムの「[機能リクエスト](https://community.bitwarden.com/c/feature-requests/)」カテゴリに移動してください。(ヒント:新しくリクエストする前に、既存の機能リクエストを検索しましょう。)
- **新機能のコードを書く:**コミュニティフォーラムの「[GitHub コントリビューション](https://community.bitwarden.com/c/github-contributions/)」カテゴリに新しい投稿を作成してください。提案する貢献内容の説明、スクリーンショット、関連する機能リクエストへのリンクを必ず含めてください。
- **バグを報告する、またはバグ修正を提出する:**問題を報告するには、GitHub の Issue とプルリクエストを使用してください。
- **他のユーザーを支援する:**コミュニティフォーラムの「[Bitwarden コミュニティに質問する](https://community.bitwarden.com/c/support/)」カテゴリに移動してください。
- **Bitwarden の翻訳にご協力ください:**ご協力ください:[Bitwarden を翻訳する](https://contributing.bitwarden.com/contributing/#localization-l10n)ことで、プラットフォームを他の言語でもより利用しやすくできます。
- **セキュリティ上の懸念または脆弱性を報告する:**セキュリティ監査やフィードバックはいつでも歓迎します。機密性の高い問題の場合は、[直接お問い合わせ](https://bitwarden.com/ja-jp/contact/)いただくか、当社の[HackerOne プログラム](https://hackerone.com/bitwarden/)からレポートを提出してください。
## 今後のイベント

たった1通のメール、30秒の電話、あるいはSNSのDM 1件だけで、彼女はVIPをハッキングし、あなたのお金、データ、システムにアクセスできます。ソーシャルエンジニアリング攻撃を仕事として実施し、実体験に基づく倫理的ハッキングのストーリーを通じて、犯罪者が人をだますために使う手口についてVIPに最新情報を提供しているRachel Tobacをご紹介します。[今すぐ登録](https://hopin.com/events/hackers-guide-to-vip-security/registration)して、3月9日に開催されるこの無料バーチャルイベントに参加し、経営層を狙った最新の操作・誘導手法への防御方法を学びましょう。
**その他の今後のイベント**
- [月例保管庫アワー](https://bitwarden.com/ja-jp/events/vault-hours-31-jan-27/):1月27日 12:00 PM(EDT)
- [週次ライブデモ](https://bitwarden.com/ja-jp/events/weekly-demo/):毎週水曜日 12:00 PM(EDT)
- [Bitwarden Brilliance:統合自己ホスト型](https://www.twitch.tv/BitwardenLive):2月2日 12:00 PM(EDT)
- [マネージドサービスプロバイダー(MSP)デモ](https://us02web.zoom.us/webinar/register/WN_wk91rY6NRGOJQH_adHdiNA):2月9日 12:00 PM(EDT)
- [マネージドサービスプロバイダー(MSP)デモ](https://us02web.zoom.us/webinar/register/WN_3m2nIDulSv-Lvwp1hHxWCA):2月23日 2:00 PM(EDT)
今回は以上です。このニュースレターについてのご感想や、今後取り上げてほしいトピックがあればぜひお聞かせください。
**それではまた次回、**
Bitwarden チーム
## Bitwarden は 2022 年の「働きがいのある会社」に認定されました!
Bitwarden チームへの参加にご興味がありますか?募集中の役割については、[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/january-2024-spotlight-just-released-log-in-with-passkeys/
---
# 2024年1月のスポットライト:新リリース - パスキーでログイン
パスキーがパスワードより強力で安全な理由をご覧ください。
---
## 注目のハイライト
[](https://bitwarden.com/data-security-in-age-of-ai/)
*セキュリティとイノベーションの両立*
AI がデータにとって脅威かどうかではありません。問題は、その脅威がどれほど深刻で、IT チームが備えられているかです。新しい eBook「[AI 時代におけるセキュリティとイノベーションの両立」](https://bitwarden.com/ja-jp/data-security-in-age-of-ai/)では、イノベーションを推進しながらセキュリティを維持するというジレンマに対処するため、710名の IT プロフェッショナルを対象とした最新調査の結果を紹介しています。
[](https://bitwarden.com/blog/log-into-bitwarden-with-a-passkey/)
*パスキーで Bitwarden にログイン*
直近の1月リリースにより、すべての Bitwarden ユーザーが [パスキーでウェブ保管庫にログイン](https://bitwarden.com/ja-jp/blog/log-into-bitwarden-with-a-passkey/)できるようになりました。ユーザー名やパスワードを入力する必要はありません。パスキーはパスワードよりも強力で安全であり、推測されることがなく、フィッシングにも耐性があります。このベータ実装により、パスキーを暗号化プロセスの一部として使用でき、利便性とエンドツーエンドの暗号化を両立できる仕組みをご紹介します。
## この更新内容を気に入っていただけましたか?今すぐ登録しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の Bits and Bites
[**Bitwarden アカウントをすばやく簡単に切り替え**](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/)
Bitwarden パスワードマネージャーのブラウザー拡張機能、デスクトップアプリ、モバイルアプリでは、複数のアカウントに同時にログインした状態で、Bitwarden アカウントをすばやく切り替えられます。詳しくは、[簡単な手順と FAQ](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/)をご覧ください。
[**調査結果:AI 時代におけるセキュリティ意識**](https://bitwarden.com/ja-jp/ai-and-cybersecurity-report/)
Bitwarden は調査会社 The Starr Conspiracy と提携し、710名の IT プロフェッショナルにアンケートを実施して、AI 時代におけるセキュリティ意識を把握しました。その結果、IT プロフェッショナルが感じている安全性と実際のセキュリティ体制との間に大きなギャップがあることが明らかになりました。[完全版レポートを入手](https://bitwarden.com/ja-jp/ai-and-cybersecurity-report/)。
[**Bitwarden パスワードマネージャーの保管庫健全性レポートで安全を維持**](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)
同じパスワードを複数のサイトで使っていませんか?ご自身のパスワードが流出済み、またはデータ侵害に含まれていたことがあるか気になったことはありませんか?こうした情報をすべて調べるにはどうすればよいでしょうか?お使いのパスワードマネージャーが Bitwarden なら、これらの詳細をすぐに確認できます。この[ガイド](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)では、Bitwarden のレポートセクションで提供される情報が、一般的なデジタルセキュリティの確保にどのように役立つかを説明しています。
[**シークレット管理の進化するトレンド**](https://bitwarden.com/ja-jp/resources/presentations/evolving-trends-in-secrets-management/)
企業が DevOps パイプラインの高速化と安全確保、開発者が使用するアプリケーションやエコシステムの増加への対応、シークレット関連のデータ侵害の防止に取り組む中、シークレット管理は急速に進化しています。[プレゼンテーション](https://bitwarden.com/ja-jp/resources/presentations/evolving-trends-in-secrets-management/)で、シークレット管理における進化するトレンドについての知見をご確認ください。
[**チーム向けパスワードマネージャーでビジネスを保護**](https://bitwarden.com/ja-jp/blog/secure-your-business-with-a-team-password-manager/#:~:text=A%20password%20manager%20for%20teams,for%20individual%20and%20team%20passwords./)
多くの企業がリモートで業務を行う中、IT部門のビジネスリーダーは、強固なセキュリティプラクティスの定着にこれまで以上に注意を払う必要があります。チーム向けパスワードマネージャーとは何か、またリモート従業員にとってなぜ有益なのかについては、[詳細](https://bitwarden.com/ja-jp/blog/secure-your-business-with-a-team-password-manager/#:~:text=A%20password%20manager%20for%20teams,for%20individual%20and%20team%20passwords./)をご覧ください。
[**カレンダーに登録したいサイバーセキュリティ啓発記念日**](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)
季節を問わず、データのバックアップやパスワードの保護など、自分自身と周囲の人々をオンラインで安全に保つための行動を取ることが重要です。安全を守るための重要な方法を取り上げた、こちらの[サイバーセキュリティ記念日](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)をご覧ください。
[**Titanom Technologies、Bitwarden シークレットマネージャーで開発者のシークレットを保護**](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/)
この[ケーススタディ](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/)では、教育ソフトウェア企業の Titanom Technologies が Bitwarden シークレットマネージャーを導入し、開発者のセキュリティを強化して生産性を向上させた方法をご紹介します。
## コミュニティスポットライト
オンラインの世界で安全を保つには、互いの協力が欠かせません。だからこそ、すべての人にセキュリティを提供するという Bitwarden のミッションにおいて、グローバルコミュニティは重要な存在です。今月のニュースレターでは、[**あるユーザーストーリーにスポットライトを当てています**](https://www.reddit.com/r/Bitwarden/comments/196m5u2/forgot_master_password_lucky_moment/)。このストーリーは、マスターパスワードを安全な場所に保管し、万一に備えて緊急連絡先を追加しておくことの大切さを思い出させてくれます。
[](https://www.reddit.com/r/Bitwarden/comments/196m5u2/forgot_master_password_lucky_moment/)
*マスターパスワードを忘れた場合*
## Bitwarden Live に参加
[](https://events.ringcentral.com/events/cybersecurity-according-to-a-hacker/registration)
*ウェブキャスト - 2月29日 - デジタル時代のVIP保護:ハッカーが語るサイバーセキュリティ*
倫理的ハッカーで CEO の Rachel Tobac を迎え、VIP がオンラインで安全を保つためのガイドをテーマにしたファイアサイドチャットを開催します。ライブハッキングデモも実施します!このウェブキャストでは、ソーシャルエンジニアリング攻撃に気づき、それを防ぐ方法や、脅威に直面する中で継続的にデジタルの安全性とセキュリティを維持するためのベストプラクティスを学べます。[**今すぐ席を確保!**](https://events.ringcentral.com/events/cybersecurity-according-to-a-hacker/registration)
## 今後のイベント
- [**週次ライブデモ:**](https://bitwarden.com/ja-jp/bitwarden-demo/)**毎週水曜日午前9時(PST)** Bitwarden パスワードマネージャーのビジネス向け機能と性能をライブでご案内します。ライブQ&Aで質問もできます。
- [**マネージドサービスプロバイダー(MSP)向けデモ:**](https://us02web.zoom.us/webinar/register/WN__C_hKlBZTVO_ATWLOlWdXQ#/registration)**2月8日午前8時(PST)** MSP向けの管理者トレーニングセッションに参加して、ベストプラクティスを学びましょう

## Bitwarden ラーニングセンター
管理者またはエンドユーザーとして Bitwarden パスワードマネージャーを使い始める方法を学べる短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)をご覧ください。
今月はここまでです。製品の最新情報やオンラインセキュリティのヒントについては、Bitwarden の[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それではまた次回、**
Bitwarden チーム
## 読者の皆さま、こんにちは!
月刊 Bitwarden ニュースレターの改善と、皆さまが最も関心のある情報の提供に役立てるため、こちらの[2分で終わる](https://forms.bitwarden.com/newsletter)アンケートにご協力ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/january-2026-spotlight-enhanced-premium-plan/
---
# 2026年1月の注目情報:強化されたプレミアムプラン
## 注目ハイライト
### **Bitwarden、強化されたプレミアムプランをリリース**
BitwardenのプレミアムプランとFamiliesプランが[大幅にアップグレード](https://bitwarden.com/ja-jp/blog/bitwarden-launches-enhanced-premium-plan/)され、リスクを早期に特定し、問題になる前に対処できる機能が追加されました。[TechRadar](https://www.techradar.com/pro/security/bitwarden-supercharges-credential-protection-for-premium-and-family-plans-new-update-adds-vault-health-alerts-password-strength-coaching-5gb-secure-storage-and-phishing-protections)は今回の更新について、「現代の脅威は単純なパスワード保護の要件を超えて進化している」ことへの対応だと述べています。
#### **プレミアムの新機能:**
**保管庫の健全性アラート:**弱いパスワード、使い回しのパスワード、流出済みパスワードをすぐに見つけ、セキュリティ上のリスクになる前にその場で修正できます。
**パスワードコーチング:**リスクのあるパスワードについて、必要なタイミングでアラートを受け取り、すぐに強化するための明確なガイダンスを確認できます。
**添付ファイル用ストレージが5倍に:**バックアップコード、安全なドキュメント、機密ファイルなど、大切なものを、拡張されたストレージでまとめて保護できます。
**2FA用セキュリティキーが2倍に:**最大10個のハードウェアキー、生体認証、またはパスキーでBitwardenアカウントを保護し、保管庫へのアクセスを失わないようにできます。
**フィッシングブロッカー:**悪意のあるサイトを操作前に特定してブロックし、認証情報の盗難を根本から防ぎます。パスワードを超える保護です。
#### **2026年にBitwardenで予定されているその他の機能**
Bitwardenは[ロードマップを更新](https://community.bitwarden.com/t/bitwarden-roadmap/69396)し、今後の予定を公開しました。新規ユーザー向けオンボーディングガイドの改善、より高速な自動入力、パスワードマネージャーとAuthenticatorアプリ間で同期される認証コード、古いログイン情報を目立たない場所に安全に保管できるアイテムのアーカイブなどです。さらに、Bitwarden Sendではまもなく、受信者が暗号化されたファイルやテキストを開く前にメール認証を必須にできるようになり、誤った相手の手に渡らないようにできます。
## プロのヒント
#### **このニュースレターを自分の言語で読む**
翻訳は[ニュースレター調査](https://forms.bitwarden.com/newsletter)で特に多く寄せられた要望でした。Bitwardenのメールは英語で送信されますが、ほとんどのメールアプリには有効にできる組み込み翻訳機能があります。ワンクリックで即時翻訳。オンにする方法はこちら:[Google Gmail](https://support.google.com/mail/answer/13846620) | [Microsoft Outlook](https://support.google.com/mail/answer/13846620) | [Apple Mail(macOS)](https://support.apple.com/guide/mac-help/translate-text-on-mac-mchldd8b3c15/mac) | [Apple Mail(iOS)](https://support.apple.com/en-my/guide/iphone/iphab4dcff1d/ios)
#### **保管庫内の金融情報を厳重に保護する方法**
この2分間の動画がYouTubeで人気を集めているのには理由があります。誰もが必要とするセキュリティの基礎に加え、金融アカウントに保護レイヤーを追加する3つの保管庫テクニックを紹介しています。その中には、パスワードの一部を保管庫に一切入れない「ペッパリング」という賢い方法も含まれます。[仕組みを動画で見る](https://www.youtube.com/watch?v=3fol2LBJaXU)。
#### **覚えておきたい2月の2つの日付**
[パスワードを変更する日](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)と[コンピューターを整理する日](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)は、保管庫を監査し、使い回しのパスワードを強化し、古いログイン情報を整理するのに最適なきっかけです。忘れる前に今すぐリマインダーを設定しましょう。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品詳細解説**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を、毎週水曜日の米国東部時間午前11時に学べます。
- [**管理者向け製品詳細解説**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日の米国東部時間午後12時に開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comの[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)をご紹介します。Bitwardenの信頼できる情報のみを使って質問に回答するよう設計された、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールを今すぐ使う方法を紹介しています。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やお困りごとはありますか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/july-2023-spotlight-bitwarden-is-the-1-password-manager-in-g2-2023-enterprise-grid/
---
# 2023年7月スポットライト:BitwardenがG2 2023 Enterprise Gridで第1位のパスワードマネージャーに
Bitwardenは競合をさらに引き離し、2023年夏版で大きなリードを確立
---
## 注目のハイライト
[](https://bitwarden.com/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)
*Bitwarden SSO*
信頼済みデバイスによるSSOは、今年の秋後半に登場予定の新しいパスワードレスSSO機能です。企業は暗号化キーの保管場所と方法を完全に柔軟に選べる一方で、安全なエンドツーエンドのゼロ知識暗号化を維持できます。各シングルサインオンソリューションの概要については、こちらの[ガイド](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)をご覧ください。
[](https://bitwarden.com/blog/bitwarden-g2-2023-enterprise-grid/)
*BitwardenはG2 2023 Enterprise Gridで第1位のパスワードマネージャー ヒーロー画像*
Bitwardenは、最新のG2 Enterprise Gridレポートで最高評価のパスワードマネージャーとして認められました。過去5回のレポートで一貫してEnterprise Grid Leaderに選出されているBitwardenは、[競合他社](https://bitwarden.com/ja-jp/bitwarden-alternatives/)をさらに引き離し、2023年夏版レポートで大きなリードを確立しました。企業がBitwardenを支持する理由については、こちらの[ブログ](https://bitwarden.com/ja-jp/blog/bitwarden-g2-2023-enterprise-grid/)をご覧ください。
## この更新情報を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## Security’s Got Talent
[](https://bitwarden.com/talent/)
*Security's Got Talent*
ご利用のパスワードマネージャーを気に入っていますか?8月13日までに短い動画であなたのストーリーを共有すると、賞金総額25,000ドル、優勝賞金7,000ドルのこのコンテストで大きな賞を獲得するチャンスがあります!詳しくは[bitwarden.com/talent](https://bitwarden.com/ja-jp/talent/)にアクセスしてコンテストのルールを確認し、応募作品を提出してください。
## その他のBits and Bites
[**SOS Software ServiceとBitwarden、欧州全域の販売戦略で連携**](https://bitwarden.com/ja-jp/blog/sos-software-service-and-bitwarden-align-on-pan-european-distribution-strategy/)
BitwardenとSOS Software Serviceは、戦略的な販売計画の一環として、Bitwarden Password Managerを欧州のお客様に届けるために協力します。この[連携](https://bitwarden.com/ja-jp/blog/sos-software-service-and-bitwarden-align-on-pan-european-distribution-strategy/)の詳細と、Bitwardenの提供範囲を欧州のお客様へ拡大し、SOSのリセラーやパートナーに新たな機会をもたらす方法をご覧ください。
[**エンタープライズ向けパスワード保管庫が組織のセキュリティを強化する仕組み**](https://bitwarden.com/ja-jp/blog/how-enterprise-password-vaults-strengthen-security-for-organizations/)
エンタープライズ向けパスワード保管庫の概念と、不正アクセスの防止、強力なパスワード運用の促進、従業員間での安全なファイルおよび情報共有の実現を通じてセキュリティを高める役割についてご紹介します。詳細はこちらの[記事](https://bitwarden.com/ja-jp/blog/how-enterprise-password-vaults-strengthen-security-for-organizations/)をご覧ください。
[**ファイルと機密情報を安全に共有する方法**](https://bitwarden.com/ja-jp/blog/how-to-share-files-and-sensitive-information-securely/)
メールがプレーンテキストで送信される場合、メールと関連する添付ファイルは暗号化されていないため、そのメールを傍受できる人なら誰でも、特別な手間をかけずに内容を読むことができます。Bitwarden Sendでメールを暗号化して安全にする方法を、こちらの[ヒント](https://bitwarden.com/ja-jp/blog/how-to-share-files-and-sensitive-information-securely/)でご確認ください。
[**パスキーとは?**](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/)
パスキーがあれば、弱いパスワードを再び作成することはありません。そもそもパスワードを作成する必要がなくなるためです。パスキーを使うと、パスワードなしでアカウントをすばやく作成し、サインインできます。この[ワンステップの安全なログイン方法](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/)は、従来の認証と2FAプロセスに取って代わります。
[**すべてのスタートアップにパスワードマネージャーが必要な理由**](https://bitwarden.com/ja-jp/blog/why-every-startup-needs-a-password-manager/)
ほとんどのスタートアップは、少人数のチームが何とか事業を立ち上げようと全力を尽くすところから始まります。大きなビジョンを描くことは大切ですが、ビジネスの安全性にとってパスワードほど重要なものを後回しにしてはいけません。そのため、スタートアップが成長するにつれて、パスワードマネージャーは途中で追加されるツールとなることがよくあります。この[ブログ](https://bitwarden.com/ja-jp/blog/why-every-startup-needs-a-password-manager/)では、安全なコラボレーションを通じてチームの生産性を高める方法について説明します。
[**パスワードの健全性を判断する方法**](https://bitwarden.com/ja-jp/blog/is-my-password-compromised/)
Bitwarden 2023 World Password Day Survey によると、回答者の過半数(68%)が10以上のサイトやアプリのパスワードを管理している一方で、84%がパスワードを使い回しています。また、約4分の1(20%)が過去18か月以内にデータ侵害の影響を受けていました。これらの調査結果を踏まえ、パスワードが侵害されていないかを確認し、パスワード生成のベストプラクティスをこの[ガイド](https://bitwarden.com/ja-jp/blog/is-my-password-compromised/)でご確認ください。
[**自分のパスワードはどのくらい強い?**](https://bitwarden.com/ja-jp/blog/how-strong-is-my-password/)
パスワードが必要なサービスやサブスクリプションを利用しているなら(今やほとんどの人がそうでしょう)、多くのサイトにパスワード要件があることに気づいているはずです。この[記事](https://bitwarden.com/ja-jp/blog/how-strong-is-my-password/)では、Bitwarden パスワード強度テストツールの使い方を学べます。
## Bitwardenを社内に推薦したいですか?
チーム、IT部門、経営層にBitwardenのメリットを共有しましょう。
[**Bitwardenを職場に導入する >**](https://bitwarden.com/ja-jp/go/bring-bitwarden-to-work/)
## コミュニティスポットライト
Redditユーザー(u/**mrmcsquishy**)が「Today BW Saved My Life!」というタイトルの投稿で共有してくれたようなストーリーを聞くのが、私たちは大好きです。これは素晴らしいストーリーであるだけでなく、緊急アクセスの使い方に関する貴重な締めくくりのヒントも提供しています。Bitwardenコミュニティの皆さんにも、ご自身の体験やヒントを [Security's Got Talent](https://bitwarden.com/ja-jp/talent/) またはBitwardenの[コミュニティ](https://community.bitwarden.com/)で共有していただければと思います。Bitwardenが皆さんにどのような影響を与えたかをお聞かせください。そして、より安全でセキュアなデジタルライフへの道のりで、これからも互いに支え合いましょう!
## Bitwarden 101
ぜひ [Bitwarden 101](https://bitwarden.com/ja-jp/learning/#tag:bitwarden-101/) をご覧ください。管理者またはエンドユーザーとしてBitwarden パスワードマネージャーを使い始める方法を短い動画シリーズで紹介しています。
## 近日開催のイベントに参加する
- [**週次ライブデモ**](https://bitwarden.com/ja-jp/bitwarden-demo/)**:** 毎週水曜日 12時(EDT) Bitwarden パスワードマネージャーのビジネス向け機能と性能をライブでご紹介します。ライブQ&Aで質問もできます
- [**マネージドサービスプロバイダー向けデモ**](https://bitwarden.com/ja-jp/events/bitwarden-admin-training-for-msps-session-1/)**:** 8月10日 12時(EDT) マネージドサービスプロバイダーとそのクライアント向けに設計されたBitwarden パスワードマネージャーの機能と性能をご紹介します
今回は以上です。製品の最新情報やオンラインセキュリティのヒントについては、Bitwarden [ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**また次回まで、**
Bitwardenチーム
## Bitwardenが2023年の「働きがいのある会社」に認定されました!
Bitwardenチームへの参加に興味がありますか?[採用情報ページ](https://bitwarden.com/ja-jp/careers/)で募集中の役割をご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/july-2024-spotlight-your-chance-to-help-shape-the-bitwarden-mobile/
---
# 2024年7月スポットライト:Bitwardenのモバイル体験を形作るチャンス!
ベータプログラムへの参加は簡単です。今すぐご登録ください!
---
Bitwardenのモバイル体験を形作る手助けができるチャンスです。iOSおよびAndroid向けネイティブアプリのベータ版が公開されました。皆さまのフィードバックが重要ですして、モバイル体験をさらに向上させましょう!
[](https://bitwarden.com/blog/native-mobile-apps/)
*Bitwarden、ネイティブモバイルアプリの段階的ベータ版をリリース*
*Bitwardenのリリースノートを受け取りませんか?*[*登録*](https://bitwarden.com/ja-jp/help/releasenotes/#release-announcements/)*して、更新情報を受信トレイにお届けします。*
## 注目のハイライト
[](https://bitwarden.com/blog/how-to-use-the-bitwarden-built-in-password-history-tool/)
*Bitwardenのパスワード履歴の使い方*
Bitwardenパスワードマネージャーで保管庫項目を作成した後、その名前を忘れてしまったことはありませんか? あるいは、何百件ものパスワード項目の中から見つけられなかったことは? そんなときに役立つツールがありますは、アカウント内で最近生成したパスワードをすばやく安全に確認できる方法です。
## この更新情報を気に入りましたか?今すぐご登録ください。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBitwarden Bites
[**BitwardenがG2 Enterprise Gridでパスワードマネージャー第1位に**](https://bitwarden.com/ja-jp/blog/bitwarden-g2-enterprise-grid/)
レビューをご投稿いただいた皆さま、ありがとうございます!Bitwardenは、総合満足度で全パスワードマネージャー中第1位を8四半期連続で獲得しました。詳細なレポートは[こちら。](https://bitwarden.com/ja-jp/blog/bitwarden-g2-enterprise-grid/)
[**2024年エンタープライズセキュリティ向けパスワードマネージャー比較レポート**](https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/)
Info-Tech Research Groupの一部門であるSoftwareReviewsによるこの[レポート](https://bitwarden.com/ja-jp/resources/business-password-manager-comparison-report/)では、Bitwardenがパスワード管理市場のリーディングソリューションとして紹介されており、競合のDashlane、1Password、Keeperを大きく上回っています。
[**リソース:コレクション管理設定**](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/)
[コレクション](https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/)では、完全なセルフサービス、最小権限のポリシー、厳格な管理者監督など、さまざまな管理アクセス戦略を利用できます。
## サイバーセキュリティについて
[**フィッシング詐欺の一般的な兆候とは?**](https://bitwarden.com/ja-jp/blog/what-is-a-common-indicator-of-phishing/)
インターネットユーザーであれば、フィッシング詐欺の標的になったことがあるかもしれません。[フィッシング](https://bitwarden.com/ja-jp/blog/what-is-a-common-indicator-of-phishing/)とは何か、その見分け方、フィッシング攻撃からデータを守る方法を学びましょう。
[**DevOpsセキュリティのベストプラクティス トップ5**](https://bitwarden.com/ja-jp/blog/top-5-devops-security-practices/)
DevOpsチーム内にセキュリティ最優先の文化を築くにはどうすればよいでしょうか?セキュリティの脆弱性から守るための5つの[ヒント](https://bitwarden.com/ja-jp/blog/top-5-devops-security-practices/)をご紹介します。
[**ブラウザー内蔵パスワードマネージャーとスタンドアロン型パスワードマネージャーの比較**](https://bitwarden.com/ja-jp/blog/beyond-google-password-manager/)
Google Chrome や Apple Safari など、ブラウザーでパスワードを保存しているユーザーが27%いることをご存じですか?専門家が[スタンドアロン型パスワードマネージャー](https://bitwarden.com/ja-jp/blog/beyond-google-password-manager/)(Bitwarden など)はブラウザーベースのものより安全だと述べている理由をご確認ください。
## 2024年オープンソースセキュリティサミット
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2024*
第5回となる[オープンソースセキュリティサミット](https://bitwarden.com/ja-jp/open-source-security-summit/)まで2か月を切りました!今年の無料バーチャルイベントの基調講演者には、著名なセキュリティ専門家の[Kim Zetter](https://twitter.com/KimZetter)、Daniel Miessler、フレンドリーなハッカー Keren Elazari が名を連ねます。
業界をリードする専門家とともにオープンソースソフトウェアの進歩を探り、オープンソースソフトウェアがどのようにセキュリティを強化し、消費者との信頼を築くのかを学びましょう。このサミットでは、ソフトウェア開発者とユーザーの双方にとってオープンソースセキュリティをより身近で利用しやすいものにするため、志を同じくする愛好家たちがアイデアや戦術を共有するコミュニティが集います。
## Bitwarden ラーニングセンター
[](https://www.youtube.com/watch?v=sMShYi7R674)
*[Watch on YouTube](https://www.youtube.com/watch?v=sMShYi7R674)*
動画(2分):Bitwarden の統合認証機能により保管庫内で TOTP を生成できるため、スマートフォンの別個の認証アプリを完全に省略できる方法をご覧ください。

*Bitwardenの認証情報管理*
ぜひ[Bitwarden 101](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)をご覧になり、Bitwarden パスワードマネージャーのセットアップ方法を短い動画シリーズでご確認ください。
今回は以上です。製品の更新情報やオンラインセキュリティのヒントについては、Bitwarden [ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それではまた、**
Bitwarden チーム
## 読者の皆さん、こんにちは!
こちらの[2分](https://forms.bitwarden.com/newsletter)のアンケートにご回答いただき、月刊 Bitwarden ニュースレターの改善と、皆さまが最も関心のある情報のお届けにご協力ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/july-2025-spotlight-vault-leveled-up/
---
# 2025年7月の注目情報:保管庫がさらに進化
## 注目ハイライト
#### **脅威の動向:役立つニュース**
求職者詐欺からロマンス詐欺まで、詐欺師の手口は進化しています。最新情報を入手して身を守るには、[Bitwarden Vault Hoursをご覧ください。](https://www.youtube.com/watch?v=BphfS4M8JBc&t=58s)この最新動画セグメントでは、次の内容を学べます:
- 詐欺師がAIを使って偽の求職者を作り出す方法。
- Telegramメッセンジャーアプリの使用時に、もう一度考えるべき理由。
- 「ピッグ・ブッチャリング」詐欺をさらに詳しく解説。
#### **フィッシング攻撃:知っておくべきことすべて**
- [フィッシング、スミッシング、クイッシング、ビッシング攻撃](https://bitwarden.com/ja-jp/blog/top-types-of-phishing-attacks-to-watch-out-for/)とは?
- なぜ[AIで強化されたフィッシング攻撃はより危険なのか](https://bitwarden.com/ja-jp/blog/ai-phishing-attacks-are-on-the-rise/)?
- [AIディープフェイクとフィッシング攻撃を見分ける方法](https://bitwarden.com/ja-jp/blog/how-to-detect-ai-deepfakes-and-phishing-attacks/)。
#### **ハッカーが狙うのはパスワードだけでなくクレジットカードも**
ログイン情報だけでなく、さらに多くの情報を保護しましょう。保管庫の高度な暗号化を使って[金融データを保護](https://bitwarden.com/ja-jp/blog/how-to-better-manage-your-financial-information-in-bitwarden/)していない場合は、次の情報を安全に管理する最適な方法をご確認ください:
- 銀行・信用組合。
- 投資証券会社。
- クレジットカードアカウント。
- 投資プラットフォーム。
- 決済システム。
## 製品の更新情報
#### **「Hey Siri、パスワードのセキュリティをもっとスマートにして」**
SiriとiOSショートカットを使って、Bitwardenの起動、パスワードの生成などを行えます。すばやく簡単で安全です。[ショートカットの使用を開始](https://bitwarden.com/ja-jp/blog/bitwarden-ios-app-intents-integration/)しましょう。
#### **生体認証でブラウザー拡張機能をロック解除**
指紋を使って[Bitwardenをロック解除](https://www.youtube.com/watch?v=BphfS4M8JBc&t=1624s)すれば、すばやく安全です。この3分のハウツー動画で、その簡単さをご確認ください。
#### **変更内容を失う心配はもうありません**
誤ってウィンドウを閉じてしまいましたか?編集内容は安全です!Bitwardenの[ブラウザー拡張機能が更新内容をキャッシュ](https://www.youtube.com/watch?v=BphfS4M8JBc&t=1856s)し、最大2分間保持するようになりました。
## プロ向けヒント
#### **Androidでの自動入力**
パスワードのコピー&ペーストにうんざりしていませんか?この2分の簡単なチュートリアルでは、[Androidでパスワードを自動入力する方法](https://www.youtube.com/watch?v=4Pvw7IMdAaI)を、自動入力サービス、インライン自動入力、クイックタイルを使って紹介します。
#### **あなたの言語で使えるセキュリティ**
保管庫を自分らしく使いやすくしましょう。[お好みの言語に切り替える](https://www.youtube.com/watch?v=XrWOMfHnqVA)操作は、Web保管庫またはデスクトップアプリで数クリックだけです。2分のハウツー動画をご覧ください。
## Bitwardenラボ
#### **エージェント型AIとBitwardenを試す**
自己ホスト型MCPサーバーとゼロ知識セキュリティを基盤に、BitwardenとAIエージェントを一緒に活用する方法をご覧ください。この4分のデモで、[AIアシスタントの動作](https://www.youtube.com/watch?v=PXQm0voYWBY)をご覧いただけます。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/july-2026-spotlight-your-passkeys-can-now-move-freely-heres-how/
---
# 2026年4月の注目情報:世界パスワードデー (2)
The Credential Exchange Protocol just landed on Android, meaning passkeys stored in Bitwarden can now move freely between passkey managers on both iOS and Android.
---
## Featured highlights
**The Open Source Security Summit returns this September 17, 2026**
Security experts David Sanger (NYT), Joseph Menn (*Cult of the Dead Cow*), and researcher Adrian Sanabria are headlining this year's free virtual event, alongside business leaders and industry visionaries charting the future of open source security. It's coming up fast! [Save your spot now](https://bitwarden.com/ja-jp/open-source-security-summit/).
**Switching to Bitwarden just got even easier**
Direct import now supports Keeper alongside LastPass, Chrome, and Edge, and the new KeePass KDBX file type is now supported for file-based imports. No exported file to manage, no fidelity lost. [Here's every way to bring your vault to Bitwarden](https://bitwarden.com/ja-jp/blog/importing-to-bitwarden-is-easy/).
**One report can fix autofill for everyone**
Fill assist is a new opt-in browser extension feature that checks a Bitwarden-maintained database of custom autofill rules for tricky sites. When a user reports a problem, a Bitwarden engineer writes a fix that rolls out to all fill assist users the same day, no extension update required. [See how fill assist works](https://bitwarden.com/ja-jp/blog/fill-assist-improving-autofill-every-time-for-everyone/).
**Heading to the MSP Summit in Orlando? Come find the Bitwarden team**The annual MSP Summit by Informa is back September 28-30, bringing together MSPs, IT service leaders, and industry experts for three days of sessions and networking. Stop by booth #901 to talk password management. [Register with code BITWARDEN for a discount on your ticket.](https://bitwarden.com/ja-jp/events/msp-summit-informa-september-28-30/)
## Pro tips
**Building a Fedora CoreOS server? Use Bitwarden to manage your SSH keys**This walkthrough from The Linux IT Guy covers spinning up a Fedora CoreOS server with Podman containers from scratch, using the Bitwarden desktop app to generate and manage SSH keys securely along the way. A solid watch for anyone running Linux servers at home or in a homelab. [Watch the full video](https://www.youtube.com/watch?v=57y_n-X93_4).
**Your passkeys can now move between passkey managers on both iOS and Android**
Bitwarden helped build the Credential Exchange Protocol (CXP) alongside Apple, Google, Microsoft, 1Password, and others, and it's now live on both iOS and Android. On iOS 26, export from any supporting app and import into Bitwarden in seconds. On Android 14+ with the latest Google Play Services, the process works the same way in reverse. No more passkey lock-in. [Here's how to transfer your passkeys](https://bitwarden.com/ja-jp/blog/security-vendors-join-forces-to-make-passkeys-more-portable-for-everyone/).
**Passkeys are the future. Passwords aren't gone yet**
Microsoft just announced passkeys will become the default authentication method in Entra ID starting in September, and adoption is accelerating across the board. But passwords, recovery codes, shared credentials, and legacy systems aren't going anywhere overnight. This post covers what a smart, practical transition strategy actually looks like. [Read the full breakdown.](https://bitwarden.com/ja-jp/blog/building-a-smarter-path-to-passkeys-for-stronger-more-complete-credential-security/)
## Bitwarden in the news
**Android Authority - 10 essential apps for juggling Android, iPhone, and Mac**Bitwarden leads the list as one of the first apps the author installs on every new device, praised for keeping login credentials synced across all platforms automatically, along with extras like secure notes and Bitwarden Send for sharing sensitive information. [See the full list.](https://www.androidauthority.com/android-iphone-mac-user-10-best-apps-3687654/)
**IT Brew - What the Nissan/Oracle PeopleSoft breach tells us about identity security**
A zero-day exploit in Oracle's PeopleSoft software exposed Nissan employee payroll data, tax records, and social security numbers. Bitwarden Chief Customer Officer Gary Orenstein is quoted on why most enterprise exploits ultimately come down to identity compromise, and what security teams should be doing about it. [Read the full piece.](https://www.itbrew.com/stories/nissan-data-breach-in-oracle-peoplesoft-attack)
**PCMag - The digital scams targeting college students this fall**
Gary Orenstein is quoted throughout this back-to-school guide on freshman fraud, covering phishing schemes, fake job offers, AI-generated ticket scams, and more. His top tip: treat online security the same way you treat physical health — something worth building habits around from day one. [Read the full guide.](https://www.pcmag.com/explainers/freshman-fraud-101-digital-scams-college-students-how-to-stop-them)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/june-2023-spotlight-bitwarden-passkey-management/
---
# 2023年6月の注目情報:今シーズン後半に登場 - Bitwardenパスキー管理
パスキーを安全に管理して自動入力し、お気に入りのアプリやWebサイトに手軽にアクセスできます。
---
## 注目のハイライト
[](https://bitwarden.com/blog/bitwarden-passwordless-dev-hits-general-availability/)
*Bitwarden Passwordless.devが一般提供を開始*
Bitwardenは、WebサイトやエンタープライズアプリケーションにFIDO2 WebAuthnベースのパスキーを統合するための、幅広く導入しやすいAPIを提供する開発者向けツールキット、Bitwarden Passwordless.devの一般提供開始を発表しました。このオープンソースのサービスにより、エンジニアリングリソースを節約し、Face ID、指紋認証、Windows Helloの導入に伴う複雑さを軽減できます。詳しくは[こちら](https://bitwarden.com/ja-jp/blog/bitwarden-passwordless-dev-hits-general-availability/)。
[](https://bitwarden.com/blog/bitwarden-passkey-management/)
*Bitwardenがパスキー管理を開始予定*
Bitwardenパスワードマネージャーのユーザーは、従来のユーザー名とパスワードへの依存を減らしたい場合、利用しているWebサイトやアプリケーションに関連付けられた登録済みパスキーを、保管庫内で直接保存、保管、管理できるようになります。この[記事](https://bitwarden.com/ja-jp/blog/bitwarden-passkey-management/)では、この強力な新機能を活用してオンライン体験を効率化する方法をご紹介します。
## このアップデートを気に入りましたか?今すぐ登録しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のトピック
[**サイバーセキュリティ企業Bitdefender、オープンソースモデルを評価してBitwardenを選択**](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/)
Bitdefenderは、自社の要件に基づいて候補を絞り込んだ後、Bitwardenを選択しました。その主な決め手の1つとして、Bitwardenのオープンソースモデルを挙げています。その他の決定要因には、SSOとAPIの統合、強力なカスタマーサポート、サードパーティー監査が含まれます。詳しくはこの[ケーススタディ](https://bitwarden.com/ja-jp/resources/bitdefender-chose-bitwarden-for-open-source-model/)をご覧ください。
[**BitwardenパスワードマネージャーでSplunkを使用する**](https://bitwarden.com/ja-jp/blog/using-splunk-with-bitwarden-password-manager/)
Bitwardenは最近、オンプレミスのSplunk Enterpriseインストール向けに公式統合アプリをリリースしました。これにより、BitwardenのイベントをSplunkに取り込むプロセスが簡素化されます。Splunk向けBitwardenイベントログアプリには、Bitwarden認証イベント、保管庫アイテムイベント、組織イベントという3つの事前構築済みダッシュボードが含まれています。この強力な組み合わせの可能性を引き出し、Bitwarden体験を最大限に活用するための実用的な[ヒント](https://bitwarden.com/ja-jp/blog/using-splunk-with-bitwarden-password-manager/)やテクニックを学びましょう。
[**Bitwardenセキュアメモとは**](https://bitwarden.com/ja-jp/blog/what-is-a-bitwarden-secure-note/)
パスワードマネージャーは、ユーザー名とパスワードを保存するのに最適な場所です。優れたパスワードマネージャーはさらに一歩進んで、保管庫内にセキュアメモを保存できるようにします。[セキュアメモ](https://bitwarden.com/ja-jp/blog/what-is-a-bitwarden-secure-note/)とは何か、またデジタルセキュリティをどのように強化できるのかを包括的に理解しましょう。
[**簡単で安全な共有 - メンバーグループとコレクションの設定方法**](https://bitwarden.com/ja-jp/blog/easy-secure-sharing-how-to-set-up-user-groups-and-collections/)
ビジネスでBitwardenを活用すると、コラボレーションを大幅に簡単にする追加機能をいくつか利用できます。そのような機能の1つがグループです。新しいグループを作成し、チームメンバーをグループに割り当て、さらにグループメンバーがアクセスできるコレクションを割り当てることもできます。[グループ](https://bitwarden.com/ja-jp/blog/easy-secure-sharing-how-to-set-up-user-groups-and-collections/) Bitwarden 内で。
[**開発チームにシークレットマネージャーが必要な理由**](https://bitwarden.com/ja-jp/blog/why-does-my-development-team-need-a-secrets-manager/)
開発者や IT 分野の経験がある方なら、「シークレット管理」という用語をご存じかもしれません。でも、それは何を意味するのでしょうか?この[ブログ記事](https://bitwarden.com/ja-jp/blog/why-does-my-development-team-need-a-secrets-manager/)では、セキュリティ意識の高い企業にとってシークレットマネージャーが不可欠な理由を解説します。
[**開発者のシークレット管理にエンドツーエンド暗号化が不可欠な理由**](https://bitwarden.com/ja-jp/blog/why-end-to-end-encryption-is-crucial-for-developer-secrets-management/)
シークレット管理におけるエンドツーエンド暗号化は、ビジネス全体のセキュリティに直接寄与します。開発者はデータが安全に保護されていることを確実にする必要があり、エンドツーエンド暗号化はそのための強力な方法です。知識を広げ、[エンドツーエンド暗号化](https://bitwarden.com/ja-jp/blog/why-end-to-end-encryption-is-crucial-for-developer-secrets-management/)のメリットと、機密データの保護における重要性について理解を深めましょう。
[**PRF WebAuthn とパスキーにおけるその役割**](https://bitwarden.com/ja-jp/blog/prf-webauthn-and-its-role-in-passkeys/)
パスキーを使って Bitwarden 保管庫にアクセスしてロック解除するには、擬似ランダム関数(PRF)と呼ばれる WebAuthn の拡張機能を活用します。このブログ記事で、この最先端の標準についてもう少し詳しく学び、パスキーによるログインのユーザー体験にどのような影響を与える可能性があるかをご確認ください。
## 職場に Bitwarden を導入
チーム、IT 部門、経営陣に Bitwarden のメリットを説明する際に役立つ、ビジネス紹介用テンプレートをご覧ください。
[**職場に Bitwarden を導入 >**](https://bitwarden.com/ja-jp/go/bring-bitwarden-to-work/)
## コミュニティスポットライト
ゼロ知識の暗号化アプローチでは、Bitwarden アカウントにいつでもアクセスできるようにするため、いくつかの重要な手順に従うことが大切です。ありがたいことに、Reddit ユーザーの djasonpenney さんが、Bitwarden 緊急キットを作成するための包括的なガイドを用意してくれています。マスターパスワード、メールアドレス、リカバリーコードのコピーを適切に保管することがなぜ重要なのかを確認しましょう。詳しくは [Reddit](https://www.reddit.com/r/Bitwarden/comments/143zktj/you_need_an_emergency_kit/) の投稿を確認し、あなた自身のベストプラクティスも共有してください。
## Bitwarden 101
管理者またはエンドユーザーとして Bitwarden パスワードマネージャーを使い始める方法を紹介する短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/#tag:bitwarden-101/)をご覧ください。
## 今後のイベントに参加
- [週次ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/):毎週水曜日 午後12時(EDT) Bitwarden パスワードマネージャーのビジネス向け機能をライブデモでご覧いただき、ライブ Q&A で質問できます
- [マネージドサービスプロバイダー向けデモ](https://bitwarden.com/ja-jp/events/bitwarden-admin-training-for-msps-session-1/):7月13日 午後12時(EDT) マネージドサービスプロバイダーとそのクライアント向けに設計された Bitwarden パスワードマネージャーの機能について学べます
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればお聞かせください。
**それではまた、**
Bitwarden チーム
## Bitwarden は 2023 年「働きがいのある会社」に認定されました!
Bitwarden チームに参加してみませんか?募集中の役割については、[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/june-2024-spotlight-want-to-be-part-of-the-bitwarden-password-manager-beta/
---
# 2024年6月スポットライト:Bitwardenパスワードマネージャーのベータプログラムに参加しませんか?
簡単です!今すぐ参加して、パスワードマネージャーのモバイル体験の更新にご協力ください
---
バーチャル開催の第5回 [Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/) に今すぐ登録して、業界リーダーから最新のトレンドを学び、オープンソースセキュリティの仲間と交流し、セキュリティ分野のトップ人材が集う場に参加しましょう。
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2024*
## 注目のハイライト
[](https://bitwarden.com/blog/inline-autofill-for-cards-and-identities/)
*bitwarden-inline-autofill-for-cards-identities-passkeys*
今では、ユーザー名やパスワード以外もインライン自動入力できます。多くのご要望をいただいていた[カードとID情報](https://bitwarden.com/ja-jp/blog/inline-autofill-for-cards-and-identities/)がインライン自動入力メニューに追加され、Bitwardenブラウザー拡張機能で利用できるようになりました。オンライン決済やフォーム入力がさらに簡単に!
*Bitwardenのリリースノートの受け取りをご希望ですか?*[*購読して、*](https://bitwarden.com/ja-jp/help/releasenotes/#release-announcements/)*更新情報を受信トレイで受け取りましょう。*
## この更新を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## Bitwarden Bites:サイバーセキュリティガイド編
[**ブラウザー内蔵のパスワードマネージャーを無効にする方法**](https://bitwarden.com/ja-jp/blog/make-way-for-your-password-manager/)
ブラウザー内蔵のパスワードマネージャーは最初は便利に思えるかもしれませんが、時間が経つにつれて制限や制約が見えてきます。たとえば、安全なパスワード共有やクロスプラットフォーム対応に関する制約です。Bitwardenでは、ブラウザーのパスワードマネージャーを無効にし、主要なブラウザーすべてに対応するBitwardenブラウザー拡張機能をインストールすることをおすすめしています。
[**2段階ログイン方法を設定する方法**](https://bitwarden.com/ja-jp/help/setup-two-step-login/)
情報を本当に保護するには、2要素認証(2FA)が不可欠です。ログインを確認するためにスマートフォンなどの2台目のデバイスが必要となり、マスターパスワードに加えて保護レイヤーを追加できます。今すぐ2FAで保護を強化しましょう!
[**強力で安全なパスワードを作成する方法**](https://bitwarden.com/ja-jp/password-generator/)
最近の調査では、回答者の85%が複数のサイトでパスワードを使い回していると答えました。鉄壁のパスワードを持つ精鋭チームの一員になりましょう。[Bitwardenパスワード生成ツールを無料でお試しください。](https://bitwarden.com/ja-jp/password-generator/)
[**Bitwarden保管庫をバックアップする方法**](https://bitwarden.com/ja-jp/blog/how-to-export-your-bitwarden-vault/)
保管庫はクラウドまたはオンプレミスで安全に保護されていますが、履歴として最新のバックアップを保管しておくことも賢明です。バックアップ作成の手順ガイドをご覧ください。
## 開発者向けアップデート
[**ソフトウェアサプライチェーンセキュリティのベストプラクティス上位5選**](https://bitwarden.com/ja-jp/blog/software-supply-chain-security-best-practices/)
開発者200人に対してDevSecOpsエンジニアが1人という状況では、堅牢なサプライチェーンセキュリティの実装は困難です。継続的な戦略を構築するためのベストプラクティス上位5つをご紹介します。
[**シークレットとパスワードの違いとは?**](https://bitwarden.com/ja-jp/blog/whats-the-difference-between-secrets-and-passwords/)
シークレットとパスワードは似ているように見えるかもしれませんが、目的は異なります。それぞれの特徴と、両方を安全に管理するためのヒントをご覧ください。
## 2024年オープンソース・セキュリティ・サミット
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2024*
第5回年次[オープンソース・セキュリティ・サミット](https://bitwarden.com/ja-jp/open-source-security-summit/)まで2か月を切りました!今年の無料バーチャルイベントのヘッドラインスピーカーには、著名なセキュリティ専門家である[Kim Zetter](https://twitter.com/KimZetter)、Daniel Miessler、そしてフレンドリーなハッカーのKeren Elazariが登壇します。
業界をリードする専門家とともにオープンソースソフトウェアの進化を探り、オープンソースソフトウェアがどのようにセキュリティを強化し、消費者との信頼を築くのかを学びましょう。本サミットでは、同じ志を持つ愛好家のコミュニティが、オープンソースセキュリティをソフトウェア開発者とユーザーの双方にとってより実現しやすく、利用しやすいものにするためのアイデアや戦術を共有します。
## Bitwardenラーニングセンター
[](https://www.youtube.com/watch?v=VlOCOB46fIo)
*[Watch on YouTube](https://www.youtube.com/watch?v=VlOCOB46fIo)*
Bitwardenパスワードマネージャーを使用すると、アカウントをすばやく簡単に切り替えられます。
[](https://www.youtube.com/watch?v=OKh9N8JQs-c)
*[Watch on YouTube](https://www.youtube.com/watch?v=OKh9N8JQs-c)*
Bitwardenチームが、Bitwarden Authenticator、モバイルパスキー、Splunk連携、シークレットマネージャーのKubernetes連携、Manifest V2からV3への移行などについて語ります。ぜひご参加ください!
[](https://www.youtube.com/watch?v=pXiqZwesxUM)
*[Watch on YouTube](https://www.youtube.com/watch?v=pXiqZwesxUM)*
Bitwardenのセキュアメモを使えば、他の場所には収まりにくい情報を安全に保存できます。
[Bitwarden 101](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)では、Bitwardenパスワードマネージャーを今すぐ設定する方法を短い動画シリーズでご紹介しています。
今回は以上です。製品アップデートやオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**また次回お会いしましょう。**
Bitwardenチーム
## 読者の皆さま、こんにちは!
こちらの[2分](https://forms.bitwarden.com/newsletter)のアンケートにご協力いただき、月刊Bitwardenニュースレターの改善と、皆さまが最も関心のある情報のお届けにご協力ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/june-2025-spotlight-big-breach-bigger-lessons/
---
# 2025年6月の注目情報:大規模漏えい。さらに大きな教訓。
Bitwarden 6月ニュースレターへようこそ
---
## 注目のハイライト
#### **脅威動向の最新情報**
6月に160億件のパスワードが流出したとされる最新のデータ侵害を受け、最新のサイバーセキュリティ動向については、[Bitwarden Vault Hours](https://www.youtube.com/watch?v=7Owuy0myHUg&t=1280s)でご確認ください。この動画セグメントでは、次のことが分かります:
- データ侵害における「最も根強く危険なパターン」。
- スミッシング攻撃を行う主なグループ。
- サイバー犯罪者がTelegramアプリをどのように利用しているか。
- 自分自身を最適に保護する方法。
#### **製品アップデート**
- [編集/削除権限](https://www.youtube.com/watch?v=7Owuy0myHUg&t=2229s) - この1分間の動画で概要をすばやく把握できます。
- [ファイルの一括エクスポート](https://www.youtube.com/watch?v=7Owuy0myHUg&t=2301s) - この30秒の動画で、すべての添付ファイルを一度にエクスポートする方法をご覧ください。
- [ダイナミックカラー](https://bitwarden.com/ja-jp/blog/show-your-true-colors-in-the-bitwarden-android-app/) - この2分30秒で読めるブログ記事で、Androidスマートフォンの背景に合わせてBitwardenの色を変更する方法をご覧ください。
#### **コミュニティからの質問**
- マスターパスワードを保存するために、[Security Readiness Kit](https://www.youtube.com/watch?v=7Owuy0myHUg&t=2380s)をどのように使えばよいですか?
- 別のゲーム機で[安全にログインするにはどうすればよいですか](https://www.youtube.com/watch?v=7Owuy0myHUg&t=2473s)?
- パスワードが[流出済みでないことを確認する方法](https://www.youtube.com/watch?v=7Owuy0myHUg&t=2473s)は?
#### **セキュリティと創造性の融合**
次回のバーチャル会議にちょっとした彩りを加えるには、[Bitwarden Magic Background Maker](https://www.youtube.com/watch?v=INigr0boEx0)をご利用ください。
## プロのヒント
#### **Google ChromeでBitwardenをデフォルトのパスワードマネージャーに設定する**
Google ChromeでWebサイトにサインインしようとしたときに複数のプロンプトが表示される場合、デフォルトのChromeパスワードマネージャーもパスワードを保存しようとしていることが原因です。この1分間の動画では、[デフォルトのGoogle Chromeパスワードマネージャーを無効にする方法](https://www.youtube.com/watch?v=Ac3xl1A_5fs)を紹介し、サインイン体験をすっきりさせます。
#### **Bitwardenアカウントを簡単に切り替える**
個人用アカウントと仕事用アカウントの間など、ログアウトして再度ログインしなくても、どのアカウントからでも保管庫アイテムにアクセスできます。こちらの[クイックガイドとFAQ](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/)で、アカウント切り替えとユーザーがそれを選ぶ理由をご確認ください。
#### **Bitwardenデスクトップアプリをカスタマイズする**
デスクトップアプリは、機密情報にアクセスするためのもう一つの安全な方法です。Bitwardenブラウザー拡張機能やモバイルアプリと同様に、オフラインアクセスにも対応しています。[生体認証、DuckDuckGo連携などをカスタマイズするおすすめの方法をご覧ください](https://bitwarden.com/ja-jp/blog/bitwarden-desktop-app/)。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/june-2026-spotlight-open-source-security-summit/
---
# 2026年4月の注目情報:世界パスワードデー (1)
## Featured highlights
**The Open Source Security Summit is back this September 17th!**
Featuring security experts like David Sanger (NYT), Joseph Menn (*Cult of the Dead Cow*), and researcher Adrian Sanabria, the Open Source Security Summit 2026 will bring together business leaders, industry visionaries, and technology users to chart a path forward and highlight the future of open source security solutions. [Register for the free virtual event](https://bitwarden.com/ja-jp/open-source-security-summit/).
**Using Bitwarden at work? Here's when it's time to go Enterprise**
SSO integration, custom roles, account recovery, self-hosting, Access Intelligence, and a free Families plan for every employee. If your team is outgrowing the Teams plan or you need tighter control over who has access to what, this post walks through the signs it's time to upgrade. [Check out what Enterprise unlocks](https://bitwarden.com/ja-jp/blog/when-to-upgrade-to-enterprise/).
**Over half of organizations already have shadow AI agents. Is yours one of them?**
AI agents are goal-directed: when they need a credential to complete a task, they'll go looking for one, including in .env files and password managers. The Bitwarden open source Agent Access SDK tackles this with end-to-end encryption, just-in-time access, and human approval for every credential request. [Read the full breakdown](https://bitwarden.com/ja-jp/blog/shadow-ai-agents-how-to-secure-credential-access-with-agent-access-sdk/).
## Pro tips
**Your smart thermostat has a password. Is it still the default?**Smart devices are tracking heart rates, watching front doors, and measuring energy use, but most ship with default credentials that are the first thing attackers guess. Three habits cover the bulk of the risk: unique passwords for every device, MFA turned on, and automatic updates enabled. [Here's how to lock down your smart devices](https://bitwarden.com/ja-jp/blog/strategies-for-keeping-smart-devices-secure/).
**Passwords are for humans. Secrets managers are for machines**
API keys, SSH keys, database credentials, and encryption certificates all need protecting too, but a regular password manager isn't designed for them. A secrets manager stores them in one encrypted location, controls which machines and people can access what, and lets you rotate a credential in one place without hunting it down across every pipeline. [Learn how a secrets manager works.](https://bitwarden.com/ja-jp/blog/what-is-a-secrets-manager/)
## Bitwarden in the news
**WSVN-TV - Beware of fraudulent FIFA World Cup ticket scams across South Florida, experts warn**
“We’re seeing an increasing number of scams of basically fraudulent ticket sales,” said Gary Orenstein for Bitwarden, an application that assists users in organizing and protecting passwords across their accounts. [Watch the full interview.](https://wsvn.com/sports/fifa-world-cup-ticket-scams)
**Lifehacker - 10 hacks every Bitwarden user should know**
From biometric unlock and keyboard shortcuts to emergency access and master password re-prompts for your most sensitive items, Lifehacker rounded up ten settings and features that many Bitwarden users haven't touched yet. A solid read even for power users. [See all ten.](https://lifehacker.com/tech/10-hacks-every-bitwarden-user-should-know)
**Android Authority - 5 apps you should use instead of Google Password Manager**
Bitwarden tops the list as the go-to recommendation for anyone starting out or looking to switch, praised for its open source transparency, independent audits, and a free tier with no restrictions on devices or passwords stored. [See the full roundup.](https://www.androidauthority.com/best-google-password-manager-alternatives-3676990)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/
---
# 組織向け LastPass 移行キット
このキットでは、LastPass から Bitwarden への一般的な移行プロセスについて、システムの移行とユーザーのオンボーディングを行う手順をステップごとに説明します。
---
### はじめに
新しいパスワード管理システムへの移行は、特に組織内の数百から数千人のユーザーを担当している場合、難しい作業に思えるかもしれません。そこで、移行の各段階でお役立ていただけるよう、このキットを用意しました。
このキットでは、LastPass から Bitwarden への一般的な移行段階について、システムの移行とユーザーのオンボーディングを簡単かつ効率的に行う手順をステップごとに説明します。目次から移行プロセスの現在の段階に移動して始めましょう。
[](https://bitwarden.com/resources/marketing-agency-streamlines-productivity-with-password-management/)
*Golden Communications による Bitwarden 導入事例*
### はじめに
#### ビジネス向け Bitwarden
Bitwarden を利用すると、チームや企業は同僚間で安全にパスワードを共有できます。全従業員に強力なパスワードポリシーを適用してサイバーセキュリティリスクを低減し、監査ログでアクティビティを監視できます。Bitwarden は既存のセキュリティスタックとシームレスに統合でき、SSO やディレクトリサービスとの連携にも対応しています。パスワードレス認証、生体認証によるロック解除、セキュリティキー対応、認証情報の自動入力などの機能により、従業員は重要なアカウントへ簡単にアクセスでき、会社の生産性を維持できます。
ビジネスに最適なプランを選んで始めましょう。
- [Teams 向け(1ユーザーあたり月額 $4*)](https://bitwarden.com/ja-jp/go/start-teams-trial/):同僚、部門間、または会社全体でプライベートデータを安全に共有できます。
- [Enterprise 向け(1ユーザーあたり月額 $6*)](https://bitwarden.com/ja-jp/go/start-enterprise-trial/):エンタープライズポリシー、SSO 連携、SCIM 対応などの高度な機能を利用できます。
**料金は年間サブスクリプションに基づきます*
#### 個人向け Bitwarden
Bitwarden の機能を試したい個人の方には、オンラインセキュリティの強化に必要な機能がすべて揃った無料プランから始めることをおすすめします。[インポートオプション](https://bitwarden.com/ja-jp/help/import-data/)を活用すれば、Bitwarden への移行をすばやく簡単に行えます。
## 目次
- [はじめに](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#introduction/)
- [はじめに](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#getting-started/)
- [LastPass Enterprise 移行ガイド](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#lastpass-enterprise-migration-guide/)
- [ステップ 1:Bitwarden 組織を作成して設定する](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-1-setup-your-organization/)
- [ステップ 2:データを Bitwarden にインポートする](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-2-import-to-your-organization/)
- [ステップ 3:ユーザーをオンボーディングする](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-3-onboard-users/)
- [ステップ 4:コレクションと保管庫アイテムへのアクセスを設定する](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-4-configure-access-to-collections-and-items/)
- [移行プロセスに関する追加リソース](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#additional-migration-journey-resources/)
- [移行サポート](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#migration-support/)
## LastPass Enterprise 移行ガイド
パスワードやその他の機密情報を Bitwarden に安全に移行するのは、わかりやすく安全なプロセスです。このガイドでは、LastPass から Bitwarden の [Teams または Enterprise 組織](https://bitwarden.com/ja-jp/help/about-organizations/)へ安全にデータを移行し、シンプルで拡張性の高い方法に基づいたセキュリティインフラを構築するためのベストプラクティスについて説明します。このガイドの手順は、使いやすさとスムーズなユーザーオンボーディングを考慮した推奨順に記載されています。
以下の簡単な手順に従って、LastPass から Bitwarden への移行を開始します。
1. [Bitwarden 組織を作成して設定する](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-1-setup-your-organization/)
2. [データを Bitwarden にインポートする](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-2-import-to-your-organization/)
3. [ユーザーをオンボーディングする](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-3-onboard-users/)
4. [コレクションと保管庫アイテムへのアクセスを設定する](https://bitwarden.com/ja-jp/resources/lastpass-migration-kit/#step-4-configure-access-to-collections-and-items/)
## プロのヒント
移行中にサポートが必要な場合は、[カスタマーサクセスチームがサポートいたします](https://bitwarden.com/ja-jp/contact/)!
### ステップ 1:組織をセットアップする
Bitwarden の組織は、ユーザーと保管庫アイテムを関連付け、ログイン情報、メモ、カード、ID の[安全な共有](https://bitwarden.com/ja-jp/help/sharing/)を可能にします。
1. **組織を作成する**。まず、組織を作成します。方法については、[この記事](https://bitwarden.com/ja-jp/help/about-organizations/#create-an-organization/)をご覧ください。Bitwarden をセルフホストするには、Bitwarden クラウドで組織を作成し、[ライセンスキー](https://bitwarden.com/ja-jp/host/)を生成して、そのキーを使って[組織のロックを解除](https://bitwarden.com/ja-jp/help/licensing-on-premise/#organization-license/)します。
2. **管理者ユーザーをオンボードする**。組織を作成したら、[管理者ユーザー](https://bitwarden.com/ja-jp/help/user-types-access-control/)を何名かオンボードしておくと、その後の設定手順が簡単になります。この時点では、**エンドユーザーのオンボーディングを開始しないでください**。組織を準備するために、まだいくつかの手順が残っています。管理者を招待する方法については、[こちら](https://bitwarden.com/ja-jp/help/managing-users/#add-new-members/)をご覧ください。
3. **IDサービスを設定する**。Enterpriseプランの組織では、[シングルサインオンでのログイン](https://bitwarden.com/ja-jp/help/about-sso/)(SSO)を、SAML 2.0 または OpenID Connect(OIDC)のいずれかを使用して利用できます。SSOを設定するには、組織の**設定**→ **シングルサインオン**画面を開きます。この画面には、[組織の所有者と管理者](https://bitwarden.com/ja-jp/help/user-types-access-control/)がアクセスできます。
4. **エンタープライズポリシーを有効にする**。[エンタープライズポリシー](https://bitwarden.com/ja-jp/help/policies/)により、組織はユーザー向けのルール(例:二段階ログインの使用を必須にする)を実装できます。ユーザーのオンボーディング前にポリシーを設定することを強くお勧めします。
## ヒント
先に組織を作成し、[そこへ直接データをインポートする](https://bitwarden.com/ja-jp/help/import-to-org/)ことが重要です。個人アカウントにデータをインポートしてから[アイテムを移動する](https://bitwarden.com/ja-jp/help/sharing/)形で後から組織に移すのは避けてください。
### ステップ 2:組織にインポートする
データは、LastPassから直接、またはLastPassから[エクスポートしたファイル](https://bitwarden.com/ja-jp/help/import-from-lastpass/#export-from-lastpass/)を使用してインポートできます。LastPassでSSOを使用しているチームのメンバーの場合、LastPass管理者が簡単なセットアップ手順を完了してからでないと、**直接インポート**オプションを使用できません([詳細はこちら](https://bitwarden.com/ja-jp/help/import-from-lastpass/#direct-import-with-sso/))。
組織にデータをインポートするには、**直接インポート**方式を使用して、次の手順を行います:
1. パスワードマネージャーのブラウザー拡張機能またはデスクトップアプリにログインします。
2. ブラウザー拡張機能で、**設定**タブを選択し、**アイテムをインポート**オプションを選択します**。**または、デスクトップアプリで、**ファイル** > **データをインポート**を選択します。
3. ドロップダウンメニューから次のフィールドに入力します:
- **インポート先:**アクセス権のある組織の保管庫など、インポート先を選択します。
- **フォルダーまたはコレクション:**インポートしたコンテンツを、アクセス権のある特定のコレクションに移動する場合は選択します。
- [**ファイル形式**](https://bitwarden.com/ja-jp/help/import-faqs/#q-what-file-formats-does-bitwarden-support-for-import/)**:****LastPass**を選択します。
- [LastPass の手順]ボックスで、**LastPass から直接インポート**オプションを選択します。
- お使いの**LastPass のメールアドレス**を入力します。
4. インポートを開始するには、**データをインポート**ボタンを選択します。
5. LastPass のマスターパスワードの入力を求められます。また、LastPass アカウントで SSO を使用している場合は、IdP へのログインを求められます。いずれの場合も、プロンプトに従って LastPass アカウントにログインしてください。
## ヒント
LastPass アカウントで多要素認証が有効になっている場合は、認証アプリからのワンタイムパスコードの入力を求められます。MFA に Duo を使用している場合、MFA 要件を満たす方法としてサポートされるのはアプリ内承認のみです。
## ヒント
従業員には、既存のパスワードマネージャーから個人所有のデータをエクスポートし、Bitwarden へインポートできるよう準備することも推奨してください。詳しくは[こちら](https://bitwarden.com/ja-jp/help/import-data/)。
### ステップ 3: ユーザーをオンボードする
Bitwarden では、Web 保管庫による手動オンボーディングと、SCIM 連携または既存のディレクトリサービスからの同期による自動オンボーディングをサポートしています:
#### 手動オンボーディング
組織のセキュリティを確保するため、Bitwarden では新しいメンバーのオンボーディングに 3 ステップのプロセス([招待](https://bitwarden.com/ja-jp/help/managing-users/) → [承諾](https://bitwarden.com/ja-jp/help/managing-users/) → [確認](https://bitwarden.com/ja-jp/help/managing-users/))を適用しています。新しいユーザーを招待する方法については[こちら](https://bitwarden.com/ja-jp/help/managing-users/#add-new-members/)をご覧ください。
#### 自動オンボーディング
自動ユーザーオンボーディングは、[Azure AD](https://bitwarden.com/ja-jp/help/azure-ad-scim-integration/)、[Okta](https://bitwarden.com/ja-jp/help/okta-scim-integration/)、[OneLogin](https://bitwarden.com/ja-jp/help/onelogin-scim-integration/)、および[JumpCloud](https://bitwarden.com/ja-jp/help/jumpcloud-scim-integration/)との SCIM 連携、または[Directory Connector](https://bitwarden.com/ja-jp/help/directory-sync/)を使用して利用できます。Directory Connector は、[デスクトップアプリ](https://bitwarden.com/ja-jp/help/directory-sync-desktop/)および[CLI](https://bitwarden.com/ja-jp/help/directory-sync-cli/)ツールとして提供されるスタンドアロンアプリケーションで、既存のディレクトリサービスからユーザーとグループを同期します。
いずれを使用しても、ユーザーは組織へ参加するよう自動的に招待され、手動で、または[Bitwarden CLI ツール](https://bitwarden.com/ja-jp/help/cli/#confirm/)を使用して自動的に確認できます。
### ステップ 4: コレクションとアイテムへのアクセスを構成する
コレクション、グループ、およびグループレベルまたはユーザーレベルの権限を通じてアクセスを設定し、保管庫アイテムをエンドユーザーと共有します:
#### コレクション
Bitwarden は、機密データを簡単、安全、かつスケーラブルに共有できるよう組織を支援します。これは、共有シークレット、アイテム、ログインなどを**コレクション**に分割することで実現されます。
コレクションは、業務機能、グループ割り当て、アプリケーションのアクセスレベル、さらにはセキュリティプロトコルなど、さまざまな方法でセキュアなアイテムを整理できます。コレクションは共有フォルダーのように機能し、ユーザーグループ間で一貫したアクセス制御と共有を可能にします。
LastPass の共有フォルダーは、[こちら](https://bitwarden.com/assets/4DdJLATeuhMYlE581pPErF/ef60b56917b58f59141ae9aa58b5a46d/bitwarden_export_org.csv)にある組織インポートテンプレートを使用し、共有フォルダー名を `collections` 列に入力することで、Bitwarden にコレクションとしてインポートできます。
コレクションは、グループと個々のユーザーの両方と共有できます。コレクションにアクセスできる個々のユーザー数を制限すると、管理者の管理効率が向上します。詳しくは[こちら](https://bitwarden.com/ja-jp/help/about-collections/)をご覧ください。
#### グループ
共有にグループを使用することは、認証情報やシークレットへのアクセスを提供する最も効果的な方法です。グループはユーザーと同様に、SCIM または Directory Connector を使用して組織に同期できます。
#### 権限
Bitwarden コレクションの権限は、グループまたはユーザーレベルで割り当てることができます。つまり、同じコレクションに対して、グループまたはユーザーごとに異なる権限を設定できます。コレクションの権限オプションには、次のものがあります:
- 表示可能
- パスワードを除き表示可能
- 編集可能
- パスワードを除き編集可能
- 現在および今後のすべてのコレクションへのアクセスを許可
権限について詳しくは[こちら](https://bitwarden.com/ja-jp/help/user-types-access-control/#permissions/)をご覧ください。Bitwarden は、権限の和集合を使用して、ユーザーとコレクションに対する最終的なアクセス権限を決定します。例:
- ユーザー A は Tier 1 Support グループに所属しており、このグループは Support コレクションに対して表示可能の権限でアクセスできます。
- ユーザー A は Support Management グループのメンバーでもあり、このグループは Support コレクションに対して編集可能のアクセス権を持っています。
- このシナリオでは、ユーザー A はコレクションを編集できます。
## メモ
ネストされたコレクションは、最上位のコレクションの権限を継承しません。権限を指定するには、[グループの使用](https://bitwarden.com/ja-jp/help/about-groups/#using-groups/)を参照してください。
### 移行に関する追加リソース
移行についてさらにご質問がある場合やサポートが必要な場合は、お気軽に[お問い合わせ](https://bitwarden.com/ja-jp/contact/)いただくか、以下の追加リソースをご確認ください:
- [Enterprise 無料 7 日間トライアル](https://vault.bitwarden.com/?__hstc=42558970.f0535bce836d8af622e48447fa95c795.1669661219784.1678973526724.1679061795018.17&__hssc=42558970.2.1679061795018&__hsfp=946643799#/register?org=enterprise)
- [Bitwarden コミュニティフォーラム](https://community.bitwarden.com/?__hstc=42558970.f0535bce836d8af622e48447fa95c795.1669661219784.1678973526724.1679061795018.17&__hssc=42558970.2.1679061795018&__hsfp=946643799)
- [Reddit コミュニティ](https://www.reddit.com/r/Bitwarden/)
- [お問い合わせ](https://bitwarden.com/ja-jp/contact/) | [Twitter](https://twitter.com/bitwarden) | [Facebook](https://www.facebook.com/bitwarden/) | [LinkedIn](https://www.linkedin.com/company/bitwarden1) | [YouTube](https://www.youtube.com/channel/UCId9a_jQqvJre0_dE2lE_Rw)
### 移行サポート
Bitwarden カスタマーサクセスチームは、お客様の組織向けに優先サポートを 24 時間年中無休で提供しています。サポートが必要な場合やご質問がある場合は、遠慮なく[お問い合わせ](https://bitwarden.com/ja-jp/contact/)ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/least-privilege-access/
---
# 最小権限アクセス
知っておくべきこと
---
### 最小権限アクセスとは具体的に何ですか?
最小権限の原則とも呼ばれる最小権限アクセス(LPA)は、ユーザー、プロセス、アプリケーションの権限を制限するためのセキュリティ手法です。その考え方は、タスクを遂行するために必要な特定のアイテムにのみアクセスを許可することです。これを実装する最も効果的な方法の1つが、ロールベースのアクセス制御です。この最小権限アクセス制御モデルは、最小権限アクセスの原則に従い、タスクの完了に必要な権限のみを付与します
*出典:Gartner*
### パスワード管理はここでどのように役立ちますか?
パスワード管理は、最小権限アクセスを機能させるうえで重要な役割を果たします。個々のユーザーに、機密情報への不要なアクセスが誤って付与されないようにするのに役立ちます。注目すべき具体的な機能は次のとおりです。
- **ロールベースのアクセス制御(RBAC)フレームワーク:**堅牢なパスワードマネージャーは、包括的なRBACフレームワークを提供し、適切なアクセスレベルを割り当てます。
- **きめ細かな権限制御:**高度なパスワードマネージャーでは、共有認証情報の権利を細かく調整して、最小権限アクセス制御を徹底できます。例として、読み取り専用アクセス、書き込みアクセス、管理アクセスがあります。
- **非表示パスワードによる認証情報の共有:**パスワードマネージャーは、[安全な共有](https://bitwarden.com/ja-jp/blog/how-to-share-passwords-at-work-at-home-or-on-the-go/)を促進し、ユーザーが実際にはパスワードを見なくても自動入力できるようにします。
- **暗号化された安全な一時共有:**一部のパスワードマネージャーでは、機密アイテムを指定した相手と期間限定で共有できます。
- **監査証跡とモニタリング:**イベントを[ログに記録する](https://bitwarden.com/ja-jp/help/event-logs/)ことで、不正な活動の詳細を特定しやすくなります。
- **強力なパスワードの強制:**この機能は、[複雑なパスワード](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)のみを生成することで、侵害リスクを低減します。
- **ゼロ知識の原則:**保管庫内のすべてのアイテムに完全なエンドツーエンド暗号化を適用することで、最高レベルの保護を確保します。
これらの機能を組み合わせることで、最小権限アクセスの効果を最大化できます。従業員が業務に必要なアクセスを確保しながら、セキュリティリスクを低減するのに役立ちます。
### 最小権限アクセスが現代のビジネスをより安全に保つ仕組み
パスワード管理を利用して最小権限アクセスを実装することは、[企業](https://bitwarden.com/ja-jp/products/business/)や[大企業](https://bitwarden.com/ja-jp/products/enterprise/)におけるセキュリティ強化、リスク最小化、アクセス制御の効率化に実証済みのアプローチです。これにより、次のことが可能になります:
- **データ侵害のリスクを低減:**アクセスを制限することで攻撃対象領域を縮小できます。1人が侵害されても、潜在的な被害を抑えられます。
- **内部脅威を防止:**各個人のアクセスを制限することで、内部データの窃取や妨害行為のリスクと範囲を低減できます。
- **コンプライアンスと監査を強化:**最小権限アクセスの原則に準拠していることを証明する監査ログを提供できます。アクセスのモニタリングは、[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)、GDPR、[HIPAA](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)、および[SOC 2](https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/)などの規制への準拠も促進します。
- **認証情報共有のリスクを制限:**認証情報を共有する際に[エンドツーエンド暗号化](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption-white-paper/)を使用すると、アクセスを明確に選択された受信者に限定できます。
- **従業員のオンボーディングと引き継ぎを効率化**:アクセス管理を簡素化しながら、認証情報へのアクセスを即座に取り消せるようにします。
- **生産性の向上:**パスワードを忘れた場合や[時間のかかるパスワードのリセット](https://bitwarden.com/ja-jp/resources/world-password-day/)など、パスワード関連の問題に費やす時間を削減します。
- **リモートおよびハイブリッドの**[**ワークフォース**](https://bitwarden.com/ja-jp/blog/securing-remote-work-password-manager/)**を支援:**どこからでも、どのデバイスでもアクセスを簡単に保護します。
- **認証情報の再利用攻撃から保護**:強力で一意のパスワードの使用を促し、悪用のリスクを低減します。
最小権限アクセスは、企業や組織がセキュリティリスクを低減し、効率を向上させ、規制遵守を確保するための強力な方法です。
### 企業の最小権限戦略の中核要素
最小権限を効果的に統合するには、単に最小限の権限を割り当てるだけでは不十分です。ID、アクセス、監視、信頼を担当するチーム全体で連携したアプローチが求められます。主な柱は次のとおりです。
1. 強力なID認証:アクセスを許可する前に、すべてのユーザー、サービス、アプリケーションのIDを検証する必要があります。
2. きめ細かなアクセス制御権限:管理者アカウントやサービスアカウントを含むすべてのアカウントには、特定のタスクを完了するために必要な権限のみを付与する必要があります。
3. 継続的なアクセスレビュー:権限は固定的なものではありません。時間の経過とともに、ユーザーは不要になったサービスやプラットフォームへのアクセスを蓄積していきます。権限の肥大化を防ぎ、組織のポリシーとの整合性を維持するには、定期的なアクセスレビューが不可欠です。
4. ゼロトラストの適用:最小権限はゼロトラストモデルで効果を発揮します。ゼロトラストのフレームワークでは、認証後はアクセスが安全だとみなすのではなく、ID、コンテキスト、デバイスの状態に基づいて各リクエストを評価します。
これらの中核的な実践に最小権限を根付かせることで、組織はセキュリティリスクを低減し、ビジネスの変化に合わせてアクセス判断を進化させることができます。
詳しくは[最小権限アクセスのエンタープライズガイド](https://bitwarden.com/ja-jp/blog/beyond-password-storage-the-enterprise-guide-to-least-privilege-access/)をご覧ください。
### 最小権限をゼロトラストセキュリティモデルに統合する
最小権限アクセスは、ユーザーとシステムが必要最小限の権限のみで動作するようにすることで、このモデルを強化します。ゼロトラストとLPAは、リスクへの露出を制限し、脅威が拡大する前に封じ込めるための相補的なセキュリティフレームワークを形成します。これは次の方法で実現されます。
- ラテラルムーブメントの最小化:アクセスを制限することで、単一のアカウントやデバイスが侵害された場合に攻撃者が実行できることを限定します。
- 攻撃対象領域の削減:権限が少ないほど、重要なシステムやデータに侵入するために悪用可能な経路も少なくなります。
- 信頼境界の適用:継続的なアクセス検証とアクティビティ監視により、信頼は前提とされるものではなく、獲得され維持されるものとなります。
ゼロトラストアーキテクチャ内で最小権限を実装することで、最新のハイブリッド環境や分散環境全体に拡張できる動的な保護を実現します。
### Bitwardenが最小権限アクセスをサポートする方法
Bitwardenは、包括的なセキュリティ機能、アクセス制御、管理ツールのセットを通じて、最小権限アクセスの実現を支援します。主なものは次のとおりです:
- **ロールベースのアクセス制御:**カスタム役割と[きめ細かな権限](https://bitwarden.com/ja-jp/resources/telecommunications-firm-achieves-password-management-adoption/)を提供し、必要最小限の権限を割り当てます。役割には、管理者、所有者、ユーザーのほか、カスタム役割向けの一連のオプションが含まれます。
- **グループ化されたアクセスのためのコレクション:**認証情報を機能別に整理し、必要とするチーム、部門、個人にのみアクセスを付与します。
- **きめ細かな共有制御:**管理者が読み取り専用、読み取りと書き込み、またはマネージャーの権限を割り当てられるようにします。
- **安全な保存のための暗号化保管庫:**すべてのデータはエンドツーエンドで暗号化されます。
- **監査ログとアクティビティ監視:**すべてのアクセスイベントについて詳細なログを提供します。
- **アカウント復旧:**[承認済みの管理者](https://bitwarden.com/ja-jp/help/account-recovery/#recover-an-account/)が緊急時に重要な認証情報にアクセスできるようにします。
- **SSO統合:**ID検証の強化に役立ちます。
- **適用されるセキュリティポリシー:**マスターパスワードの強度や2FA要件などの[ポリシー](https://bitwarden.com/ja-jp/help/policies/)をサポートします。
- **管理者アクセスの制限:**保存された共有アイテムに対する管理者の表示範囲を制限するためのさまざまなオプションを提供します。
### 結論
サイバー脅威がますます高度化する時代であっても、生産性を損なうことなくセキュリティを向上させることは可能です。今では、従業員が業務を遂行するために必要なアクセスを正確に持てるようにできます。
Bitwardenは、ロールベースの制御、安全な共有、堅牢な監視をよく考えられた形で組み合わせて提供します。これらは、今日の最小権限アクセス原則のベストプラクティスを直接サポートします。最小権限アクセスの原則を採用することで、生産性を損なうことなく攻撃対象領域を削減できます。Bitwardenがパスワード管理において最も信頼されているブランドと見なされる理由が、また一つ増えるのです。
### Bitwardenが代替ソリューションの中で際立つ理由
Bitwarden Password Managerは、スケーラビリティ、幅広い統合互換性、一元管理、最小権限の原則を実践するための柔軟性など、現代のエンタープライズのニーズを念頭に構築されています。
- Bitwardenでは、共有アイテムに対する管理者の表示範囲を調整できるオプションにより、組織が自社に適した最小権限のレベルを選択できます。
- Bitwardenで共有されるすべてのアイテムは組織が所有するため、アクセス制御を一元管理できます。
- 強力なAPIにより、[SIEMツール](https://bitwarden.com/ja-jp/help/microsoft-sentinel-siem/)などの他のツールと統合し、リアルタイムのセキュリティアラートを実現できます。
- ポリシーの自動化はSIEMやIAMと統合され、ツール全体に最小権限のアクセス制御を拡張します。
- レポート機能により、過剰な権限を持つユーザーを簡単に特定し、監査と修正を効率化できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/major-utilities-firm-benefits-from-comprehensive-bitwarden-security-solution/
---
# 大手公益事業会社、包括的なBitwardenセキュリティソリューションでメリットを享受
North American Energy SystemsがBitwardenパスワードマネージャーへシームレスに移行した方法をご覧ください。
---
## 概要
設立:1980年
業界:公益事業
従業員数:4,000人超
所在地:ワシントン州イサクア
North American Energy Systems(NAES)は、世界中のエネルギー施設のパフォーマンス最適化を支援する独立系サービスプロバイダーです。NAESには4,000人を超える従業員がおり、50,000メガワット(MW)を超える発電能力の管理を担っています。同社は、運用、保守、製造、電力網管理、規制遵守、技術サポートの各サービスを提供しています。ワシントン州イサクアに本社を置くNAESは、米国各地に9つのオフィスを展開しています。
年次開催の[Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)について詳しくご覧ください。
## 状況
NAESは、発電所やその他の産業施設のライフサイクル全体をカバーするサービスポートフォリオの提供を目指し、機能と業界経験を拡大するため、長年にわたりNAES Family of Companiesに新たな企業を加え続けてきました。NAESの子会社は、米国を拠点とする企業とグローバル企業の両方で構成されています。
NAESが分散型の組織であることに加え、同社が保有するデータ量が膨大だったため、[全社規模のパスワードマネージャー](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)の導入が必要になりました。NAESのサイバーセキュリティエンジニア、Jimmy Chong氏は次のように述べています。「以前はLastPassを使用していました。しかし、同社に対する侵害により同社への信頼が揺らぎ、LastPassが信頼できるのかという懸念が生じました。そこで、別のパスワード管理ソリューションを探すことにしました。」
NAESは、シンプルな[ブラウザー連携](https://bitwarden.com/ja-jp/help/getting-started-browserext/)を備えたクラウドベースのパスワード保管庫を探していました。また同社は、充実したカスタマーサポート、データ侵害レポート、パスワードマネージャーを個人用途にも使いたい従業員向けのファミリープラン、そして[Microsoft Azure](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-azure-active-directory/)との強力な連携と[SSOサポート](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)を提供するソリューションも重視していました。Chong氏は次のように述べています。「当社では、多要素認証ソリューションの一部としてMicrosoft MFAを使用しています。最終的に選ぶパスワードマネージャーがこれをサポートしていることは、極めて重要でした。」
## ソリューション:ゼロ知識アーキテクチャとエンドツーエンド暗号化への取り組み
NAESがBitwardenを選んだのは、同社のすべての条件を満たし、さらにそれ以上の価値があったからです。
> Chong氏は次のように述べています。「Bitwardenのゼロ知識アーキテクチャは、AES 256暗号化や製品がエンドツーエンド暗号化で保護されていることと同様に、当社にとって非常に重要でした。サードパーティ監査は、[Bitwardenのセキュリティ態勢](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)が健全であることを裏付けるため、好印象でした。コスト面にも非常に満足しています。
> Bitwardenを導入して以来、非常に好意的なフィードバックを得ています。」
Chong氏は、LastPassからBitwardenへの移行を「シームレス」だったと表現し、同社はこのソリューションに大変満足していると述べています。
## 卓越性を生み出すオープンソースの役割
NAESは、Bitwardenの[オープンソース](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)という性質に大きな魅力を感じています。クローズドなシステムではコード関連の脆弱性が発生した場合にパッチ適用まで時間がかかることがありますが、オープンソースソフトウェアでは、熱心なコミュニティメンバーがすぐにパッチを提案できます。オープンソースに本来備わる自由度と柔軟性により、通常は多くの人の目がソースコードに向けられます。Chong氏は、これがソフトウェア開発の卓越性を促す利点だと考えています。
> Chong氏は次のように述べています。「当社は公益事業会社であるため、セキュリティが非常に大きな懸念事項であることは言うまでもありません。多くの人の目がコードに注がれていることは、私たちに安心感をもたらします。全体として、オープンソースコミュニティは革新的で情熱的だと感じています。彼らが提案する修正はシンプルな場合もあります。もう少し複雑な場合もあります。いずれにしても、私たちは彼らの取り組みを大いに評価しています。」
*プレゼンテーションを見る*
[](https://vimeo.com/896626898)
*[Watch on Vimeo](https://vimeo.com/896626898)*
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/managed-service-provider-greenloop-delivers-intuitive-password-security-for-their-clients/
---
# マネージドサービスプロバイダーのGreenLoop、クライアントに直感的なパスワードセキュリティを提供
GreenLoopがマネージドサービスのクライアントにBitwardenの導入を選んだ理由には、チームのログイン情報の安全な共有、直感的なUI、明確なドキュメントがありました。
---
## 会社概要
- 設立:2011年
- 従業員数:25名
- 所在地:アリゾナ州フェニックス
[GreenLoop IT Solutions](https://greenloopsolutions.com/)は、効率性とベンダーとの強固な顧客関係を重視する中小企業に、プレミアムITサポートおよびコンサルティングサービスを提供することを目的に設立されました。
## 状況
2021年初頭、GreenLoopは、[米国国立標準技術研究所(NIST)](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/)のサイバーセキュリティフレームワークに対応する総合的なセキュリティサービスに、パスワード管理ソリューションを追加することを決定しました。同社は、クライアントのログイン情報や機密情報を保護し、アカウント情報を安全に共有できるソリューションの必要性を認識していました。
多くのクライアントにパスワードマネージャーの利用を促すことに成功した後、最初に選んだベンダーが2022年初頭にサービス終了を発表しました。GreenLoopは新たなパートナーを迅速に見つけ、6週間以内に廃止されるソリューションからクライアントの情報を移行する必要があり、そこで集中的なベンダー比較が始まりました。
## ソリューション
**Bitwardenがクライアントのパスワード保護における第一候補に**
Bitwardenの[ゼロ知識](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)暗号化アーキテクチャにより、最終的にGreenLoopが評価した他の選択肢を大きく引き離すことになりました。復号キーがBitwardenのサーバーを通過しないよう暗号化を分散化できる点は、クライアントにさらなるプライバシーと保護の層を提供するものとして、GreenLoopにとって非常に魅力的でした。
Bitwardenのユーザーがコレクションを作成し、中央の保管庫から組織全体でパスワードを安全に共有できる点にも感銘を受けました。実際、GreenLoopによると、評価したチャネル向けの認証情報管理ベンダーの中で、ユーザー間の一元的な認証情報共有の実装はBitwardenが群を抜いて優れていました。他の競合ソリューションでは、煩雑な回避策なしにこの問題を直接解決できませんでした。
## GreenLoopがBitwardenを選んだ理由
- [コレクション](https://bitwarden.com/ja-jp/blog/making-the-move-with-organization-sharing/)によるチームのログイン情報と認証情報の安全な共有
- 技術に詳しくないクライアントでも理解して使える直感的なUI
- 充実した明確なドキュメントと学習資料
- 統合されたワンタイムパスワード(OTP)コード
- オープンソース、オープンな開発
「目標は、パスワード管理をクライアントに委ねることです」とGreenLoopのアカウント管理ディレクターであるTyler Bradshaw氏は述べています。「MSPは、たとえばStaplesのパスワードを誰と共有したいかといったことに深く関与する必要はありません。クライアント自身がパスワードを安全に管理できるようにすることが、私たちが最も効果的だと考えるモデルです。これは確かに課題でしたが、Bitwardenよりも(以前のベンダー)の方がより大きな課題でした。」
## 結果
GreenLoopのクライアントの多くは、[小規模企業](https://bitwarden.com/ja-jp/blog/cybersecurity-advice-for-small-businesses-from-the-ncsc/)であり、サイバーセキュリティの課題に関する知識や理解は限られています。「最大の成功基準は、既存クライアントとの移行が十分にスムーズに進み、信頼を失わないことでした」とGreenLoopのCTOであるStephen Moody氏は述べています。「実際には、より使いやすいBitwardenへ移行したことで、クライアントからの信頼をいくらか高めることができました。クライアントにより良いユーザー体験を提供できるだけでなく、パスワード管理と全体的なセキュリティを強化できることは、GreenLoopチームにとって非常に価値のあることです。」
Bitwarden MSPプログラムと、Bitwardenがお客様のビジネス拡大をどのように支援できるかについては、[今すぐ](https://bitwarden.com/ja-jp/partners/)お問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/march-2025-spotlight-5-ways-to-get-started-with-passkeys/
---
# 2025年3月の注目:パスキーを始める5つの方法
Bitwarden 3月ニュースレターへようこそ
---
## AI Fools Weekです
National Cybersecurity Allianceによる新しい記念日は、AI生成コンテンツによる誤情報の増加を含め、AIによるサイバー脅威に注意するよう呼びかけています。また、共有する内容にも注意が必要です。最近の調査では、ユーザーの38%が機密性の高い業務情報をAIと共有していたことが分かりました。ディープフェイク、フィッシングメール、AI搭載のロボコールなど、安全を保つ方法を紹介します
## 注目のハイライト
#### **デモ:パスキーでログインする方法**
パスキー革命に参加する準備ができ、どこから始めればよいかを探している方へ。最新の[Vault Hours](https://www.youtube.com/watch?v=5y4FfqvfmM4&t=1511s)では、パスキーの主な機能を紹介し、パスキー利用者が発見から本格導入に至るまでの流れを解説します。続いて、実際にパスキーを使ってBitwardenにログインする方法を2分のデモでご覧ください。最後に、人気の[パスキーFAQ](https://bitwarden.com/ja-jp/resources/passkeys-faq/)をご確認ください。
#### **パスキーと認証の進化**
パスキーは、オンラインアカウントへのアクセスと保護の方法を再定義しています。たとえば、現在の現実的なAI生成フィッシング攻撃を考えてみましょう。パスキーは、そもそもユーザーが複雑な認証情報を覚える必要をなくすことで、こうした脅威を大幅に減らせます。[パスキーが未来をどう形作っているか](https://bitwarden.com/ja-jp/blog/passkeys-and-the-evolution-of-authentication-a-secure-seamless-future/)をご覧ください。さらに、1分動画「[Bitwardenでパスキーを使用する方法](https://www.youtube.com/watch?v=3wh52KY89bU)」もご覧ください。
#### **4月15日はもうすぐです。税務申告は始めましたか?**
税務書類をクラウドドライブ、メール、メッセージアプリで送る予定でしたか?今年はBitwarden Sendを試してみましょう。あらゆるテキストやファイルを完全なエンドツーエンド暗号化で保護できます。アクセスできる人と期間を管理できます。Bitwardenユーザー以外にも送信できます。こちらの[クイックガイド](https://bitwarden.com/ja-jp/blog/tax-season-stay-secure-with-bitwarden-send/)をご覧ください。
## 注目トピック
#### **2段階ログインの設定方法**
悪意のある人物にユーザー名とパスワードを知られてしまっても、2段階ログインによりアカウントへのアクセスを防ぎ、認証情報をリセットする時間を確保できます。こちらの[2段階ログインガイド](https://bitwarden.com/ja-jp/help/bitwarden-field-guide-two-step-login/)をご覧ください。
#### **AndroidでBitwardenを使用する方法**
この新しい3分動画では、[Android版Bitwardenの基本を使いこなす方法](https://www.youtube.com/watch?v=5NqZt-Ifq7g)について、自動入力設定の指定から、アプリを使ったWebサイトへのログイン、生体認証の利用まで、必要なことをすべて紹介します。
#### **NISTによるパスワード推奨事項トップ3**
ご存じですか?米国国立標準技術研究所(NIST)は、安全のためという理由でパスワードを定期的に変更することを避けるよう推奨しています。頻繁なパスワード変更は、古いパスワードや推測されやすいパスワードに頼るようになり、かえって弱いパスワードにつながる可能性があります。NISTの[個人用質問、パスワードの複雑さ、パスワード保護に関する主な推奨事項](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/)をご覧ください。
## Bitwardenに会える場所
#### **RSA Conference 2025**
サイバーセキュリティコミュニティの一員の方、サイバー攻撃の防止に関心がある方、または最新のサイバーセキュリティ動向を把握したい方は、サンフランシスコで開催される[RSA Conference](https://bitwarden.com/ja-jp/blog/rsac/)にBitwardenと一緒に参加しましょう!ぜひブース #1167 にお立ち寄りください。
## 読者からのリクエスト
#### **このニュースレターの他言語への翻訳**
多くのメールクライアントには翻訳オプションがあります。手順は各クライアントのドキュメントで検索してください。
#### **Gmailで翻訳を有効にする方法は次のとおりです:**
- 翻訳したいメールを開きます。
- 右上にある縦三点アイコンをクリックします。
- メニューから「メッセージを翻訳」を選択します。
- メールの翻訳先言語を選択します。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/march-2026-spotlight-bitwarden-send-for-taxes-and-email-verification/
---
# 2026年3月の注目情報:税務書類とメール認証に役立つ Bitwarden Send
確定申告の期限が近づいています。パスワードマネージャーの保管庫も少し見直してみませんか。今月の Bitwarden の新情報をご紹介します。さっそく見ていきましょう。
#### **機密文書をメールで送るのはやめましょう。もっと良い方法があります。**
税務シーズンはフィッシング攻撃が増える時期であり、W-2 をメールで送ることは詐欺師の思うつぼです。Bitwarden Send なら、有効期限や表示回数の制限を設定した安全なリンクを通じて、暗号化されたファイルを共有できます。リンクを受け取る会計士が Bitwarden アカウントを持っている必要もありません。[仕組みを見る](https://bitwarden.com/ja-jp/blog/tax-season-stay-secure-with-bitwarden-send/)
#### **新機能:特定の受信者だけが Send を開けるようにロック**
Bitwarden Send といえば、アップデートがありました。Send 機能では、誰かがファイルを開く前にメール認証を必須にできるようになりました。リンクが転送されても、承認された受信者だけがアクセスできます。[改善された機能を試す](https://bitwarden.com/ja-jp/blog/bitwarden-send-offers-more-control-with-email-verification/)。
#### **保管庫が散らかっていませんか?解決策があります。**
古い医療ポータル、放置された副業プロジェクト、何年も使っていないアカウント……こうしたものが検索結果や自動入力の候補を散らかしています。アイテムのアーカイブ機能を使えば、必要なときには取り出せるようにしたまま、普段は見えない場所にしまっておけます。[保管庫を春の大掃除にかけましょう](https://bitwarden.com/ja-jp/blog/keep-your-vault-tidy-with-item-archiving/)。
[Embedded content sectionCta]#### **Windows へのログインがパスワードレスに**
Microsoft Entra ID 環境の Windows ユーザーは、Bitwarden 保管庫に保存したパスキーを使ってデバイスにログインできるようになりました。パスワードは不要で、フィッシングのリスクもありません。パスキーは保管庫にあるため、デバイスを切り替えても一緒に移行できます。[設定方法を見る](https://bitwarden.com/ja-jp/blog/log-into-windows-with-a-bitwarden-passkey/)。
#### **パスワードマネージャーの強さは、最も弱いレイヤーで決まります**
パスワードマネージャーは第一歩です。第二歩は、2FA コードや復旧計画をすべて同じ保管庫内に置かないようにすることです。この How-To Geek の記事では、15分で構築できるシンプルな3層構成を解説し、「かなり安全」をサイバーレジリエンスのある状態へと高める方法を紹介しています。[詳しい解説を読む](https://www.howtogeek.com/stop-trusting-your-browser-with-passwords-use-this-safer-3-step-setup-instead)。
#### **復旧計画といえば…**
「[Bitwarden Security Readiness Kit](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)」は、マスターパスワード、2FA コード、復旧情報を保管庫の外に安全に保存できる場所です。緊急アクセスを設定しておけば、必要なときに信頼できる連絡先が対応できます。
#### **クイックヒント:Android の自動入力は、ひとスワイプで**
アプリの切り替えを省略し、Android のクイックアクションに Bitwarden タイルを追加すれば、これまでで最速の自動入力が使えます。下にスワイプしてタップするだけ。この1分のチュートリアルでは、[クイックアクション自動入力の設定方法を詳しく説明します。](https://bitwarden.com/ja-jp/help/courses/password-manager-personal/)
[Embedded content sectionCta]#### **ライブデモに参加**
- [個人ユーザー向け製品の詳細解説](https://bitwarden.com/ja-jp/events/user-demo/):Bitwarden パスワードマネージャーの基本を学べます。
- [管理者向け製品の詳細解説](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwarden を使い始める企業に最適です。
#### **質問がありますか?Smart Search をお試しください**
「[Smart Search](https://bitwarden.com/ja-jp/ask-ai/)」をご紹介します。Bitwarden.com で利用できる、AI 搭載の検索ツールです。Bitwarden の信頼できる情報だけを使って質問に回答するよう設計されています。この1分の動画では、[新しい Smart Search ツールの使い方を今すぐ確認できます](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)。
#### **ニュースレターの翻訳**
Bitwarden のメールは英語で送信されますが、以下を使って簡単に翻訳できます:[Google Gmail](https://support.google.com/mail/answer/13846620)|[Microsoft Outlook](https://support.microsoft.com/en-us/office/translator-in-outlook-for-windows-3d7e12ed-99d6-406e-a453-b9db0d9653fa)|[Apple Mail(macOS)](https://support.apple.com/guide/mac-help/translate-text-on-mac-mchldd8b3c15/mac)|[Apple Mail(iOS)](https://support.apple.com/en-my/guide/iphone/iphab4dcff1d/ios)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/
---
# Golden Communications、直感的なパスワード管理で生産性を効率化
ウェブサイト開発代理店のGolden Communicationsが、LastPassからBitwardenへ移行することで、従業員のパスワード管理の生産性をどのように向上させたかをご覧ください。
---
## Golden Communications
**設立:**1996年
**業種:**ウェブサイトデザインおよびマネージドWebサービス
**従業員数:**約50名
**管理する認証情報:**3,000件以上
**所在地:**カリフォルニア州ニューポートビーチ
[Golden Communications](https://www.goldencomm.com/)は、プロフェッショナルなウェブサイトデザイン、マネージドWeb、デジタルマーケティングサービスなどのマーケティング代理店サービスを専門としています。カリフォルニア州ニューポートビーチに本社を置くGolden Communicationsは、50名の従業員で、スタートアップから中小企業、フォーチュン500企業まで、数百社のクライアントを支援しています。3大陸に4つの拠点を持つ成長中の同社は、多様な顧客を抱えるグローバル企業であることを誇りにしています。
### 状況
Golden Communicationsは、クライアントのウェブサイトおよびクラウドホスティングのエコシステムに関連する3,000件を超える認証情報を管理し、安全に保管する必要がありました。この課題に対応するため、Golden Communicationsのチームは当初、パスワード管理にLastPassを使用していました。
このソリューションはいくつかの初期課題を解決した一方で、チームに新たな問題ももたらしました。
まず問題となったのはLastPassの読み込み時間です。従業員は必要なときに保管庫やパスワードへすばやくアクセスできず、ユーザーの生産性に悪影響を及ぼしていました。
「LastPassからの乗り換えを後押しした最大の理由は速度不足で、特にChrome拡張機能で顕著でした」と最高技術責任者のAndrew Nguyen氏は述べています。「何年にもわたり何度も不満を訴えていたユーザーにとって、耐えがたいほど遅かったのです。」
LastPassの管理者向け機能とエンドユーザー向け機能も複雑で、使いにくいものでした。「管理者コンソールは操作が非常にわかりにくかったです」と、クライアントサービス担当のAnya Pitre氏は述べています。「人を削除すると、その人が削除されたというメールが会社全体に送信されることがありました。そして、それをオフにする方法がどうしてもわかりませんでした。」
Golden Communicationsはまた、複数のデバイスでこのソリューションを使用する際の問題のトラブルシューティングに、貴重な業務時間を定期的に費やしていました。Nguyen氏によると、「週に1回、または2週間に1回ほど、チームメンバーが別のタイプのデバイスを使用することがあり、特定のコツや裏技を知らないとうまく動作しないことがありました。そのプロセスを毎回こなすのは非常に消耗します。」
最後に、LastPassの料金オプションは成長中の企業のニーズに合っていませんでした。Golden Communicationsが必要とするビジネス向けのセキュリティ機能を利用するには、不要であっても追加シートの購入を余儀なくされました。
「特定のビジネス機能を利用するには最低数のシートを購入する必要があったため、結局、使っていない不要なシートに料金を支払うことになりました。少しばかげていると思いました。」
## 目次
[状況](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#situation/)
[ソリューション:直感的で効率化されたパスワード管理](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#solution-intuitive-and-streamlined-password-management/)
[従業員の生産性向上を支援](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#facilitating-productivity-for-employees/)
[Bitwardenへの簡単な移行](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#an-easy-migration-to-bitwarden/)
[直感的なアクセス管理](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#intuitive-access-management/)
[代理店向けに最適化されたパスワード管理](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#password-management-tailored-for-agencies/)
[Bitwardenで実現する生産的で安全な未来](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#a-productive-and-secure-future-with-bitwarden/)
[Bitwarden を使い始める](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/#get-started-with-bitwarden/)
## 解決策:直感的で効率的なパスワード管理
Golden Communications のチームメンバー数名は Bitwarden の個人アカウントを持っており、Nguyen に勧めました。「彼らは長年 Bitwarden を使っていて、個人利用でとても気に入っていました」と Nguyen は述べています。「Pitre と私は、Bitwarden が評判どおりのものか試すために登録しました」
速度、直感的な使いやすさ、価格の違いを確認した Nguyen は、LastPass から Bitwarden に乗り換える時期だと判断しました。
### 従業員の生産性向上を促進
Bitwarden により、Golden Communications では [Chrome ブラウザー拡張機能](https://chrome.google.com/webstore/detail/bitwarden-free-password-m/nngceckbapebfimnlniiiahkandclblb)の読み込み時間が短縮され、生産性が向上しました。その結果、従業員は最も重要な顧客対応に集中できるようになりました。「Bitwarden の Chrome 拡張機能はとても気に入っています。使いやすく、操作も簡単です」と Pitre は述べています。
Bitwarden により、Nguyen のチームからの追加サポートや質問の必要性も最小限に抑えられました。
### Bitwarden への簡単な移行
Golden Communications が Bitwarden への切り替えを決定した際、移行は簡単でした。Nguyen はこう振り返ります。「LastPass からエクスポートして Bitwarden にインポートしたとき、移行は非常にスムーズでした。移行するデータが山ほどあったのに、とても簡単だったので驚きました」
シームレスなインポートは、主に Bitwarden の公開 API とコマンドラインインターフェイスによって実現されました。「コマンドラインを使って数千のフォルダーを一瞬で削除しました。スムーズで簡単なプロセスでした」と Nguyen は述べています。
## Golden Communications が Bitwarden を選んだ理由
- 高速な Chrome ブラウザー拡張機能
- 直感的な UI
- 中小企業向けの競争力ある価格設定
- 効率的な移行を可能にする公開 API
- [SSO でログイン](https://bitwarden.com/ja-jp/help/about-sso/)連携
### 直感的なアクセス管理
Bitwarden により、チームは管理者向け設定を簡単に操作できるようになりました。Pitre は次のように述べています。「管理者画面の操作は間違いなく簡単です。有効化や無効化が必要なポリシーがいくつもある LastPass とは異なり、Bitwarden ははるかに効率的な体験を提供してくれます」
新入社員のオンボーディングプロセスも、Bitwarden によってよりわかりやすくなりました。Nguyen は、Bitwarden の説明的な UI により、新入社員がパスワードマネージャーを導入しやすくなったと述べています。
### 代理店向けに最適化されたパスワード管理
Golden Communications には、代理店としての特定のニーズに合わせられる柔軟なパスワード管理システムが必要でした。3,000 件以上の認証情報を管理する中で、Golden Communications は標準的なユーザー名やパスワードに加え、別のログイン情報を使って顧客のウェブサイトやサーバーに定期的にアクセスしていました。
Bitwarden のカスタムフィールドにより、Golden Communications はそうした情報を簡単に自動入力できるようになりました。Nguyen によると、「ウェブサイトには、パスワードだけでなく、ほかにも多くのラベルや要素があります。このカスタムフィールドは私たちにとって非常に便利です」
Nguyen と彼のチームは、Bitwarden の柔軟な管理機能と組織設定も活用し、コレクションとユーザーグループを使って代理店としてのニーズに対応しました。「私たちは基本的に、クライアントごとにコレクションを使っています」と Pitre は述べています。その後、チームは各部門にユーザーグループを割り当て、アクセス権限を定義することで、すべてのクライアント情報を整理しています。
### Bitwarden とともに築く、生産的で安全な未来
Golden Communications が Bitwarden の利用を拡大し続ける中、Nguyen は Duo 経由の二要素認証(2FA)とシングルサインオン連携の有効化を楽しみにしています。「Golden Comm では、実際に全員が Duo アカウントを持っています」と Nguyen は述べています。「そして願わくは、Bitwarden、二要素認証、シングルサインオンによって、強固なセキュリティを維持できるでしょう」
## Bitwarden を使い始める
Bitwarden がビジネスにどのように役立つかを詳しく確認し、[14日間の無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
---
URL: https://bitwarden.com/ja-jp/resources/may-2024-spotlight-join-today-bitwarden-passkeys-for-mobile-apps-are-now/
---
# 2024年5月のスポットライト:Bitwarden Authenticatorとモバイルでのパスキー!
iOSおよびAndroidデバイスで、シームレスなセキュリティとパスワードレスの利便性を
---
## 注目のハイライト
[](https://bitwarden.com/blog/bitwarden-just-launched-a-new-authenticator-app-heres-what-it-means-to-users/)
*Authenticatorブログカード*
Bitwardenは、オンラインセキュリティを強化するための必須ツール、Bitwarden Authenticatorをリリースしました。現在iOSとAndroidで利用できます。このアプリは2FAコードを保存し、デジタルライフにさらなる防御層を追加します。この[ブログ](https://bitwarden.com/ja-jp/blog/bitwarden-just-launched-a-new-authenticator-app-heres-what-it-means-to-users/)では、その仕組みとBitwarden Authenticatorの今後について説明します。
[](https://bitwarden.com/blog/bitwarden-passkeys-mobile/)
*パスキーがモバイルに対応!*
Bitwardenは、Bitwarden Password Managerユーザー向けにパスキー管理をリリースしました。ウェブサイトやアプリケーションへログインするための、強力で安全なパスワードレスの方法を提供します。現在は、Bitwardenブラウザー拡張機能に加えて、Bitwardenモバイルアプリでも[iOS](https://bitwarden.com/ja-jp/download/apple-iphone-password-manager/)とAndroidに対応し、ログインする場所を問わずパスキーを利用しやすくするというビジョンが実現しました。モバイルデバイスで[パスキーを使い始める方法](https://bitwarden.com/ja-jp/blog/bitwarden-passkeys-mobile/)をご確認ください。
## この更新情報が気に入りましたか?今すぐ購読を。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBitwarden Bites
[**Bitwardenパスフレーズジェネレーターの使い方**](https://bitwarden.com/ja-jp/blog/how-to-use-the-bitwarden-passphrase-generator/)
Bitwardenでは、ランダムな文字列(i8bjKgvpxeFpkTAなど)の代わりに、[パスワード](https://bitwarden.com/ja-jp/password-generator/)として使える、ランダムに選ばれた単語の組み合わせ(imitate-sanctity-idly-gasなど)を生成できます。より覚えやすく、解読されにくいのが特徴です。この[便利なガイド](https://bitwarden.com/ja-jp/blog/how-to-use-the-bitwarden-passphrase-generator/)を参考に、[パスフレーズ](https://bitwarden.com/ja-jp/passphrase-generator/)をセキュリティツールキットに取り入れましょう。
[**Bitwarden Password ManagerでSplunkを使用する**](https://bitwarden.com/ja-jp/blog/using-splunk-with-bitwarden-password-manager/)
Bitwardenは、イベントログとセキュリティログを強化するためSplunk Cloudとの連携を開始しました。認証イベント、保管庫アイテムイベント、組織イベント向けの事前構築済みダッシュボードにより、BitwardenイベントをSplunkに取り込む作業を簡素化します。この連携が組織にもたらすメリットについて詳しくは、[全文記事](https://bitwarden.com/ja-jp/blog/using-splunk-with-bitwarden-password-manager/)をご覧ください。
## セキュリティ文化とベストプラクティス
[**2024年パスワードセキュリティの現状レポート**](https://bitwarden.com/ja-jp/resources/the-state-of-password-security/)
テクノロジーは急速に進化しており、オンラインアカウントは企業と個人の双方にとって不可欠です。この評価は、パスワード利用者に連邦政府のベストプラクティスを伝え、改善すべき領域を明らかにします。政府によるパスワードセキュリティへの取り組みには確かなものもありますが、近代化が必要なものもあります。この[レポート](https://bitwarden.com/ja-jp/resources/the-state-of-password-security/)では、新たに形成されつつあるベストプラクティスのコンセンサスを整理し、評価しています。
[**世界最大手のクレジットカード会社がセキュリティについて述べていること**](https://bitwarden.com/ja-jp/blog/what-the-worlds-largest-credit-card-companies-say-about-security/)
個人として利用している場合でも、ビジネスの一員である場合でも、世界最大手のクレジットカード会社であるVisa、Mastercard、Chaseは、オンライン保護を強化するために[いくつかのセキュリティのベストプラクティスを推奨しています。](https://bitwarden.com/ja-jp/blog/what-the-worlds-largest-credit-card-companies-say-about-security/)
[**職場にサイバーセキュリティ文化を築く**](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)
組織は、セキュリティの脆弱性を悪用しようとするサイバー犯罪者に常に狙われています。この[記事](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)では、職場でよく見られる危険な習慣を取り上げ、認証情報のセキュリティに関するベストプラクティスを従業員に教育することや、定期的なサイバー意識向上トレーニングを実施することなど、強固なセキュリティ文化を育むための戦略を概説します。
## 開発のヒントと最新情報
[**BitwardenがManifest v2からv3へ移行**](https://bitwarden.com/ja-jp/blog/bitwarden-manifest-v3/)
Bitwardenの新しいブラウザー拡張機能のアップグレードでは、より効率的で安全なサービスワーカーを活用しています。Manifest v3へのこの移行により、パフォーマンスの向上、セキュリティの強化、リソース管理の改善が実現します。この[記事](https://bitwarden.com/ja-jp/blog/bitwarden-manifest-v3/)では、暗号化されたローカルストレージとリアルタイムのデータ同期により、ブラウザー拡張機能の安全性と効率性がどのように保たれるかをご紹介します。
## コンプライアンスと監査
[**Bitwarden、サードパーティー監査により高いセキュリティ基準を維持**](https://bitwarden.com/ja-jp/blog/third-party-security-audit/)
年次のサードパーティーセキュリティ監査は、Cure53やInsight Risk Consultingなどの外部セキュリティ専門家によって実施されています。これらの監査はBitwardenのセキュリティを強化し、お客様がエンタープライズセキュリティ要件に準拠するのに役立ちます。詳しくは、[Bitwarden 2023セキュリティ評価をご覧ください。](https://bitwarden.com/ja-jp/blog/third-party-security-audit/)
## コミュニティスポットライト
[](https://www.reddit.com/r/Bitwarden/comments/1d21wk9/review_my_bitwarden_presentation/)
*私のBitwardenプレゼンテーションをレビューしてください*
今月のスポットライトでは、ご両親がオンラインでより安全に過ごせるよう支援したいと考えているコミュニティメンバーを紹介します。u/immunetosoundさんは、ご両親向けの教育用プレゼンテーションまで作成しました!Bitwardenコミュニティにアドバイスを求めています。読者の皆さん、手伝っていただけますか?[会話に参加して、あなたの知見を共有してください。](https://www.reddit.com/r/Bitwarden/comments/1d21wk9/review_my_bitwarden_presentation/)
## Bitwardenラーニングセンター

*Bitwardenの認証情報管理*
ぜひ[Bitwarden 101](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)をご覧ください。管理者またはエンドユーザーとしてBitwardenパスワードマネージャーを使い始める方法を短い動画シリーズで紹介しています。
今回は以上です。製品の最新情報やオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それでは、また次回。**
Bitwardenチーム
## 読者の皆さん、こんにちは!
ぜひ[2分間の](https://forms.bitwarden.com/newsletter)アンケートにご協力いただき、月刊Bitwardenニュースレターの改善と、皆さんが最も関心のある情報のお届けにお役立てください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/may-2025-spotlight/
---
# 2025年5月の注目情報
Bitwarden 6月ニュースレターへようこそ
---
## 注目のハイライト
#### **製品ロードマップの更新情報**
新しい更新情報を[Bitwardenロードマップで公開!](https://community.bitwarden.com/t/bitwarden-roadmap/69396)単体版Bitwarden Authenticatorで保管庫アイテムをパスワードマネージャーと同期できるようになりますので、ご期待ください。さらに、Bitwarden Sendでは近日中に、作成者がSendを開く際にワンタイムパスワードによるメール認証を必須にできるようになり、セキュリティがさらに強化されます。
#### **Bitwardenからのその他のお知らせ**
月例Bitwarden Vault Hoursの最新録画で、すべての[現在および今後の更新情報](https://www.youtube.com/watch?v=lTB-aJ-n1LI&t=1087s)の詳細をご覧ください。内容は次のとおりです:
- ブラウザーの状態保持 - 他の場所に移動しても、保管庫内での位置を維持します。
- 編集/削除権限 - コレクションマネージャーが、アイテムの編集と削除に関するユーザー権限を管理できます。
- LinuxでのFIDO2 2FA - デスクトップアプリケーションで、ユーザーはFIDO2パスキーによる2FAを使用できます。
#### **Bitwarden Access Intelligenceのご紹介**
現代のハッカーは、もはやアカウントをハッキングするのではなく、脆弱なパスワードや使い回されたパスワードでログインするだけです。Bitwarden Access Intelligenceは[新しいエンタープライズ機能](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)で、認証情報の脆弱性をプロアクティブに解消し、フィッシング攻撃をブロックして、機密性の高い認証情報を保護します。
## 読者からのリクエスト
使い始めたばかりの方にも、高度な機能を使いこなしたい方にも、[Bitwarden Learning Center](https://bitwarden.com/ja-jp/help/courses/)がお役に立ちます。初めて保管庫を設定する新規ユーザーから、基本的なパスワード管理の先へ進みたい上級ユーザーまで、誰でも自分のペースで学べる7つのコースをご用意しています。さらに、製品デモ、イベント、コミュニティフォーラム、専門家による記事など、幅広い追加リソースもご覧いただけます。
## プロのヒント
#### **今すぐ保管庫健全性チェックを実行**
[保管庫健全性レポート](https://bitwarden.com/ja-jp/help/reports/)は、安全性を保つために役立つ貴重なインサイトを提供します。有料プランで利用できるこれらのレポートでは、既知の侵害で流出済みのパスワードのハイライト、使い回しや脆弱なパスワードの特定、保管庫に保存された安全でないウェブサイトの警告、二要素認証を利用できるもののまだ有効化されていないアカウントの表示を行います。さらに、無料・有料を問わずすべてのユーザーは、自分のユーザー名やメールアドレスがデータ侵害に含まれていないかを確認できるレポートにアクセスできます。最新の状況を把握しておくことは、セキュリティ強化に向けたシンプルで強力な一歩です。
#### **緊急アクセスは設定済みですか?**
予期せぬ事態に備え、[Bitwarden保管庫で緊急アクセス](https://www.youtube.com/watch?v=zwMB_jw42z0)を設定しましょう。この重要な機能では、信頼できる連絡先を指定し、重大な状況で保管庫へのアクセスをリクエストできるようにします。ユーザーが行動不能になった場合、マスターパスワードを忘れた場合、チームメンバーが不在の場合などに役立ちます。必要なときに、適切な人が適切な情報へアクセスできるようにするためのシンプルな手順です。
#### **パスワードレスの未来へ**
進みつつある [パスワードレス認証](https://bitwarden.com/ja-jp/blog/bitwarden-and-the-passwordless-revolution/)は、単なるトレンドではなく、デジタルアクセスを保護する方法の変革です。Bitwardenはその最前線に立ち、パスキーとFIDO2標準をサポートすることで、ログイン体験をシンプルにしながらセキュリティ強化を支援します。パスワードレスに移行する準備はできていますか?
## ウェブで話題の記事
#### **190億件のパスワードがダークウェブ上に出回る**
インフォスティーラー型マルウェア攻撃の急増により、「今すぐオンライン上で、探そうと思えばどんなハッカーでも入手できる190億件のパスワード」が存在しています。さらに懸念されるのは、オンラインで流出済みとなったパスワードの94%が、複数のアカウントやサービスで使い回されていたことです。Forbesからの教訓は「[今すぐ対策を講じる必要があります](https://www.forbes.com/sites/daveywinder/2025/05/06/new-warning---19-billion-compromised-passwords-create-hacking-arsenal)。自動化されたパスワードハッキングマシンのまん延による被害者にならないためです。」
#### **パスワードマネージャーがパートナーとの関係を強くする5つの方法**
お金の問題は、カップルにとってよくあるストレスの原因です。PCMagによると、「Fidelityの2024年版『カップルとお金』レポートでは、4人に1人が配偶者の支出習慣に不満を示しました」。複数ユーザー対応のパスワードマネージャープランは、その緊張を和らげる助けになります。[世帯のアカウント、請求書、サブスクリプションへの共有アクセス](https://www.pcmag.com/articles/5-ways-a-password-manager-can-save-your-relationship)により、透明性が高まり、日々の作業が効率化され、相互の信頼も深まります。
#### **家庭用と仕事用にBitwardenを設定する方法**
ZDNETでは、[2つの別々のアカウントを持つべき理由](https://www.zdnet.com/article/how-to-set-up-bitwarden-for-personal-and-work-use-and-why-you-should-keep-them-separate)(無料でも有料でも可)を詳しく解説しています。セキュリティを高め、安心して使えるようにするためです。また、それらを並行してシームレスに使う方法も紹介しています。会社にまだパスワードマネージャーが導入されていない場合は、[Bitwardenを職場に導入する](https://bitwarden.com/ja-jp/bring-bitwarden-to-work/)方法をご確認ください。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/may-2026-spotlight-ai-agents-are-asking-for-your-passwords/
---
# 2026年4月の注目情報:世界パスワードデー (1)
## Featured highlights
#### **Running Hermes? Keep your API keys out of plaintext**
The Hermes agent from Nous Research now integrates with Bitwarden Secrets Manager, so you can pull API keys directly into your Hermes environment at startup instead of storing them in a .env file. One machine account access token replaces all your per-provider keys, and rotating a credential is a single change in the Bitwarden web app. [See how to set it up](https://hermes-agent.nousresearch.com/docs/user-guide/secrets/bitwarden).
#### **Want your vault on your own server? Now it's easier.**
Bitwarden is the only major password manager you can fully self-host, and it just got simpler to set up. You can now deploy directly from the AWS or Azure Marketplace with the prerequisites already in place. [See what's involved](https://bitwarden.com/ja-jp/blog/easily-deploy-bitwarden-to-aws-and-azure-clouds-through-the-marketplace/).
**Your AI assistant shouldn't have your passwords**
AI agents are useful, but handing them raw credentials is a real risk. The new Bitwarden Agent Access SDK keeps a human in the loop: an agent can use a credential to complete a task without ever seeing it in plain text. Here's how [Bitwarden secures agentic AI](https://bitwarden.com/ja-jp/blog/how-bitwarden-helps-secure-agentic-ai-access-to-your-credentials/).
## Pro tips
#### **Passkeys, passwords, and where to start**
Bitwarden teamed up with Tuta for World Passkey Day to talk through the basics: why strong passwords still matter, how to avoid a lockout loop, and where passkeys fit in. The whole thing is worth a watch, and there's a free privacy stack that takes minutes to set up. [Catch the key takeaways or watch the full interview](https://bitwarden.com/ja-jp/blog/world-password-day-bitwarden-and-tuta-on-passwords-passkeys/).
#### **Stop losing time to forgotten work passwords**
Password resets are one of the biggest quiet drains on team productivity. Autofill, one-click strong password generation, and breach monitoring in a shared vault cut that friction entirely. [Five ways a password manager keeps your workday moving](https://bitwarden.com/ja-jp/blog/how-a-password-manager-adds-to-productivity-at-the-office/).
#### **A handy kit for keeping your Bitwarden details in order**
Your password manager remembers everything. But who remembers the details for getting into it? The security readiness kit is a community-built form for recording your master password, 2FA method, and recovery codes somewhere safe. Print it, encrypt it, or stash it in a safe deposit box. [Download the kit here](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/).
## Bitwarden in the news
#### **NBC Boston - Want 2026 World Cup tickets? Don't get fooled by these scams**
Featuring Gary Orenstein, Chief Customer Officer at Bitwarden. [Watch the full interview.](https://www.nbcboston.com/video/on-air/as-seen-on/want-2026-world-cup-tickets-dont-get-fooled-by-these-scams/)
#### **6abc Philadelphia - Experts warn about scams ahead of World Cup**
"Gary Orenstein of Bitwarden warns, "Things can look very, very official with today's AI tools, and scammers are taking advantage of using them and also taking advantage of the people that they can dupe into thinking that that stuff is real." [Watch the full interview](https://6abc.com/post/experts-warn-scams-ahead-2026-world-cup/19188508/).
#### **Inc. - Why you need to stop using passwords and switch to this secure alternative now**
Gary Orenstein is quoted in this Inc. piece on why passkeys are taking over, with five billion now in use globally. [Read the full article](https://www.inc.com/chloe-aiello/why-you-need-to-stop-using-passwords-and-switch-to-this-secure-alternative-now/91352491).
#### **PC World - Best free password managers 2026: Online security doesn’t have to cost a thing**
“Bitwarden lets you access the service across an unlimited number of devices and a multitude of device types, enable basic TOTP two-factor authentication to protect your Bitwarden account, and fill your vault with as many passwords and passkeys as you’d like…Plus, the company updated its utilitarian interface to look more modern and sleek.” [See why Bitwarden is the best free password manager for most people](https://www.pcworld.com/article/394076/best-free-password-managers).
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/mfa-for-shared-accounts/
---
# MFA for shared accounts
How to set up MFA for shared accounts
---
Individual accounts with personal multifactor authentication (MFA) are the gold standard, but real team workflows don't always make that possible. When shared logins are unavoidable, the security of those accounts comes down to two things: where MFA codes are stored and who controls access. The answer to both is the same: secure the password and the time-based one-time password (TOTP) seed together in a controlled, encrypted vault, instead of on personal phones, in email threads, or in chat.
## How to set up MFA for shared accounts safely
Setting up MFA for shared accounts starts with one rule: the shared credential and its TOTP seed belong in one approved system, not scattered across personal devices or inboxes. Access is limited to authorized users, with a clear process for granting backup access, revoking access, and rotating secrets whenever team membership changes. This MFA configuration guide covers each of those steps in order.
### **Add the shared account login to a team vault**
Store the shared username and password in a [dedicated organizational vault](https://bitwarden.com/ja-jp/help/integrated-authenticator/). Assign access by [role or collection](https://bitwarden.com/ja-jp/help/collection-permissions/) so only the right users can retrieve the credential, and revoke it immediately when someone leaves or changes roles.
### **Save the TOTP secret or QR code in the same vault item**
When configuring MFA on the shared account, save the TOTP secret or QR code directly into the vault item alongside the login. The Bitwarden integrated authenticator for shared vault items generates codes from within the vault, so no team member needs a separate authenticator app to log in.
### **Limit access and test the shared login flow**
Before the workflow goes live, verify that every authorized user can retrieve both the password and the MFA code, and that unauthorized users cannot. Document who has access and set a regular review cadence to keep permissions current.
## MFA methods for shared accounts: a practical comparison
Not all MFA methods perform equally well in team settings. The table below shows where each option breaks down and where vault-based TOTP is stored.
| Shared SMS | Code goes to one phone; single point of failure; vulnerable to SIM-swapping attacks | Low-stakes personal accounts | Low |
|------|------|------|------|
| Shared email inbox | Inbox access is often broader than intended | Small teams with a monitored group inbox | Low |
| Hardware security key | Physical device must be present; difficult to share | High-privilege accounts with designated keyholders | Medium |
| Vault-based TOTP | Vault access must be configured correctly before rollout | Teams of any size managing shared credentials | High |
High admin control means admins can grant and revoke access to MFA codes at the user or role level without resetting the underlying account or touching the TOTP secret.
## Why SMS and email MFA fail under team conditions
When a code arrives on one person's phone or in a shared inbox, the entire team depends on that person being available. One out-of-office, and the account is unreachable. A lost phone or a compromised inbox puts both access and security at risk simultaneously.
## Why vault-based TOTP is more reliable for shared accounts
Storing MFA codes in a vault removes the dependency on a person to distribute a code.
When a team member leaves, [access is revoked in the vault rather than triggering a full MFA reset](https://bitwarden.com/ja-jp/help/revoke-users/) on the account. Teams that need shared two-factor authentication (2FA) across multiple logins benefit from the same approach: a single vault handles credential storage, access control, and secret rotation in one place.
When a team member leaves, access to the vault is revoked instead of having to reset the account's MFA.
## Access controls every shared MFA workflow needs
The controls that make shared MFA workable are the same ones that strengthen any shared credential workflow: auditability, least privilege, regular access reviews, and a fast deprovisioning process.
Least-privilege principles apply to shared MFA too. Not every user who needs the shared password also needs to manage the MFA configuration. [Role-based vault access](https://bitwarden.com/ja-jp/help/user-types-access-control/) lets admins keep those permissions separate.
Consider a marketing team that shares an ad platform login. One employee set up MFA on their personal phone when the account was created. When that employee leaves, the team loses access to the MFA codes. Resetting MFA on an active ad account can lock out campaigns mid-flight.
With vault-based TOTP sharing, the TOTP seed lives in the organizational vault, not on a personal device. Deprovisioning that employee means removing their vault access, not scrambling to recover MFA codes or interrupt active work.
> Deprovisioning an employee means removing vault access, not scrambling to recover MFA codes.
For a deeper look at structuring shared-credential workflows across teams, see "[secure password sharing for organizations](https://bitwarden.com/ja-jp/blog/password-sharing-with-organizations/)."
## Shared vault MFA checklist
Use this checklist to audit or build a shared MFA workflow for teams.
- Store all shared credentials and TOTP seeds in an approved organizational vault, not in personal authenticator apps, SMS, or chat.
- Restrict vault access to authorized users via role-based permissions or collections.
- Document who has access to each shared credential and review that list at least quarterly.
- Verify that every authorized user can retrieve the password and MFA code before the workflow goes live.
- Define rotation triggers: when a team member with vault access is deprovisioned, rotate the TOTP secret and password.
- Establish a backup access method (a secondary vault admin) so no single person is the sole keyholder.
- Test the deprovisioning process: confirm that removing vault access immediately prevents code retrieval.
- Log and review vault access events for shared credentials regularly.
## How Bitwarden supports shared account MFA
Shared MFA is only as secure as the platform managing it. Bitwarden Password Manager gives teams a single encrypted vault for shared credentials and TOTP code generation. The integrated authenticator functions as a team’s authenticator app, storing TOTP seeds directly in vault items so authorized users can generate codes without a separate app and without routing codes through personal devices or inboxes.
Role-based access and organizational collections give admins precise control. Grant or revoke credential access at the user or group level, deprovision a departing team member's access to shared logins and MFA codes in one step, and review vault event logs to see who accessed what and when.
> One vault. One access control model. One place to rotate secrets.
Bitwarden is a zero-knowledge encryption solution, meaning Bitwarden cannot read stored credentials or TOTP seeds. All encryption and decryption happen on the user's device. For teams evaluating business identity and access management options, Bitwarden supports the enterprise workflows that make shared account security practical at scale.
Ready to move shared MFA off personal devices and onto a controlled platform? Get started with a free trial of a Bitwarden [Teams or Enterprise plan](https://bitwarden.com/ja-jp/pricing/business/).
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-microsoft-sentinel/
---
# Microsoft Sentinel SIEM で Bitwarden イベントを監視
Bitwarden と Microsoft Sentinel の連携により、堅牢なセキュリティ情報イベント管理(SIEM)を実現し、悪意のある攻撃やネットワーク侵害からの防御に役立つ方法をご紹介します
---
## セキュリティ監視を強化するための、Bitwarden パスワードマネージャーと Microsoft Sentinel の活用
機密性の高い認証情報を管理する組織にとって、Bitwarden のセキュリティイベントを一元化されたプラットフォームで監視することは不可欠です。[Microsoft Sentinel](https://azure.microsoft.com/en-us/products/microsoft-sentinel) は、クラウドネイティブなセキュリティ情報イベント管理(SIEM)システムであり、セキュリティリスクをリアルタイムで把握し、プロアクティブな監視を可能にします。この簡単な概要では、Bitwarden と Microsoft Sentinel を連携させて組織のセキュリティ体制を強化するメリットについて説明します。
### Bitwarden と Microsoft Sentinel を連携する理由
Bitwarden と Microsoft Sentinel を連携する主なメリットには、次のようなものがあります。
1. **脅威検出の強化** Bitwarden と Sentinel を連携すると、パスワード変更、不正アクセスの試行、設定変更などの Bitwarden アクティビティを継続的に監視できます。これらのイベントを収集することで、Sentinel は組織全体の他のセキュリティデータと関連付け、不審なアクティビティをより適切に検出できます。
2. **インシデント対応の効率化** セキュリティチームは、Bitwarden 内で潜在的な脅威が特定された際に Sentinel で自動アラートを設定できます。たとえば、不審なログイン動作、ログイン失敗の繰り返し、管理者権限の変更があった場合に、Sentinel がチームへ通知できます。これにより、潜在的な侵害や機密情報の不正使用により迅速に対応できます。
3. **セキュリティ管理の一元化** 複数のツールやプラットフォームにまたがるセキュリティイベントの管理は困難になりがちです。Bitwarden イベントを Sentinel の一元化されたダッシュボードに取り込むことで、組織はセキュリティ運用を簡素化し、認証情報に関連するアクティビティを他の重要なセキュリティイベントとあわせて全面的に可視化できます。
4. **コンプライアンスレポート** 厳格なセキュリティ標準や規制要件を満たす必要がある組織にとって、この連携はコンプライアンスの確保に役立ちます。Sentinel は Bitwarden のアクティビティをログに記録できるため、認証情報へのアクセスや使用状況の追跡とレポート作成が容易になり、組織が監査およびコンプライアンス要件を満たすのに役立ちます。
### 監視すべき主な Bitwarden イベント
Microsoft Sentinel で分析することで、以下の Bitwarden イベントログから組織のセキュリティに関する有用なインサイトを得られます。
- **ログイン試行**:ユーザーのログインアクティビティを追跡し、不審または不正なアクセス試行を検出します。
- **ログイン失敗**:ログイン失敗の試行を監視します。これはブルートフォース攻撃や不正アクセスの試行を示している可能性があります。
- **コレクションおよびアイテムへのアクセス**:ユーザーまたは管理者が Bitwarden 保管庫にアクセスしたタイミングを分析します。特定のコレクションや機密性の高い認証情報アイテムへのアクセスも含まれます。
- **パスワード変更**:パスワード変更をログに記録し、複数のアカウントにわたる一括変更など、通常とは異なるパターンを検出します。
- **管理者操作**:アカウント管理、コレクション作成、ポリシー更新などの管理アクティビティを監視します。
これらのイベントは、認証情報関連のインシデントを防ぐためにセキュリティチームが対応できる重要な情報を提供します。
## ご存じですか?
Bitwarden は 60 種類を超えるイベントを永続的にログに記録し、分析や既存のセキュリティシステムへの統合のために Microsoft Sentinel へ渡すことができます。
## 連携の詳細:Bitwarden と Microsoft Sentinel の使用
Bitwarden は、[Microsoft Sentinel](https://azure.microsoft.com/en-us/products/microsoft-sentinel) の SIEM 機能を通じてシームレスに連携し、組織が Bitwarden イベントログをリアルタイムで追跡・分析できるようにします。Microsoft Sentinel のカスタムログコネクタを使用すると、Bitwarden イベントをプラットフォーム内に直接取り込み、監視できます。組織を接続してイベントデータの受信を開始するには、Sentinel SIEM 連携に関する Bitwarden ヘルプセンターの手順に従ってください。
接続後は、Sentinel でカスタムダッシュボードを作成し、認証試行、保管庫アクセス、管理者操作などの重要な Bitwarden イベントを監視できます。Sentinel の自動化機能とプレイブックを使用して、セキュリティインシデントにプロアクティブに対応できます。
または、[**Bitwarden 公開 API**](https://bitwarden.com/ja-jp/help/api/) を使用して、カスタム SIEM 連携用にイベントデータをエクスポートできます。**公開 API** は組織とユーザーに関するインサイトを提供し、[保管庫管理 API ](https://bitwarden.com/ja-jp/help/bitwarden-apis/#vault-management-api/)は暗号化された保管庫データを提供します。両方の API を組み合わせることで、組織のセキュリティアクティビティを包括的に把握できます。
## 追加リソース
- [イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)
- [オンボーディングと引き継ぎにおけるイベントログ](https://bitwarden.com/ja-jp/help/onboarding-and-succession/#event-logs/)
- [Bitwarden 公開 API](https://bitwarden.com/ja-jp/help/public-api/)
- [Bitwarden 保管庫管理 API](https://bitwarden.com/ja-jp/help/cli/#serve/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-splunk-for-siem-management/
---
# Splunk を使用して Bitwarden イベントを監視し、SIEM を管理する
Bitwarden と Splunk が連携してセキュリティ情報イベント管理(SIEM)を実現し、悪意のある攻撃やネットワーク侵害から防御する方法をご紹介します。
---
Splunk は、マルチクラウドおよびオンプレミス環境の大量のデータを可視化するために使用される、セキュリティおよびオブザーバビリティツールです。このソリューションは、稼働時間、異常、障害、不審なアクティビティなどの重要な指標に関するインサイトを提供します。こうしたクラウドオブザーバビリティのインサイトにより、Splunk は悪意のあるアクティビティを検出し、データセキュリティイベントが発生した際に IT、DevOps、SRE チームへ通知できます。
Bitwarden と [Splunk](https://www.splunk.com/) は連携してセキュリティ情報イベント管理(SIEM)を提供し、悪意のある攻撃やネットワーク侵害から防御します。SIEM 技術は、オンラインアプリケーションに対する潜在的な脅威を特定すると同時に、クラウドインフラデータのコンプライアンスとセキュリティ管理をほぼリアルタイムで提供します。これは、さまざまなデータソースで発生する詳細なイベントのコレクションを記録することで実現されます。
Bitwarden と Splunk を使用すると、パスワード管理に関するアクティビティの詳細情報を収集し、視覚的なダッシュボードに表示して簡単に監視できます。この 2 つが連携することで、ユーザーアクティビティ、パスワード変更、共有パスワードなど、特定の Bitwarden 組織に関する有用なインサイトが得られます。他のインフラ、アプリ、ネットワークの監視と組み合わせることで、Splunk は企業のセキュリティを包括的に可視化します。

## 目次
[Bitwarden と Splunk を併用するメリット](https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-splunk-for-siem-management/#the-benefits-of-bitwarden-and-splunk-together-include/)
[連携の詳細:公式 Bitwarden Splunk アプリ](https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-splunk-for-siem-management/#integration-details-the-official-bitwarden-splunk-app/)
[](https://bitwarden.com/resources/presentations/security-incident-and-event-management-siem/)
## Bitwarden と Splunk を併用するメリットは次のとおりです
- 不審なアクティビティに関するアラートと、Bitwarden ログからの詳細なレポート
- SIEM の監視範囲を Web サイトやアプリケーションの認証情報まで拡張
- 簡単に監視できる視覚的なダッシュボードとイベント検索マクロ
- ユーザーによる特定の認証情報へのアクセス記録
- 企業のセキュリティツールのユーザー定着状況に関するインサイト
- 退職者がアクセスできた認証情報を一覧化するオフボーディングレポートにより、セキュリティとアクセス制御を強化
## ご存じでしたか?
Bitwarden は、60 種類を超えるイベントを記録します。これらは永続的にログとして保存され、分析や既存のセキュリティシステムへの統合のために Splunk に渡すことができます。
## 連携の詳細:公式 Bitwarden Splunk アプリ
Bitwarden は、Splunk Enterprise 自己ホスト型、Splunk Cloud Classic、Splunk Cloud Victoria の各インストールに、公式 Bitwarden Event Logs アプリを通じて簡単に連携できます。このアプリは [ユーザーインターフェイス](https://bitwarden.com/ja-jp/help/splunk-siem/#install-the-splunk-bitwarden-app/)で入手できます。アプリのエントリは [Splunkbase でも見つけることができます](https://splunkbase.splunk.com/app/6592)**。**Bitwarden ヘルプセンターの Splunk SIEM [連携ドキュメント](https://bitwarden.com/ja-jp/help/splunk-siem/)の手順に従ってください。Bitwarden 組織を Splunk に接続すると、Authentication Events、Vault Item Events、Organization Events の 3 つの事前構築済みダッシュボードが表示されます。このデータを活用する他のカスタムダッシュボードを作成することもできます。
または、組織からイベントデータをエクスポートし、Bitwarden API 連携を使用して SIEM 機能を設定できます。[公開 API](https://bitwarden.com/ja-jp/help/api/)では、組織やユーザーに関する情報を取得できます。[保管庫管理 API](https://bitwarden.com/ja-jp/help/bitwarden-apis/#vault-management-api/)では、暗号化されたデータに関する情報にアクセスできます。この API は、所有するエンドポイントで `serve `コマンドを使用して、Bitwarden CLI クライアント内にホストされます。これら 2 つの API を組み合わせることで、組織と保管庫の全体像を把握できます。
## 追加リソース
- [Splunk と Bitwarden の使用](https://bitwarden.com/ja-jp/blog/using-splunk-with-bitwarden-password-manager/#splunk-and-bitwarden-expanding-siem-coverage/)
- [イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)
- [オンボーディングと引き継ぎにおけるイベントログ](https://bitwarden.com/ja-jp/help/onboarding-and-succession/#event-logs/)
- [Splunk SIEM](https://bitwarden.com/ja-jp/help/splunk-siem/)
- [Bitwarden 公開 API](https://bitwarden.com/ja-jp/help/public-api/)
- [Bitwarden 保管庫管理 API](https://bitwarden.com/ja-jp/help/cli/#serve/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/more-inline-autofill-updates-just-released-newsletter-november-2024/
---
# 2024年11月のスポットライト:インライン自動入力のさらなる更新をリリースしました
Bitwarden 11月ニュースレターへようこそ
---
### 注目のハイライト
**新機能 - パスワードのインライン自動入力** インライン自動入力は、ログイン情報、クレジットカード、個人情報、さらにはパスキーを自動入力するための人気の方法です。今ならワンクリックで安全なパスワードを生成できます。さらに、自動入力候補として提案されるデータのタイプを選択することもできます。[インライン自動入力](https://bitwarden.com/ja-jp/blog/create-a-strong-password-for-a-new-login-with-one-click/)を今すぐ使い始めましょう。
**新しいブラウザー拡張機能UIをプレビュー!** 10月に、Bitwardenはブラウザー拡張機能のデザインに関する今後の更新についてお知らせしました。こちらの直接リンクから、[Chrome ウェブストア](https://chromewebstore.google.com/detail/bitwarden-password-manage/hccnnhgbibccigepcmlgppchkpfdophk)で提供されている拡張機能のプレビュー版をお試しいただけます。また、[ウォークスルー動画を視聴](https://www.youtube.com/watch?v=ZtKi5__K7NE&t=431s)し、Bitwardenデザインチームによる説明を確認したり、[Reddit](https://www.reddit.com/r/Bitwarden/comments/1gka81s/upcoming_improvements_to_the_extension_preview/)の投稿を読んだりできます。
### Bitwarden Bites:最新の製品更新情報をチェック
**FIDO Authenticateカンファレンスで発表されたパスキーの更新情報** Amazon、Google、Microsoft、Bitwardenなど多くの企業が参加するFIDO Allianceは、サービスやプラットフォームをまたいだパスキーの移行性の標準化を支援する認証情報交換プロトコルを最近発表しました。これは業界にとって大きな前進です。最新のパスキー関連のイノベーションと、それがあなたに与える影響を、お好みの形式でご確認ください:[動画](https://www.youtube.com/watch?v=ZtKi5__K7NE&t=905s)または[ブログ](https://bitwarden.com/ja-jp/blog/insights-from-fido-authenticate-2024-on-passkey-adoption-strategies-and/)。
**Bitwardenパスワードマネージャーをセルフホスト** ポリシー、個人的な希望、その他の理由でデータ主権を維持する必要がありますか?セルフホスティングがその答えかもしれません。個人プランでもビジネスプランでも、Bitwardenパスワードマネージャーをセルフホストできます。[セルフホスティング](https://bitwarden.com/ja-jp/self-hosted-password-manager-on-premises/)があなたに適しているか確認してみましょう。
### クイックヒント:人気のユースケース向けハウツー
**Bitwardenパスワードマネージャーにパスキーを保存** ご存じでしたか?Bitwardenのブラウザー拡張機能またはモバイルアプリを使用している場合、パスワードマネージャー内にパスキーを安全に保存できます。始めるには、こちらの[パスキーの保存方法を解説するステップバイステップガイドをご覧ください](https://bitwarden.com/ja-jp/help/storing-passkeys/)。
**Apple WatchでBitwardenを使う** iOSモバイルデバイスにBitwardenアプリをインストールしたら、Bitwardenとの同期を始めるには「Watchに接続」するだけです。この便利な接続により、TOTPコードへすばやく簡単にアクセスできます。この短いガイドでは、[Apple WatchでBitwardenパスワードマネージャーを活用するメリットをすべてご紹介します](https://bitwarden.com/ja-jp/help/apple-watch-totp/)。
**FirefoxのプライベートウィンドウでBitwardenにアクセスする** 検索履歴は非公開にしておきたいけれど、Bitwardenパスワードマネージャーは使いたいという方も大丈夫です。この簡単な2ステップの手順では、Bitwardenパスワードマネージャーを使いながら[Firefoxのプライベートウィンドウ](https://bitwarden.com/ja-jp/help/private-mode/)でブラウジングする方法を紹介します。
### 他のメディアの声
**パスキーの採用が増加中—次は?** FIDO Allianceのおかげで、テック系サイト全体でパスキーの利用をより一貫したものにするための待望のガイドラインが展開されています。さらにMicrosoftは、ユーザーがBitwardenのようなサードパーティーのパスワードマネージャーにパスキーを保存し、より安全にサインインできるようにするWindows 11向けパスキープラグインに取り組んでいます。最新情報を先取りするには、以下の最新記事をご覧ください:[Fast Company](https://www.fastcompany.com/91220674/is-this-the-beginning-of-the-end-for-the-password) と [TechRadar](https://www.techradar.com/pro/microsoft-could-soon-add-third-party-passkeys-to-windows-11)。
**2024年のベストパスワードマネージャーまとめ** お気に入りのパスワードマネージャーは見つかっても、友人や家族はまだ迷っているかもしれません。デジタルライフを守り始めるひと押しが必要な方には、以下による2024年のおすすめパスワードマネージャー特集を送ってあげましょう:[PC World](https://www.pcworld.com/article/394076/best-free-password-managers.html)、[CNET](https://www.cnet.com/tech/services-and-software/best-password-manager/)、[ZDNet](https://www.zdnet.com/article/best-free-password-manager/)。
### 見逃した方へ
**パスワードマネージャーの必須機能5選** Bitwardenパスワードマネージャーには多くの機能があります。最大限に活用するには、[これらのヒントをいくつか試してみましょう](https://bitwarden.com/ja-jp/blog/unlock-the-full-potential-of-bitwarden-five-password-manager-tips/)。たとえば、パスワード保管庫のアイテム名をキーワード(EMAILなど)でカスタマイズしたり、保管庫エントリのチェックリストとしてブール値フィールドを使用したりできます。
今回は以上です。製品の更新情報やオンラインセキュリティのヒントについては、Bitwardenブログをご覧ください。
**それでは、また次回。** Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/move-to-bitwarden-from-other-password-manager/
---
# 別のパスワードマネージャーからBitwardenへ移行する方法
別のパスワードマネージャーからBitwardenへ簡単に移行する方法をご紹介します。
---
## 個人向けBitwarden
Bitwardenは、[あなたと大切な方々](https://bitwarden.com/ja-jp/products/personal/)が、ログイン、ID、クレジットカード、メモ、TOTPコードなど、オンライン生活のあらゆる要素を便利に管理・保護できるようにします。エンドツーエンドのAES 256ビット暗号化に支えられたBitwardenは、入力されたすべてのフィールドを完全に暗号化した安全な保管庫を作成し、どこからでも、どのデバイスからでも、無制限のパスワードに安全にアクセスできるようにします。さらに保護を強化するため、保管庫の健全性レポートによって全体的なセキュリティを向上させ、潜在的なデータ侵害や弱いパスワードを検出します。
[個人向けプランと料金 >](https://bitwarden.com/ja-jp/pricing/)
## ビジネス向けBitwarden
Bitwardenは、[チームや企業](https://bitwarden.com/ja-jp/products/business/)が同僚間で安全なパスワード共有を簡単に行えるようにします。全従業員に強力なパスワードポリシーを適用してサイバーセキュリティリスクを低減し、監査ログでアクティビティを監視できます。Bitwardenは既存のセキュリティスタックとシームレスに統合され、SSOやディレクトリサービス連携にも対応しています。パスワードレス認証、生体認証によるロック解除、セキュリティキー対応、認証情報の自動入力により、従業員は重要なアカウントへ簡単にアクセスでき、会社の生産性を維持できます。
[ビジネス向けプランと料金 >](https://bitwarden.com/ja-jp/pricing/business/)
## Bitwardenの比較
個人ユーザーおよびビジネスユーザー向けの他のパスワード管理ソリューションと比べて、Bitwardenがどのように評価されているかをご覧ください。
- [G2エンタープライズ・グリッドレポート](https://bitwarden.com/ja-jp/blog/bitwarden-named-password-manager-leader-in-g2-enterprise-grid-report/):Bitwardenは最高の満足度スコアを獲得し、2026年のEnterprise Grid Reportでリーダーに選出されました。
- [パスワード管理データ・クアドラントレポート](https://bitwarden.com/ja-jp/go/password-management-data-quadrant-report/):Bitwardenは、Data Quadrant Reportのリーダーとして、他のすべてのパスワード管理プロバイダーを上回る評価を獲得しました。このレポートでは、機能、導入のしやすさ、ベンダーサポート、使いやすさ、創出されるビジネス価値に基づいてプロバイダーを分析しています。
- [Software Reviews エモーショナル・フットプリントレポート](https://bitwarden.com/ja-jp/blog/bitwarden-takes-lead-in-customer-experience-industry-ranking/):Bitwardenは、Emotional Footprint Reportでカスタマーエクスペリエンスの総合スコア9.2/10を獲得し、信頼性と製品の有効性で満点を記録して、チャンピオンとして認められました。
## データをBitwardenへ移行する方法
### 1Passwordから移行
**数分****で移行完了**
1Password[からBitwardenへ移](https://bitwarden.com/ja-jp/help/import-from-1password/)[Bitwarden vs. 1Password page](https://bitwarden.com/ja-jp/bitwarden-vs-1password/)行[するには、開始手順をステップごとに説明した、このトピックに関する](https://bitwarden.com/ja-jp/go/bitwarden-vs-1password/)を参照してください。
### LastPassから移行
**ログイン情報だけでLastPassからBitwardenへシームレスにインポート**
Bitwardenでは、個人またはビジネスの認証情報をこれまでになく簡単にインポートできます。必要なのはLastPassのログイン認証情報だけです。LastPassインポーターを使えば、ブラウザー拡張機能またはデスクトップアプリからLastPassのデータをBitwardenへ直接移行できます。この新しいインポートプロセスの使い方については、[こちらのヘルプ記事](https://bitwarden.com/ja-jp/help/import-from-lastpass/)をご覧ください。
また[、開始手順をステップごとに](https://bitwarden.com/ja-jp/help/lastpass-enterprise-migration-guide/)[説明した、このトピックに関する](https://bitwarden.com/ja-jp/bitwarden-vs-lastpass/)[Golden Communications](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/)[も参照できます。](https://bitwarden.com/ja-jp/bitwarden-vs-lastpass/)
### Keeper から移行
Keeper から Bitwarden に移行するには、まず Keeper から保管庫データをエクスポートしま[す。データファイルの準備が](https://bitwarden.com/ja-jp/help/import-data/)できたら、Bitwarden にインポー[トするためにこちらの ](https://bitwarden.com/ja-jp/bitwarden-vs-keeper/)をご利用ください。
### Dashlane から移行
Dashlane か[ら Bitwarden に](https://bitwarden.com/ja-jp/help/import-from-dashlane/)移[行するには、このトピックに関する ](https://bitwarden.com/ja-jp/bitwarden-vs-dashlane/)を参照してください。開始手順がス[テップごとに説明されています。](https://bitwarden.com/ja-jp/bitwarden-vs-dashlane/)
### 他のパスワードマネージャーソリューションから移行する
Bitwarden は、ブラウザーベースおよび専用のパスワードマネージャーソリューションからの幅広いインポートオプションに対応しています。Kaspersky、KeePass、Nordpass など、Bitwarden が標準でサポートするすべてのインポートファイル形式をご確認ください。
[Embedded content sectionCta]## よくある質問
### Bitwarden では URL は暗号化されますか?
はい。Bitwarden の保管庫内ではすべての URL が暗号化され、サードパーティーと共有されることはありません。Bitwarden のビジネスモデルについて詳しくは、記事「[Bitwarden ユーザーに価値を定義し、持続的に提供する](https://bitwarden.com/ja-jp/blog/defining-and-sustaining-value-for-bitwarden-users/)」をご覧ください。
### Bitwarden の保管庫内ではどのデータが暗号化されますか?
各 Bitwarden アカウント内のすべての保管庫データは、どこに保存される場合でも、その前に[エンドツーエンドで暗号化](https://bitwarden.com/ja-jp/help/what-encryption-is-used/)されます(AES-CBC 256 ビット暗号化を使用)。
[保管庫データ](https://bitwarden.com/ja-jp/help/vault-data/)として暗号化されるものには、以下が含まれますが、これらに限定されません:
- フォルダー、コレクション、アイテム、添付ファイルの名前
- すべてのアイテムタイプ(ログイン、クレジットカード、ID、セキュアメモ)の全フィールド
- すべてのカスタムフィールドの名前と値の組み合わせ
### 管理データとは何ですか?
管理データには、アカウント作成、Bitwardenサービスおよびサポートの利用、請求など、Bitwardenアカウントに関連する情報が含まれます。管理データの詳細については、こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/administrative-data/)をご覧ください。
### Bitwardenのバックアップおよび保持ポリシーはどのようなものですか?
Bitwardenは災害復旧のために自動バックアップを保持しており、これは当社のデータ保持ポリシーに従って運用されています。Bitwardenのデータベースではデータ暗号化が使用され、バックアップは保存時に暗号化されます。
ユーザーが[Bitwardenアカウントまたは組織を削除](https://bitwarden.com/ja-jp/help/delete-your-account/)した場合、該当のアカウントまたは組織は、それに関連するすべてのデータを含めて完全に削除されます。Bitwardenがお客様のデータをどのように保存するかについて詳しくは、こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/data-storage/)をご覧ください。
### パスワードの共有にはプレミアムアカウントが必要ですか?
無料で共有できます!どのアカウントでも無料の2人用組織を作成でき、もう1人のBitwardenユーザーを招待して、お互いにパスワードを共有できます。ファミリー、チーム、またはエンタープライズの組織に参加すると、無料でプレミアムアカウントに自動アップグレードされます。
### ファミリーサブスクリプションにアップグレードするにはどうすればよいですか?
こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/upgrade-from-individual-to-org/)に記載されている手順に従うことで、個人アカウントをFamiliesプランに簡単にアップグレードできます。
### データをBitwardenにインポートするにはどうすればよいですか?
別のパスワード管理ソリューションまたはファイルから個人用Bitwarden保管庫にデータをインポートする手順については、こちらの[記事](https://bitwarden.com/ja-jp/help/import-data/)をご確認ください。
別のパスワード管理ソリューションまたはファイルからBitwarden組織に直接データをインポートする手順については、こちらの[記事](https://bitwarden.com/ja-jp/help/import-to-org/)をご確認ください。
個人のBitwardenアカウントまたは組織にデータをインポートする際にエラーが発生した場合、トラブルシューティングについては、こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/import-data/#troubleshooting/)を参照してください。
保管庫アイテムを手動で作成することで、個人用保管庫や組織にいつでも保管庫データを追加できます。保管庫アイテムの管理方法については、こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/managing-items/#manage-vault-items/)をご覧ください。
### Bitwarden組織とは何ですか?
Bitwardenの[組織](https://bitwarden.com/ja-jp/help/about-organizations/)は、特定の主体(家族、会社、チーム、企業、または人々のグループ)に属するBitwardenユーザーと保管庫アイテムを関連付けるものです。組織のメンバーには組織の保管庫へのアクセス権が付与され、そこでログイン、ID情報、クレジットカード、セキュアメモなどの保管庫アイテムをユーザー間で共有できます。
Bitwardenでは、ビジネスやご家族のニーズに合わせて、さまざまな組織を提供しています。各組織タイプの機能ごとの詳細な比較については、[Bitwardenプランについて](https://bitwarden.com/ja-jp/help/about-bitwarden-plans/)のヘルプ記事をご覧ください。
### 保管庫アイテムを安全に共有するにはどうすればよいですか?
Bitwardenで保管庫アイテムを共有する主な方法は、[コレクション](https://bitwarden.com/ja-jp/help/about-collections/#what-are-collections/)を使用することです。コレクションは、組織におけるフォルダーに相当するもので、保管庫アイテムをまとめてグループ化し、安全に共有できます。コレクションの使用、作成、管理方法については、こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/about-collections/)。
### Bitwardenをクラウド外でホストできますか?
はい。Bitwardenでは、パスワード管理をセルフホストするためのオプションを複数提供しています。Bitwardenのセルフホスティングについて詳しくは、次のリソースをご覧ください:
- [ヘルプセンター:ホスティングに関するよくある質問](https://bitwarden.com/ja-jp/help/hosting-faqs/)
- [ブログ:DigitalOceanでBitwardenをセルフホストする](https://bitwarden.com/ja-jp/blog/digitalocean-marketplace/)
- [ヘルプセンター:インストールとデプロイ - Linux](https://bitwarden.com/ja-jp/help/install-on-premise-linux/)
- [ヘルプセンター:インストールとデプロイ - Windows](https://bitwarden.com/ja-jp/help/install-on-premise-windows/)
- [ヘルプセンター:インストールとデプロイ - 手動](https://bitwarden.com/ja-jp/help/install-on-premise-manual/)
- [ヘルプセンター:インストールとデプロイ - オフライン(Linux)](https://bitwarden.com/ja-jp/help/install-and-deploy-offline/)
- [ヘルプセンター:インストールとデプロイ - オフライン(Windows)](https://bitwarden.com/ja-jp/help/install-and-deploy-offline-windows/)
- [ヘルプセンター:インストールとデプロイ - 統合版(ベータ)](https://bitwarden.com/ja-jp/help/install-and-deploy-lite/)
### Bitwardenブラウザー拡張機能で認証情報を確実に自動入力するにはどうすればよいですか?
ページ読み込み時の自動入力はデフォルトでオフになっている点にご注意ください。この[ヘルプセンター記事](https://bitwarden.com/ja-jp/help/auto-fill-browser/#on-page-load/)で、この機能をオンにする方法をご確認ください。特定のWebサイトでブラウザー拡張機能から認証情報を自動入力できない問題がまだ発生する場合は、[リンクされたカスタムフィールド](https://bitwarden.com/ja-jp/help/auto-fill-custom-fields/#using-linked-custom-fields/)を設定して、自動入力を強制してみてください。また、Bitwardenによる自動入力が意図どおりに機能するように、ブラウザー内蔵のパスワードマネージャーも無効にしてください。Bitwardenブラウザー拡張機能での自動入力の使用方法について詳しくは、こちらの[ヘルプ記事](https://bitwarden.com/ja-jp/help/auto-fill-browser/)をご覧ください。
### BitwardenでWebサイトのアイコンを無効にするにはどうすればよいですか?
プライバシーを重視し、Bitwarden保管庫が自分の代わりにアイコンリクエストを送信することを望まない場合は、設定でこれらのリクエストを無効にできます。BitwardenアカウントでWebサイトのアイコンを無効にする方法について詳しくは、こちらの[ガイド](https://bitwarden.com/ja-jp/help/website-icons/#disabling-website-icons/)。
### Bitwardenはセキュリティ基準にどのように準拠していますか?
Bitwardenは、GDPR、HIPAA、Data Privacy Framework(DPF)、CCPAの[プライバシー基準](https://bitwarden.com/ja-jp/help/is-bitwarden-audited/#privacy/)に準拠しており、[サードパーティーによるセキュリティ監査](https://bitwarden.com/ja-jp/help/is-bitwarden-audited/#third-party-security-audits/)を大手セキュリティ企業であるCure53およびInsight Risk Consultingにより定期的に実施しています。さらに、SOC 2にも準拠しており、オープンソースのコードベースは世界中のコミュニティによって継続的にレビューおよび検証されています。詳しくは、Bitwardenの[コンプライアンスページ](https://bitwarden.com/ja-jp/compliance/)をご覧ください。
## Bitwardenについて詳しく見る
Bitwardenがオンライン上の機密情報をどのように保護できるかについて詳しく知るには、以下のリソースをご覧ください。
- [ヘルプセンター](https://bitwarden.com/ja-jp/help/)
- [コース](https://bitwarden.com/ja-jp/help/courses/)
- [Bitwarden 101入門動画](https://www.youtube.com/watch?v=GNg45GhZFv8&list=PL-IZTwAxWO4VKISOqPdMBXAtKBAu0gd4_)
- [チームおよびエンタープライズ向けの毎週開催ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/)
- [料金](https://bitwarden.com/ja-jp/pricing/business/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/msp-yellow-arrow-achieves-100-internal-adoption/
---
# MSPのyellow arrow、社内導入率100%を達成
## 概要
**設立**:2017年
**業種**:ITサービス
**所在地**:オランダ
**シート数**:750以上
オランダを拠点とするyellow arrowは、教育業界および金融業界の組織を支援するマネージドサービスプロバイダー(MSP)です。同社は、モダンワークプレイスの実現、データとプロセス自動化による進歩の達成、セキュリティの強化に注力し、お客様が安心してビジネス目標を優先できるよう支援しています。
## 状況:断片的で不完全なパスワード管理戦略
yellow arrowは、社内のセキュリティを強化し、お客様を保護する必要性を認識していましたが、基本的なパスワードマネージャーと電話ベースのMFAに頼っていました。しかし、組織が成長し、セキュリティ脅威が増加するにつれて、大幅な改善が必要であることが明らかになりました。既存のソリューションは、社内業務とお客様環境の双方に対してyellow arrowが求める包括性と保護レベルを備えていませんでした。「当社とお客様には、はるかに堅牢なパスワード管理戦略が必要だと考えていました」と、yellow arrowの最高情報セキュリティ責任者(CISO)兼マネージドサービスチームリードのTim Krijgsman氏は述べています。「選択肢を絞り込むため、プライバシーを重視して設計されていることが明確なソリューションだけに注目しました」
## ソリューション:「優れた機能」がBitwardenを競合他社から際立たせる
競合する選択肢を検討した結果、yellow arrowはオープンソースのインフラストラクチャ、ゼロ知識アーキテクチャ、競争力のある価格を理由にBitwardenを選択しました。選定に影響したもう1つの要因は、一元化された多要素認証(MFA)トークン管理です。これにより、yellow arrowはクライアント環境へのアクセスを安全かつスケーラブルに、管理された方法で管理できます。
Krijgsman氏はまた、APIキーやパスワードをお客様と安全に共有する方法が必要だったことにも言及し、その解決策をBitwarden Sendに見いだしました。Bitwarden Sendを使用すると、ユーザーは暗号化された最大1,000文字のテキスト、または最大500MB(モバイルでは100MB)のファイルを安全に送信できます。各Sendにはランダムに生成された安全なリンクが割り当てられ、テキスト、メール、その他のコミュニケーションチャネルを通じて誰とでも共有できます。
「全体的なセキュリティ、使いやすさ、優れた機能が、Bitwardenを競合他社と差別化しています」とKrijgsman氏は述べています。「具体的な例としては、Bitwardenのシングルサインオン(SSO)アーキテクチャ、安全なパスワード共有、MFA機能、そしてBitwarden内でエンタープライズレベルの一元的なポリシーを活用できる点が挙げられます」
## MicrosoftとのSSO統合によりシームレスなアクセスを実現
「Bitwardenについて高く評価している多くの点の1つが、クロスドメインID管理(SCIM)接続の仕組みです。これをEntra IDと同期してSSOを有効化できます」とKrijgsman氏は述べています。「当社はMSPであり、Microsoftに注力している企業であるため、すべてのお客様が基本のIDプロバイダーとしてEntra IDを使用しています」
SSOでログインは、シングルサインオンのためのBitwardenソリューションです。SSOでログインを使用すると、組織は既存のIDプロバイダー(この場合はMicrosoft)を利用して、Bitwardenでユーザーを認証できます。Microsoft Entra IDのSCIM統合を使用すると、Bitwarden組織内のメンバーとグループを自動的にプロビジョニングおよびプロビジョニング解除できます。Krijgsman氏は、Bitwarden SCIMにより、yellow arrowのIT管理者がユーザーアカウントのプロビジョニングとプロビジョニング解除、アクセス権限の付与に費やす時間が短縮されたと考えています。
## 社内での100%導入が、顧客の高い関心につながる
「Bitwardenの社内導入は現在100%に達しており、非常にスムーズに進みました」とKrijgsman氏は述べています。「初期の課題を早い段階で解消できましたが、Bitwardenは実装しやすく、過度に技術的ではなかったと言えます」。Krijgsman氏によると、多くのお客様がExcelスプレッドシートにパスワードを保存しており、Bitwardenへの移行は現状からの即時の改善となりました。Krijgsman氏は、Bitwarden拡張機能とSSO統合により、お客様にとってBitwardenの導入がさらに直感的でわかりやすくなったと述べています。「当然ながら、多くのお客様は新しいソリューションを導入する際、できるだけ負担の少ない方法を望みます」とKrijgsman氏は述べています。「Bitwarden拡張機能に加え、SSOとMFA機能を備えていることで、Bitwardenはお客様にとっての価値を引き続き強く示しています」
Krijgsman氏によると、yellow arrowはお客様への導入にあたり、まずBitwardenでの良い体験を同僚と共有する「アンバサダー」を特定します。この初期段階の後にBitwardenのパイロットを実施し、その後、全面導入へ進みます。「Bitwardenの大きなメリットを語れる推進役がいることは、非常に効果的です」とKrijgsman氏は述べています。同氏は、より安全なモダンワークプレイスの実現に注力する多くのお客様の間で、yellow arrowが今後も導入の広がりを目にするだろうと考えています。
> 「他にも多くのソリューションがあります。しかし、機能面でBitwardenに迫るソリューションは多くありません。Bitwardenを選ぶのは当然の選択です」
## Bitwardenを始める
Bitwardenパートナープログラムのメンバーになることにご興味がありますか?詳細は[こちら](https://bitwarden.com/ja-jp/partners/become-a-partner/)をご覧ください。また、Bitwardenが貴社のビジネスにどのように役立つかを確認し、無料の[14日間トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/nasa-goddard-soars-with-bitwarden/
---
# Bitwardenで飛躍するNASAゴダード宇宙飛行センター
NASAゴダード宇宙飛行センターはBitwardenパスワードマネージャーでセキュリティを強化しました。Bitwardenは、検索、パスワードとパスフレーズの生成機能、暗号化ストレージ、管理バックエンドなど、同センターのすべての要件を満たしていました。
---
### アップグレードの概要
LINUXシステムエンジニアのMark Miller氏が初めて[NASAゴダード宇宙飛行センター](https://www.nasa.gov/goddard)に加わった当時、NASAゴダードではCryptvaultというツールでパスワードを管理していました。「十分使える」ツールではあったものの、ColdFusion(CFML)で書かれ、15年以上前のものであり、作成した開発者はすでに組織を離れて久しい状態でした。また、1つのシステムに固定されており、関連する暗号化も限定的な32ビットコードベース向けに書かれていました。NASAゴダードが他のレガシーシステムから移行する時期を迎えると、ITチームは代替となるパスワード管理ソリューションを探し始めました。
機密情報やパスワードを安全に共有するための、セキュアで包括的な方法を見つけることは、NASAゴダードのチームにとって重要な課題でした。政府機関は以前からサイバー犯罪の標的となっており、特に国家主体の攻撃者によるものですが、[2022年SonicWallサイバー脅威レポート](https://blog.sonicwall.com/en-us/2022/03/cyberattacks-on-government-skyrocketed-in-2021/)では、米国政府に対するあらゆる形態のサイバー攻撃が大幅に増加していることが示されました。また、脆弱なパスワードとデータ侵害の関連性は否定できず、一連の[Verizonデータ侵害レポート](https://www.verizon.com/business/solutions/secure-your-business/business-security-tips/)がその関連性を指摘しています。実際の事例も示唆に富んでいます。さらなる証拠として、[SolarWinds](https://www.businessinsider.com/solarwinds-hack-explained-government-agencies-cyber-security-2020-12)や[Colonial Pipeline](https://www.bloomberg.com/news/articles/2021-06-04/hackers-breached-colonial-pipeline-using-compromised-password)をご覧ください。
### システム要件
NASAゴダードのマークのチームは、複数ユーザーに対応し、直感的なWeb UIを備え、共有しやすいサイトを探していました。また、ローカルデータストレージを可能にするプラットフォームであることも非常に重要でした。クラウド技術には多くの利点がありますが、組織が自らのローカルデータを管理することはできません。ローカルストレージが必要だったため、多くのパスワード管理ベンダーはクラウドでしか利用できず、候補から外れました。
チームはパスワード管理ツールを内製することも検討しましたが、形にするためのセキュリティ経験やコーディングの専門知識が不足していました。さらに、開発チームはすでに既存プロジェクトに取り組んでおり、追加で引き受ける余力もありませんでした。コストも大きな検討事項でした。そこで登場したのがBitwardenです。
Bitwardenは、NASAが必要としていたすべての要件を満たしていました。検索や[パスワードジェネレーター](https://bitwarden.com/ja-jp/password-generator/)/[パスフレーズジェネレーター](https://bitwarden.com/ja-jp/passphrase-generator/)/[ユーザー名ジェネレーター](https://bitwarden.com/ja-jp/username-generator/)などの予想外の新機能に加え、暗号化ストレージと管理バックエンドも提供していました。
### Bitwardenのメリット
誰かが組織を離れる場合でも、Bitwardenは後任の従業員へ情報を引き継ぐ優れた方法を提供します。また、「プロセス」を重視する文化も生まれ、ITチームにとって大きな恩恵となりました。パスワード管理にプロセスを組み込むことで、チームがパスワードマネージャーに一貫性のある整理された方法でパスワードを入力することに慣れ、それが自然な行動になります。さらに、複数のシステムやブラウザーにわたって認証情報を保存する必要もなくなりました。
今後、チームは[Bitwarden SSOのエンタープライズ統合](https://bitwarden.com/ja-jp/help/about-sso/)の活用に意欲を示しています。また、オンサイトで使用される電話などの組織のデバイスをBitwardenの利用対象にできるかも検討しています。最後に、NASAの他部門への展開の可能性も検討しています。
「パスワードは今後もなくなりません」とミラー氏は述べています。「パスワードが消えることはありません。組織の運用を維持するには、組織内で共有する必要のあるサービスアカウント、APIキー、その他の安全な認証情報があまりにも多いのです。」
### プレゼンテーションを見る
[](https://www.youtube.com/watch?v=OmzrucfUCrs)
*[Watch on YouTube](https://www.youtube.com/watch?v=OmzrucfUCrs)*
> この年次カンファレンスの詳細は、[opensourcesecuritysummit.com](https://bitwarden.com/ja-jp/open-source-security-summit/)をご覧ください。
### Bitwardenを始める
Bitwardenを始める準備はできましたか?[無料のBitwardenアカウント](https://bitwarden.com/ja-jp/pricing/)に登録するか、[ビジネスプランの14日間無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)に登録して、ビジネスとチームのオンラインでの安全を守りましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/ncsc-guidance-on-passwords/
---
# NCSC guidance on passwords: what it recommends and where a password manager fills the gap
The National Cyber Security Centre (NCSC) guidance on passwords now centers on length, uniqueness, and tools that make good habits sustainable. Learn more today!
---
Password advice has shifted. The National Cyber Security Centre (NCSC) guidance on passwords now centers on length, uniqueness, and tools that make good habits sustainable. Forced complexity rules and routine password changes are no longer recommended; research shows they do more harm than good.
Understanding what guidance recommends, where it has limits, and how a password manager makes it practical is the foundation of a stronger credential strategy.
## What does the NCSC guidance on passwords say?
The NCSC recommends four core practices:
- Creating passwords from three random words, known as a passphrase
- Avoiding guessable personal details like names, birthdays, and favorite teams
- Steering clear of common weak passwords
- Using a password manager for accounts where memorization is not practical
NCSC guidance has also shifted to prioritize [passkeys](https://bitwarden.com/ja-jp/products/personal/) where supported. Passkeys replace the password entirely with a cryptographic key pair, removing the risk of a stolen or reused credential. For most accounts today, passwords remain the default; the three-random-words approach and password managers still anchor the guidance.
| **Recommendation** | **How to Implement** | **Challenges** |
|------|------|------|
| Three random words | A small number of memorable logins, including a vault master passphrase | Hard to scale across dozens of accounts |
| Password manager-generated passwords | Every account where memorisation is not required | Requires a trusted tool and one strong master passphrase |
| Passkeys | Any account or service that supports them | Not yet universally available |
## Why does the NCSC recommend three random words?
A passphrase like *correct-horse-battery-staple* is longer, more memorable, and harder to crack than *P@ssw0rd1!*. That is the core logic behind the NCSC three-random-words approach: length is a stronger defense than complexity, and a passphrase someone can actually remember is more likely to remain unique across accounts.
Predictable substitutions, such as swapping "o" for "0," "a" for "@," or adding a "!" at the end, are well-known to attackers. Automated cracking tools account for these patterns. A short, symbol-laden password built on a formula offers far less protection than it appears to.
**Before:** Fluffy2012! Guessable from personal details, short, and pattern-based.
**After:** cobalt-ferry-window. Random, longer, and not tied to anything personal.
### **Why length beats forced complexity**
An 8-character password using letters, numbers, and symbols can be cracked in minutes with modern hardware. A 20-character passphrase made of three random words can take centuries to brute-force, even without special characters. Length multiplies the number of possible combinations far faster than complexity rules do.
> A 20-character passphrase made of three random words can take centuries to brute-force. An 8-character password with symbols can be cracked in minutes.
### **Why the NCSC moved away from forced rotation**
For years, organizations required staff to change passwords every 90 days and to meet complexity requirements that included uppercase letters, numbers, and symbols. The NCSC now advises against both practices. Forced rotation leads to predictable changes; Password1 becomes Password2. Complexity rules produce patterns that attackers have already mapped. The NCSC recommends longer memorable phrases paired with password managers instead.
### **What makes a passphrase random enough to work**
Length alone is not enough. The words themselves need to be genuinely unpredictable. A phrase like *SunnyLondonMarathon* is built from experiences that appear in social profiles, making it predictable even if it feels obscure. A genuinely random passphrase pulls words from an unrelated set: *cobalt ferry window* or *lantern soup bridge*. A password manager generates these automatically.
## How password managers support NCSC guidance
Three random words solve the memorability problem. They do not solve the scale problem. A [password manager](https://bitwarden.com/ja-jp/products/personal/) does both.
Three random words solve the memorability problem. They do not solve the scale problem. A password manager does both; it generates strong, unique passwords for every account, stores them securely, and fills them in automatically. The only credential that needs to be memorized is one master passphrase.
The practical difference is significant. Instead of cycling through variations of the same phrase across dozens of accounts, every login gets a credential that is genuinely unique and impossible to guess.
The NCSC recommends password managers precisely because unique passwords at scale require a tool, not willpower. Bitwarden builds on this with an [open source architecture](https://bitwarden.com/ja-jp/open-source/) that independent security researchers and auditors can verify directly. Cross-device access means that passwords are available on every device a user uses. Shared vault support lets small teams manage credentials without resorting to spreadsheets or shared documents.
## Where three random words stop being practical
> Three random words work well for a small number of important logins. The challenge is uniqueness. NCSC guidance is explicit: passwords should not be reused across accounts. Human memory is not built to scale.
A person managing five core logins (email, banking, a streaming service, a work account, and a government portal) can reasonably memorize five distinct passphrases. Add another ten accounts, and the system starts to fail. Phrases blur together, people fall back on variations of the same base phrase, and uniqueness disappears.
For small business teams, the problem scales faster. Password advice for small businesses needs to account for reality: a team of five regularly managing email platforms, finance tools, admin dashboards, and cloud storage is handling 30 or more credentials. Expecting staff to memorize a unique passphrase for each one is not realistic. When that system fails, people reuse passwords. That is where credential management tools become essential.
## When to memorize a passphrase and when to generate one
One rule covers it: memorize the vault master passphrase, generate everything else. Every other account gets a unique credential that users never need to think about again.
The master passphrase is the one credential that protects everything else. Unlike other logins, it's never stored in the vault; it lives only in the user's memory, which means it should be strong, unique, and built from genuinely random words rather than personal details.
Pairing it with [multifactor authentication (MFA)](https://bitwarden.com/ja-jp/resources/mfa-for-shared-accounts/) raises the bar considerably. Even if the master passphrase were somehow exposed, MFA requires a second verification step that an attacker cannot easily replicate. Bitwarden supports multiple two-factor authentication (2FA) methods.
### **What to look for in a password manager**
When evaluating options, these features matter most:
- [Independent security audits](https://bitwarden.com/ja-jp/open-source/) with published results
- Open source code that can be reviewed externally
- Cross-device sync so credentials are accessible everywhere
- [Shared vault support](https://bitwarden.com/ja-jp/products/families/) for families and small teams
- Passkey storage and autofill for accounts that support them
Bitwarden meets all of these criteria.
## Multifactor authentication and passkeys: the next layer
Strong, unique passwords are the foundation. A password alone, however strong, is not the whole picture. Multifactor authentication and passkeys are what make that foundation significantly harder to undermine.
A strong, unique password can still be compromised through a phishing attempt, a service provider data breach, or malware on a device. MFA blocks most automated attacks even when the password is known, because it requires a second factor that the attacker does not have. NCSC guidance recommends enabling MFA wherever it is available.
NCSC guidance now identifies passkeys as the preferred option where services support them. Rather than a password that a user creates and must protect, a passkey is a cryptographic credential generated by the device; it cannot be phished or reused. Most accounts do not yet support passkeys. For those, passwords paired with MFA remain the recommended approach.
## Put the NCSC guidance into practice
The NCSC guidance on passwords is clear: longer passphrases, unique credentials for every account, a password manager to make that practical, and multifactor authentication wherever it is available. Following it consistently is harder without the right tool.
[Bitwarden Password Manager](https://bitwarden.com/ja-jp/products/personal/) handles generation, storage, and autofill across every account, so good credential habits do not depend on memory or willpower. Setup takes minutes. The open source architecture means security can be independently verified rather than taken on trust, and cross-device sync means the vault is available wherever users work.
Bitwarden is free to get started for individuals and families. [Business and Enterprise plans](https://bitwarden.com/ja-jp/pricing/business/) are available for teams that need shared vaults, admin controls, and audit trails.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/ncsc-password-list/
---
# NCSC password list: The common passwords attackers rely on most
The common passwords attackers rely on most, and how you can combat them with password deny lists, also called password blacklists. Learn more today!
---
## Why did the NCSC focus on breached passwords?
The UK's National Cyber Security Centre (NCSC) [compiled its password list](https://github.com/danielmiessler/SecLists/blob/master/Passwords/Common-Credentials/100k-most-used-passwords-NCSC.txt) from global breach data: billions of credentials leaked across thousands of incidents. Though the NCSC is a UK agency, the list reflects worldwide patterns in compromised passwords, making it a useful reference for understanding what weak passwords look like in practice.
When the [NCSC first compiled the list](https://www.ncsc.gov.uk/news/most-hacked-passwords-revealed-as-uk-cyber-survey-exposes-gaps-in-online-security), "123456" appeared in 23.2 million breached accounts worldwide, all of which used the same obvious password. ‘Have I Been Pwned’ (HIBP), a [website chronicling data breaches and compromised passwords](https://haveibeenpwned.com/Passwords), most recently puts the number of accounts using “123456” that have been breached at over 210 million. That figure reflects how rarely people make deliberate password choices when left to their own devices.
Password deny lists, also called password blacklists, block commonly compromised credentials during account creation or password resets. The NCSC password list is one of the key sources that informs those controls. The patterns it exposes also reveal a great deal about how attackers approach the problem.
| **Sequential numbers** | 123456 | Extremely common across all demographics; tested in nearly every attack |
|------|------|------|
| **Keyboard walks** | qwerty, qwertyuiop | Predictable physical patterns that are easy to automate |
| **Single dictionary words** | password, dragon | Small wordlists cover millions of accounts in minutes |
| **Slight variations** | P@ssword1, passw0rd | Standard substitution rules are built into attack tooling |
## How attackers use the NCSC list
Knowing which passwords are weak is only half the picture. The other half is understanding how that knowledge gets turned into access.
Consider a realistic scenario: a user's email and password are exposed in a breach at a retail site. That leaked pair is added to a credential database circulated among attackers. Automated tools then test that combination against hundreds of other sites, from banking apps to email providers. Each attempt takes seconds and requires no manual effort.
Three techniques drive most credential-based breaches.
### **Credential stuffing at scale**
Credential stuffing uses breached username and password pairs and automatically tests them across multiple services. Because many people reuse passwords, credentials from a year-old breach can often still be used to open accounts on unrelated platforms.
The [2025 Verizon Data Breach Investigations Report](https://www.verizon.com/business/resources/articles/credential-stuffing-attacks-2025-dbir-research/) found compromised credentials were an initial access vector in 22% of reviewed breaches, more than one in five.
Enabling multifactor authentication (MFA) closes that gap; a stolen password alone is not enough to get in when a second factor is required.
### **Password spraying and brute force**
Password spraying targets a large number of accounts using a small set of common passwords, often drawn from lists such as the NCSC password list. The method stays below lockout thresholds while still succeeding at scale.
A brute-force attack takes a different approach, systematically testing every possible combination within a character space. Short, simple passwords are quickly cracked; strong, unique ones are not.
## What the most common password patterns reveal
The attacker techniques above all rely on one thing: predictability. The NCSC list exposes just how predictable most password choices are.
Number strings, keyboard walks, first names, sports teams, and pop culture references all appear in enormous volumes, as do slight modifications to the word "password" itself. Familiar words feel memorable. They are also among the easiest to guess.
Letter-for-number substitutions ("a" to "@", "e" to "3") follow rules built directly into attack tooling. Complexity tricks do not significantly improve resistance. The NCSC recommends a long passphrase made of three random words because it is harder to crack than a shorter password with symbols added.
### **Number strings and keyboard walks are tested first**
Sequences like "123456" and "111111," along with keyboard patterns like "qwerty" and "zxcvbn," appear in breach data at volumes that make them essentially useless as passwords. Attackers test these first; the success rate against large account sets is high.
### **Personal words offer less protection than most people assume**
First names, place names, sports teams, and fan references feel personal and unique. In practice, the most popular examples appear in millions of accounts. If a word appears in a dictionary, a list, or popular culture, it is already in attacker tooling.
## A quick checklist: strengthening password security
Understanding the patterns is only useful if it leads to action. The most important step is replacing weak or reused passwords, starting with the accounts that carry the most risk.
### **Start with the highest-risk accounts**
Not all accounts carry the same risk. Prioritize replacing reused or compromised passwords in this order:
- **Email accounts**: these control password resets for nearly everything else
- **Financial accounts**: banking, investment, and payment platforms
- Any account where the **same password**is used across multiple sites
- Accounts that store **sensitive personal**or health information
After updating credentials, enable MFA on every account that supports it. A[ secure family vault](https://bitwarden.com/ja-jp/products/families/) makes it practical to extend these protections across an entire household.
### **Generate and store stronger passwords**
The NCSC recommends starting with a passphrase of three random words, which is longer and less predictable than most passwords people create on their own. A password generator takes this further, producing random, unique strings with no resemblance to dictionary words, names, or patterns. These credentials do not appear on deny lists and do not need to be memorized. A password manager stores them across every device, removing the temptation to reuse passwords across sites.
## How Bitwarden addresses common password risk
The checklist above is simple in principle. Executing it across dozens of accounts is where most people stall. The Bitwarden Password Manager is built for exactly that: replacing scattered, manual password habits with a system that works automatically.
### **Password monitoring and safer replacements**
A built-in password generator produces strong, unique credentials on demand. Cross-device sync keeps those credentials accessible wherever they are needed. The [Bitwarden Vault Health Reports](https://bitwarden.com/ja-jp/help/reports/) surface weak, reused, or exposed passwords on demand. The exposed passwords report identifies passwords that have been uncovered in known data breaches that were released publicly or sold on the dark web by hackers. This report uses a trusted web service to search the first five characters of the hash of all a user’s passwords in a database of known leaked passwords. The returned matching list of hashes is then locally compared with the full hash of a user’s passwords. This is done to preserve k-anonymity: by sending only the first five characters of the hash, the query could correspond to hundreds of different passwords, making it impossible for the service to determine which specific password is being checked.
Bitwarden is[ open source and independently audited](https://bitwarden.com/ja-jp/open-source/), which means the security architecture is verifiable rather than assumed.
## Use a password manager for overall password protection
Weak credentials remain one of the most reliable ways for attackers to gain access to accounts, and the NCSC password list is a direct record of this. A[ personal password manager](https://bitwarden.com/ja-jp/download/) makes it practical to replace exposed or reused passwords, generate stronger credentials, and protect every account with MFA.[ Install Bitwarden](https://bitwarden.com/ja-jp/download/) to get all three in one place.
## NCSC Password List FAQ
**What is the NCSC password list?**
The NCSC password list is a collection of commonly compromised passwords compiled by the UK's National Cyber Security Centre from global breach data. It is used to inform password deny lists: controls that block weak or previously breached credentials at account creation or password reset. Although the NCSC is a UK agency, the list draws on worldwide breach data and is relevant to users globally.
**How do attackers use lists of common passwords?**
Attackers use common password lists in several ways. Credential stuffing tools automatically test breached username-password pairs across hundreds of sites. Password spraying uses a short list of common passwords against large numbers of accounts to avoid reaching lockout thresholds. Brute force attacks systematically try combinations within a character space. In all three cases, predictable passwords (short words, number sequences, and slight variations) are the ones that fall first.
**What are the most commonly breached passwords?**
Sequential numbers like "123456," keyboard patterns like "qwerty," single dictionary words like "password" or "dragon," and predictable substitutions like "P@ssword1" consistently top breach data. As mentioned above, a HIBP search shows that “123456’ appeared in over 200 million breached accounts worldwide.
**Does password complexity actually help?**
Not as much as most people assume. Letter-for-number substitutions and added symbols follow predictable rules that are already built into attack tooling. Length matters more than complexity. The NCSC recommends using a passphrase made of three random words because it is longer and less predictable than a short password with symbols, making it significantly harder to crack.
**What does NCSC recommend for better passwords?**
The NCSC recommends using a passphrase of three random words, enabling MFA on all accounts, and using a password manager to generate and store unique credentials. Using a password manager also makes it easier to avoid reusing passwords across sites. For more context on small business and personal security guidance, see[cybersecurity advice for small businesses](https://www.ncsc.gov.uk/section/advice-guidance/small-medium-sized-organisations) from the NCSC.
**How does a password manager help with the risks on the NCSC list?**
A password manager generates strong, random credentials that look nothing like dictionary words or common patterns, meaning they do not appear on deny lists. It stores those credentials securely across devices, removing the need to memorize or reuse passwords. Vault health reports identify weak, reused, or exposed passwords so users know exactly which accounts to update first.[ Securing a password vault with MFA](https://bitwarden.com/ja-jp/help/setup-two-step-login/) adds a further layer of protection.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/need-a-quick-recap-catch-up-on-what-you-missed-newsletter-december-2024/
---
# 2024年12月スポットライト:さっと振り返りたいですか?見逃した情報をチェック!
Bitwarden 12月ニュースレターへようこそ
---
### 実際のユーザーからの質問とリクエスト
**コミュニティからの質問** プレミアムメンバーでなくても、Bitwardenにクレジットカード情報を保存して安全ですか?複数のパスワードマネージャーのうち1つのマスターパスワードを忘れた場合に備えて、複数使うべきですか?これらの質問への詳しい[回答](https://www.youtube.com/watch?v=Ow_cjkEKyxY&t=1225s)などは、11月のBitwarden Vault Hoursでご覧ください。
**セキュリティ成功の三角形** 経験豊富なユーザーでも、パスワード管理の初心者でも、継続的に保護するには安全な基盤を整えることが重要です。この[基本ハウツーガイド](https://bitwarden.com/ja-jp/resources/presentations/the-triangle-of-security-success/)では、確実なアクセスとセキュリティのために、パスワードマネージャー、メールアカウント、認証アプリを設定する方法を詳しく説明しています。このガイドは、非常によくあるセキュリティ上のミスに備えるのに役立ちます。
**保管庫のタイムアウト設定を調整する方法** 保管庫のタイムアウトは、Bitwardenがどのくらい非アクティブな状態になるとタイムアウトするかを決定します。デフォルトモードのままにせず、[タイムアウト時間をカスタマイズ](https://bitwarden.com/ja-jp/help/vault-timeout/)し、各アプリ(Webアプリ、ブラウザー拡張機能、モバイル、デスクトップ)での動作も設定しましょう。小さな調整が大きな違いを生むことがあります。
### 2024年の人気ブログ記事
**ワンクリックコピー ボタンなど、新しいブラウザー拡張機能の設定をチェック** 最新のブラウザー拡張機能の更新には、新しい設定が含まれています。拡張機能のUIの幅や間隔をカスタマイズしたり、自動入力の設定を行ったり、コピー操作を選択したりできるようになりました。[続きを読む](https://bitwarden.com/ja-jp/blog/bringing-intuitive-workflows-and-visual-updates-to-the-bitwarden-browser/)。
**Bitwarden、ネイティブモバイルアプリの段階的ロールアウトを継続** iOSネイティブモバイルアプリは完全にロールアウトされたため、Appleデバイスをお持ちの場合は、すでに新しいアプリをご利用いただいています。Androidネイティブアプリは10月に段階的ロールアウトでリリースされ、新年に全員が利用できるよう、徐々に拡大しています。[このブログ記事](https://bitwarden.com/ja-jp/blog/native-mobile-apps/)では、ネイティブモバイルアプリについて詳しく説明しています。
**Bitwardenの転送メールエイリアス生成ツールの使い方** オンラインサービスやサブスクリプションに登録するとき、普段は個人用メールアドレスを使っていますか?それにより、メールアドレスがベンダーに販売されたり第三者と共有されたりして、スパムにつながる可能性があります。そこで登場するのが、[Bitwarden転送メールエイリアス生成ツール](https://bitwarden.com/ja-jp/blog/how-to-use-the-bitwarden-forwarded-email-alias-generator/)です。メールエイリアスサービスと連携して、プライバシーをより適切に保護できます。
### 2024年の人気ソーシャル投稿
**RSA Conference 2024でのHarry MackとBitwarden** 37.6万回以上再生された、[Harry Mackの見事なフリースタイルラップ](https://www.instagram.com/reel/C8NStUyScl6/)は、観客からのランダムな10語を取り入れたもので、Instagramで間違いなくファンのお気に入りでした。コメント欄で彼がGOATと呼ばれていた理由をご覧ください。
**Bitwardenの次にお気に入りの#サイバーセキュリティツールは何ですか?その理由は?** この質問はXで4.5万回以上表示され、多くの素晴らしい回答が寄せられました。サイバーセキュリティ対策を[レベルアップしたい](https://x.com/Bitwarden/status/1847322753088508070)なら、コミュニティからのこれらのコメントが、安全性を高めるヒントになるかもしれません。
**Bitwarden統合認証機能の使い方** この短い(2分27秒の)[ハウツー動画](https://www.youtube.com/watch?v=sMShYi7R674)はYouTubeで7,000回以上再生されました。Bitwarden統合認証機能をまだ使い始めていないなら、2分でキャッチアップしましょう!
### 見逃した方へ
**パスワードのセキュリティについて家族と話す方法** 個人情報をオンラインで安全に保つことが必須だということは誰もが知っていますが、パスワードマネージャーのような新しいものを紹介すると反発されることもよくあります。抵抗に直面しているなら、このブログ記事がお役に立ちます。この記事では、[パスワードマネージャーとは何かを説明する方法](https://bitwarden.com/ja-jp/blog/how-to-protect-your-family-with-bitwarden-password-manager/)、なぜ安全なのか、またスプレッドシートや付箋を使う場合に比べて生活をどのように楽にできるのかを詳しく紹介しています。
今回は以上です。製品の更新情報やオンラインセキュリティのヒントについては、Bitwardenブログをご覧ください。
**それではまた次回、** Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/new-enterprise-policies-and-options-to-customize-vault-newsletter-november-2021/
---
# 2021年11月のスポットライト:保管庫の動作とユーザー管理をカスタマイズする新しいエンタープライズポリシーとオプション
Bitwardenの11月ニュースレターへようこそ。製品や会社のお知らせ、今後のイベント、SNSで人気の投稿をご紹介します。
---
## 注目記事

まず、最新のBitwardenリリースでは、保管庫のタイムアウトなどの新しいポリシーに加え、ユーザー管理機能の追加など、Bitwardenエンタープライズユーザー向けの重要な機能強化が導入されています。[最新のBitwardenリリースについて詳しくは](https://bitwarden.com/ja-jp/blog/new-bitwarden-enterprise-policies-and-options-to-customize-vault-behavior-and-user-management/)** **ブログをご覧ください。
## この更新を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## その他のBits and Bites

このBitwardenウェブキャストでは、2022年以降に企業のサイバー防御に影響を与えうるITトレンドを先取りする方法を取り上げました。[要約はこちら。](https://bitwarden.com/ja-jp/blog/2022-it-security-trends-webcast-recap/)

長く複雑なパスワードの生成から2要素認証の設定まで、[Twitchアカウントを保護する方法をご覧ください](https://bitwarden.com/ja-jp/blog/protecting-your-twitch-account-with-bitwarden/)。Bitwardenのようなパスワードマネージャーを使えば可能です。

最近の投票で、Bitwardenコミュニティがオンライン情報を保護するために利用している主要なサイバーセキュリティアプリが明らかになりました。[結果を見る](https://bitwarden.com/ja-jp/blog/building-a-strong-security-stack/)(ブログ)。
## 業界ニュース

**フィッシング対策に「ゼロ」で照準を合わせる政府の計画**
米国政府が発表した計画では、ハードウェアセキュリティキーの活用と「ゼロトラスト」アーキテクチャの実装により、フィッシング対策が大幅に強化されます。米国連邦政府機関には、YubiKeyやWebAuthnなどのツールを[FIDO2](https://bitwarden.com/ja-jp/blog/fido2-security-key-support-enabled-for-mobile-clients/)認証プロトコル経由で使用することが推奨されています。[この記事を読む](https://www.vice.com/en/article/93yemz/white-house-omb-phishing-plan):「Fed Up Response to Phishing」について。
## 今後のイベント

[**Open Source Security Summit**](https://hopin.com/events/open-source-security-summit-2021/registration)
**12月9日 — 太平洋時間 午前9時 / 東部時間 午後12時**
2021年Open Source Security Summitの登録受付が開始されました。特別ゲストスピーカーとして**Steve Wozniak、Nicole Perlroth、Bruce Schneier**を迎える、無料のバーチャルイベントです。
## SNSで人気の投稿
知識と経験を共有することで、侵害やハッキングのない世界に貢献する重要な役割を担っています。最近ファンに人気だった投稿をいくつかご紹介します。
[**賢いユーザーがBitwardenにダークモードをもたらす**](https://twitter.com/dltmurphy/status/1453343594153185281)

[**フィッシング攻撃を防ぐための貴重なヒント**](https://www.reddit.com/r/Bitwarden/comments/qfjy2r/how_bitwardens_uri_check_helped_save_my_personal/)

今回はここまでです。このニュースレターについて、また今後取り上げてほしいトピックなど、ご意見をお聞かせください。
**それではまた次回、**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/newest-release-announcements-and-the-bitwarden-essentials-training-program-newsletter-july-2021/
---
# 2021年7月スポットライト:最新リリースのお知らせとBitwarden Essentialsトレーニングプログラム
Bitwarden 7月号ニュースレターへようこそ。製品や会社に関するお知らせ、今後のイベント、ソーシャルで人気のファン投稿をご紹介します。
---
## 注目
Bitwardenの最新リリースには、管理者によるパスワードリセット、パスワードの再入力要求、イベントログのエクスポート、エンタープライズユーザー向けの新しい一括操作が含まれています。詳細は、こちらの[リリースのお知らせ](https://bitwarden.com/ja-jp/help/releasenotes/#2021-06-29/)。
また、新しい[Bitwarden Essentials](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)トレーニングプログラムも開始しました。内容は、Bitwarden入門、パワーユーザー向けトレーニング、管理者向けトレーニングです。
今後のセッションにぜひお申し込みください!
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## その他の小ネタ
セキュリティ文化の構築は、健全なセキュリティ習慣を身につけ、継続することから始まります。パスワードマネージャーの健全性レポートを継続的に活用し、個人および職場のアカウントを確認しましょう。詳しくは、[こちらの記事をお読みください](https://bitwarden.com/ja-jp/blog/build-an-online-security-culture-by-adopting-a-health-security-routine/)。
6月、Bitwardenは管理者によるパスワードリセットをリリースし、Enterpriseプランの管理者がユーザーの忘れたパスワードをリセットできるようになりました。ゼロ知識暗号化モデルを維持しながら、拡張性を高めます。[ブログはこちらからお読みください](https://bitwarden.com/ja-jp/blog/admin-password-reset-is-out/)。

新しいヘルプメモでは、ブラウザーとデスクトップアプリケーションに最適なショートカットを紹介しています。[Bitwardenで次の操作をもっと素早くCTRLする方法を学ぶ](https://bitwarden.com/ja-jp/help/keyboard-shortcuts/)。
## 業界ニュース

**LinkedInのパスワードを更新する時です**
最近のLinkedInの侵害により、ユーザーの92%以上の個人を特定できる情報が流出しました。パスワードは漏えいの対象ではありませんが、LinkedInのパスワードを更新し、[2FAを有効にする](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)ことをおすすめします。2020年にTwitterでそうした方もいるでしょう。この漏えいについて詳しくは、[こちらの記事をお読みください](https://9to5mac.com/2021/06/29/linkedin-breach/)。
## 今後のイベント

[**新ウェブキャスト:**](https://www.crowdcast.io/e/employee-security-training/register)**従業員向けセキュリティトレーニング スターターキット**
7月9日(金)午前9時(PST)/正午12時(EST)
このセッションでは、セキュリティ意識向上トレーニングの基本を取り上げ、Bitwardenで実践している内容に沿っています。
## ソーシャルで人気のファン投稿
知識と経験を共有することで、情報漏えいやハッキングのない世界の実現に重要な役割を果たしています。最近ファンに人気だった投稿をいくつかご紹介します。
[**TOTP/2FAコードの保存に関するツイートとMedium投稿**](https://jamesrcridland.medium.com/should-you-store-your-2fa-totp-tokens-in-your-password-manager-9798199b728)

[**より簡単なインターネットセキュリティに関するProtonMail投稿**](https://www.linkedin.com/feed/update/urn%3Ali%3Aactivity%3A6815245146381156354/?actorCompanyId=24776937)

今回は以上です。このニュースレターについてのご意見や、取り上げてほしいトピック候補をお聞かせください。
**それではまた、**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/nis2-checklist/
---
# NIS2チェックリスト:コンプライアンス構築のための実践ガイド
## NIS2コンプライアンスチェックリストの構成方法
NIS2コンプライアンスは法務上の課題にとどまらず、運用上の課題でもあります。適切に構成されたNIS2コンプライアンスチェックリストは、セキュリティチームとコンプライアンスチームに実用的な仕組みを提供します。第20条、第21条、第23条にまたがる明確な責任分担、各管理領域における証拠要件の定義、規制当局の精査や顧客のデューデリジェンスにも耐えうるフレームワークです。NIS2要件チェックリストとして使用することで、指令上の義務を追跡可能な成果を伴う担当別ワークストリームへと落とし込めます。
以下の3つの明確な活動が[NIS2コンプライアンス](https://bitwarden.com/ja-jp/resources/how-a-password-manager-enables-nis2-compliance/)プログラムを推進します:
- **対象範囲の証明:**組織が必須エンティティまたは重要エンティティに該当するか、またどのセクターやサービスが指令の対象となるかを確認します。NIS2は一般に、附属書Iまたは附属書IIに記載されたセクターで活動する中規模および大規模組織に適用されます。通常は従業員50人以上、または年間売上高が1,000万ユーロを超える組織が対象ですが、規模のしきい値はすべてのセクタータイプに一律に適用されるわけではありません。
- **管理策の実装:**ガバナンス、アクセス、NIS2インシデント報告、サプライチェーン、継続性にわたって実施します
- **証拠の維持:**それらの管理策が有効でレビュー済みであることを示す、監査に対応できる文書を整備します
以下の表では、主要なチェックリスト領域ごとに、主な所有者、一般的な証拠タイプ、関連するNIS2条項、優先度を対応付けています。
| **チェックリスト領域** | **主な所有者** | **一般的な証拠** | **NIS2条項** | **優先度** |
|------|------|------|------|------|
| ガバナンスと経営責任 | CISO / 取締役会 | 取締役会の承認記録、トレーニングログ | 第20条 | 高 |
| リスク管理フレームワーク | セキュリティ / リスクチーム | リスク登録簿、ポリシー文書 | 第21条 | 高 |
| インシデント報告とエスカレーション | セキュリティオペレーションセンター(SOC) / IT運用 | インシデントログ、24時間以内の通知記録 | 第23条 | 高 |
| アクセス制御と多要素認証 | IT / IDおよびアクセス管理(IAM)チーム | アクセスレビュー、MFA登録レポート | 第21条 | 高 |
| サプライチェーンセキュリティ | 調達 / セキュリティ | ベンダー評価、契約条項 | 第21条 | 高 |
| 暗号化とデータ保護 | セキュリティ / エンジニアリング | 暗号化ポリシー、鍵管理記録 | 第21条 | 中 |
| 事業継続と復旧 | IT / 事業継続 | 事業継続計画(BCP)文書、復旧テスト結果 | 第21条 | 中 |
| 脆弱性およびパッチ管理 | IT / SecOps | パッチ適用頻度レポート、スキャン結果 | 第21条 | 中 |
## 最初に優先すべきNIS2要件
NIS2導入プログラムの初期段階にある組織は、運用への影響が最も大きい統制領域を対象にすることで、最も大きな前進を得られます。ポリシー策定やギャップ分析にも役割はありますが、経営陣の説明責任、インシデント対応準備、アクセス制御、[サプライチェーンセキュリティ](https://bitwarden.com/ja-jp/blog/software-supply-chain-security-best-practices/)が、リスク低減と規制対応の準備の両面で最も早く成果をもたらします。
### **リスク管理に関する経営陣の監督とトレーニング**
第20条では、NIS2のリスク管理についてNIS2の経営陣に直接的な責任を課しています。取締役会メンバーと上級リーダーは、サイバーセキュリティポリシーを承認し、その実施を監督し、定期的なセキュリティトレーニングを完了しなければなりません。これは、セキュリティチームに完全に委任できない数少ないNIS2要件の1つです。取締役会レベルの承認ワークフローと文書化されたトレーニング頻度を早期に確立するコンプライアンスプログラムは、後続のすべての統制に向けたより強固な基盤を築きます。
### **NIS2のインシデント報告義務とエスカレーション**
第23条に基づくNIS2のインシデント報告では、重大インシデントについて厳格な期限が定められています。
- 重大インシデントを認識してから24時間以内に、関連する国内当局へ早期警告を行う
- 72時間以内に詳細な通知を行う
- 1か月以内に最終レポートを提出する
これらの期限を守るには、検証済みのエスカレーション経路、明確な所有責任、そして利用可能な証拠を迅速に生成できるログシステムが必要です。インシデント報告を運用上の取り組みではなく文書作成作業として扱うチームは、早期警告の期限を逃すリスクがあります。
### **アクセス制御、多要素認証、特権認証情報**
NIS2第21条では、不可欠エンティティおよび重要エンティティの双方に対する最低限のベースラインの一部として、アクセス制御と認証措置を義務付けています。[多要素認証(MFA)](https://bitwarden.com/ja-jp/resources/have-concerns-about-multifactor-authentication-and-two-factor-authentication/)は実施規則で明示的に言及されており、[特権認証情報管理](https://bitwarden.com/ja-jp/resources/password-managers-vs-privileged-access-management/)は監督レビューで一貫して重点領域とされています。すべてのユーザーにおけるMFA登録状況を監査し、低リスクの認証情報カテゴリより先に特権アクセスのギャップを解消することで、最も早くコンプライアンス向上を実現できます。
## NIS2コンプライアンスチェックリストを内部システムに組み込む
NIS2チェックリストを日常業務に組み込むには、初期スコーピングから統制の展開、持続的な監視へと進む段階的なアプローチが必要です。
### **フェーズ1:スコープ、ギャップ分析、所有責任**
フェーズ1では、あらゆるNIS2導入に向けたNIS2ガバナンスの基盤を確立します。具体的には、どのエンティティとサービスが指令の対象となるかを確認し、既存の統制を第20条、第21条、第23条に照らしてマッピングし、各チェックリスト領域に明確な所有責任を割り当てます。
ISO 27001やSOC 2などの既存フレームワークを持つ組織は、このフェーズを加速できます。成熟したISO 27001プログラムは、リスク評価、資産管理、インシデント対応をすでに網羅しており、それぞれが第21条の要件に直接対応します。ギャップ分析では、既存のもの、適応が必要なもの、新規に導入が必要なものを特定します。
### **フェーズ2:統制の展開と文書化**
フェーズ2では、計画が実装へと移ります。フェーズ1で特定した各統制領域を運用化します。ポリシーを承認し、技術的統制を展開し、アクセスレビューを実施し、サプライヤー評価を開始します。
規制当局や顧客は、統制が計画されているだけでなく実際に有効化されている証拠を求めます。実装されたすべての統制には、設定記録、承認ログ、トレーニング完了レポートなど、対応する証拠成果物が必要です。
### **フェーズ3:監視、テスト、取締役会へのレポート**
フェーズ3では、コンプライアンスはプロジェクトではなくプログラムになります。統制には、ペネトレーションテスト、机上演習、アクセスレビューを定められた頻度で実施する継続的なテストが必要です。取締役会へのレポートでは、技術的なNIS2ガバナンスの状況をビジネスリスクの言葉に置き換え、未解決のギャップ、最近のインシデント、MFA登録率やサプライヤー評価の完了率などの主要指標を扱います。[証拠収集](https://bitwarden.com/ja-jp/resources/password-protection-audit-logs-for-compliance/)とレポート作成ワークフローをこのフェーズで自動化することで、年間を通じて監査対応の準備を維持するために必要な労力を大幅に削減できます。
## NIS2のサプライチェーンセキュリティ:よくあるギャップ
NIS2コンプライアンスチェックリストで扱うすべての統制領域の中で、成熟したプログラムであっても最も不足しがちなのがサプライチェーンセキュリティです。多くの組織は何らかのベンダー管理を実施していますが、NIS2のサプライチェーンセキュリティ要件は基準を引き上げています。年次アンケートや一時点の評価だけでは、直接のサプライヤーや重要なサービスプロバイダーを継続的に監視するという指令の要件を満たせなくなっています。
第21条では、組織に対し、NIS2リスク管理フレームワークの一部としてサプライヤー関係におけるセキュリティに対処することを求めています。つまり、重要度に応じてベンダーを階層化し、契約にセキュリティ要件を組み込み、定められた頻度でサードパーティーアクセスをレビューし、重要なサプライヤーが自社のセキュリティ義務をどのように管理しているかを可視化し続ける必要があります。機密データや重要インフラ機能を扱うクラウドプロバイダー、マネージドサービスプロバイダー、ソフトウェアベンダーには、最も厳格な評価と最も明確な契約上の義務が求められます。
マシン間アクセスとサービスアカウントの認証情報は、サプライチェーンリスクの中で見落とされがちな側面です。[Bitwardenシークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)は、サプライヤー連携全体で使用されるアプリケーションプログラミングインターフェイス(API)キー、トークン、認証情報をセキュリティチームが一元管理できるようにし、アクセスレビューやベンダーアンケートではほとんど把握できないギャップを埋めます。
## リスク管理のためのNIS2チェックリストモジュール
上記のセクションでは、最も重要な統制領域を取り上げました。以下のチェックリストは、それらを内部レビュー、ギャップ評価、監査準備のための確認項目に落とし込んだものです。
> ☐ **スコープ確認済み:**NIS2に基づくエンティティ分類が不可欠または重要として検証されており、該当するセクターとサービスも含まれています。
> ☐ **ガバナンス整備済み:** 管理機関はサイバーセキュリティポリシーを承認し、第20条に従って文書化されたセキュリティトレーニングを完了しています。
> ☐ **リスクフレームワークを文書化済み:** リスク評価手法が文書化・レビューされ、第21条の統制領域に関連付けられています。
> ☐ **インシデント対応をテスト済み:** エスカレーション経路、役割、24/72時間以内の報告ワークフローが定義・テストされ、指名された所有者に割り当てられています。
> ☐ **MFAを適用済み:** 多要素認証がすべてのユーザーに対して有効であり、特権アカウントには強化されたアクセス制御が適用されています。
> ☐ **認証情報の管理を一元化済み:** 共有認証情報、サービスアカウント、APIキーは、一元化された監査可能なシステムで管理されています。
> ☐ **サプライヤーの階層を定義済み:** 重要および非重要サプライヤーが階層化され、契約にはセキュリティ義務とアクセスレビュー条項が含まれています。
> ☐ **サードパーティーアクセスをレビュー済み:** 有効なすべてのサードパーティーアクセスが定められた頻度でレビューされ、非アクティブなアカウントは速やかにプロビジョニング解除されます。
> ☐ **事業継続性をテスト済み:** 事業継続計画と災害復旧計画が文書化され、定義された復旧目標に照らしてテストされています。
> ☐ **証拠を収集・維持済み:** すべての有効な統制について監査対応可能な証拠が存在し、レビューのスケジュールが定義・割り当てされています。
## BitwardenがNIS2コンプライアンスを大規模に支援する方法
チェックリストを完了することは作業の一部にすぎません。もう一つは、統制を適用し、証拠を生成し、コンプライアンスプログラムの成熟に合わせて拡張できるシステムを整備することです。
### **認証情報の管理とアクセス制御**
NIS2の統制を運用に落とし込むには、証拠を生成し、アクセス基準を適用し、複雑な環境全体に拡張できるシステムが必要です。 [Bitwardenパスワードマネージャー](https://bitwarden.com/ja-jp/products/enterprise/)は、組織全体の認証情報の管理を一元化し、MFAの適用をサポートし、コンプライアンスチームがアクセスに対する能動的な統制を示すために必要なレポートと監査ログを提供します。一元化された保管庫の管理により、ITチームとセキュリティチームは認証情報の共有、アクセスポリシー、ユーザーアクティビティを可視化できます。これは、アクセス制御と認証に関するNIS2第21条の義務を直接支援します。
### **エンタープライズ環境向けのシークレット管理**
大規模なエンタープライズ環境では、Bitwardenシークレットマネージャーが、従来のパスワード管理では対応できないコンプライアンス要件、すなわちマシン間認証情報のガバナンスに対応します。DevOpsパイプライン、クラウドインフラ、サプライヤー連携で使用されるAPIキー、トークン、サービスアカウントのシークレットには、第21条の義務を満たすための一元的な監督が必要です。AI支援ワークフローによって自動アクセスの対象範囲が拡大する中、一元化されたシークレットガバナンスはそれに合わせて拡張できます。
Bitwardenは[オープンソースであり、独立した監査を受けています](https://bitwarden.com/ja-jp/open-source/)。これにより、コンプライアンスチームは、規制文書や顧客のデューデリジェンスへの回答で参照できる、監査可能なセキュリティソフトウェア基盤を得られます。
## Bitwardenは、コンプライアンスチームがNIS2の統制を大規模に運用化するための認証情報の管理とシークレットガバナンスのインフラを提供します。Bitwardenを始めましょう。
Bitwardenは、コンプライアンスチームがNIS2の統制を大規模に運用化するための認証情報の管理とシークレットガバナンスのインフラを提供します。 [Bitwardenを始める](https://bitwarden.com/ja-jp/pricing/business/)。
## NIS2チェックリストのFAQ
**NIS2チェックリストだけでコンプライアンスを証明できますか?**
チェックリストは作業を整理するものですが、それを証明するものではありません。規制当局が求めるのは、完了済みのリストではなく、実装された統制、能動的な監視、文書化された証拠です。NIS2コンプライアンスチェックリストの価値は、所有者を割り当て、ギャップを明らかにし、要件の見落としを防ぐことにあります。監督上の精査を満たすのは、実装を通じて生成された証拠です。
**NIS2におけるEssential Entities(必須事業体)とImportant Entities(重要事業体)の違いは何ですか?**
必須事業体は、エネルギー、運輸、銀行、医療、デジタルインフラなどの分野で事業を行い、予防的かつ継続的な監督の対象となります。重要事業体は、より広範な分野を対象とし、主にインシデントや苦情の後など、事後対応型の監督レビューを受けます。どちらのカテゴリーも、第21条に基づく同じ技術的およびガバナンス上の措置を実装する必要があります。違いは、各国当局がコンプライアンスを監視する方法とタイミング、および制裁の潜在的な規模にあります。
**NIS2コンプライアンスチェックリストはどのくらいの頻度でレビューすべきですか?**
NIS2コンプライアンスチェックリストは、年次作業ではなく、常に更新される文書として機能します。レビューは、重大なインシデント、システムやインフラへの重要な変更、新たな重要サプライヤー関係、定期的なガバナンスサイクルによって開始されます。成熟したコンプライアンスプログラムの多くは、NIS2のレビュー頻度を既存のリスク委員会や取締役会への報告スケジュールに合わせています。優先度の高い項目は四半期ごと、プログラム全体のレビューは年1回です。
**NIS2はEU域外の企業にも適用されますか?**
本社の所在地ではなく、EU内でのサービス提供がNIS2の適用可否を決定します。EU域外に拠点を置く組織でも、EUのインフラを運用している場合、規制対象分野のEU顧客にサービスを提供している場合、または必須事業体や重要事業体のサプライチェーンに含まれている場合は、直接的および間接的な義務の両方に直面します。直接的な影響は、EU域外の事業体がEUでの事業を理由に必須事業体または重要事業体に該当する場合に生じます。間接的な影響は、EU規制対象の顧客が、自らのNIS2サプライチェーン義務の一環として、契約上のコンプライアンス保証を求める場合に生じます。
**どの組織がNIS2の対象範囲に含まれますか?**
NIS2は一般に、附属書I(必須事業体)または附属書II(重要事業体)に記載された分野で事業を行う中規模および大規模な組織に適用されます。通常は、従業員50人以上、または年間売上高が1,000万ユーロを超える組織です。規模のしきい値はすべての場合に適用されるわけではありません。公共電子通信ネットワークの提供者、トラストサービスプロバイダー、トップレベルドメイン名レジストリ、DNSサービスプロバイダーなど、特定の重要分野の組織は、規模にかかわらずNIS2の対象となります。加盟国における社会的または経済的活動に不可欠なサービスの唯一の提供者である組織も、規模にかかわらず対象範囲に含まれます。対象範囲を判断する際の出発点は、従業員数だけでなく、分野とサービスの分類です。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/
---
# NIST サイバーセキュリティフレームワークとは?究極ガイド
## NIST の歴史
米国国立標準技術研究所(NIST)は、企業、非営利団体、その他の民間部門の機関がサイバーセキュリティリスク管理を改善できるよう、組織が従うべきガイダンスとベストプラクティスを提供しています。NIST は米国商務省の一部であり、米国で最も歴史のある(物理)科学研究所のひとつです。
2013 年、当時の大統領は大統領令 13636 を発令し、次のように述べました。
> 「米国のポリシーは、国家の重要インフラのセキュリティとレジリエンスを強化し、安全性、セキュリティ、ビジネス上の機密性、プライバシー、市民的自由を促進しながら、効率性、イノベーション、経済的繁栄を促すサイバー環境を維持することである。」
この大統領令により、NIST がサイバーセキュリティフレームワークに適用した [一定の要件](https://www.nist.gov/cyberframework/history-and-creation-framework) が定められました。これには以下が含まれます。
- 重要インフラの各セクターに適用できるセキュリティ標準とガイドラインを特定する。
- 優先順位が明確で、柔軟性があり、反復可能で、成果に基づき、費用対効果の高いアプローチを提供する。
- 重要インフラの所有者と運用者がサイバーリスクを特定、評価、管理できるよう支援する。
- 技術革新を可能にし、組織ごとの違いを考慮する。
- 技術中立的なガイダンスを提供し、重要インフラセクターが製品やサービスの競争市場から恩恵を受けられるようにする。
- サイバーセキュリティフレームワークの実装状況を測定するためのガイダンスを含める。
- 特定のセクターや標準策定組織との今後の連携を通じて対処すべき改善領域を特定する。
なぜこれほど重要になったのでしょうか。
簡単に言えば、増大するサイバーセキュリティの脅威は、企業やその他の組織に日々影響を与えています。信頼できる唯一の情報源がなければ、企業がセキュリティリスクを軽減するための効果的な対策を実施できるよう、包括的で実効性のあるフレームワークを構築することはほぼ不可能です。だからこそ、NIST サイバーセキュリティフレームワークは企業にとって非常に重要になっています。セキュリティを維持するための効率的で革新的、かつレジリエンスの高いソリューションを促進するものだからです。
## 目次
[NIST の歴史](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#history-of-nist/)
[NIST サイバーセキュリティフレームワークとは?](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#what-is-the-nist-cybersecurity-framework/)
[NIST サイバーセキュリティフレームワークの歴史を探る](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#exploring-the-history-of-the-nist-cybersecurity-framework/)
[NIST サイバーセキュリティフレームワークのコア機能](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#exploring-the-history-of-the-nist-cybersecurity-framework/)
[NIST サイバーセキュリティフレームワークの導入](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#implementing-the-nist-cybersecurity-framework/)
[NIST サイバーセキュリティフレームワークを採用するメリット](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#benefits-of-adopting-the-nist-cybersecurity-framework/)
[フレームワーク採用における課題と考慮事項](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#challenges-and-considerations-in-framework-adoption/)
[NIST サイバーセキュリティフレームワークのプロファイルとティア](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#nist-cybersecurity-framework-profiles-and-tiers/)
[NIST フレームワークに合わせた更新と進化](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#updating-and-evolving-with-the-nist-framework/)
[Bitwarden を活用してサイバーセキュリティ体制を強化](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/#leveraging-bitwarden-for-a-stronger-cybersecurity-posture/)
## NIST サイバーセキュリティフレームワークとは?
基本的に、NIST サイバーセキュリティフレームワークは、あらゆるタイプの組織がサイバーセキュリティリスクをより深く理解し、管理し、軽減するのに役立ちます。このガイダンスに従うことで、最終的にはネットワークとデータをより適切に保護できます。NIST サイバーセキュリティフレームワークは、どの企業や組織でも導入し、サイバーセキュリティ保護を向上させるために時間とリソースをどこに集中すべきかを理解できるように構成されています。つまり、企業が自社のデータ、顧客のデータ、ネットワーク、従業員をより効果的に保護できるようにすることを目的としています。
この [NIST サイバーセキュリティフレームワーク](https://www.nist.gov/cyberframework) は米国内の組織によって開発されたものですが、世界中での採用を想定して作成されました。そのため、多くの言語に翻訳され、世界中の政府、企業、組織に採用されています。
NISTサイバーセキュリティフレームワーク1.1以降、多くの組織や政府がこのフレームワークをうまく採用してきました。例:
- [サウジアラムコ](https://www.nist.gov/cyberframework/success-stories/saudi-aramco)
- [バミューダ政府](https://www.nist.gov/cyberframework/success-stories/government-bermuda)
- [イスラエル国家サイバー総局](https://www.nist.gov/cyberframework/success-stories/israel-national-cyber-directorate-version-20)
- [Cimpress-FAIR](https://www.nist.gov/cyberframework/success-stories/cimpress-fair)
- [複数州情報共有・分析センター](https://www.nist.gov/cyberframework/success-stories/ms-isac)
- [カンザス大学医療センター](https://www.nist.gov/cyberframework/success-stories/university-kansas-medical-center)
- [ピッツバーグ大学](https://www.nist.gov/node/1332326/university-pittsburg-information-technology)
- [ISACA](https://www.nist.gov/node/1332326/isaca)
- [日本クロスセクター・フォーラム](https://www.nist.gov/node/1332326/japanese-cross-sector-forum)
- [シカゴ大学](https://www.nist.gov/node/1332326/university-chicago)
- [ローワー・コロラド・リバー・オーソリティ](https://www.nist.gov/cyberframework/success-stories/lower-colorado-river-authority)
- [Optic Cyber Solutions](https://www.nist.gov/cyberframework/success-story-optic-cyber-solutions)
NISTサイバーセキュリティフレームワーク(CSF)の最新版は、小規模な学校や非営利団体から大企業まで、あらゆる対象者、業種、タイプ、規模の組織に向けて作られています。このフレームワークは、サイバーセキュリティの成熟度にかかわらず、どの組織でも提示されている情報からメリットを得られるよう設計されています。
NIST長官兼商務次官(標準技術担当)のローリー・E・ロカシオ氏によると:
> 「CSFは多くの組織にとって重要なツールであり、サイバーセキュリティ脅威の予測と対処を支援してきました… 以前のバージョンを基盤とするCSF 2.0は、単なる1つの文書ではありません。組織のサイバーセキュリティ上のニーズが変化し、能力が進化するにつれて、個別に、または組み合わせて、時間をかけてカスタマイズして利用できる一連のリソースなのです。」
## NISTサイバーセキュリティフレームワークの歴史を探る
NISTサイバーセキュリティフレームワークの最新版は、重要インフラに焦点を当てるだけでなく、あらゆる分野のすべての組織(あらゆる規模)を対象に含めています。
NISTサイバーセキュリティフレームワークが作成された際の目標は、政府、産業界、学術界の関係者との継続的な関与でした。このフレームワークを作成するため、NISTは全米でのアウトリーチやワークショップに加え、情報提供依頼(RFI)と意見募集(RFC)を活用しました。当初の目標は次の3つでした。
- 既存のサイバーセキュリティ標準、ガイドライン、フレームワーク、ベストプラクティスを特定する。
- 優先度の高いギャップを明確にする。
- それらのギャップに対処するための行動計画を策定する。
情報収集のためのコメント期間は2013年4月8日に終了し、NISTは情報提供依頼に対して270件を超える回答を受け取りました。NISTはそれらの回答をもとに、初回のサイバーセキュリティフレームワーク・ワークショップの議題を作成しました。このワークショップはワシントンDCで開催され、関心を集め、認知を高め、協調的な開発プロセスについて理解を深めることを目的としていました。ワークショップのトピックには、大統領令、開発の目標、フレームワーク開発に用いるプロセスの再確認が含まれていました。
2回目のワークショップは2013年5月29日から31日にかけてカーネギーメロン大学で開催され、初回RFIの分析に基づく議題で進められました。目的は、受け取った情報をさらに定義・明確化し、セキュリティに関する複数のトピックについて議論を促すことでした。このワークショップの終了後、NISTは収集した情報を分析し、要約を作成して各業界と共有しました。それらはサイバーセキュリティフレームワークの初期草案作成に活用されました。
NISTサイバーセキュリティフレームワークの最初の草案は、2013年7月2日に公開されました。
NISTは公開後、初版について議論し改善するためのワークショップを複数回開催しました。2014年2月12日、NISTサイバーセキュリティフレームワークのバージョン1.0が公開されました。
## NISTサイバーセキュリティフレームワークのコア機能
NISTサイバーセキュリティフレームワークは、ベストプラクティスの概要を示す複数のコア機能で構成されています。これらの機能は手順として捉えるものではなく、サイバーセキュリティリスクの動的な性質に対処するために用いるものです。
#### ガバナンス
この機能は、組織の使命とステークホルダーの期待を踏まえ、残りの機能に優先順位を付けるために組織が何をできるかを判断するのに役立つ成果を提供します。
#### 識別
識別機能は、システム、資産、データ、能力に対するサイバーセキュリティリスクについて、組織としての理解を深める必要性を示します。この要素はビジネスに焦点を当て、リスク管理戦略と整合した形で取り組みの優先順位を付けられるようにします。
#### 防御
この機能は、組織が資産を保護し、サイバーセキュリティイベントの発生可能性や、それによって生じる影響を防止または低減する能力を支援します。
#### 検知
この機能により、サイバーセキュリティイベントが発生した、または発生することを示す異常、侵害の兆候、その他の有害なイベントを適時に発見し分析できます。
#### 対応
この機能は、インシデント管理、分析、緩和、レポート、コミュニケーションを対象とし、サイバーセキュリティインシデントの影響を封じ込めるのに役立ちます。
#### 復旧
この機能は、サイバーセキュリティインシデントの影響を軽減するとともに、復旧中に必要かつ適切なコミュニケーションを可能にするため、通常の業務運用を速やかに復旧することに重点を置いています。
これらの機能の究極の目標は、組織がサイバーセキュリティイベントにどのように備え、対応し、復旧するかについて、高レベルで戦略的な全体像を示すことです。
## NISTサイバーセキュリティフレームワークの実装
NISTサイバーセキュリティフレームワークが何を行い、どのように進化してきたかをしっかり理解したところで、どのように実装するのが最適か気になっていることでしょう。
NISTは、実装に向けて次のような7ステップのアプローチを推奨しています。
1. **優先順位付けとスコープ設定** - 保護する必要がある組織の目標と資産に優先順位を付けます。
2. **方向付け** - スコープ内のプロセス、システム、コンポーネント、およびそれらが準拠すべき主要なコンプライアンス規制について、自分自身とチームが理解を深めます。
3. **現状プロファイルの作成** - フレームワークのどの統制成果がすでに組織内で達成されているかを示し、まだ統合が必要なもののリストを作成します。
4. **リスク評価の実施** - 運用環境を分析し、サイバーセキュリティイベントが発生する可能性と、それらが及ぼし得る影響を判断します。
5. **目標プロファイルの作成**- 望ましいサイバーセキュリティ成果を説明できるよう、サイバーセキュリティフレームワークのカテゴリとサブカテゴリの評価に重点を置きます。
6. **ギャップの特定、分析、優先順位付け** - 組織内に存在するサイバーセキュリティ上のギャップを特定します。この分析をもとに、それらのニーズに対応するための優先順位付き計画を作成できます。
7. **アクションプランの実装** - 前のステップで見つかったすべての問題に対処するため、作成した計画を実行・実装します。
覚えておくべき点の一つは、このフレームワークは柔軟性に欠けるものではないということです。実際、このフレームワークには既存のセキュリティプロセスと統合できるだけの柔軟性があります。その仕組みは、上記の7つのステップの中で確認できるはずです。
## NISTサイバーセキュリティフレームワークを採用するメリット
NISTがフレームワーク導入の7ステップを示しているため、組織は、自分たちがどのリスクにさらされやすいか、それらのリスクに応じてどう計画すべきか、組織全体のコミュニケーションをどう改善し、コンプライアンスをどう強化するかについて、広範な概要を把握できます。組織の弱点とその緩和方法について学べることは、NISTフレームワークの重要なメリットの一つです。
> [米国連邦取引委員会](https://www.ftc.gov/business-guidance/small-businesses/cybersecurity/nist-framework)によると、NISTフレームワークは「規模を問わず企業がサイバーセキュリティリスクをよりよく理解、管理、低減し、ネットワークとデータを保護するのに役立ちます」。
NISTは組織ごとに異なることを理解しており、[パスワードを安全に保つための3つのヒント](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/)(これは普遍的に当てはまるものと考えるべきです)も提供しています。
## フレームワーク採用における課題と考慮事項
NISTサイバーセキュリティフレームワークは複雑な場合があります。上記の7つのステップに進む前に、コア機能を十分に理解することが重要です。長期的な成功を確実にするには、組織内で[サイバーセキュリティ文化](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)を醸成することが不可欠です。そうしないと、プロセスやシステムの大幅な変更に対する抵抗に直面することになります。
その他の課題には、次のようなものがあります。
- リソースの制約 - 現時点では、こうした変更を実装できるスタッフがいない可能性があります。
- サイバーセキュリティフレームワークを組織により適合させるために、時間をかけてカスタマイズする必要がある可能性が高いです。
- 脅威は常に進化しているため、セキュリティ対策もそれに追随する必要があります。
- サイバーセキュリティフレームワークは、すでに導入している既存のプロセスと統合するとよいでしょう。
- こうした要求に対応できるサイバーセキュリティ文化の醸成に直結する、ステークホルダーの関与を促すことは難しい場合があります。
## NISTサイバーセキュリティフレームワークのプロファイルとティア
NISTの実装ティアには、次の4つがあります。
- **ティア1****部分的** - セキュリティ手順が場当たり的、またはまったく存在しない企業。
- **ティア2****リスク情報活用型** - 直面する脅威を認識し、いくつかのポリシーを導入しているものの、連携の取れた戦略が不足している企業。
- **ティア3****反復可能** - 経営陣の承認を受けたリスク管理とサイバーセキュリティのベストプラクティスを備えている企業。こうした企業は競合他社をベンチマークにすることが多く、実践内容の整合性を確保するために他の組織と連携することもあります。
- **ティア4****適応型** - 銀行や医療など、規制の厳しい業界に属し、広範なリスク認識の向上に日常的に貢献している企業。
NISTによると、サイバーセキュリティフレームワークプロファイルとは「機能、カテゴリー、サブカテゴリーを、組織のビジネス要件、リスク許容度、リソースと整合させたもの」です。これらのプロファイルは、組織がサイバーセキュリティリスクを低減するためのロードマップを策定するのに役立ちます。
NISTは、カスタマイズ可能なサイバーセキュリティフレームワークの[組織プロファイルテンプレート](https://www.nist.gov/profiles-0)に加え、利用可能な[コミュニティプロファイル](https://www.nist.gov/cyberframework/csf-11-archive/community-profiles)の一覧も提供しています。
## NISTフレームワークに合わせた更新と進化
NISTサイバーセキュリティフレームワークは、絶えず変化するサイバーセキュリティ環境と新たな脅威を反映した定期的な更新を前提とする「生きた文書」として設計されていることを念頭に置いてください。そのため、サイバーセキュリティフレームワークが現在のニーズに対応し、継続的に改善していけるよう、組織が最新の脅威を常に把握しておくことが重要です。
組織がNISTサイバーセキュリティフレームワークとともに進化できるようにするには、[自社に最適なサイバーセキュリティ技術スタックの構築方法](https://bitwarden.com/ja-jp/blog/best-cybersecurity-for-business/)を検討するとよいでしょう。これにより、サイバーセキュリティフレームワークとともに進化できる最適なテクノロジーを活用できる体制を整えられます。
## Bitwardenを活用してサイバーセキュリティ態勢を強化する
言うまでもなく、セキュリティは組織にとって最も重要な注力分野の一つになっています。堅牢なサイバーセキュリティリスク管理の実践がなければ、企業は現実に存在するさまざまな脅威の被害に遭う可能性があります。NISTサイバーセキュリティフレームワークに加え、慎重な計画とコミュニケーションの助けを借りることで、組織のセキュリティは大きく向上する可能性があります。NISTサイバーセキュリティフレームワークに徹底的に取り組み、7つのステップに従い、常に更新と進化に備えることで、組織はサイバーセキュリティリスクからより適切に保護されます。
今すぐ始める準備はできていますか?組織を順調にスタートさせるため、パスワード管理ソリューションの導入を検討しましょう。詳しくは、[Bitwarden Businessプラン](https://bitwarden.com/ja-jp/products/business/)、[営業へのお問い合わせ](https://bitwarden.com/ja-jp/contact-sales/)、[プラン料金の比較](https://bitwarden.com/ja-jp/pricing/business/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/november-2022-spotlight-2023-global-password-decisions-survey/
---
# 2022年11月スポットライト:2023年グローバル・パスワード意思決定調査
今月号では、最新の2023年パスワード意思決定調査レポートや、業界トップ5のメールサービスプロバイダーのパスワードセキュリティランキングなど、データに基づくインサイトをたっぷりお届けします。
---
## 注目ハイライト

Bitwardenは2年連続で、IT調査・アドバイザリー企業Info-Tech Research Groupの一部門であるSoftwareReviewsによる[Password Management Data Quadrantレポート](https://bitwarden.com/ja-jp/blog/bitwarden-earns-gold-medal-in-2022-password-management-data-quadrant-report/)で、金メダリストおよびリーダーとして認定されました。この賞は実際のユーザーの集合知に基づくもので、順位は製品機能、ベンダー体験、能力、感情的評価に対するユーザー満足度に基づいています。

BitwardenはPropeller Insightsと提携し、企業の購買意思決定で重要な役割を担う、さまざまな業界の独立したIT意思決定者800人を対象に調査を行いました。今年の調査結果からは、サイバーセキュリティへの懸念がビジネス上の意思決定にどのような影響を与えているかなど、いくつかのテーマが明らかになりました。さらに、パスワードレス技術がビジネスワークフローに導入され始めており、49%がすでに導入している、または導入を予定していることも分かりました。[概要を読む](https://bitwarden.com/ja-jp/blog/password-decisions-survey-2023/)と、2023年パスワード意思決定調査についてさらに詳しくご覧いただけます。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites
[**業界リーダーのセキュリティランキング:個人用メールサービス編**](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-personal-email-services-edition/)
ほぼすべての人が個人用メールサービスを利用しているため、メールサービスが強力で一意のパスワードの使用をサポートすることは特に重要です。Bitwardenは最近、ユーザー総数で上位5つの個人用メールサービス(Gmail、Yahoo! Mail、Microsoft Outlook、iCloud、AOL)を調査しました。お使いの個人用メールサービスがパスワードに適しているかどうかを知るには、[結果](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-personal-email-services-edition/)をご覧ください。
[**業界リーダーのセキュリティランキング:ヘルス&フィットネスアプリ編**](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-health-and-fitness-apps/)
Research and Marketsは最近、フィットネスアプリ市場が2026年までに239.8億ドルに成長すると予測しました。そのため、フィットネスアプリが消費者データを保護するために今すぐ必要な対策を講じることが極めて重要です。Bitwardenは最近、アプリ利用状況に基づく上位5つのヘルス&フィットネスアプリ(Nike Run Club、Planet Fitness、Calm、Fitbit、My Fitness Pal)のパスワードセキュリティ手法を調査しました。お使いのフィットネスアプリの順位を確認するには、[結果](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-health-and-fitness-apps/)をご覧ください。
[**開発者が語るパスワードのベストプラクティス**](https://bitwarden.com/ja-jp/blog/developers-password-best-practices/)
開発者は、探究心あふれる問題解決者という特別な存在です。システムに関する深い知識により、私たちを取り巻くサイバー脅威や、データ侵害やID窃盗から身を守る方法を鋭く認識しています。では、パスワードセキュリティのアドバイスを共有するのに、これ以上ふさわしい人たちがいるでしょうか?開発者コミュニティが、[この質問にどう答えたか](https://bitwarden.com/ja-jp/blog/developers-password-best-practices/)をご覧ください。「パスワードセキュリティについて、他の人にも知ってほしいことは何ですか?」
[**ビジネスにおけるパスワード管理の5つのベストプラクティス** ](https://bitwarden.com/ja-jp/blog/five-best-practices-for-password-management/)
多くの組織がサイバーセキュリティを最優先事項にしようと取り組む中、その重要な一環として、一般ユーザーにパスワードセキュリティのベストプラクティスを教育し、実践できるよう支援することがあります。適切なパスワード衛生を実現する最も簡単な方法の1つは、組織全体に強力なパスワード管理ソリューションを導入することです。職場でのパスワード[セキュリティのベストプラクティス](https://bitwarden.com/ja-jp/blog/five-best-practices-for-password-management/)について詳しく見てみましょう。
[**Bitwardenのデータ侵害レポートの使い方**](https://bitwarden.com/ja-jp/blog/how-to-use-the-data-breach-report-in-bitwarden/)
ハッカーは常にアカウントに侵入する新しい方法を見つけており、データ侵害は当たり前になりつつあります。Firewall Timesによると、2022年8月だけで130社以上が侵害を受けました。幸い、Bitwardenには、オンラインデータを危険にさらす可能性のあるデータ侵害について最新情報を把握するのに役立つ便利なレポートがあります。[データ侵害レポート](https://bitwarden.com/ja-jp/blog/how-to-use-the-data-breach-report-in-bitwarden/)の仕組みをご覧ください。
[**残ったIT予算を企業向けパスワードマネージャーに使うべき理由**](https://bitwarden.com/ja-jp/blog/why-your-it-budget-should-be-used-on-a-company-password-manager/)
会社にパスワードセキュリティを導入することは、機密性の高い認証情報を守り、ITチーム、経営幹部、全従業員を保護するための重要な投資です。[記事](https://bitwarden.com/ja-jp/blog/why-your-it-budget-should-be-used-on-a-company-password-manager/)で、企業向けパスワードマネージャーの価値と、残った予算を今どう活用し、来年に向けてどう計画できるかをご確認ください。
## コミュニティスポットライト
Bitwarden コミュニティのメンバーが、他のユーザーの質問に答えたり、ベストプラクティスのヒントを提供したりして支援してくださることほど、私たちにとってうれしいことはありません。Reddit の Bitwarden コミュニティメンバーによる最近のやり取りをご紹介します。
**u/sanjosanjo**さんが Reddit で質問しました:
「最大6ユーザーまでのファミリープランとは、6つの別々の保管庫があるという意味ですか?」
**u/djasonpenney**さんは次のように回答しました:
「ファミリーは基本的に、6人のメンバーを持つ[組織](https://bitwarden.com/ja-jp/help/getting-started-organizations/)です。無料プランまたはプレミアムプランでは、もう1人と共有できる非常に限定的な組織を作成できます。
共有の基本単位はコレクションです。保管庫の項目をコレクションに移動すると、そのコレクションを共有した相手がその項目を表示できます。」
Bitwarden を最大限に活用できるよう他の人を支援してくれた**u/djasonpenney**さんに心から感謝します!
詳しくは [bitwarden.com/getinvolved](https://bitwarden.com/ja-jp/getinvolved/) をご覧ください。Bitwarden コミュニティに参加するその他の方法を確認できます。また、ぜひ[登録](https://bitwarden.com/ja-jp/help/releasenotes/#release-announcements/)して、製品アップデートを受信トレイに直接お届けできるようにしてください。
## 今後のイベント

オープンソースセキュリティの進歩と、そうしたツールの活用が顧客や消費者との信頼構築にどのように役立つかを探るため、ぜひご参加ください。第3回となる Open Source Security Summit では、ユーザー、ビジネスリーダー、業界の先見者が集まり、今後の道筋を描き、オープンソースセキュリティソリューションの未来に光を当てます。[今すぐ登録](https://hopin.com/events/open-source-security-summit-2022/registration)して、この無料バーチャルイベントにご参加ください!
**その他の今後のイベント**
- [Bitwarden Brilliance:CLI のインストールと暗号化バックアップ](https://www.twitch.tv/BitwardenLive):12月1日 12:00 PM EDT
- [月例保管庫アワー](https://www.crowdcast.io/e/bitwarden-vault-hours-30):12月2日 12:00 PM EDT
- [週次ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/):毎週水曜日 12:00 PM EDT
- [2022 Bitwarden Developer Forum](https://www.crowdcast.io/e/2022bitwardendevforum/register):12月15日 12:00 PM ET
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればぜひお知らせください。
**それでは、また次回。**
Bitwarden チーム
## Bitwarden が 2022 年の「Best Place to Work」に認定されました!
Bitwarden チームへの参加にご興味がありますか?募集中の役割については、[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/november-2023-spotlight-hot-off-the-press-enterprise-self-hosting-now-available/
---
# 2023年11月スポットライト:最新ニュース - エンタープライズ向けセルフホスティングが利用可能に
11月のニュースレターで Bitwarden の最新情報をご覧ください
---
## 注目のハイライト
[](https://bitwarden.com/data-security-in-age-of-ai/)
*セキュリティとイノベーションの両立*
AI がデータにとって脅威かどうかではありません。問題は、その脅威がどれほど深刻で、IT チームが備えられているかです。新しい eBook「[AI 時代におけるセキュリティとイノベーションの両立」](https://bitwarden.com/ja-jp/data-security-in-age-of-ai/)では、イノベーションを推進しながらセキュリティを維持するというジレンマに対処するため、710名の IT プロフェッショナルを対象とした最新調査の結果を紹介しています。
[](https://bitwarden.com/blog/log-into-bitwarden-with-a-passkey/)
*パスキーで Bitwarden にログイン*
直近の1月リリースにより、すべての Bitwarden ユーザーが [パスキーでウェブ保管庫にログイン](https://bitwarden.com/ja-jp/blog/log-into-bitwarden-with-a-passkey/)できるようになりました。ユーザー名やパスワードを入力する必要はありません。パスキーはパスワードよりも強力で安全であり、推測されることがなく、フィッシングにも耐性があります。このベータ実装により、パスキーを暗号化プロセスの一部として使用でき、利便性とエンドツーエンドの暗号化を両立できる仕組みをご紹介します。
## この更新内容を気に入っていただけましたか?今すぐ登録しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の Bits and Bites
[**Bitwarden アカウントをすばやく簡単に切り替え**](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/)
Bitwarden パスワードマネージャーのブラウザー拡張機能、デスクトップアプリ、モバイルアプリでは、複数のアカウントに同時にログインした状態で、Bitwarden アカウントをすばやく切り替えられます。詳しくは、[簡単な手順と FAQ](https://bitwarden.com/ja-jp/blog/account-switching-phased-rollout-for-bitwarden-clients/)をご覧ください。
[**調査結果:AI 時代におけるセキュリティ意識**](https://bitwarden.com/ja-jp/ai-and-cybersecurity-report/)
Bitwarden は調査会社 The Starr Conspiracy と提携し、710名の IT プロフェッショナルにアンケートを実施して、AI 時代におけるセキュリティ意識を把握しました。その結果、IT プロフェッショナルが感じている安全性と実際のセキュリティ体制との間に大きなギャップがあることが明らかになりました。[完全版レポートを入手](https://bitwarden.com/ja-jp/ai-and-cybersecurity-report/)。
[**Bitwarden パスワードマネージャーの保管庫健全性レポートで安全を維持**](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)
同じパスワードを複数のサイトで使っていませんか?ご自身のパスワードが流出済み、またはデータ侵害に含まれていたことがあるか気になったことはありませんか?こうした情報をすべて調べるにはどうすればよいでしょうか?お使いのパスワードマネージャーが Bitwarden なら、これらの詳細をすぐに確認できます。この[ガイド](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)では、Bitwarden のレポートセクションで提供される情報が、一般的なデジタルセキュリティの確保にどのように役立つかを説明しています。
[**シークレット管理の進化するトレンド**](https://bitwarden.com/ja-jp/resources/presentations/evolving-trends-in-secrets-management/)
企業が DevOps パイプラインの高速化と安全確保、開発者が使用するアプリケーションやエコシステムの増加への対応、シークレット関連のデータ侵害の防止に取り組む中、シークレット管理は急速に進化しています。[プレゼンテーション](https://bitwarden.com/ja-jp/resources/presentations/evolving-trends-in-secrets-management/)で、シークレット管理における進化するトレンドについての知見をご確認ください。
[**チーム向けパスワードマネージャーでビジネスを保護**](https://bitwarden.com/ja-jp/blog/secure-your-business-with-a-team-password-manager/#:~:text=A%20password%20manager%20for%20teams,for%20individual%20and%20team%20passwords./)
多くの企業がリモートで業務を行う中、IT部門のビジネスリーダーは、強固なセキュリティプラクティスの定着にこれまで以上に注意を払う必要があります。チーム向けパスワードマネージャーとは何か、またリモート従業員にとってなぜ有益なのかについては、[詳細](https://bitwarden.com/ja-jp/blog/secure-your-business-with-a-team-password-manager/#:~:text=A%20password%20manager%20for%20teams,for%20individual%20and%20team%20passwords./)をご覧ください。
[**カレンダーに登録したいサイバーセキュリティ啓発記念日**](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)
季節を問わず、データのバックアップやパスワードの保護など、自分自身と周囲の人々をオンラインで安全に保つための行動を取ることが重要です。安全を守るための重要な方法を取り上げた、こちらの[サイバーセキュリティ記念日](https://bitwarden.com/ja-jp/blog/cybersecurity-awareness-holidays/)をご覧ください。
[**Titanom Technologies、Bitwarden シークレットマネージャーで開発者のシークレットを保護**](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/)
この[ケーススタディ](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/)では、教育ソフトウェア企業の Titanom Technologies が Bitwarden シークレットマネージャーを導入し、開発者のセキュリティを強化して生産性を向上させた方法をご紹介します。
## コミュニティスポットライト
オンラインの世界で安全を保つには、互いの協力が欠かせません。だからこそ、すべての人にセキュリティを提供するという Bitwarden のミッションにおいて、グローバルコミュニティは重要な存在です。今月のニュースレターでは、[**あるユーザーストーリーにスポットライトを当てています**](https://www.reddit.com/r/Bitwarden/comments/196m5u2/forgot_master_password_lucky_moment/)。このストーリーは、マスターパスワードを安全な場所に保管し、万一に備えて緊急連絡先を追加しておくことの大切さを思い出させてくれます。
[](https://www.reddit.com/r/Bitwarden/comments/196m5u2/forgot_master_password_lucky_moment/)
*マスターパスワードを忘れた場合*
## Bitwarden Live に参加
[](https://events.ringcentral.com/events/cybersecurity-according-to-a-hacker/registration)
*ウェブキャスト - 2月29日 - デジタル時代のVIP保護:ハッカーが語るサイバーセキュリティ*
倫理的ハッカーで CEO の Rachel Tobac を迎え、VIP がオンラインで安全を保つためのガイドをテーマにしたファイアサイドチャットを開催します。ライブハッキングデモも実施します!このウェブキャストでは、ソーシャルエンジニアリング攻撃に気づき、それを防ぐ方法や、脅威に直面する中で継続的にデジタルの安全性とセキュリティを維持するためのベストプラクティスを学べます。[**今すぐ席を確保!**](https://events.ringcentral.com/events/cybersecurity-according-to-a-hacker/registration)
## 今後のイベント
- [**週次ライブデモ:**](https://bitwarden.com/ja-jp/bitwarden-demo/)**毎週水曜日午前9時(PST)** Bitwarden パスワードマネージャーのビジネス向け機能と性能をライブでご案内します。ライブQ&Aで質問もできます。
- [**マネージドサービスプロバイダー(MSP)向けデモ:**](https://us02web.zoom.us/webinar/register/WN__C_hKlBZTVO_ATWLOlWdXQ#/registration)**2月8日午前8時(PST)** MSP向けの管理者トレーニングセッションに参加して、ベストプラクティスを学びましょう

今月はここまでです。製品の最新情報やオンラインセキュリティのヒントについては、Bitwarden の[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それではまた次回、**
Bitwarden チーム
## 読者の皆さま、こんにちは!
月刊 Bitwarden ニュースレターの改善と、皆さまが最も関心のある情報の提供に役立てるため、こちらの[2分で終わる](https://forms.bitwarden.com/newsletter)アンケートにご協力ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/november-2025-spotlight-the-fastest-way-to-log-in/
---
# 2025年11月のスポットライト:最速のログイン方法
## 注目のハイライト
#### **ワンタップ。それだけでログイン完了。**
Bitwardenのパスキーによるログインが、Chromiumベースのブラウザー拡張機能で利用できるようになりました。Chrome、Edge、Braveで、ハードウェアキー、生体認証のワンタップ、またはFace IDを使って保管庫に便利にアクセスできます。これは単に速いだけではありません。パスキーはフィッシングに強く、推測できないため、どれほど強力なパスワードよりも格段に安全です。[パスワードレスログインの実際の仕組みを見る](https://bitwarden.com/ja-jp/blog/log-into-bitwarden-with-a-passkey/)。
#### **Bitwardenのセキュリティタスクづくりにご協力ください**
Bitwardenは、セキュリティタスクと監視のための専用スペースを構築中で、そのデザインには皆さまのフィードバックが反映されます。初期コンセプトを確認し、うまくいく点(または改善点)を[5分間のアンケート](https://participant.use2.usertesting.com/se/invite/7ea93315-612e-49b1-83f9-ed38dfca2288)でお聞かせください。皆さまのご意見が最終製品を決定します。
## プロのヒント
**新しいハブでBitwardenをもっと早く学べます**
学習ツールをもっと増やしてほしいというご要望にお応えしました!セットアップガイド、使い方、上級者向けチュートリアルに加え、今後数週間で公開される多数の新しい動画コンテンツをご覧いただけます。セキュリティ初心者の方も、スキルを磨きたい方も、[必要なものはすべてワンクリックで手に入ります](https://bitwarden.com/ja-jp/help/courses/)。ブックマークをお忘れなく!
**このホリデーシーズンをもっと賢く、もっと安心して旅しましょう**
Bitwardenの自動入力は、パスワードの入力だけにとどまりません。TSA PreCheckの数値、リワードプログラムID、緊急連絡先、旅行日程全体を整理されたフォルダーに保存できるため、すべてワンタップでアクセスできます。さらに、カスタムフィールドを使えば、3つの要素が必要なログイン(ユーザー名+パスワード+絶対に覚えていないメンバーシップ番号)も自動入力できます。空港のチェックインで慌てることはもうありません。こちらの[旅行ハック](https://bitwarden.com/ja-jp/blog/take-off-with-autofill-for-travel-sites/)
**ゲームアカウントをハッカーから守る**
ゲームアカウントは、クレジットカード、個人情報、そして長年かけて手に入れた戦利品や実績が詰まった、ハッカーにとっての宝の山です。Steam、Nintendo、Epic Gamesのようなプラットフォームアカウントは、侵害の主要な標的です。さらに怖いことに、保護者の42%が、幼い子ども(3〜5歳)がすでにオンラインで個人情報を誤って共有したことがあると報告しています。ゲームのセキュリティはかつてないほど重要になっています。5分でアカウントをしっかりロックする方法をご紹介します。
**万一に備えてバックアッププランを準備しましょう**
人生には予想外のことがつきものです。スマートフォンの紛失、ノートパソコンの故障、緊急のアクセスが必要になることもあります。Bitwardenの[セキュリティ準備キット](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)を使えば、マスターパスワード、2FAコード、復旧情報を1か所に安全に保存できます。さらに、[緊急アクセス](https://bitwarden.com/ja-jp/blog/bitwarden-launches-emergency-access/)の設定方法を学べば、いざというときに信頼できる連絡先が保管庫を救出できます。ボーナスのプロヒント:多くの人が最後の確認手順を忘れてしまい、結局ロックアウトされてしまいます。そうならないようにしましょう。[必要になる前に、この5分間のガイドをご覧ください。](https://www.youtube.com/watch?v=bdrSazqJgJw&t=1945s)
**リストの誰にでも喜ばれるギフト**
一年中役立つ、意味のあるギフトをお探しですか?[セキュリティを贈りましょう。](https://bitwarden.com/ja-jp/blog/gifting-bitwarden-with-paypal/)Bitwardenプレミアムは外食ランチよりも安く、1年分の高度な保護を提供します。PayPalで支払い、サインアップリンクを共有するだけで完了です!受け取った方は、パスワード生成ツール、生体認証によるロック解除、緊急アクセスの設定、そして安心を手に入れられます。毎日必ず使われるギフトです。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/ocrolus-guards-against-credential-theft-and-password-reuse-with-bitwarden/
---
# Ocrolus、Bitwardenのパスワード管理で認証情報の窃取とパスワードの使い回しを防止
OcrolusはBitwarden パスワードマネージャーで成功するセキュリティプログラムを構築しています。
---
多くの企業は二要素認証(2FA)やシングルサインオン(SSO)を採用している一方で、従業員向けにビジネス用のパスワード管理ソリューションを提供していない場合があります。そのことは、[2023年Bitwarden World Password Day調査](https://bitwarden.com/ja-jp/resources/world-password-day/)の結果からも明らかです。職場でパスワードマネージャーの使用を義務付けられていると回答した人は、わずか23%でした。
セキュリティ担当VP兼最高情報セキュリティ責任者(CISO)のJulian Cohen氏が所属する[Ocrolus](https://www.ocrolus.com/)は、ニューヨークを拠点とする文書自動化ソフトウェアプロバイダーです。同氏によれば、より多くの企業がパスワードマネージャーの導入を検討すべきです。Ocrolusの場合、同社はBitwardenの導入を選択しました。
Cohen氏は次のように述べています。「認証情報の窃取やパスワードの使い回しがアカウント乗っ取りに悪用され、組織に対する最も一般的な攻撃の一つに急速になりつつある中、当社ではアカウントセキュリティの包括的な計画を策定しました。当然ながら、その中には[2FA](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)、[SSO](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)、漏えいした認証情報の監視などが含まれます。しかし、ユーザーのメインのSSOアカウントや、SSOや2FAに対応していないシステム、その他のシャドーITシステム、あるいは単発のアカウントでは、最も効果的な制御策はパスワードマネージャーです。」
Cohen氏は従業員に、各アカウントで[一意でランダムなパスワード](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)を使用するよう勧めています。そのための最も簡単な方法は、パスワードマネージャーで生成されたものを利用することだと同氏は考えています。パスワードマネージャーはパスワードの保存も行うため、パスワードを安全に保つための「低摩擦」で効果的なテクノロジーだと同氏は見ています。
この考えは、[World Password Day調査](https://bitwarden.com/ja-jp/resources/world-password-day/)の他の結果からも裏付けられます。世界の回答者の大多数である85%が複数のサイトでパスワードを使い回しており、58%がパスワードを記憶に頼っています。世界の回答者の5人に1人(20%)は、過去18か月以内にデータ侵害の影響を受けたと回答しています。データ侵害に巻き込まれること自体は防げない場合もありますが、パスワードを使い回している人には連鎖的な影響が及びがちです。
新しいツール、特にセキュリティツールを人々に採用してもらうことは、企業の保護と安全性の維持に役立ちます。一方で、IT部門とユーザーには追加の手順も必要になります。Ocrolusは[Bitwarden SCIM(クロスドメインID管理システム)](https://bitwarden.com/ja-jp/help/about-scim/)を利用して、メンバーとグループを自動的にプロビジョニングしました。また、Bitwardenの使い方に関するトレーニングとドキュメントをユーザーに提供し、その有効性についても説明しています。
「OcrolusのTechOpsチームから多くのサポートを受けています」とCohen氏は述べています。「彼らはBitwardenの技術サポートを提供し、自分たちでも利用しており、新しいアカウントのプロビジョニングや共有認証情報の保存にも使用しています。」
Ocrolusがどのように成功するセキュリティプログラム(現在はBitwardenも含む)を構築してきたかを考えると、同社は、何がどこにあるかについての優れた棚卸しと状況把握、組織内で最もリスクの高い部分の理解、そして優先順位付けへの注力によって恩恵を受けてきたとCohen氏は考えています。
「何かを保護しようとして過剰に設計したり、あらゆる種類のツールを導入しようとしたりすることはいくらでもできます」とCohen氏は述べています。「私が常に行うのは、まず敵対者から考えることです。敵対者が誰なのか、どのように計画し行動するのか、目的や動機は何か、どのようなリソースと制約があるのかを理解できれば、敵対者に何が見えている可能性があるのか、そして彼らがどのように計画し行動するのかを理解できるようになります。」
そうすることで、企業は発生する可能性の高い攻撃のタイプをよりよく理解でき、その情報を使って導入すべき最適なセキュリティツールを判断できるとCohen氏は考えています。多くの場合、そのツールセットにはパスワード管理ソリューションが含まれる可能性があります。
## 目次
[インタビューを見る](https://bitwarden.com/ja-jp/resources/ocrolus-guards-against-credential-theft-and-password-reuse-with-bitwarden/#watch-the-full-interview/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/ocrolus-guards-against-credential-theft-and-password-reuse-with-bitwarden/#get-started-with-bitwarden/)
年次開催の[Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)について詳しくご覧ください。
## インタビュー全編を見る
[](https://www.youtube.com/watch?v=cGyKYiVI0FM)
*[Watch on YouTube](https://www.youtube.com/watch?v=cGyKYiVI0FM)*
> この年次カンファレンスの詳細は[opensourcesecuritysummit.com](https://bitwarden.com/ja-jp/open-source-security-summit/)をご覧ください。
## Bitwardenを始める
ビジネスでBitwardenを試してみませんか?[14日間のビジネストライアル](https://bitwarden.com/ja-jp/pricing/business/)を今すぐ開始して、チームや社内の同僚をオンラインで保護しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/october-2023-spotlight-bitwarden-introduces-passkey-two-step-login-for-all/
---
# 2023年10月スポットライト:Bitwarden、すべてのユーザー向けにパスキーによる2段階ログインを導入
FIDO2セキュリティキーの使用を含む、パスキーによる2段階ログインが、すべてのBitwardenユーザーにご利用いただけるようになりました。
---
## 注目のハイライト
[](https://bitwarden.com/resources/security-survey-developer-secrets-and-the-future-of-passkeys/)
*公開版 開発者調査2024 - 結果*
Bitwardenは600人を超える開発者を対象に調査を実施しました。その結果、業務アプリケーションにおいてパスキーのような最新の認証方式への移行が進んでいることが明らかになりました。一方で、定期的なセキュリティトレーニングにもかかわらず、リスクの高い慣行が続いていることも示されています。[全結果をご覧ください](https://bitwarden.com/ja-jp/resources/security-survey-developer-secrets-and-the-future-of-passkeys/)。サイバー攻撃における生成AI利用のリスクなど、さらに詳しいインサイトを確認できます。
[](https://bitwarden.com/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)
*fido2 webauthn.png*
誰もがオンラインで安全に過ごせるべきです。Bitwardenは、誰もハッキングされない世界を思い描き、個人利用向けに機能が充実した無料のパスワードマネージャーを提供しています。2023年9月リリースに関するこの[ブログ記事](https://bitwarden.com/ja-jp/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)では、Bitwardenへのログイン時に、Bitwardenがすべてのユーザーにパスキーによる2段階ログインをどのように提供するかをご紹介します。
## この更新情報をお楽しみいただけましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites
[**スミッシングとは?チームがSMSフィッシング攻撃を見分け、回避できるようにする方法**](https://bitwarden.com/ja-jp/blog/what-is-smishing/)
SMSフィッシング攻撃を略したスミッシングとは、サイバー犯罪者になりすました人物が、リンクのクリックや情報のダウンロードを促すテキストメッセージを個人に送る詐欺手法を指します。スミッシング攻撃からビジネスを守るには、こちらの役立つ[ヒント](https://bitwarden.com/ja-jp/blog/what-is-smishing/)をご覧ください。
[**グラム・リーチ・ブライリー法がデータセキュリティの慣行をどのように規定しているか**](https://bitwarden.com/ja-jp/blog/gramm-leach-bliley-act-data-security-practices/)
1999年に米国議会で制定されたグラム・リーチ・ブライリー法(GLBA)は、当初、金融業界の近代化を目的としていました。また、顧客に代わって情報を管理する金融機関に対するプライバシーとセキュリティの要件も定めました。GLBAの適用範囲は広範ですが、この[記事](https://bitwarden.com/ja-jp/blog/gramm-leach-bliley-act-data-security-practices/)では、データセキュリティの慣行に関する規制と、企業全体で利用するパスワードマネージャーがコンプライアンスをどのように支援するかに焦点を当てています。
[**デジタルフットプリントを保護する方法**](https://bitwarden.com/ja-jp/blog/how-to-protect-your-digital-footprint/)
Authority Magazineのインタビューで、BitwardenのCTOであるKyle Spearrinは次のように述べています。「デジタルフットプリントに残す手がかりには注意してください。デジタル上の不要な痕跡を整理するベストプラクティスを活用し、インターネット上で必要以上の情報を共有しないようにしましょう。」デジタルフットプリントを保護するには、こちらの[推奨事項](https://bitwarden.com/ja-jp/blog/how-to-protect-your-digital-footprint/)をご覧ください。
[**SIEM向けにPantherをBitwardenと併用してBitwardenイベントを監視する**](https://bitwarden.com/ja-jp/resources/use-panther-with-bitwarden-for-siem-to-monitor-bitwarden-events/)
PantherはクラウドネイティブのSIEMソリューションで、大量のデータを処理できるため、セキュリティチームはインフラに関するセキュリティ上の懸念を迅速かつ理解しやすい形で調査できます。Pantherは不審なアクティビティを検出し、潜在的な脅威が特定されると、IT、DevOps、サイト信頼性エンジニアリングの各チームにアラートを生成します。この[リソース](https://bitwarden.com/ja-jp/resources/use-panther-with-bitwarden-for-siem-to-monitor-bitwarden-events/)では、PantherとBitwardenを併用するメリットを詳しく説明しています。
[**SECのサイバー報告規則を理解する**](https://bitwarden.com/ja-jp/blog/making-sense-of-sec-cyber-reporting-rules/)
2023年7月、米国証券取引委員会(SEC)は、企業に対し、「重要なサイバーセキュリティインシデント」を発見から4日以内に開示し、「サイバーセキュリティリスク管理、戦略、ガバナンス」について年次更新を提供することを義務付ける規則を採択しました。これらの[規則](https://bitwarden.com/ja-jp/blog/making-sense-of-sec-cyber-reporting-rules/)が上場企業にどのような影響を与えるかをご確認ください。
[**ビジネスに最適なサイバーセキュリティ技術スタックを構築する方法**](https://bitwarden.com/ja-jp/blog/best-cybersecurity-for-business/)
さまざまな業界の独立系IT意思決定者を対象にしたBitwarden 2023 Password Decisions Surveyによると、60%が過去1年以内に自社の組織でサイバー攻撃を経験したと報告しています。サイバー犯罪者からビジネスを守るには、こちらの解説をご覧ください:[サイバーセキュリティ技術](https://bitwarden.com/ja-jp/blog/best-cybersecurity-for-business/) - ファイアウォールセキュリティ、ウイルス対策ソフトウェア、セキュリティ情報イベント管理(SIEM)、パスワードセキュリティ。
## コミュニティスポットライト
[](https://www.reddit.com/r/Bitwarden/comments/17h8x4b/dont_get_yourself_locked_out_series_1/)
*ArmadilloMuch2491 コミュニティスポットライト*
Bitwardenコミュニティの創造性を、私たちは大変高く評価しています。特に、Bitwarden製品への理解を深める手助けとなる取り組みに感謝しています。
今月のニュースレターでは、Redditユーザーの [ArmadilloMuch2491](https://www.reddit.com/user/ArmadilloMuch2491/) さんによる、Bitwardenバックアップを安全に保護する方法を解説したイラスト付きインフォグラフィックシリーズを紹介します。ディスカッションには [こちら](https://www.reddit.com/r/Bitwarden/comments/17h8x4b/dont_get_yourself_locked_out_series_1/) からご参加ください。
## Bitwarden 101
Bitwardenパスワードマネージャーを管理者またはエンドユーザーとして使い始める方法を紹介する短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/#tag:bitwarden-101/)をご覧ください。
## 近日開催のイベントに参加
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2023*
第4回年次Open Source Security Summitでは、この無料バーチャルイベントにビジネスリーダー、業界の先見者、テクノロジーユーザーが集まり、オープンソースセキュリティソリューションの今後の道筋を描き、その未来に焦点を当てます。[**今すぐ登録**](https://bitwarden.com/ja-jp/open-source-security-summit/)して、オープンソースセキュリティの進歩と、オープンソースツールの活用が顧客や消費者との信頼構築にどう役立つかをご確認ください。
**その他の近日開催イベント**
- [**週次ライブデモ:**](https://bitwarden.com/ja-jp/bitwarden-demo/)**毎週水曜日 米国東部夏時間午後12時** Bitwardenパスワードマネージャーのビジネス向け機能をライブでご紹介します。ライブQ&Aで質問もできます。
- [**Bitwardenとパスキー:**](https://bitwarden.com/ja-jp/bitwarden-demo/)**11月9日 米国東部夏時間午後12時** Bitwardenチームと一緒に、パスキーについて話し合いましょう。パスワードレスのメリット、パスワードレスソリューションとしてのパスキー、Bitwardenでのパスキーの利用方法、ご自身のウェブサイトやアプリにパスキーを簡単に追加する方法を学べます。
- [**マネージドサービスプロバイダー(MSP)デモ:**](https://us02web.zoom.us/webinar/register/WN__C_hKlBZTVO_ATWLOlWdXQ#/registration)**11月9日 米国東部夏時間午後12時** MSP向けの管理者トレーニングセッションに参加して、クライアントを迅速に立ち上げるためのベストプラクティスを学びましょう。
- [**保管庫アワー:**](https://www.crowdcast.io/c/bitwarden-vault-hours-35)**11月10日 米国東部夏時間午後12時** Bitwarden版の「オフィスアワー」に参加して、協力的な対話に加わり、Bitwardenチームに質問したりライブでフィードバックを共有したりできます。
- [**Open Source Security Summit**](https://bitwarden.com/ja-jp/open-source-security-summit/):**12月7日 米国東部夏時間午前10時** Brian Krebs、OpenAIのZack Kass、ホワイトハットハッカーのRachel Tobacなどの業界リーダーとともに、オープンソースソリューションをたたえ、セキュリティの未来について議論するこの年次イベントに今すぐご登録ください。
今回は以上です。その他の製品更新情報やオンラインセキュリティのヒントについては、Bitwarden [ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それでは、また次回。**
Team Bitwarden
## Bitwardenが2023年のBest Place to Workに認定されました!
Bitwardenチームへの参加に興味がありますか?募集中の役割については、[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/october-2025-spotlight-submit-a-must-see-list/
---
# 2025年10月の注目情報:必見リストを投稿しよう
## 注目ハイライト
#### **2025 Open Source Security Summit:必見リスト**
**ペースを落とすことが、最大の競争優位になるかもしれません**
サイバーセキュリティの専門家Rick Howard氏は、次のように明かします。「*あるテーマについて本を1冊読んだことがあるなら、その話題ではその場で一番詳しい人になっている可能性が高い。なぜなら、もう誰も本を読まないからだ*」。彼は要約やAIによるダイジェストを流し読みする姿勢に疑問を投げかけ、Cyber Security Canon Projectを通じて深く読むことの重要性を訴えています。[基調講演を見る](https://www.youtube.com/watch?v=kxedTJG7T4A&list=PL-IZTwAxWO4X2QU8uqM3jGzVIJ3w83x97)。
**ビットコインは追跡不可能のはずだった――そうではないと判明するまでは**
WIREDのAndy Greenberg氏が、ビットコインが匿名化ツールから法執行機関にとって最強の武器へと変貌した経緯を明らかにします。ブロックチェーン分析により、捜査官はSilk Roadから児童搾取組織まで数々の事件を解決し、世界中で数十億ドル規模の押収と数百人の逮捕を可能にしました。[対談をご覧ください。](https://www.youtube.com/watch?v=Bakz_pBVZlE)
**ハッカーがマルウェアを書くのをやめ、代わりに盗んだ認証情報を売るようになった理由**
UpwindのCSOで元Twitter CISOのRinki Sethi氏が、その変化を解説します。認証情報を盗むほうがマルウェアを作るより簡単で、攻撃者はいったん侵入すれば防御を悠々とすり抜けてしまいます。対策は、AIを活用したコンテキスト検知とランタイム監視で、犯行の最中に悪意ある人物を捕まえることです。[防御戦略を学ぶ。](https://www.youtube.com/watch?v=OYkjwYKEi4w)
#### **Bitwardenが悪意ある攻撃者より先にセキュリティバグを見つける方法をご存じですか?**
Bitwardenは、HackerOneのバグバウンティプログラムとの提携を通じて、世界中の倫理的ハッカーにセキュリティ上の欠陥の発見を呼びかけています。[このコミュニティがどのように欠陥を発見し](https://www.youtube.com/watch?v=piCyyNnFPY0&t=1120s)、侵害を防いでいるのか、Bitwardenチームの話をお聞きください。
## プロのヒント
#### **Microsoft Edgeブラウザーのパスワードをワンクリックでインポート**
Bitwardenは現在、[Edge、Opera、Vivaldiからパスワードを直接インポート](https://bitwarden.com/ja-jp/blog/import-directly-into-bitwarden-from-browsers/)して暗号化された保管庫に保存できます。暗号化されていないエクスポートファイルの管理を心配する必要はありません。
#### **1台のデバイスですべてをロック解除**
Bitwardenのブラウザー拡張機能で、[ログイン用の新しいデバイスを承認](https://www.youtube.com/watch?v=piCyyNnFPY0&t=1120s)できるようになりました。すでにスマートフォンでログインしていますか?マスターパスワードを入力せずに、それを使ってノートPCを承認できます。
#### **友人がまだ「Password123」を使っているなら、これを見せてあげましょう**
身近な人が、難しそうという理由でパスワードマネージャーを避けているなら、[Bitwardenを簡単に始める方法](https://www.youtube.com/watch?v=mtwiEMHuY4k)を紹介する2分間の動画を見せてあげましょう。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/old-delete-monitor-bitwarden-events-using-microsoft-sentinel-siem/
---
# OLD DELETE: Microsoft Sentinel SIEM を使用して Bitwarden イベントを監視
Bitwarden が Microsoft Sentinel と連携し、堅牢なセキュリティ情報イベント管理(SIEM)を実現して、悪意ある攻撃やネットワーク侵害からの防御を支援する方法をご覧ください
---
Splunk は、マルチクラウドおよびオンプレミス環境の大量のデータを可視化するために使用される、セキュリティおよびオブザーバビリティツールです。このソリューションは、稼働時間、異常、障害、不審なアクティビティなどの重要な指標に関するインサイトを提供します。こうしたクラウドオブザーバビリティのインサイトにより、Splunk は悪意のあるアクティビティを検出し、データセキュリティイベントが発生した際に IT、DevOps、SRE チームへ通知できます。
Bitwarden と [Splunk](https://www.splunk.com/) は連携してセキュリティ情報イベント管理(SIEM)を提供し、悪意のある攻撃やネットワーク侵害から防御します。SIEM 技術は、オンラインアプリケーションに対する潜在的な脅威を特定すると同時に、クラウドインフラデータのコンプライアンスとセキュリティ管理をほぼリアルタイムで提供します。これは、さまざまなデータソースで発生する詳細なイベントのコレクションを記録することで実現されます。
Bitwarden と Splunk を使用すると、パスワード管理に関するアクティビティの詳細情報を収集し、視覚的なダッシュボードに表示して簡単に監視できます。この 2 つが連携することで、ユーザーアクティビティ、パスワード変更、共有パスワードなど、特定の Bitwarden 組織に関する有用なインサイトが得られます。他のインフラ、アプリ、ネットワークの監視と組み合わせることで、Splunk は企業のセキュリティを包括的に可視化します。

## 目次
[Bitwarden と Splunk を併用するメリット](https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-splunk-for-siem-management/#the-benefits-of-bitwarden-and-splunk-together-include/)
[連携の詳細:公式 Bitwarden Splunk アプリ](https://bitwarden.com/ja-jp/resources/monitor-bitwarden-events-using-splunk-for-siem-management/#integration-details-the-official-bitwarden-splunk-app/)
[](https://bitwarden.com/resources/presentations/security-incident-and-event-management-siem/)
## Bitwarden と Splunk を併用するメリットは次のとおりです
- 不審なアクティビティに関するアラートと、Bitwarden ログからの詳細なレポート
- SIEM の監視範囲を Web サイトやアプリケーションの認証情報まで拡張
- 簡単に監視できる視覚的なダッシュボードとイベント検索マクロ
- ユーザーによる特定の認証情報へのアクセス記録
- 企業のセキュリティツールのユーザー定着状況に関するインサイト
- 退職者がアクセスできた認証情報を一覧化するオフボーディングレポートにより、セキュリティとアクセス制御を強化
## ご存じでしたか?
Bitwarden は、60 種類を超えるイベントを記録します。これらは永続的にログとして保存され、分析や既存のセキュリティシステムへの統合のために Splunk に渡すことができます。
## 連携の詳細:公式 Bitwarden Splunk アプリ
Bitwarden は、Splunk Enterprise 自己ホスト型、Splunk Cloud Classic、Splunk Cloud Victoria の各インストールに、公式 Bitwarden Event Logs アプリを通じて簡単に連携できます。このアプリは [ユーザーインターフェイス](https://bitwarden.com/ja-jp/help/splunk-siem/#install-the-splunk-bitwarden-app/)で入手できます。アプリのエントリは [Splunkbase でも見つけることができます](https://splunkbase.splunk.com/app/6592)**。**Bitwarden ヘルプセンターの Splunk SIEM [連携ドキュメント](https://bitwarden.com/ja-jp/help/splunk-siem/)の手順に従ってください。Bitwarden 組織を Splunk に接続すると、Authentication Events、Vault Item Events、Organization Events の 3 つの事前構築済みダッシュボードが表示されます。このデータを活用する他のカスタムダッシュボードを作成することもできます。
または、組織からイベントデータをエクスポートし、Bitwarden API 連携を使用して SIEM 機能を設定できます。[公開 API](https://bitwarden.com/ja-jp/help/api/)では、組織やユーザーに関する情報を取得できます。[保管庫管理 API](https://bitwarden.com/ja-jp/help/bitwarden-apis/#vault-management-api/)では、暗号化されたデータに関する情報にアクセスできます。この API は、所有するエンドポイントで `serve `コマンドを使用して、Bitwarden CLI クライアント内にホストされます。これら 2 つの API を組み合わせることで、組織と保管庫の全体像を把握できます。
## 追加リソース
- [Splunk と Bitwarden の使用](https://bitwarden.com/ja-jp/blog/using-splunk-with-bitwarden-password-manager/#splunk-and-bitwarden-expanding-siem-coverage/)
- [イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)
- [オンボーディングと引き継ぎにおけるイベントログ](https://bitwarden.com/ja-jp/help/onboarding-and-succession/#event-logs/)
- [Splunk SIEM](https://bitwarden.com/ja-jp/help/splunk-siem/)
- [Bitwarden 公開 API](https://bitwarden.com/ja-jp/help/public-api/)
- [Bitwarden 保管庫管理 API](https://bitwarden.com/ja-jp/help/cli/#serve/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/omega-systems-enhances-enterprise-security-and-user-experience/
---
# Omega Systems、Bitwardenでエンタープライズセキュリティとユーザー体験を強化
## 概要
**設立:** 2002年
**所在地:** ペンシルベニア州レディング
**業界:** ITサービスおよびコンサルティング
**社内ユーザー数:** 191
Omega Systemsは、現代の企業にクラウド、サイバーセキュリティ、コンプライアンスサービスを提供する、受賞歴のあるITマネージドサービスプロバイダー(MSP)です。米国北東部および中部大西洋岸地域の6拠点に191名の従業員を擁し、マネージド検知・対応(MDR)、クラウドホスティング、データ保護、規制コンプライアンス、仮想CISOコンサルティングなど、24時間365日のITサポートとサイバーセキュリティサービスを提供しています。
## 課題:ばらばらなパスワード管理ツールと標準化の欠如
Bitwardenを導入する前、Omega Systemsは、買収を通じて引き継がれることも多かったKeePass、ブラウザベースのパスワードマネージャー、LastPassやKeeperなどの他のパスワードマネージャーを含む、断片化したツール群に依存していました。統一されたソリューションや全社的な方針がないため、認証情報の管理はますます複雑で持続困難になり、ツールの乱立とリスクの増大を招いていました。
## ソリューション:拡張性とセキュリティのためにBitwardenへ標準化
概念実証の段階で、Omega SystemsはNordPassやLastPassを含む複数のソリューションを評価しましたが、最終的にいくつかの重要な利点を理由に、全社向けパスワードマネージャーとしてBitwardenを選択しました。
- **オープンソースによる透明性**:[信頼されているBitwardenのオープンソースアーキテクチャ](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)により、Omega Systemsはコードベースを完全に把握でき、セキュリティ優先の理念に合致するとともに、組織全体で確信、統制、信頼を醸成できます。
- **効率化されたオンボーディングとユーザーライフサイクル管理**:包括的なドキュメントとSCIM連携により、Omegaはユーザーのオンボーディングとオフボーディングを迅速化し、手動エラーを削減し、認証情報管理プロセスに関する社内の整合性を高めることができました。
- **柔軟なデプロイメントと一元的なクライアント管理**:Bitwardenのハイブリッドデプロイメントオプションは、クラウド環境と自己ホスト型環境の両方をサポートし、Omegaが分散したチームや規制対象業界に柔軟に対応できるようにします。また、プロバイダーポータルにより、クライアント環境を一元的に管理できます。
- **主要なセキュリティツールとのシームレスな連携**:Bitwardenは、SSOのDuo、MDRのAdlumin、Microsoft Entra IDなど、Omegaのスタックに含まれる主要システムと連携し、セキュリティインフラ全体で一貫したIDと脅威管理を実現します。
**明確な監査性を備えたきめ細かなアクセス制御**:認証情報は役割や部門に基づいてコレクションに論理的にグループ化され、最小権限アクセスを支援するとともに、特定のリソースに誰がアクセスできるかをOmegaが容易に監査・管理できるようにします。
## 急速な成長期における安全なアクセスの拡張
Omegaが自社成長と買収の両面で成長を続ける中、アクセス管理の一元化は最優先事項となっています。Bitwardenはこの戦略で重要な役割を果たし、新しい事業部門全体で認証情報を管理するための統一されたスケーラブルなソリューションを提供しています。
同チームは現在、買収した企業内で4件目のデプロイメントを完了しつつあり、成長する組織全体でBitwardenが一貫して拡張できることを示しています。認証情報管理を標準化することで、Omegaはセキュリティ体制を強化しながら、拡大期の移行をより円滑にしています。
## 続きを読む:
[新しい会社用パスワードマネージャーのユーザー導入を促進する方法](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)
## 導入促進とユーザー中心設計によるセキュリティ強化
組織全体で強力なセキュリティ慣行を維持するため、OmegaはBitwardenの導入を標準要件としました。この取り組みの一環として、ブラウザ標準のパスワード保存機能を無効化し、すべての従業員が認証情報の管理に一元化された安全なソリューションを使用するようにしています。
従業員は、Bitwardenの利用により体験が大幅に向上したと述べています。直感的なブラウザ拡張機能に加え、自動入力やBitwarden Sendによる安全な認証情報共有といった時間を節約できる機能により、日々のワークフローがより効率的になりました。プラットフォームのパスキー機能も、そのスムーズな動作で好評を得ています。ある従業員は、「パスキーを頻繁に使うユーザーとして、Bitwardenのおかげでシステムやデバイスをまたいだパスキー体験がシームレスになりました」と語っています。
モバイルでの使いやすさも際立った特長です。Bitwardenモバイルアプリは、デスクトップやブラウザ連携を補完するシームレスな体験を提供します。さらに、ユーザーはEnterpriseプランで利用できる無料のファミリープランも高く評価しており、安全な実践を職場の外にも広げています。
## Bitwardenを始める
Bitwardenを導入することで、Omega Systemsはパスワード管理のアプローチを統合し、従業員の使いやすさを向上させ、サイバーセキュリティ体制を強化しました。安全なワークフローと堅牢なエンタープライズ機能により、このプラットフォームは買収とマネージドサービスを通じたOmegaの継続的な成長を支えています。
Bitwardenパートナープログラムのメンバーになることにご興味がありますか?詳細は[bitwarden.com/partners](https://bitwarden.com/ja-jp/partners/)をご覧ください。Bitwardenがビジネスにどのように役立つかを詳しく確認し、無料14日間トライアルに[登録](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/passkey-backup-and-recovery/
---
# パスキーのバックアップと復旧のベストプラクティス
Bitwardenのようなパスワードマネージャーを使用すると、パスキーの同期とバックアップに役立ちます。パスキーの保存について今すぐ詳しくご覧ください。
---
## パスキーのバックアップと復旧のベストプラクティス
パスワードレス認証の最も一般的な形式はパスキーであり、今後もなくなることはありません。
パスキーをご存じない方のために簡単に説明すると、パスキーはデバイスに秘密鍵を保存する公開鍵暗号の一種です。ユーザーがAmazonなどのサービス用にパスキーを作成すると、公開鍵と秘密鍵の暗号鍵ペアが作成されます。ログイン時には、サーバーがデバイスに暗号チャレンジを送信します。デバイスのロックを解除すると、秘密鍵がこのチャレンジに署名し、サーバーは公開鍵を使って署名を検証します。サーバーが署名を確認すると、ウェブサイトまたはサービスにログインできます。
パスキーについて注意すべき点の1つは、秘密鍵がモバイルデバイスに保存されるため、デバイスを紛失したりアップグレードしたりすると、パスキーを失う可能性があり、アカウントへのログインが非常に難しくなることです。ただし、これには解決策があります。それが、クロスプラットフォームのパスキーと定期的なバックアップです。
Bitwardenのようなパスワードマネージャーを使用すると、パスキーの同期とバックアップに役立ちます。
詳しくは、[パスキーの保存](https://bitwarden.com/ja-jp/help/storing-passkeys/)に関するこちらの記事をご覧ください。
## パスキー基盤のセットアップ
バックアップの重要性は、いくら強調してもしすぎることはありません。ユーザー名やパスワードとは異なり、さまざまなアカウントへのアクセスや認証に使用するパスキーを暗記することはできません。そのため、個人およびビジネスの継続性を確保するには、パスキーを同期し、パスキーのバックアップを作成することが不可欠です。
### パスキーのバックアップが重要な理由
パスキーのバックアップは、デバイスを紛失したりアップグレードしたりした場合に、アカウントにアクセスできなくなる事態を防ぎます。パスキーは公開鍵暗号を使用するため、従来のパスワードよりも強固なセキュリティを提供し、フィッシングや認証情報の盗難に強いという特長があります。
パスキーのバックアップがない場合、デバイスを紛失すると、パスキーで保護されたアカウントにアクセスするために、かなり複雑な手順を踏まなければならなくなります。
ブラウザー拡張機能などのBitwardenクライアントでは、パスキーを保管庫に保存し、拡張機能経由で使用できます。
これらのパスキーは保管庫に保存されるため、その保管庫をバックアップすると、パスキーも同時にバックアップされます。つまり、デスクトップ、ノートパソコン、モバイルのインスタンスで何らかの問題が発生した場合でも、作成した最新のバックアップをインポートでき、保存済みのパスキーも含まれます。
Bitwarden保管庫のバックアップは、パスキーをバックアップする最も簡単で信頼性の高い方法です。
### パスキーをバックアップする方法
Bitwardenでは、ウェブアプリ、ブラウザー拡張機能、デスクトップアプリ、CLIを使ってバックアップファイルをエクスポートし、暗号化されたハードドライブやオフラインのハードドライブなど、任意の場所に保存できます。
Bitwardenのバックアップがあれば、それをBitwardenにインポートして、数秒で利用を再開できます。
Bitwardenで重要なのは、定期的にバックアップを作成することです。前回のエクスポート以降に作成された新しい保管庫項目が欠けている、という事態は避けたいものです。
### 効果的なパスキーバックアップを実施するための戦略
データの整合性を確保するために、次のような効果的な戦略を実施します。
1. 週に1回など、バックアップを作成する定期的な曜日と時間を決める。
2. Bitwardenアカウントで2FAを有効にし、強力で一意のマスターパスワードを設定する。
3. 最新の状態に保った[セキュリティ準備キット](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)を用意する。
4. キットとバックアップは、耐火金庫などの安全な場所に保管する。
## パスキーのバックアップを実施しない場合の影響
堅牢なパスキーバックアップ戦略を実施しないと、次のような結果を招く可能性があります。
- 不正なデータアクセス
- システム侵害とセキュリティインシデント
- データ損失と修復不能な損害
- アカウントやサービスにアクセスできない状態
機密情報を保護し、常にアカウントへアクセスできるようにするには、効果的なパスキーバックアップ戦略を実施することが重要です。
## バックアッププロセスの自動化
保管庫のバックアップ処理を手動で実行する代わりに、スクリプト経由でBitwardenコマンドラインツールを使用することもできます。設定方法については、「[コマンドラインからBitwarden保管庫をバックアップして暗号化する方法](https://bitwarden.com/ja-jp/blog/how-to-back-up-and-encrypt-your-bitwarden-vault-from-the-command-line/)」をご覧ください。
## バックアップ戦略のテスト
バックアップ戦略をテストする頻度を、月に1回などに決めます。暗号化されたドライブ、オフラインのハードドライブ、または物理的な金庫に簡単にアクセスできることを確認してください。また、継続してアクセスできることを確認するために、セキュリティ準備キットに記載された手順を使ってログインを試してみることもおすすめします。
## Bitwardenがパスキーのバックアップをどのように支援するかを確認し、パスキーについて詳しくご覧ください。
Bitwardenがパスキーのバックアップをどのように支援するかを確認し、パスキーについて詳しくは[こちら](https://bitwarden.com/ja-jp/resources/passkeys-faq/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/passkey-vs-password-whats-the-difference/
---
# パスキーとパスワードの違いとは?
## 概要
#### この記事の主なポイント:
- **認証の比較:**このガイドでは、企業の意思決定に役立つよう、Bitwardenで管理する従来のパスワードと、新しいパスキー技術を比較します。
- **パスキーの利点:**パスキーは、生体認証を使用したフィッシング耐性のある認証を提供し、パスワードの使い回しによる脆弱性を排除します。
- **Bitwardenの有効性:**Bitwardenのパスワード管理は強固なセキュリティを提供し、パスワードとパスキーのどちらも企業向けの有力なソリューションになります。
- **コスト削減の可能性:**パスワード関連の問題により企業には年間100万ドル超のコストが発生していますが、Bitwardenはこれらの費用を大幅に削減します。
- **連携サポート:**Bitwardenは、OktaやAzure ADなどのIDプロバイダーとのシームレスな連携を可能にし、どちらの認証方法にも対応します。
- **将来に備えたアプローチ:**Bitwardenはハイブリッド戦略をサポートし、組織がパスワードのセキュリティを維持しながらパスキー技術を導入できるようにします。
多くのビジネスパーソンは、銀行からソーシャルメディア、ショッピングまで、さまざまなアカウントを管理しています。最新のパスワードマネージャーにより、すべてのアカウントで強力かつ一意の認証情報を維持することが、安全で便利になりました。技術の進化に伴い、認証方法も進化しています。そこで登場するのがパスキーです。
企業では、グローバルチームが日々使用する数千もの認証情報を管理する場合があります。効率的で安全なコラボレーションを維持しながら信頼性の高い認証を必要とする企業にとって、両方の選択肢を理解することは、自社の具体的なニーズに最適な選択を判断する助けになります。
ユーザーがすべてのアカウントで強力かつ一意の認証情報を使用すれば、パスワードにもパスキーにもそれぞれの強みがあります。パスキーは暗号技術に基づく構造により一定の利点を提供しますが、信頼できるパスワードマネージャーで管理されたパスワードも、引き続き信頼性の高い安全な認証方法です。パスキーには、フィッシングやブルートフォース攻撃への耐性など、追加の組み込みセキュリティ機能があります。
この比較では、両方の認証アプローチを取り上げ、その機能、導入時の検討事項、企業セキュリティへの影響を検証し、意思決定者が利用可能な選択肢を理解できるようにします。
## パスキーとは?
パスキーは、公開鍵暗号、非対称暗号、生体認証を使用し、従来のパスワードよりも安全な認証方法を提供します。記憶する必要があるパスワードとは異なり、パスキーは暗号鍵ペアで構成され、秘密鍵はユーザーのデバイスに安全に保存され、公開鍵はサービスのサーバーに保存されます。認証は、デバイスが秘密鍵を保有していることを証明することで行われます。ログイン時に共有シークレットがインターネット経由で送信されることはありません。
ユーザーの視点では、パスキーでのログインは通常、指紋、顔スキャン、PINなど、デバイスに組み込まれた認証方法を使用することを意味します。これにより、よりシンプルなユーザー体験とより強固なセキュリティの両方が実現します。
## 詳しくはこちら:
[Bitwardenの生体認証で実現するパスワードレスな生活](https://bitwarden.com/ja-jp/blog/living-the-passwordless-life/)
## 本質的な違い:パスワードとパスキー
パスワードとパスキーはどちらも認証方法として機能しますが、それぞれ異なる特徴があります。
- パスワードは、パスワードマネージャーで適切に管理すれば、ユーザーが知っている情報に基づく安全な認証を提供します。パスワードマネージャーは、複雑なパスワードを覚える必要をなくしながら、各アカウントに強力で一意の認証情報を確実に使用できるようにします。
- パスキーはフィッシング耐性があり、多要素認証を組み込んでいます。暗号鍵ペアを使用し、秘密鍵を保持するのはユーザーのデバイスのみです。認証はこの鍵を保有していることを証明することで行われ、多くの場合、指紋認証や顔認識を使用します。
パスワードとパスキーを管理するマネージャーは、セキュリティとユーザー体験の両方を変革し、複雑なパスワードを覚える必要をなくしながら、一般的な攻撃への脆弱性を大幅に低減します。
## 直接比較:パスワードとパスキー
| **機能** | **パスワードマネージャーを使用した従来のパスワード** | **パスキー** |
|------|------|------|
| **認証の基盤** | 知っているもの(記憶した秘密情報) | 持っているもの(デバイス)+本人であること(生体情報) |
| **セキュリティモデル** | 暗号化されたパスワード保存 | 公開鍵/秘密鍵暗号 |
| **フィッシングへの脆弱性** | 各ユーザーの注意力とベストプラクティスの遵守に依存 | 非常に低い |
| **データ侵害への脆弱性** | 各ユーザーの注意力とベストプラクティスの遵守に依存 | 非常に低い |
| **記憶の必要性** | 不要(ユーザーがパスワードマネージャーを使用している限り) | 不要 |
| **一般的なユーザー確認** | 文字入力または自動入力 | 指紋、顔スキャン、またはデバイスのPIN |
| **デバイスをまたいだ利用** | 同期または再入力が必要 | デバイスごとに初期設定が必要 |
| **MFA要件** | 認証には別の手順が必要 | 二要素認証が設計上組み込まれている |
| **パスワード疲れ** | 低い(パスワードマネージャー使用時) | なし |
| **ITサポートの負担** | 中程度(一元管理されている場合) | 低い |
## 現在の導入状況
パスキーは単なる理論上のものではなく、すでに実用化されています。[iOSおよびAndroidデバイスの95%](https://www.biometricupdate.com)がパスキーに対応しており、すべてのiOSおよびAndroidデバイスの90%以上でパスキー機能が有効になっています。パスキーは[4億のアカウント](https://www.pcmag.com/news/google-passkey-authentications-top-1-billion-across-400-million-accounts)で10億回以上使用されています。Google、Apple、Microsoft、FIDO Allianceなどの主要プラットフォームは、パスキーの実装を標準化しています。Google、PayPal、eBay、Best Buyなど、多くの人気サービスが現在パスキー認証に対応しています。
Webでのやり取りの主な手段としてモバイルデバイスが広く利用されていることを考えると、パスキーはすでに大規模導入に適しています。パスキーとの互換性を確保するには、対応ブラウザーを使用することが重要です。
## パスキーの日常的なユーザー体験
チームがパスワードマネージャーを使用する場合でもパスキーを使用する場合でも、どちらの方法もスムーズなユーザー体験と強化されたセキュリティを提供します。パスワードマネージャーなしでパスワードを使用している場合、パスキーに切り替えると日常的にいくつかの明確な変化があります。
| **ユーザー体験** | **パスワードマネージャーを使わない従来のパスワード** | **パスキーを使用する場合** |
|------|------|------|
| **パスワード生成** | ユーザーは多数の複雑なパスワードを覚えるのに苦労し、ユーザー体験が低下します | ユーザーは指紋、顔、またはデバイスのPINを使うだけで認証できます |
| **ログインプロセス** | ユーザーは長い文字列を入力またはコピー&ペーストするため、ミスが起こりがちです | ユーザーには生体認証のプロンプトが表示され、ワンタッチまたは一目見るだけで認証できます |
| **不安** | ユーザーは十分に強力なパスワードを作成できているか、認証情報を忘れないかを心配します | システムがセキュリティを処理するため、ユーザーが何かを作成したり覚えたりする必要はありません |
| **認証** | 平均ログイン時間は[12〜15秒](https://securityintelligence.com/biometric-authentication-finding-balance-ux-security/)です(手動入力の場合) | ログインは通常、[2〜3秒](https://incode.com/blog/how-biometrics-elevate-the-user-experience/)で完了します(生体認証を使用する場合) |
| **パスワードのリセット** | 平均的なユーザーは、忘れたことが原因で毎月[3〜4個のパスワード](https://www.helpnetsecurity.com/2019/12/11/forgot-password/)をリセットしています | 覚える必要がないため、パスワードのリセットは実質的になくなります |
| **デバイス間での体験** | ユーザーはデバイス間でパスワードを同期するか、各デバイス用に覚えておく必要があります | 初期デバイス設定後は、認証済みデバイス間で認証がスムーズに行われます |
| **アカウント復旧の変化** | ユーザーは通常、メールまたはSMSでリセットリンクを受け取ります | 復旧には通常、代替デバイス、バックアップコード、またはアカウント復旧サービスが使用されます |
| **フィッシング耐性** | ユーザーは偽サイトで認証情報を入力しないよう、WebサイトのURLを注意深く確認する必要があります | パスキーは特定のドメインに紐づいているため、フィッシング保護が組み込まれています |
## 導入時の考慮事項
パスワードおよびパスキーのマネージャーを評価する際、組織はさまざまな要素を考慮する必要があります。
#### 拡張性
**パスキーを使用する場合**
組織は、FIDO2標準に対応した一元的なID管理システムを導入する必要があります。紛失したデバイスに備えた明確なキー管理プロトコルと復旧手順を確立しながら、このシステムを重要度の高いアプリケーションへ段階的に展開します。一部の実装で専用ハードウェアが必要になること、FIDO2標準に対応していないレガシーシステムとの非互換性、ユーザーが認証済みデバイスにアクセスできなくなった場合のアカウント復旧の難しさにより、拡張性が制限される可能性があります。
**パスワードマネージャーを使用する場合**
組織は、部門全体で適切に導入されるよう、一元管理ツール、シングルサインオン連携、自動ユーザープロビジョニングに加え、一貫したトレーニングプログラムを含む包括的な展開戦略を使用する必要があります。拡張時の制限としては、大規模なユーザーベースに対する管理負荷への対応、多様な技術スタックとの統合課題への対処、従業員が新しいワークフローやセキュリティ慣行に適応する必要があることによるユーザー導入のハードルなどがあります。
#### 多要素認証
パスキーは設計上、アクセスに秘密鍵と任意の生体認証を必要とすることでMFAを組み込んでおり、フィッシングリスクを低減します。パスキー認証を大規模に実装するには、秘密鍵の安全な配布、保存、失効のために、キー管理のベストプラクティスに従う必要があります。
組織は、時間ベースのワンタイムパスワード(TOTP)、ハードウェアセキュリティキー、生体認証などの追加の検証方法とパスワードマネージャーを連携できます。
#### 後方互換性
導入段階が異なるユーザーに対応するため、システムはパスワード認証とパスキー認証の両方の方法をサポートする必要があります。
#### ベンダーに関する考慮事項
組織は、ベンダーロックインの懸念を評価し、柔軟性を維持するために、選択したパスワードおよびパスキーソリューションがオープン標準に準拠していることを確認する必要があります。
#### ユーザー教育
ほとんどの新規ユーザーにとって最大のハードルは、パスワードマネージャーとパスキーの仕組みを理解することです。適切なトレーニングと段階的な展開を計画することが不可欠です。
#### 規制コンプライアンス
すべてのパスキーベースの認証システムは、GDPR、HIPAA/HITECH Act、PCI-DSS標準など、関連する規制に準拠する必要があります。
パスワードマネージャーは、保存された認証情報のエンドツーエンド暗号化、役割ベースの権限を備えた包括的なアクセス制御、すべての認証情報アクセスイベントに対する詳細な監査ログ機能、最小権限の原則を維持する安全な共有プロトコル、業界や管轄区域に応じたSOC 2、ISO 27001、GDPR、HIPAA、CCPAなどの関連標準の認証を含む、特定の要件を満たす必要があります。
こちらの[パスキーFAQ](https://bitwarden.com/ja-jp/resources/passkeys-faq/)をご覧ください。
## エンタープライズのセキュリティとコンプライアンス
#### パスワードとパスキーでは、どちらを使うほうが安全ですか?
簡単に言えば、堅牢なパスワードマネージャーが導入されている限り、パスワードとパスキーのどちらもエンタープライズのセキュリティ要件を満たすことができます。
セキュリティと規制コンプライアンスは、いくつかの理由からテクノロジーリーダーにとって懸念事項です。
- **評判リスク:** セキュリティ侵害やコンプライアンス違反は消費者の信頼を損ない、収益に影響を及ぼします。
- **規制上の罰則**:コンプライアンス違反は、罰金、制裁金、法的措置につながる可能性があります。
- **賠償責任に関する懸念**:コンプライアンス違反に起因するセキュリティ侵害について、企業が責任を問われる可能性があります。
- **複雑なデータ保護法:** GDPR、CCPA、HIPAA/HITECH などの規制では、強固なセキュリティ対策が求められます。
- **コンプライアンス疲れ**:多くの組織にとって、異なる管轄区域にまたがるコンプライアンスの管理は課題です。
- **サプライチェーンのリスク:** 企業は、サプライヤーやパートナーもコンプライアンスを維持していることを確認する必要があります。
- **グローバル展開に伴う課題**:グローバルに事業を展開する企業は、地域ごとに規制が異なるため、特有のセキュリティおよびコンプライアンス上の課題に直面します。
#### パスキーのセキュリティ機能
パスキーは最新の暗号技術を活用し、企業、規制機関、エンドユーザーが等しく期待する高いセキュリティ基準を満たします。
パスキーは暗号化データを利用してセキュリティを強化し、公開鍵暗号方式と一意のキーによってアクセスを保護します。パスキーを採用することで、組織はユーザーのワークフローを複雑にすることなくコンプライアンスを達成しながら、アカウント侵害の可能性を大幅に低減できます。
**高度な暗号技術**には、キーレス暗号化、公開鍵基盤、耐量子暗号、高強度の鍵交換プロトコル、安全な認証方式、安全な鍵の保管と管理が含まれます。
**一般的な攻撃からの保護**:パスキーには、フィッシング、パスワードクラッキング、侵害の試みから保護する機能が組み込まれています。
**標準への準拠:** これには、安全な認証と生体認証の検証に広く採用されている標準である FIDO2 などの FIDO 標準、安全なストレージデバイスに関する国際標準である USSDAI、ソフトウェアセキュリティのテストと検証に関するグローバル標準である ISO 29115 が含まれます。
#### パスワードマネージャーのセキュリティ機能
**エンドツーエンド暗号化**により、パスワードは送信前にデバイス上で暗号化され、ユーザーが認可されたデバイスでアクセスするまで暗号化されたままとなるため、パスワードマネージャーの提供者を含め、誰も暗号化されていないデータを見ることができません。
**多要素認証のサポート**は、パスワード保管庫へのアクセスを許可する前に、知っているもの(パスワード)に加えて、持っているもの(モバイルデバイスなど)または本人そのもの(生体データ)を要求することで、セキュリティの層を追加します。
**一元管理**により、IT チームは単一のダッシュボードから、組織全体のパスワードポリシー、ユーザーアクセス、セキュリティ制御を管理できます。
**業界標準への準拠**は、パスワードマネージャーが SOC 2、ISO 27001、GDPR などの確立されたセキュリティフレームワークに準拠し、機密データを保護するための認められたベストプラクティスに従っていることを示します。
**監査証跡とレポート**により、誰がどのパスワードにいつアクセスしたかの詳細なログが提供され、セキュリティチームは疑わしいアクティビティを監視し、説明責任を維持できます。
## コストとメンテナンスの比較
#### 管理されていない認証情報の財務的影響
従業員 5,000 人規模の中堅企業では、パスワード関連コストが年間 [100万ドルを超える](https://blog.hypr.com/how-much-does-a-password-reset-cost)ことがあります。
- **IT サポート**:平均的な [パスワードリセット 1 回あたりのコストは 70 ドル](https://www.okta.com/blog/2019/08/how-much-are-password-resets-costing-your-company/)で、ヘルプデスク担当者は業務時間の [30~50%](https://www.okta.com/blog/2019/08/how-much-are-password-resets-costing-your-company/)をパスワード関連の問題に費やしています。弱いパスワードは、アカウントを侵害されやすくし、追加のサポートやセキュリティ対策を必要とするため、こうしたコストをさらに悪化させます。
- **生産性の損失**:従業員はパスワードリセット 1 件につき [20~30 分](https://agio.com/your-employees-are-wasting-30-of-their-time-resetting-passwords/)を失います。大規模な組織では、パスワードリセットに年間平均 [520 万ドル](https://www.bleepingcomputer.com/news/security/password-reset-calls-are-costing-your-org-big-money/)を費やしています。パスワード関連の問い合わせは、ヘルプデスクへの全通話の [20~50%](https://www.techtarget.com/searchenterprisedesktop/tip/Resetting-passwords-in-the-enterprise-without-the-help-desk)を占めます。
- **セキュリティのパラドックス**:セキュリティ対策を強化すると、実際のセキュリティが低下することが少なくありません。複雑なパスワード要件によって、攻撃者が推測しやすい予測可能なパターンが生まれるためです。[最近の Bitwarden 調査](https://bitwarden.com/ja-jp/resources/world-password-day/)では、更新を求められた際にパスワードを完全に変更するユーザーは 38% で、残りの 62% は数文字または 1 文字だけを変更するか、既存のパスワードを再利用していることが示されました。
#### パスキーによる潜在的な削減効果
可能な場合、パスワードからパスキーへ移行することで、大幅なコスト削減とセキュリティ向上が期待できます。
- **運用コストの削減**には、認証に関連する SMS 費用を最大 [90% 削減](https://www.bleepingcomputer.com/news/security/the-true-and-surprising-cost-of-forgotten-passwords/)できること、パスワードリセットと関連する IT サポートの必要性が大幅に減ること、アカウント復旧プロセスが簡素化されることが含まれます。
- **セキュリティ上のメリット強化**には、フィッシング攻撃からの保護、パスワード再利用による脆弱性の排除、そしてパスキーが一元化されたデータベースに保存されないことによる大規模データ侵害リスクの低減が含まれます。ただし、まだパスキーに対応していないプラットフォームでは、強力なパスワードの必要性は残ります。パスワードマネージャーで強力なパスワードを使用することで、セキュリティを維持できます。
- **ユーザーエクスペリエンスの向上**とは、生体認証センサーや PIN による認証によって複雑なパスワードを覚える必要がなくなり、再登録なしでデバイス間のシームレスな認証が可能になり、アカウント放棄率が低下することを意味します。
- **長期的なメリットには、**パスワードやワンタイムパスワードの複雑さを伴わない単一ステップの多要素認証に加え、すべてのエンタープライズアプリケーションとサービスで一貫したセキュリティが含まれます。
## 既存システムとの連携
既存の技術スタックと連携できることは、大規模企業のスムーズな移行において重要な役割を果たします。Bitwarden パスワードマネージャーのようなプラットフォームは、パスキーの連携を容易にし、セキュリティを強化しながらユーザーのアカウントアクセスを簡素化します。
#### パスキー連携機能
パスキーは既存のIDプロバイダーのインフラを活用し、パスワードリセットや認証情報管理に関連する管理負担を軽減できる可能性があります。たとえば、[Okta](https://bitwarden.com/ja-jp/resources/bitwarden-okta-enhance-security-with-plug-and-play-integration/)、Google Workspace、[Azure AD](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-azure-active-directory/)などのIDプロバイダーは、複数のアプリケーションにわたるシングルサインオン体験のためにパスキーを発行でき、多くの場合、認証フローの一部として生体認証を組み込みます。
この技術は、機密性の高い認証情報を保存せずに、1回限りのQRコードスキャンで共有デバイスへアクセスできるといった独自の機能をサポートします。ただし、対応するブラウザーとプラットフォームが必要です。サポートが拡大している新興技術として、パスキーは強力なセキュリティ保証を維持しながら、長期的な認証アーキテクチャを簡素化できる可能性を提供します。
#### パスワードマネージャー連携機能
パスワードマネージャーは、SAML、OAuth 2.0、OIDC などのプロトコルを使用してIDシステムと連携し、シングルサインオン体験を実現します。また、ブラウザー拡張機能やモバイルアプリケーションにより、Webサイトやアプリケーション全体で自動入力機能を提供します。さらに、パスワードポリシーや複雑性要件の適用をサポートし、コンプライアンス目的の包括的な監査証跡も提供します。パスワードマネージャーは堅牢な暗号化を実装し、多要素認証システムと連携して、エンタープライズ環境に適した多層防御のセキュリティアーキテクチャを構築できます。
Bitwarden のIDプロバイダー連携について詳しく見る:[Okta](https://bitwarden.com/ja-jp/resources/bitwarden-okta-enhance-security-with-plug-and-play-integration/)、[Azure AD](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-azure-active-directory/)。
## 実装計画
パスワードおよびパスキーマネージャーの展開を計画する際、組織は次のことを行う必要があります。
- **現在のインフラを評価する**:既存の認証システムを評価し、連携要件を特定します。
- **段階的に展開する**:まず特定のアプリケーションやユーザーグループにパスキーを実装することを検討します。
- **サービスの互換性を確認する**:エコシステム内のどのアプリケーションやサービスがパスキーに対応しているかを確認します。
- **移行戦略を計画する**:パスワードとパスキーの両方をサポートする期間に備えます。
- **オンボーディングと教育計画を策定する**:導入率を高めます。
#### ユーザー体験と導入
最終的な成功は、ユーザーによる導入にかかっています。顧客、クライアント、従業員の潜在的なためらいに対応する際は、パスキーの作成とパスワードマネージャーの利用が簡単で便利であることを強調してください。ユーザーは複雑なパスワードを覚えたり認証情報をリセットしたりする必要なくログインできるため、全体的なユーザー体験が向上し、セキュリティも強化されます。
**伝えるべきメリット**
1. **簡素化されたログイン体験**:複雑なパスワードを覚えたり、忘れたパスワードを何度もリセットしたりする必要がなくなります。
2. **生産性の向上**:パスワードリセットやログインの問題で時間を失うことがなくなります。
3. **ストレスの軽減**:従業員がパスワードを覚える必要がなくなります。
4. **セキュリティの向上**:パスキーはフィッシング耐性があり、データ侵害が発生した場合の安全性を高めます。また、パスワードマネージャーは類似サイトで認証情報を自動入力しないことで、ユーザーが不審なWebサイトにいる可能性を知らせます。
#### 組織規模別の実装ガイダンス
**小規模企業向け**
- パスワード管理の展開から始め、主要なIDプロバイダーに組み込まれているパスキーサポートを活用します。Webブラウザーがパスキー技術に対応していることを確認し、シームレスな連携とセキュリティ強化のために、チームメンバーにパスワードマネージャーの拡張機能をインストールしてもらいます。
- 初期実装では、顧客向けおよび高価値のアプリケーションを優先します。
- マネージド型パスキーソリューションを活用して、技術的な負担を最小限に抑えます。
**中規模組織向け**
- 高価値のアプリケーションから始める段階的な実装計画を策定します。
- 明確なキー管理プロトコルと責任分担を確立します。
- ユーザートレーニングとサポートリソースに投資します。
**エンタープライズ組織向け**
- 包括的なパスキーガバナンス体制を構築します。
- 適切な冗長性と復旧戦略を備えた堅牢なキー管理インフラを実装します。適切な関係者を巻き込んだ詳細な移行スケジュールを策定します。段階的な実装と展開は堅実な選択です。
- 実装の成功とセキュリティ改善を測定する指標を設定します。
## 続きを読む:
[新しい企業向けパスワードマネージャーのユーザー導入を促進する方法](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)
## 今後の道筋
パスワードおよびパスキーマネージャーは、安全な認証ソリューションです。パスワードマネージャーはエンタープライズ環境でその価値を実証しており、堅牢なセキュリティと利便性を提供します。パスキーは、認証戦略の強化を目指す組織にさらなる選択肢をもたらします。脆弱性を減らし、迅速なアクセスを可能にすることで、オンラインアカウントの保護に大きなメリットを提供します。より高いセキュリティ、使いやすさ、優れた信頼性というメリットは、投資に十分見合うものです。
パスワードマネージャーのインフラを維持する場合でも、パスキーを実装する場合でも、ハイブリッドアプローチを採用する場合でも、どちらの方法も安全で効率的な認証への道を提供します。認証戦略を将来に備えたものにし、組織を安全で最新のアクセスの最前線に位置づけるために、今すぐパスキー実装の計画を始めましょう。
詳しくは、Bitwarden の認証管理アプローチをご覧ください。信頼できるプロバイダーがパスワード管理とパスキー展開の両方をどのようにサポートし、組織が認証戦略について十分な情報に基づく意思決定を行えるよう支援するかをご確認いただけます。
Bitwarden でパスキーの管理を始めるには、[無料アカウント](https://bitwarden.com/ja-jp/pricing/)または[14日間の無料エンタープライズトライアル](https://bitwarden.com/ja-jp/pricing/business/)をご利用ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/passkeys-are-phishing-resistant-mfa/
---
# パスキーがフィッシング耐性のある多要素認証である理由
パスキーを使用すると、認証は正規のウェブサイトに結び付けられ、暗号学的な証明に基づいて行われます。今すぐパスキーのセキュリティについて詳しく学びましょう!
---
パスキーは、単独の認証要素として、またはハイブリッド展開でパスワードと併用できる、フィッシング耐性のある多要素認証(MFA)方式です。パスキーを使用すると、認証は正規のウェブサイトに結び付けられ、手動で入力または承認する必要があるワンタイム認証コードではなく、暗号学的な証明に基づいて行われます。この FAQ では、パスキーが SMS コード、認証アプリ、プッシュ通知よりも安全である理由と仕組みを説明します。
### **パスキーはパスワードなしで機能しますか?**
はい。パスキーは本質的に多要素であるため、パスワードレス展開における完全な認証ソリューションとして機能します。デバイスの所持に加えて、生体認証または PIN による検証が必要です。組織は、パスワードと併用する追加の認証要素としてパスキーを使用することもでき、チームは自社のセキュリティポリシーやユーザーのワークフローに合った方法を柔軟に選択できます。
### **パスキーが「フィッシング耐性のある」多要素認証である理由は何ですか?**
パスキーは暗号学的に安全で、高度な暗号化と数学的関数を使用することで推測されにくく、フィッシングがほぼ不可能なため、フィッシング耐性のある多要素認証の一形態です。この種の MFA は、次の 3 つの特性で定義されます。
**オリジンバインディング** 認証器はログインを要求しているウェブサイトまたはアプリを検証し、ドメインが正当な場合にのみ応答します(詳しくは[パスキーの仕組み](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)をご覧ください)。これにより、見た目が似たサイトによる有効なサインインの誘発を防ぎます。
**チャレンジレスポンス** 各ログインでは、サービスによって生成される一意で短時間のみ有効なチャレンジを使用します。認証器は、このチャレンジに秘密鍵で署名します。攻撃者が取得して正規サイトへ転送する(リレー攻撃)、または保存して後で試す(リプレイ攻撃)ための再利用可能な情報は存在しません。
**共有シークレットなし** 秘密鍵はユーザーのデバイス上に残り、認証中に送信されることはありません。サービスやウェブサイトが保存するのは公開鍵のみであり、これを使って有効なログインを生成したり、ユーザーになりすましたりすることはできません。
企業における認証の変化に関する詳しい背景については、[パスワードレス認証の導入](https://bitwarden.com/ja-jp/blog/what-passwordless-adoption-means-to-enterprises/)をご覧ください。
### **他の方式の安全性が低い理由**
パスキーは、フィッシング耐性のある MFA の 3 つの要件をすべて満たしています。認証を実際のドメインに結び付け、サーバーが生成したチャレンジにのみ応答し、共有シークレットを一切公開しません。
一方、一般的な多要素認証方式は、傍受または中継される可能性があります。
- **SMS コード**は、マルウェア、SIM スワップ、リアルタイムリレーキットによって盗まれる可能性があります。
- **認証アプリの TOTP**は一時的なものですが、短時間であれば再利用可能であり、偽装されたウェブサイトを通じて収集される可能性があります。
- **プッシュ承認**は、ユーザーが混乱や疲れからリクエストを承認してしまう、反復的なプロンプト攻撃(2FA ボミングとも呼ばれます)の影響を受けやすいです。
パスキーは、NIST、Microsoft、その他の主要プロバイダーが定めるフィッシング耐性のある MFA の基準を満たしています。
#### **フィッシング耐性のある MFA の例**
**リアルタイム多要素認証リレーキット** リレーキットは、ユーザーと偽のログインページの間にプロキシを作成し、パスワードやワンタイムコードを取得して正規サイトに転送します。パスキーでは再利用可能なコードが存在せず、署名済みのチャレンジも再利用できないため、この攻撃を防げます。
**見た目が似たドメインの罠** 攻撃者は正規のウェブサイトに酷似したドメインを登録し、被害者に認証情報を入力させます。最近の例として「rnicrosoft.com と microsoft.com」があり、r と n が m に似て見える点に注目してください。パスキーは一致しないオリジンには応答しないため、不正なドメインでは有効な認証プロンプトを生成できません。
**多要素認証疲れとプッシュボミング** プッシュベースの MFA は、人による承認に依存します。攻撃者はユーザーに繰り返しプロンプトを送りつけ、誤って承認するまで圧倒します。パスキーでは認証フローに「承認」や「拒否」の操作が含まれないため、この攻撃経路を完全に排除できます。
組織全体で認証の可視性を強化する方法については、[Bitwarden Access Intelligence の概要](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)をご確認ください。
## クロスデバイスのサインインオプションを検討している場合は、「別のデバイスでログインする方法」を参照してください。
クロスデバイスのサインインオプションを検討している場合は、[別のデバイスでログインする方法](https://bitwarden.com/ja-jp/blog/how-to-log-in-with-another-device/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/passkeys-faq/
---
# パスワードレスの未来:パスキー総合FAQ
## パスキーの概要
#### パスキーとは何ですか?どのように機能しますか?
パスキーは、セキュリティ面で劣るパスワードを使わずに、アカウントをすばやく作成してログインできる認証方式です。この1ステップの安全なログイン方法は、従来の認証方法や2要素認証(2FA)のプロセスに代わるものです。さらに、パスキーを使えば、そもそもパスワードを作成する必要がないため、弱いパスワードを作ってしまうことも二度とありません。

#### パスキーは、YubiKeyのような物理ハードウェアキーを置き換えるものですか?
最新のYubiKeyは、パスキーの一種として使用できます。具体的には、セキュリティキーまたは「デバイス紐付けパスキー」と呼ばれるもので、キー自体が小型デバイス上に存在し、同期やバックアップは行われません。そのため、同期パスキーより使いにくい場合がありますが、特定の状況では有用です。
#### パスキーはパスワードレスと同じですか?
はい。パスキーはパスワードを必要としないため、パスワードレス認証方式と見なされます。なお、パスキーは一般的に、フィッシングされやすい他のパスワードレス認証手段よりも安全です。
#### パスキーの最適な使い方は?
パスキーの使用は、想像以上に簡単です。新しいアカウントを登録するとき、従来のユーザー名とパスワード(および追加の2段階ログイン登録)を作成する代わりに、単一のパスキーを作成します。そのパスキーは、ユーザー確認が必要な場合、デバイス上の生体認証(指紋スキャナーなど)またはPINと組み合わせて使用できます。そのため、アカウントにログインする際は、生体認証またはPINで認証するだけでアクセスできます。生体認証情報はデバイス上でのみ使用され、ウェブサイトに送信されることはありません。
#### パスキーの設定手順は?今後サイトやアプリを利用するとき、その手順はどう変わりますか?
従来のユーザー名/パスワードを使用していたウェブサイトやアプリがパスキー対応を有効にすると、多くの場合、ボタンをクリックするだけで最初のパスキーを作成できます。手順はデバイスをロック解除するのと同じくらい簡単です。バックグラウンドでは、パスキーを作成すると暗号鍵のペアが生成されます。1つ目は公開鍵で、アカウントを作成するウェブサイトに保存されます。2つ目は秘密鍵で、デバイスまたはBitwarden保管庫に保存されます。この鍵ペアは、デバイス上で指紋や顔スキャンなどの生体認証によって保護されます。
#### パスキーを設定する際に必要な情報は何ですか?
サイト用のパスキーを作成する際は、まず既存のユーザー名とパスワードでログインする必要があります。その後、サーバーがブラウザーに特定の暗号化情報を提供するよう要求を送信します。次に、生体認証(指紋スキャナーや顔認証など)またはデバイスのPINコードを使って、その要求を承認します。検証に成功すると、デバイスが鍵ペアを生成し、公開鍵をサイトに送信します。パスキーの設定時に提供が求められる情報はこれですべてです。
#### パスキーはどこに保存されますか?
公開鍵はウェブサイトに保存され、秘密鍵はデバイスまたはパスキープロバイダー(例:Bitwarden保管庫)に保存されます。
## 目次
[パスキーの概要](https://bitwarden.com/ja-jp/resources/passkeys-faq/#passkey-overview/)
[パスキーのセキュリティ](https://bitwarden.com/ja-jp/resources/passkeys-faq/#passkey-security/)
[Bitwardenでパスキーを使用する](https://bitwarden.com/ja-jp/resources/passkeys-faq/#using-passkeys-with-bitwarden/)
## その他のリソース
[ページ:パスワードレスの革新](https://bitwarden.com/ja-jp/passwordless-passkeys/)
[ブログ:Bitwardenがパスキー管理を提供開始](https://bitwarden.com/ja-jp/blog/bitwarden-launches-passkey-management/)
[ブログ:パスキーでBitwardenにログインする](https://bitwarden.com/ja-jp/blog/log-into-bitwarden-with-a-passkey/)
[ブログ:パスキーとは?](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/)
[ブログ:パスキーの仕組み](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)
[製品:Passwordless.dev](https://bitwarden.com/ja-jp/products/passwordless/)
[ウェブキャスト:パスキーとBitwarden](https://bitwarden.com/ja-jp/events/passkeys-and-bitwarden/)
[ウェブキャスト:パスキーとあなた](https://bitwarden.com/ja-jp/events/passkeys-and-you/)
## パスキーのセキュリティ
#### セキュリティの観点から、パスワードとパスキーはどのように比較できますか?
パスキーは、従来のユーザー名/パスワードによる認証方法よりも、さまざまな理由で安全です。何よりもまず、「*パスワード*」のような解読されやすいパスワードを使うことができません。また、パスキーには2要素認証(2FA)が組み込まれており、誰かがあなたのアカウントにアクセスするには、秘密鍵と生体認証ログインまたはデバイスのPINコードの両方が必要です。
#### パスキーに2FAは必要ですか?
いいえ。ログイン時にウェブサイトへ提供されるパスキーには、2FAが組み込まれているためです。各ウェブサイトがログイン時に追加の手順を設ける場合もありますが、多くはそうしていません。
#### パスキーがハッキングされることはありますか?
100%完全なものはありません。ただし、パスキーをハッキングするには、秘密鍵が保存されているデバイスへのアクセスを得るだけでなく、生体認証ログイン(指紋や顔)を再現したり、デバイスのPINコードを破ったりしてデバイスに侵入する必要があり、相当な労力がかかります。そのため、パスキーは従来の方法よりはるかに安全です。
#### スマートフォンを紛失した場合はどうなりますか?本人確認に使うパスワードのようなものがない場合、パスキーはどう復旧すればよいですか?
パスキーは複数のデバイス間で同期できる場合が多いですが、すべてのプラットフォームがまだ対応しているわけではありません。Bitwardenでは、バックアップされ、すべてのデバイス間で同期される保管庫にパスキーを保存できます。万一パスキーを失ってしまっても、多くのサイトには復旧オプションが用意されているはずなので、アカウント用に新しいパスキーを作成できます。もちろん、これはサイトごとに異なります。
#### デバイスが盗まれた場合はどうなりますか?その方法で泥棒がパスキーにアクセスできますか?
泥棒があなたのデバイス上でパスキーを正常に使用できる唯一の方法は、デバイスのロック解除もできる場合であり、事実上データへの完全なアクセスを得ることになります。ただし、パスキーを使用するたびに、生体認証やデバイスPINの再入力などのユーザー確認が必要になることが多いため、ロック解除済みの状態でデバイスを盗まれただけでは不十分です。
## Bitwardenでパスキーを使用する
#### Googleが最近パスキー対応を発表しました。これはBitwardenが発表しているものと同じですか?
一部は同じです。Googleは、Google Workspaceアカウントにパスキー認証の対応を追加したと発表しました。つまり、ユーザーは通常のパスワードの代わりにパスキーでGoogle Workspaceにログインできます。同様に、Bitwardenユーザーもマスターパスワードの代わりにパスキーでBitwardenアカウントにアクセスできるようになります。
Bitwardenはまた、ユーザーが利用するウェブサイトやアプリケーションに関連付けられた登録済みパスキーを、保管庫内で直接保存、保管、管理できるようになることも発表しました。つまり、Googleではアカウントにパスキーを使用できるようになり、Bitwardenでは保管庫にパスキーを保存できます。
#### 使用しているブラウザーに関係なく同じパスキーを使うのですか?それとも、各サイトでブラウザーやデバイスに応じて異なるパスキーが必要ですか?
Bitwardenに保存されるパスキーは同期パスキーです。つまり、Bitwarden拡張機能にログインしている任意のブラウザー、またはBitwardenモバイルアプリがインストールされている環境で、同じパスキーを使ってアカウントにアクセスでき、新しく作成する必要はありません。パスキーをBitwardenに保存しない場合は、ブラウザーとデバイスのOS(パスキーが保存されている場所)との統合状況によって異なります。
### パスキーに対応しているサイトの例は?
現在パスキーに対応しているサイトは増えており、Best Buy、Cloudflare、eBay、Google、Kayak、PayPal、GitHubなどがあります。コミュニティ提供のPasskey Indexは[GitHub](https://github.com/bitwarden/passkeys-index/tree/main)で公開されています。
### Bitwardenでパスキーをどのように使うのですか?マスターパスワードはまだ必要ですか?
対応ブラウザーでウェブアプリを使用する場合、ユーザーはマスターパスワードなしでパスキーを使ってアカウントにアクセスできます。また、パスキー対応サイトにアクセスするためのパスキーをBitwarden保管庫で作成・保存することもできます。
#### パスキーはプラットフォームをまたいで使用できますか?できない場合、使用するプラットフォームによって異なるパスキーを持つことに問題はありますか?
パスキーには、デバイス紐付けパスキーと同期パスキーの2種類があります。デバイス紐付けパスキーは、作成されたデバイスでのみ使用できます。同期パスキーは、Bitwardenのようなパスキープロバイダー内に保存でき、ログインしている場所であればどこでも使用できます。
#### パスキーを導入すると、パスキーの使用に縛られますか?
それはサイトまたはアカウントによって異なります。パスキー認証のみを提供するサイトもあれば、従来のユーザー名/パスワード認証や、ユーザー名/パスワード/2FA認証を提供するサイトもあります。
#### パスキーを信頼できる他の人と共有できますか?
それはプラットフォームによって異なります。Bitwardenを含む一部のプラットフォームでは、信頼できる人とパスキーを共有できます。
#### パスキーで困ったときに、ライブチャット担当者と話せるようなサポートはありますか?
それはサイトによって異なります。サイトがパスキー認証に対応しており、サポートを提供している場合、その特定のサイトにおけるパスキー認証に関する質問に回答してもらえます。
#### パスキーを使いたくなくなった場合、削除できますか?
はい。デバイス上でパスワードを削除する場合と同じ方法で行います。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/passkeys-vs-2fa/
---
# パスキーと2FAの比較:セキュリティ環境を理解する
現代のアカウントセキュリティを支える主要な2つの技術が、パスキーと二要素認証(2FA)です。どちらも単一のユーザー名とパスワードの組み合わせの限界を超えるものですが、その方法は少し異なります。この記事では、それぞれの仕組み、セキュリティ面での比較、スムーズに導入する方法を解説し、ユーザーが個人またはビジネスのニーズに最適な方法を判断できるようにします。
## パスキーと2FAの基本的な考え方
パスキーはどのように機能しますか?
| **機能** | **パスキー** | **2FA** |
|------|------|------|
| **主な目的** | パスワードを公開鍵暗号方式のやり取りに置き換える | 既存のパスワードに第2の要素を追加する |
| **仕組み** | 暗号鍵ペア(公開鍵と秘密鍵)がユーザーのデバイス上で生成されます。公開鍵はサーバーに保存され、秘密鍵はデバイスに保存されます。ログイン時には、サーバーがユーザーのデバイスにチャレンジを送信し、デバイスが秘密鍵でそのチャレンジに署名して、署名を返します。 | 正しいパスワード認証の後、サイトまたはアプリが第2の情報を要求します。認証アプリのコード、テキストメッセージ、メール、またはハードウェアトークンなどです。 |
| **ユーザーに表示されるもの** | 「デバイスでログイン」または、指紋認証や顔認証を促すメッセージ。 | ユーザーがパスワードを入力した後に、数値コードの入力画面が表示されます。 |
パスキーと2FAはいずれも、攻撃者がアクセスを得ることをはるかに困難にする追加の保護層を提供しますが、異なるセキュリティ原則を活用しています。
## パスキーのセキュリティ基盤を解説
パスキーは、成熟し十分に研究された暗号技術の基盤である公開鍵基盤(PKI)と公開鍵暗号方式の上に構築されており、パスワードの置き換えを目的としています。ユーザーがデバイスに紐づくパスキーを作成すると、ユーザーのデバイス上のセキュアエンクレーブまたは信頼できる実行環境(TEE)で秘密鍵が保持されます。
パスワードとは異なり、この秘密鍵はデバイス上に留まり、生体認証またはPINロックで保護されます。パスキーに対応するオンラインサービスが知っているのは公開鍵だけであり、その公開鍵から秘密鍵を再構築することはできません。これによりオンラインセキュリティが強化されます。公開鍵と秘密鍵のペアを使う方法は、現在の他の認証方法よりも高いセキュリティを提供します。パスキーは、従来のパスワードとは異なるプロセスを使用することで、Webサイトやアプリでのフィッシング攻撃を防ぐのに役立ちます。
パスキーが作成されると、ログイン時に次のプロセスが行われます。
1. **サーバーチャレンジ**:サーバーはランダムなノンス(一度だけ使用される数値)をデバイスに送信します。
2. **署名の生成**:生体認証により、ユーザーのデバイスはECDSAまたはEdDSAアルゴリズムを使用してノンスに署名します(一般的には、ECDSAではsecp256r1曲線、EdDSAではed25519曲線が使用されます)。
3. **署名の検証**:Webサイトまたはアプリは、保存されている公開鍵を使用して署名を検証します。署名が一致すれば、ユーザーは認証されます。
秘密鍵はデバイスから出ることがなく、ネットワーク上で送信されることもないため、サーバーを侵害した攻撃者でも、ユーザーのパスキーを認証できず、ユーザーになりすますことはできません。
攻撃者がアカウントに保存されている公開鍵を盗むことに成功したとしても、必要な署名を偽造することはできません。これは、盗まれたり、推測されたり、解析されたりする可能性があるパスワードの秘匿性よりも、はるかに強力な保証です。同期されたパスキーは、従来のパスワードよりもデータ侵害に対して強力な保護を提供し、機密情報の保護に役立ちます。
## 2FAの強み
パスキーがアカウントのパスワードを完全に置き換えるのに対し、2FAは**第2の要素を追加**します。そのため、2FAは多くの人がより強固なセキュリティに向けて最初に取り組む手段となっています。すでにほぼすべてのプラットフォームでサポートされており、さまざまな第2要素の方法で導入できます。たとえば次のようなものがあります。
- **認証アプリ**:Bitwarden Authenticator、Google Authenticator、Microsoft Authenticator、Authy など、時間ベースのワンタイムパスワード(TOTP)を生成するアプリ。
- **SMSコード**:ユーザーの電話番号に届く一意のコード。
- **メールコード**:ユーザーの登録済みメールアドレスに送信されるコード。
- **ハードウェアトークン**:YubiKeyやDuo Securityのハードウェアドングルなど、物理的なチャレンジレスポンスの仕組みを提供するもの。
それぞれの方法で、利便性とセキュリティのバランスは異なります。
テキストメッセージのコードは便利ですが、SIMスワップやネットワーク盗聴によって傍受される可能性があるため、通常は低リスクのアカウントにのみ推奨されます。ただし、多くの銀行のように、ユーザー確認の手段としてSMSまたはメールコードしか提供していないサービスもあります。
2FAは単純なパスワードよりも高いセキュリティを提供し、ユーザーの使いやすさに合わせて設定でき、広く普及しています。追加機能である2FAはパスワードをなくすものではありませんが、攻撃者がアカウントにアクセスするには、正しいパスワードと2つ目の要素の両方を入手する必要があります。
## 実践におけるパスキーと2FAの比較
### **セキュリティの比較**
**パスキー**:公開鍵・秘密鍵によるチャレンジレスポンス方式で、秘密鍵がデバイスの外に出ない限り、数学的に偽造できないよう設計されています。秘密鍵が流出しないため、サーバーが侵害されてもユーザーになりすますことはできず、悪意ある第三者がアカウントにアクセスすることはできません。
これにより、パスキーは現在利用できる最も安全な認証方法となっています。所有を暗号学的に証明する仕組みと、生体認証またはPINによる確認を組み合わせ、シームレスな体験を実現します。さらに、デバイスの指紋センサーや顔認証スキャナーによる追加レイヤーのおかげで、パスキーは認証プロセスに生体認証を加え、フィッシング攻撃やその他のセキュリティ侵害の防止に役立ちます。
**2FA**:2つ目の要素を追加すると、攻撃者にとってのハードルは大きく上がります。アカウントにアクセスするには、パスワードを推測または総当たりで破るだけでなく、*かつ*2つ目の要素も入手する必要があるためです。
- ハードウェアトークンやTOTPなどの最も強力な2FA方式は、ログインが必要な多くの場面で、パスキーとほぼ同等の安全性を備えています。
- TOTPコードはBitwarden Authenticatorのような単体アプリで生成でき、一部のパスワードマネージャーにも2FAサポートが組み込まれています。
- SMSベースの2FAは携帯電話ネットワークの信頼性に依存するため、安全性は低くなります。それでも、クレデンシャルスタッフィングや総当たり攻撃に対する有効な防御レイヤーになります。
パスキーと2FAのどちらを選ぶかを考えるときは、セキュリティを階層構造として捉えましょう。パスキーは最上位に位置し、2FAはそのすぐ下にありますが、基本的なパスワード保護よりは上位です。
### **導入と使いやすさ**
#### パスキー
パスキーの仕組みは少し不思議に感じられるかもしれません。比較的新しいものなので、それも当然です。パスキーは、最新のスマートフォン、ノートパソコン、タブレットに搭載された生体認証センサーや顔認証APIによって機能します。これらの生体認証機能が、認証時にパスキーを有効にします。パスキーを作成すると、セットアップ中に公開鍵が自動的にサーバーへ登録されます。その後のログインは、センサーに指を触れるか画面を見るだけで済みます。多くのユーザーにとって、その体験はほとんど意識しないほど自然です。長いパスワードを入力する必要も、2FAコードを覚える必要もありません。
#### 2FA
この設定では通常、認証アプリを連携するか、FIDO Alliance標準に準拠したハードウェアキーなどのハードウェアトークンを構成します。設定が完了すれば、手順は簡単です。ユーザー名とパスワードを入力し、認証アプリに表示されたコード、またはSMSで届いたコードを入力します。2FAは長く使われているため、チュートリアル、ヘルプ記事、サポートリソースが豊富にあり、現在ではほぼすべてのサイトやサービスがこの追加の保護レイヤーに対応しています。
#### 比較
どちらの方法も最初に少し設定が必要ですが、追加されるセキュリティとユーザーのプライバシーには、その手間に見合う価値があります。パスキーを作成すると、2つの暗号鍵によってコード入力が不要になり、手間が減ります。一方、2FAはユーザーに追加保護を実感させます。どちらの方法でも認証の運用を強化することで、セキュリティが向上し、データがダークウェブに流出するのを防ぐのに役立ちます。
### **コストとインフラ**
#### パスキー
スマートフォンのような生体認証対応デバイスをすでに使用している場合、追加のハードウェアは必要ありません。発生するコストはビジネス側のみで、公開鍵をサーバーに渡せるようにするための開発作業が必要です。サービス提供者にとっては、プラットフォームごとに一度だけ発生する統合コストです。
#### 2FA
デバイス上の認証アプリを選べば、コストは実質ゼロです。ハードウェアトークンには少額の一回限りの購入費用がかかります。たとえばYubiKeyの場合、基本モデルは約50米ドルです。企業では、DuoやOktaのようなエンタープライズ向け2FAソリューションにライセンス料やサブスクリプション料金がかかる場合があります。
## フィッシング耐性とフィッシング完全防御の違い
フィッシング耐性とフィッシング完全防御の違いは何でしょうか。「フィッシング耐性」という用語は、NIST、CISA、Microsoft、FIDO Allianceを含む多くの組織で使われています。さらに、[NIST SP 800-63-4(2025)](https://pages.nist.gov/800-63-4/sp800-63b.html)では、フィッシング耐性を定義し、AAL3でそれを必須としています。
フィッシング耐性のあるシステムには、一般的に次のセキュリティ対策が含まれます。
- **多要素認証(MFA)**:ユーザーに、電話に送信されるコードや生体認証スキャンなどの追加検証を求めます。
- **フィッシング耐性のある認証プロトコル**:WebAuthnやFIDO2などのプロトコルの使用を必須にし、ユーザーをより安全に認証します。
- **セキュリティ意識向上トレーニング**:フィッシングの試みを識別して回避する方法をユーザーに教育する必要があります。
- **高度な脅威検出**:AIを活用した脅威検出により、不審なメールやメッセージを識別してブロックできます。
CISAも、FIDOセキュリティキーやスマートカードなど、フィッシング耐性のある多要素認証を導入するよう組織に繰り返し推奨しています。2025年時点で、Microsoftは自社のガイダンスをゼロトラストに合わせ、フィッシング耐性のあるMFAとパスワードレスの展開を求めています。最後に、FIDO Allianceはパスキー/FIDO2/WebAuthnをフィッシング耐性があり、従来型MFA(パスワード+SMS)の代替となるものと位置づけています。
パスキーはAAL2ではフィッシング耐性があると認められていますが、NIST SP 800-63-4では、AAL3要件を満たすのは、エクスポート不可の秘密鍵を持つデバイス紐づけ型パスキーのみと規定されています。クラウドサービスを通じてデバイス間で同期できる同期可能な(マルチデバイス)パスキーは、同期のために秘密鍵をエクスポート可能にする必要があるため、AAL3では認められません。AAL3保証を必要とする組織は、同期可能なパスキーではなく、ハードウェアセキュリティキー、スマートカード、またはデバイス紐づけ型パスキーを導入すべきです。
理論上、フィッシングを完全に防ぐシステムとは、フィッシング攻撃に完全に耐性があり、フィッシング手法でユーザーをだまして機密情報を漏らさせることが不可能なほど安全であることを意味します。しかし現実には、どれほど高度なセキュリティ対策を講じても人的ミスのリスクは常にあるため、そのようなシステムを作ることはほぼ不可能です。そのようなシステムには、次が必要になります。
- **破られない認証プロトコル**:フィッシングを完全に防ぐシステムには、耐量子暗号など、理論上破られないプロトコルの使用が必要になります。
- **完璧なセキュリティ意識**:すべてのユーザーがソーシャルエンジニアリングの手口に完全に免疫を持つ必要があります。
- **侵入を許さない設計**:セキュアコーディングの実践や脅威モデリングなどの手法を用い、セキュリティを念頭に置いてシステムを設計する必要があります。
フィッシング耐性のあるシステムは、高い安全性を備え、容易かつ効果的に実装できるよう設計されています。完全にフィッシングを防ぐシステムを提供すると主張するサービスについては、利用を進める前に慎重に調査してください。
## 適切な方法の選び方
適切な方法の選択は、いくつかの要因によって決まります。最初の要因はセットアップの容易さです。2FAは初期設定が簡単ですが、パスキーの方が高いセキュリティレベルを提供します。選択する際は、次のヒントを参考にしてください。
- **高価値アカウント**(銀行、企業管理者):対応している場合は、2FAにハードウェアトークンを使用するか、パスキーに切り替えます。
- **一般消費者向けアカウント**(ソーシャルメディア、メール):TOTP認証アプリによる2FAは強力な保護を提供し、広く対応されています。
- **低リスクアカウント**:SMSまたはメールによる2FAでも許容できますが、アカウントに機密データが含まれる場合は、より強力な方法へのアップグレードを検討してください。
## 結論
パスキーと2FAのどちらを選ぶかは、優先事項によって決まります。
- 最大限のセキュリティが最優先で、指紋認証や顔認証に対応したスマートフォンを利用できる場合は、パスキーが優れた選択肢です。
- 多くのプラットフォームで機能し、標準的なユーザー名/パスワード認証をすばやく段階的に強化することが目的なら、ハードウェアトークンやTOTPアプリを使った2FAが次善の策です。
いずれにしても、パスワードのみの認証が抱える脆弱性から脱却し、より強力な保護に向けて有意義な一歩を踏み出すことになります。
## Bitwardenでパスキーと二要素認証の両方を管理
パスキーは安全で使いやすいログインにおける大きな進歩を示す一方、2FAはユーザーのニーズに合わせて調整できる、強力で広く採用されている保護手段であり続けています。パスキーと2FAのどちらを選ぶかを評価する際は、セキュリティ、利便性、実装に必要なリソースのトレードオフを考慮してください。どちらを選んでも、より強力なデジタルセキュリティに向けた有意義な一歩になります。
すでに[Bitwardenパスワードマネージャー](https://bitwarden.com/ja-jp/pricing/business/)を利用している方、または導入を検討している方は、AppleおよびAndroidデバイスに加え、すべての主要なオペレーティングシステムでパスキーと2FAを管理でき、セキュリティを単一のツールに集約できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-management-for-global-organizations/
---
# グローバル組織向けのパスワード管理
知っておくべきこと
---
### グローバル組織向けのパスワード管理とは、具体的に何ですか?
グローバル組織向けのパスワード管理とは、複数の国や地域、チームにまたがるパスワードや機密性の高い認証情報を体系的に管理、保管、保護することです。その目的は、セキュリティリスクを軽減しながら管理を一元化することにあります。
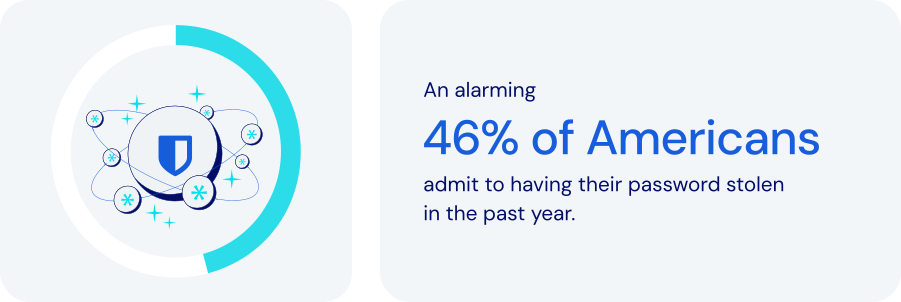
*出典:Forbes Advisor*
### パスワード管理はグローバル業務にどのように適合しますか?
あらゆるグローバル企業には、国際的なデータ保護基準に完全に準拠しながら、従業員、パートナー、顧客に重要なリソースへの安全なアクセスを提供する能力が求められます。堅牢なパスワード管理プラットフォームは不可欠です。注目すべき具体的な機能は次のとおりです。
- **認証情報の一元保管**:安全で暗号化された保管庫により、パスワードへの統一されたグローバルアクセスを提供し、メールやスプレッドシートのような安全でない手段を置き換えます。
- **ロールベースのアクセス制御(RBAC)**:従業員に [きめ細かなアクセス権](https://bitwarden.com/ja-jp/resources/telecommunications-firm-achieves-password-management-adoption/)を役割や拠点に基づいて付与することで、不正アクセスのリスクを大幅に低減できます。
- **コレクションによる体系的な整理**:[認証情報を整理する](https://bitwarden.com/ja-jp/help/teams-enterprise-migration-guide/#collections/)際に、地域、部門、プロジェクト別に分類することで、グローバルチーム全体で安全かつ管理されたアクセスを実現しやすくなります。
- **認証情報の安全な共有**:非表示の認証情報を含め、ユーザーが認証情報を安全に共有できるようにすることで、チーム全体のセキュリティ強化に役立ちます。
- **SCIM による自動プロビジョニング**:雇用状況に基づいて認証情報へのアクセスを自動的に付与または取り消すことで、[従業員のオンボーディングとオフボーディング](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/)の両方を簡素化します。
- **ローカライゼーションとタイムゾーン制御**:多言語対応により、地域のニーズに合わせた使いやすさとセキュリティを実現できます。
- **複数デバイスでのリモートアクセス**:Web、デスクトップ、モバイルアプリ、ブラウザー拡張機能から柔軟かつ安全にアクセスできることは、グローバルチームやモバイルチームにとって不可欠です。
- **きめ細かな権限**:柔軟な権限設定により、特定の従業員の役割に合わせてアクセスレベルを調整できます。
- **コンプライアンスと監査機能**:詳細なログと監視により、[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)、GDPR、CCPA、SOC 2 などのグローバル基準への準拠を促進します。
- **脅威検出**:侵害情報と照合して認証情報を常時監視することで、パスワードマネージャーは管理者が潜在的な脅威を特定するのに役立ちます。
これらの機能は、効率性と生産性の向上に加えて、複数の国、タイムゾーン、文化にまたがって完全なコンプライアンスを維持しやすくするためのセキュリティおよび文書化ツールも提供します。
### パスワード管理がグローバル企業の安全性を高める仕組み
分散したチーム、多様な部門、複雑な IT エコシステムを抱えるグローバル組織にとって、効果的なパスワード管理は、セキュリティの維持、コラボレーションの向上、スケーラビリティの確保に不可欠です。大規模環境向けに明確に設計されたプラットフォームでは、次のことが可能であるべきです。
- **セキュリティを強化し、リスクを低減**:一元管理により、セキュリティ侵害を防ぎ、内部脅威を減らし、データの完全性を確保します。
- **業務効率を向上**:パスワードの配布と管理を自動化することで、[管理業務の負担](https://bitwarden.com/ja-jp/resources/marketing-agency-streamlines-productivity-with-password-management/)を大幅に軽減できます。
- **容易に拡張**:堅牢なパスワード管理システムは、地理的な拡大に直面しても継続的なセキュリティを確保しながら、成長にシームレスに対応できる必要があります。
- **リスクとコンプライアンスを管理**:厳格な国際規制要件を満たすことは、企業が罰金や評判の低下を回避するための重要な手段です。
- **コラボレーションを改善**:シンプルで安全な認証情報へのアクセスにより、地理的に分散したチーム間の効率的なコラボレーションを促進します。
### Bitwarden がグローバルなパスワード管理を支援する方法
Bitwarden は、包括的なセキュリティ機能、アクセス制御、管理ツールにより、グローバル組織のニーズに的確に対応します。これには次が含まれます。
- **統合グローバル保管庫**:世界中のすべての認証情報を安全に管理するための、一元化された暗号化保管庫を提供します。
- **高度なロールベースのアクセス制御**:特定の役割に基づいてユーザー権限を正確に制御することで、リスクの最小化に役立ちます。
- **共有コレクションのための包括的なシステム**:地域や部門をまたぐチームの認証情報を効果的に整理します。
- **SCIM の自動連携**:ユーザーのオンボーディングと引き継ぎを効率化し、認証情報へのアクセスを即座に更新できるようにします。
- **多言語対応とデバイスアクセシビリティ**:50 以上の言語に対応し、複数デバイスをサポートすることで、国際チームの安全なリモートアクセスを可能にします。
- **リアルタイムのパスワード更新**:すべてのシステム間で同期されるパスワードを迅速に更新できるようにすることで、セキュリティの継続性を維持します。
- **コンプライアンスと監査ツール**:詳細な[監査ログ](https://bitwarden.com/ja-jp/help/is-bitwarden-audited/#third-party-security-audits/)を維持し、規制遵守の徹底に役立てます。
- **プロアクティブな脅威管理**:[既存のSIEMシステム](https://bitwarden.com/ja-jp/help/splunk-siem/)と連携してリアルタイムの侵害監視を行い、セキュリティ脅威への迅速な対応を可能にします。
### 結論
多国籍に事業を展開する企業は、多種多様で固有のセキュリティ脅威に直面しています。接続性が高まることで世界は小さく感じられるかもしれませんが、課題の複雑さが軽減されるわけではありません。
Bitwardenは、分散したチーム、複数の拠点、複雑なインフラ全体で、企業がアクセスと認証情報を管理できるようにします。プラットフォームのあらゆる側面が、世界規模でのビジネス成長と優れた運用を支援するよう設計されています。Bitwardenがパスワード管理において最も信頼される名前と見なされる理由が、またひとつあります。
### Bitwardenが他社と一線を画す理由とは?
Bitwardenは、グローバルな組織向けに、業界で最も拡張性が高く包括的なサービスを提供しています。
他のパスワード管理ソリューションとは異なり、Bitwardenは次のことを実現します:
- 米国と欧州でクラウドサービスを提供しています。
- エアギャップ、ローカル、プライベートクラウド環境で[セルフホスト](https://bitwarden.com/ja-jp/self-hosted-password-manager-on-premises/)するためのオプションを提供します。
- プロバイダーポータルのオプションを[MSP](https://bitwarden.com/ja-jp/msp/)や大企業向けに提供し、さまざまなクライアントや構成員のために複数のBitwardenインスタンスを管理できるようにします。大規模な組織では、事業部門をまたいだBitwardenの一元管理が可能です。
- 導入を促進する、信頼できるオープンソースソリューションを提供します。
- クライアントアプリケーションを50以上の言語に対応させ、グローバルな従業員に適していることを示します。
- 企業が事業部門全体で複数のインスタンスを管理できるようにします。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-management-in-enterprise-information-security/
---
# エンタープライズ情報セキュリティアーキテクチャにおけるパスワード管理
最新の戦略では SSO、MFA、ゼロトラストの原則が重視されていますが、レガシーシステムの存在により、パスワードは依然として重要な制御手段です。パスワード管理の影響を見ていきましょう。
---
エンタープライズ情報セキュリティアーキテクチャ(EISA)は、より広範なエンタープライズセキュリティアーキテクチャ(ESA)の中核的な要素であり、組織が大規模なシステム全体でデータ、ID、アクセスをどのように保護するかに特化しています。最新の戦略では SSO、MFA、ゼロトラストの原則が重視されていますが、レガシーシステム、分断されたアプリケーション環境、集中型 SSO の外部に残るパスワードベースのアクセス経路により、パスワードは依然として重要な制御手段です。
パスワード管理がエンタープライズ情報セキュリティアーキテクチャをどのように支えるかを理解するには、まず、より広範なエンタープライズアーキテクチャの中で EISA がどのように機能するかを確認することが役立ちます。セキュリティアーキテクチャ上の意思決定は、個別のポイントソリューションとして運用されるのではなく、技術的制御をビジネスプロセス、ガバナンスモデル、リスク管理目標と整合させることで最も効果を発揮します。パスワードの運用が一貫していない、または管理されていない場合、ID セキュリティを弱め、リスクへの露出を高め、コンプライアンス対応を複雑にするアーキテクチャ上のギャップが生じます。情報セキュリティにおける一元化された[パスワード管理](https://bitwarden.com/ja-jp/resources/five-best-practices-for-password-management-white-paper/)は、認証情報の無秩序な拡散を抑え、一貫したポリシーを適用し、より広範なセキュリティスタック全体でガバナンスを統合することで、こうしたギャップの解消に役立ちます。
成熟したエンタープライズ情報セキュリティアーキテクチャにおいて、パスワード管理は、ID システムを支え、アクセスガバナンスを強化し、運用上のレジリエンスを向上させる基盤的な制御として機能します。ここで Bitwarden が役立ちます。Bitwarden はエンタープライズ対応のプラットフォームとして、既存のセキュリティフレームワークやツールとスムーズに統合しながら、アーキテクチャの整合性を強化します。
## エンタープライズ情報セキュリティアーキテクチャを理解する
EISA は、組織全体でセキュリティ制御を設計、実装、統制するための構造的な設計図を提供し、より広範なエンタープライズセキュリティアーキテクチャの中で情報に焦点を当てたレイヤーとして機能します。EISA は個別のツールに焦点を当てるのではなく、セキュリティ機能をビジネス目標、リスク許容度、運用の現実と結びつけます。
エンタープライズセキュリティアーキテクチャフレームワークの一部として、EISA はセキュリティ責任を組織全体でどのように分担し、一貫して適用するかを定めます。具体的には、次の内容を定義します。
- オンプレミス、クラウド、ハイブリッド環境全体で、ID、データ、アプリケーション、インフラストラクチャをどのように保護するか。
- 企業全体で機密性、完全性、可用性(CIA)を支える共通のセキュリティ制御。
- ガバナンス、リスク、コンプライアンス要件を、チーム単位やツール単位ではなく一貫して適用する場所。
多くの組織は、NIST CSF、SABSA、TOGAF などの確立された EISA フレームワークに、自社のエンタープライズ情報セキュリティアーキテクチャを整合させています。これらのフレームワークは、技術的制御をビジネスリスクやガバナンスモデルと結びつけることで、セキュリティをエンタープライズアーキテクチャに統合するのに役立ちます。どのフレームワークを選択する場合でも、効果的なエンタープライズアーキテクチャとセキュリティには、人によるアクセスとマシンによるアクセスの両方にまたがる、明確に定義された ID 制御が不可欠です。
この階層化されたアーキテクチャの中で、認証情報ガバナンスは基盤的な役割を果たします。認証メカニズムはユーザー、システム、データの交点に位置するため、ほぼすべてのセキュリティ領域に共通する依存要素となります。パスワード制御が分断されている、または管理されていない場合、その弱点はアーキテクチャ全体に波及し、適切に設計されたゼロトラストや IAM の取り組みでさえ損ないます。アーキテクチャの観点から見ると、これによりパスワード管理はエンタープライズアクセス管理の中核に位置づけられ、認証情報の制御が認可、監査可能性、運用リスクに直接影響します。
そのため、パスワード管理は単独の生産性向上ツールではなく、中核を支える制御として扱うべきです。一元化されたパスワード管理は、企業全体で認証情報の作成、保存、共有、ロテート、監査の方法を標準化することで、アーキテクチャの一貫性を強化します。Bitwarden のアプローチは、より広範なセキュリティシステムに直接統合し、[Bitwarden セキュリティアーキテクチャ](https://bitwarden.com/ja-jp/blog/understanding-bitwarden-architecture/)を通じてアーキテクチャ上の原則を強化することで、このモデルに沿っています。このアーキテクチャは、エンタープライズ規模のガバナンス、可視性、制御を支援するように設計されています。このアプローチにより、認証情報の制御が切り離されたツールとして機能するのではなく、より広範なアーキテクチャ上の目標を支えるようになり、エンタープライズセキュリティが強化されます。
## エンタープライズ情報セキュリティアーキテクチャにおけるパスワード管理の役割
エンタープライズ情報セキュリティアーキテクチャフレームワークの中で、パスワード管理はアーキテクチャの複数のレイヤーを同時に支えます。特に、最新の IAM システムがレガシーアプリケーションやハイブリッドインフラストラクチャと共存する環境において、ID、アクセス、データ保護、ガバナンス機能を統合する一元的な制御として機能します。この統合により、組織は認証情報を孤立したポイントソリューションとして管理するのではなく、アーキテクチャの各レイヤーにわたってセキュリティを一貫して統合できます。
パスワード管理は、従業員ユーザー、サードパーティーアクセス、サービスアカウント、アプリケーション認証情報にまたがる認証情報の無秩序な拡散を抑えながら、SaaS、オンプレミス、カスタムアプリケーション全体で一貫した認証ガバナンスを提供します。パスワード管理は、SSO、MFA、ディレクトリサービスなどの IAM システムを置き換えるのではなく、安全な作成と保存から共有、ロテート、取り消し、監査まで、認証情報のライフサイクル全体を制御することでそれらを支援します。このアプローチは、ハイブリッド環境やマルチクラウド環境全体で共通のセキュリティ制御として機能し、ID 戦略を運用の現実と結びつけます。
エンタープライズアーキテクチャとセキュリティの観点から、パスワード管理は ID 戦略と日々の運用の現実をつなぐレイヤーとして機能します。成熟した IAM プログラムを持つ組織であっても、アプリケーションの制約、緊急アクセスのシナリオ、人間以外の ID により、パスワードは残り続けます。パスワード管理をエンタープライズアーキテクチャのセキュリティモデルの一部として扱うことで、これらの認証情報を他のアクセス制御と同じ厳格さで統制できます。
Bitwarden は、[エンタープライズ向けパスワード管理機能](https://bitwarden.com/ja-jp/resources/critical-capabilities-for-enterprise-password-management/)を提供することで、このアーキテクチャ上の役割を支援し、より広範なセキュリティおよびガバナンス要件との整合を可能にします。認証情報の保存とポリシー適用を一元化することで、Bitwarden は既存のエンタープライズシステムを妨げることなく、組織がアーキテクチャの一貫性を維持し、リスクを低減し、ID セキュリティを強化できるよう支援します。このアプローチは、認証情報に依存するシステム全体で継続的な監視と監査対応の準備を提供しながら、エンタープライズセキュリティの目標を支えます。
## 一元化されたパスワード管理がアーキテクチャ上のギャップに対処する方法
一元化されたパスワード管理は、認証情報の制御が分散している、または一貫して適用されていない場合に生じる重大なアーキテクチャ上のギャップに対処します。これらのギャップはエンタープライズ情報セキュリティアーキテクチャ全体に広がり、ID 戦略、データ保護、コンプライアンス対応にシステム全体のレベルで影響します。
一元化されたパスワード管理は、次のようなアーキテクチャ上のニーズに対応します。
- **シャドー認証情報ストアの排除:**一元化された保管庫は、ブラウザー、スプレッドシート、共有ドキュメント、個人用ストレージに保存されたパスワードに取って代わり、セキュリティチームがすべての認証情報を可視化し、統制できるようにします。
- **組織全体でパスワード要件を標準化:**一元化されたポリシー適用により、パスワード強度、ロテート、共有の運用が一貫して維持され、企業全体のセキュリティ制御が強化されます。
- **パスワード強度と侵害状況の可視化:**セキュリティチームは、どの認証情報が弱いか、再利用されているか、侵害で流出済みかを把握でき、検知と対応の能力を向上できます。
- **認証情報の再利用とラテラルムーブメントのリスクを低減:**強力なパスワードガバナンスにより、初期侵害後に攻撃者が権限を昇格し、システム間を横展開する能力を制限できます。
- **規制フレームワーク全体でコンプライアンス証跡をサポート:**一貫した認証情報の運用により、SOC 2、ISO 27001、HIPAA、PCI DSSの要件全体で統制を示しやすくなります。
これらのギャップに対処することで、エンタープライズセキュリティアーキテクチャの基盤が強化されます。[パスワードセキュリティの現状](https://bitwarden.com/ja-jp/resources/the-state-of-password-security/)を示す業界データでは、侵害された認証情報や再利用された認証情報が依然として情報漏えいの主な原因であることが示されており、パスワード管理を、より広範なセキュリティ目標を支えるアーキテクチャ上の優先事項として扱う価値が裏付けられています。
## Bitwardenがエンタープライズ情報セキュリティアーキテクチャを支援する仕組み
Bitwardenは、エンタープライズ情報セキュリティアーキテクチャにおける基盤的な統制として機能するよう設計されており、組織全体でIDセキュリティ、ガバナンス、運用の一貫性を強化します。Bitwardenは単独で機能するのではなく、既存のエンタープライズセキュリティアーキテクチャに直接統合され、従業員、インフラストラクチャ、開発環境全体における認証情報関連のギャップ解消を支援します。
一元化した[認証情報管理](https://bitwarden.com/ja-jp/blog/credential-management-in-the-enterprise/)をエンタープライズポリシーと整合させることで、Bitwardenは既存のIAM、ゼロトラスト、コンプライアンスプログラムを妨げることなく、エンタープライズアーキテクチャとセキュリティ施策を強化します。
### IAMとIDアーキテクチャとの統合
BitwardenはエンタープライズIAMシステムと統合し、ネイティブSSOの対象外となる認証情報にも一元化されたIDガバナンスを拡張します。SAMLおよびOIDCプロバイダーとの統合により、組織は認証を一元管理しながら、パスワードで保護されたアプリケーションへの安全なアクセスを拡張できます。ディレクトリおよびSCIMプロビジョニングによるユーザーの自動プロビジョニングとプロビジョニング解除により、組織全体で雇用状況や役割の変更に応じてアクセスを整合できます。認証情報は役割ベースのアクセスとグループマッピングを通じてチームや役割にスコープ設定でき、エンタープライズシステム全体で一貫したアクセス制御をサポートします。BitwardenはMFAポリシーを適用し、認証を強化して認証情報侵害のリスクを低減します。Bitwardenは2段階ログインポリシーの適用をサポートし、認証を強化して認証情報侵害のリスクを低減します。
### ゼロトラストと最小権限セキュリティのサポート
ゼロトラストアーキテクチャでは、暗黙の信頼を最小限に抑え、機密リソースへのアクセスを厳密に制御することが重要です。Bitwardenは、保管庫、コレクション、アイテムの各レベルで認証情報に対するきめ細かなアクセス制御を提供することで、このモデルをサポートします。認証情報は役割、チーム、または機能ごとに分割され、アクセス露出を制限します。また、スコープ設定された共有により、ユーザーは職務の遂行に必要な認証情報だけを受け取れます。このセグメンテーションにより、侵害発生時の影響範囲が縮小され、[最小権限の適用](https://bitwarden.com/ja-jp/blog/beyond-password-storage-the-enterprise-guide-to-least-privilege-access/)がサポートされるため、変化するビジネスニーズに合わせてアクセスポリシーを継続的にレビュー、監査、改善できます。
### 従業員とエンジニアリングチームのための統合認証情報セキュリティ
現代のエンタープライズでは、人間のIDとマシンIDの両方を保護する必要があります。Bitwardenは、運用環境と開発環境全体で、機密性の高いシステム、アプリケーション、データへのアクセスに使用される認証情報を保護することで、エンタープライズデータセキュリティアーキテクチャを支える統合的なアプローチを提供します。
これには以下が含まれます。
- **従業員IDのパスワード管理:**従業員、請負業者、パートナー向けの安全な保管庫により、組織全体でパスワード運用の標準化を支援します。
- **エンジニアリングチーム向けシークレット管理:**アプリケーションシークレット、APIキー、CI/CD認証情報は、[エンジニアリングチーム向けの安全なシークレット管理](https://bitwarden.com/ja-jp/resources/bitwarden-secrets-manager-right-choice-for-secure-secrets-management/)を使用して個別に管理でき、ハードコードされたシークレットや流出済みシークレットのリスクを低減できます。
Bitwardenは、単一のプラットフォーム内で両方のユースケースをサポートすることで、組織がエンタープライズセキュリティアーキテクチャとエンジニアリングワークフロー全体で一貫した認証情報ガバナンスを維持できるよう支援します。
### レポート、テレメトリ、SIEM統合
可視性と監査可能性は、サイバーセキュリティにおけるエンタープライズ情報セキュリティアーキテクチャの重要な要素です。特に、認証情報の悪用を監視し、インシデント対応を支援するうえで不可欠です。Bitwardenは、プラットフォーム全体のアクセス、変更、管理操作を追跡する包括的な監査ログを通じて、監視、調査、コンプライアンスを支援する詳細なレポートとテレメトリを提供します。認証情報関連のアクティビティは、イベント転送とSIEM統合を通じて既存のセキュリティ監視ツールにストリーミングでき、検知とインシデント対応のワークフローをサポートします。侵害レポートとリスクインサイトにより、セキュリティチームは流出済みまたは侵害された認証情報を特定し、より広範なセキュリティ運用の中で修復の優先順位を付けることができます。
## 一元化されたパスワード管理によるエンタープライズセキュリティリスクの低減
一元化されたパスワード管理は、死角をなくし、一貫した統制を適用し、IDガバナンスを強化することで、エンタープライズ情報セキュリティアーキテクチャ全体のリスクを直接低減します。認証情報を単一のポリシー主導型プラットフォームで管理すると、セキュリティチームは、エンタープライズ環境で最も一般的な攻撃ベクトルの1つに対処するために必要な可視性と制御を得られます。
エンタープライズセキュリティアーキテクチャの観点から見ると、一元化により、パスワードは分散した負債から、予防と対応の両方を支えるガバナンスされたセキュリティ統制へと変わります。
主なリスク低減効果は次のとおりです。
- **管理されていない認証情報と安全でない保存を排除:**一元化された保管庫により、スプレッドシート、共有ドキュメント、ブラウザベースのパスワード保存など、その場しのぎの保存方法を置き換えます。
- **脆弱、再利用、または侵害されたパスワードをブロック:**強制適用されるパスワードポリシーと侵害検知により、認証情報を悪用した攻撃の可能性を低減できます。
- **横方向の移動の機会を減らす:**アクセスをセグメント化することで、アカウントが侵害された場合でも、攻撃者が認証情報を複数のシステムで再利用する能力を制限できます。
- **一貫した制御によってコンプライアンス体制を強化する:**標準化された認証情報ガバナンスは、エンタープライズアーキテクチャのセキュリティフレームワークや規制基準全体で監査要件をサポートします。
- **検知と調査の改善**
認証情報アクティビティを一元的に可視化することで、不審な行動やセキュリティインシデントへの迅速な対応を支援します。
集中型パスワード管理をエンタープライズ情報セキュリティアーキテクチャに組み込むことで、組織は運用の複雑さを軽減しながら、エンタープライズアーキテクチャとセキュリティ目標を強化できます。断片化されたツールや非公式な運用に依存するのではなく、セキュリティチームはポリシーを一貫して適用し、組織全体で制御の成熟度を示すことができます。
## エンタープライズセキュリティアーキテクチャにパスワード管理を実装する
エンタープライズ情報セキュリティアーキテクチャの一部としてパスワード管理を実装するには、意図的な設計、ガバナンスとの整合、運用計画が必要です。セキュリティアーキテクトにとっての目標は、単にツールを導入することではなく、既存のID、コンプライアンス、セキュリティ運用に、拡張可能な形で認証情報管理を組み込むことです。
以下のベストプラクティスは、パスワード管理がサイロ化された制御として機能するのではなく、エンタープライズセキュリティアーキテクチャを強化するうえで役立ちます。
主な実装上の考慮事項は次のとおりです。
- **組織の役割に合わせて保管庫とコレクションの構造を設計する:**チーム、機能、アクセス境界を反映するように保管庫とコレクションを構成することで、最小権限の原則を適用しやすくし、長期的なアクセス管理を容易にします。
- **認証情報のワークフローをライフサイクル段階に対応付ける:**認証情報の作成、保存、共有、ロテート、取り消しの方法を定義し、そのライフサイクル全体で一貫したガバナンスを確保します。
- **IAM、SIEM、DevOpsパイプラインと統合する:**パスワード管理をIDプロバイダー、監視ツール、CI/CDワークフローに接続し、認証情報のセキュリティを自動的かつ一貫して適用できるようにします。
- **ガバナンスと管理上の所有権を定義する:**説明責任のギャップを避けるため、ポリシー管理、アクセスレビュー、例外処理の責任を明確に割り当てます。
- **展開、トレーニング、継続的な運用を計画する:**段階的な導入、ユーザー教育、定期的なポリシーレビューにより、長期的な定着と運用上の成功を確保できます。
Bitwardenは、エンタープライズ対応の設計と導入リソースを通じて、こうした実装要件をサポートします。セキュリティチームは、Bitwardenの[エンタープライズ導入ガイド](https://bitwarden.com/ja-jp/resources/bitwarden-enterprise-password-manager-implementation-guide/)を活用することで、パスワード管理をエンタープライズ情報セキュリティアーキテクチャに統合するためのベストプラクティスを把握し、導入を加速して一般的な落とし穴を回避できます。
## Bitwardenでエンタープライズ情報セキュリティアーキテクチャを最新化
エンタープライズ情報セキュリティアーキテクチャは、ますます複雑化するID環境、ハイブリッドインフラ、拡大する攻撃対象領域に対応するために進化する必要があります。組織がSSO、MFA、ゼロトラストモデルを採用していても、パスワードはエンタープライズセキュリティアーキテクチャにおいて依然として存在し続ける必要な要素であり、他の制御と同じ厳格さでガバナンスを行う必要があります。
エンタープライズ情報セキュリティアーキテクチャ内でパスワード管理を一元化することで、組織は認証情報の分散を減らし、アクセスガバナンスを強化し、運用レジリエンスを向上できます。Bitwardenは、既存のIDシステム、セキュリティ運用、開発ワークフローとシームレスに統合することでこのアプローチを支援し、セキュリティチームがビジネス運用を妨げることなく一貫した制御を適用できるようにします。
透明性、拡張性、エンタープライズガバナンスを重視して設計されたBitwardenは、現代のエンタープライズアーキテクチャとセキュリティ要件に適合し、従業員向けとエンジニアリング向けの両方のユースケースをサポートします。このプラットフォームの特長について詳しくは、[Bitwardenが現代のエンタープライズ向けに構築されている理由](https://bitwarden.com/ja-jp/resources/the-bitwarden-difference-what-makes-bitwarden-best-for-businesses/#how-the-bitwarden-architecture-is-better/)をご覧ください。
## Bitwarden Businessのトライアルを開始するか、エンタープライズ向けリソースをご覧いただき、集中型パスワード管理がエンタープライズ情報セキュリティアーキテクチャをどのように強化し、長期的なセキュリティ成熟度を支援できるかをご確認ください。
[Bitwarden Businessのトライアルを開始](https://bitwarden.com/ja-jp/pricing/business/)、または[エンタープライズ向けリソース](https://bitwarden.com/ja-jp/products/business-support/)をご覧いただき、集中型パスワード管理がエンタープライズ情報セキュリティアーキテクチャをどのように強化し、長期的なセキュリティ成熟度を支援できるかをご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-management-maturity-model/
---
# パスワード管理成熟度モデル
Bitwardenより
---
[Table component - no content]
レベル1に分類される組織では、全社規模のパスワードマネージャーが導入されていません。一元化されたパスワード管理システムが[ないため、従業員が適切な監督なしに脆弱なパスワードや使い回しのパ](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)スワードを使用する可能性があり、パスワード侵害のリスクが高まります。その代わり、従業員は会社のパスワードを保護するために、部門ごとに分断された場当たり的な方法を取っています。これには、、Excel スプレッドシート、Slack でのパスワード共有、紙や付箋への書き留めなどが含まれる場合があります。このような環境では、強固なセキュリティ文化を育んだり、セキュリティのベストプラクティスを重視したりすることは期待できません。全社的なトレーニングはまれであるか、まったく実施されていません。全体的な技術成熟度に関しては、機密性の高いデータや重要データが共有される際に暗号化されず、リスクにさらされている可能性が高い状態です。
- **パスワードマネージャーの導入**:レベル1の組織にはパスワードマネージャーのプロセスが整備されておらず、従業員は個々の習慣に任されています。
- **セキュリティ文化**:レベル1の組織では、[セキュリティのベストプラクティス](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)が重視されておらず、セキュリティ意識も最小限です。
- **技術成熟度**:レベル1の組織では、機密情報の共有が安全ではなく、多くの場合、暗号化されていません。
レベル1の組織はゼロからのスタートであり、すぐにセキュリティを向上できる簡単な取り組みによって、短期間で改善できる余地が多くあります。企業がセキュリティを改善するために優先すべき次のステップは、まず通常はIT部門など1つのチームにパスワードマネージャーの使用を義務付け、その後、広範な展開に向けた計画を策定することです。
## レベル2:開始
### 無料のパスワードマネージャーの世界に足を踏み入れる

レベル2は、強固なパスワードセキュリティと管理に対して、やや成熟しているものの、まだ発展途上のアプローチを示します。この段階の組織では全社規模のパスワードマネージャーは使用されておらず、は分散化されており、従業員はブラウザベースのパスワードマネージャーとその他の組み込み型パスワード管理ツールを組み合わせて利用しています。より一元化されたソリューションに移行する前に、無料のパスワードマネージャーから始める組織もあ[ります。セキュリティのベストプラクティスは従業員のオンボーディ](https://bitwarden.com/ja-jp/blog/why-companies-are-looking-beyond-browser-based-password-managers/)ング時に一通り取り上げられますが、組織として一貫して重視されているわけではありません。このレベルの技術成熟度は、暗号化の実践にばらつきがあること、つまり暗号化されている情報もあれば、されていない情報もあること、そしてID確認を強化するための二要素認証の使用が限定的であることが特徴です。レベル2からレベル3への進展を目指す組織は、基本的な認証情報セキュリティの実践を一部の場面で確立できるよう、認知度向上と教育に注力すべきです。
- **パスワードマネージャーの導入**:レベル2の企業では、パスワード管理が分散化しているか、Appleキーチェーンやブラウザ組み込みのものなど、組み込み型パスワードマネージャーを場当たり的に使用しています。
- **セキュリティ文化**:レベル2の企業では、パスワードセキュ[リティのベストプラクティスに対する重視度は限定](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)的です。
- **技術成熟度**:レベル2の企業では、暗号化された情報の共有や[多要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)(2FA)の使用に一貫性がありません。
レベル2の企業はデータセキュリティをやや重視していますが、全体的な実践は依然として分散化されています。セキュリティを改善するための当面の次のステップは、全従業員のデバイスで利用できる一元化されたクロスプラットフォーム対応のパスワードマネージャーを選定し、段階的な展開を開始することです。
レベル2の企業はデータセキュリティをやや重視していますが、全体的な実践は依然として分散化されています。
## レベル3:進化
### 他のパスワードマネージャーの検討と機密データ保護の開始

レベル2からレベル3への移行は、ビジネスの保護に向けた大きな一歩です。組織内の限られたチームはスタンドアロンのパスワードマネージャーを利用してい[ますが、全体的な導入はまだ最小限にとどまっています。セ](https://bitwarden.com/ja-jp/blog/6-things-to-keep-your-passwords-secure/)キュリティトレーニングはより頻繁かつ一貫して実施され、従業員は明らかにリスクの可能性があるセキュリティ行動を取る際に、より頻繁に警告を受けるようになります。技術成熟度の観点では、パスワード管理ソリューションを共同で利用している従業員は、会社支給のすべてのデバイスで利用でき、パスワードやその他の機密情報を安全に共有できます。暗号化されたパスワード保管庫を使用することで、機密情報を安全に保存し、セキュリティを大幅に強化できます。同僚間でデータを安全に共有できることは、レベル2からの大きな進歩を示しています。
- **パスワードマネージャーの導入**:レベル3の企業では、ある程度の一元的なパスワード管理が行われており、1つまたは2つのチームが組み込みツールではなく、独立型のパスワードマネージャーを利用しています。
- **セキュリティ文化**:レベル3の企業はセキュリティ文化をより重視するようになっていますが、具体的な責任を明確にするためのツールやシステムは整っていません。
- **技術的成熟度**:一元化されたパスワードマネージャーを使用しているレベル3のチームは、デバイスやプラットフォームを横断した対[応と、従業員間での](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)を利用できます。
レベル3の企業は、ばらつきはあるものの、データセキュリティを優先する方向へ、より一元化された取り組みを進めています。セキュリティを向上させる次のステップは、段階的な展開から全社展開へとパスワード管理の適用範囲を広げることです。
レベル3の企業は、ばらつきはあるものの、データセキュリティを優先する方向へ、より一元化された取り組みを進めています。
## レベル4:プロアクティブ
### すべてのパスワードに本格的に取り組み、従業員に暗号化された保管庫を使わせる

レベル4では、企業全体でのパスワードマネージャーの全面的な導入が進んでおり、[組織全体での導入が開始されています](https://bitwarden.com/ja-jp/blog/deployment-strategies-for-password-managers/)。パスワードマネージャーを保護するには、強力なマスターパスワードを作成することが重要です。すべての従業員は、会社のパスワードマネージャーを使ってパスワードを作成、保存し、他のチームメンバーと共有することが推奨されます。さらに、セキュリティトレーニングは組織全体で標準化され、受け入れられており、経営陣は詳細なトレーニングモジュールを通じて参加状況を追跡し、参加を促しています。レベル4の技術的成熟度は、ディレクトリサービス連携とシングルサインオンを備えた、企業全体でのパスワード管理を示します。ディレクトリサービス(Active Directory/Entra、Google Workspace、OneLoginなど)との連携により、外部ディレクトリからパスワードマネージャーへユーザーとグループが同期されます。[シングルサインオンとの連携](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)により、組織は既存のIDプロバイダーを活用して、企業向けパスワードマネージャーでユーザーを認証できるようになります。
- **パスワードマネージャーの導入**:レベル4の企業では、独立型のパスワードマネージャーを組織全体に導入しており、チームには組み込みツールや場当たり的な運用を完全に避けることが強く推奨されています。
- **セキュリティ文化**:レベル4の企業では、定期的なセキュリティトレーニングを提供し、参加指標を用いて受講を促しています。
- **技術的成熟度**:レベル4の企業では、パスワードマネージャーをディレクトリサービスやシングルサインオン(SSO)などのIT[ワークフローと連携しています。](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)
レベル4の企業は、データセキュリティに対して、より統一的で具体的なアプローチを取り、全体への適用を確保することに重点を置いています。セキュリティを向上させる次のステップは、組織全体で企業全体のパスワード管理を義務付けることです。それが進行したら、[パスワードレス認証](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)を有効にし、すべてのチームに多要素認証(2FA)を必須にします。
レベル4の企業は、データセキュリティに対して、より統一的で具体的なアプローチを取り、全体への適用を確保することに重点を置いています。
## レベル5:リーダー
### 強力なマスターパスワード、一意のパスワード、パスワードレス認証を活用する、パスワード管理の先進企業

この段階では、組織のワークフローに統合された企業全体のパスワードマネージャーが全面的に導[入されています。このパスワード保管庫は、パスワード、クレジットカード情報、個人データなど](https://bitwarden.com/ja-jp/blog/deployment-strategies-for-password-managers/)の機密情報を安全に保存・管理するために使用されます。全社的なパスワード管理の導入が義務付けられ、代替のパスワード保存方法には制限が設けられています。この段階の企業は、360度のセキュリティ文化を育むために、従業員にパスワード管理のファミリープランを提供し、個人と仕事の両方におけるパスワード管理習慣を重視しています。セキュリティトレーニングは組織全体で必須となり、従業員は疑わしいサイバーセキュリティ活動をレポートするよう促されます。技術的成熟度は、包括的な適用範囲とレポート機能によって特徴付けられます。企業全体のパスワードマネージャーにより、生体認証からまでのパスワードレスオプションが利用で[き、開発者はSIEMなど他のツールとの連携にAPIを使用して、](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)効果的なセキュリティスタックを確保します。APIによる自動スクリプトを活用することで、管理制御を強化し、複雑なワークフローを簡素化します。
- **パスワードマネージャーの導入**:レベル5の企業では、すべての従業員に独立型のパスワードマネージャーの使用を義務付けています。
- **セキュリティ文化**:レベル5の企業ではセキュリティトレーニングを必須化しており、従業員は疑わしい活動を自主的にIT部門へ報告します。
- **技術的成熟度**:レベル5の企業では、パスワードレス認証を提供し、多要素認証(2FA)を必須とし、開発者にAPIを活用した他のツールとの連携を促す、企業全体のパスワードマネージャーを採用しています。
レベル5の企業には、包括的で高度な、企業全体のパスワード管理システムが整っています。この段階を超えて進みたい企業は、を検討し、インフラストラクチャ[やマシンシークレットを保護する必要があります。](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)
この段階では、組織のワークフローに統合された企業全体のパスワードマネージャーが全面的に導入されています。
## パスワード管理成熟度モデル
### A password-managing powerhouse using a strong master password, unique passwords, and passwordless authentication

At this stage, an organization has undergone full-scale adoption of an enterprise-wide password manager integrated into organizational workflows. This password vault is used for securely storing and managing sensitive information, including passwords, credit card details, and personal data. Company-wide password management adoption is mandated, with restrictions on alternative password storage methods. Enterprises at this stage offer employees password management family plans to cultivate a 360° security culture, emphasizing personal and professional password management habits. Security training is required for the entire organization, and employees are encouraged to report suspicious cybersecurity activities. Technical maturity is characterized by comprehensive coverage and reporting. The enterprise-wide password manager enables passwordless options from biometrics to [passkeys](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/), while developers use APIs for integration with other tools, such as SIEM, in order to ensure an effective security stack. Automated scripting with APIs is utilized to enhance administrative control and simplify complex workflows.
- **Password Manager Deployment**: Level 5 companies require all employees to use a stand-alone password manager.
- **Security Culture**: Level 5 companies have instituted mandatory security training, with employees taking the initiative to flag suspicious activity to the IT department.
- **Technical Maturity**: Level 5 companies have embraced an enterprise-wide password manager that offers passwordless authentication, requires multifactor authentication (2FA), and encourages developers to utilize APIs for integration with other tools.
Level 5 companies have a comprehensive, sophisticated, enterprise-wide password management system in place. Companies interested in progressing beyond this point should explore [secrets management tools](https://bitwarden.com/ja-jp/go/secrets-manager/) that secure infrastructure and machine secrets.
At this stage, an organization has undergone full-scale adoption of an enterprise-wide password manager integrated into organizational workflows.
[Table component - no content]
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-management-small-business/
---
# 小規模企業のパスワード管理
## 小規模企業のパスワード管理とは何か、なぜ重要なのか?
メディアで取り上げられるデータ侵害の多くは、グローバルな組織や大規模で有名な企業が関係しているため、国際的なニュースになります。しかし、中小企業(SMB)も、企業と同じようにデータセキュリティに関する課題や懸念の大半を抱えています。ただし、その規模が小さいだけです。また、予算やITチームも小規模です(社内にITの専門知識がある場合でも)。
世界最大級の企業が持つ企業データは、多くのハッカーやその他の悪意ある攻撃者にとって最も魅力的な標的かもしれませんが、SMBもランサムウェア、データ窃取、フィッシング攻撃などの高いリスクにさらされています。最近の[Cumulus Globalレポート](https://www.cumulusglobal.com/the-state-of-smb-cyber-security/)によると、中小企業の43%がサイバー攻撃の標的になったことがあります。なぜでしょうか。ハッカーは、小規模企業には大企業が導入できるような堅牢なセキュリティや保護がないと考え、SMBのデータを「手に入れやすい標的」と見なすことが多いからです。
ビジネスの規模やセキュリティ予算がどれほど小さくても、会社のデータを保護するためにできることはたくさんあります。そして、その出発点はすべて**パスワード**です。

中小企業の43%がサイバー攻撃の標的になったことがある
[Cumulus Globalレポート](https://www.cumulusglobal.com/the-state-of-smb-cyber-security/)
## パスワード過多がセキュリティリスクを高める理由
現在、Webユーザーはオンラインで訪れるほぼすべてのサイトや、日々の業務で使用するすべてのアプリケーションでパスワードを必要としています。これほど多くのパスワードが必要になる問題は、すべてを覚えておくことが不可能だという点です。その課題に対処するため、多くの人は同じパスワード、または少数のパスワードの組み合わせを、数十、場合によっては数百ものオンラインアカウントで使い回しています。使い回されるパスワードは、誕生日、記念日、子どもやペットの名前など、個人情報を使った覚えやすいものになりがちです。
覚えやすいパスワードの使い回しが非常に危険なのは、ハッカーがソーシャルメディアサイトを通じてそうした情報に簡単にアクセスできるからです。また、複数のサイトでパスワードを使い回していると、ハッカーのコンピューターが1つのアカウントのパスワードを総当たり攻撃で突破し、その情報を使って同じ認証情報を持つ他のすべてのアカウントにアクセスできてしまいます。
重要なポイントは、パスワードがハッカーにとって大きなビジネスになっているということです。実際、データ侵害やセキュリティインシデントの大半は、脅威アクターが脆弱なパスワードにアクセスすることで発生しています。たとえば、ビジネス用および個人用メールアカウントのパスワードは、ハッカーにとって特に魅力的です。メールを使って他のサイトのパスワードをリセットし、本人に知られずに機密文書へアクセスできるためです。解決策は、パスワード管理を全体的なビジネスセキュリティ戦略の一部として位置づけ、真剣に取り組むことです。

## ビジネス向けパスワードマネージャーがすべてのSMBセキュリティ戦略に不可欠である理由
パスワードマネージャーは、パスワードの盗難や不正利用から会社全体を守るための最善策の1つです。パスワードマネージャーは、ユーザー名やパスワードなど、ユーザーのログイン情報を保存、暗号化、管理するコンピュータープログラムです。これらのサイトやアプリケーションへ自動的にログインし、ハッカーから保護することができます。通常、パスワードデータベースに入るには1つのマスターパスワードを使用するため、覚える必要があるパスワードは1つだけです。パスワードマネージャーは、個人情報に基づかない強力で固有のパスワードの生成にも役立ちます。パスワード情報は中央リポジトリに保存・管理されるため、デスクトップコンピューター、ノートパソコン、スマートフォン、タブレットなど、使用するほぼあらゆるデバイスからアクセスできます。
小規模企業向けパスワードマネージャーを使えば、社内の全員が、利用するすべてのWebサイトやアプリケーションのログイン情報を覚える必要から解放されます。一般的な仕組みとしては、Webサイトにアクセスしたときに、そのサイトの入力画面へユーザー名とパスワードを入力する代わりに、パスワードマネージャーにマスターパスワードを入力するだけです。すると、パスワードマネージャーのシステムがWebサイトのログイン情報を自動的に入力します。マスターパスワードがあれば、持っているすべてのアカウントやWebサイトへ簡単かつ効率的にアクセスできます。また、保存できる情報はパスワードだけではありません。
小規模企業向けパスワードマネージャーは、法人クレジットカード番号など、その他の個人情報も保存できます。また、Webサイト名を誤って入力し、悪意ある攻撃者が運営する偽サイトにアクセスしてしまった場合のフィッシング対策にもなります。たとえば、citibank.comで銀行口座にログインしようとしていたのに、急いでいてcitibnak.comと入力してしまったとします。ハッカーがそのスペルミスのサイトにフィッシングサイトを設置していた場合、正規の銀行サイトにいると思い込んでしまうかもしれません。パスワードマネージャーがなければ、ユーザー名とパスワードでログインしようとして、その情報がハッカーに渡ってしまいます。しかし、パスワードマネージャーであれば、スペルミスのあるURLを検出してログイン情報を入力せず、問題を知らせてくれます。
## ブラウザベースのパスワードマネージャーに頼るのが危険な理由
現在の多くのWebブラウザ(ChromeやFirefoxを含む)にはパスワードマネージャーが組み込まれていますが、専用アプリケーションの保護機能やセキュリティには及びません。その理由は次のとおりです。
- 一部のブラウザはパスワードデータを暗号化しないため、保存場所を知っている人なら誰でも簡単にその情報へアクセスできてしまいます。
- ブラウザベースのパスワードマネージャーは個人利用向けに設計されているため、仕事上のパートナーやチーム間で認証情報を共有する機能をサポートしていません。
- ブラウザベースのパスワードマネージャーには、パスワード生成ツールやクロスプラットフォーム対応などの重要な機能が不足しているため、すべてのデバイスでパスワードにアクセスすることはできません。
- ビジネスでは、イベントを記録し、監査を実施できることが重要です。ブラウザベースのパスワードマネージャーには、こうした機能がありません。
## SMBセキュリティでパスワードマネージャーを使用するメリット
- もうパスワードをいくつも覚える必要はありません。必要なのは1つのマスターパスワードだけです。
- すべてのサイト、アプリケーション、ユーザーに対して、パスワードを高い安全性と固有性を備えたものにできます。
- パスワードやその他の保護されたデータに、ほぼどこからでも、どのデバイスでもアクセスできます。これは、リモートワーカーや現場を移動する従業員に特に有益です。
- ログイン情報の自動入力で時間を節約できます。一部のマネージャーは、氏名、住所、電話番号、メールなど、その他のデータも自動入力できます。
- 会社と個人のデータを保護できます。強力で固有のパスワードを使用すれば、アカウント同士が実質的に分離されるため、ハッカーが1つに侵入しても、すべてに侵入されることはありません。
## 小規模企業向けパスワードマネージャーを選ぶ際の重要な検討事項
英国を拠点とするNational Cyber Security Centre(NCSC)は、パスワードセキュリティを強化し、パスワードマネージャーを探しているSMB向けにいくつかの推奨事項を示しています。会社のデータを保護するために最も重要な2つの対策は次のとおりです。
1. メールには**強力で固有のパスワード**を使用する(たとえば、ランダムな3つの単語を使う)。
2. 有効にする**2段階認証**をメールに設定すれば、パスワードに加えて、SMSで受け取るコードなどの二次的な本人確認を使用できます。
小規模ビジネス向けのパスワードマネージャーを選ぶ際は、すべてのアカウントに強力で一意のパスワードを簡単に作成できること、2段階認証に対応していること、保存されているすべてのパスワードやその他のデータのバックアップを効率化・簡素化できることを必ず確認しましょう。
小規模ビジネスに最適なパスワードマネージャーを選ぶ際には、次の点も考慮してください。
- **使いやすさ。**社内の全員が使用するものなので、パスワードマネージャーはシンプルで使いやすい必要があります。利用されなければ、そのアプリケーションは役に立ちません。
- **連携。**既存のITインフラと連携できないパスワードマネージャーは、あまり役に立ちません。SMBではITチームが小規模、あるいは存在しないことも多いため、管理や運用の効率化に役立つ機能は大きな利点です。
- **シンプルな管理者管理。**管理コントロールは重要であり、パスワードマネージャーがIT部門の業務負荷を複雑にすべきではありません。
- **レポート機能。**優れたパスワードマネージャーは、社内全体での導入状況や利用状況、対応すべき課題を把握できるさまざまなレポートオプションを提供します。
- **コンプライアンス対応。**データセキュリティに関する業界規制や政府規制が進化し続ける中で、ユーザーがコンプライアンスを維持しているかを監視できるよう、パスワードマネージャー内でポリシーを設定できることが重要です。
## BitwardenがSMB向けビジネスパスワードマネージャーとしてトップである理由
2022年7月、TechRepublicはBitwardenを「[SMB向け最優秀パスワードマネージャー](https://www.techrepublic.com/article/best-tech-products-companies/)」に選出しました。TechRepublicのライターであるJack Wallen氏は、Bitwardenを1位に選んだ理由について、「オープンソースであるだけでなく、シンプルさと高度な機能を完璧なバランスで兼ね備えているからです。Bitwardenはあらゆるプラットフォームとブラウザで非常に快適に動作します」と述べています。無料プランでも「無制限のパスワードを利用でき、パスワードマネージャーを初めて使う人にとってBitwardenを理想的なプラットフォームにするのに十分な機能が揃っています」と同氏は述べています。
安全なパスワードの保存と共有のために、世界中の数千社の企業と数百万人のエンドユーザーから信頼されているBitwardenは、SMBがログイン情報、セキュアメモなどを保存し、チームや部門間で安全に共同作業や共有を行い、あらゆるデバイスからどこでもログインデータにアクセスできるようにします。
Wallen氏が述べたように、オープンソースソフトウェアに対するBitwardenの取り組みにより、このパスワードマネージャーは信頼性とセキュリティの面でリーダーとなっています。特に、Bitwardenのソースコードは誰でも検査・レビューできるためです。つまり、企業はソフトウェアが安全であると信じるだけでなく、実際に[コードを検査](https://github.com/bitwarden)して自分で確認できます。Bitwardenは独立したセキュリティ研究者プログラムにも参加しており、[Cure53](https://cure53.de/)などのサードパーティー監査機関に定期的に依頼して、侵入テストや公式のセキュリティ評価を実施しています。
Bitwardenはオープンソースであることに加え、エンドツーエンドのAES-256ビット暗号化、ソルト付きハッシュ、PBKDF2 SHA-256など業界をリードするセキュリティプロトコルを備えており、他のソリューションとは一線を画しています。Bitwardenは、データがデバイスを離れる前にゼロ知識暗号化で保護し、そのデータにアクセスできるのはあなただけです。Bitwardenチームでさえ、保管庫に保存された個人情報を表示することはできません。
## Bitwardenの始め方
**ステップ1。**[プラン](https://bitwarden.com/ja-jp/pricing/business/)から、ビジネス(または個人)のニーズに最適なものを選択してください。
**ステップ2。**まず[14日間の無料トライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始し、**マスターパスワードを安全な場所に保管することを忘れないでください**。
**ステップ3。**各種[ダウンロードオプション](https://bitwarden.com/ja-jp/download/)を確認して、お好みのすべてのブラウザやデバイスからBitwarden保管庫にアクセスできるようにしましょう。
*ご質問やサポートが必要ですか?*[*営業に問い合わせる*](https://bitwarden.com/ja-jp/contact-sales/)*と、機能、価格、導入オプションに関する詳細情報を入手できます。*
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-manager-for-federal-agencies/
---
# Why a password manager for federal agencies helps close the public sector's credential security gap
As federal cybersecurity resources get stretched thin, agencies have more reason to control what they can: credentials.
---
A password manager for federal agencies gives IT and security teams a direct way to help close one of the government's most persistent security gaps: weak, reused, and unmanaged credentials. Federal agencies manage citizen records, benefits data, law enforcement systems, and critical infrastructure controls while securing a growing mix of employee and contractor accounts, shared access, service accounts, and machine identities.
The challenge is no longer simply getting employees to create stronger passwords. Agencies need visibility and control across the credentials people use to access systems and the secrets that applications, services, and automated systems use to operate. Password management addresses the human side of that problem, while secrets management extends those controls to machine identity and automated systems.
As federal cybersecurity resources and coordination capacity face new constraints, agencies have even more reason to strengthen the credential controls they can manage directly, without waiting for a new mandate.
## Why federal agencies are a growing target
Credential-based threats are a persistent problem for federal agencies. Federal civilian entities manage large numbers of employee accounts, vendor logins, shared credentials, and service credentials, creating multiple opportunities for attackers to exploit weak or reused passwords, phishing, exposed credentials, and unmanaged access.
The Cybersecurity and Infrastructure Security Agency (CISA) has made the underlying risk clear across government: compromised credentials can carry consequences that go well beyond a single account, which is why the agency recommends requiring strong, unique passwords and the use of a dedicated password manager.
> "Weak or stolen passwords are one of the easiest ways these criminals can get into government accounts and systems." — [CISA](https://www.cisa.gov/audiences/state-local-tribal-and-territorial-government/secure-us-sltt/require-strong-passwords-government)
These threats are becoming harder to manage as federal cybersecurity resources and coordination capacity face new constraints. Reduced staffing, thinner regional presence, and stakeholder-engagement capacity at CISA mean less hands-on support is available to agencies when they need it. Government password management software gives agencies one concrete way to strengthen human credential security directly, while complementary secrets management controls can address machine identities and automated access.
## Credential security as CISA's guidance capacity shrinks
CISA has long served as the central coordinator for federal civilian cybersecurity, issuing guidance, running regional teams, and connecting federal agencies with the resources they need. That role has narrowed considerably: CISA's workforce fell from roughly [3,400 to ~2,400 employees in 2025](https://www.metaintro.com/blog/cisa-job-cuts-workforce-cybersecurity-federal-workers-2026), a reduction of nearly 1,000 people. Reports show the gap has continued, with about 29% of the agency's 3,292 authorized positions still unfilled as of [June 2026](https://www.gblock.app/articles/cisa-staffing-cuts-warner-2026). For agencies, that gap translates directly into less hands-on federal support available when a credential-based incident happens.
The cuts have landed disproportionately on the functions agencies rely on for support. CISA's Stakeholder Engagement Division has lost [96 of its 189 staff](https://federalnewsnetwork.com/cybersecurity/2026/04/cisa-cyber-partnerships-face-standstill-amid-cuts/) since January 2025. [Five of the agency's 10 regional directors](https://www.nextgov.com/cybersecurity/2026/06/warner-presses-cisa-whether-staff-cuts-weakened-regional-cyber-support/414204/) currently serve only in acting capacities, leaving less support available to federal agencies across the board.
One CISA employee summed it up plainly: technical service capacity has dropped significantly over the past 11 months due to [cuts in programs and contracts](https://www.cybersecuritydive.com/news/cisa-7-biggest-challenges-2026/809088/), leaving teams to do more with less.
The practical result is a widening gap between the guidance agencies used to receive and the guidance they can now expect. Phishing, password reuse, and unmanaged service accounts remain the most common entry points attackers use to move into government networks, and a reduced CISA presence leaves it less equipped to monitor in real time.
Government password management software gives agencies:
- a way to centralize visibility into who has access to what,
- flag weak or reused credentials,
- and maintain an audit trail.
These are controls agencies can fully implement on their own regardless of what federal guidance looks like next year.
## Going passwordless: Why government agencies should invest in a passkey strategy
Centralizing visibility into existing credentials is one half of closing the gap. Minimizing how much of the attack surface there is to defend in the first place is the other.
Passkeys, a passwordless authentication standard built on public-key cryptography, replace a typed secret with a cryptographic key pair tied to a specific device or account. Because there's no shared secret to type, phish, or intercept, passkeys close two of the most common attack paths agencies deal with: phishing and credential stuffing.
> "Malicious actors don't break in, they log in." — [CISA](https://www.cisa.gov/news-events/news/usda-stops-credential-phishing-fido-authentication)
That distinction is exactly why passwords remain such a persistent target. A stolen or phished password gives an attacker a valid way in, no break-in required. Passkeys remove that path entirely.
Federal guidance already points in this direction. [NIST SP 800-63B Revision 4](https://optro.ai/blog/nist-password-guidelines), finalized in 2025, formally recognizes synced passkeys at Authenticator Assurance Level 2 and device-bound passkeys as the model for the highest assurance level, AAL3, and requires every verifier operating at AAL2 to [offer at least one phishing-resistant authentication option](https://identigate.com/blog/posts/2026-04-20-phishing-resistant-mfa-passport-chip-aal2/).
The same guidance moves away from decades of password advice that is now considered counterproductive. Revision 4:
- eliminates mandatory periodic password rotation,
- favors length over composition,
- and adds mandatory screening against lists of known-compromised credentials.
Government environments face operational constraints that shape a passkey rollout differently than a typical enterprise one. A phased strategy addresses those constraints directly:
- Start with the systems and user groups where phishing risk runs highest.
- Use a password manager to bridge the accounts and legacy systems that are not yet passkey-ready.
- Build enrollment and account transitions into the rollout from the start, so turnover doesn't stall progress.
Passkey adoption is one of the clearest security investments agencies can make on their own timeline, independent of whatever federal direction comes next.
## Private and public information sharing: How the threat landscape affects government security measures
Strengthening credential security in-house is one lever agencies control directly. Just as important is understanding how the flow of outside threat intelligence has changed.
Government cybersecurity has never operated in a vacuum. Threat intelligence sharing between private-sector security vendors and federal agencies, through programs like CISA's Joint Cyber Defense Collaborative and sector-specific information sharing centers, has traditionally provided agencies with an early warning system, including indicators of compromise, active campaign details, and vulnerability data that individual agencies would struggle to gather on their own.
That flow of information depends on federal coordination capacity, which is now strained. Partnership-heavy functions at CISA have faced significant disruption amid staffing cuts, while the loss of regional and stakeholder engagement staff can make it much harder to maintain the relationships that support real-time information sharing.
Smaller and resource-constrained federal agencies feel these limitations most acutely. They often rely heavily on CISA for cybersecurity assessments, training, incident response, and other support because they lack the in-house budget and expertise to replicate those capabilities independently, making reductions in federal support more consequential.
Building credential visibility in-house adds another layer of resilience when external threat intelligence or support is delayed or constrained. An agency with visibility into credential health, access patterns, and account activity is better positioned to identify and address credentials risk directly.
## Critical infrastructure at stake: Energy, oil and gas, healthcare, and financial services
That same need for stronger credential controls extends into critical infrastructure, where a compromised credential can do more than expose data. Energy, oil and gas, healthcare, financial services, water systems, and other critical infrastructure sectors draw sustained attention from threat actors because an attack can affect public safety, interrupt essential services, and expose sensitive personal and operational information all at once.
Recent events make the operational l dimension of that risk concrete. In late July 2026, coordinated cyberattacks hit [water and wastewater utilities](https://www.nbcnews.com/tech/security/hackers-targeted-municipal-water-systems-7-states-week-fbi-says-rcna590210) across at least 12 states. The [hackers targeted internet-connected industrial control devices](https://www.newsnationnow.com/us-news/infrastructure/water-systems-7-states-cyberattacks-fbi/) and, once inside, changed IP addresses and passwords, locking operators out of the equipment used to monitor and control water systems. [Some utilities issued boil-water notices and switched to manual operation](https://www.cnn.com/2026/07/31/politics/sweeping-cyberattack-us-water-systems) while investigators worked to secure affected facilities.
[These attacks](https://www.ogunsecurity.com/post/cyberattack-on-america-s-water-hackers-strike-utilities-in-seven-states) show how exposed operational systems can create a path to real-world disruption. After accessing internet-facing systems, attackers changed network settings and passwords, in some cases degrading operators’ ability to monitor and control water operations.
Critical infrastructure environments commonly need to secure two distinct types of access:
- **Human credentials**, including employee, administrator, contractor, and vendor logins.
- **Machine credentials**, including service accounts, API keys, certificates, and credentials used by OT, IoT devices, and other automated systems.
Every unmanaged credential or secret can become an entry point, and in critical infrastructure environments, a compromised credential can put water delivery, power, patient care, or financial transactions at risk. Strong credential management gives these sectors a direct way to reduce credential-based exposure before it becomes an entry point.
## Decoding federal guidance: A playbook for shoring up agency defense
Federal guidance still offers a meaningful baseline even with reduced staffing and coordination capacity. NIST's digital identity guidelines and CISA's published frameworks remain in effect and reflect current best practices. The challenge for most agencies is translating high-level policy language into concrete steps a team can execute with the staff and budget on hand.
A few steps agencies can act on now, without waiting for updated mandates:
- **Inventory human credentials and machine secrets.** Use password management for employee, administrator, contractor, and vendor credentials, and secrets management for service accounts, applications, and machine-to-machine access.
- **Eliminate password reuse and automatically generate strong, unique credentials.** NIST emphasizes password length over arbitrary composition rules, while password managers generate strong, unique [16-plus character passwords for every account](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/) rather than relying on employees to create and remember them.
- **Screen against known-compromised credentials.**NIST SP 800=63B Revision 4 requires prospective passwords to be checked against blocklists of commonly used, expected, or compromised values.
- **Move toward phishing-resistant authentication where it matters most.** Start with the highest-risk systems and user groups, using passkeys or other phishing-resistant authenticators where supported and strong multifactor authentication (MFA) everywhere else.
- **Retire the 90-day rotation habit.** [NIST advises](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/) against periodic password changes unless there is evidence the authenticator has been compromised.
- **Build account transitions into the credential management processes**, so workforce turnover doesn't leave orphaned accounts or inaccessible shared resources behind.
None of these steps require a new federal mandate to begin. Agencies that strengthen these foundational controls now will be better positioned to adapt as federal guidance, technology, and threats continue to evolve.
## Get started with Bitwarden
Ready to strengthen credential security agency-wide with a [password manager for government](https://bitwarden.com/ja-jp/pricing/business/)? Learn more about Bitwarden for government, or [get in touch with the team](https://bitwarden.com/ja-jp/contact-sales/) to schedule a briefing on how Bitwarden fits an agency's specific compliance and deployment needs.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-manager-sync/
---
# パスワードマネージャーの同期がセキュリティに重要な理由
パスワードマネージャーの同期を最適化し、マルチクラウドのセキュリティを強化しましょう。アクセスを効率化し、生産性を高め、今すぐ技術戦略を強化できます。
---
## マルチクラウド環境で安全かつ一貫したアクセスを実現する基盤レイヤー
AWS、Azure、Google Cloud Platform など複数のクラウドインフラプロバイダーにまたがってログイン認証情報やその他の機密情報を管理するテクノロジーチームは、利用が拡大するにつれて複雑さの増大に直面します。各環境には、それぞれ固有の認証、シークレット管理、アクセス管理の要件が加わるためです。安全なパスワード管理と認証情報の同期に一貫したアプローチがなければ、こうした分断されたシステムは生産性とセキュリティの悪夢となり、アクセス障害、設定ミス、セキュリティ脆弱性のリスクを高めかねません。
そこで力を発揮するのが、パスワードマネージャーの同期です。暗号化された同期を備えた最新のクラウドベースのパスワードマネージャーにより、認証情報はマルチクラウドプラットフォームやデバイス全体で一貫性があり、最新で安全な状態に保たれます。パスワード更新を簡素化し、アカウント復旧をサポートし、すべてのサービスで固有のパスワードが使用されるよう支援します。ハイブリッドまたはマルチクラウドインフラで運用する組織にとって、同期されたパスワード保管庫は生産性を高める手段であると同時に、重要な防御レイヤーとして機能します。
この記事では、パスワードマネージャーの同期が認証情報管理を一元化し、アクセスの一貫性を高め、パスワードの再利用や古いパスワードに伴うリスクを軽減することで、マルチクラウドのセキュリティをどのように強化するかを解説します。また、デバイス間の同期、アクセス ポリシーの適用、変化の速いクラウド環境での安全なコラボレーションを実現するためのベストプラクティスも紹介します。
## パスワードマネージャーの同期が安全なパスワードと一元的なアクセスを実現する仕組み
パスワードマネージャーの同期により、承認されたすべてのデバイス、ユーザー、プラットフォームが、最新で安全な同じパスワードに自動かつ安全にアクセスできます。パスワードが変更、取り消し、または生成されると、同期プロセスによって、リンクされたすべてのデバイスにその変更が反映されます。
インフラが動的で、部門横断チームが共有システムへアクセスする必要があるマルチクラウド環境では、同期は生産性とリスク軽減の両面で重要な役割を果たします。デバイスを紛失または交換した場合でも、ユーザーはクラウド経由で同期された安全な暗号化保管庫を通じて、認証情報を即座に復旧できます。組織の設定では、管理者はBitwardenの[アカウント復旧管理ポリシー](https://bitwarden.com/ja-jp/help/policies/#account-recovery-administration/)を使用して復旧を支援できます。同期により、セキュリティインシデント時の一元的な更新も可能になり、アクセス制御の不整合や見落とされたシステムのリスクを軽減できます。
この同期機能をゼロ知識暗号化モデルや役割ベースのアクセス制御と組み合わせることで、組織は日常のワークフローに負担を加えることなく、一貫性があり適用可能なセキュリティポリシーを維持できます。
## 実例:パスワードマネージャー同期の活用
同期されたパスワードマネージャーへのアクセスをチーム全体に導入すると、連携と対応時間の両方が向上し、さまざまなクラウドサービスやプラットフォームにまたがる認証情報管理の日々の負担を軽減できます。期限切れの認証情報を追いかけたり、最新のログイン情報をメッセージから探したりする代わりに、チームは安全な更新を自動的に受け取れます。たとえば、DevOpsエンジニアがクラウドプロジェクトのルート認証情報を更新すると、その変更は承認された各パスワード保管庫に即座に表示され、手動配布が不要になり、中断を最小限に抑え、チームがより優先度の高い作業に集中できるようになります。
同期は復旧ワークフローも簡素化します。デバイスを紛失または交換した場合、ユーザーは新しいデバイスでアカウントにサインインすることでアクセスを復元できます。その後、暗号化された保管庫がクラウドから同期され、認証情報を安全かつ中断なく復旧できます。
同期の仕組みについて詳しくは、[保管庫同期ガイド](https://bitwarden.com/ja-jp/help/vault-sync/)をご覧ください。
## すべてのプラットフォームでパスワードマネージャーの同期を使用する方法
パスワードマネージャーの同期で何が可能になるかを理解したら、次のステップは実践です。最も信頼されているクラウドベースのパスワードマネージャーの1つであるBitwardenは、デスクトップ、モバイル、ブラウザ環境全体で安全な同期を提供し、強力な暗号化と一元管理を維持しながら、チームに共有認証情報への一貫したアクセスを提供します。
各Bitwardenアプリは保管庫との同期を維持するよう設計されているため、パスワードが作成、変更、共有されると、その更新は承認されたすべてのデバイスに即座に反映されます。これによりバージョンのずれがなくなり、AWS、Azure、GCP などの環境全体でアクセスエラーのリスクが軽減されます。
### **デスクトップ、モバイル、ブラウザ間で同期**
まず、[Bitwardenをダウンロード](https://bitwarden.com/ja-jp/download/)して、希望するプラットフォームを選択し、以下の専用セットアップガイドのいずれかを参照してください。
- [デスクトップのセットアップ](https://bitwarden.com/ja-jp/help/getting-started-desktop/) – Windows、macOS、Linuxでのインストール、保管庫へのログイン、同期動作について説明します。
- [モバイルアプリガイド](https://bitwarden.com/ja-jp/help/getting-started-mobile/) – 生体認証、PINによるロック解除、モバイル自動入力により、外出先でも安全に同期されたアクセスを可能にします。
- [ブラウザー拡張機能の設定](https://bitwarden.com/ja-jp/help/auto-fill-browser/) – 主要ブラウザーでインライン自動入力、パスワード生成、同期された保管庫アクセスを提供します。
これらのプラットフォーム固有のオプションにより、チームはどこで作業していても認証情報に柔軟にアクセスし、管理できます。ユーザーがBitwardenクライアントにサインインし、保管庫アイテムへのアクセス権限が[コレクション](https://bitwarden.com/ja-jp/help/about-collections/)を通じて付与されると、リアルタイム同期により、ある場所で行った更新がすべての承認済みデバイスに反映されます。これにより、ユーザーは古いログイン情報を探し回る代わりに、優先度の高いタスクに集中できます。
今すぐ最初のマルチクラウド認証情報セットを同期してみましょう:[パスワードをインポート](https://bitwarden.com/ja-jp/help/import-data/)。
## マルチクラウド環境で安全なパスワードマネージャーを使用するためのベストプラクティス
複雑なマルチクラウド環境では、認証情報の同期は全体の一部にすぎません。認証情報に誰がどのようにアクセスするかを管理するポリシーがなければ、十分に同期されたシステムであっても不十分になり得ます。セキュリティリーダーは、同期に加えてアクセス管理、暗号化の適用、大規模な安全なコラボレーションを支える運用上のベストプラクティスを組み合わせる必要があります。
Bitwardenは、保管庫ベースのアクセスポリシー、役割の権限、エンドツーエンド暗号化を通じてこれらのニーズをサポートし、管理者がパスワード同期を組織のセキュリティ要件に合わせるためのツールを提供します。
### **役割ベースのアクセスとアクセス管理を使用してパスワードを安全に共有する**
[Bitwarden組織](https://bitwarden.com/ja-jp/products/organizations/)は、アクセスの分離を強制しながら共有認証情報を管理するための体系的な方法を提供します。認証情報は、クラウドプロバイダー、環境、またはプロジェクトチームごとにコレクションへグループ化でき、ユーザーの役割や責任に基づいてアクセスが割り当てられます。これにより、チームメンバーは自分の作業に関連する認証情報のみを確認でき、不要な露出を最小限に抑え、監査の可視性を向上できます。
変化の速いインフラチームでは、この構造によりアドホックな認証情報共有の必要性が減り、オンボーディングが簡素化されます。新しいクラウドアカウントやサービスごとにパスワードを手動でプロビジョニングする代わりに、管理者はチームの役割に基づいて保管庫アクセスを割り当てられるため、セキュリティを支えつつ運用を簡素化できます。
### **エンドツーエンド暗号化と多要素認証の標準を適用する**
セキュリティの強度は、認証情報の同期を取り巻く保護の強度に左右されます。Bitwardenは、ゼロ知識暗号化モデルを使用して、同期前にすべての保管庫データをデバイス上で暗号化するため、Bitwardenでさえ保存された認証情報にアクセスできません。
- ブルートフォース攻撃やクレデンシャルスタッフィング攻撃からの防御に役立つ強力なマスターパスワードポリシー
- [2要素認証](https://bitwarden.com/ja-jp/help/setup-two-step-login/)(Bitwardenまたは既存のIDプロバイダー経由。例:SSOでログイン)
- 機密性の高い保管庫操作に対するセッションタイムアウトまたは再認証要件
認証を効率化するため、Bitwardenは保管庫内の時間ベースのワンタイムパスワード向けに[TOTP同期設定](https://bitwarden.com/ja-jp/help/totp-sync/)もサポートしています。
これらの対策は不正アクセスの防止に役立ち、デバイスの紛失や侵害が発生した場合でも、認証情報やセキュアメモなどのその他の機密データを確実に保護します。
### **例:ポリシー適用を伴う同期アクセス**
AWS と GCP でプロジェクトを管理するクラウドインフラチームは、各プラットフォーム用に個別のコレクションを維持しています。リードエンジニアが本番環境デプロイ用のアクセス認証情報を更新すると、Bitwarden はその変更をすべての承認済みユーザーに同期します。一方で、アクセスは本番チームに割り当てられたユーザーのみに制限されたままです。個別に手動で通知する必要がなく、古い認証情報が使われるリスクもなく、監査の可視性も失われません。
IT 管理者やクラウドセキュリティ責任者にとって、このアプローチは制御を維持しながら複雑さを軽減します。パスワードの配布を分断されたシステムや安全でないチャネルに頼るのではなく、チームは一元化され暗号化された信頼できる情報源を基盤として運用し、同期とポリシー適用を組み合わせて安全なコラボレーションを支援します。
セキュアで一貫したアクセスを実現する [Bitwarden Web 保管庫](https://vault.bitwarden.com/) をご覧ください。
## 自動入力、パスワード生成ツール、Web ブラウザー拡張機能でワークフローを効率化
クラウドポータル、インフラダッシュボード、サードパーティーサービスを行き来する際には、1日に何十回も認証情報を入力することがよくあります。Bitwarden のブラウザー拡張機能とモバイル自動入力機能により、パスワードマネージャーの同期がリアルタイムの生産性向上ツールとなり、手動入力を減らし、エラーや遅延のリスクを最小限に抑えます。
Bitwarden ブラウザー拡張機能を使うと、Chrome、Firefox、Edge、Safari などの対応ブラウザー内から保管庫に直接安全にアクセスできます。有効にすると、ユーザーはパスワードの保存、ログイン欄への認証情報の自動入力、必要に応じたエントリの更新を行うことができ、変更はすべての承認済みデバイスに即座に同期されます。
モバイルユーザーも、Android および iOS デバイスで自動入力を設定し、外出先でも安全にアクセスできるようにできます。
[**Android の自動入力を設定**](https://bitwarden.com/ja-jp/help/auto-fill-android/)して、モバイルアプリやブラウザー間で同期された認証情報を使用できます。
[**iOS の自動入力を設定**](https://bitwarden.com/ja-jp/help/auto-fill-android/)して、安全なアプリやクラウドダッシュボードへのアクセスを効率化できます。
複数のクラウドアカウントを管理するインフラチームでは、自動入力により、セキュリティを犠牲にすることなく反復作業を高速化できます。たとえばプロジェクトマネージャーは、すべての認証情報が同期、暗号化され、最新であることを確認しながら、AWS、Azure、Google Cloud のログインを遅延や重複作業なしに切り替えられます。
自動入力と同期は連携して速度を高め、認知的負荷を軽減します。一方で、保管庫データはデバイス上で暗号化されたままで、ブラウザーに保存されることはありません。
詳しくは、[Bitwarden が保管庫を安全に保つ方法](https://bitwarden.com/ja-jp/blog/vault-security-bitwarden-password-manager/)をご覧ください。
## Bitwarden でマルチデバイスのパスワード同期を活用
複数のクラウドプラットフォームにわたってインフラを管理する組織にとって、パスワードマネージャーの同期は、安全で一貫したアクセスを維持するうえで重要な役割を果たします。同期された保管庫は、認証情報ポリシーの適用、ログイン時の手間の軽減、更新のリアルタイム反映を支援し、運用の俊敏性とリスク低減の両方を実現します。
Bitwarden は、役割ベースのアクセス、自動入力、安全な認証情報共有を組み込みでサポートし、暗号化されたクロスプラットフォーム同期によってこれを実現します。これらの機能により、セキュリティチームは一元的な監視と制御を維持しながら、パスワードやその他のシークレットを大規模に管理できます。
クラウド認証情報の同期を、安全かつ効率的に始めましょう。[Bitwarden に今すぐ登録](https://bitwarden.com/ja-jp/pricing/)するか、[Bitwarden のツールと機能](https://bitwarden.com/ja-jp/tools-and-features/)ページで詳細をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-managers-vs-privileged-access-management/
---
# パスワードマネージャーと特権アクセス管理(PAM)の比較
ITチームは、ユーザーにとってスムーズでありながら、機密データを保護できる十分な安全性を備えたアクセスを提供するという絶え間ないプレッシャーに直面しています。パスワード管理がどのように役立つかをご覧ください。
---
ITチームは、ユーザーにとってスムーズでありながら、機密データや重要システムを保護できる十分な安全性を備えたアクセスを提供するという絶え間ないプレッシャーに直面しています。分散した働き方、クラウド導入の拡大、認証情報に関連する攻撃の増加により、その仕事はますます困難になっています。だからこそ、多くの専門家がPAMとパスワードマネージャーを比較し、同じ疑問を抱いています。[エンタープライズパスワードマネージャー](https://bitwarden.com/ja-jp/products/business/)で十分なのはいつか、特権アクセス管理(PAM)が必要なのはいつか、そして両者はどのように連携するのか、という疑問です。
PAMとパスワードマネージャーの違いを理解するには、まずそれぞれの目的が異なることを認識する必要があります。パスワードマネージャーは日常的に使われる従業員の認証情報を大規模に保護する一方、PAMソリューションは、侵害されると重要システムの障害やデータ漏えいにつながりかねない、リスクの高い少数の特権アカウントを保護します。
効果的な認証情報セキュリティ戦略を構築するには、これらのアプローチの違いを理解することが不可欠です。PAMとパスワードマネージャーを競合するツールとして見るのではなく、それぞれがより広範なIDおよびアクセス管理の全体像の中でどのように位置づけられるか、また組み合わせて使うことで不要な複雑さを招かずにどのようにリスクを低減できるかを理解することで、組織は最大の効果を得られます。
## 組織に特権アクセスとパスワード管理への複数のアプローチが必要な理由
認証情報の乱立は、現代の組織にとって主要なセキュリティ課題の1つとなっています。アプリケーション、サービス、アクセス要件が増えるにつれて、それらを接続するために使われる認証情報も増加しますが、すべての認証情報が同じリスクレベルを持つわけではありません。さらに、複数の要因が重なり、認証情報セキュリティに複数のアプローチが必要になっています。
- 攻撃対象領域の拡大により、認証情報ベースの攻撃が主要な侵害経路になっている
- 日常的な従業員アクセスは、高リスクの管理者アカウントやサービスアカウントに関わる特権アクセスとは大きく異なる
- セキュリティ制御は、エンドユーザーに負担をかけずに、ユーザーとシステム全体へ拡張できなければならない。
- 組織は使いやすさと実質的なリスク低減のバランスを取る必要がある
これらの課題については、[エンタープライズにおける認証情報管理](https://bitwarden.com/ja-jp/blog/credential-management-in-the-enterprise/)で詳しく解説しており、単一のツールであらゆる認証情報のシナリオに効果的に対応することがほとんどない理由を示しています。
どのツールをいつ使うかは、範囲とリスクによって決まります。パスワードマネージャーは通常、従業員の認証情報を大規模に保護し、ユーザー、チーム、アプリケーション全体の日常的なセキュリティ衛生を向上させるための基盤となります。対照的に、特権アクセス管理は、昇格権限、コンプライアンス要件、または運用上のリスクによってより厳格な制御が求められる、はるかに少数の認証情報に対して選択的に適用されます。
これらのツールがアクセスの異なる層にどのように対応するかを理解することで、組織は、本来想定されていないリスクまで単一のソリューションに無理にカバーさせるのではなく、適切に投資できます。
## 特権アクセス管理とは?
特権アクセス管理(PAM)は、システムを変更したり、極めて機密性の高いデータにアクセスしたりできる管理者、root、サービスアカウントなど、高い権限を持つ特権アカウントの保護に重点を置きます。これらの認証情報はリスクが高いため、日常的なユーザーアクセスよりも強力な制御が必要です。
PAMソリューションを評価する際、組織は、これらのツールが広範な従業員への展開ではなく、影響の大きい認証情報の監視と制御を目的として設計されていることを理解する必要があります。
PAMソリューションは、特権認証情報がどのように使用、監視、監査されるかを厳密に制御するために設計されています。PAMは広範な従業員アクセスをサポートするのではなく、通常、影響の大きい限られたアカウントとシステムに適用されます。
一般的なPAM機能には次のようなものがあります。
- 特権認証情報および管理者認証情報の管理
- セッション制御と監視の適用
- ジャストインタイムまたは時間制限付きアクセスの付与
- 重要システムの認証情報のローテーション
- 監査およびコンプライアンス要件への対応
最新のセキュリティプログラムにおいて、PAMは[IDおよびアクセス管理(IAM)](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/)の実践と密接に連携し、特権と潜在的な影響範囲が最も大きい箇所に、より厳格な制御を適用できるよう組織を支援します。
PAMは機密性の高いシステムの保護において重要な役割を果たしますが、パスワードマネージャーの代替ではありません。追加の監視が必要な、リスクの高いアクセスシナリオという特定の領域に対応するものです。
## PAMとパスワードマネージャー:主な違いの早見表
## PAMとパスワードマネージャーの機能を比較する際、組織は各ツールが異なる認証情報タイプ、ユーザー層、リスクレベルにどのように対応するかを評価する必要があります。次の表は主な違いを示しています。
## 範囲とユースケースにおける主な違い
パスワードマネージャーと特権アクセス管理ツールは一緒に評価されることがよくありますが、認証情報セキュリティ戦略において果たす役割は異なります。これらの違いを理解することで、組織は日常的なアクセスを過剰に設計したり、高リスクのシステムを十分に保護できなかったりする事態を避けられます。
| **要素** | **パスワードマネージャー** | **PAMソリューション** |
|------|------|------|
| **主なユーザー** | 一般従業員、全社員 | IT、セキュリティ、運用チーム |
| **認証情報のタイプ** | アプリケーションのログイン情報、チームの認証情報、日常的なアクセス | 管理者アカウント、ルートアクセス、サービスアカウント |
| **アクセス頻度** | 日常的な大量利用 | 必要に応じた管理された利用 |
| **リスクレベル** | 中程度、広範な露出 | 高、昇格された権限 |
| **使いやすさの優先度** | 高、大規模な導入 | 低め、利便性より制御を優先 |
| **実装** | 迅速な展開、容易な導入 | 複雑で、対象を絞った実装 |
| **監視の深度** | SIEM連携による包括的な認証情報アクティビティログ | 詳細なセッション記録と監査証跡 |
| **コンプライアンスの重点** | 一般的な認証情報ポリシー | 特権アクセスに関する規制要件 |
総合すると、これらの違いは、パスワードマネージャーとPAMツールがアクセスの異なる層に最適化されている理由を示しています。PAMかパスワードマネージャーかという問題ではなく、適切なツールを適切なユースケースとリスクレベルにどう合わせるかが重要です。
## 特権アクセス管理が最も適している領域
特権アクセス管理は、認証情報が昇格された権限を付与し、誤用されると運用やセキュリティに大きな影響を及ぼす可能性があるシナリオに最適です。このような場合、PAMが提供する追加の制御は、そのリスクレベルに見合うものです。
一般的なPAMのユースケースは次のとおりです:
- **インフラストラクチャとサーバー管理**:管理者アクセスには厳格な制御と監査可能性が必要です。
- **クラウドおよびDevOps環境**:コンソールや自動化ツールへの特権アクセスは、影響範囲を拡大します。
- **機密性の高い本番システム**:規制対象データや重要な業務を支えます。
- **コンプライアンス主導のアクセス監視**:詳細なログ記録とアクセスレビューが必要です。
このような環境では、PAMにより、より強力な[最小権限のアクセス制御](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/)が可能になり、常時アクセスを制限し、機密性の高い認証情報がどのように使用されているかの可視性を高めます。これにより、[最小権限アクセス](https://bitwarden.com/ja-jp/resources/least-privilege-access/)の原則が強化され、昇格された権限は必要な場合にのみ付与されるようになります。
PAMはこうした高リスクのシナリオに対応しますが、日常的な従業員の認証情報を管理することを目的としたものではありません。より広範なアクセスニーズには、組織は通常、基盤となる制御としてパスワードマネージャーを利用します。
## 組織に適したツールの選び方
認証情報セキュリティツールの適切な組み合わせは、組織の規模、リスク許容度、運用上のニーズによって異なります。ツールを個別に評価するのではなく、購入担当者は、PAMとパスワードマネージャーの違いを、組織全体のさまざまな認証情報タイプやリスクレベルにそれぞれがどう対応するかという観点で検討する必要があります。
評価すべき主な要素は次のとおりです。
- 従業員規模とアクセスパターン
- 特権認証情報の量と機密性
- コンプライアンスと監査の要件
- より広範なID戦略との整合性
これらのニーズを[認証情報ライフサイクル管理](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)の観点から評価すると、認証情報の作成や使用からローテーション、失効に至るまで、どこにどの制御を適用すべきかが明確になります。これにより、パスワードマネージャーで十分な場合、PAMが必要な場合、そして不要な複雑さを増やさずに両者を補完させる方法を判断しやすくなります。多くの組織では、この評価によって、従業員の認証情報が組織全体で最も大きなリスク量を占める一方、特権認証情報は侵害された場合の影響が最も大きいことが明らかになります。
## Bitwardenが大規模な安全な認証情報管理を支援する方法
Bitwardenは、組織全体の認証情報を保護するための基盤プラットフォームとして設計されており、チームに不要な複雑さを強いることなく、幅広いアクセスニーズに対応します。従業員のアクセスまたは特権システムのいずれかだけに重点を置くのではなく、Bitwardenは組織が[適切な認証情報に適切な制御を適用できるよう支援します](https://bitwarden.com/ja-jp/help/managing-users/)。
日常的なアクセスでは、Bitwardenは[エンタープライズ向けパスワードマネージャー](https://bitwarden.com/ja-jp/)として機能し、従業員が強力な暗号化ときめ細かなアクセス制御を使って、認証情報を安全に保存、共有、管理できるようにします。これにより、広範な導入を促進しながら、可視性を高め、使い回しや安全でない共有といった一般的なリスクを低減できます。
従業員の認証情報にとどまらず、Bitwardenはアプリケーションシークレットや人以外によるアクセスを管理するための柔軟なオプションを通じて、より機密性の高いユースケースにも対応します。[シークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)を使用すれば、チームは従来のPAMワークフローの外でAPIキー、サービス認証情報、環境シークレットを保護でき、完全な特権アクセスツールに伴う運用負荷を増やすことなく、露出を減らせます。
これらのユースケース全体にわたり、Bitwardenはガバナンスと十分な情報に基づく意思決定を支援するレポート機能と可視性を提供します。Bitwardenは完全な特権アクセス管理プラットフォームを置き換えるものではありませんが、それらを十分に補完します。組織は、両ツールを競合させることなく、Bitwardenを導入して従業員の認証情報を大規模に保護し、より厳密な監督が必要な一部のアカウントにPAM制御を適用できます。
## Bitwardenで認証情報セキュリティ戦略を強化
まとめると、パスワードマネージャーと特権アクセス管理ツールは、組織の認証情報を保護するうえで異なるものの補完的な役割を果たします。ほとんどの組織では、信頼できるパスワードマネージャーが日常的なアクセスを保護する基盤となり、PAMは高リスクの特権シナリオに選択的に適用されます。
Bitwardenは、従業員の認証情報を大規模に保護し、可視性を向上させ、一貫したアクセス制御を支援することで、組織が認証情報リスクを低減できるようにします。ニーズの変化に応じて、柔軟なBitwardenプラットフォームはより広範なID戦略とも統合でき、チームは複雑さを過度に増やすことなく追加の制御を重ねることができます。
Bitwardenが安全でスケーラブルな認証情報管理をどのように支援するかを確認するには、Bitwardenの[ビジネスソリューション](https://bitwarden.com/ja-jp/products/business/)をご覧いただくか、[無料トライアルを開始してください](https://bitwarden.com/ja-jp/products/business/)。
## FAQ:PAMとパスワードマネージャーに関するよくある質問
### **PAMとパスワードマネージャーソリューションの違いは何ですか?**
PAMとパスワードマネージャーの主な違いは、対象範囲とユーザー層にあります。パスワードマネージャーは全従業員の日常的な認証情報を保護する一方、PAMソリューションはITチームやセキュリティチームが使用する、高リスクの特権アカウントの一部を保護します。パスワードマネージャーは使いやすさと拡張性を重視するのに対し、PAMは管理アクセスに対する制御と監査可能性を重視します。
### **組織はどのような場合に、パスワードマネージャーではなく特権アクセス管理(PAM)を使用すべきですか?**
ルートアクセス、ドメイン管理者の認証情報、重要なシステムを変更できるサービスアカウントなど、昇格された権限を持つ管理者アカウントを制御する必要がある場合、組織は特権アクセス管理(PAM)を導入すべきです。また、コンプライアンス要件により、特権ユーザーの詳細なセッション記録やアクセス監視が義務付けられている場合にも、PAMは不可欠です。
### **パスワードマネージャーは、特権アカウントの保護においてPAMの代わりになりますか?**
パスワードマネージャーは、昇格された権限を持つ一部の認証情報を含め、多くのタイプの認証情報を保護できますが、通常、セッション記録、ジャストインタイムアクセス、自動認証情報ローテーションなど、PAMが特権アカウント向けに提供する専門的な制御は備えていません。特権アカウントが限られており、コンプライアンス要件が低い組織では、エンタープライズ向けパスワードマネージャーで十分な場合があります。特権アクセスの複雑さが増すにつれて、専用のPAMツールが必要になります。
### **パスワードマネージャーとPAMはどのように連携しますか?**
パスワードマネージャーとPAMは、認証情報リスクの異なる層に対応することで互いに補完します。パスワードマネージャーは従業員の認証情報の大部分を保護し、組織全体の基本的なセキュリティ衛生を向上させます。PAMソリューションは、高リスクの特権アカウントという少数の対象に追加の制御を重ねます。このアプローチにより、日常的なアクセスに高価で複雑なPAM制御を適用することを避けつつ、重要なシステムには適切な保護を確実に適用できます。
### **ITチームはPAMとパスワードマネージャーツールを評価する際に何を検討すべきですか?**
ITチームは、組織全体の認証情報の量とリスクレベルを評価すべきです。主なニーズがアプリケーションへの従業員アクセスや共有認証情報の保護である場合、パスワードマネージャーはセキュリティと使いやすさの適切なバランスを提供します。組織が大規模なインフラ、規制対象システム、または多数の特権アカウントを伴うコンプライアンス主導の環境を管理している場合、PAMが必要になります。多くの組織は両方を導入し、パスワードマネージャーを基盤として使用し、特定の高リスクシナリオにはPAMを使用しています。
### **Bitwardenは特権アクセス管理機能を提供していますか?**
Bitwardenは、従業員の認証情報セキュリティを大規模に実現するために設計されたエンタープライズ向けパスワードマネージャーとして機能します。Bitwardenは、昇格された権限を持つ一部のものを含め、多くの認証情報タイプを保護できますが、セッション記録やジャストインタイムアクセスのプロビジョニングなど、専用のPAMプラットフォームに見られる専門的な特権アクセス管理機能は提供していません。BitwardenはPAMソリューションと並行して統合できるため、組織は日常的な認証情報をBitwardenで保護しながら、より厳密な監督が必要な一部のアカウントにPAM制御を適用できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-protection-audit-logs-for-compliance/
---
# セキュリティ監査とコンプライアンス監査のためのパスワード保護監査ログ
## セキュリティ監査とコンプライアンス監査のためのパスワード保護監査ログ
パスワード保護の[監査ログ](https://bitwarden.com/ja-jp/help/event-logs/)は、セキュリティ監査とコンプライアンス監査で求められる詳細な証拠を提供し、アクセス制御、監視の実践、ガバナンスフレームワークを文書化します。Bitwarden の一元化されたパスワード保護監査ログとアクセスレポートにより、証拠収集が簡素化され、制御の有効性を示し、認証情報管理アクティビティの明確でエクスポート可能な記録を提供することで監査の負担を軽減します。
## 監査ログとは?
監査ログは、組織内のすべての認証イベント、認証情報へのアクセス、パスワード管理アクティビティを追跡する包括的な記録です。これらのログは、誰がパスワード保管庫にアクセスしたか、いつアクセスが行われたか、どの認証情報が表示または変更されたか、認証制御がどのように適用されたかを記録し、セキュリティとコンプライアンスの検証に使用できる監査可能な証跡を作成します。
## Bitwarden がパスワード保護監査ログの管理を簡素化する方法
Bitwarden は、パスワード保護監査ログを統合プラットフォームに一元化し、監査担当者がすぐに利用できる形式でコンプライアンスの証拠をエクスポートできます。認証情報管理に Bitwarden を使用している場合、包括的なイベントログ、アクセスレポート、ポリシー適用記録にすぐにアクセスできるため、監査期間を長引かせコンプライアンスの抜けを生む分散した文書管理を解消できます。組織は、[Bitwarden Directory Connector でユーザープロビジョニングを自動化](https://bitwarden.com/ja-jp/blog/password-management-directory-connector/)することもでき、監査ログが現在のアクセス状態を正確に反映するようにできます。
認証情報アクティビティが部門ごとのサイロに分散する従来のパスワード管理手法とは異なり、Bitwarden は次を提供します。
- **完全な認証追跡:**すべてのログイン試行、パスワード変更、保管庫アクセスに対して、特定のユーザーとアクションに紐づいたタイムスタンプ付きの不変ログエントリが生成され、組織全体の認証情報管理アクティビティについて一貫した監査証跡を作成します。
- **エクスポート可能なコンプライアンス証拠:**CSV エクスポートにより、監査担当者が標準ツールで分析できる構造化データが提供され、特定の期間、ユーザー、イベントタイプで絞り込むオプションも利用できます。
- **ポリシー適用の文書化:**ログは MFA の適用判断と管理操作を自動的に記録します。イベントは終日継続的にサーバーへ送信され、必要に応じてエクスポートできます。
- **ゼロ知識アーキテクチャの利点:**エンドツーエンド暗号化により、認証情報の機密性を保護しながら監査ログの完全性を確保します。これは、アクセスの透明性とデータ保護の両方を求めるフレームワークにとって重要です。
この統合されたアプローチにより、監査準備は数週間にわたる証拠収集作業から、わかりやすいエクスポートプロセスへと変わります。包括的なログ機能を備えた一元的なパスワード監査ツールを導入した組織では、監査準備時間の短縮が報告されています。
## セキュリティ監査とコンプライアンス監査で監査ログが重要な理由
監査ログは、セキュリティ保証と規制コンプライアンスの両方における基礎的な証拠レイヤーとして機能します。これらの記録は、アクセス制御が設計どおりに機能し、監視システムが異常なアクティビティを検出し、ガバナンスフレームワークが継続的に一貫して運用されていることを証明します。
規制フレームワークでは、誰がどのリソースにアクセスしたか、いつアクセスが行われたか、ユーザーがどのような操作を実行したかについて、詳細な記録を維持することが組織に明示的に求められています。これらの要件は、[SOC 2 のアクセス制御基準](https://bitwarden.com/ja-jp/blog/comply-with-soc-2-password-requirements/)、GDPR の説明責任規定、HIPAA のセキュリティ規則、ISO 27001 の監視基準に見られます。パスワード保護監査ログは、抽象的なセキュリティポリシーを検証可能な証拠へと変え、監査担当者が制御の有効性とセキュリティ監査の結果を評価するために必要な証跡を作成します。
## Bitwarden 監査ログが記録する内容
Bitwarden プラットフォームは、組織、保管庫、管理機能全体にわたるセキュリティ関連のアクティビティを記録する包括的なイベントログを保持します。
### ユーザー認証の監査証跡とセッションアクティビティ
Bitwarden のイベントログは、組織全体の認証試行、ログイン成功、セッション確立を追跡します。これらの記録には次が文書化されます。
- ユーザーがいつ保管庫にアクセスし、どの認証方法を使用したか
- 二要素認証(2FA)がそれらのセッションを保護しているかどうか
- ログイン成功と併せたログイン失敗の試行
- パスワード変更とアカウント復旧手順
- 禁止パスワードリストに照らしたパスワード検証結果
この認証アクティビティにより、アクセス制御の適用を示す監査可能な証跡が作成され、組織がパスワードセキュリティポリシーへの準拠を監視、トラブルシューティング、確保するのに役立ちます。
### 保管庫アクセス監査ログとアイテム変更
保存された認証情報に対するすべての操作でログエントリが生成されます。ユーザーが新しい保管庫アイテムを作成したり、既存のエントリを変更したり、認証情報を削除したりすると、Bitwarden はこれらのイベントをタイムスタンプとユーザー識別子とともに記録します。
共有アクティビティは監査証跡で特に重視され、ユーザーがコレクションを通じて認証情報を共有した場合、特定のアイテムへのアクセス権を付与した場合、または権限を取り消した場合にログが記録されます。この詳細な追跡により、管理者は組織内のあらゆる認証情報のライフサイクル全体を再構築できます。
### 管理者操作ログとポリシー変更
管理者操作は、ログに記録されるイベントの重要なカテゴリです。
- エンタープライズセキュリティポリシーの作成または変更
- 組織の設定の調整またはユーザー権限の変更
- ユーザーの追加または削除、およびコレクションアクセスの変更
- 操作がブロックされた際のポリシー適用判断
Microsoft Entra ID を使用している組織では、Bitwarden Directory Connector と SCIM 連携によってユーザーのプロビジョニングとプロビジョニング解除が自動化され、ディレクトリの変更に応じて監査ログに現在のアクセス状態が正確に反映されます。管理者ログには、ディレクトリ同期アクティビティの結果としてユーザーが招待、確認、編集、削除されたタイミングが記録されます。
### パスワード長の監査とポリシー適用の追跡
パスワード長の要件は、ほぼすべてのコンプライアンスフレームワークにおける基本的なセキュリティ管理策です。Bitwarden の監査では、エンタープライズパスワードポリシーが作成、変更、または適用されたタイミングが記録され、組織の標準が整備され、積極的に維持されていることを検証可能な証拠として提供します。管理者が最小パスワード長要件などのポリシーを設定すると、それらのポリシーの作成と変更が監査イベントとして記録されます。脆弱な認証情報や準拠していない認証情報を検出する保管庫健全性レポートと組み合わせることで、組織はポリシーが存在することと、ギャップが特定された際に是正措置が取られていることの両方を示すことができます。
## このポリシー文書化機能は、SOC 2 CC6.1(論理アクセス制御)、NIST 800-63B のパスワード強度ガイドライン、ISO 27001 A.9.4.3(パスワード管理システム)のコンプライアンス要件をサポートします。
サイバーセキュリティ監査では、監査担当者は、パスワードポリシーが不十分な認証情報によってセキュリティ態勢が損なわれる前にそれらをブロックしている証拠を具体的に求めます。
## Bitwarden が監査ログを生成・保存する仕組み
このプラットフォームは、組織構造内のどこでイベントが発生したかに関係なく、セキュリティに関連するすべてのイベントに一元的なログ記録を適用します。共有コレクション、組織の保管庫、管理コンソール内で行われた操作はすべて統合監査ログに集約され、管理者は組織全体の認証情報アクティビティを包括的に把握できます。
### 組織と保管庫全体でのイベントログ記録
Bitwarden は各イベントに一意の識別子を割り当て、操作を特定のユーザー、コレクション、アイテムに関連付けます。これらの識別子により、管理者はアクティビティパターンを追跡し、特定のインシデントを調査し、システムのさまざまな部分にまたがる関連イベントを相関付けることができます。
### レビューと証拠提出のための監査ログのエクスポート
管理者は Bitwarden 管理者コンソールから監査ログを直接エクスポートし、監査担当者のレビューに適した詳細なイベント情報を含む CSV ファイルを生成できます。CSV 形式により、組織はログデータをスプレッドシート、データベース、またはセキュリティ情報イベント管理(SIEM)プラットフォームにインポートして、さらに分析できます。
エクスポート機能は、完全な履歴のエクスポートと、特定の期間、ユーザー、またはイベントタイプに焦点を当てたフィルター済み表示の両方をサポートします。
## Bitwarden レポートでアクセス制御を理解する
アクセスレポートは、どのリソースに誰が権限を持っているかを文書化することで、監査ログを補完します。監査ログが何が起きたかを示すのに対し、[アクセスレポート](https://bitwarden.com/ja-jp/blog/accelerate-audits-with-the-member-access-report/)は現在の権限構造に基づいて何が起こり得るかを示します。
### 監査担当者にとってアクセスの可視性が重要な理由
監査担当者は、組織が最小権限の原則を実装しているか、またアクセス権の付与が職務責任と一致しているかを評価します。アクセスの可視性はこれらの評価の証拠基盤となり、監査担当者は文書化された役割定義とビジネス要件に照らして権限構造を評価できます。
### メンバーアクセスレポートを使用して権限を検証する
Bitwarden のメンバーアクセスレポートは、グループ、コレクション、個々のアイテムにわたる権限データを統合します。このレポートでは、各メンバーがアクセスできるアイテム、グループ、コレクションの合計数を 1 つの表示で確認できます。ユーザーが自分の役割に比べて異常に多い数のアイテムにアクセスできる場合、その不一致がすぐに可視化されます。
### 過剰または古いアクセス権の特定
組織が成長し役割が変化するにつれて、権限の拡散は自然に発生します。メンバーアクセスレポートは、現在の役割に必要な範囲を超えるアクセス権を持つユーザーを強調表示することで、こうした問題の特定に役立ちます。
メンバーアクセスレポートを定期的にレビューすることで、管理者は古い権限がセキュリティリスクを生む前に検出できます。このレポートはこうした不一致を明らかにし、管理者が時間のかかる手動レビューを行うのではなく、数回のクリックで権限を調整できるようにします。
## Bitwarden の監査ログをコンプライアンス要件に対応付ける
コンプライアンスフレームワークでは、監査ログとアクセスレポートが満たすのに役立つ統制目標が規定されています。
### SOC 2 アクセス制御基準のサポート
SOC 2 Trust Services Criteria の CC6 セクションでは、Type I(設計評価)および Type II(運用有効性)のコンプライアンス監査の両方で組織が満たす必要のある論理アクセスセキュリティ要件を扱います。Bitwarden のパスワード保護監査ログは、複数の CC6 要件を直接サポートします。
- **CC6.1:** Bitwarden は、コレクションと役割ベースのアクセス権限を通じてきめ細かなアクセス制御を提供し、PBKDF2 SHA-256 または Argon2id 鍵導出を使用した AES-CBC 256 ビット暗号化と、真のゼロ知識アーキテクチャを採用しています。
- **CC6.2:** LDAP によるディレクトリサービス連携により、ユーザーのプロビジョニングとアカウントのプロビジョニング解除が自動化される一方、シングルサインオン連携によって認証が一元化されます。Bitwarden について詳しくは、[SSO の実装](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)とエンタープライズ認証。
- **CC6.3:**きめ細かな権限を持つカスタム役割により、最小権限と職務分掌の原則を実現します。
### パスワードと認証情報ガバナンスの実証
監査ログには、パスワードポリシーが適用されたタイミング、ユーザーが認証情報を変更したタイミング、組織が脆弱または漏えいしたパスワードに対して対応したタイミングが記録されます。[保管庫の健全性に関するセキュリティレポート](https://bitwarden.com/ja-jp/help/reports/)は、現在の認証情報の弱点を特定することで監査ログを補完し、組織がポリシーの適用とプロアクティブなリスク管理の両方を示せるようにします。
### ユーザーのプロビジョニングとプロビジョニング解除の統制を証明する
監査ログとアクセスレポートを組み合わせることで、組織が従業員の異動を安全に管理していることを証明できます。メンバーアクセスレポートは、誰がアクセス権を保持しているかを特定時点で可視化し、監査ログはそのアクセス権がどのように付与・変更されたかの履歴記録を作成します。
## Bitwarden の監査ログで監査証跡を準備する
### 監査担当者向けのレポートとエクスポートの作成
Bitwarden のイベントログとアクセスレポートは CSV 形式でエクスポートでき、監査担当者が標準ツールでレビューできる構造化データを提供します。組織は、これらのエクスポートを定期的に生成するプロセスを確立し、最新のアクティビティを監査担当者が扱いやすい形式で常に利用できるようにする必要があります。
ドキュメントには、生のログデータとあわせてコンテキストを含める必要があります。監査ログを証跡として提示する際、組織は、そのログが何を示しているのか、どの統制を裏付けるのか、記録されたアクティビティが文書化されたセキュリティポリシーとどのように一致しているのかを説明する簡潔な説明文を添えると効果的です。
### ログレビューと保持の運用を確立する
効果的な監査準備には、監査開始時の一度限りの分析ではなく、継続的なログレビューが必要です。ログ保持ポリシーは、コンプライアンス要件とビジネスニーズに合わせる必要があります。多くのフレームワークでは、標準によって異なりますが、一般的に1〜7年など、特定の期間にわたって監査ログを保持することが組織に求められます。組織は、事前にドキュメントを作成する監査準備ワークフローを通じて、コンプライアンス監査やセキュリティ監査にプロアクティブに対応できます。
### 監査ログを文書化されたセキュリティポリシーと整合させる
監査ログは、文書化されたセキュリティポリシーを明確に裏付けるときに最も価値を発揮します。組織は、文書化されたポリシーが認証情報管理の実務を取り扱っており、そのポリシーが Bitwarden のログで実際に記録される内容と一致していることを確認する必要があります。
## 組織がパスワード監査ツールとして Bitwarden を選ぶ理由
効果的なパスワード保護の監査ログには、イベントの記録だけでは不十分です。コンプライアンス検証を支えるエクスポート可能性、連携機能、アーキテクチャの透明性が求められます。パスワード監査ツールの選択肢を評価する組織は、セキュリティの完全性を維持しながら証跡収集を効率化できるプラットフォームを重視します。
Bitwarden は、コンプライアンス監査やサイバーセキュリティ評価で組織が直面する特有の課題に対応します。これらの機能は、[SOC 2](https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/)から[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)までの各種フレームワークにわたり、アクセス制御監査、コンプライアンス監査、サイバーセキュリティ監査を支援します:
**監査対応のエクスポート形式:**多くの[エンタープライズ向けパスワードマネージャー](https://bitwarden.com/ja-jp/resources/enterprise-password-management-best-practices-for-a-secure-organization/)は、監査データを独自形式に閉じ込め、分析にベンダー固有のツールを必要とします。Bitwarden はログを標準の CSV ファイルとしてエクスポートするため、監査担当者は Excel で開いたり、データベースにインポートしたり、任意のツールで分析したりできます。これにより、監査完了を遅らせる「ログを読むには専用ソフトウェアが必要です」というやり取りをなくせます。
**ゼロ知識アーキテクチャ:**コンプライアンス監査では、組織はアクセス制御の有効性とデータ保護機能の両方を証明する必要があります。Bitwarden のゼロ知識暗号化により、監査ログは、アクセスされた実際の認証情報を露出させることなくアクセスパターンを記録します。このアーキテクチャは、GDPR(データ最小化)や SOC 2(アクセス監視)のようなフレームワークにおける相反しがちな要件を満たします。
**連携の柔軟性:**確立されたセキュリティオペレーションセンターでは、Splunk、Microsoft Sentinel、または同様のベンダーの SIEM プラットフォームを運用していることがよくあります。SIEM 連携のないパスワード監査ツールを導入した組織は、セキュリティ監視に可視性のギャップを生み出します。Bitwarden は、Splunk、Microsoft Sentinel、Elastic、Rapid7、Panther、Sumo Logic など、主要な SIEM プラットフォームとのネイティブ連携を提供し、認証情報管理イベントをより広範なセキュリティデータと統合します。他のプラットフォームを使用する組織は、Bitwarden 公開 API とネイティブ連携以外の SIEM 手法を使って連携できます。
**コスト構造の透明性:**エンタープライズ向けパスワードマネージャーでは、監査ログ機能をプレミアム階層に組み込むことが多く、コンプライアンス認証の取得を目指す中規模組織にとって予算上の障壁になります。Bitwarden は、ビジネス向けのすべてのプランに包括的なパスワード保護の監査ログを含めており、コンプライアンス機能が予算の制約ではなく組織の成長に合わせて拡張できるようにします。
**長期的なサポート性:**監査ログの保持要件は、規制フレームワークによっては3〜7年に及ぶことがよくあります。組織には、こうした保持期間全体を通じて、自社のパスワード監査ツールがログ形式の一貫性とアクセス性を維持するという確信が必要です。Bitwarden のオープンソース基盤と[公開セキュリティ監査](https://bitwarden.com/ja-jp/resources/enterprise-password-management-best-practices-for-a-secure-organization/)の実績は、プロプライエタリなプラットフォームではかなわないアーキテクチャの透明性を提供します。
## Bitwarden 監査ログと SIEM ツールの連携
Bitwarden のパスワード保護監査ログを SIEM プラットフォームにエクスポートすることで、ログ機能を標準のレポート機能以上に拡張し、一元的な監視と長期的な監査証跡の維持が可能になります。
### ログの一元監視のメリット
SIEM 連携により、Bitwarden のイベントデータを他のセキュリティシステムのログと統合し、組織のセキュリティアクティビティを一元的に表示できます。セキュリティチームは、Bitwarden イベントに基づいてアラートを設定し、管理者権限の昇格、認証情報の一括エクスポート、認証失敗の繰り返しなど、高リスクの操作が発生したときに通知を受け取れます。
### 異常なアクセスの検出と調査
SIEM プラットフォームは、ベースライン分析と異常検出に優れています。監査ログを継続的に取り込むことで、SIEM システムは組織の通常の使用パターンを学習します。ユーザーが通常とは異なるコレクションにアクセスする、予期しない場所からログインする、営業時間外に認証情報を変更するなど、これらのパターンからの逸脱があると、調査のためのアラートがトリガーされます。サイバーセキュリティ監査中に認証情報の漏えいの可能性を調査するセキュリティチームは、SIEM に集約された Bitwarden ログからユーザーアクティビティのパターンを再構築し、パスワードアクセスイベントをネットワークトラフィック、アプリケーション使用状況、エンドポイントアクティビティと関連付けることができます。
### 長期的な監査証跡の維持
SIEM プラットフォームは通常、ログデータの堅牢な長期保存機能を備えています。パスワード保護監査ログを SIEM システム経由で転送することで、組織は複数年にわたるコンプライアンス期間中、認証情報管理の証拠を確実に利用できるようになります。
## Bitwarden の追加統制で監査結果を強化
### MFA、SSO、ロールベースアクセスの適用
組織は、[多要素認証](https://bitwarden.com/ja-jp/help/setup-two-step-login/)要件、SSO 連携設定、ロールベースのアクセス制御をどのように構成しているかを文書化する必要があります。この構成文書を適用ログと組み合わせることで、統制が正しく設計され、意図どおりに運用されていることを示す完全な証拠になります。
### パスワードポリシーを支援する保管庫ヘルスレポートの活用
保管庫ヘルスレポートは、組織全体の弱いパスワード、再利用された認証情報、侵害の可能性があるエントリを検出します。パスワードポリシーの適用とユーザーによるパスワード変更を示すパスワード保護監査ログと組み合わせることで、ヘルスレポートは認証情報ガバナンスが継続的なプロセスとして運用されていることを証明します。また組織は、監査要件に適用設定が合致していることを確認するため、Bitwarden の[パスワードポリシー設定](https://bitwarden.com/ja-jp/help/onboarding-and-succession/#enterprise-policies/)ガイドも確認する必要があります。
### Bitwarden の独立したセキュリティ監査の活用
Bitwarden プラットフォームは定期的に独立したセキュリティ監査を受けており、そのレポートは公開されています。このプラットフォームは SOC 2 Type II 認証を維持し、該当する場合は GDPR や HIPAA などの主要なプライバシーおよびセキュリティフレームワークに準拠しています。
## 監査ログを継続的なコンプライアンスの信頼性につなげる
監査ログのレビューとアクセスレポートを通常のセキュリティ運用に組み込む組織は、コンプライアンスを定期的な負担から継続的な保証へと変えられます。パスワード保護監査ログとアクセスレポートを定期的に確認することで、監査人に指摘される前に問題を特定し、修正できます。
このプロアクティブなアプローチにより、監査時の摩擦が軽減され、監査完了が迅速化し、全体的なセキュリティ態勢が強化されます。組織は不備の説明に費やす時間を減らし、有効な統制の実証により多くの時間を使えるようになります。
セキュリティ監査やコンプライアンス監査を準備している組織は、[次の点を確認することをお勧めします。](https://bitwarden.com/ja-jp/products/business/)Bitwarden のパスワード保護監査ログ、アクセスレポート、エンタープライズ統制が、証拠収集を簡素化し、認証情報ガバナンスを実証する方法です。これらのツールにより、監査準備は事後対応の慌ただしい作業ではなく、包括的で検証可能な記録に裏付けられた明確な文書化プロセスへと変わります。
## パスワード保護監査ログに関するよくある質問
### SOC 2 準拠のために、パスワード保護監査ログには何を含めるべきですか?
SOC 2 Type II 監査では、審査期間(通常 6~12 か月)にわたって統制が継続的に運用されていることを示すパスワード監査ログが必要です。準拠したログには、ユーザー認証イベント、ログイン失敗の試行、パスワード変更、MFA の適用、アクセス制御に影響する管理者操作、ポリシー適用の判断を記録する必要があります。Bitwarden の監査ログは、CC6 Trust Services Criteria の要件を満たすために必要なこれらすべての要素を、タイムスタンプ、ユーザー識別子、操作の詳細とともに取得します。
### パスワード長の監査は、セキュリティポリシーの適用をどのように支援しますか?
パスワード長の監査では、認証情報の作成プロセスが、パスワードを本番システムに登録する前に最小限の複雑さ要件を適用していることを確認します。これらの監査は、弱いパスワードを作成後に検出するのではなく、作成をブロックする予防的統制が正しく機能していることを証明します。コンプライアンス監査では、パスワード長の検証ログにより、組織が認証レイヤーでポリシー適用を自動的に行う多層防御アプローチを実装していることを示せます。
### パスワード監査ツールは、一元監視のために SIEM プラットフォームと連携できますか?
最新のパスワード監査ツールは、SIEM プラットフォームが相関分析と長期保持のために取り込める形式でログをエクスポートできる必要があります。Bitwarden のイベントログは、一貫したフィールド形式の構造化データを含む CSV ファイルとしてエクスポートされるため、組織はパスワード管理イベントを Splunk、Microsoft Sentinel、IBM QRadar、その他の SIEM システムに転送できます。この連携により、認証情報アクセスの監視をより広範なセキュリティイベント分析と統合し、リアルタイムのアラートとコンプライアンス証拠の収集の両方を支援します。
### 組織はパスワード保護監査ログをどのくらいの期間保持すべきですか?
ログ保持要件は、規制フレームワークや業界によって異なります。SOC 2 審査では通常 6~12 か月のアクティビティが確認されますが、HIPAA では監査証跡を 6 年間保持する必要があります。金融サービス組織では、SEC および FINRA の規則に基づき、ログを 7 年以上保持することが一般的です。組織は、適用される最も厳格な要件を満たす保持ポリシーを策定し、保持期間中ずっとログにアクセスできるように自動アーカイブプロセスを構成する必要があります。プラットフォームレベルの保持機能については、Bitwarden の[データ保持とプライバシー慣行](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)をご覧ください。
### 組織はパスワード監査ツールを使って、コンプライアンス監査にどのように備えるべきですか?
パスワード監査ツールを使った監査準備では、審査期間が始まる前に、ログエクスポートのワークフローを確立し、ポリシー構成を文書化し、監査人のアクセス手順を作成する必要があります。組織は四半期ごとにサンプルのログエクスポートを生成してデータの完全性を確認し、ログエントリを特定のコンプライアンス統制に対応付け、各ログタイプが何を示すかを説明する文書を用意する必要があります。このようなプロアクティブな監査準備を実施している組織では、事後対応型の証拠収集アプローチと比較して、審査期間が短縮されたと報告されています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/password-sharing-best-practices/
---
# パスワード共有のベストプラクティス
## パスワードを安全に共有し、機密情報を保護する
仕事、買い物、エンターテインメント、コミュニケーションのために作成されるオンラインアカウントの数が非常に多いため、パスワードを見失ったり、複数のサイトで同じパスワードを使い回してしまったりしがちです。これにより、機密データやクレジットカード情報などの機密情報が危険にさらされる可能性があります。
安全に行えば、パスワード共有は個人にもチームにも大きなメリットをもたらします。ビジネスの場では、チームメンバーがソーシャルメディアプラットフォーム、プロジェクト管理ツール、クライアントポータルなどの共有アカウントに、セキュリティを損なうことなくアクセスできます。家族や個人にとっては、複数のログインを管理する手間なく、誰もがストリーミングサービスやオンラインサブスクリプションを利用できるようになります。
利便性を優先するあまり、暗号化されていないメールプラットフォーム、スプレッドシート、テキストメッセージ、付箋など、安全でない手段でパスワードを共有してしまうことがよくあります。これらの方法は安全ではありません。幸い、機密データを保護しながら使いやすさとセキュリティのバランスを取りたい人向けに、実用的で効果的なソリューションを用意することは十分に可能です。安全なパスワード共有の鍵は、安全なリンクとエンドツーエンド暗号化によってパスワードを共有できるパスワードマネージャーを使用することです。
## 口頭またはメールでパスワードを安全に共有する方法
### 口頭でパスワードを共有する
多くの人は、口頭またはメールでパスワードを共有しがちです。そのため、非デジタルとデジタルの両方の共有方法を安全に行う方法を確認しておく価値があります。機密情報を口頭、メール、またはメッセージングプラットフォームで共有する場合は、礼儀正しく慎重に疑い、依頼に応じる前に二要素のコミュニケーションで相手の身元を確認することを忘れないでください。
パスワードを口頭で共有する場合は、対面または安全な通話で行うべきであり、会話を聞かれるなどの潜在的なリスクがあることを理解しておく必要があります。この方法は、大人数のグループではなく、1〜2人と限られた数のパスワードを共有する場合に最も適しているでしょう。また、デジタルで共有するほど迅速で便利ではない場合もあります。
### メールまたはメッセージングプラットフォームでパスワードを共有する
家族の用事やリモートワークで忙しい人は、メールでパスワードを共有したくなるかもしれません。しかし、機密情報をメールまたはメッセージングプラットフォーム経由でデジタル共有しなければならない場合、セキュリティ専門家は Bitwarden Send のような専用の暗号化コミュニケーションツールの使用を推奨しています。このようなサービスでは、パスワードで保護でき、自動的に期限切れに設定でき、表示後に削除できる暗号化リンクを作成できるため、機密情報向けに設計された強固なセキュリティを提供します。
## 専用のパスワードマネージャーで安全にパスワードを共有する
最も安全に[パスワードを共有する](https://bitwarden.com/ja-jp/blog/how-to-share-passwords-at-work-at-home-or-on-the-go/)には、専用のパスワードマネージャーを使用します。Bitwarden はエンドツーエンド暗号化を前提に設計されており、すべての認証情報と重要なデータを暗号化された保管庫で保護します。Bitwarden ユーザーだけが、一意のマスターパスワードを入力して自分の保管庫を復号できます。Bitwarden のスタッフでさえ、他の誰もユーザーのパスワードや保管庫内のその他の情報にアクセスすることはできません。
Bitwarden は、使いやすいソリューションと高度な共有機能を提供します。チームや家族とパスワードを共有したいユーザーは、そのグループ用の組織を作成できます。組織内では、関連するログインをまとめたグループであるコレクションを使って保管庫をさらに整理し、特定のユーザーと共有できます。この構成は、複数のパスワードを安全に共有する必要がある企業や家族にとって最も有用です。管理者は、組織内の各ユーザーのアクセスレベルを簡単に制御できます。これにより、非常に機密性の高い認証情報に会社全体がアクセスできないようにしたり、保護者が特定のストリーミングサービスのログインへの子どものアクセスを制限したりできます。
[Bitwarden Send](https://bitwarden.com/ja-jp/products/send/)は、パスワードマネージャー外での[安全なファイル共有](https://bitwarden.com/ja-jp/blog/how-to-share-files-and-sensitive-information-securely/)に最適なソリューションです。Bitwarden Send を使用すると、機密情報を含むファイルを入れた新しい Send を作成できます。機密情報を送信するための安全なワンタイムリンクを作成でき、リンクが表示されるとコンテンツは削除され、取得したり再アクセスしたりすることはできません。Bitwarden Send では、次のことが可能です。
- 安全なテキストと安全なリンクを送信する
- ファイルを送信する
- 自動削除日を設定する
- 有効期限を設定し、一定時間後または指定されたアクセス数に達した後にリンクが期限切れになり、期限切れのリンクは無効になるようにする
- 最大アクセス回数を設定する
- Send にアクセスするためにユーザーが必要とするパスワードを作成する
- メモを追加する
- Bitwarden Send を使用して、受信者にメールアドレスを表示しないようにする
- 誰もアクセスできないように、Sendを手動で無効化する
## パスワードマネージャーの主なメリット
包括的なパスワードマネージャーを職場や家庭で利用することには、多くのメリットがあります。たとえば、次のような点です。
- 強力で一意のパスワードを作成、保存、管理できるため、脆弱なパスワードや使い回しによるデータ侵害のリスクを軽減し、セキュリティを強化できる
- 認証情報を一元的に整理し、管理者が必要に応じてアクセス権を付与または取り消しやすくなる
- プレーンテキストファイルや手動ログに依存し続けるリスクを低減できる
- 複数のメッセージをやり取りせずに、共有パスワードを即座に更新できる
- ログインの自動入力などの機能により、アカウントへのログイン手順が効率化され、利便性が向上する
- モバイルデバイス、ノートパソコン、デスクトップパソコンから、プラットフォームを問わずアクセスできる
- パスワードマネージャー、または強固な内部統制とサイバーセキュリティリスクの低減を可能にする別のソリューションの利用が求められる場合があるコンプライアンス要件に対応できる
より高度なパスワード管理オプションに関心がある方に向けて、Bitwardenは、[シークレット管理ソリューション](https://bitwarden.com/ja-jp/products/secrets-manager/)を提供しています。これは、インフラストラクチャとマシンシークレットの保護に積極的な開発者やDevOpsチーム向けのソリューションです。Bitwardenシークレットマネージャーは、単一のエンドツーエンド暗号化ソリューションでシークレットの保存を一元化し、シークレットへのアクセス操作の監査証跡を提供するとともに、データ侵害やデータ漏えいのリスクを最小限に抑えます。
## チーム向けのパスワード管理
効果的なパスワード管理はチームにとって非常に重要です。特に、複数の個人が共有リソースにアクセスする必要があるビジネス環境では欠かせません。ITチームと管理者は、パスワードマネージャーを利用して認証情報を安全に保存・配布し、機密情報にアクセスできるのを承認済みのチームメンバーのみに限定できます。パスワードマネージャーには各アカウントに一意のパスワードを生成できる機能があり、データ侵害につながり得るパスワードの使い回しという一般的な落とし穴を防ぐのに役立ちます。
新しいチームメンバーのオンボーディングも、必要なアカウントや機密情報へのアクセスを迅速かつ安全に付与できるため、よりスムーズになります。また、パスワードマネージャーを使えば、クレジットカード番号、機密ファイル、クライアントの認証情報などの機密情報を、不要なリスクにさらすことなく簡単に共有できます。パスワード管理を一元化することで、チームは誰が何にアクセスできるかをより適切に管理し、アカウントを保護し、すべての共有情報を安全かつ効率的に管理できます。
## その他のベストプラクティス
専用のパスワードマネージャーに加えて、ユーザーはパスワード共有を可能な限り安全にするため、常識的なヒントにも従うべきです。たとえば、次のような点です。
- 強力で一意のパスワードとパスフレーズを使用する
- パスワードやパスフレーズを決して使い回さない
- 受け取り相手の本人確認を必ず行う
- アクセスが必要な相手にのみパスワードを共有する
- 可能な場合は、2要素認証(2FA)を利用してセキュリティのレイヤーを追加する
- リンクをクリックする際は、信頼できる送信元から届いた安全なリンクであることを確認する
Slack、WhatsApp、Microsoftなどの標準的なメッセージングアプリケーションは便利ではありますが、専用のパスワードマネージャーと同等のセキュリティは提供しません。パスワード共有を拡大していくプロセスに関心のある読者は、こちらの記事「[チーム向けのパスワード共有戦略](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)」で詳しく読むことができます。
## Bitwardenで機密情報を安全に共有する
パスワード共有は、個人生活でも仕事でも日常的に必要なものですが、セキュリティを念頭に置いて取り組む必要があります。エンドツーエンド暗号化、安全なリンク、堅牢なアクセス制御などの安全なパスワード共有機能を備えたパスワードマネージャーを利用することで、ユーザーは不要なリスクにさらされることなく、自信を持って安全に機密情報を共有できます。ユーザーは、安全な口頭でのやり取り、暗号化されたメール、オフラインのパスワード保管庫を活用してパスワードを共有することもできます。総じて、これらのソリューションは、データ侵害や貴重なデータの窃取につながり得る安全でないパスワード交換を避けたいユーザーを支援します。詳しくは、[職場や家庭でパスワードを安全に共有する方法](https://bitwarden.com/ja-jp/blog/password-sharing-best-practices-for-teams/)をご覧いただき、主体性と当事者意識を持ってデータを保護しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/passwordless-authentication/
---
# パスワードレス認証
知っておくべきこと
---
### パスワードレス認証とは具体的に何ですか?
パスワードレス認証とは、従来のパスワードを超えた高度なログイン方法の総称です。代わりに、生体認証、物理セキュリティデバイス、またはパスキーと呼ばれるソフトウェア中心の暗号鍵を活用します。パスキーは特に普及している方法で、公開鍵暗号を使用します。

*出典:Fidoalliance.org*
### パスワード管理はここでどのように役立ちますか?
最新のパスワード管理プラットフォームは、[パスキー](https://bitwarden.com/ja-jp/blog/what-are-passkeys-and-passkey-login/)を FIDO2 および WebAuthn 標準に従って安全に生成、保存、同期します。これにより、従来のパスワードからの移行を容易にしながら、デバイス間でのユーザーアクセスを簡素化できます。注目すべき具体的な機能は次のとおりです。
- **安全な生成と保存**:パスキー(FIDO2/WebAuthn)と暗号鍵を自動的に作成し、安全に保存します。
- **デバイス間同期**:信頼済みデバイス間でパスキーと認証情報の同期を維持します。
- [**生体認証との連携**](https://bitwarden.com/ja-jp/blog/living-the-passwordless-life/):Face ID、Touch ID、Windows Hello、Android Biometrics に対応しています。
- **レガシーシステムとの互換性**:パスキーと従来のパスワードをあわせて管理します。
- [**フィッシング対策**](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/):ドメイン固有の認証情報自動入力により、認証情報の流出を防ぎます。
これらの機能を組み合わせることで、パスワードレス認証の効果を最大化できます。また、組織内の全員が、より新しく安全なテクノロジーを導入しやすくなります。
### パスワードレス認証が現代のビジネスをより安全に保つ方法
従来のパスワードの脆弱性を排除することで、パスワードレス認証はサイバーセキュリティを強化し、関連するリスクとコストを削減します。また、[ユーザー体験](https://bitwarden.com/ja-jp/products/passwordless/)、コンプライアンス、運用効率を大幅に向上させることもできます。
パスワードレス認証のメリットには、次のようなものがあります。
- **パスワードレス認証ソリューションによるセキュリティ強化**:フィッシング、クレデンシャルスタッフィング、総当たり攻撃を軽減します。
- **ユーザー体験の向上**:生体認証またはデバイスベースの方法を使用して認証を効率化します。
- **IT コストの削減**:パスワードリセットや関連するサポート依頼を最小限に抑えます。
- **コンプライアンスの確保**:以下に関する規制遵守を支援します:[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)、GDPR、SOC 2、HIPAA、PCI DSS。
- **効率的なオンボーディング/オフボーディング**:[従業員の異動](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/)を簡素化し、パスワードの脆弱性に関する問題を回避します。
- **リモートワークのセキュリティ**:どこからでも安全な認証を提供します。
- **競争優位性**:サイバーセキュリティに先手を打つリーダーシップを示します。
パスワードレス認証は、企業や組織がセキュリティリスクを削減し、効率を高め、アクセスを効率化するための強力な方法です。
### Bitwarden がパスワードレス認証ソリューションとパスキーを提供する方法
Bitwarden は、堅牢な統合プラットフォームを通じて、パスキーをレガシー認証情報とともに安全に管理することで、企業のパスワードレス認証ソリューションへの移行を支援します。この包括的なセキュリティ機能、アクセス制御、管理ツールには、次のものが含まれます。
- **パスワードレス SSO**:信頼済みとして指定されたデバイスは、パスワードを入力せずに[シングルサインオン](https://bitwarden.com/ja-jp/blog/bitwarden-password-manager-login-with-sso/)で認証してログインできます。信頼済みデバイスでは、SSO を介したパスキーベースのログインをパスワード入力なしで有効にできます。
- **包括的なパスキー対応**:[安全なパスキー生成](https://bitwarden.com/ja-jp/blog/bitwarden-launches-passkey-management/)、管理、同期を提供します。
- **生体認証によるロック解除**:タイムアウトしてロックされた保管庫を、指紋認証または顔認識ですばやくロック解除できます。
- [**FIDO2/WebAuthn**](https://bitwarden.com/ja-jp/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)**連携**:安全でフィッシングに強い、ドメインに紐づいた認証と多要素認証を確実にします。
- **柔軟な導入**:特定のビジネスニーズに対応するため、クラウドベース環境と自己ホスト型環境をサポートします。
- **緊急アクセスと復旧**:パスキーを保存しているデバイスを紛失または破損した場合のダウンタイムを短縮するため、安全な[復旧](https://bitwarden.com/ja-jp/blog/how-to-retrieve-your-bitwarden-recovery-code/)オプションとフォールバックの仕組みをすばやく提供します。
- **監査とコンプライアンスの監視**:コンプライアンス遵守のため、パスキーの使用状況、ログイン、アクセス試行を追跡する詳細なログを保持します。
- [**多要素認証**](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)**(MFA)**:さらに強固なセキュリティのため、追加の認証レイヤーを統合します。
### 要点
パスワードレス認証とパスキー認証に Bitwarden を導入することで、あらゆる規模の企業がセキュリティを強化し、従業員体験を向上させ、パスワード管理の負担を軽減できます。しかも、最新システムとレガシーシステムの両方とのシームレスな互換性を確保しながら実現できます。組織がパスワードレス認証ソリューションを評価する際、パスキーとポリシー制御を組み合わせることで導入が効率化されます。
Bitwarden はクラウド型と自己ホスト型の両方の導入オプションを提供しています。そのため、世界で最も厳格なセキュリティおよびコンプライアンス標準が求められる組織でも、今日の最先端の認証ツールを活用できます。これも、Bitwarden が「[パスワード管理で最も信頼されるブランド](https://bitwarden.com/ja-jp/media-spotlight/)」と評価されている理由の一つです。
### Bitwarden は他社と何が違うのでしょうか?
パスキー、生体認証、信頼済みデバイスは、情報セキュリティの未来を示しています。ほとんどの Bitwarden ユーザーは、すでに現在パスワード不要の体験を享受しています。自動パスワード生成と自動入力を利用すれば、すべてを Bitwarden に任せられます。
Bitwarden は、以下の分野でパスワードレス認証の最前線を走り続けています:
- 人気の「SSO でログイン」と信頼済みデバイスを含む、パスワードレスログインオプション。2020 年以降、Bitwarden はパスワード管理分野のどの競合他社よりも多くの SSO 連携を提供し、ユーザーにより多くの選択肢を提供しています。
- ユニバーサルなパスキー対応。これには、サードパーティアプリケーションのパスキーの管理、[Bitwarden の 2FA としてパスキーを使用](https://bitwarden.com/ja-jp/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)すること、パスキーで Bitwarden にログインすることが含まれます。
- 顔認証や指紋認証を含む、生体認証によるロック解除オプション。
- パスキーインフラストラクチャの実装を検討している[ビジネス](https://bitwarden.com/ja-jp/products/business/)または[エンタープライズ](https://bitwarden.com/ja-jp/products/enterprise/)向けに、Bitwarden は [Passwordless.dev](https://bitwarden.com/ja-jp/products/passwordless/) によるソリューションを提供しています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/pci-password-requirements/
---
# PCI password requirements: How Bitwarden closes the gap between policy and practice
Payment Card Industry Data Security Standard (PCI DSS) compliance often breaks down where it is hardest to see: in the daily credential habits of the people who need access to cardholder data.
---
## PCI password requirements: How Bitwarden closes the gap between policy and practice
Payment Card Industry Data Security Standard (PCI DSS) compliance often breaks down where it is hardest to see: in the daily credential habits of the people who need access to cardholder data. Shared logins, weak passwords, and inconsistent multifactor authentication (MFA) can persist even when written policies say otherwise. Bitwarden Password Manager provides IT and security teams with the infrastructure to enforce strong credential controls, [centralize access management](https://bitwarden.com/ja-jp/products/business/), and maintain audit logs and access records that assessments require.
## Why credentials are the first thing auditors check
PCI DSS is a set of security standards established by major credit card brands to protect payment card data. PCI DSS 4.0, the latest version, strengthens those standards with new requirements and a risk-based approach to security, including strict password and authentication controls for any environment that stores, processes, or transmits cardholder data.
Credentials are the primary means of access to cardholder data environments (CDEs), and auditors scrutinize them closely because gaps between policy and daily practice surface here faster than almost anywhere else. Protecting user credentials and managing user identity are critical for preventing unauthorized access and maintaining accountability.
Privileged and admin credentials carry heightened risk. A compromised admin account can expose a wide scope of systems, making these credentials disproportionately valuable targets that warrant extra controls.
## Where PCI DSS password requirements break down in practice
Despite clear requirements, credential management is where compliance most often falls short. PCI DSS failures rarely stem from deliberate noncompliance; they come from process and tooling gaps that allow exceptions to accumulate over time.
### **Shared credentials and shadow access**
Insecurely shared passwords remove accountability. When multiple people use the same login, there is no clear record of who accessed what and when. Auditors treat generic accounts, group passwords, and uncontrolled credential distribution as red flags because they indicate gaps in access governance that PCI DSS is designed to address.
Shadow sharing compounds the problem. Credentials passed through chat messages, spreadsheets, tickets, or email threads are largely invisible to IT; they cannot be rotated, tracked, or revoked through any centralized system. Even teams with strong written policies often harbor shadow-sharing practices that only surface during an audit.
> Shared credentials create accountability gaps that written policies alone cannot close.
### **Policy drift over time**
Manual enforcement weakens as organizations grow. Employee turnover, tool sprawl, and changing team structures create openings for exceptions to take root. Password reuse increases, and onboarding and succession processes develop gaps that leave former employees' credentials active or push new employees toward workarounds. Addressing these failure points requires more than updated policies; it requires tooling that enforces controls by default.
## How Bitwarden enforces PCI password requirements
That tooling is Bitwarden Password Manager. It addresses PCI DSS password requirements through centralized credential management, reducing password sharing risk, limiting exceptions, and maintaining continuous audit readiness.
### **Enforcing strong, unique passwords by default**
Bitwarden Password Manager includes a built-in password generator that creates strong, unique credentials for every account, making security the easy option. Teams stop reusing passwords not because of a policy reminder, but because generating a strong credential takes one click.
Administrators can enforce password policies across the organization, setting minimum length, complexity requirements, and other controls that align directly with PCI compliance password requirements.
### **Eliminating insecure password sharing**
Bitwarden replaces shadow sharing with a sanctioned workflow. Teams share credentials securely through collections with defined permissions, keeping passwords out of unsecured channels and access tied to individual accounts. There is always a clear record of who has access to what.
- **Least-privilege access:** Permissions are granted only as broadly as needed, and ownership is always traceable.
- **Role changes and deprovisioning:** When a team member changes roles or departs, administrators can deprovision access without disrupting the rest of the team.
- **Audit trail:** Audit logs capture the full access history for review.
When a team member departs, administrators deprovision access through a controlled process, not a manual scramble.
### **PCI DSS 4.0 password requirements: MFA and access policies at scale**
PCI DSS 4.0 password requirements include multifactor authentication across all access to CDEs. Bitwarden Password Manager supports two-factor authentication (2FA) across the organization and allows administrators to enforce it through policy, ensuring consistent MFA coverage across every user, including lower-risk teams where individual adoption would otherwise be uneven.
## Maintaining PCI compliance between assessments
Compliance gaps tend to open between assessments, not during them. Strong credential controls applied consistently across the organization reduce that risk year-round.
### **Preventing credential sprawl**
Credential sprawl is the unchecked accumulation of credentials across tools, vendors, and systems; it is a natural byproduct of organizational growth. New applications and temporary workarounds generate credentials that need to be tracked, rotated, and eventually deprovisioned. When those credentials live outside a centralized system, they become a security risk and add audit complexity.
### **Supporting continuous compliance**
Building strong password policies into the standard Bitwarden workflow reduces sprawl before it compounds and keeps enforcement consistent as the organization grows. PCI compliance password requirements demand those controls at every stage: as teams scale, when roles change, and as new systems come online. PCI DSS 4.0 password requirements, which became fully mandatory in 2025, elevated many previously recommended controls into baseline compliance expectations. Bitwarden Password Manager keeps policies enforced across every user and every access point, regardless of team size or structure.
When new employees are onboarded, strong credentials and MFA are already the default. When team members change roles or depart, access is updated or removed through a documented process with a clear audit trail. The result is continuous audit readiness, built into daily operations.
## PCI password requirements FAQ
**What are the PCI DSS password requirements?**
PCI DSS requires strong, unique passwords for all accounts with access to cardholder data environments, along with multifactor authentication, regular credential rotation, and controls that prevent password sharing. The PCI password requirements 2025 baseline aligns with PCI DSS 4.0, which made full enforcement mandatory this year, strengthening controls previously recommended.
**What changed in PCI 4.0 password requirements?**
PCI DSS 4.0 introduced stronger authentication requirements, including mandatory multifactor authentication for all access to CDEs and elevated controls for privileged and admin accounts. All requirements became fully mandatory in 2025, shifting many previously recommended controls into baseline compliance expectations. The standard also requires a more proactive, risk-based approach to credential management, rather than relying solely on periodic audits.
**How does a password manager help with PCI compliance?**
A password manager like Bitwarden enforces strong credential policies by default, eliminates insecure sharing practices, and provides the audit trail documentation that PCI DSS assessments require. It replaces manual, policy-dependent enforcement with tooling that consistently applies controls to every user.
**Does Bitwarden support MFA enforcement for PCI compliance?**
Yes. Bitwarden Password Manager allows administrators to enforce two-factor authentication across the organization through policy, supporting the MFA requirements in PCI DSS 4.0. Supported methods include one-time codes and hardware tokens.
**What is credential sprawl, and why does it matter for PCI DSS? **
Credential sprawl is the accumulation of untracked credentials across tools, vendors, and systems that are not under centralized management. For PCI DSS, that means both a security risk and an audit liability. Bitwarden Password Manager gives administrators [a single place to track, rotate, and deprovision access consistently](https://bitwarden.com/ja-jp/products/enterprise/).
PCI password requirements are enforced at the credential level, and that is exactly where Bitwarden Password Manager operates. Get started with Bitwarden to put strong authentication, centralized access control, and a complete audit trail in place across your organization before the next assessment.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/phishing-resistant-does-not-mean-phishing-proof/
---
# 「フィッシング耐性」が「フィッシング完全防御」を意味しない理由
フィッシング耐性はフィッシングのリスクを低減しますが、フィッシングを完全に防ぐセキュリティは幻想です。その違いと、フィッシング耐性を優先すべき理由を学びましょう。
---
## フィッシング耐性 ≠ フィッシング完全防御
セキュリティでは言葉の精度が重要です。フィッシング耐性のある認証とフィッシングを完全に防ぐ認証の違いを理解することは、組織がリスクを評価し、リソースを配分し、ステークホルダーとコミュニケーションを取る方法に影響します。この違いは、ベンダーの主張から取締役会へのレポート、ユーザーの期待に至るまで、あらゆることに関わります。
## この違いが重要な理由
主張の正確さは、技術部門と経営層の双方に対する信頼性を築きます。フィッシング耐性のある認証方法は、認証情報の窃取が成功する可能性を大幅に低減しますが、すべての攻撃ベクトルを排除するわけではありません。
この文脈では、認証方法とは、パスキーやハードウェアトークンなど、ユーザーのIDを検証するために使用される手法や技術であり、[フィッシング攻撃に耐性を持つよう設計されたものです。](https://bitwarden.com/ja-jp/blog/what-is-a-common-indicator-of-phishing/) 認証メカニズムがフィッシングに対して「完全防御」であると主張することは、絶対的な保護を示唆します。しかし、どのような技術もその保証を提供することはできません。攻撃者は適応し、ソーシャルエンジニアリング、セッションハイジャック、デバイスの侵害を通じて、堅牢な制御さえ回避する経路を見つけます。
制御と結果を区別することで、セキュリティ投資が実際に何をもたらすのかが明確になります。強力な認証は必要ですが、包括的な保護にはそれだけでは不十分です。ワンタイムパスワードのコードやプッシュ通知などの標準的なMFAは広く使われていますが、フィッシングや中間者攻撃には依然として脆弱です。一方、パスキーのようなフィッシング耐性のある方法では、攻撃者が偽装したログインページを通じて認証情報を盗むことを防ぎます。
ただし、これらの方法は、認証が成功した後に発生する脅威や、認証を完全に迂回する脅威には対応しません。強力な制御を完全なセキュリティと同一視する組織は、誤った安心感を生み、対処されないギャップを残してしまいます。
取締役会やリーダー層に報告する際の経営層向けメッセージでは、慎重な表現が求められます。セキュリティチームは、フィッシング耐性のある認証の導入によって測定可能なリスク低減を示すことができますが、絶対的な保証をするべきではありません。表現は進捗を反映するべきです。たとえば、「ユーザー基盤の87%について、初期アクセスベクトルとしての認証情報フィッシングを排除しました」と伝えれば、過度な約束をせずに効果を示せます。このアプローチにより、セキュリティが進化する脅威に対する継続的な取り組みであることを認めながら、信頼を維持できます。
## 「フィッシング耐性」とは実際に何を意味するのか?
フィッシング耐性の定義の中心にあるのは、認証情報を特定のオリジンに暗号学的に結び付け、偽装ドメインでは使用できないようにする認証方法です。ユーザーが認証を試みると、ブラウザーまたは認証器が、要求元サイトのオリジンを登録済みの認証情報と照合します。オリジンが一致しない場合、フィッシングサイトでは一致しないため、認証は静かに失敗します。
このオリジンに紐づいた暗号技術は、認証情報の傍受と再利用に依存するフィッシングキットやリレー攻撃を無効化します。こうしたフィッシング耐性のある認証情報は、不正サイトで抽出され再利用されることがないため、従来のパスワードとは根本的に異なります。公開鍵暗号はこれらのメカニズムを支え、認証用の暗号鍵ペアを安全に生成・検証できるようにします。
### セキュリティキー
ハードウェアに裏付けられた認証器は、フィッシング耐性のあるセキュリティキーを通じて、さらなる保証層を追加します。これらの物理デバイスは、耐タンパー性のあるハードウェアに暗号素材を保存し、接続されたデバイスが侵害された場合でも抽出を防ぎます。秘密鍵はユーザーのデバイス上に安全に保存され、サーバーへ送信されることはないため、機密性の高い認証データは保護されます。これらのデバイスは暗号鍵を安全に保存し、窃取や改ざんから保護します。
### 生体認証
ユーザーのデバイスは、認証情報を保護するうえで重要な役割を果たします。セキュリティキーでは、通常はボタンの押下や生体認証チェックによるユーザー存在確認が必要であり、マルウェアによる自動化ではなく、人間の意図に基づいて認証が行われることを保証します。FIDOセキュリティキーは、フィッシング耐性のある認証のゴールドスタンダードであり、リモート攻撃に対して暗号学的に保護されています。
### パスワードレス
パスワードレスとフィッシング耐性のある認証方法は、しばしば重なるものの、同一のカテゴリではありません。フィッシング耐性のあるアプローチとパスワードレスのアプローチを比較する際に重要なのは、[パスワードレス認証ソリューション](https://bitwarden.com/ja-jp/resources/pros-and-cons-of-passwordless-authentication/)は、生体認証、マジックリンク、ワンタイムコードなどの代替手段を採用することで、パスワードを不要にします。
ただし、すべてのパスワードレス方式がフィッシング攻撃に耐性があるわけではありません。SMSコードやプッシュ通知はパスワードレスですが、傍受やソーシャルエンジニアリングに対して脆弱なままです。真にフィッシング耐性のある機能には、オリジンへの暗号学的な紐付けが必要です。これは、[FIDO2パスキー](https://bitwarden.com/ja-jp/help/setup-two-step-login-fido/)やFIDOセキュリティキーには備わっていますが、多くのパスワードレス実装にはありません。
## パスキーの導入後も残る重要な攻撃
フィッシング耐性認証は、最も一般的な初期アクセス経路を閉ざしますが、アプリケーションに安全な認証方式を導入した後も、いくつかのタイプの攻撃は残ります。
### 同意フィッシングとOAuthの悪用
悪意のあるアプリケーションは、一次認証を完全に迂回するOAuthの許可を要求できます。攻撃者は一見正当なサードパーティーアプリケーションを作成し、企業リソースへのアクセスを許可するようユーザーをだまします。いったん付与されると、これらの権限はユーザーの認証方法とは独立して機能します。アプリケーションは、明示的に取り消されるまでデータアクセスを可能にするトークンを受け取ります。組織は同意の付与を監視し、機密性の高いスコープへのアクセスを要求できるアプリケーションを制限するポリシーを実装する必要があります。これらのフィッシング攻撃は、認証ではなく認可レイヤーを標的にします。
### セッションハイジャックとCookieの窃取
認証によって生成されるセッショントークンは、ブラウザーのCookieまたはローカルストレージに保存されます。これらのトークンを侵害した攻撃者は、認証を行わずにアクセスを得ます。マルウェア、クロスサイトスクリプティングの脆弱性、ネットワークでの傍受により、認証成功後にセッショントークンが露出する可能性があります。フィッシング耐性のある方式は認証の瞬間を保護しますが、その後に続くセッション自体を本質的に保護するわけではありません。短命のトークン、安全なCookie属性、機密性の高い操作に対する再認証要件は、このリスクを軽減しますが、排除はしません。
### デバイス侵害とオーバーレイ
エンドポイント上のマルウェアは、認証強度にかかわらず、ユーザーの活動を監視し操作できます。キーロガー、画面キャプチャツール、UIオーバーレイ攻撃は、認証完了後に動作します。デバイスを制御した攻撃者は、正規ユーザーが認証済みの状態でいる間に、取引を承認したり、データを持ち出したり、他のシステムへ侵入を拡大したりできます。エンドポイント保護、アプリケーションのサンドボックス化、特権アクセス管理は、認証制御を超えた多層防御を提供します。FIDOセキュリティキーであっても、認証成功後に侵害されたデバイス上で発生する脅威からは保護できません。
### ソーシャルエンジニアリングとサポート詐欺
音声通話、チャットメッセージ、ヘルプデスクのなりすましは、技術的な制御ではなく人間を標的にします。攻撃者は、リモート管理ツールのインストール、パスワードリセット用のワンタイムコードの共有、不正取引の承認など、アクセスを許可する行動をユーザーに取らせることがあります。[フィッシング攻撃の見分け方](https://bitwarden.com/ja-jp/blog/what-is-a-common-indicator-of-phishing/)を理解することは、偽のログインページを見分けるだけにとどまらず、あらゆるコミュニケーションチャネルでの操作的な誘導を検知することにまで及びます。パスキーは認証情報の窃取を防ぎますが、認証済みの状態で有害な行動を取るよう誰かを説得する攻撃者を防ぐことはできません。こうした高度なフィッシング攻撃は、技術的な脆弱性ではなく人間心理を悪用します。
## パスキーを補完する多層防御
包括的な保護には、さまざまな段階の脅威に対処し、フィッシング耐性認証と連携する複数の制御が必要です。
### コンテキストベースのアクセス制御
条件付きアクセスとリスクシグナルは、認証資格情報を超えたコンテキストを評価します。デバイスポスチャチェックは、アクセスを許可する前にエンドポイントがセキュリティベースラインを満たしているかを検証します。位置情報分析は、通常とは異なる地域からの認証試行にフラグを立てます。行動シグナルは、離れた場所から短時間に連続してログインが行われるなど、認証情報やセッションの侵害を示唆するアクセスパターンの異常を特定します。
### セッション保護対策
セッション保護は、時間ベースおよびリスクベースの制御により、盗まれたトークンによる露出を制限します。短命のトークンはすぐに期限切れになり、継続的な正当性を確認する再認証を強制します。リスク適応型の再認証は、機密性の高いリソースにアクセスする場合や、行動シグナルが侵害の可能性を示す場合にユーザーへ追加の確認を求めます。グローバルサインアウト機能により、不審なアクティビティが発生した際に、すべてのデバイスでセッションを即座に終了できます。また、トークンバインディングやデバイスバインドセッションなどの新しい標準は、フィッシング耐性の特性を初期認証だけでなくセッション自体にも拡張することが期待されています。
### 脅威の検知と対応
検知と対応の機能は、予防的な制御をすり抜けた脅威を可視化します。異常な同意付与に対するアラートは、大きな被害が発生する前に潜在的なOAuthの悪用を特定します。セッションの異常検知は、あり得ない移動シナリオや通常とは異なるデータアクセスパターンにフラグを立てます。認証システム、エンドポイント検知プラットフォーム、セキュリティ情報およびイベント管理ツールを連携させることで、攻撃対象領域全体にわたる相関的な可視性が得られます。これらのシステムは、認証後の脆弱性を狙うフィッシング攻撃の特定に役立ちます。
### 認証後のセキュリティ意識向上
セキュリティ意識向上トレーニングは、従来のフィッシングの見分け方にとどまってはなりません。ユーザーは、同意フィッシング、セッションの窃取、認証済みユーザーを狙うソーシャルエンジニアリング手法など、認証後のリスクを理解する必要があります。トレーニングでは、強力な認証が成功しても脅威が残るシナリオを明示的に扱うべきです。そのため、フィッシング攻撃に関する教育では、認証情報の窃取と認証後の悪用の両方を取り上げ、認証済みセッションが侵害されている可能性や、過剰な権限の付与へ誘導されている状況をユーザーが認識できるようにする必要があります。
## Bitwardenによる適切なパスワード管理でフィッシング攻撃に抵抗し、防止する
Bitwardenのフィッシング耐性のある認証機能は、パスワード管理のワークフローに直接統合されます。パスキーとFIDOセキュリティキーのネイティブサポートにより、[ビジネス組織](https://bitwarden.com/ja-jp/products/business/)および[エンタープライズ組織](https://bitwarden.com/ja-jp/products/enterprise/)は、ユーザーが期待する利便性を維持しながら、フィッシングされやすいパスワードを排除できます。
Bitwardenは、ログイン認証情報を保護し、強力な認証を適用することで、Microsoft Office 365を含むMicrosoft Officeアカウントをフィッシング攻撃から保護するのに役立ちます。[ドメイン紐づけ自動入力](https://bitwarden.com/ja-jp/help/storing-passkeys/)は、保存された認証情報と一致しないドメインではログインフィールドに入力しないことで、偽装サイトでの認証情報の入力を防ぎます。このアプローチは、認証情報を狙うフィッシング攻撃に対する防御を提供するように設計されています。
### 組織ポリシー
[フィッシングに対するアカウントセキュリティの強化](https://bitwarden.com/ja-jp/blog/adding-more-security-to-bitwarden-user-accounts/)は、管理者コンソールを通じた組織ポリシーの適用にも及びます。セキュリティチームは、二要素認証を必須にし、認証方法をフィッシング耐性のある選択肢に制限し、組織全体の認証イベントを監視できます。
### セキュリティキー
FIDOセキュリティキーやその他のハードウェアセキュリティキーのサポートにより、組織は利用可能な最も強力な保護を実装できます。これらのデバイスは暗号鍵を安全に保存し、盗難や改ざんから保護するとともに、安全なアクセス制御を可能にします。
### Access Intelligenceとレポート機能
Bitwarden [Access Intelligence](https://bitwarden.com/ja-jp/blog/introducing-bitwarden-access-intelligence-proactive-security-protection/)は、侵害された認証情報を継続的に監視し、攻撃者が悪用する前に、組織のパスワードが侵害データセットに含まれている場合に管理者へアラートを通知します。
組み込みのセキュリティレポートは、保管庫全体で弱いパスワード、再利用されたパスワード、流出済みパスワードを特定し、フィッシング攻撃が発生する前の予防的な修正を可能にします。イベントログは認証アクティビティの監査証跡を提供し、異常な動作を特定する検知と対応のワークフローを支援します。
Bitwardenはまた、高度な認証方法を活用して高度なフィッシング脅威から保護することで、組織のフィッシング耐性を強化します。これらの機能を組み合わせることで、強力な制御がもたらす保護と、包括的なセキュリティに必要な追加レイヤーの両方を踏まえた、フィッシング耐性のある認証の基盤を構築できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/placeholder-2022-05-05/
---
# リソースのプレースホルダー
リソースのプレースホルダー
---
## Bitwarden を始める
Bitwarden を今すぐ始める準備はできましたか?チーム向けに[無料トライアル](https://bitwarden.com/ja-jp/products/business/)を開始するか、[無料の個人アカウント](https://bitwarden.com/ja-jp/products/personal/)を設定してください。
[Embedded content sectionCta]## コンテンツ
### Lorem ipsum dolor sit amet
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Donec venenatis sem a nulla ornare venenatis. Nunc malesuada vel ipsum sit amet rutrum. Integer molestie erat vel lacinia aliquet.
こちらは [.py](https://bitwarden.com/assets/7zxEgjXwr4ynB3t09ceBLV/37b066bb7c3fb27b1e0243c66306406c/file.py) ファイル(プレビュー #47)です。
**埋め込み画像**
**埋め込み引用**
[Embedded content componentQuote] **埋め込み動画**
[](https://vimeo.com/1145638494)
*[Watch on Vimeo](https://vimeo.com/1145638494)*
**動画チャプター:**
Bitwarden モバイルアプリで、パスワードやその他のデータを[インポートする方法](https://bitwarden.com/ja-jp/help/import-data/#tab-mobile-app-5ALQx9afSqWXX9jfXsY5sb/)を確認しましょう。
埋め込み CTA
[Embedded content sectionCta]
## プレースホルダーのコールアウト
リンクを追加 [こちら](https://bitwarden.com/ja-jp/help/about-organizations/)

[Table component - no content]
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/preview-the-browser-extension-ui-refresh-newsletter-october-2024/
---
# 2024年10月のスポットライト:ブラウザー拡張機能UI刷新のプレビュー
Bitwarden 10月ニュースレターへようこそ
---
### 注目のハイライト
**Bitwardenの今後の予定** ユーザーインターフェイスの刷新をお待ちですか?ブラウザー拡張機能とモバイルアプリの再設計を進めています(ブラウザー拡張機能UI更新のプレビューは以下をご覧ください)。パスキー対応のさらなる拡充をご希望ですか?準備中です!ぜひ、[最新ロードマップ](https://community.bitwarden.com)をBitwardenコミュニティフォーラムでご覧ください。
**新しいブラウザー拡張機能UIのプレビュー** 数か月にわたる入念な設計と実装を経て、[ブラウザー拡張機能のユーザーインターフェイス](https://bitwarden.com/ja-jp/blog/bringing-intuitive-workflows-and-visual-updates-to-the-bitwarden-browser/)に大きな更新がまもなく展開されます。長年にわたり、拡張機能には多くの機能が追加され、より洗練され、直感的でモダンなデザインが求められるようになりました。プレビュー版にいち早くアクセスするには、[Chrome ウェブストア](https://chromewebstore.google.com/detail/bitwarden-password-manage/nngceckbapebfimnlniiiahkandclblb)にある特別な非公開拡張機能をご利用ください。
### Bitwarden Bites:4分以内のクイック動画ガイド
**生体認証で保管庫をロック解除(4分)** 生体認証はスマートフォンだけのものではありません。パスワード不要のログイン機能を使えば、デスクトップやブラウザーでもBitwardenをロック解除できます。必要なのは顔または指紋だけです。[生体認証でロック解除](https://bitwarden.com/ja-jp/learning/unlock-your-vault-with-biometrics/)を数分以内で有効にして、後の時間を節約しましょう。
**Bitwardenアカウントで2段階ログインを有効にする(1分30秒)** 2段階ログイン(2要素認証(2FA)とも呼ばれます)は、(強力なマスターパスワードを使用することを除けば)オンラインデータを保護するための最も重要な手段です。2分未満で見られる、わかりやすい[2段階ログイン](https://bitwarden.com/ja-jp/learning/enable-two-step-login/)ガイドをご覧ください。
**カスタムフィールドの使い方(2分30秒)** カスタムフィールドタイプは、保管庫内のログインアイテムにSSHキーを追加したり、企業のクレジットカードに事業情報を紐づけたりするなど、追加データを収集・保存するための強力な機能です。[カスタムフィールドを使うと](https://bitwarden.com/ja-jp/learning/using-custom-fields/)、ログイン、カード、ID、セキュアメモのいずれの保管庫アイテムタイプにも、最大5,000文字を保存できます。
### お見逃しなく:今月の人気ブログトップ3
**オープンソースのパスワードマネージャーをセルフホストする** 10月に発表:「Bitwardenを[独自のホスト環境](https://bitwarden.com/ja-jp/blog/host-your-own-open-source-password-manager/)にデプロイできる機能が、正式な主要機能になりました。」個人ユーザーから本格的な企業まで、Bitwardenのクラウドホスト型サーバーに依存することなく、自社のサーバーでBitwardenを利用できます。
**職場でも、自宅でも、外出先でもパスワードを共有する方法** 友人や家族とパスワードを共有する必要がありますか?Bitwarden Sendをお試しください。クライアントや同僚と共有しますか?Bitwarden組織内にコレクションを作成しましょう。このクイックガイドで、[パスワードを共有する方法](https://bitwarden.com/ja-jp/blog/how-to-share-passwords-at-work-at-home-or-on-the-go/)をご覧ください。誰とでも、どこからでも共有できます。
**パスキーがモバイルに対応!** これが今でもファンに人気なのには十分な理由があります。5月に、BitwardenのiOSおよびAndroidアプリでパスキーが利用できるようになりました。まだ[モバイルアプリのパスキー](https://bitwarden.com/ja-jp/blog/bitwarden-passkeys-mobile/)を使い始めていない場合は、このハウツーですぐに追いつけます。
### 見逃した方へ
**2024年オープンソースセキュリティサミットの必見ハイライト** 基調講演者のKeren Elazari氏:「かつて人々は、ソフトウェアが世界を飲み込んでいると言っていました。今起きているのは――AIがソフトウェアを飲み込んでいるということです。」サイバーセキュリティの未来はどのようなものになるのでしょうか?フレンドリーなハッカーであるElazari氏と、国家安全保障およびサイバーセキュリティを取材する受賞歴のあるジャーナリスト兼作家のKim Zetter氏が、[AI、LLM、サイバーセキュリティが交わる領域について解説します。](https://bitwarden.com/ja-jp/blog/highlights-from-the-open-source-security-summit-2024/)
今回はここまでです。製品アップデートやオンラインセキュリティのヒントについては、Bitwardenブログをご覧ください。
**それでは、また次回。**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/product-roadmap-newsletter-july-2022/
---
# 2022年7月スポットライト:Bitwarden製品ロードマップの更新
オープンなコミュニケーションと透明性を大切にするBitwardenの伝統を継続するため、2022年の製品ロードマップが更新され、Community Forumsでご覧いただけるようになりました。
---
## 注目記事

オンラインアカウントを安全に保つ基本は、強力で一意のパスワードを使うことです。しかし、それに加えて[ランダム生成されたユーザー名](https://bitwarden.com/ja-jp/blog/how-to-use-the-bitwarden-username-generator-and-why-you-should/)を使い、プライバシーと保護をさらに高めていますか?ユーザー名エイリアスの生成が、今日のセキュリティ推進者の間で人気を集めている理由と、Bitwardenがそれを日々のオンライン生活に簡単に取り入れられるようにしている方法をご覧ください。

最新のパスワードセキュリティリスクや導入トレンドに関心がある方のために、Bitwardenは最近、[調査ルーム](https://bitwarden.com/ja-jp/blog/the-survey-room/)を公開しました。これは、IT意思決定者、セキュリティ愛好家、Bitwardenコミュニティメンバーの意見を反映したサードパーティー調査レポートの完全な一覧です。こうしたデータに基づくインサイトは、セキュリティを最優先にした賢明な判断に役立つよう設計されています。
## この更新を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のBits and Bites
[**Bitwarden Web UIの紹介**](https://bitwarden.com/ja-jp/blog/an-introduction-to-the-bitwarden-web-ui/)
主に使用しているBitwardenクライアントがブラウザー拡張機能やモバイルアプリの場合、Bitwarden Web保管庫には組織の管理や保管庫の健全性レポートへのアクセスなど、追加機能が含まれていることをご存じないかもしれません。[詳しく見る](https://bitwarden.com/ja-jp/blog/an-introduction-to-the-bitwarden-web-ui/)Bitwarden Web保管庫について詳しく確認しましょう。
[**Bitwardenでセキュリティキーを使用する方法**](https://bitwarden.com/ja-jp/blog/how-to-use-security-keys-with-bitwarden/)
2要素認証はオンラインセキュリティに不可欠です。Bitwardenでは、物理セキュリティキー(SoloKeysやYubiKeyなど)を簡単に統合して、オンライン保護を強化できます。従来の2FA(6桁のコードがSMSまたはスマートフォン上の2FAアプリ経由でスマートフォンに送信される方式)とは異なり、BitwardenのWebベースのインターフェイスを通じて登録した物理キーを使って認証します。Bitwardenで物理キーを使うにはどうすればよいのでしょうか?[この記事](https://bitwarden.com/ja-jp/blog/how-to-use-security-keys-with-bitwarden/)では、その手順を順を追って説明します。
[**NCSCによる中小企業向けサイバーセキュリティアドバイス**](https://bitwarden.com/ja-jp/blog/cybersecurity-advice-for-small-businesses-from-the-ncsc/)
多くの中小企業では専任のITセキュリティチームに予算を割けない可能性があることを踏まえ、英国の国家サイバーセキュリティセンター(NCSC)は、データの安全を守り、不正アクセスを防ぐための実践的な推奨事項を紹介するキャンペーンを展開しています。ぜひ[NCSCのヒント](https://bitwarden.com/ja-jp/blog/cybersecurity-advice-for-small-businesses-from-the-ncsc/)(SMB向け)をご覧ください。
[**EUも万全:ENISAによるサイバーセキュリティアドバイス**](https://bitwarden.com/ja-jp/blog/the-eu-is-on-top-of-it-cybersecurity-advice-from-enisa/)
6月、欧州連合サイバーセキュリティ機関(ENISA)は、個人や組織がデータをより適切に保護し、フィッシングやその他のサイバー攻撃などの脅威を防ぐためのヒントを共有するサイバー健康キャンペーンを開始しました。[ハイライト](https://bitwarden.com/ja-jp/blog/the-eu-is-on-top-of-it-cybersecurity-advice-from-enisa/)をご覧ください。
[**Bitwardenデザイン:Web保管庫体験の更新**](https://bitwarden.com/ja-jp/blog/bitwarden-design-updating-the-web-vault-experience/)
最近のBitwarden保管庫の刷新には、重要なユーザーフィードバック、コメント、提案、その他のデータに基づくインサイトが取り入れられました。最新のBitwarden Web保管庫体験の刷新を後押しした[フィードバックと調査](https://bitwarden.com/ja-jp/blog/bitwarden-design-updating-the-web-vault-experience/)をご覧ください。
## 製品ロードマップの次の予定

更新された[2022年製品ロードマップ](https://community.bitwarden.com/t/bitwarden-roadmap/12865)がオンラインのコミュニティフォーラムで公開されました。ロードマップは、保管庫体験、ビジネス支援、MSPおよびリセラー機能、開発者の生産性向上という4つの主要な重点分野に分かれています。ロードマップのより詳しい概要については、最新の[Vault Hours](https://www.crowdcast.io/e/bitwarden-vault-hours-25)の録画をオンデマンドでご覧ください。
## コミュニティスポットライト

コミュニティは、役立つセキュリティのヒントや経験を共有することで、侵害やハッキングのない世界の実現に貢献する重要な役割を担っています。Bitwardenは最近、初のオンラインコミュニティフォーラムイベントを開催しました。これは、フィードバック、質問、成功事例の共有のためのオープンな場です。
Bitwardenコミュニティとコードベースをすべてのユーザーのために強化する取り組みを行ってくださった**2022年Bitwardenコミュニティフォーラム賞の受賞者**の皆さまに、特別な感謝を申し上げます。ライブイベントに参加できなかった方は、[録画](https://www.crowdcast.io/e/bitwarden-community)をオンデマンドでご覧いただけます。
今回はここまでです。
**また次回お会いしましょう。**
Team Bitwarden
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/pros-and-cons-of-passwordless-authentication/
---
# パスワードレス認証のメリットとデメリット
## Bitwardenでパスワード認証とパスワードレス認証の両方を活用する
Bitwarden Password Managerは、従来のパスワード認証における信頼できる味方です。また、このプラットフォームはパスキー、信頼済みデバイスの認識によるSSO、既存エコシステムとのシームレスな統合を標準でサポートしています。
従来のパスワード認証は、ユーザーがユーザー名とパスワードを入力してサービスにアクセスするというシンプルなプロセスです。しかし、パスワードベースのログインは、総当たり攻撃やその他のセキュリティ脅威に対して依然として脆弱です。[2要素認証(2FA)](https://bitwarden.com/ja-jp/help/setup-two-step-login/)はアカウントの保護を強化しますが、ログイン時の手間も増えるため、[パスワードレスソリューション](https://bitwarden.com/ja-jp/products/passwordless/)の必要性が高まります。
## パスワードレス認証とは何か、そのメリットとは?
パスワードレス認証では、ユーザーがサイト、サービス、アプリケーションにログインする際にパスワードを入力する必要がなくなります。この最新のアプローチは、従来のパスワードベースのシステムが抱える制約や脆弱性に対処します。
パスワードレス認証には、いくつかの方法があります。
- 生体認証(顔認証、指紋スキャン、音声認識)
- SMSまたはメールによるワンタイムパスワード(OTP)
- マジックリンク
- 物理セキュリティキー
- 公開鍵暗号を使用するパスキー
- 一意のコードを生成するハードウェアトークン
- 時間ベースのコードまたはプッシュ通知を使用する認証アプリ
[パスキー](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)は、暗号鍵ペアを使用してユーザーを安全に認証し、秘密鍵を送信する必要をなくすもので、認証技術における大きな進歩を示しています。
## パスワードレス認証が重要な理由
パスワードレス認証のメリットには、セキュリティの強化、ユーザー体験の向上、大きな運用上の利点があり、従来のパスワードベースの方法よりも優れた選択肢となります。
パスワードレス認証は、攻撃対象領域を減らし、ハッカーによるユーザーアカウントへの不正アクセスを許す可能性のある弱いパスワードを排除することで、より優れた保護を提供します。[企業](https://bitwarden.com/ja-jp/products/business/)や[エンタープライズ組織](https://bitwarden.com/ja-jp/products/enterprise/)では、従来のパスワード管理と比べて、これらのソリューションを導入することでデータ侵害やフィッシング攻撃が少なくなります。
パスワードレス認証は、パスワードの忘失やパスワード疲れに伴う課題も解消します。合理化された認証プロセスにより時間を節約し、頻繁なパスワードリセット依頼が不要になるため、ストレスを軽減できます。これにより、ITチームはエンドユーザーのパスワードリセットに費やす時間を減らし、より戦略的な業務に集中できます。組織は、従来のパスワード管理に伴う運用負担やサポート費用を削減することで、コスト効率を高められます。
何よりも重要なのは、テクノロジーリーダーが、機密性の高い企業データの漏えいにつながり得る従業員アカウント侵害のリスクを低減できることです。パスワードレス認証は、パスワードに関連するセキュリティインシデントを減らし、組織全体のセキュリティ体制を強化します。
## パスワードレス認証の方法
生体認証は、複製が難しい固有の身体的特徴を活用し、シームレスなログイン体験を提供します。組織は、特定のセキュリティ要件とユーザーニーズに基づいて、さまざまな認証要素の組み合わせを導入できます。
最新のパスワードレスソリューションはリスク要因に動的に適応し、ユーザーの利便性を損なうことなく適切なセキュリティレベルを提供します。これらのシステムは既存のインフラストラクチャとシームレスに統合され、スケーラビリティとユーザー定着の両方の目標を支援します。
## パスワードレス認証の導入における課題と解決策
パスワードレスソリューションはセキュリティを強化し、より安全な認証方法を導入することで、脆弱性を大幅に低減し、一般的なサイバー脅威を軽減します。ただし、パスワードレス認証の導入にはいくつかの課題が伴う場合があります。
ハードウェアとソフトウェアの互換性は、そのような課題の1つになり得ます。レガシーシステムを持つ組織では、セキュリティ基準を維持しながら互換性のギャップを埋めるために、生体認証、ハードウェアトークン、モバイルデバイスなどの代替認証方法を導入する必要がある場合があります。低品質の生体認証センサーは、認証の遅延や精度低下を招くこともあるため、組織は円滑な導入を確実にするために信頼性の高いハードウェアへ投資すべきです。
キーの侵害、デバイスの盗難、マルウェア感染も潜在的な脅威となる可能性があります。堅牢な本人確認プロセスと標準化されたプロトコルは、これらのリスクを軽減し、悪意のある行為者が機密情報にアクセスできないようにします。
もう1つの課題は初期設定であり、特に複数のシステムにわたる場合、時間とコストの大きな投資が必要になることがあります。組織は効果的な導入に向けて、十分な調査を行い、標準化されたプロトコルを策定し、FIDO2などの確立された標準を基盤として活用すべきです。
こうした潜在的な課題があるにもかかわらず、パスワードレス認証の採用には多くのメリットがあります。ユーザーは簡素化されたログインプロセスにより時間を節約でき、複数のパスワードを覚える必要のない、使いやすい認証体験を得られます。全体として、パスワードレスソリューションはさまざまなプラットフォームやアプリケーションにおいて、セキュリティとユーザー体験を向上させます。
## パスワードレス認証のユースケース
パスワードレス認証は、幅広い業界でセキュリティ対策を変革しています。金融サービス業界では、銀行がオンラインバンキング取引を保護するために顔認証や指紋スキャンなどの生体認証をますます活用しており、許可されたユーザーだけが機密性の高い金融データにアクセスできるようにしています。医療機関でも、患者記録を保護し、厳格なプライバシー規制に準拠するために生体認証の導入が進んでおり、医療スタッフが情報へ迅速かつ安全にアクセスしやすくなっています。
Eコマースプラットフォームは、パスワードレス認証によってチェックアウトプロセスを簡素化できるため、カート放棄の削減と全体的なユーザー体験の向上につながります。さらに、個人を特定できる情報(PII)や機密性の高い業務記録などの機密データを扱う組織は、生体認証と他の認証要素を組み合わせた多要素認証(MFA)を導入することで、さらに高いセキュリティを実現できます。これらの高度な認証方法を活用することで、企業はユーザーにストレスのない体験を提供しながら、重要なリソースへの安全なアクセスを実現できます。
## パスワードレス認証を導入するためのベストプラクティス
組織は、自社の具体的なニーズに合った堅牢なパスワードレス認証方法を選択すべきです。多要素認証を取り入れることで保護層が追加され、権限のないユーザーによるアクセスをさらに困難にできます。また、デバイスやプラットフォーム間の互換性を確保することで、一貫したユーザー体験を提供できます。
パスワードレス認証のメリットと適切な使い方についてユーザー教育を行うことで、導入が促進され、混乱を減らせます。認証試行の定期的な監視と利用パターンの分析は、潜在的なセキュリティ脅威の検知と防止に役立ち、認証方法を安全かつ使いやすい状態に保ちます。
## フィッシング攻撃とブルートフォース攻撃:パスワードレス認証の効果
パスワードレス認証は、静的なパスワードへの依存をなくすことで、フィッシング攻撃やブルートフォース攻撃に対する強力な保護を提供します。ユーザーがパスワードを入力しなくなるため、認証情報を明かすようユーザーをだまそうとするフィッシング攻撃の効果は大幅に低下します。同様に、パスワードの推測や解析に依存するブルートフォース攻撃は、生体認証方法やその他のパスワードレス認証方法が導入されていれば無効化されます。
パスワードレス認証を採用することで、組織は従来のパスワードベースのシステムにおける一般的な脆弱性である、認証情報の窃取やパスワードの使い回しのリスクも低減できます。盗まれたり再利用されたりするパスワードが存在しないため、攻撃者が不正アクセスを行う機会は少なくなります。最終的に、パスワードレス認証方法は、現代の認証プロセスが直面する最も一般的な脅威の一部に対して、より安全で回復力の高い防御を提供します。
## Bitwardenと連携してパスワードレス認証とパスワード認証を導入する
Bitwardenは、従来のパスワード認証と包括的なパスワードレス戦略の両方に対応しており、[パスキー](https://bitwarden.com/ja-jp/passwordless-passkeys/)、デバイス認識、組織向けSSOなど既存エコシステムとの連携を含む、安全な認証方法を提供しています。
これらの機能は機密データを保護し、クレデンシャルスタッフィング、パスワードの窃取、関連する攻撃によるセキュリティ侵害リスクを低減します。Bitwardenは、複数のアカウントやパスワードの使い回しに関してユーザーが直面する課題に対応し、パスワードレス認証を安全で、ユーザーの好みに合わせて適応しやすいものにします。
さらに、Bitwardenは認証アプリベースの検証([2段階ログイン方法](https://bitwarden.com/ja-jp/help/setup-two-step-login/))と専用の[Bitwarden Authenticator](https://bitwarden.com/ja-jp/products/authenticator/)アプリをサポートし、パスワードベースの認証からパスワードレス認証へ移行する組織に、堅牢で柔軟なセキュリティソリューションを提供します。
Bitwardenが、組織によるパスワードベースの認証からパスワードレスソリューションへの移行をどのように支援できるか、詳しくご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/protecting-sensitive-student-data-across-wyomings-k-12-public-education-system/
---
# 世界最大の害虫駆除会社がBitwardenでグローバル従業員を保護した方法 (2)
コールセンターのスタッフから経営幹部まで、BitwardenはRentokil Initial全社のパスワード管理標準となりました。
---
## Overview
**Size:** Over 7,300 teachers and 200 administrators
**Industry:** Education
**Location:** Cheyenne, Wyoming
Responsible for overseeing federal and state funding allocations, evaluating district compliance, and defining educational benchmarks, the Wyoming Department of Education works within the state's traditional local-control framework. In this supportive and regulatory role, the agency offers guidance to local school systems, which retain full autonomy over daily school management, course design, and personnel decisions.
Employees working for the Wyoming Department of Education handle sensitive student data, employee records, and financial information. Because this type of data is an ongoing target for cybercriminals, the department needed a comprehensive, feature-rich password manager that offers a strong line of defense against data theft.
## Situation: A password manager users avoided
The Wyoming Department of Education previously relied on KeePass, a free tool maintained by a community of users, for its password management needs. Over time, the agency found KeePass was not particularly user-friendly and lacked features, leading to low adoption with only 35 of 150 users relying on the solution.
KeePass database files sat on network shares, which required VPN access. This was clunky and unreliable for users needing access outside the network. KeePass also lacked an admin recovery process, so a user who forgot their KeePass password was locked out with no way to reset it.
Spenzer Jackson, Information Security Officer with the Wyoming Department of Education, lost all of his personal passwords in KeePass when his phone fell in water. That experience motivated him to research an alternative solution.
## Solution: Bitwarden, the first and only choice
While many organizations evaluate multiple password management tools, Jackson knew Bitwarden was his first and only choice for replacing KeePass. Jackson already used Bitwarden personally and liked it, and it offered the capabilities the department needed:
- Cloud accessibility and cross-platform availability: staff can access passwords from phones and computers without connecting to a VPN
- Admin-side password reset: IT can restore access for locked-out users, which KeePass could not do
- Ease of use and intuitiveness, which helped win over reluctant users
- Autofill, a built-in password generator, passphrase support, and a built-in TOTP (time-based one-time password) authenticator
To deploy Bitwarden, the department relied on automated installation through a unified endpoint management tool. The department offers new hires a dedicated session to set up their Bitwarden main password and learn the basics. Jackson initially struggled to convince long-standing employees to use Bitwarden. Subsequent one-on-one meetings with those employees led to a 75% adoption rate.
"Our end users repeatedly tell me that Bitwarden is easy to use and a welcome change from KeePass," said Jackson. "They like that it's intuitive, has a built-in password generator, and makes handling passwords manageable."
## Results: Faster recovery and less credential sprawl
The results came quickly. Since adopting Bitwarden, password reset requests to the help desk have gone down significantly, allowing the IT team to focus on more critical tasks.
When password resets are necessary, "the Bitwarden Admin Console has been exceptional," said Jackson. "We go in and reset the master password for our users and they get back into their accounts. That is just night and day from what we experienced in the past. We had no control and now we have more control."
Credential sprawl has also decreased, with fewer duplicate accounts created for the same purpose. The department must also meet HIPAA, FERPA, and other compliance benchmarks, and has found compliance smooth since adopting Bitwarden.
Bitwarden Enterprise includes a free [Bitwarden Families plan](https://bitwarden.com/ja-jp/products/families/) for every user. Jackson and his team encourage employees to use it at home, a testament to his confidence in the solution.
## What's next: Deeper adoption, broader capabilities
The department may also serve as a model for the state. Jackson is an Enterprise Technology Services (ETS) employee on loan to the department, and ETS, the umbrella IT organization for Wyoming state agencies with more than 9,000 users, is watching the rollout as a potential blueprint for broader use.
Jackson is focused on expanding the use of certain Bitwarden features, including:
- Increased use of two-factor authentication, including TOTP, within Bitwarden across the organization
- Encouraging employees to use Bitwarden Send
- Pursuing Bitwarden Active Directory integration through a hybrid or cloud setup
- Offering automatic installation of the Bitwarden browser extension, which is currently installed manually
As he expands these capabilities, Jackson has also set a goal of reaching 98% adoption across the department's employee base.
"We anticipate increased password complexity requirements with the advent of quantum computing," said Jackson. "Bitwarden has really helped normalize password manager usage among the Wyoming Department of Education, which is preparing our users to meet this challenge and rely on Bitwarden in lieu of trying to memorize or write down hundreds of passwords."
## Get started with Bitwarden
See how Bitwarden secures credentials across every team and district. [Start a free trial](https://bitwarden.com/ja-jp/go/start-enterprise-trial/) today.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/public-government-agency-moves-to-bitwarden/
---
# 公共機関が、安全で拡張性に優れた共有モデルを求めてBitwardenへ移行
オレゴン州オールバニ市は、オンプレミスのパスワード管理により、セキュリティ重視の評価を維持しています。
---
## 概要
会社規模:従業員500名
業種:政府機関
拠点/オフィス:1
購入シート数:12。まず100、その後300へ拡大予定
ITチームのメンバー:12名
オールバニ市は、オレゴン州で11番目に大きな都市です。他の地方自治体と同様に、公共安全や公共事業の運営など、重要な自治体機能を監督しています。その業務範囲と影響範囲の性質上、機密データの保存と転送も必要となるため、認証情報や重要情報を簡単かつ安全に管理できるパスワード管理ソリューションが求められていました。
以前はKeeperを使用していたオールバニ市のITチームには、次のパスワードマネージャーに対して2つの重要な要件がありました。セルフホストできること、そして規模に応じて機能する安全な共有モデルであることです。Keeperは、公共部門で重要なシークレットを保護するための長期的な選択肢として適切ではないと判断したITチームは、要件を満たすソリューションであるBitwardenに置き換えることを決定しました。
## ソリューション:Bitwardenコレクションが可視性を高め、カスタマイズを可能に
Bitwardenコレクションとその一元化された構造、そして役割ベースのアクセスを割り当てられる機能は、オールバニ市にとって大きな決め手でした。
「Bitwardenでは、1つのアイテムを同時に複数の場所に配置できます」と、オールバニ市の最高情報責任者(CIO)であるSean Park氏は述べています。「1か所で更新すると、すべての場所で更新されます」
Park氏によると、アイテムが唯一の信頼できる情報源として機能する拡張性の高い共有モデルがない場合、管理者は、別々のユーザーグループで利用できるようにアイテムを複製するなど、手間のかかる回避策を実施することになります。変更が行われたり元のアイテムが削除されたりするたびに、管理者チームは古いログインや期限切れのログインがないか、共有フォルダーを常に確認する必要がありました。これは面倒なだけでなく、重大なセキュリティリスクをもたらします。
Park氏は、Keeperの「可視性の不足」を大きな問題として挙げ、Bitwardenはきめ細かさと、従業員アクセスの360度ビューを提供すると述べています。「Bitwardenのコレクション構造には大変満足しています」とPark氏は言います。「Bitwardenの『検索』機能も非常に優れています。見つけやすさという点では、認証情報のセットを探している人が簡単に見つけることができます」
Bitwardenのコレクションによる拡張性の高い共有モデルは、認証情報を簡単に見つけられるようにするだけでなく、セキュリティの観点から階層的に自然な形で認証情報をネストできるようにします。Park氏は次のように述べています。「認証情報へのアクセスを、知る必要があり、権限を持つユーザーに限定できます。これは政府機関にとって重要です」
## Bitwardenのセルフホストオプションにより、オールバニ市は公的機関としての評価を維持
Bitwardenの採用を後押ししたもう1つの要因は、Bitwardenソフトウェアをオンプレミスでホストできることと、高速で直感的なインターフェイスでした。「オールバニ市にとって最重要の認証情報を保持するIT部門として、セルフホストが必要であることは分かっていました」とPark氏は述べています。
オールバニ市は、特に膨大な量の重要データを保護する責任を負っていることから、セキュリティ文化の醸成と維持に誇りを持っています。「州レベルでは、他の市や郡との間で公的機関としての評判があります。私たちはこの件について年に2回集まって話し合っています。オンプレミスモデルに注力するベンダーに支えられた、安全なオンプレミスのパスワード管理ソリューションを持てることは、極めて重要です」とPark氏は述べています。
Park氏によると、もう1つの大きな決め手は、信頼できる企業による包括的なサードパーティーセキュリティ監査を定期的に実施するというBitwardenの取り組みです。「監査レポートを入手できることは、私たちにとって重要です。Bitwardenがそれを受け入れ、レポートを公開しているという事実は、オープンソースセキュリティを非常に重視していることを示しています。特にBitwardenのSOC監査は、私と私たちのネットワークセキュリティチームにとって本当に重要です。Bitwardenはセキュリティ重視の考え方を徹底的に体現しています」
## Bitwardenの導入:「ゼロから15分でオンラインに」
「Bitwardenなら、必要な場所に認証情報を保存するのがはるかに簡単です」とPark氏は述べています。「私たちはそれぞれ少しずつ異なる方法でBitwardenを使っています。デスクトップアプリを使う人もいれば、ブラウザー拡張機能を使う人もいます。新しい認証情報を見つけたときは、10秒で追加できます。以前はその機能がありませんでした」
Park氏はまた、Bitwardenのインストールと保守を「驚くほど簡単」と表現し、ユーザーが「約15分でゼロからオンラインに」できる点を高く評価しました。
「他の競合製品については同じことは言えません」とPark氏は述べています。「使いやすさ、アクセスのしやすさ、セキュリティ、透明性、そしてオープンソースであることから、私たちはBitwardenをおすすめしています。コストも検討事項ではありますが、他の基準の方がそれを上回ります。優れたセキュリティにはコストがかかるため、私たちにとってはコストよりも重要です。Bitwardenは私たちにとって素晴らしい選択でした」
## Bitwardenを始める
Bitwardenがビジネスにどのように役立つかを詳しく確認し、[14日間の無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/qualifying-for-cyber-insurance-with-secure-password-management/
---
# セキュアなパスワード管理でサイバー保険の資格を得る
## 安全保障上の課題
企業にとって、オンライン上の足跡が増え続けるということは、サイバー犯罪者にとってデータの宝庫が絶え間なく続くということであり、不幸なデータ漏えいが後を絶たないことを意味する。Identity Theft Resource Centerの[2021 Annual Data Breach Reportに](https://www.idtheftcenter.org/post/identity-theft-resource-center-2021-annual-data-breach-report-sets-new-record-for-number-of-compromises/)よると、全体のデータ漏洩件数(1,862件)は2020年と比較して68%以上増加した。
データ漏洩に直面した企業は、漏洩後に多くの課題に直面する。多くの場合、風評被害や顧客の怒り、収益の減少、場合によっては法的調査などと戦わなければならない。
また、脆弱なセキュリティー慣行も、企業を独特の脆弱な立場に追いやる。第2回[Bitwarden 2022 Password Decisions Surveyに](https://start.bitwarden.com/hubfs/PDF/2022-password-decisions-survey.pdf)よると、IT意思決定者の92%が複数のサイトでパスワードを再利用していることが明らかになった。昨年と比較すると、リモートワークへの急激な適応や従業員の離職率の増加もあり、電子メールでパスワードを共有する回答者が39%から53%に急増した。また、30%はシャドーITに頼っている。長期的なセキュリティへの影響は破滅的なものになる可能性があるにもかかわらず。
## セキュリティ・ソリューション
ソーラー・ウインズやコロニアル・パイプラインのような情報漏えいが注目される中、データ漏えいの影響から[身を守るために企業が取るべき措置が](https://bitwarden.com/ja-jp/blog/security-advice-for-small-and-midsize-businesses/)継続的に強調されている。ほんの数年前までは「あったらいいな」程度に考えられていたかもしれないが、最近では必需品と見なされつつあるオプションのひとつが、サイバー保険である。
政府説明責任局(GAO)は、2021年の[サイバー保険報告](https://www.gao.gov/products/gao-21-477)書の中で、世界的な保険ブローカーのデータから、サイバー保険の補償を選択する既存顧客の割合が2016年の26%から2020年には47%に上昇したことを明らかにした。
米[連邦取引委員](https://www.ftc.gov/business-guidance/small-businesses/cybersecurity/cyber-insurance)会によると、サイバー攻撃のリスクにさらされている企業はまず、第一者補償(従業員や顧客の情報を含むデータを保護する)、第三者補償(第三者が自社に対して損害賠償を請求した場合の責任から保護する)、またはその両方を導入するかどうかを決定する必要がある。例えば、第一当事者補償には通常、法律顧問に関連する企業の費用、紛失または盗難にあったデータの回復と交換、事業中断による収入損失、侵害に関連する手数料、罰金、および罰則が含まれる(中略)。一方、第三者による補償には、消費者への支払い、クレームや和解の費用、会計費用などが含まれる場合がある。
このような安全保障環境は理想的である。しかし、あなたをカバーしてくれるサイバー保険会社を見つけることは保証されていない。ほとんどの場合、企業は重要なデータを守るために誠実に努力していることを示す必要がある。これはよく理解できる。マーシュは「[米国サイバー保険市場の現状報告書](https://www.marsh.com/us/services/cyber-risk/insights/the-state-of-the-us-cyber-insurance-market.html)」で次のように述べている:
> 「ランサムウェアを含むサイバー攻撃はこの1年で急増し、料率の上昇、保険会社の意欲の減退、引き受けの厳格化、システミック・リスク報告への注目の高まりを特徴とする、ますます困難なサイバー保険市場の一因となっている。
## ビットワーデンによるサイバーリスクの最小化
システム上のリスクを軽減し、サイバー保険会社にセキュリティに真剣に取り組んでいることをアピールするための確実な戦略のひとつがある。パスワードマネージャーを導入する。[パスワード・マネージャーは](https://bitwarden.com/ja-jp/blog/choosing-the-right-password-manager-for-your-business/)、企業がデータを保護するために利用できる最もわかりやすく、常識的な技術の1つである。
パスワードマネージャーを利用していないが、サイバー保険の適用を検討している場合、Bitwardenを詳しく検討すべき理由をいくつか挙げてみよう:
- Bitwardenを使えば、[強力でユニークなパスワードを](https://bitwarden.com/ja-jp/blog/world-password-day-strong-passwords-heroes-internet-security/)生成できる
- Bitwardenにより、ユーザーはあらゆるデバイスからパスワードにアクセスすることができます。
- Bitwardenは、チーム内で簡単かつ安全にパスワードを共有することを可能にします。
- ビットワーデンは、従業員に[強力なパスワードポリシーを](https://bitwarden.com/ja-jp/blog/employee-password-management-onboarding-and-beyond/)適用することで、データ漏洩に対する第一線の防御を確立します。
- Bitwardenは、オープンソースのセキュリティに基づいて構築され、エンドツーエンドの暗号化を利用し、公式のセキュリティ評価と侵入テストを提供する第三者機関による監査を受けています。
- 多くのブローカーやプロバイダーは、全従業員にパスワード・マネージャーを導入している企業に有利な料金を提供している。
Bitwardenのようなビジネスパスワード管理ソリューションを使用することで、サイバー保険の要件を満たし、サイバー保険料を削減することができます。[企業向け無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)または[個人向け無料アカウントで](https://bitwarden.com/ja-jp/pricing/)、今すぐサイバーセキュリティを強化しましょう。
## Bitwarden を始めましょう
> ITおよびサイバーセキュリティのリーダーの[92%](https://bitwarden.com/ja-jp/resources/2024-cybersecurity-pulse-survey/)が、パスワードマネージャーは自社のセキュリティ戦略に不可欠だと同意しています。
Bitwardenの導入は、サイバー保険会社がますます求める積極的なセキュリティ姿勢を示すことにつながります。ボルトの健全性レポートと自動化された認証情報管理により、組織はパスワード関連リスクを最小化するために必要な可視性と管理体制を備えていることを保険会社に示せます。
**より有利な立場を築く準備はできていますか?** 今すぐ[エンタープライズの無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)または[無料の個人アカウント](https://bitwarden.com/ja-jp/pricing/)から始めましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/reference-guide-bitwarden-authentication/
---
# Bitwarden認証に関する企業向けリファレンスガイド
Bitwarden認証およびSSOサービスに関する重要な機能の概要
---
| 認証タイプ | これは何ですか? | **導入時の考慮事項** ***すべての認証導入オプションは、Bitwardenのエンドツーエンドのゼロ知識暗号化モデルに沿っています*** |
|------|------|------|
| 信頼されたデバイスによるSSO | パスワードレスな体験を実現するため、従業員はSSO認証情報を使用して、1つのステップで認証と復号を行います。登録済みの信頼されたデバイスは、保管庫を復号し、新しいデバイスを確認して承認できます。デバイスが一度信頼されると、再度承認する必要はありません。 | このオプションを選択すると、従業員はパスワードなしでログインし、保管庫を復号できるようになります。信頼されたデバイスは登録され、ログインを確認し、他のデバイスへ信頼を拡張できます。 アカウント作成時に、SSOプロバイダーがユーザーを認証し、ログイン中のクライアントを最初の信頼されたデバイスとして登録して、保管庫を復号できるようにします。 追加の信頼されたデバイスは、Bitwardenデスクトップアプリ、モバイルアプリ、Webアプリ、またはBitwarden管理者による承認を得て登録できます。 各信頼されたデバイスには個別のデバイス暗号化キーがあり、ゼロ知識のエンドツーエンド暗号化とセキュリティがデバイス間で維持されます。 追加リソース: [信頼されたデバイスでSSOを設定する](https://bitwarden.com/ja-jp/help/setup-sso-with-trusted-devices/) [エンタープライズ向けパスワードレスSSOにより、従業員の生産性とサインイン体験を向上](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/) |
| SSOでログイン | 会社のIDプロバイダーを活用してユーザーをBitwarden保管庫に認証し、保管庫データの復号にマスターパスワードを使用することで、ユーザー認証は保管庫の復号から分離されます。 | このオプションは、SAML 2.0またはOpenID Connect標準を使用するIDプロバイダーをサポートします。 このオプションを選択すると、従業員がSSOを使用してBitwardenにログインするたびに、保管庫を復号するためにマスターパスワードを使用する必要があり、ビジネスの重要な認証情報やシークレットを保護できます。 その他のリソース: [SSOでログインを使用して組織を設定する](https://bitwarden.com/ja-jp/blog/configure-bitwarden-sso/) [SSOでログインの設定](https://bitwarden.com/ja-jp/help/using-sso/) |
| SSOでログインと顧客管理の暗号化 | 従業員はSSO認証情報を使用して、認証と復号化を1つの手順で行います。このオプションでは、ユーザーのマスターパスワードの保持が企業側に移り、企業はユーザーキーを保存するためにキーコネクターを導入する必要があります。 | SSOの導入が広く進んでおり、オンプレミスのソリューションで認証と復号化を統合したい企業向けに、Bitwardenは顧客管理の暗号化を使用したSSOを提供しています。 このシナリオでは、企業がキーコネクターエージェントを管理します。これには、暗号化されたユーザーキーを保存するデータベースへの接続と、それらのキーを暗号化および復号化するためのRSA鍵ペアが必要です。 この方法では、復号化キーがいかなる時点でもBitwardenサーバーを通過しないため、ゼロ知識暗号化アーキテクチャが維持されます。 暗号鍵の管理は非常に慎重を要するため、すでにキーサーバーを安全に導入・管理しているチームとインフラストラクチャを持つエンタープライズにのみ推奨されます。顧客管理の暗号化を使用したSSOは、Bitwardenをセルフホストしているお客様が利用できます。 その他のリソース: [ホワイトペーパー:適切なSSOログイン戦略を選ぶ](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/) [ヘルプ記事:SSOでログインと顧客管理](https://bitwarden.com/ja-jp/help/about-key-connector/) [暗号化 - キーコネクターの導入](https://bitwarden.com/ja-jp/help/about-key-connector/) |
| Bitwardenでログイン | 従業員はメールアドレスとマスターパスワードを使用してログインし、Bitwarden保管庫を復号化します。 | すぐに始めたい企業向けに、Bitwardenでログインでは、従業員が自分専用のメールアドレスとマスターパスワードを使用して保管庫にアクセスできます。認証をまだ一元管理していない、またはIDプロバイダーを使用していない企業に最適です。 管理者は、従業員を組織や共有コレクションに手動で招待することも、Bitwarden Directory Connectorを使用してLDAPグループを同期することもできます その他のリソース: [パスワード管理の5つのベストプラクティス](https://bitwarden.com/ja-jp/blog/five-best-practices-for-password-management/) [Bitwardenを始める](https://bitwarden.com/ja-jp/learning/getting-started-as-an-individual-user/) |
| デバイスでログイン | 従業員はメールアドレスを使用してログインし、認証済みの2台目のデバイス(モバイルアプリまたはデスクトップアプリ)からログインを確認します。承認されると、保管庫の暗号化キーが安全に共有されます。 | デバイスでログインは、そのデバイスでメールアドレスとマスターパスワードを使用して少なくとも1回ログインした後、すべての従業員が利用できるオプションです。これにより、従業員はモバイルアプリまたはデスクトップアプリに最初にログインした後、すべてのBitwardenクライアントにすばやく再ログインできます。 その他のリソース: [ヘルプ記事:デバイスでログイン](https://bitwarden.com/ja-jp/help/log-in-with-device/) |
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/resource-collections-management-settings/
---
# リソース:コレクション管理設定
ビジネスに合わせて組織のコレクションを管理できる柔軟なオプション
---
## 組織のコレクションを管理する柔軟なオプション
Bitwarden パスワードマネージャーの組織の所有者は、コレクション管理に関する切り替え可能な4つの設定を利用できます。これらの設定はそれぞれコレクションの動作に影響し、コレクションと保管庫アイテムの管理方法に複数の柔軟なオプションを提供します。これにより、完全なセルフサービス、最小権限のポリシー、厳格な管理者による監督など、さまざまな管理アクセス戦略に対応できます。
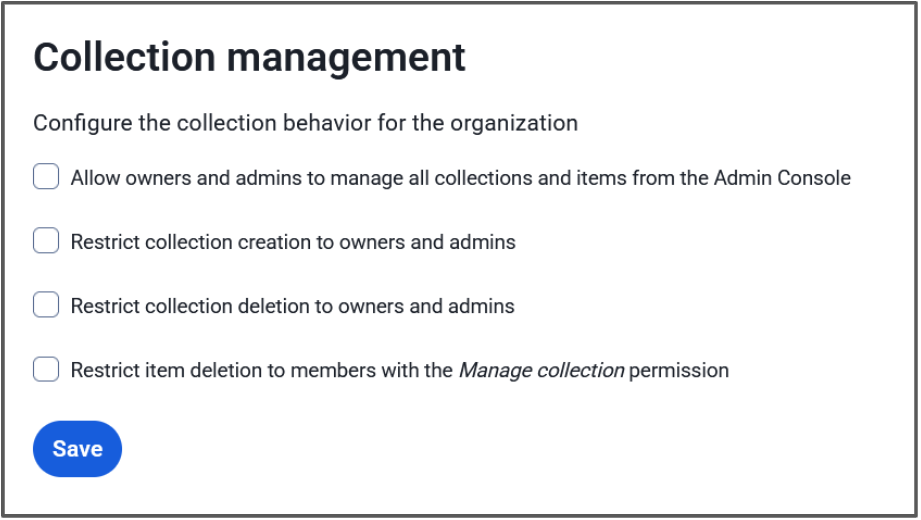
**所有者と管理者が、管理者コンソールからすべてのコレクションとアイテムを管理できるようにする** この設定がオンの場合、管理者の役割を持つユーザーは、すべてのコレクションとその中の保管庫アイテムを表示、編集、管理できます。この設定がオフの場合、管理者の役割を持つユーザーは、直接コレクション権限が割り当てられているコレクションにのみアクセスできます。
**コレクションの作成を所有者と管理者に制限する** このオプションがオンの場合、組織内でコレクションを作成できるメンバーは管理者の役割を持つユーザーのみになります。このオプションがオフの場合、組織内のすべてのメンバーがコレクションを作成できます。
**コレクションの削除を所有者と管理者に制限する** このオプションがオンの場合、組織内でコレクションを削除できるメンバーは管理者の役割を持つユーザーのみになります。このオプションがオフの場合、組織内でそのコレクションに対する「**コレクションの管理**」権限を持つすべてのメンバーが、そのコレクションを削除できます。
**アイテムの削除を「*****コレクションの管理*****」権限を持つメンバーに制限する** このオプションがオンの場合、「**コレクションの管理**」権限を持つユーザーのみが、コレクションからアイテムを削除できます。オフの場合、「**アイテムの編集**」権限を持つすべてのユーザーが、コレクションからアイテムを削除し、組織のごみ箱に移動できます。
## 追加リソース
[ブログ:最小権限アクセス制御のための追加エンタープライズオプション](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/)
[ヘルプ:コレクションについて](https://bitwarden.com/ja-jp/help/about-collections/)
[ヘルプ:コレクション管理](https://bitwarden.com/ja-jp/help/collection-management/)
## これらの設定が組織に与える影響
**すべてのオプションをオンにした場合** 所有者と管理者は組織の保管庫内のすべてにアクセスでき、コレクションを作成および削除できるのは所有者と管理者のみです。
- 管理者が組織のニーズに合わせてコレクションを設定できるようにします
- 管理者に、すべての保管庫アイテムを確認して変更するための表示権限とアクセス権を付与します
**1つ目のオプションはオフ、2つ目と3つ目のオプションはオンの場合** 管理者はコレクションの存在を確認できますが、そのコレクションの「**コレクションの管理**」権限を持つユーザーから権限を付与されていない限り、そのコレクションやその中のアイテムにはアクセスできません。管理者だけがコレクションを作成でき、自動的に「**コレクションの管理**」権限を取得しますが、その後、指定したコレクション管理担当者に委任して、コレクションにアイテムを追加してもらうことができます。コレクションを削除できるのは管理者のみで、「**コレクションの管理**」権限の有無は関係ありません。
- 完全な管理者制御とユーザーによるセルフサービスのちょうどよい中間
- 管理者が組織の構造を作成し、その空間でユーザーに作業してもらうことができます
- 最小権限のポリシーに準拠しやすくなります。管理者を機密性の低いコレクションに割り当て、機密コレクションには割り当てないようにできます
**1つ目のオプションをオン、2つ目と3つ目のオプションをオフ** ユーザーは自分のコレクションを作成・削除でき、管理者はそれらのコレクションにアクセスできます。これにより、管理者の監督下でセルフサービス型の運用が可能になります。
- ユーザーは管理者に連絡せずに、自分の作業を処理できます
- コレクション管理者が休暇に入るなど、予期しない事態が発生した場合に管理者が介入できます
- ユーザーは、自分が作成した組織に対して自動的に「**コレクションを管理**」権限を取得します。また、コレクションを削除するには「**コレクションを管理**」権限が必要です
> **ヒント:** 2つ目または3つ目のオプションを調整すると、ユーザーにコレクションの作成または削除を許可するかどうかを選択でき、より細かな制御が可能になります。
**4つ目のオプションをオン/オフ** 4つ目のオプションは、アイテムを削除する権限レベルを調整します。これをオフのままにしておくと、チームメンバーが管理者とのやり取りを最小限に抑えながら自分たちで管理できるセルフサービス型の設定に役立ちます。オンにすると、アイテムを削除するために「**コレクションを管理**」権限を持つユーザーへのエスカレーションが必要になります。これは、アイテムが複数のコレクションで共有されている場合に便利です。管理者がそのコレクションから単に削除するだけで、他のコレクションを利用しているユーザーへの影響を避けられるためです。
**すべてのオプションをオフ** これは新しい組織のデフォルトです。管理者は、コレクションが存在することと、組織のコレクション構造のみを確認できます。ユーザーは管理者に連絡することなく、自分のコレクションを作成・削除できます。管理者は、「**コレクションを管理**」権限を持つユーザーが権限を割り当てない限り、含まれている保管庫アイテムを表示できません。「**アイテムを編集**」コレクションを持つユーザーは、コレクションアイテムを組織のごみ箱に送ることができます。
- 完全なユーザーセルフサービスが可能になります
- 多数のコレクションを持つ小規模なチームが多い大規模な組織に便利です
- 最小権限ポリシーの原則に準拠しやすくなります
この設定の優れたユースケースは「[組織の所有権を一元化するポリシー](https://bitwarden.com/ja-jp/help/policies/#centralize-organization-ownership/)」です。このポリシーでは、ユーザーは自分のパスワードを組織の保管庫に保存する必要がありますが、プライベートコレクション内に保存できます。
> **ヒント:** 「**コレクションを管理**」アクセス権を持つユーザーがいない場合、管理者には孤立したコレクションへのアクセス権が自動的に付与されます。
## Bitwarden を始める
今すぐ[14日間の無料ビジネストライアル](https://bitwarden.com/ja-jp/pricing/business/)を開始して、Bitwarden コレクションの柔軟性やビジネス向けパスワードマネージャーのその他の優れたメリットを体験してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/salesforce-is-enforcing-phishing-resistant-mfa-what-you-need-to-know/
---
# Salesforce is enforcing phishing-resistant MFA: What you need to know
Salesforce is enforcing phishing-resistant MFA for privileged users starting July 1, 2026. Learn what's changing, what qualifies, and how to get compliant quickly with Bitwarden.
---
AI-powered phishing and social engineering attacks have made traditional MFA methods increasingly easy to bypass. To better protect the most privileged accounts on its platform, Salesforce announced phishing-resistant standards that provide a stronger defense against sophisticated identity-based threats.
Starting July 1, 2026, Salesforce will enforce phishing-resistant MFA for all privileged users, including admins. Organizations must act before that deadline to maintain access. Read on to learn about what's changing, what qualifies, and how to get compliant quickly.
## What's changing
Salesforce has long recommended MFA for all users. Now it will be enforced.
As of July 1, 2026, Salesforce will be enforcing two tiers of MFA requirements simultaneously:
1. For [all employee users, standard MFA is now required](https://help.salesforce.com/s/articleView?id=005321561&type=1) on every login, whether direct or through SSO.
2. For [all privileged users, the bar is higher](https://help.salesforce.com/s/articleView?id=005321563&type=1). Only phishing-resistant MFA methods, which are those built on FIDO2/WebAuthn standards, will meet the requirement. This also applies to direct logins and SSO logins, across both production and sandbox orgs. The privileged user enforcement applies to anyone with the System Administrator profile or any of the following permissions: Modify All Data, View All Data, Customize Application, or Author Apex.
Users who have not enrolled in a compliant method by the deadline will be blocked from logging in.
## What qualifies as phishing-resistant MFA
For privileged users, standard MFA methods are no longer sufficient. This includes one-time passcodes from authenticator apps like Google Authenticator or Duo, SMS codes, and push notification approvals. These methods share a common vulnerability: they can be intercepted or entered on a spoofed site, making them susceptible to the exact attacks Salesforce is trying to prevent.
Additionally, SSO alone does not guarantee compliance. If an organization uses an identity provider, that provider must pass a signal to Salesforce confirming that the user authenticated with a phishing-resistant method. Logging in through SSO with a password and standard TOTP code will not meet the requirement.
Salesforce recognizes three phishing-resistant MFA methods:
1. **Built-in authenticators:** Device-based methods such as Windows Hello, Apple Touch ID, Face ID, and Android passkeys. These are convenient but device-bound, meaning if a device is lost, account recovery is required.
2. **Hardware security keys:** Physical keys such as YubiKey that connect via USB, NFC, or Bluetooth. These are highly secure but require carrying additional hardware and managing backups.
3. **Cloud-synced passkeys:** Passkeys managed through a FIDO2-compliant password manager. Unlike device-bound methods, cloud-synced passkeys sync across all devices. Salesforce explicitly confirms that password managers including Bitwarden meet the phishing-resistant MFA requirement.
## Get compliant quickly with Bitwarden
All three options listed above meet Salesforce's phishing-resistant MFA requirement. The difference comes down to practicality. Cloud-synced passkeys offer the security of phishing-resistant MFA with the most convenience. Because they are stored in an encrypted password manager vault and synced across devices, privileged users can authenticate from any device without relying on a single device or piece of hardware. For most organizations, cloud-synced passkeys are the most practical path to compliance.
Bitwarden is explicitly named by Salesforce as a qualifying cloud-synced passkey solution. Passkeys stored in Bitwarden are encrypted, synced across all devices, and ready to use wherever privileged users log in. For teams managing multiple users, Bitwarden enterprise controls make it straightforward to roll out passkeys org-wide, with SSO integration, directory sync, and detailed event logs to support compliance and auditing. An open source, independently audited password manager trusted by 80,000+ businesses, Bitwarden brings an additional layer of transparency and trust to passkey management.
## Be ready before July 1, 2026
With the July 1 deadline approaching, now is the time to act. Get started with a [free business trial](https://bitwarden.com/ja-jp/go/start-enterprise-trial/) or [contact sales](https://bitwarden.com/ja-jp/contact-sales/) to get privileged users compliant in time.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/scalable-password-sharing/
---
# スケーラブルなパスワード共有
知っておくべきこと
---
### スケーラブルなパスワード共有とは何ですか?
スケーラブルなパスワード共有は、多数の承認済み担当者にパスワードや認証情報を安全に配布するためのセキュリティ対策です。通常は一元化されたパスワード管理システムを通じて実装され、組織のチームが成長し変化しても、機密情報への安全でコンプライアンスに準拠したアクセスを大規模に実現します。
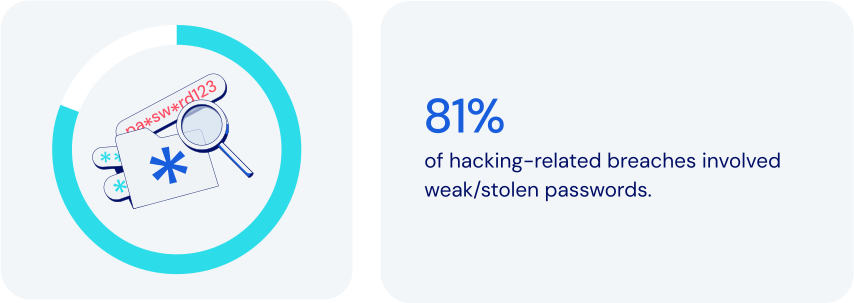
### ここでパスワード管理はどのように役立ちますか?
パスワード管理プラットフォームは、一元化された認証情報管理のための安全で柔軟かつ厳密に制御された環境を提供することで、スケーラブルなパスワード共有を可能にします。注目すべき具体的な機能は次のとおりです。
- **認証情報の一元保存:**IT とセキュリティ運用が管理する暗号化された保管庫にパスワードを保存することで、メールやスプレッドシートなど脆弱なチャネルを通じた安全でない共有をなくせます。
- **役割ベースのアクセス制御(RBAC):**特定の役割に基づいて細かな権限を割り当てられるため、チームの拡大に伴う効率的なオンボーディングを実現しやすくなります。
- **安全なパスワード共有:**チームメンバーの共同作業を可能にするプログラムによる認証情報アクセスにより、セキュリティを維持し、ポリシーを適用し、監査可能な [イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)の記録を残せます。
- **整理されたグループアクセス:**部門やプロジェクトごとに認証情報をグループ化することで、プロジェクトのワークフローや [従業員のオンボーディング](https://bitwarden.com/ja-jp/blog/streamline-employee-onboarding-to-bitwarden-with-scim-support/)を大幅に効率化できます。
- **一時的および時間ベースのアクセス:**期間限定の認証情報アクセスは、外部委託先と作業する場合に特に重要です。
- **リアルタイムのアクセス更新:**すべての承認済み担当者に対して認証情報を即時に更新することで、古い認証情報によるセキュリティギャップを防げます。
- **詳細なアクティビティログ:**認証情報の使用状況を包括的に追跡することで、不審なアクティビティを迅速に検出し、フラグを立てられます。
- **クロスプラットフォーム対応:**ブラウザー、モバイル、デスクトップの各プラットフォームで利用できるため、安全で柔軟な作業環境を実現しやすくなります。
これらの機能を組み合わせることで、スケーラブルなパスワード共有の効果を最大化できます。組織のリーダーシップが、安全でセキュアな成長に向けて計画することは極めて重要です。これには、組織のニーズが高まる中で、多数のユーザーと認証情報を効率的に扱う能力も含まれます。
### スケーラブルなパスワード共有が今日のビジネスをより安全に保つ仕組み
現代の基準では、従来のパスワード共有方法は安全性と有効性に大きな問題があります。パスワード管理を使ってスケーラブルなパスワード共有を実装すると、次のことが可能になります。
- **セキュリティと制御を一元化:**統合された監視により、脆弱性を大幅に減らせます。
- [**オンボーディングとオフボーディング**](https://bitwarden.com/ja-jp/resources/guide-enterprise-password-management-throughout-employee-lifecycle/)**を効率化:**従業員の異動や入退社に伴う移行を迅速化することで、管理作業を減らし、効率を高められます。
- **共有管理を簡素化:**認証情報を複製する必要性を減らし、共有アイテムを簡単に削除できるため、漏えいにつながり得る孤立したアイテムや古いアイテムをなくせます。
- **リスクを低減:**機密性の高い認証情報の露出を制限することで、潜在的な侵害の可能性を下げられます。
- **権限を調整:**組織構造やプロジェクト要件に合わせて権限を調整することで、柔軟性とセキュリティを高められます。
- **運用の拡張性を向上:**シームレスな認証情報管理により、[成長中の組織](https://bitwarden.com/ja-jp/blog/bitwarden-is-the-password-manager-for-global-enterprises/)は可視性や制御を犠牲にすることなく、より安全に拡大できます。
### Bitwarden がスケーラブルなパスワード共有を支援する方法
Bitwarden は、安全で効率的な認証情報管理のために特別に設計された堅牢な機能セットで、スケーラブルなパスワード共有の課題に対応します。機能には次が含まれます。
- **一元化された暗号化保管庫**:すべての機密情報を 1 か所に安全に保存し、管理者による監視と管理を簡単にします。
- **整理されたコレクション**:認証情報を役割、部門、プロジェクトに応じてグループ化できます。オンボーディング時に認証情報へのアクセスを自動的に付与することもできます。
- **多数への共有**:Bitwarden 保管庫内のアイテムは、1 つ以上の [コレクション](https://bitwarden.com/ja-jp/blog/easy-secure-sharing-how-to-set-up-user-groups-and-collections/)に割り当てられます。その後、アイテムを複製することなく、コレクションを 1 人以上の個別ユーザーまたはユーザーグループに割り当てられます。
- **細かな役割ベースのアクセス制御**:権限の割り当てを簡素化しながら、必要最小限のアクセスを確保します。
- **ユーザープロビジョニングの自動化**:[SCIM](https://bitwarden.com/ja-jp/help/about-scim/) や Active Directory などの ID 管理システムと連携し、雇用状況の変更に応じて認証情報を自動的に割り当てまたは削除します。
- **リアルタイムの認証情報同期**:ユーザーの認証情報を自動的に更新し、古い認証情報の使用を防ぎます。
- **時間制限付きアクセス管理**:ユーザーが定義できる自動有効期限付きで、短期的な業務向けに認証情報の一時共有を可能にします。
- **詳細な監査ログとコンプライアンスログ**:不正または疑わしいアクティビティをすばやく特定できます。
- **マルチデバイスでのアクセス性**:ブラウザー、モバイルアプリ、デスクトップアプリケーションから認証情報へシームレスかつ安全にアクセスでき、安全なリモートワークや出張を実現します。
- **緊急時およびバックアップアクセス**:承認された緊急時の認証情報取得により、重要な不在時でも継続性を維持し、運用リスクを軽減します。
- **セキュリティプロトコルの強制**:パスワードの複雑さ、保管庫のタイムアウトルール、[二要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)(2FA)の使用に一貫性を持たせます。
### 結論
ほとんどのビジネスは成長を目指して積極的に取り組んでいますが、規模の拡大には特有のセキュリティリスクが伴います。役割ベースのアクセス制御、二要素認証、リアルタイムのアクティビティ追跡、詳細な監査ログなどの高度な機能を統合することが重要です。
Bitwardenは、一貫性とセキュリティを高めながら、完全な可視性と制御を維持できる強力で包括的なプラットフォームを提供します。Bitwardenが[パスワード管理で最も信頼される名称](https://bitwarden.com/ja-jp/media-spotlight/)とされるもう一つの理由です。
### Bitwardenが他と一線を画す理由とは?
Bitwardenは、次の点を念頭に置き、安全な共有の管理に常に拡張性の高いアプローチを取ってきました。
- 最小権限アクセスによる共有は、他のソリューションと比べてアクセスを大幅に簡素化します。
- Bitwardenのコレクションは共有フォルダーのように機能し、大規模な安全な共有のための強力なアクセス管理を提供します。重要な機能の1つは、単一のアイテムを複数のコレクションに含められることです。
- Bitwardenのコレクションはきめ細かなアクセス制御を提供し、管理者がコレクション内のユーザーやグループの権限を簡単に管理できます。
- 他のソリューションでは、従業員を不要な権限が付与される可能性のある領域に追加する必要があり、[不必要に露出を増やしてしまいます](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/#flexible-collections-options-for-your-organization/)。
- 他のソリューションでは、認証情報のコピーが発生し、同期が取れなくなり、ある程度使い物にならなくなることがよくあります。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/scim-support-is-now-available-newsletter-september-2022/
---
# 2022年9月の注目情報:SCIM サポートが利用可能になりました!
今月号では、従業員のオンボーディング体験を簡素化する SCIM サポートの導入や、Bitwarden ユーザーへの価値提供を加速する新たな資金調達に関する最新情報など、注目のニュースを満載でお届けします。
---
## 注目のハイライト

Bitwarden Enterprise プランで新たにサポートされた System for Cross-domain Identity Management(SCIM)は、ユーザー ID 情報の管理と交換を自動化できる、業界オープン標準のプロトコルです。既存の ID プロバイダー(IdP)やディレクトリに新しいユーザーを追加するだけで、SCIM がすべての社内ツールや SaaS サービスに新入社員のアカウントを自動的に作成します。SCIM はグループと組み合わせてユーザーに特定の役割を割り当てることもでき、逆方向に機能させてアカウントを自動的にプロビジョニング解除することもできます。詳しくは、[最新のブログ](https://bitwarden.com/ja-jp/blog/streamline-employee-onboarding-to-bitwarden-with-scim-support/)で、Bitwarden で SCIM を有効化する方法をご確認ください。

Bitwarden は最近、世界中のユーザーへの価値提供を加速するため、1億ドルの成長投資を獲得しました。[Q&A](https://bitwarden.com/ja-jp/blog/accelerating-value-for-bitwarden-users-bitwarden-raises-usd100-million/)で、CEO の Michael Crandell は次のように述べています。「今回の投資は、既存の Bitwarden ビジネスモデルに対する強い支持であり、当社の中核的価値を継続していくというコミットメントを示すものです。私たちは今後もさらに速いペースでイノベーションを続け、人々や企業がオンラインでシンプルかつ安全に活動できるよう支援する新たな方法を生み出していく予定です。」詳しくは、[記事](https://bitwarden.com/ja-jp/blog/accelerating-value-for-bitwarden-users-bitwarden-raises-usd100-million/)をご覧ください。
## この更新情報を気に入っていただけましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の Bits and Bites
[**Bitwarden を使用する新しいチームのための実践的なセキュリティ計画**](https://bitwarden.com/ja-jp/blog/tactical-security-plan-for-a-new-team-using-bitwarden/) アカウント認証情報の保存に加えて、優れたパスワードマネージャーでは、チームメンバーがあらゆるタイプの機密情報を安全に共有できます。Bitwarden を使用すると、個人情報をチーム、家族、友人と共有できます。さらに、受信者が共有アイテムにアクセスできるのは送信者が指定した期間だけなので、後から未承認のユーザーが情報にアクセスできないようにできます。詳しくは、[チームを支援する方法](https://bitwarden.com/ja-jp/blog/tactical-security-plan-for-a-new-team-using-bitwarden/)を確認し、オンラインでより安全かつ生産的に活動できるようにしましょう。
[**中小企業向けセキュリティアドバイス**](https://bitwarden.com/ja-jp/blog/security-advice-for-small-and-midsize-businesses/) サイバー攻撃の 43% が中小企業を標的にしていることをご存じですか?サイバーセキュリティ意識向上月間を共同で主導する非営利団体 National Cybersecurity Alliance は最近、中小企業がサイバーセキュリティを維持し、データ侵害を回避するための記事を公開しました。詳しくは、[ブログ](https://bitwarden.com/ja-jp/blog/security-advice-for-small-and-midsize-businesses/)で、SMB 向けの主なオンラインセキュリティ推奨事項をご確認ください。
[**スマートデバイスの安全を保つための戦略**](https://bitwarden.com/ja-jp/blog/strategies-for-keeping-smart-devices-secure/) Statista は、世界中に 113億台のスマートデバイスが存在すると推定しており、その数は 2030年までに 294億台に増加すると予測しています。こうしたワイヤレス接続デバイスは、生活のあらゆる側面に関する洞察をユーザーにもたらしますが、適切に保護されていない場合はリスクを伴います。実際、過去数年間で、スマートデバイス関連の脆弱性に関する大きな事例が数多く発生しています。幸いなことに、デバイスを安全に保つために今すぐ実行できる対策があります。詳しくは、[記事](https://bitwarden.com/ja-jp/blog/strategies-for-keeping-smart-devices-secure/)をご覧ください。
[**Yubico で Bitwarden を使用する**](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-yubico/) 二要素認証に関しては、方法によって安全性に差があります。2FA で最も安全な方法の 1 つがセキュリティキーです。Yubico の YubiKey のような物理セキュリティキーは、非常に強力なセキュリティを提供しながら、時間を節約し、エラーを減らすことができます。YubiKey を使用して従業員の Bitwarden 保管庫を保護することで、機密性の高い会社データに最大限の保護を提供できます。詳しくは、[無料ガイド](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-yubico/)をご覧ください。
[**新しいBitwardenユーザーにおすすめのパスワード管理ワークフロー**](https://bitwarden.com/ja-jp/blog/a-better-password-workflow-with-bitwarden/) パスワード管理を始めたばかりで、Bitwardenを使ってオンラインプロフィールを安全に守るための最適なワークフローを学びたいですか?持続可能で管理しやすい方法で、すべてのオンラインアカウントに最強のパスワードを使うために、今日から実践できる簡単な手順があります。詳しくは[ブログ](https://bitwarden.com/ja-jp/blog/a-better-password-workflow-with-bitwarden/)をご覧ください。
## コミュニティ・スポットライト

バックアップはBitwardenコミュニティフォーラムでよく話題に上がるテーマで、コミュニティリーダーの[dh024](https://community.bitwarden.com/u/dh024/summary)が最近、包括的な概要をまとめました。この[**ユーザーガイド**](https://community.bitwarden.com/t/how-to-a-users-guide-to-backing-up-your-bitwarden-vault/44083?utm_source=twitter&utm_medium=social)を参考にBitwarden保管庫をバックアップし、安全を確保しましょう。
開発者やセキュリティ愛好家の皆さんにお尋ねします!パスワードとパスワードセキュリティについて、誰もが知っておくべきだと思う学びは何ですか?ぜひ[Reddit](https://www.reddit.com/r/Bitwarden/comments/wvw4ik/calling_all_developers_and_security_enthusiasts/)、[Bitwardenコミュニティフォーラム](https://community.bitwarden.com/t/calling-all-developers-and-security-enthusiasts-share-your-insights/43918)、または[Mastodon](https://fosstodon.org/web/@bitwarden/108873663362114875)で回答を共有してください。
## Bitwardenコミュニティに参加してみませんか?
参加方法については[bitwarden.com/getinvolved](https://bitwarden.com/ja-jp/getinvolved/)をご覧ください。
## ライブイベントに参加

サードパーティーのフリーランサーや代理店との関係に伴うサイバーセキュリティリスクの管理について、業界の専門家がベストプラクティスを共有します。こうしたグループとの移行時に、会社の機密情報を保護するための具体的なアクション項目を手に入れましょう。お席の確保はこちらから!
**今後のイベント**
- 週次ライブデモ:毎週水曜日 午後12時(EDT)
- EMEAライブデモ:2022年9月15日 午後3時(GMT)
- APACライブデモ:2022年9月16日 午前10時(AEST)
- MSPライブデモ:2022年9月29日 午後12時(EDT)
- 月例Vault Hours:2022年9月30日 午後12時(EDT)
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックの案をぜひお聞かせください。
**それでは、また次回。**
Team Bitwarden
## Bitwardenは2022年の「Best Place to Work」に認定されました!
Bitwardenチームへの参加にご興味がありますか?募集中の役割については[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/secrets-beta/
---
# シークレット ベータ
シークレットのロードマップ
---
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/secure-password-sharing-for-teams/
---
# Secure password sharing for teams: Governance, access controls, and credential lifecycle management
Shared credentials are a practical reality for most organizations. Click here to learn how to share passwords with team members while maintaining proper governance.
---
Shared credentials are a practical reality for most organizations. Infrastructure teams rely on shared admin accounts for systems that predate single sign-on. Vendors and contractors need temporary access to internal tools. Service accounts support automated workflows that run without direct human sign-in. Break-glass online accounts provide emergency access when standard authentication fails.
The question is not whether teams need to share credentials, but how to share passwords with team members while maintaining proper governance. Without a clear policy, shared access expands without oversight. Permissions granted for a specific project persist long after that project ends. Credentials get copied into places they were never meant to live. Teams lose visibility into who has access to what and when that access was last reviewed.
## What makes shared credentials challenging
Shared credentials become a liability when they are static, unmonitored, and untethered from individual accountability. A password that never rotates, belongs to no single owner, and lives in a spreadsheet or chat thread creates obvious gaps: no audit trail, no expiration, and no reliable way to revoke access after the fact.
The riskiest sharing methods are also the most common. Email, chat messages, browser-saved passwords, and verbal handoffs all move credentials outside any system of record.
### **Service accounts and the limits of human-centered access policies**
Service accounts are created to serve a specific function and tend to stay active long after the person who set them up has moved on. Because no individual owns them day to day, they rarely surface in access reviews. Credentials stay static, permissions stay broad, and the account persists without active maintenance.
Standard human-centered access policies do not cleanly map to service accounts, which is why [service account credential management](https://bitwarden.com/ja-jp/products/secrets-manager/) requires a dedicated approach.
## How Bitwarden supports a governed approach to shared credentials
A governance framework treats shared credentials as managed assets with defined ownership, clear scope, and a predictable lifecycle. Without it, even a well-intentioned team ends up with stale permissions, untracked copies, and no clear owner when something changes.
[Bitwarden](https://bitwarden.com/ja-jp/products/business/) gives teams the structure to close those gaps. Credential lifecycle management with Bitwarden provides visibility into who has access, confidence that permissions stay current, and a repeatable process for handling changes during onboarding, role changes, and succession. The result is secure password sharing for teams that scales without losing accountability.
## What is the best way to share passwords with team members?
The process surrounding a shared credential matters as much as the tool used to store it. A governed approach defines a consistent path for every credential: how access is requested, who approves it, what scope it covers, and how long it lasts. Without that structure, even a well-configured password manager can become another place where credentials accumulate without oversight.
A practical governance framework addresses six elements for every shared credential:
- **Approved request path:** Access is granted through a defined process, not on an ad hoc basis.
- **Scoped access:** Credentials are shared at the minimum level needed for the task.
- **Expiration:** Every access grant has an end date, reviewed and renewed intentionally rather than left open indefinitely.
- **Credential rotation:** Passwords are rotated on a regular schedule and immediately after any access change.
- **Audit logs:** Every access event is recorded and available for review.
- **Succession review:** Ownership of shared credentials is confirmed whenever a team member changes roles or leaves the team.
## Enforce least privilege with RBAC and access reviews
Putting that framework into practice starts with the vault. Organizing credentials into a shared vault creates a single system of record and reduces reliance on informal sharing methods. [Role-based access control (RBAC)](https://bitwarden.com/ja-jp/products/enterprise/) takes that further: rather than inheriting broad access by default, team members can only reach the credentials their role actually requires.
That scope discipline only holds if it stays current. A regular review cadence, paired with password-sharing best practices, catches permissions that have drifted from their original purpose. For teams managing credentials across the full employee lifecycle, employee lifecycle credential management connects those reviews directly to onboarding and succession processes, so access reflects reality at every stage.
## Multifactor authentication and just-in-time access
A shared vault with strong RBAC narrows who can reach a credential. [Multifactor authentication (MFA)](https://bitwarden.com/ja-jp/products/authenticator/) and just-in-time access address a separate question: what happens if that access is misused or a credential leaks.
MFA adds a verification step that a stolen password alone cannot satisfy, reducing the risk of unauthorized access even when credentials are compromised. Just-in-time access goes further by making credentials available only for a defined window rather than indefinitely. The shorter the window, the smaller the exposure if something goes wrong.
## How to share passwords with contractors using secure link access
Contractor access warrants special attention. The engagement is temporary by design, which means access should be, too. Every credential shared with a contractor should have an internal owner responsible for reviewing and revoking access when the engagement ends. Without a named owner, contractor permissions tend to linger, not because anyone decided to keep them active, but because no one was watching.
For one-time or short-term needs, [Bitwarden Send](https://bitwarden.com/ja-jp/products/send/) supports controlled credential sharing through a time-limited link that can be configured to expire automatically or delete upon access. Ongoing collaborators are a different case: a contractor embedded in a project for several months benefits from managed vault access scoped to their role, with an expiration date set at the outset and reviewed at each engagement milestone.
In both cases, access should match the duration and scope of the work. Succession planning belongs at the start of an engagement, not the end.
## Secrets management platform: Governing service accounts and non-human identities
Contractor access is one part of the shared-credential problem. Service accounts are another, and they require a different solution entirely.
Service accounts pose a governance challenge that a shared vault alone cannot solve. Unlike human users, these automated services have no manager to flag unusual activity and no succession process to trigger a credential review. Their credentials are also harder to rotate: because applications and automated workflows depend on them, changing a password requires coordinating across every system that uses it.
When those systems need controlled access to sensitive credentials, a [secrets management platform](https://bitwarden.com/ja-jp/products/secrets-manager/) is better suited to the task than a traditional shared vault. Rather than storing credentials for manual retrieval, it injects them into applications at runtime. Rotation is automated, access is scoped to the service that needs it, and every request is logged, giving automation credentials the same governance discipline as human access without requiring manual oversight of each one.
## Manage shared credentials with Bitwarden
Bitwarden gives teams the controls to manage shared credentials without the overhead. Secure vault sharing, role-based permissions, audit trails, and secrets management work together to turn untracked credentials into governed assets. [Get started with Bitwarden enterprise credential management](https://bitwarden.com/ja-jp/products/enterprise/).
## Password sharing for teams FAQ
**What is the best way to share passwords with a team?** The most secure approach combines a shared vault with role-based access control. A shared vault gives teams visibility into who has access and serves as a system of record, while role-based permissions ensure each team member can access only the credentials their role requires. Pairing these tools with defined expiration dates and a regular access review cadence closes the gaps left open by informal sharing methods.
**How do you securely share passwords with contractors?** Temporary access should align with the engagement's duration and scope. For one-time needs, a time-limited link such as Bitwarden Send delivers a specific credential without creating a persistent access relationship. For longer-term engagements, managed vault access scoped to the contractor's role is more appropriate, with an expiration date set at the start and an internal owner responsible for revoking access when the engagement ends.
**What is credential lifecycle management?** Credential lifecycle management is the practice of treating shared passwords as managed assets with defined ownership, scoped permissions, expiration dates, and a regular rotation schedule. A lifecycle approach gives teams visibility into who holds access, confidence that permissions stay current, and a repeatable process for handling onboarding, role changes, and succession.
**What is the difference between a shared vault and a secrets management platform?** A shared vault is designed for human users; it organizes credentials in a centralized, access-controlled repository that team members retrieve manually. A secrets management platform is designed for non-human identities, such as service accounts and automated workflows. Rather than storing credentials for retrieval, it injects them directly into applications at runtime, automates rotation, and logs every request. Teams often use both: a shared vault for human access, and a secrets manager for service account credential management.
**What is just-in-time access?** Just-in-time access is a control model in which credentials are made available only for a defined window of time rather than permanently. A user or automated process receives access when needed, and that access expires automatically. This shrinks the exposure window associated with static, long-lived credentials.
**How does role-based access control improve password security for teams?** Role-based access control (RBAC) ensures team members can only access the credentials their role requires, rather than inheriting broad permissions by default. This limits the blast radius of a compromised account and makes access reviews more manageable; because each role has a defined scope, it is easier to identify permissions that no longer match a team member's current responsibilities.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/secure-your-business-with-bitwarden-and-duo/
---
# Bitwarden と Duo でビジネスを保護
Bitwarden が Duo と連携し、2段階ログイン向けの Duo MFA と、SSOでログイン向けの Duo SSO という複数のソリューションを提供する仕組みをご紹介します。
---
企業は、生産性と効率を高めるため、業務の一環としてサードパーティーのアプリケーションや SaaS(サービスとしてのソフトウェア)製品に依存しています。SaaS 製品が一般的になるにつれ、これらのアカウントやそれを利用する従業員を狙ったサイバー攻撃も増えています。こうした攻撃は機密情報の漏えいや業務の中断につながる可能性があり、企業とその顧客に損害を与えます。
「[2023年パスワード意思決定調査](https://bitwarden.com/ja-jp/blog/password-decisions-survey-2023/#rise-in-cyberattacks-from-last-year,-ransomware-a-business-consideration/)」では、回答者の60%がサイバー攻撃の標的になったと報告しています。こうした攻撃の成功リスクは、[**Bitwarden パスワードマネージャー**](https://bitwarden.com/ja-jp/products/business/)**、**多要素認証、シングルサインオンなどの防御策を組み合わせ、重要なシステムへのアクセスを強化することで低減できます。これらは複数段階の認証と、企業の全 部門で強力なパスワードを作成、保存、共有するためのツールを提供し、クレデンシャルスタッフィング、フィッシング、ランサムウェア攻撃を防いで、ビジネスを安全に保ちます。
この強化されたセキュリティを提供するため、Bitwarden は **Duo** と連携し、複数のソリューションを提供します。Duo MFA による **2段階ログイン**と、Duo SSO による **SSOでログイン**です。

## 目次
[多要素認証向け Duo](https://bitwarden.com/ja-jp/resources/secure-your-business-with-bitwarden-and-duo/#duo-for-multi-factor-authentication/)
[シングルサインオン向け Duo](https://bitwarden.com/ja-jp/resources/secure-your-business-with-bitwarden-and-duo/#duo-for-single-sign-on/)
[まとめ](https://bitwarden.com/ja-jp/resources/secure-your-business-with-bitwarden-and-duo/#summary/)
[リソース](https://bitwarden.com/ja-jp/resources/secure-your-business-with-bitwarden-and-duo/#resources/)
## 多要素認証向け Duo
組織の保管庫内で管理されている認証情報をさらに保護するため、Bitwarden は [Duo MFA](https://duo.com/product/multi-factor-authentication-mfa) による [2段階ログイン](https://bitwarden.com/ja-jp/help/setup-two-step-login-duo/)(2要素認証(2FA)または多要素認証(MFA)とも呼ばれます)をサポートしています。Duo MFA は個人でも利用でき、該当するエンタープライズポリシーによって Bitwarden 組織全体に適用することもできるため、すべての従業員に安全な2段階ログインを徹底できます。

## BitwardenとDuo MFAのメリット
- 盗まれたパスワード、フィッシング攻撃、ソーシャルエンジニアリングから保護します。
- Duo MFAで保護されたBitwarden内のパスワードとログインを保護し、企業全体のセキュリティを強化します。
- 個人または組織全体に導入できます。
- すばやく簡単に設定できます。
## シングルサインオン向けDuo
Bitwardenで[SSOでログイン](https://bitwarden.com/ja-jp/help/about-sso/)を使用すると、組織全体の認証情報にさらなる利便性とセキュリティがもたらされます。[Duo SSO](https://duo.com/product/single-sign-on-sso)をBitwardenで使用すると、Bitwardenアカウントへの安全な認証が可能になり、ひいてはその中に保存された認証情報も保護され、チームが使用しているツールやアプリケーションを包括的に監視・制御できます。Bitwardenは、SAML 2.0またはOpenID Connect(OIDC)を通じてDuoと互換性があります。ゼロ知識暗号化を維持するため、Bitwardenは認証と復号を2つの個別のステップに分離しています。Duoによる認証の後、Bitwardenのマスターパスワードによる復号と保管庫へのアクセスを行います。そのため、復号キーがBitwardenまたはDuoのサーバーを通過することはありません。

*Bitwardenにアクセスするためのシングルサインオンのフロー*
## BitwardenとDuo SSOのメリット
- SSOにより、従業員が必要とするパスワードや認証情報の数を削減でき、潜在的なサイバー攻撃の攻撃対象領域を縮小できます。
- SSOのセキュリティは、Bitwarden保管庫内に保存された認証情報にも適用されます。
- 既存のワークフローに支障なく簡単に統合できます。
- ユーザー認証のための追加のセキュリティオプションを提供します。
## まとめ
BitwardenとDuoの連携は、多要素認証(MFA)の一形態として、またシングルサインオン(SSO)プロバイダーとして、2つの方法で企業やチームにさらなるセキュリティをもたらします。さらに、MFA機能は個人で利用できるほか、組織全体に適用することもできます。いずれか一方または両方の連携を使用するだけで、ビジネスのセキュリティ体制を大幅に改善でき、ソリューションの導入もシンプルでわかりやすく行えます。
## リソース
- [Duoによる2段階ログイン](https://bitwarden.com/ja-jp/help/setup-two-step-login-duo/)
- [2段階ログインのフィールドガイド](https://bitwarden.com/ja-jp/help/bitwarden-field-guide-two-step-login/)
- [SSOでログインを使用した組織の設定](https://bitwarden.com/ja-jp/blog/configure-bitwarden-sso/)
- [SSOでログインの設定](https://bitwarden.com/ja-jp/help/using-sso/)
- [SSOでログインと顧客管理の暗号化](https://bitwarden.com/ja-jp/help/about-key-connector/)
さらに詳しく知りたい場合は、Bitwardenの[ヘルプセンター](https://bitwarden.com/ja-jp/help/)とドキュメントをご覧いただくか、[営業にお問い合わせ](https://bitwarden.com/ja-jp/contact-sales/)ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/security-champion-spotlight-bounds-law/
---
# セキュリティチャンピオン注目記事:オープンソース貢献者がパスワード忘れに終止符を打つ
ブライス・バウンズはBounds Law OfficesにBitwardenを導入し、以前のソリューションでは見落とされていたパスワードの問題点をすぐに特定しました。
---
## セキュリティチャンピオン
**名前:**ブライス・バウンズ
**Bitwarden利用開始:** 2021年
**所在地:**フロリダ州フォートローダーデール
**業種**:政府機関
## セキュリティ愛好家がパスワード管理のためのオープンソースツールを見つける
2021年、ブライス・バウンズは、個人アカウントと地方郡政府の建築士としての役割の間で扱う数百ものパスワードを覚えるのに苦労していました。ブライスはこう振り返ります。「特殊文字を付け足して同じパスワードの組み合わせをいくら増やしても、必要な範囲をカバーできないところまで来ていました。管理しきれなかったのです。」ブライスは、パスワードマネージャーの助けが必要だと気づきました。
オープンソースソフトウェアコミュニティに積極的に参加し、さまざまなオープンソースプロジェクトに定期的に貢献しているブライスは、自分と同じようにオープンソースを重視するパスワードマネージャーを求めていました。「これまで長年にわたり、OpenWRTのハードウェアデバッグからBloggerの初期コードまで、かなりの数のプロジェクトに貢献してきました」とブライスは語ります。「監査可能で、必要に応じて変更でき、ユーザーによる制御を優先するオープンソースソリューションを評価しています。」
彼は、Redditの人気セルフホスティング系サブレディットで、Bitwardenのオープンソースコードを活用した非公式のサードパーティーフォークを見つけ、Dockerインスタンスを立ち上げてパスワードの整理を始めました。こうして、Bitwardenパスワードマネージャーとの歩みが始まりました。
## Bounds Law Officesにおけるパスワード管理の課題
ブライスは仕事と私生活の両方でパスワード管理に成功していましたが、彼の家族のビジネスでは、エンタープライズ環境でのパスワード管理に苦労していました。
[Bounds Law Offices](http://www.bounds.law)では、パスワード管理にコンシューマー向けソリューションを活用していましたが、そのソフトウェアには重大な欠点がありました。「複数ユーザー向けに設定されていませんでした」とブライスは言います。「すべての端末が同じアカウントにログインしていたため、従業員が製品を誤用した場合でも、いかなるパスワード監査もできませんでした。」
ブライスはこう説明します。「スタッフがパスワードを忘れると、パスワードのリセットを行って変更し、その新しいパスワードをシステムに保存していました。その結果、同じアカウントの記録が異なるパスワードで何度も作成され、最終的にパスワードデータベースには300件を超えるエントリができてしまいました」とブライスは語ります。
その法律事務所には技術的な経験のない従業員が多かったため、アカウントのログイン情報を簡単に自動入力できるソリューションを見つけることが、Bounds Law Officesにとって重要でした。「私に課された課題は、自動入力ができ、パスワードが更新または変更されたことを知らせてくれる代替システムを見つけることでした」とブライスは言います。
## Bitwardenの推奨
ブライス・バウンズがすぐに思い浮かべたのはBitwardenパスワードマネージャーでした。これは、非公式のサードパーティープロジェクトでは利用できないエンタープライズ機能を備えており、シングルサインオン(SSO)連携や組織の[コレクション](https://bitwarden.com/ja-jp/help/about-collections/)を、管理者による制御と監査機能付きで利用できます。
同社は「すでに、全員がローカルワークステーションのアカウントでログインする形から Microsoft Azure AD へ移行しつつあったため、Bitwarden のシングルサインオン連携を取り入れることで、エンドユーザーにとってパスワードマネージャーの移行がスムーズになりました。」
コンプライアンス、透明性、セキュリティへの取り組みも、Bitwarden の大きな訴求点でした。Bryce 氏は「[Bounds Law Offices] には大量の HIPAA および PII データがあります。それを Excel スプレッドシートのパスワードや、キーボードの下の付箋で保護したままにしておくわけにはいきません」と述べています。
SOC 2、GDPR、HIPAA などの Bitwarden のセキュリティおよびプライバシーコンプライアンスは、American Bar Association の弁護士向け倫理ガイダンスにおけるコンプライアンス要件と合致していました。Bitwarden のオープンソースとしての透明性とサードパーティー監査に加え、これらのコンプライアンス要件により、同事務所は Bitwarden が機密情報を保護してくれると信頼できました。
詳しくは、[Bitwarden のセキュリティとコンプライアンス](https://bitwarden.com/ja-jp/compliance/)をご覧ください。
## Bounds Law Offices における Bitwarden
#### 不適切なパスワード運用に終止符を打つ
Bounds Law Offices は Bitwarden により、以前のソリューションでは見過ごされていたパスワード上の問題点をすぐに特定できました。
Bounds Law の複数の従業員は、以前の個人向けソリューションにすでに保存されている情報を活用せず、アカウントにログインするたびに新しいパスワードを作成していたため、当初 Bitwarden には重複する項目が多数ありました。Bitwarden の[監査ログ](https://bitwarden.com/ja-jp/help/event-logs/)により、「誰がログインし続け、パスワードを変更していたのかを確認できました」と Bryce 氏は述べています。インポートされた 300 件のパスワードの約 70% はすでに無効で、その後変更されていました。Bitwarden により、Bounds Law Offices はこのような不適切なパスワード運用の継続を防ぐことができました。
#### 必要な人にログイン権限を付与する
Bitwarden のコレクションにより、Bounds Law Offices はログイン情報を機能別に整理し、役割に応じて必要なアクセス権限を割り当てることができました。Bryce 氏は「すべてを一枚岩のコンテナに入れていた状態から、どのパスワードとユーザー名の組み合わせに誰がアクセスする必要があるかに応じて、異なるアクセスポリシーを持つ整理されたコンテナへ移行しました」と述べています。これにより同事務所は、特定のパスワードやユーザー名にアクセスする必要がある人だけにアクセス権が付与されるようにできました。
## 職場に Bitwarden をすすめる
Bitwarden の導入を同僚、IT チーム、経営陣、またはその全員に提案するには、こちらの[メールテンプレート](https://bitwarden.com/ja-jp/go/bring-bitwarden-to-work/#bbtw-want-to-recommend-bitwarden/)をご活用ください。Bitwarden のようなパスワードマネージャーを使うべき主な理由を説明しています!
何百万人ものユーザーに信頼されているオープンソースのパスワードマネージャーを今すぐ始めたい方は、[7 日間の無料トライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を今日からお試しください!
## 続きを読む:
[ビジネスに最適なエンタープライズ向けパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/security-champion-spotlight-cloudbunker-consulting/
---
# セキュリティチャンピオン紹介:長年のBitwardenユーザーが企業のオンラインセキュリティ維持を支援
セキュリティエンジニアでありITコンサルティング会社の創業者でもあるLou Hill氏は、2016年からBitwardenを利用しています。Hill氏は、多くの家族、友人、企業にBitwardenを紹介してきました。
---
## セキュリティチャンピオン
**名前:**Lou Hill
**Bitwarden 利用開始:**2016年
**所在地:**ユタ州レイトン
**業種**:ITサービスおよびコンサルティング
**顧客タイプ**:個人、ビジネス、MSP
### 約10年にわたる信頼:初期からのBitwardenチャンピオン
セキュリティエンジニアでありITコンサルティング会社の創業者でもあるLou Hill氏は、2016年からBitwardenを利用しています。Hill氏がパスワードマネージャーを探し始めたとき、自身の高いセキュリティ基準を満たすソリューションを求めていました。「私はプライバシーや暗号化、そしてすべてを非常に安全に保つことに強い関心があります」とHill氏は語ります。「ベンダーを検討していたとき、Bitwardenは他のどのソリューションよりもはるかに優れていました。利用可能なパスワードマネージャーの中で、最もプライベートで安全でした!」
個人のパスワードや機密情報の管理にBitwardenを採用した後、Hill氏はすぐに職場でもBitwardenを導入しました。「以前勤めていた会社では、一元化されたパスワード管理プラットフォームを使っていませんでした」とHill氏は説明します。安全でないパスワード管理のリスクを理解していたHill氏は、自ら行動を起こしました。「長い間、仕事用と個人用に2つのBitwarden環境を使っていました。仕事と個人のものを分けながら、両方を自分で管理できる本当に良い方法でした」とHill氏は述べています。
Hill氏の取り組みはそこで終わりませんでした。まもなく家族にもBitwardenを勧め、強固なパスワードセキュリティの実現を支援しました。「両親やいとこをはじめ、いろいろな人にBitwardenを紹介しました」とHill氏は振り返ります。「おそらく私がきっかけで使っている人はたくさんいると思います。」
## CloudbunkerにおけるBitwardenの活用事例
2020年、Hill氏は[Cloudbunker Consulting](https://cloudbunker.io/)を設立しました。同社はITおよびサイバーセキュリティサービスを専門とし、市場で最高水準のセキュリティ技術によってクライアントのビジネス保護を支援しています。
Cloudbunkerは、次の3つの用途でパスワード管理にBitwardenを採用しました。
1. Cloudbunker従業員の日常的なパスワードを管理
2. Cloudbunkerがクライアントのアプリケーションにアクセスするためのパスワードを管理
3. マネージドサービスプロバイダー(MSP)として、クライアント向けのBitwarden導入を管理
### ユースケース1:Cloudbunkerのパスワード管理
「ここCloudbunkerでフルタイムで働くようになる前に、Bitwardenのビジネスプランにアップグレードしました」とHill氏は振り返ります。BitwardenはCloudbunkerのセキュリティ基盤の構築に役立ち、ビジネスの成長に伴って、従業員は安全なパスワード管理のために段階的にBitwardenを導入していきました。
#### 使いやすさと利便性
利便性と使いやすさは、CloudbunkerがBitwardenで成功を収めるうえで重要でした。「Bitwardenの使いやすさは本当に素晴らしいです」とHill氏は語ります。「Bitwardenは、セキュリティを大幅に高めながら、あらゆることをより便利にしてくれる数少ない製品の1つです。」Hill氏は、この使いやすさについて「保管庫から必要な情報を簡単かつ迅速に取得し、自動入力できること」によるものだとしています。このスムーズなアクセスは日々の業務に不可欠です。Cloudbunkerでは、日常的に使うパスワードに加え、クレジットカード、住所、メモもBitwardenに保存しているためです。「あらゆる種類の情報を保存できます」とHill氏は言います。「業務用クレジットカードにも使用しています。また、ID情報を使って顧客の住所や連絡先情報を自動入力しています。セキュアメモも非常に便利です。」
#### セキュリティインサイトとレポート
Bitwardenの保管庫健全性レポートは、Cloudbunkerが組織内の高リスクなパスワードを特定し、修正するのに役立ちました。「Bitwardenの使い回し、流出済み、脆弱なパスワードに関するレポートによって、パスワードを安全に保存・生成する方法について、誰に追加のトレーニングが必要かを把握し、洞察を得ることができます」とHill氏は説明します。こうしたレポートにより、Cloudbunkerは扱いにくいパスワード管理の慣行をやめさせ、従業員がパスワードガイドラインを継続して遵守できるようにしました。
### ユースケース2:クライアントアプリケーションのパスワード管理
Cloudbunkerは、日常的な社内パスワードを管理するために早い段階でBitwardenを導入しましたが、クライアントアプリケーションへのCloudbunkerのアクセス管理には別のソリューションも使用していました。これらのクライアントアプリケーションはCloudbunkerが展開・管理していたため、継続的なITサポートのために、Cloudbunkerの従業員がこれらのログイン情報へ安全かつ確実にアクセスできることが重要でした。
従来のソリューションは動作が遅く、操作も難しかったため、チームの生産性に影響していました。「ログインプロセスは大変でした」とHill氏は言います。「ログインしてポータル内を移動するのにも時間がかかりました。」Hill氏はまた、利便性に欠けるため従業員がそのソリューションの利用に苦労していることにも気づきました。
#### Bitwardenのセキュリティを拡張
個人用および業務用でBitwardenを使用してきた経験から、Hill氏は、クライアントアプリケーションのパスワード保存に使っていた既存ソリューションの置き換えにBitwardenが最適だと考えました。Cloudbunkerチームはすでに日常的なパスワードの保護にBitwardenを使用していたため、クライアントのパスワードも保存し始める移行は容易でした。「切り替えは簡単でした」とHill氏は言います。「パスワードをエクスポートしてインポートするだけです。問題ありませんでした。」クライアントのパスワードをインポートすると、Hill氏によれば「Bitwardenは、Cloudbunkerのすべての顧客、パスワード、アカウントのためのパスワードポータルになりました。」
#### 最小権限アクセスの徹底
コレクションを使うことで、Cloudbunkerはクライアントごとにパスワードを整理し、必要な従業員にアクセスを割り当てることが簡単になりました。「管理している各企業ごとにコレクションを使用しています」とHill氏は言います。「そのコレクションを社内で共有し、ユーザーに権限を付与します。すべてにアクセスできるのは私たちのうち数名だけです。」この権限管理のアプローチにより、Cloudbunker組織内で最小権限アクセスが確保されます。
### ユースケース3:マネージドサービスプロバイダー(MSP)としてBitwardenを提供
CloudbunkerでのBitwardenの成功を受け、Hill氏は、同社のクライアントもBitwardenの安全なパスワード管理からメリットを得られると考えました。MSP向けBitwardenパートナープログラムに参加した後、BitwardenはすぐにCloudbunkerのクライアントにとって標準ソリューションとなりました。「Bitwardenは、私たちが第一に推奨するパスワード管理ソリューションです」とHill氏は語ります。
#### CloudbunkerのクライアントはBitwardenを高く評価
クライアントが熟練ユーザーであっても、パスワードマネージャーを初めて使う場合であっても、「Bitwardenを導入するたびに、その素晴らしさに皆が驚きます」とHill氏は言います。「パスワード管理がこれほど簡単になるのかと驚かれます。」
Hill氏は、Bitwarden導入前には従業員が付箋などの安全でない場所にパスワードを日常的に保存したり、そもそもパスワードを忘れてしまったりしていた、ある最近のCloudbunkerの顧客を振り返ります。社内の生産性も向上しました。「Bitwardenははるかに管理しやすく、動作も速いです!生産性は間違いなく上がりました。」
#### 安全でないパスワードに終止符を打つ
新しいクライアントをオンボーディングする際、CloudbunkerはBitwardenの保管庫健全性レポートを使用して、脆弱なパスワード、使い回しのパスワード、流出済みパスワードを確認し、更新します。「クライアントがどれほど多くの脆弱なパスワードを持っているかには驚かされます」とHill氏は言います。「Bitwardenの保管庫健全性レポートを使えば、現在のパスワードがどれほど安全でないか、そして改善がどれほど簡単かを示すことができます。」Hill氏は、Bitwardenへの移行時に、自社のパスワード管理慣行がどれほど安全でなかったかを知ったあるクライアントのことを覚えています。「パスワードの86%が安全ではありませんでした」とHill氏は言います。「しかも何百件ものパスワードがありました。その数の多さには本当に驚きました。」安全でないパスワードを早期に特定することで、Cloudbunkerはクライアントのパスワード管理を成功へと導きます。
## Bitwardenとともに歩む未来
Cloudbunkerは、すべての顧客にBitwardenを展開し、安全なパスワード管理によってブルートフォース攻撃やデータ侵害から保護する予定です。「今後3〜4か月で、残りのクライアント約200ユーザーにBitwardenを展開する予定です」とHill氏は言います。CloudbunkerのクライアントにBitwardenを導入することに加え、Cloudbunkerチームは急速な成長が見込まれており、新しいCloudbunker従業員もBitwardenにオンボーディングされることになります。「来年には規模を倍増させることが目標です」とHill氏は言います。「Bitwardenは、私たちの成長に合わせて拡張できます。」
Hill氏は、Bitwardenとともにある明るい未来を見据えています。「私は他のセキュリティ企業よりもBitwardenをはるかに信頼しています」と同氏は語ります。「Bitwardenには、私たちのパスワード管理を将来にわたって通用するものにするためのあらゆる機能が備わっています。」
## 職場にBitwardenを導入
安全なパスワード管理でビジネスを保護する準備はできていますか?Bitwardenを選ぶメリットを、こちらの[メールテンプレート](https://bitwarden.com/ja-jp/go/bring-bitwarden-to-work/#bbtw-want-to-recommend-bitwarden/)を使って、同僚、ITチーム、経営陣に共有しましょう。
Bitwardenが企業のセキュリティ課題にどう取り組むかを、[無料の14日間ビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)でご確認ください!今すぐご登録ください。
## 続きを読む:
[ビジネスに最適な企業向けパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/security-champion-spotlight-how-this-events-pro-revamped-security/
---
# セキュリティ推進者にスポットライト:イベントのプロが職場にBitwardenを導入してセキュリティを刷新した方法
Oliver Needham氏は2021年、既存のパスワードマネージャーソリューションに代わるものを探していた際にBitwardenを見つけました。それ以来、同氏は勤務先のStorm EventsでBitwardenを導入するうえで中心的な役割を担ってきました。
---
## セキュリティ推進者
**氏名:**Oliver Needham
**Bitwarden利用開始:** 2021年
**所在地:**英国ピーターバラ
**業種**:イベントサービス
**管理しているBitwardenシート数:** 40
## 家庭でのBitwarden
Oliver Needham氏は2021年、既存のパスワードマネージャーソリューションに代わるものを探していた際にBitwardenを見つけました。「Bitwardenを使っている人を見かけました」とNeedham氏は言います。「オープンソースで費用対効果が高い点が魅力でした」
試しに使ってみたところ、Needham氏は、Bitwardenのクロスプラットフォーム機能が、妻とパスワードを共有する際に抱えていた継続的な課題を解決してくれることに気づきました。「私はAndroidユーザーで、妻はiPhoneユーザーです。妻はユーザー名とパスワードをすべてiCloudに保存していました。私たち二人がアクセスできる場所が必要でした」
共有パスワードをBitwardenに保存することで、Needham氏と妻は日常の用事に簡単に対応できるようになりました。「水道料金の支払いなどでログインする必要があるときに、Bitwardenを使えました」
Needham氏とパートナーは、二要素認証(2FA)用の時間ベースのコードを生成するBitwardenの統合認証機能も活用しました。「あまり多くのアプリを使わなくても、ワンタイムパスコードを同じ場所に保管できました」とNeedham氏は言い、家族が簡単に安全性を保てるようになったと述べています。
## 職場におけるパスワード管理の課題
英国ピーターバラのStorm Eventsでバーチャルイベント管理者を務めるOliver Needham氏は、個人生活以外でもBitwardenの必要性を感じていました。
[Storm Events](https://storm-events.co.uk/)は、パスワード管理向けに設計されていないソリューションにパスワードを保存していたため、管理、更新、変更の追跡が困難でした。「Monday.comとスプレッドシートにパスワードを保存していました。ひどい使い方でした」とNeedham氏は言います。「誰かがパスワードを更新しても、更新されたことが分からなかったのです」
Storm Eventsでは、クライアント用の多数のZoomアカウントにアクセスする必要があり、このパスワード管理の仕組みでは不十分でした。「本当に苦労していました」とNeedham氏は振り返ります。
このデジタルイベント会社は、パスワード履歴を追跡し、重要なパスワードへの従業員のアクセスを管理する方法を切実に必要としていました。
## 続きを読む:
[職場にサイバーセキュリティ文化を築く](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)
## Storm EventsにBitwardenを推薦
Storm Eventsが情報セキュリティ研修プログラムにパスワードのベストプラクティスに関するモジュールを追加したとき、Needham氏は組織でBitwardenを採用する好機だと考えました。Needham氏は同僚に連絡し、「私は私生活で毎日[Bitwardenを]使っています。試してみませんか?」と伝えました。
Bitwardenの使いやすさや、GDPR、ゼロ知識暗号化などの強固なデータ保護についてさらに情報を共有した結果、市場にあるDashlaneや1Passwordなどの他のソリューションよりも、Bitwardenが明確な選択肢となりました。Needham氏の高い評価と個人的な経験も、Storm EventsにとってBitwardenの魅力を高めました。「会社はBitwardenを知りませんでした。Dashlaneや1Passwordの話をしていました」とNeedham氏は言いますが、同氏は「そうですね、でも私はこれを使ったことがあり、うまく機能することを知っています」と反論しました。
Storm EventsチームはBitwardenをテストするために概念実証から始め、同僚が製品を使い始めると反対意見はなかったとNeedham氏は言います。「それまでパスワードマネージャーを使ったことがなかった人たちにも参加してもらいました。彼らが本当に使いやすいと言ったとき、これが適切な製品だと分かりました」とNeedham氏は語ります。
#### 主体性を示す
職場全体のセキュリティを強化するソリューションを自ら提案し導入したことで、Needham氏はリーダーシップを示しました。「Bitwardenを導入したことで、私は新しいことに挑戦し、やり遂げる人間だという評価が確固たるものになりました」とNeedham氏は述べています
彼は、組織全体の生産性を妨げていた課題を特定し、解決策を提示することで、率先して行動しました。Needham氏はこう振り返ります。「この課題を見つけて、『これを試してみませんか?』と言いました。これは会社で私が行ったことの中でも間違いなく最良の取り組みの一つであり、私たちの導入成果をとても誇りに思っています!」
## Storm Eventsでパスワードセキュリティを強化し、オンボーディングを効率化
#### Bitwardenでパスワード管理の課題を解決
「早い段階で多くのさまざまな人から賛同を得られたため、後から他の人たちを巻き込むのがずっと簡単になりました」とNeedham氏は述べています。
導入以来、Storm Eventsは組織全体でパスワード管理に関連する複数の課題を解決してきました。Needham氏はこう語ります。「共有アカウントで同じパスワードを使わなくて済むようになりました。必要なプラットフォームでは簡単にロテートできますし、今では誰かがパスワードを尋ねると、たいていまずBitwardenを確認します。」
#### アクセス管理の効率化
Bitwardenにより、Storm Eventsは今や、チームや従業員間で、[コレクション](https://bitwarden.com/ja-jp/help/about-collections/)を通じてパスワードを簡単かつ安全に共有でき、必要な人にだけアクセス権を付与できます。コレクションは、Bitwardenでアイテムをグループ化し、アクセス権限を管理するための主な方法です。Needham氏は「コレクションは、あらゆるものを区分するのに非常に役立ちます。これらのユーザー名やパスワードに誰がアクセスできるかも確認できます」と強調しました。
ユーザーグループと組み合わせることで、コレクションはStorm Eventsが新入社員をオンボーディングし、重要なログインへのアクセスを割り当てることも容易にしました。Needham氏は「新しいメンバーが入ってくるとすぐに、特定のグループに追加され、必要なアクセスの90%を得られます。必要なものが揃っているかを心配する必要がありません」と述べています。Storm EventsはNeedham氏の入社以降、従業員数が2倍になったため、このオンボーディングの流れは迅速な拡大に不可欠でした。
#### パスワード履歴で変更の可視性を確保
Storm Eventsがパスワード管理ソリューションで解決したかった主な課題の一つは、パスワードの更新や変更を自動的に追跡することでした。Bitwardenに組み込まれたパスワード履歴ログについて、Needham氏はこう説明します。「Storm Eventsでは、誰かが特定の日付にパスワードを変更したことを確認できるようになりました。他の[パスワード管理]方法を使っていたときよりも、アカウントの状況をはるかに詳しく把握できます。」
Bitwardenにより、Storm Eventsのチームは誰がなぜパスワードを変更したのかを追跡でき、組織全体で信頼性の高いパスワード管理の可視性を確保できます。
#### 再利用されたパスワードを強力な代替パスワードに置き換える
Storm Eventsは[Bitwarden保管庫健全性レポート](https://bitwarden.com/ja-jp/help/reports/)を活用して、組織全体で再利用されているパスワードを特定しています。Needham氏は「私たちは組織として、複数のZoomアカウントでパスワードを再利用していました。毎回同じパスワードだったのです」と述べています。現在、Storm EventsはBitwardenを使ってそれらのZoomパスワードを強力なランダム生成パスワードに置き換え、Zoomアカウントを不正アクセスから保護し、ブルートフォース攻撃への耐性を高めています。Needham氏は「私たちはすぐにそれらのパスワードのセキュリティを強化しました。つまり、すべてのパスワードがより良くなったのです」と述べています。
#### 外部クライアントとの信頼を強化
Storm Eventsは、取引開始前に追加のセキュリティチェックを求めることがあるサードパーティーのクライアント、ベンダー、サプライヤーと緊密に連携しています。Bitwardenにより、Needham氏とそのチームはこのプロセスをこれまでになく簡単にしました。Needham氏は「他の組織から『パスワードマネージャーを使っていますか?』と聞かれます」と述べています。Storm Eventsは今では「はい!Bitwardenです!」と答えられます。
Bitwardenの[セキュリティ情報](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)と[サードパーティー監査](https://bitwarden.com/ja-jp/help/is-bitwarden-audited/)は簡単に見つけて共有できるため、Needham氏の時間を節約できるだけでなく、Storm Eventsの内部セキュリティにも良い印象を与えます。Needham氏は「『この領域は安全に保護しています』と自信を持って言え、それをしっかり示せることに大きな安心感があります」と誇らしげに語ります。
詳しくは、[Bitwardenのエンタープライズ機能](https://bitwarden.com/ja-jp/help/enterprise-feature-list/)をご覧ください。
## 職場にBitwardenを推薦する
職場でBitwardenパスワードマネージャーのメリットを活用する準備はできていますか?Bitwardenについて知っておくべきことや、あらゆる企業にとって最適な選択肢である理由をまとめた、こちらの[無料メールテンプレート](https://bitwarden.com/ja-jp/go/bring-bitwarden-to-work/#bbtw-want-to-recommend-bitwarden/)を使って、今すぐ同僚、ITチーム、または経営陣にBitwardenを共有しましょう!
Bitwardenの動作を実際に確認し、ビジネスプランで利用できるエンタープライズ対応のすべてのセキュリティ機能をチェックするには、[14日間無料トライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/security-survey-developer-secrets-and-the-future-of-passkeys/
---
# 明日を読み解く:開発者のシークレット、セキュリティ、そしてパスキーの未来
Bitwardenは、600人以上の開発者を対象に、セキュリティのベストプラクティスをどのように捉え、実装しているかを調査しました。
---
この初の調査で、Bitwardenは600人以上の開発者を対象に、セキュリティのベストプラクティスをどのように捉え、実装しているかを調べました。また、パスワードレス認証、シークレット管理、生成AIの台頭に伴うサイバーセキュリティリスクなど、ITセキュリティ技術やトレンドに関する意識と導入状況についても調査しました。
[Embedded content sectionCta]
## 目次
[セキュア・バイ・デザイン](https://bitwarden.com/ja-jp/resources/security-survey-developer-secrets-and-the-future-of-passkeys/#developers-value-secure-by-design-but-fall-short-of-best-practices/)
[生成AI](https://bitwarden.com/ja-jp/resources/security-survey-developer-secrets-and-the-future-of-passkeys/#generative-ai-offers-both-promise-and-peril/)
[パスキー](https://bitwarden.com/ja-jp/resources/security-survey-developer-secrets-and-the-future-of-passkeys/#passkeys-while-valuable-wont-replace-passwords/)
[リソース](https://bitwarden.com/ja-jp/resources/security-survey-developer-secrets-and-the-future-of-passkeys/#additional-resources/)
## 開発者はセキュア・バイ・デザインを重視する一方、ベストプラクティスには至っていない
- ほぼ全員(94%)が、「セキュア・バイ・デザイン」の原則を開発プロセスにおいて**非常に**または**極めて**重要だと述べています。
- 「セキュア・バイ・デザイン」の原則は開発者にとって重要であるものの、26%は実装に**時間がかかりすぎる**とし、18%は**人員が不足しすぎている**うえ、厳しい締め切りに追われていると述べています。
- また、ソースコードにシークレットをハードコードする(65%)、シークレットを平文で保存する(55%)といった慣行が依然として広く見られます。

## 生成AIは可能性と危険性の両方をもたらす
- 4分の3以上(78%)が、生成AIによって[データセキュリティ](https://bitwarden.com/ja-jp/blog/gramm-leach-bliley-act-data-security-practices/)の維持がより困難になると強く、またはある程度考えています。
- 大半(83%)がAI技術に大幅またはある程度投資しています。しかし、安全でない利用が広がっています。30%が生成AIプラットフォームに開発者シークレットを入力したことがあり、24%が特権認証情報を、25%が社会保障番号を入力したことがあります。
- 3分の1超(38%)が、5年後にAIが最大のサイバー脅威になると考えており、ランサムウェア(19%)、不十分なサイバー衛生(16%)がそれに続きます。

## AI:サイバーセキュリティの必要性が再び高まる
調査によると、開発者の78%がAIをセキュリティリスクと認識している一方で、機密性の高い認証情報、財務データ、健康データをAIプラットフォームに入力し続けています。
## パスキーは有用だが、パスワードに取って代わることはない
- 大多数(88%)が[パスキー](https://bitwarden.com/ja-jp/blog/how-do-passkeys-work/)およびパスワードレス機能に対して、非常に好意的または好意的な見方をしています。
- 開発者の3分の2超(68%)が、業務アプリケーションへのアクセスにパスキーを使用したことがあり、60%が個人用アプリケーションへのアクセスに使用したことがあります。
- しかし、[FIDO2](https://bitwarden.com/ja-jp/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)とパスキーはパスワードの代替候補として注目されているものの、パスワードに取って代わると考えているのはわずか36%です。

## パスワードレス認証:セキュリティと利便性のバランス
開発者の68%が業務アプリケーションでパスキーを採用しており、最新の認証技術への移行が示されています。3分の1超(36%)が、FIDO2とパスキーをパスワードの有力な後継手段と見ています。
## その他のリソース
レポート全文を表示:[明日を読み解く:開発者のシークレット、セキュリティ、そしてパスキーの未来](https://docs.google.com/presentation/d/1AoEg_q3z7gXaYm1KurpLE2WCjwc_hYYVLlFAIyStlsc/edit#slide=id.g284bbf5bf14_0_100)
サイバーセキュリティに関するその他の調査については、[The Survey Room](https://bitwarden.com/ja-jp/resources/the-survey-room/)をご覧ください。
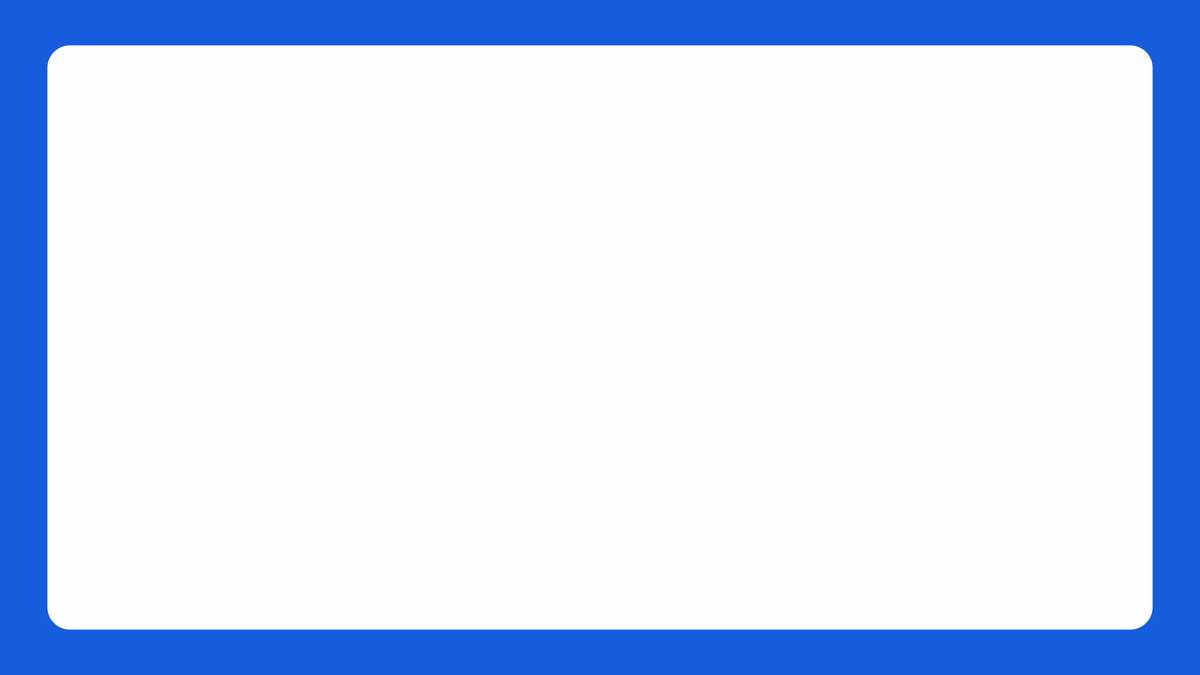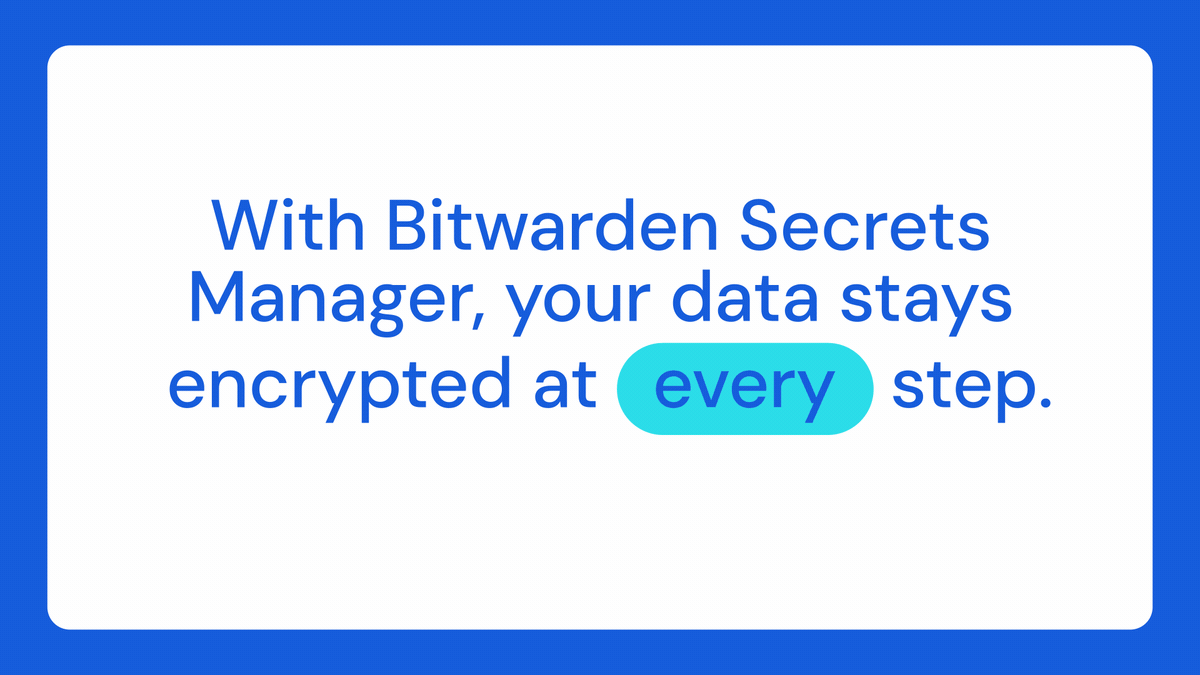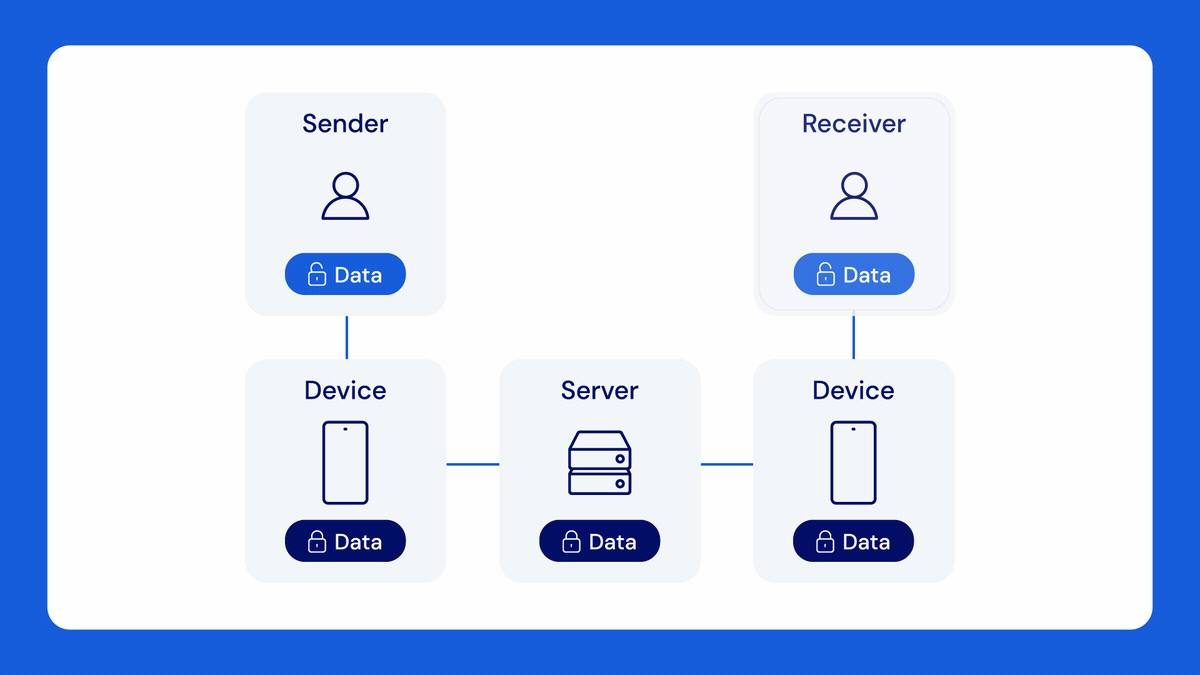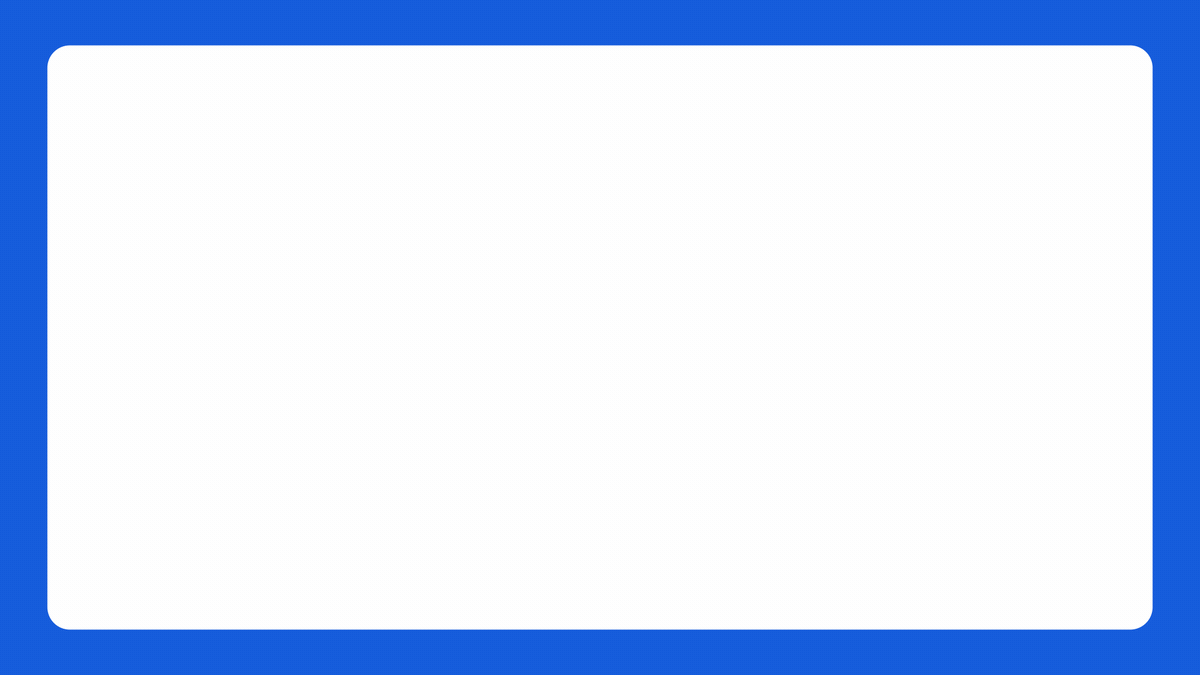
## Bitwarden シークレットマネージャーを始める
安全なコーディングについて詳しくは、[bitwarden.com/secrets/](https://bitwarden.com/ja-jp/secrets/)をご覧ください。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 見積もりを取得する
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/securitys-got-talent/
---
# Security's Got Talent!
短い動画コンテストであなたのストーリーを共有しましょう!パスワードマネージャーはあなたの生活をどのように変えましたか?
---
[**受賞者を称えるこちらのブログをご覧ください**](https://bitwarden.com/ja-jp/blog/securitys-got-talent-recap/)**「*****Security's Got Talent*****」ショート動画コンテストは、2023年8月13日に終了しました。**
Bitwarden「*Security’s Got Talent*」ショート動画コンテストへようこそ!このコンテストでは、Bitwardenの使用によって生活がどのように改善または変化したかを説明する1分間の動画を投稿していただきます。平均的な人が数十、場合によっては数百ものパスワードを持つ世界において、パスワードマネージャーがオンライン生活に必要な健全さ、安心感、効率をもたらすうえで果たす役割を評価することは、決して大げさではないと考えています。
できる限り客観性を保つため、コンテストを管理する一連のルールを作成しました。下にスクロールして、ルール、カテゴリ、賞品、必要な免責事項の詳細をご確認ください。
[](https://www.youtube.com/watch?v=GPPDgC6B80A)
*[Watch on YouTube](https://www.youtube.com/watch?v=GPPDgC6B80A)*
## 目次
- [コンテストのカテゴリと賞品](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#contest-categories-and-prizes/)
- [動画応募に関するコンテストルール](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#contest-rules-for-video-submissions/)
- [参加できるのは誰ですか?](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#who-can-compete/)
- [動画の要件](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#video-requirements/)
- [動画の応募方法](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#how-to-submit-your-video/)
- [受賞したかどうかはどうすれば分かりますか?](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#how-will-i-know-if-ive-won/)
- [動画はどのように評価されますか?](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#how-will-the-videos-be-graded/)
- [受賞の可能性を高めるには何ができますか?](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#what-can-i-do-to-improve-my-chances-of-winning/)
- [審査員紹介](https://bitwarden.com/ja-jp/resources/securitys-got-talent/#meet-the-judges/)
## コンテストのカテゴリと賞品
賞品総額25,000ドル
- 総合最優秀動画
- 金賞:賞金7,000ドル
- 銀賞:賞金5,500ドル
- 銅賞:賞金3,500ドル
- 最優秀技術説明賞:3,000ドル
- 最優秀ビジュアル賞:2,000ドル
- 最もクリエイティブな動画賞:2,000ドル
- 最も熱意のある動画賞:2,000ドル
受賞者は8月23日のライブイベントで発表されます。 [今すぐ登録](https://hopin.com/events/securitys-got-talent)!
## Contest rules for video submissions
### Who can compete?
- Anyone 18 years or older, anywhere in the world, is encouraged to participate
- Only one video submission per participant will be considered
- Bitwarden employees and associated vendors cannot participate
### Video requirements
- Video must be uploaded to YouTube
- Video must be 90 seconds or under
- Video dimension requirements: 16x9, 9x16, or square
- Use [this graphic template](https://drive.google.com/drive/folders/1Vdp73-IbHcb8PS6hu4UHJ6hvg4hw_HTZ?usp=sharing) for the thumbnail of your video
- Use #securitysgottalent as the first hashtag in your video description
- Make sure your video and audio are copyright free and you own all rights to your submission
- You may have as many people participate in making your video as you would like, however, only one person can receive the prize should your video be selected
- You do not have to be visible in your video if you don't want to, feel free to get creative!
- Subscribe and follow Bitwarden on [YouTube](https://www.youtube.com/c/Bitwarden/videos), [Twitter](https://twitter.com/Bitwarden), [LinkedIn](https://www.linkedin.com/company/bitwarden1/), [Instagram](https://www.instagram.com/bitwarden/), and [Facebook](https://www.facebook.com/bitwarden) to stay up-to-date on the competition
Mentioning Bitwarden by name is not required, however, mentioning or showing other password managers will disqualify your video from the competition.* *By submitting your video to this competition you grant Bitwarden the right to use your video on our official channels.
### How to submit your video
1. Email the link to your YouTube video to [social@bitwarden.com](https://bitwarden.com/ja-jp/mailto:social@bitwarden.com/) by the end of the day on **August 13, 2023** 11:59 p.m. PT
2. Make the subject line in your email “Bitwarden Security’s Got Talent Submission”
3. Include a copy of the raw file of your video (you can upload it to a service like Google Drive or Dropbox)
4. Include where you first heard about this competition
Bitwarden reserves the rights to your video once it is submitted to this competition. By submitting to this contest, your video may be featured by Bitwarden.
### How will I know if I’ve won?
- Winners will be notified via the email address used for the submission
- Winners will be announced on August 23, 2023 at a live virtual event featuring white hat hacker and competition judge Rachel Tobac. [Register now](https://hopin.com/events/securitys-got-talent)!
### How will the videos be graded?
All videos will be reviewed and judged by a panel of cybersecurity and password manager experts. The final decision will be made through a combination of the panelists' votes and the number of likes on your YouTube video.
### What can I do to improve my chances of winning?
Get out there and promote your video! A significant portion of the final decision will take into account the most popular YouTube videos submitted to this competition. Make sure you include the hashtag #securitysgottalent on your social media posts!
**こちらの**[**動画コンテストのプレイリスト**](https://www.youtube.com/watch?v=km2Kl3HLviU&list=PL-IZTwAxWO4XXXRxklnbXVMpGaSi0m-lv&index=2)**で例を確認し、お気に入りに「いいね」しましょう!**
審査員は、受賞者を決定する際に最も人気のある動画を考慮します。
## 審査員の紹介

[](https://www.youtube.com/watch?v=7D4Ay12m_vs)
*[Watch on YouTube](https://www.youtube.com/watch?v=7D4Ay12m_vs)*
Rachel Tobacを[Twitter](https://twitter.com/RachelTobac) と [LinkedIn](https://www.linkedin.com/in/racheltobac/)
Michael Crandellを[LinkedIn](https://www.linkedin.com/in/michaelcrandell/)
Brian Gentryを[LinkedIn](https://www.linkedin.com/in/brian-gentry-774b62a/)
---
URL: https://bitwarden.com/ja-jp/resources/self-host-bitwarden-on-kubernetes-using-a-helm-chart/
---
# Helmチャートを使用してKubernetes上でBitwardenをセルフホストする
Bitwardenが開発したHelmチャートを使用して、パブリッククラウドまたはオンプレミスのプライベートクラウドにあるKubernetes環境でBitwardenをセルフホストします。
---
パブリッククラウドまたはオンプレミスのプライベートクラウドにあるKubernetes環境でBitwardenをセルフホストしたいお客様向けに、Bitwardenが開発したHelmチャートがデプロイプロセスを支援し、さまざまなタイプのKubernetes環境で使用できます。
Bitwardenをセルフホストすると、データの保存方法と保護方法をより細かく制御でき、お客様自身がサーバーの保守とデータセキュリティの両方を担うことができます。これは、厳格なデータ管理基準やポリシーが求められる業界のお客様にとって重要です。

**Kubernetes**(K8sとも呼ばれることが多い)は、スケーリング、負荷分散、自己修復など、クラウドコンピューティングに不可欠な多くの機能を備えたオープンソースのコンテナオーケストレーターです。**Helm**はKubernetes向けのパッケージマネージャーであり、Kubernetesアプリケーションの定義、インストール、アップグレードのプロセスを簡素化します。**Helmチャート**は、設定手順やマップを含む、関連する一連のKubernetesリソースを記述したYAMLファイルのコレクションで、シンプルなアプリケーションにも複雑なアプリケーションにもデプロイに使用できます。
## 目次
[Helmチャートを使用してBitwardenをKubernetesにインストールするメリット](https://bitwarden.com/ja-jp/resources/self-host-bitwarden-on-kubernetes-using-a-helm-chart/#the-benefits-of-using-the-helm-chart-to-install-bitwarden-to-kubernetes/)
[連携の詳細](https://bitwarden.com/ja-jp/resources/self-host-bitwarden-on-kubernetes-using-a-helm-chart/#integration-details/)
## Helmチャートを使用してBitwardenをKubernetesにインストールするメリット
- 既存のKubernetesインフラストラクチャにBitwardenをインストールする
- BitwardenパスワードマネージャーとBitwardenシークレットマネージャーをセルフホストして、データの管理方法をより細かく制御する
- マルチクラウドやハイブリッドクラウドのサポートなど、Kubernetesを使用するメリットを得る
## 連携の詳細
KubernetesデプロイメントにBitwardenをインストールする方法は、クラウドプロバイダーによって異なります。以下についての手順とドキュメントを利用できます:[汎用インストール](https://bitwarden.com/ja-jp/help/self-host-with-helm/)、[Azure AKS](https://bitwarden.com/ja-jp/help/azure-aks-deployment/)、[OpenShift](https://bitwarden.com/ja-jp/help/openshift-deployment/)、および[AWS EKS](https://bitwarden.com/ja-jp/help/aws-eks-deployment/)。
Bitwardenクライアント(Web、モバイル、ブラウザ、デスクトップアプリ、CLI)は、セルフホスト環境のアドレスを参照するように設定できるため、エンドユーザーは簡単にインストールと更新を行えます。
## 追加リソース:
- [ヘルプ:Helmでセルフホストする](https://bitwarden.com/ja-jp/help/self-host-with-helm/)
- [ヘルプ:組織をセルフホストする](https://bitwarden.com/ja-jp/help/self-host-an-organization/)
- [ヘルプ:ホスティングに関するFAQ](https://bitwarden.com/ja-jp/help/hosting-faqs/)
- [ブログ:KubernetesでBitwardenをセルフホストする](https://bitwarden.com/ja-jp/blog/self-host-bitwarden-in-kubernetes/)
- [ブログ:新提供開始:Bitwardenシークレットマネージャーのエンタープライズセルフホスティング](https://bitwarden.com/ja-jp/blog/enterprise-self-hosting-for-bitwarden-secrets-manager/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/september-2023-spotlight-sso-on-trusted-devices/
---
# 2023年9月スポットライト:リリースされたばかり - 信頼済みデバイスでの SSO!
信頼済みデバイスによる、簡単・高速・大規模対応の SSO
---
## 注目のハイライト
[](https://bitwarden.com/blog/enable-passkeys-with-bitwarden-passwordless-dev/)
*Bitwarden Passwordless.dev で .NET のパスキーを有効化*
Bitwarden Passwordless.dev .NET SDK の最近のリリースを受けて、ASP.NET アプリケーション内でこれを使用して[パスキーを有効化する方法](https://bitwarden.com/ja-jp/blog/enable-passkeys-with-bitwarden-passwordless-dev/)をごく簡単に紹介します。パスキーは新しい W3C 標準(WebAuthn)で、パスワードを不要にし、ユーザーがデバイス上の生体認証で安全に認証できるようにします。
[](https://bitwarden.com/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)
*エンタープライズ向けパスワードレス SSO で信頼済みデバイスを使用する*
信頼済みデバイスで SSO を使用すると、Bitwarden ユーザーはパスワード不要で保管庫にすばやくアクセスできます。このクイックガイドで、信頼済みデバイスで[SSO を有効化する方法](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)を確認して始めましょう。
## この更新情報を気に入りましたか?今すぐご購読ください。
*最新の製品更新情報、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他の Bits and Bites
[Bitwarden を使った X の2段階ログイン](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)
著名な X アカウントへのフィッシング攻撃が続く中、二要素認証、つまり2段階ログインの設定が最善の防御策です。この記事では、Bitwarden と組み込みの Bitwarden Authenticator を使用して、[X アカウントの2段階ログイン](https://bitwarden.com/ja-jp/blog/two-step-login-with-twitter-and-bitwarden/)を設定する手順を紹介します。
[開発者向けシークレット管理に関する投票調査](https://bitwarden.com/ja-jp/resources/developers-secrets-management-poll/)
Bitwarden は 100 名以上の開発者を対象に、シークレット管理に関する実践、課題、懸念、およびマシン間認証情報を大規模に保護する方法について調査しました。この[投票調査](https://bitwarden.com/ja-jp/resources/developers-secrets-management-poll/)の結果が、開発者のシークレット管理ニーズが急速に高まっていることをどのように示しているかをご覧ください。
[ビジネスに最適なエンタープライズ向けパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
選択肢が多いため、ビジネスに最適なパスワードマネージャーを見極めるのは大変な作業に思えるかもしれません。しかし、そうである必要はありません。この資料では、IT 意思決定者(ITDM)が選択肢を絞り込み、ビジネスニーズを満たすパスワードマネージャーを見つけるうえで考慮すべき[重要な要素](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)について詳しく解説しています。
[強固なセキュリティスタックの構築](https://bitwarden.com/ja-jp/blog/building-a-strong-security-stack/)
サイバーセキュリティ意識向上月間を記念して、Bitwarden コミュニティで実施された[調査](https://bitwarden.com/ja-jp/blog/building-a-strong-security-stack/)から、ユーザーに好まれているサイバーセキュリティアプリケーションが明らかになりました。
[パスワードレスの未来:パスキーに関する総合FAQ](https://bitwarden.com/ja-jp/resources/passkeys-faq/)
パスキーは、アカウントへアクセスするためのより便利で堅牢な方法を提供し、従来の認証や二要素認証に伴うリスクを軽減します。パスキーを初めて使う方も、知識をさらに深めたい方も、この[FAQガイド](https://bitwarden.com/ja-jp/resources/passkeys-faq/)で必要な情報を確認できます。
[InMotion Hosting、セキュリティ重視の文化の一環としてBitwardenを導入](https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/)
InMotion Hostingはバージニア州を拠点とする、ビジネス向けのウェブホスティングサービスです。以前、同社はパスワード管理にKeePassを利用していました。InMotionが[Bitwardenに移行した](https://bitwarden.com/ja-jp/resources/inmotion-hosting-embraces-bitwarden/)理由をご覧ください。
## メディア注目記事
今月のニュースレターでは、受賞歴のある著者Jack Wallen氏をご紹介します。氏は、[カスタムフィールドの作成方法に関するハウツーガイド](https://www.zdnet.com/article/how-to-create-custom-fields-in-bitwarden-password-manager-and-why-you-should/)を包括的に解説し、それによって保管庫内の情報をより整理し、詳細に管理できる方法を詳しく説明しています。
## Bitwarden 101
管理者またはエンドユーザーとしてBitwardenパスワードマネージャーを始める方法を紹介する短い動画シリーズ、[Bitwarden 101](https://bitwarden.com/ja-jp/learning/#tag:bitwarden-101/)をご覧ください。
## 今後のイベントに参加
[](https://bitwarden.com/open-source-security-summit/)
*Open Source Security Summit 2023*
第4回Open Source Security Summitは、ビジネスリーダー、業界のビジョナリー、テクノロジーユーザーが集い、オープンソースセキュリティソリューションの今後の道筋を描き、その未来に光を当てる無料のバーチャルイベントです。[**今すぐ登録**](https://bitwarden.com/ja-jp/open-source-security-summit/)して、オープンソースセキュリティの進歩や、オープンソースツールの活用によって顧客や消費者との信頼を築く方法をご確認ください。
- [**毎週のライブデモ:**](https://bitwarden.com/ja-jp/bitwarden-demo/)**毎週水曜日 午後12時(EDT)** Bitwardenパスワードマネージャーのビジネス向け機能と性能をライブでご紹介します。ライブQ&Aで質問もできます。
- [**Vault Hours:**](https://www.crowdcast.io/c/bitwarden-vault-hours-35)**9月29日 午後12時(EDT)** Bitwarden版の「オフィスアワー」として、共同での対話に参加し、Bitwardenチームに質問したり、ライブでフィードバックを共有したりできます。
今回は以上です。その他の製品アップデートやオンラインセキュリティのヒントについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。
**それでは、また次回。**
Bitwardenチーム
## Bitwardenが2023年の「働きがいのある会社」に認定されました!
Bitwardenチームへの参加に興味がありますか?[採用情報ページ](https://bitwarden.com/ja-jp/careers/)で募集中のポジションをご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/september-2025-spotlight-big-news-easy-tips/
---
# 2025年9月の注目情報:大きなニュースと簡単なヒント
## 注目ハイライト
#### **認証情報交換プロトコル**
Apple iOS 26は、認証情報交換プロトコル(CXP)を実装した初の主要プラットフォームであり、Bitwardenもこの業界標準をいち早くサポートしています。この更新はパスキー普及の転換点となり、パスワード管理アプリ間でパスワードとパスキーを安全に移行できるようにします。
- [CXP更新に関する4分間のVault Hoursセグメントをご覧ください。](https://www.youtube.com/watch?v=FGJ50Zkzrjc&t=447s)
- [iOS 26でアプリ間のパスキーとパスワードを移行しましょう。](https://bitwarden.com/ja-jp/blog/security-vendors-join-forces-to-make-passkeys-more-portable-for-everyone/)
## プロ向けヒント
#### **クレジットカードの自動入力がAndroidに対応**
Androidでのショッピングがさらに簡単になりました。クレジットカード情報をすぐに自動入力できます。この短い1分動画をご覧ください。
#### **カスタムフィールドの使い方をご存じですか?**
この短いVault Hoursデモで、[カスタムフィールドの設定と使い方](https://www.youtube.com/watch?v=FGJ50Zkzrjc&t=1053s)を学びましょう。オンラインでピザを注文する実例付きです。お見逃しなく!
#### **Bitwardenパスワードマネージャーで、よりスマートな旅を**
Bitwardenはパスワードだけのためのものではありません。パスポート、ビザ、ロイヤルティID、ロッカーコードを保存し、すべてを旅行用の専用フォルダーに整理できます。[重要な情報を安全に保管](https://bitwarden.com/ja-jp/blog/take-off-with-autofill-for-travel-sites/)して、一か所にまとめましょう。
#### **コミュニティからのアドバイス:保管庫からロックアウトされないために**
Bitwardenコミュニティから実績のある対策を学び、いつでも[認証情報に安全にアクセスできる](https://www.youtube.com/watch?v=FGJ50Zkzrjc&t=1647s)ようにしましょう。追加のプロ向けヒント:[Bitwardenセキュリティ準備キット](https://bitwarden.com/ja-jp/resources/bitwarden-security-readiness-kit/)もお試しください。
## 見逃した方へ
#### **ライブデモに参加する**
- [**個人ユーザー向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/user-demo/):Bitwardenパスワードマネージャーの基本を学べます。毎週水曜日午前11時(米国東部時間)開催。
- [**管理者向け製品ディープダイブ**](https://bitwarden.com/ja-jp/events/weekly-demo/):Bitwardenを使い始める企業に最適です。毎週水曜日正午12時(米国東部時間)開催。
#### **質問がありますか?Smart Searchをお試しください!**
Bitwarden.comで[Smart Search](https://bitwarden.com/ja-jp/events/weekly-demo/)が登場しました。Bitwardenの信頼できる情報のみを使用して質問に回答する、AI搭載の検索ツールです。この1分間の動画では、[新しいSmart Searchツールの使い方を今すぐ確認できます。](https://www.youtube.com/watch?v=ExOdHDgtt1Y&t=2767s)
**ご質問やサポートが必要ですか?**[Bitwardenサポートチーム](https://bitwarden.com/ja-jp/help/)までお問い合わせください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/setting-up-administrative-accounts-with-lesser-privileges/
---
# 権限を抑えた管理用アカウントの設定
## 権限を抑えた管理用アカウントの設定
Bitwarden [メンバーの役割](https://bitwarden.com/ja-jp/help/user-types-access-control/)には、構成可能なカスタムメンバー役割(Enterprise のみ)を含む、事前定義済みの権限セットが 4 つ含まれています。ロックアウトを防ぎ、ユーザーアカウント管理を可能にするため、所有者と管理者にはデフォルトで完全な管理アクセス権が付与されています。
ユーザーが組織全体に対して日常的に持つアクセス権を制限するには、所有者アカウントにサービスアカウントのメールアドレスを設定できます。これらは通常はアクセスせず、すべての保管庫データに一度にアクセスする必要があるタスクを実行する場合にのみ使用します。また、管理者アカウントは、特定の権限セットを持つカスタムメンバー役割に権限を下げることができます。
このガイドでは、所有者アカウントの保管および承認の仕組みがすでに決定されていることを前提としています。管理者アカウントをカスタム役割に変更している間は、所有者アカウントにログインしたままにしておくことをお勧めします。
### **カスタムメンバー役割の定義**
以下のカスタムメンバー役割は、ユーザーの管理者メンバー役割に置き換わります:
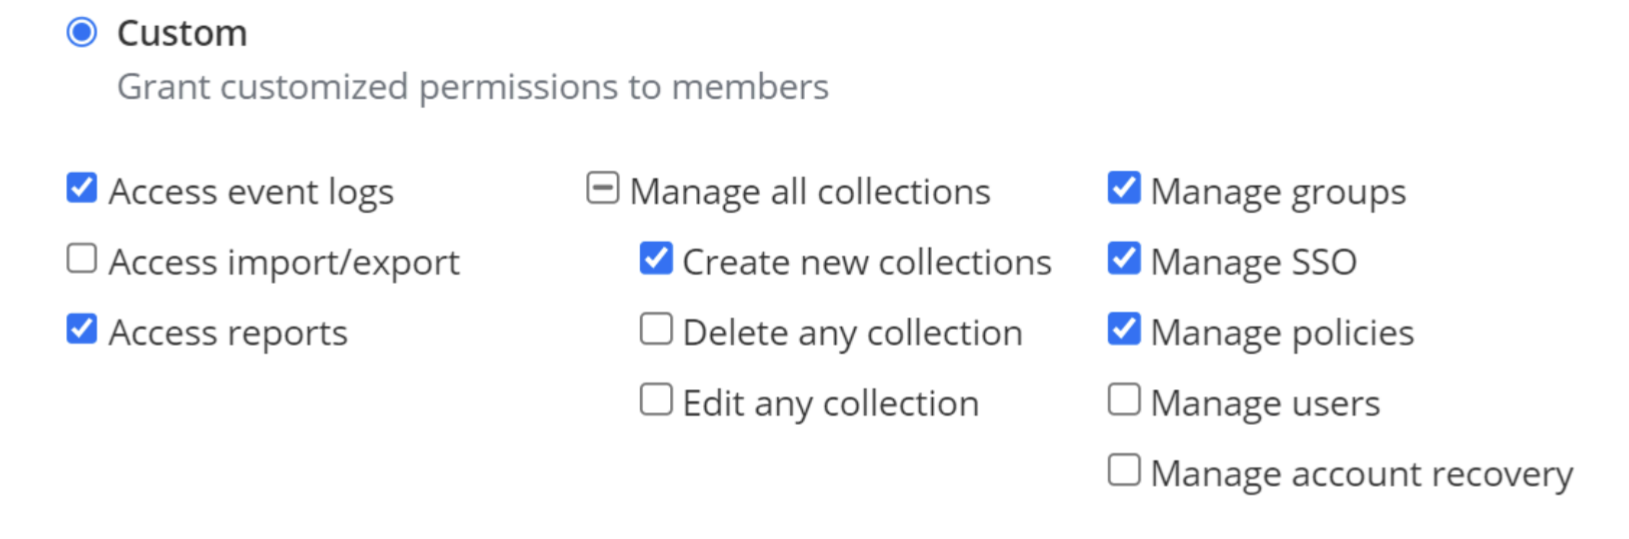
**次のいずれかのボックスにチェックを入れます:**
- イベントログへのアクセス
- レポートへのアクセス
- 新しいコレクションの作成
- グループの管理
- SSO の管理
- ポリシーの管理
上記のいずれのオプションも、追加の保管庫アイテムへのアクセス権を付与しないことに注意してください。
### **サービスアカウントとして所有者メンバー役割を使用する**
管理者ユーザーの権限を下げた後は、いくつかのタスクは、それらのタスクに必要な暗号化または API 権限のため、所有者アカウントでのみ実行できます。該当するタスクは次のとおりです:
- 組織保管庫のインポート/エクスポート
- 割り当てられていないコレクションの編集/削除
- アカウント復旧
- 手動のユーザーオンボーディング/オフボーディング
- 組織 API キーへのアクセス
### **部門長/マネージャーの権限**
管理者ユーザーをこのカスタムメンバー役割に変更したら、各コレクションへのアクセスを管理する担当者を指定する必要があります。この設定には、「部門長」にどの程度のアクセス権を付与するかに応じて、2 つの方法があります。
#### **コレクションの「管理可能」権限**
部門長に、管理してもらいたい任意のコレクションに対する「管理可能」[権限](https://bitwarden.com/ja-jp/help/user-types-access-control/#permissions/)を付与します。
#### **部門長が新しいコレクションを作成できるようにする**
「部門長」が現在割り当てられているコレクションの管理に加えて、新しいコレクションを作成できる必要がある場合は、2 つの選択肢があります。
#### **すべてのユーザーにコレクションの作成を許可する**
管理者コンソールで、**設定 > 組織情報**に移動します。そこから、コレクションの作成と削除を所有者と管理者に制限するかどうかを決定できます。すべてのユーザーがコレクションを作成できるようにする場合は、このボックスのチェックを外して保存します。

#### **指定したメンバーにコレクション作成を制限する**
コレクション管理オプションがオンの場合に部門長が新しいコレクションを作成できるようにするには、これらのメンバーに次のカスタム役割も付与する必要があります:

これらのメンバーには、既存のコレクションについては引き続き「管理可能」権限を付与する必要がありますが、自分が作成した新しいコレクションについては直ちに「管理可能」が付与されます。
### 追加リソース
#### ラーニングセンターのモジュール
- 動画シリーズ:[管理者として始める](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-an-administrator/)
- [メンバー、グループ、コレクションの拡張](https://bitwarden.com/ja-jp/learning/scaling-user-roles-groups-and-collections/)
#### ヘルプ記事
- [メンバーの役割と権限](https://bitwarden.com/ja-jp/help/user-types-access-control/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/shadow-ai-security/
---
# Shadow AI security: Why access governance is the real problem
Shadow AI security extends well beyond data leakage. Unmanaged agents inherit user permissions, create persistent tokens, and generate credentials that outlast workflows.
---
## Key takeaways
- Shadow AI security extends well beyond data leakage. Unmanaged agents inherit user permissions, create persistent tokens, and generate credentials that outlast the workflows that created them.
- Non-human identities (NHIs) created by AI tools often lack a designated owner, making them invisible to standard access reviews.
- Secret and credential sprawl across low-code tools, browser extensions, and embedded AI features creates compliance blind spots that SOC 2, HIPAA, and NIST frameworks were not designed to catch.
- Blocking unauthorized AI tools alone does not address the access governance problem; visibility, identity ownership, least-privilege policies, and credential rotation are required.
- Bitwarden Secrets Manager provides the operational layer for credential governance, secure sharing, and API-backed integrations that connect shadow AI security to a broader identity strategy.
Shadow AI is no longer just about what employees share with chatbots. Unsanctioned AI agents now interact with SaaS applications, call internal APIs, and write to production systems, inheriting user permissions, generating persistent tokens, and creating credentials that outlast the workflows that produced them. The data leakage problem has not gone away, but in 2026, it represents the surface layer of a deeper access governance challenge that most organizations are not yet equipped to address.
This page is a governance guide for CISOs, [identity and access management (IAM) leaders](https://bitwarden.com/ja-jp/products/business/), and security architects who need a framework for bringing shadow AI security under control: not just at the data layer, but at the identity layer.
## What is shadow AI security?
Shadow AI security refers to the risk management and governance practices required to address unsanctioned AI tools, embedded AI features, and autonomous AI workflows operating outside formal organizational review.
Like shadow IT before it, shadow AI includes any AI capability employees adopt without security or procurement approval: unauthorized chatbots, AI-assisted browser extensions, embedded AI features inside approved SaaS products, and personal AI accounts used for work tasks. The relationship between shadow IT and shadow AI is direct: shadow AI extends the same access and visibility problems, but adds new dimensions that existing governance playbooks were not built to handle.
Shadow AI security extends shadow IT governance in three important ways:
- **Model behavior as a risk variable.** AI tools make decisions and take actions that a human SaaS user would not.
- **Delegated access.** The AI tool acts on behalf of a user, often with permissions broader than the task requires.
- **Non-human identities.** Service accounts, API tokens, and machine credentials accumulate outside the standard IAM lifecycle.
Organizations have established playbooks for mitigating shadow IT risks. Shadow AI requires deliberate expansion of those practices to cover the identity and access layer, not just data handling.
## How shadow AI creates access governance problems
When AI moves from conversational to agentic, the risk profile changes entirely. Agentic AI workflows are automated sequences where AI tools take actions across multiple systems. They do not just receive data. They interact with SaaS applications, call internal APIs, write to databases, and trigger downstream processes. When those workflows are unsanctioned, the organization has no visibility into what permissions they hold or how long they remain active.
### **Shadow AI becomes shadow access when tokens persist**
When an employee connects an AI agent to a work application, that connection typically generates an API token or OAuth credential. The employee may leave the project or the organization. The token remains.
Persistent tokens mean persistent access. Unlike a user account deprovisioned when an employee leaves, tokens created by unsanctioned AI tools may never appear in an access review. They are not tied to an identity that HR systems track and do not expire unless the application enforces rotation.
For organizations subject to [SOC 2 or HIPAA access control requirements](https://bitwarden.com/ja-jp/compliance/), untracked persistent tokens represent direct compliance exposure. NIST access management controls emphasize accountability: every access path should have a documented owner and a defined review cycle. Tokens generated by shadow AI workflows fall outside the scope of this standard by default.
### **Agentic workflows create ghost credentials**
Persistent tokens are one part of the problem. The other is what practitioners call ghost credentials: API keys, secrets, and service account credentials generated by AI-assisted workflows with no designated human owner.
Ghost credentials accumulate quickly. Consider a common scenario: a developer uses a low-code automation tool to connect an AI agent to a production database. The project ships. Automation is forgotten. The credential is not. Six months later, that credential still has write access to a production system, appears in no access inventory, and no one on the team remembers it exists. Each unmanaged credential is a potential entry point with no monitoring, no rotation policy, and no owner.
> "Each unmanaged credential is a potential entry point with no monitoring, no rotation policy, and no owner."
Addressing credential sprawl requires more than awareness. It requires infrastructure for centralized secrets management, ownership assignment, and automated rotation.
## Shadow AI security risks: Where exposure accumulates
Shadow AI security risks accumulate across five interconnected areas. Understanding where they originate makes it possible to address them systematically.
**Unsanctioned AI tools.** Employees adopt AI tools (chatbots, coding assistants, AI-enabled browser extensions, and embedded AI features inside approved SaaS applications) without formal review. Many unauthorized AI tools request broad permissions during installation, exposing access before the security team is aware that the tool exists.
**Unmanaged non-human identities (NHIs).** Each AI integration creates an NHI: a service account, OAuth application, or API client that does not map to human identity lifecycle processes. Without a dedicated process, NHIs accumulate without visibility. For teams working to uncover shadow IT and unauthorized applications, NHI inventories are often the most revealing starting point.
The next three risk areas tend to compound each other.
**Secret and credential sprawl** happens fast. AI-assisted workflows generate API keys and secrets that are then hard-coded in scripts, saved in messaging tools, or left in code repositories. AI-assisted coding tools accelerate that sprawl faster than manual governance processes can follow.
**Overbroad permissions** make the sprawl worse. AI agents frequently inherit the full permissions of the user who connected them. An agent that only needs read access to a calendar may end up with write access to email, files, and contacts — a mismatch that may go unnoticed until the agent is compromised or triggers an unintended action.
**Weak monitoring** means it often stays unnoticed. Standard user activity monitoring is designed for human behavior patterns. AI agents running automated workflows generate access patterns that standard controls do not reliably detect, leaving teams without visibility into what those agents are actually doing.
These risk areas compound when agents connect to real systems. Prompt injection attacks, in which malicious input manipulates an AI agent into taking unintended actions, become more consequential when the agent has broad, unmonitored access. Token theft affecting an NHI with no owner may go undetected indefinitely. Machine-to-machine authentication issues within multi-agent workflows can silently propagate access errors across connected systems. AI agent security, in practice, is inseparable from the access governance controls that surround it.
### **Approved apps are not the same as approved access**
One risk area deserves particular attention: the exposure within applications that the security team has already approved. Enterprise SaaS platforms increasingly embed AI features (assistants, automated summaries, workflow automation) that run using the permissions of the connected user account.
An employee who turns on an embedded AI feature inside an approved application may grant that feature access to sensitive information across the entire platform. Approved application status does not guarantee appropriate access scoping for every feature within it. AI access controls need to be applied at the feature level, not just the application level.
## Shadow AI governance: Moving beyond tool blocking
Blocking unauthorized AI tools is a necessary baseline, but not a complete strategy. Employees find workarounds, new AI features appear inside applications the organization has already approved, and the shadow AI attack surface grows regardless of how robust the block list is. Effective shadow AI governance requires shifting focus from what tools are allowed to who owns the identities those tools create.
### **Identity ownership is the missing control**
The question is not only which AI tools are approved. It is which identities have access to which systems, and who owns them.
| Unsanctioned AI tools | Block at network or endpoint level | Publish approved AI tools with clear onboarding paths; monitor for NHIs from unapproved sources | Reduces shadow adoption without productivity friction |
|------|------|------|------|
| Persistent tokens and OAuth credentials | Periodic manual audits | Automated NHI inventory with ownership assignment and expiry enforcement | Continuous visibility; eliminates orphaned credentials |
| Secret and credential sprawl | Developer education | Centralized secrets management with rotation policies and audit logs | Audit-ready credential governance at scale |
| Overbroad agent permissions | Policy acknowledgment at tool approval | Least-privilege access scoping enforced at integration layer | Limits blast radius of compromised or misbehaving agents |
| Embedded AI features in approved apps | Assume approved app = approved features | Feature-level access review; treat AI features as new integrations | Closes the gap between app approval and access scoping |
Every AI-connected workflow should have a documented owner, scoped permissions, a credential rotation schedule, and active monitoring. These are the same requirements that apply to any privileged access path and form the foundation of enterprise IAM at scale.
> "Every AI-connected workflow should have a documented owner, scoped permissions, a credential rotation schedule, and active monitoring."
## Where Bitwarden fits in a shadow AI strategy
Applying these governance principles at scale requires the right infrastructure, purpose-built for the credential and identity layer where shadow AI risk accumulates. Bitwarden addresses the operational layer of shadow AI security: the secret and credential governance, secure sharing, and secrets management infrastructure that IAM programs require to extend their reach to AI-generated credentials and NHIs.
[Bitwarden Secrets Manager](https://bitwarden.com/ja-jp/products/secrets-manager/) provides centralized management for the API keys, tokens, and secrets that AI workflows generate and consume. It supports developer security workflows through [a public API](https://bitwarden.com/ja-jp/help/api/), enabling automated credential rotation and programmatic access controls that integrate with existing DevOps pipelines.
The identity governance layer connects via SCIM, extending access governance processes from human identities to the service accounts and API clients created by AI tools. As a zero-knowledge security model with an [open source codebase](https://bitwarden.com/ja-jp/open-source/), Bitwarden gives security teams the ability to inspect and verify the implementation, not just take it on attestation, which matters for organizations with compliance obligations under SOC 2, HIPAA, or NIST frameworks. For teams evaluating consolidated access management across human and non-human identities, Bitwarden provides a platform that spans both.
**Enterprise scenario:** A financial services organization discovers during a SOC 2 audit that AI-assisted development workflows have generated API keys stored across code repositories, messaging platforms, and developer environments. Using Bitwarden Secrets Manager, the team centralizes those credentials, assigns ownership, implements automated rotation, and establishes audit logging, consolidating a scattered credential environment into a governed access program. The same infrastructure will serve as the approved path for new AI integration credentials going forward.
## Frequently asked questions
**What is shadow AI?** Shadow AI refers to AI tools, features, and workflows that employees adopt and use without formal security or procurement review. This includes unauthorized chatbots, AI-enabled browser extensions, embedded AI features inside approved SaaS platforms, and personal AI accounts used for work tasks. Shadow AI governance is the practice of bringing those tools and their associated identities under organizational control.
**How is shadow AI different from shadow IT?** Shadow IT refers broadly to unsanctioned software and services. Shadow AI extends those same access and visibility problems but introduces additional dimensions: model behavior as a risk variable, delegated access acting on behalf of users, and non-human identities that accumulate outside standard IAM lifecycle processes.
**What are the biggest shadow AI security risks?** The most significant risks are persistent token sprawl, ghost credentials with no designated owner, unmanaged non-human identities, overbroad agent permissions, and weak monitoring for automated AI workflows. These risks compound when agentic AI tools connect to real systems with broad, unmonitored access.
**What are non-human identities in the context of AI security?** Non-human identities (NHIs) are the service accounts, API clients, and OAuth applications that AI tools create when connecting to enterprise systems. Unlike human user accounts, NHIs are not tied to identity lifecycle processes like onboarding and deprovisioning, making them easy to overlook in access reviews.
**How does prompt injection relate to shadow AI security?** Prompt injection is an attack where malicious input manipulates an AI agent into taking unintended actions. The risk scales with the level of access the agent holds. When shadow AI tools operate with broad, unmonitored permissions, a successful prompt injection attack can have significant downstream consequences across connected systems.
**What is machine-to-machine authentication, and why does it matter for AI governance?** Machine-to-machine authentication refers to the credentials and protocols that allow AI agents and automated systems to authenticate to each other without human involvement. In multi-agent workflows, weak or misconfigured machine-to-machine authentication can silently propagate access errors across connected systems, a risk that standard user-focused monitoring is not designed to detect.
**How does Bitwarden Secrets Manager support shadow AI governance?** Bitwarden Secrets Manager provides centralized management for the API keys, tokens, and secrets that AI workflows generate and consume. It supports automated credential rotation, programmatic access controls, SCIM-based integration with enterprise identity providers, and audit logging, giving security teams the infrastructure to bring AI-generated credentials under governance without slowing development teams down.
The same access governance disciplines that effective IAM programs have always depended on (visibility, ownership, least privilege, and continuous monitoring) apply directly to the non-human identities and secrets that shadow AI creates.
See how Bitwarden Secrets Manager gives security teams centralized control over the credentials, tokens, and non-human identities that AI workflows create. Get started building a governed access program today.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/shared-account-password-management/
---
# Shared account password management: Mastering team workflows and security
Shared account password management breaks down when teams rely on spreadsheets, pinned messages, and ad hoc workarounds. Learn how to manage it today.
---
Shared account password management breaks down when teams rely on spreadsheets, pinned messages, and ad hoc workarounds. [A dedicated password manager](https://bitwarden.com/ja-jp/products/business/) provides organizations with a stronger foundation: centralized credentials, clear access controls, and full visibility across every team.
This guide covers the core practices for implementing secure password sharing, such as the importance of having the right tools, clear policies, and features like secure sharing links and two-factor authentication (2FA) that together build a system teams can actually rely on.
## Consolidate access with a centralized vault
A business-grade password manager is the foundation for secure credential sharing across teams. Bitwarden provides a centralized, encrypted vault where teams can share access safely, efficiently, and with complete visibility.
Before migrating, run a source-of-truth audit: map every shared spreadsheet or pinned message currently in use, surface shadow credentials, and remove redundant logins before they carry over into the new system. [Bitwarden Access Intelligence](https://bitwarden.com/ja-jp/products/access-intelligence/) takes this further by continuously uncovering shadow IT, applications unknown to IT that employees are actively using, and surfacing at-risk credentials like weak, reused, or exposed passwords across the organization. Bitwarden includes features purpose-built for team collaboration:
- Shared collections that organize credentials by team or function
- Granular access controls that grant exactly the right permissions to each person
- Single sign-on capabilities that streamline authentication across tools
Teams get the seamless collaboration they need while maintaining complete visibility and control.
## Organize shared passwords with collections
Once the vault is in place, collections give every credential a clear home. By grouping passwords into dedicated collections, one for each team or function, organizations give users fast access to what they need while keeping credentials neatly compartmentalized.
Mirror the organizational chart within the collection structure so users find what they need exactly where they expect it. Separate collections for developers, management, and operations each contain only the passwords that the group needs.
> Collections turn credential sprawl into a system: organized, auditable, and ready to scale.
New team members can be onboarded quickly with the right permissions already in place, and managers get clear visibility into which credentials belong to which groups.
Collections also make it easier to rotate access when responsibilities shift or team members transition. Everything stays organized, auditable, and ready to scale as the organization grows.
## Apply least privilege access to shared credentials
With collections in place, the next step is deciding what goes in them. Strategic shared account password management means giving teams access to what they need and nothing more. This approach, known as least privilege access, streamlines how organizations manage permissions while keeping sensitive information secure.
Assign a collection lead for each department to verify that every team member has the specific permissions required for their software stack. Bitwarden enforces this through granular controls:
- Assign specific passwords to specific people
- Restrict management-level credentials to authorized users only
- Adjust permissions as roles and responsibilities change
Limiting shared credentials to those genuinely needed for daily collaboration keeps credential management straightforward and the system easier to scale.
## Generate strong passwords for every shared account
Strong shared credentials start at creation. [Built-in password generators](https://bitwarden.com/ja-jp/password-generator/) give teams consistently strong, unique passwords across every account without the guesswork. Make automated generation a standard policy across the organization.
Team members should also invest time in creating their main password: a strong, unique, and memorable credential that serves as the gateway to the vault itself.
## Reset shared passwords during onboarding and succession
Strong credentials need active maintenance. When team members transition to new roles, rotating the passwords they had access to is the fastest way to maintain the integrity of shared credentials. Built-in auditing, [event logs](https://bitwarden.com/ja-jp/products/enterprise/), and access reports give IT teams a precise record of which passwords each person accessed, so deprovisioning becomes straightforward.
Organizations can move quickly without worrying about what might have been copied or shared outside the vault.
## Share credentials securely outside the organization
Internal access controls handle credentials within the vault. For sharing sensitive information outside the organization, [Bitwarden Send](https://bitwarden.com/ja-jp/products/send/) gives teams a controlled, encrypted option. No vault account is required on the recipient's end. Each Send supports:
- Up to 10,000 encrypted characters of text
- Attachments up to 500 MB (100 MB on mobile)
- Optional password protection
- Expiration timers that automatically revoke access after a defined period
A link that expires in 24 hours is more secure than one set to 30 days by default, and generating a new Send when access is needed again takes seconds.
## Secure vault access with two-factor authentication
Two-factor authentication requires users to verify their identity with a second factor in addition to their main password: something they know and something they have, such as a phone or an [authenticator app](https://bitwarden.com/ja-jp/products/authenticator/). This holds true whether team members work from the office, at home, or anywhere in between.
2FA adds minimal friction while providing substantial protection, especially for teams working across different networks and devices. Make it a standard requirement for all password manager logins.
Combined with organized collections, least privilege access, strong master passwords, automated password generation, and secure external sharing, 2FA completes a shared account password management system that is both practical and secure.
## Get started with Bitwarden
Each practice in this guide builds on the last. Vault setup creates the foundation. Collections and least privilege keep access clean. The password generator and succession rotation maintain credential integrity over time. Bitwarden Send and 2FA extend that security outward. Together, they form a shared account password management system that teams can rely on at every stage of growth.
Sign up for a free Bitwarden account, or [start a free business trial](https://bitwarden.com/ja-jp/products/business/) to put secure shared account password management in place for your team today.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/simplify-sox-compliance-with-bitwarden/
---
# SOXコンプライアンスガイド:Bitwardenでコンプライアンスを簡素化し、セキュリティと機密性を強化
無料ガイドでSOXコンプライアンスを習得し、セキュリティを強化しましょう。Bitwardenがコンプライアンスプロセスを簡素化し、財務報告における最高水準のセキュリティと機密性を確保する方法をご紹介します。
---
セキュリティと機密性が最優先される、サーベンス・オクスリー法(SOX)コンプライアンスの世界へようこそ。Bitwardenは、SOX要件の複雑さに対応するための信頼できるパートナーとして、組織のセキュリティ体制を強化する包括的な機能を提供します。
## SOXコンプライアンスとは?
サーベンス・オクスリー法(SOX)は、2002年に制定された米国の法律で、公開企業が提供する財務諸表やその他の文書における企業開示の正確性と信頼性を高めることで、投資家を保護することを主な目的としています。
SOXコンプライアンスとは、財務報告の完全性を確保するために定められた一連の要件を遵守することです。主な項目は次のとおりです。
- **企業責任:** 経営幹部は財務レポートの正確性を証明し、虚偽表示があった場合の説明責任を負う必要があります。
- **財務開示の強化:** 企業は包括的で明確な財務諸表を提供することが求められます。
- **内部統制:** 企業は財務報告に関する堅牢な内部統制を確立し、その有効性を定期的に評価する必要があります。これには、不正を防止し、財務業務が表明どおりに実施されることを確保するための統制も含まれます。
- **監査人の独立性:**この法律は、利益相反を防ぐことを目的として、監査人が監査対象企業から独立していることを確保するため、より厳格な規則を定めています。
SOXコンプライアンスは、米国のすべての公開企業、および証券取引委員会(SEC)に持分証券または債務証券を登録している海外企業に義務付けられています。
## BitwardenでSOXコンプライアンスを簡素化する方法
### **1. セキュリティとアクセス制御の強化**
Bitwardenを使えば、すべてのアカウントとサービスで複雑かつ一意のパスワードを使用し、防御を強化できます。Bitwardenの堅牢なパスワードポリシーにより、すべてのパスワードが強力かつ一意であることが確保されるため、脆弱なパスワードや使い回しのパスワードに別れを告げ、侵害や不正アクセスのリスクを低減できます。
パスワードポリシーの詳細を見る [https://bitwarden.com/help/reports/#reused-passwords-report](https://bitwarden.com/ja-jp/help/reports/#reused-passwords-report/) [https://bitwarden.com/help/onboarding-and-succession/#enterprise-policies](https://bitwarden.com/ja-jp/help/onboarding-and-succession/#enterprise-policies/)
### **2. 監査と監視機能**
SOXコンプライアンスでは綿密な記録管理が求められます。Bitwardenは、詳細な監査ログとレポート機能でこれを実現します。ユーザーのアクティビティ、保管庫へのアクセス、パスワードの変更、重要イベントを保持期間の制約なく簡単に追跡でき、外部監査人に対する透明性と説明責任を確保します。
監査ログとレポートについて詳しく見る [https://bitwarden.com/help/event-logs/](https://bitwarden.com/ja-jp/help/event-logs/)
### **3. 安全な共有とコラボレーション**
コラボレーションによってセキュリティが損なわれるべきではありません。Bitwardenなら、その心配は不要です。チーム内でパスワードや機密情報を安全に共有し、SOXコンプライアンスに不可欠なデータの機密性と完全性を維持できます。制御された共有機能により、セキュリティ基準を損なうことなくチームの力を引き出します。
Bitwardenの安全な共有について詳しく見る [https://bitwarden.com/help/about-groups/](https://bitwarden.com/ja-jp/help/about-groups/) [https://bitwarden.com/help/about-collections/](https://bitwarden.com/ja-jp/help/about-collections/)
### **4. 一元管理とポリシー適用**
Bitwardenの一元管理アプローチにより、認証情報の管理とポリシーの適用が効率化されます。ITチームは、組織全体のポリシーの実装、ユーザーアクセスの管理、コンプライアンスの監視を簡単に行えます。SSOやSCIMとのシームレスな連携により、IdPから直接ユーザー管理を簡素化できます。
一元管理とポリシーについて詳しく見る [https://bitwarden.com/help/policies/](https://bitwarden.com/ja-jp/help/policies/) [https://bitwarden.com/help/about-scim/](https://bitwarden.com/ja-jp/help/about-scim/) [https://bitwarden.com/help/about-sso/](https://bitwarden.com/ja-jp/help/about-sso/)
### **5. データ保護と暗号化**
SOXは強固なデータ保護を義務付けています。Bitwardenは、転送中および保存時のデータに強力な暗号化方式を提供します。パスワードと機密情報を不正アクセスから保護し、SOXの厳格なセキュリティ要件に確実に対応します。
Bitwardenのセキュリティ対策について詳しく見る [https://bitwarden.com/help/bitwarden-security-white-paper/](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/)
## :結論:信頼できるパスワードマネージャーを使用してSOXコンプライアンスを効率化
Bitwardenは単なるパスワードマネージャーではありません。SOXコンプライアンスの達成と維持を支える戦略的パートナーです。強化されたセキュリティ、監視機能、安全な共有、一元管理、堅牢なデータ保護により、Bitwardenは組織の完全性と機密性を確保し、サイバーセキュリティ体制を強化します。
---
URL: https://bitwarden.com/ja-jp/resources/software-reviews-bitwarden-and-1password-comparison-report/
---
# Software Reviews:Bitwardenと1Passwordの比較レポート
パスワードマネージャーの機能、ベンダーの対応力、ユーザー評価に基づき、Bitwardenと1Passwordを比較します。
---
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/software-reviews-bitwarden-and-dashlane-comparison-report/
---
# ソフトウェアレビュー:BitwardenとDashlaneの比較レポート
パスワードマネージャーの機能、ベンダーの能力、ユーザーの評価に基づいて、BitwardenとDashlaneを比較できます。
---
## ソフトウェアレビュー:BitwardenとDashlaneの比較レポート
テスト
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/software-reviews-bitwarden-and-lastpass-comparison-report/
---
# Software Reviews: BitwardenとLastPassの比較レポート
パスワードマネージャーの機能、ベンダーの対応力、ユーザーの評価に基づいて、BitwardenとLastPassを比較できます。
---
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/sso-is-not-a-silver-bullet-organizations-use-it-with-password-management/
---
# SSOは万能薬ではない:多くの組織がパスワード管理で補完する理由
最近の調査で、Bitwardenは大多数の組織がSSOを利用している一方で、多くの組織にはまだSSOに対応していないアプリケーションが多数あることを明らかにしました。組織がパスワード管理でSSOをどのように補完しているのか、詳しくご覧ください。
---
## エグゼクティブサマリー
クラウドサービスが急速に拡大する中、多くの企業は従業員認証をシングルサインオン(SSO)で管理することを選んでいます。しかし、SSOがすべての認証課題を解決するわけではありません。むしろ、それには程遠いのです。
SSOはアプリケーション間の認証を統合し、ユーザーが覚える必要のあるログインやパスワードの数を減らしてユーザー体験を簡素化するとともに、より多くのアプリケーションで強力な認証を確保することで企業のセキュリティを高めます。現在、多くの企業はSSOを実装するために、Security Assertion Markup Language(SAML)またはOpenID Connect(OIDC)のいずれかのアサーションプロトコルを使用しています。
IT管理者とビジネスリーダーを対象にした最近の調査で、Bitwardenは大多数の組織がアプリケーションを保護するためにSSOを利用している一方で、多くの組織にはまだSSOに対応していないアプリケーションが多数あることを明らかにしました。回答者は、レガシーアプリケーションがSSOに対応していないことが多く、また多くのSaaSアプリケーションプロバイダーが最も高額な「エンタープライズ」サブスクリプションでしかSSOを提供していないと指摘しています。
その結果、多くのアプリケーションがSSOの対象外となっています。しかも、それらは重要性の低いアプリケーションではありません。多くの回答者は、非SSOアプリケーションのセキュリティリスクを大きいと評価しており、5分の1はすでにこれらのアプリケーションに関連するセキュリティインシデントを経験しています。
つまり、ある回答者が述べたように、SSOは「万能薬」ではありません。別のソリューションで補完する必要があり、多くの回答者によれば、パスワードマネージャーはその両方の利点を提供します。
#### 主な調査結果
- 89%の組織がSSOを利用していますが、大多数(57%)にはまだSSOに対応していないアプリケーションが最大50個あります。
- 回答者の半数以上(62%)が、組織で安全な認証を実現するにはSSOだけでは不十分だと回答しています。
- 非SSOアプリケーションへの認証を保護する際、組織にとって最大の課題はシャドーITアプリケーションであり、65%が挙げています。
- 回答者は、Bitwarden Password ManagerがSSOに対応していないアプリケーションの保護に有効だと述べており、主なメリットとして85%がセキュリティの向上、83%が認証情報リスクの低減を挙げ、70%がログインの効率化を挙げています。
## すべてのアプリをカバーできなくても、SSOは広く使われている
クラウド時代の到来以来、SSOの人気は高まってきました。SSOは組織のセキュリティ体制を改善し、エンドユーザー体験を向上させます。そのため、今回の調査で回答者の89%が自組織でSSOを利用していると答えたのも当然です。
SSOが大きな効果をもたらす理由の1つは、企業がサポートする必要のあるアプリケーションの数が非常に多いことです。組織の3分の2(66%)は組織全体で100を超えるアプリケーションを管理しており、27%の組織は300を超えるアプリケーションを管理しています。
しかし、その多くのアプリケーションはSSOによる認証に対応していません。調査対象の組織の大多数(回答者の57%)は、まだSSOに対応していないアプリケーションが最大50個あると回答しており、14%はSSOに対応していないアプリケーションが100個を超えると回答しています。
[Table component - no content]
「SSOにより、ユーザーは一度認証するだけで複数のシステムにアクセスできるようになり、アクセスが簡素化されます」と、ある回答者は述べています。「しかし、レガシーシステム、サードパーティーツール、シャドーITなど、すべてのアプリケーションをカバーできるわけではありません。」
SSOの実装において、Microsoft Entra IDは圧倒的に人気のある選択肢で、回答者の40%が組織の認証保護に使用しています。さらに12%がOkta、7%がGoogle Identityを使用しています。
使用するプラットフォームにかかわらず、また制限があるにもかかわらず、SSOには大きなメリットがあります。あるリーダーはこう述べています。「対応しているすべてのアプリケーションでSSOを使用することで、認証を一元化し、ライフサイクル管理を簡素化し、セキュリティを強化できます。」
## ほとんどの組織にとってSSOだけでは不十分
いまだに非常に多くのアプリケーションがSSOに対応していないことを考えると、回答者の半数を大きく上回る62%が、組織が安全な認証体制を実現するにはSSOだけでは不十分だと回答しているのも不思議ではありません。
SSO非対応アプリケーションのリスクは現実のものです。回答者のほぼ5分の1(18%)が、SSOで保護されていないアプリケーションまたはアカウントに関連するセキュリティインシデントを組織で経験したと述べています。驚くべきことに、それを経験したかどうかさえわからないという回答者はそれをやや上回る19%にのぼりました。これはおそらく、こうしたSSO非対応アプリケーションの多くが、ITチームの管理や監督の外にある「シャドーIT」であるためです。
その結果、ほとんどの組織では、アプリケーションのセキュリティを確保するために追加の方法を使用しています。SSOの対象外にあるアプリケーションを保護するために組織が使用している主な手法は、パスワード管理と多要素認証(MFA)ソリューションです。
ある回答者は、自社のアプローチを次のようにまとめています。「可能な限りSSOプロバイダーを使用し、強力な2FAを徹底し、SSOと統合できないアカウントには安全な補完手段としてパスワードマネージャーを使用します。」
従業員が認証のベストプラクティスを理解できるようにするには、追加のセキュリティレイヤーに加え、積極的なコミュニケーションと教育も不可欠です。
「SSOは万能薬ではありません」と、ある回答者は述べています。「アプリケーションデータを保護するために、追加の制御策が導入されていることを確認してください。」
[Embedded content sectionCta]## SSO非対応アプリケーションは影響度が高い場合が多い
SSOがすべての「重要な」アプリケーションをカバーしており、その対象外のアプリケーションはセキュリティ上重要ではないと考えているなら、考え直す必要があります。
回答者の4分の1が、SSOに対応していないアプリケーションは組織にとって「かなりのリスク」または「高リスク」をもたらすと評価しました。多くがビジネスへの影響度が高いアプリケーションであり、機密データを含み、脆弱なパスワードによって容易に侵害される可能性があり、場合によってはMFAに対応していないと指摘しています。
さらに35%が、これらのアプリケーションは少なくとも「中程度のリスク」だと回答しており、合計55%がSSO非対応アプリケーションは組織にとって中程度から高いリスクがあると感じていました。SSOでカバーされていないアプリからのリスクがまったくないと答えた人はいませんでした。
「ビジネス上重要と考えられるアプリケーションのすべてが、標準でSSOに対応しているわけではありません」と、ある回答者は述べています。「それを変えるには時間がかかります。私の経験では、ビジネスユーザーはSSO対応を基準にアプリケーションを選ぶ傾向はありません。それを強制するとシャドーITを招きます。」
主要なクラウドアプリケーションでさえ、組織が必要とするSSO対応を備えていないことがあります。あるITリーダーはこう述べています。「多くの『成熟した』SaaSプラットフォームはいまだにSSO対応で遅れを取っており、ほぼすべての組織には、適切に統制すべきレガシー認証のニーズが残っています。」
このリスクは単なる理論上のものではありません。前述のとおり、回答者の18%が、SSO対応の欠如が原因で組織がセキュリティインシデントを経験したと回答しています。
「アプリをSSOに接続することに非常に長けていても、レガシーアプリや外部アプリ(自社で管理していないアプリ)のように、接続できないアプリは必ず残ります」と、ある回答者は述べています。
## シャドーIT:大きな課題
組織の安全な認証体制の実現を目指すIT管理者にとって最大の問題は、ITの監督外かつITサポートなしでビジネスユーザーが導入する「シャドーIT」アプリです。
SSOに対応していないアプリケーションの認証を保護しようとする際の最大の課題として、回答者の65%がシャドーITを挙げました。
回答者の43%が挙げた第2の課題は、従業員の協力でした。
この2つの障壁を克服するには、SSOの利点と、SSOに対応していないアプリケーションでパスワードマネージャーを使用する必要性(および利便性)を明確に伝える必要があります。
ある回答者は次のように述べています。「SSOは、レガシーシステム、サードパーティーツール、シャドーITなど、すべてのアプリケーションをカバーするわけではありません。そこで、SSOのエコシステム外にあるアカウントの認証情報を安全に保存・管理することで、パスワードマネージャーがSSOを補完します。」
別の回答者は、完全なセキュリティを確保するための補完的なソリューションとしてパスワードマネージャーが機能する仕組みに言及しました。「統合済みアプリケーションの主要なアクセス制御にはSSOを使用し、それ以外のもの、特にレガシーアプリ、チームで共有するシークレット、シャドーITについては必須のセーフティネットとしてパスワードマネージャーを使用することで、完全な多層防御戦略を構築できます。」
パスワードマネージャーを使えば、エンドユーザーは、ITチームが把握していない非SSOアプリケーション(シャドーIT)を含め、日々の業務に必要なあらゆる認証情報を保護できます。
[Embedded content sectionCta]## Bitwarden:SSOを補完する最適なソリューション
Bitwardenパスワードマネージャーは、SSOを補完し、SSOの対象かどうかにかかわらず、すべてのアプリケーションのセキュリティを確保する強力で便利なソリューションです。
「Bitwardenは、SSOが有効なアカウントで私たちをサポートし、認証アプリやパスキーの形で追加の2FAオプションを提供してくれます」と、ある回答者は述べています。
回答者の4分の3以上(77%)が、BitwardenパスワードマネージャーはSSOに対応していないアプリケーションの保護に「効果的」または「非常に効果的」だと回答しています。
85%が、SSOと併用することでBitwardenパスワードマネージャーが組織のセキュリティ向上をもたらすと述べ、83%は組織の認証情報リスクが低減したと回答しています。
ユーザーにとっても便利で、業務を楽にするソリューションです。回答者の70%が、Bitwardenパスワードマネージャーの導入後、ユーザーはログインの効率化というメリットを得ていると回答しています。
「SSOだけではカバーできないものがいくつかあります」と、ある回答者は述べています。「Bitwardenを組織アカウントで使用すれば、ユーザーは認証情報を安全に共有でき、場合によってはMFAを設定することもできます」
別の回答者は、個人のパスワードにもBitwardenを使用していると絶賛しました。「まさに両方の長所を兼ね備えています!私は個人用と業務用の両方のパスワードにBitwardenを使用しており、ユーザーにも同じようにすることを勧めています。」
## 調査方法
Bitwardenは、2025年10月28日から2026年1月6日まで、IT管理者74名、経営幹部11名、部門責任者6名を含む、エンタープライズ顧客93名を対象に調査を実施しました。
## Bitwardenパスワードマネージャーを始める
Bitwardenが非SSOアプリケーションへの認証を保護する方法について詳しくは、[14日間の無料ビジネストライアルを開始](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)してください。
---
URL: https://bitwarden.com/ja-jp/resources/stay-safe-online-this-cybersecurity-awareness-month-newsletter-september-2024/
---
# 2024年9月の注目情報:サイバーセキュリティ意識向上月間にオンラインで安全を守る
Bitwarden 9月のニュースレターへようこそ
---
### 注目のハイライト
**オンラインアカウントがハッキングされた場合の対処方法** 送信した覚えのないメッセージや、見慣れないデバイスからのログインに気づいた場合、[アカウントが侵害されている](https://bitwarden.com/ja-jp/blog/what-to-do-if-you-get-hacked/)可能性があります。この5つのステップで被害を最小限に抑え、アカウントのセキュリティを先手で強化できます。
**パスキーを使うべきですか?** 簡単に言うと、パスキーはパスワードを使わずにアカウントへログインする方法です。盗まれるパスワードがないため、パスキーはフィッシングに強い方法でオンラインアカウントを保護できます。わずか8分で、[パスキーの仕組み](https://www.youtube.com/watch?v=HWNnLuhv03Q&t=1104s&utm_campaign=%5BOps%5D%20Newsletter&utm_source=hs_email&utm_medium=email&_hsenc=p2ANqtz-8bYlfHV1x_rqSN85tUFjW2HwXAjooJba_73Yy8Fg_WgmZH4iSQXPpl2hM2NgLbDVm9ehI_)と、セキュリティをどのように強化するかを学べます。さらに、Bitwarden の[インライン自動入力メニュー](https://bitwarden.com/ja-jp/blog/inline-autofill-for-cards-and-identities/#login-with-passkeys/)が、パスキー自動入力に対応しているサイトで、保管庫に保存されたパスキーと照合されるようになりました!
### Bitwarden Bites:知っておきたいパスワードマネージャーのよくある質問
**緊急時に誰かが私のBitwarden保管庫のアイテムにアクセスできる方法はありますか?** あります!プレミアムサブスクリプションのユーザーは、緊急時に保管庫へアクセスできる信頼済みの緊急連絡先を事前に割り当てることができます。設定するには、[緊急アクセス](https://bitwarden.com/ja-jp/help/emergency-access/)機能をご確認ください。
**古いパスワードが必要です!Bitwardenで変更したパスワードの履歴を表示できますか?** はい!Bitwarden保管庫に保存されている任意のログインアイテムについて、直近5件のパスワードを表示できます。該当するアイテムを開き、ウィンドウ下部付近にある[「パスワード履歴」](https://bitwarden.com/ja-jp/help/product-faqs/)の横の数値を選択します。
**Bitwardenアプリのテーマスタイルをカスタマイズできますか?** できます!Bitwardenのウェブ保管庫、ブラウザー拡張機能、デスクトップアプリ、モバイルアプリには、さまざまな[ダークテーマとライトテーマ](https://bitwarden.com/ja-jp/help/change-theme/)が用意されています。設定の「環境設定」セクションで、新しいお気に入りのテーマを見つけてください。 その他の[パスワードマネージャーのよくある質問を見る!](https://bitwarden.com/ja-jp/help/product-faqs/)
### 見逃した方へ
2024 Open Source Security Summitの必見ハイライト:先週開催された[2024 Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)は大盛況でした。「サイバーセキュリティと信頼の未来:ハッカーの視点」から「AIにおけるオープンソースの柔軟性がもたらすメリット」まで、示唆に富む講演を通じて、サミットの登壇者たちは業界で最も注目されているトピックについて貴重な知見を共有しました。今後1か月間、Bitwardenのソーシャルチャンネルをチェックして、見逃した内容をキャッチアップしてください。
今回は以上です。製品の更新情報やオンラインセキュリティのヒントについては、[Bitwardenブログ](https://bitwarden.com/ja-jp/blog/)をご覧ください。 **それではまた次回、** Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/streamline-security-and-protect-your-organization-info-tech-report/
---
# セキュリティを効率化し、組織を保護
Info-Tech Research Group によるレポートで、サードパーティーの知見をご確認ください。新たなセキュリティ動向、認証情報のリスク、そして Bitwarden が企業向けパスワード管理の高評価ソリューションとして際立つ理由を明らかにします。
---
## 主なインサイトを見る
Info-Tech Research Group と同グループの部門である SoftwareReviews との提携により作成された「セキュリティを効率化し、組織を保護」レポートは、700名を超える IT およびビジネス専門家からの実際のフィードバックに基づき、企業向けパスワード管理の現状を詳しく解説しています。このレポートでは、新たなサイバーセキュリティ動向、脆弱な認証情報運用のリスク、そして先進的な組織が Bitwarden を活用してセキュリティ、効率性、ユーザー満足度をどのように向上させているかを概説しています。
ID攻撃の99%超はパスワードに関連しています。
出典:Microsoft
## Bitwarden が SoftwareReviews Data Quadrant のゴールドメダリストに選出
SoftwareReviews Data Quadrant は、IT およびビジネス専門家からのフィードバックを用いて、ユーザー体験とベンダーとの関係性に基づきパスワードマネージャーを評価します。Bitwarden は総合スコア 9.1/10 で上位にランクされ、競合他社を上回っています。

Bitwarden は、企業がパスワードを保護し、アクセスを効率化し、セキュリティポリシーを容易に適用できる強力なツールを提供します。高度なセキュリティ機能により、組織はデータを保護し、生産性を高め、管理統制を維持できます。
## お客様が Bitwarden を選ぶ理由
### 高評価のサポート、継続的なイノベーション、信頼できるオープンソースセキュリティ
Bitwarden はカスタマーサポートと機能開発において常に競合他社を上回る評価を得ており、組織は質の高いサービスと進化し続ける安全なプラットフォームの恩恵を受けられます。

### ビジネス価値の提供で第1位
ユーザーは Bitwarden を、導入、統合、管理が最も簡単なパスワードマネージャーと評価しており、管理者とエンドユーザーがすばやく利用を開始できる最適なソリューションとなっています。

## SoftwareReviews が Bitwarden を Emotional Footprint Champion に選出
Emotional Footprint は、ベンダーとの関係性に重点を置いて、ユーザーの感情や満足度を測定します。Bitwarden は +95 の Net Emotional Footprint Score で業界をリードしており、顧客からの強い信頼と長期的な価値を示しています。
SoftwareReviews のデータによると、満足度においては機能やコストよりもベンダーとの関係性がより大きな役割を果たしています。Bitwarden は、顧客からの信頼、サポート、継続的なイノベーションにおいて常に上位にランクされています。

## Info-Tech Research Group と SoftwareReviews について
このレポートは、IT リサーチおよびアドバイザリーサービスを専門とする Info-Tech Research Group と、その部門である SoftwareReviews によって作成されました。SoftwareReviews は、テクノロジーリーダーが適切なソフトウェアを選択できるよう、詳細な顧客フィードバックと分析に基づくデータ主導のインサイトを提供しています。
SoftwareReviews は、パスワード管理カテゴリーについて、検証済みのユーザーレビュー 711 件を用いて 13 社のベンダーを評価しました。ランキングと結果はすべて実際のユーザーフィードバックに基づいており、ビジネス価値、ユーザー体験、感情的評価を測定する独自の調査手法を通じて収集されています。
レポートにおける Bitwarden の位置付けは、製品機能、顧客満足度、関係性の強さなど、複数の側面にわたるパフォーマンスを反映しています。
## Bitwarden を始める
まずは[14日間無料のビジネストライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)を開始するか、[無料の個人アカウントを作成する](https://vault.bitwarden.com/#/signup)ことで、Bitwarden がセキュリティをどのように強化できるかをご確認ください。
[レポートをダウンロード](https://start.bitwarden.com/hubfs/%5BGM%5D%20Gated%20Assets/Streamline%20security%20and%20protect%20your%20organization.pdf)して、Bitwarden が高評価ソリューションである理由をご確認ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/successful-top-down-approach-with-your-password-manager/
---
# パスワードマネージャーをトップダウンで成功させるための9つのステップ
## トップからセキュリティを義務付ける。経営陣のリーダーシップが、より強力な導入とレジリエンスを促進します
パスワードマネージャーを導入する際、新しいツールの使用を従業員に必須ではなく任意とする企業もあります。この方針を選んだ企業は、パスワードマネージャーの定着で課題に直面することが多く、すべての機密情報を保護するためにパスワードマネージャーを使う習慣を身につける従業員も少なくなりがちです。
一方で、パスワードマネージャーを全社で必須にすることを選び、**Cレベルの経営幹部の指示によるトップダウン施策として展開に取り組む企業もあります**。これには慎重な変更管理が必要ですが、成功すれば、全社的なパスワードマネージャーのグローバル導入によって、サイバーセキュリティの向上という主要目標を達成できます。「変更管理」とは、変更を管理することです。これは、新しいポリシーやプロセスが従業員全体に義務付けられる際に行われます。
**Bitwardenのデータと顧客調査から、このアプローチを取る企業はパスワードマネージャーの導入率が高く、その結果、より安全であることが示されています。**全社でパスワードマネージャーの導入を必須にするメリットには、従業員のプロビジョニングとプロビジョニング解除の負担軽減、全社的な認証情報ポリシーの作成と適用、共有認証情報の使用に伴うリスクの低減などがあります。
組織全体にパスワードマネージャーを導入する際に従うべき、実績のある9つの原則をご紹介します。
## #1: 複数のチャネルを通じて全社に告知する
Bitwarden Password Managerの展開をエンドユーザーとITチームに周知するために、[こちらの作成済みメールテンプレート](https://bitwarden.com/ja-jp/help/welcome-email-templates/)を活用してください。また、導入への賛同を促すには、全社会議やタウンホール、プレゼンテーションで上級経営幹部がセキュリティについて語る姿を従業員に見せることも重要です。
## #2: パスワード管理を職場の要件にするための実践的なアプローチを検討する
組織全体で何らかの要件を導入するには、柔軟性、明確なコミュニケーション、一貫性が必要です。セキュリティを真剣に重視する企業にとって、パスワード管理の制度化は一般的な取り組みです。要件を定める側は、これらのポリシーを明確に文書化して周知する必要があります。また、従業員には、自分に何が期待されているのかを理解し、承認する手段が必要です。次の記事もご覧ください:[ビジネス全体にBitwardenを導入する理由](https://bitwarden.com/ja-jp/resources/securing-your-entire-business-with-a-password-manager/)—導入の後押しになるかもしれません。
## #3: 文書化された展開計画を作成する
Bitwardenを組織で成功させるために、詳細な展開ガイドをご活用ください。[Bitwarden Password Managerを組織に展開する](https://bitwarden.com/ja-jp/learning/rolling-out-bitwarden-to-your-organization/)を読み、[Bitwarden Enterprise Password Manager導入ガイド](https://bitwarden.com/ja-jp/resources/bitwarden-enterprise-password-manager-implementation-guide/)を使用して、展開の主要フェーズの構成とスケジュール作成に役立ててください。
## #4: 全社的なトレーニングを実施する
新しいパスワードマネージャーの使い方を全従業員が学べるよう、IT部門に全社向けのトレーニングセッションを設定してもらいましょう。部門別またはチーム別に実施することも、全員が参加できるオンラインのトレーニングセッションとして開催することもできます。
## #5:重要なパスワードをBitwardenに配置する
従業員が日々の業務で必要とするパスワードを新しいパスワードマネージャーに保存し、ログイン資格情報を取得するためにパスワードマネージャーへアクセスしてもらうことで、実践的な学習の要素を加えることができます。これにより、従業員が確実にBitwardenへログインするようになり、新しいパスワードマネージャーの使い方を楽しく学べます。
## #6:ブラウザベースのパスワードマネージャーからチームを移行する
従業員にブラウザベースのパスワードマネージャーの使用を控えさせる、あるいは禁止する理由は数多くあります。クロスブラウザ対応の不足、デバイス互換性や安全な共有機能の制限などです。おそらく最も重要なのはセキュリティの問題です。ブラウザベースのパスワードマネージャーには、資格情報を保護するための高度な多要素暗号化や認証といった重要なセキュリティ機能がありません。また、ブラウザはウェブサイトへのアクセスを提供するために作られており、エンドツーエンド暗号化で資格情報を保護するためのものではないことも念頭に置いてください。企業がブラウザベースのパスワードマネージャー以外に目を向けている理由について詳しくは[こちら](https://bitwarden.com/ja-jp/blog/why-companies-are-looking-beyond-browser-based-password-managers/)。
**追加リソース**
[手順](https://bitwarden.com/ja-jp/help/deactivate-browser-password-managers/):デバイス管理を使用してブラウザのパスワードマネージャーを無効化する方法
[手順](https://bitwarden.com/ja-jp/help/browserext-deploy/):エンドポイント管理プラットフォームまたはグループポリシーを使用して、Bitwardenブラウザ拡張機能のユーザーへの展開を自動化する方法
## #7:管理対象デバイスにBitwardenをインストールする
業務用コンピューターで全従業員に提供する標準ソフトウェアスイートに、パスワードマネージャーを含めましょう。これにより、ユーザーが自分でソフトウェアをインストールする手間が減り、サイバーセキュリティが自社の中核的な優先事項であるというメッセージを伝えられます。[役立つガイド](https://bitwarden.com/ja-jp/help/browserext-deploy/)では、Bitwardenブラウザ拡張機能を全社展開する方法を説明しています。
## #8:セキュリティ文化を築く
職場で[サイバーセキュリティ文化](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)を築くことを優先し、資格情報セキュリティのベストプラクティスの徹底や定期的なサイバー意識向上トレーニングなど、重要な戦略を実施しましょう。サイバーセキュリティと強力なパスワード管理の実践は、一度設定すれば終わりというものではありません。定期的なトレーニング、リマインダー、確認、学習機会が必要です。
## #9:リーダーを推進役にする
強固なトップダウン型のサイバーセキュリティ文化を促進したい組織は、パスワードマネージャーが必要な理由を経営幹部に理解してもらい、VP、ディレクター、その他のピープルリーダーがこの情報を共有し、自分の部下にBitwardenの利用を促すようにする必要があります。チームコレクションの管理方法など、リーダー向けに特化したBitwardenの特別トレーニングを提供し、これを変更管理スキルを実践する機会として活用しましょう。
## 高いROIにつながる幅広い導入
パスワードマネージャーを全社導入するコストを懸念する組織もあるかもしれませんが、過去の事例から、データ侵害ははるかに高くつくことが分かっています。IBMの「Cost of a Data Breach Report 2024」によると、2024年のデータ侵害の平均コストは488万米ドルで、前年から10%増加し、過去最高額となりました。
さらに、組織がサイバーセキュリティに対して緩く一貫性のないアプローチを取ると、極めて機密性の高い情報が流出する可能性があります。rockyou2024.txtファイルでは、約100億件のパスワードが公開アップロードされ、流出済みとなりました。パスワードマネージャーの展開を、経営幹部レベルの指示に基づくトップダウンの取り組みとして進める組織は、会社の最も機密性の高い情報を保護し、従業員の時間を最適化しながら、数百万ドル規模のコストを削減できる可能性があります。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/superior-experience-drives-high-password-manager-adoption-among-employees/
---
# 優れた体験が従業員のパスワードマネージャー導入を促進
中規模信用組合、Bitwardenの導入率が競合製品を15パーセント以上上回る
---
## 中規模信用組合、Bitwardenの導入率が競合製品を15パーセント以上上回る
### 概要
設立:1935年
業種:信用組合
従業員数:600名
ITチームの規模:3名
所在地:ミシガン州
Bitwardenシート数:750
ミシガン州を拠点とするこの中規模信用組合は、約30か所の支店を通じて革新的な金融ソリューションを提供しています。本部はミシガン州にあり、イリノイ州とウィスコンシン州にも拠点を持つこの組織では、当初、集中管理されたパスワード管理ソリューションがなく、その結果、従業員がブラウザーやExcelスプレッドシートにパスワードを安全でない形で保存していました。同組織はパスワード管理製品を導入したものの、その機能性と不十分なカスタマーサービスに不満を募らせました。同社は、セルフホストが可能で、手厚いカスタマーサポート、直感的な機能性、優れた評判を備えたソリューションを求めていました。
#### 状況:以前のソリューションの課題とセルフホスティングの必要性
「私が信用組合に入社する前、従業員はブラウザーのパスワードマネージャー、あるいはさらに悪いことにExcelスプレッドシートを使っていました」と、同社の情報セキュリティ専門担当者は述べています。「2019年にLastPassを導入することを決定しました。残念ながら、その製品内でのユーザーのプロビジョニング方法は非常にストレスのたまるものでした。また、私の依頼内容を理解していないように見える担当者に、複数のサポートリクエストが割り当てられることもありました。結局、彼らは当社の課題に対応せず、チケットをクローズしてしまいました。この製品に関する問題がきっかけで新しいベンダーを探し始めたところ、ちょうどそのタイミングでLastPassが侵害を受けたことを公表しました」
その侵害に障害も重なり、信用組合は、セルフホストでき、クラウド障害やオンラインインフラの不備の影響を受けない新しい製品を探し始めました。同社は新しいソリューションを調査しましたが、技術的すぎる、セルフホスティングの選択肢がない、パスワード保管庫を十分に制御できないなど、さまざまな理由で一部を候補から外しました。
#### ソリューション:Bitwardenがあらゆる面でシームレスな体験を提供
「侵害の後に徹底的に調査したところ、当社が必要としていたセルフホスティングの選択肢を提供するBitwardenについて、Redditで高評価のレビューを多数見つけました」と、その情報セキュリティ専門担当者は述べています。
「以前のソリューションのオンボーディングプロセスにも大きな不満がありました。新入社員のオンボーディングが適時に行われないことがよくあり、Bitwardenのオンボーディングプロセスははるかにスムーズだというフィードバックを受けて心強く感じました。Bitwardenを調べているときに、Bitwarden SendとBitwarden Directory Connectorに出会いました。これらの機能により、アカウント作成とオンボーディングの責任がIT部門から従業員へ移りました。当社のIT部門の規模や新入社員のオンボーディングに伴う複雑さを考えると、より強力なものが必要でした。Bitwardenでは、ほぼシームレスに進められています」
Bitwardenのセルフホスティングは、自分のデータをより細かく制御したい個人ユーザーや、データをオンプレミスに保持することを求めるポリシーを持つ企業組織が利用できます。セルフホスティングを利用することで、クラウドホスト型サーバーへの依存をなくせます。
この信用組合は、Bitwarden の暗号化機能も高く評価しています。特に情報セキュリティスペシャリストは、セキュアメモの暗号化と、可能な限り最強の暗号化標準をサポートし続ける Bitwarden の取り組みを挙げました。また、Bitwarden の生体認証機能も称賛しています。情報セキュリティスペシャリストは次のように述べています。「組織内で Windows Hello の展開を進めています。生体認証で拡張機能をロック解除できるのは本当に便利です。」
もう一つのメリットとして挙げられたのは、Bitwarden の導入プロセスが「拍子抜けするほど簡単」だったことです。この情報セキュリティスペシャリストは、Bitwarden が提供する手厚いカスタマーサービスサポートにも感謝しており、通常は1日以内、多くの場合は数時間以内に回答を受け取っていると述べています。情報セキュリティスペシャリストは次のように語ります。「以前は、全員に LastPass の使い方をトレーニングするのに1〜2時間かかっていました。ITチームのメンバーが1〜2名そのトレーニングセッションに参加してサポートする必要があり、明らかにリソースを取られていました。今では、そうしたことは一切ありません。従業員の時間も、ITの時間も、何時間も節約できています。」
導入とオンボーディングの容易さにより、この信用組合の従業員の約70%が Bitwarden 組織に登録されており、その導入率は LastPass を15ポイントも上回っています。」
#### Bitwarden Send機能で時間を節約し、手間を削減
「私たちは Bitwarden Send機能の大ファンです」と情報セキュリティスペシャリストは述べています。「社内のパスワードリセットには非常に便利です。Bitwarden 保管庫のアカウント復旧が必要な場合も、Bitwarden Send を使えばとても簡単です。LastPass にはなかった保護レイヤーが、今では何層もあります。さらに、他の社内システムのパスワードリセットにも安全な仕組みを提供してくれます。たとえば、管理者アカウントのパスワードが期限切れになった場合、そのリセットを行って送信できます。IT用途では、この機能は本当に役立ちます。」
Bitwarden Send により、ユーザーは情報を他の個人にすばやく安全に送信できます。ユーザーは、任意のブラウザ、モバイルデバイス、デスクトップアプリケーションから、Bitwarden 保管庫内のテキストやファイルを共有できます。また、一定期間後に情報が削除されるよう、自動削除を有効にすることもできます。
#### Bitwarden コレクションが、構造的で体系的、かつ意図的なソリューションを提供
「私たちは Bitwarden コレクションをとても気に入っています」と情報セキュリティスペシャリストは述べています。「同じ目的のために、1つのアカウントを3つの異なるチームで共有できます。あるチームの従業員がパスワードを更新しても、他のチームで更新されていないのではないかと心配する必要はありません。すべて同じように更新されます。複数のチームが複数のタスクを担当し、同じシステムにアクセスする必要があり、同じパスワード一式が必要になる場合に非常に役立ちます。」
情報セキュリティスペシャリストによると、Bitwarden 導入前、この信用組合には情報が重複しているため本来不要な共有フォルダーが多数ありました。Bitwarden 導入後、ITチームは代わりにパスワードを拠点(支店)と職務責任に関連付けることにしました。Active Directory、Entra ID、Bitwarden Directory Connector を活用し、信用組合は各支店にそれぞれの支店コレクションへのアクセス権を付与しました。ITチームはまた、部門別コレクション(例:IT)や、役職に基づくより限定的なコレクション(例:ITサポート、ITインフラストラクチャ)も作成しました。これにより、情報セキュリティスペシャリストは職務に基づいてアクセスを制限でき、必要に応じて、より大きな部門グループともパスワードを共有できます。
情報セキュリティスペシャリストはこう述べています。「以前はフォルダーがまるで無法地帯のようでしたが、今では非常に構造化され、体系的で、意図を持った運用になっています。」
#### はるかに優れたパスワードマネージャーが全体的な満足度を向上
「Bitwarden については、LastPass よりもはるかに優れていると実感する点が本当にたくさんあります。従業員からも、Bitwarden は全体的にずっと良いというフィードバックをかなり多く受けています」と情報セキュリティスペシャリストは述べています。
「私生活でも Bitwarden に切り替え、家族にも勧めています。私は大ファンです。Bitwarden は本当にシームレスです。複数のブラウザを行き来することが多いのですが、自分のデータの所在を示す唯一の情報源を持てること、スマートフォンでパスワードを取得できることは、正直すばらしいです。」
#### Bitwarden を始める
Bitwarden がビジネスにどのように役立つかを詳しく知り、[14日間の無料トライアルにお申し込みください。](https://bitwarden.com/ja-jp/pricing/business/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/teams-trial-emails/
---
# 管理者と所有者向け Bitwarden チームトライアルガイド
Bitwarden チームトライアルを最大限に活用するためのステップバイステップガイド。
---
## 5つの簡単なステップではじめましょう
トライアル期間中にこれらの重要なアクションを実行し、ご自身とチームのオンボーディングをスムーズに進めましょう。
#### **1. 最初のログインを保存する**
Bitwarden 保管庫には、ログイン、クレジットカード、ID、セキュアメモを保存できます。これらはアイテムと呼ばれます。ログインは最もよく保存されるアイテムタイプで、ユーザー名、パスワード、ログインに関連付けられた Web サイトのドメインなどで構成されます。
**以下の手順で、最初のログインを作成して保存します:**
1. [Web アプリにログインします](https://vault.bitwarden.com/#/login)
2. デフォルトの **すべての保管庫** 表示で、画面右上の **新規** ボタンをクリックし、**アイテム**
3. ドロップダウンからアイテムタイプ **ログイン** を選択します

4. 必須フィールドを、記憶を頼りに入力するか、現在のパスワードマネージャーを参照して入力します。練習用に適当な内容を作成してもかまいません。
5. **保存** を選択してアイテムを保存します
これで、最初のログインを作成できました。パスワードをノートやメモアプリに保存している場合は、新しいログインごとにこの作業を行う必要があります。まずは最も重要なもの(金融機関のアカウントなど)から始めましょう。
別のパスワードマネージャーから移行する場合、Bitwarden なら [アイテムを保管庫に直接インポート](https://bitwarden.com/ja-jp/help/import-data/)することが、ほとんどのパスワードマネージャーや Web ブラウザーから簡単に行えます。
#### **2. 最初のコレクションを作成する**
コレクションは、企業が保管庫アイテム(ログイン、メモ、カード、ID)を安全に共有するために保存する共有スペースです。管理者は、個人、役割、またはチームごとにコレクションへのアクセス権を割り当てます。これにより、従業員は必要なときに必要なパスワードへすばやくアクセスできます。
たとえば、マーケティングチームには、SNS のログイン、有料メディアチャネル用のクレジットカード、チームの機密情報を含むセキュアメモを格納したマーケティングコレクションがあるかもしれません。
コレクションは、チームや個人間で迅速かつ安全に共有するための主要な手段です。
**コレクションを作成するには:**
1. Bitwarden Web アプリにログインし、**新規**ボタンを選択して、**コレクション** をドロップダウンから選択します:

2. **コレクション情報** タブで、コレクションに **名前** を付け、所属先の **組織** を選択します。
3. **アクセス** タブで、既存のメンバーまたは [グループ](https://bitwarden.com/ja-jp/help/about-groups/) にアクセス権を割り当てます。選択ごとに適切なレベルの [権限](https://bitwarden.com/ja-jp/help/user-types-access-control/#permissions/) を割り当てます。コレクションの作成者であるあなたには、**管理可能** 権限が付与されます。
4. **保存** を選択して、コレクションの作成を完了します。
トライアル期間中に、今後必要になるとわかっている主要なコレクションをいくつか作成しておくことを検討してください。オンボーディングを先取りでき、準備が整ったときに組織内の適切な人へすばやくアクセス権を付与できます。
#### **3. 新しいメンバーを招待する**
メンバーとは、Bitwarden パスワードマネージャーを使用するチーム内の人々です。
Bitwarden は、あらゆる技術レベルの人にとって使いやすく、親しみやすいことで知られています。ビジネス全体で Bitwarden の利用を促進し、可能にすることで、組織のセキュリティ強化に向けた大きな一歩を踏み出せます。
**新しいメンバーを組織に招待する方法は次のとおりです:**
1. Bitwarden Web アプリにログインします。
2. 製品切り替えメニューを使用して管理者コンソールを開きます:

3. 管理者コンソールで、ナビゲーションから **メンバー** を選択し、**メンバーを招待** ボタンを使用します:
4. **役割** タブで、次の項目を入力します:**メールアドレス**に、2人目のメンバーのメールアドレスを入力します。これは、そのメンバーが[Bitwardenに登録](https://bitwarden.com/ja-jp/help/getting-started-organizations/#sign-up-for-bitwarden-again/)したときに使用したメールアドレスと一致している必要があります。次に、[メンバーの役割](https://bitwarden.com/ja-jp/help/user-types-access-control/#user-types/)を選択します。
5. **コレクション**タブで、このユーザーにアクセスを許可するコレクションと、それぞれに付与する権限レベルを選択します。
6. **保存**を選択して、指定したメールアドレスに招待を送信します。
招待を送信したら、新しいメンバーに知らせて、[招待を承諾](https://bitwarden.com/ja-jp/help/getting-started-organizations/#accept/)できるようサポートしてください。
Bitwardenでは、ラーニングセンターでメンバー向けのオンデマンドサポートを提供しています。[こちらの簡単なガイド](https://bitwarden.com/ja-jp/learning/getting-started-as-a-team-member/)を、新しいチームメンバーにBitwardenの利用を招待する際に共有してください。
#### **4. 従業員のパスワード運用状況を監査する**
組織の管理者として、従業員のパスワード習慣を把握し、改善することは重要です。Bitwardenなら、保管庫ヘルスレポートで簡単に実現できます。
組織内のすべてのメンバーは各自の保管庫ヘルスレポートにアクセスできますが、管理者は組織全体のパスワードの健全性(パスワード自体ではありません)を俯瞰できます。
**組織レベルで保管庫ヘルスレポートを実行するには、以下の手順に従ってください:**
1. Bitwardenウェブアプリにログインします。
2. 製品切り替えメニューから管理者コンソールを開きます:
3. 組織で、ナビゲーションから[レポート機能]→[レポート]を選択します

4. 任意のレポートをクリックして実行します。
これだけで、どの従業員がどのアカウントで流出済み、使い回し、または脆弱なパスワードを使用しているかを確認できます。
**ヒント:**各メンバーに、自分の保管庫でこれらの各レポートを実行し、見つかった問題を修正するよう促して、各自のパスワードセキュリティ対策をレベルアップできるよう支援しましょう。
#### **5. すべてのデバイスにBitwardenをダウンロードする**
Bitwardenはどこでも利用できます。パスワードマネージャーを最大限に活用するために、仕事で使用する可能性のあるすべてのデバイスにインストールしておきましょう。
[すべてのデバイスにBitwardenをダウンロード](https://bitwarden.com/ja-jp/download/)して、オープンソースのパスワード管理の力を最大限に引き出しましょう
**ヒント:**ブラウザー拡張機能を使用して、[新しいログイン情報を検出して保存](https://bitwarden.com/ja-jp/learning/browser-extension/#select-folder-from-save-bar/)し、[ユーザー名とパスワードを自動入力](https://bitwarden.com/ja-jp/help/auto-fill-browser/)し、[2FAコードをすばやく挿入](https://bitwarden.com/ja-jp/help/integrated-authenticator/#use-generated-codes/)できます。
## トライアル中に試したい人気機能
| [**保管庫ヘルスレポート**](https://bitwarden.com/ja-jp/help/reports/) 流出済み、脆弱、使い回しのパスワード、安全でないウェブサイト、データ侵害などについて把握できます。 | [**誰とでも共有**](https://bitwarden.com/ja-jp/products/send/) Bitwarden Sendを使用して、暗号化された情報を誰にでも直接、安全に共有できます。 |
|------|------|
| [**イベントログと監査ログ**](https://bitwarden.com/ja-jp/help/event-logs/) 組織保管庫のエクスポート可能なタイムスタンプ付きイベントログで、ユーザーアクティビティの概要を把握できます。 | [**ユーザーアクセス制御**](https://bitwarden.com/ja-jp/help/user-types-access-control/) コレクション内のアイテムへのアクセス、編集、読み取りに関するユーザー権限を設定できます。 |
| [**2段階ログイン**](https://bitwarden.com/ja-jp/help/setup-two-step-login/) エンドユーザーが保管庫にアクセスする際に2段階ログイン方式の使用を必須にして、セキュリティを強化します。 | [**ディレクトリ同期**](https://bitwarden.com/ja-jp/help/directory-sync/) 既存のディレクトリサービスをBitwarden組織に接続することで、アカウントのプロビジョニングと解除を簡単に行えます。 |
| [**APIアクセス**](https://bitwarden.com/ja-jp/help/public-api/) Bitwardenの公開 APIを通じて、メンバー、コレクション、グループ、イベントログ、ポリシーの管理を自動化します。 | [**トレーニングと優先サポート**](https://bitwarden.com/ja-jp/help/courses/) 所有者、管理者、エンドユーザー向けのトレーニングにアクセスでき、必要なときはいつでも24時間365日の優先サポートを受けられます。 |
Bitwardenのビジネス機能の全一覧は[こちら](https://bitwarden.com/ja-jp/help/enterprise-feature-list/)をご覧ください(注:一部の機能はEnterpriseプランでのみ利用できる場合があります)。
## トレーニングと導入
#### **チーム全体での導入成功に向けた土台を整える**
1. **ライブトレーニングに参加する、またはオンデマンドで視聴する** 毎週開催の[ライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/)や[オンデマンドトレーニング](https://bitwarden.com/ja-jp/resources/training-table-of-contents/)は、あなたや従業員が専門知識を身につけるのに最適です。
2. **ユーザーを教育し、明確な期待事項を設定する** エンドユーザーに、安全なパスワード習慣を取り入れることの重要性(家庭でも職場でも)を理解してもらい、導入プロセスの手順を伝えることで、変化に備えやすくします。
3. **ヘルプセンターを活用する** [ヘルプセンター](https://bitwarden.com/ja-jp/help/)は、Bitwardenに関する質問の答えを見つけるための頼れる場所です。また、Bitwarden Communityの[フォーラム](https://community.bitwarden.com/)に参加して、セキュリティ意識の高い他のユーザーと知識やヒントを共有しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/technology-consulting-firm-leans-on-bitwarden-to-navigate-data-complexities/
---
# テクノロジーコンサルティング企業がデータの複雑さに対応するためにBitwardenを活用
HylaineがBitwarden Password Managerで機密性の高い社内情報と顧客情報を整理し、安全に保護した方法をご紹介します。
---
## 概要
設立:2017年
業種:テクノロジーコンサルティング
従業員数:100名以上
所在地:ノースカロライナ州シャーロット
Hylaineは、スタートアップから大企業まで、企業のデジタルトランスフォーメーション目標の達成を支援するテクノロジーコンサルティング企業です。Hylaineが提供するサービスには、アプリケーション開発、ビジネスインテリジェンス、プロジェクト管理などがあります。ノースカロライナ州に本社を置き、ジョージア州、テキサス州、インディアナ州にオフィスを構えるHylaineは、業界内でも低い離職率を誇り、さまざまな分野やテクノロジーで平均13年の経験を持つ従業員を擁しています。
テクノロジーコンサルティングは、地域社会とのつながりや口コミを通じて顧客を獲得するダイナミックな業界であり、その顧客は通常、さまざまな技術的課題の解決を求める企業です。そのため、Hylaineのような企業は、生まれつき好奇心旺盛で向上心のあるコンサルタントの採用を重視しています。こうした従業員は、異なるビジネス目標を持つ多様な顧客に柔軟かつ迅速に対応できます。テクノロジー担当バイスプレジデントのRyan McElroy氏によると、一部の顧客は「素早く動き、壊しながら進む」という考え方を採用している一方で、より従来型で、セキュリティとガバナンスを強く重視する顧客もいます。
年次開催の[Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)の詳細をご覧ください。
## 状況
Hylaineが顧客のニーズに応えるには、スクラムマスター、プロジェクトマネージャー、プログラムマネージャーとして対応できるコンサルタントを起用する必要があります。アプリケーション開発の課題を抱える顧客に対しては、Hylaineのコンサルタントはプログラミング言語に精通しており、顧客の問題解決に役立つソフトウェアを構築できます。事業開発側では、データを専門とし、新しいETL(「抽出、変換、読み込み」)パイプラインの構築やデータウェアハウスのゼロからの設計を行うプログラマーでコンサルタントが構成されています。Hylaineの各コンサルティングチームとプロジェクトは個別に最適化されており、チームは複数の専門領域から集まったさまざまなコンサルタントで構成されることがよくあります。
Hylaineの初期から関わっていたMcElroy氏は、Hylaineが保有する膨大で多岐にわたる知識とデータをどのように整理し保護しているのかを、新たな視点で見直したいと考えました。評価の中で、同氏は社内のさまざまな情報保管場所を特定しました。そこには、人事ポリシーやビジネスのベストプラクティスを詳述した全社レベルの資産、ビジネス上の教訓に関する資産、顧客履歴とオンボーディング、顧客のエンタープライズアーキテクチャなどがありました。またHylaineは、顧客プロジェクトに関するデータ、そしてもちろん、分離して保護する必要のある非常に機密性の高い顧客データも保管していました。
## ソリューション:高度な機能と、コレクションおよびユーザーグループを有効にできる機能
McElroy氏は次のように述べています。「私たちは、プロジェクトを[組織](https://bitwarden.com/ja-jp/blog/password-sharing-with-organizations/)内のほぼ誰もが利用できるようにしたいと考えています。コンサルタントがプロジェクト間を移動し、必要に応じて互いに支援できるようにしたいのです。全社的なアプローチの一環として、リーダーは必要なものをすぐに入手できるべきだと考えています。しかし、場合によっては一部の顧客の機密情報を厳格に制限し、知る必要のある人だけがアクセスできるようにしなければなりません。この重要な情報は、自社のデータを保護するために私たちが[最高水準のセキュリティ基準](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)を適用すると信頼してくださる顧客から提供されています。」
> 社内のデータセキュリティプロトコルを見直し強化することを決定したHylaineは、組織全体にBitwarden Password Managerを導入することを選びました。McElroy氏は次のように述べています。「Bitwardenの導入を決めたことは、セキュリティへの真剣な取り組みと、コンサルティング業務の混沌にかかわらずデータを整理するという私たちの姿勢を示す優れた例だ、というフィードバックを受け始めました。」
Hylaineは、必要に応じてBitwardenのコレクションとフォルダーの構成を使用することで、機密データを特定のチームに区切って管理できるメリットをすぐに得られました。McElroy氏は次のように述べています。「以前のパスワード管理ツールの制限の1つは、顧客フォルダーへのアクセスを付与すると、その顧客を担当する全員がフォルダー内のすべての情報を取得できてしまうことでした。一方、Bitwardenでは、さらに細かく指定できる粒度があります。」
Hylaineは、Bitwardenが「ワンストップショップ」として機能し、WiFiパスワードへのアクセスといった日常的なタスクをわかりやすいプロセスにできる点にも大変満足しています。直感的でアクセスしやすいBitwarden Password Managerにより、機密情報を含む別のリポジトリが必要になることもありません。
Hylaineは同様に、[Bitwarden Send](https://bitwarden.com/ja-jp/blog/what-is-bitwarden-send-and-why-should-you-be-using-it/)にも満足しています。以前、同社は機密データの共有にファイルドロップやインスタントメッセージを利用していました。McElroy氏は次のように述べています。「Bitwarden Password ManagerとBitwarden Send機能は、はるかに優れたソリューションです。私たちの目的に本当に適した専門ツールです。」
## Bitwardenを始める
Bitwardenがチームにどのように役立つか、14日間の[無料ビジネストライアル](https://bitwarden.com/ja-jp/trial/)でご確認ください!まだご不明な点がありますか?[無料の週次デモ](https://bitwarden.com/ja-jp/events/weekly-demo/)にお申し込みください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/telecommunications-firm-achieves-password-management-adoption/
---
# 通信会社がBitwardenでパスワード管理の導入率100%を達成
Bitwardenコレクションによるきめ細かなアクセス制御により、RiverStreet Networksは分散型ワークフォース向けに権限を定義し、認証情報を保護しています。
---
## 概要
設立:2014年
業界:通信
従業員数:200名
ITチームの規模:3名
拠点:ノースカロライナ州およびバージニア州
Bitwardenユーザー数:250名
RiverStreet Networksは、米国南東部の地方コミュニティにサービスを提供する通信会社です。ノースカロライナ州に本社を置くこの組織は、光ファイバーインターネット、インターネット、セキュリティ、監視、電気通信、通信、ビジネスソリューションを顧客に提供しています。多くの成功企業と同様に、RiverStreetには機密データの保護に不可欠なパスワードを安全に管理、保管する方法が必要でした。同社は、認証情報を安全に共有でき、きめ細かな権限設定を可能にする組織構造を備えたソリューションを探しました。
## 状況:全社的なソリューションの欠如により、安全でないパスワード運用が発生
RiverStreet Networksの従業員の中には個別にパスワードソリューションを利用している人もいましたが、より広い組織全体には展開されていませんでした。時間が経つにつれ、RiverStreet NetworksのITチームは、潜在的なデータ盗難を防ぐために変化が必要だと認識しました。
「多くのユーザーが机の上に付箋を置いたり、キーボードの下に貼り付けたり、机の引き出しに入れたりしていました」とRiverStreetのITチームは述べています。「また、ほとんどのユーザーがすべてのアカウントで同じパスワードを使っていることにも気づきました。」
セキュリティ改革を最優先課題として、RiverStreetのITチームはソリューションの検討を始めました。1Password、Dashlane、Keeperなど、複数の候補に注目しました。
## ソリューション:優れたカスタマーサービス、安全な暗号化共有、きめ細かな役割ベースのアクセス制御を備えたBitwarden
インターネットでの調査、口コミの検討、PC Magazineなどの媒体に掲載されたレビューの確認を経て、RiverStreet Networksは自社のパスワードマネージャーとしてBitwardenを選びました。RiverStreetのITチームによると、Bitwardenは次点だったDashlaneよりもはるかに強力なエンタープライズソリューションでした。
「Bitwardenには評価している点が非常に多くあります」とRiverStreetのITチームは述べています。「まず、カスタマーサービスが一流です。どんな質問にも1時間以内に回答がありました。ドキュメントも他に引けを取りません。このソリューションは使いやすく、クロスプラットフォーム対応とWebブラウザーオプションにより、現場で複数のデバイスを切り替えて使うことが多い従業員にとって、業務がより迅速で便利になります。」
RiverStreet Networksは特に、[ユーザーアクセス制御](https://bitwarden.com/ja-jp/blog/additional-enterprise-options-for-least-privileged-access-control/#flexible-collections-options-for-your-organization/) はBitwardenのコレクション向けの機能で、組織が特定のユーザーやグループに権限を付与できるようにします。「これほど細かい粒度で権限を掘り下げられるようになったことで、特権アクセス制御がはるかに容易になりました」とRiverStreetのITチームは述べています。
同チームは、ユーザーが他の人と直接、安全かつ簡単に情報を共有できる機能であるBitwarden Sendにも大きく依存しています。従業員は、パスワード、業務文書、財務情報を含むテキストやファイルを簡単に送信できます。組織は、削除日、有効期限、最大アクセス回数などを指定して、より高度なセキュリティパラメーターを設定することもできます。「組織外の個人に情報を送らなければならないことがありますが、その情報が[エンドツーエンドで暗号化されている](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)とわかっているので、非常に安心できます」とRiverStreetのITチームは述べています。
RiverStreet Networksは、Bitwardenの[Duo Securityとの連携](https://bitwarden.com/ja-jp/help/setup-two-step-login-duo/)にも依存し、組織全体の二要素認証(2FA)によってセキュリティをさらに強化しています。2FAオプションでは、ユーザーがログインする際にセカンダリーデバイスからの認証が必要となるため、Bitwarden保管庫に追加の保護レイヤーが加わります。BitwardenとDuo Securityの2FA連携を監督してきたRiverStreetのITチームによると、「2FAの利用は任意ではありません。従業員がBitwardenにログインするなら、必ず2FAを使用します。」
## 分散したチームへの容易な導入により、利用率100%を達成
RiverStreetのITチームは、分散しているRiverStreetの従業員基盤へBitwardenを導入するのに約2か月かかったと見積もっています。まずIT部門がBitwardenを快適に使えるようにし、その後、各グループへの展開を主導しました。RiverStreetには現場で働く従業員が多数おり、こうした体制では導入が難しくなることもありますが、全体的な移行はスムーズに進みました。「唯一の苦労は、従業員とBitwardenアカウントを設定する時間を調整することでした」とRiverStreetのITチームは述べています。
RiverStreetは実践的な方法を取り、チームメンバーにBitwardenの使い方を手動でトレーニングしました。その判断は大きな成果をもたらしました。RiverStreetのITチームは、「利用率は100%です。つまり、全従業員がアカウントを持っています」と述べています。
## 過去のパスワード習慣に対する「目を開かされる」レビューが大幅な改善につながる
RiverStreetがBitwardenのロールアウトを開始した際、同社はBitwardenの[保管庫健全性レポート](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)を活用して、重複したパスワードや弱いパスワードを確認しました。「同じパスワードを何度も使っていることをユーザーが目にしたのは、目を開かされると同時に不安を感じる経験でした」とRiverStreetのITチームは述べています。「Bitwardenを導入した後、ドメインアカウントの更新頻度と複雑さを見直しました。また、より強力で一意のパスワードの使用を必須とし、パスワードローテーションの頻度も高めました。」
RiverStreetのITチームによると、以前は従業員が頻繁にパスワードを忘れ、リセットしなければなりませんでした。Bitwardenを導入して以来、この課題はほぼ解消されています。また、潜在的にリスクのある状況を緩和するうえで、Bitwardenのアカウント復旧オプションが極めて重要なツールだったとも述べています。
「この機能は何度か使用しました」とRiverStreetのITチームは述べています。「ユーザーが退職した際に、そのアカウントを復旧できたことは状況を一変させました。Bitwardenのアカウント復旧のおかげで、滞りなく先へ進めます。」
RiverStreetは成長を続ける中で、新たに買収した子会社全体にBitwardenを導入する計画です。Bitwardenでうまく機能している点を尋ねると、顧客チームは「すべてです」と答えています。
## Bitwardenを始める
Bitwardenがお客様のビジネスにどのように役立つかを詳しく知り、[14日間の無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/test-criteria-for-your-bitwarden-free-enterprise-trial/
---
# Bitwarden エンタープライズ無料トライアルの評価基準
トライアル期間はあっという間に過ぎるため、ビジネスに最も影響する機能をテストすることが重要です。その方法をご紹介します。
---
## Bitwarden エンタープライズ無料トライアルの評価基準
パスワード管理の導入は大きな変革をもたらします。組織内の一人ひとりに、重要なデジタルセキュリティの基盤を築きます。
Bitwarden パスワードマネージャーのエンタープライズ無料トライアルにお申し込みいただくと、オープンソースでエンドツーエンド暗号化に対応した、業界をリードするパスワード管理ソリューションの機能を体験できます。以下の評価基準は、トライアルを最大限に活用するために役立ちます。
### **エンドユーザーが重要なポイントに集中できるようにする**
トライアル期間はあっという間に過ぎるため、エンドユーザーに最も影響する機能をテストすることが重要です。
| **試してみる** | **重要な理由** | **リソース** |
|------|------|------|
| 強力で一意のパスワードを生成する | 強力で一意のパスワードはエンドユーザーのセキュリティに不可欠です。Bitwarden なら保管庫内で簡単に生成できます。ヒント:Bitwarden は、プライバシーとセキュリティをさらに高めるためにユーザー名も生成できます。 | [パスワードの生成方法を学ぶ](https://bitwarden.com/ja-jp/help/generator/#generate-a-password/) |
| パスワードなどを保存する | Bitwarden はユーザー名とパスワード以外の情報も保存できます。保管庫にログインして、最初のアイテムを保存してみましょう。すばやく簡単で、はるかに安全です。 | [保存方法を学ぶ](https://bitwarden.com/ja-jp/help/managing-items/) |
| 2FAを設定する | セキュリティ対策に「やりすぎ」はあるでしょうか?ありません!Bitwarden アカウントに 2FA を設定しましょう。セキュリティの層をもう一つ追加でき、さまざまな 2FA オプションから自分に最適なものを選べます。 | [2FAでアカウントを保護する](https://bitwarden.com/ja-jp/help/setup-two-step-login/) |
| ブラウザー拡張機能を設定する | ログインの整理と編集、パスワードの保存、ウェブサイトへのサインインを試せます。Bitwarden が普段お使いのブラウザーとどれほどシームレスに連携するかを実感できます(Bitwarden はほとんどのブラウザーに対応しています)。 | [ブラウザーで Bitwarden を体験する](https://bitwarden.com/ja-jp/help/getting-started-browserext/) |
| 自動入力は驚くほど便利 | ユーザーに人気の自動入力機能を使えば、ワンクリックでウェブサイトにログインできます(ホットキー Ctrl/CMD + Shift + L もお試しください)。ユーザー名とパスワードに加えて、クレジットカードや個人情報などの安全なアイテムも入力できます。 | [自動入力を設定する](https://bitwarden.com/ja-jp/help/auto-fill-ios/#setup-auto-fill/) |
| ログイン認証情報を共有する | チームがまだ付箋やスプレッドシートを使っているなら、個々の同僚やチーム全体とログイン認証情報を保存・共有するための、より優れた方法を提供しましょう。 | [共有方法を見る](https://bitwarden.com/ja-jp/help/sharing/) |
| ログイン認証情報を外部と共有する | Bitwarden Send 機能を使えば、組織外の誰にでも、Bitwarden を使っていない相手にも、ログイン認証情報やセキュアメモを共有できます。すべての Send は暗号化され、一時的かつプライベートです。データは常に完全にあなたの管理下にあります。 | [Bitwarden Send を試す](https://bitwarden.com/ja-jp/help/about-send/) |
| アイテムを保管庫にインポートする | (別のパスワードマネージャーから)賢く移行して、アイテムを Bitwarden に取り込みましょう。プロセス全体はスムーズで簡単です。きっと移行してよかったと思えるはずです。 | [移行する](https://bitwarden.com/ja-jp/resources/move-to-bitwarden-from-other-password-manager/) |
### **管理者と所有者はさらに深く理解する必要があります**
このグループはエンタープライズ機能を探求するだけでなく、他の全員が Bitwarden を導入できるよう教育し、動機づける役割を担います。
| **トライアルを成功に導く** | **重要な理由** | **リソース** |
|------|------|------|
| Bitwarden の概念実証を確認する | このチェックリストは、数千社にわたるトライアル、導入、オンボーディング、その後の運用を成功に導いてきた Bitwarden の製品、導入、営業の各スペシャリストが作成しました。トライアル開始前でも、POC に慣れておきましょう。 | [概念実証を確認する](https://bitwarden.com/ja-jp/help/proof-of-concept/) |
| セキュリティチームを編成する | 最終的に Bitwarden を選ぶなら、使うのはあなただけではありません。無料トライアルを一緒に検討する仲間や導入推進者を集めるには、今が絶好のタイミングです。何より、セキュリティは全員の責任です。 | [強力なパスワードの使用をチームに促す](https://bitwarden.com/ja-jp/blog/how-to-motivate-employees-to-use-strong-passwords/) |
| 管理者の基本を学ぶ | トライアル開始前に重要な管理者機能を体験しましょう。始め方を知ることが最大のハードルです。これらの基本は、トライアルに関する必要な判断を下すのに役立ちます。効率化は時間とコストの節約につながることを覚えておきましょう。 | [管理者として始める](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-an-administrator/) |
### トライアルを開始し、導入を成功に導く
Bitwarden のエンタープライズトライアルでは、これまで存在を知らなかった機能を利用できます。[今すぐ始めて](https://bitwarden.com/ja-jp/pricing/business/)、Bitwarden の力を体験しましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/the-bitwarden-difference-what-makes-bitwarden-best-for-businesses/
---
# Bitwarden の違い:ビジネスに Bitwarden が最適な理由
Bitwarden のアーキテクチャがユニークで、他のパスワードマネージャーよりもビジネスに適している理由をご覧ください。この短い解説動画でわかりやすく説明し、追加リソースも紹介します。
---
## ビジネス向けに構築されたパスワードマネージャー
**あらゆるビジネスがパスワードマネージャーに求めるもの:**
1. 必要なときに保管庫アイテムを管理できること
2. アクセスと共有を監視できること
3. 認証情報の健全性に関するレポートを可視化できること
信頼されているオープンソースのセキュリティモデルに加え、Bitwarden を支えるフレームワークそのものも、こうしたニーズを満たし、ビジネスにとって最も高機能なパスワードマネージャーとなるよう設計されています。
Bitwarden のアーキテクチャは他のパスワードマネージャーとは異なり、完全な [認証情報管理のライフサイクル](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)を実現します。これは、一元化された所有権とスケーラブルな共有モデルに基づき、ビジネスに必要な管理と監視を提供します。
### Bitwarden アーキテクチャが優れている理由
認証情報ライフサイクル管理を可能にしているのは、Bitwarden におけるデータ整理方法に含まれる 2 つの重要な構造です。これは他の主要なパスワードマネージャーにはない特徴です。この 11 分の解説動画で、その両方をご覧ください:
[](https://vimeo.com/1125300088)
*[Watch on Vimeo](https://vimeo.com/1125300088)*
> [スライドプレゼンテーションを見る >](https://docs.google.com/presentation/d/1Pe3Ovicb0vJH7haHg5uzPKizIOk0pDP2rDHwusINDuw/)
### 1. 認証情報の一元的な所有権
Bitwarden に保存されたすべての共有アイテムは、単一の中央保管庫にあります。その中のすべてのアイテムは組織が所有します。一方、他のパスワードマネージャーでは、複数の保管庫を使用したり、エンドユーザーが所有するアイテムの管理をエンドユーザーに委ねる分散型モデルに依存したりする場合があります。
**Bitwarden のメリット:**
- 全体像を把握できるレポート
- 従業員の引き継ぎやオフボーディングが簡単
- シンプルなアイテム管理
> [一元的な所有権について詳しく見る >](https://bitwarden.com/ja-jp/resources/best-for-businesses-centralized-ownership-in-bitwarden/)
### 2. スケーラブルな共有モデル(コレクション)
中央保管庫に保存されたアイテムへのアクセスは、コレクションを通じてユーザーに付与されます。各アイテムは必ずコレクションに属し、その後コレクションがユーザーまたはグループに割り当てられます。このモデルにより、ビジネスの規模を問わず、きめ細かなアクセス制御が可能になります。他のパスワードマネージャーではこれが難しく、ショートカットや重複を使ったり、別のチームの保管庫に過剰なアクセス権を付与したりする必要があります。
**Bitwarden のメリット:**
- チーム間の共有が簡単 - 重複やショートカットは不要
- シンプルで論理的なアクセス管理
- アクセス権は保管庫アイテムの内容から独立
> [スケーラブルな共有モデルについて詳しく見る >](https://bitwarden.com/ja-jp/resources/best-for-businesses-the-bitwarden-scalable-sharing-model/)
ビジネスで Bitwarden を試してみませんか?以下から無料トライアルを開始するか、[営業担当にお問い合わせ](https://bitwarden.com/ja-jp/contact-sales/)いただき、今すぐ詳細をご確認ください!Bitwarden の実際の動作をご覧になりたい場合は、[週次ライブデモと詳細解説](https://bitwarden.com/ja-jp/events/weekly-demo/)にお申し込みください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/the-new-bitwarden-provider-portal-newsletter-september-2021/
---
# 2021年9月のスポットライト:新しいBitwardenプロバイダーポータル
Bitwardenの9月ニュースレターへようこそ。製品や企業に関するお知らせ、今後のイベント、ソーシャルで人気の投稿をご紹介します。
---
## 注目記事

まずは、マネージドサービスプロバイダー(MSP)コミュニティにとって重要なお知らせです。新しいBitwardenプロバイダーポータルにより、MSPはクライアント全体にわたってパスワード管理を拡大できます。導入と管理が簡単なBitwardenは、MSPのセキュリティサービスを強化し、新規クライアントのオンボーディングをこれまでになくシンプルにします。詳しくは、[プロバイダーポータルについてこちら](https://bitwarden.com/ja-jp/blog/new-tools-for-managed-service-providers/)をご覧ください。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## その他の話題

この待望のセキュリティ機能により、ユーザーは保管庫内のアイテムで、非表示フィールドにアクセスまたは編集する前にマスターパスワードの入力を求める設定を有効化できます。詳しくは、[パスワード再入力要求に関するこちらの記事](https://bitwarden.com/ja-jp/blog/six-ways-password-reprompt-delivers-the-right-bitwarden-security-for-you/)をご覧ください。

パスワードマネージャーは、インシデント対応計画の各段階で役割を果たせます。セキュリティ対応プレイブックでは、タイムスタンプ付きイベントログなどのパスワードマネージャー機能を分析などに活用できます。詳しくは、[セキュリティ対応プレイブックに関するこちらの記事](https://bitwarden.com/ja-jp/blog/how-a-password-manager-fits-into-your-security-response-playbook/)をご覧ください。

多くのユーザーがBitwarden内に組織を作成し、ログイン、メモ、カード、IDを他のユーザーと安全に共有しています。無料の2人共有から、機能が充実したEnterpriseオプションまで、さまざまな選択肢があります。[ヘルプノート](https://bitwarden.com/ja-jp/help/about-organizations/)をご覧ください。
## 業界ニュース

**T-Mobileのデータ侵害がSMSベースの2要素認証のセキュリティ上の欠陥を浮き彫りに**
このデータ侵害により、1億人を超える個人データが流出しました。自分を守るために、携帯電話アカウントにPINを設定し、可能な限り認証アプリを使用してSIMスワップ攻撃を防ぎ、もちろん、携帯電話アカウントのパスワードと使い回しているパスワードを変更してください。詳しくは、[こちらの記事](https://www.wired.com/story/t-mobile-hack-data-phishing/)をご覧ください。
## 今後のイベント

[**週次ライブデモ**](https://bitwarden.com/ja-jp/bitwarden-demo/)
毎週水曜日、太平洋時間午前9時/東部時間正午12時
Bitwarden TeamsおよびEnterpriseプランの製品ツアーとオープンQ&Aにご参加ください。また、[オンデマンドデモ](https://bitwarden.com/ja-jp/enterprise-demo/)も24時間いつでもご利用いただけます。
## ソーシャルで人気の投稿
知識や経験を共有することで、侵害やハッキングのない世界の実現に貢献する重要な役割を担っていただいています。最近ファンに人気だった投稿をいくつかご紹介します。
[**当社についてのReddit投稿**](https://www.reddit.com/r/Bitwarden/comments/papijg/what_makes_bitwarden_so_great/)

[**日々使うテックツールに関するツイート**](https://twitter.com/zheano/status/1429439981148377091)

今回は以上です。このニュースレターについてのご感想や、今後取り上げてほしいトピックがあればお聞かせください。
**それでは、また次回。**
Bitwardenチーム
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/the-state-of-password-security/
---
# パスワードセキュリティの現状 2025年レポート
連邦政府機関はパスワードセキュリティにどう取り組んでいるか
---
## 米国連邦政府機関におけるパスワードセキュリティの現状を評価
#### この記事の主なポイント:
- **NISTの技術的卓越性:**NISTは、Bitwardenのようなパスワードマネージャーを支持する強力な技術的ガイダンスを提供していますが、ユーザーにとってわかりやすい提示には課題があります。
- **CISAのコミュニケーションにおけるリーダーシップ:**CISAは、パスワードマネージャーを明確に推奨し、利用しやすいセキュリティリソースを作成することで、「優秀」評価を獲得しています。
- **導入のばらつき:**連邦政府機関のパスワードセキュリティガイダンスやパスワードマネージャーの推奨には、大きなばらつきがあります。
- **改善傾向:**4年間の分析から、各機関がBitwardenが支持するプラクティスに沿うよう、パスワードセキュリティの推奨事項を改善していることがわかります。
- **高まりつつある合意:**連邦政府機関は、Bitwardenのようなソリューションが不可欠なセキュリティインフラを提供することをますます認識するようになっています。
近年、米国連邦政府全体でサイバーセキュリティに強い関心が寄せられています。多くの機関が、政府組織や大小の企業、消費者への教育を主導しています。
しかし、パスワードセキュリティに関して、すべての機関が同じ方針を取っているわけではありません。主要機関の一つである米国国立標準技術研究所(NIST)は、「米国産業界、連邦政府機関、そして広く一般のニーズに応えるため、サイバーセキュリティの標準、ガイドライン、ベストプラクティス、その他のリソースを策定」しています。
NISTのサイバーセキュリティページではさらに、「NISTのサイバーセキュリティに関する任務の一部は、連邦法、行政命令、ポリシーによって定められている。たとえば、行政管理予算局(OMB)は、すべての連邦政府機関に対し、国家安全保障システム以外のシステムについてNISTのサイバーセキュリティ標準とガイダンスを実装するよう義務付けている」と述べています。
残念ながら、NISTの推奨事項は、まだすべての連邦政府機関で普遍的に受け入れられ、実装されているわけではありません。NISTは各機関が従うとする標準を定めていますが、NIST自身にも弱点があります。それは、整理されていないウェブサイトです。
2025年は、Bitwardenがこの分析を実施して4年目になります。今年、NSAはパスワードマネージャーの推奨を追加したことで、評価が「良い」から「非常に良い」に改善しました。CISAのスコアは、情報をよりアクセスしやすく理解しやすくしたことで、「非常に良い」から「優秀」に上昇しました。NISTのウェブサイトは整理されていないままですが、その内容は非常に堅実です。ここ数年、CISA、FBI、FTC、SBAを含む多くの機関が、パスワードセキュリティの推奨事項と全体的なサイバーセキュリティ体制の面で、より良い方向へ進んでいます。
テクノロジーは急速に進化しています。企業にとっても個人にとっても、楽しいエンターテインメントサイトから銀行口座のような重要な金融サービスまで、多種多様なアカウントを通じて、私たちの生活の多くがオンライン上にあります。
この評価は、連邦政府が示すベストプラクティスと改善の余地について、パスワードを使うすべての人に関心を持ってもらい、理解を深めてもらうことを目的としています。連邦政府内にはパスワードセキュリティに対して堅実な教育的アプローチを取る機関が多い一方で、近代化に向けて少し支援が必要な機関もあります。
幸いなことに、パスワードセキュリティのベストプラクティスについては合意が形成されつつあります。本レポートでは、その詳細を整理し評価しています。
[Embedded content sectionCta]**こちらをご覧ください:**[**パスワードセキュリティの現状に関するプレゼンテーション**](https://docs.google.com/presentation/d/e/2PACX-1vRMIEhHFxEBUsWf5-f8Qexv-6uWaDlt-VvItjouCHu0ogO1WDbkjuWY-nFYn3BvvRRwWYl6oAFNA0fq/embed?start=false&loop=false&delayms=3000)
## パスワードセキュリティ評価システムのガイドライン
この評価システムでは、以下の基準への準拠状況に基づいて各機関をランク付けします。

- パスワードマネージャーの使用を推奨している
- 強力なパスワードの重要性を明示している
- パスワードセキュリティをさらに強化するために2FA/MFAが必要であることを示している
- 全体的なセキュリティアドバイスが最新で、NISTガイドラインに準拠している
- パスワードセキュリティの推奨事項が明確で理解しやすく、見つけやすい形で提示されている

- パスワードマネージャーの使用を推奨している
- 強力なパスワードの重要性を明示している
- パスワードセキュリティをさらに強化するために2FA/MFAが必要であることを示している
- 全体的なセキュリティアドバイスは最新で、NISTガイドラインに準拠している
- パスワードセキュリティの推奨事項が、明確で理解しやすく、見つけやすい形で提示されていない

- パスワードマネージャーの使用を推奨していない
- 強力なパスワードの重要性を明示している
- パスワードセキュリティをさらに強化するための2FA/MFAの必要性に言及している
- 全体的なセキュリティアドバイスは最新ではなく、NISTガイドラインに準拠していない
- パスワードセキュリティの推奨事項が、明確で理解しやすく、見つけやすい形で提示されていない

- パスワードマネージャーの使用を推奨していない
- 強力なパスワードの重要性を明示している
- パスワードセキュリティをさらに強化するための2FA/MFAの必要性に一貫して言及していない
- 全体的なセキュリティアドバイスは最新ではなく、NISTガイドラインに準拠していない
- パスワードセキュリティの推奨事項が、明確で理解しやすく、見つけやすい形で提示されていない

- パスワードマネージャーの使用を推奨していない
- 強力なパスワードの重要性を明示していない
- パスワードセキュリティをさらに強化するための2FA/MFAの必要性に言及していない
- 全体的なセキュリティアドバイスは最新ではなく、NISTガイドラインに準拠していない
- パスワードセキュリティの推奨事項が、明確で理解しやすく、見つけやすい形で提示されていない
## 米国国立標準技術研究所(NIST)
### NISTリスクマネジメントフレームワーク | IA-5(18)
#### 機関向けアドバイス:
- 認証器管理 | パスワードマネージャー
- [割り当て:組織が定義したパスワードマネージャー]を用いてパスワードを生成および管理すること、および
- [割り当て:組織が定義した管理策]を使用してパスワードを保護すること。
- 静的パスワードを使用するシステムでは、パスワードが適切に複雑であり、同じパスワードが複数のシステムで使用されていないことを確保するのは、しばしば困難です。パスワードマネージャーは、[強力](https://bitwarden.com/ja-jp/password-generator/)かつさまざまなアカウントごとに異なるパスワードを自動的に生成・保存するため、この問題の解決策となります。パスワードマネージャーを使用する潜在的なリスクは、攻撃者がパスワードマネージャーによって生成されたパスワードのコレクションを標的にできることです。したがって、パスワードの暗号化や、コレクションをオフラインでトークンに保存することを含む保護が、パスワードのコレクションには必要です。
- [参考](https://csrc.nist.gov/Projects/risk-management/sp800-53-controls/release-search#!/control?version=5.1&number=IA-5)
### デジタルIDガイドライン
#### 機関向けアドバイス:
- パスワード(*パスフレーズ*、数値の場合は*PIN*とも呼ばれることがあります)は、サブスクライバーが選択し、記憶または記録することを想定した秘密の値です。パスワードは、攻撃者が正しい秘密の値を推測したり、その他の方法で発見したりすることが現実的でない程度に、十分な複雑性と機密性を備えていなければなりません。パスワードは「知っているもの」です。
- このセクションの要件は、独立した認証要素として使用され、認証済みの保護チャネルを介してCSPの検証者に送信される、一元的に検証されるパスワードに適用されます。多要素認証器の有効化要素としてローカルで使用されるパスワードは、*アクティベーションシークレット*と呼ばれ、[3.2.10節](https://pages.nist.gov/800-63-4/sp800-63b.html#s-5-2-10)で説明されています。
- パスワードは、サブスクライバーが選択するか、CSPがランダムに割り当てるものと**しなければならない**。
- CSPが、選択されたパスワードが一般的に使用される、予想される、または侵害済みの値のブロックリストに含まれているために許可しない場合([3.1.1.2節](https://pages.nist.gov/800-63-4/sp800-63b.html#passwordver)を参照)、サブスクライバーには別のパスワードを選択することを求め**なければならない**。パスワードに対してその他の複雑性要件を課**してはならない**。その根拠は[付録A](https://pages.nist.gov/800-63-4/sp800-63b.html#appA)「*パスワードの強度*」に示されています。
- パスワードには次の要件が適用されます:
- 検証者およびCSPは、**しなければならない** パスワードの長さを最低8文字にすることを要求し、**すべきである** パスワードの長さを最低15文字にすることを要求する。
- 検証者およびCSPは **すべきである** パスワードの最大長として少なくとも64文字を許可する。
- 検証者およびCSPは **すべきである** パスワードで、すべての印字可能ASCII [[RFC20]](https://pages.nist.gov/800-63-4/sp800-63b.html#ref-RFC20) 文字およびスペース文字を受け入れる。検証者およびCSPは **すべきである** パスワードでUnicode [[ISO/ISC 10646]](https://pages.nist.gov/800-63-4/sp800-63b.html#ref-ISOIEC10646) 文字を受け入れる。各Unicodeコードポイントは **しなければならない** パスワード長を評価する際に1文字として数える。
- 検証者およびCSPは **してはならない** パスワードに対してその他の構成ルール(例:異なる文字タイプの組み合わせを要求すること)を課す。
- 検証者およびCSPは **してはならない** ユーザーにパスワードの定期的な変更を要求する。ただし、検証者は **しなければならない** 認証器が侵害された証拠がある場合には、変更を強制する。
- 検証者およびCSPは **してはならない** 未認証の認証要求者がアクセスできるヒントを加入者に保存させる。
- 検証者およびCSPは **してはならない** パスワードを選択する際に、加入者に知識ベース認証(KBA)(例:「最初に飼ったペットの名前は何ですか?」)やセキュリティ質問の使用を促す。
- 検証者は **しなければならない** 送信されたパスワード全体を検証する(つまり、切り捨てない)。
- パスワードの設定または変更要求を処理する際、検証者は **しなければならない** 候補となる秘密情報を、既知の一般的に使用される、推測されやすい、または侵害されたパスワードを含むブロックリストと照合する。パスワード全体を **しなければならない** 照合対象とし、その中に含まれる可能性のある部分文字列や単語を対象としてはならない。たとえば、リストには **してもよい** 以下を含めることができるが、これらに限定されない:
- 過去の漏えいコーパスから取得されたパスワード
- 辞書に載っている単語
- サービス名、ユーザー名、およびそれらの派生語など、コンテキスト固有の単語
- 選択されたパスワードがブロックリストに見つかった場合、CSPまたは検証者は **しなければならない** 加入者に別の秘密情報を選択するよう要求し、**しなければならない** 拒否理由を提示する。ブロックリストは総当たり攻撃を防ぐために使用され、以下で説明するように失敗した試行にはレート制限がかけられるため、ブロックリストは **すべきである** 攻撃者が試行回数の上限に達する前に推測しそうなパスワードを加入者が選択できないよう、十分な規模にする。
- 検証者は **しなければならない** 加入者が強力なパスワードを選択できるよう、ガイダンスを提供する。これは、ブロックリストにあるパスワードが拒否された後に特に重要であり、リストに含まれる脆弱なパスワードを安易に変更して使うことを抑止するためである [[ブロックリスト]](https://pages.nist.gov/800-63-4/sp800-63b.html#ref-blocklists)。
- 検証者は **必ず**第3.2.2節に記載されているように、加入者アカウントに対して行える認証失敗試行回数を効果的に制限するレート制限機構を実装しなければならない[第3.2.2節](https://pages.nist.gov/800-63-4/sp800-63b.html#throttle)。
- 検証者は、**必ず**パスワードマネージャーの使用を許可しなければならない。検証者は、**可能な限り**申請者がパスワードを入力する際に「貼り付け」機能を使用できるようにし、その利用を容易にするべきである。パスワードマネージャーは、特にパスワード生成機能を備えている場合、ユーザーがより強力なパスワードを選択する可能性を高めることが示されている[[Managers]](https://pages.nist.gov/800-63-4/sp800-63b.html#ref-managers)。
- 検証者は、**必ず**オフライン攻撃に耐性のある形式でパスワードを保存しなければならない。パスワードは、**必ず**適切なパスワードハッシュ化方式を使用して、ソルト付与およびハッシュ化されなければならない。パスワードハッシュ化方式は、パスワード、ソルト、コスト係数を入力として受け取り、パスワードハッシュを生成する。その目的は、ハッシュ化されたパスワードファイルを入手した攻撃者にとって、各パスワード推測のコストを高めることで、推測攻撃のコストを高額または実行困難にすることである。選択するコスト係数は、**可能な限り**検証者のパフォーマンスに悪影響を与えない範囲で、実用上できるだけ高くするべきである。また、**可能な限り**計算性能の向上を考慮して、時間の経過とともに引き上げるべきである。最新版の[[SP800-132]](https://pages.nist.gov/800-63-4/sp800-63b.html#ref-SP800-132)またはパスワードハッシュ化方式に関する更新されたNISTガイドラインで公開されている、承認済みのパスワードハッシュ化方式を**可能な限り**使用するべきである。ソルトおよびバージョン情報を除いた、選択するパスワード検証子の出力長は、**可能な限り**基礎となるパスワードハッシュ化方式の出力長と同じにするべきである。
- ソルトは、**必ず**少なくとも32ビット長とし、保存されたハッシュ間でソルト値の衝突を最小限に抑えるよう選択しなければならない。ソルト値と生成されたハッシュの両方は、**必ず**各パスワードごとに保存しなければならない。使用したパスワードハッシュ化方式への参照(ワークファクターを含む)は、**可能な限り**新しいアルゴリズムおよびワークファクターへの移行を可能にするため、各パスワードごとに保存するべきである。たとえば、Password-Based Key Derivation Function 2(PBKDF2)[[SP800-132]](https://pages.nist.gov/800-63-4/sp800-63b.html#ref-SP800-132)では、コスト係数は反復回数であり、PBKDF2関数を反復する回数が多いほど、パスワードハッシュの計算にかかる時間は長くなる。
- さらに、検証者は、**可能な限り**検証者だけが知っている秘密鍵を使用して、鍵付きハッシュ化または暗号化操作を追加で1回実行するべきである。使用する場合、この鍵値は、**必ず**第3.2.12節に記載されているように、承認済みの乱数ビット生成器によって生成しなければならない[第3.2.12節](https://pages.nist.gov/800-63-4/sp800-63b.html#randomness)。秘密鍵値は、**必ず**ハッシュ化されたパスワードとは別に保存しなければならない。また、**可能な限り**ハードウェアセキュリティモジュールや信頼された実行環境(TEE)など、ハードウェアで保護された領域内に保存し、使用するべきである。この追加の反復により、秘密鍵値が秘密に保たれている限り、ハッシュ化されたパスワードに対するブルートフォース攻撃は現実的ではなくなる。
- [サイバーセキュリティ意識向上月間 2023年ブログシリーズ](https://www.nist.gov/blogs/cybersecurity-insights/cybersecurity-awareness-month-2023-blog-series-using-strong-passwords)
- 政府機関からのアドバイス
- パスワードは、関心のあるリソースにアクセスするための認証メカニズムとして、今なお最も広く使用されている。パスワードは、サイバー犯罪者やデータ侵害からデータの機密性と完全性を守る最前線の防御である。優れた強力なパスワードは、人々がオンラインで安全かつプライベートに過ごすのに役立つ。
- [参考資料](https://pages.nist.gov/800-63-4/sp800-63b.html#appA)
## 米国国立標準技術研究所(NIST)
**Bitwardenによる総合評価:非常に良い**
- パスワードマネージャーの使用を推奨している
- 強力なパスワードの重要性を明示している
- パスワードセキュリティをさらに強化するために2FA/MFAが必要であることに言及している
- 全体的なセキュリティアドバイスは最新で、NISTガイドラインに準拠している(NISTは連邦政府のセキュリティアドバイスの基準を定めている)
- パスワードセキュリティに関する推奨事項が、明確で理解しやすく、見つけやすい形で示されていない
この助言は包括的で、政府機関向けの基準を示していますが、ウェブサイトからパスワードのガイドラインにアクセスするのは直感的ではありません。助言は非常に長いPDFの中に埋もれており、ユーザーにわかりやすい書き方ではありません。
## サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)

- [参考資料](https://www.cisa.gov/sites/default/files/2024-09/Secure-Our-World-Passwords-Tip-Sheet.pdf)
### 私たちの世界を守る:強力なパスワードを必須にする
#### 機関からの助言:
- 強力なパスワードを使用する
- パスワードマネージャーで長く、ランダムで、一意のパスワードを作成し、アカウントをより安全に保ちましょう。
- アカウントを保護する簡単な方法
- 12345のような単純なパスワードや、誕生日、ペットの名前といった一般的な個人情報は、個人情報を含む重要なアカウントを守るには安全ではありません。推測されやすいパスワードを使うのは、ドアに鍵をかけても鍵を差したままにしておくようなものです。弱いパスワードは、コンピューターを使うハッカーにすぐ破られてしまいます。とはいえ、すべてのアカウントに一意で強力なパスワードを覚えておくのは不可能です。
- 幸い、「パスワードマネージャー」を使って強力なパスワードを作成・保存することは、誰かが私たちのアカウントにログインし、機密情報、データ、お金、さらにはIDを盗むのを防ぐ最も簡単な方法の1つです。
- [強力なパスワードでオンライン犯罪を防ぐ](https://www.youtube.com/watch?v=FZoB7yUGh7Y) - CISA制作のYouTube動画
- 3つの簡単なヒントでパスワードを強化する
- 強力な[パスワード](https://bitwarden.com/ja-jp/password-generator/)は、これら3つのヒントをすべて満たしています。
1. 長くする
- 16文字以上—長いほど強力です!
2. ランダムにする
- その方法は2つあります:
- 大文字・小文字の英字、数字、記号を組み合わせたランダムな文字列を使用します。例:
- cXmnZK65rf*&DaaD
- Yuc8$RikA34%ZoPPao98t
- もう1つの方法は、関連性のない4~7語で覚えやすいフレーズを作ることです。これは「パスフレーズ」と呼ばれます。例:
- 良い例:HorsePurpleHatRun
- 優れた例:HorsePurpleHatRunBay
- 非常に優れた例:Horse Purple Hat Run Bay Lifting
- メモ:必要に応じて、単語の前や単語の間にスペースを入れてもかまいません!
3. 一意にする
- アカウントごとに異なる強力なパスワードを使用します。
- 例:
- 銀行:k8dfh8c@Pfv0gB2
- メールアカウント:legal tiny facility freehand probable enamel
- ソーシャルメディアアカウント:e246gs%mFs#3tv6
- プロのヒント:パスワードマネージャーを使う
- これらすべての強力なパスワードを覚えておくのは大変ですし、コンピューター上のファイルに保存するのも避けるべきです。代わりに、パスワードマネージャーを使いましょう。下記をご覧ください!
- パスワードマネージャーを使用する
- ほとんどの人にとって、すべてのアカウントに長く、ランダムで、一意のパスワードを生成して覚えておくことは不可能です。書き留めるのではなく、パスワードマネージャーを使いましょう!パスワードマネージャーは、すべてのパスワードを生成、保存し、入力まで行ってくれる使いやすいプログラムです。パスワードマネージャーは、弱いパスワードや使い回しのパスワードがあると知らせてくれ、強力なパスワードを生成することもできます。また、サイトやアプリを移動するときにログイン情報を自動入力することもできます。
- パスワードマネージャーを使用する場合、覚える必要がある強力なパスワードは1つだけです。それはパスワードマネージャー自体のパスワードです。(ヒント:上記のように、覚えやすく長い「パスフレーズ」を作成しましょう。)
- 選べるパスワードマネージャーは数多くあります。ウェブブラウザー内蔵のパスワードマネージャーのように無料のものもあれば、有料のものもあります。高評価のパスワードマネージャーを紹介しているConsumer Reportsなど、信頼できる情報源で「パスワードマネージャー」を検索しましょう。レビューを読んで選択肢を比較し、自分に合った信頼できるプログラムを見つけてください。
- パスワードマネージャーを使用すると、各サイトで長く、ランダムで、一意のパスワードを使う可能性が大幅に高まります。その結果、貴重な情報を盗まれることがはるかに難しくなります。
- プロのヒント:メールアカウント、銀行、医療機関、その他の重要なアカウントで、強力なパスワード要件が適用されているか確認しましょう。短いパスワードや辞書に載っている単語の使用が許可されている場合は、その理由を尋ねてください。危険にさらされているのはあなたの情報です!
- また、忘れずに[MFAを有効にする](https://www.cisa.gov/secure-our-world/turn-mfa)ようにしましょう。特にメール、ソーシャルメディアアカウント、金融アカウントでは重要です。
- [CISAパスワードヒントシート](https://www.cisa.gov/sites/default/files/2024-09/Secure-Our-World-Passwords-Tip-Sheet.pdf)
- [参考資料](https://www.cisa.gov/secure-our-world/use-strong-passwords)
## サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)
**Bitwardenによる総合評価:優秀**
- パスワードマネージャーの使用を推奨している
- 強力なパスワードの重要性を明示している
- パスワードセキュリティをさらに強化するため、2FA/MFAの必要性を挙げている
- 全体的なセキュリティ助言は最新で、NISTガイドラインに準拠している
- パスワードセキュリティの推奨事項を、明確で理解しやすく見つけやすい形で示している
## 米国家安全保障局(NSA)
### ランサムウェア対策ガイド
#### 機関からの助言:
- 15文字以上の一意のパスワードを必須とするパスワードポリシーを実施する
- パスワードマネージャーは、安全なパスワードの作成と管理に役立ちます。使用中のパスワードマネージャーへのアクセスを保護・制限し、MFAなど、使用中の製品で利用可能なすべてのセキュリティ機能を有効にしてください。
- [参考資料](https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3403814/stopransomware-guide-released-by-nsa-and-partners/)
### Ciscoのパスワードタイプ:ベストプラクティス
#### 機関からの助言:
- 近年、ネットワークインフラの侵害数が増加していることは、ネットワークデバイスへの認証が重要な検討事項であることを示しています。ネットワークデバイスは、次の理由で侵害される可能性があります。
- 不適切なパスワードの選択(総当たり型のパスワードスプレー攻撃に対して脆弱)
- ハッシュ化されたパスワードを含むルーター設定ファイルが暗号化されていないメールで送信される、または
- パスワードの使い回し(侵害されたデバイスから復元されたパスワードが、他のデバイスの侵害に使用される可能性がある)。
- パスワードだけを使用すると、デバイスが悪用されるリスクが高まります。NSAは、重要なデバイスを管理する管理者には多要素認証を強く推奨していますが、場合によってはパスワードのみを使用せざるを得ないこともあります。適切なパスワード保存アルゴリズムを選択することで、悪用をはるかに困難にできます。
- 可能な限り保護を高めるため、強力なパスワードを使用して、解読され平文に変換されるのを防いでください。次の条件を満たすパスワードポリシーに従ってください。
- 小文字と大文字、記号、数値を組み合わせる。
- 15文字以上の英数字で構成する。さらに、
- 次のようなパターンではないこと。
- キーボード配列に沿った文字列
- ユーザー名と同じもの
- デフォルトのパスワード
- 他の場所で使用しているパスワードと同じもの
- ネットワーク、組織、所在地、その他の機能識別子に関連するもの
- 辞書にそのまま載っている単語、一般的な頭字語、または推測しやすいもの
- [参考資料](https://media.defense.gov/2022/Feb/17/2002940795/-1/-1/1/CSI_CISCO_PASSWORD_TYPES_BEST_PRACTICES_20220217.PDF)
### ソーシャルメディアで安全を保つ
#### 機関からの助言:
- パスワードを保護し、強化する
- オンラインアカウントごとに、一意で強力なパスワードを使用してください。複数のアカウントでパスワードを使い回すと、そのパスワードが発覚した場合に、すべてのアカウントのデータが漏えいする可能性があります。文字、数値、特殊文字を組み合わせて、パスワードが十分な長さと複雑さを備えていることを確認してください。可能な場合は、認証トークンやアプリを使った多要素認証を導入し、パスワードが侵害されても他者がアカウントにアクセスできないようにしてください。パスワードは絶対に共有せず、ソーシャルメディアのプロフィールや公開情報から推測される可能性のある情報の使用は避けてください。
- [参考資料](https://media.defense.gov/2021/Aug/06/2002824387/-1/-1/0/CSI_KEEPING_SAFE_ON_SOCIAL_MEDIA_20210806.PDF)
### 安全な多要素認証ソリューションの選定
#### 機関からの助言:
- 多要素認証ソリューションを選定する際に検討すべき基準:米国国立標準技術研究所(NIST)のコンピューターセキュリティリソースセンターは最近、「デジタルIDガイドライン4」(SP 800-63-3)を更新しました。この文書は、標準的な定義を示し、各種認証ソリューションに保証レベルを割り当てています。以下の基準は、ソリューションが一般的な複数の悪用手法に耐えられるよう検証されていることを保証するためのNIST要件を反映しています。完全な認証ソリューションは、標準化され検証済みの仕組みを用いて適切に実装されている必要があります。また、認証器、検証器、およびそれらを支えるライフサイクルプロセスも含める必要があります。一部の商用ソリューションは認証器に重点を置き、組織に検証器とライフサイクルプロセスの管理を求めます。他の商用ソリューションは、複数タイプの認証器を検証し、多段階の認証メカニズムを管理し、複数サービスを支援するために、さまざまなIDプロバイダーからの認証器への信頼を管理します。これらは多くの場合、顧客が1つ以上の認証器ソリューションを取得し、IDフェデレーションを実行する認証サーバーのアサーションを受け入れるようサーバーを設定する必要があります。SP 800-63-3には、IDフェデレーションの基準も含まれています。
- [参考資料](https://media.defense.gov/2024/Jul/31/2003515137/-1/-1/1/MULTIFACTOR_AUTHENTICATION_SOLUTIONS_UOO17091520.PDF)
## 米国家安全保障局(NSA)
**Bitwardenによる総合評価:非常に良好**
- パスワードマネージャーの使用を推奨している
- 強力なパスワードの重要性を強調している
- パスワードセキュリティをさらに強化するための2FA/MFAの必要性に言及している
- 全体的なセキュリティ助言は最新ではなく、NISTガイドラインに準拠していない
- パスワードセキュリティの推奨事項が、明確で理解しやすく、見つけやすい形で示されていない
## 米国国土安全保障省
*CISAはDHSの傘下にあります*
### サイバーセキュリティページ
#### 機関からの助言:
- バイデン大統領は、国土安全保障省(DHS)の使命における重要な要素であるサイバーセキュリティを、政府のあらゆるレベルでバイデン=ハリス政権の最優先事項に位置付けています。
- 大統領の取り組みを推進し、国家のサイバーセキュリティレジリエンス強化がDHSの最優先事項であることを示すため、マヨルカス長官は就任最初の月にサイバーセキュリティに特化した行動要請を発出しました。この行動要請は、ランサムウェアという差し迫った脅威への対処と、より強固で多様な人材の育成に焦点を当てたものです。
- 2021年3月、マヨルカス長官は、ハンプトン大学および米国ガールスカウト連盟との協力によりRSA Conferenceが主催したオンライン講演で、同省のサイバーセキュリティへの取り組みに関するより広範なビジョンとロードマップを示しました。
- プレゼンテーションの後、[長官は、ガールスカウト暫定CEOのJudith Batty氏と炉辺談話を行い](https://www.dhs.gov/medialibrary/assets/videos/24095)、米国が現在直面している前例のないサイバーセキュリティ上の課題について議論しました。ハンプトン大学コンピューターサイエンス学部のChutima Boonthum-Denecke博士が長官を紹介し、プログラムの締めくくりとして質疑応答の進行を務めました。
- [DHSサイバーセキュリティ・スプリントの概要](https://www.dhs.gov/topics/cybersecurity#:~:text=Overview%20of%20DHS%20Cybersecurity%20Sprints)
- [その他の継続中のサイバーセキュリティ優先事項の概要](https://www.dhs.gov/topics/cybersecurity#:~:text=Overview%20of%20Additional%20Ongoing%20Cybersecurity%20Priorities)
- [追加情報](https://www.dhs.gov/topics/cybersecurity#:~:text=Additional%20Information)
- [参考資料](https://www.dhs.gov/topic/cybersecurity)
## 米国国土安全保障省
**Bitwardenによる総合評価:改善の余地あり**
- パスワードマネージャーの使用を推奨していない
- 強力なパスワードの重要性に言及していない
- 不正確で的外れなパスワードセキュリティの助言を提供している、またはパスワードやパスワードセキュリティに言及していない
- パスワードに関する助言を明確に示していない
- パスワードセキュリティをさらに強化するために2FA/MFAが必要であることを一貫して述べていない
- 全体的なセキュリティ助言が最新ではなく、NISTガイドラインに準拠していない
- パスワードセキュリティの推奨事項を、明確で理解しやすく、見つけやすい形で示していない
## 連邦捜査局(FBI)
### サイバー脅威
#### 機関の助言:
- インターネットを利用した犯罪やサイバー侵入はますます巧妙化しており、それらを防ぐには、接続されたデバイスを使う一人ひとりが意識を高め、警戒する必要があります。
- システムとソフトウェアを最新の状態に保ち、信頼できる強力なウイルス対策プログラムをインストールしてください。
- 公共Wi-Fiネットワークに接続する際は注意し、公共ネットワーク上では購入を含む機密性の高い取引を行わないでください。
- オンラインアカウントごとに強力で一意のパスフレーズを作成し、それらのパスフレーズを定期的に変更してください。
- 対応しているすべてのアカウントで多要素認証を設定してください。
- メッセージに返信したりサイトにアクセスしたりする前に、すべてのやり取りでメールアドレスを確認し、ウェブサイトのURLを注意深く確認してください
- 心当たりのないメールやテキストメッセージ内のものは何もクリックしないでください。
- オンラインプロフィールやソーシャルメディアアカウントで共有する情報には注意してください。ペットの名前、学校、家族などを共有すると、詐欺師がパスワードやアカウントのセキュリティ質問の答えを推測する手がかりを与える可能性があります。
- 金銭的支援を求め、即時の行動を促す見知らぬ人や組織に送金しないでください。
- [参考資料](https://www.fbi.gov/investigate/cyber#What-You%20Should%20Know)
### インターネット上の詐欺と安全
#### 機関の助言:
- **ファイアウォールをオンにしておく**
ファイアウォールは、コンピューターをクラッシュさせたり、情報を削除したり、さらにはパスワードやその他の機密情報を盗んだりするためにアクセスを試みるハッカーから、コンピューターを保護するのに役立ちます。ソフトウェアファイアウォールは、単体のコンピューターに広く推奨されています。このソフトウェアは一部のオペレーティングシステムにあらかじめ含まれているか、個別のコンピューター向けに購入できます。ネットワーク接続された複数のコンピューターでは、通常、ハードウェアルーターがファイアウォール保護を提供します。
- **ウイルス対策ソフトウェアをインストールまたは更新する**
ウイルス対策ソフトウェアは、悪意のあるソフトウェアプログラムがコンピューターに侵入するのを防ぐために設計されています。ウイルスやワームなどの悪意のあるコードを検出すると、それを無効化または削除します。ウイルスは、ユーザーが気づかないうちにコンピューターに感染する可能性があります。ほとんどの種類のウイルス対策ソフトウェアは、自動更新するように設定できます。
- **スパイウェア対策技術をインストールまたは更新する**
スパイウェアとは、その名のとおり、他者があなたのコンピューター上での行動をのぞき見できるよう、密かにコンピューターにインストールされるソフトウェアです。一部のスパイウェアは、あなたの同意なしにあなたに関する情報を収集したり、ウェブブラウザーに不要なポップアップ広告を表示したりします。一部のオペレーティングシステムは無料のスパイウェア保護を提供しており、安価なソフトウェアもインターネットや地域のコンピューター販売店で簡単に入手できます。ダウンロード可能なスパイウェア対策を提供するインターネット広告には注意してください。場合によっては、これらの製品は偽物で、実際にはスパイウェアやその他の悪意のあるコードを含んでいる可能性があります。食料品を買うのと同じで、信頼できる店で買いましょう。
- **オペレーティングシステムを最新の状態に保つ**
コンピューターのオペレーティングシステムは、技術要件に対応し、セキュリティホールを修正するために定期的に更新されます。コンピューターを最新の保護状態にするため、必ず更新をインストールしてください。
- **ダウンロードするものに注意する**
メールの添付ファイルを不用意にダウンロードすると、どれほど警戒を怠らないウイルス対策ソフトウェアであっても回避される可能性があります。知らない人からのメール添付ファイルは決して開かず、知っている人から転送された添付ファイルにも注意してください。本人が気づかないうちに悪意のあるコードを転送している可能性があります。
- **コンピューターの電源を切る**
高速インターネット接続の普及に伴い、多くの人がコンピューターの電源を入れたまま、すぐ使える状態にしています。その欠点は、「常時オン」の状態にするとコンピューターがより脆弱になることです。不要な攻撃を防ぐよう設計されたファイアウォール保護に加えて、コンピューターの電源を切ることで、攻撃者との接続を効果的に断ち切ることができます。それがスパイウェアであれ、あなたのコンピューターのリソースを使って他の無防備なユーザーに到達しようとするボットネットであれ同様です。
- [参考資料](https://www.fbi.gov/scams-and-safety/on-the-internet)
## 連邦捜査局(FBI)
**ビットワルデンの総合評価良い**
- パスワードマネージャーの使用は推奨しない
- 強固なパスワードの重要性を訴える
- パスワード・セキュリティをさらにサポートする2FA/MFAの必要性を指摘
- 全体的なセキュリティに関する助言が最新ではなく、NIST のガイドラインに準拠していない。
- パスワード・セキュリティに関する推奨事項を、わかりやすく、消化しやすく、見つけやすく説明していない。
## 連邦取引委員会(FTC)
### 強力なパスワードと二要素認証で個人情報を保護する
#### 機関の助言:
- オンラインアカウントには、多くの個人情報が含まれている可能性があります。推測されにくい強力なパスワードで保護し、二要素認証を有効にしてください。
- パスワードについては、いくつかの選択肢があります。
- 自分でパスワードを作成する
- 自動生成されたパスワードを選ぶ
- パスワードマネージャーを使用する
- 自分でパスワードを作成する。自分でパスワードを作成する場合は、長くしてください。少なくとも15文字を目安にします。大文字と小文字、数字、記号を組み合わせて使用してください。
- 長いパスワードは覚えにくいことがあるため、パスフレーズを使うと簡単に感じるかもしれません。パスフレーズとは、スペースで区切られた一連の単語です。パスフレーズを使用する場合は
- ランダムな単語で構成されていることを確認する
- ハッキングプログラムに推測されやすい一般的なフレーズ、歌詞、映画のセリフは避ける
- 自動生成されたパスワードを選ぶ。研究によると、人は強力なパスワードを作成して記憶するのが得意ではありません。ブラウザーやデバイスにパスワードを作成させることができます。仕組みの詳細はこちらです。
- [Google Chrome](https://consumer.ftc.gov/now-leaving?external_url=https%3A%2F%2Fsupport.google.com%2Faccounts%2Fanswer%2F6208650%3Fhl%3Den&back_url=https%3A%2F%2Fconsumer.ftc.gov%2Farticles%2Fprotect-your-personal-information-hackers-and-scammers)
- [Mac](https://support.apple.com/guide/mac-help/use-keychains-to-store-passwords-mchlf375f392/mac)
- [Microsoft Edge](https://support.microsoft.com/en-gb/topic/use-password-generator-to-create-more-secure-passwords-in-microsoft-edge-e9247e35-684b-4114-bb5e-fdea3e4ae3ff)
- [Firefox](https://support.mozilla.org/en-US/kb/how-generate-secure-password-firefox)
- [iPhone iOS](https://support.apple.com/guide/iphone/automatically-fill-in-strong-passwords-iphf9219d8c9/ios)
- [Android](https://support.google.com/accounts/answer/6208650?hl=en)
- パスワードマネージャーを使用してください。サードパーティーのパスワードマネージャーでも、強力なパスワードを作成できます。信頼できるパスワードマネージャーを見つけるには、専門家のレビューを確認しましょう。パスワードマネージャーのパスワードは必ず強力なものにしてください。そして、ほかのパスワードと同じように大切に保護してください。
- 強力なパスワードは覚えにくいことがあります。しかし、ブラウザーやデバイスにパスワードを保存できます。パスワードマネージャーでも同じことができます。また、次回ウェブサイトやアプリにログインするときに、パスワードを自動入力できます。
- 二要素認証を使用してください。強力なパスワードを使うことは、ハッカーからアカウントを守るための重要なステップです。しかし、強力なパスワードであってもサイバー攻撃に対して脆弱です。[二要素認証](https://consumer.ftc.gov/articles/use-two-factor-authentication-protect-your-accounts)を使用すると、アカウントに追加のセキュリティ層を加えられます。パスワードを盗んだハッカーでも、2つ目の認証要素がなければアカウントにログインできません。
- 二要素認証で最も一般的なのは、[テキストメッセージまたはメールで受け取る確認用パスコード](https://consumer.ftc.gov/articles/use-two-factor-authentication-protect-your-accounts#OTP)です。このワンタイムパスコードは通常6桁以上で、自動的に有効期限が切れます。
- より安全な二要素認証の方法は、[認証アプリ](https://consumer.ftc.gov/articles/use-two-factor-authentication-protect-your-accounts#app)または[セキュリティキー](https://consumer.ftc.gov/articles/use-two-factor-authentication-protect-your-accounts#key)です。選択できる場合は、保護を強化するためにこれらの方法のいずれかを選んでください。
- [参考資料](https://consumer.ftc.gov/articles/protect-your-personal-information-hackers-and-scammers)
### パスワードチェックリスト
#### 当局のアドバイス:
- **パスワードは長く、強力なものにしてください。**つまり、少なくとも12文字以上にするということです。一般に、パスワードを長くすることが強度を高める最も簡単な方法です。覚えやすくするために、ランダムな単語を並べたパスフレーズの使用を検討してください。ただし、一般的な単語やフレーズは避けましょう。利用しているサービスが長いパスワードを許可していない場合は、大文字と小文字、数字、記号を組み合わせることでパスワードを強化できます。
- **ほかのアカウントで使ったパスワードを再利用しないでください。**アカウントごとに異なるパスワードを使用してください。そうすれば、ハッカーが1つのアカウントのパスワードを入手しても、それを使ってほかのアカウントに侵入することはできません。
- **選択肢がある場合は、多要素認証を使用してください。**一部のアカウントでは、アカウントにログインする際にパスワードに加えて別の要素を求めることで、セキュリティを強化しています。これは多要素認証と呼ばれます。アカウントへのログインに必要な「追加の要素」は、次の2つのカテゴリに分類されます。
- あなたが持っているもの — 認証アプリで受け取るパスコードやセキュリティキーなど。
- あなた自身であること — 指紋、網膜、顔のスキャンなど。
- **パスワードマネージャーを検討してください。**多くの人は、すべてのパスワードを管理するのに苦労しています。パスワードは長く複雑なほど強力になりますが、長いパスワードは覚えにくくなることもあります。信頼できるパスワードマネージャーに、パスワードやセキュリティ質問を保存することを検討してください。信頼できるパスワードマネージャーを見つけるには、独立系のレビューサイトを検索したり、友人や家族に使っているものを聞いたりしましょう。パスワードマネージャー内の情報を保護するために、必ず強力なパスワードを使用してください。
- **答えを知っているのが自分だけのセキュリティ質問を選んでください。**サイトでセキュリティ質問への回答を求められた場合、郵便番号、出生地、母親の旧姓など、公的記録に載っていたりオンラインで簡単に見つかったりする回答は避けてください。また、最初の車の色など、攻撃者が簡単に推測できる、回答の種類が限られる質問も使わないでください。推測をより難しくするために、意味のない回答を使うこともできます。ただし、その場合は自分が使った回答を覚えておけるようにしてください。
- **侵害が発生した場合は、すぐにパスワードを変更してください。**ハッカーがあなたのパスワードを入手した可能性のあるデータ侵害があったと企業から通知された場合は、その企業で使用しているパスワードを直ちに変更し、類似したパスワードを使用しているすべてのアカウントでも変更してください。
- [参考資料](https://www.consumer.ftc.gov/articles/password-checklist)
## 連邦取引委員会(FTC)
**ビットワルデンの総合評価素晴らしい**
- パスワード・マネージャーの使用を推奨
- 強固なパスワードの重要性を訴える
- パスワードの安全性をさらに高める2FA/MFAの必要性を指摘
- 全体的なセキュリティに関する助言が最新で、NIST のガイドラインに準拠している。
- パスワード・セキュリティに関する推奨事項を、わかりやすく、消化しやすく、見つけやすく説明する。
## 商務省
### 全米サイバーセキュリティ月間:オンラインで自分を守る
#### 当局のアドバイス:
- 以前の常識では、特殊文字、大文字、数字、文字を使い、年に何度もパスワード変更を強制するなど、さまざまな任意のルールに従ってパスワードを作成することが求められていました。[研究](https://pages.nist.gov/800-63-3/sp800-63b.html)によると、その結果として私たちは皆、同じことをしました。つまり、サイト、ログイン、アプリケーションごとに何十もの固有のパスワードを記憶するよう求められたため、パスワードを使い回したり、同じパスワードのバリエーションを作成したりしたのです。
- 私たちの自然な行動がオンラインセキュリティの弱点を生み、サイバー犯罪者はそれを悪用しました。パスワードの使用に関する研究では、任意に複雑なパスワードをユーザーに記憶させることに内在する弱点と、個人情報を保護するために多要素認証(MFA)を使用することの重要性が示されています。重要なのは、このテーマに関する私たちの考え方が進化しており、自分自身をより適切に守るために次のような実践方法を特定したことです。
- パスワードを使用しなければならない場合は、より長いパスワード(15文字以上)やパスフレーズを使用してください。これらは、短く任意に複雑なパスワードよりも高い保護を提供します。パスフレーズには、覚えやすいという利点もあります。
- MFA(メールで送られるワンタイムコードや、スマートフォンの認証アプリなど)を利用すると、侵害されたパスワードから保護するための重要な第2の層が追加されます。MFAは利用可能な場合は必ず設定すべきです。設定にはほんの数分しかかからず、安心感を得られます。
- 非常に強力で長い1つのパスワードで保護され、MFAが有効になっているパスワードマネージャーを使えば、すべてを記憶する必要なく、各サイトに固有のパスワードを作成できます。
- [参考資料](https://www.commerce.gov/news/blog/2023/10/national-cybersecurity-month-protecting-yourself-online)
### NISTは商務省の傘下にあります
#### 当局のアドバイス:
- 相互接続されたグローバルネットワークと、それらのネットワークにつながるデバイスおよびデータのセキュリティを確保することは、現代を特徴づける課題の一つです。
- 商務省は、サイバーセキュリティに関する意識と保護の強化、プライバシーの保護、公共の安全の維持、経済および国家安全保障の支援、そして米国民がオンラインでの安全をより適切に管理できるようにすることを任務としています。
- [NIST、プライバシーフレームワーク バージョン1.0を公開](https://www.nist.gov/news-events/news/2020/01/nist-releases-version-10-privacy-framework)
- [NIST、セキュリティとプライバシーの保護策カタログ向け「クイックスタート」ガイドを提供](https://www.nist.gov/news-events/news/2020/10/nist-offers-quick-start-guide-its-security-and-privacy-safeguards-catalog)
- [小規模企業向けサイバーセキュリティコーナー](https://www.nist.gov/itl/smallbusinesscyber)
- [参考資料](https://www.commerce.gov/issues/cybersecurity)
## 商務省
**ビットワルデンの総合評価非常に良い**
- パスワード・マネージャーの使用を推奨
- 強固なパスワードの重要性を訴える
- パスワードの安全性をさらに高める2FA/MFAの必要性を指摘
- 全体的なセキュリティに関する助言が最新で、NIST のガイドラインに準拠している。
- パスワード・セキュリティに関する推奨事項を、わかりやすく、消化しやすく、見つけやすく説明していない。
## 米国連邦通信委員会(FCC)
### 小規模企業向けサイバーセキュリティのヒント集
- 従業員にセキュリティ原則を教育しましょう。強力なパスワードを義務付ける、適切なインターネット利用ガイドラインを定めるなど、従業員向けの基本的なセキュリティ対策とポリシーを確立し、会社のサイバーセキュリティポリシーに違反した場合の罰則を明記します。顧客情報やその他の重要データの取り扱いと保護方法を示す行動規範を定めましょう。
- 従業員に一意のパスワードを使用させ、3か月ごとにパスワードを変更することを義務付けましょう。アクセスする際にパスワード以外の追加情報を求める多要素認証の導入を検討してください。機密データを扱うベンダー、特に金融機関に、アカウント向けの多要素認証を提供しているか確認しましょう。
- [参考資料](https://www.fcc.gov/general/cybersecurity-small-business)

## 連邦通信委員会(FCC)
**ビットワルデンの総合評価まあまあ**
- パスワードマネージャーの使用は推奨しない
- 強固なパスワードの重要性を訴える
- パスワード・セキュリティに焦点を当てたコンテンツへのリンク
- しかし、内容は明らかに古く、もっと整理する必要がある。
- パスワードのセキュリティをさらにサポートする2FA/MFAの必要性を一貫して挙げていない。
- 全体的なセキュリティに関する助言が最新ではなく、NIST のガイドラインに準拠していない。
- NISTのガイドラインに反し、パスワードは3カ月ごとに変更することを推奨
- パスワード・セキュリティに関する推奨事項を、わかりやすく、消化しやすく、見つけやすく説明していない。
## 米国中小企業庁(SBA)
### サイバー攻撃を防ぐためのベストプラクティス
#### 政府機関からのアドバイス:
- 小規模企業のデータ侵害の主な原因は何でしょうか。従業員と業務関連のコミュニケーションです。これらはシステムへの直接的な侵入口になります。インターネット利用のベストプラクティスについて従業員を教育しましょう。これはサイバー攻撃の防止に役立ちます。その他の有用な研修テーマには、次のようなものがあります:
- フィッシングメールを見分ける
- 適切なインターネット閲覧習慣を実践する
- 不審なダウンロードを避ける
- 認証ツール(強力なパスワード、多要素認証など)を有効にする
- ベンダーや顧客の機密情報を保護する
- [参考資料](https://www.sba.gov/business-guide/manage-your-business/strengthen-your-cybersecurity)
### 多要素認証を有効にする
#### 政府機関からのアドバイス:
- 多要素認証(MFA)は重要なセキュリティ対策です。本人確認において、[ユーザー名](https://bitwarden.com/ja-jp/username-generator/)とパスワードだけでなく、追加情報も求めます。MFAでは、以下のうち2つ以上の提示が求められる場合があります:
- ユーザーが知っているもの(パスワード、フレーズ、PIN)
- ユーザーが所持しているもの(物理トークン、電話)
- ユーザーを身体的に識別するもの(指紋、顔認証)
- ベンダーに、アカウント(例:金融、会計、給与計算)向けのMFAを提供しているか確認しましょう。
- [参考資料](https://www.sba.gov/business-guide/manage-your-business/strengthen-your-cybersecurity)
## 中小企業庁(SBA)
**ビットワルデンの総合評価良い**
- パスワードマネージャーの使用は推奨しない
- 強固なパスワードの重要性を訴える
- パスワードの安全性をさらに高める2FA/MFAの必要性を指摘
- 全体的なセキュリティに関する助言が最新ではなく、NIST のガイドラインに準拠していない。
- パスワード・セキュリティに関する推奨事項を、明確で、消化しやすく、見つけやすい方法で説明していない。
## 米国証券取引委員会(SEC)
2023年7月、SECは「[最終規則を採択しました](https://www.sec.gov/news/statement/gerding-cybersecurity-disclosure-20231214)。この規則により、公開企業は、経験した重大なサイバーセキュリティインシデントと、サイバーセキュリティリスク管理、戦略、ガバナンスに関する重要情報を年次ベースで開示することが義務付けられます。」サイバーセキュリティコンプライアンスの執行におけるSECの役割を考えると、SEC自身のパスワードセキュリティに関する助言を評価するのは賢明と思われます。
SEC.govのウェブサイトで「パスワードセキュリティ」を検索すると10件の文書が見つかりますが、いずれも何年も前のもののようです。サイバーセキュリティに特化したページはありますが、CISAの内容を転用したかなり一般的な推奨事項が示されています。2020年の「サイバーセキュリティ:認証情報の侵害から顧客アカウントを保護する」と題されたサイバーセキュリティリスクアラートからは、クレデンシャルスタッフィングについて論じたPDFにたどり着きます。文中では「パスワード」という言葉が全体を通じて使われていますが、「パスワードセキュリティ」は明示的には言及されていません。「強力なパスワード」は以下の文脈で言及されています:
### サイバーセキュリティ:認証情報の侵害から顧客アカウントを保護する
#### 機関の助言:
- 企業がクレデンシャルスタッフィング攻撃に備えるにあたり、OCIEスタッフは、企業が現在の慣行(MFAや上記のその他の慣行など)とそれらの慣行の潜在的な限界を検討し、顧客およびスタッフがアカウントをより適切に保護する方法について十分に情報提供されているかどうかを検討するよう促しています。情報提供を受けた顧客 ほとんどの企業では、顧客とスタッフに強力なパスワードの作成と使用を求めています。しかし、顧客やスタッフが他のサイトで使用しているパスワードを使い回している場合、パスワードの使用効果は低下します。より効果を高めるため、一部の企業では、顧客やスタッフに対し、強力で一意のパスワードを作成すること、またパスワードが侵害された兆候がある場合にはパスワードを変更することを周知し、推奨しています。
- [参考資料](https://www.sec.gov/files/Risk%20Alert%20-%20Credential%20Compromise.pdf)

## 証券取引委員会(SEC)
**ビットワルデンの総合評価まあまあ**
- パスワードマネージャーの使用は推奨しない
- 強固なパスワードの重要性を訴える
- 強力なパスワードの存在を認めつつも、もっと明確な表現が可能な日付のコンテンツへのリンク
- パスワードのセキュリティをさらにサポートする2FA/MFAの必要性を一貫して挙げていない。
- 2FA/MFAは上記のリンク先のPDFで言及されているが、多くのアドバイスがあるわけではないので、見つけるには検索が必要である。
- 全体的なセキュリティに関する助言が最新ではなく、NIST のガイドラインに準拠していない。
- パスワード・セキュリティに関する推奨事項を、わかりやすく、消化しやすく、見つけやすく説明していない。
## ホワイトハウス
> このセクションは2025年1月に更新されており、新政権のポリシーが公開され次第、それを反映するよう更新されます。
### 2023年サイバーセキュリティ意識向上月間に関する宣言
#### 機関の助言:
- 「私は、米国の国民、企業、機関に対し、サイバーセキュリティの重要性を認識して行動し、国家の安全保障とレジリエンスを支えるためにサイバーセキュリティ意識向上月間に参加するよう呼びかけます。また、企業や機関に対し、サイバー脅威から米国民をより適切に保護し、米国の労働者が高賃金のサイバー関連職に就く新たな機会を創出するための行動を取るよう呼びかけます。米国民も、多要素認証を有効にする、コンピューターやデバイスのソフトウェアを更新する、強力なパスワードを使用する、不審に見えるリンクのクリックに注意するなど、自分自身をより適切に保護するためにすぐに行動できます。」
- [参考資料](https://bidenwhitehouse.archives.gov/briefing-room/presidential-actions/2023/09/29/a-proclamation-on-cybersecurity-awareness-month-2023/)
### デジタルファーストの公共体験の提供
#### 機関の助言:
- 各機関は、一般市民に認証を求めるウェブサイトが、一般的に使用されているパスワードマネージャーと互換性を持つようにし、パスワードの「貼り付け」やその他の自動化されたクライアント側の支援メカニズムを妨げてはならない。
- [参考資料](https://www.whitehouse.gov/wp-content/uploads/2023/09/M-23-22-Delivering-a-Digital-First-Public-Experience.pdf)
### ホワイトハウス多要素認証近代化シンポジウムの概要報告
#### 機関の助言:
- 「オンラインで安全を保つには、パスワードだけでは不十分です。そこで多要素認証が、悪意あるサイバー攻撃者からデータをより適切に保護するために役立ちます」と、CISA事務局長のブランドン・ウェールズ氏は述べました。「CISAは、重要なデータへのアクセスをより困難にするため、すべてのユーザーにMFAを導入するよう組織に一貫して促してきました。本日のシンポジウムは、私たち全員が実現を目指しているビジョンを描くために集まる場です。」
- [参考資料](https://bidenwhitehouse.archives.gov/omb/briefing-room/2023/07/18/readout-of-white-house-multifactor-authentication-modernization-symposium/)
#### バイデン=ハリス政権、米国消費者保護に向けスマートデバイス向けサイバーセキュリティラベリングプログラムを発表
#### 機関の助言
- 無線通信デバイスを規制する権限に基づき、FCCは、提案されている任意のサイバーセキュリティラベリングプログラムの展開についてパブリックコメントを求める見込みで、このプログラムは2024年に運用開始される予定です。提案内容では、米国国立標準技術研究所(NIST)が公表した特定のサイバーセキュリティ基準に基づき、ステークホルダー主導の取り組みを活用して製品を認証しラベル付けします。この基準では、たとえば、一意で強力なデフォルトパスワード、データ保護、ソフトウェア更新、インシデント検知機能が求められます。
- [参考資料](https://bidenwhitehouse.archives.gov/briefing-room/statements-releases/2023/07/18/biden-harris-administration-announces-cybersecurity-labeling-program-for-smart-devices-to-protect-american-consumers/)
## ホワイトハウス
**ビットワルデンの総合評価良い**
- パスワードマネージャーの使用は推奨しない
- ホワイトハウスは、2022年のサイバーセキュリティ啓発月間で、パスワード・マネージャーの使用を推奨した。ホワイトハウスは、2023年サイバーセキュリティ啓発ブログで同じことをする機会を得た。彼らはそうしなかった。ブログでは「強力なパスワードの使用」を推奨しているが、パスワード・マネージャーについての言及はない。
- 強固なパスワードの重要性を訴える
- パスワードの安全性をさらに高める2FA/MFAの必要性を指摘
- 全体的なセキュリティに関する助言が最新ではなく、NIST のガイドラインに準拠していない。
- ホワイトハウスは、これまでのコミュニケーションで、NISTのアドバイスに反してパスワードの変更を推奨してきた。パスワードは、脆弱であったり、再利用されていたり、漏洩していたりする場合にのみ変更すべきである。強固でユニークなパスワードは、漏洩の疑いがない限り、変更する必要はないかもしれない。
- パスワード・セキュリティに関する推奨事項を、わかりやすく、消化しやすく、見つけやすく説明していない。
- サイバーセキュリティの専門ページがない
## まとめ
オンラインで安全を保つためにできることはたくさんありますが、セキュリティに最も大きく即時の効果をもたらす最も簡単な行動は、パスワードマネージャーを使用することです。クロスプラットフォーム対応で、[ゼロ知識エンドツーエンド暗号化](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)を備え、無制限に一意で強力なパスワードを生成・保存できるパスワードマネージャーを選びましょう。Bitwardenは、[無料アカウント](https://bitwarden.com/ja-jp/pricing/)で始めることも、年額10ドル未満のプレミアムを選んで高度な機能を利用することもできます。
## その他のリソース
- 表示:[パスワードセキュリティの現状プレゼンテーション](https://docs.google.com/presentation/d/e/2PACX-1vRMIEhHFxEBUsWf5-f8Qexv-6uWaDlt-VvItjouCHu0ogO1WDbkjuWY-nFYn3BvvRRwWYl6oAFNA0fq/embed?start=false&loop=false&delayms=3000)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/the-transformative-role-of-open-source-in-enabling-security/
---
# セキュリティを実現するオープンソースの変革的な役割
MaRS Discovery Districtは、Bitwardenによるオープンソースのパスワード管理を採用しています。
---
## 概要
[MaRS Discovery District](https://www.marsdd.com/)は、カナダのイノベーションおよびアドバイザリー・アクセラレーターで、スタートアップからスケールアップまで、あらゆる成長段階にある1,400社以上のカナダの科学・テクノロジー企業にサービスを提供しています。Shane RodnessはMaRS Discovery Districtのシステム管理者(sysadmin)であり、自動化を刺激的な方法で活用し、組織にとってより安全な環境を構築することに情熱を注いでいます。LinuxとMac、オンプレミスおよびクラウド技術の経験を持つRodnessは、より安全な環境を実現するためのツールとしてオープンソースを取り入れることに特に力を入れています。
### プレゼンテーションを見る
[](https://www.youtube.com/watch?v=m5kw381yBOo)
*[Watch on YouTube](https://www.youtube.com/watch?v=m5kw381yBOo)*
*オープンソースが組織のより安全な環境構築にどう役立つか*
> この年次カンファレンスの詳細については、[opensourcesecuritysummit.com](https://bitwarden.com/ja-jp/open-source-security-summit/)をご覧ください。
## 目次
[概要](https://bitwarden.com/ja-jp/resources/the-transformative-role-of-open-source-in-enabling-security/#overview/)
[プレゼンテーションを見る](https://bitwarden.com/ja-jp/resources/the-transformative-role-of-open-source-in-enabling-security/#watch-the-presentation/)
[システム管理者の課題とオープンソースの可能性](https://bitwarden.com/ja-jp/resources/the-transformative-role-of-open-source-in-enabling-security/#sysadmin-challenges-open-source-opportunities/)
[オープンソースセキュリティの進化](https://bitwarden.com/ja-jp/resources/the-transformative-role-of-open-source-in-enabling-security/#the-evolution-of-open-source-security/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/the-transformative-role-of-open-source-in-enabling-security/#get-started-with-bitwarden/)
## システム管理者の課題とオープンソースの可能性
Rodnessによると、現在、多くのシステム管理者が新たな課題に直面しています。そこには、パンデミックによって従業員の働く環境が継続的に変化していること(新たな攻撃経路を開くことになる)や、デジタルトランスフォーメーションに使用されるツールやサービスが諸刃の剣であることが明らかになったこと([SolarWindsの侵害](https://www.techtarget.com/whatis/feature/SolarWinds-hack-explained-Everything-you-need-to-know)を参照)などがあります。しかし、組織がパンデミックに適応し、ITセキュリティコミュニティのメンバーがSolarWindsのハッキングにつながった脆弱性を評価するために結集する中で、オープンソースで生み出されたパッチが特に効果的であることが分かりました。
「オープンソースは、あらゆる場所のシステム管理者やITプロフェッショナルにとって、常に贈り物のような存在でした」とRodnessは言います。「現在、事実上あらゆる環境ですでに使用されているオープンソースのツール、サービス、システムは数え切れないほどあります。」
Rodness氏によると、オープンソースには4つの中核的なメリットがあります。
- [コミュニティ](https://bitwarden.com/ja-jp/blog/community-guide/):貢献、参加、恩返しを望むすべての人が、オープンで透明性の高い形でそれを実現でき、関わる全員に利益をもたらします
- コラボレーション:誰もが貢献できるようにすることで、人々が協力して最良のアイデアを見つけ、そのアイデアを高め、既存のプロジェクトを強化し、問題を解決します
- [透明性](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/):プロセスがピアレビューに開かれており、それが本質的な信頼を築きます
- アクセス:障壁を取り除くことで、個人が変革をもたらす可能性のあるツールにアクセスできるようになります
## オープンソースセキュリティの進化
現代のテクノロジー主導社会に内在するセキュリティ課題と、オープンソースを活用できる能力が相まって、より多くの企業がこうしたツールや開発手法に投資する環境が生まれました。その結果、オープンソースがセキュリティと同義となる新たな標準が築かれています。
Rodness氏によれば、Bitwardenはオープンソースの原則を効果的に活用した製品の好例です。Rodness氏は、Bitwardenは組織が備えるべき非常に強力なツールだと考えています。この製品は企業全体のセキュリティ態勢を強化し、優れた[コマンドラインインターフェイス](https://bitwarden.com/ja-jp/help/cli/)を備えており、多様な自動化に利用できます。
同氏が高く評価しているその他のオープンソースツールには、WazuhとELK、強力なエンドポイント監視を提供するOSQuery、構成ベンチマークを支援するOpenSCAP、そしてendmark、wireshark、snortといった従来からの業界定番ツールがあります。Rodness氏によれば、これらのツールは、より多くの組織がオープンソースの理念を取り入れるにつれて、引き続き発展し成長しています。
将来を見据える中で、Rodness氏は職場環境が今後も変化し続けると考えています。また、[パスワードレス](https://bitwarden.com/ja-jp/blog/access-your-bitwarden-vault-without-a-password/)環境への移行にも関心を寄せており、セキュリティ脅威が今後も絶えないことも認識しています。だからこそ同氏は、オープンソースを活用することの実証済みのメリットを引き続き強調しています。
## Bitwardenを始める
Bitwardenを始める準備はできていますか?[無料のBitwardenアカウント](https://bitwarden.com/ja-jp/pricing/)に登録するか、[ビジネスプランの14日間無料トライアル](https://bitwarden.com/ja-jp/pricing/business/)にお申し込みいただき、ビジネスとチームのオンラインでの安全を守りましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/the-true-meaning-of-passwordless-authentication-newsletter-august-2022/
---
# 2022年8月スポットライト:パスワードレスは定着へ
今月のニュースレターでは、パスワードレス認証の本当の意味と、それに向けてビジネスを準備する方法をご紹介します。さらに、Bitwardenのセキュリティ分野とコミュニティで起きている最新情報もお届けします。
---
## 注目ハイライト

多くの中小企業には、サイバーセキュリティの専門家を雇う予算や、エンタープライズ級のセキュリティシステムを導入するリソースがありません。中小企業向けにプレミアムITサポートとコンサルティングサービスを提供するマネージドサービスプロバイダーのGreenLoop IT Solutionsは、この課題に対し、Bitwardenを活用してクライアント全員のパスワードを管理し、[保護する](https://bitwarden.com/ja-jp/blog/managed-service-provider-greenloop-delivers-intuitive-password-security/)ことで対応している方法を紹介しています。この価値ある使いやすいセキュリティソリューションを提供することで、GreenLoopはクライアント全員の情報を必要なときに利用できるようにし、悪意ある攻撃者から安全に守っています。

**パスワードレス認証**とは一般に、パスワードを必要とせずにユーザーのIDを認証することを意味します。パスワードに依存する職場からパスワードレスの職場へ移行するには、従業員、経営陣や上級管理職、モバイルワーカーやリモートワーカーといったユーザーコミュニティの働き方を考慮する必要があります。パスワードレスの導入を目指す企業に向けて、業界各社のITリーダーは、将来の成功につながる[今日から実行できるステップ](https://bitwarden.com/ja-jp/blog/what-passwordless-adoption-means-to-enterprises/)を推奨しています。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品アップデート、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## その他の小ネタ
[**プリンストン大学が人気ウェブサイトのパスワードポリシーを評価** ](https://bitwarden.com/ja-jp/blog/princeton-grades-password-policies-of-most-popular-websites/)
プリンストン大学の研究者は、Google、Twitch、Yahoo、Canvaを含む、世界で最も人気のある英語ウェブサイト120件のパスワードポリシーを詳述した研究を公開しました。この研究では、研究者が各ウェブサイトのパスワードポリシーをリバースエンジニアリングし、より強力で安全なパスワードを作成するための確立されたベストプラクティスに従っているかを判断しました。上位120サイトのうち、あなたの個人情報を保護するためにこれらのベストプラクティスに従っているサイト(そして従っていないサイト)を明らかにするため、ぜひ[その結果](https://bitwarden.com/ja-jp/blog/princeton-grades-password-policies-of-most-popular-websites/)をご確認ください。
[**あなたの情報は流出していませんか?** ](https://bitwarden.com/ja-jp/blog/have-you-been-pwned/)
データ侵害のニュースは頻繁に耳にしますが、自分が被害者になっていないか考えたことはありますか?実のところ、私たちの多くは被害に遭っています。適切な対策を取るためには、自分の情報がどこで悪意ある攻撃者に流出したのかを知ることが重要です。Bitwardenの[データ侵害レポート](https://bitwarden.com/ja-jp/blog/have-you-been-pwned/)は、あなたのメールアドレスがこれまでに侵害されたことがあるかどうかを確認するのに役立ちます。
[**HIPAA準拠のパスワードマネージャーを使う理由とは?**](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)
医療機関が電子記録やその他のテクノロジーへ移行する中、患者の医療情報を保護することが不可欠です。電子的な保護対象医療情報を保存するためにBitwardenを使用している場合もご安心ください。BitwardenはHIPAAに準拠しており、エンドツーエンド暗号化プラットフォームとして、患者記録や保管庫内のいかなるデータも表示または復号できません。HIPAA準拠のパスワードマネージャーを選ぶ価値について詳しくは、[ブログをご覧ください](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)。
[**組織でのパスワード共有**](https://bitwarden.com/ja-jp/blog/password-sharing-with-organizations/)
パスワードを安全に共有する機能は、Bitwardenの開始以来、最も要望の多かった機能の1つでした。パスワード共有は、個人生活でも職場でも多くの用途があります。ビジネスの場合、チームや部門をまたいでユーザーと安全に共有する必要のあるログイン情報が何百件もあり、それぞれに異なる共有方法が求められることがあります。Bitwardenを使用して[パスワードを安全に共有](https://bitwarden.com/ja-jp/blog/password-sharing-with-organizations/)し、友人、家族、クライアント、同僚と共有できます。
[**オンラインで安全(かつプライベート)なプロフィールを作成するための7つのステップ**](https://bitwarden.com/ja-jp/blog/7-steps-to-create-a-secure-and-private-profile-online/)
データ侵害の残念な増加、地政学的な対立、プライバシーに影響を及ぼすポリシーの進展などを背景に、インターネットユーザーには、安全でプライベートなオンラインプロフィールを作成するためのツールが必要です。幸い、専門的な知識がなくてもオンラインで自分をより適切に保護する簡単な方法があります。以下の[7つの簡単なステップ](https://bitwarden.com/ja-jp/blog/7-steps-to-create-a-secure-and-private-profile-online/)に従って、オンライン体験のセキュリティとプライバシーを強化しましょう。
## コミュニティスポットライト

コミュニティは、侵害やハッキングのない世界の実現に貢献する重要な役割を担っています。2022年8月の次回リリースに貢献してくださった以下のBitwardenコミュニティメンバーの皆さまに、心より感謝申し上げます。
- [Patrick H. Lauke](https://github.com/patrickhlauke)
- ブラウザ:ほとんどのインターフェース要素でuser-selectを抑制
- デスクトップ:ほとんどのインターフェース要素でuser-selectを抑制
- チェック済み/未チェックのブール値に正しいアイコンを使用
- [Donkeykong307](https://github.com/Donkeykong307)
- AndroidでのOpera GX自動入力サポート
- [Vincentvidal](https://github.com/vincentvidal)
- iodé Browserのサポートを追加
- [Pedro da Rocha Pires](https://github.com/darochapires)
- Androidでスクリーンキャプチャを許可する設定オプション
Twitterで[Bitwarden Community](https://twitter.com/i/communities/1551061385336979457)をフォローしましょう。Twitter内のコミュニティスペースで、最新情報を入手したり、同じ志を持つセキュリティ愛好家と交流したりできます。
## 今後のイベント
- [毎週のライブデモ](https://bitwarden.com/ja-jp/bitwarden-demo/):毎週水曜日 12:00(EDT)
- EMEAライブデモ:2022年8月18日 15:00(CEST)
- APACライブデモ:2022年8月19日 10:00(AEST、オーストラリア)
- [MSPライブデモ](https://bitwarden.com/ja-jp/msp/):2022年8月25日 9:00(EDT)
- [月例Vault Hours](https://www.crowdcast.io/e/bitwarden-vault-hours-27):2022年8月26日 12:00(EDT)
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがありましたらお聞かせください。
**それではまた次回、**
Team Bitwarden
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/this-is-a-resource-page/
---
# これはリソースページです
これはリソースページの説明です
---
## これはH2になります
ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!ここに最初のテキストブロックを入力します。マークアップは**使用しないでください**!

## これは別のブロックです
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Mauris tempus orci a viverra viverra. Aliquam tincidunt odio sapien, venenatis condimentum nisi sollicitudin sit amet. Mauris eu pretium magna. Donec vulputate malesuada magna eu consectetur. Duis id nisi eget felis fermentum vulputate. Etiam sed quam erat. Donec eget nisl volutpat, viverra nibh et, placerat lorem. Donec vel gravida sem. Aenean non lorem aliquet erat viverra placerat. Morbi at dui dictum, placerat est a, elementum mauris. Donec ultricies ante varius rhoncus pulvinar. Donec suscipit consequat urna, a commodo odio efficitur ut. Morbi auctor tellus at lacus ornare aliquet. Pellentesque habitant morbi tristique senectus et netus et malesuada fames ac turpis egestas. Donec mi leo, ultrices hendrerit orci quis, suscipit egestas erat.
Duis justo felis, fringilla ut facilisis tempor, fringilla ac massa. Duis sollicitudin lorem nec lorem posuere feugiat. Vestibulum magna est, ultricies quis consequat eget, convallis non odio. Praesent mi dolor, lacinia ac suscipit sit amet, eleifend at turpis. Quisque non dictum nibh. Nam at leo fringilla, malesuada sem vitae, sollicitudin leo. Sed vel metus est.
Suspendisse maximus tristique commodo. Nullam non velit odio. Orci varius natoque penatibus et magnis dis parturient montes, nascetur ridiculus mus. Maecenas quis dolor vitae massa placerat commodo id vel est. Donec eu leo ac ante sollicitudin posuere nec tincidunt orci. Orci varius natoque penatibus et magnis dis parturient montes, nascetur ridiculus mus. Etiam tempor urna quis urna maximus tempus. Pellentesque eu aliquet tellus, ut posuere eros.
## これは3つ目のブロックです
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Mauris tempus orci a viverra viverra. Aliquam tincidunt odio sapien, venenatis condimentum nisi sollicitudin sit amet. Mauris eu pretium magna. Donec vulputate malesuada magna eu consectetur. Duis id nisi eget felis fermentum vulputate. Etiam sed quam erat. Donec eget nisl volutpat, viverra nibh et, placerat lorem. Donec vel gravida sem. Aenean non lorem aliquet erat viverra placerat. Morbi at dui dictum, placerat est a, elementum mauris. Donec ultricies ante varius rhoncus pulvinar. Donec suscipit consequat urna, a commodo odio efficitur ut. Morbi auctor tellus at lacus ornare aliquet. Pellentesque habitant morbi tristique senectus et netus et malesuada fames ac turpis egestas. Donec mi leo, ultrices hendrerit orci quis, suscipit egestas erat.
### 見出し!
Duis justo felis, fringilla ut facilisis tempor, fringilla ac massa. Duis sollicitudin lorem nec lorem posuere feugiat. Vestibulum magna est, ultricies quis consequat eget, convallis non odio. Praesent mi dolor, lacinia ac suscipit sit amet, eleifend at turpis. Quisque non dictum nibh. Nam at leo fringilla, malesuada sem vitae, sollicitudin leo. Sed vel metus est.
Suspendisse maximus tristique commodo. Nullam non velit odio. Orci varius natoque penatibus et magnis dis parturient montes, nascetur ridiculus mus. Maecenas quis dolor vitae massa placerat commodo id vel est. Donec eu leo ac ante sollicitudin posuere nec tincidunt orci. Orci varius natoque penatibus et magnis dis parturient montes, nascetur ridiculus mus. Etiam tempor urna quis urna maximus tempus. Pellentesque eu aliquet tellus, ut posuere eros.
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/
---
# Titanom Technologies、Bitwardenシークレットマネージャーで開発者のシークレットを保護
教育向けソフトウェア企業のTitanom Technologiesは、Bitwardenシークレットマネージャーを導入することで、開発者のセキュリティを強化し、生産性を向上させました。
---
## Titanom Technologies
- 設立:2020年
- 業種:ITサービスおよびITコンサルティング
- 従業員数:約50名
- 管理対象の認証情報:100件以上
- 所在地:ドイツ、ゲルメリング
Titanom Technologiesは、教育分野向けに従来型およびAI搭載ソフトウェアを開発することを専門としています。ドイツのゲルメリングに本社を置くTitanom Technologiesは、ドイツの大手教育書出版社を含む確立された企業と緊密に連携し、教室を変革する動的なソフトウェアエコシステムを展開しています。
## 目次
[状況](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/#situation/)
[ソリューション:Bitwardenシークレットマネージャー](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/#solution-bitwarden-secrets-manager/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/titanom-technologies-bitwarden-secrets-manager/#get-started-with-bitwarden/)
## 状況
ソフトウェア企業であるTitanom Technologiesは、自社製品を安全に作成するため、開発者のシークレットを安全に保管、管理、展開する必要がありました。「シークレット」とは、ITおよび開発者エコシステムの機密性の高い部分に使用されるデジタル認証情報を指し、SSL/TLS証明書、APIキー、データベースパスワード、秘密暗号化キーなどが含まれます。当初、Titanomは数百件のシークレットを.envファイルを通じてローカルで管理していました。
開発者の間では一般的な手法ですが、.envファイルに頼ると、組織内に扱いにくく分散したシークレット環境が生まれる可能性があります。シークレットを.envファイル内のプレーンテキストの環境変数として保管すると、開発チームがシークレットへのアクセスを管理し、組織全体で最新の状態に保つことが難しくなります。
「最初の頃は、ローカルで.envファイルを使用していて、私にはシークレットを管理する手段がありませんでした。開発者のマシンには古いシークレットが大量にあり、それらがどこにあるのか把握する方法もありませんでした」とIT責任者のJannis Morgenstern氏は述べています。
同社がパスワードやその他の機密情報を安全に保管・共有するためにBitwardenパスワードマネージャーを導入すると、Titanom Technologiesは開発者のシークレットもそのソリューション内に保管するようになりました。「私たちは主にログインとクレジットカードのためにBitwardenパスワードマネージャーを使い始め、シークレットはセキュアメモのセクションに保管していました」とMorgenstern氏は述べています。
BitwardenパスワードマネージャーはTitanom Technologiesのパスワード保護に役立ちましたが、チームには開発者のシークレットに特化したソリューションが必要でした。「チームメンバーがシークレットをやり取りする際の連絡に時間的なオーバーヘッドがかかっており、より良い方法があることに気づきました。」
## ソリューション:Bitwardenシークレットマネージャー
Titanom Technologiesは、シークレット管理をレベルアップする必要があることを理解していました。選択肢を検討する際、同社は使いやすく、直感的で、高度に安全なソリューションを重視しました。すでにBitwardenパスワードマネージャーのメリットを実感していたTitanom Technologiesは、Bitwardenシークレットマネージャーの導入を選択しました。
Bitwardenシークレットマネージャーは、開発、DevOps、ITチーム向けのオープンソースかつエンドツーエンドで暗号化されたシークレット管理ソリューションです。Bitwardenシークレットマネージャーにより、企業は開発ライフサイクル全体で無制限のシークレットを一元管理できます。このソリューションにより、チームはシークレットを安全に共有、取得、展開でき、プレーンテキストや.envファイルでシークレットを共有する必要性を軽減します。その他のメリットとして、きめ細かなアクセス権限を定義できることや、ニーズをサポートするカスタムアプリケーションを開発できることが挙げられます。
「他のシークレットマネージャーソリューションも試しましたが、Bitwardenシークレットマネージャーは、インフラストラクチャのシークレットのセキュリティを大規模に確保するために必要な中核機能を提供していました」とMorgenstern氏は述べています。
### 「そのまま使える」シンプルなシークレット管理
開発チームにBitwarden シークレットマネージャーを導入するため、Morgenstern氏は既存の[ヘルプドキュメント](https://bitwarden.com/ja-jp/help/secrets-manager-overview/)を活用し、独自の「ハウツー」ガイドを作成しました。Morgenstern氏によると、チームは新しいソリューションを非常に前向きに受け入れ、そのわかりやすい機能を高く評価したといいます。
「チームは、すべてがそのまま機能する点を気に入っていました」とMorgenstern氏は語ります。「手動で行う必要があったのは、1つのアクセストークンを設定することだけでした。それ以来、開発者エクスペリエンスは大きく向上しました。」
### ITリーダー層を支え、開発者の生産性を高めるSDK
Titanom Technologiesは、Rust向けBitwarden シークレットマネージャー ソフトウェア開発キット(SDK)を利用してカスタムCLIを開発し、Bitwarden シークレットマネージャーの利用体験をさらに強化することを選びました。
「プロジェクトの設定ファイルを読み取り、シークレットマネージャーからすべてのシークレットを要求して、それらをプロセスに注入するCLIを開発しました。これにより、設定ファイルで手動で指定する必要がなくなります。」
Morgenstern氏は、Bitwarden シークレットマネージャーのRust SDKを活用したこのカスタムCLIにより、リーダー層の業務負荷が減り、開発者の生産性が向上したと考えています。「私の業務負荷が減ったことは間違いありません。おそらく週に1〜3時間ほどです。私が開発したツールのおかげもあり、生産性も向上しました。」
### 包括的なセキュリティカバレッジ
Titanom Technologiesは外部にシークレットを漏えいさせたことはありませんが、シークレットマネージャー導入前の方法では、誤ってシークレットをGitHubにコミットしてしまうことがありました。Bitwarden シークレットマネージャーを導入して以来、同社はこのツールが提供する開発者向けセキュリティの強化に加え、Bitwarden パスワードマネージャーがすでに提供しているバランスの取れたセキュリティカバレッジのメリットを得ています。
> Morgenstern氏はこう語ります。「現時点では、当社のシークレットが漏えいすることはほぼ不可能です。心配すべきことが1つ減っただけでも大きいです。」
### グローバルなセキュリティ基準への対応
今後、Titanom Technologiesは[ISO 27001認証](https://www.iso.org/standard/27001)(情報セキュリティ、サイバーセキュリティ、プライバシー保護を管理する国際規格)の取得を目指す中で、組織全体をBitwarden シークレットマネージャーに移行し、エンタープライズプランへアップグレードする予定です。
エンタープライズプランへのアップグレード後、Titanomは[エンタープライズポリシー](https://bitwarden.com/ja-jp/help/policies/)を活用して、パスワード強度の設定など、すべてのユーザーにセキュリティルールを適用します。これにより、同社はISO規格への準拠を進めやすくなります。
「パスワード生成ツールで、パスワードがどの程度強力であるべきかのガイドラインを設定したいと考えています。ISO 27001認証を取得するうえで、これは今の当社にとって非常に重要です」とMorgenstern氏は語ります。
Bitwarden シークレットマネージャーとBitwarden パスワードマネージャーの両方により、Titanom Technologiesはサイバーセキュリティのレジリエンスを示し、この評価の高い認証の取得候補となることができます。
## Bitwardenを始める
Bitwarden シークレットマネージャーがビジネスにどのように役立つかについて詳しく知り、[営業担当にお問い合わせください](https://bitwarden.com/ja-jp/contact-sales-secrets-manager/)。14日間の無料トライアルをご利用いただけます!
## あなたのニーズに合ったプランを選択してください
### 無料
**$0** *永久に無料*
始めるために必要なすべて。
- 無制限のシークレット
- 最大2ユーザー
- 最大3つのプロジェクト
- 最大3つのサービスアカウント
[今すぐ登録](https://bitwarden.com/go/start-secrets-free/)
---
### チーム
**$6** *月額 / ユーザーごと*
追加のビジネス機能を備えたフル開発チームをサポートします。
- 無制限のシークレット、ユーザー、プロジェクト
- 最大20のサービス・アカウント
- 追加のサービスアカウントごとに$1
[無料14日間のトライアルを開始する](https://bitwarden.com/go/start-secrets-teams-trial/)
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales-secrets-manager/)
---
### ユーザー数無制限
**$12** *月額 / ユーザーごと*
自動プロビジョニングやその他の管理機能を備えたエンタープライズのニーズをサポートします。
- 無制限のシークレット、ユーザー、プロジェクト
- 最大50のサービスアカウント
- 追加のサービスアカウントごとに$1
[無料トライアルを開始](https://bitwarden.com/go/start-secrets-enterprise-trial/)
[営業担当者にお問い合わせください](https://bitwarden.com/contact-sales-secrets-manager/)
---
表示される価格はUSDで、年間サブスクリプションに基づいています。税金は含まれていません。
---
URL: https://bitwarden.com/ja-jp/resources/top-10-enterprise-password-managers-compared/
---
# エンタープライズ向けパスワードマネージャー上位10製品の比較
この比較では、セキュリティチームやITチームにとって重要な一貫した基準で主要な10製品を検証し、組織がエンタープライズ環境に最適なパスワードマネージャーを選ぶ際に、十分な情報に基づいて判断できるよう支援します。
---
## エンタープライズ向けパスワードマネージャー上位10製品を比較:組織に最適なエンタープライズ向けパスワード管理を見つける
最適なエンタープライズ向けパスワードマネージャーを選ぶには、セキュリティアーキテクチャ、連携機能、運用要件を慎重に評価する必要があります。この比較では、セキュリティチームやITチームにとって重要な一貫した基準で主要な10製品を検証し、組織がマーケティング上の主張ではなく技術的な優位性に基づいて、エンタープライズ環境に最適なパスワードマネージャーを選べるよう支援します。
## 最適なエンタープライズ向けパスワードマネージャーを評価する方法
エンタープライズ導入向けの[ビジネスパスワード管理](https://bitwarden.com/ja-jp/products/business/)ソリューションを評価する際、組織はセキュリティの基本と運用要件の両方に対応する一貫したフレームワークを適用する必要があります。以下の基準は、あらゆるエンタープライズ向けパスワードマネージャーを評価するための土台となるもので、本記事の比較全体で使用しています。
**ゼロ知識暗号化と全体的なセキュリティモデル**:ベンダーは、暗号化されていない保管庫データに決してアクセスできない必要があります。暗号実装、鍵導出関数、アーキテクチャが独立した監査を受けているかどうかを評価します。詳しくは[ゼロ知識暗号化](https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/)をご覧ください。
**SSO連携(SAML/OIDC)、SCIMプロビジョニング、ディレクトリ対応**:エンタープライズ環境では、Okta、Azure AD、Google Workspaceなどの既存のIDプロバイダーとのシームレスな連携が必要です。SCIM対応により、ユーザーのプロビジョニングとプロビジョニング解除を自動化できます。
**役割ベースのアクセス制御と最小権限の権限構造**:きめ細かな権限により、管理者は[最小権限アクセス](https://bitwarden.com/ja-jp/resources/least-privilege-access/)の原則をチーム、コレクション、個々の認証情報全体に適用できます。
**DevOpsと自動化ワークフロー向けのシークレット管理機能**:人間のユーザーだけでなく、企業には[安全なシークレット管理](https://bitwarden.com/ja-jp/products/secrets-manager/)ストレージと、CI/CDパイプラインで使用されるAPIキー、証明書、データベース認証情報、その他のマシンシークレットへのプログラムによるアクセスが必要です。
**監査ログ、SIEM連携、アクティビティレポート**:アクセスイベントの包括的なログ記録と、SplunkやAzure SentinelなどのSIEMプラットフォームへログをエクスポートできる機能により、セキュリティ監視とインシデント対応を支援します。
**コンプライアンス対応(SOC 2、ISO 27001、HIPAA)**:サードパーティーによる証明は、ベンダーが適切なセキュリティ管理策を維持し、規制対象業界における[コンプライアンス要件](https://bitwarden.com/ja-jp/compliance/)に対応できることを示します。
**デプロイの柔軟性(クラウド、自己ホスト型、またはハイブリッド)**:データ所在地要件、エアギャップ環境、規制上の理由からオンプレミス導入が必要な組織もあれば、完全管理型のSaaSソリューションを好む組織もあります。
**成長するチームに対応する価格の透明性と拡張性**:エンタープライズ向け[ビジネスプラン](https://bitwarden.com/ja-jp/pricing/business/)は予測可能であるべきであり、コストの大幅な増加や階層ごとの機能制限なしに成長に対応できる必要があります。
## エンタープライズ向けパスワードマネージャー上位10製品の比較表
| **プラットフォーム** | **デプロイ** | **主要機能(SSO/SCIM)** | **主なメリット** | **主なデメリット** |
|------|------|------|------|------|
| **Bitwarden** | クラウド、自己ホスト型 | ネイティブSSO/SCIM、SIEM | オープンソース、透明性の高い価格設定、DevOps専用のシークレットマネージャー。 | UIの洗練度はやや低く、自己ホストには技術的な専門知識が必要な場合があります。 |
| **1Password** | クラウドのみ | ネイティブSSO/SCIM、監査 | 優れたUI/UXにより高い導入率を実現。Watchtowerによるプロアクティブな監視。 | 自己ホストは利用不可。シークレット管理は限定的。 |
| **Keeper** | クラウド、自己ホスト型 | ネイティブSSO/SCIM、SIEM | 非常に包括的なプラットフォーム。堅牢なKeeper Secrets Manager(KSM)。 | アドオンモジュールは高額になる場合があり、小規模チームには複雑すぎる可能性があります。 |
| **LastPass** | クラウドのみ | ネイティブSSO/SCIM、SIEM | 導入が簡単。幅広いデバイスに対応。フォーム自動入力が安定。 | 過去のセキュリティ侵害により信頼が損なわれています。シークレット管理は限定的。 |
| **Dashlane** | クラウドのみ | ネイティブSSO/SCIM、SIEM | モダンなUI。VPNとダークウェブ監視を含む。サポートも良好。 | プレミアム価格が高額。自己ホストやシークレット管理はありません。 |
| **NordPass** | クラウドのみ | ネイティブSSO、複雑なSCIM | 手頃な価格。すっきりしたUI。Nordエコシステムとのネイティブ統合。 | SCIMには、別個の暗号化サービスを自己管理する必要があります。 |
| **Zoho Vault** | クラウドのみ | ネイティブSSO、基本的なSCIM | 非常にコスト効率が高い。Zohoエコシステムとシームレスに統合。 | UIが古い。専業の競合と比べて機能の深さに欠けます。 |
| **RoboForm** | クラウドのみ | 限定的なSSO、SCIMなし | 複数ページのフォーム入力に優れ、小規模チーム向けの価格競争力があります。 | 最新のエンタープライズ機能が大幅に不足(SCIM/SIEM/Secretsなし)。 |
| **Enpass** | 持ち込みクラウドストレージ | ネイティブSSO/SCIM、SIEM | ゼロ知識の持ち込みストレージモデル。買い切りライセンス価格も利用可能。 | バックアップと可用性の負担を組織に課します。 |
| **Passbolt** | 自己ホスト型、クラウド | 拡張機能によるSSO/SCIM | オープンソース、OpenPGP暗号化、チームでの共同共有に最適。 | 機能は拡張機能に依存。UIは実用的だが、洗練度はやや低い。 |
## 2026年版:企業向けパスワードマネージャーベスト10
### **Bitwarden**
**概要**:Bitwardenは[オープンソースのパスワードマネージャー](https://bitwarden.com/ja-jp/open-source/)であり、セキュリティの透明性を重視する組織にとって最適な企業向けパスワードマネージャーとして高く評価されることが多く、クラウドホスト型と自己ホスト型の両方の導入オプションを提供しています。透明性の高いコードベースは定期的にサードパーティー監査を受けており、このソリューションはSSO、SCIM、DevOpsワークフロー向けの専用シークレットマネージャーなど、包括的な企業向け機能を備えています。
> **企業向け機能**:Bitwardenは、主要なIDプロバイダーとのSSO連携にSAML 2.0とOpenID Connectをサポートしています。SCIMプロビジョニングにより、ユーザーライフサイクル管理を自動化できます。プラットフォームは保管庫、コレクション、アイテムの各レベルで細かなアクセス制御を提供し、管理者が最小権限のアクセスポリシーを実装できるようにします。Bitwardenシークレットマネージャーは、CLIとSDKによるアクセスを提供し、自動化ワークフローで認証情報をプログラムから取得できます。イベントログはAPIまたは連携機能を通じてSIEMプラットフォームにエクスポートできます。このソリューションはSOC 2 Type 2、ISO 27001、HIPAAのコンプライアンス認証を取得しています。
**長所**:オープンソースアーキテクチャにより、セキュリティチームはコードベースを監査し、暗号化の実装を検証できます。[自己ホスト型パスワードマネージャー](https://bitwarden.com/ja-jp/self-hosted-password-manager-on-premises/)の導入オプションにより、データの保存場所とインフラストラクチャを完全に制御できます。価格は透明で競争力があり、主要な企業向け機能に隠れたコストはありません。ユーザー向けパスワード管理、[パスキーによるパスワードレスログイン](https://bitwarden.com/ja-jp/passwordless-passkeys/)、およびマシンシークレット管理を単一のプラットフォームに統合することで、ツール構成を簡素化できます。
**短所**:ユーザーインターフェイスは実用的ではあるものの、一部の商用代替製品ほど洗練されていません。オープンソースソフトウェアに不慣れな組織では、自己ホスト型の導入オプションを理解するための投資が必要になる場合があります。一部の高度な機能は、すぐに使えるのではなく設定が必要です。
### **1Password Business/1Password Enterprise**
**概要**:1Passwordは、一般消費者向けでの強い実績を持ち、企業向けでも存在感を高めている、定評あるパスワードマネージャーです。BusinessおよびEnterpriseプランでは、SSO、ディレクトリ連携、高度なセキュリティ制御を提供します。このソリューションはクラウド専用で、インフラストラクチャは1Passwordによって管理されます。
> **企業向け機能**:1PasswordはSSO向けにSAMLとOIDCをサポートし、SCIMプロビジョニングによる自動ユーザー管理にも対応しています。プラットフォームは保管庫とグループの概念を使用して認証情報を整理し、アクセスを制御します。高度な保護機能には、ファイアウォールルール、デバイス信頼性の検証、トラベルモードが含まれます。アクティビティログにより、保管庫へのアクセスと認証情報の使用状況を可視化できます。このソリューションはSOC 2およびISO 27001認証を維持しています。
**長所**:ユーザーインターフェイスは洗練されて直感的であり、高いユーザー定着率につながっています。ブラウザー拡張機能とモバイルアプリもよく設計されています。カスタマーサポートの対応は迅速で、同社にはセキュリティ面での強固な実績があります。Watchtower機能は、弱いパスワード、再利用されたパスワード、または侵害されたパスワードを先回りして特定します。
**短所**:クラウド専用の導入形態のため、自己ホスト型ソリューションを必要とするオンプレミス要件のある組織では選択肢が限られます。シークレット管理機能は専用ソリューションと比べて限定的です。上位プランでは価格が上がり、一部の機能は企業向けレベルのプランでのみ利用できます。
### **Keeper Enterprise Password Manager**
**概要**:Keeperは、パスワード管理にシークレット管理(KSM)、暗号化メッセージング(KeeperChat)、ダークウェブ監視を組み合わせた包括的なセキュリティプラットフォームとして位置付けられています。Enterpriseプランでは、広範な管理者向け制御とコンプライアンス機能を提供します。
> **企業向け機能**:Keeperは、主要なIDプロバイダーとのSAML 2.0 SSOとSCIMプロビジョニングをサポートしています。役割ベースのアクセス制御により、チームや共有フォルダー全体で細かな権限を設定できます。Keeperシークレットマネージャー(KSM)は、DevOpsワークフロー向けに認証情報へのAPIベースのアクセスを提供し、CI/CD連携にも対応しています。プラットフォームは詳細な監査証跡を生成し、syslogエクスポートを通じてSIEM連携をサポートします。KeeperはSOC 2、ISO 27001、HIPAAのコンプライアンス認証を維持しています。クラウドと自己ホスト型の両方の導入オプションを利用できます。
**長所**:包括的な機能セットにより、単一のプラットフォームで複数のセキュリティニーズに対応できます。KSMは自動化ワークフロー向けに堅牢なシークレット管理を提供します。幅広いコンプライアンス認証により、規制対象業界をサポートします。BreachWatch機能は、ダークウェブ上の侵害された認証情報を監視します。
**短所**:組織がモジュールや高度な機能を追加すると、価格が高額になる可能性があります。機能の幅広さは、基本的なパスワード管理だけを必要とする小規模チームには過剰に感じられる場合があります。一部の機能はベースの企業向けプランに含まれず、追加モジュールの購入が必要です。
### **LastPass for Business**
**概要**:LastPassは、最も歴史があり広く認知されているパスワードマネージャーの1つです。Businessプランでは、SSO、ディレクトリ連携、管理者向け制御などの企業向け機能を提供します。このソリューションはクラウド専用サービスとして運用されます。
> **企業向け機能**:LastPassは、主要なIDプロバイダーとのSAMLベースのSSOをサポートしています。Azure AD、Okta、OneLogin、PingOne向けにSCIMプロビジョニングを利用でき、ユーザーライフサイクル管理を自動化できます。管理者は、権限レベルの異なるグループや共有フォルダーを作成できます。Security Dashboardにより、組織全体のパスワード強度とセキュリティ態勢を可視化できます。イベントログはユーザーアクティビティを記録し、SIEM連携のためにエクスポートできます。LastPassはSOC 2およびISO 27001認証を維持しています。
**長所**:幅広いプラットフォーム対応により、ブラウザー、モバイルデバイス、デスクトップアプリケーションで利用できます。このソリューションは導入が簡単で、管理に必要な技術的専門知識も最小限です。Businessプランの価格は競争力があります。パスワード生成機能と自動入力機能は、ほとんどのウェブサイトで安定して動作します。
**短所**:LastPassは近年、複数のセキュリティインシデントを経験しており、2022年には暗号化された保管庫データが流出した重大な侵害もありました。同社はインフラストラクチャの改善で対応したものの、これらのインシデントにより信頼は損なわれました。クラウド専用の導入形態のため、オンプレミス要件のある組織では選択肢が限られます。シークレット管理機能は最小限で、DevOpsワークフローには別のツールが必要です。
### **Dashlane Business**
**概要**:Dashlaneは、ユーザー体験とセキュリティを重視するクラウドベースのパスワードマネージャーです。Businessプランでは、SSO、SCIMプロビジョニング、セキュリティ監視機能が提供されます。このソリューションは、洗練された使い勝手とサポートに対して追加コストを支払う意思のある中堅企業やエンタープライズ顧客向けに位置付けられています。
> **エンタープライズ機能**:DashlaneはSSO連携向けにSAMLとOIDCをサポートし、自動ユーザー管理のためのSCIMプロビジョニングも備えています。プラットフォームは、スペースとグループを通じて役割ベースのアクセス制御を提供します。ダークウェブ監視により、従業員の認証情報が漏えいで確認された場合に管理者へ通知します。アクティビティログは詳細な利用データを記録し、SIEMへのエクスポート機能も備えています。DashlaneはSOC 2およびISO 27001認証を維持しています。
**長所**:ユーザーインターフェースはモダンで使いやすく、スムーズな導入に寄与します。プライバシー機能としてVPN機能が含まれています(ただし、エンタープライズVPNソリューションの代替にはなりません)。パスワード健全性レポートにより、組織全体で脆弱な認証情報や使い回された認証情報を特定できます。カスタマーサポートの評価も良好です。
**短所**:Dashlaneはこの比較の中でも高価な選択肢の一つであり、大規模な組織では価格が拡張に適さない可能性があります。クラウド専用のため、自己ホスト型の選択肢はありません。シークレット管理機能がなく、DevOpsワークフローには別のツールが必要です。標準であるべき一部の機能がプレミアム提供機能として位置付けられています。
### **NordPass Business**
**概要**:NordPassは、主にコンシューマー向けVPNサービスで知られるNord Securityのビジネス向け製品です。Businessプランでは、SSOや管理コントロールなどの基本的なエンタープライズ機能が提供されます。このソリューションはクラウド専用で、中小企業向けに位置付けられています。
> **エンタープライズ機能**:NordPassは主要なIDプロバイダーとのSAML SSOをサポートしています。OktaおよびMicrosoft Entra ID向けにSCIMプロビジョニングが利用でき、自動化されたユーザーライフサイクル管理が可能です。プラットフォームは、権限制御付きの共有フォルダー機能を提供します。イベントログによりアクセスアクティビティを記録しますが、SIEM連携は限定的です。NordPassはSOC 2認証を維持しています。
**長所**:価格に競争力があり、予算が限られた小規模な組織でも導入しやすくなっています。ユーザーインターフェースはすっきりしていて分かりやすいです。すでに同ベンダーのエコシステムを利用している組織では、他のNord Security製品と連携できます。セットアップは迅速で、高度な技術知識をほとんど必要としません。
**短所**:SCIMプロビジョニングでは、ゼロ知識アーキテクチャを維持するために、自社のクラウドインフラストラクチャ(Azure、AWS、またはDocker)上に別個のクライアント側Encryption Serviceを展開する必要があり、SCIMがネイティブに動作するソリューションに比べて複雑さが増します。SCIMを有効にすると、ユーザーとグループの管理はすべてIDプロバイダー経由で行う必要があり、NordPassの管理者パネルではこれらのタスクを実行できなくなります。SCIMのドキュメントはOktaとEntra IDに限定されており、一部の競合製品に比べて検証済みのIDプロバイダー連携が少なくなっています。DevOpsワークフロー向けのシークレット管理機能はありません。SIEM連携と監査ログは、エンタープライズ重視の代替製品ほど包括的ではありません。
### **Zoho Vault**
**概要**:Zoho Vaultは、幅広いビジネスアプリケーション群を提供するZohoのパスワード管理コンポーネントです。このソリューションはSSOや監査コントロールなどのエンタープライズ機能を備え、すでにZohoエコシステムに投資している組織に有利な価格設定になっています。
> **エンタープライズ機能**:Zoho Vaultは、主要なIDプロバイダーとのSAMLベースのSSOをサポートしています。SCIMプロビジョニングは利用できますが、専用のIAMソリューションほど包括的ではありません。プラットフォームは、役割ベースのアクセス制御を備えたチャンバー(共有スペース)を提供します。パスワードポリシーの適用により、組織全体でセキュリティ基準を維持できます。イベントログはユーザーアクティビティを記録し、SIEM連携向けのエクスポート機能も備えています。ZohoはISO 27001認証を維持しています。
**長所**:価格に競争力があり、特に他のZoho製品をすでに利用している組織に適しています。より広範なZohoエコシステム(CRM、メール、生産性ツール)とのネイティブ連携により、効率化が図れます。このソリューションは導入と管理が容易です。Zohoのグローバルインフラストラクチャは、一部の地域におけるデータレジデンシー要件をサポートします。
**短所**:機能の深さは、パスワード管理に特化したベンダーより劣ります。シークレット管理機能は限定的で、DevOpsワークフローには別のツールが必要です。他のZoho製品を利用していない組織では、エコシステム連携の価値が限られる可能性があります。ユーザーインターフェースは実用的ではあるものの、モダンな代替製品と比べると古さを感じます。
### **RoboForm for Business**
**概要**:RoboFormは、コンシューマー向け製品をビジネス用途に適応させてきた、長い実績を持つパスワードマネージャーです。Businessプランでは、管理コントロールや共有フォルダーなどの基本的なエンタープライズ機能が提供されます。このソリューションはクラウドサービスとして動作します。
> **エンタープライズ機能**:RoboFormは、サードパーティー連携を通じた限定的なSSO機能をサポートしています。SCIMプロビジョニングは利用できません。プラットフォームは、基本的な権限制御付きの共有フォルダーを提供します。管理ダッシュボードでは、ユーザーアカウントとパスワード強度を可視化できます。イベントログは、エンタープライズ重視の代替製品に比べると基本的なものです。コンプライアンス認証は限られています。
**長所**:RoboFormには長い実績と安定したコードベースがあります。小規模チーム向けの価格に競争力があります。フォーム入力機能は特に強力で、複雑な複数ページのフォームにも対応しています。このソリューションは主要なプラットフォームとブラウザーで動作します。
**短所**:エンタープライズ機能は、モダンな代替製品に大きく遅れています。SCIMがないこと、SSOサポートが限定的であること、コンプライアンス認証が最小限であることにより、規制対象業界での適用範囲は制限されます。開発者向けのシークレット管理はまったくありません。ユーザーインターフェースは古く感じられ、モダンなツールに慣れたユーザーへの導入は難しい可能性があります。SIEM連携や高度な監査機能は利用できません。
### **Enpass Business**
**概要**:Enpassは、暗号化された保管庫をMicrosoft 365、Google Workspace、オンプレミスのファイルサーバーなど、組織が管理する場所に保存するという異なるアプローチを採っています。このアーキテクチャにより、Enpassが保管庫データを保存したりアクセスしたりすることはありませんが、組織は自社のストレージインフラストラクチャを管理する必要があります。Enpassはエンタープライズ機能を拡張しており、現在ではユーザー管理型ストレージモデルに加えて集中管理機能も提供しています。
> **エンタープライズ機能**:EnpassはAzure ADおよびOktaとのSSO連携をサポートしています。SCIM 2.0プロビジョニングにより、主要なIDプロバイダーとの自動化されたユーザーライフサイクル管理が可能です。プラットフォームは、ポリシーの一元適用、セキュリティ監査ダッシュボード、共有保管庫管理を備えた管理者コンソールを提供します。エンタープライズプランではSIEM連携が利用でき、Splunk、Azure Sentinel、Sumo Logic、QRadarをサポートしています。EnpassはISO 27001:2022認証およびSOC 2 Type II保証報告を維持しています。
**長所**:このアーキテクチャにより、ストレージは完全に組織の既存クラウドインフラストラクチャ内に留まるため、Enpassが暗号化されていない保管庫データを保存したりアクセスしたりすることはありません。買い切りライセンス料金により、継続的なサブスクリプション費用を不要にします。既存のクラウドストレージを持つ組織は、その投資を活用できます。保管庫が同期された後は、インターネット接続が限られた環境でも利用できます。
**短所**:ユーザー管理型ストレージモデルはプライバシー重視である一方、バックアップ、可用性、ストレージセキュリティの責任をベンダーではなく組織に負わせます。DevOpsワークフロー向けのシークレット管理機能はなく、CI/CDパイプラインには別のツールが必要です。互換性のあるクラウドストレージにまだ投資していない組織では、完全管理型ソリューションに比べてこのアーキテクチャが複雑さを増す可能性があります。管理者コンソールとエンタープライズ機能は改善されているものの、比較的新しく、確立されたエンタープライズ向けパスワードマネージャーほど成熟していません。
### **Passbolt**
**概要**:Passboltは、チーム向けに設計されたオープンソースのパスワードマネージャーで、コラボレーションと監査可能性に重点を置いています。このソリューションは主に自己ホスト型ですが、クラウドオプションも利用できます。Passboltは暗号化にOpenPGPを使用しており、ほとんどの商用代替製品とは一線を画しています。
> **エンタープライズ機能**:Passboltは、ネイティブ統合ではなく拡張機能やプラグインを通じてSSOをサポートしています。SCIMプロビジョニングは限定的で、追加設定が必要です。このプラットフォームは、共有パスワードに対するきめ細かな権限制御を提供し、個々の認証情報レベルでアクセスを定義できます。シークレット管理機能は基本的なもので、包括的なDevOpsワークフローではなく、主にAPI統合に重点を置いています。監査ログはユーザー操作を記録しますが、SIEM統合にはカスタム開発が必要です。PassboltはSOC 2 Type II認証を維持しており、ISO 27001の取得に向けて取り組んでいます。
**長所**:オープンソースアーキテクチャにより、セキュリティチームはコードを監査し、実装を検証できます。自己ホスト型の導入により、インフラストラクチャとデータを完全に制御できます。OpenPGP暗号化は実績があり、監査も受けています。このソリューションは、共有認証情報に関するチームコラボレーションを目的として設計されています。活発なオープンソースコミュニティが開発に貢献しています。
**短所**:エンタープライズ機能は商用代替製品ほど成熟していません。SSOとSCIMはネイティブサポートではなく拡張機能が必要です。ISO 27001認証は取得中であり、SOC 2とISO 27001の両方の証明を必要とする組織では検討材料となる場合があります。ユーザーインターフェースは機能的ですが、商用競合製品ほど洗練されていません。組織は自社のホスティングインフラストラクチャを管理する必要があり、社内の専門知識が求められます。
## 企業がエンタープライズパスワード管理ソリューションとしてBitwardenを選ぶ理由
Bitwardenは、アーキテクチャの透明性、包括的な機能、柔軟な導入オプションを兼ね備えていることから、セキュリティ意識の高い企業で採用されています。また、充実した[ビジネスサポートサービス](https://bitwarden.com/ja-jp/products/business-support/)も提供しています。最適な法人向けパスワードマネージャーを評価する組織は、セキュリティ、使いやすさ、導入の柔軟性、コストの間でトレードオフを強いるソリューションと比較して、Bitwardenがエンタープライズ環境に特に適している理由となるいくつかの差別化要因を一貫して挙げています。
**オープンソースの透明性と監査可能性**:Bitwardenのコードベースは公開されており、サードパーティーのセキュリティ企業による監査を定期的に受けています。この透明性により、企業のセキュリティチームは暗号化実装を検証し、セキュリティ制御を確認し、社内基準に照らしてソリューションを評価できます。組織は、暗号化がどのように行われるか、鍵がどのように管理されるか、データがシステム内をどのように流れるかを正確に確認できるため、ベンダーのセキュリティ主張を裏付ける保証が得られます。ほとんどの競合製品とは異なり、Bitwardenはセキュリティチームが独自に監査できるコードレベルの透明性を提供しており、サイバーセキュリティを重視する組織にとって最適なエンタープライズパスワードマネージャーです。
**エンドツーエンド暗号化**:Bitwardenはゼロ知識アーキテクチャを実装しており、保管庫データはユーザーのマスターパスワードから生成された鍵を使用して、クライアントデバイス上で完全に暗号化および復号されます。同社が暗号化されていない保管庫データにアクセスすることは一切ないため、Bitwarden従業員、インフラストラクチャの侵害、法的要求によって認証情報が流出することはありません。このアーキテクチャは、機密データを保護するための企業のセキュリティ要件に合致しています。
**成熟したSSO+SCIMサポート**:Bitwardenは、エンタープライズIDプロバイダーとのSSO統合に対応するネイティブのSAML 2.0およびOpenID Connectサポートを提供します。SCIMプロビジョニングにより、ユーザー作成、更新、グループメンバーシップ、プロビジョニング解除をサポートする自動ユーザーライフサイクル管理が可能になります。これらの機能は既存のIAMインフラストラクチャとスムーズに統合され、管理負荷を軽減し、自動アクセス制御によってセキュリティを向上させます。
**保管庫/コレクション/アイテムレベルのきめ細かなアクセス制御**:Bitwardenの権限モデルにより、管理者は最小権限のアクセスポリシーを実装できます。組織はチームやプロジェクトを表すコレクションを作成し、特定の権限レベル(読み取り専用または読み書き)でユーザーをコレクションに割り当て、個々のアイテムへのアクセスを制御できます。この粒度は複雑な組織構造をサポートし、ユーザーが自分の役割に必要な認証情報にのみアクセスできるようにします。
**開発者と自動化ワークフロー向けのシークレットマネージャー**:Bitwardenシークレットマネージャーは、DevOpsワークフロー、CI/CDパイプライン、自動化スクリプト向けに、認証情報へのCLIおよびSDKアクセスを提供します。この統合型アプローチにより、組織は人間が使用するパスワードとマシンシークレットの両方を単一のプラットフォームで管理でき、ツールを簡素化し、ライセンスコストを削減し、すべての認証情報タイプにわたって一貫したセキュリティ制御を提供できます。シークレット管理に別個のツールを必要としたり、限定的なDevOps機能しか提供しなかったりする競合製品とは異なり、Bitwardenは統合されたパスワード管理とシークレット管理を提供し、企業が分断されたセキュリティインフラストラクチャを維持する必要をなくします。
**クラウドおよび自己ホスト型の導入オプション**:Bitwardenは、SaaSソリューションを希望する組織向けに完全管理型のクラウドホスティングを提供する一方、データレジデンシー要件、エアギャップ環境、またはクラウドホスト型の認証情報を禁止するポリシーを持つ組織向けに自己ホスト型の導入も提供します。導入モデル間で移行できるため、組織要件の変化に応じた柔軟性が得られます。この導入の柔軟性により、Bitwardenプラットフォームはクラウド専用の競合製品と差別化され、規制上の制約や厳格なデータ主権要件を持つ組織にとって最適なパスワードマネージャーとなっています。
**予測しやすいエンタープライズ料金**:Bitwardenの料金モデルは透明性が高く拡張性があり、組織の成長に伴ってもユーザー単価は一貫しています。SSO、SCIM、イベントログなどの主要なエンタープライズ機能は、プレミアムアドオンとして位置付けられるのではなく、基本のエンタープライズプランに含まれています。この予測しやすさにより予算策定が簡素化され、機能要件が拡大しても予期しないコストを回避できるため、Bitwardenは[マネージドサービスプロバイダー向けソリューション](https://bitwarden.com/ja-jp/msp/)としても理想的です。最適なエンタープライズパスワード管理ソフトウェアを比較する組織は、Bitwardenが、競合ソリューションを大規模環境で高額にしがちなプレミアム料金やモジュールベースのコストなしに、包括的な機能を提供することを認識しています。
Bitwardenを評価する組織は、[Bitwarden Businessの無料トライアル](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)から始めて、自社環境でソリューションを評価できます。複雑な要件を持つ企業や自己ホスト型の導入に関心がある企業は、Bitwardenの営業チームに問い合わせることで、Bitwardenの[エンタープライズパスワードマネージャー導入ガイド](https://bitwarden.com/ja-jp/resources/bitwarden-enterprise-password-manager-implementation-guide/)にとどまらない技術コンサルティングと実装ガイダンスを受けられます。
## よくある質問:エンタープライズパスワードマネージャー
**サイバーセキュリティに最適なエンタープライズパスワードマネージャーはどれですか?**
Bitwardenは、セキュリティチームが完全なコードベースを監査し、暗号化実装を検証できるオープンソースアーキテクチャにより、サイバーセキュリティを重視する企業に最も強固なセキュリティ基盤を提供します。ゼロ知識暗号化モデルにより、Bitwardenでさえ暗号化されていない保管庫データにアクセスできず、単一障害点となる侵害リスクを排除します。サードパーティーのセキュリティ監査、SOC 2 Type 2およびISO 27001認証、エアギャップ環境での自己ホスト型導入オプションにより、Bitwardenは規制対象業界の組織や厳格なセキュリティ要件を持つ組織に特に適しています。
**企業はパスワードマネージャーに何を求めるべきですか?**
組織に最適なパスワードマネージャーを評価する際、多くの企業は次の技術的機能を重視します。ベンダーが暗号化されていないデータに一切アクセスしないゼロ知識暗号化アーキテクチャ、自動ユーザーライフサイクル管理のためのSCIMプロビジョニングを備えたネイティブSSO統合(SAML/OIDC)、最小権限の原則を徹底するきめ細かな役割ベースのアクセス制御、セキュリティ監視のためのSIEM統合を備えた包括的な監査ログです。さらに、導入の柔軟性(クラウドか自己ホスト型か)、DevOpsチーム向けのシークレット管理機能、業界要件に合致するコンプライアンス認証(SOC 2、ISO 27001、HIPAA)も検討してください。
**パスワードマネージャーがエンタープライズ対応であるための条件は何ですか?**
ビジネスに最適なパスワードマネージャーは、コンシューマー向けソリューションでは提供できない機能を備えている必要があります。エンタープライズ対応のパスワード管理には、ブラウザベースの自動入力のみに頼るのではなく、Okta、Azure AD、Google Workspaceなどの既存のIDプロバイダーと接続するネイティブSSO統合(SAML 2.0およびOpenID Connect)が必要です。SCIMプロビジョニングにより自動ユーザーライフサイクル管理が可能になり、初日にアクセス権が付与され、退職時には即座に取り消されます。きめ細かな役割ベースのアクセス制御により、管理者はチーム、コレクション、個々の認証情報レベルで最小権限ポリシーを実装できます。SIEM統合を備えた包括的な監査ログは、誰がどの認証情報にいつアクセスしたかを可視化し、セキュリティ監視とインシデント対応を支援します。最後に、エンタープライズ対応ソリューションは、規制対象業界で求められるセキュリティ制御への準拠を示すコンプライアンス認証(SOC 2 Type 2、ISO 27001、HIPAA)を維持しています。コンシューマー向けパスワードマネージャーは基本的な認証情報の保管には対応できますが、企業が必要とする管理制御、統合の深さ、監査機能は備えていません。
**企業はパスワード管理とシークレット管理に別々のツールを必要としますか?**
多くの組織では、従業員が1つのエンタープライズパスワード管理ソリューションを使用する一方で、DevOpsチームはCI/CDパイプラインで使用されるAPIキー、データベース認証情報、証明書、その他のマシンシークレットに別のシークレット管理ツールを使用するという、ツールの分断が生じています。この分断はセキュリティギャップを生み、ライセンスコストを増加させ、アクセスガバナンスを複雑にします。Bitwardenのような最新のエンタープライズパスワードマネージャーは、両方の機能を単一のプラットフォームに統合し、組織がすべての認証情報タイプにわたって一貫したセキュリティ制御、暗号化標準、アクセスポリシーを適用できるようにします。統合されたシークレット管理により、セキュリティチームは認証情報の完全なインベントリを維持し、ローテーションポリシーを一律に適用し、複数システムのログをつなぎ合わせるのではなく包括的にアクセスを監査できます。DevOpsワークフローを持つ企業では、パスワードマネージャーにCLIおよびSDKアクセスを備えた堅牢なシークレット管理が含まれているかを評価することで、別個のツールの必要性をなくし、セキュリティアーキテクチャを簡素化できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/top-tips-to-avoid-scams-deal-with-identity-theft-newsletter-january-2025/
---
# 2025年1月スポットライト:詐欺を避け、個人情報の盗難に対処し、新しいUIをカスタマイズするための重要なヒント
Bitwarden 1月ニュースレターへようこそ
---
### 注目のハイライト
**知っておきたい人気のデータプライバシーアプリ** 先週はデータプライバシー週間だったため、Bitwardenコミュニティにお気に入りのデータプライバシーアプリを尋ねました。[アンケート結果をチェック](https://bitwarden.com/ja-jp/blog/data-privacy-day/)して、安全を保つヒントにしてください。
**セキュリティを贈って想いを伝えましょう** 個人情報の盗難は誰にでも起こり得ます。サイバーセキュリティ専門家の家族であってもです。Bitwardenのプロダクトマーケティング担当シニアディレクターが、母親が[個人情報の盗難被害](https://www.youtube.com/watch?v=SQEQaqZSypo&t=903s)に遭ったときのことと、自分の家族や友人がそれを防ぐためにできることを紹介しています。
**学生にパスワードマネージャーが必要な4つの理由** 小学生の小さな子どもを含むすべての学生が、生涯役立つ強力なパスワード習慣を学べます。[学生がオンラインで自分の身を守る方法を学べるよう支援しましょう](https://www.youtube.com/watch?v=Mzz6Ai1nhz0)。明日のより良いインターネットを築くために、今日から。
### Bitwarden Bites:GIFで見る新しいブラウザー拡張機能UIのヒント
**デフォルトの幅を変更:** もっと広いスペースが必要ですか?設定 > 外観で、ワイド、エクストラワイド、コンパクトモードを確認できます。
**1クリックコピーを使用:** ユーザー名とパスワードを1クリックでコピーしたいですか?設定 > 外観で「保管庫にクイックコピーオプションを表示」にチェックを入れてください。
**ログイン情報を自動入力するさまざまな方法:** 自動入力オプションをお探しですか?インライン自動入力、キーボードショートカット、コンテキストメニュー、入力ボタンを試してみてください。それぞれの[手順](https://bitwarden.com/ja-jp/help/auto-fill-card-id/)を確認できます。 新しいブラウザー拡張機能UIの更新、ヒントなどはすべて、[最新のブログ記事](https://bitwarden.com/ja-jp/blog/bringing-intuitive-workflows-and-visual-updates-to-the-bitwarden-browser/)でご覧ください。
### クイックヒント:よくあるシナリオの手順
**パスワードなしでBitwarden保管庫にアクセスする方法** メインのBitwardenパスワードでログインする代わりに、Bitwardenでは[別のデバイスを使用するか生体認証を有効にする](https://bitwarden.com/ja-jp/blog/access-your-bitwarden-vault-without-a-password/)ことで、よりすばやくログインできます。最新の更新では、Webアプリからも承認を受けられるようになりました。ぜひお試しください!
**Bitwardenでフォルダーを作成する方法** 認証情報のリストが2桁、3桁に増えてきたら、そろそろ[フォルダーで整理し始める](https://bitwarden.com/ja-jp/blog/how-to-create-a-folder-in-bitwarden/)時期かもしれません。また、ネストされたフォルダーも作成できることをご存じですか?ネストされたフォルダーとは、整理の階層を作るために既存の親フォルダー内に配置されるサブフォルダーです。
### 他の人の声
**特におすすめの無料アプリとブラウザー拡張機能** デジタルライフを安全に整理するなら、[The New York Times](https://www.nytimes.com/wirecutter/reviews/our-favorite-ad-blockers-and-browser-extensions-to-protect-privacy/#it-starts-with-the-browser)と[Android Authority](https://www.androidauthority.com/free-apps-i-cant-live-without-3511890/)が紹介する、オンライン体験の効率化と保護に役立つお気に入りのアプリや拡張機能のリストをチェックしてみてください。Linuxユーザーには、[ZDNET](https://www.zdnet.com/article/10-linux-apps-i-install-on-every-new-machine-and-why-you-should-too/)によるおすすめアプリTop 10の特別リストもあります。これらのリストには掘り出し物が隠れています!
### 見逃した方へ
**更新されたBitwardenロードマップ** [Bitwardenロードマップ](https://community.bitwarden.com/t/bitwarden-roadmap/69396)は2025年1月時点で更新されています。個人ユーザー、ビジネスユーザー、パスキー向けの今後の新機能をご確認ください。ロードマップの下に質問やリクエストをコメントすることもできます。Bitwardenユーザー向けに多くの更新が予定されています!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/trailblazing-msp-integrasul-boosts-business-strategy-with-bitwarden/
---
# 先駆的なMSP Integrasul、Bitwardenでビジネス戦略を強化
ブラジルを拠点とするMSP Integrasulは、新しいソリューションに対する文化的な抵抗を乗り越え、Bitwardenを社内および顧客向けに導入しました。この先駆的なパートナーが、クロスプラットフォーム対応を活用して自社サービスを差別化した方法をご覧ください。
---
## 概要
**設立**:1999年
**業界**:ITセキュリティサービス
**所在地**:ブラジル
ブラジルを拠点とするIntegrasulは、クライアントに情報セキュリティサービスを提供するマネージドサービスプロバイダー(MSP)です。もともとは統合脅威管理(UTM)とファイアウォールセキュリティソフトウェアの開発会社でしたが、現在は政府、金融サービス、医療、自動車分野など多様な業界で、顧客のITセキュリティニーズを支援しています。Integrasulは、レッドチーム/ブルーチームのサイバーセキュリティサービスも提供しています。
## 状況:パスワードの使い回しと、パスワードマネージャーに対する文化的な懐疑心
Integrasulの最高技術イノベーション責任者(CTIO)であるDino Salvati氏は、覚えやすいパスワードの使用や、同じパスワードを複数のサイトで使い回すなど、安全ではない方法でパスワードを管理してきた従業員への対応に直面していました。Integrasulは、重要データの保護が顧客にとってますます重要になっていることを理解していたため、Salvati氏は社内に導入でき、顧客基盤にも提供できるパスワードマネージャーを見つけようとしました。選定するパスワードマネージャーが機能豊富で、顧客が自分で管理するのに適していることを確認するため、Salvati氏はまず個人利用でテストしました。
ブラジルではパスワードマネージャーに対する文化的な抵抗があるため、Salvati氏は同僚や家族から、パスワードマネージャーを使うと非効率になり、ワークフローが遅くなると言われました。しかし最終的には、そうではないと納得してもらうことができました。「実は最初に妻を説得できました」とSalvati氏は言います。「パスワードについて考えなくてよいので、パスワードマネージャーを使うほうがはるかに簡単で速いと気づいたのです。」
## ソリューション:Bitwardenは社内外への導入に多くのメリットを提供
Salvati氏は、社内利用と外部販売向けにBitwardenを選ぶ前に、競合する3つのパスワード管理ソリューションを評価しました。Bitwardenの大きな差別化要因は、無料プランを利用できる点だったと同氏は述べています。「無料プランは、契約せずにテストできるという点で非常に役立ちました」とSalvati氏は言います。「これは、初期投資を必要とする他のプロバイダーとは対照的です。」
Integrasulが最終的にBitwardenを選んだ理由は、信頼できるオープンソースアーキテクチャ、市場での高い評価、顧客がコンプライアンス要件を満たせるよう支援する姿勢、そしてクロスプラットフォーム対応にありました。「当社では社内でLinuxを使用しているため、最初にこのソリューションを社内で使い始めたとき、それをサポートできるパスワードマネージャーが必要だと分かっていました」とSalvati氏は言います。「デバイスやプラットフォームに対する柔軟性を考えれば、顧客に提供するのは当然の選択でした。」
BitwardenとのMSPパートナーシップは大きな成功を収めており、Salvati氏はBitwardenのMSPポータル機能と、クライアントのオンボーディングをセルフサービスで行える点を高く評価しています。また、Bitwardenのチャネル管理チームによる迅速で実践的なサポートも称賛しました。
## パスワード管理ソリューションに対する文化的障壁を打破
Bitwardenを顧客に提供するという決定は、Integrasulを他のMSPと差別化するものです。ブラジルでは、一般的にパスワードマネージャーに対して懐疑的な見方があるためです。「ブラジル市場では、パスワード管理ソリューションは一般的ではありません」と、Integrasulのインサイドセールス責任者であるTales Sausen氏は言います。「Integrasulはこの分野の先駆者です。この独自の価値提案により、Bitwardenの販売が、より幅広いポートフォリオを販売するための入り口になることが分かりました。これにより、ブラジルのサイバーセキュリティ市場において文化的障壁を打破し、市場での差別化を生み出せています。」
## 顧客体験と成果が、Bitwardenへの満足度を示す
Bitwardenの導入とオンボーディングにおいて、Integrasulは顧客が自社環境を自ら管理するセルフマネージドモデルを提供しています。その一方で、Integrasulはサポートとトレーニングを提供します。小規模な顧客は基礎的なパスワードセキュリティのニーズに重点を置いている一方、大規模な顧客には、パスワードポリシーの作成やコンプライアンス規制への対応などの技術的要件があります。Salvati氏によると、小規模な顧客はBitwardenを「非常に使いやすく管理しやすい」と感じており、大規模な顧客はその技術力に満足しています。
Bitwardenに対する顧客全体の満足度は、小規模組織と大規模組織の双方で製品の高い継続率に表れています。Bitwardenが顧客の間で非常に人気を博していることから、Integrasulのチームは、Bitwardenが自社の包括的なビジネス戦略に有益だと考えています。「Bitwardenは新たな扉を開いてくれました」とSalvati氏は言います。「より広範なセキュリティ文化の醸成を支え、顧客がすでに利用している中核サービスを補完する重要な存在であることが分かりました。」
## Bitwardenを始める
Bitwardenパートナープログラムのメンバーになることにご興味がありますか?詳細は[こちら](https://bitwarden.com/ja-jp/partners/become-a-partner/)をご覧ください。また、Bitwardenが貴社のビジネスにどのように役立つかを確認し、無料の[14日間トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/training-table-of-contents/
---
# Bitwarden ラーニングセンターの目次
Bitwarden トレーニングモジュールのカタログ
---
## 目次
### Bitwarden 入門動画シリーズ
- [ユーザー向けスタートガイド](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-a-user/)
- [管理者向けスタートガイド](https://bitwarden.com/ja-jp/learning/pm-101-getting-started-as-an-administrator/)
### テキスト版スタートガイド
#### エンタープライズ
- [ユーザー](https://bitwarden.com/ja-jp/learning/getting-started-as-an-enterprise-user/)
- [管理者](https://bitwarden.com/ja-jp/learning/getting-started-as-an-enterprise-administrator/)
#### チーム
- [ユーザー](https://bitwarden.com/ja-jp/learning/getting-started-as-a-team-member/)
- [管理者](https://bitwarden.com/ja-jp/learning/getting-started-as-a-teams-administrator/)
#### ファミリー
- [ユーザー](https://bitwarden.com/ja-jp/learning/getting-started-as-a-family-member/)
- [管理者](https://bitwarden.com/ja-jp/learning/passwordmanager-getting-started-as-a-families-administrator/)
#### 無料
- [ユーザー](https://bitwarden.com/ja-jp/learning/getting-started-as-an-individual-user/)
- [管理者](https://bitwarden.com/ja-jp/learning/getting-started-as-a-free-2-person-org-administrator/)
#### MSP / リセラー
- [サービスユーザー](https://bitwarden.com/ja-jp/learning/msp-getting-started-as-a-service-user/)
- [プロバイダー管理者](https://bitwarden.com/ja-jp/learning/getting-started-as-an-msp/)
- [リセラー](https://bitwarden.com/ja-jp/learning/getting-started-as-a-reseller/)
### 録画デモ
- [チームとエンタープライズ向け Bitwarden](https://bitwarden.com/ja-jp/learning/bitwarden-teams-and-enterprise-demo/)
- [Bitwarden Unified のインストールとデプロイ](https://bitwarden.com/ja-jp/learning/pm-install-and-deploy-bitwarden-self-hosted/)
- [MSP ライブデモ](https://bitwarden.com/ja-jp/learning/admin-training-for-msps/)
### その他のトピック
#### すべてのBitwardenユーザー
- [パスワードセキュリティの重要性](https://bitwarden.com/ja-jp/learning/importance-of-password-security/)[paperclip]
- [Bitwardenのダウンロード](https://bitwarden.com/ja-jp/learning/download-bitwarden/)
- [Bitwardenの主な機能](https://bitwarden.com/ja-jp/learning/top-features/)[paperclip]
- [Bitwardenアカウントを作成する](https://bitwarden.com/ja-jp/learning/create-your-bitwarden-account/)
- [ヘルプとリソース](https://bitwarden.com/ja-jp/learning/help-and-resources/)
- [ブラウザー拡張機能とモバイルアプリの使用](https://bitwarden.com/ja-jp/learning/browser-extension/)[paperclip]
- [Bitwardenアカウントで2段階ログインを有効にする](https://bitwarden.com/ja-jp/learning/enable-two-step-login/)
- [個人用および組織用保管庫](https://bitwarden.com/ja-jp/learning/individual-and-organizational-vaults/)
- [組織に参加する](https://bitwarden.com/ja-jp/learning/join-an-organization/)[paperclip]
- [他のパスワードマネージャーからパスワードをインポートする](https://bitwarden.com/ja-jp/learning/importing-passwords-from-other-password-managers/)
- [保管庫を管理する](https://bitwarden.com/ja-jp/learning/managing-your-vault/)[paperclip]
- [保管庫のタイムアウトオプション](https://bitwarden.com/ja-jp/learning/vault-timeout-options/)
- [生体認証で保管庫をロック解除する](https://bitwarden.com/ja-jp/learning/unlock-your-vault-with-biometrics/)[paperclip]
- [保管庫を整理する](https://bitwarden.com/ja-jp/learning/organizing-your-vault/)
- [アイテムを組織に移動する](https://bitwarden.com/ja-jp/learning/moving-items-to-your-organization/)
- [Bitwardenブラウザー拡張機能で自動入力する](https://bitwarden.com/ja-jp/learning/how-to-autofill-your-passwords-and-other-information/)
- [カスタムフィールドを使用する](https://bitwarden.com/ja-jp/learning/using-custom-fields/)
- Bitwarden Authenticator
- [Bitwarden Send](https://bitwarden.com/ja-jp/learning/bitwarden-send/)
- [Bitwarden保管庫をエクスポートする](https://bitwarden.com/ja-jp/learning/passwordmanager-how-to-export-your-bitwarden-vault/)
- [Bitwardenの既定の言語を変更する](https://bitwarden.com/ja-jp/learning/passwordmanager-changing-default-language/)
- [Enterprise向け無料Families](https://bitwarden.com/ja-jp/learning/free-families-plan-for-enterprise/)
#### 管理者向けトピック
- [組織にBitwardenを導入する](https://bitwarden.com/ja-jp/learning/rolling-out-bitwarden-to-your-organization/)
- [ドメインを検証する方法](https://bitwarden.com/ja-jp/learning/passwordmanager-domain-verification/)
- [メンバー、グループ、コレクションの拡張](https://bitwarden.com/ja-jp/learning/scaling-user-roles-groups-and-collections/)[paperclip]
- [組織からアイテムを削除する](https://bitwarden.com/ja-jp/learning/removing-items-from-your-organization/)
モジュール名をクリックして、Bitwarden Learning Centerをご覧ください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/trusted-security-solutions/
---
# 信頼できるセキュリティソリューション
知っておくべきこと
---
### 信頼できるセキュリティソリューションとは具体的に何ですか?
信頼できるセキュリティソリューションとは、独立した検証により厳格な[セキュリティ基準](https://bitwarden.com/ja-jp/help/bitwarden-security-white-paper/#auditability-and-compliance/)を満たすことが確認された製品やサービスを指します。多くの場合、これはオープンソースソリューションの透明性に支えられています。信頼できるソリューションには、ファイアウォール、侵入検知システム、ウイルス対策ソフトウェアから、暗号化技術やID管理ソリューションまで、さまざまな形があります。一般的に、透明性の高いオープンソースアーキテクチャを共有し、専門的な監査、バグ報奨金プログラム、コミュニティレビュー担当者による厳格なテストを受けています。また、これらのソリューションは強力な業界認証も保持しています。

*出典:Linux Foundation「2024 State of Open Source in Financial Services」レポート。*
### パスワード管理はここにどう関係しますか?
パスワード管理プラットフォームは、機密性の高い認証情報の保護において重要な役割を果たします。こうしたソリューションのユーザーが信頼を築くには、最大限の透明性が必要です。最も効果的な信頼できるセキュリティソリューションは、これを実現するために次のような多くの方法を活用しています。
- **オープンソースの透明性**:世界中からの精査を可能にすることで、脆弱性の迅速な特定と修正を実現します。
- **実証済みの暗号化標準**:AES-256暗号化と[エンドツーエンド暗号化](https://bitwarden.com/ja-jp/blog/end-to-end-encryption-and-zero-knowledge/)を採用することで、包括的なデータセキュリティを実現します。
- **安全な開発プラクティス**:OWASPのようなフレームワークを使用することで、基盤となるコーディングレベルでセキュリティ上の脆弱性を最小限に抑えます。
- **厳格なサードパーティー監査**:定期的なセキュリティ監査により、有効性を検証し、脆弱性を先回りして特定し、信頼性を示します。
- **業界標準への準拠**:これらのソリューションはGDPR、[HIPAA](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)、[SOC 2](https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/)、および[ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)に準拠しており、コンプライアンスと規制対応を簡素化します。
- **安全な認証連携**:[FIDO2/WebAuthn](https://bitwarden.com/ja-jp/blog/fido2-webauthn-2fa-in-all-bitwarden-plans/)、SAML、OAuth 2.0などの標準を組み込むことで、認証セキュリティをさらに強化します。
- **フィッシング耐性**:URL自動入力保護やドメイン照合などの機能により、認証情報フィッシングによるリスクを大幅に低減します。
- **安全なバックアップとリカバリー**:[緊急アクセス](https://bitwarden.com/ja-jp/blog/bitwarden-launches-emergency-access/)と安全なバックアップにより、セキュリティを損なうことなくデータを完全に復旧できます。
- **高度な役割ベースのアクセス制御(RBAC)**:きめ細かなアクセス管理により、認証情報を最小権限アクセスの原則に合わせます。
- **コミュニティによる継続的な改善**:オープンソース開発により、セキュリティコミュニティは新たな脅威や脆弱性に迅速に対応できます。
信頼できるセキュリティソリューションのアプローチを採用することで、パスワードマネージャーは、企業が最も機密性の高いデータを保護するための実証済みで高セキュリティな方法を提供できます。
### 信頼できるセキュリティソリューションが今日のビジネスをより安全に保つ仕組み
今日のデジタル環境では、あらゆる企業が、ますます巧妙化するサイバー脅威の増加に直面しています。フィッシングやランサムウェアからデータ侵害、内部者攻撃まで、脅威は進化し続けています。信頼できるセキュリティソリューションを選ぶことで、次のことが可能になります。
- **リスクを低減しながらセキュリティを強化**:透明性とグローバルなセキュリティコミュニティの継続的な関与により、脆弱性の最小化を支援します。
- **信頼性と信用を高める**:実績あるベンダーは、安全で信頼性の高い製品に対する評価を維持しています。
- **進化する脅威に適応**:継続的な更新により、新たに出現するサイバー脅威から保護します。
- **コンプライアンスを維持**:これらのソリューションは、厳格なセキュリティ標準や規制への準拠を簡素化します。
- **ベンダーロックインのリスクを低減**:オープンソースソリューションは、より高い柔軟性、制御性、連携オプションを提供します。
- **容易に拡張**:モジュール型アーキテクチャにより、組織の成長に合わせて容易に拡張できます。
- **高度なパスワードレス認証を導入**:パスキーや生体認証ソリューションへの対応により、ログインセキュリティを大幅に強化します。
- **脅威インテリジェンスに先手を打つ**:信頼できるベンダーは脅威の監視と対応を可能にし、セキュリティの完全性を最大化します。
- **改善:**[**ユーザー定着率**](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/):透明性が高く直感的なソリューションは、従業員の信頼、定着、 productivity を高めます。
あらゆる規模の組織が、機密データやシステムを不正なアクセス、使用、開示、変更、破壊から保護するために、信頼できるセキュリティソリューションを選んでいます。
### Bitwardenが信頼できるセキュリティソリューションを支える仕組み
透明性、実証済みのセキュリティフレームワーク、最新の認証方法を組み合わせることで、Bitwardenは企業が機密性の高い認証情報を保護しながら、信頼性、コンプライアンス、ユーザーの信頼を確保できるよう支援します。Bitwardenは、次の点で信頼できるセキュリティを体現しています。
- **オープンソースの透明性**:オープンソースモデルは継続的なピアレビューを促し、隠れた脆弱性を排除します。
- **堅牢な暗号化プロトコル**:AES-256暗号化、PBKDF2による鍵強化、ゼロ知識原則を採用することで、データを包括的に保護します。
- **定期的な独立セキュリティ監査**:頻繁なサードパーティー評価を実施することで、セキュリティ対策の継続的な検証を確保します。
- **規制コンプライアンス**:SOC 2、GDPR、HIPAAなどの認証取得は、高いセキュリティ基準への取り組みを示します。
- **高度な認証サポート**:パスワードレス認証方式、生体認証、[YubiKey](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-yubico/)などのハードウェアキーとの統合により、セキュリティが強化されます。
- **きめ細かな役割ベースのアクセス制御と安全な共有**:認証情報へのアクセスを精密に制御し、安全な共有メカニズムを実現します。
- **包括的な監査ログ**:アクティビティを詳細に追跡し、説明責任、コンプライアンス、リスク管理を支援します。
- **柔軟な導入オプション**:クラウドおよび自己ホスト型ソリューションにより、組織の幅広いニーズに対応します。
- **活発な開発とサポート**:継続的な更新により、最新の新たな脅威に対してもBitwardenの安全性を維持します。
### 結論
Bitwardenは、今日の信頼できるセキュリティソリューションの優れた機能を活用し、[企業](https://bitwarden.com/ja-jp/blog/bitwarden-is-the-password-manager-for-global-enterprises/)に、安全で信頼性が高く透明性のある、成長と進化を続けるプラットフォームを提供します。オープンソースソリューションであるBitwardenのお客様は、中核となる開発チームとグローバルなセキュリティコミュニティの双方によって推進される継続的な更新のメリットを享受できます。
この包括的なサイバーツール群は、セキュリティ体制、規制コンプライアンス、運用効率を高めるために専用設計されています。これも、Bitwardenがパスワード管理で最も信頼される名前と見なされている理由の一つです。
### Bitwardenが群を抜いている理由は何でしょうか?
エンタープライズ向けパスワードマネージャーの中で、Bitwardenは信頼できるオープンソースアーキテクチャを備えた唯一のプロバイダーです。これにより、比類のない透明性を提供すると同時に、Bitwardenのお客様は機密情報がどのように扱われるかを完全に理解できます。
具体的には:
- Bitwardenは、信頼できるオープンソースアーキテクチャを備えた唯一のエンタープライズ向けパスワードマネージャーであり、最高水準のセキュリティを維持するための最も透明性の高いアプローチを実現します。
- 主要な競合他社で、この選択肢を提供しているところはありません
- パスワードマネージャーが機密情報をどのように扱っているのかを見たり把握したりできないなら、どうして信頼できるでしょうか?
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/university-of-toronto-press-solves-for-efficient-password-sharing-with-bitwarden/
---
# トロント大学出版局、Bitwardenで効率的なパスワード共有を実現
堅牢なパスワード管理、安全な共有、強力なアプリケーションコマンドにより、北米最大級の大学出版局のワークフローを簡素化し、セキュリティを強化します。
---
## 会社概要
**顧客プロフィール**
- 設立:1901年
- 業種:出版、小売
- エンドユーザー:250~300人
- 所在地:オンタリオ州トロント
1901年創業のUniversity of Toronto Press(UTP)は、カナダを代表する学術出版社であり、北米最大級の大学出版局の1つです。UTPは毎年、学術書、講座用書籍、一般向け書籍を約180点刊行しています。UTPは、影響力のある著者の作品や優れた研究成果の出版により、卓越した評価を築いています。
## 状況
UTPの業務は、見過ごされがちな課題であるパスワードに悩まされていました。チームはパスワードマネージャーに慣れていたものの、問題は全員が別々のものを使っていたことでした。アソシエイト・ネットワーク管理者のShane Rodness氏は次のように説明しています。「チームはパスワードマネージャーを使っていましたが、各自が好みのパスワードマネージャーを使っていたため、さまざまな[マネージャー]が混在していました。パスワードを共有できなかったのです。」
要するに、パスワード管理はユーザー任せになっており、その結果、複数の一般的なパスワードマネージャーや、あまり知られていないローカルなマネージャーが混在し、互いに連携できない状態でした。「一元的な管理も、一元的なユーザー管理もなく、ましてや安全かつ拡張性のある方法でパスワードを共有する手段などありませんでした」とRodness氏は述べています。
## ソリューション:Bitwardenがチーム全体のパスワード共有を簡素化
Rodness氏とUTPのIT部門のメンバーは、さまざまなパスワード管理の選択肢を評価しました。最終的に、すべてのニーズを満たす明確な選択肢はBitwardenでした。特に決め手となったのは、Bitwardenが[コレクション](https://bitwarden.com/ja-jp/blog/whats-the-right-way-to-share-passwords/)を通じて共有を扱う方法です。コレクションは、特定のユーザーグループに割り当てられた、パスワードの共有フォルダーと考えることができます。Rodness氏は次のように説明しています。「私たちにとって最大の課題は、パスワードやシークレットを安全に共有することでした。これは解決しなければならない問題でした。安全な共有のためのBitwardenのコレクションにより、洗練された方法でパスワード管理を拡張でき、多くの要件を満たすことができました。」
**UTPがBitwardenを選んだ理由**
- オープンソース
- クロスプラットフォーム/デバイス対応
- グループ/コレクション
- セキュリティ監査
- 安全な共有
UTPはパスワードをチーム別のコレクションに整理しました。これはBitwarden組織内にあるパスワードの共有フォルダーのようなものです。開発者向けコレクションは開発チームに割り当てられ、小売サポートチーム向けにも作成されるなど、特権管理者向けには別のコレクションが用意されました。各コレクションの作成時に、Rodness氏とチームは、IT部門の介入なしにユーザー同士で共有するための新しいパスワードを追加できる権限を付与しました。「コレクションをチームごとに分け、私たちに本当に合った構造を作ることができました。」
グループとコレクションを組み合わせることで、Bitwardenはパスワード共有のための効率的なソリューションを提供し、UTPが大規模にパスワードを管理できるようにします。この柔軟性により、チーム、部門、職務などに応じたさまざまな整理方法が可能になります。
## シークレットを安全に送信 - 認識していなかった課題を解決
Bitwardenを評価する中で、Rodness氏は[Bitwarden Send](https://bitwarden.com/ja-jp/blog/workplace-tips-on-how-to-send-documents-securely-over-the-internet/)に注目しました。これは、テキストやファイルを1対1で暗号化して共有できる強力な組み込み機能です。
Rodness氏は次のように説明しています。「Bitwarden Sendは、私たちが抱えているとは気づいていなかった課題を解決してくれました。現在、IT部門内でBitwardenを使用していますが、[Bitwardenに設定されていない]エンドユーザーにパスワードを伝える必要がある場合、そこでBitwarden Sendが役立ち、その課題を効果的に解決してくれます。」
[Bitwarden Sendの仕組み](https://bitwarden.com/ja-jp/blog/bitwarden-send-how-it-works/)は、ファイルまたはテキストブロックを暗号化し、暗号化された情報へのリンクをBitwarden Cloud上に生成するというものです。Sendを生成したユーザーは、社内インスタントメッセージなどの信頼できるチャネルを通じて受信者にリンクを送ることができます。リンクをクリックすると、コンテンツはローカルでダウンロードされ、復号されます。ホストされるのは暗号化されたファイルのみであるため、Bitwardenがファイルの内容を見ることはできません。Bitwarden Sendで利用できるその他の設定には、ダウンロード数の制限、有効期限の設定、パスワード保護の追加などがあります。
「Bitwarden Sendは、テキスト、パスワード、情報を安全に送信するための優れた方法です。どれだけ褒めても足りません。」
## コマンドラインインターフェイスでの自動化:隠れた逸品
コマンドラインインターフェイス(CLI)により、技術ユーザーは他のBitwardenクライアントアプリケーションで利用できるすべての機能にすばやく簡単にアクセスできます。これにより、Bitwardenの機能をスクリプト化および自動化できます。Rodness氏は次のように述べています。「[Bitwarden] CLIは、ユーザーのオンボーディングとパスワード共有のためのスクリプト作成プロセスに欠かせない存在です。CLIを使えば、そのパスワードを生成し、任意の変数に保存できます。
その後、そのCLI内でBitwarden Sendを使用してリンクを生成し、マネージャーや従業員に渡すことができます。これらはすべて自動化できるため、私の作業が楽になります。自動化を目的としたスクリプトを書く者として、CLI内でBitwardenを活用できるのは素晴らしいことです。」
## ワークフロー、生産性、全体的なセキュリティの向上
パスワード管理の統合システム、Bitwarden Send、そしてコマンドラインインターフェイスによる自動化により、ITチームでは社内業務全体で改善が見られました。UTPチームは、週に10時間のIT作業時間を節約できていると見積もっています。
「生産性は間違いなく向上し、ワークフローも改善されています。Bitwardenのおかげで、より生産的になり、より迅速で、しかもより安全なソリューションを実現できます。私はあらゆる自動化でBitwardenを活用できます。」
120年にわたり出版業界をリードしてきたUTPは、今後もより広い学術出版コミュニティの重要な一員であり続けることを計画しています。ITの複雑性とセキュリティリスクが高まる中、UTPの従業員を安全でないパスワードやデータ侵害から守ることは、これまで以上に重要になっています。
「セキュリティには複数の層があり、パスワード管理はその100%一部です」とRodness氏は述べています。「誰もが内部セキュリティを懸念しています。私たちは常にプロセスを改善する方法を探しています。Bitwardenは、当社のセキュリティ態勢における重要な要素になっています。」
Bitwardenがビジネスにもたらす価値について詳しくは、[bitwarden.com](https://bitwarden.com/ja-jp/)を今すぐご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/use-panther-with-bitwarden-for-siem-to-monitor-bitwarden-events/
---
# Bitwarden のイベントを監視する SIEM として Panther を Bitwarden と連携させる
Panther が Bitwarden のイベントを監視し、セキュリティ情報イベント管理(SIEM)によってアラートを生成し、不審なアクティビティの調査を効率化する方法をご紹介します。
---
Panther は、大量のデータを処理できるクラウドネイティブの SIEM ソリューションです。セキュリティチームがインフラストラクチャに関するセキュリティ上の懸念を迅速かつわかりやすい形で調査できるようにします。Panther は不審なアクティビティを検知し、潜在的な脅威が特定された場合に IT、DevOps、SRE チーム向けのアラートを生成します。
Bitwarden は [Panther](https://panther.com/) と統合し、悪意のある攻撃やネットワークおよびその他の IT 資産への侵入に対する防御として、セキュリティ情報イベント管理(SIEM)用のイベントログを提供します。SIEM テクノロジーはデータソースからイベントを集約して潜在的な脅威をリアルタイムで検知し、クラウドインフラストラクチャ内のデータに対するコンプライアンスとセキュリティ監視の確保にも役立ちます。
Bitwarden と Panther を併用すると、Bitwarden パスワードマネージャーおよびシークレットマネージャー内のアクティビティに関する詳細情報を収集・分析でき、監視やアラートが容易になります。この 2 つを連携させることで、ユーザーアクティビティ、パスワード変更、共有パスワードなど、特定の Bitwarden 組織に関する貴重なインサイトを得られます。Panther はこのデータを取り込み、他のインフラストラクチャ、アプリ、ネットワークの監視と組み合わせることで、アラートを提供し、不審なアクティビティの調査を効率化します。

## Bitwarden と Panther を併用するメリット
- Bitwarden ログに基づく不審なアクティビティのアラートと詳細レポート
- SIEM の監視対象を Web サイトやアプリケーションの認証情報まで拡張
- 視覚的なダッシュボードとイベント検索マクロで監視を容易に
- ユーザーによる特定の認証情報へのアクセス記録
- 会社のセキュリティツールに対するユーザー定着状況のインサイト
- 退職した従業員がアクセスできた認証情報を一覧化するオフボーディングレポートにより、セキュリティとアクセス制御を強化
## ご存じでしたか?
Bitwarden は 50 種類以上のイベントを記録し、それらは永続的にログとして保存され、分析や既存のセキュリティシステムへの統合のために Panther へ渡すことができます。
## 連携の詳細
Panther は API キーと OAuth 2.0 資格情報を使用して Bitwarden に接続します。Panther は Panther アプリケーションカタログ内に連携機能を用意しており、Panther ダッシュボード概要の `Log Sources` からアクセスできます。Bitwarden 組織に接続すると、イベントログが自動的に Panther に流れます。なお、Panther 連携は Bitwarden のクラウドホスト型組織でのみ利用できます。
または、Bitwarden API 連携を使用して組織からイベントデータをエクスポートすることで、任意のプロバイダーで SIEM 機能を設定できます。[公開 API](https://bitwarden.com/ja-jp/help/api/) は、組織やユーザーに関する情報を提供できます。[保管庫管理 API](https://bitwarden.com/ja-jp/help/bitwarden-apis/#vault-management-api/) は、暗号化データに関する情報へのアクセスを提供し、所有するエンドポイント上で serve コマンドを使用して Bitwarden CLI クライアント内にホストされます。この 2 つの API を組み合わせることで、組織と保管庫の全体像を把握できます。
## その他のリソース
- [Panther SIEM](https://bitwarden.com/ja-jp/help/panther-siem/)
- [イベントログ](https://bitwarden.com/ja-jp/help/event-logs/)
- [オンボーディングと引き継ぎにおけるイベントログ](https://bitwarden.com/ja-jp/help/onboarding-and-succession/#event-logs/)
- [Bitwarden 公開 API](https://bitwarden.com/ja-jp/help/public-api/)
- [Bitwarden 保管庫管理 API](https://bitwarden.com/ja-jp/help/cli/#serve/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/user-guide-starting-bitwarden-with-sso-with-trusted-devices/
---
# ユーザーガイド:信頼できるデバイスを使用したSSOでBitwardenを始める
信頼できるデバイスを使用したSSOを利用している組織に招待された、Bitwardenの新規ユーザーですか?このガイドが導入をサポートします!
---
## アカウントを作成してBitwardenアプリにログインする
こんにちは!Bitwardenへようこそ!
このガイドでは、Bitwardenアカウントの作成と、勤務先のBitwarden組織への参加をサポートします。設定は3つのパートに分かれています。これらの手順は20分以内に完了するはずです。
> メモ:このガイドは、信頼できるデバイスを使用したSSOを導入している組織にのみ適用されます。
### パート1:Bitwardenアカウントを作成する
1. BitwardenまたはIT部門から招待メールが届きます。Bitwardenから届いた場合は、**今すぐ組織に参加**をクリックします。招待がIT部門から届いた場合は、提供された手順に従ってください。

*Email invitation from Bitwarden*
2. Bitwardenウェブアプリに移動します。メールアドレスを入力し、**シングルサインオンを使用**をクリックして、ログインとアカウント作成のプロセスを開始します。
*Select Use single sign-on after entering your email address*
3. これで、SSOログイン(Azure/Okta/JumpCloudなど)にリダイレクトされます。SSO認証情報でログインします。これは、Outlookなど他の会社ツールにログインするときに使用するパスワードです。
> メモ:SSO識別子を求められた場合は、管理者の指示を参照するか、ITチームにサポートを依頼してください。
完了すると、このデバイスを記憶するかどうかを尋ねられます。必ずチェックボックスをオンにして続行してください。
これで、新しく作成されたBitwardenアカウントのBitwardenウェブアプリにリダイレクトされます!このウェブアプリは他のログインの承認に使用するため、閉じないでください。
*Your new Bitwarden vault*
この時点では、まだ会社の組織の一員ではありません。管理者による確認が必要です。確認されるとメールが届きます。
> メモ:次の手順では、新しいデバイスでのログインを承認します。**デバイス**とは、Bitwardenクライアントまたはアプリケーションを指します。たとえば、Bitwardenデスクトップアプリとブラウザー拡張機能は2つの別々のデバイスとして扱われ、同じコンピューターで使用している場合でも、それぞれ個別に承認する必要があります。
### パート2:Bitwardenアプリケーションをダウンロードする
#### ブラウザー拡張機能:
1. 組織への参加が確認されたら、Bitwarden拡張機能をブラウザーにダウンロードしてインストールします(IT部門によってすでにインストールされている場合を除く)。Bitwardenブラウザー拡張機能は、ブラウザーの拡張機能/アドオンストアで見つけられます。ショートカットは[bitwarden.com/download](https://bitwarden.com/ja-jp/download/)に用意されています。
2. インストールが完了したら、拡張機能を開きます(通常はブラウザーのパズルピースアイコンの中にあります)。メールアドレスを入力して**シングルサインオンを使用**
*Use Single Sign-On for the browser extension*
3. SSOログインにリダイレクトされます。求められた場合は、SSO認証情報を入力します。
4. Bitwardenから新しいログインの承認を求められます。
*Approve the extension from another device*
いくつかのオプションがあります。**別のデバイスから承認**を選択します。この場合は、まだログインしているウェブアプリが該当します。Bitwardenウェブアプリに戻り、**設定 > セキュリティ > デバイス**に移動して、表示されているログイン試行を選択し、**アクセスを確認**を選択します。

*Use the web app to approve and trust the login from your extension*

*Click the Confirm access button to complete the login*
これで拡張機能にログインできました!
今後は拡張機能を使用して、[新しいログインを確認](https://bitwarden.com/ja-jp/help/add-a-trusted-device/#tab-mobile-app-5agRuaqyKm9ApnAZAMhUwD/)できます。

*Browser extension successfully logged in and trusted*
#### モバイルアプリ:
1. Google PlayストアまたはApple App Storeから、Bitwardenモバイルアプリをスマートフォンにダウンロードします
2. モバイルアプリを開き、メールアドレスを入力して、**続行**を選択します。

3. 次の画面で、**Enterprise****シングルサインオン**を選択します。

*Log into the mobile app using SSO*
4. SSOログインにリダイレクトされます。求められた場合は、SSO認証情報を入力してください。
5. 新しいログインを自己承認するには、Bitwarden Webアプリで**設定 > セキュリティ > デバイス**に移動し、そのログインを選択して、**アクセスを確認**を選択するか、新しくログインしたブラウザー拡張機能からデバイスを承認します。

*Use the web app again to approve the mobile app login and confirm the trusted device*
これでモバイルでの設定は完了です!
*Mobile app successfully logged in and trusted*
今後求められた場合は、Bitwardenモバイルアプリを使用して[新しいログインを確認](https://bitwarden.com/ja-jp/help/add-a-trusted-device/#tab-mobile-app-5agRuaqyKm9ApnAZAMhUwD/)できるようになります。
### パート3:拡張機能とモバイルアプリの設定を調整する
1. [ブラウザー拡張機能をピン留めする](https://bitwarden.com/ja-jp/help/getting-started-browserext/#pin-the-extension/)と、簡単にアクセスできます。アイコンでログインしているかどうか(グレーと青のアイコン)を確認でき、閲覧中のWebサイトに保存済みアイテムがある場合はカウンターが表示されます。
2. モバイルアプリと拡張機能の両方で、利用可能な場合はタイムアウト設定を調整します(管理者が設定している場合があります)。[保管庫のロックとログアウト](https://bitwarden.com/ja-jp/help/vault-timeout/)の違いを理解しておきましょう。
3. モバイルアプリで[生体認証によるロック解除](https://bitwarden.com/ja-jp/help/biometrics/#enable-unlock-with-biometrics/)を設定します
4. ブラウザー拡張機能で[PINによるロック解除](https://bitwarden.com/ja-jp/help/unlock-with-pin/#enable-unlock-with-pin/)を設定します
5. [ブラウザー内蔵の](https://bitwarden.com/ja-jp/blog/make-way-for-your-password-manager/)パスワードマネージャーを無効にします。
アカウントを作成し、初めてログインするために必要な手順は以上です。あとは組織への承認を待つだけで、Bitwardenを使ってパスワードやその他の機密データを保護し始められます。
## その他のリソース
詳しくは、[Bitwardenヘルプセンターのガイド](https://bitwarden.com/ja-jp/help/get-to-know-password-manager/)やIT管理者のオンボーディング資料を参照するか、以下の記事をご覧ください。
**ユーザー向け**
- [保管庫アイテム](https://bitwarden.com/ja-jp/help/managing-items/)
- [統合認証システム](https://bitwarden.com/ja-jp/help/integrated-authenticator/)
- [共有](https://bitwarden.com/ja-jp/help/sharing/)
- [コレクション](https://bitwarden.com/ja-jp/help/about-collections/)
- [パスワードマネージャーについて知る](https://bitwarden.com/ja-jp/help/get-to-know-password-manager/)
**管理者向け**
- [組織クイックスタート](https://bitwarden.com/ja-jp/help/getting-started-organizations/)
- [エンドユーザーのオンボーディング](https://bitwarden.com/ja-jp/help/customer-success-hub/)
- [ビジネス管理者向けBitwarden](https://bitwarden.com/ja-jp/help/courses/bitwarden-for-business-admins/)
---
URL: https://bitwarden.com/ja-jp/resources/using-bitwarden-with-azure-active-directory/
---
# Azure Active DirectoryでBitwardenを使用する
BitwardenとAzure ADを併用することで、企業はシームレスな自動プロビジョニングにより、従業員のオンボーディングとユーザー管理を効率化できます。
---
## 概要
SaaS(Software-as-a-Service)の普及により、企業内の各部門(財務、マーケティング、人事など)が日々利用するアプリケーションやサービスの数は増え続けています。Microsoftの**Azure Active Directory**(Azure AD)のようなクラウドベースのIDおよびアクセス管理サービスは、IT管理者がビジネス要件に基づいてアプリケーション、リソース、ツールへのアクセスを制御するのに役立ちます。
パスワード管理ソリューションである**Bitwarden**を使うと、従業員はすべての企業アカウントに対して強力で一意のパスワードを生成・使用しやすくなり、機密データをエンドツーエンドで暗号化できます。また、企業向けパスワードマネージャーを使用することで、従業員はセキュアな保管庫から組織全体でパスワードを安全に共有できます。組織のログイン、メモ、カードなどをまとめるBitwardenコレクションを通じた共有は、ユーザーグループと組み合わせることで最も強力かつ拡張性の高いものになります。これにより、何百ものログインを持つ企業でも、必要に応じてチームや部門を越えてそれらを安全に共有できます。
BitwardenとAzure ADを併用することで、企業はシームレスな自動プロビジョニングにより、従業員のオンボーディングとユーザー管理を効率化できます。
## BitwardenとAzure ADを組み合わせるメリット
- 一元化されたディレクトリからユーザーをシームレスに自動プロビジョニング
- IT管理者があらゆるSaaS製品や社内ツールなどでユーザーをオンボーディングし、管理するプロセスを簡素化
- 従業員の退職時に、組織の保管庫と共有コレクションへのアクセスを自動的に取り消すことで、セキュリティリスクを軽減
## 仕組み
BitwardenをAzure ADと連携させる方法は2つあります。
**SCIMサポート**により、BitwardenはAzure ADから新規ユーザーやグループの変更などの更新をいつでも受け取ることができます。Azure ADが変更をプッシュすると、ユーザーは自動的にプロビジョニングされます。
また、**Bitwarden Directory Connector**は、Azure ADからBitwarden組織へユーザーとグループを能動的に同期するスタンドアロンアプリケーションです。同期はアプリケーションが実行中の場合にのみ行われます。また、オンプレミス版のActive Directoryに接続する唯一の方法でもあります。

*Bitwarden Enterprise組織とディレクトリサービスの図*
## リソース
[SCIMサポートでBitwardenへの従業員オンボーディングを効率化](https://bitwarden.com/ja-jp/blog/streamline-employee-onboarding-to-bitwarden-with-scim-support/)
[Azure AD SCIM連携](https://bitwarden.com/ja-jp/help/azure-ad-scim-integration/)
[Bitwardenでディレクトリサービスを最大限に活用する](https://bitwarden.com/ja-jp/blog/password-management-directory-connector/)
[Azure ADと同期](https://bitwarden.com/ja-jp/help/azure-active-directory/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/using-bitwarden-with-yubico/
---
# BitwardenをYubicoと併用する
YubiKeyで従業員のBitwarden保管庫を保護することで、組織の機密性の高いログイン情報を最大限に保護できます。
---
## 概要
パスワードマネージャーである**Bitwarden**は、強力な管理ツールとシンプルなユーザー管理により、堅牢なパスワードセキュリティを提供します。ただし、さらに保護を強化するには、クレデンシャルスタッフィングやブルートフォース攻撃から守るため、組織に二要素認証(2FAとも呼ばれます)を設定することを検討してください。
二要素認証には、他より安全性の高い方法があります。たとえば、SMSはSIMハイジャックに対して脆弱であることが知られており、認証アプリはそれ以上のセキュリティレベルを提供します。2FAの中でも最も安全性の高い方法の1つがセキュリティキーです。物理的なセキュリティキーである**YubicoのYubiKey**は、非常に強力なセキュリティを提供しながら、時間を節約し、エラーを減らすことができます。
YubiKeyで従業員のBitwarden保管庫を保護することで、機密性の高い企業データを最大限に保護できます。
## BitwardenとYubicoを組み合わせるメリット
- 最新の認証と強力でユニークなパスワードにより、企業全体のセキュリティを強化
- アプリケーションやオンラインサービス内の機密データを保護
- 漏えいしたパスワードや安全性の低い二要素認証方法に伴うリスクを無力化
## 仕組み
BitwardenにYubiKeyを登録するには、アカウント設定の[セキュリティ]にある[二段階ログイン]タブで数回クリックするだけです。YubiKey OTPを選択するか、YubiKeyが対応している場合はFIDO2 WebAuthnを選択できます。
現在作業しているデバイスにキーを差し込み、Bitwardenの2FAログインポップアップでキーの名前を入力して、[キーを読み取る]をクリックします。キーの登録が完了すると、指定した名前でリストに表示されます。
任意のアプリでBitwarden保管庫にログインする際は、メールアドレスとマスターパスワードを入力した後、YubiKeyをコンピューターのUSBポートに挿入するか、NFC対応デバイスの背面にYubiKeyをかざすよう求められます。Bitwardenでは複数のキーを使用できるため、1本のキーを置き忘れたり紛失したりした場合でも保護されます。

## リソース
[YubiKeyによる二段階ログイン](https://bitwarden.com/ja-jp/help/setup-two-step-login-yubikey/)
[Bitwardenでセキュリティキーを使用する方法](https://bitwarden.com/ja-jp/blog/how-to-use-security-keys-with-bitwarden/)
[2FAに関するよくある10の疑問](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/web-hosting-company-opts-for-open-source-password-management-approach/
---
# ウェブホスティング会社がオープンソースのパスワード管理アプローチを選択
ドメイン登録事業者のNamecheapが、Bitwardenパスワードマネージャーでコラボレーションと透明性をどのように促進したかをご覧ください。
---
## Namecheap
設立:2000年
業界:ITサービス管理
従業員数:3,000人
所在地:アリゾナ州フェニックス
Namecheapは、ICANN認定のドメイン登録事業者兼ウェブホスティング会社であり、現在1,700万件以上のドメインを管理しています。本社はアリゾナ州フェニックスにあり、ポルトガル、ウクライナ、インドにもオフィスを構え、22か国に分散する従業員を抱えています。同社の顧客数は300万人を超え、世界第2位のドメイン販売事業者です。
> 年次開催の[Open Source Security Summit](https://bitwarden.com/ja-jp/open-source-security-summit/)について詳しく見る。
## 目次
[状況](https://bitwarden.com/ja-jp/resources/web-hosting-company-opts-for-open-source-password-management-approach/#situation/)
[ソリューション:継続的な改善を可能にするオープンソースのパスワードマネージャー](https://bitwarden.com/ja-jp/resources/web-hosting-company-opts-for-open-source-password-management-approach/#solution-open-source-password-manager-enabling-continuous-improvement/)
[戦略的な展開、スムーズな移行](https://bitwarden.com/ja-jp/resources/web-hosting-company-opts-for-open-source-password-management-approach/#strategic-rollout-smooth-transition/)
[透明性と管理がもたらすメリット](https://bitwarden.com/ja-jp/resources/web-hosting-company-opts-for-open-source-password-management-approach/#transparency-and-control-offer-benefits/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/web-hosting-company-opts-for-open-source-password-management-approach/#get-started-with-bitwarden/)
## 状況
Namecheapは、自社のパスワードがさまざまなプラットフォームに分散していることに気づきました。技術に詳しい一部の従業員が使用するKeePassのインスタンスから、各種の独自仕様のパスワードマネージャーまで、多岐にわたっていたのです。このやり方は便利でも安全でもありませんでした。こうした運用により、社内のさまざまなシステムや従業員の行動を把握し続けることが運用上難しくなっていました。また、従業員が安全でない方法でパスワードを共有することも頻繁に発生していました。
業務効率の向上とサイバーセキュリティの強化を重視するNamecheapは、最適なパスワード管理ソリューションの検索を開始しました。最高技術責任者のSergii Smirnov氏は次のように述べています。「私たちは、組織全体で一貫した体験を提供できる、使いやすいツールを探していました。また、プライバシーと自由を守ることにも取り組んでおり、お客様の安全とプライバシーの権利を非常に重視しています。最終的には、こうした基準を維持できるパートナーが必要でした。」
## ソリューション:継続的な改善を可能にするオープンソースのパスワードマネージャー
選択肢を比較検討した結果、NamecheapはBitwardenの採用を積極的に決定しました。Smirnov氏は次のように述べています。「Bitwardenを選んだ決め手のひとつは、オープンソースであることでした。オープンソース技術は、世界中の専門家コミュニティによる幅広い貢献と継続的な改善を促します。Bitwardenとオープンソースコミュニティの連携、そして脆弱性が迅速に特定・対処される様子を通じて、この投資の価値は年々実証されていると考えています。」
Namecheapは、オープンソースのアプローチがセキュリティツールを強化するだけでなく、ユーザーの現実的なニーズに応じて技術を進化させるものだと考えています。同社の見解では、これは潜在的な脆弱性が隠れたままになる可能性のあるクローズドソースのプロジェクトとは大きく異なります。そのような環境では、外部レビューの欠如により、侵害やサプライチェーンの弱点という形で現れるセキュリティ上の死角が生まれる可能性があります。
> 「Bitwardenを導入するという私たちの決定は、オープンソースソフトウェアの力と可能性を信じる考えに深く根ざしています」とSmirnov氏は述べています。「オープンソースは、単なる技術選択以上のものです。イノベーション、コラボレーション、透明性を体現する先進的なアプローチです。私たちは、オープンソースソフトウェアこそが技術開発の未来だと考えています。」
## 戦略的な展開、スムーズな移行
Namecheapは、Bitwardenを段階的に戦略展開することを選びました。同社はまず、早期に運用上の問題を解消するため、テストグループから開始しました。Bitwarden APIを活用し、Namecheapの技術チームはオンボーディングプロセスを自動化するカスタムスクリプトを作成しました。これにより、世界各地の従業員が自分のペースでBitwardenをセットアップできる、セルフペースの導入が可能になりました。
最初の小規模な展開後、Namecheapは各事業部門へのBitwardenの導入へ移行しました。段階的に進めたものの、チームは2か月以内に全従業員のオンボーディングを完了しました。
> Smirnov氏は次のように述べています。「約3,000人の従業員を対象に、パスワードマネージャーをBitwardenへ切り替えたプロセスは、驚くほどスムーズでした。多くの従業員がこのアップグレードを期待しており、Bitwardenが提供する機能性、利便性、セキュリティ機能への満足度は、この製品の総合的な強みを証明しています。」
## 透明性と管理がもたらすメリット
以前のような場当たり的で一貫性のないパスワードセキュリティのアプローチとは対照的に、Namecheapは現在、パスワードがどこにどのように保存され、保護されるかを管理できるようになりました。同社はさらに、パスワードの強度と品質を評価できるBitwardenのツールを活用し、組織全体で2要素認証を有効化しました。これにより、Namecheapのセキュリティフレームワークはさらに強化されています。
## Bitwardenを始める
Bitwardenがビジネスにどのように役立つか詳しく確認し、[無料14日間トライアル](https://bitwarden.com/ja-jp/trial/)にご登録ください!ご質問がある場合は、[毎週開催の無料デモ](https://bitwarden.com/ja-jp/events/weekly-demo/)にご参加ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/
---
# 西海岸のメディア機関、導入の容易さとActive Directory連携を評価してBitwardenを選択
このメディア機関は、エンタープライズ機能、Active Directory連携、シンプルなインターフェースを理由にBitwardenを選択しました。
---
## 概要
設立:1953年
業界:非営利ニュースメディア
従業員数:500名
ITチームの規模:14名
所在地:西海岸
Bitwardenシート数:85
このメディア組織は、地域、国内、国際ニュースを報道し、テレビ、ラジオ、デジタルメディア、教育番組を制作しています。西海岸に本部を置くこの組織は、従来のパスワード管理ソリューションが侵害されたことで、セキュリティ体制が揺らぎました。機密情報を保護し、視聴者に独自の高品質な番組を届けるという使命を継続できる、新しいパスワード管理ソリューションを強く求めていました。
## 目次
[概要](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/#overview/)
[状況:ランサムウェアとデータ侵害](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/#situation-ransomware-and-data-breaches/)
[Bitwardenがチーム全体により良いパスワードセキュリティ習慣を促進](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/#bitwarden-fosters-better-password-security-habits-across-teams/)
[Bitwardenを始める](https://bitwarden.com/ja-jp/resources/west-coast-media-institution-selects-bitwarden/#get-started-with-bitwarden/)
## 状況:ランサムウェアとデータ侵害
Bitwardenのお客様であり、このメディア組織の主任ITセキュリティエンジニアでもある人物が同社に入社した際、その職位は甚大なランサムウェア攻撃を受けて新設されたものでした。彼は、攻撃後にパスワードを管理・保護するためLastPassが導入されていたことを知りました。入社して間もなく、LastPassで大規模な侵害が発生しました。
このメディア組織では、外部の人物が従業員の1人のパスワードを推測したことで、人事ソフトウェアも侵害されていました。ハッカーはその従業員としてログインし、その後、従業員の給与の92%を別の銀行口座に振り向けました。
こうしたインシデントを念頭に、チームは組織全体のセキュリティ体制を強化し、[データ侵害のリスクを軽減する](https://bitwarden.com/ja-jp/blog/what-is-a-cyberattack/)新しいパスワード管理の選択肢を探すことにしました。
## ソリューション:シンプルで導入しやすいBitwarden
「Bitwarden、1Password、Dashlaneを調査しました」と、Bitwardenのお客様は述べています。「エンタープライズ向けパスワード管理という点では、1PasswordとDashlaneはBitwardenほど効率的でも機能豊富でもなく、十分ではありませんでした。」
「評価を進める中で、Bitwardenが常に最有力候補でした。特に、Bitwardenのエンタープライズ機能、Active Directory連携、シンプルなインターフェイスに満足しました。全体的なユーザー体験、価格帯、認証機能も重要な要素でした。」
ユーザーディレクトリがユーザーアクセス制御の重要な要素であることを踏まえ、Bitwardenは、ユーザー、グループ、グループの関連付けを自動的にプロビジョニングするDirectory Connectorアプリを提供し、お客様がユーザーのプロビジョニング、オンボーディング、管理を簡単に行えるようにしています。
お客様がBitwardenに特に魅力を感じたのは、[Microsoft Active Directory](https://bitwarden.com/ja-jp/resources/using-bitwarden-with-azure-active-directory/)とのシームレスな連携でした。Microsoft Active Directoryは、ネットワーク上のオブジェクトに関する情報を保存するディレクトリサービスで、管理者やユーザーが情報を簡単に見つけて利用できるようにします。保存される情報には、名前、パスワード、電話番号などの識別情報が含まれる場合があります。
「Active Directoryは当社の認証の中核となる情報源です。これを活用できるものは非常にありがたいです」と、お客様は述べています。「ITチームは、Bitwardenのインターフェイスがシンプルである点を高く評価していました。Bitwardenはごちゃごちゃしておらず、必要なものにすぐアクセスできます。」
Bitwardenに新規ユーザーをオンボーディングする前に、お客様は従業員がSlackをパスワード保管庫として使用し、さらにスプレッドシートにもパスワードを保存していたことに気づきました。Bitwardenへの移行を急ぐITチームは、従業員にBitwardenアカウントを作成する必要があることを周知し、LastPass Enterpriseへのアクセスを停止する期限を設定しました。
「導入時にほとんど問題はありませんでした」と、お客様は述べています。「Bitwardenを導入して以来、IT管理者が[従業員のオンボーディング/オフボーディング](https://bitwarden.com/ja-jp/blog/employee-password-management-onboarding-and-beyond/)やパスワードリクエストの管理に費やす時間が減りました。」
また、お客様は、[Bitwarden Familiesプラン](https://bitwarden.com/ja-jp/blog/how-to-protect-your-family-with-bitwarden-password-manager/)がすべてのBitwarden Enterpriseユーザーに無料で提供され、仕事以外でも個人情報を保護できるようになる点にも、大変満足していました。
## Bitwardenがチーム全体でより良いパスワードセキュリティ習慣を促進
Bitwardenコレクションを使用することで、この組織は従業員の専門分野に基づいてグループを整理し、従業員のアクセスニーズに応じて権限を付与しやすくなりました。また、お客様は、Slackでのパスワード共有などの安全でないパスワード運用が時間とともに減少していることも確認しています。
「改善が見られています」と、お客様は述べています。「また、セキュリティ教育に関する情報をしっかり文書化しており、Bitwardenのウェブサイトから直接引用することもあります。それを従業員に送ることで、強力なパスワードの作成方法をよりよく理解してもらっています。こうした学習資料により、従業員はBitwardenをより活用しやすくなっています。」
このメディア組織は、[Bitwardenの時間ベースのワンタイムパスワード(TOTP)](https://bitwarden.com/ja-jp/help/integrated-authenticator/)機能にも同様に満足しています。
「TOTP機能は組み込まれているので本当に便利です。すぐにパスワードが必要な場合でも、TOTPをすばやく有効にでき、誰かが休暇から戻るまで、あるいはオフィスに戻るまで待つ必要がありません。パスワードが侵害された可能性が懸念される場合にも、この対応を行っています。」
「無駄のないインターフェイスが気に入っています。Bitwardenはまさにそれを提供してくれます。必要なものが過不足なく揃っています。」
## Bitwardenを始めましょう
Bitwardenがビジネスにどのように役立つかをご覧いただき、[14日間の無料トライアル](https://bitwarden.com/ja-jp/trial/)にお申し込みください!
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/what-are-security-controls/
---
# セキュリティ制御とは?
職場や家庭でセキュリティレジリエンスを確立する際に見落とされがちな領域。
---
## セキュリティ制御とは?
セキュリティ制御は、堅牢なセキュリティ戦略の基盤です。組織が人、資産、データといった自社の資産を、さまざまなセキュリティリスクや脅威から守るために導入する対策を指します。これらの制御は、物理的資産、情報、コンピューターシステム、その他の重要資産に対するセキュリティインシデントの影響を防止、検知、対抗、または最小化するために綿密に設計されています。効果的なセキュリティ制御を理解し実装することで、組織は業務の安全性と完全性を確保する、強固な環境を構築できます。
## SaaS環境とBYODの現状
CNETのシニアライターであるBree Fowler氏は、2024年のBitwarden Open Source Security Summitで、Tektit ConsultingのプリンシパルエンジニアであるSchlomo Schapiro氏と、Front Rowの生産性・IT担当マネージングディレクターであるBjoern Sjut氏によるパネルディスカッションの進行を務めました。この対話では、セキュリティレジリエンスと従業員の定着に関する現在のトレンドと課題が取り上げられました。また、戦略的で思慮深いセキュリティ制御を通じて全体的なセキュリティを向上させる方法について、両専門家からの提言も紹介されました。
Schapiro氏はまず、Software-as-a-Service(SaaS)テクノロジーがもたらす脅威を強調しました。
> 「ほとんどの企業は、現在のSaaS環境がもたらす脅威を完全に無視しているか、過小評価しています」とSchapiro氏は述べています。「企業は実質的にSaaSベンダーを盲信し、自社の境界に対する完全な所有権を手放してしまっています。これは企業が犯す最大の過ちの一つです。境界を穴だらけの薄いフェンスにしてしまい、その穴が最終的にハッカーに悪用されるのです。業界として、現実に追いつく必要があります。」
Sjut氏も境界の重要性を強調し、クラウドアプリケーションへの大きな移行によって境界がより不透明になっていると指摘しました。しかし同氏の主な懸念は、人々のモバイル性がはるかに高まっている点にあります。「全員に専用の特定デバイスを支給したくないのであれば、Bring Your Own Device(BYOD)環境がもたらす課題に対処しなければなりません。これらのクラウドツールと相まって、デバイス上およびアプリケーション経由の攻撃ベクトルが増えることになります。」
BYODデバイスはセキュリティリスクをもたらす可能性がありますが、組織はパスワードマネージャーのようなツールで防御を強化できます。Bitwardenはモバイル、ブラウザ、デスクトップアプリケーションに対応したクロスプラットフォームアクセスを提供し、無制限のパスワードとデバイスを利用できる環境を実現します。
[](https://vimeo.com/1015905668)
*[Watch on Vimeo](https://vimeo.com/1015905668)*
## セキュリティ対策と生産性のバランスを取るために要素を組み合わせる
ほとんどの組織は、セキュリティ強化のために多くの要素に取り組んでいます。重要なことが抜け落ちないようにするには、「企業は、技術スタックに導入されるすべてのアプリケーションが、主要なIDプロバイダーに対してフェデレーション認証を使用するようにする必要がある」とShapiro氏は考えています。最悪のシナリオの一つは、十分に把握されていないアカウントやアプリケーションが、従業員の退職後も有効なまま残ってしまうことです。
Sjut氏は、セキュリティは「エンタープライズ機能」に限定されるべきではないと強調しています。業界全体として、後から多くの異なる対策で穴埋めしなければならない状況に陥らないよう、組み込み型のセキュリティを推進すべきだと述べています。
セキュリティ専門家はすべての要素を組み合わせ、自分たちに最適な方法を見極める必要があります。制御は、ビジネスリスクを軽減し、セキリティを効果的に確保するために不可欠です。
> 「私たちは、セキュリティと生産性の適切なバランスを見つけたいと考えています。多くの企業が犯す過ちは、人々の生産性を妨げるようなセキュリティ目標を議題に掲げてしまうことだと思います。そうすると、従業員は会社のセキュリティ制御の範囲外にある独自のシャドーITを構築するため、長期的には安全性が低下します。私たちの見解では、リスクベースのアプローチと組み合わせたバランスが重要です。」 - Bjoern Sjut
組織がセキュリティ部門を効果的に機能させたいのであれば、ユーザーが効率的に仕事をできるよう受け入れ、支援する必要があります。
> 「IT部門として親しみやすい存在であることは常に重要です。ユーザーにとって最も抵抗の少ない道が、セキュリティを回避することにならない環境を作りたいのです。」 - Schlomo Schapiro
クライアントやチームメンバーと関連する業務ファイルを共有できない従業員は、セキュリティプロトコルを回避する可能性が高くなります。それを防ぐ唯一の方法は、「従業員が生産性の面で支援されていると感じられるようにすることです。重要なのは、コラボレーションと、生産性とセキュリティの適切なバランスを見つけることです(Sjut氏)。」
パスワードマネージャーは、ユーザーがセキュリティと生産性の綱渡りをうまく進めるのに役立ちます。パスワードの作成、管理、保護を迅速かつ効率的に行う手段を提供します。Bitwardenのような信頼できるパスワードマネージャーには、組み込みのBitwarden AuthenticatorやスタンドアロンのBitwarden Authenticatorアプリなど、ユーザーがセキュリティをさらに一層強化するために活用できるMFAツールも含まれています。
## 続きを読む:
[ビジネスに最適なサイバーセキュリティ技術スタックを構築する方法](https://bitwarden.com/ja-jp/blog/best-cybersecurity-for-business/)
## セキュリティ意識向上トレーニング:人間の脆弱性を考慮しながら摩擦を軽減する
人は自然と、セキュリティポリシーによって生じるものも含め、摩擦を避けようとする傾向があります。Fowler氏はSchapiro氏とSjut氏に、従業員がセキュリティのベストプラクティスを回避しないよう、どのように動機付けるのが最善かを尋ねました。
> 「私の個人的なおすすめは、ユーザーをシチズンデベロッパーとして捉えることです。従業員が提供されたシステムを活用できるようにすることが重要です。親しみやすく、手を差し伸べ、ユーザーの有効化を最優先にすることが大切です。」 - Schlomo Schapiro
Sjut氏は、多くの企業では、ユーザーが必要なツールにどのようにアクセスすればよいのかを把握するのが難しい場合があると指摘しました。これは特に中規模企業でよく見られます。利用可能なすべてのツールを見失うほどには会社が大きい一方で、企業としての監督体制が整うほどには大きくない場合があるためです。
> 「私の考えでは、多くの企業はITの管理方法を誤っています。現状維持を守る存在として管理しているのではありません。むしろ、業務を止めないための設備管理部門のように管理しています。人々の生産性を高めることを目標に掲げているIT組織はごくわずかです。」 - Bjoern Sjut
## 企業がセキュリティレジリエンスを確立する際に犯しがちなミスと、改善できること
Schapiro氏は、SaaSの境界を管理下に置くこと、そしてバックアップを復元するための確固たる計画を用意しておくことの重要性を強調しました。これには、全員が自分の役割を理解していることを確認するための定期的なテスト実行も含まれます。組織は、侵害を防ぎ、潜在的な攻撃に対しても機能性と安全性を維持できるよう、重要なシステムの保護と維持に注力する必要があります。
Sjut氏は、バックアップに加えて、多くの企業はフリーランサーなど協業相手も含め、IDについて十分に堅牢な理解を持っていないと述べました。
「Google アナリティクスのデータ管理に個人のGoogleアカウントが使われている数の多さには驚かされます」とSjut氏は述べました。「ほとんどの企業はデジタルIDに対応する必要があります。私の全般的な感覚では、組織内でデジタルIDに責任を感じている人はほとんどいません。企業は、自社の中核となるIDプロバイダー、IDの仕組み、そしてそれらを管理下に置けているかを理解する必要があります。雇用主がそのIDを把握しないまま、個人所有のデバイスでクラウドアプリケーションにログインする人が増えるほど、被害を軽減することは難しくなります。」
## セキュリティ制御策にはどのようなタイプがありますか?
### 物理的セキュリティ制御策
セキュリティ制御策は、大きく物理的、技術的、管理的制御策の3つの主要なタイプに分類できます。それぞれのタイプは、包括的なセキュリティフレームワークを構築するうえで重要な役割を果たします。これら3種類の制御策を統合することで、組織はさまざまなセキュリティ面に対応する多層防御戦略を構築できます。
- 物理的制御策には、アクセス制御システム、監視カメラ、警報システムなどの対策が含まれます。
- 技術的制御策には、パスワードマネージャー、ファイアウォール、侵入検知システム、暗号化などのツールやテクノロジーが含まれます。
- 管理的制御策には、組織全体のセキュリティ態勢を管理し統制するために設計されたポリシー、手順、トレーニングプログラムが含まれます。
### 技術的セキュリティ制御策
技術的セキュリティ制御策は、コンピューターシステム、ネットワーク、データなど、組織のデジタル資産を保護するうえで極めて重要です。これらの制御策には、暗号化、ファイアウォール、アクセス制御、ウイルス対策、マルウェア検知など、サイバー脅威を防止、検知、対応するために設計された幅広いテクノロジーと実践が含まれます。ハッキング、マルウェア、ランサムウェアなどのサイバー脅威から保護し、デジタル資産の完全性と機密性を確保するために不可欠です。
Bitwardenのようなパスワードマネージャーは、[パスワードの健全性に関するレポート](https://bitwarden.com/ja-jp/blog/stay-secure-with-vault-health-reports/)、流出済みまたは使い回されたパスワード、弱いパスワード、安全でないウェブサイト、無効な2段階ログイン、既知のデータ侵害に関する情報を提供します。
### 管理的セキュリティ制御策
管理的セキュリティ制御策は、ポリシー、手順、トレーニングを通じて組織のセキュリティ態勢を管理し統制するために設計された対策です。これらの制御策は、従業員の行動を導き、セキュリティ標準への準拠を確保するために不可欠です。管理的セキュリティ制御策は、内部脅威、ソーシャルエンジニアリング、コンプライアンス不備から保護し、セキュリティ管理への包括的なアプローチを確保するうえで重要です。
- セキュリティポリシーと手順に関する明確なガイドラインは、従業員がセキュリティ維持における自分の役割と責任を理解するのに役立ち、セキュリティ対策の一貫した適用を確保します。
- セキュリティのベストプラクティスや潜在的な脅威について従業員を教育することで、セキュリティ意識の高い文化を醸成し、人的ミスのリスクを低減できます。
- インシデント対応計画により、組織はセキュリティインシデントに迅速に対応し、被害を最小限に抑え、協調した対応を確保できます。
- HIPAAやPCI-DSSなどのコンプライアンスおよび規制要件を遵守することで、組織は法的義務を果たし、機密情報を保護できます。
- セキュリティリスクを定期的に特定して軽減することで、組織は潜在的な脅威を回避し、堅牢なセキュリティ態勢を維持できます。
## Bitwardenを始める
セキュリティ制御策は、組織がさまざまなセキュリティリスクや脅威から資産を保護するために導入しなければならない不可欠な対策です。物理的、技術的、管理的というセキュリティ制御策の種類とその機能を理解することは、効果的なセキュリティ戦略を策定するうえで重要です。さらに、セキュリティ意識向上トレーニングや物理的セキュリティ制御策など、見落とされがちな領域を認識しておくことで、組織は潜在的な脆弱性に対処できます。これらの制御策を組み合わせた[包括的なアプローチ](https://bitwarden.com/ja-jp/blog/strengthen-business-it-security-with-best-practices-for-360-security/)を採用することで、組織は情報と資産の機密性、完全性、可用性を確保し、全体的なセキュリティレジリエンスを強化できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/what-is-an-otp/
---
# OTP(ワンタイムパスワード)とは?
## セキュリティとパスワードにおけるOTPの意味とは?
#### この記事の主なポイント:
- **OTPの意味と目的:**ワンタイムパスワードは、ログイン時や重要な操作時に一時的な確認レイヤーを追加し、アカウント乗っ取りのリスクを減らします。
- **TOTPとHOTPの違い:**時間ベースのOTPはタイマーに従ってロテートし、イベントベースのOTPは要求時に変わります。どちらも固定コードより安全です。
- **配信方法のトレードオフ:**認証アプリやハードウェアキーは、傍受やSIMスワップの影響を受けやすいSMSよりも一般的に強力です。
- **解決できる実務上の課題:**パスワードとOTPを1つのワークフローにまとめることで、「アプリが多すぎる」問題を減らし、ログインを高速化し、一貫性を高められます。
- **ベストプラクティスの導入:**OTPは強力で一意のパスワードと組み合わせ、復旧オプションを保護し、より広範なMFA戦略の一部として扱いましょう。
OTP(ワンタイムパスワード)という言葉は、[銀行口座](https://bitwarden.com/ja-jp/blog/industry-leaders-security-rankings-banking-edition/)、メール、またはSNSプラットフォームにログインする際に目にしたことがあるかもしれません。デジタルセキュリティの世界では、OTPはログインや取引の際に追加の確認レイヤーを提供し、アカウントの保護に役立ちます。
OTPの仕組みと安全な管理方法を理解することで、オンライン上の個人情報を守りやすくなります。Bitwardenのようなツールを使えば、パスワードとあわせてOTPを利用・保存しやすくなり、セキュリティと利便性のどちらかを選ぶ必要がなくなります。
## OTPとは何か、なぜ重要なのか?
ワンタイムパスワードは、その名のとおり一度だけ使える一時的なコードです。種類は2つあります。多くの人になじみがあるのは、時間制のワンタイムパスワードであるTOTPです。通常はメールやスマートフォンに送信されるか、アプリで生成されます。TOTPは短時間で期限切れになり、[多要素認証](https://bitwarden.com/ja-jp/blog/basics-of-two-factor-authentication-with-bitwarden/)(MFA)と呼ばれるセキュリティ手法の一部です。
多要素認証は、パスワードのような「知っているもの」と、ワンタイムコードのような「持っているもの」を組み合わせます。これにより、たとえ誰かがあなたのパスワードを知っていても、アカウントへのアクセスははるかに難しくなります。
## ワンタイムパスワードの一般的な種類
目にする可能性のあるOTPには、主に次の2種類があります。
- 時間ベースのワンタイムパスワード(TOTP):30〜60秒ごとに更新され、通常はBitwarden Authenticatorのような認証アプリで生成されます。銀行、メール、その他タイミングが重要なサービスでよく使われます。
- HMACベースのワンタイムパスワード(HOTP):このハッシュベースのメッセージ認証コードは、通常はログイン時など、要求されたときにのみ変わり、使用されるまで有効です。ログイン用の緊急リカバリーコードとしてよく使われます。
どちらのタイプも一時的で再利用できないため、強力な保護を提供します。つまり、誰かが古いコードを入手しても、再び使うことはできません。
## OTPが固定パスワードだけより安全な理由
通常のパスワードは変更するまで同じままですが、OTPは短時間で無効になるよう設計されています。一度しか使えない性質により、盗まれたパスワードの再利用や推測によるアカウント侵入のリスクを減らせます。OTPは、たとえアカウントのパスワードが漏えいしてもアカウントを確実に保護するための重要な要素です。
## OTPを使う場面
ワンタイムパスワードは、機密情報を扱うログイン時によく使用されます。たとえば:
- オンラインで[行政サービス](https://bitwarden.com/ja-jp/blog/how-state-and-local-goverment-benefits-from-password-management/)を利用する
- [金融アカウントへのログイン](https://bitwarden.com/ja-jp/blog/how-to-better-manage-your-financial-information-in-bitwarden/)
- [健康記録へのアクセス](https://bitwarden.com/ja-jp/blog/the-healthcare-industry-a-prime-target-for-cyberattacks/)
- アカウント設定の変更
- SNSアカウントへのログイン
- 新しいデバイスからメールにサインインする
- オンライン購入を行う
いずれの場合も、OTPは本人確認のための追加チェックポイントになります。
## OTPの配信方法
OTPはさまざまな方法で受け取ることができます。
- **ハードウェアセキュリティキー(最も安全)**:コードを生成する物理デバイスで、利用するには手元にある必要があります。
- **認証アプリ(非常に安全)**:オフラインで動作し、ソフトウェア内で直接コードを生成します。Bitwardenには2つのオプションがあります。
- スタンドアロンの[Bitwarden Authenticatorアプリ](https://bitwarden.com/ja-jp/products/authenticator/)(iOS/Android向け)
- Bitwardenパスワードマネージャーに統合されたTOTP生成機能(プレミアム、ファミリー、チーム、エンタープライズユーザー向け)
- **メール(安全性が高い)**:アカウントに関連付けられたメールアドレスに送信されるコードです。このメールアカウントは、強力で一意のパスワードと2要素認証で必ず保護してください。
- **SMSテキストメッセージ(安全性が低い)**:アカウントに関連付けられた電話番号に送信されるテキストメッセージです。
認証アプリはオフラインで動作し、SIMスワッピングや傍受のリスクがあるSMSベースのコードよりも安全性が高いため、多くのユーザーに好まれています。
## ワンタイムパスワードに関するよくある課題と解決策
ワンタイムパスワードとそのメリットを理解していても、実際の利用では課題に直面することがあります。幸い、適切なツールを使えば、こうした問題に対処できます。
## ワンタイムパスワード利用のベストプラクティス
ワンタイムパスワードがもたらすセキュリティ上の価値を最大化しつつ、潜在的な手間を最小限に抑えるため、次の推奨事項を検討してください。
- BitwardenモバイルアプリでQRコードをスキャンするか、TOTPシードを手動で入力してTOTPを設定します。
- Bitwardenブラウザー拡張機能にも、画面上のQRコードをスキャンできるカメラアイコンがあります。
- Bitwardenの自動入力機能を使用して、ログインプロセスを効率化します。
- 専用アプリを好む場合は、スタンドアロンのBitwarden Authenticatorを検討してください。
- バックアップ対策として、TOTPシードを定期的にエクスポートします。
- 統合型Bitwardenソリューションを使用している場合、TOTPはパスワードマネージャーのバックアップに含まれます。
アカウントへの継続的なアクセスを確保するため、TOTPシードのバックアップを必ず保存してください。これらのガイドラインに従うことで、[強力なパスワード運用](https://bitwarden.com/ja-jp/blog/how-long-should-my-password-be/)を維持しながら、認証プロセスをスムーズでトラブルのないものにできます。
## ワンタイムパスワードがセキュリティ戦略に果たす役割
ワンタイムパスワードは、強固なセキュリティ体制を構成する要素のひとつにすぎません。パスワードマネージャー、強力で一意のパスワード、定期的なソフトウェア更新、安全な共有プラクティスと組み合わせましょう。この多層的なアプローチにより、アカウント乗っ取りやフィッシング攻撃に対する保護を強化できます。
### Bitwardenがワンタイムパスワードの利用を支援する方法
Bitwardenは、ワークフローを簡素化する2つの方法により、セキュリティ強化のためのワンタイムパスワード導入を容易にします。特に複数のアカウントを扱っている場合に役立ち、セキュリティ習慣を一貫して維持できます。
#### スタンドアロンのBitwarden Authenticator
スタンドアロンの[Bitwarden Authenticator](https://bitwarden.com/ja-jp/help/bitwarden-authenticator/)は、6桁のTOTPを生成する、iOSおよびAndroid向けのオープンソースモバイルアプリです。パスワードマネージャーとは独立して動作し、QRコードを簡単にスキャンして2FAを設定できます。
#### Bitwardenパスワードマネージャー内蔵の認証機能
オールインワンのソリューションとして、Bitwardenパスワードマネージャーには、プレミアム、ファミリー、チーム、エンタープライズユーザー向けの統合TOTP機能が含まれています。この統合により、ログイン時にTOTPが自動生成・入力され、認証プロセスを効率化できます。
自動入力機能は、Bitwardenブラウザー拡張機能およびモバイルアプリとシームレスに連携します。たとえば、TOTP生成機能をBitwardenパスワードマネージャーに直接統合し、パスワードと現在のTOTPコードの両方を自動入力できます。
## ワンタイムパスワードによるセキュリティ強化の次のステップへ
ログインプロセスにワンタイムパスワードを追加するのは難しくありません。[Bitwarden](https://bitwarden.com/ja-jp/products/business/)を使えば、ワンタイムパスワードを含むすべてのログイン情報を、安全な1か所で管理できます。
ぜひ[統合型認証アプリソリューション](https://bitwarden.com/ja-jp/help/integrated-authenticator/)をご確認ください。別の認証アプリを好む場合は、オープンソースのBitwarden Authenticatorが、2FAのニーズを管理するための堅牢なソリューションを提供します。
[Bitwardenを始める](https://bitwarden.com/ja-jp/products/business/)ことで、ワンタイムパスワードのセキュリティにより、最も大切なものを今すぐより適切に保護できます。アカウントが安全であると知ることで得られる安心感を実感してください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/what-is-data-exfiltration/
---
# データの不正持ち出しとは?
## データの不正持ち出しを理解する:テックリーダー向けガイド
データの不正持ち出しは、顧客情報の漏えいから企業秘密の窃取まで、財務、法務、評判に重大な損害をもたらす可能性があります。このガイドでは、テクノロジーリーダーがデータの不正持ち出しとは何か、なぜ重要なのか、そして継続的な監視、従業員トレーニング、アクセス制御といった実践的で現実的な戦略によってどう防止できるかを理解できるようにします。
## データの不正持ち出しとは?
本質的に、データの不正持ち出しとは、ネットワークからデータを無許可で転送することを指します。多くの場合、データを盗む人物は、情報を売却、悪用したり、さらなる被害を引き起こすために使用したりするなど、悪意を持って密かに行います。
このタイプの侵害には、次のようなものが含まれます。
- 顧客の個人情報
- 社内のビジネス文書
- 製品設計やコードなどの知的財産
データの不正持ち出しがすべて悪意によるものとは限りません。従業員が機密データを個人のメールアカウントに送信したり、承認されていないクラウドサービスにファイルをアップロードしたりした場合、意図しない持ち出しが発生することがあります。過失による持ち出しは、権限の設定ミス、過度に広範なアクセス権、不十分なセキュリティ習慣によって生じ、偶発的な流出や不正ダウンロードにつながる可能性があります。意図にかかわらず、結果は同じです。機密情報が組織外へ流出し、流出リスクが高まります。
データは、メール、クラウドストレージプラットフォーム、リムーバブルデバイスなど、さまざまな方法で持ち出される可能性があります。言い換えれば、これはデジタル上の侵入です。目的は単に侵入することではなく、出ていく際に価値あるものを持ち去ることです。そのため、データがシステム間をどのように移動するかを監視することが重要です。攻撃者の手口と脆弱性の所在を組織が理解していれば、保護策を導入し、機密資産を守る準備をより適切に整えられます。
データの不正持ち出しの防止は、包括的な戦略から始まります。これには、データ損失防止(DLP)ツールの導入、定期的な[セキュリティ監査](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)の実施、機密情報を責任を持って扱うための従業員トレーニングが含まれます。脅威は、内部関係者の行動、ヒューマンエラー、技術的な不備など、複数の要因から生じる可能性があるため、リスクを低減するには、強力なアクセス制御と多層的なセキュリティ対策が不可欠です。
## なぜ重要なのか
データが持ち出されると、ビジネス全体がリスクにさらされます。企業のデータ侵害には、多くの場合、何らかの形の持ち出しが関係しています。すぐに発見された場合でも、数か月にわたる潜伏期間の後に発覚した場合でも、その影響は現実的です。信頼の喪失、金銭的な制裁、業務の中断が発生します。
規制対象業界では、リスクはさらに高くなる可能性があります。GDPR、[HIPAA](https://bitwarden.com/ja-jp/blog/the-healthcare-industry-a-prime-target-for-cyberattacks/)、PCI DSSなどのプライバシー法やセキュリティフレームワークに準拠していない場合、罰金、調査、評判への悪影響につながる可能性があります。
テックリーダーとして、こうした脅威を先取りすることは、会社のデータと、それに依存する顧客、パートナー、従業員などの人々を守ることにつながります。
## 不正持ち出しと侵入の違い
侵入とは、ハッカーがコンピューターに侵入したり、ネットワークの脆弱性を悪用したりするように、悪意ある行為者がシステム内部に入り込むことです。不正持ち出しとは、その後に起こること、つまりデータを持ち出して出ていくことです。
建物に忍び込むことと、いったん内部に入ってからロックされたキャビネットからファイルを盗むことの違いだと考えてください。
## どのようなデータが標的になるのか?
サイバー犯罪者が求めているのは単なる「データ」ではなく、価値のあるデータです。多くの場合、次のようなものが含まれます。
- **知的財産** – 製品設計、ソースコード、製法、エンジニアリング図面など。この種のデータを失うと、収益、研究開発投資、市場でのポジショニングに悪影響を及ぼす可能性があります。
- **顧客情報** – 氏名、住所、社会保障番号、クレジットカード情報は、売却されたり、詐欺、ID窃盗、フィッシングに悪用されたりする可能性があります。この種のデータが流出した場合、プライバシー侵害や規制上の影響が発生することがよくあります。
- **営業秘密**– 社内戦略、製品ロードマップ、サプライヤー契約、機密性の高いコミュニケーションは、競争優位性を明らかにしたり、交渉力を弱めたりする可能性があります。
## 攻撃者が使用する手法
サイバー犯罪者は手法を進化させ続けています。ファイルをメールで送信したり、クラウドストレージにアップロードしたりするなど、データ持ち出しの方法には単純なものもあります。一方で、より隠密な方法もあります。例:
- 画像内にデータを埋め込むために [ステガノグラフィを使用する](https://thehackernews.com/2025/03/steganography-explained-how-xworm-hides.html)
- カスタムマルウェアを使用して、気付かれにくい小さなパケットでデータを持ち出す
- リモートデスクトップソフトウェアなどの正規ツールを悪用する
手法にかかわらず、目的は同じです。検知されることなく機密データを持ち出すことです。
## データ持ち出しの防止
防止は次のことから始まります。
- 役割と責任に基づいて、誰がどのデータにアクセスできるかを制限する
- 異常な動作やアクセスパターンがないか、システムとエンドポイントを監視する
- [フィッシングの試みを認識できるよう従業員をトレーニングする](https://bitwarden.com/ja-jp/blog/building-a-cybersecurity-culture-in-the-workplace/)ほかの不審なアクティビティについても同様に対応する
- Data Loss Prevention(DLP)システム、Endpoint Detection and Response(EDR)、CAST(Cloud Access Security Broker)ソリューションなどのツールを使用する
- 保存中および転送中のデータを暗号化する
複数の防御層を構築することで、1つの制御が失敗しても他の制御が残り、持ち出しの試みを阻止または遅延できます。
## 法的要件とコンプライアンス要件への対応
GDPR、HIPAA、PCI DSSなどの規制は機密データを保護するために設計されており、組織にはそれらの要件を満たすことが求められます。データ持ち出しを防止することは、コンプライアンスを維持し、法的リスクを避けるうえで重要です。
次のようなセキュリティ標準に従うことで、[NIST](https://bitwarden.com/ja-jp/resources/nist-cybersecurity-framework/)、 [ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)、またはCIS Controlsは、コンプライアンスとリスク軽減のための強固な基盤を築くことができます。これらのフレームワークに準拠することで、テクノロジーリーダーは法務、経営陣、規制当局のチームと連携する際にも自信を持てます。
## Bitwarden:データ保護における信頼できる味方
データ持ち出しを理解することは、それを防御するための第一歩です。次のステップは、適切なツールを導入することです。
Bitwardenは、誰が何にアクセスできるかを組織が管理できるよう支援します。パスワードを安全に管理し、多要素認証を徹底し、アクセス制御を簡素化することで、Bitwardenは認証情報の盗難リスクを低減します。認証情報の盗難は、データ持ち出しの一般的な出発点です。
Bitwardenは、[グローバル企業](https://bitwarden.com/ja-jp/blog/bitwarden-is-the-password-manager-for-global-enterprises/)を保護する場合でも、スタートアップの安全なスケールを支援する場合でも、強固なセキュリティ体制をサポートします。機密データを本来あるべき場所、つまり安全に管理された自分たちの手元に保つために欠かせない存在です。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/what-is-password-hashing/
---
# パスワードハッシュ化とは?
セキュリティは、個人ユーザーから企業組織まで、すべての人に関わります。強固なセキュリティ対策がなければ、データは脆弱なままとなり、サプライチェーンは侵害リスクにさらされ、ユーザーは漏えいした認証情報への対応に追われ続けることになります。幸い、最新のオペレーティングシステムやサービスの多くは強力なセキュリティ基盤を実装しており、その中核となる技術がパスワードハッシュです。
パスワードハッシュは、ユーザーが日常的に意識するものではないかもしれませんが、現代のコンピューティング環境におけるほぼすべてのセキュリティメカニズムを支えています。
## ハッシュ化とは
パスワードハッシュは、[ユーザーのパスワード](https://bitwarden.com/ja-jp/blog/3-tips-from-nist-to-keep-passwords-secure/)を、簡単には元に戻したり解読したりできない、固定長のばらばらな文字列に変換します。Webサイト、オペレーティングシステム、メールサービス、銀行ポータルなど、どのプラットフォームでアカウントを作成する場合でも、通常、そのパスワードはサービスのデータベースに保存される前に、パスワードハッシュ関数で処理されます。
パスワードハッシュの本質は、その保護機能にあります。パスワードを一見ランダムな文字列に変換することで、システムはデータベースが侵害された場合でも安全性を保てる形式で認証データを保存します。ハッカーがサーバーへ不正アクセスしたとしても、これらのパスワードハッシュをリバースエンジニアリングするという大きな課題に直面します。このプロセスには相当な計算リソースと専門知識が必要です。
パスワードハッシュを有効にする主な特性には、不可逆性、一貫性、衝突耐性があります。暗号化とは異なり、ハッシュ化は一方向の処理であり、ハッシュから元のパスワードを導き出すことは極めて困難です。同じパラメーターで処理すれば、同じパスワードは常に同一のハッシュ出力を生成します。bcrypt、Argon2、SHA-256 などの最新アルゴリズムは、異なるパスワードが同一のハッシュを生成する可能性を最小限に抑えます。
> [アカウント暗号化キーについて理解する](https://bitwarden.com/ja-jp/help/account-encryption-key/)。
## パスワードハッシュのプロセス
パスワード入力をハッシュ化する技術的なワークフローは、シンプルでありながら安全なパターンに従います。ユーザーはアカウント設定時に平文のパスワードを作成します。システムはこのパスワードをランダムな「ソルト」値と組み合わせてパスワードハッシュ関数で処理し、最終的なハッシュを生成します。システムのデータベースに保存されるのは、元のパスワードではなくパスワードハッシュのみです。その後のログイン試行では、入力されたパスワードに同じハッシュ化プロセスを適用し、その結果を保存済みのハッシュと比較します。新しく生成されたハッシュが保存済みのハッシュと完全に一致した場合にのみ、ログインが成功します。
このプロセスでは、「ソルト」が重要な役割を果たします。ソルトとは、ハッシュ化の前に平文のパスワードへ追加されるランダムな文字列で、結果として次のような構造になります。
> 元のパスワード: AyL*fZ%W!C^X@7RC + ソルト値: $random_SaltValue$ = ハッシュ化されたパスワード
## ソルト値の重要性
ソルト処理は、主に2つの攻撃手法から保護することで、パスワードのセキュリティを大幅に強化します。レインボーテーブル攻撃では、事前計算されたパスワードハッシュの表を使い、盗まれたハッシュデータベースからパスワードをリバースエンジニアリングします。各パスワードに固有のソルトを追加することで、システムはこれらの事前計算された表を無効化できます。
ブルートフォース攻撃は、正しいパスワードが見つかるまで可能な組み合わせを体系的に試す総当たりの手法です。ソルト処理により、攻撃者は複数のアカウントにまたがるパターンを利用できず、各パスワードを個別に解読する必要があるため、この手法の難易度は指数関数的に高まります。
> [パスワードの安全性を評価する](https://bitwarden.com/ja-jp/how-secure-is-my-password/)。
## 組織がパスワードハッシュ保護を実装すべき理由
パスワードハッシュは、システムへのアクセスを試みる悪意のある攻撃者にとって、その難易度を大幅に高める基盤となるプロセスです。攻撃者が高度なブルートフォース手法を用いた場合でも、適切にハッシュ化されたパスワードは安全に保たれます。
さらに、パスワードハッシュ保護は、データ侵害が発生した場合に、攻撃者が盗んだ認証情報を直接悪用することを防ぎます。ハッシュ化されていなければ、侵害されたパスワードは平文で表示され、ユーザーが複数のサービスで認証情報を使い回している場合、複数のアカウントが侵害される可能性があります。ハッシュ化とソルト処理を組み合わせることで、ブルートフォース攻撃とレインボーテーブル攻撃の両方に対する耐性が強化されます。
## 主要なパスワードハッシュツール
効果的なパスワードハッシュの実装を支援する実績あるツールには、次のようなものがあります。
#### パスワードハッシュ化アルゴリズム
- PBKDF2(Password-Based Key Derivation Function 2)は、パスワードから暗号鍵を導出するために広く採用され信頼されている手法で、ソルト値を使用してセキュリティを強化します。
- Argon2 は、ブルートフォース攻撃や GPU ベースの攻撃に対抗するために特別に設計された、メモリハードなパスワードハッシュ化アルゴリズムを提供します。
- Bcrypt は、パフォーマンスとセキュリティのバランスが取れた、オープンソースの適応型パスワードハッシュ化アルゴリズムを提供します。
- SHA-256 と SHA-512 は、可変長の入力を固定長の出力に変換する、広く使用されているハッシュ関数です。
#### パスワードハッシュライブラリ
- Bcrypt は、bcrypt アルゴリズムを使用してパスワードを実装・検証するための使いやすいインターフェイスを開発者に提供します。
- Argon2-cffi は、Argon2 パスワードハッシュ化アルゴリズムを安全かつ信頼性の高い方法で実装します。
- Hashlib は、汎用的なハッシュ化のために、SHA-256 や SHA-512 などのさまざまなハッシュ関数を提供します。
#### セキュリティサービス
- [Bitwarden シークレットマネージャー](https://bitwarden.com/ja-jp/products/secrets-manager/)は、パスワードの保存や取り扱いを含むシークレットを安全に管理します。
- Google Cloud Key Management Serviceにより、組織はパスワードハッシュ化のための暗号鍵を安全に生成、配布、使用できます。
#### パスワードマネージャー
パスワードマネージャーは、パスワードハッシュ化システムを補完します。サーバーがパスワードのハッシュ化を処理する一方で、パスワードマネージャーは、ユーザーが強力で一意のパスワードを記憶することなく作成、保存、使用できるようにします。Bitwardenのようなソリューションは、適切なハッシュアルゴリズムのセキュリティ上の利点を最大化する複雑なパスワードを生成します。サービスごとに一意のパスワードの使用を促すことで、パスワードマネージャーは、複数のプラットフォームにまたがる認証情報の使い回しのリスクを効果的に無効化します。これは、ユーザーがサービス間で同じパスワードを使用している場合、強力なハッシュ化でも防げない一般的な脆弱性です。
> [パスワードセキュリティチェッカーツールを試す](https://bitwarden.com/ja-jp/password-security-checker/)!
## 成長する組織に向けたパスワードハッシュ化のスケーリング
アプリケーションの規模と複雑さが増すにつれ、組織はパスワードハッシュ化を安全に管理するうえで、より大きな課題に直面します。効果的なスケーリング戦略には、複数のサーバーやデータベースにパスワードハッシュを分散することでアプリケーションを拡張できる、分散型パスワードハッシュ化システムの実装が含まれます。Auth0やStytchのような認証プラットフォームは、このアプローチを効果的にサポートしています。
パスワードハッシュ化を効果的にスケールするには、組織はいくつかの要素に対処する必要があります。
- 組織は、セキュリティとプライバシーを維持しながら、大量のユーザーデータを効率的に処理する必要があります。
- トラフィックや認証リクエストの増加に備え、システムパフォーマンスを定期的に監視します。
- 安全で最新のハッシュ関数を使用することと同様に、セキュリティパッチや更新を常に最新の状態に保つことが不可欠です。
- 各パスワードに一意のソルト値を実装し、ハッシュ化プロセスを適切に反復することで、追加の保護が得られます。
- 多くの組織は、Authgearのような専門サービスや、Enzoicのような漏えいパスワード検出ツールを活用することでメリットを得られます。
- 組織全体でパスワードマネージャーの導入を促すことで、包括的なセキュリティアプローチとしてサーバー側のハッシュ化を補完できます。
## パスワードハッシュのベストプラクティス
効果的なパスワードハッシュ化システムを実装したい組織は、以下の重要なプラクティスに従うべきです。その多くは、パスワードマネージャーの導入と相乗効果を発揮します。
#### 強力で実績のあるパスワードハッシュ化関数を選択する
組織は、信頼できるパスワードハッシュ化の選択肢として、暗号技術コミュニティによる広範なテストとレビューを受けたbcrypt、Argon2、PBKDF2などの確立されたアルゴリズムを選ぶべきです。
#### ワークファクターでセキュリティとパフォーマンスのバランスを取る
ハッシュ関数の計算要件を調整することで、組織はセキュリティとパフォーマンス要件のバランスを取ることができます。ワークファクターを高くするとブルートフォース攻撃への耐性は向上しますが、システム全体のパフォーマンスは低下します。最適なバランスは、各組織の具体的な要件によって異なります。
#### 一意のソルト値を実装する
各ユーザーのパスワードにランダムに生成されたソルト値を使用することで、攻撃者が事前計算済みのハッシュデータベースを悪用するのを防ぎ、ブルートフォースの試行を大幅に非効率化できます。
#### ソルト値を適切に保存する
組織は、各ユーザーのパスワードごとに個別のランダム値を生成し、ハッシュ化されたパスワードと一緒に保存して、レインボーテーブル攻撃を防ぐべきです。
#### 反復ハッシュ化を適用する
複数回のハッシュ化を反復して計算オーバーヘッドを増やすことで、正当な認証では妥当なパフォーマンスを維持しながら、ブルートフォースの試行を遅らせることができます。
#### メモリハードなハッシュ関数を採用する
Argon2のようなアルゴリズムは、GPUベースの攻撃に耐性を持つ方法で計算リソースを消費し、より強力なパスワード保護を実現します。
#### 依存関係を最新の状態に保つ
組織は、パスワードハッシュ化の実装で使用するすべての依存関係、特にセキュリティ脆弱性を含む可能性のあるライブラリやフレームワークを定期的に更新し、パッチを適用する必要があります。
包括的なパスワードハッシュ戦略を実装することで、組織はより広範なセキュリティアーキテクチャの堅固な基盤を構築し、ますます高度化するサイバー脅威からシステムとユーザーの機密情報の両方を保護できます。
最適な結果を得るには、組織は、こうしたパスワードハッシュ化の実装とあわせて、従業員やユーザーにパスワードマネージャーの導入を促すべきです。これにより、[強力なパスワード](https://bitwarden.com/ja-jp/help/master-password/)がユーザーによって安全に生成・保存されると同時に、サーバー側ではハッシュ化によって適切に保護されるという、強力な二段構えのアプローチが実現します。
## Bitwardenを始める
Bitwardenのようなパスワードマネージャーは、ハッシュ化がサーバー側から保護する一方で、ユーザー側からセキュリティに対処することで、パスワードハッシュ化技術を補完します。これらのツールは、ハッシュアルゴリズムの効果を最大化する複雑で一意のパスワードの生成を可能にしつつ、弱いパスワードや使い回しのパスワードを作成しがちな人間の傾向を解決することで、連携して機能します。
パスワードマネージャーは、パスワードが送信される前に独自の[暗号化](https://bitwarden.com/ja-jp/help/what-encryption-is-used/)を実施し、サーバーのハッシュ化保護に対応するゼロ知識セキュリティモデルを構築します。また、多くのパスワードマネージャーには、データ漏えいで認証情報が見つかった場合にユーザーへ警告する侵害監視機能も含まれており、サーバー側のハッシュ化を超える追加の保護レイヤーを提供します。これにより、クライアント側の暗号化で保護された強力で一意のパスワードが、さらにサーバー側のハッシュ化で保護されるという包括的なセキュリティアプローチが実現し、どちらか一方のソリューションだけでは対処できないセキュリティ上のギャップを効果的に埋めることができます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/what-is-single-sign-on-authentication/
---
# シングルサインオン認証とは?
#### この記事の主なポイント:
- **SSOの価値提案:**SSOは、アプリケーション全体の認証を一元化することで、ユーザー体験を向上させ、パスワード疲れを軽減します。
- **セキュリティと監視のメリット:**正しく実装すれば、ログイン箇所が少ないほど脆弱な接点が減り、監視もしやすくなります。
- **実装の現実:**コスト、連携、継続的なメンテナンスにより、段階的な展開やハイブリッド環境になることがよくあります。
- **残存する認証情報のギャップ:**多くのツール(レガシーアプリ、ベンダーポータルなど)はSSOエコシステムの外に残るため、追加の認証情報管理が必要です。
- **最適な戦略:**SSOとパスワードマネージャーを組み合わせることで、使い回しのリスクを減らし、導入を促進し、SSOと非SSOの両方のアクセスニーズに対応できます。
シングルサインオン認証により、ユーザーはユーザー名とパスワードなど1組の認証情報で複数のアプリケーションにアクセスできます。数千人の従業員を管理する企業では、SSOによって、追跡すべき認証情報を数千件に及ぶ可能性のあるログインから、ユーザー1人あたり1件に減らせます。これにより、セキュリティと利便性のバランスを取りながら、より迅速で安全なアクセスが実現します。
SSO認証を導入した組織では、従業員がログインプロセスで感じるストレスが軽減され、日々の業務がよりスムーズになります。従業員1,000人を管理する企業を考えてみましょう。各従業員が4つの異なるシステムにアクセスする必要がある場合、シングルサインオン(SSO)がなければ追跡すべき認証情報は4,000件になりますが、SSOがあれば1,000件で済みます。
## SSOの主要用語
シングルサインオン(SSO)のエコシステムには、いくつかの重要な概念があります。認証はユーザーのIDを確認し、認可はユーザーがアクセスできるリソースを決定します。トークン化では、デジタルトークンを使用して複数のシステムにわたるアクセスを安全に管理します。SSOゲートウェイは、中央のログインメカニズムを通じてユーザーをさまざまなアプリケーションに接続します。IDプロバイダーはユーザーの認証情報を発行・管理し、サービスプロバイダーは認証にそれらを利用します。OpenID Connect(OIDC)やSAML 2.0などのプロトコルは、多様なシステム間でSSO機能を実現します。
## SSO認証の仕組み
SSO(シングルサインオン)は認証プロセスを一元化します。ユーザーが一度サインインすると、対応するすべてのプラットフォームでシステムがユーザーを認証します。プロセスは、ユーザーがログインし、システムがそのIDを確認するところから始まります。その後、システムは安全なトークンを発行し、デバイスに保存します。別のアプリケーションにアクセスする際には、追加のログイン手順を求めることなく、システムがトークンを検証します。このシームレスな検証プロセスはバックグラウンドで行われ、セキュリティプロトコルを維持しながら、エンドユーザーにストレスのない体験を提供します。このトークンベースの認証こそが、複雑なアプリケーションエコシステムを持つ企業にとってシングルサインオン認証を特に効果的なものにしています。
## 一般的なSSOソリューション
組織は、SSO認証の実装にあたり、いくつかの選択肢から選ぶことができます。Active DirectoryやLDAPなどのディレクトリサービスは、従来型のエンタープライズ環境向けに一元的なユーザー管理を提供します。IAMシステムはIDと権限の両方を管理し、システム全体のユーザーアクセスをきめ細かく制御できます。SSOゲートウェイである[Okta](https://bitwarden.com/ja-jp/resources/bitwarden-okta-enhance-security-with-plug-and-play-integration/)や[OneLogin](https://bitwarden.com/ja-jp/help/saml-onelogin/)などは仲介役として機能し、中央の認証ポータルを通じてユーザーを複数のサービスに接続します。
ITリーダーが自組織にシングルサインオンを導入するか評価する際は、既存のインフラストラクチャとセキュリティ要件に基づいて、これらの選択肢を検討する必要があります。
## シングルサインオンのビジネス上のメリット
SSOはログイン手順を最小限に抑え、パスワード疲れを軽減することで、ユーザー体験を向上させ、チームの生産性と満足度を高めます。一元化されたログインシステムは、脆弱になりやすいアクセスポイントを減らし、監視作業を簡素化することでセキュリティを向上させます。パスワード関連のヘルプデスクへの問い合わせが減るため、サポートチームはより重要な業務に集中でき、組織はITコストを削減できます。
企業は、一元化されたIDシステムによってコンプライアンス要件を効率化し、規制基準をより効率的に満たせます。また、このプラットフォームはモバイルデバイス上のリソースへの安全なアクセスを可能にし、今日の分散型ワークフォースを支援します。
## エンタープライズ戦略とSSO認証
パスワード疲れは、単なるユーザーの不満にとどまらず、業務上の問題を生み出します。複数のログインは従業員の作業を遅らせ、ITチームにサポート依頼の負担をかけます。ユーザーが必要なツールにアクセスしづらくなると、生産性が低下します。SSOはこうした妨げを最小限に抑え、チームが集中力と効率を維持できるようにします。
この疲れは、パスワードの使い回しや弱いパスワードの作成といった危険な行動につながることがよくあります。最近の調査では、Z世代の72%がパスワードを使い回し、35%がデータ侵害後でさえパスワードをほとんど更新しないことが明らかになっています。この行動の一因は、覚えなければならないパスワードの数が多すぎることにあり、[アメリカ人の10人に7人がこの作業に負担を感じています](https://bitwarden.com/ja-jp/blog/7-in-10-americans-are-overwhelmed-by-passwords/)。パスワード疲れに対抗するため、多くの組織は現在、SSO認証とパスワードマネージャーを組み合わせて導入しており、これによりパスワードの使い回しの可能性を大幅に減らし、セキュリティを強化しています。
SSO認証を導入していても、企業は依然としてパスワードに関する課題に直面します。SSOは接続されたアプリケーションへのアクセスを一元化しますが、従業員はSSOエコシステムの外にある多数のシステムにも引き続き関わっており、それらには別個の認証情報が必要です。こうした非SSOアプリケーション(ベンダーポータル、レガシーシステム、業務に使用される個人アカウントなど)はセキュリティギャップを生み出しますが、パスワードマネージャーはそれを効果的に埋めます。補完的なパスワード管理なしにSSOを導入した組織は、セキュリティインシデントを経験して初めて、この重大な脆弱性に気づくことが少なくありません。
パスワード疲れは、パスワードの使い回しや弱いパスワードの作成といった危険な行動につながることがよくあります。世代別のサイバーセキュリティ動向について詳しくは、[World Password Day 2025調査](https://bitwarden.com/ja-jp/resources/world-password-day/)。
## シングルサインオン(SSO)導入時の考慮事項
#### コスト
SSOの導入には、いくつもの費用が伴う場合があります。一部の[BitwardenのようなソリューションではSSOが](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)エンタープライズプランに含まれていますが、多くのSaaSツールではSSO機能の有効化に追加料金がかかり、これは「SSO税」と呼ばれることもあります。組織はこの機能を利用するために、上位プランへのアップグレードが必要になることがよくあります。その他のコストには、設定、メンテナンス、SAMLやSCIMなどの統合ツール、スタッフのトレーニングが含まれます。
こうした導入上の課題があるため、多くの組織はSSOを段階的に展開し、SSO対応システムと非対応システムの両方で認証情報を管理するためにパスワードマネージャーが不可欠なハイブリッド環境を構築します。初期費用はかかるものの、時間の長期的な節約、セキュリティの向上、生産性の向上によって、ほとんどの企業にとって投資に見合う価値があります。
#### ベストプラクティス
組織は、強力なパスワードポリシーと多要素認証を導入することで、認証情報の窃取を防ぐことができます。チームは、すべての主要アプリケーションでログイン体験を最適化し、最新のセキュリティパッチで定期的にシステムを更新する必要があります。拡張性のあるプラットフォームを選ぶことで、SSOソリューションがビジネスの成長に合わせて拡大し、増加する認証トラフィックに対応できます。一元化されたIDおよびアクセス管理を採用すると、権限管理が効率化され、監督も簡素化されます。定期的なセキュリティ監査は、脆弱性を早期に検出し、コンプライアンス基準を維持するのに役立ちます。システムのパフォーマンスとユーザー行動を監視することで、継続的な信頼性とセキュリティを支えます。
[BitwardenのようなソリューションではSSOが](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)エンタープライズプランに含まれています。
## SSO認証の始め方
段階的なロールアウトにより、本格展開の前に管理されたテストと改善を行うことができます。組織は、導入上の課題を軽減するために、Microsoft Entra IDやKeycloakのような実績あるSSOシングルサインオンソリューションから始めるべきです。徹底したテストは、潜在的な問題が組織全体に影響する前に特定するのに役立ちます。ITスタッフ、開発者、エンドユーザーに対する包括的なトレーニングにより、スムーズな導入が可能になります。定期的な監査と更新により、長期にわたってシステムのパフォーマンスとセキュリティを維持できます。SSO認証の導入は、組織が現実的なスケジュールと明確な成功指標を持ってプロジェクトに取り組むとき、最も成功しやすくなります。
まずは、こちらの[シングルサインオンの実践ガイド](https://bitwarden.com/ja-jp/help/using-sso/)をご覧いただくか、こちらのFAQで[SSOに関するよくある質問への回答](https://bitwarden.com/ja-jp/help/sso-faqs/)をご確認ください。
以下のガイドもご覧ください:[Microsoft Entra IDでSSOを設定する方法](https://bitwarden.com/ja-jp/help/saml-microsoft-entra-id/)、または[Keycloakを使用してSSOを効率化する方法](https://bitwarden.com/ja-jp/help/saml-keycloak/)。
## シングルサインオンのビジネス価値
SSOは、認証を一元化することでセキュリティを強化し、プラットフォーム間のアクセスを効率化し、拡張性によってビジネスの成長を支えます。パスワードリセットによるIT部門の負担を軽減し、アクセスの簡素化によって従業員満足度を高め、技術インフラを長期的なビジネス目標に沿わせます。組織は、パスワードマネージャーのようなソリューションをSAMLプロトコルと統合し、信頼できるプロバイダーに相談して自社に合った展開計画を立てることで、SSOへの投資効果を最大化できます。
## 続きを読む:
[SAML SSO設定のステップバイステップガイド](https://bitwarden.com/ja-jp/help/configure-sso-saml/)
## SSOとパスワード管理
企業では、SSOをパスワード管理機能と統合し、ユーザーが既存のSSO IDプロバイダーを通じて認証できるようにする動きが進んでいます。この統合はSAML 2.0やOpenID Connectなどのプロトコルに対応し、エンタープライズ環境に柔軟性とセキュリティを提供します。この導入は、SSO認証が他のセキュリティツールと連携して、セキュリティとユーザーの利便性のバランスを取る包括的な認証エコシステムを構築する理想的なシナリオです。
SSOには多くのメリットがありますが、パスワードに関する課題を完全になくすことはできません。ほとんどの組織では、多くのアプリケーションがSSO統合に対応しておらず、デジタルエコシステムのかなりの部分で従来のパスワード管理が必要であることが分かっています。
パスワードマネージャーは、SSO対応アプリケーションと非対応アプリケーションの両方の認証情報を保護し、パスワードの複雑性要件を適用することで、この重要なギャップを埋めます。また、緊急アクセスプロトコル、安全なパスワード共有機能、一時的なベンダーや請負業者向けの堅牢な認証情報管理も提供します。これらはいずれも、SSOだけでは実現できない重要な機能です。効率化された認証のためのSSOと、包括的な認証情報セキュリティのためのパスワードマネージャーを組み合わせることで、最も強靭なセキュリティ体制を構築できます。
## まとめ
シングルサインオン認証は、現代のエンタープライズセキュリティアーキテクチャにおける重要な要素です。組織が拡大するにつれ、効率的で安全なアクセス管理の必要性はますます高まります。SSOは、認証プロセスを一元化し、パスワード疲れを軽減することで、セキュリティ上の懸念とユーザー体験の課題の両方に対応します。ただし、セキュリティ専門家は一貫して、SSOを競合する技術と捉えるのではなく、堅牢なパスワード管理ソリューションと併せて導入することを推奨しています。
先進的な組織は、パスワード管理ツールを含む包括的なID管理戦略の一部としてSSOを導入しています。アクセスの簡素化が、生産性の向上、セキュリティリスクの低減、運用コストの削減につながることを理解しているためです。クラウドアプリケーション、レガシーシステム、サードパーティープラットフォームが混在する現実では、この階層型アプローチが求められます。組織は、SSOが対応システムの認証を担い、パスワードマネージャーが残りのデジタル環境を保護することで、最適なセキュリティを実現できます。リモートワークとクラウドサービスが今後も普及し続ける中、SSOシングルサインオンとパスワード管理を組み合わせたこの二重のアプローチは、セキュリティ要件と運用効率のバランスを目指す企業にとって不可欠であり続けます。
まずは、[エンタープライズグレードのSSOソリューション](https://bitwarden.com/ja-jp/products/business/)をお試しください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/why-bring-bitwarden-to-your-entire-business/
---
# Bitwardenをビジネス全体に導入する理由
社内の小規模なチームでBitwardenをうまく活用しているかもしれませんが、安全なパスワード管理を組織全体に拡大することには、非常に大きなメリットがあります。
---
## 1. サイバー攻撃の脅威と侵害コストは増大し続けています
- 侵害されたアカウントの数は毎年**天文学的な勢いで増加し続けています**([Surfshark、2024年](https://surfshark.com/research/study/data-breach-recap-2024))。
- 侵害に伴うコストも増加しています。
- さらに憂慮すべきことに、**基本的なWebアプリケーションにおける侵害の88%**は、盗難・フィッシングやクレデンシャルスタッフィングなどで侵害された認証情報に起因していました([Verizon、2025年](https://www.verizon.com/business/resources/reports/dbir/))。
> 2024年、[IBMは](https://www.ibm.com/reports/data-breach)米国における平均侵害コストが936万ドルに達したと報告しました。
## 2. SSOに対応しておらず、保護が不足しているアプリやWebサイトが多すぎます
- 重要なビジネスアプリのうち、**3分の1から3分の2**がSSOに対応していません([451 Research](https://bitwarden.com/ja-jp/blog/451-research-a-new-password-management-report-for-security-champions/))。
- 保護対象外のアプリには、ユーザーレベルのクラウドストレージWebサイト、メッセージングアプリ、さらには古い社内アプリケーションも含まれます。
- Bitwardenは[SSOに対応しており](https://bitwarden.com/ja-jp/blog/easily-integrate-single-sign-on-security-with-flexible-solutions/)、**IDプロバイダーのセキュリティを**Bitwarden保管庫に保存されたすべての認証情報まで拡張します。
## 3. Bitwardenの利用をビジネス全体に拡大するのは簡単です
- 組織の他の部門へBitwardenを展開するのは簡単です。
- まず、Bitwardenは**SSOサービスと幅広く互換性がある**ため、ベンダーを変更する必要がありません。
- SSOを通じて**ユーザーを簡単にプロビジョニング**したり、SCIMやDirectory Connectorを使用して、組織構造に沿ったチームを自動的に利用可能にしたりできます。
- 最後に、Bitwardenを**管理対象デバイス**に展開し、**トレーニングリソース**を活用して、ユーザーを迅速にオンボーディングできます。
サイバー脅威が深刻化し、侵害コストが高騰する時代において、企業データと顧客情報を保護することは不可欠です。Bitwardenは、ユーザーが安全な保管庫で安全な認証情報を作成するためのツールを提供し、それらのサイトやSSO非対応アプリまでSSOのセキュリティを拡張します。すべての従業員にBitwardenを導入し、認証情報を狙ったサイバー攻撃からビジネスを確実に保護しましょう。
## パスワードマネージャーでビジネス全体を保護
[プレゼンテーション全体を表示](https://bitwarden.com/ja-jp/resources/presentations/securing-your-entire-business-with-a-password-manager/)
## 追加リソース
[ブログ:Bitwardenがビジネスにもたらす価値](https://bitwarden.com/ja-jp/blog/how-bitwarden-brings-value-to-your-business/)
[リソース:適切なSSOログイン戦略を選ぶ](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/)
[Bitwardenコース](https://bitwarden.com/ja-jp/help/courses/)
[Bitwarden展開ガイド](https://bitwarden.com/ja-jp/learning/rolling-out-bitwarden-to-your-organization/)
[ブログ:新しい企業向けパスワードマネージャーのユーザー定着を促進する方法](https://bitwarden.com/ja-jp/blog/user-adoption-for-company-password-manager/)
[リソース:業界全体で活用されるBitwarden](https://bitwarden.com/ja-jp/resources/bitwarden-across-industries/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/why-educational-institutions-must-prioritize-password-management/
---
# 高等教育機関のデータを守る:教育機関がパスワード管理を優先すべき理由
## 高等教育機関のデータを守る:教育機関がパスワード管理を優先すべき理由
学校や大学は、サイバー攻撃の標的となるケースが増えています。次の厳しい事実を見てみましょう。
- Microsoftは、2023年4月に米国で約[450万件のサイバー攻撃](https://agile-ed.com/resources/the-importance-of-cybersecurity-in-education/)を記録し、Microsoft Global Threat Activity Trackerによると、その80%が教育機関を標的にしていました。
- 教育分野は、[2024年第2四半期に3番目に狙われたセクター](https://www.k12six.org/map)であり、分析されたイベント数に基づくものです。
- 大学は格好の標的で、2023年の[Check Pointのレポート](https://blog.checkpoint.com/research/global-cyberattacks-continue-to-rise/)によると、週平均2,507件のサイバー攻撃に直面しています。
- K-12機関も決して無縁ではありません。K12 Security Information eXchange(K12 SIX)は、米国の初等中等教育コミュニティを標的としたサイバーインシデントを追跡しています。同団体は、2016年から2022年にかけて[このようなインシデントを1,600件超](https://www.k12six.org/map)記録しており、2020年と2021年には急増しました。
- Comparitechによると、2023年には[過去最多のランサムウェア攻撃](https://www.cybersecuritydive.com/news/ransomware-schools-2023/725808/)が学校や大学を襲いました。
- 学区の金銭的損失は[5万ドルから100万ドルに及ぶと、](https://www.gao.gov/blog/cyberattacks-increase-k-12-schools-here-whats-being-done)米国政府の会計検査院が報告しています。
この活動の大規模な急増の背景には何があるのでしょうか。簡単に言えば、サイバー犯罪者は教育分野におけるeラーニングの急速な導入につけ込んでいるのです。
小売店や企業は何年もオンラインで事業を展開し、専門知識と強固なセキュリティ文化を築く時間があったのに対し、教育関係者はCOVID-19のパンデミック中に非常に短期間でデジタルプラットフォームへ移行せざるを得ませんでした。その結果、教育機関が導入したテクノロジーと、それを防御する能力との間にギャップが生じています。
さらに事態を複雑にしているのは、多くの学生や職員が自分のデバイスを日常的に教育機関のネットワークに持ち込み、基本的なサイバーセキュリティ衛生対策の実践に消極的なことが多い点です。
これらすべてが重なり、脆弱性の温床が生まれています。サイバー犯罪者はそのことを知っており、世界中の学校への攻撃にすぐさま取りかかっています。
幸い、すべての教育機関がセキュリティ態勢を強化するために実行できるシンプルな手段があります。それは、強力なパスワード管理を導入することです。
#### 教育に強力なパスワード管理が必要な理由
[パスワード管理は組織のセキュリティを向上させる](https://bitwarden.com/ja-jp/resources/bitwarden-security-impact-report/)、Bitwardenユーザーを対象とした最近の調査で示されています。教育機関では、ユーザーが多数のパスワードを安全に管理する手段となります。モニターに貼り付けた紙片に書き留める代わりに、暗号化された保管庫にパスワードを安全に保存できるようになります。また、この方法ならパスワードをより簡単に管理できるため、ユーザーは利用するすべてのオンラインサービスに一意のパスワードを設定しやすくなり、重大な脆弱性であるパスワードの使い回しをなくせます。
優れたパスワードマネージャーは、学生や教職員がより安全なパスワードを作成するのに役立ちます。短く推測されやすい単語を使う代わりに、パスワードマネージャーはランダムな英字、数値、特殊文字からなる長い文字列を生成でき、ハッカーが解読することは事実上不可能です。5〜7文字の弱いパスワードは、わずか数秒で解読されることがあります。16文字以上の強力なパスワードなら、解読に何世紀もかかります。
さらに、パスワードマネージャーは、共有アカウントを使用する必要がある教職員同士でパスワードを共有するための、シンプルで管理しやすい方法を教育機関に提供します。最新のパスワードマネージャーでは、各ユーザーが自分専用の保管庫を持ち、ログイン認証情報が安全に暗号化された形式で保存されます。組織は、指定されたユーザーがアクセスできる共有保管庫を有効にすることもできます。これらの保管庫により、組織は複数のユーザー間でログイン認証情報を安全に共有し、継続的に監督できます。
IT管理者は、パスワード管理ソフトウェアが定期的なセキュリティトレーニングの実施や、組織全体のセキュリティ文化の向上に役立つ点も高く評価しています。パスワードマネージャーは、優れたセキュリティ習慣を促進する取り組みの中心となり、適切なパスワードを使用すること、また複数のオンラインアカウントで同じパスワードを使い回さないことの重要性を人々に思い出させます。
最後に、最新のパスワードマネージャーでは、ユーザーのパスワードが漏えい済みパスワードのリストに現れた場合、IT管理者とエンドユーザーがアラートを受け取れます。これは、攻撃者がパスワードにアクセスし、その情報を「ダークウェブ」のマーケットプレイスで共有したときに起こります。それらのパスワードが使い回されている場合、そのユーザーがそのパスワードを使っているすべてのサービスにハッカーが容易にアクセスできるようになるため、重大な脆弱性となります。
#### 強力なパスワード管理のその他のメリット
教育分野には、強力なパスワード管理によって満たしやすくなる、業界特有のコンプライアンスおよびセキュリティ要件があります。
**家庭教育権利プライバシー法(FERPA)への準拠。** この法律により、教育者や学校管理者には学生データを安全に保護する責任があります。強力なパスワード管理なしにこれを実現するのは困難です。
**教育プラットフォームへのアクセスの保護。**学校や大学がどのデジタルプラットフォームを使用している場合でも、可能な限り安全であることを確保する必要があります。そのためには、ユーザーが適切なパスワード管理を行っていることを把握していなければなりません。Google Classroom、Canvas、Blackboard、Class Dojo、その他のプラットフォームのいずれを使用している場合でも、安全なアクセスは不可欠です。
**学生データの保護。**教育機関は、氏名、生年月日、成績、出席記録、懲戒記録、自宅住所、社会保障番号など、さまざまな個人を特定できる情報(PII)の管理者です。この情報を保存するシステムが強力なパスワードで保護されていなければ、すべてのデータが潜在的に危険にさらされます。
**教育者間の安全な共有とコラボレーション。** 教師や教職員はアカウントのログイン情報を共有することがよくあります。それを安全に行えるようにすることが重要です。ログイン情報を書いた紙片を回覧したり、メールで送信したりすると、これらのアカウントが侵害されるおそれがあります。
**業務用アカウントと個人用アカウントの両方の管理。** 保護が必要なのは学校のアカウントだけではありません。教職員も学生も、個人的な理由で使用するウェブサイトやアプリを持っており、それらも同様に保護する必要があります。[K-12(幼稚園から高校まで)の生徒は平均72種類のアプリを使用しています](https://www.govtech.com/education/k-12/report-k-12-students-now-use-72-separate-apps-for-school) — そのうち何人が同じパスワードを使っているでしょうか?
#### Bitwarden:高等教育に最適なソリューション
パスワードマネージャーは、強力で一意のパスワードを作成、保存、取得する最も簡単な方法であり、ソーシャルエンジニアリング攻撃を受けるリスクも軽減します。
ITセキュリティ管理者にとって、Bitwardenは重要なアプリケーションに誰がアクセスできるかを制御し、認証情報を簡単かつ安全に共有できるようにします。パスワードのコレクションを作成することで、ユーザー(教育者、客員教授、管理者)が同じ組織の他のメンバーとアイテムを共有できます。通常、これらは部署や責任範囲に基づいて命名されます。組織の各メンバーは、役割に応じて利用できるコレクションが異なる場合があります。
教育者、教師、教授は、コース管理、コンテンツ配信、学生間の交流を支援するeラーニングアプリケーションを、エンドツーエンドで暗号化されたBitwarden保管庫内で保護された強力で一意のパスワードによって守ることができます。強力な認証情報と多要素暗号化がなければ、教育者は個人情報、住所、教育記録、支払い情報、知的財産をリスクにさらすことになります。
学生にとって、Bitwardenは、学校関連のウェブサイトに限らず、利用するすべてのオンラインサービスのパスワードを保存するための便利で安全な方法を提供します。Bitwardenのブラウザー拡張機能とモバイルアプリをインストールすれば、Bitwardenをできるだけ便利に利用できます。これらを使えば、どこにいてもログイン情報にアクセスできます。
Bitwardenは、高等教育機関が認証情報をより細かく制御できるようにし、全体的なセキュリティを向上させます。パスワードレス認証を検討している場合、Bitwardenはすべてのユーザー向けのパスキー管理に加え、開発者がパスキー認証を簡単に導入できるパスキーAPIと開発者ツールキットも提供しています。
Bitwardenが学校や大学のセキュリティをどのように向上できるかについて詳しく知るには、[今すぐ14日間の無料ビジネストライアルを開始してください](https://bitwarden.com/ja-jp/pricing/business/)。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/
---
# 企業にパスワードマネージャーが必要な理由
サイバーセキュリティに投資する企業にとって、パスワード管理は無視できません。その理由をご紹介します。
---
#### この記事の主なポイント:
- **認証情報の拡散という現実:**企業はユーザーが安全に記憶できる数をはるかに超える認証情報を管理しており、使い回しやシャドーITのリスクが高まっています。
- **一元化されたセキュリティ管理:**パスワードマネージャーは、暗号化された保管、ポリシー適用、チーム全体に拡張できる可視性を提供します。
- **安全なコラボレーション:**役割に基づく共有とコレクションにより、チームはパスワードをメールで送ったりスプレッドシートを使ったりせずにアクセスを共有できます。
- **侵害リスクの低減:**強力で一意のパスワードと監査ツールにより、1つの侵害された認証情報が複数のシステムへ連鎖的に被害を広げる可能性を下げます。
- **より広範なセキュリティの基盤:**パスワード管理は、SSO、IAM、MFAなどの他の投資がカバーしきれないギャップを保護することで、それらの効果を高めます。
### はじめに
優れたサイバーセキュリティの担い手には、仕事に適したツールが必要です。包括的なセキュリティスタックを構築するには、[パスワード管理](https://bitwarden.com/ja-jp/products/business/)が成功に不可欠です。その理由を5つご紹介します。
### 盗まれたパスワードは悪影響をもたらすため
- データ侵害の平均コストは924万ドルであり、多くの場合、盗まれた認証情報や侵害された認証情報が原因です。
- ユーザー名とパスワードを含むデータレコードは、新たな侵害の根本原因となることが多く、2021年にはそのようなレコードが20億件侵害され、2020年から35%増加しました。
- 侵害された全レコードの半数以上は、不正アクセスの結果でした。攻撃者は、弱いパスワード、共有されたパスワード、または過去に流出済みのパスワードを使って組織に侵入していました。(出典:[ForgeRock ID侵害レポート](https://www.forgerock.com/resources/view/135321466/analyst-report/forgerock-identity-breach-report-2022.pdf))
- ハッキングに関連する侵害の81%は、盗まれたパスワードまたは弱いパスワードによって成功しました(出典:[Verizon侵害レポート](https://www.verizon.com/about/news/verizon-2021-data-breach-investigations-report))
### ほとんどの企業が、弱いパスワードや盗まれたパスワードによる不正アクセスの被害を受けているため
- Ticketmasterの従業員が、以前の雇用主から盗まれたログイン認証情報を使って競合他社のアカウントに不正侵入しました
- DailyQuizでは、攻撃者が平文で保存されていたパスワードを含む830万人分のユーザーのアカウント情報を盗み、ダークウェブで販売する侵害が発生しました
- 弱いパスワードにより、サイバーセキュリティ企業SolarWindsへの侵入が可能になり、複数の米国政府機関がハッキングされる結果につながった可能性があります
- 少なくとも一部は盗まれたパスワードが原因とされるMicrosoft Exchangeメールサーバーへの攻撃により、米国全土の企業や政府機関が影響を受けました
- 攻撃者は侵害されたパスワードを使ってGoDaddyのサーバーにアクセスし、120万人のWordPressユーザーのメールアドレスと顧客情報が流出しました。
- パンデミック中に企業がオンライン化する中で、Zoomはサイバー犯罪者の標的となりました。攻撃者は盗まれたログイン認証情報を大量に集め、地下フォーラムで販売しようとしていました。
### 従業員がより良いパスワード習慣を実践できるよう支援するツールが必要なため
- [最近の調査](https://start.bitwarden.com/hubfs/PDF/2022-password-decisions-survey.pdf)では、さまざまな業界の独立したIT意思決定者400人を対象にBitwardenが調べたところ、回答者の92%が少なくとも1〜5個のサイトでパスワードを使い回していることが分かりました。
- 平均的な人は、業務システム、Webサイト、スマートフォンアプリにアクセスするために、パスワードで保護されたプロフィールを何十個も作成しています。
- 従業員がストレスやパスワード疲れを最小限に抑えるために、業務用アカウントと個人用アカウントでパスワードを使い回したり、同僚とパスワードを共有したりといった近道を選ぶのは自然なことです。
- パスワードマネージャーは、組織全体のセキュリティ文化を高める優れた方法です。導入が簡単なだけでなく、誰でも利用しやすく、使いやすいツールです。その結果、従業員がオンラインでの行動習慣をより意識できるようになります
### パスワードマネージャーは、全体的なセキュリティスタックに不可欠な防御の最前線だからです
#### 「SSOがあるのに、なぜパスワードマネージャーが必要なのですか?」
- シングルサインオン(SSO)は、重要なアプリケーション、サービス、ツールへのアクセス制御を一元化する方法として企業に広く使われていますが、従業員の認証情報やアカウントを保護するには、SSOだけで十分とは限りません。
- すべてのSaaSアプリケーションがSSOに対応しているわけではないため、組織は依然として個別のログインを通じてアクセス制御を管理する必要があります。
- パスワードマネージャーを使えば、チームや部門をまたいで安全に共有できます。
- すべての認証情報を確実に保護する唯一の方法は、SSOとパスワードマネージャーを併用することです。
#### 「ファイアウォールがあるのに、なぜパスワードマネージャーが必要なのですか?」
- ファイアウォールはネットワークセキュリティに不可欠で、多くの場合、組織のネットワーク境界に設置されて外部の脅威を防いだり、ネットワーク内部に配置されて内部の脅威から保護したりします。
- ファイアウォールは、組織のネットワークに出入りするインターネットトラフィックを検査し、悪意のある通信を検出します。
- データ侵害のかなりの割合がパスワードや認証情報の安全性に関する問題を伴うため、パスワード管理はおそらく最も重要なネットワークセキュリティ対策です。
- ファイアウォールは、システムに出入りするデータをフィルタリングすることでマルウェアをブロックします。
- 一方、パスワードマネージャーは境界だけでなく、アーキテクチャのあらゆるレベルに統合できます。
#### 「メールセキュリティがあるのに、なぜパスワードマネージャーが必要なのですか?」
- 攻撃者がフィッシングやランサムウェアを仕掛ける際、メールは最もよく使われる手段の一つです。
- メールセキュリティソリューションには、URL分析、送信元の検証と認証、不正対策、メール添付ファイルのマルウェア検出など、攻撃を防ぐための複数の技術が含まれます。
- サイバー犯罪者がログイン認証情報にアクセスできる場合、メールセキュリティでは組織のアカウントやアプリケーションへの不正アクセスを防ぐことはできません。
- 犯罪者が鍵を持っていれば、ロックされたドアも意味がありません。
- パスワードマネージャーは、これらの「鍵」(ログイン認証情報)をエンドツーエンド暗号化で保存し、保護します。
- パスワードマネージャーは、既知で確認済みのURLを保持することで、追加のフィッシング対策を提供します。訪問したサイトがパスワードマネージャー内に保存されているかどうかを、ブラウザバーのアイコンで確認できます。従業員が誤って悪意のあるサイトにアクセスした場合、既知のログインアイコンは表示されません。
### パスワードマネージャーはオンラインで安全を保つために不可欠だからです
- 適切なツールを使わずにパスワードを広く使用すると、弱いパスワードの選択、パスワードの使い回し、認証情報の安全でない共有につながります。
- 組織内で必要となる一元化された共有リソースは、パスワードマネージャーで解決できます。
- 適切なパスワード管理を活用することで、サイバー攻撃を最小限に抑えたり、防いだりできます。
- たとえば、フィッシング攻撃はパスワードマネージャーで防ぐことができます。フィッシング詐欺は従業員をだまして悪意のあるリンクをクリックさせるかもしれませんが、パスワードマネージャーをだますことはできません。
- 従業員が機密情報をエンドツーエンドで暗号化された保管庫で保護する唯一の方法は、パスワードマネージャーを使うことです。
- パスワードマネージャーを使えば、従業員はすべての仕事用(および個人用)アカウントに対して固有のパスワードを簡単に生成し、保存できます。
- パスワードマネージャーを使うと、ITセキュリティチームは侵害される可能性のある弱いパスワードや使い回されたパスワードがあるかどうかを確認できます。
- パスワード管理を含むサイバーセキュリティ戦略により、データ窃盗、ランサムウェア攻撃、その他のサイバー脅威による、組織の財務面や評判への大きな影響リスクを最小限に抑えることができます。
## パスワードマネージャーを使う理由
- [盗まれたパスワードは悪影響をもたらすからです](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/#because-stolen-passwords-have-negative-impacts/)
- [ほとんどの企業が、弱いパスワードや盗まれたパスワードによる不正アクセスの被害を受けているからです](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/#because-most-companies-suffer-from-unauthorized-access-via-week-or-stolen-passwords/)
- [従業員がより良いパスワード習慣を実践するためのツールを必要としているからです](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/#because-your-employees-need-tools-to-help-them-practice-better-password-habits/)
- [パスワードマネージャーは、企業のセキュリティスタックに不可欠な防御の最前線だからです](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/#because-your-employees-need-tools-to-help-them-practice-better-password-habits/)
- [パスワードマネージャーはオンラインで安全を保つために不可欠だからです](https://bitwarden.com/ja-jp/resources/why-enterprises-need-a-password-manager/#because-a-password-manager-is-critical-to-staying-safe-online/)
#### パスワードマネージャー市場の概況
- 世界的に、パスワード管理は[13億8,000万ドル規模のビジネス](https://www.persistencemarketresearch.com/market-research/password-management-software-market.asp)であり、絶えず進化・拡大するサイバーセキュリティリスク環境を背景に、今後10年間で58億6,000万ドルに達すると予想されています。
- 世界全体で、この市場は2016年から2020年にかけて[年平均成長率(CAGR)11.8%](https://www.persistencemarketresearch.com/market-research/password-management-software-market.asp)を記録し、パンデミック中のロックダウンによるリモートワークや個人のオンライン活動の増加がその成長を後押ししました。
- ハイブリッドワークモデルの継続、業界を問わないウェブサイトログインへの世界的な依存、モバイルアプリやソフトウェア・アズ・ア・サービス(SaaS)プラットフォームの成長継続により、市場は2031年までにCAGR 14.2%が見込まれています。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/why-healthcare-data-security-is-a-business-priority/
---
# 医療データセキュリティが事業上の優先事項である理由
## 医療業界がサイバー攻撃の主要標的となる理由
医療業界は、特に電子医療記録(EHR)の価値の高さから、サイバー攻撃の主要な標的となっています。医療提供者が悪意ある攻撃者の格好の標的となる理由は数多くあります。闇市場で価値の高い膨大なデジタル患者情報にアクセスできることに加え、さまざまな接続デバイス、古いオペレーティングシステムやソフトウェア、広範なサードパーティーソフトウェアのサプライチェーンネットワークで構成される、非常に複雑なIT環境を抱えているためです。さらに、訓練を受けたセキュリティチームやテクノロジーへの資金不足、政府による指針の不十分さがこれらの問題を悪化させ、この業界を持続的なサイバー脅威に対して脆弱にしています。
この記事では、信頼できる情報源や調査に基づくレポートの統計を交えながら、医療業界がサイバー攻撃の主要標的となっている理由を詳しく掘り下げます。すべての医療組織が[強力なパスワードマネージャー](https://bitwarden.com/ja-jp/pricing/)を必要とする理由、そして収益を守り、より強固な医療データセキュリティを実現する方法についてご覧ください。
### 医療データセキュリティの重要性
機密性の高い患者情報が電子的に保存・送信されることが増えている今日のデジタル時代において、医療データセキュリティは極めて重要です。このデータを不正なアクセス、使用、開示から保護することは、規制上の要件であるだけでなく、患者の信頼と医療組織の評判を維持するための基本的な要素です。効果的なデータセキュリティ対策は、機密性の高い医療情報の機密性、完全性、コンプライアンス、可用性を確保します。これらはいずれも、質の高いケアの提供と患者のプライバシー保護に不可欠です。医療データセキュリティを優先することで、組織はリスクを軽減し、データ侵害を防ぎ、患者と医療提供者の双方にとって安全な環境を育むことができます。
### 医療データの脆弱性
医療業界が直面するデータセキュリティ上の課題は、複数の要因が絡み合っています。医療記録には、個人識別情報、病歴、保険情報、さらには財務データまで、機密性の高い情報が数多く含まれています。サイバー犯罪者は、この種の情報をダークウェブで収益化しようとするため、医療組織は魅力的な標的となります。
歴史的に、医療業界は[遅れを取ってきました](https://www.healthcareitnews.com/news/how-best-manage-or-dump-legacy-healthcare-it-systems)。デジタルトランスフォーメーションやシステム更新の面でのことです。その結果、レガシーソフトウェアの更新や既存のオペレーティングシステム、接続デバイスへのパッチ適用にも遅れが生じ、組織のセキュリティ体制が弱体化しています。電子医療記録(EHR)や患者ポータルの利用拡大により、攻撃対象領域はさらに広がっています。
他の規制の厳しい業界と同様に、医療分野ではセキュリティ脅威に適切に対処するための資金と人員が不足しており、脆弱性の死角が生じています。接続デバイスや多様なサードパーティーベンダーで構成される複雑なIT環境では、セキュリティのレジリエンスを確保するために慎重な監視が必要です。ITチームが十分な体制を整えられていない場合、医療機関は、患者の命とデータを危険にさらす大規模な停止を引き起こすインシデントに対して、ますます脆弱になります。
政府機関は最近、[ガイダンス](https://www.hhs.gov/hipaa/for-professionals/security/guidance/cybersecurity/index.html)をさらに発表し、米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワークに沿って医療セキュリティ体制を強化し、医療データセキュリティを優先するよう求めています。[Change Healthcare](https://www.modernhealthcare.com/politics-policy/congress-change-healthcare-hearing-bills-aha-ahip)へのランサムウェア攻撃のような注目度の高い攻撃では、保険請求や電子処方薬の補充が混乱し、まだ取り組むべき課題が多いことが示されました。官民間の情報共有、一般的なセキュリティ教育と意識向上、セキュリティチームへの投資拡大といった抑止策は、後回しではなく優先事項でなければなりません。
最近のデータは、医療業界がサイバー攻撃やデータ侵害に対して脆弱であることを示しています。IBMの[レポート](https://newsroom.ibm.com/2020-07-29-IBM-Report-Compromised-Employee-Accounts-Led-to-Most-Expensive-Data-Breaches-Over-Past-Year)では、データ侵害の平均コストについて、医療業界が最も高額なデータ侵害を経験していることが明らかになりました。さらに悪いことに、医療データを狙ったハッキングインシデントの公的な報告は急速に増加しています。
Identity Theft Resource Center(ITRC)が発行した年次データ侵害[レポート](https://www.idtheftcenter.org/publication/2023-data-breach-report/)によると、医療分野は過去5年間、報告された侵害インシデントの数で毎年すべての業界を上回っています。
### 医療データ管理者が直面する課題
医療データ管理者は、絶えず進化するデジタル環境の中で、機密性の高い医療データを保護する最前線に立ち、無数の課題に直面しています。電子医療記録(EHR)の広範な導入と接続デバイスの急増によって、医療データの量と複雑さは非常に大きくなっており、データ管理とセキュリティはますます困難になっています。こうした進歩は有益である一方、データ侵害や不正アクセスなど新たな脆弱性をもたらします。さらに、医療保険の携行性と責任に関する法律(HIPAA)などの規制への準拠が複雑さを一段と高めており、遵守を確実にするために多大な時間とリソースを必要とします。この環境で機密性の高い医療データを保護するには、堅牢なセキュリティ戦略と継続的な警戒が求められます。
### 一般的な医療データへの脅威
医療データはさまざまな脅威にさらされやすく、そのいずれも患者のプライバシーと組織の健全性に重大なリスクをもたらします。機密性の高い患者データへの不正アクセス、盗難、紛失に起因することが多いデータ侵害は、主な懸念事項です。脅威アクターが侵害されたシステムへのアクセス復旧と引き換えに身代金を要求するランサムウェア攻撃は、医療業務に深刻な混乱を引き起こす可能性があります。ログイン認証情報や金融情報などの機密情報を個人からだまし取るフィッシング詐欺も広く見られます。医療組織は、これらの脅威から保護し患者データの安全を確保するために、包括的なセキュリティ対策と意識向上トレーニングを実施し、積極的に取り組み続ける必要があります。
## データから、医療データを狙うランサムウェア攻撃が増加していることがわかる
上記の脆弱性により、医療業界でのランサムウェア攻撃が増加しています。攻撃者は重要な患者データを暗号化し、復号キーと引き換えに高額な身代金を要求するため、ダウンタイムが発生し、患者ケアが損なわれます。[2023年11月](https://www.fiercehealthcare.com/health-tech/ardent-health-services-hit-ransomware-attack-forcing-hospital-ers-divert-ambulances)には、ナッシュビルを拠点とするArdent Health Servicesがランサムウェア攻撃の標的となり、救急車の搬送先変更や予定されていた処置の延期を余儀なくされました。また2023年11月、米国保健福祉省(HHS)の[公聴会](https://www.hhs.gov/about/news/2023/11/03/department-health-human-services-actions-support-rural-america-rural-health-care-providers.html)で、大規模医療システムを悩ませている脆弱性は、大都市圏にある同等の施設のようなインフラを欠く農村部ではさらに深刻であることが明らかになりました。
2023年には、[複数のレポートにより](https://www.healthcaredive.com/news/healthcare-ransomware-costs-comparitech-77-billion/698044/)、ランサムウェア攻撃によるダウンタイムが医療施設に775億ドルの損失をもたらしたことが明らかになりました。Tenet Healthcareのような組織はランサムウェア攻撃に起因する1億ドルの損失を報告し、Scripps Healthは主に収益機会の喪失と復旧コストにより、損失額が約1億1,300万ドルに上ると推定しました。
医療施設は、攻撃対象領域を最小限に抑えることで、ランサムウェア関連の被害を軽減できます。シンプルで実践的な方法としては、脆弱性へのパッチ適用とソフトウェアの更新、最も重要なデータを扱う従業員へのトレーニングと教育、弱点領域を評価するための戦略的な[ペネトレーションテスト](https://bitwarden.com/ja-jp/blog/how-a-password-manager-can-help-organizations-pass-penetration-tests/)の実施などがあります。組織はまた、最も効果的なセキュリティツールの1つである[全社規模のパスワードマネージャー](https://bitwarden.com/ja-jp/products/business/)を活用して患者データを保護することも徹底する必要があります。
## 続きを読む:
[ビジネスに最適なエンタープライズ向けパスワードマネージャーの選び方](https://bitwarden.com/ja-jp/blog/choose-the-best-enterprise-password-manager/)
## パスワードマネージャーが医療データを狙う脅威を軽減する仕組み
別の最近のレポートでは、[明らかにされました](https://bishopfox.com/ponemon-2023-report)。医療組織の42%が、安全でないシステムの入口を原因とするサイバー攻撃を経験していたということです。これらの脅威に効果的に対抗するには、すべての医療組織がサイバーセキュリティ対策を優先する必要があり、パスワードマネージャーは迅速に導入して即時の効果を得られる、費用対効果の高いソリューションです。
[HIPAA準拠のパスワードマネージャー](https://bitwarden.com/ja-jp/blog/hipaa-password-requirements/)(Bitwardenなど)を導入することで、医療組織はさまざまなシステムやアカウント向けに強力で一意のパスワードを生成・管理でき、パスワード関連の侵害に対する脆弱性を低減できます。その他の主なメリットは次のとおりです。
- シームレスなシングルサインオン(SSO)とディレクトリ連携オプションにより、認証を強化します。
- パスワードの最小文字数や二要素認証などの強力なパスワードポリシーを適用することで、セキュリティの層をさらに追加できます。
- 複数のアカウントで弱いパスワードを記憶したり再利用したりする必要をなくし、従業員が認証情報を安全に共有できるようにすることで、クレデンシャルスタッフィングや総当たり攻撃から保護します。
- HIPAAなどのデータ保護規制へのコンプライアンスを簡素化します。
さらに、パスワードマネージャーを使用すると、[二要素認証](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)(2FA)を使用し、セキュリティ層をさらに追加します。ログイン認証情報を一元化して暗号化することで、医療組織は不正アクセスや認証情報スタッフィング攻撃のリスクを軽減できます。
### 医療データを保護するためのその他のベストプラクティス
医療データを保護するには、堅牢なセキュリティ対策、従業員トレーニング、規制遵守を含む包括的なアプローチが必要です。組織全体でパスワードマネージャーを導入することに加え、主なベストプラクティスには次のものがあります。
- **データ暗号化の実装**:転送中および保存時の機密データを保護し、不正アクセスを防ぎます。
- **ウイルス対策ソフトウェアの使用**:医療システムを侵害する可能性のあるマルウェアを検出し、防止します。
- **従業員トレーニングの提供**:スタッフにセキュリティのベストプラクティスを教育し、潜在的な脅威への意識を高めます。
- **定期的なセキュリティ監査の実施**:リスク評価を実施して脆弱性を特定し、対処します。
- **規制遵守の確保**:HIPAAやHealth Information Trust Alliance(HITRUST)などの規制に準拠し、データ保護基準を維持します。
これらのベストプラクティスに従うことで、医療組織は機密性の高い患者データを効果的に保護し、コンプライアンスを維持し、患者からの信頼を守ることができます。
## Bitwardenが医療組織に信頼されるサイバーセキュリティソリューションである理由
Bitwardenは、あらゆるデバイスで一意のパスワードを生成、保存し、安全に共有するプロセスを簡素化する、オープンソースのエンタープライズグレードのパスワードマネージャーです。パスワードセキュリティを一元管理する必要がある大規模な医療機関向けに、Bitwardenは柔軟な[シングルサインオン(SSO)](https://bitwarden.com/ja-jp/blog/enterprise-passwordless-sso-brings-better-productivity-and-user-sign-in/)連携オプション、LDAPディレクトリサービスコネクター、APIアクセス、カスタム管理役割、詳細なイベントログと監査ログによるアクティビティ監視などの高度な機能をサポートしています。
HIPAA規制では、個人健康情報(PHI)の保存に使用されるシステムは、データが暗号化されている場合でもHIPAAコンプライアンスに準拠する必要があると定めています。そのためBitwardenは、HIPAAコンプライアンスの達成に取り組んでおり、[サードパーティー監査人による認証を受けています](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)。これにより、HIPAA規制の対象となる医療組織に対し、信頼できるビジネスアソシエイトとしてサービスを提供します。
### Bitwardenを始める
Bitwardenのビジネス機能と性能を確認するには、[今すぐ無料トライアルを開始してください](https://bitwarden.com/ja-jp/go/start-enterprise-trial/)。
## こちらもおすすめ:
[HIPAA準拠のパスワードマネージャーを使用すべき理由](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)
[HIPAAのパスワード要件を解説](https://bitwarden.com/ja-jp/blog/hipaa-password-requirements/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/workforce-iam-strengthening-identity-and-access/
---
# ワークフォースIAM:内部ユーザーのIDとアクセスを強化
ワークフォースID・アクセス管理は、組織がさまざまなプラットフォーム全体でアクセスを保護、ガバナンス、一貫して管理するために必要な仕組みを提供します。
---
現代の職場は、増え続けるさまざまなSaaSプラットフォーム、内部ツール、クラウド環境に依存しています。新しいツールが追加されるたびに内部ユーザーができることは広がりますが、同時にITチームにとって新たなIDとアクセスの課題も生じます。ワークフォースID・アクセス管理(ワークフォースIAM)は、組織がこれらのさまざまなプラットフォーム全体でアクセスを保護、ガバナンス、一貫して管理するために必要な仕組みを提供します。従業員、請負業者、運用チームが重要なシステムにどのように認証するかに焦点を当てることで、組織は明確な所有権、予測可能なアクセス、より強固な監督体制を確立できます。
強力なワークフォースIAMの実践は、分散したチームを支え、IDに起因するリスクを減らし、内部ユーザーが不要な手間なく安全にサインインできるようにします。この基盤は、組織が拡大するにつれて重要になります。拡大するアプリケーション環境、自動化の進展、変化する役割構造はすべて、正確で適切に制御されたアクセスに依存しています。ワークフォースIAMはこれらの要素を統合し、チームが安心して作業できるようにすると同時に、管理者が可視性と制御を維持できるようにします。
この記事では、ワークフォースID・アクセス管理とは何か、なぜ現代の組織に不可欠になっているのか、そしてITリーダーがセキュリティと使いやすさの両方を向上させる実用的なツールでワークフォースIAMの制御を強化する方法について説明します。
## ワークフォースID・アクセス管理(ワークフォースIAM)とは?
ワークフォースID・アクセス管理は、内部ユーザーが日常的に利用するシステムにどのように認証するか、またそれらのアクセス権を時間の経過とともにどのようにガバナンスするかに焦点を当てます。IDライフサイクルの管理、認可ルールの定義、内部アプリケーションとインフラ全体で一貫したアクセスを維持するための構造化されたフレームワークを提供します。
ワークフォースIAMは各ユーザーを一元化されたIDソースに紐付け、そのIDが内部システムとどのようにやり取りするかを決定する認証および認可の制御を適用します。これらの制御により、チームは予測可能なアクセスパターンを維持し、セキュリティ要件を適用し、責任の変化に応じたスムーズなオンボーディング、役割変更、オフボーディングを支援できます。
ワークフォースIAMモデルは、一般的に次の主要コンポーネントを対象とします。
- 従業員、請負業者、サービスアカウントにわたる内部ユーザーID
- ユーザーがサインインし、IDを確認する方法を定義する認証制御
- アクセスを職務上の責任に合わせる認可構造
- 説明責任、監督、可視性を維持するガバナンスプロセス
効果的なワークフォースIAMは、ユーザーに安全で一貫したサインイン体験を提供しながら、管理者が分散環境全体のアクセスを管理するために必要な可視性と制御を提供します。また、ポリシーの適用から監査対応までを支える、内部セキュリティフレームワークの基準も作ります。
より広範な基盤の構築方法を検討している組織は、アクセスが現在どのように割り当てられ、レビューされ、ガバナンスされているかを確認することから始められます。Bitwardenの[IAM戦略の導入](https://bitwarden.com/ja-jp/resources/iam-strategy-guide/)に関するガイドは、有用な出発点になります。
## ワークフォースIAMが現代の組織にとって重要な理由
内部ユーザーは業務を行うために、幅広いアプリケーションやサービスに依存しています。こうした環境が拡大するにつれ、IDは、人々がリソースにアクセスする方法、権限が付与される方法、アクティビティが監視される方法を決定する接続レイヤーになります。ワークフォースID・アクセス管理は、ITチームが内部アクセスを理解し制御するための一貫した一元的な方法を提供することで、このレイヤーを強化します。
現代の組織にとって、この仕組みがますます重要になっている背景には、いくつかの傾向があります。
- **増え続ける内部アプリケーション:**SaaSツール、内部ダッシュボード、クラウドサービス、業務部門向けプラットフォームは増え続けています。新しいアプリケーションにはそれぞれ独自の認証要件があり、一元化されたアクセス判断とポリシー適用の必要性が高まります。
- **分散型およびハイブリッドチームの要件:**チームはオフィス拠点、自宅ネットワーク、共有デバイスをまたいで作業します。ワークフォースIAMにより、多様な環境で業務が行われる場合でも、認証とアクセスの実践を一貫して維持できます。
- **IDベースの脅威の拡大:**認証情報の悪用は、依然として内部システムへの一般的な侵入口です。強力なID制御は、認証を強化し、過剰または不要な権限を制限することで、不正アクセスの可能性を低減します。
- **コンプライアンスとガバナンスの圧力:**多くのフレームワークでは、誰がどのシステムに、なぜアクセスできるのかを明確に文書化することが求められます。一元化されたIDの実践により、こうした期待に沿っていることを示しやすくなります。
- **一元化されたアクセス一貫性の必要性:**統一されたアプローチがなければ、チームはアクセス付与を非公式なプロセスに頼ることになり、権限レベルの不整合、孤立したアカウント、管理されていないアクセス経路につながる可能性があります。ワークフォースIAMは、これらのプロセスを単一のガバナンスフレームワークの下に統合します。
- **自動化されたアクセスワークフローへの需要:**組織が拡大するにつれて、手動のオンボーディング、役割変更、オフボーディングは管理が難しくなります。自動化されたIDライフサイクルプロセスは、正確性を高め、管理作業を減らします。
これらの要因は、IDが内部セキュリティ戦略の要となっている理由を示しています。次に注力すべき領域を検討している組織は、一元化された認証情報制御と構造化されたワークフォースIAMの実践を導入することで、[セキュリティとアクセス管理を強化する](https://bitwarden.com/ja-jp/resources/credential-lifecycle-management/)方法を検討できます。
## ワークフォースIAMの主要コンポーネント
包括的なワークフォースID・アクセス管理プログラムは、内部ユーザーがどのように認証し、権限を受け取り、時間の経過とともにアクセスを維持するかをガバナンスする複数の主要機能を統合します。ワークフォースアプリケーション向けIAMは、次のコンポーネントで構成されます。
**1. IDプロバイダーとディレクトリサービス**
IDプロバイダーとディレクトリは、内部ユーザーIDを保存し管理します。この情報を一元化することで、アプリケーション全体で属性、グループメンバーシップ、役割データの一貫性が確保され、認証および認可の判断に信頼できる基盤が作られます。
**2. 認証制御(SSO、MFA、パスキー)**
認証は、ユーザーが自分のIDを確認する方法を決定します。シングルサインオン、多要素認証、パスキーはサインインのセキュリティを強化し、IDベースのリスクを低減します。これらの方法はパスワードへの依存を減らし、認証要件の標準化に役立ちます。
認証設計を強化する方法を検討している組織は、適切な[シングルサインオン戦略](https://bitwarden.com/ja-jp/resources/choose-the-right-sso-login-strategy/) それぞれの環境に合わせて。
**3. 認可とアクセスガバナンス**
認可は、権限を職務上の責任に合わせます。役割ベースまたは属性ベースのモデルにより、ユーザーは過剰な権限なしに必要なアクセス権を得られます。ガバナンスプロセスは、責任の変化に応じてチームがアクセス権を確認し、調整するのに役立ちます。
**4. プロビジョニングとライフサイクル管理**
自動化されたライフサイクルワークフローは、アクセス権の作成、変更、廃止の方法を導きます。この仕組みにより、オンボーディングが迅速化し、役割変更時も権限を正確に保ち、オフボーディング時にはアクセス権を確実に削除できます。
**5. 監視、監査、レポート作成**
認証イベントやアクセスパターンを可視化することで、コンプライアンスと内部監督を支援できます。レポートツールは、管理者が異常を特定し、ポリシー遵守を確認し、内部環境全体で説明責任を維持するのに役立ちます。
これらの要素を組み合わせることで、大規模な従業員IDを管理するための信頼性が高く追跡可能なシステムを構築できます。
## ワークフォースIAMのメリット
成熟したワークフォースIDおよびアクセス管理プログラムは、セキュリティ、運用、組織に関する多くのメリットをもたらします。これらのメリットは、内部IDの認証、ガバナンス、継続的なレビューの方法を改善することで、チーム全体に広がります。
セキュリティの強化。より強固なID制御により、不正アクセスの可能性を低減できます。権限を制限し、認証要件を強化することで、組織はIDベースの脅威への露出を減らし、認証情報が侵害された場合の潜在的な影響を抑えられます。
- **生産性の向上:** 一貫性があり、適切に構造化されたアクセスにより、ユーザーは必要なツールに遅滞なくアクセスできます。認証時の摩擦や反復的なログイン手順を減らすことで、内部チームは中核業務により多くの時間を使えます。
- **コンプライアンスの向上:**一貫したポリシーを適用し、監査証跡を保持し、誰が何にアクセスできたかを示すことで、アクセス制御を規制要件に合わせます。強力なID管理の実践は、明確なアクセス境界を前提とする[データ損失防止](https://bitwarden.com/ja-jp/resources/data-loss-prevention/)プログラムなど、より広範な保護策も支援します。
- **コスト削減:**一元化されたID管理の実践により、手動でのアクセス対応を減らし、認証や権限に関連するサポートチケットを減少させ、設定ミスや古くなったアクセス権に起因する高額な復旧作業を回避できます。
- **俊敏性の向上:** SaaSの導入が進み、クラウドインフラが進化する中で、ワークフォースIAMは、組織の成長に合わせて内部アクセスを拡張できるようにします。チームの拡大、再編、新しいツールの導入に合わせて、権限を迅速に調整できます。
- **より整理されたID環境:** 一元化された認証により、その場限りまたは管理されていない認証情報を制御された環境に移行し、認証情報の乱立を減らします。これにより、本来の目的を超えて残り続ける可能性のある孤立アカウントやシャドーアカウントの解消にも役立ちます。
- **アクセス可視性の向上:** 認証イベント、権限の割り当て、ポリシー遵守を明確に把握することで、セキュリティチームとITチームはパターンを特定し、ドリフトを検出し、より効果的に対応できます。
- **オンボーディングと引き継ぎの迅速化:** 標準化されたワークフローにより、新入社員は迅速にアクセス権を取得でき、役割が変わった際にはアクセス権の削除を確実に行えます。この一貫性により、セキュリティと業務継続性の両方が向上します。
ID管理におけるパスワード関連の要素を強化したい組織は、[エンタープライズ向けパスワード管理のベストプラクティス](https://bitwarden.com/ja-jp/resources/enterprise-password-management-best-practices-for-a-secure-organization/)を確認して、内部チーム全体のアクセス基盤を強化できます。
## ワークフォースIAMと顧客IAMの比較
IDプログラムは、多くの場合、内部ユーザーと外部ユーザーという2つの異なる対象を扱います。用語は似ていますが、ワークフォースIDと顧客IDの管理には根本的に異なる要件があります。これらの違いを理解することで、チームは適切なツールを選び、適切なワークフローを設計し、対象に合わないモデルを適用してしまうことを避けられます。この違いは、ワークフォースIAMと顧客IAMのソリューションを効果的に評価するうえでも重要です。
### ワークフォースIAM
ワークフォースIDおよびアクセス管理は、業務を行うために組織のシステムを利用する従業員、契約社員、社内の協力者に焦点を当てます。内部IDには、時間の経過とともにアクセス権が実際の職務責任に合うように、体系化された認証、きめ細かな権限、ガバナンスされたライフサイクルプロセスが必要です。ワークフォースIAMは、予測可能なオンボーディング、一貫した認証要件、共有システムや内部アプリケーション全体での制御された認可を重視します。
### 顧客IAM
顧客ID管理は、組織の製品やサービスを利用する外部ユーザーのニーズを支援します。これらのユーザーは、登録、ログイン、アカウント復旧の際に、スムーズで摩擦の少ない体験を期待します。顧客IAMは、エンドユーザーの利便性を重視して設計された拡張性、セルフサービス機能、柔軟な認証フローに焦点を当てます。ワークフォースIAMとは異なり、顧客IAMでは通常、きめ細かな役割ベースの権限や、内部業務プロセスに紐づく一元的なプロビジョニングは必要ありません。
### 主な違いとその重要性
どちらのモデルもIDを扱いますが、基盤となる要件には、運用面でいくつかの重要な違いがあります。
1. **ライフサイクルプロセス:**ワークフォースIAMは、採用、役割変更、オフボーディングと密接に連携している必要があります。顧客IAMは、内部承認を必要とせずにセルフサービスでの作成と復旧を支援します。
2. **認証体験:** ワークフォースIAMは、多要素認証やパスキーなど、より強力な認証要件を内部システムやアプリケーション全体に適用します。顧客IAMは、ログインや登録時の離脱を減らすため、シンプルさを優先します。
3. ** コンプライアンス義務:**ワークフォースIDは、社内のセキュリティ管理、監査要件、管理上の監督の対象となることがよくあります。顧客IAMは、プライバシー管理と大規模なID保護により重点を置きます。
4. **アクセスガバナンス:** ワークフォースIAMでは、職務に権限を合わせるため、役割ベースまたは属性ベースのアクセスモデルを使用します。顧客IAMでは通常、割り当てる権限が限られた単一のアカウント単位でアクセスを管理します。
これらの違いを認識することで、組織は適切なIDツールを適切な対象者に合わせ、顧客向けソリューションを社内ワークフローに誤って適用したり、その逆を行ったりすることを避けられます。
## 組織がワークフォースIAMで直面する課題
明確な目標と確立されたIDフレームワークがあっても、多くの組織はワークフォースID・アクセス管理プログラムを構築または成熟させる際に実務上の障害に直面します。これらの課題は、分断されたシステム、不均一なプロセス、可視性の欠如に起因することが多く、一貫したアクセスガバナンスを困難にします。
ワークフォースIAM環境でよくある課題には、次のようなものがあります。
- **分断されたIDシステム:** IDデータが複数のディレクトリや管理されていないユーザーストアに分散していると、権限に一貫性がなくなり、監査が難しくなります。明確さと制御を維持するには、システム間でIDを同期することが不可欠です。
- ** 多要素認証の導入のばらつき**:一部のアプリケーションでは多要素認証が自動的に適用される一方、手動設定に依存するものもあります。MFAの利用にギャップがあると、認証ポリシーが弱まり、社内ツール全体の保護に一貫性がなくなります。
- **手動または一貫性のないプロビジョニング**:オンボーディングやアクセス変更を非公式なプロセスに頼るチームでは、引き継ぎ時に遅延、エラー、アクセス削除の不備が発生します。こうした問題は運用効率を低下させ、回避可能なリスクを生みます。
- **シャドーITと管理されていないID**:正式なアクセス経路が遅い、または制約が多いと感じられる場合、ユーザーは承認されていないツールを利用しがちです。こうした管理されていないシステムには強力な認証が欠けていたり、重複アカウントが作成されたり、認証情報が安全でない方法で保存されたりする可能性があります。
- ** 認証情報の再利用と社内での拡散:** 社内アプリケーションごとに別々のログイン認証情報が必要になると、ユーザーはパスワードを使い回しやすくなります。こうした習慣は回避可能な露出を招き、ワークフォースIAMのガバナンスの取り組みを複雑にします。
- **監査の可視性の制限:** 集中管理されたログやアクティビティレポートがなければ、管理者は誰が、何に、いつ、どの条件でアクセスしたのかを確認するのに苦労します。この可視性の欠如は、監査およびコンプライアンスレポート作成も困難にします。
- **複雑なハイブリッドインフラストラクチャ:** クラウドサービス、レガシーシステム、オンプレミスアプリケーションが混在すると、整合させにくいID経路が生まれます。ワークフォースIAMプログラムは、ユーザーの負担を最小限に抑えながら、こうした多様な環境に適応する必要があります。
これらの課題は、ワークフォースIAMにおいて一貫性があり拡張可能なアクセス運用を実現するために、組織が集中型IDツールや認証情報管理プラットフォームを採用する動きが強まっている理由を示しています。[IAMのベストプラクティス](https://bitwarden.com/ja-jp/resources/identity-and-access-management-iam-best-practices/)を適用することで、これらの課題への対処にどう役立つかをご覧ください。
## BitwardenがワークフォースIAMプログラムを支援する方法
ワークフォースID・アクセス管理は、正確な認証、制御された権限、社内認証情報の安全な取り扱いに依存します。Bitwardenは、機密情報のための集中型保管庫、社内チーム向けの体系的なアクセス機能、認証情報管理をより広範なIDワークフローに合わせる連携を提供することで、これらのプログラムを強化します。これらの機能により、組織は分散環境全体で社内ユーザーが認証、共有、認証情報管理を行う方法を統一できます。
### SSOプロバイダーによる保管庫アクセス
Bitwardenは、SAMLまたはOpenID Connect(OIDC)を使用するIDプロバイダー経由のログインに対応しています。これにより、社内ユーザーは他の社内システムへのアクセスを管理するものと同じIDソースを使用して、Bitwarden保管庫に認証できます。このように認証を統合することで、一貫性が向上し、ユーザーアクセスが簡素化されるとともに、強力で集中管理されたID制御に根ざしたセキュリティモデルが強化されます。
### ワークフォース管理のための組織ポリシー
管理者は、社内ユーザーが保管庫を利用する方法を標準化するポリシーを実装できます。これらのポリシーは、多要素認証要件の適用、アイテムの共有方法の定義、認証情報の使用と組織のセキュリティ期待値との整合に役立ちます。組織全体に管理された基準を設定することで、社内アクセスガバナンスが強化され、予測可能な認証体験をサポートします。
### ワークフォース認証情報の安全な保存
Bitwardenは社内認証情報を暗号化された保管庫に集約し、拡散を抑えて非公式な保存方法に置き換えます。集中型ストレージにより、パスワード、パスキー、その他の機密情報がチーム全体で同じ暗号化およびアクセス基準に従うことが保証されます。この構造は、社内認証情報を確認および管理するための単一の場所を提供することで、管理上の可視性も向上させます。
### コレクションベースのアクセス制御
コレクションにより、組織は認証情報を部門、チーム、プロジェクト、または機能ごとにグループ化できます。管理者は、表示、編集、管理などのきめ細かな権限を各コレクションに割り当て、不要な情報を公開せずにユーザーの責任に合わせてアクセスを調整できます。このセグメンテーションは最小権限アクセスの実践を支え、社内チーム間の明確な境界を維持するのに役立ちます。
### 社内アクティビティの監査とレポート作成
監査ログとレポートツールにより、管理者は社内ユーザーが保管庫をどのように利用しているかを可視化できます。これらのインサイトには、認証情報の使用、共有行動、ポリシー遵守が含まれます。このアクティビティを監視することで、チームはパターンを特定し、セキュリティ期待値を強化し、監査およびコンプライアンス要件との整合を示せます。
### Bitwardenで社内IDライフサイクルを強化
強力なワークフォースID・アクセス管理プログラムには、一貫した認証、体系的な権限、社内認証情報の安全な取り扱いが欠かせません。Bitwardenは、集中型保管庫、IDプロバイダー連携、組織の成長に合わせて拡張できるガバナンスツールを提供することで、これらの要素を強化します。
SSOベースの認証、SCIMベースのプロビジョニング、コレクション、組織ポリシーにより、管理者はユーザーの役割の各段階にアクセスを合わせることができます。対応するIDプロバイダーとのSCIM連携によりディレクトリ同期が自動化され、オンボーディング、役割変更、引き継ぎが手動介入なしで一貫して処理されます。
レポートツールは、認証情報のアクティビティとポリシー遵守に関するインサイトを提供し、コンプライアンスと社内監督を支援します。これらの制御を組み合わせることで、チームが成長したり新しいアプリケーションを導入したりしても、組織は予測可能で監査可能なIDライフサイクルを維持できます。
[Bitwardenのビジネス向けおよびエンタープライズ向けオプションを見る](https://bitwarden.com/ja-jp/pricing/business/)ことで、成熟したワークフォースIAMプログラムを支援できます。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/world-password-day-2024/
---
# 世界パスワードデー調査 2024
## 概要
2024年春に実施されたBitwardenの世界パスワードデー調査では、米国、英国、オーストラリア、フランス、ドイツ、日本の2,400人を対象に、現在のユーザーのパスワード利用実態を詳しく把握しました。この調査では、家庭と職場におけるパスワードセキュリティ習慣を検証し、フィッシングやAIがオンラインセキュリティに与える影響についての認識を評価するとともに、新たな認証方法であるパスキーの導入に対するユーザーの意識を捉えています。
> [プレゼンテーションを表示](https://docs.google.com/presentation/d/1vBgysMX8WfpDjYXYh7TJ-pyW3NCmpwcu1SNT9OdCP_E/edit#slide=id.g1f7e17628c0_0_128)して、調査結果を包括的にご確認ください。

## 主なポイント
- 世界の回答者の25%が、家庭で11〜20以上のサイトやアプリでパスワードを使い回しており、36%がパスワードに個人情報を含めているため、パスワードの強度とセキュリティに懸念が生じています。
- 回答者の過半数が、パスワード管理に記憶(54%)や紙とペン(33%)を使い続けており、時代遅れで安全性に不安のある方法に依存していることが浮き彫りになっています。
- 回答者のほぼ3分の1(32%)が、AIで高度化したサイバー脅威への防御に備えができていない、または不安があると感じており、サイバーセキュリティへの備えにギャップがあることが明らかになっています。
- 37%が職場でのセキュリティ習慣にリスクがあると見ており、かなりの割合がパスワードを安全でない方法で保管している(35%)、または脆弱な認証情報を使用している(39%)ことから、組織のサイバーセキュリティ対策に改善の余地があることが示されています。
- 世界の回答者の45%がパスキーを導入している一方で、パスキーのプライバシーとセキュリティ上のメリットについては理解が不足しており、41%が「あまり詳しくない」または「まったく知らない」と回答しています。
## 家庭でのリスクの高いパスワード利用実態が明らかに
この調査によると、世界の回答者の4分の1(25%)が11〜20以上のアカウントでパスワードを使い回しており、3分の1超(36%)が、ソーシャルメディア(60%)のプラットフォームやオンラインフォーラム(30%)で公開されている個人情報を認証情報に使用していることを認めています。こうした実態は、推奨されるセキュリティ対策と実際のユーザー行動との間に大きな隔たりがあることを示しており、脆弱なパスワード習慣やパスワードの使い回しがサイバーセキュリティリスクとID盗難のリスクを大幅に高めることを浮き彫りにしています。

## サイバーセキュリティへの自信と行動の乖離
家庭や職場でより良いサイバーセキュリティ習慣を身につけるため、意識向上と教育を強化することが急務です。フィッシング攻撃を見分けられる自信があると回答したユーザーは60%、AIで高度化したサイバー攻撃を特定し軽減する準備ができていると感じているユーザーは68%に上る一方で、依然として多くの回答者がリスクの高いパスワード管理方法に頼っています。自宅でパスワードを管理する際、54%が記憶に頼り、33%が紙とペンを使用しています。回答者のほぼ半数(41%)は、公共ネットワーク上で個人データや仕事のデータに非常に頻繁、またはある程度頻繁にアクセスしていると明かしており、脆弱性を高めています。
こうした行動には明確な結果が伴っており、世界のユーザーの約5人に1人(19%)がセキュリティ侵害を経験したことがあると認め、23%が過去にパスワードを盗まれた、または侵害されたことがあると回答しています。これは、ユーザーのセキュリティ態勢と実際の行動との間にある認知的不協和を浮き彫りにしています。

## 個人の脆弱なパスワード習慣が職場のセキュリティを損なう
調査結果から、職場での個人のパスワード習慣は自宅での習慣を反映していることがわかります。回答者の大多数は、職場のアカウントについても記憶(53%)や紙とペン(34%)に頼っていると認めています。ほぼ半数(48%)が、職場のプラットフォームやアカウント間でパスワードをある程度頻繁、または非常に頻繁に使い回していると明かしています。
さらに、回答者の48%は、一般的な脅威からログイン認証情報を守ることに重点を置いた定期的なセキュリティ研修を受けていると回答しており、それらの脅威に対抗する自信がある(43%)、またはある程度自信がある(50%)と述べています。しかし、その行動は別の実態を示しており、3分の1以上(37%)が職場でのセキュリティ習慣をある程度、または非常にリスクが高いと分類しています。職場でのセキュリティ習慣をリスクが高いと分類する回答者の割合は、世界平均が米国の割合(23%)を上回っているものの、米国のユーザーも、脆弱なパスワードや個人情報に基づくパスワードの使用(44%)、仕事用パスワードの安全でない保管(45%)、2FAの不使用(23%)、安全でない方法でのパスワード共有(32%)を続けています。

## より強固なサイバーセキュリティ習慣が広がる
パスワードセキュリティに課題がある一方で、調査では、ユーザーがより責任あるサイバーセキュリティ行動を取り入れつつあるという前向きな傾向も明らかになっています。自宅でパスワードマネージャーを導入した回答者のうち、世界全体では51%(米国では56%)が職場でもセキュリティ意識が高まったと回答し、45%がパスワードの使い回し頻度が減ったと述べています。この効果は個人利用にとどまらず、28%が職場内でパスワード管理ソフトウェアのメリットを共有しています。職場でパスワードマネージャーを使用することの好影響は回答者の私生活にも表れており、52%が自宅でのセキュリティ意識の向上を認め、パスワードの使い回し頻度も減少しています(41%)。
二要素認証(2FA)の導入は増加しており、世界の回答者の40%がほとんどの個人アカウントで、同程度の割合(41%)がほとんどの職場アカウントで使用しています。二次的なセキュリティ層としての重要性への認識も高まっており、全回答者の57%が、フィッシング攻撃の増加を受けてセキュリティ態勢を強化するために2FAを使用しています。従業員の認証情報を狙うサイバー攻撃の頻度が高まっていることも見過ごされてはいません。回答者の65%が、セキュリティ態勢を強化するために何らかの改善を行った、または保護策を強化したと回答しており、個人と業務の両面でより強固なサイバーセキュリティ実践に取り組む姿勢を示しています。

## パスキー導入の進展
世界の調査回答者の45%がパスキーを導入しており、パスワードレス認証への移行が引き続き進んでいることを示しています。しかし、回答者の40%以上は依然としてそのセキュリティ上の利点を十分に理解しておらず、従来のパスワードに対するパスキーのセキュリティ面でのメリットについて、さらなる教育が必要であることを示しています。導入が進む一方で、プライバシーとセキュリティに関する懸念は残っています。ユーザーは、データの悪用(31%)、監視に関する不透明さ(31%)、不正アクセス(31%)、安全な保管への不安(29%)について懸念を示しています。これらの課題に対処し、ユーザーの信頼を高め、パスキーのより広範な受け入れを促進するには、透明性の高いコミュニケーションと強力なセキュリティ保証が不可欠です。
組織がパスキーを導入した場合、回答者の62%は自社のセキュリティレジリエンスへの信頼が高まると感じており、66%は職場でパスキーが導入されれば個人でもパスキーを使用する意向が高まると回答しています。回答者の51%はパスキーとパスワードが共存すると予想し、17%はパスキーによってパスワードが不要になると見込んでいます。パスキーの将来について個人がどのような見方をしているかにかかわらず、過半数(56%)は、業界がパスキー技術のメリットについて一般の人々を教育する取り組みを強化する必要があると感じています。

## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/
---
# 2022年 世界パスワードの日 グローバル調査 完全レポート
## はじめに
今回で、Bitwardenの年次[世界パスワードの日調査](https://bitwarden.com/ja-jp/blog/world-password-day-survey-2022/)は2年目を迎えます。Propeller Insightsが独自に実施したこの調査では、世界のインターネットユーザー2,000人を対象に、自身のパスワードセキュリティをどのように捉え、管理しているかを尋ねました。
以下の統計と地域別内訳は、データ漏えい、個人および職場でのパスワード習慣、リモートワークとオフィス復帰への期待に対する意識を示しています。最初のセクションでは全体像に焦点を当て、世界的に特に注目すべきテーマと統計を取り上げています。
本調査では米国、ドイツ、英国、オーストラリア、日本の回答者を対象としましたが、今回のレポートでは世界全体の概要を示し、米国、英国、日本の調査結果に焦点を当てています。
> 最新データについては、[世界パスワードの日](https://bitwarden.com/ja-jp/resources/world-password-day/)のリソースページをご覧ください。
**目次**
[データ漏えい](https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/#data-breaches/)
[パスワード習慣](https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/#password-habits/)
[職場でのパスワード運用](https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/#workplace-password-practices/)
[個人の好み](https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/#personal-preferences/)
[オフィス復帰とリモートワーク](https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/#return-to-the-office-and-remote-work/)
[ダウンロード](https://bitwarden.com/ja-jp/resources/world-password-day/):完全版スライド資料
### 全体像のテーマ
- [セキュリティのベストプラクティス](https://bitwarden.com/ja-jp/resources/five-best-practices-for-password-management-white-paper/)は浸透しつつあります。人々は使いやすさ、価格、OSの柔軟性よりもセキュリティを優先しています。パスワードマネージャーの利用は増えていますが、言葉より行動が重要であり、まだ取り組むべき課題があります。
- 依然として多くの人がパスワードを記憶に頼り、使い回し、頻繁にリセットする必要に迫られています。
- 雇用主も、パスワードセキュリティのベストプラクティスの導入にもっと積極的になるべきです。人々がパスワードの重要性を受け入れる一方で、最新の地政学的状況、データ脅威、記録された漏えい事例があるにもかかわらず、雇用主は依然としてパスワードマネージャーの使用義務化に消極的です。
- 記憶は頼りにならないことで知られており、それが人々にパスワードマネージャーの利用を促す要因となっています。
### 全体像の統計
- 各地域でデータ漏えいを経験したと回答した人の割合:
- 米国 - 31%
- 英国 - 35%
- オーストラリア - 23%
- ドイツ - 19%
- 日本 - 10%
- 人々はニュースを重く受け止めています。世界全体では、回答者の35%が昨年よりも今年のサイバー攻撃を懸念しています。
- 信頼に関する不安:世界全体では、回答者の28%がデータ漏えいの影響を最も心配している相手として配偶者を挙げ、[次いで親](https://bitwarden.com/ja-jp/blog/bringing-bitwarden-home-to-mom/)が22%でした。
- 世界全体の回答者のほぼ全員(90%)が、パスワードセキュリティのベストプラクティスに「ある程度」または「非常に」精通しています。しかし、精通していることは実践していることを意味するのでしょうか。必ずしもそうではありません。
- 世界全体の回答者のうち多数(32%)が、5〜10個のサイトでパスワードを使い回しています。
- 回答者のほぼ4分の1(21%)が、毎日または週に複数回パスワードをリセットしています。
- 世界全体の回答者の半数超(55%)が、パスワード管理を自分の記憶に頼っています。
- 世界全体の回答者の3分の2超(68%)は、パスワードは覚えやすさより安全性の方が重要だと考えています。それにもかかわらず、半数超が依然としてパスワード管理を記憶に頼っています。
- 人々は安全であるべきだと分かっていながら、なお記憶に頼ろうとしています。しかし、それを支援するツールは無料で簡単に利用できます。
- 記憶は頼りにならないことで知られています。世界全体でパスワードマネージャーを使用している回答者の3分の1のうち、過半数(51%)はパスワードを「忘れ続けた」ことをきっかけに使い始めました。
- 2FAは世界に広がっており、これはすべての人にとって朗報です。世界全体の回答者の過半数(83%)が、2FAに「ある程度」または「非常に」精通しています。
- 記録されたデータ漏えいや[サイバー攻撃の継続的なリスク](https://bitwarden.com/ja-jp/blog/how-a-password-manager-fits-into-your-security-response-playbook/)があるにもかかわらず、職場でのパスワードマネージャーの利用はまだ本格的に広がっていません。職場でパスワードマネージャーの使用を義務付けられている回答者は、わずか4分の1(25%)です。
- 積極的な対応をお願いします:世界全体の回答者の過半数(64%)は、職場が[認証情報を保護するために従業員にパスワードマネージャーを提供すべき](https://bitwarden.com/ja-jp/blog/how-to-motivate-employees-to-use-strong-passwords/)だと考えています。
- 世界全体では、従業員の多く(68%)がオフィス復帰を見込んでおり、回答者の大多数(83%)は、雇用主がリモートワーク専用のセキュリティツールとトレーニングを提供すべきだと考えています。
- 英国の回答者の相当数(59%)がパスワード管理を「記憶」に頼っていることは、毎日または週に複数回パスワードをリセットする必要がある35%の背景にもなっている可能性があります。
- 英国の回答者の35%という目立つ割合が、毎日または週に複数回パスワードをリセットしています。
- 日本の回答者で、毎日または週に複数回パスワードをリセットする必要がある人はわずか10%です。
- 日本の回答者の半数強(52%)は仕事用アカウントで2FAを使用している一方、個人用アカウントでは72%が使用しています。他の国では、仕事用アカウントで2FAを使用する回答者の割合がより高くなっています。
- 日本の回答者でパスワードマネージャーを使用している人は4分の1未満(22%)で、他の地域より低くなっています。


## データ漏洩
データ漏洩は、現実に存在し続ける脅威です。非営利団体 [Identity Theft Research Center](https://www.idtheftcenter.org/wp-content/uploads/2022/04/20220413_One-Pager_Q1-2022-Data-Breach-Analysis.pdf) によると、今年第1四半期に報告されたデータ漏洩は14%増加しました(2021年第1四半期の353件から404件に増加)。そのほぼすべて(92%)は、システムや人的ミスではなくサイバー攻撃によるものでした。フィッシングとランサムウェア攻撃は、依然としてデータ漏洩の原因の第1位と第2位です。
当然ながら、このような状況は以下の調査結果にも反映されています。
### データ漏洩に関する世界的な傾向
- 漏洩は現実に起きており、影響を受けるのは[大企業](https://bitwarden.com/ja-jp/blog/what-the-worlds-largest-credit-card-companies-say-about-security/)だけではなく、消費者にも及びます。
- 回答者が最も懸念しているのは、配偶者がデータ漏洩の影響を受けることです。
### データ漏洩に関する世界の統計
- 世界の回答者のほぼ4分の1(23%)が、データ漏洩の影響を受けたことがあります。
- 英国の回答者の3分の1超(35%)が、データ漏洩の影響を受けたことがあります。
- 日本の回答者で、データ漏洩の影響を受けたことがあると考えているのはわずか10%ですが、16%は「確信がない」または「分からない」と回答しています。
- 世界全体では、回答者の35%が昨年よりも[サイバー攻撃を懸念している](https://bitwarden.com/ja-jp/blog/the-state-of-password-security/)と回答しています。
- 英国では、34%が昨年よりもサイバー攻撃を懸念しています。
- 日本では、34%が昨年よりもサイバー攻撃を懸念しています。
- 世界全体では、回答者の28%が配偶者がデータ漏洩の影響を受けることを最も懸念しており、次いで親が22%でした。
- 英国では、回答者は親(30%)と配偶者(29%)がデータ漏洩の影響を受けることをほぼ同程度に懸念しています。
- 日本では、回答者の30%が配偶者がデータ漏洩の影響を受けることを最も懸念しています。
### 米国におけるデータ漏洩の統計
- 米国の回答者のほぼ3分の1(31%)が昨年データ漏洩を経験しており、この数値は昨年の調査結果と同程度です。
- 半数超(53%)は、漏洩を受けた組織から通知を受けました。
- 3分の1超(36%)が、昨年よりもサイバー攻撃を懸念しています。
- ほぼ3分の1(31%)が配偶者がデータ漏洩の影響を受けることを最も懸念しており、次いで親(20%)、子ども(18%)でした。
- これは解決可能な問題です。[Bitwardenの2人用組織](https://bitwarden.com/ja-jp/help/getting-started-organizations/) は無料で利用でき、配偶者、パートナー、信頼できる大切な人と無制限の数のパスワードを無料で共有できます。

## パスワードの習慣
このセクションでは、回答者の私生活におけるパスワードに対する意識と行動の核心に迫ります。調査結果は、励みになる一方で一貫性に欠ける面もあります。回答者はセキュリティを重視し、2要素認証をよく理解して利用しており、一般的に適切な長さのパスワードを使用しています。それにもかかわらず、こうした前向きな行動を妨げかねない習慣も続けています。
### パスワードの習慣に関する世界的な傾向
- 2要素認証は世界中に広がっています。
- 記憶は当てにならないため、人々はパスワードマネージャーを使うようになっています。そのことは、世界の回答者のほぼ4分の1が毎日または1日に複数回パスワードをリセットしていることにも表れています。
- 人々はセキュリティのベストプラクティスの概念を理解していますが、まだ改善の余地があります。
- パスワードに関して、ユーザーは覚えやすさよりも安全性のほうが重要だと考えています。
- 回答者の大多数は10~25のサイトでパスワードを管理しており、そのことが、大多数が少なくとも5~10のサイトでパスワードを使い回している理由の説明になるかもしれません。

### パスワードの習慣に関する世界の統計
- 世界の回答者の半数超(60%)が、9~15文字のパスワードを使用しています。
- 世界の回答者のほぼ全員(90%)が、パスワードセキュリティのベストプラクティスに「ある程度」または「非常に」詳しいと回答しています。
- 世界の回答者の大多数(83%)が、2FAに「ある程度」または「非常に」詳しいと回答しています。
- 世界の回答者のほぼ4分の3(73%)が[仕事で2FA](https://bitwarden.com/ja-jp/blog/top-10-burning-questions-on-2fa/)を使用しており、4分の3超(78%)が個人アカウントで使用しています。
- 回答者の3分の2超(68%)は、パスワードは覚えやすいことよりも安全であることのほうが重要だと考えています。
- 世界の回答者の多数派である41%が、10~25のサイトでパスワードを管理しています。
- 世界の回答者の多数派(32%)が、5~10のサイトでパスワードを使い回しています。
- 世界の回答者の半数超(55%)が、パスワード管理を自分の記憶に頼っています。
- 回答者の半数超(53%)は、私生活で自分のパスワードを誰とも共有していません。
- 回答者の3分の1超(34%)が、パスワードマネージャーを使用していると回答しています。
- やがて記憶には限界が来ます。パスワードマネージャーを使用している世界の回答者の3分の1のうち、大多数(51%)は、パスワードを「忘れ続けていた」ことをきっかけに使い始めました。
- 回答者のほぼ4分の1(21%)が、毎日または週に複数回パスワードをリセットしています。

### 米国におけるパスワードの習慣の主な傾向
- 2FAは、家庭でも職場でも、消費者の間で主流になっています。
- パスワードに関して、ユーザーは覚えやすさよりも安全性のほうが重要だと考えています。
- 回答者の大多数は10~25のサイトでパスワードを管理しており、そのことが、大多数が少なくとも5~10のサイトでパスワードを使い回している理由の説明になるかもしれません。
### 米国のパスワード習慣に関する統計
- 米国の回答者の半数以上(60%)は、[9〜15文字のパスワードを使用しています](https://bitwarden.com/ja-jp/blog/is-the-longest-password-always-the-best/)。4分の1以上(26%)の平均は6〜8文字で、理想的な長さが少なくとも14文字であるにもかかわらず、この短さにとどまっています。
- 米国の回答者の半数以上(60%)は、パスワードセキュリティのベストプラクティスに「非常に詳しい」と回答しています。
- 米国の回答者の56%は2FAに「非常に詳しい」一方、44%は「ある程度詳しい」にとどまるか、まったく聞いたことがありませんでした。
- 米国の回答者の実に79%が職場のアカウントで2FAを使用しており、77%が個人アカウントで使用しています。
- 米国の回答者の多数(67%)は、パスワードは覚えやすさよりも安全性のほうが重要だと考えています。
- 米国の回答者の半数弱(41%)は、10〜25サイトにわたってパスワードを管理しています。
- 米国の回答者の3分の1(33%)は、5〜10サイトでパスワードを使い回しています。
- 米国の回答者では、月に1回パスワードをリセットする人(37%)と、パスワードを「めったに」リセットしない人(30%)がほぼ二分されています。
- 米国の回答者の約半数(49%)は、記憶に頼ってパスワードを管理しています。
- 米国の回答者の半数弱(44%)は、現在パスワードマネージャーを使用しています。
- 米国の回答者の半数近く(45%)は、[家族や友人とパスワードを共有することがありません](https://bitwarden.com/ja-jp/blog/stay-secure-by-avoiding-7-common-password-sharing-mistakes/)。また、半数以上(57%)は職場の同僚とも共有していません。これは、パスワード管理で最も一般的な方法(記憶、コンピューター上の文書)が、効果的な共有にあまり向いていないためかもしれません。


### 英国のパスワード習慣における主な傾向
- 英国では、パスワードセキュリティの概念が深く浸透しています。
- 2FAは職場でも家庭でも一般化しています。
- 回答者の多数は10〜25サイトにわたってパスワードを管理しており、これが少なくとも5〜10サイトでパスワードを使い回す人が多数を占める理由の一端かもしれません。
- 英国の回答者のうち、パスワード管理を「記憶」に頼る人がかなり多いことも、毎日または週に複数回パスワードをリセットする必要がある人が35%に上る理由かもしれません。
### 英国のパスワード習慣に関する統計
- 英国の回答者の約4分の3(70%)は、9〜15文字のパスワードを使用しています。
- 英国の回答者のほぼ全員(99%)が、パスワードセキュリティのベストプラクティスに「ある程度」または「非常に」詳しいと回答しています。
- 英国の回答者のほぼ全員(92%)が、2FAに「ある程度」または「非常に」詳しいと回答しています。
- 英国の回答者の大半(82%)は仕事で2FAを使用しており、81%は個人アカウントで使用しています。
- 英国の回答者で最も多い層(45%)は、10〜25サイトにわたってパスワードを管理しています。
- 英国の回答者で最も多い層(36%)は、5〜10サイトでパスワードを使い回しています。
- 英国の回答者の35%という注目すべき割合が、毎日または週に複数回パスワードをリセットしています。
- 英国の回答者の59%は、記憶に頼ってパスワードを管理しています。
- 英国の回答者の半数弱(43%)は、私生活で誰ともパスワードを共有しないと回答しています。
- 英国の回答者の3分の1超(37%)は、現在パスワードマネージャーを使用しています。

### 日本のパスワード習慣における主な傾向
- 2FAは日本でまだ[成長の余地があります](https://bitwarden.com/ja-jp/blog/global-language-platform-strengthens-password-sharing-and-management/)。
- 回答者はパスワード管理で記憶に頼る割合が低く、パスワードのリセットも少なく抑えています。これが、毎日または週に複数回パスワードをリセットする必要がある人が10%にとどまる理由かもしれません。
### 日本のパスワード習慣に関する統計
- 日本の回答者の半数強(52%)は、9〜15文字のパスワードを使用しています。
- 日本の回答者の4分の3近く(74%)は、パスワードセキュリティのベストプラクティスに「ある程度」または「非常に」詳しいと回答しています。
- 日本の回答者の半数超(60%)は、2FAに「ある程度」または「非常に」詳しいと回答しています。
- 日本の回答者の半数強(52%)は仕事用アカウントで2FAを使用していますが、個人アカウントでは72%が使用しています。
- 日本の回答者で最も多い層(44%)は、10以下のアカウントにわたってパスワードを管理しています。
- 日本の回答者で最も多い層(36%)は、1〜5サイトでパスワードを使い回しています。
- 日本の回答者のうち、毎日または週に複数回パスワードをリセットする必要がある人はわずか10%です。
- 日本の回答者の半数未満(43%)は、記憶に頼ってパスワードを管理しています。
- 日本の回答者の3分の2(66%)は、私生活で誰ともパスワードを共有しないと回答しています。
- 日本の回答者の4分の1未満(22%)は、パスワードマネージャーを使用しています。
## 職場でのパスワード運用
職場で[パスワードマネージャーの利用を義務付けている雇用主](https://bitwarden.com/ja-jp/blog/why-companies-are-looking-beyond-browser-based-password-managers/)の割合は、客観的に見て小さいものです。効果が実証され、低コストであるにもかかわらず、パスワードマネージャーは意外にもまだ職場の定番になっていません。雇用主は、従業員が保護を望んでいるという事実に注意を払うべきです。サイバーセキュリティの観点から、状況が大きく改善する可能性は低いため、今こそこうした変更を行うべき時です。
### 職場でのパスワード運用に関するグローバルな傾向
- データ侵害が記録され、[サイバー攻撃のリスクが継続している](https://bitwarden.com/ja-jp/blog/paving-a-path-to-stronger-cybersecurity-at-work/)にもかかわらず、職場でのパスワードマネージャーはまだ本格的に普及していません。
### 職場でのパスワード運用に関するグローバル統計
- 回答者の4分の1(25%)は、職場でパスワードマネージャーの使用を義務付けられています。
- 回答者の過半数(64%)は、認証情報を保護するために、職場が従業員にパスワードマネージャーを提供すべきだと考えています。

### 米国における職場のパスワード利用状況の主な傾向
- 有効性が実証されているにもかかわらず、パスワードマネージャーは職場で一般的な必需品にはなっていません。
- 従業員は、雇用主にパスワードマネージャーソフトウェアを用意してほしいと考えています。
### 米国における職場のパスワード利用状況に関する統計
- 職場でパスワードマネージャーの使用を義務付けられている回答者は、わずか32%です。
- パスワードマネージャーを必須としていない組織で働く従業員のうち、41%は雇用主にパスワードマネージャーソフトウェアを提供してほしいと考えています。
- 全体では、回答者の68%が、雇用主は従業員にパスワードマネージャーを提供すべきだと考えています。
### 英国における職場のパスワード利用状況の主な傾向
- 職場でパスワードマネージャーの使用を義務付けられているのは3分の1にすぎませんが、多くの人は、職場がパスワード管理ツールの提供に積極的な役割を果たすべきだと考えています。
### 英国における職場のパスワード利用状況に関する統計
- 3分の1超(34%)が、職場でパスワードマネージャーの使用を義務付けられています。
- 約4分の3(69%)が、認証情報を保護するために、職場が従業員にパスワードマネージャーを提供すべきだと考えています。
### 日本における職場のパスワード利用状況の主な傾向
- パスワードマネージャーの使用を義務付けられている日本の回答者の割合は低いものの、多くの人は、職場がパスワード管理ツールの提供に積極的な役割を果たすべきだと考えています。
### 日本における職場のパスワード利用状況に関する統計
- 職場でパスワードマネージャーの使用を義務付けられている日本の回答者は、わずか14%です。
- 回答者の半数超(56%)は、認証情報を保護するために、職場が従業員にパスワードマネージャーを提供すべきだと考えています。

## 個人的な希望
端的に言えば、回答者は身近な人たち、つまり[配偶者や親](https://bitwarden.com/ja-jp/blog/how-to-protect-your-family-with-bitwarden-password-manager/)に、パスワードマネージャーを使い始めてほしいと考えています。
### 米国における個人的な希望の傾向
配偶者への願いごとリストに「パスワードマネージャーを使う」を加えましょう。
- 米国の回答者の3分の1超(36%)が、配偶者にパスワードマネージャーを使い始めてほしいと考えており、次いで親(18%が選択)となっています。
### 世界における個人的な希望の傾向
「パスワードマネージャーを使ってほしい」願いごとリストの上位は、配偶者と親です。
- 世界全体では、回答者の33%が、最もパスワードマネージャーを使い始めてほしい相手として配偶者を挙げています。
- 英国では、回答者の38%が、最もパスワードマネージャーを使い始めてほしい相手として配偶者を挙げています。
- 日本では、28%が最もパスワードマネージャーを使い始めてほしい相手として配偶者を挙げており、親が22%で僅差で続いています。

## オフィス復帰とリモートワーク
オフィス復帰、ハイブリッド勤務、リモートワーク継続のどれがよいかについては多くの議論がありますが、調査結果は明確です。多くの人がオフィスに戻ることを見込んでいます。一方で、リモート勤務者は、データを保護するために必要なツールと教育が提供されることを期待しています。
### 米国におけるオフィス復帰とリモートワークの傾向
ほとんどの従業員は出社再開を見込んでおり、リモート勤務者はより手厚い保護を期待しています。
- 従業員の約3分の2(72%)は、フルタイムでオフィスに戻ることを見込んでいます。
- 米国の回答者の大多数(85%)は、[雇用主がセキュリティツールを提供すべき](https://bitwarden.com/ja-jp/blog/build-an-online-security-culture-by-adopting-a-health-security-routine/)であり、リモートワークに特化したトレーニングも提供すべきだと考えています。
### 世界におけるオフィス復帰とリモートワークの傾向
世界全体では、ほとんどの従業員が出社再開を見込んでおり、リモート勤務者はより手厚い保護を期待しています。
- 世界全体では、回答者の3分の2超(68%)が、フルタイムでオフィスに戻ることを見込んでいます。
- 英国では、回答者の60%がフルタイムでオフィスに戻ることを見込んでいます。
- 日本では、64%がフルタイムでオフィスに戻ることを見込んでいます。
- 世界全体の回答者の大多数(83%)は、[雇用主がセキュリティツールを提供すべき](https://bitwarden.com/ja-jp/blog/the-benefits-of-password-managers-for-finance-companies/)であり、リモートワークに特化したトレーニングも提供すべきだと考えています。
- 英国の回答者の大多数(84%)は、雇用主がリモートワークに特化したセキュリティツールとトレーニングを提供すべきだと考えています。
- 日本の回答者の約4分の3(73%)は、雇用主がリモートワークに特化したセキュリティツールとトレーニングを提供すべきだと考えています。


## 自分自身と会社を保護しましょう
ご自身の[基本無料アカウントまたはプレミアムアカウント](https://bitwarden.com/ja-jp/pricing/)で始めるか、[ビジネス組織](https://bitwarden.com/ja-jp/pricing/business/)を使って同僚も利用できるようにしましょう。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/world-password-day-newsletter-may-2022/
---
# 2022年5月のスポットライト:世界パスワードの日
今日は世界パスワードの日です!これを記念して、Bitwardenはパスワード管理の現状に関するインサイトをお届けする「2022年グローバル調査」を公開しました。調査結果の詳細は以下をご覧ください。
---
## 注目記事

Bitwardenは[先日](https://bitwarden.com/ja-jp/blog/whats-in-a-user-name/)、コミュニティから要望の多かった最新の保管庫機能である**ユーザー名ジェネレーター**を発表しました。パスワードと同じように、ユーザー名もデジタルライフを保護するうえで重要な役割を果たします。Bitwardenのユーザー名ジェネレーターを使えば、すべてのアカウントに安全なユーザー名を作成し、それを保管庫に安全に保存できます。詳しくはBitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/whats-in-a-user-name/)をご覧ください。

世界最大級のオンライン英会話サービスであるDMM英会話は先日、[導入事例を公開しました](https://bitwarden.com/ja-jp/blog/global-language-platform-strengthens-password-sharing-and-management/)。分散型企業において、同社のチームがBitwardenを使ってパスワードを管理し、安全に保護している方法が紹介されています。グローバルな語学プラットフォームがパスワード共有と管理をどのように強化しているかについては、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/global-language-platform-strengthens-password-sharing-and-management/)をご覧ください。
## この更新情報を気に入っていただけましたか?今すぐご登録ください。
*最新の製品アップデート、厳選記事、コミュニティのハイライトなどをお届けします。*
[Contact form]
## その他のトピック

[今年の調査結果](https://bitwarden.com/ja-jp/blog/world-password-day-survey-2022/)では、世界パスワードの日グローバル調査の回答者のほぼ全員(90%)が、パスワードセキュリティのベストプラクティスについて「ある程度」または「非常に」よく知っていると回答しました。しかし、知っていることは実践していることを意味するのでしょうか?必ずしもそうではありません。回答者の84%が複数のサイトでパスワードを使い回していることを認め、55%がパスワード管理を記憶に頼っていると回答しています。結果の詳細はBitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/world-password-day-survey-2022/)。

パスワード管理の基本からさらに一歩進みたい方は、[いくつかの追加手順](https://bitwarden.com/ja-jp/blog/3-tips-for-extra-security-with-your-bitwarden-account/)を実践することで、アカウントのセキュリティをさらに強化できます。たとえば、一意のメールアドレスを使用して主要なログイン認証情報を強化する方法があります。詳しくはBitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/3-tips-for-extra-security-with-your-bitwarden-account/)をご覧ください。

Bitwardenのセルフホスティングにご興味がありますか?[今すぐ始める](https://bitwarden.com/ja-jp/blog/digitalocean-marketplace/)には、DigitalOcean MarketplaceからBitwardenの1クリックDropletをインストールするだけ。すばやく簡単に始められ、大切なことにすぐ戻れます。さらに、新規DigitalOceanユーザーは**100ドル分の無料クレジット**を即時に受け取れます(Bitwardenの[パートナーリンク](https://marketplace.digitalocean.com/apps/bitwarden?refcode=512986b01931)を使用)。詳しくは[ブログ](https://bitwarden.com/ja-jp/blog/digitalocean-marketplace/)をご覧ください。

今日、多くの従業員は、利用するサービスのパスワード作成などの作業を自分で行っています。その結果、Webブラウザでパスワードを保存・管理するなど、必ずしも最適とはいえない選択に頼りがちです。しかし、そうした情報をすべて保存する場所として、ブラウザは本当に適切なのでしょうか?多くの業界専門家は[これを推奨していません](https://bitwarden.com/ja-jp/blog/why-companies-are-looking-beyond-browser-based-password-managers/)。企業がブラウザベースのパスワードマネージャーの先へ進んでいる理由について、Bitwardenの[ブログ](https://bitwarden.com/ja-jp/blog/why-companies-are-looking-beyond-browser-based-password-managers/)で詳しくご覧ください。
## コミュニティ・スポットライト

BitwardenコミュニティメンバーのPatrick Laukeさんが、Bitwardenコードにアクセシビリティ関連の[貢献](https://community.bitwarden.com/c/github-contributions/7)をしてくださったことに心より感謝します。Patrickさん、Bitwardenの今月のコントリビューター選出、おめでとうございます!👏
朗報です。Bitwardenコミュニティに参加するのに、コーダーである必要はありません。参加する方法はほかにもあります。
- **翻訳に協力:**ぜひ[Crowdin](https://bitwarden.com/ja-jp/translate/)コミュニティに参加しましょう。このコミュニティは、Bitwardenの世界40以上の言語への翻訳を支援してきました。
- **ベータ版へのフィードバック**:アプリストアでの公開前にBitwardenモバイルアプリをテストし、[フィードバックを共有](https://community.bitwarden.com/t/about-the-beta-program/39185)しましょう。
- **Vault Hoursに質問をお寄せください:**近日開催の[Vault Hours](https://www.crowdcast.io/e/bitwarden-vault-hours-24)イベントにご参加ください。Bitwardenとセキュリティ技術の世界における最新ニュースについて話し合い、皆さまのあらゆる質問にお答えします。
今回は以上です。このニュースレターについてのご感想や、今後取り上げてほしいトピックなどをぜひお聞かせください。
**それでは、また次回。**
Team Bitwarden
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/world-password-day-survey-april-may-2023/
---
# 2023年4月/5月の注目記事:World Password Day調査
回答者の20%がデータ侵害の影響を受けたと報告しており、驚くべき結果となっています。
---
## 注目ハイライト
[](https://bitwarden.com/resources/automated-logic-solves-access-management-challenges-with-bitwarden/)
*Automated LogicがBitwardenでアクセス管理の課題を解決*
持続可能でインテリジェントなビルソリューションをグローバルに提供するCarrierの事業部門であるAutomated Logicの経営陣は、アクセス管理の課題に対応するソリューションが必要だと認識しました。必要なのはパスワードマネージャーであると判断した後、チームはマルチデバイスアクセス、ゼロ知識暗号化、シングルサインオン連携、一元管理などを含む要件リストを作成しました。[全文を読む](https://bitwarden.com/ja-jp/resources/automated-logic-solves-access-management-challenges-with-bitwarden/):Automatic LogicがBitwardenでセキュリティ上の課題を解決した方法をご覧ください。
[](https://bitwarden.com/resources/world-password-day/)
*World Password Day - 2023年グローバル調査*
Bitwardenは3年連続で、世界中の2,000人以上のインターネットユーザーを対象に、パスワードをどのように捉え、管理しているか、またパスワードレスセキュリティについてどう考えているかを調査しました。結果がまとまりましたが(ネタバレ注意)、回答者の19%が今でもオンラインアカウントを保護するための主なパスワードとして「password」という単語を使用していると認め、20%がデータ侵害の影響を受けたと報告しています。この調査では、生体認証、パスキー、セキュリティキーなどの方法を含むパスワードレス技術に対する意識も探りました。[結果を確認](https://bitwarden.com/ja-jp/resources/world-password-day/)し、2023年World Password Day調査について詳しくご覧ください。
## この更新情報を気に入りましたか?今すぐ購読しましょう。
*最新の製品更新情報、厳選記事、コミュニティの注目情報などをお届けします。*
[Contact form]
## その他のBits and Bites
[**新しいアカウントのログイン情報をBitwarden保管庫に保存する2つの方法**](https://bitwarden.com/ja-jp/blog/two-methods-for-saving-a-new-account-login-to-your-bitwarden-vault/)
新しいウェブサイトやアプリケーションでアカウントを作成するのはとても簡単です。ユーザー名/メールアドレスを入力し、パスワードを作成して確認するだけです。しかし、強力なログイン情報を作成し、後からアクセスできるようにBitwarden保管庫へ安全に保存するにはどうすればよいでしょうか。そのための[パスワードの保存方法](https://bitwarden.com/ja-jp/blog/two-methods-for-saving-a-new-account-login-to-your-bitwarden-vault/)や、自動保存バナーに追加された新機能についてご紹介します!
[**Bitwardenのメインパスワードを変更する方法**](https://bitwarden.com/ja-jp/blog/how-to-change-your-main-bitwarden-password/)
Bitwardenのマスターパスワードは、ログイン認証情報、カード、セキュアメモなど、保管庫内のすべてのエントリへの鍵です。このマスターパスワードは強力で一意でありながら、覚えられるものである必要があります。Bitwardenのマスターパスワードが弱すぎるのではないか、または何らかの形で漏えいした可能性があると心配な場合は、変更することをおすすめします。[記事を読む](https://bitwarden.com/ja-jp/blog/how-to-change-your-main-bitwarden-password/)と、方法がわかります。
[**デバイス上に認証情報のサブセットを作成する方法**](https://bitwarden.com/ja-jp/blog/how-to-create-a-subset-of-credentials-on-your-device/)
保管庫がエントリでいっぱいになり、日常的な用途には少し多すぎると感じたらどうすればよいでしょうか。あるいは、たとえば旅行時にアカウント用の認証情報のサブセットを作成し、まったく異なる2つの保管庫にアクセスできるようにしたい場合もあるでしょう。推奨される方法をご覧ください:[認証情報のサブセットを作成する](https://bitwarden.com/ja-jp/blog/how-to-create-a-subset-of-credentials-on-your-device/)方法(デバイス上)。
[**Bitwarden内蔵のパスワード履歴ツールの使い方**](https://bitwarden.com/ja-jp/blog/how-to-use-the-bitwarden-built-in-password-history-tool/)
Bitwardenのパスワード履歴ツールを使うと、保管庫内で最近生成したパスワードを安全に表示できます。新しいエントリ用にパスワードを生成したものの、保存せずに誤って閉じてしまった場合に便利です。それが直近に生成したパスワードだとわかっていれば、このツールを使って簡単に再度見つけることができます。[記事を読む](https://bitwarden.com/ja-jp/blog/how-to-use-the-bitwarden-built-in-password-history-tool/)と、デスクトップアプリケーションでこの機能を使う方法や、ブラウザー拡張機能、モバイルアプリ、Web保管庫からパスワード履歴ツールにアクセスする場所がわかります。
[**World Backup Day - パスワードを保護するための重要なヒント**](https://bitwarden.com/ja-jp/blog/world-backup-day/)
世界バックアップデーには、データをバックアップすることの重要性を思い出します。それは大切なデジタル写真かもしれませんし、ここ数年書き続けている小説かもしれません。ほとんどの場合、ログイン情報、パスワード、セキュアメモ、その他のアイテムなどの機密情報をバックアップすることを意味します。[専門家のヒントをご覧ください](https://bitwarden.com/ja-jp/blog/world-backup-day/)。パスワードマネージャーの主要なログイン情報や、保管庫内の情報を保護する方法について紹介しています。
[**大学・プロスポーツにおけるサイバー脅威への対策**](https://bitwarden.com/ja-jp/blog/combating-cyber-threats-in-collegiate-and-professional-sports/)
2022年NFLドラフトで全体1位指名を受けたTravon Walkerは、契約金2,440万ドルを含む4年総額3,740万ドルの契約を結びました。これは驚くほどの金額です。こうした巨額契約が公になると、ハッカーや悪意ある攻撃者は、備えの不十分な人を狙って利益を得ようと陰で待ち構えています。だからこそ、大学生アスリートやプロアスリート全員がパスワードマネージャーを使ってオンラインセキュリティを強化することが極めて重要です。スポーツ業界で[増加するサイバー脅威に対抗する](https://bitwarden.com/ja-jp/blog/combating-cyber-threats-in-collegiate-and-professional-sports/)ために必要な取り組みについて、詳しくご覧ください。
## コミュニティスポットライト
グローバルなBitwardenコミュニティは、侵害やハッキングのない世界の実現に向けて重要な役割を果たしています。今月は、ハードウェアキーを使用する際にBitwardenを最大限に活用する方法を詳しく紹介してくれたRedditユーザー[**eixhc**](https://www.reddit.com/r/Bitwarden/comments/138eh43/comment/jiy0itf/?utm_source=share&utm_medium=web2x&context=3)さんに感謝します。投稿は[Redditで](https://www.reddit.com/r/Bitwarden/comments/138eh43/comment/jiy0itf/?utm_source=share&utm_medium=web2x&context=3)チェックできます。Bitwardenを最大限に活用するためのあなたのおすすめTipsもぜひ共有してください。
[](https://www.reddit.com/r/Bitwarden/comments/138eh43/comment/jiy0itf/?utm_source=share&utm_medium=web2x&context=3)
*Redditユーザーeixhcが、ハードウェアキー使用時にBitwardenを最大限に活用する方法を詳しく解説*
## 開発者の皆さまへ:シークレットマネージャーのベータ版が公開されました
Bitwardenのsubredditで、「シークレット」とは何か、そして開発者パイプラインをどのように改善できるのかをご確認ください。[会話に参加する](https://www.reddit.com/r/Bitwarden/comments/134mxq1/secrets_manager_beta_let_us_know_your_thoughts/)!
## Bitwarden Liveに参加する
[](https://bitwarden.com/events/securing-developer-secrets-with-bitwarden-secrets-manager/)
*Bitwardenシークレットマネージャーで開発者シークレットを保護*
開発者、DevOpsエンジニア、ITスペシャリストの皆さまへ!Bitwardenチームは、2023年5月25日午前11時(EDT)に、シークレット管理に関するバーチャルイベントを開催します。[今すぐ登録](https://bitwarden.com/ja-jp/events/securing-developer-secrets-with-bitwarden-secrets-manager/)して、新しいBitwardenシークレットマネージャーのライブデモをご覧ください。また、開発ライフサイクル全体を保護するうえでエンドツーエンド暗号化がなぜ重要なのかを学べます。
## 今後のイベント
- [週次ライブデモ:](https://bitwarden.com/ja-jp/bitwarden-demo/)毎週水曜日 午後12時(EDT) Bitwardenパスワードマネージャーのビジネス向け機能と性能をライブでご紹介します。ライブQ&Aで質問もできます
- [マネージドサービスプロバイダー向けデモ:](https://bitwarden.com/ja-jp/events/tag/msp/)5月11日、5月25日 午後12時(EDT) マネージドサービスプロバイダーとそのクライアント向けに設計されたBitwardenパスワードマネージャーの機能と性能についてご紹介します
今回は以上です。このニュースレターについてのご意見や、今後取り上げてほしいトピックがあればぜひお知らせください。
**それでは、また次回。**
Bitwardenチーム
## Bitwardenが2023年の「Best Place to Work」に認定されました!
Bitwardenチームへの参加にご興味がありますか?募集中の役割については、[採用情報ページ](https://bitwarden.com/ja-jp/careers/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/world-password-day/
---
# 世界パスワードデー2025調査:Z世代の72%がパスワードを再利用
Z世代の79%がパスワードの再利用は危険だと認めている一方、データ侵害を公表した企業のアカウントを更新する際、59%が既存のパスワードを使い回しています。
---
## 2025年世界パスワードデーの結果
米国、オーストラリア、英国、ドイツ、フランス、日本の就業中の成人2,300人以上を対象としたこの年次グローバル調査では、パスワード習慣における世代間の傾向が明らかになっています。
> [プレゼンテーションを見る](https://bitwarden.com/ja-jp/resources/presentations/world-password-day-2025-results/)と、調査結果の包括的な考察をご覧いただけます。
### パスワード疲れがパスワードの再利用を招く
Z世代は、完全にオンライン環境で育った初めての世代ですが、デジタルネイティブであることが必ずしもセキュリティ意識の高さにつながっているわけではありません。調査によると、オンラインでの接触の多さがパスワード疲れの一因となっている可能性があります。Z世代の回答者の35%は、アカウントを持つ企業でデータ侵害が発生しても、パスワードをまったく、またはほとんど更新しないと答えました。漏えいしたパスワードを必ず更新すると回答したのはわずか10%でした。ログイン情報の更新を求められた際、Z世代の38%、ミレニアル世代の31%は、1文字だけ変更するか、既存のパスワードをそのまま使い回しています。
パスワードの再利用は蔓延しており、Z世代の72%がパスワードを再利用しているのに対し、ベビーブーマー世代ではわずか42%で、世代間に大きな隔たりがあります。にもかかわらず、Z世代の回答者の79%はパスワードの再利用は危険だと考えています。また、データ侵害を経験した企業のアカウントを更新する際、Z世代の59%が既存のパスワードを再利用しているのに対し、ベビーブーマー世代ではわずか23%でした。さらに注目すべきことに、回答者の55%はパスワードのリセット手順を避けるためだけにアカウントを放棄したり、新しいアカウントを作成したりしたことがあり、Z世代の30%は重要なアカウントのパスワードを頻繁に、または常に忘れると回答しています。

### 若い世代は弱いパスワードを使いながら、多要素認証(MFA)に依存している
若い世代の80%以上は、必須でない場合でもMFAを有効にする可能性が少なくともある程度あると回答しており、ベビーブーマー世代の51%を大きく上回っています。これは、Z世代とミレニアル世代が、MFAをセキュリティ上のセーフティネットとして頼ることで、不適切なパスワード習慣を補っている可能性を示しています。MFAは確かに有効な保護レイヤーですが、一意で強力なパスワードの代わりにはなりません。第1要素であるパスワードが侵害されている、または弱い場合、アカウントは脆弱なままです。特に、SIMスワップ攻撃の影響を受けやすいSMSでMFAを有効にしている場合はなおさらです。

### パスワードのストレス
パスワードは、人間関係における行動の性質を映し出すことがあります。Z世代の44%は、家族や友人の発言や行動への感情的な反応として、ストリーミングサービスのパスワードを変更し、その相手のアクセスを外したことがあると回答しています。認証情報の所有権やデジタル上の境界線は、個人の判断や人間関係によってますます形作られています。特に、オンラインプラットフォームのアカウントアクセスを共有する傾向が高いZ世代とミレニアル世代でその傾向が見られます。
パスワードに関するストレスは年齢層によって異なります。Z世代の62%は、オンライン環境で育ってきたにもかかわらず、パスワード管理に何らかのストレスを感じていると報告しています。何十ものアカウントでセキュリティ習慣を維持しなければならないとき、デジタルネイティブでさえ負担を感じています。

### 世代を超えたパスワード共有
Z世代は46%で、パスワード管理ソフトウェアを使用する可能性が最も高い世代です。それでも、安全でない共有習慣は続いています。Z世代の25%はテキストメッセージでパスワードを共有し、19%はスクリーンショットで共有、19%は口頭で共有しています。認証情報を安全に共有するためにパスワードマネージャーを使用していると回答したのはわずか13%で、パスワードの保存方法と共有方法の間に不整合があることが浮き彫りになっています。
一方、ベビーブーマー世代の67%はパスワードを共有しないと回答しており、テキストメッセージで共有するのはわずか7%です。若い世代では最新のパスワード管理ツールやMFAツールの導入が進む傾向にありますが、リスクの高い行動がベストプラクティスを損なっています。

### X世代:活用支援の機会
Z世代にはリスクを取る傾向やパスワード疲れが見られる一方、X世代には別の課題があります。それは、パスワードマネージャーへの信頼の不足です。パスワードマネージャーを使用しているX世代はわずか33%で、ミレニアル世代の39%、Z世代の46%を下回っています。
X世代の21%は、パスワードマネージャーの設定方法がわからない、または信頼していないと認めています。彼らはリーダー職に就いていることが多く、キャリアの最盛期にあるにもかかわらずです。多くは一般的なセキュリティリスクへの認識を持っているものの、X世代のセキュリティ習慣の違いは、活用支援と教育の機会を示しています。特に、職場と家庭の両方でセキュリティポリシーや行動に影響を与えるリーダー世代にとって重要です。

詳しくは[完全版レポート](https://bitwarden.com/ja-jp/resources/presentations/world-password-day-2025-results/)をご覧ください。
## 2024年世界パスワードデーの結果
2024年のBitwarden世界パスワードデー調査では、米国、英国、オーストラリア、フランス、ドイツ、日本の2,400人からインサイトを収集し、現在のユーザーのパスワード利用実態を掘り下げました。この調査では、家庭と職場におけるパスワードセキュリティ習慣を調べ、フィッシングやAIがオンラインセキュリティに与えると認識されている影響を評価し、新たな認証方法としてのパスキー採用に対するユーザーの意識を把握しました。
主な調査結果:
- 世界の回答者の36%が、パスワードに個人情報を含めている
- 回答者のほぼ3分の1(32%)が、AIで強化されたサイバー脅威への防御に準備不足または不安を感じている
- 37%が職場でのセキュリティ習慣にリスクがあると考えており、パスワードを安全でない方法で保存している(35%)、または弱い認証情報を使用している(39%)割合も目立つ
- 世界の回答者の45%がパスキーを導入している一方で、そのプライバシーとセキュリティ上の利点についての理解は不足している(41%が「あまり詳しくない」または「まったく知らない」と回答)
2024年World Password Dayグローバル調査の[全結果](https://bitwarden.com/ja-jp/resources/world-password-day-2024/)をご覧ください。
## 2023年World Password Dayの結果
3回目となる年次World Password Day調査で、Bitwardenは世界(米国、英国、オーストラリア、ドイツ、フランス、日本)のインターネットユーザー2,000人以上を対象に、パスワードセキュリティの実践状況について調査しました。さらに、2023年の調査にはパスワードレス技術に関する質問も含まれています。
主な調査結果:
- 56%が、生体認証、パスキー、セキュリティキーなどのパスワードレス認証オプションに期待している
- ベストプラクティスは依然として悪い習慣によって損なわれており、85%が複数のサイトでパスワードを使い回し、58%がパスワードを記憶に頼っている
- 52%が、会社名やブランド名、有名な歌詞、ペットの名前、大切な人の名前など、容易に特定できる情報をパスワードに使用している
2023年World Password Dayグローバル調査の[全結果](https://docs.google.com/presentation/d/1ARiP0NzPRVEEKTJoNZHJGx6rZhTVBwiPFUp6Rb_pnIw/edit#slide=id.g232aeb7ad4e_0_22)をご覧ください。
## 2022年World Password Dayの結果
BitwardenはPropeller Insightsと提携し、米国、英国、ドイツ、日本、オーストラリアの消費者2,000人以上を対象に調査を実施しました。セキュリティの重要性は受け入れられているものの、個人はデータをより適切に保護できる習慣を身につけることに引き続き苦労しています。
世界の回答者のほぼ全員(90%)が、パスワードセキュリティのベストプラクティスについて「ある程度」または「非常に」よく知っていると回答しています。しかし、知っていることは実践していることを意味するのでしょうか。必ずしもそうではありません。
- 世界の回答者の大多数(84%)が、2つ以上のサイトでパスワードを使い回している
- 回答者のほぼ5人に1人(21%)が、毎日または週に複数回パスワードをリセットしている
- 世界の回答者の半数超(55%)が、パスワード管理を記憶に頼っている
2022年World Password Dayグローバル調査の全結果は[こちら](https://docs.google.com/presentation/d/e/2PACX-1vR8taxCTJGfJjQgeeIgoB9aoyl6COap1KlesP5QfwPyhBNi4reM6R0KwUfF4V9gzGFmkhxHLik5seBL/pub?start=false&loop=false&delayms=3000)からご覧いただけます。また、ダウンロードオプション付きのプレゼンテーションは[こちら](https://docs.google.com/presentation/d/1KaJtB4SBaZjeUiXrWzuioGKQgUWGm1oWPnWvb0FF6iw/edit?usp=sharing)から開けます。
World Password Day 2022の完全版レポートは[こちら](https://bitwarden.com/ja-jp/resources/world-password-day-global-survey-full-report/)からお読みください。
## 2021年World Password Dayの結果
Bitwardenは2021年、パスワード管理とセキュリティ習慣の現状を評価するため、初のWorld Password Dayグローバル調査を実施しました。米国、英国、日本、オーストラリアのインターネットユーザー1,600人以上を対象に調査を行いました。
主な調査結果:
- データ侵害が横行:世界全体で4人に1人(24%)が過去18か月以内にデータ侵害の被害を受けたと報告しており、米国が最も高い割合(33%)を示している
- 記憶には欠点がある:大多数(59%)がパスワードを覚えるために記憶に頼っており、56%が毎日から月1回程度の頻度でパスワードをリセットしている
- 半数超が、個人用または仕事用のパスワードを一切共有していない
2021年World Password Dayグローバル調査の全結果は[こちら](https://docs.google.com/presentation/d/16lVP0KxbUZqup9c2NAKivKj7Im7TsBUpRoBq_CzDInw/edit#slide=id.gd394e02ceb_0_3267)からご覧いただけます。ブログは[こちら](https://bitwarden.com/ja-jp/blog/world-password-day-survey-2021/)からお読みください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption-white-paper/
---
# エンドツーエンド暗号化がゼロ知識への道を切り開く仕組み - ホワイトペーパー
Bitwardenはゼロ知識暗号化によるパスワード管理を可能にします
---
#### この記事の主なポイント:
- **ゼロ知識暗号化の基本:**Bitwardenは、ユーザーが暗号化キーを管理し、会社側が保管庫データにアクセスできないゼロ知識暗号化を実装しています。
- **保管庫の完全保護:**他のパスワードマネージャーとは異なり、Bitwardenはウェブサイト、パスワード、フォルダー名を含むすべての保管庫情報を暗号化します。
- **ユーザー管理のセキュリティ:**Bitwarden保管庫の内容を復号できるのはユーザーのみで、最高レベルのプライバシー保護を実現します。
- **マスターパスワードの責任:**ゼロ知識設計により、Bitwardenは紛失したマスターパスワードを復元できません。
- **エンタープライズグレードのプライバシー:**Bitwardenのゼロ知識モデルは、厳格な機密性を求める組織に最大限のデータ保護を提供します
日常生活や仕事の多くがオンラインへ移行するにつれ、個人と企業のセキュリティは私たち全員にかかっています。サイバー攻撃やデータ侵害は残念ながら今も続いており、リスクを軽減する簡単な手段としてパスワード管理がよく挙げられます。
しかし、すべての秘密を秘密のまま守ってくれると、企業をどう信頼できるのでしょうか。その答えはエンドツーエンド暗号化にあり、これは「ゼロ知識」アーキテクチャを備えたアプリケーションの基盤となります。
最近の [Tech Radar、](https://www.techradar.com/news/5-things-you-need-to-consider-before-buying-a-password-manager) の記事で、著者のChristian Rigg氏は次のように述べています。
> ゼロ知識とは、パスワードマネージャーがあなたのパスワードにアクセスできる可能性を排除するポリシーとアーキテクチャを指します。
これは一般の読者に向けたゼロ知識の説明としては最適ですが、セキュリティ専門家の間ではゼロ知識の解釈が異なる場合があります。パスワードマネージャーで暗号化されたパスワードを安全に扱ううえでゼロ知識が必要であることは分かっていますが、具体的には何を意味するのでしょうか。
## 強力なエンドツーエンド暗号化から始める
安全なアーキテクチャの基盤は暗号化、特にエンドツーエンド暗号化から始まります。Bitwardenでは、Bitwardenクライアントに機密データを入力した時点で、ただちに暗号化します。データはデバイスに保存される前に暗号化されます。暗号化されていない保管庫データというものは存在しません。ただし、メールアドレスとマスターパスワードを入力したBitwardenクライアントで、ユーザー自身が情報を表示している場合は例外です。
その後、すべての保管庫データはBitwardenクラウドまたは自己ホスト型Bitwardenサーバーに送信される際も暗号化されたままです。他のクライアントにデータを同期する際も、一意のメールアドレスとマスターパスワードが再入力されるまで暗号化されたままです。
つまり、企業としてのBitwardenは**できません**あなたのパスワードを見ることはできません。パスワードは、あなた個人のメールアドレスとマスターパスワードによってエンドツーエンドで暗号化されたままです。当社はマスターパスワードを保存することも、アクセスすることもありません。
保管庫データについて、Bitwardenは業界標準であり、ほぼ解読不可能とされるAES 256ビット暗号化を使用しています。マスターパスワードについては、保管庫データを暗号化する鍵の導出にPBKDF2 SHA-256を使用しています。Bitwardenのセキュリティについて詳しくは、当社の[セキュリティFAQをご覧ください。](https://bitwarden.com/ja-jp/help/security/)
当然ながら、エンドツーエンド暗号化で重要なのは復号に使う鍵です。この鍵が**エンドユーザーだけ**の手元にある限り、ソリューションはゼロ知識アーキテクチャへと進むことができます。
ソフトウェアやサービスのプロバイダーが暗号化をうたいながら、鍵を保持しているケースがあります。このようなケースでは、ソフトウェアやサービスのプロバイダーが技術的にはデータを復号できるため、当社の考えではゼロ知識とは言えません。
## ゼロ知識暗号化のためにユーザーへ鍵の管理権を与える
ユーザーが暗号鍵を管理している場合、データへのアクセスを管理でき、パスワード管理会社がそのデータにアクセスしたり内容を知ったりすることなく、暗号化されたデータをパスワードマネージャーに提供できます。
これは、適切に設計されたパスワードマネージャーが機能するための基本的な前提です。パスワードマネージャーは、あなただけがアクセスできる強力で一意のパスワードを支援します。そのためには秘密データについてゼロ知識である必要があり、したがってユーザーが暗号鍵を管理しなければなりません。当社はこれをゼロ知識暗号化と呼んでいます。
ただし、秘密の保管庫データ以外にも、ソフトウェアやサービスのプロバイダーと共有される可能性のある情報があります。たとえば、メールアドレスが一意の顧客識別子として使われることがあります。これはゼロ知識ではないと主張することもでき、その指摘は正しいでしょう。
少なくとも、ゼロ知識は秘密データに関わるものでなければなりません。パスワードマネージャーの場合、それはパスワード保管庫内のすべての情報を意味します。同時に、ソフトウェア、サービス、ユーザーの現実を認識し、商業的な関係が成り立つには、当事者間で何らかの情報交換が必要になる可能性が高いことを理解することも重要です。
パスワードマネージャーの世界では、その線引きが曖昧になることがあります。たとえば、パスワードを保存しているURLやウェブサイトを暗号化せずに保持しているパスワードマネージャー(Bitwardenではありません)もあります。これらはユーザーの利益になると主張していますが、最終的には、ユーザーがどのウェブサイトをいつ訪問し、どのようにログインしたかという詳細な情報を、これらの企業に提供することになります。
Bitwardenは、機密データに該当するものをより慎重に捉えているため、訪問するウェブサイトを含め、保管庫内のすべての情報、さらには個々のアイテムやフォルダーの名前まで暗号化します。当社がゼロ知識暗号化という用語を使うのは、保管庫の鍵を保持しているのはあなただけであり、保管庫全体が暗号化されているからです。Bitwardenは、あなたのパスワード、ウェブサイト、その他保管庫に入れたものを見ることはできません。また、Bitwardenはあなたのマスターパスワードも知りません。そのため、大切に管理してください。紛失した場合、Bitwardenチームが復元することはできません。
## 保護の考え方としてのゼロトラスト
ゼロトラストモデルは当初、組織がIT運用に対する内外の脅威という従来の考え方を超えるための方法として登場しました。現在、企業は内部**と**外部の両方から来る脅威から保護する必要があります。ゼロトラストモデルでは、IDおよびアクセス管理、暗号化、多要素認証、権限などの技術を用いて運用されることがよくあります。
もちろん、パスワードマネージャーと、ソフトウェアやサービスを利用するユーザーの間には、少なくとも**ある程度の**信頼関係が存在することになるでしょう。パスワード管理プロバイダーはユーザーが利用規約に違反しないと信頼し、ユーザーはパスワード管理プロバイダーが提示したサービス内容を守ると信頼します。しかし、必要な信頼の範囲を限定し、機密データが侵害される可能性すら完全に排除できれば、すべての人にとってより望ましい状態になります。これがゼロトラストモデルです。
当社はお客様との信頼関係に基づいてサポートを提供しつつ、Bitwardenの自己ホスト型オプションにより、暗黙の信頼への依存を減らすことができます。この展開方法により、企業は自社のインフラストラクチャに対してより高い柔軟性と管理性を得られます。独自のBitwardenインスタンスをエアギャップネットワーク上で実行すれば、インターネットから切り離すことでリスクをさらに低減できます。
Bitwardenでは、ユーザーとのこの信頼関係を真剣に受け止めています。また、ウェブサイトのURLを含むすべての保管庫データをエンドツーエンドで暗号化し、機密データを「ゼロトラスト」で安全に保てるよう、ソリューションを安全かつセキュアに構築しています。
## 安全な暗号化プラクティスを理解し、採用する
当社は、ユーザーにセキュリティプラクティス全般と、Bitwardenが提供する利点について十分に理解していただきたいと考えています。暗号化では、エンドユーザーだけが鍵を保持する完全なエンドツーエンド暗号化アーキテクチャを求め、そのアーキテクチャを使ってすべての機密データが暗号化されていることを確認してください。
多くの人にとって、エンドツーエンド暗号化よりもゼロ知識のほうが理解しやすく、簡単なのは歓迎すべきことです。一方で、当社はこれらの用語の細かな違いも理解しており、明確な定義を保つことを目指しています。この記事が、当社の理念とアプローチを明確にする一助となれば幸いです。
ゼロ知識暗号化ソリューションを今すぐ試したい場合は、無料のBitwardenアカウントにサインアップできます。[こちらから。](https://bitwarden.com/ja-jp/go/start-free/)
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
---
URL: https://bitwarden.com/ja-jp/resources/zero-knowledge-encryption/
---
# ゼロ知識暗号化
知っておくべきこと
---
#### この記事の主なポイント:
- **ゼロ知識の概要:**ゼロ知識設計では、復号をユーザーの管理下に置くことで、サービスプロバイダーが保管庫の内容を閲覧できないようにします。
- **エンドツーエンドの保護:**強力な暗号化の実践により、適切な鍵がない限り、転送中も保存時もデータを読めない状態に保つことができます。
- **信頼と脅威の低減:**プロバイダーのアクセスを制限することで、侵害発生時の露出を減らし、プライバシー・バイ・デザインのセキュリティモデルを強化します。
- **企業での重要性:**ゼロ知識暗号化は、より厳格な機密保持要件を支え、内部関係者やサードパーティーのアクセスによるリスクを低減します。
- **セキュリティの基盤:**暗号化に加えて、MFA、強力なマスターパスワードの適切な管理、組織の管理策を組み合わせることで、全体的な保護を強化します。
### ゼロ知識暗号化とは具体的に何ですか?
ゼロ知識暗号化は、ある当事者が秘密そのものを明かすことなく、その秘密を知っていることを別の当事者に証明できる暗号技術です。これは、許可されたユーザーだけが暗号化されたデータにアクセスできるようにする数学的アルゴリズムによって実現され、プロバイダーでさえ平文にアクセスできないゼロ知識暗号化モデルに沿っています。あなたのデータには、他の誰もアクセスできません。
*出典:Everything Blockchain Inc.およびEnterprise Strategy Group、2024年*
### ここでパスワード管理はどのように関係しますか?
ゼロ知識暗号化は、プライバシーとセキュリティを大幅に強化します。認証、[パスキー](https://bitwarden.com/ja-jp/resources/passkeys-faq/)、デジタル署名、安全な計算などの重要な用途で広く利用されています。主要なパスワードおよびシークレット管理プラットフォームでも活用されています。注目すべき具体的な機能は次のとおりです。
- **ローカル暗号化**:データはクラウドに保存される前にユーザーのデバイス上で暗号化されるため、復号鍵を保持するのはユーザーだけです。
- **マスターパスワードの使用**:[マスターパスワード](https://bitwarden.com/ja-jp/blog/how-to-change-your-main-bitwarden-password/)またはパスキーが、データを暗号化・復号するための唯一の鍵として機能します。プロバイダーが保存したりアクセスしたりすることはありません。
- **PBKDF2による鍵強化**:ユーザー入力から数千回のハッシュ反復を用いて暗号鍵を導出し、総当たり攻撃への耐性を高め、大規模なゼロ知識暗号化を支えます。
- **エンドツーエンド暗号化(E2EE)**:データが[各エンドポイントで暗号化されること](https://bitwarden.com/ja-jp/blog/why-end-to-end-encryption-is-crucial-for-developer-secrets-management/)を保証し、デバイス間での転送中でも保存時でも、データ侵害から保護します。
- **安全な認証情報の共有**:暗号化されたやり取りにより、共有データの保護が維持されます。アクセスできるのは許可された受信者だけです。
- **緊急アクセスプロトコル**:信頼できる人が安全に[重要な認証情報を復元](https://bitwarden.com/ja-jp/blog/bitwarden-launches-emergency-access/)できるようにし、ゼロ知識の原則を損ないません。
- **保管庫のタイムアウトと自動ロック**:操作がない状態が続くとアクセスを自動的にロックし、侵害された可能性のあるデバイスや放置されたデバイス上のデータを保護します。
ゼロ知識暗号化は非常に強力なセキュリティモデルであり、パスワードやシークレット管理のプロバイダー自身でさえ、保存されたデータにアクセスできません。
### ゼロ知識暗号化が現代のビジネスをより安全に保つ仕組み
今日のデジタル環境では、企業はデータ侵害、内部者攻撃、認証情報の窃取といった脅威の増大に直面しています。ゼロ知識暗号化の導入は、パスワード、顧客情報、専有資産などの機密データを保護するうえで重要な一歩です。これにより、次のことが可能になります。
- **データプライバシーを最大化**:ゼロ知識暗号化の中核機能として、サービスプロバイダー内部の脅威に対しても、すべてのデータの機密性と安全性を維持します。
- **データ侵害の影響を軽減**:暗号化されたデータが盗まれた場合でも、そのデータの露出を防ぎ、完全なセキュリティを維持します。
- **規制遵守を強化**:厳格なデータプライバシー規制([ISO 27001](https://bitwarden.com/ja-jp/resources/how-password-management-helps-companies-achieve-iso-27001-certification/)、GDPR、[HIPAA](https://bitwarden.com/ja-jp/blog/why-use-a-hipaa-compliant-password-manager/)、[SOC 2](https://bitwarden.com/ja-jp/resources/achieve-soc-2-password-compliance-with-bitwarden/)、PCI DSS など)への準拠を支援します。
- **顧客からの信頼を強化**:顧客の機密データ保護に対する強いコミットメントを示します。
- **重要な認証情報を保護**:インフラストラクチャのシークレットや専有情報など、最も機密性の高いビジネス認証情報にも堅牢な保護を提供します。
- **安全なリモートワークをサポート**:脆弱な方法に頼ることなく、さまざまな場所やデバイスから認証情報へ安全にアクセスできるようにします。
- **安全な緊急アクセスを促進**:セキュリティを損なうことなく、緊急時に認証情報を承認済みの方法で復旧できるようにします。
- **サプライチェーン攻撃から保護**:サードパーティーのインフラストラクチャが侵害された場合でも、すべての認証情報を安全に保ちます。
世界中の企業や組織は、ゼロ知識暗号化を活用してセキュリティ体制を強化し、機密データを管理し、厳格なプライバシーおよび[コンプライアンス基準](https://bitwarden.com/ja-jp/compliance/)を維持しています。
### Bitwarden がゼロ知識暗号化を活用する仕組み
Bitwarden は、ゼロ知識暗号化を中核的なセキュリティモデルとして設計されています。このアーキテクチャは、パスワード、シークレット、機密性の高いビジネスデータを比類のないプライバシーとセキュリティで保護するうえで不可欠です。Bitwarden 自身を含め、誰も保存されたデータにアクセスしたり復号したりすることはできません。Bitwarden は、次の方法でゼロ知識暗号化を組み込んでいます。
- **包括的なエンドツーエンド暗号化**:AES-256 を使用し、作成から転送、クラウドストレージへの保存まで、あらゆる段階でデータを保護します。
- **ユーザーだけが管理するマスターパスワード**:強力でローカルに保持されるマスターパスワードを使用し、Bitwarden は一切アクセスできません。
- **シークレットマネージャー:**開発者シークレット、API キー、CI/CD 認証情報にゼロ知識暗号化を適用します。
- **安全な認証情報共有ツール**:[Bitwarden Send](https://bitwarden.com/ja-jp/blog/bitwarden-send-how-it-works/)やチームベースのコレクションを通じて、暗号化され制御されたアクセスを提供します。データを復号できるのは、ユーザーと意図された受信者のみです。
- **堅牢な緊急アクセス機能**:暗号化された指定の復旧アクセスプロセスを通じて、ビジネス継続性を安全に支援します。構造化された復旧メカニズムがなければデータを復旧できないため、これは重要です。
- **透明性が高く監査可能な**[**オープンソース**](https://bitwarden.com/ja-jp/blog/why-open-source-delivers-transparency-and-security-for-enterprises/)**アーキテクチャ**:暗号化手法の継続的な検証と妥当性確認を可能にします。
- **データ主権のためのセルフホスティングオプション**:最も厳格なセキュリティ管理を必要とする組織に対し、暗号化データを完全に制御できる環境を提供し、インストール環境外で利用可能なデータを制限することで、ゼロ知識をさらに一歩進めます。
### 要点
Bitwarden を導入することで、企業は[エンタープライズ対応のソリューション](https://bitwarden.com/ja-jp/products/enterprise/)を得られます。これにより、セキュリティや使いやすさを犠牲にすることなく、データプライバシー、規制遵守、安心感を確保できます。まさに、現代のサイバーセキュリティのベストプラクティスを体現するものです。
Bitwarden は、利用可能な中で最も強力な暗号化アルゴリズムを使用しています。また、その暗号化はユーザーのデバイスで開始されるため、データがエンドポイントを離れる前に完全に暗号化されていると確信できます。これも、Bitwarden が[パスワード管理で最も信頼される名前](https://bitwarden.com/ja-jp/media-spotlight/)と見なされている理由のひとつです。
### Bitwarden が他と一線を画す理由とは?
Bitwarden は、暗号化において期待を大きく上回ります。具体的には、次のとおりです。
- Bitwarden は、AES-CBC や PBKDF2 SHA-256 などの業界標準の暗号化アルゴリズムに加え、Argon2 のような高度な暗号化アルゴリズムのオプションも使用しています。詳細については、Bitwarden のヘルプ記事をご覧ください:[セキュリティ:暗号化](https://bitwarden.com/ja-jp/help/what-encryption-is-used/)。
- Bitwarden は、ユーザーの保管庫内のすべてのデータを一貫して暗号化します。一部のパスワードマネージャーは、ユーザーの URL を暗号化しないことが知られています。
- Bitwarden は、多要素暗号化を使用して、ユーザーに追加のパスワードや秘密鍵の管理を強いることなく、サーバー側の保護をさらに強化しています。詳しくは、以下の [Bitwarden ブログ記事「Bitwarden のセキュリティの基本と多要素暗号化」](https://bitwarden.com/ja-jp/blog/bitwarden-security-fundamentals-and-multifactor-encryption/)と[「Inside Bitwarden:多要素暗号化の力」](https://bitwarden.com/ja-jp/blog/inside-bitwarden-the-power-of-multifactor-encryption/)をご覧ください。
## 強力で信頼できるパスワードセキュリティを今すぐ。プランを選択してください。
## パーソナル
### 始めたばかりですか?
*今すぐ、基本的なパスワード管理を始めましょう。ずっと無料です。*
*月あたり*
*永久無料*
Bitwardenの保管庫を利用する
ボールトのアイテムを他の 1 人のユーザーと共有する
[今すぐ利用開始](https://bitwarden.com/go/start-free/)
---
### プレミアム
**$1.65** *月あたり*
*年間 $19.80 ドル請求されます*
プレミアム機能をお楽しみください
- Bitwarden 認証器
- ファイル添付
- 緊急アクセス
- フィッシング対策
- セキュリティレポートなど
ボールトのアイテムを他の 1 人のユーザーと共有する
[プレミアム アカウントを作成する](https://bitwarden.com/go/start-premium/)
---
### 家族
**$3.99** *月あたり*
*最大 6 ユーザー、年間 $47.88 請求されます*
あなたの家族のログインを保護してください
- 6 つのプレミアムアカウント
- 無制限の共有
- 無制限のコレクション
- 組織のストレージ
ボールトのアイテムを 6 人で共有する
[ファミリープランの無料トライアルを開始](https://bitwarden.com/go/start-families-trial/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。
## ビジネス
### チーム
*成長するチームのための強固な保護*
**$4** *月額/ユーザーごとに毎年請求*
**妥協なし**
同僚、部門間、または全社と安全に機密データを共有する
- 認証情報を安全に共有する
- イベントログでアクティビティを追跡する
- 既存のディレクトリを同期する
- SCIM によるプロビジョニングの自動化
すべてのユーザーにプレミアム機能を含む
[トライアルを開始する](https://bitwarden.com/go/start-teams-trial/)
---
### 企業
*大規模組織向けの高度な機能*
**$6** *月額/ユーザーごとに毎年請求*
**最大限の保護**
エンタープライズ ポリシー、パスワードなしの SSO、アカウントの回復などの高度な機能を利用する。
- きめ細かなアクセス制御
- パスワードレスSSO統合
- 簡単なアカウント回復
- セルフホストの柔軟性
- アクセス・インテリジェンスのリスク修復 [新規]
- すべてのユーザー向けの無料ファミリープラン
すべてのユーザー向けのプレミアム機能と補完的なファミリー プランが含まれる
[トライアルを開始する](https://bitwarden.com/go/start-enterprise-trial/)
---
### 営業に問い合わせる
*数百人または数千人の従業員を持つ企業のために、カスタム見積もりを取得するために営業に連絡し、Bitwarden がどのように役立つかを確認してください:*
*per month*
- サイバーセキュリティ リスクを軽減する
- 生産性を向上させる
- シームレスに統合する
Bitwarden は、パスワードのセキュリティを貴組織にもたらすために、どんな規模のビジネスにも対応する。
[営業に問い合わせる](https://bitwarden.com/talk-to-sales/)
---
価格は米ドルで表示され、年間サブスクリプションに基づいています。税別。